❌

Visualização normal

Antes de ontemCybersecurity News
  • ✇Security Affairs
  • 16-Year-Old Broadcom Wi-Fi Bug Lets Attackers Take Over Routers Without a Password Pierluigi Paganini
    A Broadcom Wi-Fi flaw dating back to 2010 allows attackers within Wi-Fi range to execute code on vulnerable routers without authentication. Researcher Quentin Kaiser presented a talk at Hexacon in Paris documenting a vulnerability in Broadcom’s proprietary 802.11 implementation that has been present in their SDK since at least 2010. The bug allows an attacker to get unauthenticated remote code execution on affected routers without knowing the WiFi password or going through the normal WPS set
     

16-Year-Old Broadcom Wi-Fi Bug Lets Attackers Take Over Routers Without a Password

18 de Outubro de 2026, 21:36

A Broadcom Wi-Fi flaw dating back to 2010 allows attackers within Wi-Fi range to execute code on vulnerable routers without authentication.

Researcher Quentin Kaiser presented a talk at Hexacon in Paris documenting a vulnerability in Broadcom’s proprietary 802.11 implementation that has been present in their SDK since at least 2010. The bug allows an attacker to get unauthenticated remote code execution on affected routers without knowing the WiFi password or going through the normal WPS setup process.

As of October 15, 2026, none of the affected devices in Belgium had received a patch.

“A vulnerability affecting Broadcom’s proprietary implementation of 802.11 has been present in their SDK since at least 2010. An incomplete patch was silently released in 2018, followed by Broadcom’s recommendation to move to hostapd instead, making it a definitive forever day on eCos-based platforms (BCM3380, BCM3383, BCM33834) and a potential forever day on Linux platforms (BCM3390, BCM65xx, BCM68xx) unless affected Original Equipment Manufacturers (OEMs) are willing to migrate.” states Kaiser. “The vulnerability can be triggered remotely over WiFi without knowledge of the network key or completion of a normal WPS enrollment. Exploitation provides controlled information disclosure and arbitrary code execution.”

The vulnerability affects the WPS EAP reassembly code, which handles part of the wireless setup process used by many consumer routers. An attacker within Wi-Fi range can exploit the flaw without knowing the Wi-Fi password, completing the setup process, or requiring any action from the user. The attack can expose information and allow the attacker to run code on the router. In his demonstration, Kaiser extracted the Wi-Fi password from the router’s memory and sent it over the wireless connection. He then used the password to connect to the network.

These attacks are not just theoretical. Kaiser demonstrated working exploits against two devices: the Orange Belgium ASKEY TCG3000 and the Proximus Sagemcom F@st/BBOX3V+. Both allowed an attacker to run code without authentication. In one demonstration, the attacker opened a reverse shell using only Wi-Fi frames, without needing a command server accessible over the internet. The attack can work from a distance. The close antenna placement shown in the video was only for the laboratory setup and is not a requirement for the attack.

In the video below, Kaiser exploited an Orange Belgium router (ASKEY TCG3000). The attack allowed him to run code on the device without authentication. The code retrieves the Wi-Fi password (PSK) from the router’s NVRAM and sends it back to the attacker over Wi-Fi. He then used the stolen password to connect to the network, confirming that the exploit works and that the password is correct.

Do not be misled by how close the antenna is in the video. The attack can work over much longer distances.

In the next video, the researcher exploited a Proximus router (BBOX3V+, also known as Sagemcom F@st). This attack also allows code execution without authentication. He used it to open a reverse shell over Wi-Fi frames, without needing a command-and-control (C2) server hosted in the cloud.

Broadcom quietly released an incomplete fix in 2018, then told customers to migrate to a different software stack entirely rather than shipping a complete patch for their own code. On eCos-based platforms, covering chipsets like BCM3380, BCM3383, and BCM33834, that makes this a permanent unfixable bug by design. On Linux-based platforms (BCM3390, BCM65xx, BCM68xx) the situation depends entirely on whether individual manufacturers decide to act.

Kaiser reported the bugs to Broadcom in July 2026. Broadcom said a patch was available and told him to ask the affected device manufacturers to contact Broadcom directly. The company refused to assign a CVE or share the notification it had sent through its customer portal. CERT/CC opened a case but closed it the same day after confirming that Broadcom could assign CVEs itself and had no intention of doing so. This was not a proper disclosure process. It was a dead end, with a paper trail.

Kaiser’s rough calculation, done with Belgian telecom market data, puts the affected device count at around 850,000 for Proximus, 500,000 for VOO’s legacy fleet, and 210,000 for Orange Belgium, totalling somewhere north of 1.5 million potentially exposed gateways in one small country. Telenet may also be affected through Sagemcom devices but Kaiser couldn’t confirm because he couldn’t get hold of one.

The affected manufacturers sell into markets well beyond Belgium. The chipsets in question appear in devices across dozens of vendors and hundreds of products worldwide. Kaiser is publishing a fingerprinting script and a YARA rule specifically to help map the full scope of affected deployments, because right now nobody has a complete picture.

A vulnerability introduced in 2010 and only partly fixed in 2018 still affects routers in use today. Kaiser says AI-assisted analysis helped him find the bugs in less than a week, instead of months. This can help defenders find vulnerabilities faster, but attackers can do the same.

The risk is greatest in targeted attacks where an attacker is within Wi-Fi range, such as hotel network attacks or surveillance of nearby targets. Compromised routers are difficult to monitor, and attackers can quietly intercept or collect network traffic. Most users and security teams rarely check the firmware on ISP-provided routers.

“Although I could have done this research by myself, it would have taken me months to get there. With AI frontier models it took me less than a week.” Kaiser concludes. “Which is a good thing because we can start looking into deeper and deeper layers of our technical infrastructure for a fraction of the cost.”

Follow me on Twitter: @securityaffairs and Facebook and Mastodon

Pierluigi Paganini

(SecurityAffairs – hacking, Broadcom Wi-Fi)
  • ✇Cyber Security News
  • 16-Year-Old Broadcom Wi-Fi Flaw Lets Attackers Hack Routers Without Knowing Passwords Abinaya
    A 16-year-old flaw in Broadcom’s Wi-Fi software can let attackers within wireless range take control of affected routers without knowing the network password. Security researcher Quentin Kaiser disclosed the issue at Hexacon in Paris on October 16, 2026, warning that old code remains in widely deployed devices. According to Kaiser’s research, the flaw has existed in Broadcom’s software development kit since at least 2010. It affects its proprietary Wi-Fi Protected Setup (WPS) implementatio
     

16-Year-Old Broadcom Wi-Fi Flaw Lets Attackers Hack Routers Without Knowing Passwords

19 de Outubro de 2026, 08:36

A 16-year-old flaw in Broadcom’s Wi-Fi software can let attackers within wireless range take control of affected routers without knowing the network password.

Security researcher Quentin Kaiser disclosed the issue at Hexacon in Paris on October 16, 2026, warning that old code remains in widely deployed devices.

According to Kaiser’s research, the flaw has existed in Broadcom’s software development kit since at least 2010. It affects its proprietary Wi-Fi Protected Setup (WPS) implementation. It allows memory leaks and attacker-controlled code execution before normal WPS enrollment finishes.

The flaw sits in code that joins fragmented Extensible Authentication Protocol messages used by WPS. Weak length checks allow crafted wireless messages to overflow a memory buffer.

16-Year-Old Broadcom Wi-Fi Flaw

Attackers can then read or change memory and redirect the router’s program flow to run their own code. This is an over-the-air attack, not a password-cracking method. The attacker needs wireless reach to the target but not its network key.

Kaiser demonstrated stealing the saved Wi-Fi password from an Orange Belgium ASKEY TCG3000 router and sending it back through wireless frames. He then joined the network using the stolen password.

A second demonstration against a Proximus BBOX3V+ provided a remote command shell over Wi-Fi frames without a cloud command server. These tests show why a strong password alone cannot stop exploitation of the affected software.

Kaiser confirmed exploitation on devices used by three Belgian internet providers. These include Proximus BBOX3V+, VOO’s Netgear CG3100 and CG3700, Technicolor TC7210 and CGA4233, and Orange’s ASKEY TCG3000. Possible exposure involving Telenet equipment remains unconfirmed.

His estimates place the affected Belgian fleet at roughly 1.56 million gateways across Proximus, legacy VOO, and Orange. These are researcher estimates, not verified provider totals. He warns that the wider issue could affect millions of access points worldwide, although the full count remains unknown.

The finding follows earlier Broadcom-related wireless security concerns, including the separate Kr00k Wi-Fi vulnerability. The new research concerns WPS message handling rather than that earlier flaw.

Kaiser describes a 2018 patch as incomplete. In correspondence reproduced in his slides, Broadcom said it had long known about the issue and had offered replacement software based on hostapd and WPA Supplicant since 2018. That leaves device makers responsible for moving away from the old implementation.

Kaiser reported the eCos issue on July 18 and the Linux issue on July 27. He says Broadcom declined to assign a CVE, and the tested Belgian devices remained unpatched as of October 15.

His detection toolkit includes a wireless fingerprinting script and YARA rules for firmware checks. These are screening tools, not final proof of exploitability. Findings need further review.

The risk also draws renewed attention to Nearest-Neighbor attacks, where compromised nearby systems provide wireless reach. That case used different methods, but shows why nearby Wi-Fi exposure matters.

Update defenses against new malware as soon as it appears. Integrate TI Feeds with data from 16K SOCs.

The post 16-Year-Old Broadcom Wi-Fi Flaw Lets Attackers Hack Routers Without Knowing Passwords appeared first on Cyber Security News.

  • ✇Blog oficial da Kaspersky
  • Como um nome de rede Wi-Fi oculto pode expor seus dados a desconhecidos Stan Kaminsky
    Há mais de duas décadas, configurar um roteador doméstico significa seguir praticamente a mesma rotina: escolher uma banda Wi-Fi, dar um nome à sua rede, escolher um tipo de segurança e definir uma senha. Depois de digitar o nome da rede, geralmente aparece ao lado uma opção para ocultar o nome da rede, às vezes identificada como ocultar SSID ou simplesmente como rede oculta ou rede fechada. Se você selecionar essa opção, a rede criada não aparecerá automaticamente na lista de redes Wi-Fi dispon
     

Como um nome de rede Wi-Fi oculto pode expor seus dados a desconhecidos

29 de Setembro de 2026, 12:31

Há mais de duas décadas, configurar um roteador doméstico significa seguir praticamente a mesma rotina: escolher uma banda Wi-Fi, dar um nome à sua rede, escolher um tipo de segurança e definir uma senha. Depois de digitar o nome da rede, geralmente aparece ao lado uma opção para ocultar o nome da rede, às vezes identificada como ocultar SSID ou simplesmente como rede oculta ou rede fechada. Se você selecionar essa opção, a rede criada não aparecerá automaticamente na lista de redes Wi-Fi disponíveis em smartphones, computadores ou dispositivos de casa inteligente. Será necessário digitar manualmente o nome correto da rede. Somente então o dispositivo poderá localizar essa rede e se conectar a ela. À primeira vista, ocultar o nome da sua rede sem fio pode parecer uma precaução inteligente: impedir que vizinhos ou pessoas que passem pelo local invadam sua rede Wi-Fi, já que simplesmente não conseguem vê-la. Mas, na realidade, as coisas funcionam de maneira diferente: todos os seus dispositivos revelarão a existência da rede oculta, e isso não acontece apenas quando estão em casa.

Como os dispositivos se conectam ao Wi-Fi

Cada ponto de acesso Wi-Fi transmite um pequeno pacote de dados aproximadamente 10 vezes por segundo para que seu smartphone ou computador possa mostrar uma lista com os nomes das redes próximas, como JohnWiFi, TommyNet, CafeDeArts_Guest ou outras variações criativas. Esse pacote contém: (i) o nome da rede (Service Set Identifier, ou SSID), (ii) um identificador exclusivo do ponto de acesso (Basic Service Set Identifier, ou BSSID) e (iii) informações sobre o canal de rádio utilizado pela rede. Essas informações ajudam os dispositivos a (i) escolher a melhor rede para se conectar e (ii) ingressar automaticamente em redes que já conhecem. Por isso, nenhum dos dados desse pacote é criptografado. As redes ocultas também transmitem esses pacotes de anúncio; a única diferença é que deixam o campo SSID em branco. Esse método de localização de redes é chamado de descoberta passiva, pois um cliente Wi-Fi, como um smartphone, por exemplo, precisa apenas escutar as ondas de rádio para identificar os pontos de acesso próximos.

Além disso, o cliente pode procurar redes Wi-Fi por conta própria, em um processo conhecido como descoberta ativa. Seu smartphone ou computador transmite continuamente os nomes das redes Wi-Fi que conhece e às quais gostaria de se conectar. Se uma dessas redes estiver próxima, o ponto de acesso responde e a conexão é estabelecida.

A descoberta ativa pode, às vezes, ajudar a economizar a bateria do smartphone e é indispensável quando se trabalha com redes ocultas. Localizar uma rede oculta e conectar-se a ela torna-se um processo de duas etapas. Primeiro, o smartphone “detecta” que há um ponto de acesso Wi-Fi próximo com um nome de rede oculto. Em seguida, ele tenta acessar essa rede transmitindo os nomes (SSIDs) que já conhece, seja de redes ocultas às quais já se conectou anteriormente, seja do nome que o usuário digitou ao se conectar pela primeira vez a uma rede oculta. Se o nome corresponder, o roteador responde e a conexão é estabelecida.

Um nome de rede oculto (SSID) não oculta de fato sua rede Wi-Fi

A lista comum de redes Wi-Fi disponíveis no smartphone ou computador não exibirá as redes que não transmitem um SSID público. No entanto, qualquer software especializado de varredura de redes Wi-Fi pode identificá-las facilmente, ele apenas não exibirá seus nomes. Além disso, as redes ocultas continuam sendo fáceis de identificar e distinguir umas das outras graças ao BSSID exclusivo de cada roteador.

Portanto, ocultar o nome de uma rede Wi-Fi não a torna realmente invisível e não protege você contra cibercriminosos. Vale observar que qualquer análise em grande escala, como o mapeamento geográfico de redes Wi-Fi, utiliza BSSIDs, e não SSIDs. Além dos enormes bancos de dados mantidos pela Apple e pelo Google, também existem projetos públicos de mapeamento de pontos de acesso, como o WiGLE.

Se alguém quiser invadir uma rede em um local específico, um software especializado permite descobrir seu SSID simplesmente esperando que um dos clientes legítimos se conecte e monitorando a sessão de descoberta ativa. A partir daí, essa pessoa poderá se conectar à rede Wi-Fi, desde que ela utilize um protocolo de segurança suficientemente fraco.

Seus dispositivos expõem nomes de redes Wi-Fi ocultas e dados pessoais

A principal desvantagem de um SSID oculto é que smartphones e computadores precisam transmiti-lo antes de poderem se conectar à rede sem fio. E fazem isso em qualquer lugar, não apenas nas proximidades do ponto de acesso em questão. Assim que qualquer rede com um nome oculto aparece dentro do alcance do sinal, o cliente tenta se conectar e, durante essa tentativa, transmite os nomes de todas as redes ocultas que conhece. Essa transmissão não é criptografada, o que significa que qualquer pessoa nas proximidades pode capturar os dados transmitidos.

Em 2021, pesquisadores da Universidade de Hamburgo realizaram um experimento coletando dados de sinais de rádio em uma rua movimentada. Em apenas três sessões de uma hora de monitoramento, eles coletaram 252 mil solicitações de conexão Wi-Fi provenientes dos smartphones de pessoas que passavam pelo local. Dessas solicitações, 23% continham o SSID de uma rede à qual o smartphone teria preferido se conectar.

E é nesse ponto que entra em cena um fator em que poucas pessoas pensam: o próprio nome da rede. Doze por cento dos SSIDs identificados eram longas sequências numéricas que se pareciam muito com senhas. Assim, quando alguém conhece o SSID e o BSSID, pode consultar o BSSID em um serviço como o WiGLE e descobrir o endereço físico do ponto de acesso. Uma vez no local, um invasor pode tentar usar essa sequência tanto como SSID quanto como senha para se conectar à rede e com uma boa chance de sucesso. A amostra dos pesquisadores também incluiu 106 SSIDs que continham um nome ou sobrenome, 92 SSIDs que indicavam um endereço residencial e três que revelavam um endereço de e-mail.

Diante de tudo isso, não é de surpreender que Apple e Asus recomendem não usar o recurso de SSID oculto.

Outras desvantagens de ocultar sua rede Wi-Fi

Além dos problemas relacionados ao vazamento de dados, a tecnologia de SSID oculto (uma herança das primeiras versões do Wi-Fi) também prejudica o desempenho das versões modernas do protocolo de rádio. Na banda de 6 GHz, procurar uma rede Wi-Fi oculta entre 59 canais possíveis gera muito tráfego e consome muita energia: o cliente precisa percorrer todas as opções e enviar muitas solicitações. Como resultado, o desempenho de todas as redes Wi-Fi próximas na banda de 6 GHz diminui, e o próprio cliente consome mais bateria ao enviar todas essas solicitações.

A Asus também destaca que dispositivos Windows podem tender a se conectar primeiro a redes visíveis, mesmo quando uma rede com SSID oculto está disponível e marcada como preferencial.

Quando ocultar um SSID realmente faz sentido

Não há muitos cenários em que ocultar o nome da rede seja realmente útil. Por exemplo, se um roteador for destinado a um pequeno grupo de pessoas, mas estiver instalado em um local muito movimentado, um SSID oculto pode reduzir o número de tentativas de conexão e diminuir a carga sobre o roteador. Mas lembre-se de que isso melhora o desempenho, não a segurança, e apenas ligeiramente.

Outro caso semelhante é uma rede Wi-Fi técnica destinada a um número limitado de dispositivos fixos, como uma rede de câmeras de segurança ou dispositivos de casa inteligente. Esses dispositivos permanecem sempre no mesmo local, portanto, sempre que tentam se conectar à rede Wi-Fi designada, encontram-na imediatamente e nenhum dado é exposto; a menos que um invasor esteja efetivamente monitorando o sinal de rádio próximo ao roteador. Ao mesmo tempo, é menos provável que pessoas de fora tentem se conectar a uma rede desse tipo.

Como tornar seu Wi-Fi mais seguro

Para proteger sua rede Wi-Fi contra invasores que tentem acessá-la por meio da rede sem fio, não oculte o SSID. Em vez disso, use o moderno protocolo de segurança WPA3 junto com uma senha longa. Os invasores podem interceptar dados transmitidos pelo ar e, em seguida, tentar descobrir a senha por meio de ataques de força bruta. Por isso, uma senha Wi-Fi forte deve ter pelo menos 20 caracteres. A maneira mais fácil de gerar e armazenar senhas longas e difíceis de descobrir é usar um gerenciador de senhas que sincronize entre seus dispositivos. Dessa forma, elas estarão sempre à mão, independentemente do dispositivo que você estiver usando.

Se alguns de seus dispositivos mais antigos não forem compatíveis com WPA3, não há problema em usar WPA2 com Protected Management Frames (PMF) ativado, que protege contra vários tipos de ataques a redes Wi-Fi.

Você também deve se certificar de que o Wi-Fi Protected Setup (WPS) esteja desativado, pois ele basicamente substitui sua senha por um código PIN fácil de adivinhar.

Para identificar rapidamente dispositivos desconhecidos conectados à sua rede Wi-Fi, use o Smart Home Monitor no Kaspersky Premium.

Quanto ao nome da rede, em vez de ocultá-lo, escolha um que não revele seu nome, endereço ou qualquer outra informação pessoal. Também é recomendável evitar nomes de rede padrão, como ISPName-XXXX ou dlink, mas por outro motivo: nomes genéricos como esses podem confundir você e seus convidados. Se não quiser que seu ponto de acesso apareça nos mapas de geolocalização de redes Wi-Fi da Apple, do Google e de outros provedores, você pode adicionar o sufixo _nomap ao final do nome da rede, mas não há garantia de que isso realmente funcionará.

Além de proteger sua rede Wi-Fi, certifique-se de que seu roteador esteja configurado de forma segura de maneira geral. Antes de tudo, isso significa definir uma senha de administrador longa e exclusiva e manter o roteador atualizado com o firmware mais recente disponibilizado pelo fabricante. E, se tiver um pouco mais de tempo, você pode até melhorar o desempenho do seu Wi-Fi.

Como as redes Wi-Fi são invadidas e como protegê-las:

  • ✇Blog oficial da Kaspersky
  • Como proteger sua smart TV e set-top box contra invasões Stan Kaminsky
    Em 2026, o proprietário de um roteador doméstico comum, de uma smart TV ou de uma TV box é um alvo de grande interesse para os cibercriminosos. Esses dispositivos são facilmente recrutados para botnets e redes de proxy residencial, sobre as quais já falamos anteriormente. Os criminosos “sublicenciam” o dispositivo infectado, permitindo que terceiros paguem para acessar qualquer site usando o endereço IP da vítima, fazendo parecer que é o proprietário do dispositivo quem está realizando os acesso
     

Como proteger sua smart TV e set-top box contra invasões

25 de Setembro de 2026, 08:44

Em 2026, o proprietário de um roteador doméstico comum, de uma smart TV ou de uma TV box é um alvo de grande interesse para os cibercriminosos. Esses dispositivos são facilmente recrutados para botnets e redes de proxy residencial, sobre as quais já falamos anteriormente.

Os criminosos “sublicenciam” o dispositivo infectado, permitindo que terceiros paguem para acessar qualquer site usando o endereço IP da vítima, fazendo parecer que é o proprietário do dispositivo quem está realizando os acessos. Esse serviço é procurado para todo tipo de esquema ilícito: desde fraude publicitária e campanhas de spam até tentativas de descoberta de senhas por força bruta e invasão de contas. Em nosso artigo anterior, explicamos como os roteadores domésticos são recrutados para essas redes de proxy; hoje, vamos analisar uma categoria de dispositivos ainda mais vulnerável e igualmente onipresente: smart TVs e TV boxes.

Esses dispositivos atraem os criminosos por dois motivos. Primeiro, ao contrário de computadores e smartphones, as TVs quase sempre ficam conectadas à tomada e têm uma conexão rápida com a Internet. Uma tela apagada não significa que o dispositivo esteja desligado. Além disso, a interface de usuário e as ferramentas de monitoramento limitadas fazem com que processos suspeitos executados em segundo plano possam passar facilmente despercebidos pelos usuários.

A ameaça está evoluindo e se tornando mais agressiva. Um estudo recente constatou que, quando um proxyware chega a um set-top box, os riscos para o proprietário vão muito além de ter o próprio tráfego desviado.

Anatomia da infecção

Os pesquisadores se concentraram em uma popular TV box da SuperBox, que já abordamos anteriormente no artigo Sua TV box virou uma porta de entrada para terceiros?

A estratégia de marketing da SuperBox se baseia fortemente na promessa de oferecer milhares de canais de TV sem assinatura nem mensalidades. No entanto, assim que sai da caixa, o dispositivo não é capaz de fazer nada disso. Para ter acesso a conteúdo pirata, é necessário instalar a loja de aplicativos proprietária da marca.

Quando você a abre e instala aplicativos adicionais, os milhares de canais de TV realmente aparecem. Enquanto isso, nos bastidores, sem nenhum aviso ou solicitação de permissão, o dispositivo inunda sites externos com solicitações não autorizadas, e o tráfego de rede aumenta drasticamente.

Os pesquisadores descobriram vários fatos alarmantes. Primeiro, a vítima pode ser incluída simultaneamente em até cinco botnets. A SuperBox executa clientes de várias redes de proxyware ao mesmo tempo, que chegam a competir entre si, bloqueando a instalação de softwares concorrentes.

Mas o verdadeiro choque foram os ataques à rede interna. O proxyware da TV box não impõe nenhuma limitação ao que seus “clientes” pagantes podem fazer na rede. Eles podem acessar não apenas sites externos, mas também dispositivos dentro da sua rede doméstica.

Normalmente, as configurações do seu roteador doméstico e do provedor de serviços de Internet (ISP) protegem você contra ataques externos. Mas o proxyware contorna essas barreiras porque opera de dentro da rede. Durante um experimento, os pesquisadores confirmaram que um invasor na Internet pode facilmente usar o set-top box infectado para abrir o painel de administração de um roteador doméstico, como um Linksys, que deveria estar acessível apenas ao proprietário quando conectado à rede Wi-Fi doméstica. Isso significa que os hackers podem tentar roubar dados de outros dispositivos da mesma residência ou até mesmo criptografar o armazenamento de rede doméstico (NAS).

Ao mesmo tempo, falhas no firmware de fábrica da SuperBox permitem que hackers instalem e executem remotamente qualquer aplicativo com privilégios de superusuário, e essa ameaça está longe de ser apenas hipotética. Durante três semanas de monitoramento, o set-top box usado no teste sofreu mais de 1.300 ataques por meio da rede de proxy doméstica. Os invasores instalaram três tipos diferentes de malware, incluindo um módulo para realizar ataques DDoS.

O malware usa vários métodos para obter acesso ao sistema e permanece ativo mesmo após reinicializações e quedas de energia.

Como saber se seu set-top box está trabalhando para os hackers

Se você tem um set-top box barato ou uma Android TV de uma marca pouco conhecida, vale a pena verificar se há alguma anomalia.

O método mais confiável é analisar o tráfego de rede. Use as estatísticas disponíveis no painel de controle do seu roteador, mas observe que alguns modelos de baixo custo podem não oferecer esse recurso. Nos roteadores Asus, esse recurso é chamado de Traffic Analyzer; nos TP-Link, de Traffic Usage; e nos Keenetic, de Traffic Monitor. Encontre sua TV ou set-top box na lista de dispositivos e verifique a proporção entre os dados baixados e enviados. Esses dispositivos devem consumir muito tráfego para baixar vídeos, mas enviar pouquíssimos dados. Se seu set-top box estiver silenciosamente enviando gigabytes de dados ou permanecer ativo na rede mesmo quando estiver ocioso, esse é um sinal claro de que ele pode estar infectado.

Se as estatísticas de tráfego não estiverem disponíveis, procure sinais indiretos:

  • Os LEDs de atividade da rede e da memória não param de piscar, mesmo quando ninguém está usando o dispositivo.
  • O gabinete do set-top box fica constantemente morno ou quente.
  • A interface apresenta atraso em relação ao controle remoto, e o set-top box trava aleatoriamente, sem relação com a reprodução de vídeos pesados.
  • A velocidade da Internet nos outros dispositivos (computadores ou celulares) sofre uma queda significativa.
  • Ao tentar acessar sites conhecidos pela rede Wi-Fi doméstica, você se depara constantemente com um CAPTCHA, um sinal de que sua rede pode estar comprometida e ter sido identificada como fonte de spam.
  • O suporte técnico do seu provedor de serviços de Internet entra em contato para perguntar sobre um volume de tráfego de rede suspeito.

O que fazer com um dispositivo infectado

A melhor solução é desconectar o dispositivo da Internet e descartá-lo. Se precisar continuar usando-o, siga estas etapas para minimizar os riscos:

  1. Realize uma redefinição de fábrica (hard reset). Restaure o set-top box ao estado original.
  2. Deixe-o desconectado da Internet antes de configurá-lo novamente. Na primeira vez que ligá-lo após a redefinição, ignore a etapa de configuração do Wi-Fi e não conecte o cabo Ethernet.
  3. Bloqueie a instalação de aplicativos. Acesse as configurações do Android e desative a instalação de aplicativos de fontes desconhecidas. Não se esqueça de desativar todos os recursos de depuração que estiverem ativados: depuração USB, depuração sem fio e ADB. Os nomes dos itens de menu podem variar de acordo com a versão do Android e o fabricante do dispositivo.
  4. Isole-o na rede. Configure uma rede Wi-Fi para convidados no roteador e conecte a TV box a ela. Ative o isolamento de clientes (Client Isolation) nas configurações do roteador, se esse recurso estiver disponível. Isso impedirá que a TV box detecte outros dispositivos da sua rede doméstica, protegendo seus computadores e o armazenamento de rede.
  5. Verifique se há atualizações. Depois que a TV box estiver conectada à rede para convidados, verifique se há atualizações oficiais de firmware. Às vezes, os fabricantes corrigem vulnerabilidades conhecidas, embora não seja recomendável contar com isso no caso de marcas pouco conhecidas.

Suas medidas de proteção mais confiáveis

Comprar dispositivos baratos com recursos de streaming de conteúdo pirata e instalar softwares de fontes duvidosas é uma maneira praticamente certa de comprometer sua rede doméstica. Seu endereço IP se tornará uma fonte de atividade maliciosa, o que, na melhor das hipóteses, fará com que seu provedor de serviços de Internet bloqueie seu acesso e, na pior das hipóteses, fará com que você entre no radar das autoridades policiais. Além disso, os hackers podem usar a TV box como ponto de partida para atacar seus computadores e NAS domésticos, o que pode levar ao roubo de dados pessoais ou a um ataque de ransomware.

A melhor proteção é comprar dispositivos de marcas confiáveis e pagar por conteúdo legal. Além disso, para evitar que alguém assuma o controle da sua rede, certifique-se de que o painel de administração do roteador e os outros dispositivos domésticos estejam protegidos por senhas fortes e exclusivas. Para não precisar memorizar todas elas, use um gerenciador de senhas confiável, como o Kaspersky Password Manager. Além disso, o recurso Smart Home Monitor incluído no Kaspersky Premium permite manter todos os seus dispositivos sob controle.

Talvez haja outras coisas que você não saiba sobre seus dispositivos de casa inteligente:

  • ✇Blog oficial da Kaspersky
  • Hackeando o Boeing 737: por dentro do ataque Bus Driver Alanna Titterington
    Pesquisadores de segurança descobriram uma maneira de hackear um Boeing 737 com um dispositivo do tamanho de uma moeda. O 737 é um dos aviões comerciais mais utilizados no mundo, então, é bem provável que você já tenha voado em um pelo menos uma vez. O ataque requer a instalação de um pequeno dispositivo em uma porta acessível por uma escotilha na parte externa do avião. Segundo os pesquisadores, essa porta frequentemente está ao alcance não apenas das equipes de manutenção, mas também de outros
     

Hackeando o Boeing 737: por dentro do ataque Bus Driver

13 de Setembro de 2026, 09:00

Pesquisadores de segurança descobriram uma maneira de hackear um Boeing 737 com um dispositivo do tamanho de uma moeda. O 737 é um dos aviões comerciais mais utilizados no mundo, então, é bem provável que você já tenha voado em um pelo menos uma vez.

O ataque requer a instalação de um pequeno dispositivo em uma porta acessível por uma escotilha na parte externa do avião. Segundo os pesquisadores, essa porta frequentemente está ao alcance não apenas das equipes de manutenção, mas também de outros funcionários do aeroporto e da companhia aérea. E a instalação do dispositivo leva menos de 60 segundos. Então, vamos falar sobre o que é, de fato, esse pequeno e misterioso dispositivo, o que ele é capaz de fazer e se ainda é seguro viajar em um Boeing 737.

Por que é mais difícil hackear um avião do que um carro

A maioria de nós já se acostumou com a ideia de que nossos computadores e celulares podem ser invadidos. Esse provavelmente é o assunto mais comum neste blog. Mas também abordamos ataques a alvos menos comuns: carros, robôs cortadores de grama, embaralhadores automáticos de cartas, bicicletas e até colchões. No mundo de hoje, todos esses (e muitos outros) dispositivos contêm computadores minúsculos (ou não tão minúsculos).

Os aviões não são exceção. Uma aeronave comercial moderna é equipada com uma série de computadores, alguns dos quais controlam funções críticas, desde o cálculo dos parâmetros de decolagem até o próprio controle do voo. Mas há uma diferença fundamental: ao contrário dos fabricantes da maioria dos dispositivos inteligentes para uso doméstico, os fabricantes de aeronaves comerciais levam a segurança muito a sério, o que torna muito mais difícil acessar esses sistemas externamente.

Talvez seja por isso que há alguns anos, a ideia de invadir um avião de verdade tenha despertado a curiosidade dos pesquisadores de segurança mais curiosos. Uma equipe da Universidade da Califórnia em San Diego e do Oberlin College (os pesquisadores que finalmente conseguiram realizar o feito) passou mais de uma década tentando solucionar esse problema. Como mencionado acima, o principal desafio ao hackear um avião é que seus sistemas críticos não estão conectados à Internet externa. Por isso, estudar vetores de ataque relacionados a aeronaves não era considerado especialmente promissor na comunidade de pesquisa em cibersegurança: acessar remotamente sistemas isolados é extremamente difícil, e as chances de um invasor obter acesso físico eram consideradas muito baixas.

Dois outros projetos bem-sucedidos fizeram os pesquisadores da UC San Diego Kirill Levchenko e Aaron Schulman mudarem essa percepção: um hack de um Chevrolet Impala e uma pesquisa sobre dispositivos de clonagem de cartões de pagamento. O hack do carro levou a equipe a comprar componentes usados de computadores de bordo de Boeing 737 e montar sua própria bancada de testes. A pesquisa sobre dispositivos de clonagem deu a eles a ideia de criar um pequeno dispositivo físico que pudesse ser conectado diretamente aos sistemas internos da aeronave.

Depois de estudar os diagramas de circuitos do Boeing 737, os pesquisadores encontraram uma porta acessível a partir da parte externa da aeronave, ela é protegida apenas por uma escotilha destrancada. Essa porta se conecta a um canal de dados chamado barramento ARINC 429, que liga o computador de gerenciamento de voo (FMC) da aeronave à unidade de controle e exibição multifuncional (MCDU).

 Um “bus driver” no comando

Em sua bancada de testes, os pesquisadores verificaram o que aconteceria caso se conectassem ao barramento ARINC 429 por meio dessa porta e enviassem sinais elétricos mais potentes do que os normalmente trocados entre os componentes do Boeing. Eles descobriram que isso permitia substituir comandos legítimos pelos próprios comandos. A partir daí, só faltava construir um dispositivo pequeno o suficiente para caber na porta que haviam encontrado.

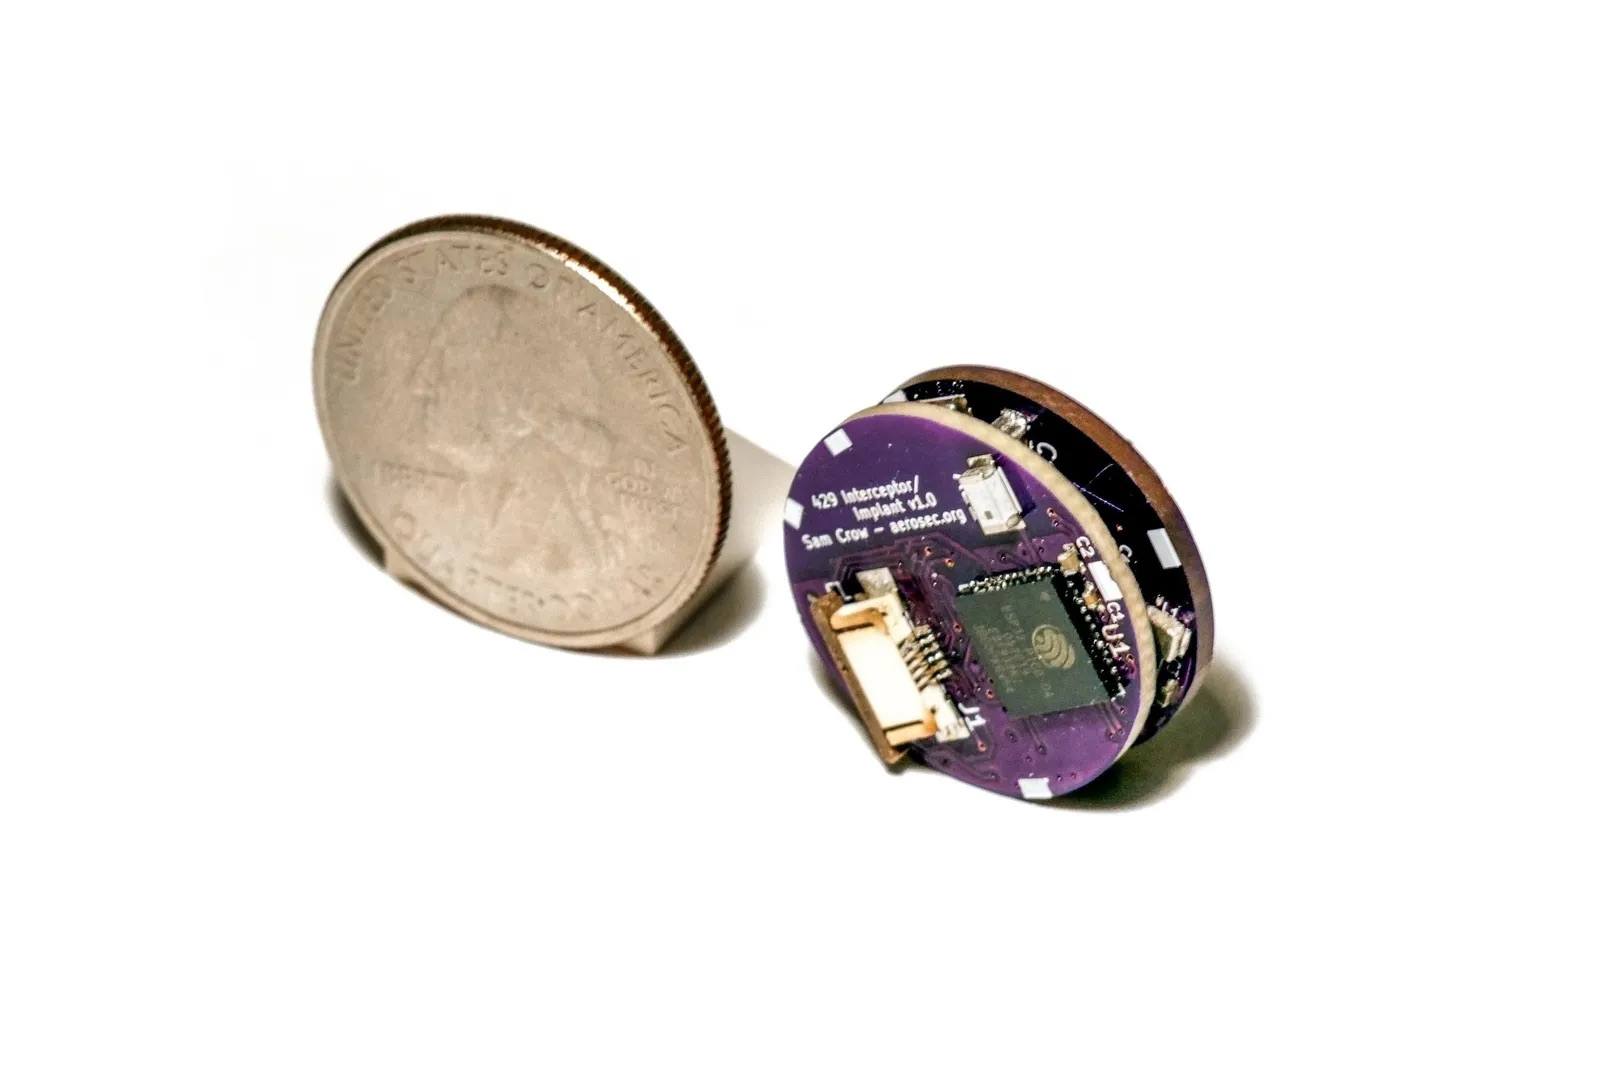
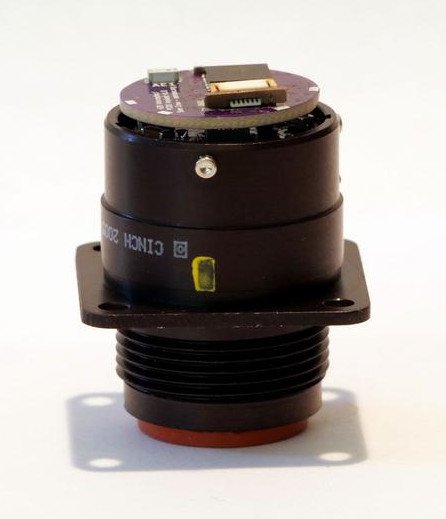
Passo a passo, a equipe construiu um dispositivo compacto o suficiente para ser encaixado na porta desprotegida. A versão final custou menos de US$ 100 e parece ter sido construída principalmente com componentes disponíveis no mercado: um pequeno microcontrolador, componentes eletrônicos para se comunicar com o barramento e um módulo Wi-Fi. Essa última parte poderia permitir que o dispositivo se conectasse à rede Wi-Fi pública disponível durante o voo, dando ao invasor acesso pela Internet e, por fim, permitindo que ele controlasse o dispositivo remotamente. E todo o processo de instalação na porta leva menos de um minuto.

Um protótipo do dispositivo Bus Driver

O dispositivo que os pesquisadores construíram para se conectar aos sistemas do Boeing 737. Uma moeda é colocada ao lado para dar uma ideia da escala.
Foto: UC San Diego Jacobs School of Engineering. CC BY 4.0. Fonte

Os pesquisadores deram ao ataque o nome de “Bus Driver”, aparentemente em um jogo de palavras: “bus” se refere tanto a um veículo de transporte de passageiros quanto ao canal de dados que permite a comunicação entre os componentes de um sistema. O ataque permite que alguém se insira nesse canal e substitua os comandos que estão sendo enviados, assumindo, na prática, o controle do barramento.

O que o dispositivo improvisado de hacking do Boeing 737 é capaz de fazer

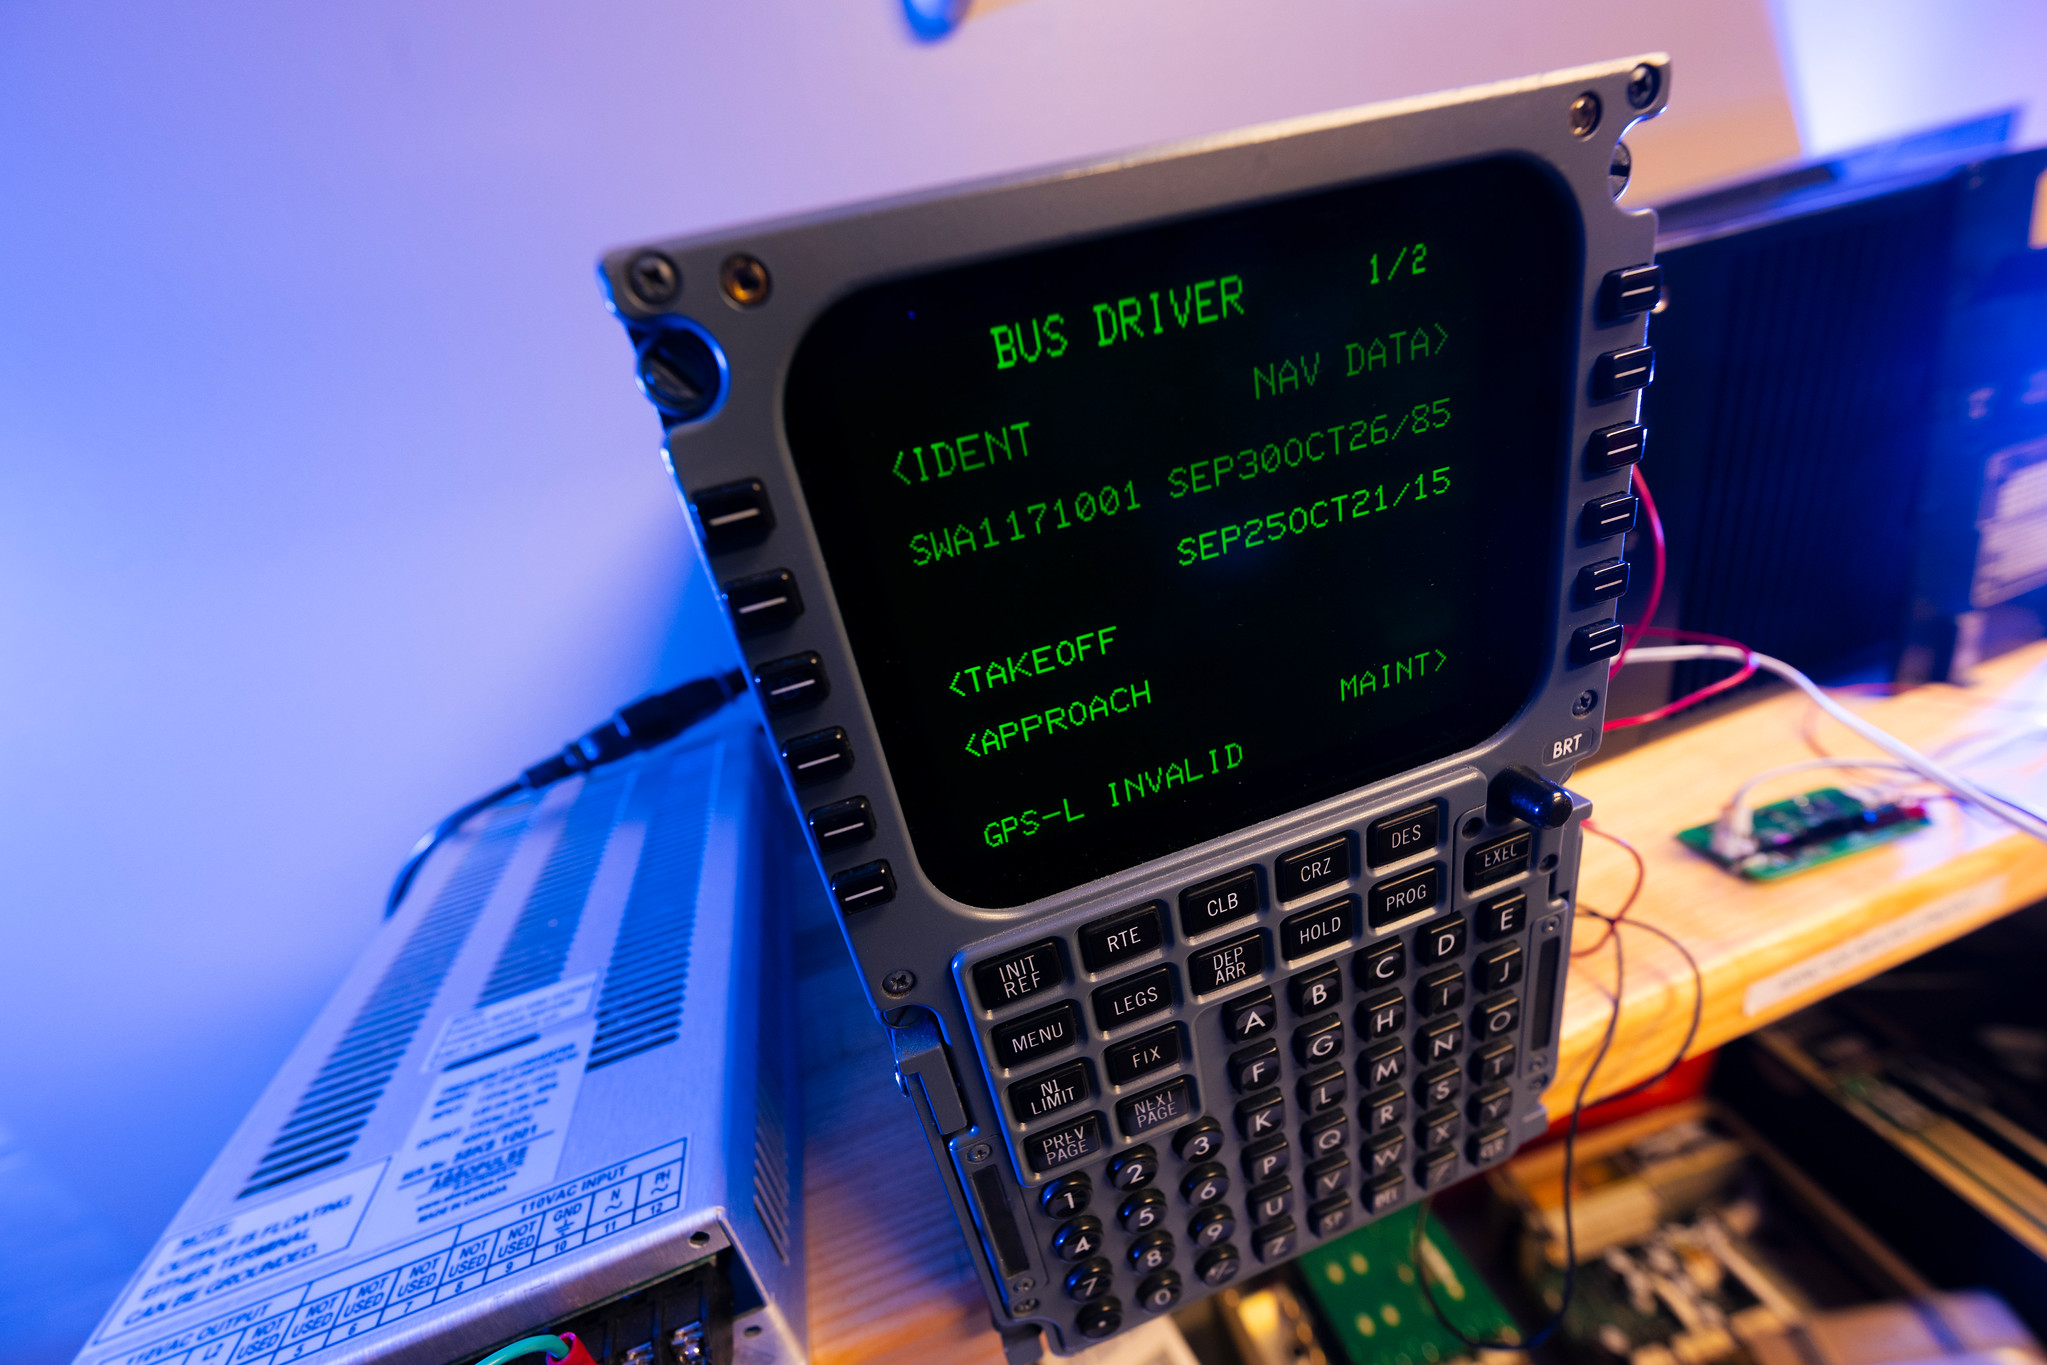
Uma porta desprotegida, um dispositivo do tamanho de uma moeda e acesso ao barramento: tudo isso parece promissor, mas o que os pesquisadores conseguiram fazer de fato? Que tipo de dano esse pequeno dispositivo pode causar? Ao que tudo indica, bastante. E potencialmente, até mesmo fatal. Ao obter a capacidade de adulterar os dados que trafegam entre o computador de gerenciamento de voo e a unidade de controle e exibição, os pesquisadores descobriram que poderiam interferir em vários aspectos críticos da operação da aeronave.

Teste do ataque do Bus Driver

Pesquisadores testando o Bus Driver em equipamentos aviônicos reais de um Boeing 737. A interface do ataque está em execução na tela da MCDU.
Foto: UC San Diego Jacobs School of Engineering. CC BY 4.0. Fonte

Primeiro, o dispositivo implantado pode alterar os dados usados para calcular os parâmetros de decolagem e pouso. Por exemplo, ele pode alterar o peso da aeronave sem combustível registrado, o que distorce o cálculo das velocidades necessárias para uma decolagem segura.

O dispositivo também pode manipular a temperatura presumida, que pilotos usam para determinar quanto empuxo do motor é necessário durante a decolagem. Se o sistema receber valores incorretos, em determinadas condições a aeronave pode ficar com empuxo insuficiente para decolar com segurança, podendo até mesmo ultrapassar o final da pista. Cálculos incorretos durante o pouso também apresentam riscos igualmente sérios.

O dispositivo implantado também pode alterar a rota que o piloto automático está seguindo. Em um voo de longa duração, um desvio de apenas alguns graus, sutil o suficiente para passar despercebido, poderia fazer a aeronave se afastar muito da rota e ficar sem combustível em algum ponto sobre o oceano.

Além disso, um invasor poderia usar o dispositivo para conduzir a aeronave para o espaço aéreo de um país que não faça parte de sua rota de voo autorizada. Esse tipo de desvio também pode causar tragédias: a história da aviação civil registra mais de um caso em que um avião de passageiros foi abatido por engano por forças militares após entrar em espaço aéreo restrito.

É claro que as chances de um desvio como esse passar despercebido pelos pilotos e pelo controle de tráfego são muito baixas, mas os desastres tendem a acontecer exatamente quando ocorrem vários erros humanos.

O dispositivo instalado no Boeing 737

Depois de instalado, o dispositivo fica praticamente invisível dentro da porta e é muito difícil de detectar, a menos que se saiba o que procurar. Fonte

Por fim, o dispositivo não apenas permite que alguém altere os parâmetros de voo, como também permite ocultar essas alterações dos pilotos. Por exemplo, um invasor poderia carregar uma nova rota no computador de voo e, ao mesmo tempo, alterar o que é exibido na MCDU, fazendo com que os pilotos continuem vendo a rota original.

Dito isso, os pesquisadores observam que, na maioria dos casos, uma tripulação atenta perceberia a discrepância. Os dados corretos continuam sendo exibidos em outras telas da cabine de comando, e passar para o controle manual permite que os pilotos desativem o piloto automático e retomem o controle da aeronave.

Então, devemos todos passar a viajar de trem?

Para encerrar, vou tentar tranquilizar quem sofre de aerofobia há muito tempo, e quem quer que este artigo tenha acabado de deixar com medo de voar. Os próprios pesquisadores afirmam que, apesar de tudo o que descobriram, continuam voando em Boeing 737. E, para evitar causar qualquer problema no mundo real, eles deliberadamente não revelaram exatamente qual porta usaram em seus experimentos.

Os pesquisadores também entraram em contato com a Boeing em 2020 para compartilhar suas descobertas. A Boeing levou as informações a sério e trabalhou para solucionar o problema.

Especificamente, os pesquisadores sugeriram que a Boeing removesse a porta vulnerável ou a selasse com resina epóxi, impedindo fisicamente que alguém pudesse conectar um dispositivo não autorizado. Também há opções mais complexas, como redesenhar as proteções elétricas do barramento interno para impedir que um dispositivo malicioso se sobreponha aos sinais legítimos e usar sistemas capazes de detectar esse tipo de ataque.

A longo prazo, os pesquisadores recomendam que a Boeing, assim como outros fabricantes de aeronaves, adote autenticação criptográfica para as mensagens trocadas entre os componentes aviônicos.

Não se sabe publicamente se a Boeing seguiu essa recomendação específica ou adotou suas próprias medidas para solucionar o problema. Quando os repórteres da Wired perguntaram à empresa sobre o assunto, a resposta foi bastante vaga:

“Nossos especialistas técnicos estão confiantes de que as camadas de proteção existentes na aeronave, incluindo as incorporadas ao projeto do sistema e ao ambiente operacional, oferecem mitigação suficiente para limitar significativamente a viabilidade e o risco de ataques no mundo real.”

Então, não: aparentemente, ainda não há motivo para deixar de voar em Boeing 737. Dito isso, tenho muito respeito pelos trens, então também não vou tentar convencer você a não viajar de trem nem a usar outras formas de transporte. Na verdade, já escrevi sobre hacking de trens neste blog, embora, nesse caso, o objetivo tenha sido construtivo, e não destrutivo.

Carros, cortadores de grama, embaralhadores de cartões, bicicletas, colchões inteligentes, e essa não é uma lista completa dos dispositivos que hackers já conseguiram adulterar. O que mais foi hackeado? Descubra em nossas outras postagens:

  • ✇Graham Cluley
  • Smashing Security podcast #479: How a fake police officer nearly stole Graham’s cryptocurrency Graham Cluley
    Graham gets a phone call from the police. Well, someone who sounds convincingly like the police. There's just one small problem: what they really want is the 24-word seed key to Graham's cryptocurrency wallet. Meanwhile, if you've stayed in a hotel recently, the free Wi-Fi you connected to might have come with an unexpected extra: an all-you-can-eat buffet of "Captive Crunch" for a Russian intelligence-linked hacking group. And a group calling itself the "ExFilSquad" has walked off with 6
     

Smashing Security podcast #479: How a fake police officer nearly stole Graham’s cryptocurrency

5 de Agosto de 2026, 20:10
Graham gets a phone call from the police. Well, someone who sounds convincingly like the police. There's just one small problem: what they really want is the 24-word seed key to Graham's cryptocurrency wallet. Meanwhile, if you've stayed in a hotel recently, the free Wi-Fi you connected to might have come with an unexpected extra: an all-you-can-eat buffet of "Captive Crunch" for a Russian intelligence-linked hacking group. And a group calling itself the "ExFilSquad" has walked off with 600,000 records of the UK's teachers and head teachers from the Department for Education — sending an unusually polite ransom demand. All this and more in episode 479 of the "Smashing Security" podcast with cybersecurity expert and keynote speaker Graham Cluley, and special guest Danny Palmer.
  • ✇Blog oficial da Kaspersky
  • Um estudo sobre a segurança de redes Wi-Fi no México | Blog oficial da Kaspersky GReAT
    A Copa do Mundo de 2026 é um dos eventos de futebol mais aguardados do ano. O torneio será sediado em três países: EUA, Canadá e México. Infelizmente, eventos desse porte atraem não apenas torcedores, mas também golpistas de todo o mundo. Já revelamos como os cibercriminosos estão se preparando para a Copa do Mundo e hoje estamos falando sobre segurança digital para os torcedores no México. O país sediará 13 partidas e receberá milhões de turistas. Eles ficarão hospedados em hotéis, assistirão a
     

Um estudo sobre a segurança de redes Wi-Fi no México | Blog oficial da Kaspersky

Por:GReAT
8 de Junho de 2026, 10:30

A Copa do Mundo de 2026 é um dos eventos de futebol mais aguardados do ano. O torneio será sediado em três países: EUA, Canadá e México. Infelizmente, eventos desse porte atraem não apenas torcedores, mas também golpistas de todo o mundo. Já revelamos como os cibercriminosos estão se preparando para a Copa do Mundo e hoje estamos falando sobre segurança digital para os torcedores no México.

O país sediará 13 partidas e receberá milhões de turistas. Eles ficarão hospedados em hotéis, assistirão a jogos, frequentarão restaurantes, transitarão por aeroportos e visitarão pontos turísticos populares, e em todos os lugares que forem, a tentação de se conectar a redes Wi-Fi públicas será grande.

Avaliamos mais de 84.500 (!) pontos de acesso Wi-Fi públicos na Cidade do México, em Guadalajara e em Monterrey, e temos muitas informações para compartilhar sobre a segurança deles. Alerta de spoiler: muitas redes ainda usam padrões de segurança desatualizados, então, você realmente não deve sair de férias sem proteção confiável e um eSIM.

O que foi testado e de que forma

Percorrer o México a pé à procura de pontos de acesso Wi-Fi públicos teria sido um pouco complicado, embora tenha sido exatamente isso que fizemos num estudo semelhante sobre a segurança de redes Wi-Fi em Paris. Você pode conferir os resultados desse estudo na postagem Como é a segurança das redes Wi-Fi em Paris?

Dessa vez, a missão era muito mais desafiadora: mapear o cenário de redes sem fio de três grandes metrópoles. Foi por isso que recorremos ao wardriving, ou seja, usamos um smartphone ou notebook para buscar e registrar redes sem fio de dentro de um veículo em movimento. Isso é parecido com o que seu telefone faz ao procurar redes Wi-Fi próximas constantemente. Porém, em vez de nos conectarmos a elas, apenas coletamos dados.

Todas as informações foram estritamente usadas para observação passiva e análise de infraestrutura. Os especialistas da Equipe de Pesquisa e Análise Global da Kaspersky (GReAT) coletaram apenas informações de serviço transmitidas publicamente. Não houve tentativas de autenticação, interceptação de tráfego, exploração de sistemas ou interação com as redes sem fio detectadas. Os pontos de acesso móveis implementados em carros e em dispositivos móveis foram excluídos da amostra.

Nosso principal alvo era a Cidade do México, a capital do país e uma das cidades com maior densidade demográfica da América Latina. Percorremos de carro alguns dos pontos turísticos mais populares da cidade: Estádio da Cidade do México, Aeroporto Internacional, Zócalo, Paseo de la Reforma, Colonia Roma, La Condesa, Polanco e Coyoacán.

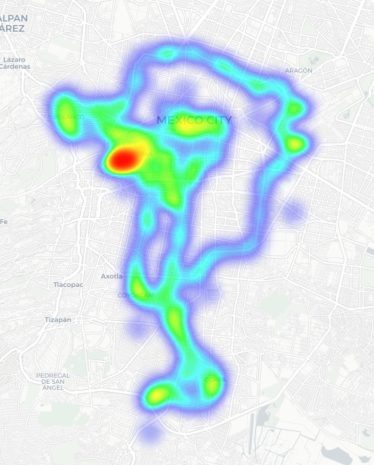
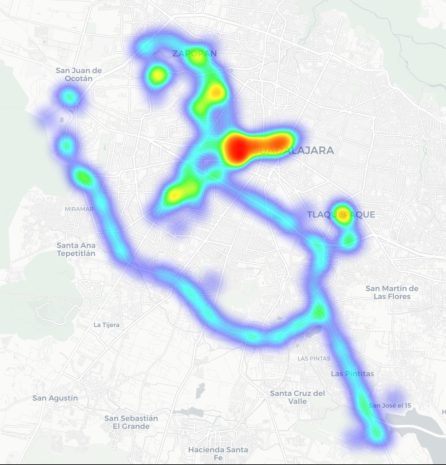
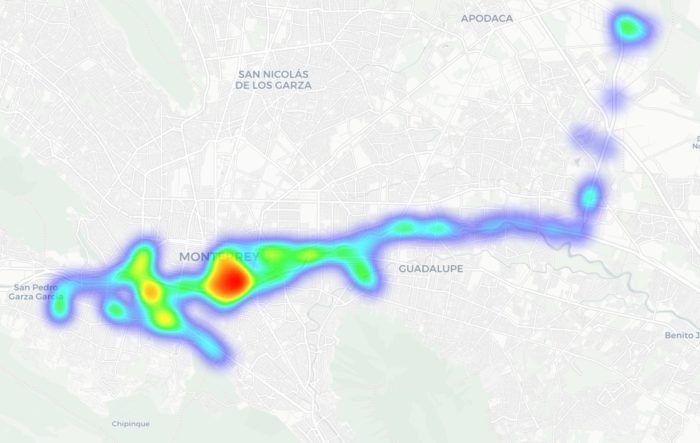
Percorremos rotas semelhantes em Guadalajara e Monterrey: estádios, avenidas principais, aeroportos e bairros populares. Abaixo, é possível ver um mapa de calor das áreas que percorremos. As regiões em vermelho representam as áreas de maior densidade de pontos de acesso público, passando pelas regiões em amarelo e verde, até chegar nas azuis, que representam a concentração mais baixa.

Mapa de calor mostrando a localização de todos os pontos de acesso Wi-Fi encontrados na Cidade do México
Mapa de calor mostrando a localização de todos os pontos de acesso Wi-Fi encontrados em Guadalajara
Mapa de calor mostrando a localização de todos os pontos de acesso Wi-Fi encontrados em Monterrey

Usamos reconhecimento passivo por rádio para registrar 84.500 sinais e 69.500 identificadores de rede exclusivos nessas três cidades. A maioria dos sinais foi captada na Cidade do México (61,4%), seguida por Guadalajara (23,6%) e Monterrey (14,8%).

O que analisamos:

  • Identificadores de rede sem fio (SSIDs): os nomes que aparecem na lista de redes Wi-Fi disponíveis
  • Informações obtidas desses identificadores
  • Configurações padrão do roteador e como os ISPs implementam suas redes
  • Frequências usadas e características do sinal
  • Carga dos canais e uso do espectro de radiofrequência
  • Configurações de segurança das redes sem fio:
    • Redes abertas e inseguras
    • Redes com WPS ativado
    • Redes seguras (WPA2/WPA3) com WPS ativado

Você pode encontrar a versão completa do estudo no blog Securelist.

Nomes de pontos de acesso Wi-Fi públicos reveladores

Os nomes das redes (SSIDs) podem revelar muitas informações de forma involuntária sobre os fabricantes do hardware, ISPs e métodos de implementação, além de revelar se um ponto de acesso pertence a uma empresa ou a um usuário.

Cerca de 34% das redes Wi-Fi públicas registradas nem sequer alteraram seus nomes, mantendo os SSIDs originais dos fabricantes dos roteadores ou usando convenções de nomenclatura padrão dos seus ISPs. Essa pode ser uma informação bastante útil para atacantes, pois esse tipo de nome de rede permite que eles saibam qual ponto de acesso pertence a determinado provedor, qual hardware está sendo usado e a sua configuração padrão provável.

Outro fato preocupante é o grande número de redes Wi-Fi (mais de 30%) que usam o endereço MAC do ponto de acesso (BSSID) como nome da rede visível. Os primeiros bytes de um BSSID contêm um Identificador organizacional único (OUI) que revela quem é o fabricante do roteador. Essa é uma informação útil para pessoas mal-intencionadas: elas podem descobrir quem fabricou o hardware e testar vulnerabilidades específicas relativas aos modelos dessa marca.

O Wi-Fi do México está bem protegido?

Pode-se considerar que um ponto de acesso protegido com WPA2/WPA3 está mais ou menos seguro. Todos os outros mecanismos de autenticação produzem resultados muito mais fracos. Agrupamos as redes Wi-Fi públicas em quatro categorias:

  • Seguras (WPA2/WPA3)
  • Inseguras (abertas/WEP)
  • Fracas (WPA)
  • Indeterminadas

Os resultados obtidos nas três cidades são muito parecidos: cerca de 82% de todos os pontos de acesso analisados estão protegidos por padrões seguros. O protocolo WPA, que é inseguro e está desatualizado, quase não é utilizado. No entanto, mais de 10% dos pontos de acesso são completamente inseguros. Quem se conecta a essas redes corre o risco de ser vítima de interceptação de tráfego e vigilância oculta.

Mas a segurança não é avaliada apenas pelos protocolos WPA. Também verificamos a presença do WPS, o conhecido recurso que possibilita a conexão rápida a uma rede sem necessidade de senha e que é altamente vulnerável a ataques. Descobriu-se que o WPS está ativado em 47% dos pontos de acesso na Cidade do México (quase a metade), 43% em Guadalajara e 41% em Monterrey. Em média, 45% dos pontos de acesso são potencialmente vulneráveis a ataques relacionados ao WPS, o que representa um sacrifício à segurança em nome da conveniência.

Além disso, esse recurso permaneceu ativo com frequência até mesmo em redes WPA2/WPA3 aparentemente seguras (cerca de metade delas utilizava WPS). Isso mostra que, para que um ponto de acesso Wi-Fi seja considerado seguro, não basta ter WPA2/WPA3, pois recursos adicionais, como o WPS, ainda podem viabilizar ataques.

O que mais os turistas precisam saber

Os riscos digitais em uma viagem não se limitam apenas a redes Wi-Fi públicas, especialmente porque muitas pessoas estão migrando do Wi-Fi público para um eSIM. Ainda há muitas ameaças em lugares com grande movimentação de pessoas: carregadores USB públicos, códigos QR com links trocados, ataques por meio de NFC e Bluetooth e, é claro, táticas de engenharia social. Vamos nos aprofundar em cada um desses fatores.

Estações de carregamento. Os carregadores USB públicos também podem ser perigosos: pessoas mal-intencionadas podem obter acesso aos dados no seu dispositivo ou tentar instalar um malware. Detalhamos esses ataques na nossa postagem Roubo de dados durante o carregamento do smartphone.

Códigos QR perigosos. Os criminosos podem disseminar códigos QR contendo phishing em pontos turísticos populares. Os pretextos podem variar bastante; por exemplo, anúncios de “eventos” para torcedores de um time específico ou links que supostamente oferecem descontos ou exibem cardápios de restaurantes. Na realidade, qualquer código QR postado na rua pode ser considerado inseguro por padrão, e você não deve utilizar seu smartphone para lê-los, a menos que tenha um Analisador de ameaças de códigos QR instalado.

Transmissões, ingressos e bolões falsos. Em postagens anteriores, descrevemos casos em que pessoas mal-intencionadas estavam distribuindo malware por meio de aplicativos IPTV falsos para aproveitar da empolgação em torno da Copa do Mundo de 2026. Lembre-se, mesmo que você planeje assistir aos jogos em casa, ainda precisa ficar alerta e não confiar em qualquer site que anuncie transmissões gratuitas, ofereça bolões ou prometa pagamentos bastante generosos.

Ataques por NFC e Bluetooth. Deixar o Bluetooth ativado em locais com grande movimentação de pessoas também pode causar problemas: alguém pode tentar descobrir seu dispositivo, rastreá-lo ou fazer uma solicitação de pareamento indesejada. Os serviços NFC com pagamentos sem contato também oferecem riscos, especialmente com relação a pagamentos em locais suspeitos.

Como proteger a si mesmo e seus dispositivos

Apesar da prevalência de pontos de acesso Wi-Fi públicos WPA2/WPA3 seguros na Cidade do México, em Guadalajara e em Monterrey, nosso estudo mostra que as redes Wi-Fi públicas continuam vulneráveis. Também é importante lembrar que os invasores podem criar redes falsas (as chamadas gêmeas do mal) disfarçadas de redes Wi-Fi públicas legítimas em aeroportos, hotéis, cafeterias e pontos turísticos.

É quase impossível para um usuário comum dizer o quanto um ponto de acesso específico é seguro ao tentar se conectar a ele. É por isso que a opção mais segura é usar dados móveis para acessar a Internet, eliminando por completo a necessidade de Wi-Fi. Além disso, não há necessidade de pesquisar as leis locais, tarifas e outras informações relativas a redes móveis para cada país que você planeja visitar. Basta comprar um cartão eSIM global  on-line em dois cliques. Explicamos como facilitar todo esse processo na postagem Internet móvel com a Kaspersky eSIM Store.

Se você ainda planeja usar uma rede Wi-Fi pública, sempre use uma VPN para proteger seu dispositivo e dados ao se conectar a redes Wi-Fi desconhecidas e desprotegidas. Isso cria um túnel criptografado entre o seu dispositivo e o servidor VPN, impossibilitando a interceptação dos seus dados ao longo do caminho. Ainda não escolheu uma VPN? Experimente a Kaspersky Secure Connection, que está incluída nas assinaturas do Kaspersky Premium e do Kaspersky Plus.

Agora, se você ainda planeja participar da Copa do Mundo sem nenhuma solução de segurança cibernética, pelo menos siga estas regras básicas de higiene digital:

  • Não use carregadores USB públicos
  • Não envie informações confidenciais por conexões que não são seguras
  • Não faça login em contas bancárias, e-mail ou redes sociais por meio de redes Wi-Fi inseguras
  • Desative o Bluetooth e o NFC ao frequentar lugares com grande movimentação de pessoas
  • Não confie nos códigos QR postados na rua
  • Somente se conecte a um Wi-Fi público quando for absolutamente necessário

Leia também os seguintes artigos e garanta que torcer pelo seu time favorito não seja apenas emocionante, mas também seguro:

  • ✇Blog oficial da Kaspersky
  • Como proteger sua organização contra vulnerabilidades de Wi-Fi do AirSnitch Stan Kaminsky
    Na conferência de segurança da informação NDSS Symposium 2026, realizada em fevereiro em San Diego, um renomado grupo de pesquisadores apresentou um estudo que revelou o ataque AirSnitch, capaz de contornar o recurso de isolamento de clientes Wi-Fi, também conhecido como rede de visitantes ou isolamento de dispositivos. Esse ataque permite conectar-se a uma rede sem fio por meio de um ponto de acesso e, a partir daí, acesse outros dispositivos conectados, inclusive os que usam identificadores de
     

Como proteger sua organização contra vulnerabilidades de Wi-Fi do AirSnitch

12 de Maio de 2026, 09:00

Na conferência de segurança da informação NDSS Symposium 2026, realizada em fevereiro em San Diego, um renomado grupo de pesquisadores apresentou um estudo que revelou o ataque AirSnitch, capaz de contornar o recurso de isolamento de clientes Wi-Fi, também conhecido como rede de visitantes ou isolamento de dispositivos. Esse ataque permite conectar-se a uma rede sem fio por meio de um ponto de acesso e, a partir daí, acesse outros dispositivos conectados, inclusive os que usam identificadores de rede (SSIDs) diferentes no mesmo hardware. Os dispositivos-alvo podem facilmente estar em sub-redes sem fio protegidas por WPA2 ou WPA3. Na verdade, o ataque não quebra a criptografia; ele explora a maneira como os pontos de acesso lidam com chaves de grupo e roteamento de pacotes.

Na prática, isso significa que redes de visitantes oferecem um nível muito baixo de segurança real. Se as redes corporativa e de visitantes estiverem no mesmo dispositivo físico, o AirSnitch permite que um invasor conectado injete tráfego malicioso em SSIDs vizinhos. Em alguns casos, ele pode até realizar um ataque man-in-the-middle (MitM) completo.

A segurança do Wi-Fi e o papel do isolamento

A segurança do Wi-Fi está em constante evolução. Sempre que surge um ataque viável contra a geração de proteção mais recente, o setor responde com algoritmos e processos mais complexos. Esse ciclo começou com os ataques FMS, usados para quebrar chaves de criptografia WEP, e continua até hoje. Exemplos recentes incluem os ataques KRACK ao WPA2 e os FragAttacks, que afetam todas as versões do protocolo de segurança WEP até WPA3.

Atacar redes Wi-Fi modernas de forma eficaz (e discreta) não é uma tarefa simples. A maioria dos profissionais considera que usar WPA2/WPA3 com chaves complexas e separar redes por finalidade costuma ser suficiente para a proteção. No entanto, apenas especialistas sabem que o isolamento de clientes nunca foi padronizado nos protocolos IEEE 802.11. Fabricantes diferentes implementam esse isolamento de formas distintas, usando a Camada 2 ou 3 da arquitetura de rede (ou seja, no roteador ou no controlador Wi-Fi), o que significa que o comportamento de sub-redes isoladas varia bastante dependendo do ponto de acesso específico ou do modelo do roteador.

Embora o marketing afirme que o isolamento de clientes é ideal para impedir que visitantes de restaurantes ou hotéis ataquem uns aos outros, ou para garantir que visitantes corporativos não possam acessar nada além da Internet, na prática, esse isolamento muitas vezes depende do fato de ninguém tentar explorá-lo. É justamente isso que a pesquisa sobre o AirSnitch demonstra.

Tipos de ataques AirSnitch

O nome AirSnitch não se refere a uma única vulnerabilidade, mas a toda uma família de falhas de arquitetura em pontos de acesso Wi-Fi. Também é o nome de uma ferramenta de código aberto usada para testar roteadores quanto a esses pontos fracos específicos. Ainda assim, os profissionais de segurança precisam lembrar que a linha entre teste e ataque é bastante tênue.

O modelo desses ataques é sempre parecido: um cliente malicioso se conecta a um ponto de acesso com isolamento ativado. Outros usuários (as vítimas) estão conectados ao mesmo SSID ou a SSIDs diferentes no mesmo ponto de acesso. Esse cenário é comum; por exemplo, uma rede de visitantes pode estar aberta e sem criptografia, ou um invasor pode simplesmente obter a senha do Wi-Fi de visitante se passando por um visitante legítimo.

Para determinados ataques AirSnitch, o invasor precisa saber previamente o endereço MAC ou o IP da vítima.  Em última análise, a eficácia de cada ataque depende do fabricante do hardware (veja mais detalhes abaixo).

Ataque de GTK

Após o handshake do WPA2/WPA3, o ponto de acesso e os clientes compartilham uma Group Transient Key (GTK) para lidar com o tráfego de broadcast. Nesse cenário, o invasor encapsula os pacotes destinados a uma vítima específica dentro de um pacote de tráfego de transmissão. Em seguida, ele envia esses pacotes diretamente à vítima, falsificando o endereço MAC do ponto de acesso. Esse ataque permite apenas a injeção de tráfego, o que significa que o invasor não recebe uma resposta. Mesmo assim, já é suficiente para enviar anúncios de roteamento ICMPv6 maliciosos ou mensagens DNS e ARP ao cliente, ignorando efetivamente o isolamento. Essa é a forma mais universal do ataque, funcionando em redes WPA2/WPA3 que usam uma GTK compartilhada. Alguns pontos de acesso corporativos, no entanto, permitem a randomização da GTK por cliente, o que neutraliza esse método.

Redirecionamento de pacotes de transmissão

Nessa versão do ataque, o invasor nem precisa se autenticar primeiro no ponto de acesso. Ele envia pacotes ao ponto de acesso com um endereço de destino de transmissão (FF:FF:FF:FF:FF:FF) e a sinalização ToDS definida como 1.  Como resultado, muitos pontos de acesso tratam esse pacote como tráfego de transmissão legítimo, o criptografam usando a GTK e o enviam para todos os clientes na sub-rede, incluindo a vítima. Assim como no método anterior, é possível encapsular o tráfego especificamente destinado a uma única vítima dentro dos pacotes.

Redirecionamento via roteador

Esse ataque explora uma falha de arquitetura entre as Camadas de segurança 2 e 3 presente no hardware de alguns fabricantes. O invasor envia um pacote ao ponto de acesso, definindo o endereço IP da vítima como destino na camada de rede (L3).  No entanto, na camada sem fio (L2), o destino é definido como o próprio endereço MAC do ponto de acesso, evitando que o filtro de isolamento seja acionado. O subsistema de roteamento (L3) depois encaminha o pacote de volta à vítima, contornando completamente o isolamento da L2. Assim como nos métodos anteriores, trata-se de um ataque apenas de transmissão em que o invasor não vê a resposta.

Roubo de porta para interceptação de pacotes

O invasor se conecta à rede usando uma versão falsificada do endereço MAC da vítima e inunda a rede com respostas ARP dizendo: “este endereço MAC está na minha porta e SSID”.  O roteador da rede alvo atualiza suas tabelas MAC e começa a enviar o tráfego da vítima para essa nova porta. Com isso, o tráfego destinado à vítima acaba sendo recebido pelo invasor, mesmo que a vítima esteja conectada a outro SSID.

Se o invasor estiver em uma rede aberta e sem criptografia, isso significa que o tráfego destinado a um cliente em uma rede protegida por WPA2/WPA3 pode acabar sendo transmitido “em claro”, permitindo que qualquer pessoa próxima o capture.

Roubo de porta para envio de pacotes

Nessa versão, o invasor se conecta diretamente ao adaptador Wi-Fi da vítima e o bombardeia com solicitações ARP, falsificando o endereço MAC do ponto de acesso. Como resultado, o computador da vítima passa a enviar seu tráfego ao invasor em vez da rede. Ao combinar essas duas técnicas de roubo de porta, um invasor pode, em vários cenários, realizar um ataque completo de MitM.

Consequências práticas dos ataques AirSnitch

Ao combinar várias dessas técnicas, um hacker pode realizar algumas ações bastante graves:

  • Interceptação completa de tráfego bidirecional para um ataque MitM. Isso significa que o invasor pode capturar e modificar dados entre a vítima e o ponto de acesso sem que ela perceba.
  • Movimentação entre SSIDs. Um invasor em uma rede de visitantes pode alcançar hosts em uma rede corporativa restrita, desde que ambas usem o mesmo ponto de acesso físico.
  • Ataques ao RADIUS. Como muitas empresas usam a autenticação via RADIUS no Wi-Fi corporativo, um invasor pode falsificar o endereço MAC do ponto de acesso para interceptar os pacotes iniciais de autenticação RADIUS. A partir daí, ele pode tentar descobrir o segredo compartilhado por força bruta. Com isso em mãos, ele pode criar um servidor RADIUS e um ponto de acesso falsos para capturar dados de qualquer dispositivo que se conecte a eles.
  • Exposição de dados não criptografados em sub-redes “seguras”: o tráfego que deveria estar protegido por WPA2/WPA3 pode ser retransmitido a um cliente em uma rede de visitantes aberta, ficando exposto a qualquer pessoa próxima.

Para executar esses ataques com eficiência, um hacker precisa de um dispositivo capaz de transmitir e receber dados simultaneamente com o adaptador e o ponto de acesso da vítima. Em um cenário do mundo real, isso geralmente envolve um notebook com dois adaptadores Wi-Fi usando drivers Linux configurados especificamente para esse tipo de operação. Vale destacar que o ataque não é totalmente discreto: ele gera um grande volume de pacotes ARP, pode causar pequenas instabilidades no Wi-Fi quando é iniciado e reduzir a velocidade para cerca de 10 Mbps. Mesmo com esses sinais, ainda representa uma ameaça real em muitos ambientes.

Dispositivos vulneráveis

Como parte do estudo, vários pontos de acesso e roteadores corporativos e domésticos foram testados. A lista incluiu produtos da Cisco, Netgear, Ubiquiti, Tenda, D-Link, TP-Link, LANCOM e ASUS, além de roteadores com firmwares populares na comunidade, como DD-WRT e OpenWrt. Todos os dispositivos testados apresentaram vulnerabilidade a pelo menos algumas das técnicas descritas. Mais preocupante ainda: os modelos D-Link DIR-3040 e LANCOM LX-6500 foram vulneráveis a todas as variações do AirSnitch.

Curiosamente, alguns roteadores já contam com mecanismos de proteção que bloqueiam esses ataques, mesmo que as falhas de arquitetura de base continuem presentes. Por exemplo, o Tenda RX2 Pro desconecta automaticamente qualquer cliente cujo endereço MAC apareça simultaneamente em dois BSSIDs, o que na prática impede o roubo de porta.

Os pesquisadores destacam que qualquer administrador de rede ou equipe de segurança de TI que leve a proteção a sério deve testar suas próprias configurações. Essa é a única maneira de identificar exatamente quais ameaças se aplicam ao ambiente da organização.

Como proteger a rede corporativa contra o AirSnitch

O risco é maior para organizações que operam redes Wi-Fi de visitantes e corporativa no mesmo ponto de acesso, sem segmentação adicional por VLAN. Também há riscos significativos para empresas que utilizam RADIUS com configurações desatualizadas ou segredos compartilhados fracos para autenticação sem fio.

Em resumo, é preciso deixar de tratar o isolamento de clientes como uma medida real de segurança e passar a vê-lo apenas como um recurso de conveniência. A segurança real precisa ser tratada de outra forma:

  • Segmentar a rede com VLANs. Cada SSID deve ter sua própria VLAN, com marcação de pacotes 802.1Q aplicada de ponta a ponta: do ponto de acesso até o firewall ou roteador.
  • Implementar inspeção de pacotes mais rigorosa no nível de roteamento, dependendo dos recursos de hardware. Recursos como Inspeção dinâmica de ARP, DHCP snooping e limitação do número de endereços MAC por porta ajudam a proteger contra a falsificação de IP/MAC.
  • Ativar chaves GTK individuais por cliente, se o equipamento for compatível.
  • Usar configurações mais robustas de RADIUS e 802.1X, incluindo conjuntos de cifras modernos e segredos compartilhados robustos.
  • Registrar e analisar anomalias de autenticação EAP/RADIUS no SIEM. Isso ajuda a identificar diversas tentativas de ataque além do AirSnitch. Outros sinais de alerta a serem observados incluem um mesmo endereço MAC aparecendo em diferentes SSIDs, picos de solicitações ARP ou clientes alternando rapidamente entre BSSIDs ou VLANs.
  • Aplicar segurança em camadas superiores na topologia de rede. Muitos desses ataques perdem força se a organização tiver implementado TLS e HSTS de forma abrangente em todo o tráfego de aplicações corporativas, exigir o uso de VPN ativa em todas as conexões Wi-Fi ou tiver adotado plenamente uma arquitetura de confiança zero.

  • ✇Security Boulevard
  • New Attack Against Wi-Fi Bruce Schneier
    It’s called AirSnitch: Unlike previous Wi-Fi attacks, AirSnitch exploits core features in Layers 1 and 2 and the failure to bind and synchronize a client across these and higher layers, other nodes, and other network names such as SSIDs (Service Set Identifiers). This cross-layer identity desynchronization is the key driver of AirSnitch attacks. The most powerful such attack is a full, bidirectional machine-in-the-middle (MitM) attack, meaning the attacker can view and modify data before it mak
     

New Attack Against Wi-Fi

9 de Março de 2026, 07:57

It’s called AirSnitch:

Unlike previous Wi-Fi attacks, AirSnitch exploits core features in Layers 1 and 2 and the failure to bind and synchronize a client across these and higher layers, other nodes, and other network names such as SSIDs (Service Set Identifiers). This cross-layer identity desynchronization is the key driver of AirSnitch attacks.

The most powerful such attack is a full, bidirectional machine-in-the-middle (MitM) attack, meaning the attacker can view and modify data before it makes its way to the intended recipient. The attacker can be on the same SSID, a separate one, or even a separate network segment tied to the same AP. It works against small Wi-Fi networks in both homes and offices and large networks in enterprises...

The post New Attack Against Wi-Fi appeared first on Security Boulevard.

  • ✇Arstechnica
  • New AirSnitch attack bypasses Wi-Fi encryption in homes, offices, and enterprises Dan Goodin
    It’s hard to overstate the role that Wi-Fi plays in virtually every facet of life. The organization that shepherds the wireless protocol says that more than 48 billion Wi-Fi-enabled devices have shipped since it debuted in the late 1990s. One estimate pegs the number of individual users at 6 billion, roughly 70 percent of the world’s population. Despite the dependence and the immeasurable amount of sensitive data flowing through Wi-Fi transmissions, the history of the protocol has been littered
     

New AirSnitch attack bypasses Wi-Fi encryption in homes, offices, and enterprises

26 de Fevereiro de 2026, 12:45

It’s hard to overstate the role that Wi-Fi plays in virtually every facet of life. The organization that shepherds the wireless protocol says that more than 48 billion Wi-Fi-enabled devices have shipped since it debuted in the late 1990s. One estimate pegs the number of individual users at 6 billion, roughly 70 percent of the world’s population.

Despite the dependence and the immeasurable amount of sensitive data flowing through Wi-Fi transmissions, the history of the protocol has been littered with security landmines stemming both from the inherited confidentiality weaknesses of its networking predecessor, Ethernet (it was once possible for anyone on a network to read and modify the traffic sent to anyone else), and the ability for anyone nearby to receive the radio signals Wi-Fi relies on.

Ghost in the machine

In the early days, public Wi-Fi networks often resembled the Wild West, where ARP spoofing attacks that allowed renegade users to read other users' traffic were common. The solution was to build cryptographic protections that prevented nearby parties—whether an authorized user on the network or someone near the AP (access point)—from reading or tampering with the traffic of any other user.

Read full article

Comments

© Getty Image | BlackJack3D

❌
❌