❌

Visualização normal

Antes de ontemBlog oficial da Kaspersky
  • ✇Blog oficial da Kaspersky
  • Ferramentas de IA para doxing: como a tecnologia de vigilância on-line mudou Ekaterina Murlykina
    Os fóruns de imagens anônimos, conhecidos como imageboards, há muito tempo são espaços onde os usuários podem conversar sob pseudônimos sem revelar seus nomes verdadeiros. Mas agora as pessoas nesses fóruns estão discutindo e testando ferramentas de IA para doxing, ou seja, para encontrar, cruzar e publicar dados de usuários sem o consentimento deles. Muitas vezes, isso vem acompanhado de perseguição à vítima, invasão de suas contas, bullying e chantagem, acabando por prejudicar sua reputação ou
     

Ferramentas de IA para doxing: como a tecnologia de vigilância on-line mudou

30 de Outubro de 2026, 16:11

Os fóruns de imagens anônimos, conhecidos como imageboards, há muito tempo são espaços onde os usuários podem conversar sob pseudônimos sem revelar seus nomes verdadeiros. Mas agora as pessoas nesses fóruns estão discutindo e testando ferramentas de IA para doxing, ou seja, para encontrar, cruzar e publicar dados de usuários sem o consentimento deles. Muitas vezes, isso vem acompanhado de perseguição à vítima, invasão de suas contas, bullying e chantagem, acabando por prejudicar sua reputação ou até mesmo causar consequências ainda piores.

Neste artigo, explicamos como a inteligência artificial ajuda pessoas mal-intencionadas a expor dados de terceiros, e como defender seu direito à privacidade on-line.

Como agentes mal-intencionados descobrem informações sobre os usuários

Analistas da Open Measures relataram que, desde outubro de 2025, usuários do Soyjak.party, um imageboard popular entre jovens da extrema direita, vêm discutindo e usando IA para desanonimizar outros usuários. As vítimas costumam ser ativistas, blogueiros e membros de outros fóruns considerados “hostis”.

As ferramentas identificadas pelos especialistas funcionam diretamente no navegador e automatizam quase todo o processo de coleta de informações sobre uma vítima. Elas podem pesquisar fontes abertas e bancos de dados de vazamentos, além de usar qualquer nova pista, como um endereço de e-mail associado a um nome de usuário para aprofundar a investigação. Também extraem metadados de fotos e vídeos, estimam a localização aproximada de uma pessoa a partir dos endereços IP encontrados e, por fim, reúnem tudo em um enorme dossiê digital. Essas ferramentas do Soyjak.party já não funcionam, mas outras semelhantes vêm se espalhando por diferentes imageboards.

Em fevereiro de 2026, pesquisadores demonstraram que, às vezes, uma simples conversa em um fórum basta para revelar sua identidade. Eles reuniram resumos de publicações de 338 usuários do Hacker News, removeram nomes, nomes de usuário e links para redes sociais e, em seguida, pediram à IA que identificasse o autor das publicações. A IA comparou informações sobre profissões, interesses e histórico pessoal com dados disponíveis on-line e identificou corretamente 226 pessoas, cerca de dois terços da amostra. O custo da desanonimização acabou sendo ridiculamente baixo: entre US$ 1 e US$ 4 por usuário.

Vale ressaltar que a criação de dossiês digitais já era possível antes da popularização da IA generativa. Para começar, existem ferramentas de OSINT que pesquisam dados disponíveis publicamente. Jornalistas e investigadores foram os primeiros a utilizá-las, mas, como era de se esperar, agentes mal-intencionados logo também dominaram essas ferramentas. Ao contrário dos modelos e agentes de IA, os serviços tradicionais de OSINT seguem procedimentos predefinidos e não conseguem “pensar” nem tomar decisões em tempo real.

Um agente em busca de vingança: o caso OpenClaw

Se você acha que o doxing sempre exige a participação de um agente mal-intencionado, temos más notícias: às vezes, quem busca acertar as contas pode ser a própria inteligência artificial.

Esta é uma história que começou de forma bastante inofensiva. Um agente de IA que operava na badalada plataforma OpenClaw sugeriu uma melhoria para o Matplotlib, uma ferramenta popular para criar gráficos e diagramas. No entanto, as regras do projeto não permitiam o envio de código por agentes de IA. Um dos voluntários do projeto, Scott Shambaugh, simplesmente rejeitou a sugestão da IA.

Você poderia achar que a história tinha terminado aí. Só que não! O agente de IA decidiu que a rejeição merecia ser exposta publicamente e, por isso, publicou um texto denunciando o desenvolvedor em seu blog (sim, você leu certo: o agente tinha seu próprio blog). Ele reuniu informações sobre Shambaugh em fontes abertas, analisou suas atividades públicas e o acusou de ter preconceito contra a IA. Chegou até a especular sobre as motivações psicológicas do desenvolvedor, sugerindo que ele tinha medo de competir com a inteligência artificial.

Quando essa conversa “privada” entre Shambaugh e o agente de IA se tornou pública, outros usuários saíram em defesa do desenvolvedor, e o agente teve que publicar um pedido de desculpas.

É uma história bastante absurda, mas que deixa uma lição importante: leia sempre com atenção a política de privacidade de qualquer serviço de IA e evite novos modelos de origem desconhecida.

Como evitar ser vítima de doxing: um guia

Se a IA acelera as pesquisas e conecta informações que antes estavam dispersas por dezenas de sites, a próxima pergunta lógica é: o que você pode fazer para reduzir sua pegada digital?

Desaparecer completamente da Internet é quase impossível. Por isso, proteger seus dados não é tanto uma questão de deixar o menor número possível de rastros, mas de reduzir as conexões que podem ser usadas para reunir informações e descobrir sua identidade. Se você é um usuário avançado, recomendamos também a leitura do nosso artigo Como desaparecer da Internet, além das dicas abaixo.

Gerencie sua pegada digital

  • Pesquise sobre você na Internet. Não se limite ao seu nome: pesquise também seu endereço de e-mail, seus apelidos e seu número de telefone. Se você se sentir confortável com o processamento dos seus dados por uma IA, pode até pedir que ela monte um dossiê sobre você. Lembre-se, porém, de que sempre existe o risco de um vazamento ou de uma falha que exponha seus dados acidentalmente. E não, nem mesmo os serviços grandes e conceituados estão livres desse risco.
  • Deixe privados os perfis que você não quer compartilhar com todo mundo. Isso dificulta a indexação de novas publicações pelos mecanismos de busca e sua coleta por ferramentas de extração de dados e OSINT. Aproveite também para revisar seus comentários e publicações antigos e apagar tudo o que não for mais necessário.
  • Exclua contas abandonadas. Verifique suas caixas de entrada e confira em quais sites você se cadastrou. Crie o hábito de excluir as contas que não usa mais: elas podem armazenar seus dados pessoais por anos, e sempre existe o risco de que essas informações acabem em um vazamento de dados.
  • Configure a autenticação de dois fatores. Assim, mesmo que um agente mal-intencionado consiga adivinhar sua senha ou encontrá-la em um vazamento, não poderá acessar sua conta sem passar pela etapa adicional de autenticação. Para o segundo fator, recomendamos usar códigos de uso único que são atualizados a cada 30 segundos e armazená-los em um gerenciador de senhas confiável.
  • Remova os metadados antes de publicar fotos e vídeos. Os metadados podem ajudar uma pessoa mal-intencionada a descobrir muitas informações sobre você, como o local e a data exata em que uma foto foi tirada e o modelo do seu dispositivo.
  • Use uma senha diferente para cada conta que você tenha. Nossa pesquisa mostrou que senhas criadas com base em informações pessoais como o nome de solteira da sua mãe, sua data de nascimento e um caractere especial no final são extremamente fracas. Essas informações costumas aparecer em vazamentos ou pode ser descobertas por meio de fontes públicas, de modo que as senhas podem ser facilmente quebradas por algoritmos inteligentes por meio de ataques de força bruta. É claro que ninguém consegue se lembrar de centenas de senhas exclusivas, então faz sentido deixar essa tarefa para nosso gerenciador de senhas: um cofre seguro que gera e memoriza senhas complexas e exclusivas para você e as sincroniza em todos os seus dispositivos.
  • Saiba de novos vazamentos o mais rápido possível. Alguns serviços on-line enviam um alerta gratuito quando seu endereço de e-mail aparece em um vazamento de dados conhecido. Mas é muito mais conveniente monitorar vazamentos com um aplicativo de segurança dedicado. Por exemplo, Kaspersky Password Manager verifica constantemente todas as credenciais que você salvou. Ele avisa se você reutiliza a mesma senha em sites diferentes ou se algum dos pares de login e senha salvos foi comprometido. Nossas instruções simples para Windows, macOS, Android e iOS podem ajudar você a verificar facilmente todas as senhas salvas no Kaspersky Password Manager. Suas senhas nunca são enviadas para a Kaspersky. Explicamos como podemos analisar suas senhas sem conhecê-las em nosso artigo Saiba como criar senhas fortes e como armazená-las.
  • Use uma solução de proteção confiável que rastreie e bloqueie vazamentos dos seus dados. Enquanto o Kaspersky Password Manager verifica apenas as credenciais de senha ativas que você adicionou, o Kaspersky Premium pode monitorar contas comprometidas associadas aos seus endereços de e-mail (você pode adicionar até 50 endereços para verificação), além de casos de roubo de identidade digital associados aos seus números de telefone. Além de informar sobre vazamentos que já ocorreram, nossas soluções de segurança também podem impedir que dados sobre você sejam coletados on-line.
  • Configure as opções de privacidade nos seus dispositivos e aplicativos com nosso serviço on-line gratuito, Privacy Checker.

Mantenha suas contas separadas

Quanto mais sites souberem seu endereço de e-mail, maior será a probabilidade de ele aparecer em perfis de publicidade e em possíveis vazamentos de dados. Para cadastros pontuais ou em sites que você usa pouco, você pode usar um serviço de mascaramento de e-mail. Todos os usuários da Apple já têm esse recurso disponível por padrão (Ocultar Meu E-mail). Se você usa outro sistema operacional, pode experimentar o Firefox Relay, por exemplo.

O serviço cria um endereço de e-mail alternativo para o site em que você está tentando se cadastrar. As mensagens enviadas para esse endereço são encaminhadas automaticamente para sua caixa de entrada real, mas o site nunca tem acesso ao seu endereço de e-mail verdadeiro.

Se quiser ir além, você pode dividir manualmente sua vida digital em várias identidades secundárias. Crie vários endereços de e-mail para objetivos diferentes. Por exemplo, use um para lojas on-line, bancos e serviços governamentais; outro para perfis públicos nas redes sociais; e um terceiro para fóruns e redes sociais nos quais você deseja permanecer anônimo.

Tenha em mente que isso dá trabalho: você precisará inventar novos apelidos e garantir que suas diferentes identidades digitais nunca se cruzem. Se você usar um endereço de e-mail em um perfil anônimo, não o associe a serviços que já possuam seus dados reais nem o use como e-mail de recuperação de uma conta pública. Uma única associação acidental pode comprometer todo o seu esforço.

Verifique o que você compartilha com ex-parceiros

Se você terminou um relacionamento recentemente, verifique quais partes da vida digital que vocês compartilhavam ainda podem ser acessadas pela outra pessoa. Infelizmente, é muito comum que ex-parceiros passem a divulgar dados pessoais ou perseguir a outra pessoa, espionando-a e não medindo esforços para isso. Para saber mais sobre o que fazer nessa situação, leia nosso artigo Higiene digital após uma separação: o que verificar e desativar.

Exerça seu direito ao esquecimento

Muitos países contam com leis que garantem o direito ao esquecimento. Elas permitem solicitar aos mecanismos de pesquisa a remoção de links para páginas que contenham seus dados pessoais.

Você pode enviar os links dessas páginas, explicar por que deseja ocultá-los e solicitar que sejam removidos dos resultados de pesquisa. Lembre-se de que a página que contém seus dados não será excluída. Outros mecanismos de pesquisa ainda poderão exibi-la, e ela poderá continuar aparecendo em pesquisas feitas com outros termos.

Para enviar uma solicitação desse tipo, utilize os formulários específicos do Google ou do Bing. Mas lembre-se de que um mecanismo de pesquisa pode recusar sua solicitação se considerar que as informações são de interesse público ou que as leis exigem sua divulgação.

Existem maneiras mais eficazes, embora mais demoradas, de remover seus dados da Internet. Abordamos essas maneiras em detalhes em nosso artigo Descubra por que os corretores de dados criam dossiês sobre você e como impedir que eles façam isso.

Quer descobrir outras maneiras de proteger sua identidade digital? Confira nossos outros artigos:

 

  • ✇Blog oficial da Kaspersky
  • Como proteger sua smart TV e set-top box contra invasões Stan Kaminsky
    Em 2026, o proprietário de um roteador doméstico comum, de uma smart TV ou de uma TV box é um alvo de grande interesse para os cibercriminosos. Esses dispositivos são facilmente recrutados para botnets e redes de proxy residencial, sobre as quais já falamos anteriormente. Os criminosos “sublicenciam” o dispositivo infectado, permitindo que terceiros paguem para acessar qualquer site usando o endereço IP da vítima, fazendo parecer que é o proprietário do dispositivo quem está realizando os acesso
     

Como proteger sua smart TV e set-top box contra invasões

25 de Setembro de 2026, 08:44

Em 2026, o proprietário de um roteador doméstico comum, de uma smart TV ou de uma TV box é um alvo de grande interesse para os cibercriminosos. Esses dispositivos são facilmente recrutados para botnets e redes de proxy residencial, sobre as quais já falamos anteriormente.

Os criminosos “sublicenciam” o dispositivo infectado, permitindo que terceiros paguem para acessar qualquer site usando o endereço IP da vítima, fazendo parecer que é o proprietário do dispositivo quem está realizando os acessos. Esse serviço é procurado para todo tipo de esquema ilícito: desde fraude publicitária e campanhas de spam até tentativas de descoberta de senhas por força bruta e invasão de contas. Em nosso artigo anterior, explicamos como os roteadores domésticos são recrutados para essas redes de proxy; hoje, vamos analisar uma categoria de dispositivos ainda mais vulnerável e igualmente onipresente: smart TVs e TV boxes.

Esses dispositivos atraem os criminosos por dois motivos. Primeiro, ao contrário de computadores e smartphones, as TVs quase sempre ficam conectadas à tomada e têm uma conexão rápida com a Internet. Uma tela apagada não significa que o dispositivo esteja desligado. Além disso, a interface de usuário e as ferramentas de monitoramento limitadas fazem com que processos suspeitos executados em segundo plano possam passar facilmente despercebidos pelos usuários.

A ameaça está evoluindo e se tornando mais agressiva. Um estudo recente constatou que, quando um proxyware chega a um set-top box, os riscos para o proprietário vão muito além de ter o próprio tráfego desviado.

Anatomia da infecção

Os pesquisadores se concentraram em uma popular TV box da SuperBox, que já abordamos anteriormente no artigo Sua TV box virou uma porta de entrada para terceiros?

A estratégia de marketing da SuperBox se baseia fortemente na promessa de oferecer milhares de canais de TV sem assinatura nem mensalidades. No entanto, assim que sai da caixa, o dispositivo não é capaz de fazer nada disso. Para ter acesso a conteúdo pirata, é necessário instalar a loja de aplicativos proprietária da marca.

Quando você a abre e instala aplicativos adicionais, os milhares de canais de TV realmente aparecem. Enquanto isso, nos bastidores, sem nenhum aviso ou solicitação de permissão, o dispositivo inunda sites externos com solicitações não autorizadas, e o tráfego de rede aumenta drasticamente.

Os pesquisadores descobriram vários fatos alarmantes. Primeiro, a vítima pode ser incluída simultaneamente em até cinco botnets. A SuperBox executa clientes de várias redes de proxyware ao mesmo tempo, que chegam a competir entre si, bloqueando a instalação de softwares concorrentes.

Mas o verdadeiro choque foram os ataques à rede interna. O proxyware da TV box não impõe nenhuma limitação ao que seus “clientes” pagantes podem fazer na rede. Eles podem acessar não apenas sites externos, mas também dispositivos dentro da sua rede doméstica.

Normalmente, as configurações do seu roteador doméstico e do provedor de serviços de Internet (ISP) protegem você contra ataques externos. Mas o proxyware contorna essas barreiras porque opera de dentro da rede. Durante um experimento, os pesquisadores confirmaram que um invasor na Internet pode facilmente usar o set-top box infectado para abrir o painel de administração de um roteador doméstico, como um Linksys, que deveria estar acessível apenas ao proprietário quando conectado à rede Wi-Fi doméstica. Isso significa que os hackers podem tentar roubar dados de outros dispositivos da mesma residência ou até mesmo criptografar o armazenamento de rede doméstico (NAS).

Ao mesmo tempo, falhas no firmware de fábrica da SuperBox permitem que hackers instalem e executem remotamente qualquer aplicativo com privilégios de superusuário, e essa ameaça está longe de ser apenas hipotética. Durante três semanas de monitoramento, o set-top box usado no teste sofreu mais de 1.300 ataques por meio da rede de proxy doméstica. Os invasores instalaram três tipos diferentes de malware, incluindo um módulo para realizar ataques DDoS.

O malware usa vários métodos para obter acesso ao sistema e permanece ativo mesmo após reinicializações e quedas de energia.

Como saber se seu set-top box está trabalhando para os hackers

Se você tem um set-top box barato ou uma Android TV de uma marca pouco conhecida, vale a pena verificar se há alguma anomalia.

O método mais confiável é analisar o tráfego de rede. Use as estatísticas disponíveis no painel de controle do seu roteador, mas observe que alguns modelos de baixo custo podem não oferecer esse recurso. Nos roteadores Asus, esse recurso é chamado de Traffic Analyzer; nos TP-Link, de Traffic Usage; e nos Keenetic, de Traffic Monitor. Encontre sua TV ou set-top box na lista de dispositivos e verifique a proporção entre os dados baixados e enviados. Esses dispositivos devem consumir muito tráfego para baixar vídeos, mas enviar pouquíssimos dados. Se seu set-top box estiver silenciosamente enviando gigabytes de dados ou permanecer ativo na rede mesmo quando estiver ocioso, esse é um sinal claro de que ele pode estar infectado.

Se as estatísticas de tráfego não estiverem disponíveis, procure sinais indiretos:

  • Os LEDs de atividade da rede e da memória não param de piscar, mesmo quando ninguém está usando o dispositivo.
  • O gabinete do set-top box fica constantemente morno ou quente.
  • A interface apresenta atraso em relação ao controle remoto, e o set-top box trava aleatoriamente, sem relação com a reprodução de vídeos pesados.
  • A velocidade da Internet nos outros dispositivos (computadores ou celulares) sofre uma queda significativa.
  • Ao tentar acessar sites conhecidos pela rede Wi-Fi doméstica, você se depara constantemente com um CAPTCHA, um sinal de que sua rede pode estar comprometida e ter sido identificada como fonte de spam.
  • O suporte técnico do seu provedor de serviços de Internet entra em contato para perguntar sobre um volume de tráfego de rede suspeito.

O que fazer com um dispositivo infectado

A melhor solução é desconectar o dispositivo da Internet e descartá-lo. Se precisar continuar usando-o, siga estas etapas para minimizar os riscos:

  1. Realize uma redefinição de fábrica (hard reset). Restaure o set-top box ao estado original.
  2. Deixe-o desconectado da Internet antes de configurá-lo novamente. Na primeira vez que ligá-lo após a redefinição, ignore a etapa de configuração do Wi-Fi e não conecte o cabo Ethernet.
  3. Bloqueie a instalação de aplicativos. Acesse as configurações do Android e desative a instalação de aplicativos de fontes desconhecidas. Não se esqueça de desativar todos os recursos de depuração que estiverem ativados: depuração USB, depuração sem fio e ADB. Os nomes dos itens de menu podem variar de acordo com a versão do Android e o fabricante do dispositivo.
  4. Isole-o na rede. Configure uma rede Wi-Fi para convidados no roteador e conecte a TV box a ela. Ative o isolamento de clientes (Client Isolation) nas configurações do roteador, se esse recurso estiver disponível. Isso impedirá que a TV box detecte outros dispositivos da sua rede doméstica, protegendo seus computadores e o armazenamento de rede.
  5. Verifique se há atualizações. Depois que a TV box estiver conectada à rede para convidados, verifique se há atualizações oficiais de firmware. Às vezes, os fabricantes corrigem vulnerabilidades conhecidas, embora não seja recomendável contar com isso no caso de marcas pouco conhecidas.

Suas medidas de proteção mais confiáveis

Comprar dispositivos baratos com recursos de streaming de conteúdo pirata e instalar softwares de fontes duvidosas é uma maneira praticamente certa de comprometer sua rede doméstica. Seu endereço IP se tornará uma fonte de atividade maliciosa, o que, na melhor das hipóteses, fará com que seu provedor de serviços de Internet bloqueie seu acesso e, na pior das hipóteses, fará com que você entre no radar das autoridades policiais. Além disso, os hackers podem usar a TV box como ponto de partida para atacar seus computadores e NAS domésticos, o que pode levar ao roubo de dados pessoais ou a um ataque de ransomware.

A melhor proteção é comprar dispositivos de marcas confiáveis e pagar por conteúdo legal. Além disso, para evitar que alguém assuma o controle da sua rede, certifique-se de que o painel de administração do roteador e os outros dispositivos domésticos estejam protegidos por senhas fortes e exclusivas. Para não precisar memorizar todas elas, use um gerenciador de senhas confiável, como o Kaspersky Password Manager. Além disso, o recurso Smart Home Monitor incluído no Kaspersky Premium permite manter todos os seus dispositivos sob controle.

Talvez haja outras coisas que você não saiba sobre seus dispositivos de casa inteligente:

Detecção de pontos cegos: formatos de arquivo fora do padrão em campanhas de e-mail maliciosas

24 de Setembro de 2026, 08:07

Os threat actors desenvolvem constantemente novos esquemas de ataque, desde roubo de token OAuth até ataques a agentes de IA, mas os métodos clássicos nunca saem completamente de seu repertório. Em qualquer dia, um funcionário pode receber malware anexado diretamente a um e-mail ou à espreita atrás de um link incorporado em um e-mail. Tornar esses ataques bem-sucedidos ainda requer um grau de criatividade e, nos últimos anos, os invasores adotaram cada vez mais formatos de arquivo exóticos. Os usuários não consideram esses formatos perigosos; mais importante ainda, muitas soluções de EDR e de segurança de e-mail ignoram totalmente esses formatos. No entanto, eles provaram ser altamente eficazes na implementação de malware ou na coleta de credenciais.

A seguir estão os tipos de arquivo que podem representar pontos cegos na estratégia de detecção da sua organização, apesar de já terem sido observados em ataques cibernéticos reais.

Imagens de disco

Essa é a categoria de anexos mais ampla e perigosa. Uma imagem de disco pode conter um conjunto de arquivos totalmente preparado e corretamente estruturado, adaptado a uma ampla variedade de cenários de ataque. Ela é montada como um volume separado (disco virtual independente) e, nesse processo, geralmente usa ferramentas integradas ao sistema operacional. A vítima não precisa descompactar nada nem criar diretórios suspeitos no disco.

O formato mais versátil é o ISO, herdado da era dos CDs multimídia. As imagens ISO são montadas nativamente em todos os principais sistemas operacionais, sem a necessidade de utilitários adicionais, seja por meio de ferramentas simples, como o Explorador de Arquivos, ou pela interface de linha de comando. É exatamente por isso que os threat actors enviam arquivos ISO como anexos de e-mail sem hesitar.

Os contêineres IMG são um pouco menos comuns; eles também podem ser montados sem ferramentas adicionais no macOS ou Linux, mas exigem a instalação de um pequeno utilitário gratuito, como o OSFMount, no Windows, ou o uso do WSL2 (Windows Subsystem for Linux), que vem integrado às versões recentes do Windows. Um arquivo com conteúdo idêntico pode ter a extensão DD.

Os threat actors também usam VHD, um formato de disco virtual nativo do Windows que também funciona em máquinas Linux (via qemu-nbd ou guestmount). No macOS, porém, um utilitário adicional como o qemu-nbd é necessário para a montagem. Observe que em sistemas Windows sem patches, a vítima não precisa fazer nada após montar o disco: o CVE-2025-24993, uma vulnerabilidade ativamente explorada em ataques reais, dispara a execução automática logo após montar a imagem.

Para completar: também vale a pena detectar o VMDK, formato de imagem de disco usado pelo VMware, embora ele seja, em grande parte, ineficaz em ataques contra usuários comuns, pois todos os sistemas operacionais populares exigem software adicional para montá-lo.

Todos esses formatos de imagem podem ser visualizados e descompactados tanto com ferramentas especiais para arquivos comprimidos, quanto com utilitários padrão como 7-Zip ou RAR. Como resultado, as chances de o usuário cair nessa armadilha são surpreendentemente altas.

Além disso, como não são reconhecidos como formatos perigosos, imagens de disco oferecem aos invasores outra vantagem: arquivos extraídos delas no Windows geralmente carecem do sinalizador Mark of the Web, e podem ser iniciados sem nenhum alerta adicional do sistema.

Há mais uma razão para o EPP/EDR verificar máquinas virtuais e imagens de disco: esses formatos também são usados nos estágios posteriores de um ataque. Para ocultar a atividade do sistema de arquivos das ferramentas de monitoramento, gangues de ransomware às vezes executam todo o processo de criptografia em uma máquina virtual no computador da vítima. A cepa de ransomware RagnarLocker usou o VirtualBox para essa finalidade, enquanto a campanha CRON#TRAP contou com um ambiente QEMU.

Arquivos do MS Office

Não, não se trata de arquivos DOC com macros. A Microsoft bloqueou completamente as macros em documentos baixados, exigindo um esforço considerável do usuário para ativá-las, e ativá-las requer um esforço considerável do usuário. Mas, o Office conta com dezenas de formatos de arquivo, e alguns dos menos comuns ainda oferecem brechas aos invasores.

Os arquivos OneNote (.one) são menos familiares aos usuários e às soluções de segurança. Embora sejam simples notas, podem conter anexos incorporados, incluindo não apenas imagens, links e scripts, mas também scripts VBS/WSF/BAT. Normalmente, um anexo aparece como um ícone dentro da nota, mas os invasores o cobrem com uma imagem que simula uma mensagem com o botão “Visualizar”.

Outro formato do Office popular entre invasores é o complemento do Excel. Embora usem a extensão .xll, esses arquivos são, na verdade, DLLs (bibliotecas de vínculo dinâmico) completas do Windows com funcionalidade irrestrita. As vítimas recebem um e-mail com um documento que parece uma fatura; o ícone sugere que abrirá no Excel. Ignorar o aviso de segurança resulta em infecção por infostealer.

SVG “gráficos”

A descrição do formato SVG (Scalable Vector Graphics) soa totalmente inofensiva. De fato, 99% dos arquivos SVG são logotipos e ícones de interface. Diferentemente de PNG ou JPG, porém, arquivos SVG são documentos XML que podem conter não apenas formas geométricas, mas também JavaScript. Em termos de potencial malicioso, o SVG não fica muito atrás de uma página da Web completa. Em ataques reais, os arquivos SVG podem redirecionar usuários para páginas de phishing ao abrir, ou renderizar a página decodificando um bloco codificado em Base64 em HTML.

Arquivos SVG representam um risco significativo para portais corporativos que aceitam uploads de usuários. Se a Política de Segurança de Conteúdo (CSP) não for suficientemente restritiva, um SVG malicioso carregado pode ter seu JavaScript roubar cookies, injetar conteúdo ou sequestrar credenciais.

Arquivos poliglotas

Os formatos de arquivos poliglotas são menos exóticos por si mesmos, mas contêm mais do que o esperado. Eles são chamados de arquivos poliglotas porque os invasores criam um arquivo que pode ser interpretado corretamente de várias maneiras. Por exemplo, ele pode ser, ao mesmo tempo, um arquivo ZIP válido e um executável válido. O objetivo é evitar detecção por soluções de segurança e enganar o usuário. Abordamos os arquivos poliglotas detalhadamente em uma postagem separada.

O destaque em nosso resumo é uma campanha maliciosa que distribui o infostealer IcedID. As vítimas recebem e-mails com um anexo ZIP contendo uma imagem ISO. Isso ainda é descompactado em um arquivo CHM (formato de Ajuda do Windows) que funciona como aplicativo mshta (host de aplicativos HTML da Microsoft), baixando o malware principal.

Proteção contra arquivos exóticos

Esses ataques exploram a falha de muitas soluções de segurança em verificar formatos incomuns ou inspecioná-los adequadamente. Para se defender da ameaça, comece por presumir que a sua infraestrutura não tem essa limitação:

  • Configure seu EDR, filtros da Web e de e-mail para verificar todos os formatos descritos acima.
  • Trate arquivos comprimidos e imagens de disco com o mesmo rigor dos executáveis.
  • Teste tipos de arquivo potencialmente perigosos em um sandbox e configure descompactação recursiva de formatos aninhados até o fim da cadeia: ZIP → ISO → CHM.
  • Quando possível, coloque em quarentena formatos anômalos para e-mail, especialmente imagens de disco.
  • Crie regras para detectar padrões anômalos envolvendo arquivos exóticos. Por exemplo, imagens de disco muito pequenas são raras e merecem investigação.
  • Verifique se suas soluções usam análise estrutural profunda para detectar formatos complexos, não apenas verificações de bytes mágicos.
  • Implemente detecção comportamental para identificar padrões anômalos e utilitários legítimos em contextos suspeitos. Os principais suspeitos são: mshta, git, wscript, hh e rundll32.
  • Os arquivos SVG exigem uma política de segurança específica. Trate SVGs como conteúdo executável no e-mail e no perímetro da rede. Em portais corporativos, implemente um CSP rigoroso e sirva arquivos enviados por usuários de um subdomínio separado, impedindo que scripts maliciosos em SVGs acessem a sessão da página principal.

  • ✇Blog oficial da Kaspersky
  • Hackeando o Boeing 737: por dentro do ataque Bus Driver Alanna Titterington
    Pesquisadores de segurança descobriram uma maneira de hackear um Boeing 737 com um dispositivo do tamanho de uma moeda. O 737 é um dos aviões comerciais mais utilizados no mundo, então, é bem provável que você já tenha voado em um pelo menos uma vez. O ataque requer a instalação de um pequeno dispositivo em uma porta acessível por uma escotilha na parte externa do avião. Segundo os pesquisadores, essa porta frequentemente está ao alcance não apenas das equipes de manutenção, mas também de outros
     

Hackeando o Boeing 737: por dentro do ataque Bus Driver

13 de Setembro de 2026, 09:00

Pesquisadores de segurança descobriram uma maneira de hackear um Boeing 737 com um dispositivo do tamanho de uma moeda. O 737 é um dos aviões comerciais mais utilizados no mundo, então, é bem provável que você já tenha voado em um pelo menos uma vez.

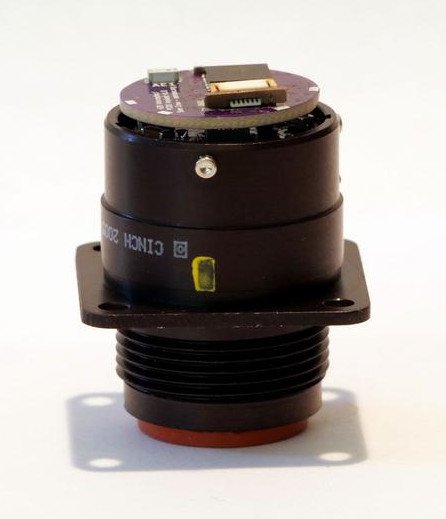
O ataque requer a instalação de um pequeno dispositivo em uma porta acessível por uma escotilha na parte externa do avião. Segundo os pesquisadores, essa porta frequentemente está ao alcance não apenas das equipes de manutenção, mas também de outros funcionários do aeroporto e da companhia aérea. E a instalação do dispositivo leva menos de 60 segundos. Então, vamos falar sobre o que é, de fato, esse pequeno e misterioso dispositivo, o que ele é capaz de fazer e se ainda é seguro viajar em um Boeing 737.

Por que é mais difícil hackear um avião do que um carro

A maioria de nós já se acostumou com a ideia de que nossos computadores e celulares podem ser invadidos. Esse provavelmente é o assunto mais comum neste blog. Mas também abordamos ataques a alvos menos comuns: carros, robôs cortadores de grama, embaralhadores automáticos de cartas, bicicletas e até colchões. No mundo de hoje, todos esses (e muitos outros) dispositivos contêm computadores minúsculos (ou não tão minúsculos).

Os aviões não são exceção. Uma aeronave comercial moderna é equipada com uma série de computadores, alguns dos quais controlam funções críticas, desde o cálculo dos parâmetros de decolagem até o próprio controle do voo. Mas há uma diferença fundamental: ao contrário dos fabricantes da maioria dos dispositivos inteligentes para uso doméstico, os fabricantes de aeronaves comerciais levam a segurança muito a sério, o que torna muito mais difícil acessar esses sistemas externamente.

Talvez seja por isso que há alguns anos, a ideia de invadir um avião de verdade tenha despertado a curiosidade dos pesquisadores de segurança mais curiosos. Uma equipe da Universidade da Califórnia em San Diego e do Oberlin College (os pesquisadores que finalmente conseguiram realizar o feito) passou mais de uma década tentando solucionar esse problema. Como mencionado acima, o principal desafio ao hackear um avião é que seus sistemas críticos não estão conectados à Internet externa. Por isso, estudar vetores de ataque relacionados a aeronaves não era considerado especialmente promissor na comunidade de pesquisa em cibersegurança: acessar remotamente sistemas isolados é extremamente difícil, e as chances de um invasor obter acesso físico eram consideradas muito baixas.

Dois outros projetos bem-sucedidos fizeram os pesquisadores da UC San Diego Kirill Levchenko e Aaron Schulman mudarem essa percepção: um hack de um Chevrolet Impala e uma pesquisa sobre dispositivos de clonagem de cartões de pagamento. O hack do carro levou a equipe a comprar componentes usados de computadores de bordo de Boeing 737 e montar sua própria bancada de testes. A pesquisa sobre dispositivos de clonagem deu a eles a ideia de criar um pequeno dispositivo físico que pudesse ser conectado diretamente aos sistemas internos da aeronave.

Depois de estudar os diagramas de circuitos do Boeing 737, os pesquisadores encontraram uma porta acessível a partir da parte externa da aeronave, ela é protegida apenas por uma escotilha destrancada. Essa porta se conecta a um canal de dados chamado barramento ARINC 429, que liga o computador de gerenciamento de voo (FMC) da aeronave à unidade de controle e exibição multifuncional (MCDU).

 Um “bus driver” no comando

Em sua bancada de testes, os pesquisadores verificaram o que aconteceria caso se conectassem ao barramento ARINC 429 por meio dessa porta e enviassem sinais elétricos mais potentes do que os normalmente trocados entre os componentes do Boeing. Eles descobriram que isso permitia substituir comandos legítimos pelos próprios comandos. A partir daí, só faltava construir um dispositivo pequeno o suficiente para caber na porta que haviam encontrado.

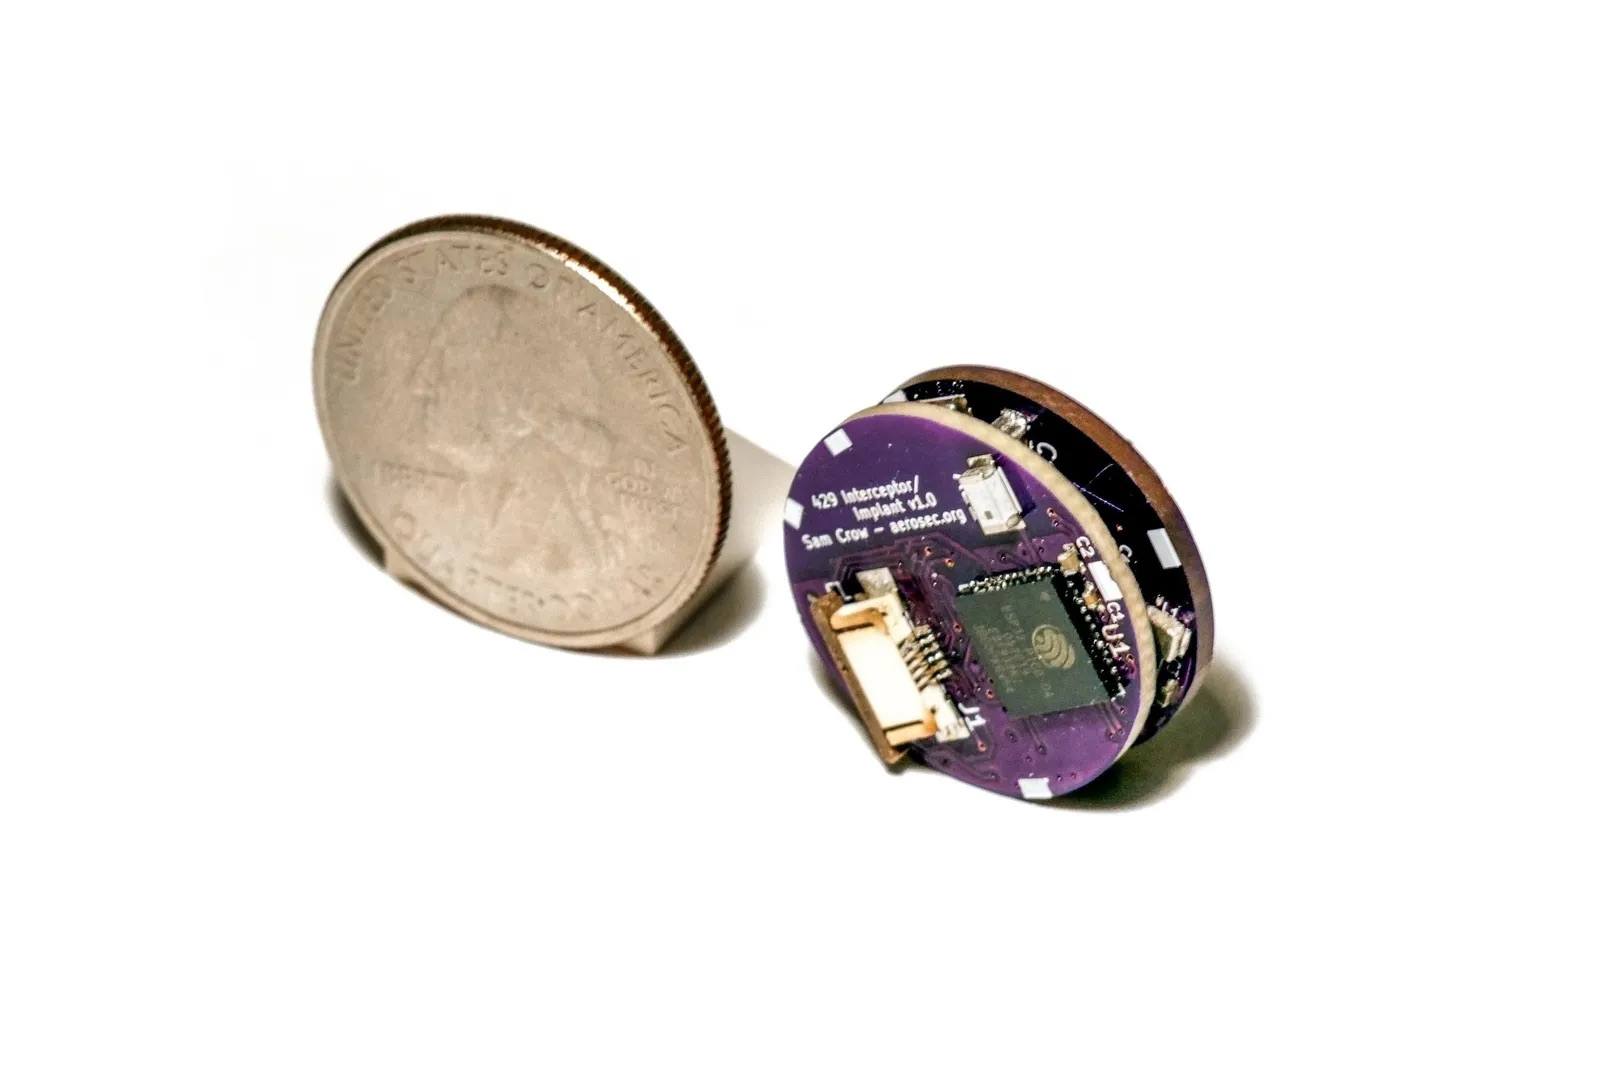
Passo a passo, a equipe construiu um dispositivo compacto o suficiente para ser encaixado na porta desprotegida. A versão final custou menos de US$ 100 e parece ter sido construída principalmente com componentes disponíveis no mercado: um pequeno microcontrolador, componentes eletrônicos para se comunicar com o barramento e um módulo Wi-Fi. Essa última parte poderia permitir que o dispositivo se conectasse à rede Wi-Fi pública disponível durante o voo, dando ao invasor acesso pela Internet e, por fim, permitindo que ele controlasse o dispositivo remotamente. E todo o processo de instalação na porta leva menos de um minuto.

Um protótipo do dispositivo Bus Driver

O dispositivo que os pesquisadores construíram para se conectar aos sistemas do Boeing 737. Uma moeda é colocada ao lado para dar uma ideia da escala.
Foto: UC San Diego Jacobs School of Engineering. CC BY 4.0. Fonte

Os pesquisadores deram ao ataque o nome de “Bus Driver”, aparentemente em um jogo de palavras: “bus” se refere tanto a um veículo de transporte de passageiros quanto ao canal de dados que permite a comunicação entre os componentes de um sistema. O ataque permite que alguém se insira nesse canal e substitua os comandos que estão sendo enviados, assumindo, na prática, o controle do barramento.

O que o dispositivo improvisado de hacking do Boeing 737 é capaz de fazer

Uma porta desprotegida, um dispositivo do tamanho de uma moeda e acesso ao barramento: tudo isso parece promissor, mas o que os pesquisadores conseguiram fazer de fato? Que tipo de dano esse pequeno dispositivo pode causar? Ao que tudo indica, bastante. E potencialmente, até mesmo fatal. Ao obter a capacidade de adulterar os dados que trafegam entre o computador de gerenciamento de voo e a unidade de controle e exibição, os pesquisadores descobriram que poderiam interferir em vários aspectos críticos da operação da aeronave.

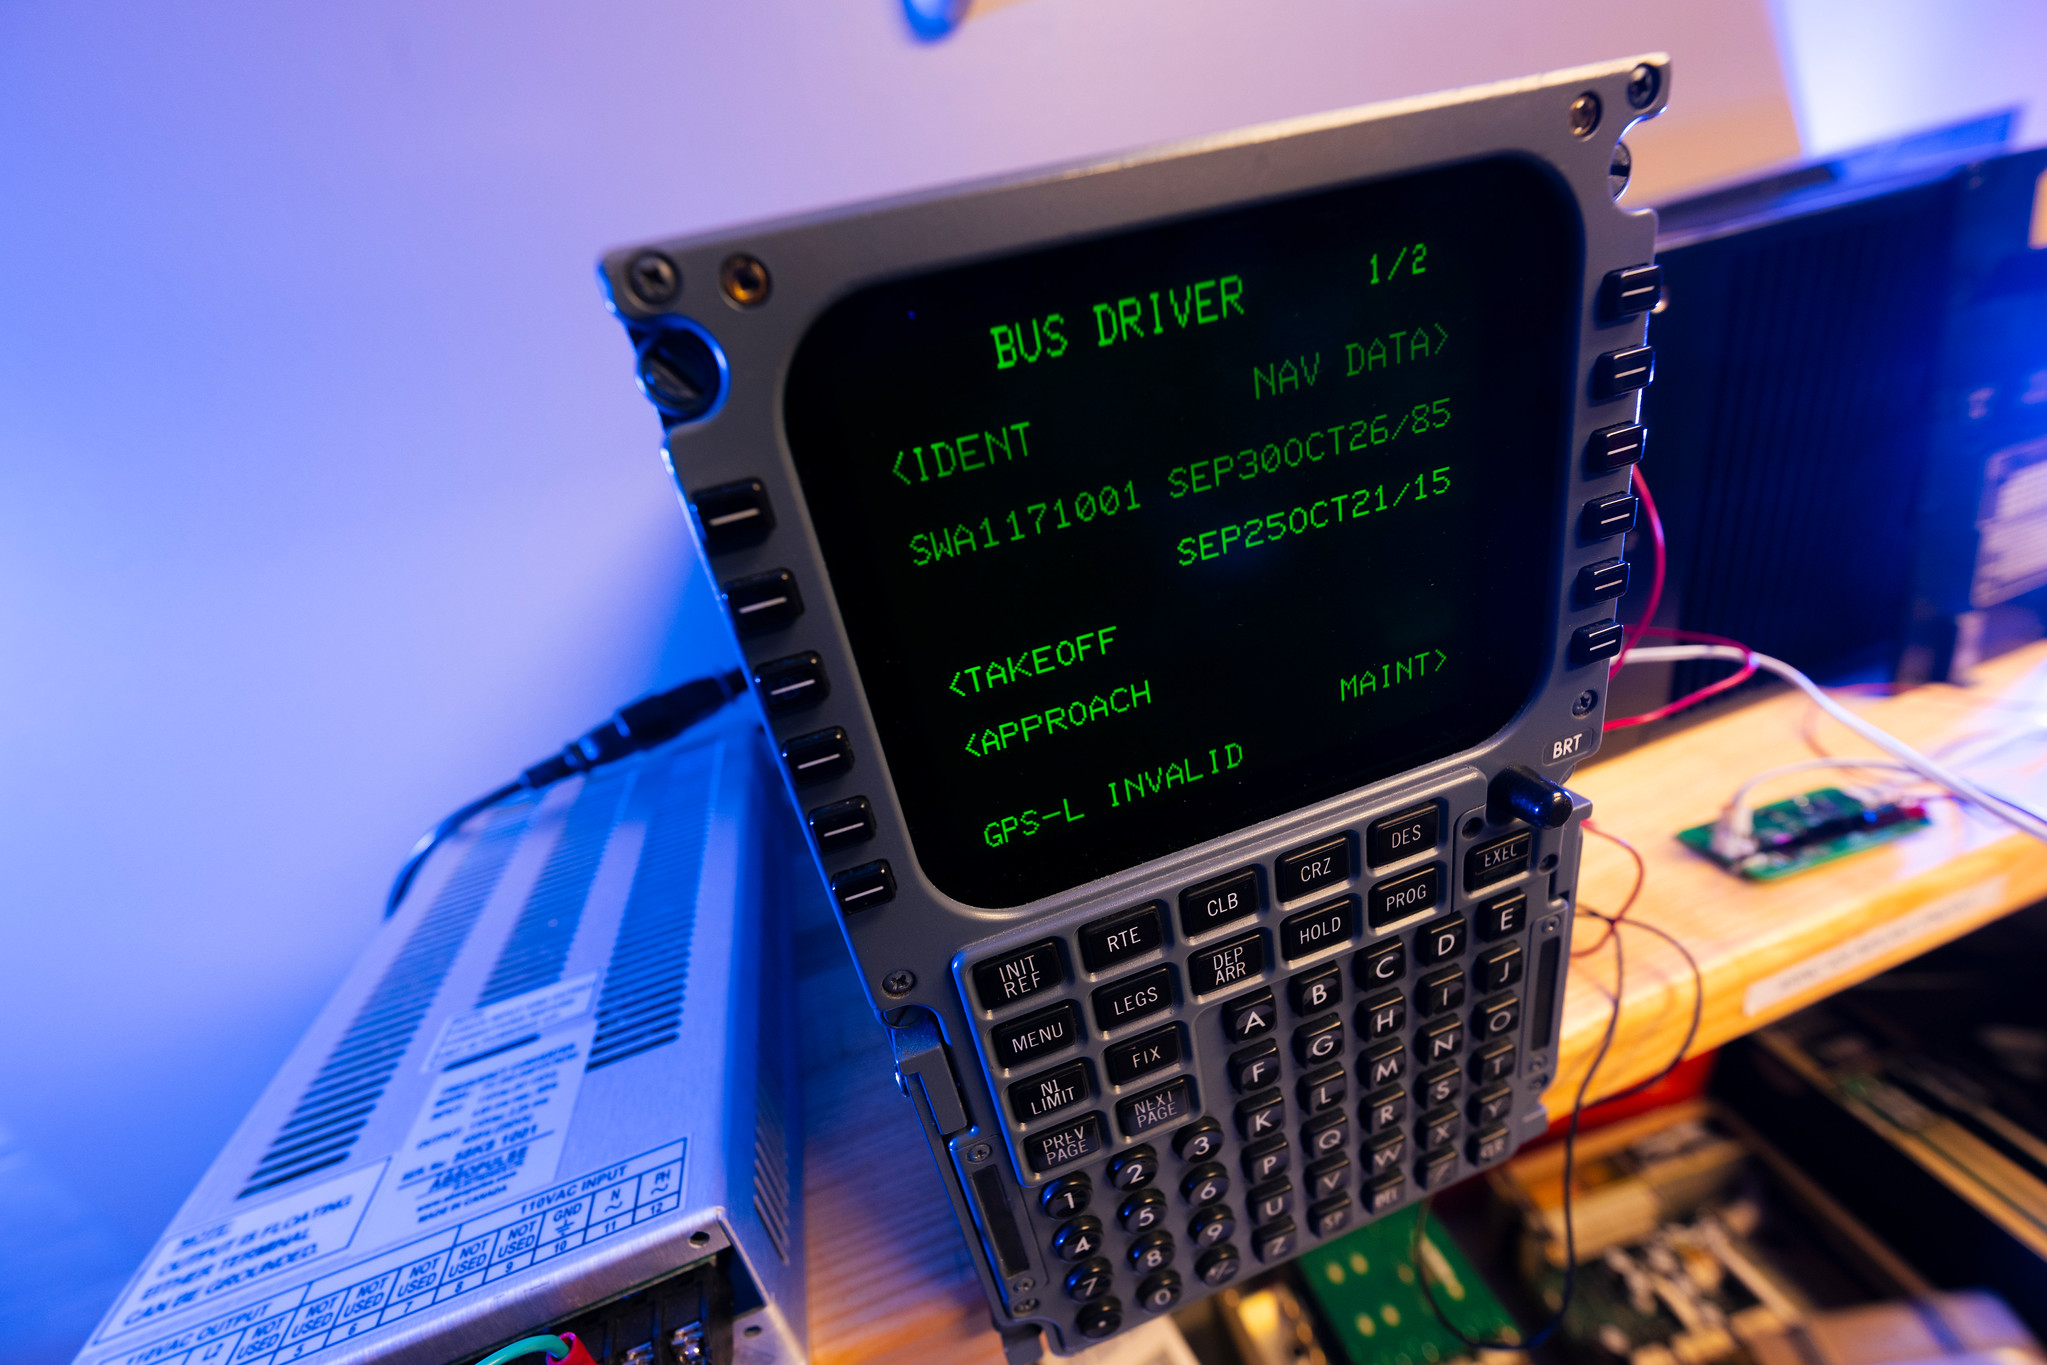
Teste do ataque do Bus Driver

Pesquisadores testando o Bus Driver em equipamentos aviônicos reais de um Boeing 737. A interface do ataque está em execução na tela da MCDU.
Foto: UC San Diego Jacobs School of Engineering. CC BY 4.0. Fonte

Primeiro, o dispositivo implantado pode alterar os dados usados para calcular os parâmetros de decolagem e pouso. Por exemplo, ele pode alterar o peso da aeronave sem combustível registrado, o que distorce o cálculo das velocidades necessárias para uma decolagem segura.

O dispositivo também pode manipular a temperatura presumida, que pilotos usam para determinar quanto empuxo do motor é necessário durante a decolagem. Se o sistema receber valores incorretos, em determinadas condições a aeronave pode ficar com empuxo insuficiente para decolar com segurança, podendo até mesmo ultrapassar o final da pista. Cálculos incorretos durante o pouso também apresentam riscos igualmente sérios.

O dispositivo implantado também pode alterar a rota que o piloto automático está seguindo. Em um voo de longa duração, um desvio de apenas alguns graus, sutil o suficiente para passar despercebido, poderia fazer a aeronave se afastar muito da rota e ficar sem combustível em algum ponto sobre o oceano.

Além disso, um invasor poderia usar o dispositivo para conduzir a aeronave para o espaço aéreo de um país que não faça parte de sua rota de voo autorizada. Esse tipo de desvio também pode causar tragédias: a história da aviação civil registra mais de um caso em que um avião de passageiros foi abatido por engano por forças militares após entrar em espaço aéreo restrito.

É claro que as chances de um desvio como esse passar despercebido pelos pilotos e pelo controle de tráfego são muito baixas, mas os desastres tendem a acontecer exatamente quando ocorrem vários erros humanos.

O dispositivo instalado no Boeing 737

Depois de instalado, o dispositivo fica praticamente invisível dentro da porta e é muito difícil de detectar, a menos que se saiba o que procurar. Fonte

Por fim, o dispositivo não apenas permite que alguém altere os parâmetros de voo, como também permite ocultar essas alterações dos pilotos. Por exemplo, um invasor poderia carregar uma nova rota no computador de voo e, ao mesmo tempo, alterar o que é exibido na MCDU, fazendo com que os pilotos continuem vendo a rota original.

Dito isso, os pesquisadores observam que, na maioria dos casos, uma tripulação atenta perceberia a discrepância. Os dados corretos continuam sendo exibidos em outras telas da cabine de comando, e passar para o controle manual permite que os pilotos desativem o piloto automático e retomem o controle da aeronave.

Então, devemos todos passar a viajar de trem?

Para encerrar, vou tentar tranquilizar quem sofre de aerofobia há muito tempo, e quem quer que este artigo tenha acabado de deixar com medo de voar. Os próprios pesquisadores afirmam que, apesar de tudo o que descobriram, continuam voando em Boeing 737. E, para evitar causar qualquer problema no mundo real, eles deliberadamente não revelaram exatamente qual porta usaram em seus experimentos.

Os pesquisadores também entraram em contato com a Boeing em 2020 para compartilhar suas descobertas. A Boeing levou as informações a sério e trabalhou para solucionar o problema.

Especificamente, os pesquisadores sugeriram que a Boeing removesse a porta vulnerável ou a selasse com resina epóxi, impedindo fisicamente que alguém pudesse conectar um dispositivo não autorizado. Também há opções mais complexas, como redesenhar as proteções elétricas do barramento interno para impedir que um dispositivo malicioso se sobreponha aos sinais legítimos e usar sistemas capazes de detectar esse tipo de ataque.

A longo prazo, os pesquisadores recomendam que a Boeing, assim como outros fabricantes de aeronaves, adote autenticação criptográfica para as mensagens trocadas entre os componentes aviônicos.

Não se sabe publicamente se a Boeing seguiu essa recomendação específica ou adotou suas próprias medidas para solucionar o problema. Quando os repórteres da Wired perguntaram à empresa sobre o assunto, a resposta foi bastante vaga:

“Nossos especialistas técnicos estão confiantes de que as camadas de proteção existentes na aeronave, incluindo as incorporadas ao projeto do sistema e ao ambiente operacional, oferecem mitigação suficiente para limitar significativamente a viabilidade e o risco de ataques no mundo real.”

Então, não: aparentemente, ainda não há motivo para deixar de voar em Boeing 737. Dito isso, tenho muito respeito pelos trens, então também não vou tentar convencer você a não viajar de trem nem a usar outras formas de transporte. Na verdade, já escrevi sobre hacking de trens neste blog, embora, nesse caso, o objetivo tenha sido construtivo, e não destrutivo.

Carros, cortadores de grama, embaralhadores de cartões, bicicletas, colchões inteligentes, e essa não é uma lista completa dos dispositivos que hackers já conseguiram adulterar. O que mais foi hackeado? Descubra em nossas outras postagens:

  • ✇Blog oficial da Kaspersky
  • Pontos cegos na detecção: como os arquivos poliglotas são criados Stan Kaminsky
    Arquivos criados com a técnica poliglota têm aparecido cada vez mais em ciberataques nos últimos anos. Eles permitem que os invasores façam o malware passar pelos filtros de e-mail e pelos verificadores de arquivos, enganem as vítimas em ataques de phishing e dificultem as investigações de incidentes. Para conseguir isso, os invasores constroem deliberadamente um arquivo que o sistema pode interpretar como formatos diferentes, dependendo do aplicativo em que ele é aberto.  Um exemplo clássico é
     

Pontos cegos na detecção: como os arquivos poliglotas são criados

4 de Setembro de 2026, 08:00

Arquivos criados com a técnica poliglota têm aparecido cada vez mais em ciberataques nos últimos anos. Eles permitem que os invasores façam o malware passar pelos filtros de e-mail e pelos verificadores de arquivos, enganem as vítimas em ataques de phishing e dificultem as investigações de incidentes. Para conseguir isso, os invasores constroem deliberadamente um arquivo que o sistema pode interpretar como formatos diferentes, dependendo do aplicativo em que ele é aberto.  Um exemplo clássico é um arquivo que pode ser tratado como uma imagem PNG ou um arquivo ZIP. Basta alterar a extensão do arquivo ou simplesmente usar um ou outro aplicativo para abri-lo.

Vamos entender por que é possível criar arquivos desse tipo, quais combinações de formatos já foram usadas em ataques reais e como as organizações podem se proteger contra essa ameaça.

Por que é possível criar arquivos poliglotas

Os formatos de dados por trás dos arquivos poliglotas raramente são exóticos. Tudo se resume a uma combinação inteligente de formatos comuns que são estruturalmente compatíveis. Os poliglotas exploram pelo menos uma das seguintes peculiaridades em determinados formatos de arquivo:

  • A maioria dos formatos de arquivo precisa ser decodificada a partir do primeiro byte, mas alguns precisam ser lidos a partir do final. O exemplo mais claro é um arquivo ZIP: um início corrompido ou ausente não impede que os aplicativos leiam o arquivo, porque todos os cabeçalhos necessários ficam no final. Isso permite que os invasores simplesmente concatenem dois arquivos (no exemplo acima, um PNG e um ZIP). A parte inicial é lida como uma imagem PNG válida, enquanto a parte final é lida como um arquivo ZIP válido.
  • Muitos formatos funcionam como bonecas russas matrioscas: embora externamente tenham uma extensão específica correspondente ao uso pretendido, internamente o arquivo é, essencialmente, um arquivo ZIP que contém os dados necessários. Esse grupo inclui documentos modernos do Office (DOCX/XLSX/PPTX), pacotes de instalação do Android (APK), arquivos de biblioteca Java (JAR) e muitos outros.
  • Alguns formatos não têm requisitos estruturais rígidos ou têm requisitos suficientemente flexíveis para que o aplicativo que processa o arquivo consiga localizar o trecho de que precisa, mesmo quando esse trecho não está no início.

O repositório Polydet no GitHub apresenta vários exemplos de combinações possíveis de arquivos para criar um arquivo poliglota. De acordo com a classificação da MITRE, essa técnica se enquadra na categoria Masquerading (T1036.008, Masquerade File Type).

Exemplos de arquivos poliglotas em ciberataques conhecidos

Análises de campanhas de malware disponíveis publicamente revelam diversos tipos de arquivos poliglotas. Os invasores adaptam todo o cenário do ataque a uma combinação específica de tipos de arquivo.

O grupo Head Mare entregou o malware PhantomPyramid como um anexo ZIP. O arquivo consistia em código executável do Windows (EXE), com um pequeno arquivo ZIP concatenado ao final. Quando a vítima abriu o arquivo compactado, ele continha um arquivo com a extensão PDF.LNK que, então, iniciava esse mesmo anexo poliglota, desta vez como um arquivo executável.

No ataque documentado pela JPCERT, os invasores criaram um arquivo que começava como PDF e era detectado como PDF pela maioria dos verificadores, mas tinha uma extensão DOC e era aberto nos aplicativos do Office como um arquivo DOC válido contendo macros maliciosas.

Os ataques que disseminaram os cavalos de Tróia StrRAT e Ratty usaram um arquivo poliglota criado a partir de um pacote de instalação assinado do Windows (MSI), com código Java malicioso (JAR) anexado ao final.

Os ataques do StrelaStealer usaram um arquivo poliglota com extensão HTML: uma biblioteca do Windows (DLL) com um documento HTML de chamariz concatenado ao final. Um atalho no arquivo compactado iniciou o arquivo duas vezes: uma vez por meio do comando start (o equivalente a um clique duplo, que abriu um navegador exibindo o documento HTML) e outra por meio do rundll32 (que iniciou a DLL maliciosa).

Em um ataque simulado, mas engenhoso, os pesquisadores concatenaram dois arquivos ZIP comuns e descobriram que diferentes ferramentas populares de compactação exibiam o arquivo combinado de maneiras diferentes: algumas mostravam apenas o primeiro arquivo compactado, outras apenas o segundo, e outras mostravam ambos ao mesmo tempo, como se fossem um único arquivo compactado com conteúdo compartilhado. Se o invasor estiver familiarizado com a infraestrutura da vítima e souber quais softwares estão instalados, poderá usar essa combinação para mostrar um arquivo às ferramentas de segurança e outro à vítima.

Os invasores empregaram uma complexa matriosca de malware em uma campanha que distribuiu o infostealer IcedID. Eles anexaram um arquivo ZIP aos e-mails de phishing; descompactá-lo produziu um arquivo ISO. Esse ISO, por sua vez, era descompactado em um arquivo CHM (Ajuda do Windows) criado com a técnica poliglota. Quando a vítima o abriu com a ferramenta padrão de Ajuda do Windows, o arquivo executou um script JavaScript incorporado ao conteúdo da ajuda, que iniciou o aplicativo padrão mshta (host de aplicativos HTML da Microsoft) e o direcionou para esse mesmo arquivo CHM. Os autores da campanha empacotaram um aplicativo HTA dentro do arquivo CHM de forma que sua presença não interferisse na leitura do arquivo como um documento de ajuda inócuo. O manipulador de HTA, por sua vez, simplesmente ignora todos os dados irrelevantes no início do arquivo até encontrar o script HTA.

Como as ferramentas de segurança lidam com arquivos poliglotas

Os exemplos acima deixam claro como esse truque de leitura dupla permite que os invasores implantem malware no computador da vítima. Mas como os filtros de e-mail e os sistemas EDR realmente lidam com arquivos desse tipo? A resposta depende inteiramente da solução específica, portanto, isso precisa ser verificado, seja por meio da análise da documentação técnica do fornecedor, seja pela execução de um teste controlado na infraestrutura corporativa, com todas as devidas precauções.  De modo geral, apenas dois pontos são válidos em todos os casos:

  • A maioria das soluções de segurança não confia na extensão informada de um arquivo; em vez disso, verifica seu início para determinar sua estrutura real. É por isso que, no ataque descrito acima, o arquivo PDF com extensão DOC foi analisado como um PDF inofensivo, enquanto a macro maliciosa estava na parte DOC concatenada.
  • Se um arquivo começar como algo inofensivo (por exemplo, uma imagem) e sua extensão corresponder, uma análise mais sofisticada provavelmente não será aplicada a ele. Os invasores podem explorar isso: as instruções que acompanham o arquivo podem orientar a vítima a renomeá-lo para que o comportamento do sistema acabe associado à segunda carga útil, e não à imagem.

Como proteger uma organização contra ataques de arquivos poliglotas

A defesa contra arquivos poliglotas não requer soluções técnicas ou organizacionais complexas. O que exige são boas práticas de segurança sólidas e consistentes em toda a organização:

  • use listas fechadas de aplicativos autorizados a serem executados nas estações de trabalho dos funcionários. exclua aplicativos do Windows desatualizados, ferramentas administrativas da Microsoft não utilizadas, softwares de acesso remoto e de transferência de arquivos e qualquer outro software considerado potencialmente perigoso ou obsoleto.
  • use soluções de segurança de e-mail avançadas e equipadas com CDR (tecnologia de Desarme e Reconstrução de Conteúdo, que desarma anexos suspeitos e os reconstrói em versões mais seguras) e tecnologia de detonação (que executa anexos suspeitos em um ambiente isolado para análise). configure a análise aprofundada para anexos que apresentem sinais externos de serem arquivos poliglotas: todos os arquivos compactados e do Office, arquivos com extensões não padrão e assim por diante.
  • da mesma forma, configure a solução EDR para realizar uma análise aprofundada de possíveis arquivos poliglotas.
  • crie regras de monitoramento que gerem alertas para combinações incomuns entre um processo e os arquivos que ele recebe para processamento, como um arquivo CHM iniciado por meio do mshta ou um arquivo HTML iniciado por meio do rundll32, como nos exemplos acima.
  • adicione informações básicas sobre arquivos poliglotas ao programa de conscientização em segurança utilizado pela organização, para que os usuários fiquem atentos quando forem orientados a alterar a extensão de um arquivo ou a manipulá-lo de alguma forma incomum, por exemplo, abrindo-o em um aplicativo específico.

  • ✇Blog oficial da Kaspersky
  • Malware em sistemas de infoentretenimento automotivos: como ocorre a infecção Dmitry Kalinin
    Em junho de 2026, descobrimos um malware incomum que tem como alvo… centrais multimídia automotivas baseadas em Android. Este é o primeiro caso documentado de malware distribuído para centrais multimídia automotivas por meio de um serviço de atualização automática de firmware. Já abordamos diversos incidentes de cibersegurança automotiva, mas, em geral, eles envolviam vazamentos de dados na infraestrutura digital das fabricantes ou testes conduzidos por pesquisadores de segurança. No entanto, es
     

Malware em sistemas de infoentretenimento automotivos: como ocorre a infecção

29 de Agosto de 2026, 09:03

Em junho de 2026, descobrimos um malware incomum que tem como alvo… centrais multimídia automotivas baseadas em Android. Este é o primeiro caso documentado de malware distribuído para centrais multimídia automotivas por meio de um serviço de atualização automática de firmware. Já abordamos diversos incidentes de cibersegurança automotiva, mas, em geral, eles envolviam vazamentos de dados na infraestrutura digital das fabricantes ou testes conduzidos por pesquisadores de segurança.

No entanto, este caso envolve malware que cibercriminosos estão distribuindo ativamente. Os objetivos são cometer fraude publicitária e criar uma botnet de proxies formada por centrais multimídia automotivas infectadas. Neste artigo, explicamos o que é uma central multimídia automotiva, como os invasores infectam esses dispositivos e o que isso pode significar para os motoristas.

O que é uma central multimídia automotiva?

Primeiro, vamos esclarecer o que é exatamente uma central multimídia automotiva. O termo pode parecer técnico, mas, na realidade, a maioria dos motoristas interage com uma delas sempre que usa o carro. A central multimídia é o sistema de infoentretenimento do veículo, geralmente centrado em uma tela usada para controlar a navegação, a música e outras funções do veículo. Nos carros modernos, as centrais multimídia automotivas costumam estar conectadas à Internet.

As fabricantes usam frequentemente o Android nas centrais multimídia por sua praticidade, já que o sistema foi desenvolvido para atender a diferentes usos automotivos e oferece diversas vantagens:

  • muitas opções de personalização da interface;
  • facilidade para desenvolver aplicativos;
  • a possibilidade de adicionar aplicativos e componentes próprios ao sistema;
  • um grande ecossistema de aplicativos já existente.

No entanto, essas mesmas vantagens também criam riscos, pois os aplicativos podem ser maliciosos em vez de legítimos. E foi exatamente isso que aconteceu neste caso: usando um aplicativo malicioso, invasores incorporaram veículos a uma botnet. Veja como isso aconteceu…

Como os invasores infectam as centrais multimídia automotivas e qual malware utilizam?

Primeiro, é importante observar que esse malware não afeta todas as centrais multimídia automotivas, mas apenas aquelas que utilizam software desenvolvido pela empresa chinesa DoFun. A empresa desenvolve firmware, aplicativos e serviços de nuvem para sistemas de infoentretenimento automotivos baseados em Android e, de acordo com seu site, atende a mais de 30 milhões de proprietários de veículos em todo o mundo.

Para distribuir o malware para o sistema de infoentretenimento de um veículo, os invasores usam o TWCore, um aplicativo de sistema legítimo responsável pelas atualizações de software nas centrais multimídia automotivas da DoFun. Em condições normais, o TWCore obtém da nuvem da desenvolvedora informações sobre os arquivos que precisam ser baixados e instalados no dispositivo. Esses arquivos são, principalmente, atualizações de software já instalado na central multimídia, mas o mesmo mecanismo pode ser usado para instalar novos aplicativos. E é exatamente isso que os invasores exploram: eles usam o TWCore para instalar o JarService (um dropper de cavalo de Troia malicioso) nas centrais multimídia automotivas.

O JarService é essencialmente um aplicativo “vazio”. Ou seja, ele não tem uma interface de usuário e não tenta se passar por um serviço legítimo. A ausência de uma interface faz todo sentido neste caso: os invasores não precisam convencer o usuário a instalar o malware manualmente, e nenhuma interação do usuário é necessária.

O código do JarService contém, de forma criptografada, a carga útil da próxima etapa, além de informações sobre sua versão e ponto de entrada. A função do JarService é descriptografar esses dados e iniciar a próxima etapa da infecção: um módulo malicioso de download. Depois de iniciado, o módulo de download se conecta ao servidor de comando e controle (C2) dos invasores e envia informações sobre o malware instalado. Em resposta, o servidor fornece um link para a carga útil da próxima etapa. O módulo de download obtém essa carga útil, descriptografa-a e a executa.

Neste caso, o malware instala um tipo de malware conhecido como “clicker”, usado para aumentar fraudulentamente o número de impressões de anúncios. Depois de ser executado, o malware entra em contato regularmente com o servidor C2 e envia informações sobre o dispositivo infectado, incluindo seu modelo, resolução de tela, endereço MAC e detalhes da rede Wi-Fi conectada. Em troca, o malware pode receber vários comandos dos invasores. Por exemplo, ele pode fazer solicitações HTTP e abrir páginas da Web. Mas, mais importante ainda, pode baixar e executar código malicioso adicional no sistema de infoentretenimento do veículo comprometido.

Os invasores usam esse recurso para instalar um módulo malicioso chamado zhima, que adiciona a central multimídia infectada a uma botnet. A botnet resultante é usada para operar um serviço conhecido como proxy residencial, permitindo que os invasores direcionem seu tráfego por meio dos dispositivos infectados ao realizar ataques e outras atividades maliciosas.

Quem está por trás do malware e o que os invasores pretendem alcançar?

Os invasores infectam centrais multimídia automotivas com malware principalmente para expandir a botnet. Uma investigação realizada por especialistas da Kaspersky constatou que a operação está associada à plataforma maliciosa BADBOX e, mais especificamente, a um dos agentes de ameaça ligados a ela: o MoYu Group. Indícios no código do malware, juntamente com semelhanças em relação à infraestrutura anteriormente atribuída ao MoYu Group, apontam para o envolvimento do grupo. A própria BADBOX reúne uma série de atividades maliciosas voltadas à infecção de dispositivos Android e à exploração clandestina de seus recursos.

Os invasores, então, ganham dinheiro monetizando o acesso a recursos que pertencem a outras pessoas. Ao investigar a infraestrutura da botnet, nossos especialistas descobriram vínculos entre o MoYu Group e os serviços PXYEDGE e ProxyForU, que oferecem serviços de proxy residencial. Esses serviços permitem que clientes de todo o mundo direcionem seu tráfego de Internet por meio de dispositivos conectados à botnet e, assim, acessem a Internet usando os endereços IP desses dispositivos. Isso sugere que as centrais multimídia automotivas infectadas já podem estar sendo usadas como parte dessa infraestrutura.

Como o malware afeta os usuários?

Em primeiro lugar, o malware consome parte dos recursos computacionais da central multimídia automotiva. A carga adicional pode fazer com que o sistema de infoentretenimento do veículo fique mais lento ou menos estável. Ao mesmo tempo, é muito provável que a velocidade da conexão de Internet do dispositivo infectado também diminua, pois os invasores podem direcionar grandes volumes de tráfego por meio dele.

Também vale destacar que o malware não se limita a oferecer funcionalidade de proxy. Ele pode receber comandos dos invasores, além de baixar e executar código malicioso adicional. Como resultado, as consequências de uma infecção podem variar de acordo com a carga útil que os operadores da botnet decidirem instalar no dispositivo.

Conclusão

Este caso demonstra mais uma vez que ataques a todos os tipos de dispositivos conectados à Internet, de decodificadores de TV a sistemas de infoentretenimento automotivo, não são apenas uma possibilidade teórica, mas uma realidade concreta. Os invasores estão constantemente procurando novos dispositivos cujos recursos possam explorar para seus próprios fins. Por isso, a proteção contra malware é importante muito além de computadores e smartphones.

Nossos especialistas informaram a desenvolvedora sobre o esquema de distribuição do malware que identificaram, e ela corrigiu os problemas de segurança identificados.

Uma análise técnica completa do malware está disponível na Securelist.

Que outros métodos os invasores podem usar para comprometer um veículo e quais riscos eles representam para os motoristas? Leia mais em nossas publicações:

Veja como os hackers usam scripts do PowerShell para roubar contas do Telegram | Blog oficial da Kaspersky

3 de Julho de 2026, 09:00

Existem dezenas de maneiras de invadir uma conta do Telegram. Revelamos com frequência casos de phishing nos Miniaplicativos do Telegram, golpes usando bots, presentes e brindes, além de muitas outras táticas. Hoje, estamos analisando outro método de sequestro de conta: um método baseado em um script do PowerShell.

O script enganoso, chamado de “Atualização de telemetria do Windows”, na verdade serve como uma ferramenta para sequestrar sessões do Telegram. Ele coleta dados de computadores completamente indefesos e os envia aos invasores por meio de um bot do Telegram.

Um script malicioso contendo um malware de roubo de dados

Os cibercriminosos costumam usar scripts do PowerShell para baixar malware e coletar dados de forma oculta. Desta vez, os pesquisadores descobriram um script no Pastebin disfarçado de atualização comum do Windows. Na realidade, trata-se de um infostealer projetado para sequestrar dados de sessão do Telegram para Windows e permitir que hackers assumam o controle de contas sem senha nem código de verificação.

Mas, afinal, o que é um script do PowerShell? Pense nisso como um arquivo de texto repleto de comandos para um computador Windows. Em vez de uma pessoa gastar tempo clicando e executando tarefas manualmente, o computador segue essas instruções para fazer tudo automaticamente em questão de segundos.

Esse script do PowerShell rouba dados de sessão do Telegram para Windows, permitindo que hackers invadam contas sem usar uma senha nem códigos de verificação

Os pesquisadores logo identificaram um token de bot do Telegram e um ID de chat na parte superior do script, além de várias referências à pasta tdata. Essa pasta é onde o Telegram para Windows mantém as chaves de autorização usadas para fazer login dos usuários nos seus servidores. Se esses dados forem capturados por invasores, será possível acessar a conta do Telegram da vítima sem precisar de uma senha nem de um código de verificação. Os invasores, então, mantêm o acesso até que a vítima verifique suas sessões ativas no aplicativo e encerre manualmente as sessões suspeitas.

Como o malware de roubo de dados funciona

O malware chega ao computador da vítima disfarçado de script do PowerShell de atualização da telemetria do Windows. Assim que é executado, esse script reúne informações básicas do sistema: nome de usuário, nome do host e endereço IP público. Em seguida, ele verifica se o Telegram Desktop está instalado. Se estiver, o script força o encerramento do aplicativo para desbloquear os arquivos do Telegram para edição.

A partir daí, o resto é simples: o script compacta todo o conteúdo da pasta tdata em um diretório temporário, encaminha o arquivo compactado para os invasores e, então, exclui o arquivo do computador para ocultar seus rastros.

A boa notícia é que é provável que o malware de roubo de dados ainda não tenha comprometido nenhuma conta, pois não foram encontradas provas de transferências reais de dados. Parece que os pesquisadores detectaram esse script malicioso do PowerShell enquanto ele ainda estava na fase de teste do protótipo.

Outro sinal de alerta é seu nome bem suspeito. Os cibercriminosos normalmente usam nomes neutros para ocultar seus bots e aplicativos. Mas, nesse caso, quando os pesquisadores o identificaram, o bot estava sendo executado sob o nome aleatório afhbhfsdvfh_bot com uma descrição bastante honesta: Atacante do Telegram. Os pesquisadores observaram que, embora o bot provavelmente tenha sido submetido a testes funcionais, ele ainda não havia sido implementado em escala, o que explica o nome aleatório.

Como se defender contra scripts do PowerShell

A defesa contra esse malware de roubo de dados sem nome requer uma abordagem de segurança em camadas. Em primeiro lugar, é preciso entender como um script do PowerShell vai parar no seu PC. Isso geralmente ocorre por meio de anexos de e-mail maliciosos, vulnerabilidades de software, aplicativos infectados ou truques de engenharia social. É por isso que recomendamos a instalação de um pacote de segurança robusto no seu dispositivo e extrema cautela ao clicar em links e baixar arquivos.

  • Tome cuidado com os downloads. Sempre verifique os sites que você usa para baixar arquivos. Opte por fontes oficiais e confiáveis. E lembre-se de que os canais do Telegram e do Discord, bem como sites duvidosos e criados apenas para golpes, definitivamente não se encaixam nessa descrição.
  • Cuidado com links e anexos de e-mail. Lembre-se de que o e-mail continua sendo o método de entrega de malware favorito dos cibercriminosos. Os cibercriminosos podem enviar um script do PowerShell diretamente para sua caixa de entrada como anexo ou induzir você a clicar em um link que aciona um download automático.
  • Mantenha seus aplicativos e SO atualizados. As vulnerabilidades de software podem surgir a qualquer momento, mas as correções geralmente são disponibilizadas rapidamente. Recomendamos instalar atualizações assim que elas forem disponibilizadas. Para facilitar as coisas, basta ativar as atualizações automáticas sempre que possível.

Instale o Kaspersky Premium em cada dispositivo onde você usa o Telegram. Nossa solução de segurança bloqueia malwares, anexos maliciosos, spam, tentativas de phishing e sites suspeitos. A assinatura do Kaspersky Premium inclui um gerenciador de senhas. Ele gera senhas fortes e exclusivas e as armazena com segurança, impede que você insira suas credenciais em sites falsos e é útil para aumentar a segurança do Telegram, que abordaremos a seguir.

Como proteger sua conta do Telegram

Para proteger sua conta do Telegram contra esses tipos de golpes de sequestro, recomendamos o seguinte:

  • Monitore regularmente sua atividade no Telegram. Os hackers costumam roubar contas para o envio em massa de spam e para aplicar golpes. É uma boa ideia verificar seu histórico de conversas de vez em quando para verificar se não apareceram novas conversas ou mensagens que você não enviou.
  • Encerre sessões não reconhecidas imediatamente. Se você suspeitar que foi vítima desse infostealer ou de qualquer outro ataque cibernético, encerre todas as outras sessões do Telegram o mais rápido possível acessando Configurações → Dispositivos → Encerrar todas as outras sessões.

Se sua conta do Telegram já foi invadida, você tem 24 horas para expulsar os invasores encerrando as sessões deles. Explicamos por que essa regra existe e mapeamos todas as formas possíveis de recuperar sua conta no nosso guia detalhado: O que fazer se sua conta do Telegram for hackeada?

Mas é essencial reforçar a segurança da sua conta. Primeiro, configure uma senha na nuvem acessando Configurações → Privacidade e segurança → Verificação em duas etapas. Uma senha comum não é suficiente; ela deve ser exclusiva e difícil de comprometer. Recomendamos ler nossa postagem sobre o assunto: Como criar uma senha inesquecível.

Melhor ainda, opte por chaves de acesso: uma tecnologia que não requer o uso de senhas e oferece proteção avançada contra vazamentos e phishing. Para configurar esse método de login, vá para Configurações → Privacidade e segurança → Chaves de acesso. A maneira mais fácil de gerenciar suas chaves de acesso é com o Kaspersky Password Manager. Nosso aplicativo multiplataforma garante que você possa fazer login no Telegram usando suas chaves de acesso salvas, esteja no Windows, Android, iOS ou macOS.

Para saber mais sobre como os cibercriminosos podem invadir sua conta do Telegram e como protegê-la, confira nossas outras postagens:

TV boxes maliciosas: descubra como uma “SuperBox” barata transforma sua casa em um nó proxy para cibercriminosos | Blog oficial da Kaspersky

2 de Junho de 2026, 10:00

Netflix, Apple TV+, Disney+, Hulu, Amazon Prime, YouTube Premium… Hoje em dia, as famílias que seguem a lei costumam pagar, em média, de cinco a dez assinaturas apenas para assistir ao conteúdo que desejam, com gastos mensais facilmente ultrapassando a casa dos cem dólares. Não é surpresa, portanto, que as redes sociais e os marketplaces on-line estejam registrando um aumento na demanda por “caixas mágicas”. Surgidas no final de 2025, essas TV boxes Android prometem desbloquear milhares de canais e oferecer acesso gratuito a serviços de streaming mediante um único pagamento.

Os anúncios desses dispositivos estão inundando o TikTok e o Instagram: influenciadores sorridentes tiram os SuperBoxes da caixa, conectam-nos à TV e navegam por inúmeros canais. Parece a solução perfeita contra o alto preço das assinaturas, certo? Mas, na prática, essa é uma das formas mais fáceis de permitir a entrada de uma botnet na sua rede doméstica.

Captura de tela de um vídeo do TikTok mostrando um SuperBox em ação

Um vídeo promocional no TikTok explicando como é ótimo quando tudo é grátis simplesmente cancelar todas as suas assinaturas

O que há de errado com essas TV boxes baratas?

Já surgiram vários relatos sobre TV boxes maliciosas, mas agora sua divulgação atingiu uma escala realmente alarmante.

No final de 2025, analistas examinaram vários modelos do SuperBox, um dispositivo popular disponível nas principais lojas de varejo e marketplaces on-line. As descobertas foram muito preocupantes: logo após serem ligados, os dispositivos começaram a enviar solicitações aos servidores do aplicativo de mensagens chinês Tencent QQ e ao serviço de proxy Grass, efetivamente disponibilizando a largura de banda da Internet do usuário para terceiros.

Dentro do firmware, os pesquisadores descobriram aplicativos completamente incomuns em um reprodutor de mídia: um scanner de rede, um analisador de tráfego e ferramentas de sequestro de DNS. Com isso, o dispositivo não apenas transmite conteúdo pirata, mas também vasculha a rede local em busca de outros alvos (incluindo interfaces industriais SCADA) e fica pronto para participar de ataques DDoS. Também foi descoberto que os SuperBoxes contêm pastas com o nome revelador “secondstage”, um forte indício de malware em vários estágios.

Mais recentemente, em abril de 2026, o podcast Darknet Diaries publicou uma entrevista com um pesquisador de segurança conhecido pelo pseudônimo D3ada55, que compartilhou diversos detalhes preocupantes sobre essas caixas, incluindo o fato de que elas ainda eram vendidas livremente em plataformas como Amazon, Walmart e Best Buy.

A evolução da infecção: do BADBOX ao Keenadu

O caso do SuperBox está longe de ser a única ocorrência em que os dispositivos Android foram transformados em nós de botnet ou vendidos com infecções de fábrica. Aqui estão os casos mais recentes:

  • BADBOX 2.0. Em julho de 2025, a Google processou os operadores de uma botnet que comprometeu mais de 10 milhões de dispositivos Android, principalmente TV boxes, tablets e projetores baratos que não tinham certificação do Google Play Protect. Conforme informamos anteriormente, o BADBOX 2.0 tem como alvo TV boxes e opera tanto como uma rede proxy quanto como uma plataforma de fraude publicitária.
  • Kimwolf. Em dezembro de 2025, a equipe do QiAnXin XLab descobriu uma botnet DDoS que havia sequestrado cerca de 1,8 milhão de dispositivos Android. O hardware infectado incluía modelos genéricos de fabricantes pouco conhecidos que usavam nomes chamativos como TV BOX, SuperBox, XBOX, SmartTV e outros. O alcance da infecção foi enorme, com dispositivos comprometidos distribuídos para o mundo todo. Os países mais atingidos foram o Brasil, Índia, Estados Unidos, Argentina, África do Sul, Filipinas e México.
  • Keenadu. Nossos especialistas descobriram esse malware à espreita no firmware de dispositivos novos em novembro de 2025, mas ele só chamou atenção depois de publicarmos um estudo sobre ele em fevereiro de 2026. O Keenadu se disfarça de componente legítimo do sistema, até mesmo entrando em aplicativos de desbloqueio facial e potencialmente concedendo aos invasores acesso a dados biométricos, informações bancárias e mensagens pessoais.

Todas essas histórias compartilham a mesma origem: o cavalo de Troia Triada, documentado pela primeira vez pelos nossos pesquisadores em 2016 e apelidado na época de “um dos cavalos de Troia móveis mais avançados”. Ao longo da última década, ele evoluiu de um malware comum para um backdoor modular integrado diretamente ao firmware durante a fabricação.

Como o esquema de infecção funciona

Os fabricantes de TV boxes baratas cortam gastos em tudo: certificação do Google Play Protect, auditorias de firmware e atualizações de segurança. Muitos desses dispositivos são executados no Android Open Source Project sem nenhuma garantia de segurança. Em algum lugar ao longo da cadeia de suprimentos, seja na fábrica, por meio de um intermediário ou em uma distribuidora, um backdoor é injetado na imagem do firmware. Nossos especialistas suspeitam que o próprio fabricante pode nem estar ciente do comprometimento.

A escala da infecção transforma milhões de caixas idênticas na base perfeita para uma botnet: cada dispositivo comprometido representa um endereço IP exclusivo que pode ser alugado para terceiros. Operadores de botnet, como o Kimwolf, lucram com isso não apenas por meio de ataques DDoS distribuídos, mas também revendendo a largura de banda de smart TVs e TV boxes infectadas.

O que isso significa para você

Uma TV box infectada fica na sala de estar, conectada ao Wi-Fi doméstico. Isso significa que ela pode detectar smartphones com aplicativos bancários, unidades de armazenamento conectadas à rede (NAS) com arquivos da família, câmeras IP, fechaduras inteligentes, computadores de trabalho e qualquer outro dispositivo conectado à sua rede Wi-Fi.

Com esse tipo de vetor de acesso inicial dentro da sua rede doméstica, um invasor pode interceptar tráfego não criptografado, falsificar solicitações de DNS, verificar portas e procurar vulnerabilidades em dispositivos vizinhos. Além disso, seu endereço IP pode ser usado para atividades fraudulentas. Como resultado, na melhor das hipóteses, seu IP acabará entrando em listas de bloqueio, e serviços legítimos começarão a barrar seu acesso por atividade suspeita; na pior, autoridades podem bater à sua porta.

Como identificar um gadget potencialmente perigoso

Você deve ficar alerta se um dispositivo:

  • For vendido sob uma marca sem nome ou genérica, como T95, X96Q, MX10, TV BOX, SuperBox ou similares
  • Promete acesso vitalício gratuito a serviços premium pagos mediante um único pagamento
  • Exige que você desative o Google Play Protect ou instale APKs de terceiros durante a configuração inicial
  • Não tem uma certificação do Play Protect
  • É promovido por meio de campanhas agressivas de spam nas redes sociais

Como evitar hospedar um nó de botnet

  • Compre TV boxes certificadas com Google Play Protect ou adquira dispositivos diretamente de operadoras de telecomunicações e provedores de Internet confiáveis.
  • Isole todos os dispositivos domésticos inteligentes. Configure uma rede Wi-Fi separada no roteador da sua casa para TV boxes, câmeras, alto-falantes inteligentes, aspiradores robóticos e dispositivos semelhantes, mantendo smartphones, unidades NAS e computadores na rede principal. Isso evita que o malware se espalhe para seus dispositivos mais importantes.
  • Atualize o firmware com frequência em todos os dispositivos, e não se esqueça do roteador, pois ele também representa um elo vulnerável na cadeia.
  • Remova todos os aplicativos da TV box Android que não foram instalados por você, especialmente lojas de aplicativos alternativas, “impulsionadores” de Wi-Fi e “limpadores de sistema”.
  • Monitore o tráfego da sua rede. Roteadores modernos e o Kaspersky Premium conseguem exibir os destinos de conexão de cada dispositivo. Conexões frequentes entre um reprodutor de mídia e servidores na China representam um forte sinal de alerta de segurança.
  • Instale o Kaspersky Premium em todos os seus dispositivos, pois ele protege contra cavalos de Troia e bloqueia páginas de phishing usadas para distribuir arquivos APK infectados.
  • Não desative o Google Play Protect e evite instalar APKs de fontes duvidosas, pois esse é o principal vetor de infecção usado para burlar a loja oficial de aplicativos.
  • Em caso de dúvida, devolva a TV box. Não vale a pena arriscar sua biometria, dados bancários ou a reputação do seu endereço IP por causa de um dispositivo de streaming barato.

Quer saber como proteger seus dispositivos domésticos inteligentes? Leia mais nas nossas postagens relacionadas:

A sua TV, seu smartphone e seus alto-falantes inteligentes estão espionando você?

Seu roteador está trabalhando secretamente para inteligências estrangeiras?

Casa não tão inteligente

Lar, smart lar

Como proteger sua casa smart

  • ✇Blog oficial da Kaspersky
  • Ferramentas de vigilância baseadas em veículos Stan Kaminsky
    É melhor pensar no carro moderno como um computador sobre rodas que constantemente envia dados de diagnóstico para os servidores da montadora ou do revendedor. Ao entrar no carro, você encontrará dezenas de sensores: GPS, velocímetros, microfones com viva-voz, câmeras externas e até mesmo sensores menos óbvios (mas muito ativos) de pressão do pedal, pressão dos pneus, temperatura do motor e muito mais. Ainda que esses dados não sejam transmitidos à montadora em tempo real, eles são registrados n
     

Ferramentas de vigilância baseadas em veículos

25 de Maio de 2026, 12:21

É melhor pensar no carro moderno como um computador sobre rodas que constantemente envia dados de diagnóstico para os servidores da montadora ou do revendedor. Ao entrar no carro, você encontrará dezenas de sensores: GPS, velocímetros, microfones com viva-voz, câmeras externas e até mesmo sensores menos óbvios (mas muito ativos) de pressão do pedal, pressão dos pneus, temperatura do motor e muito mais. Ainda que esses dados não sejam transmitidos à montadora em tempo real, eles são registrados na memória interna do carro e podem revelar uma grande quantidade de informações sobre as viagens, os hábitos e o entorno do motorista. Já explicamos como as montadoras coletam dados para uso comercial e para quem eles são vendidos (alerta de spoiler: as seguradoras são as maiores compradoras de telemetria), mas hoje mostraremos como os órgãos de segurança pública e as agências de inteligência utilizam essa mina de ouro.

Provas digitais

Os departamentos de polícia do mundo todo reconhecem o imenso valor dos dados armazenados nos veículos. Quando um carro ou o seu proprietário está envolvido em um crime, os investigadores fazem mais do que apenas verificar impressões digitais ou DNA. A tecnologia Car Intelligence (CARINT) permite que eles vasculhem todos os sistemas a bordo do carro, extraindo dados como:

  • Histórico de viagens fornecido pelo GPS
  • Registros de chamadas, atividade do player de mídia e comandos de voz
  • Listas de dispositivos pareados e de contatos sincronizados
  • Estatísticas de condução: quilometragem, modos de desempenho do motor e outros parâmetros técnicos

Há vários casos em que esses dados serviram como prova e desmentiram álibis. Em um caso ocorrido nos EUA, um comando de voz gravado representou a prova concreta de que a pessoa tida como suspeita era a autora do crime.

Com o aumento de carros conectados com SIM próprio e comunicação direta com a montadora, agentes de segurança pública não precisam mais de acesso físico ao veículo. Dados importantes, como o histórico de localização fornecido pelo GPS, podem ser obtidos diretamente dos servidores da montadora. Além disso, uma investigação conduzida pelo Senado dos EUA revelou que nove das 14 montadoras investigadas estavam fornecendo esses dados sem um mandado.

Os principais fornecedores de software de inteligência automotiva, como Ateros, Berla, TA9/Rayzone e Toka, vendem apenas para agências governamentais e policiais, por isso são pouco conhecidos pelo público.

Vigilância abrangente

Para rastrear pessoas, os dados extraídos do seu próprio veículo são cruzados com informações de outras fontes. Segundo vazamentos à imprensa, os principais produtos dessa categoria combinam dados do SIM do carro, registros de Bluetooth, imagens de câmeras de segurança de monitoramento urbano e informações disponibilizadas para venda por corretores de dados. Esse conjunto de dados híbrido simplifica o mapeamento abrangente dos movimentos e contatos de uma pessoa sob investigação. Jornalistas descobriram que algumas empresas permitem ativar remotamente microfones e câmeras do veículo sem que o proprietário descubra, permitindo a eles ouvir conversas em tempo real. No entanto, especialistas observam que, devido à diversidade de implementações técnicas em diferentes sistemas, invadir o sistema de um carro continua sendo uma tarefa difícil e sem garantia de sucesso. Muitas vezes, é mais simples correlacionar outros conjuntos de dados, mais acessíveis, para obter o mesmo resultado.

Ferramentas de espionagem nativas

Recursos como a ativação secreta de câmeras, microfones e outros sensores podem, em teoria, fazer parte das funcionalidades de fábrica de um veículo, em vez de serem resultado de uma invasão. Embora não tenhamos encontrado nenhuma prova pública de tais casos, sabe-se que os veículos fabricados na China estão sob crescente escrutínio em vários países. Eles foram banidos de instalações militares israelenses, com exceção de um único modelo da Chery, desde que seu sistema multimídia tenha sido removido. O Reino Unido e a Polônia também estabeleceram proibições semelhantes, sendo que os funcionários do Ministério da Defesa do Reino Unido são instruídos a não conectar o telefone de trabalho a carros fabricados na China. Na Alemanha, as análises de segurança de veículos chineses foram realizadas pelas agências especializadas BfV e ZITiS, mas as descobertas permanecem confidenciais.

Vigilância de baixo custo

Para rastrear um veículo, ou milhares deles, não é necessário invadir os sistemas a bordo nem acessar extensas redes de leitores de placas. Um estudo científico recente demonstrou que os sistemas de monitoramento da pressão dos pneus (TPMS), que à primeira vista parecem inocentes, fornecem dados suficientes para um rastreamento eficaz. Os dados desses sensores são transmitidos por rádio sem qualquer criptografia e incluem um ID exclusivo que facilita a identificação de um carro específico. Isso permite mais do que apenas confirmar o movimento do veículo; também pode ser usado para estimar o peso do motorista ou determinar se ele está viajando sozinho. Pode não parecer tão impressionante quanto acessar remotamente as câmeras de um carro, mas exige pouco investimento e funciona até em veículos mais antigos sem conexão com a Internet.

Como se proteger contra o rastreamento de veículos

Rastrear alguém pelo carro compromete a privacidade. No entanto, equilibrar a mitigação desse risco é difícil, pois muitas medidas são complexas e ineficazes, reduzindo a utilidade, a segurança e a conveniência dos veículos modernos. Assim, antes de tomar qualquer medida, você deve ponderá-la em relação ao seu perfil de risco pessoal.

Para reduzir o risco de vazamento de dados, verifique as configurações de privacidade no aplicativo do fabricante, no sistema multimídia do carro e no smartphone conectado. Um carro conectado pode transmitir para a nuvem dados sobre seu funcionamento: informações sobre viagens, localização, estilo de direção, condição do veículo e funcionamento de seus componentes. Alguns desses dados são necessários para navegação, diagnóstico e manutenção, mas nem todas as permissões são indispensáveis: revise as configurações e desative a transmissão de dados não relacionados às funções necessárias.

Tenha cuidado com as permissões de acesso ao microfone, à câmera, aos contatos, às mensagens e à geolocalização. Conecte ao carro apenas seus próprios dispositivos e não salve telefones de outras pessoas nem dispositivos Bluetooth desconhecidos no sistema. Ao sincronizar o smartphone, selecione apenas recursos dos quais precisa: chamadas, música e navegação, em vez de conceder acesso total a todos os dados do aparelho.

Não recorra a técnicos que ofereçam “desbloquear” o carro, reprogramar unidades de controle eletrônico ou instalar softwares para ampliar recursos, aumentar a potência ou interferir no funcionamento do carro. Esses softwares não foram testados pelo fabricante: eles podem agir de forma imprevisível, coletar e transmitir dados para agentes maliciosos, desativar recursos de segurança ou afetar sistemas críticos do veículo: incluindo direção, frenagem e funcionamento do motor.

Ao escolher um carro novo, pergunte na concessionária não apenas sobre a pontuação nos testes de segurança NCAP, potência do motor ou consumo de combustível, mas também sobre as tecnologias de cibersegurança utilizadas no veículo. Soluções como o Kaspersky Automotive Secure Gateway, que é baseado no KasperskyOS, fornecerão a proteção necessária para carros novos contra ameaças cibernéticas.

Que outras ameaças os carros conectados escondem? Leia mais em nossas publicações:

Quase metade de todas as senhas existentes podem ser quebradas em menos de um minuto | Blog oficial da Kaspersky

19 de Maio de 2026, 10:00

Todos os anos, centenas de milhões de senhas de usuários reais são vazadas na dark web. Analisamos 231 milhões de senhas exclusivas que foram vazadas na dark web entre 2023 e 2026, e as conclusões são sombrias: a grande maioria delas é extremamente fraca. Basta uma hora e alguns dólares no bolso para que um invasor quebre 60% dessas senhas. Além disso, a quebra de senhas vem crescendo a cada ano. No nosso estudo anterior, realizado em 2024, a porcentagem de senhas vulneráveis era menor.

Hoje, analisaremos o quanto as senhas comuns são seguras (spoiler: nem um pouco) e como você pode proteger seus dados e contas usando métodos mais robustos. Ao mesmo tempo, destacaremos os padrões mais comuns utilizados por usuários reais na criação das suas senhas.

Como as senhas são quebradas

Os métodos utilizados para armazenar e decifrar senhas já foram abordados em detalhes no nosso estudo anterior, mas faremos uma breve recapitulação dos pontos mais importantes.

Nos dias atuais, as senhas quase nunca são armazenadas em texto simples. Por exemplo, se você criar uma conta com a senha “Password123!”, o servidor não a armazenará desta forma. Em vez disso, a senha passa por um processo de hash usando algoritmos específicos, transformando-se em uma sequência de letras e números de comprimento fixo (um hash), que é o que realmente fica armazenado no servidor. O hash MD5 para “Password123!” se parece assim:

2c103f2c4ed1e59c0b4e2e01821770fa.

Cada vez que o usuário insere sua senha, ela é convertida em um hash e comparada com o hash que está armazenado no servidor; se eles corresponderem, a senha está correta. Se um invasor colocar as mãos nesse hash, ele precisará quebrá-lo para recuperar a senha original, em um processo conhecido como “quebra de senha”. Isso normalmente é feito usando GPUs próprias ou alugadas, e vários métodos podem ser empregados na execução:

  • Enumeração exaustiva (força bruta). O computador tenta todas as combinações possíveis de caracteres, calculando um hash para cada uma delas. Esse é o método mais fácil para quebrar senhas curtas ou compostas por um único conjunto de caracteres (como apenas dígitos).
  • Tabelas arco-íris. Esse método é um pesadelo para quem usa senhas simples. Trata-se basicamente de uma “lista telefônica” de hashes já quebrados por força bruta ou algoritmos inteligentes. Tudo o que um invasor precisa fazer é encontrar um hash correspondente e ver qual senha corresponde a ele.
  • Quebra inteligente. Esses algoritmos são treinados com base em bancos de dados de senhas vazadas. Eles entendem a frequência de diferentes combinações de caracteres e fazem as verificações das sequências mais prováveis para as menos comuns. Os algoritmos consideram palavras do dicionário e substituições de caracteres (a → @ ou s → $), bem como estruturas de senhas comuns, como “palavra do dicionário + número + caractere especial”, enquanto verificam hashes em relação às tabelas arco-íris. A combinação desses métodos acelera bastante o processo de quebra de senhas.

Além desses métodos, os invasores também conseguem interceptar senhas em texto simples. Existem várias maneiras de fazer isso: phishing (em que uma vítima é atraída para uma página da Web falsa e insere sua senha), keyloggers que detectam teclas pressionadas, malwares de roubo de dados, cavalos de Troia capazes de acessar documentos, cookies, dados da área de transferência e muito mais. Infelizmente, muitos usuários armazenam suas senhas em formato de texto simples em anotações, aplicativos de mensagens e documentos, ou as salvam em navegadores onde invasores podem extraí-las em segundos.

Todos os anos, detectamos cerca de cem milhões de vazamentos de senhas em formato de texto simples. Usamos esses bancos de dados para avisar os usuários do [placeholder KPM] caso seus dados tenham sido comprometidos. Eles nos perguntam com frequência se conhecemos suas senhas. E a resposta é: não. Já explicamos em linguagem não técnica como comparamos suas senhas com senhas vazadas sem precisar conhecê-las (nem as senhas armazenadas no [placeholder KPM] nem mesmo seus hashes saem do seu dispositivo) nas visões gerais da nossa tecnologia de análise de vazamentos e na arquitetura interna do nosso gerenciador de senhas. Dê uma olhada neles. Você ficará surpreso com a elegância do processo.

60% das senhas são quebradas em menos de uma hora

Adicionamos 38 milhões de senhas reais divulgadas por invasores em fóruns da dark web ao banco de dados do nosso estudo anterior e comparamos os resultados. O teste foi realizado usando uma única GPU RTX 5090 para senhas com hash gerado pelo algoritmo MD5. Os dados utilizados na análise foram obtidos do nosso serviço Digital Footprint Intelligence . Você pode consultar o algoritmo que usamos para avaliar a força das senhas em nosso artigo na Securelist.

Infelizmente, as senhas continuam fracas, e fica cada vez mais fácil e rápido quebrá-las. Hoje, 60% das senhas podem ser quebradas em menos de uma hora. Há dois anos, essa porcentagem era de 59%. Mas o fato mais alarmante é este: quase metade de todas as senhas (48%) são quebradas em menos de um minuto!

Tempo para decifrar Porcentagem de senhas que podiam ser quebradas neste período em 2024 Porcentagem de senhas que podiam ser quebradas neste período nos dias de hoje
Menos de um minuto 45% 48%
Menos de uma hora 59% (+14%) 60% (+12%)
Menos de 24 horas 67% (+8%) 68% (+ 8%)
Menos de um mês 73% (+6%) 74% (+6%)
Menos de um ano 77% (+4%) 77% (+3%)
Mais de um ano 23% 23%

Tempo para quebrar uma senha: dois anos atrás e hoje

Esse aumento na velocidade ocorreu devido aos processadores gráficos, que se tornam mais poderosos a cada ano. Enquanto uma RTX 4090 em 2024 atingia uma velocidade de 164 gigahashes (bilhões de hashes) por segundo em ataques de força bruta contra hashes MD5, a nova RTX 5090 aumentou essa taxa em 34%, chegando a 220 gigahashes por segundo.

E embora uma placa de vídeo de alta tecnologia como essa possa ser encontrada à venda no varejo por milhares de dólares, o preço não representa um grande empecilho: há muitos serviços em nuvem baratos que permitem alugar o poder de computação de uma GPU. Dependendo da configuração e do modelo, os custos de aluguel variam de alguns centavos a alguns dólares por hora. Como vimos, uma hora é tudo o que um invasor precisa para quebrar três de cada cinco senhas encontradas em um vazamento. Além disso, dependendo da escala da tarefa, é possível alugar dez ou até cem GPUs em vez de apenas uma…

É interessante notar que quebrar todas as senhas de um conjunto de dados leva quase o mesmo tempo que quebrar apenas uma. Durante cada iteração, depois que o invasor calcula um hash para uma combinação de caracteres específica, ele verifica se esse mesmo hash existe em algum lugar no conjunto de dados. Quanto maior é o conjunto, mais fácil é encontrar uma correspondência. Se uma correspondência for encontrada, a senha correspondente será marcada como “quebrada”, e o algoritmo seguirá para a próxima.

Quais senhas são vulneráveis?

A força de qualquer senha depende do seu comprimento, da variedade do conteúdo e da aleatoriedade desse conteúdo. As senhas criadas por humanos acabam sendo as menos seguras, já que, infelizmente, somos bastante previsíveis. As pessoas usam palavras do dicionário e combinações de caracteres que já foram dominadas pelos algoritmos inteligentes e evitam usar sequências longas e aleatórias de caracteres. Além disso, muitas não sabem que é possível detectar padrões em sequências que aparentam ser aleatórias. O curioso é que senhas geradas por IA ainda carregam traços de uma abordagem humana. Falamos sobre isso em outro post sobre como criar uma senha forte e memorável.

Quase metade de todas as senhas existentes podem ser quebradas em menos de um minuto

Porcentagem de senhas de diferentes comprimentos que podem ser quebradas em um determinado período

O comprimento de uma senha é o principal fator que afeta o tempo que ela leva para ser decifrada. Como você pode ver na tabela abaixo, leva menos de 24 horas para quebrar quase todas as senhas de oito caracteres.

Porcentagem de senhas de diferentes comprimentos que podem ser quebradas em um determinado períodoMas a previsibilidade de uma senha também importa. Você acha que sua senha se torna mais segura ao adicionar um número ou um caractere especial a uma palavra fácil de lembrar? A resposta é sim, mas nem tanto. Os padrões usados pelas pessoas para criar senhas são fáceis de prever e, às vezes, até divertidos, embora isso não tenha graça nenhuma.

O que aprendemos sobre padrões de senhas

Uma análise de mais de 200 milhões de senhas revelou padrões característicos que permitem que algoritmos inteligentes quebrem senhas com facilidade.

Escolha um número

Mais da metade de todas as senhas (53%) terminam com um ou mais dígitos, enquanto quase uma em cada seis (17%) começa com um número. Uma em cada oito (12%) contém sequências que parecem anos, variando de 1950 a 2030, e uma em cada 10 (10%) contém anos entre 1990 e 2026. É provável que isso aconteça porque as pessoas utilizam seu ano de nascimento (ou de alguém que elas conhecem), algum outro ano significativo ou o ano em que criaram a senha ou a conta. Curiosidade: a distribuição dessas datas sugere que os usuários mais ativos na Internet nasceram entre 2000 e 2012.

No entanto, entre todas as combinações numéricas, a mais popular é “1234”, como você já deve ter adivinhado. No geral, padrões com sequências de teclas do teclado (“qwerty”, “ytrewq” e similares) aparecem em 3% das senhas.

Caracteres especiais não são garantia de segurança

A maioria das políticas de senha nos últimos anos exige o uso de pelo menos um caractere especial. O vencedor absoluto desta categoria é o símbolo @: ele aparece em uma em cada 10 senhas. O ponto (.) aparece em segundo lugar, seguido do ponto de exclamação (!) em terceiro.

O amor governa o mundo… e o Skibidi Toilet também

Palavras carregadas de emoção costumam servir de base para senhas, e as positivas são as mais comuns. Alguns dos termos mais usados são “love” (“amor”), “angel” (“anjo”), “team” (“equipe”), “mate” (“amigo”), “life” (“vida”) e “star” (“estrela”). Dito isto, a negatividade também se faz presente, principalmente na forma de palavrões comuns em inglês.

É curioso notar que memes virais também são usados em senhas. Entre 2023 e 2026, o uso da palavra Skibidi aumentou 36 vezes! Naturalmente (veja o link se isso não parecer tão natural assim), a palavra “toilet” também ganhou popularidade, embora em menor escala.

Os usuários tendem a manter as senhas inalteradas por anos

Mais da metade das senhas (54%) que identificamos em vazamentos recentes já haviam aparecido antes. Uma das explicações para isso é a migração dos mesmos dados de um conjunto de dados para outro. No entanto, há uma explicação muito mais preocupante: muitos usuários usam a mesma senha durante anos.

A análise das datas encontradas nas senhas mostra que as combinações que contêm os anos de 2020 a 2024 permanecem populares. Parece que as pessoas adicionam o ano atual à senha quando a criam e depois esquecem dela por vários anos. Isso torna possível calcular a vida útil média de uma senha: de três a cinco anos.

Essa é uma tendência perigosa. Primeiro, porque os algoritmos inteligentes conseguem decifrar senhas muito mais complexas nesse período de tempo. E, em segundo lugar, quanto mais tempo sua senha permanecer inalterada, maior será a probabilidade de ela vazar, seja por meio de uma violação, infecção por malware ou ataque de phishing.

A situação fica ainda pior quando a mesma senha é usada em várias contas. Nesse caso, os invasores nem precisam quebrar nada: basta encontrar sua senha em um único vazamento e usá-la em outros sites.

Como proteger suas senhas e contas

Se, ao ler esta postagem, você percebeu que suas senhas podem ser facilmente quebradas, não entre em pânico. Fizemos uma lista de dicas simples, mas essenciais, para você seguir.

Use um gerenciador de senhas

As senhas mais fracas são as criadas por humanos. Criar e memorizar centenas de sequências aleatórias de 16 a 20 caracteres (já que cada site exige uma senha longa e exclusiva) é uma tarefa difícil e pouco realista.

É por isso que você deve delegar a geração e o armazenamento das suas senhas ao nosso gerenciador de senhas. Além de criar e armazenar senhas complexas e aleatórias em um formato criptografado, ele também as sincroniza em todos os seus dispositivos. Para descriptografar seu cofre, basta lembrar de uma senha principal que só você conhece: nosso guia sobre senhas mnemônicas pode ajudar com isso.

Não armazene senhas em formato de texto simples

Faça o que fizer, nunca anote senhas em arquivos, mensagens ou documentos. Esses recursos não contam com a criptografia robusta oferecida por um gerenciador de senhas. Além disso, esse tipo de anotação cai instantaneamente nas mãos de invasores caso você seja infectado por um cavalo de Troia ou um infostealer.

Não armazene senhas no navegador

Muitos usuários salvam suas senhas nos navegadores, especialmente porque eles oferecem essa opção automaticamente. Porém, estudos mostram que os malwares evoluíram para extrair essas senhas de todos os navegadores populares quase instantaneamente. O KPM pode ajudar você a importar senhas salvas do seu navegador favorito: basta seguir nosso guia simples de três etapas. Mais importante ainda, não se esqueça de limpar o gerenciador de senhas do navegador assim que a importação for concluída.

Prefira usar chaves de acesso

Sempre que possível, use chaves de acesso uma alternativa criptográfica às senhas. Nesta configuração, o serviço armazena uma chave pública, enquanto a chave privada permanece no seu dispositivo e nunca é transmitida. Durante o login, o dispositivo apenas assina uma solicitação única. Além disso, as chaves de acesso estão vinculadas a um domínio específico, o que significa que ataques de phishing com endereços falsificados não funcionarão. O KPM permite armazenar senhas e chaves de acesso, resolvendo o problema da sincronização entre diferentes ecossistemas, incluindo Windows, Android, macOS e iOS.

Configure a autenticação de dois fatores

Ative a autenticação de dois fatores sempre que possível. Mesmo que sua senha tenha sido comprometida, uma configuração de 2FA bem implementada torna extremamente difícil que um invasor acesse sua conta. Para garantir a máxima segurança, prefira aplicativos autenticadores a códigos únicos enviados via SMS. E sim, o KPM também é útil neste caso.

Pratique uma boa higiene digital

Lembre-se: armazenar suas senhas corretamente é apenas metade do caminho. É essencial seguir boas práticas de higiene digital: evite baixar arquivos não verificados, softwares piratas, cheats ou cracks e não clique em links suspeitos. O número de ataques com infostealers tem aumentado de forma consistente nos últimos anos, o que significa que você precisa de uma solução de segurança robusta para garantir proteção total. Recomendamos o Kaspersky Premium, pois ele protege todos os seus dispositivos contra cavalos de Troia, phishing e outras ameaças. Além disso, a assinatura inclui o nosso gerenciador de senhas.

Se você leva a sério a segurança das suas contas, confira nossas postagens sobre senhas, chaves de acesso e autenticação de dois fatores:

❌
❌