❌

Visualização normal

Antes de ontemBlog oficial da Kaspersky

Detecção de pontos cegos: formatos de arquivo fora do padrão em campanhas de e-mail maliciosas

24 de Setembro de 2026, 08:07

Os threat actors desenvolvem constantemente novos esquemas de ataque, desde roubo de token OAuth até ataques a agentes de IA, mas os métodos clássicos nunca saem completamente de seu repertório. Em qualquer dia, um funcionário pode receber malware anexado diretamente a um e-mail ou à espreita atrás de um link incorporado em um e-mail. Tornar esses ataques bem-sucedidos ainda requer um grau de criatividade e, nos últimos anos, os invasores adotaram cada vez mais formatos de arquivo exóticos. Os usuários não consideram esses formatos perigosos; mais importante ainda, muitas soluções de EDR e de segurança de e-mail ignoram totalmente esses formatos. No entanto, eles provaram ser altamente eficazes na implementação de malware ou na coleta de credenciais.

A seguir estão os tipos de arquivo que podem representar pontos cegos na estratégia de detecção da sua organização, apesar de já terem sido observados em ataques cibernéticos reais.

Imagens de disco

Essa é a categoria de anexos mais ampla e perigosa. Uma imagem de disco pode conter um conjunto de arquivos totalmente preparado e corretamente estruturado, adaptado a uma ampla variedade de cenários de ataque. Ela é montada como um volume separado (disco virtual independente) e, nesse processo, geralmente usa ferramentas integradas ao sistema operacional. A vítima não precisa descompactar nada nem criar diretórios suspeitos no disco.

O formato mais versátil é o ISO, herdado da era dos CDs multimídia. As imagens ISO são montadas nativamente em todos os principais sistemas operacionais, sem a necessidade de utilitários adicionais, seja por meio de ferramentas simples, como o Explorador de Arquivos, ou pela interface de linha de comando. É exatamente por isso que os threat actors enviam arquivos ISO como anexos de e-mail sem hesitar.

Os contêineres IMG são um pouco menos comuns; eles também podem ser montados sem ferramentas adicionais no macOS ou Linux, mas exigem a instalação de um pequeno utilitário gratuito, como o OSFMount, no Windows, ou o uso do WSL2 (Windows Subsystem for Linux), que vem integrado às versões recentes do Windows. Um arquivo com conteúdo idêntico pode ter a extensão DD.

Os threat actors também usam VHD, um formato de disco virtual nativo do Windows que também funciona em máquinas Linux (via qemu-nbd ou guestmount). No macOS, porém, um utilitário adicional como o qemu-nbd é necessário para a montagem. Observe que em sistemas Windows sem patches, a vítima não precisa fazer nada após montar o disco: o CVE-2025-24993, uma vulnerabilidade ativamente explorada em ataques reais, dispara a execução automática logo após montar a imagem.

Para completar: também vale a pena detectar o VMDK, formato de imagem de disco usado pelo VMware, embora ele seja, em grande parte, ineficaz em ataques contra usuários comuns, pois todos os sistemas operacionais populares exigem software adicional para montá-lo.

Todos esses formatos de imagem podem ser visualizados e descompactados tanto com ferramentas especiais para arquivos comprimidos, quanto com utilitários padrão como 7-Zip ou RAR. Como resultado, as chances de o usuário cair nessa armadilha são surpreendentemente altas.

Além disso, como não são reconhecidos como formatos perigosos, imagens de disco oferecem aos invasores outra vantagem: arquivos extraídos delas no Windows geralmente carecem do sinalizador Mark of the Web, e podem ser iniciados sem nenhum alerta adicional do sistema.

Há mais uma razão para o EPP/EDR verificar máquinas virtuais e imagens de disco: esses formatos também são usados nos estágios posteriores de um ataque. Para ocultar a atividade do sistema de arquivos das ferramentas de monitoramento, gangues de ransomware às vezes executam todo o processo de criptografia em uma máquina virtual no computador da vítima. A cepa de ransomware RagnarLocker usou o VirtualBox para essa finalidade, enquanto a campanha CRON#TRAP contou com um ambiente QEMU.

Arquivos do MS Office

Não, não se trata de arquivos DOC com macros. A Microsoft bloqueou completamente as macros em documentos baixados, exigindo um esforço considerável do usuário para ativá-las, e ativá-las requer um esforço considerável do usuário. Mas, o Office conta com dezenas de formatos de arquivo, e alguns dos menos comuns ainda oferecem brechas aos invasores.

Os arquivos OneNote (.one) são menos familiares aos usuários e às soluções de segurança. Embora sejam simples notas, podem conter anexos incorporados, incluindo não apenas imagens, links e scripts, mas também scripts VBS/WSF/BAT. Normalmente, um anexo aparece como um ícone dentro da nota, mas os invasores o cobrem com uma imagem que simula uma mensagem com o botão “Visualizar”.

Outro formato do Office popular entre invasores é o complemento do Excel. Embora usem a extensão .xll, esses arquivos são, na verdade, DLLs (bibliotecas de vínculo dinâmico) completas do Windows com funcionalidade irrestrita. As vítimas recebem um e-mail com um documento que parece uma fatura; o ícone sugere que abrirá no Excel. Ignorar o aviso de segurança resulta em infecção por infostealer.

SVG “gráficos”

A descrição do formato SVG (Scalable Vector Graphics) soa totalmente inofensiva. De fato, 99% dos arquivos SVG são logotipos e ícones de interface. Diferentemente de PNG ou JPG, porém, arquivos SVG são documentos XML que podem conter não apenas formas geométricas, mas também JavaScript. Em termos de potencial malicioso, o SVG não fica muito atrás de uma página da Web completa. Em ataques reais, os arquivos SVG podem redirecionar usuários para páginas de phishing ao abrir, ou renderizar a página decodificando um bloco codificado em Base64 em HTML.

Arquivos SVG representam um risco significativo para portais corporativos que aceitam uploads de usuários. Se a Política de Segurança de Conteúdo (CSP) não for suficientemente restritiva, um SVG malicioso carregado pode ter seu JavaScript roubar cookies, injetar conteúdo ou sequestrar credenciais.

Arquivos poliglotas

Os formatos de arquivos poliglotas são menos exóticos por si mesmos, mas contêm mais do que o esperado. Eles são chamados de arquivos poliglotas porque os invasores criam um arquivo que pode ser interpretado corretamente de várias maneiras. Por exemplo, ele pode ser, ao mesmo tempo, um arquivo ZIP válido e um executável válido. O objetivo é evitar detecção por soluções de segurança e enganar o usuário. Abordamos os arquivos poliglotas detalhadamente em uma postagem separada.

O destaque em nosso resumo é uma campanha maliciosa que distribui o infostealer IcedID. As vítimas recebem e-mails com um anexo ZIP contendo uma imagem ISO. Isso ainda é descompactado em um arquivo CHM (formato de Ajuda do Windows) que funciona como aplicativo mshta (host de aplicativos HTML da Microsoft), baixando o malware principal.

Proteção contra arquivos exóticos

Esses ataques exploram a falha de muitas soluções de segurança em verificar formatos incomuns ou inspecioná-los adequadamente. Para se defender da ameaça, comece por presumir que a sua infraestrutura não tem essa limitação:

  • Configure seu EDR, filtros da Web e de e-mail para verificar todos os formatos descritos acima.
  • Trate arquivos comprimidos e imagens de disco com o mesmo rigor dos executáveis.
  • Teste tipos de arquivo potencialmente perigosos em um sandbox e configure descompactação recursiva de formatos aninhados até o fim da cadeia: ZIP → ISO → CHM.
  • Quando possível, coloque em quarentena formatos anômalos para e-mail, especialmente imagens de disco.
  • Crie regras para detectar padrões anômalos envolvendo arquivos exóticos. Por exemplo, imagens de disco muito pequenas são raras e merecem investigação.
  • Verifique se suas soluções usam análise estrutural profunda para detectar formatos complexos, não apenas verificações de bytes mágicos.
  • Implemente detecção comportamental para identificar padrões anômalos e utilitários legítimos em contextos suspeitos. Os principais suspeitos são: mshta, git, wscript, hh e rundll32.
  • Os arquivos SVG exigem uma política de segurança específica. Trate SVGs como conteúdo executável no e-mail e no perímetro da rede. Em portais corporativos, implemente um CSP rigoroso e sirva arquivos enviados por usuários de um subdomínio separado, impedindo que scripts maliciosos em SVGs acessem a sessão da página principal.

  • ✇Blog oficial da Kaspersky
  • Pontos cegos na detecção: como os arquivos poliglotas são criados Stan Kaminsky
    Arquivos criados com a técnica poliglota têm aparecido cada vez mais em ciberataques nos últimos anos. Eles permitem que os invasores façam o malware passar pelos filtros de e-mail e pelos verificadores de arquivos, enganem as vítimas em ataques de phishing e dificultem as investigações de incidentes. Para conseguir isso, os invasores constroem deliberadamente um arquivo que o sistema pode interpretar como formatos diferentes, dependendo do aplicativo em que ele é aberto.  Um exemplo clássico é
     

Pontos cegos na detecção: como os arquivos poliglotas são criados

4 de Setembro de 2026, 08:00

Arquivos criados com a técnica poliglota têm aparecido cada vez mais em ciberataques nos últimos anos. Eles permitem que os invasores façam o malware passar pelos filtros de e-mail e pelos verificadores de arquivos, enganem as vítimas em ataques de phishing e dificultem as investigações de incidentes. Para conseguir isso, os invasores constroem deliberadamente um arquivo que o sistema pode interpretar como formatos diferentes, dependendo do aplicativo em que ele é aberto.  Um exemplo clássico é um arquivo que pode ser tratado como uma imagem PNG ou um arquivo ZIP. Basta alterar a extensão do arquivo ou simplesmente usar um ou outro aplicativo para abri-lo.

Vamos entender por que é possível criar arquivos desse tipo, quais combinações de formatos já foram usadas em ataques reais e como as organizações podem se proteger contra essa ameaça.

Por que é possível criar arquivos poliglotas

Os formatos de dados por trás dos arquivos poliglotas raramente são exóticos. Tudo se resume a uma combinação inteligente de formatos comuns que são estruturalmente compatíveis. Os poliglotas exploram pelo menos uma das seguintes peculiaridades em determinados formatos de arquivo:

  • A maioria dos formatos de arquivo precisa ser decodificada a partir do primeiro byte, mas alguns precisam ser lidos a partir do final. O exemplo mais claro é um arquivo ZIP: um início corrompido ou ausente não impede que os aplicativos leiam o arquivo, porque todos os cabeçalhos necessários ficam no final. Isso permite que os invasores simplesmente concatenem dois arquivos (no exemplo acima, um PNG e um ZIP). A parte inicial é lida como uma imagem PNG válida, enquanto a parte final é lida como um arquivo ZIP válido.
  • Muitos formatos funcionam como bonecas russas matrioscas: embora externamente tenham uma extensão específica correspondente ao uso pretendido, internamente o arquivo é, essencialmente, um arquivo ZIP que contém os dados necessários. Esse grupo inclui documentos modernos do Office (DOCX/XLSX/PPTX), pacotes de instalação do Android (APK), arquivos de biblioteca Java (JAR) e muitos outros.
  • Alguns formatos não têm requisitos estruturais rígidos ou têm requisitos suficientemente flexíveis para que o aplicativo que processa o arquivo consiga localizar o trecho de que precisa, mesmo quando esse trecho não está no início.

O repositório Polydet no GitHub apresenta vários exemplos de combinações possíveis de arquivos para criar um arquivo poliglota. De acordo com a classificação da MITRE, essa técnica se enquadra na categoria Masquerading (T1036.008, Masquerade File Type).

Exemplos de arquivos poliglotas em ciberataques conhecidos

Análises de campanhas de malware disponíveis publicamente revelam diversos tipos de arquivos poliglotas. Os invasores adaptam todo o cenário do ataque a uma combinação específica de tipos de arquivo.

O grupo Head Mare entregou o malware PhantomPyramid como um anexo ZIP. O arquivo consistia em código executável do Windows (EXE), com um pequeno arquivo ZIP concatenado ao final. Quando a vítima abriu o arquivo compactado, ele continha um arquivo com a extensão PDF.LNK que, então, iniciava esse mesmo anexo poliglota, desta vez como um arquivo executável.

No ataque documentado pela JPCERT, os invasores criaram um arquivo que começava como PDF e era detectado como PDF pela maioria dos verificadores, mas tinha uma extensão DOC e era aberto nos aplicativos do Office como um arquivo DOC válido contendo macros maliciosas.

Os ataques que disseminaram os cavalos de Tróia StrRAT e Ratty usaram um arquivo poliglota criado a partir de um pacote de instalação assinado do Windows (MSI), com código Java malicioso (JAR) anexado ao final.

Os ataques do StrelaStealer usaram um arquivo poliglota com extensão HTML: uma biblioteca do Windows (DLL) com um documento HTML de chamariz concatenado ao final. Um atalho no arquivo compactado iniciou o arquivo duas vezes: uma vez por meio do comando start (o equivalente a um clique duplo, que abriu um navegador exibindo o documento HTML) e outra por meio do rundll32 (que iniciou a DLL maliciosa).

Em um ataque simulado, mas engenhoso, os pesquisadores concatenaram dois arquivos ZIP comuns e descobriram que diferentes ferramentas populares de compactação exibiam o arquivo combinado de maneiras diferentes: algumas mostravam apenas o primeiro arquivo compactado, outras apenas o segundo, e outras mostravam ambos ao mesmo tempo, como se fossem um único arquivo compactado com conteúdo compartilhado. Se o invasor estiver familiarizado com a infraestrutura da vítima e souber quais softwares estão instalados, poderá usar essa combinação para mostrar um arquivo às ferramentas de segurança e outro à vítima.

Os invasores empregaram uma complexa matriosca de malware em uma campanha que distribuiu o infostealer IcedID. Eles anexaram um arquivo ZIP aos e-mails de phishing; descompactá-lo produziu um arquivo ISO. Esse ISO, por sua vez, era descompactado em um arquivo CHM (Ajuda do Windows) criado com a técnica poliglota. Quando a vítima o abriu com a ferramenta padrão de Ajuda do Windows, o arquivo executou um script JavaScript incorporado ao conteúdo da ajuda, que iniciou o aplicativo padrão mshta (host de aplicativos HTML da Microsoft) e o direcionou para esse mesmo arquivo CHM. Os autores da campanha empacotaram um aplicativo HTA dentro do arquivo CHM de forma que sua presença não interferisse na leitura do arquivo como um documento de ajuda inócuo. O manipulador de HTA, por sua vez, simplesmente ignora todos os dados irrelevantes no início do arquivo até encontrar o script HTA.

Como as ferramentas de segurança lidam com arquivos poliglotas

Os exemplos acima deixam claro como esse truque de leitura dupla permite que os invasores implantem malware no computador da vítima. Mas como os filtros de e-mail e os sistemas EDR realmente lidam com arquivos desse tipo? A resposta depende inteiramente da solução específica, portanto, isso precisa ser verificado, seja por meio da análise da documentação técnica do fornecedor, seja pela execução de um teste controlado na infraestrutura corporativa, com todas as devidas precauções.  De modo geral, apenas dois pontos são válidos em todos os casos:

  • A maioria das soluções de segurança não confia na extensão informada de um arquivo; em vez disso, verifica seu início para determinar sua estrutura real. É por isso que, no ataque descrito acima, o arquivo PDF com extensão DOC foi analisado como um PDF inofensivo, enquanto a macro maliciosa estava na parte DOC concatenada.
  • Se um arquivo começar como algo inofensivo (por exemplo, uma imagem) e sua extensão corresponder, uma análise mais sofisticada provavelmente não será aplicada a ele. Os invasores podem explorar isso: as instruções que acompanham o arquivo podem orientar a vítima a renomeá-lo para que o comportamento do sistema acabe associado à segunda carga útil, e não à imagem.

Como proteger uma organização contra ataques de arquivos poliglotas

A defesa contra arquivos poliglotas não requer soluções técnicas ou organizacionais complexas. O que exige são boas práticas de segurança sólidas e consistentes em toda a organização:

  • use listas fechadas de aplicativos autorizados a serem executados nas estações de trabalho dos funcionários. exclua aplicativos do Windows desatualizados, ferramentas administrativas da Microsoft não utilizadas, softwares de acesso remoto e de transferência de arquivos e qualquer outro software considerado potencialmente perigoso ou obsoleto.
  • use soluções de segurança de e-mail avançadas e equipadas com CDR (tecnologia de Desarme e Reconstrução de Conteúdo, que desarma anexos suspeitos e os reconstrói em versões mais seguras) e tecnologia de detonação (que executa anexos suspeitos em um ambiente isolado para análise). configure a análise aprofundada para anexos que apresentem sinais externos de serem arquivos poliglotas: todos os arquivos compactados e do Office, arquivos com extensões não padrão e assim por diante.
  • da mesma forma, configure a solução EDR para realizar uma análise aprofundada de possíveis arquivos poliglotas.
  • crie regras de monitoramento que gerem alertas para combinações incomuns entre um processo e os arquivos que ele recebe para processamento, como um arquivo CHM iniciado por meio do mshta ou um arquivo HTML iniciado por meio do rundll32, como nos exemplos acima.
  • adicione informações básicas sobre arquivos poliglotas ao programa de conscientização em segurança utilizado pela organização, para que os usuários fiquem atentos quando forem orientados a alterar a extensão de um arquivo ou a manipulá-lo de alguma forma incomum, por exemplo, abrindo-o em um aplicativo específico.

  • ✇Blog oficial da Kaspersky
  • Como identificar sites fraudulentos que seu navegador considera seguros Anna Larkina
    Você abre um site. Seu navegador não exibe um alerta, o design parece perfeitamente legítimo, a conexão é segura e não há sinais óbvios de phishing. Isso significa que o site é seguro? Infelizmente, muitos sites estão em uma zona cinzenta: não são propriamente golpes de phishing, mas apresentam riscos suficientes para colocar seu dinheiro ou seus dados em perigo. Esta postagem ensina a reconhecer sites fraudulentos considerados seguros por engano e a proteger seus dados. Como os sites nessa área
     

Como identificar sites fraudulentos que seu navegador considera seguros

3 de Setembro de 2026, 10:08

Você abre um site. Seu navegador não exibe um alerta, o design parece perfeitamente legítimo, a conexão é segura e não há sinais óbvios de phishing. Isso significa que o site é seguro? Infelizmente, muitos sites estão em uma zona cinzenta: não são propriamente golpes de phishing, mas apresentam riscos suficientes para colocar seu dinheiro ou seus dados em perigo.

Esta postagem ensina a reconhecer sites fraudulentos considerados seguros por engano e a proteger seus dados.

Como os sites nessa área cinzenta enganam os usuários

Os sites clássicos de phishing geralmente se passam por serviços conhecidos para roubar dinheiro, informações pessoais ou dados de contas dos usuários. Já os sites nessa zona cinzenta não são falsificações evidentes, mas tampouco são confiáveis. Eles podem cobrar por serviços inexistentes ou inferiores ao anunciado, oferecer ofertas boas demais para ser verdade e depois alterar discretamente os termos, ou promover esquemas financeiros duvidosos.

Além disso, esses sites nem sempre infringem a lei. Às vezes, seus operadores procuram deliberadamente brechas na regulamentação ou escondem os termos reais do serviço em locais onde os usuários dificilmente os notarão.

A seguir, analisamos os tipos de sites e serviços da Web que mais frequentemente se enquadram nessa zona cinzenta.

Agregadores de assinaturas

Entre os sites mais comuns nessa zona cinzenta estão os que vendem assinaturas baratas de serviços como plataformas de streaming, testes de personalidade, cursos on-line e outros. A vítima assina um serviço por quase nada (às vezes, literalmente por um dólar), apenas para descobrir, uma semana depois, que o custo da renovação é surpreendentemente alto. Tecnicamente, havia um aviso, mas ele estava escondido nas letras miúdas, no final da página. Às vezes, os golpistas vão além: acrescentam aos termos de serviço uma cláusula que estabelece que as cobranças da assinatura não são reembolsáveis. Não é de surpreender que o usuário precise, então, passar por todo tipo de dificuldade para cancelar a assinatura.

Lojas on-line

Os clássicos sites fraudulentos. As ofertas incríveis que eles promovem podem resultar em falsificação, uma foto impressa do produto ou, pior ainda, uma versão minúscula dele, em vez do produto verdadeiro. E isso considerando que algo seja entregue, já que o preço parecia baixo demais desde o início.

Infelizmente, uma experiência de compra ruim não é o fim dos problemas. Lojas on-line fraudulentas também buscam dados pessoais: para receber a compra, o usuário geralmente precisa fornecer nome, endereço, telefone e e-mail. E, se o visitante decidir pagar pelo pedido, um site não confiável pode facilmente roubar também os dados do cartão. Os criminosos podem, então, vender todas essas informações valiosas na dark web ou usá-las para enviar spam ou realizar ataques de phishing direcionados.

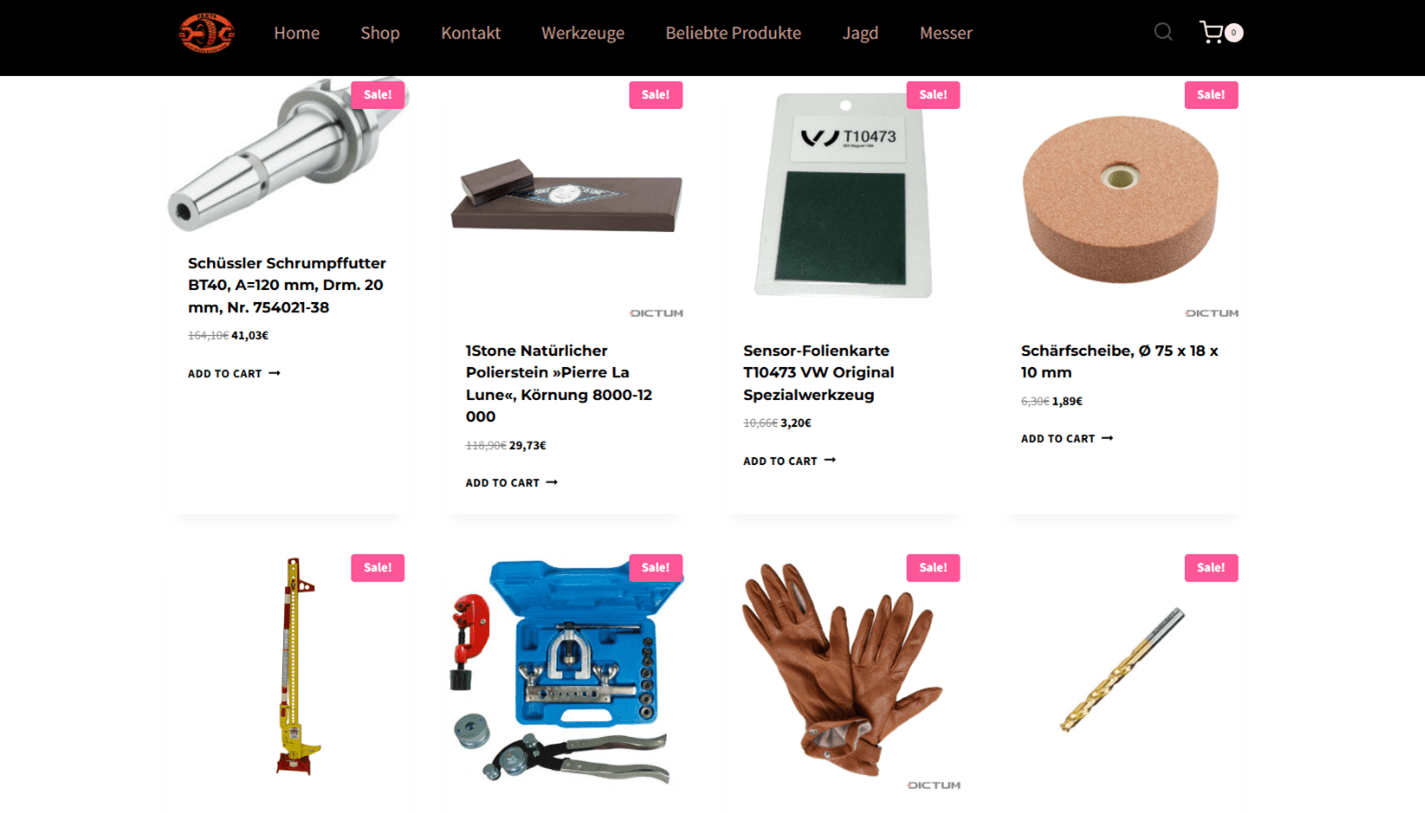
Uma loja on-line fraudulenta

Golpistas que administram uma loja on-line suspeita oferecem produtos quase de graça.

Plataformas e corretoras de negociação on-line

As corretoras de criptomoedas e os sites que oferecem oportunidades de investimento merecem destaque especial. Todos prometem retorno rápido ou uma taxa de câmbio vantajosa demais para ser verdade, mas, assim que a vítima decide investir, fica claro que não haverá nenhum lucro. Muito pelo contrário: ela perde tudo o que investiu.

Às vezes, os golpistas mantêm a ilusão exibindo um saldo supostamente crescente na conta, mas, ao tentar sacar, o usuário descobre que precisa pagar uma “taxa” ou “imposto”, fazendo com que a vítima perca ainda mais dinheiro.

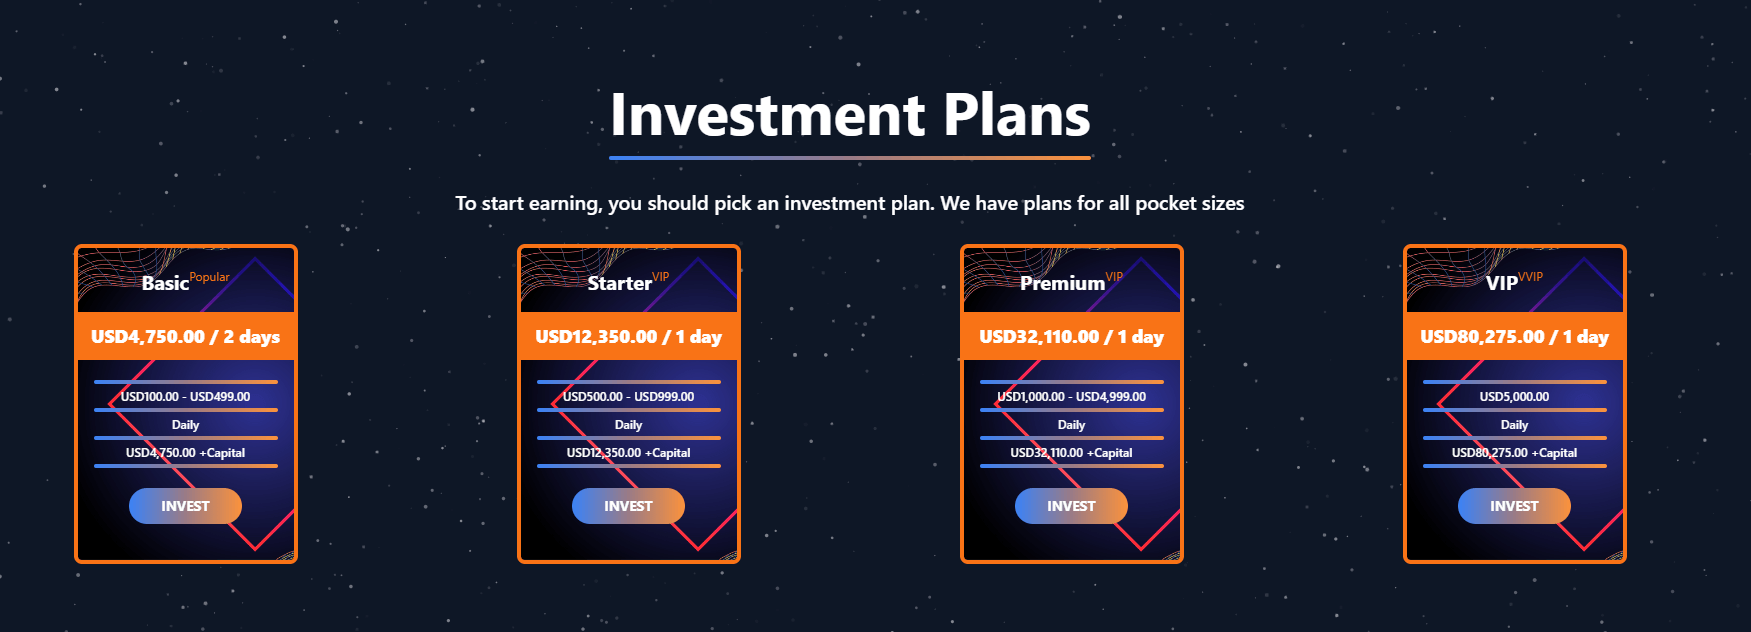
Um site fraudulento que oferece uma oportunidade de investimento

Um site fraudulento oferece oportunidades de investimento com um ROI (retorno sobre o investimento) duvidosamente alto em apenas um ou dois dias. Segundo os golpistas, basta investir entre US$ 100 e US$ 500 para sair com quase US$ 5 mil de lucro!

Perder dinheiro não é o único risco nesse caso. Entre os sites encontrados, alguns roubaram chaves privadas e dados de contas de carteiras de criptomoedas, enquanto outros redirecionaram usuários para páginas de phishing ou sequestraram sessões do navegador.

Lembre-se: se um site aceita pagamentos somente em criptomoedas, por transferência bancária ou por meio de algum serviço de terceiros, considere isso um grande sinal de alerta. Pagamentos desse tipo costumam ser difíceis ou até impossíveis de contestar ou reverter. E, para quem possui criptomoedas, há mais uma regra a ter em mente: nunca compartilhe sua frase-semente (a chave principal exclusiva da sua carteira de criptomoedas) com ninguém.

Serviços intermediários

Os sites que operam nessa zona cinzenta também costumam se passar por intermediários, cobrando por serviços que são muito mais baratos ou até gratuitos em outros lugares.

Em 2025, foram identificados vários sites fraudulentos que ofereciam ajuda para solicitar a autorização de viagem ETA do Reino Unido. Embora a taxa oficial seja de apenas £ 16, alguns desses intermediários cobravam até € 200 dos solicitantes apesar de, na prática, fazerem apenas o encaminhamento da solicitação para o serviço governamental.

Alguns esquemas são ainda mais perigosos. Os golpistas podem se passar por agentes imobiliários ou advogados de imigração, obter dados pessoais dos clientes e, depois, cobrar pelo suposto processamento de documentos. Quem recorre a um desses intermediários falsos corre riscos que vão além de pagar caro demais ou não receber nada em troca: esses clientes também podem acabar fornecendo dados pessoais confidenciais diretamente de seus documentos.

O problema é ainda maior porque algumas dessas informações, como o CPF ou algum outro documento de identificação pessoal, não são fáceis de alterar e, em alguns casos, nem podem ser alteradas. Os criminosos podem usar esses dados para contratar empréstimos em nome da vítima ou invadir serviços governamentais on-line e assumir o controle de suas contas.

Extensões de proteção falsas

As extensões falsas de navegador merecem atenção especial. Elas se disfarçam de ferramentas antivírus, bloqueadores de anúncios, complementos para mecanismos de pesquisa ou serviços que prometem aumentar a privacidade. Segundo nossos especialistas, essas extensões estão entre os tipos mais comuns de recursos que operam nessa zona cinzenta.

Depois de instalada, uma dessas falsas ferramentas de proteção pode alterar as configurações do navegador e do mecanismo de pesquisa, extrair o histórico de navegação e as consultas da vítima e redirecioná-la para uma página de phishing. Algumas dessas extensões também interceptam cookies (inclusive cookies de sessão), o que pode ajudar os golpistas a assumir o controle das contas da vítima.

Não confie tão facilmente nem conceda acesso a qualquer extensão que prometa proteção ou privacidade. Infelizmente, avaliações excelentes e um grande número de downloads não são sinais confiáveis de que uma extensão seja realmente segura. Em vez disso, instale uma de nossas soluções de segurança: além proteção abrangente para o dispositivo, elas incluem a extensão de navegador do Kaspersky Protection. Esta extensão, compatível com os principais navegadores, detecta e bloqueia tentativas de rastrear sua atividade on-line, anúncios pop-up, sites de phishing e a interceptação dos seus dados. Além disso, sempre que fizer um pagamento on-line, a extensão abrirá o site no modo Navegador protegido, uma camada extra de segurança às suas informações e transações financeiras.

Como saber se um site é confiável

Preste atenção aos sinais de alerta

  • Não há informações sobre o site ou a empresa em nenhum lugar da Internet. Uma empresa legítima tem endereço registrado, suporte e redes sociais ativas, com histórico de atividade. Pesquise on-line se há avaliações sobre o site ou a empresa. Se você não encontrar avaliações ou se elas forem estranhamente semelhantes, não forneça seus dados pessoais nem seu dinheiro.
  • Você está sendo pressionado a agir rapidamente. Preste atenção a pop-ups como “Restam apenas 2 itens!”, “O desconto termina em 10 minutos!” ou “100 pessoas estão vendo este produto agora”, além de contagens regressivas na página.
  • Ofertas boas demais para ser verdade. Se alguém promete dinheiro fácil em poucos dias ou oferece um produto por um preço inacreditavelmente baixo, pare e questione se pode ser um golpe.
  • Site com design desleixado. Sites criados às pressas geralmente têm elementos da página desalinhados, erros de digitação, textos mal traduzidos ou botões e links que simplesmente não funcionam. Dito isso, um design sofisticado também não é prova de confiabilidade: atualmente, golpistas podem usar IA para criar do zero um site convincente.
  • Fotos de produtos com aparência estranha. Lojas on-line suspeitas costumam usar fotos borradas ou pixeladas, ou imagens geradas por IA.
  • Imitação de empresas e marcas conhecidas. Sites falsos imitam logotipos, cores, fotos e o design geral para fazer visitantes acreditarem que são sites verdadeiros.

Implemente uma solução de segurança avançada

Kaspersky Premium que filtre automaticamente, por padrão, os sites com níveis de confiabilidade incertos. Ela verifica várias características do site ao mesmo tempo: o nome do domínio, há quanto tempo ele está registrado, a reputação do endereço IP, a estabilidade da infraestrutura, as configurações de DNS, os cabeçalhos e o certificado. Se um número suficiente desses atributos parecer suspeito em conjunto, a solução de segurança exibirá um aviso em vez de abrir o site imediatamente.

Além disso, a solução Kaspersky Premium bloqueia tentativas de induzir você a fornecer seus dados de login, senhas ou informações de pagamento em páginas falsas. A solução também detecta e neutraliza softwares maliciosos no seu dispositivo.

Saiba mais sobre phishing e golpes:

Abrir ou não abrir: os anexos de e-mail que colocam você em risco | Blog oficial da Kaspersky

18 de Agosto de 2026, 09:00

Você já tentou abrir um e-mail “criptografado” ou um documento urgente, apenas para perceber com horror que o anexo DOCX é, na verdade, um arquivo com a extensão .docx.exe? Ou talvez você tenha recebido um e-mail supostamente com uma fatura, contrato ou memorando interno anexado, mas o arquivo se revelou algo totalmente diferente do que alegava ser? Em caso afirmativo, você provavelmente foi alvo de uma tentativa de infecção por malware.

Os cibercriminosos costumam disfarçar arquivos maliciosos como documentos e arquivos comprimidos inofensivos, apostando em destinatários que clicam sem verificar a extensão. Os especialistas da Kaspersky analisaram os formatos de arquivo mais usados em campanhas de e-mail maliciosas para revelar o que realmente se esconde por trás dessas extensões e como os invasores as usam como arma em suas campanhas.

Nota importante: as extensões de que falaremos aqui são usadas no dia a dia em arquivos completamente legítimos. Por exemplo, os executáveis do Windows normalmente terminam em .exe. No entanto, vamos nos concentrar nos cenários específicos em que os invasores disfarçam ou falsificam a extensão de um arquivo para fazê-lo passar por um tipo de arquivo totalmente diferente.

Quais extensões são mais comumente encontradas em malwares?

Nossos especialistas analisaram campanhas de e-mail maliciosas desde o início de 2026 para identificar as 15 extensões de arquivo perigosas mais comuns.

.exe
.js
.html
.dll
.bat
.vbs
.xls
.pdf
.jse
.au3
.docx
.htm
.wsf
.scr
.lnk

<div class=”wp-caption aligncenter”><p class=”wp-caption-text”>As 15 principais extensões de arquivo usadas em investidas com e-mails maliciosos</p></div>

Vamos dar uma olhada no que os arquivos com essas extensões realmente fazem nos bastidores.

Arquivos executáveis

Um arquivo executável é um programa de computador compilado que está pronto para ser executado. Uma vez iniciado, um executável malicioso pode baixar cargas adicionais, alterar configurações do sistema, roubar dados do usuário, conectar seu dispositivo a servidores externos controlados por invasores e muito mais. Estas são as extensões de arquivos executáveis mais comuns encontradas em campanhas de e-mail maliciosas:

  • .exe
  • .dll
  • .com
  • .scr

.exe

A extensão executável clássica do Windows. Ele é usado por todos os programas que você usa diariamente, desde navegadores da Web e jogos até suítes de escritório e instaladores de software.

A propósito, os invasores geralmente usam extensões duplas para disfarçar o malware EXE: invoice.docx.exe, report.pdf.exe ou até mesmo photo.jpg.exe. Eles aproveitam uma configuração padrão do Windows: ocultar extensões para tipos de arquivo conhecidos. Como essa configuração vem ativada por padrão, os usuários veem apenas a primeira parte do nome do arquivo, invoice.docx, report.pdf ou photo.jpg, e supõem que é apenas um documento ou imagem normal. Mas assim que você abre esse arquivo-armadilha, o malware é acionado.

.dll

Outra extensão comum usada indevidamente em campanhas maliciosas é .dll (biblioteca de vínculo dinâmico). Essas bibliotecas contêm funções que os programas do Windows frequentemente requerem durante a execução, como para imprimir um documento. Essa arquitetura modular evita o código redundante, permitindo que vários aplicativos chamem exatamente a mesma biblioteca para tarefas específicas. No entanto, se um invasor substituir uma biblioteca legítima por uma infectada, a execução de qualquer programa normal que a chame pode acionar um código malicioso.

.com

Embora os arquivos com a extensão .com não tenham nada a ver com o domínio da Web de mesmo nome, os cibercriminosos provavelmente esperam que as vítimas confundam esses arquivos com links em um formato incomum. Na realidade, é um formato executável herdado do Windows.

Embora as versões modernas do Windows não dependam mais desse tipo de arquivo, o sistema operacional ainda pode executá-lo, o que torna a abertura de um desses uma péssima ideia.

.scr

Os arquivos SCR são protetores de tela, as animações de tela do Windows exibidas quando o computador está ocioso, com padrões abstratos, o icônico logotipo saltitante ou qualquer outra coisa. Apesar de sua reputação inofensiva, os protetores de tela são essencialmente executáveis, assim como os arquivos EXE: uma vez abertos, eles podem instalar componentes extras ou alterar as configurações do sistema da mesma forma. Em campanhas maliciosas, esses arquivos rotineiramente se disfarçam de imagens, capturas de tela ou documentos.

Scripts

Scripts são arquivos de texto que contêm uma sequência de comandos que um computador executa automaticamente, na ordem definida. Eles podem baixar arquivos, instalar e iniciar programas, modificar configurações de segurança e muito mais. Os invasores de e-mail recorrem aos seguintes tipos de script com mais frequência:

  • .js e .jse
  • .bat
  • .cmd
  • .vbs
  • .wsf
  • .vbe
  • .au3

.js e .jse

As extensões .js e .jse são usadas por arquivos JavaScript. A maioria dos usuários associa o JavaScript estritamente a sites e não percebe que esses arquivos podem ser executados localmente em seus computadores como programas independentes.

Recentemente, escrevemos sobre o CrystalX RAT, um Cavalo de Troia de acesso remoto que registra as teclas digitadas, rouba o conteúdo da área de transferência e injeta componentes maliciosos nos navegadores da Web após a instalação. Seus scripts JS monitoraram endereços de carteira de criptomoedas e os trocaram silenciosamente com os do próprio invasor para sequestrar transações em tempo real.

.cmd e .bat

Os arquivos BAT e CMD são projetados para automatizar tarefas no Windows e podem executar praticamente qualquer comando no sistema operacional. Iniciar um arquivo como esse pode infectar seu computador com malware.

.vbs

Arquivos de Visual Basic Script com a extensão .vbs são os favoritos de longa data entre os cibercriminosos. Os invasores frequentemente usam extensões duplas para disfarçar arquivos .vbs como documentos de texto simples, como faturas, guias de instalação de aplicativos ou e-mails. Por exemplo, no início dos anos 2000, o icônico worm ILOVEYOU se espalhou por meio de um script VBS, infectando milhões de computadores em todo o mundo. As vítimas receberam um e-mail com o assunto “ILOVEYOU”, mas em vez de uma doce confissão, o anexo continha um script malicioso. No auge, esse worm “romântico” infectou até 10% de todos os computadores conectados à Internet.

Arquivos da Web

Esta categoria inclui principalmente arquivos .html, .htm, .hta e .svg. Muitas vezes, são páginas de phishing disfarçadas, projetadas para imitar formulários de login para e-mail, serviços em nuvem, aplicativos bancários e outras plataformas. Naturalmente, quaisquer credenciais inseridas nessas páginas falsas são enviadas diretamente aos invasores que buscam acessar suas contas e seu dinheiro. Os arquivos da Web também podem acionar scripts maliciosos e baixar cargas úteis adicionais em seu sistema.

Arquivos comprimidos

Os cibercriminosos normalmente empacotam arquivos maliciosos dentro de arquivos comprimidos (mais comumente com as extensões .zip, .rar e .7z). Esses arquivos comprimidos geralmente são protegidos por senha ou criptografados para impedir a verificação de conteúdo. Além disso, os invasores às vezes criam arquivos comprimidos intencionalmente corrompidos com estruturas de dados danificadas: os filtros de segurança básicos geralmente não conseguem lidar com arquivos corrompidos e deixam de verificá-los por completo, enquanto os gerenciadores de arquivos comprimidos podem reparar e descompactar automaticamente o conteúdo mesmo assim.

É por isso que recomendamos o uso de soluções de segurança avançadas que podem detectar e-mails de phishing e impedir que você execute arquivos perigosos ocultos dentro de arquivos comprimidos.

Arquivos PDF (.pdf)

Para muitos, o PDF parece um formato de arquivo completamente inofensivo, afinal, o que poderia dar errado com passagens aéreas, documentos e apresentações de slides? Mas além do texto e das imagens estáticas, os PDFs podem hospedar links clicáveis, formulários e até scripts.

O código malicioso em um PDF geralmente é escondido atrás de elementos visuais ou incorporado como texto oculto. Além disso, o risco não vem apenas do arquivo em si, mas também do software usado para visualizá-lo: por exemplo, invasores passaram meses explorando uma vulnerabilidade no Adobe Acrobat que lhes permitia executar arquivos PDF maliciosos remotamente. Se você trabalha regularmente em documentos PDF, assegure-se de que o recurso JavaScript esteja desativado no Adobe Acrobat. Para fazer isso, vá para Preferências → JavaScript no menu.

A propósito, os usuários frequentes de agentes de IA e chatbots devem ter em mente que a IA frequentemente cai em injeções de prompt: comandos ocultos enterrados dentro de imagens, texto e páginas da Web que a IA interpreta como instruções legítimas e executa sem o seu conhecimento.

Atalhos LNK (.lnk)

Arquivos com a extensão .lnk são atalhos padrão do Windows que usamos todos os dias para acesso rápido a aplicativos e pastas. Por si só, os atalhos não contêm nenhum software, eles simplesmente informam ao Windows qual arquivo abrir ou qual comando executar.

No entanto, um invasor pode atribuir a um atalho qualquer ícone e qualquer nome que desejar, ocultando completamente seu destino real. Assim que a vítima clica no atalho, a cadeia de infecção é iniciada. O código malicioso costuma ser executado em silêncio em segundo plano, não deixando praticamente nenhuma pista visual de que algo deu errado.

Os cibercriminosos também gostam de ocultar arquivos LNK atrás de extensões duplas, apostando que os usuários não prestarão atenção suficiente para perceber que tipo de arquivo estão realmente abrindo. Veja um exemplo clássico:

O Explorador de Arquivos do Windows exibe apenas a primeira parte da extensão, .docx. O tipo de arquivo está claramente listado como um atalho, mas poucas pessoas percebem esse detalhe

O ideal é evitar clicar em arquivos LNK recebidos: ninguém em sã consciência tem um motivo para enviar um atalho na área de trabalho por e-mail.

A propósito, se você não atualiza o Windows há algum tempo, temos más notícias: o código malicioso pode ser executado automaticamente sem que você clique no LNK, basta abrir a pasta onde ele se encontra para acioná-lo. A Microsoft finalmente lançou um patch para essa vulnerabilidade explorada há muito tempo em dezembro de 2025. Portanto, não adie as atualizações do sistema, instale-as regularmente para corrigir as brechas de segurança que os invasores aproveitam.

Documentos do Microsoft Office

.xls e .xlsx

A extensão de arquivo .xls é usada por versões mais antigas do Microsoft Excel. Milhões de pessoas usam planilhas do Excel todos os dias, e muitas ainda usam softwares desatualizados, o que torna os arquivos XLS uma isca favorita para os cibercriminosos. Orçamentos, listas de funcionários, registros financeiros, relatórios urgentes e outras planilhas deixam de ser inofensivas no momento em que o usuário clica em Habilitar conteúdo, permitindo que o programa execute macros: scripts personalizados do Microsoft Office e comandos incorporados nos arquivos. Uma vez permitida, a macro maliciosa pode livremente baixar arquivos, iniciar programas, coletar dados do sistema e alterar configurações.

Ao contrário do XLS, o XLSX é o formato moderno do Excel, que não é compatível com macros incorporadas por padrão. Infelizmente, isso não garante segurança completa: a planilha ainda pode obter dados de fontes externas e conectar-se automaticamente a destinos da Web em segundo plano.

.docx

Embora os arquivos DOCX modernos não sejam compatíveis com macros por padrão, os invasores há muito descobriram outras maneiras de usar esses documentos para fins maliciosos. Normalmente, os arquivos DOCX maliciosos contêm links incorporados ou instruções que forçam o Word a entrar em contato com servidores externos e baixar cargas maliciosas. Em 2023, por exemplo, os pesquisadores descobriram uma vulnerabilidade do Microsoft Office que permitia que os invasores acionassem ferramentas internas do sistema Windows e baixassem malware diretamente da Web.

Para reduzir o risco ao trabalhar com aplicativos do Microsoft Office, recomendamos ativar o Modo de Exibição Protegido, bloquear conexões externas e desativar todas as macros sem notificação de execução.

O suporte a macros no Microsoft Office moderno

As macros são sequências de comandos que automatizam tarefas complexas e repetitivas no Excel, Outlook, Word e PowerPoint. Nas versões modernas do Microsoft Office, os documentos que contêm macros incorporadas são salvos em formatos de arquivo especializados com extensões como .xlsm, .xltm, .xlsb, .docm e .pptm. Embora o Microsoft Office inclua controles de segurança integrados, como bloquear arquivos baixados da Web e avisar você sobre macros potencialmente perigosas, se você não usar macros e não tiver um motivo específico para executá-las, trate os arquivos com essas extensões com cuidado.

Como verificar se um arquivo é seguro

  • Use um pacote de segurança abrangente que verifica automaticamente arquivos em busca de malware, evita infecções, bloqueia visitas a sites suspeitos e remove completamente arquivos maliciosos dos seus dispositivos. Aproveite uma avaliação de 30 dias do Premium se você precisar urgentemente desinfectar seu computador ou verificar um arquivo quanto à presença de vírus.
  • Não abra anexos de remetentes desconhecidos. A curiosidade pode custar muito caro, já que muitas linhagens de malware buscam especificamente dados de cartões de crédito e carteiras de criptomoedas. Deixe que o recurso Antivírus de E-mail, incluso em nossas soluções de segurança, faça o trabalho pesado: ele filtra automaticamente e-mails maliciosos ou suspeitos e protege você contra ataques de phishing.
  • Examine os e-mails recebidos com cuidado: os cibercriminosos se tornaram hábeis em disfarçar mensagens maliciosas. Sempre verifique os endereços de e-mail comparando-os com os endereços oficiais e tenha em mente os sinais de phishing e spam. Os criminosos podem tentar assustar você com alegações de invasão de conta, atraí-lo para sites duvidosos com “ofertas imbatíveis” ou pedir que revise um documento de trabalho anexado ao e-mail. Qualquer tentativa de manipular suas emoções é um forte sinal de alerta de que alguém está tentando enganar você.
  • Nunca abra arquivos com extensões duplas. É quase sempre uma armadilha.
  • Se você encontrar um arquivo com uma extensão desconhecida, reserve um momento para pesquisar sobre ela na Internet. Lembre-se: uma foto ou um documento de texto simples nunca terá uma extensão .lnk ou .vbs.

Confira nossas outras postagens sobre segurança de e-mail e arquivos:

  • ✇Blog oficial da Kaspersky
  • Ataques de phishing direcionados a empresas de manufatura | Blog oficial da Kaspersky Roman Dedenok
    Identificamos uma nova campanha de phishing direcionada em que cibercriminosos tentaram atacar empresas de manufatura. O ataque envolveu uma abordagem em múltiplas etapas: antes de enviar o link de phishing diretamente, eles iniciaram uma conversa com a vítima por meio de e-mails a fim ganhar sua confiança. É provável que as conversas tenham sido geradas usando grandes modelos de linguagem. No momento desta postagem, o ataque ainda estava ocorrendo, por isso recomendamos atenção! O esquema de ph
     

Ataques de phishing direcionados a empresas de manufatura | Blog oficial da Kaspersky

10 de Agosto de 2026, 09:00

Identificamos uma nova campanha de phishing direcionada em que cibercriminosos tentaram atacar empresas de manufatura. O ataque envolveu uma abordagem em múltiplas etapas: antes de enviar o link de phishing diretamente, eles iniciaram uma conversa com a vítima por meio de e-mails a fim ganhar sua confiança. É provável que as conversas tenham sido geradas usando grandes modelos de linguagem. No momento desta postagem, o ataque ainda estava ocorrendo, por isso recomendamos atenção!

O esquema de phishing

Os invasores tentam se passar por clientes em potencial. Os e-mails são enviados por endereços registrados em serviços de e-mail gratuitos. Esses serviços não têm uma má reputação conhecida e geralmente são usados para o envio de e-mails corporativos, especialmente por pequenas empresas. Seja qual for o idioma nativo da vítima (vimos ataques direcionados a empresas na Rússia, República Tcheca, Malásia e Egito), os e-mails dos atacantes são sempre escritos em inglês.

No primeiro contato, eles fazem perguntas sobre os produtos oferecidos, citando nomes reais de produtos. Isso indica uma preparação minuciosa para os ataques. Eles não enviam e-mails idênticos para empresas de manufatura com perfis semelhantes, mas pesquisam cuidadosamente informações públicas disponíveis on-line sobre cada vítima. Se alguém responder ao primeiro e-mail, os invasores continuam a conversa. Às vezes, antes de ir direto ao seu objetivo, que é extrair credenciais de contas de e-mail corporativas, eles trocam várias mensagens nas quais, como distração, esclarecem certos detalhes ou fazem perguntas adicionais. Mas, na maior parte das vezes, eles enviam o link de phishing já no segundo e-mail.

Os invasores enviam especificações detalhadas de um produto no qual afirmam estar interessados, perguntam se o produto pode ser gravado de acordo com um esboço ou usam qualquer outro pretexto para tentar fazer com que a vítima abra o arquivo enviado.

Uma cadeia de e-mails que termina com um link de phishing

Site de phishing

Na realidade, não há nenhum arquivo. O site de phishing que é aberto quando a vítima clica no link imita um serviço na nuvem popular para editar documentos em PDF. O botão “Baixar” leva a um formulário de login no qual a vítima é solicitada a inserir seu endereço de e-mail corporativo e sua senha para acessar o arquivo confidencial. Obviamente, isso é “por motivos de segurança”. Se um funcionário da empresa alvo não parar para pensar por que inseriria suas credenciais de login corporativas em um site completamente sem relação com a empresa, um site que claramente não tem como verificar sua autenticidade, seu endereço de e-mail e a senha associada serão enviados para o servidor dos invasores.

Como se manter em segurança?

Os ataques de phishing modernos estão se tornando cada vez mais sofisticados e, graças ao uso de ferramentas de IA pelos atacantes, também mais convincentes. É por isso que, em primeiro lugar, recomendamos aumentar a conscientização sobre segurança dos funcionários sempre que possível. E para garantir que eles tenham que colocar esse conhecimento em prática o mínimo possível, recomenda-se implementar uma solução de segurança no nível do gateway de e-mail. O Kaspersky Secure Mail Gateway detecta esse ataque de phishing antes mesmo de os atacantes passarem para a tentativa de phishing propriamente dita.

Eles estão lendo você como um livro: os truques favoritos dos golpistas | Blog oficial da Kaspersky

13 de Julho de 2026, 09:45

Infelizmente, não são apenas as pessoas ingênuas que caem em golpes e ataques de phishing. Hoje, literalmente qualquer pessoa pode se tornar uma vítima. Os criminosos virtuais passam anos aperfeiçoando suas táticas para aumentar suas chances de sucesso, recorrendo a sofisticadas técnicas de manipulação psicológica que, muitas vezes, são difíceis de perceber. No universo da cibersegurança, esse tipo de jogos psicológicos tem até um nome: engenharia social.

Neste artigo, explicamos os truques psicológicos que os golpistas usam para enganar suas vítimas, os sinais de alerta aos quais você deve ficar atento e exatamente o que fazer se perceber que está sendo manipulado.

As emoções usadas como armas pelos golpistas

A engenharia social funciona justamente porque desperta nossas emoções mais profundas. Quando uma vítima está ansiosa, apavorada ou envolvida emocionalmente em uma situação, tende a tomar decisões impulsivas, sem refletir sobre as consequências. E é exatamente nisso que os hackers apostam.

Por isso, em um momento de tensão, enquanto conversa por telefone ou troca mensagens com alguém que faz exigências, você precisa parar por um instante e se perguntar: “O que exatamente estou sentindo neste momento? O que eu estava sentindo há alguns instantes? Essa pessoa está tentando explorar meu estado emocional?”

Na maioria das vezes, os golpistas tentam explorar emoções como:

  • Medo e ansiedade
  • Entusiasmo
  • Vergonha e culpa
  • Surpresa e choque

Antes de tudo, confirme com quem você está realmente lidando

Antes mesmo de procurar sinais de alerta, verifique um aspecto fundamental: com quem você realmente está falando? Se você estiver conversando, por exemplo, com alguém que afirma ser um “representante do banco”, a melhor opção é pesquisar o número de telefone e o endereço de e-mail oficiais da instituição. Ligue para o banco ou envie uma mensagem para um endereço que você saiba ser 100% legítimo. É sempre melhor prevenir do que remediar.

Redobre a atenção se alguém entrar em contato com você por um aplicativo de mensagens ou pelas redes sociais. Em geral, grandes empresas simplesmente não utilizam esses canais para esse tipo de abordagem.

Sinais claros de que você está lidando com um golpista

Ele coloca você em uma verdadeira montanha-russa emocional

Imagine que você receba um e-mail da “equipe de suporte” de um serviço de streaming que utiliza. A mensagem informa que alguém acabou de tentar fazer login na sua conta de outro país: o suficiente para provocar um susto imediato. Logo em seguida, porém, vem o alívio: “Não se preocupe. Bloqueamos a tentativa de login suspeita a tempo. Sua conta está segura”.

Mas os golpistas não param por aí. No parágrafo seguinte, eles fazem você entrar novamente em estado de alerta: “Infelizmente, durante nossa verificação de segurança, descobrimos que suas informações de pagamento podem ter sido comprometidas”. Por fim, oferecem uma aparente solução: “Estamos prontos para ajudá-lo a resolver isso agora mesmo. Basta clicar neste link para verificar sua identidade”.

Ao final da leitura dessa suposta “atualização urgente”, você passou por uma sucessão de emoções em poucos instantes. O objetivo dessa montanha-russa emocional é desestabilizar você para que deixe de pensar de forma crítica e passe simplesmente a reagir. E, no momento em que o golpista apresenta uma suposta solução para o problema, sua capacidade de julgamento fica seriamente comprometida.

Eles sabem um pouco demais sobre você

Os golpistas costumam bombardear deliberadamente suas vítimas com informações pessoais para dar a impressão de que realmente sabem do que estão falando e têm acesso legítimo aos seus dados confidenciais.

O simples fato da pessoa do outro lado conhecer detalhes sobre sua identidade, suas finanças ou seus contratos não significa que ela seja confiável. Graças aos inúmeros vazamentos de dados já ocorridos, existe um enorme volume de informações pessoais disponível sobre praticamente todos nós. Para um hacker, pode ser surpreendentemente fácil descobrir quanto você gastou com entregas de supermercado no ano passado, qual é a sua operadora de telefonia móvel ou qual endereço de e-mail está vinculado à sua conta bancária.

Eles tentam intimidar você, às vezes, com ameaças e extorsão

Provavelmente, a forma mais fácil de desestabilizar alguém é provocar medo ou aumentar seu nível de ansiedade. Quando promessas boas demais para serem verdade deixam de funcionar, os criminosos virtuais recorrem a táticas de intimidação: “Sua conta foi comprometida”, “Você será acusado de sonegação fiscal, a menos que forneça a frase-semente da sua carteira de criptomoedas”, “Você perderá o acesso aos nossos serviços se não entrar em contato conosco imediatamente” ou “Seu nome foi incluído no cadastro de criminosos sexuais. Entre em contato para resolver essa situação; caso contrário, apresentaremos uma denúncia e divulgaremos suas informações para a imprensa”. E esses são apenas alguns exemplos.

Em alguns casos, essas mensagens podem parecer completamente neutras e reproduzir com perfeição um e-mail legítimo da equipe de suporte. No entanto, se o tom for excessivamente dramático e você sentir que está sendo pressionado, há cerca de 99,9% de chance de estar diante de um golpista. E, se a pessoa exigir que você tome alguma providência, como transferir dinheiro para uma conta aleatória ou fornecer informações confidenciais, sob ameaça de violência física, exposição pública ou processo criminal, essa probabilidade sobe para 100%.

Para saber mais sobre o funcionamento desse tipo de golpe, leia nossa postagem sobre Extorsão por e-mail: como os golpistas usam a chantagem.

Uma “pessoa muito importante” está entrando em contato com você

Para aumentar ainda mais sua ansiedade, os golpistas costumam assinar suas mensagens com o nome de autoridades de alto escalão. Quando isso acontecer, pare por um instante e pergunte a si mesmo: você realmente acredita que o chefe da Receita Federal ou o comandante da polícia local entraria em contato diretamente com você por telefone ou mensagem? Autoridades e investigadores de alto escalão normalmente têm questões muito mais importantes para tratar. E, se você receber uma mensagem acusando-o de um crime grave, supostamente assinada pelo procurador-geral da sua cidade, esse é um forte indício de que se trata de um golpe.

Você recebeu uma oferta boa demais para ser verdade

Desconfie de demonstrações inesperadas de generosidade ou de presentes que simplesmente aparecem do nada. Veja uma pequena lista do que pode acontecer com você:

  • Você recebe um pacote inesperado com um código QR impresso na caixa. Informam que basta escaneá-lo para descobrir quem enviou o presente, resgatar um cupom do vendedor ou confirmar a entrega para evitar uma taxa de frete. Não é difícil imaginar que o código QR, na verdade, levará para um site de phishing. A partir daí, é a vez dos golpistas brilharem: eles podem tentar roubar os dados do seu cartão, convencê-lo a baixar um aplicativo com malware ou induzi-lo a informar um código de verificação do seu aplicativo bancário.
  • “Olá! Estou ligando da central de entregas. Você tem um pacote (ou um buquê de flores) a caminho. Poderia informar o código de verificação que acabamos de enviar por SMS para que possamos liberar seu presente?”. Veja, todo mundo gosta de receber um presente surpresa. Mas, no entusiasmo do momento, é fácil baixar a guarda e acidentalmente dar aos golpistas um presente ainda maior: o código de acesso à sua conta de serviços governamentais.
  • Você teve muita sorte! Diversas celebridades anunciam um sorteio gratuito de NFTs que promete render uma fortuna. Para resgatar seu novo criptoativo, você abre um miniaplicativo, insere seus dados e pronto: sua conta do Telegram desaparece. E, pensando bem, aqueles perfis de celebridades que divulgavam o sorteio realmente pareciam um pouco estranhos…

Eles pressionam você e tentam isolá-lo do mundo exterior

“Não desligue! Esta é sua última chance de recuperar o acesso à sua conta.”, “Se você não responder a este e-mail em até oito horas, tomaremos medidas judiciais contra você.”, “Vá imediatamente ao banco para proteger o dinheiro que ainda resta na sua conta e transfira-o para uma conta segura.” Se frases como essas forem usadas para levar você a agir imediatamente, pare um segundo. Os golpistas estão apenas tentando assustá-lo e criar uma falsa sensação de urgência.

Essa é uma tática clássica. Imagine receber uma ligação de um golpista que se apresenta como representante do banco ou até mesmo um funcionário do Departamento de Comércio, alegando que suas contas bancárias foram invadidas. Em seguida, essa pessoa pede que você assine um acordo de confidencialidade, supostamente para facilitar a recuperação do seu dinheiro, e ameaça processá-lo caso você conte o que está acontecendo a qualquer pessoa, inclusive aos seus familiares mais próximos. Ela insistirá que o caso é “muito sério”, exige providências imediatas e que a cooperação com as autoridades “deve permanecer em absoluto sigilo”.

Lembre-se: representantes legítimos de empresas ou autoridades governamentais jamais pediriam que você mantivesse segredo, a menos que você lide com dados governamentais sigilosos ou tenha assinado um acordo de confidencialidade (NDA) corporativo formal. Os golpistas procuram isolar suas vítimas de qualquer rede de apoio, voz da razão ou opinião externa. E eles não apenas afastam você das pessoas: também impedem seu acesso à informação. Eles fazem questão de mantê-lo em uma ligação contínua ou enviam uma sequência de mensagens carregadas de apelo emocional para que você não tenha sequer alguns segundos para respirar, muito menos para pesquisar o assunto na internet.

Quando você está em um estado de ansiedade intensa, torna-se muito mais fácil cair nessas manipulações e tomar decisões precipitadas, mesmo quando acha que está apenas tentando resolver o problema. Nunca tenha receio de pedir ajuda. Buscar uma segunda opinião sobre o que está acontecendo é sempre uma atitude sensata.

Eles tentam fazer você se sentir culpado

Imagine que você receba uma notificação informando que sua conta foi comprometida, juntamente com uma solicitação para entrar em contato com o suporte. Durante o atendimento, porém, o suposto “representante do suporte” começa a fazer perguntas para despertar um sentimento de culpa: “Quando foi a última vez que você trocou sua senha? Faz muito tempo? Você não viu nossos avisos urgentes para atualizar suas credenciais?”. Ou então: “Veja bem, a mensagem de texto dizia claramente para não compartilhar esse código com ninguém! Por que você o informou?”. Essa é uma tática deliberada para fisgá-lo com um sentimento de culpa, fazendo com que você sinta que perdeu o controle e precisa da experiência e da ajuda do golpista.

Mesmo que você realmente tenha cometido um erro, não se culpe. Cair em uma armadilha desse tipo é muito mais fácil do que parece. Basta um dia particularmente estressante no trabalho e uma ligação chegando exatamente no pior momento possível.

De repente, você recebe um alerta dizendo que estava conversando com golpistas

Os golpistas adoram aplicar golpes complexos, com várias etapas. Por exemplo, primeiro eles podem tentar convencer você a fornecer o código de acesso do seu aplicativo bancário sob o pretexto de atualizar as informações da sua conta. Mas, de repente, a ligação cai ou você recebe, em seguida, uma mensagem dizendo que acabou de conversar com um golpista, que sua conta foi comprometida e que, para sua própria segurança, é necessário entrar em contato com o suporte imediatamente. Em alguns casos, pessoas que se apresentam como “agentes federais” ou “autoridades policiais” entram em cena para participar da conversa.

O problema é que essa suposta “equipe de segurança” faz parte exatamente da mesma quadrilha que está aplicando o golpe. Eles começam a insistir que todo o seu dinheiro está prestes a cair nas mãos de criminosos, a menos que você o transfira para uma “conta segura”, ou dizem que empréstimos já foram contratados em seu nome.

Não entre em contato com números ou endereços de e-mail desconhecidos enviados em mensagens, mesmo que prometam ajudá-lo. Procure o site oficial da empresa ou do órgão, localize os canais oficiais de atendimento e utilize apenas esses meios de contato.

Lembre-se: nenhum órgão governamental (e muito menos uma empresa privada) monitora suas ligações para verificar se você está conversando com golpistas. Sua melhor defesa contra golpistas telefônicos é um aplicativo de identificação de chamadas com um vasto banco de dados que avisa se a chamada é suspeita antes mesmo de você atender.

O que fazer se você caiu em um golpe

Antes de qualquer coisa: não se culpe. Qualquer pessoa pode ser pega de surpresa e acabar sendo enganada em um momento de vulnerabilidade. Tente não entrar em pânico e lembre-se exatamente de quais informações você forneceu. As providências a tomar dependem disso:

  • Você informou um código de verificação enviado por SMS ou a senha de uma conta → Altere imediatamente sua senha para esse serviço, bem como para quaisquer outras contas onde você a tenha reutilizado. Ative a autenticação de dois fatores, caso ainda não tenha feito isso.
  • Você forneceu os dados do seu cartão → Entre em contato imediatamente com o banco e solicite o bloqueio do cartão. Se já houve um débito ou transferência não autorizada, pergunte como contestar a transação.
  • Você clicou em um link suspeito ou baixou um arquivo de um remetente desconhecido → Faça uma verificação do dispositivo com um antivírus confiável. Tentar descobrir por conta própria se o dispositivo foi infectado por malware é praticamente impossível, pois essas ameaças costumam permanecer ocultas, sem apresentar sinais evidentes.

Não dê ouvidos aos golpistas

Veja algumas medidas que ajudam a proteger suas contas, seus dados e seu dinheiro:

  • Não tenha pressa. Se alguém estiver pressionando você para agir imediatamente (informar dados, fornecer um código ou enviar dinheiro), há uma grande chance de você estar falando com um criminoso virtual. Pare por um momento, ligue para a empresa usando o telefone oficial disponível no site e confirme se realmente há alguma solicitação.
  • Deixe a proteção por conta do Kaspersky Premium. Ao contrário de uma pessoa, nosso pacote de segurança, com Machine Learning e IA, é totalmente imparcial e identifica e-mails de phishing e arquivos maliciosos justamente nos momentos em que um usuário pode ter dúvidas ou hesitar. Ele bloqueia o acesso a sites suspeitos, impede tentativas de infecção do dispositivo, neutraliza malwares detectados e ajuda a manter seus dados e seu dinheiro protegidos.
  • Ative a autenticação de dois fatores nas contas mais importantes. Com o Kaspersky Password Manager, você pode gerar códigos de login de uso único que mudam a cada 30 segundos, tornando-os muito mais difíceis de serem interceptados por golpistas do que códigos enviados por e-mail ou mensagem de texto.
  • Se está cansado de verificar constantemente quem está ligando, obtenha um aplicativo de identificação de chamadas com um banco de dados extenso. Ele avisa você instantaneamente se quem está do outro lado da linha é um golpista ou operador de telemarketing.
  • Siga uma regra de ouro: nunca reutilize uma senha. Se você usa a mesma senha em vários serviços, basta que um hacker descubra a senha de uma conta para obter acesso automático a todas as outras. Pequenas variações, como “Senha123” e “Senha1234!”, também não são suficientes, pois são extremamente fáceis de adivinhar. É claro que memorizar dezenas ou até centenas de senhas diferentes está longe de ser uma tarefa simples. É justamente por isso que um gerenciador de senhas é tão útil: ele armazena seus dados com segurança em um cofre criptografado e gera senhas fortes e exclusivas.

Confira também nossas outras postagens para obter mais dicas de segurança:

  • ✇Blog oficial da Kaspersky
  • Copa do Mundo 2026: fique atento a esses golpes | Blog oficial da Kaspersky Olga Altukhova (Svistunova)
    A Copa do Mundo atrai muitos fãs, mas também muitos golpistas. Enquanto milhões de fãs sintonizam para assistir às partidas, cibercriminosos trabalham duro para tentar roubar seus dados pessoais e dinheiro. De fato, já detectamos mais de 336 sites falsos que se parecem exatamente com o site oficial da Copa do Mundo! À medida que o maior evento esportivo do ano ganha força, aqui estão os principais sinais de alerta que você deve observar. Transmissões gratuitas legítimas (não é golpe) Assistir à
     

Copa do Mundo 2026: fique atento a esses golpes | Blog oficial da Kaspersky

A Copa do Mundo atrai muitos fãs, mas também muitos golpistas. Enquanto milhões de fãs sintonizam para assistir às partidas, cibercriminosos trabalham duro para tentar roubar seus dados pessoais e dinheiro. De fato, já detectamos mais de 336 sites falsos que se parecem exatamente com o site oficial da Copa do Mundo! À medida que o maior evento esportivo do ano ganha força, aqui estão os principais sinais de alerta que você deve observar.

Transmissões gratuitas legítimas (não é golpe)

Assistir à Copa do Mundo de 2026 (WC26) presencialmente se transformou em uma missão e tanto. Os fãs de futebol estão furiosos com os preços dos ingressos, que foram oficialmente considerados os mais altos da história de todas as copas do mundo. Além dos custos de hospedagem e viagem, a situação é ainda pior devido às políticas de imigração rigorosas dos Estados Unidos: árbitros, funcionários das equipes e até jogadores enfrentaram grandes problemas na obtenção de vistos. Mas os fãs ainda querem assistir aos jogos, e é exatamente aí que plataformas de streaming falsas surgem para “ajudar”.

O golpe acontece assim: cibercriminosos criam sites falsos que prometem acesso gratuito às transmissões das partidas da Copa do Mundo. Mas no momento em que você clica em Assistir agora, é preciso se registrar e pagar por um “acesso vitalício” a todos os jogos do torneio. No exemplo abaixo, os golpistas solicitam pagamento em criptomoedas, o que é um tanto incomum, já que eles normalmente preferem os bons e antigos cartões bancários.

Exemplo de um site de streaming de vídeos falso que exige que os usuários se registrem e paguem com criptomoedas para assistir a todos os jogos da Copa do Mundo de 2026

Exemplo de um site de streaming de vídeos falso que exige que os usuários se registrem e paguem com criptomoedas para assistir a todos os jogos da Copa do Mundo de 2026

Os torcedores que estão desesperados para assistir seus times favoritos ao vivo correm o risco de perder não apenas dinheiro, mas também seus dados pessoais, que poderão ser usados por hackers em ataques de phishing direcionados.

Uma aposta perdedora

A popularidade de previsões de resultados de partidas e apostas esportivas sempre aumenta durante a Copa do Mundo, e os golpistas não perdem tempo em lucrar com essa tendência. E por trás dos slogans chamativos, podemos encontrar táticas clássicas de golpes.

Observe este site em espanhol muito bem projetado. Para se registrar, é necessário fornecer uma enorme quantidade de informações pessoais, incluindo seu nome completo, número de identificação nacional, endereço de e-mail e número de telefone. Além disso, é claro, você tem que criar uma senha. Se uma vítima usar a mesma senha para várias contas, ela estará entregando as chaves da sua vida digital para os cibercriminosos.

Para adivinhar os resultados das partidas, este site exige que você forneça muitas informações pessoais, exceto dados biométricos

Para adivinhar os resultados das partidas, este site exige que você forneça muitas informações pessoais, exceto dados biométricos

Outro site, desta vez mirando usuários na Colômbia, transformou o processo de registro em uma tarefa árdua e onerosa, usando táticas de golpe muito conhecidas.

  • Para “verificar” seu perfil, você é forçado a usar o WhatsApp sob o pretexto de evitar complicações legais.
  • Antes da sua conta ser ativada, você deve fazer um depósito. Isso significa enviar 100.000 pesos colombianos (cerca de US$ 29) para uma conta informada pelos golpistas e enviar o comprovante para um “administrador” no WhatsApp.
  • Em seguida, você deve esperar 12 horas para que o “administrador” ative manualmente seu perfil.
  • Então, após tudo isso, os golpistas dizem que você pode fazer apostas ilimitadas (mas é claro que isso não é verdade).
Esses criminosos criaram um site completo, mas todas as operações são feitas pelo WhatsApp. Isso é um sinal de alerta!

Esses criminosos criaram um site completo, mas todas as operações são feitas pelo WhatsApp. Isso é um sinal de alerta!

Em muitos países, incluindo a Colômbia, apostas esportivas estão sujeitas a regulações estritas. Apenas alguns operadores licenciados têm permissão legal para executar sites desse tipo, e os usuários são obrigados por lei a fazer uma verificação de identidade. Por causa disso, essas soluções alternativas suspeitas podem parecer tentadoras para pessoas que gostam de apostar, mas não querem, ou não podem, passar pelo processo de verificação oficial.

Infelizmente, os golpistas sempre ganham neste cenário. Seu depósito inicial e todas as apostas que você fez no site vão parar no bolso deles. No final do dia, o único objetivo real dos golpistas é esvaziar a carteira das vítimas o máximo que puderem.

Descontos para colecionadores!

A Copa do Mundo não envolve apenas partidas. Ela também bate recordes com a venda de produtos para colecionadores: adesivos, cachecóis, camisas de times, bolas de jogos oficiais e muito mais. É natural que muitos golpistas fiquem ansiosos para obter uma fatia desse lucro.

Dê uma olhada neste site que oferece adesivos e álbuns “exclusivos e de edição limitada”. Notou algo suspeito?

Os preços são muito baratos! Pena que o site é falso

Os preços são muito baratos! Pena que o site é falso

Observe os preços: os descontos são altíssimos, ainda que o torneio esteja em pleno andamento. Basta uma comparação rápida do preço em relação a sites legítimos para constatar que se trata de um golpe. Na captura de tela acima, os golpistas estão cobrando 67 euros por uma coleção de adesivos. Em marketplaces on-line reais, a mesma coleção custa pelo menos o dobro, e no site oficial da Panini, custa três vezes mais.

Sites falsos que imitam lojas populares de artigos esportivos também vendem caneleiras, meias, camisas e outros equipamentos. Claro que você nunca receberá a mercadoria. Ao invés disso, perderá seu dinheiro e os dados do cartão bancário.

Quando golpistas não têm qualquer intenção de entregar um produto, eles oferecem grandes descontos e frete grátis

Quando golpistas não têm qualquer intenção de entregar um produto, eles oferecem grandes descontos e frete grátis

Ofertas que parecem boas demais para ser verdade são um dos maiores sinais de alerta. Para piorar a situação, os sites falsos agora parecem tão profissionais quanto os reais graças à ajuda da IA, tornando mais difícil do que nunca detectá-los. Por isso, recomendamos que você instale nosso pacote de segurança antes de começar a fazer compras on-line. Ele bloqueia sites de phishing em tempo real e usa o recurso Safe Money para manter seus dados financeiros seguros.

Futebol por e-mail

Outra estratégia de ataque envolve campanhas de spam centradas na Copa do Mundo. Em um e-mail, nossos especialistas descobriram um anúncio de um serviço de análise de partidas de futebol e dicas de apostas. O anúncio usa a tática clássica da urgência: “APENAS 10 VAGAS DISPONÍVEIS”. Então corra antes que acabem! Naturalmente, o acesso tem um preço: AU$ 200.

Golpistas fazem a vítima se apressar para tomar uma decisão

Golpistas fazem a vítima se apressar para tomar uma decisão

Esse golpe tem como alvo fãs que gostam de apostas esportivas, e o pagamento por esses serviços geralmente termina de duas maneiras: eles perdem dinheiro com garantia zero de obter previsões reais ou caem em uma armadilha financeira ainda mais profunda e com várias etapas.

Como evitar cair nos golpes

Em todos esses cenários, a Copa do Mundo é apenas mais um pretexto conveniente para os cibercriminosos. Assim que o torneio terminar, eles certamente voltarão aos seus truques habituais, como ofertas de emprego falsas ou golpes de phishing do Telegram, até que a próxima Olimpíada ou torneio de futebol aconteçam e eles voltem a visar fãs de esportes.

Nossas pesquisas mostram que os golpes on-line evoluíram para uma grande empresa ilegal. Você não está mais enfrentando golpistas solitários; você está lidando com grandes redes criminosas. Quando se trata de defesa, a melhor abordagem é ser proativo. Ao instalar o Kaspersky Premium, você pode proteger todos os seus dispositivos contra malware, phishing, spam e sites maliciosos ou fraudulentos. Além disso, o Kaspersky Password Manager, que está incluso no pacote, gerará senhas complexas e exclusivas, armazenará com segurança seus dados confidenciais (como documentos e cartões bancários) e impedirá o preenchimento automático das suas credenciais em sites falsos.

  • Assista às partidas apenas em plataformas de streaming legítimas. Não confie em avaliações falsas e nunca insira as informações do cartão bancário em sites não verificados. Fique de olho não apenas em sites de streaming suspeitos, mas também em aplicativos IPTV falsos. Conforme abordado em detalhes nesta publicação, eles são usados com frequência pelos golpistas para infectar dispositivos com Cavalos de Troia.
  • Compre de forma inteligente. A melhor maneira de evitar ser enganado é comprar mercadorias somente por meio de canais oficiais (onde você não encontrará descontos altíssimos suspeitos) ou comprá-las pessoalmente em lojas de varejo oficiais.
  • Não clique em links suspeitos. Se você receber um e-mail com uma oferta boa demais para ser verdade, sejam dicas de apostas exclusivas ou qualquer outra coisa, simplesmente ignore-o e exclua-o.
  • Evite fazer login por meio de bots do Telegram. O mínimo que isso vai fazer é evitar futuras dores de cabeça e propagandas irritantes. E, na melhor das hipóteses, impedirá que sua conta seja invadida e que suas criptomoedas sejam roubadas.
  • Prefira utilizar chaves de acesso sempre que possível. Ao contrário das senhas tradicionais, que são fáceis de roubar e podem ser inseridas em qualquer página de login falsa, uma chave de acesso está vinculada a um site específico por meio de criptografia e não funcionará em uma página de phishing. O Kaspersky Password Manager pode armazenar e sincronizar suas chaves de acesso em todos os seus dispositivos.

Que outras artimanhas os golpistas usam para ganhar dinheiro rápido? Confira nossas outras postagens:

  • ✇Blog oficial da Kaspersky
  • Arte ASCII em e-mails de phishing | Blog oficial da Kaspersky Roman Dedenok
    Já escrevemos várias vezes sobre como códigos QR são usados em esquemas de phishing. Nosso gateway seguro de e-mail até inclui tecnologia para ler esses códigos (não apenas em e-mails, mas também em anexos) e verificar os links incorporados. Ainda assim, os criminosos não desistem de enviar códigos QR às suas vítimas. Recentemente, temos observado um aumento no uso de arte ASCII para essa finalidade. Trata-se de imagens criadas a partir de caracteres de texto. Isso é particularmente irônico, con
     

Arte ASCII em e-mails de phishing | Blog oficial da Kaspersky

11 de Junho de 2026, 10:00

Já escrevemos várias vezes sobre como códigos QR são usados em esquemas de phishing. Nosso gateway seguro de e-mail até inclui tecnologia para ler esses códigos (não apenas em e-mails, mas também em anexos) e verificar os links incorporados. Ainda assim, os criminosos não desistem de enviar códigos QR às suas vítimas. Recentemente, temos observado um aumento no uso de arte ASCII para essa finalidade. Trata-se de imagens criadas a partir de caracteres de texto. Isso é particularmente irônico, considerando que, no passado, os phishers tentavam escapar da verificação de links escondendo-os em imagens e, agora, estão tentando burlar a análise de imagens voltando ao uso de texto. Mas com algumas adaptações.

A arte esquecida do ASCII e como os criminosos a utilizam

Hoje pode parecer difícil acreditar, mas houve uma época em que os computadores não eram capazes de exibir imagens gráficas. Por isso, as primeiras imagens digitais eram construídas com caracteres de texto. Após a adoção do padrão ASCII (American Standard Code for Information Interchange) em 1963, seus caracteres passaram a ser amplamente utilizados para criar esse tipo de arte, garantindo que as imagens fossem exibidas da mesma forma em diferentes computadores. Com o passar do tempo, outros símbolos de texto, como os presentes no conjunto Unicode expandido, também passaram a ser utilizados na criação dessas imagens. Ainda assim, o termo “arte ASCII” continuou sendo usado para descrever esse estilo artístico de forma geral. Houve artistas que se dedicaram seriamente a essa técnica. Os primeiros sites da Internet utilizavam arte ASCII em seu design e até mesmo os primeiros conteúdos pornográficos digitais eram representados exclusivamente por caracteres de texto.

Com a evolução das tecnologias gráficas, a arte ASCII perdeu popularidade. Ela voltou a ganhar destaque nos anos 2000, durante o auge do spam por e-mail. Naquela época, os spammers utilizavam a técnica principalmente para disfarçar palavras associadas a spam que poderiam acionar filtros de e-mail. Além disso, mensagens compostas por texto consumiam menos recursos dos servidores do que imagens. Outro fator era que muitos usuários pagavam pelo volume de tráfego de Internet utilizado e, por isso, frequentemente desativavam o carregamento de imagens em seus clientes de e-mail. Naturalmente, naquela época, ampliamos nossas soluções de segurança para e-mail com tecnologias específicas para detectar e bloquear arte ASCII maliciosa.

Agora, a técnica de ASCII foi redescoberta, desta vez por criminosos que buscam contornar sistemas capazes de reconhecer códigos QR presentes em imagens.

Como é um ataque de phishing com arte ASCII?

Veja um exemplo recente. O pretexto em si é bem comum: alguém supostamente enviou à vítima um documento confidencial via DocuSign, mas, para abri-lo, o destinatário precisa escanear o código QR no e-mail para acessar um site e inserir suas credenciais corporativas.

Um código QR criado com arte ASCII

Código QR criado com caracteres Unicode. Parte do código foi desfocada para impedir que o link malicioso fosse escaneado

À primeira vista, o código parece estranho. Isso acontece porque ele é desenhado utilizando caracteres pseudo-gráficos e até mesmo os espaços entre as linhas ficam visíveis. Na realidade, não há nenhuma imagem propriamente dita no código da mensagem de e-mail. Nos bastidores, o código QR se parece com algo assim:

Arte ASCII presente no código do e-mail

Arte ASCII presente no código do e-mail

Como resultado, os mecanismos de verificação de links não conseguem identificar o endereço, e as ferramentas de análise de imagens não conseguem detectar a URL oculta no código QR. Com isso, os criminosos acreditam que o e-mail de phishing chegará à vítima sem problemas. Spoiler: não esquecemos como bloquear arte ASCII.

É normal receber um código QR por e-mail?

Em teoria, existem situações legítimas em que o uso de um código QR faz sentido. Ele é uma forma prática de compartilhar contatos, links para aplicativos móveis, localizações em mapas ou informações de configuração. Em outras palavras, funciona bem quando o objetivo é transferir informações diretamente para um dispositivo móvel.

No entanto, se alguém pedir que você utilize um código QR para inserir credenciais corporativas em um smartphone, isso deve ser considerado um forte sinal de alerta. E quando esse código QR é criado com arte ASCII, trata-se claramente de uma tentativa de phishing ou de direcionamento para uma URL maliciosa. Esse tipo de técnica tem apenas uma finalidade: tentar contornar mecanismos de segurança.

Como se proteger?

Para impedir que e-mails de phishing, contendo ou não arte ASCII, cheguem às caixas de entrada dos colaboradores, recomendamos a adoção de um gateway de e-mail seguro antiphishing. Como camada adicional de defesa, é importante instalar soluções de segurança em todos os dispositivos utilizados para acessar a Internet.

Também recomendamos a realização periódica de treinamentos de conscientização em segurança, para que os colaboradores conheçam as táticas de phishing mais recentes. Vale destacar, especificamente, que a presença de arte ASCII em e-mails modernos pode ser um indicativo importante de uma tentativa de ataque de phishing.

Invasores usam as notificações do Google AppSheet para tomar o controle de contas | Blog oficial da Kaspersky

9 de Junho de 2026, 10:00

As campanhas de phishing tornaram-se significativamente mais sofisticadas e convincentes nos últimos anos. Os endereços dos remetentes agora são quase idênticos aos legítimos. Os e-mails são redigidos de forma impecável e os usuários são chamados pelo nome. Mas o que fazer quando um e-mail suspeito vem de um endereço claramente legítimo?

Recentemente, os phishers passaram a explorar a plataforma Google AppSheet para configurar disparos de e-mail originados de um endereço oficial vinculado ao Google. Após um ataque bem-sucedido, eles acabam obtendo acesso às contas das vítimas e a dados confidenciais.

Neste artigo, explicamos como esse novo esquema de roubo de dados funciona e como se proteger desses ataques de phishing cada vez mais difíceis de identificar.

O Google está oferecendo um emprego a você. Ou a Coca-Cola. Ou talvez a Volvo. Mas será mesmo?

O AppSheet é um serviço do Google que permite criar aplicativos sem nenhuma experiência em programação. Ele costuma ser utilizado por pequenas empresas para automatizar fluxos de trabalho rotineiros. Infelizmente, é justamente essa simplicidade que torna o AppSheet tão atraente para os cibercriminosos. Hoje em dia, basta investir alguns dólares para montar rapidamente um aplicativo usando comandos e blocos prontos para executar um golpe de phishing.

O roteiro dos ataques de phishing por meio do AppSheet é bastante convencional. A vítima recebe um e-mail supostamente enviado por uma grande empresa, e essas mensagens frequentemente começam chamando o destinatário pelo nome. Tudo indica que os invasores utilizam dados vazados para associar nomes a endereços de e-mail específicos.

Em seguida, eles exploram as emoções da vítima, usando a estratégia da ameaça ou da recompensa. Eles podem provocar pânico com avisos urgentes que exigem ação imediata, como “Sua conta será desativada em breve” ou “Atividade suspeita detectada”. Ou podem atrair a vítima com uma oferta irresistível, como a promessa de um selo de verificação ou um convite para uma entrevista em uma grande empresa de tecnologia. Esses falsos e-mails de recrutamento são projetados para gerar entusiasmo imediato. Eles fazem parecer que a candidatura da pessoa foi priorizada e recebeu uma excelente avaliação, sugerindo que uma proposta de emprego pode chegar já no dia seguinte.

Para a maioria das pessoas, essas mensagens não despertam qualquer suspeita. O e-mail passa diretamente pela pasta de spam e o campo De exibe exatamente o nome da empresa que o destinatário esperaria ver. Infelizmente, nada disso significa que o e-mail seja autêntico: os invasores podem definir qualquer nome de exibição que desejarem. E, convenhamos, poucas pessoas realmente param para verificar cuidadosamente o endereço de e-mail do remetente.

Nas campanhas de phishing baseadas no AppSheet, o remetente é sempre o mesmo: noreply{@}appsheet.com. Mas aqui está o detalhe mais importante: esse endereço é 100% legítimo. Como está diretamente vinculado à infraestrutura do Google, há uma grande chance de que filtros antispam tradicionais permitam a passagem desses e-mails sem qualquer questionamento.

Naturalmente, para garantir aquela entrevista tão desejada ou resolver um problema na conta, a vítima clica no link e acaba entregando voluntariamente toda a sua identidade digital em um site falso: nome completo, endereço, telefone, entre outros dados. A partir daí, os invasores podem vender as informações coletadas na dark web ou utilizá-las em ataques direcionados posteriores. Para piorar, a vítima é redirecionada para uma página falsa de login, permitindo que os invasores roubem suas contas.

Veja de forma detalhada como uma vítima pode receber um e-mail falso do Google Careers e acabar com sua conta totalmente comprometida:

Olá, candidato! Que tal clicar no link do nosso site falso do Google e agendar uma entrevista?
O link presente no e-mail leva para um site fraudulento cujo design é praticamente indistinguível do original. O usuário é solicitado a preencher um formulário informando nome completo, e-mail profissional, telefone e data preferencial para a entrevista…
… Depois de preencher o formulário, a vítima recebe uma solicitação para fazer login com suas credenciais do Google. Todos os dados são enviados diretamente para os invasores.

Campanhas semelhantes também são realizadas em nome de outras grandes marcas de tecnologia. Usuários que entregam os dados de suas contas Apple correm o risco não apenas de perder a conta, mas também o controle de todos os seus dispositivos Apple. Os invasores podem pressionar a vítima a sair de seu Apple ID pessoal e entrar em uma suposta “conta corporativa” para fins de verificação, que na verdade é uma conta Apple controlada por eles. No momento em que a vítima faz isso, os criminosos assumem o controle remoto completo do dispositivo utilizado, frequentemente ativando o Modo Perdido para bloquear o acesso e manter o aparelho como refém em troca de um resgate.

Para piorar, os invasores nem sempre incluem um link malicioso no e-mail inicial. Em vez disso, apostam em uma abordagem de longo prazo, envolvendo a vítima em uma conversa ao pedir que responda à mensagem para confirmar seu interesse. Essa técnica cria a ilusão de que a pessoa está interagindo com um recrutador real. E esse tipo de golpe não se limita ao Vale do Silício. Os invasores frequentemente se passam por marcas mundialmente conhecidas, como a Volvo ou a Coca-Cola. É claro que é muito improvável que os invasores queiram acessar uma conta da Coca-Cola, mesmo supondo que o usuário tenha uma. O objetivo mais provável é roubar informações confidenciais ou convencer a vítima a fazer login em uma página de phishing usando suas credenciais do Google, Apple, Facebook etc.

Um suposto membro da equipe de RH da Coca-Cola entra em contato para elogiar a vítima, destacando exageradamente sua experiência, conquistas, capacidade analítica e criatividade... Os invasores deliberadamente ocultam seu objetivo final: seja direcionar a vítima para um site de phishing, assumir o controle de suas contas ou aplicar um golpe financeiro direto
Um e-mail semelhante, fingindo ser da equipe de recrutamento da Volvo

Você quer se tornar Meta Verified?

É claro que os “empregos dos sonhos” não são a única isca utilizada. Foram observadas campanhas nas quais o “Suporte do Facebook” informa ao usuário que ele foi considerado elegível para o prestigioso selo Meta Verified, o famoso selo azul normalmente associado a celebridades de destaque e grandes marcas globais. Para obter o cobiçado selo azul, a vítima é direcionada para uma página de phishing onde deve preencher um formulário de identidade antes de entregar o prêmio principal: seu nome de usuário e senha do Facebook. E tudo isso, naturalmente, em nome da segurança!

Esses sites falsos são criados em diversos idiomas e adaptados a usuários de diferentes países. Abaixo está a versão em holandês.

Para obter o selo azul, o usuário deve fornecer “informações adicionais”. Se perder o prazo por apenas alguns dias, a oferta expira
Depois de preencher os campos padrão (nome, telefone, e-mails pessoal e profissional e data de nascimento), surge uma solicitação para informar a senha do Facebook

Em outras campanhas, os invasores utilizam o Google AppSheet para explorar o medo e a urgência, alegando que o usuário violou a política de propriedade intelectual do Meta e ameaçando encerrar imediatamente sua conta do Facebook. Para recorrer da decisão, a vítima deve clicar em um link para… um site de phishing, fornecer seus dados pessoais e, claro, informar seu nome de usuário e senha do Facebook.

Para tornar a história mais convincente, o usuário não apenas precisa preencher seus dados pessoais, mas também explicar detalhadamente por que a decisão de encerrar a conta foi um erro
Por fim, o usuário é solicitado a confirmar o recurso fazendo login no “Facebook”. Na realidade, está apenas entregando suas credenciais diretamente para os invasores

Como identificar ataques de phishing e proteger suas contas

Infelizmente, os ataques de phishing estão cada vez mais sofisticados, e os invasores exploram regularmente a reputação de serviços e domínios legítimos. Veja como evitar cair nessas armadilhas e proteger seus dados:

  • Lembre-se: nem todos os e-mails de phishing vão parar na pasta de spam. Os filtros antispam padrão dos clientes de e-mail frequentemente falham em detectar ataques avançados, e o caso do AppSheet é um excelente exemplo disso. Para evitar cair nesse tipo de golpe, use o Kaspersky Premium em todos os seus dispositivos. Ele intercepta e-mails de phishing e bloqueia instantaneamente links para sites falsos, mesmo quando o criminoso está se escondendo atrás de um domínio totalmente legítimo. Além disso, a versão para Android consegue detectar links maliciosos e de phishing em mensagens de qualquer aplicativo.
  • Verifique se há erros de digitação estranhos no texto do e-mail. Para evitar levantar suspeitas, os invasores frequentemente inserem espaços invisíveis ou substituem caracteres de forma sutil. Veja este exemplo encontrado em um dos e-mails analisados: Fac eb o ok  S u ppo r t em vez de Facebook Support.
  • Antes de executar qualquer ação em um site, verifique cuidadosamente seu nome de domínio em relação ao endereço oficial. Os golpistas costumam criar endereços que parecem legítimos à primeira vista, mas revelam diferenças quando examinados com atenção. Instale Kaspersky Premium para garantir que você não acesse um site falso.
  • Observe primeiro o endereço de email do remetente, e não apenas o nome de exibição. Se um e-mail afirmar ser do Google Careers, Apple HR ou Facebook Support, mas o endereço do remetente apontar para o AppSheet ou outro serviço sem relação com a empresa, nem vale a pena continuar lendo. Essa incompatibilidade entre o nome de exibição e o domínio do remetente é um forte indício de golpe. Compare os endereços de e-mail com aqueles divulgados nos sites oficiais das empresas.
  • Verifique a assinatura do e-mail. Por exemplo, todos os e-mails enviados pelo AppSheet incluem uma observação informativa no rodapé. É muito mais provável receber uma notificação legítima do AppSheet de uma pequena empresa ou negócio local do que de uma gigante da tecnologia. Grandes corporações normalmente utilizam seus próprios domínios para envio de e-mails.
  • Use um gerenciador de senhas. Mesmo que você acesse um site falso e tente inserir sua senha, um gerenciador de senhas confiável alertará sobre a incompatibilidade do domínio e se recusará a preencher automaticamente seu nome de usuário e senha.
  • Não se esqueça da autenticação de dois fatores. Quando ela está ativada, apenas o nome de usuário e a senha não são suficientes para que os invasores acessem sua conta; eles também precisarão de um código temporário. Ainda assim, eles podem tentar enganá-lo para obter esse código, portanto, tenha atenção redobrada sempre que inserir códigos de autenticação de dois fatores.
  • Sempre que possível, utilize chaves de acesso em vez de senhas. Essa tecnologia oferece excelente proteção contra phishing: mesmo que você visite um site malicioso e tente fazer login, a chave de acesso não funcionará em um domínio falso. Você pode armazenar e sincronizar chaves de acesso entre diferentes dispositivos no Kaspersky Password Manager. Leia nosso artigo sobre o assunto para saber mais sobre como as chaves de acesso funcionam.

Os ataques de phishing estão se tornando cada vez mais sofisticados. Veja também outros temas importantes relacionados a phishing:

  • ✇Blog oficial da Kaspersky
  • Como gerenciar assinaturas com segurança | Blog oficial da Kaspersky rafaeromer
    Você já tentou calcular quanto gasta por mês com assinaturas? Música, filmes, jogos, cursos de idiomas, serviços de delivery, assinatura de bancos aquecidos e até mesmo a possibilidade de conversar com o bot Grok diretamente do seu veículo: hoje existe assinatura para praticamente tudo. Há até mesmo serviços de assinatura criados especificamente para… acompanhar suas outras assinaturas. O número de assinaturas varia bastante dependendo de onde você mora, mas, estatisticamente, 78% dos adultos no
     

Como gerenciar assinaturas com segurança | Blog oficial da Kaspersky

28 de Maio de 2026, 10:00

Você já tentou calcular quanto gasta por mês com assinaturas? Música, filmes, jogos, cursos de idiomas, serviços de delivery, assinatura de bancos aquecidos e até mesmo a possibilidade de conversar com o bot Grok diretamente do seu veículo: hoje existe assinatura para praticamente tudo. Há até mesmo serviços de assinatura criados especificamente para… acompanhar suas outras assinaturas.

O número de assinaturas varia bastante dependendo de onde você mora, mas, estatisticamente, 78% dos adultos no mundo possuem pelo menos uma assinatura paga, e o usuário médio gerencia 5,6 serviços ativos. Além disso, uma grande parte dessas assinaturas são planos familiares usados por grupos de parentes próximos… e, às vezes, por outras pessoas também: 37% dos usuários compartilham suas assinaturas fora do núcleo familiar imediato.

Como contas de assinatura, especialmente planos familiares, costumam conter dados pessoais sensíveis, elas se tornaram um alvo prioritário para cibercriminosos. Hoje, vamos analisar como gerenciar suas assinaturas com segurança, evitar que suas contas sejam comprometidas e não cair nos golpes mais recentes dos golpistas.

Segurança de contas e assinaturas compartilhadas

Por que alguém poderia querer invadir sua assinatura? Mesmo que o serviço ofereça apenas entretenimento, sua conta quase certamente contém informações sensíveis: nome, endereço, e-mail, telefone, nomes de outros membros e outros dados de identificação pessoal. Esses dados são, então, vendidos na dark web e usados para novos ataques.

Os invasores comprometem contas de assinatura por meio de engenharia social e phishing ou explorando o hábito de muitos usuários de utilizar senhas fracas ou já vazadas. Como destacamos recentemente em nossa pesquisa, quase metade das senhas em todo o mundo pode ser decifrada em menos de um minuto. Os golpistas, então, revendem assinaturas existentes ou vagas em grupos familiares com desconto, ou ainda cadastram a vítima em novos serviços, esperando que as cobranças extras passem despercebidas.

Por fim, alguns intermediários nem sequer se preocupam em invadir contas; eles simplesmente compram assinaturas em massa para um grande número de dispositivos, nas quais o custo por unidade costuma ser muito menor. Depois, revendem vagas individuais desses planos em marketplaces on-line. Como resultado, uma única conta “familiar” pode acabar sendo compartilhada entre pessoas completamente desconhecidas entre si.

Compartilhamento de assinaturas com familiares e outras pessoas

Muitos titulares de assinaturas não veem problema em compartilhar o acesso com familiares e amigos. Mas o que poderia dar errado?

O pior cenário do ponto de vista da segurança acontece quando uma única conta é adquirida e o proprietário compartilha login e senha com outros usuários. Isso geralmente ocorre quando as pessoas tentam economizar em um plano familiar comprando uma assinatura individual e dividindo o acesso. Alguns serviços até permitem perfis diferentes, mas todos ficam vinculados à mesma conta, o que significa que as credenciais são compartilhadas. É assim que funcionam plataformas de streaming como Hulu e Disney+.

Compartilhar uma mesma conta entre várias pessoas aumenta significativamente o risco de suas credenciais caírem em mãos erradas. Não há como garantir que todos estejam armazenando essas informações de forma segura ou que seus dispositivos não estejam infectados por malware. Mesmo sem malware, é extremamente fácil entregar uma senha aos invasores sem perceber, simplesmente ao acessar o serviço de assinatura em uma rede Wi-Fi pública desprotegida.

É totalmente possível que a senha que você compartilhou gentilmente com alguns amigos já tenha aparecido em algum canto da dark web. E você pode perder o acesso à sua conta em breve. Além disso, se você reutiliza a mesma senha em diferentes sites e aplicativos, suas outras contas também passam a estar na mira dos criminosos.

O segundo cenário ocorre quando cada membro do grupo possui uma conta individual. Muitos serviços agora permitem adicionar usuários extras à assinatura sem custo adicional, e a maioria dos titulares fica feliz em distribuir essas vagas gratuitas. Ainda assim, não é hora de baixar a guarda: a violação de apenas uma dessas contas pode expor informações sensíveis, como nomes de familiares, endereços, dados de cobrança e outros dados relacionados à assinatura.

Como proteger suas assinaturas (e sua carteira)

Para manter seus dados pessoais e os de quem você ama privados e suas contas sob seu controle, siga estas regras simples.

Use uma segurança robusta para suas contas

Para isso, aprenda e ensine seus amigos e familiares a usar gerenciadores de senhas, autenticação de dois fatores e chaves de acesso.

Se você e as pessoas próximas dependem apenas da memória para armazenar senhas, há uma grande chance de reutilizarem a mesma senha em vários serviços. Esse é um erro grave: violações de dados acontecem o tempo todo, e uma única senha comprometida dá aos invasores acesso às suas outras contas.

A solução mais simples é utilizar um gerenciador de senhas que gere e armazene senhas complexas e exclusivas para cada site e serviço. Tudo o que você precisa lembrar é a senha principal do cofre criptografado. Além disso, o Kaspersky Password Manager não apenas armazena e cria senhas; ele também pode verificar se elas apareceram em bancos de dados vazados e sincronizar suas credenciais entre todos os seus dispositivos.

E mais: um gerenciador de senhas oferece uma proteção robusta contra phishing. Ao contrário de uma pessoa, que pode facilmente ser enganada por uma página de login quase idêntica à original hospedada em um domínio falso, o gerenciador de senhas não cai nesse tipo de golpe. Ele só oferecerá preencher automaticamente o login e a senha salvos no site ou serviço específico para o qual eles foram originalmente armazenados.

Evite usar navegadores para armazenar suas senhas: infelizmente, os invasores já descobriram há muito tempo como extrair senhas salvas no navegador em questão de segundos.

A autenticação de dois fatores (2FA) adiciona uma camada extra de verificação após a inserção da senha, como um código enviado por SMS ou um código temporário gerado por um aplicativo autenticador. Sempre que tecnicamente possível, ative a 2FA em todas as contas vinculadas às suas assinaturas. Isso vale tanto para os próprios serviços de assinatura quanto para contas de terceiros usadas para login, como Google, Apple ou Facebook.

Recomendamos armazenar seus tokens de autenticação de dois fatores e gerar os códigos temporários, atualizados a cada 30 segundos, dentro do Kaspersky Password Manager. Isso reduz significativamente as chances de alguém assumir o controle da sua conta. Mesmo que um invasor descubra ou adivinhe sua senha, ele não conseguirá obter o código sem acesso físico ao seu dispositivo.

Por fim, você pode abandonar as senhas (quase) completamente adotando chaves de acesso. Já explicamos anteriormente como funciona essa alternativa às senhas e os detalhes do seu uso. Atualmente, este é o sistema de autenticação mais resistente a invasões disponível. Sua principal desvantagem era a dificuldade de sincronizar chaves de acesso entre diferentes ecossistemas, como Windows e iOS, mas as versões mais recentes do Kaspersky Password Manager já conseguem salvar e sincronizar chaves de acesso entre dispositivos Windows, macOS, iOS e Android, tornando esse problema praticamente irrelevante.

Não negligencie a segurança dos dispositivos

Mesmo uma senha complexa e a 2FA não são motivos para baixar a guarda. Um invasor pode infectar seu dispositivo com um infostealer: um malware desenvolvido para roubar cookies de sessão do navegador, arquivos de configuração de aplicativos e outros dados sensíveis. Os cookies de sessão permitem que você permaneça conectado sem precisar inserir suas credenciais toda vez; porém, se golpistas tiverem acesso a esses cookies, poderão fazer login no serviço se passando por você, mesmo sem saber seu usuário ou sua senha. Por isso, uma abordagem preventiva é essencial, especialmente se você usa o Chrome, o Edge, o Opera ou outros navegadores baseados no Chromium no Windows. Recomendamos instalar o Kaspersky Premium em todos os seus dispositivos, incluindo o Kaspersky Password Manager, além de proteção abrangente contra ciberameaças.

Compartilhe assinaturas apenas com pessoas em quem você confia

Caso contrário, você pode estar criando um problema para si mesmo. Por exemplo: se você compartilhar uma assinatura da Steam com um amigo que utiliza cheats em jogos, ambas as contas podem acabar banidas. Além disso, nunca tente permitir que outra pessoa acesse sua conta pessoal ou assinatura individual. Compartilhar sua senha com terceiros geralmente viola os termos de serviço e pode resultar no bloqueio da sua conta.

Verifique se não há desconhecidos no seu grupo familiar

Para isso, revise periodicamente os dispositivos e sessões ativas nas configurações das suas assinaturas. Se encontrar um dispositivo desconhecido na lista de acessos autorizados, encerre essa sessão (ou todas) e altere imediatamente a senha da conta. Fazer login novamente em alguns dispositivos é muito mais simples do que tentar recuperar uma conta sequestrada.

E lembre-se: não deixe que seus próprios hábitos comprometam sua segurança. Se estiver na casa de amigos, viajando ou em uma viagem de trabalho e usar um computador local ou uma smart TV, ou ainda fizer login em um computador público, não se esqueça de sair da conta quando terminar. Caso contrário, a próxima pessoa que usar aquele dispositivo poderá acabar tendo acesso gratuito às suas assinaturas ou, pior ainda, ao seu e-mail ou armazenamento de fotos na nuvem.

Não caia na armadilha

Fique atento a e-mails e mensagens de phishing que imitam serviços legítimos. Se você receber uma notificação sobre a “necessidade de atualizar seus dados de pagamento” ou um aviso de que “um novo usuário foi adicionado” ao seu plano familiar, não clique imediatamente em links nem abra anexos. Os links podem direcionar a páginas de phishing, e os anexos podem conter malware. Os golpistas frequentemente usam endereços de e-mail e domínios quase idênticos aos verdadeiros, por exemplo, trocando l (L minúsculo) por I (i maiúsculo) ou utilizando um nome familiar em outra extensão de domínio.

Infelizmente, páginas de phishing hoje são muitas vezes indistinguíveis das originais, especialmente com o uso de IA para criar layouts e designs de alta qualidade. Como está cada vez mais difícil identificar todos os sinais de fraude manualmente, o ideal é delegar essa proteção antiphishing ao Kaspersky Premium. Ele alertará você sobre sites suspeitos, ajudando a proteger seu dinheiro e sua tranquilidade.

Por fim, alguns golpistas atraem usuários com brindes, como falsas assinaturas-presente do Telegram Premium. A vítima é instruída a acessar uma página de phishing que imita a tela de login do Telegram e entrar em sua conta para resgatar o brinde. O resultado é previsível: em vez de ganhar uma assinatura premium, a vítima perde o controle da conta. Recentemente, os golpistas passaram até a usar miniaplicativos dentro do próprio Telegram para roubar credenciais diretamente na plataforma, sob diversos pretextos, desde promoções falsas até alegações de que o usuário precisa migrar para um novo chat porque o anterior foi bloqueado.

Evite comprar assinaturas de vendedores terceirizados

É comum encontrar ofertas de assinaturas em marketplaces e plataformas de varejo por preços muito abaixo dos cobrados oficialmente pelo provedor do serviço. Na maioria das vezes, esse valor “imperdível” esconde uma conta hackeada ou um grupo familiar do qual você pode ser removido a qualquer momento, já que o administrador da família pode ser o próprio vendedor ou um usuário aleatório. Além disso, compartilhar um plano familiar com desconhecidos espalhados pelo mundo viola os termos de uso de muitos serviços.

Como se livrar de assinaturas indesejadas

Agora que já falamos sobre segurança de assinaturas, e aquelas assinaturas extras que vão consumindo silenciosamente seu saldo todos os meses? Pesquisas mostram que os usuários normalmente subestimam quantas assinaturas ativas possuem e quanto gastam com elas. Também é muito comum esquecer de cancelar renovações automáticas de serviços que já não utilizam ou cobranças automáticas iniciadas após o fim de períodos de teste gratuitos.

Se você suspeita que esse seja o seu caso, comece investigando seus próprios extratos bancários. Cobranças recorrentes com o mesmo valor podem indicar uma assinatura esquecida. Verifique quem recebeu o pagamento; se o nome não parecer familiar, faça uma busca online pela empresa. Também vale procurar na sua caixa de e-mails pelo nome do comerciante ou pelo valor da cobrança. Isso pode ajudar a localizar notificações de assinatura e entender exatamente pelo que você está pagando. E não se esqueça de verificar a pasta de spam, já que alertas de assinaturas frequentemente acabam indo parar lá.

Agora, veja como verificar e cancelar assinaturas ativas adquiridas pela App Store e pela Google Play.

Para usuários Android

  1. Abra Ajustes em seu dispositivo.
  2. Toque em Google, depois na foto do perfil e acesse Conta do Google.
  3. Vá para Pagamentos e assinaturas.

Se você for o administrador do grupo familiar, também poderá visualizar o histórico de compras dos outros membros da família.

Para usuários iOS

  1. Abra Ajustes em seu dispositivo.
  2. Toque na sua foto de perfil no topo do menu.
  3. Vá para Assinaturas.

Nota: para gerenciar sua assinatura do iCloud, será necessário acessar a seção específica do iCloud, localizada logo abaixo de Assinaturas. Na seção Compartilhamento Familiar, caso você seja a pessoa que configurou o grupo, será possível visualizar o histórico de assinaturas e compras de todos os membros da família.

Leia mais sobre assinaturas:

  • ✇Blog oficial da Kaspersky
  • Spam e phishing direcionados aos contribuintes | Blog oficial da Kaspersky Olga Altukhova (Svistunova)
    Em muitos países, a primavera é a época tradicional para a apresentação de declarações de imposto de renda. Esses documentos são uma mina de ouro para as pessoas mal-intencionadas porque contêm uma grande quantidade de dados pessoais, como histórico profissional, renda, ativos, detalhes da conta bancária e por aí vai. Não é surpresa que os golpistas aumentem seus esforços nessa época; a internet está cheia de sites falsos projetados para parecerem exatamente recursos governamentais e autoridades
     

Spam e phishing direcionados aos contribuintes | Blog oficial da Kaspersky

Em muitos países, a primavera é a época tradicional para a apresentação de declarações de imposto de renda. Esses documentos são uma mina de ouro para as pessoas mal-intencionadas porque contêm uma grande quantidade de dados pessoais, como histórico profissional, renda, ativos, detalhes da conta bancária e por aí vai. Não é surpresa que os golpistas aumentem seus esforços nessa época; a internet está cheia de sites falsos projetados para parecerem exatamente recursos governamentais e autoridades fiscais.

Com a proximidade de prazos e números a serem analisados, a pressa de terminar tudo a tempo pode fazer com que as pessoas baixem a guarda. Na confusão, é fácil não perceber os sinais de que o site onde você está detalhando suas finanças não tem nenhuma conexão com o fisco, ou que o arquivo que acabou de ser baixado, supostamente de um fiscal, na verdade é malware.

Nesta postagem, detalharemos como esses sites fraudulentos de agências fiscais operam em diferentes países e o que é preciso evitar fazer para manter seu dinheiro e suas informações confidenciais seguros.

Brasileiros na mira

A temporada de declaração do Imposto de Renda no Brasil trouxe um aumento notável na atividade de cibercriminosos. Apenas em março, a Kaspersky identificou ao menos 61 domínios maliciosos registrados no país, todos utilizando o Leão como isca para enganar contribuintes e roubar informações sensíveis ou pagamentos indevidos.

Os ataques vão desde páginas falsas que simulam serviços oficiais até campanhas de phishing que se passam por comunicações legítimas de órgãos governamentais. O principal objetivo é induzir as vítimas a fornecer suas credenciais do Gov.br, plataforma oficial de serviços públicos digitais do Governo Federal, ou a realizar transferências financeiras sob pressão.

A principal estratégia da campanha é a abordagem clássica de criar sites fraudulentos que imitam páginas oficiais, utilizando termos como “IRPF”, “regularização”, “declaração” e até referências diretas à Receita Federal, como logotipos, para parecerem legítimos. Essas páginas são projetadas para confundir os usuários e aumentar as chances de acesso não autorizado a dados pessoais.

A campanha também incluiu o envio de e-mails falsos a contribuintes, informando sobre supostos problemas em suas declarações. Nessas mensagens, as vítimas são alertadas sobre irregularidades no CPF e incentivadas a resolver a situação com urgência, muitas vezes com promessas de benefícios, como descontos em multas.

Exemplo de notificação fraudulenta recebida por e-mail

Exemplo de notificação fraudulenta recebida por e-mail para pagamento, via PIX ou boleto, de falsa pendência com a Receita Federal do Brasil

Ao seguir as instruções, as vítimas são direcionadas a realizar pagamentos via PIX ou boleto, sistema de cobrança brasileiro com código de barras. Os prazos são sempre curtos, aumentando a pressão e reduzindo o tempo disponível para verificação. Os valores são enviados para contas de terceiros, o que dificulta a recuperação do dinheiro.

Além de sites de phishing que imitam recursos legítimos, nossos especialistas descobriram sites fraudulentos que prometem serviços pagos para preencher e auditar documentos fiscais, mas que, na prática, roubam dados de alto valor, como números do CPF.

Golpistas no Brasil oferecem ajuda com declarações de impostos. Para contatá-los, o usuário deve fornecer o nome, número de telefone, endereço, data de nascimento, e-mail e CPF em um formulário especial. A entrega de um CPF pode representar um risco para a vítima, uma vez que golpistas podem fazer pedidos de empréstimo fraudulentos, podem invadir contas de serviços governamentais e outros ataques de engenharia social
Outro site de golpe brasileiro. Segundo os golpistas, eles arquivam 60 milhões de declarações de impostos anualmente, supostamente ajudando 28% da população brasileira

Phishing contra contribuintes

Além do Brasil, os invasores estão falsificando sites de autoridades fiscais em vários outros países, inclusive os portais oficiais dos governos da Alemanha, França, Áustria, Suíça, Chile e Colômbia. O modus operandi é similar: nos sites fraudulentos, os golpistas coletam credenciais de serviços legítimos e roubam dados pessoais antes de se oferecerem para processar uma dedução fiscal, desde que a vítima forneça os dados do cartão de crédito. Em alguns casos, eles até cobram uma taxa por esse serviço fraudulento.

Exemplo de notificação fraudulenta recebida por e-mail

Um site que imita a autoridade fiscal chilena. A vítima é instruída a inserir os dados do cartão de crédito para receber uma restituição substancial de impostos, aproximadamente US$ 375. Em vez disso, os fundos são desviados da conta da vítima diretamente para os golpistas

Às vezes, a tática envolve acusações feitas em nome de órgãos governamentais. Na imagem abaixo, por exemplo, um suposto chefe de auditoria fiscal, em Paris, informa à vítima que ela forneceu informações de renda incompletas. Então, para evitar penalidades, a pessoa é instruída a baixar um documento e fazer as correções imediatamente. No entanto, o arquivo PDF esconde algo muito pior: malware.

Portal fiscal francês falso (Impots.gouv)

Em vez de um documento oficial da autoridade fiscal francesa, a pessoa encontra malware no PDF, pronto para infectar o dispositivo

Na Colômbia, um site falso da direção nacional de impostos e alfândegas também solicita que as pessoas baixem documentos que devem ser “desbloqueados com uma chave de segurança”. Na realidade, trata-se simplesmente de um arquivo comprimido ZIP malicioso e protegido por senha.

Site falso que se passa pela Direção Nacional de Impostos e Alfândegas da Colômbia

Depois de inserir a senha, a pessoa abre um arquivo comprimido malicioso que infecta o dispositivo

Lucros de criptomoedas isentos de impostos

Os detentores de criptomoedas passaram a representar um alvo específico para os invasores. As autoridades fiscais alemãs falsas estão exigindo que os proprietários de carteiras “verifiquem seus ativos digitais” e citam os regulamentos da UE tendo como objetivo o cálculo de impostos. E, claro, há um “lado positivo”: obviamente, os ganhos com criptomoedas estão supostamente isentos de impostos! No entanto, para solicitar um benefício tão generoso, os usuários devem passar por um procedimento de “verificação”. O site ainda promete fazer a criptografia de dados usando um “protocolo SSL de 2048 bits”.

Para concluir o processo de “verificação”, os usuários são forçados a inserir a frase-semente, ou seja, a sequência exclusiva de palavras vinculadas a uma carteira de criptomoedas que concede acesso de recuperação total. Essa solicitação está associada a uma ameaça: a recusa em fornecer os dados levará a graves consequências legais, como multas de até um milhão de euros ou processo criminal.

Um anúncio no portal falso ELSTER afirma que ganhos em criptomoedas são isentos de impostos após "verificação", e que a "autoridade fiscal" não tem acesso direto às carteiras dos usuários. Dá para acreditar?
Primeiro, a pessoa é forçada a inserir as informações pessoais…
…E, em seguida, ela escolhe como verificar as participações em criptomoedas: vinculando uma carteira ou uma conta de câmbio. Entre os serviços visados por esses golpistas, podemos citar alguns, como Ledger, Trezor, Trust Wallet, BitBox02, KeepKey, MetaMask, Phantom e Coinbase
Por fim, a vítima é forçada a fornecer a frase-semente para entregar aos golpistas o controle total sobre a carteira. Os invasores muito amigavelmente alertam a vítima para que se certifique de que ninguém esteja olhando para a tela, enquanto a ameaçam com penalidades legais inexistentes por descumprimento

Os invasores também aplicaram um golpe semelhante em usuários franceses. Eles criaram um “portal de conformidade tributária de criptomoedas” inexistente, que imita o design do site do ministério da economia e finanças da França. O site de phishing exige, agressivamente, que os residentes franceses enviem uma “declaração de ativos digitais”.

Depois que o usuário insere as informações pessoais, os golpistas solicitam que eles insiram manualmente a frase-semente ou “vinculem” a carteira de criptomoedas ao portal. Se a vítima seguir em frente, as carteiras MetaMask, Binance, Coinbase, Trust Wallet ou WalletConnect serão drenadas.

O site de phishing exige, agressivamente, que os residentes franceses enviem uma "declaração de ativos digitais". (tradução: eles querem sequestrar as contas de criptomoedas
Uma vez que os dados pessoais são inseridos, os golpistas oferecem a opção de inserir manualmente uma frase-semente ou de "vincular" uma carteira ao portal

A IA pode ajudar com as declarações de impostos?

Quando você tem IA à disposição, capaz de gerar texto instantaneamente e preencher planilhas, há uma forte tentação de delegar tudo a ela. Infelizmente, isso pode gerar sérias consequências. Em primeiro lugar, todos os chatbots populares processam os dados em seus respectivos servidores, o que coloca suas informações confidenciais em risco de vazamento. Em segundo lugar, é comum que eles cometam erros incrivelmente tolos, e isso pode resultar em problemas reais com o fisco.

Antes de informar a um chatbot ou agente de IA quanto você ganhou no ano passado, juntamente com dados pessoais e bancários detalhados, lembre-se da frequência com que ocorrem vazamentos em serviços de IA e considere os riscos. Não informe sua renda para a IA, não forneça detalhes pessoais, como nome ou endereço, e, sob hipótese alguma, não carregue fotos ou números de documentos vitais, como passaportes, informações de seguro ou números de previdência social. Os arquivos que contêm informações confidenciais devem ser mantidos em contêineres criptografados, como o [placeholder KPM].

Se, mesmo assim, você ainda quiser usar ferramentas de IA, é recomendável executá-las localmente. Isso pode ser feito gratuitamente até mesmo em um laptop padrão, e já mostramos como configurar modelos de linguagem locais usando o DeepSeek como um exemplo. No entanto, a qualidade da saída desses modelos é geralmente inferior. É bem possível que a verificação dupla de cada dígito em uma resposta gerada por IA leve mais tempo do que apenas preencher a papelada manualmente. Não se esqueça, você é o único responsável perante a administração fiscal por quaisquer erros, e não a IA.

Por fim, fique atento aos modelos de phishing por IA que oferecem “assistência” com a declaração de impostos. Os especialistas da Kaspersky descobriram sites que pedem aos usuários o envio de notas fiscais, supostamente para a geração automatizada de declarações e solicitações de dedução. Porém, o que acontecia, de fato, era que os invasores coletavam os dados pessoais para revender na dark web ou para usar em futuros ataques de phishing, chantagem e esquemas de extorsão.

O phishing por IA rouba dados de contribuintes que buscam assistência para o preenchimento da declaração

Os criadores de uma ferramenta de IA falsa solicitam aos usuários que carreguem documentos fiscais e garantem que o site não armazena nenhum dado do usuário. Na realidade, todas as informações inseridas, como nome, endereço, documentos, pessoa de contato e número de telefone acabam nas mãos de criminosos virtuais

Lembre-se de que serviços legítimos de IA alertam para não compartilhar dados confidenciais, e documentos fiscais se enquadram nessa categoria. Quaisquer ferramentas de IA que prometem oferecer ajuda para lidar com a papelada fiscal são simplesmente uma farsa.

Como proteger a si mesmo e às suas informações

  • Faça você mesmo a sua declaração. O risco de encontrar golpistas é extremamente alto. Mesmo que uma empresa de consultoria seja legítima, a empresa receberá um dossiê completo seu: detalhes do passaporte, informações de emprego e renda, endereço e muito mais. Não se esqueça de que mesmo os serviços mais honestos não estão imunes a ataques e violações de dados.
  • Cuidado com sites falsos. Use uma solução de segurança confiável que impede a visita a sites de phishing e bloqueia downloads de arquivos maliciosos.
  • Mantenha todos os documentos importantes criptografados. Armazenar fotos, notas ou arquivos na área de trabalho ou manter mensagens com estrela em um aplicativo de mensagens não é uma forma segura de lidar com dados confidenciais. Um cofre seguro como o Kaspersky Password Manager pode armazenar mais do que apenas senhas e informações de cartão de crédito: ele também pode proteger documentos e até fotos.
  • Não confie na IA. Mesmo os chatbots mais avançados são propensos a erros e alucinações e, em princípio, os desenvolvedores podem ler qualquer conversa que você tenha com a IA. Se você absolutamente precisar usar a IA, instale e execute uma versão local em seu próprio computador.
  • Siga apenas os canais oficiais. O “inspetor fiscal chefe” do seu país ou cidade definitivamente não enviará uma mensagem para você, pois funcionários de alto escalão têm coisas mais importantes a fazer. Contate as autoridades fiscais apenas por canais oficiais e verifique o remetente de todos os e-mails recebidos. Na maioria das vezes, mesmo uma pequena diferença no nome ou no endereço é um sinal que revela uma campanha de phishing.

Leitura adicional sobre phishing e segurança de dados:

❌
❌