❌

Visualização normal

Antes de ontemBlog oficial da Kaspersky

TV boxes maliciosas: descubra como uma “SuperBox” barata transforma sua casa em um nó proxy para cibercriminosos | Blog oficial da Kaspersky

2 de Junho de 2026, 10:00

Netflix, Apple TV+, Disney+, Hulu, Amazon Prime, YouTube Premium… Hoje em dia, as famílias que seguem a lei costumam pagar, em média, de cinco a dez assinaturas apenas para assistir ao conteúdo que desejam, com gastos mensais facilmente ultrapassando a casa dos cem dólares. Não é surpresa, portanto, que as redes sociais e os marketplaces on-line estejam registrando um aumento na demanda por “caixas mágicas”. Surgidas no final de 2025, essas TV boxes Android prometem desbloquear milhares de canais e oferecer acesso gratuito a serviços de streaming mediante um único pagamento.

Os anúncios desses dispositivos estão inundando o TikTok e o Instagram: influenciadores sorridentes tiram os SuperBoxes da caixa, conectam-nos à TV e navegam por inúmeros canais. Parece a solução perfeita contra o alto preço das assinaturas, certo? Mas, na prática, essa é uma das formas mais fáceis de permitir a entrada de uma botnet na sua rede doméstica.

Captura de tela de um vídeo do TikTok mostrando um SuperBox em ação

Um vídeo promocional no TikTok explicando como é ótimo quando tudo é grátis simplesmente cancelar todas as suas assinaturas

O que há de errado com essas TV boxes baratas?

Já surgiram vários relatos sobre TV boxes maliciosas, mas agora sua divulgação atingiu uma escala realmente alarmante.

No final de 2025, analistas examinaram vários modelos do SuperBox, um dispositivo popular disponível nas principais lojas de varejo e marketplaces on-line. As descobertas foram muito preocupantes: logo após serem ligados, os dispositivos começaram a enviar solicitações aos servidores do aplicativo de mensagens chinês Tencent QQ e ao serviço de proxy Grass, efetivamente disponibilizando a largura de banda da Internet do usuário para terceiros.

Dentro do firmware, os pesquisadores descobriram aplicativos completamente incomuns em um reprodutor de mídia: um scanner de rede, um analisador de tráfego e ferramentas de sequestro de DNS. Com isso, o dispositivo não apenas transmite conteúdo pirata, mas também vasculha a rede local em busca de outros alvos (incluindo interfaces industriais SCADA) e fica pronto para participar de ataques DDoS. Também foi descoberto que os SuperBoxes contêm pastas com o nome revelador “secondstage”, um forte indício de malware em vários estágios.

Mais recentemente, em abril de 2026, o podcast Darknet Diaries publicou uma entrevista com um pesquisador de segurança conhecido pelo pseudônimo D3ada55, que compartilhou diversos detalhes preocupantes sobre essas caixas, incluindo o fato de que elas ainda eram vendidas livremente em plataformas como Amazon, Walmart e Best Buy.

A evolução da infecção: do BADBOX ao Keenadu

O caso do SuperBox está longe de ser a única ocorrência em que os dispositivos Android foram transformados em nós de botnet ou vendidos com infecções de fábrica. Aqui estão os casos mais recentes:

  • BADBOX 2.0. Em julho de 2025, a Google processou os operadores de uma botnet que comprometeu mais de 10 milhões de dispositivos Android, principalmente TV boxes, tablets e projetores baratos que não tinham certificação do Google Play Protect. Conforme informamos anteriormente, o BADBOX 2.0 tem como alvo TV boxes e opera tanto como uma rede proxy quanto como uma plataforma de fraude publicitária.
  • Kimwolf. Em dezembro de 2025, a equipe do QiAnXin XLab descobriu uma botnet DDoS que havia sequestrado cerca de 1,8 milhão de dispositivos Android. O hardware infectado incluía modelos genéricos de fabricantes pouco conhecidos que usavam nomes chamativos como TV BOX, SuperBox, XBOX, SmartTV e outros. O alcance da infecção foi enorme, com dispositivos comprometidos distribuídos para o mundo todo. Os países mais atingidos foram o Brasil, Índia, Estados Unidos, Argentina, África do Sul, Filipinas e México.
  • Keenadu. Nossos especialistas descobriram esse malware à espreita no firmware de dispositivos novos em novembro de 2025, mas ele só chamou atenção depois de publicarmos um estudo sobre ele em fevereiro de 2026. O Keenadu se disfarça de componente legítimo do sistema, até mesmo entrando em aplicativos de desbloqueio facial e potencialmente concedendo aos invasores acesso a dados biométricos, informações bancárias e mensagens pessoais.

Todas essas histórias compartilham a mesma origem: o cavalo de Troia Triada, documentado pela primeira vez pelos nossos pesquisadores em 2016 e apelidado na época de “um dos cavalos de Troia móveis mais avançados”. Ao longo da última década, ele evoluiu de um malware comum para um backdoor modular integrado diretamente ao firmware durante a fabricação.

Como o esquema de infecção funciona

Os fabricantes de TV boxes baratas cortam gastos em tudo: certificação do Google Play Protect, auditorias de firmware e atualizações de segurança. Muitos desses dispositivos são executados no Android Open Source Project sem nenhuma garantia de segurança. Em algum lugar ao longo da cadeia de suprimentos, seja na fábrica, por meio de um intermediário ou em uma distribuidora, um backdoor é injetado na imagem do firmware. Nossos especialistas suspeitam que o próprio fabricante pode nem estar ciente do comprometimento.

A escala da infecção transforma milhões de caixas idênticas na base perfeita para uma botnet: cada dispositivo comprometido representa um endereço IP exclusivo que pode ser alugado para terceiros. Operadores de botnet, como o Kimwolf, lucram com isso não apenas por meio de ataques DDoS distribuídos, mas também revendendo a largura de banda de smart TVs e TV boxes infectadas.

O que isso significa para você

Uma TV box infectada fica na sala de estar, conectada ao Wi-Fi doméstico. Isso significa que ela pode detectar smartphones com aplicativos bancários, unidades de armazenamento conectadas à rede (NAS) com arquivos da família, câmeras IP, fechaduras inteligentes, computadores de trabalho e qualquer outro dispositivo conectado à sua rede Wi-Fi.

Com esse tipo de vetor de acesso inicial dentro da sua rede doméstica, um invasor pode interceptar tráfego não criptografado, falsificar solicitações de DNS, verificar portas e procurar vulnerabilidades em dispositivos vizinhos. Além disso, seu endereço IP pode ser usado para atividades fraudulentas. Como resultado, na melhor das hipóteses, seu IP acabará entrando em listas de bloqueio, e serviços legítimos começarão a barrar seu acesso por atividade suspeita; na pior, autoridades podem bater à sua porta.

Como identificar um gadget potencialmente perigoso

Você deve ficar alerta se um dispositivo:

  • For vendido sob uma marca sem nome ou genérica, como T95, X96Q, MX10, TV BOX, SuperBox ou similares
  • Promete acesso vitalício gratuito a serviços premium pagos mediante um único pagamento
  • Exige que você desative o Google Play Protect ou instale APKs de terceiros durante a configuração inicial
  • Não tem uma certificação do Play Protect
  • É promovido por meio de campanhas agressivas de spam nas redes sociais

Como evitar hospedar um nó de botnet

  • Compre TV boxes certificadas com Google Play Protect ou adquira dispositivos diretamente de operadoras de telecomunicações e provedores de Internet confiáveis.
  • Isole todos os dispositivos domésticos inteligentes. Configure uma rede Wi-Fi separada no roteador da sua casa para TV boxes, câmeras, alto-falantes inteligentes, aspiradores robóticos e dispositivos semelhantes, mantendo smartphones, unidades NAS e computadores na rede principal. Isso evita que o malware se espalhe para seus dispositivos mais importantes.
  • Atualize o firmware com frequência em todos os dispositivos, e não se esqueça do roteador, pois ele também representa um elo vulnerável na cadeia.
  • Remova todos os aplicativos da TV box Android que não foram instalados por você, especialmente lojas de aplicativos alternativas, “impulsionadores” de Wi-Fi e “limpadores de sistema”.
  • Monitore o tráfego da sua rede. Roteadores modernos e o Kaspersky Premium conseguem exibir os destinos de conexão de cada dispositivo. Conexões frequentes entre um reprodutor de mídia e servidores na China representam um forte sinal de alerta de segurança.
  • Instale o Kaspersky Premium em todos os seus dispositivos, pois ele protege contra cavalos de Troia e bloqueia páginas de phishing usadas para distribuir arquivos APK infectados.
  • Não desative o Google Play Protect e evite instalar APKs de fontes duvidosas, pois esse é o principal vetor de infecção usado para burlar a loja oficial de aplicativos.
  • Em caso de dúvida, devolva a TV box. Não vale a pena arriscar sua biometria, dados bancários ou a reputação do seu endereço IP por causa de um dispositivo de streaming barato.

Quer saber como proteger seus dispositivos domésticos inteligentes? Leia mais nas nossas postagens relacionadas:

A sua TV, seu smartphone e seus alto-falantes inteligentes estão espionando você?

Seu roteador está trabalhando secretamente para inteligências estrangeiras?

Casa não tão inteligente

Lar, smart lar

Como proteger sua casa smart

  • ✇Blog oficial da Kaspersky
  • Como gerenciar assinaturas com segurança | Blog oficial da Kaspersky rafaeromer
    Você já tentou calcular quanto gasta por mês com assinaturas? Música, filmes, jogos, cursos de idiomas, serviços de delivery, assinatura de bancos aquecidos e até mesmo a possibilidade de conversar com o bot Grok diretamente do seu veículo: hoje existe assinatura para praticamente tudo. Há até mesmo serviços de assinatura criados especificamente para… acompanhar suas outras assinaturas. O número de assinaturas varia bastante dependendo de onde você mora, mas, estatisticamente, 78% dos adultos no
     

Como gerenciar assinaturas com segurança | Blog oficial da Kaspersky

28 de Maio de 2026, 10:00

Você já tentou calcular quanto gasta por mês com assinaturas? Música, filmes, jogos, cursos de idiomas, serviços de delivery, assinatura de bancos aquecidos e até mesmo a possibilidade de conversar com o bot Grok diretamente do seu veículo: hoje existe assinatura para praticamente tudo. Há até mesmo serviços de assinatura criados especificamente para… acompanhar suas outras assinaturas.

O número de assinaturas varia bastante dependendo de onde você mora, mas, estatisticamente, 78% dos adultos no mundo possuem pelo menos uma assinatura paga, e o usuário médio gerencia 5,6 serviços ativos. Além disso, uma grande parte dessas assinaturas são planos familiares usados por grupos de parentes próximos… e, às vezes, por outras pessoas também: 37% dos usuários compartilham suas assinaturas fora do núcleo familiar imediato.

Como contas de assinatura, especialmente planos familiares, costumam conter dados pessoais sensíveis, elas se tornaram um alvo prioritário para cibercriminosos. Hoje, vamos analisar como gerenciar suas assinaturas com segurança, evitar que suas contas sejam comprometidas e não cair nos golpes mais recentes dos golpistas.

Segurança de contas e assinaturas compartilhadas

Por que alguém poderia querer invadir sua assinatura? Mesmo que o serviço ofereça apenas entretenimento, sua conta quase certamente contém informações sensíveis: nome, endereço, e-mail, telefone, nomes de outros membros e outros dados de identificação pessoal. Esses dados são, então, vendidos na dark web e usados para novos ataques.

Os invasores comprometem contas de assinatura por meio de engenharia social e phishing ou explorando o hábito de muitos usuários de utilizar senhas fracas ou já vazadas. Como destacamos recentemente em nossa pesquisa, quase metade das senhas em todo o mundo pode ser decifrada em menos de um minuto. Os golpistas, então, revendem assinaturas existentes ou vagas em grupos familiares com desconto, ou ainda cadastram a vítima em novos serviços, esperando que as cobranças extras passem despercebidas.

Por fim, alguns intermediários nem sequer se preocupam em invadir contas; eles simplesmente compram assinaturas em massa para um grande número de dispositivos, nas quais o custo por unidade costuma ser muito menor. Depois, revendem vagas individuais desses planos em marketplaces on-line. Como resultado, uma única conta “familiar” pode acabar sendo compartilhada entre pessoas completamente desconhecidas entre si.

Compartilhamento de assinaturas com familiares e outras pessoas

Muitos titulares de assinaturas não veem problema em compartilhar o acesso com familiares e amigos. Mas o que poderia dar errado?

O pior cenário do ponto de vista da segurança acontece quando uma única conta é adquirida e o proprietário compartilha login e senha com outros usuários. Isso geralmente ocorre quando as pessoas tentam economizar em um plano familiar comprando uma assinatura individual e dividindo o acesso. Alguns serviços até permitem perfis diferentes, mas todos ficam vinculados à mesma conta, o que significa que as credenciais são compartilhadas. É assim que funcionam plataformas de streaming como Hulu e Disney+.

Compartilhar uma mesma conta entre várias pessoas aumenta significativamente o risco de suas credenciais caírem em mãos erradas. Não há como garantir que todos estejam armazenando essas informações de forma segura ou que seus dispositivos não estejam infectados por malware. Mesmo sem malware, é extremamente fácil entregar uma senha aos invasores sem perceber, simplesmente ao acessar o serviço de assinatura em uma rede Wi-Fi pública desprotegida.

É totalmente possível que a senha que você compartilhou gentilmente com alguns amigos já tenha aparecido em algum canto da dark web. E você pode perder o acesso à sua conta em breve. Além disso, se você reutiliza a mesma senha em diferentes sites e aplicativos, suas outras contas também passam a estar na mira dos criminosos.

O segundo cenário ocorre quando cada membro do grupo possui uma conta individual. Muitos serviços agora permitem adicionar usuários extras à assinatura sem custo adicional, e a maioria dos titulares fica feliz em distribuir essas vagas gratuitas. Ainda assim, não é hora de baixar a guarda: a violação de apenas uma dessas contas pode expor informações sensíveis, como nomes de familiares, endereços, dados de cobrança e outros dados relacionados à assinatura.

Como proteger suas assinaturas (e sua carteira)

Para manter seus dados pessoais e os de quem você ama privados e suas contas sob seu controle, siga estas regras simples.

Use uma segurança robusta para suas contas

Para isso, aprenda e ensine seus amigos e familiares a usar gerenciadores de senhas, autenticação de dois fatores e chaves de acesso.

Se você e as pessoas próximas dependem apenas da memória para armazenar senhas, há uma grande chance de reutilizarem a mesma senha em vários serviços. Esse é um erro grave: violações de dados acontecem o tempo todo, e uma única senha comprometida dá aos invasores acesso às suas outras contas.

A solução mais simples é utilizar um gerenciador de senhas que gere e armazene senhas complexas e exclusivas para cada site e serviço. Tudo o que você precisa lembrar é a senha principal do cofre criptografado. Além disso, o Kaspersky Password Manager não apenas armazena e cria senhas; ele também pode verificar se elas apareceram em bancos de dados vazados e sincronizar suas credenciais entre todos os seus dispositivos.

E mais: um gerenciador de senhas oferece uma proteção robusta contra phishing. Ao contrário de uma pessoa, que pode facilmente ser enganada por uma página de login quase idêntica à original hospedada em um domínio falso, o gerenciador de senhas não cai nesse tipo de golpe. Ele só oferecerá preencher automaticamente o login e a senha salvos no site ou serviço específico para o qual eles foram originalmente armazenados.

Evite usar navegadores para armazenar suas senhas: infelizmente, os invasores já descobriram há muito tempo como extrair senhas salvas no navegador em questão de segundos.

A autenticação de dois fatores (2FA) adiciona uma camada extra de verificação após a inserção da senha, como um código enviado por SMS ou um código temporário gerado por um aplicativo autenticador. Sempre que tecnicamente possível, ative a 2FA em todas as contas vinculadas às suas assinaturas. Isso vale tanto para os próprios serviços de assinatura quanto para contas de terceiros usadas para login, como Google, Apple ou Facebook.

Recomendamos armazenar seus tokens de autenticação de dois fatores e gerar os códigos temporários, atualizados a cada 30 segundos, dentro do Kaspersky Password Manager. Isso reduz significativamente as chances de alguém assumir o controle da sua conta. Mesmo que um invasor descubra ou adivinhe sua senha, ele não conseguirá obter o código sem acesso físico ao seu dispositivo.

Por fim, você pode abandonar as senhas (quase) completamente adotando chaves de acesso. Já explicamos anteriormente como funciona essa alternativa às senhas e os detalhes do seu uso. Atualmente, este é o sistema de autenticação mais resistente a invasões disponível. Sua principal desvantagem era a dificuldade de sincronizar chaves de acesso entre diferentes ecossistemas, como Windows e iOS, mas as versões mais recentes do Kaspersky Password Manager já conseguem salvar e sincronizar chaves de acesso entre dispositivos Windows, macOS, iOS e Android, tornando esse problema praticamente irrelevante.

Não negligencie a segurança dos dispositivos

Mesmo uma senha complexa e a 2FA não são motivos para baixar a guarda. Um invasor pode infectar seu dispositivo com um infostealer: um malware desenvolvido para roubar cookies de sessão do navegador, arquivos de configuração de aplicativos e outros dados sensíveis. Os cookies de sessão permitem que você permaneça conectado sem precisar inserir suas credenciais toda vez; porém, se golpistas tiverem acesso a esses cookies, poderão fazer login no serviço se passando por você, mesmo sem saber seu usuário ou sua senha. Por isso, uma abordagem preventiva é essencial, especialmente se você usa o Chrome, o Edge, o Opera ou outros navegadores baseados no Chromium no Windows. Recomendamos instalar o Kaspersky Premium em todos os seus dispositivos, incluindo o Kaspersky Password Manager, além de proteção abrangente contra ciberameaças.

Compartilhe assinaturas apenas com pessoas em quem você confia

Caso contrário, você pode estar criando um problema para si mesmo. Por exemplo: se você compartilhar uma assinatura da Steam com um amigo que utiliza cheats em jogos, ambas as contas podem acabar banidas. Além disso, nunca tente permitir que outra pessoa acesse sua conta pessoal ou assinatura individual. Compartilhar sua senha com terceiros geralmente viola os termos de serviço e pode resultar no bloqueio da sua conta.

Verifique se não há desconhecidos no seu grupo familiar

Para isso, revise periodicamente os dispositivos e sessões ativas nas configurações das suas assinaturas. Se encontrar um dispositivo desconhecido na lista de acessos autorizados, encerre essa sessão (ou todas) e altere imediatamente a senha da conta. Fazer login novamente em alguns dispositivos é muito mais simples do que tentar recuperar uma conta sequestrada.

E lembre-se: não deixe que seus próprios hábitos comprometam sua segurança. Se estiver na casa de amigos, viajando ou em uma viagem de trabalho e usar um computador local ou uma smart TV, ou ainda fizer login em um computador público, não se esqueça de sair da conta quando terminar. Caso contrário, a próxima pessoa que usar aquele dispositivo poderá acabar tendo acesso gratuito às suas assinaturas ou, pior ainda, ao seu e-mail ou armazenamento de fotos na nuvem.

Não caia na armadilha

Fique atento a e-mails e mensagens de phishing que imitam serviços legítimos. Se você receber uma notificação sobre a “necessidade de atualizar seus dados de pagamento” ou um aviso de que “um novo usuário foi adicionado” ao seu plano familiar, não clique imediatamente em links nem abra anexos. Os links podem direcionar a páginas de phishing, e os anexos podem conter malware. Os golpistas frequentemente usam endereços de e-mail e domínios quase idênticos aos verdadeiros, por exemplo, trocando l (L minúsculo) por I (i maiúsculo) ou utilizando um nome familiar em outra extensão de domínio.

Infelizmente, páginas de phishing hoje são muitas vezes indistinguíveis das originais, especialmente com o uso de IA para criar layouts e designs de alta qualidade. Como está cada vez mais difícil identificar todos os sinais de fraude manualmente, o ideal é delegar essa proteção antiphishing ao Kaspersky Premium. Ele alertará você sobre sites suspeitos, ajudando a proteger seu dinheiro e sua tranquilidade.

Por fim, alguns golpistas atraem usuários com brindes, como falsas assinaturas-presente do Telegram Premium. A vítima é instruída a acessar uma página de phishing que imita a tela de login do Telegram e entrar em sua conta para resgatar o brinde. O resultado é previsível: em vez de ganhar uma assinatura premium, a vítima perde o controle da conta. Recentemente, os golpistas passaram até a usar miniaplicativos dentro do próprio Telegram para roubar credenciais diretamente na plataforma, sob diversos pretextos, desde promoções falsas até alegações de que o usuário precisa migrar para um novo chat porque o anterior foi bloqueado.

Evite comprar assinaturas de vendedores terceirizados

É comum encontrar ofertas de assinaturas em marketplaces e plataformas de varejo por preços muito abaixo dos cobrados oficialmente pelo provedor do serviço. Na maioria das vezes, esse valor “imperdível” esconde uma conta hackeada ou um grupo familiar do qual você pode ser removido a qualquer momento, já que o administrador da família pode ser o próprio vendedor ou um usuário aleatório. Além disso, compartilhar um plano familiar com desconhecidos espalhados pelo mundo viola os termos de uso de muitos serviços.

Como se livrar de assinaturas indesejadas

Agora que já falamos sobre segurança de assinaturas, e aquelas assinaturas extras que vão consumindo silenciosamente seu saldo todos os meses? Pesquisas mostram que os usuários normalmente subestimam quantas assinaturas ativas possuem e quanto gastam com elas. Também é muito comum esquecer de cancelar renovações automáticas de serviços que já não utilizam ou cobranças automáticas iniciadas após o fim de períodos de teste gratuitos.

Se você suspeita que esse seja o seu caso, comece investigando seus próprios extratos bancários. Cobranças recorrentes com o mesmo valor podem indicar uma assinatura esquecida. Verifique quem recebeu o pagamento; se o nome não parecer familiar, faça uma busca online pela empresa. Também vale procurar na sua caixa de e-mails pelo nome do comerciante ou pelo valor da cobrança. Isso pode ajudar a localizar notificações de assinatura e entender exatamente pelo que você está pagando. E não se esqueça de verificar a pasta de spam, já que alertas de assinaturas frequentemente acabam indo parar lá.

Agora, veja como verificar e cancelar assinaturas ativas adquiridas pela App Store e pela Google Play.

Para usuários Android

  1. Abra Ajustes em seu dispositivo.
  2. Toque em Google, depois na foto do perfil e acesse Conta do Google.
  3. Vá para Pagamentos e assinaturas.

Se você for o administrador do grupo familiar, também poderá visualizar o histórico de compras dos outros membros da família.

Para usuários iOS

  1. Abra Ajustes em seu dispositivo.
  2. Toque na sua foto de perfil no topo do menu.
  3. Vá para Assinaturas.

Nota: para gerenciar sua assinatura do iCloud, será necessário acessar a seção específica do iCloud, localizada logo abaixo de Assinaturas. Na seção Compartilhamento Familiar, caso você seja a pessoa que configurou o grupo, será possível visualizar o histórico de assinaturas e compras de todos os membros da família.

Leia mais sobre assinaturas:

  • ✇Blog oficial da Kaspersky
  • Spam e phishing direcionados aos contribuintes | Blog oficial da Kaspersky Olga Altukhova (Svistunova)
    Em muitos países, a primavera é a época tradicional para a apresentação de declarações de imposto de renda. Esses documentos são uma mina de ouro para as pessoas mal-intencionadas porque contêm uma grande quantidade de dados pessoais, como histórico profissional, renda, ativos, detalhes da conta bancária e por aí vai. Não é surpresa que os golpistas aumentem seus esforços nessa época; a internet está cheia de sites falsos projetados para parecerem exatamente recursos governamentais e autoridades
     

Spam e phishing direcionados aos contribuintes | Blog oficial da Kaspersky

Em muitos países, a primavera é a época tradicional para a apresentação de declarações de imposto de renda. Esses documentos são uma mina de ouro para as pessoas mal-intencionadas porque contêm uma grande quantidade de dados pessoais, como histórico profissional, renda, ativos, detalhes da conta bancária e por aí vai. Não é surpresa que os golpistas aumentem seus esforços nessa época; a internet está cheia de sites falsos projetados para parecerem exatamente recursos governamentais e autoridades fiscais.

Com a proximidade de prazos e números a serem analisados, a pressa de terminar tudo a tempo pode fazer com que as pessoas baixem a guarda. Na confusão, é fácil não perceber os sinais de que o site onde você está detalhando suas finanças não tem nenhuma conexão com o fisco, ou que o arquivo que acabou de ser baixado, supostamente de um fiscal, na verdade é malware.

Nesta postagem, detalharemos como esses sites fraudulentos de agências fiscais operam em diferentes países e o que é preciso evitar fazer para manter seu dinheiro e suas informações confidenciais seguros.

Brasileiros na mira

A temporada de declaração do Imposto de Renda no Brasil trouxe um aumento notável na atividade de cibercriminosos. Apenas em março, a Kaspersky identificou ao menos 61 domínios maliciosos registrados no país, todos utilizando o Leão como isca para enganar contribuintes e roubar informações sensíveis ou pagamentos indevidos.

Os ataques vão desde páginas falsas que simulam serviços oficiais até campanhas de phishing que se passam por comunicações legítimas de órgãos governamentais. O principal objetivo é induzir as vítimas a fornecer suas credenciais do Gov.br, plataforma oficial de serviços públicos digitais do Governo Federal, ou a realizar transferências financeiras sob pressão.

A principal estratégia da campanha é a abordagem clássica de criar sites fraudulentos que imitam páginas oficiais, utilizando termos como “IRPF”, “regularização”, “declaração” e até referências diretas à Receita Federal, como logotipos, para parecerem legítimos. Essas páginas são projetadas para confundir os usuários e aumentar as chances de acesso não autorizado a dados pessoais.

A campanha também incluiu o envio de e-mails falsos a contribuintes, informando sobre supostos problemas em suas declarações. Nessas mensagens, as vítimas são alertadas sobre irregularidades no CPF e incentivadas a resolver a situação com urgência, muitas vezes com promessas de benefícios, como descontos em multas.

Exemplo de notificação fraudulenta recebida por e-mail

Exemplo de notificação fraudulenta recebida por e-mail para pagamento, via PIX ou boleto, de falsa pendência com a Receita Federal do Brasil

Ao seguir as instruções, as vítimas são direcionadas a realizar pagamentos via PIX ou boleto, sistema de cobrança brasileiro com código de barras. Os prazos são sempre curtos, aumentando a pressão e reduzindo o tempo disponível para verificação. Os valores são enviados para contas de terceiros, o que dificulta a recuperação do dinheiro.

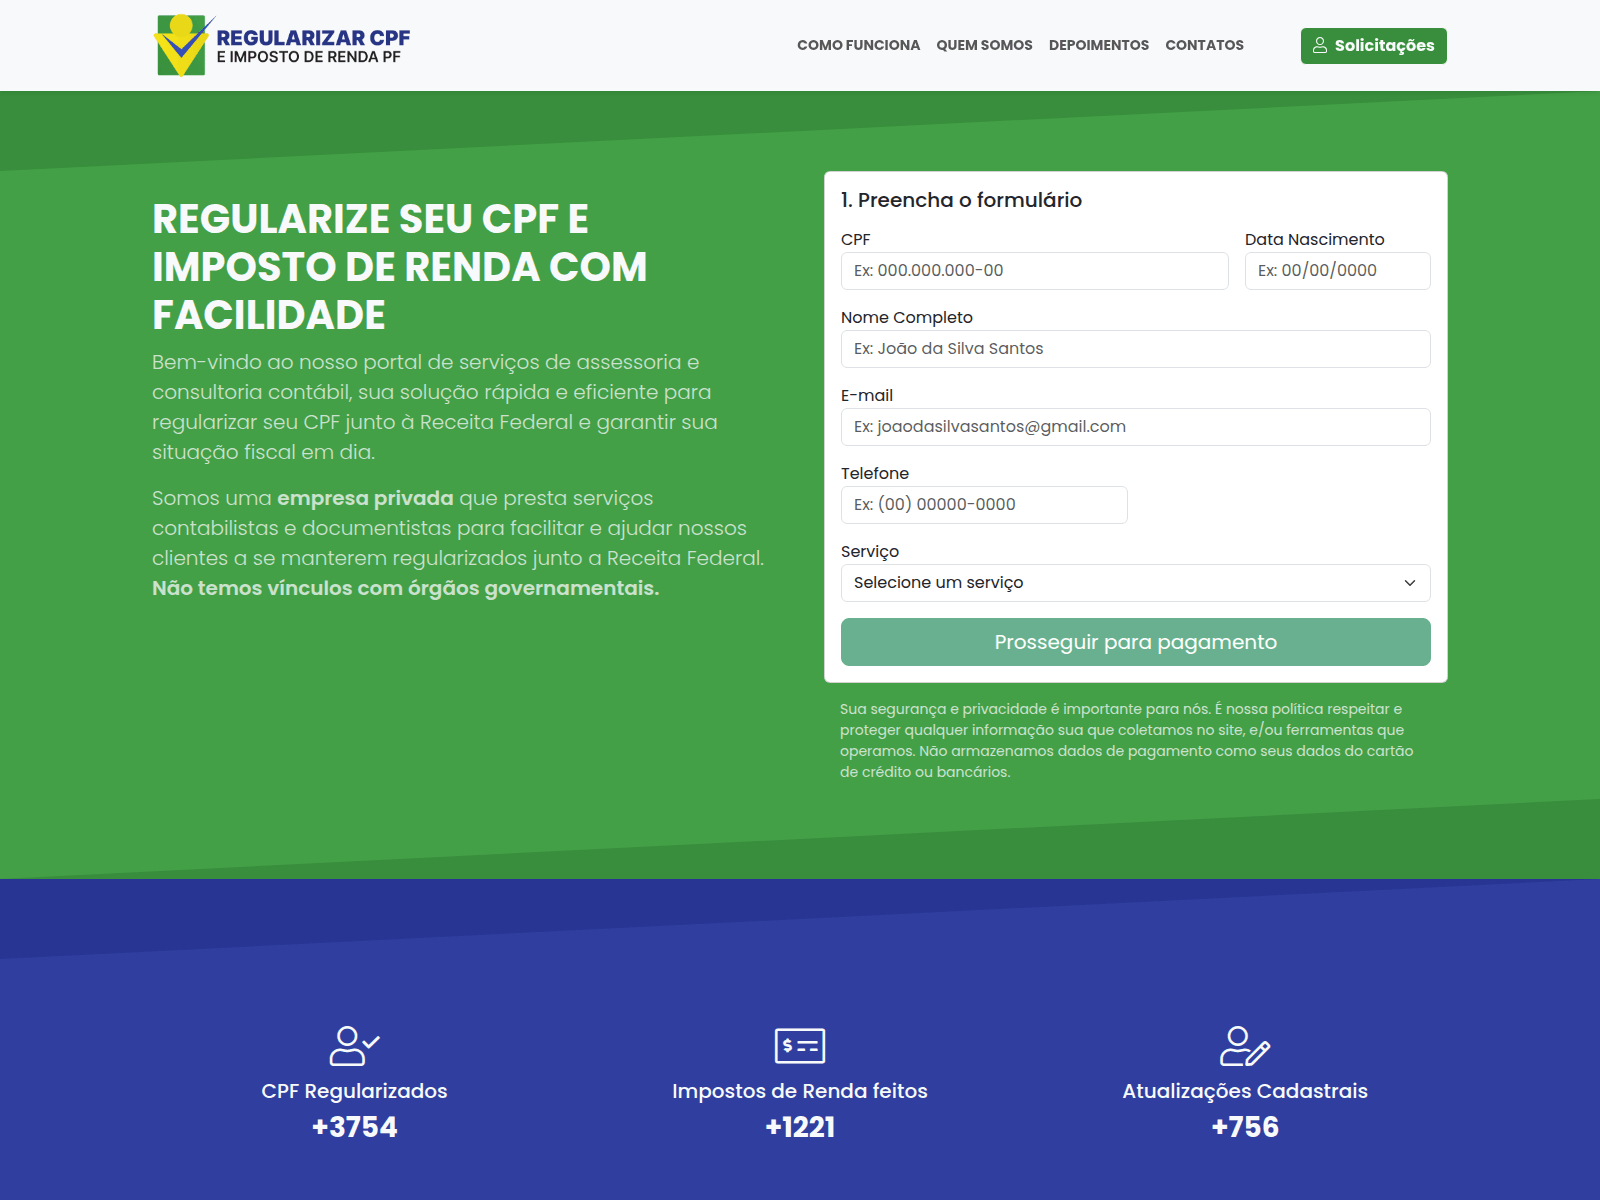
Além de sites de phishing que imitam recursos legítimos, nossos especialistas descobriram sites fraudulentos que prometem serviços pagos para preencher e auditar documentos fiscais, mas que, na prática, roubam dados de alto valor, como números do CPF.

Golpistas no Brasil oferecem ajuda com declarações de impostos. Para contatá-los, o usuário deve fornecer o nome, número de telefone, endereço, data de nascimento, e-mail e CPF em um formulário especial. A entrega de um CPF pode representar um risco para a vítima, uma vez que golpistas podem fazer pedidos de empréstimo fraudulentos, podem invadir contas de serviços governamentais e outros ataques de engenharia social
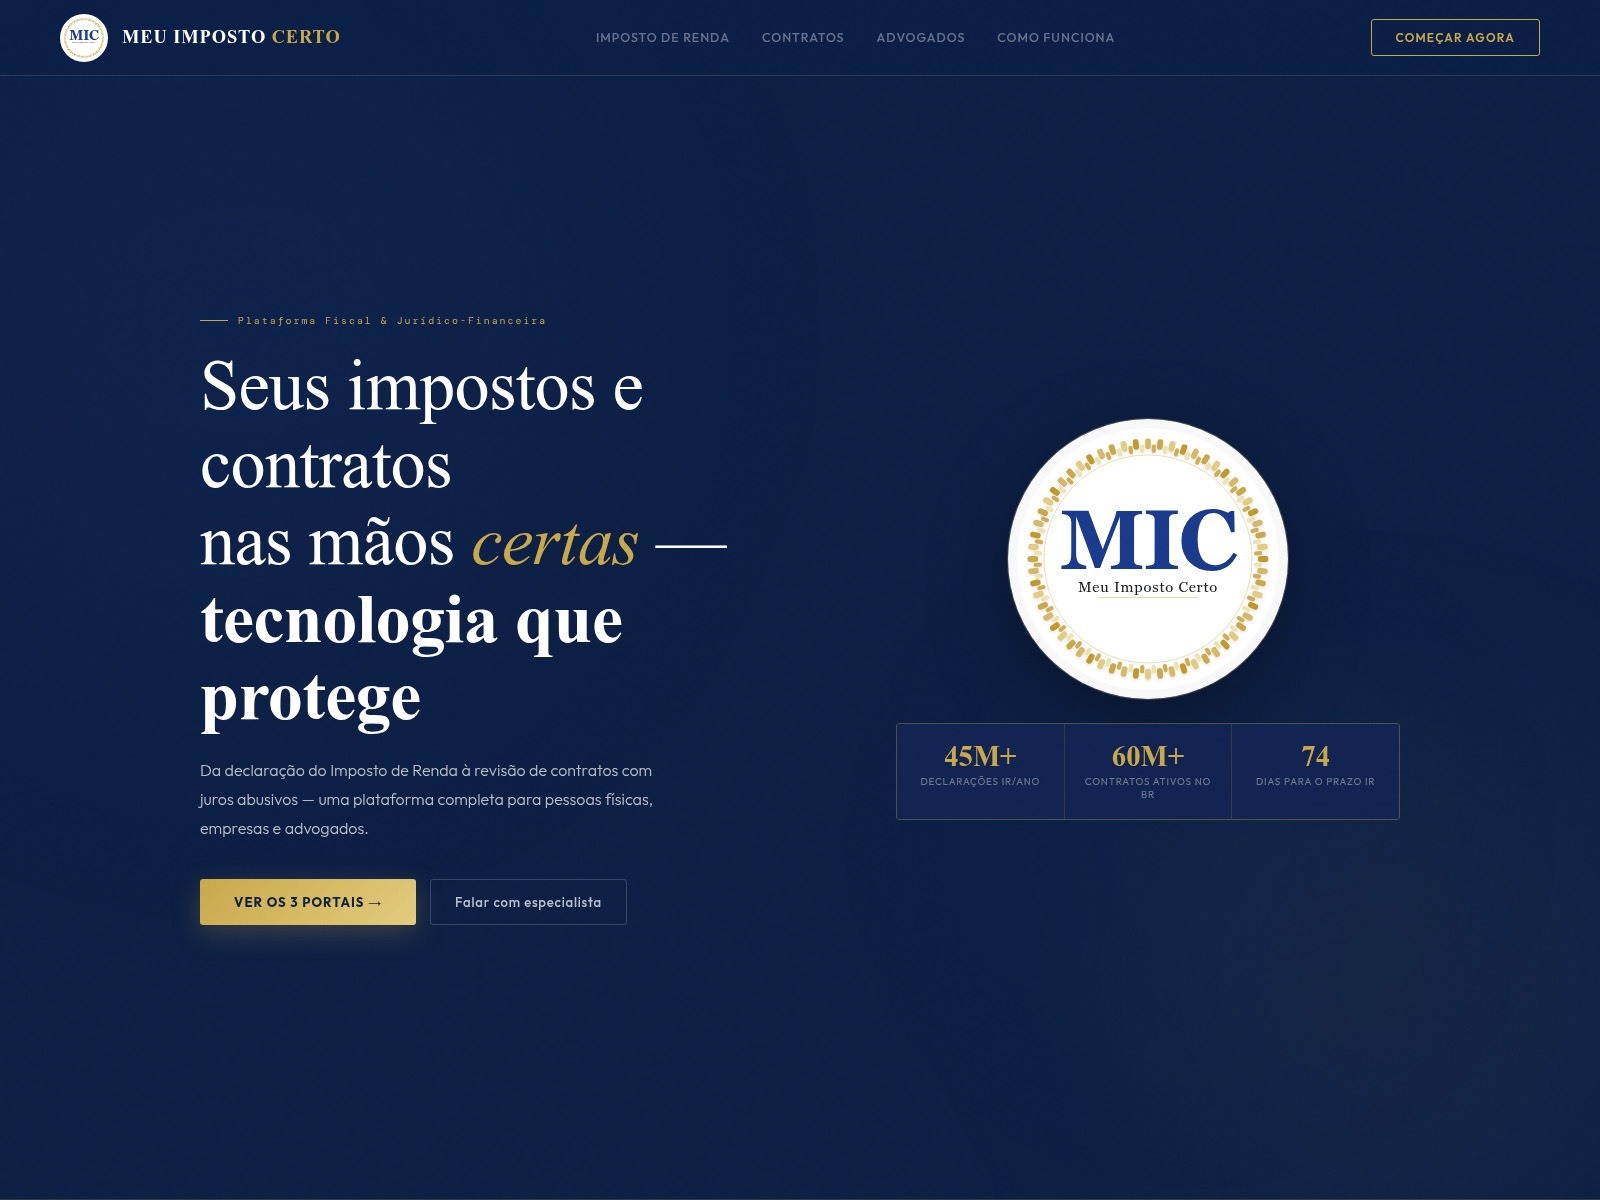
Outro site de golpe brasileiro. Segundo os golpistas, eles arquivam 60 milhões de declarações de impostos anualmente, supostamente ajudando 28% da população brasileira

Phishing contra contribuintes

Além do Brasil, os invasores estão falsificando sites de autoridades fiscais em vários outros países, inclusive os portais oficiais dos governos da Alemanha, França, Áustria, Suíça, Chile e Colômbia. O modus operandi é similar: nos sites fraudulentos, os golpistas coletam credenciais de serviços legítimos e roubam dados pessoais antes de se oferecerem para processar uma dedução fiscal, desde que a vítima forneça os dados do cartão de crédito. Em alguns casos, eles até cobram uma taxa por esse serviço fraudulento.

Exemplo de notificação fraudulenta recebida por e-mail

Um site que imita a autoridade fiscal chilena. A vítima é instruída a inserir os dados do cartão de crédito para receber uma restituição substancial de impostos, aproximadamente US$ 375. Em vez disso, os fundos são desviados da conta da vítima diretamente para os golpistas

Às vezes, a tática envolve acusações feitas em nome de órgãos governamentais. Na imagem abaixo, por exemplo, um suposto chefe de auditoria fiscal, em Paris, informa à vítima que ela forneceu informações de renda incompletas. Então, para evitar penalidades, a pessoa é instruída a baixar um documento e fazer as correções imediatamente. No entanto, o arquivo PDF esconde algo muito pior: malware.

Portal fiscal francês falso (Impots.gouv)

Em vez de um documento oficial da autoridade fiscal francesa, a pessoa encontra malware no PDF, pronto para infectar o dispositivo

Na Colômbia, um site falso da direção nacional de impostos e alfândegas também solicita que as pessoas baixem documentos que devem ser “desbloqueados com uma chave de segurança”. Na realidade, trata-se simplesmente de um arquivo comprimido ZIP malicioso e protegido por senha.

Site falso que se passa pela Direção Nacional de Impostos e Alfândegas da Colômbia

Depois de inserir a senha, a pessoa abre um arquivo comprimido malicioso que infecta o dispositivo

Lucros de criptomoedas isentos de impostos

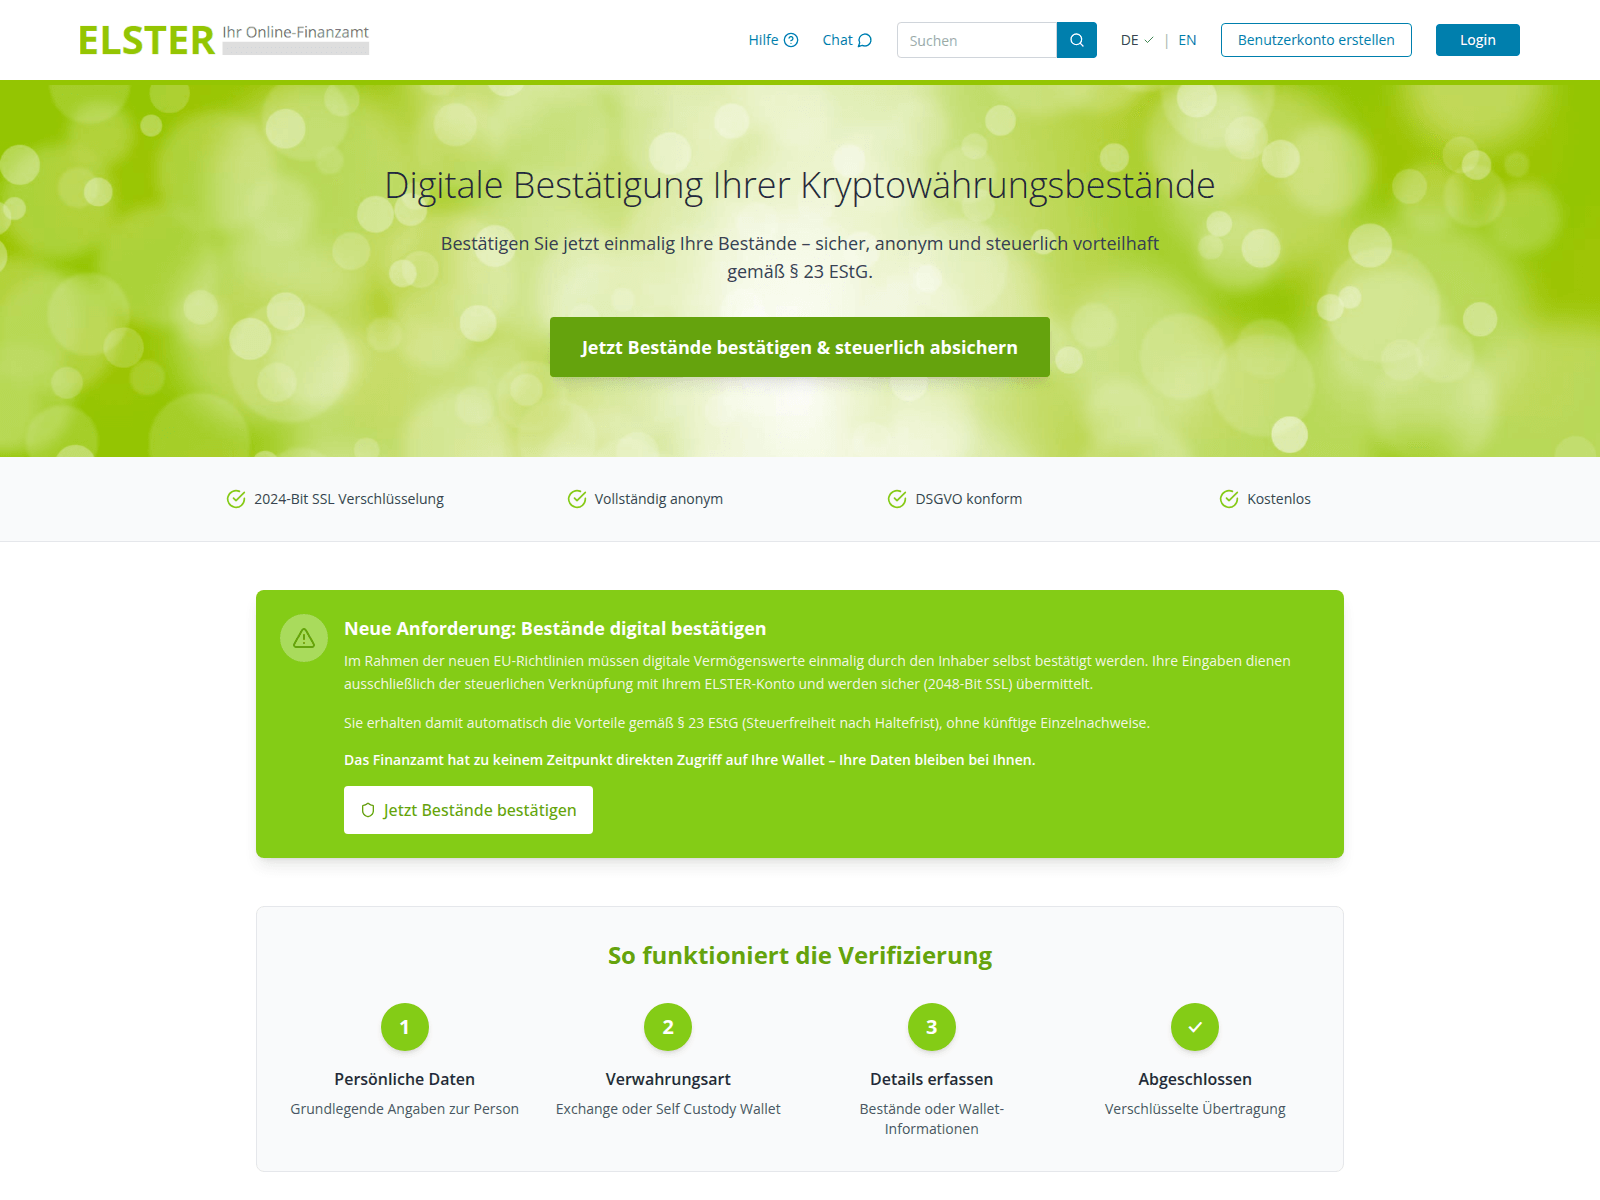
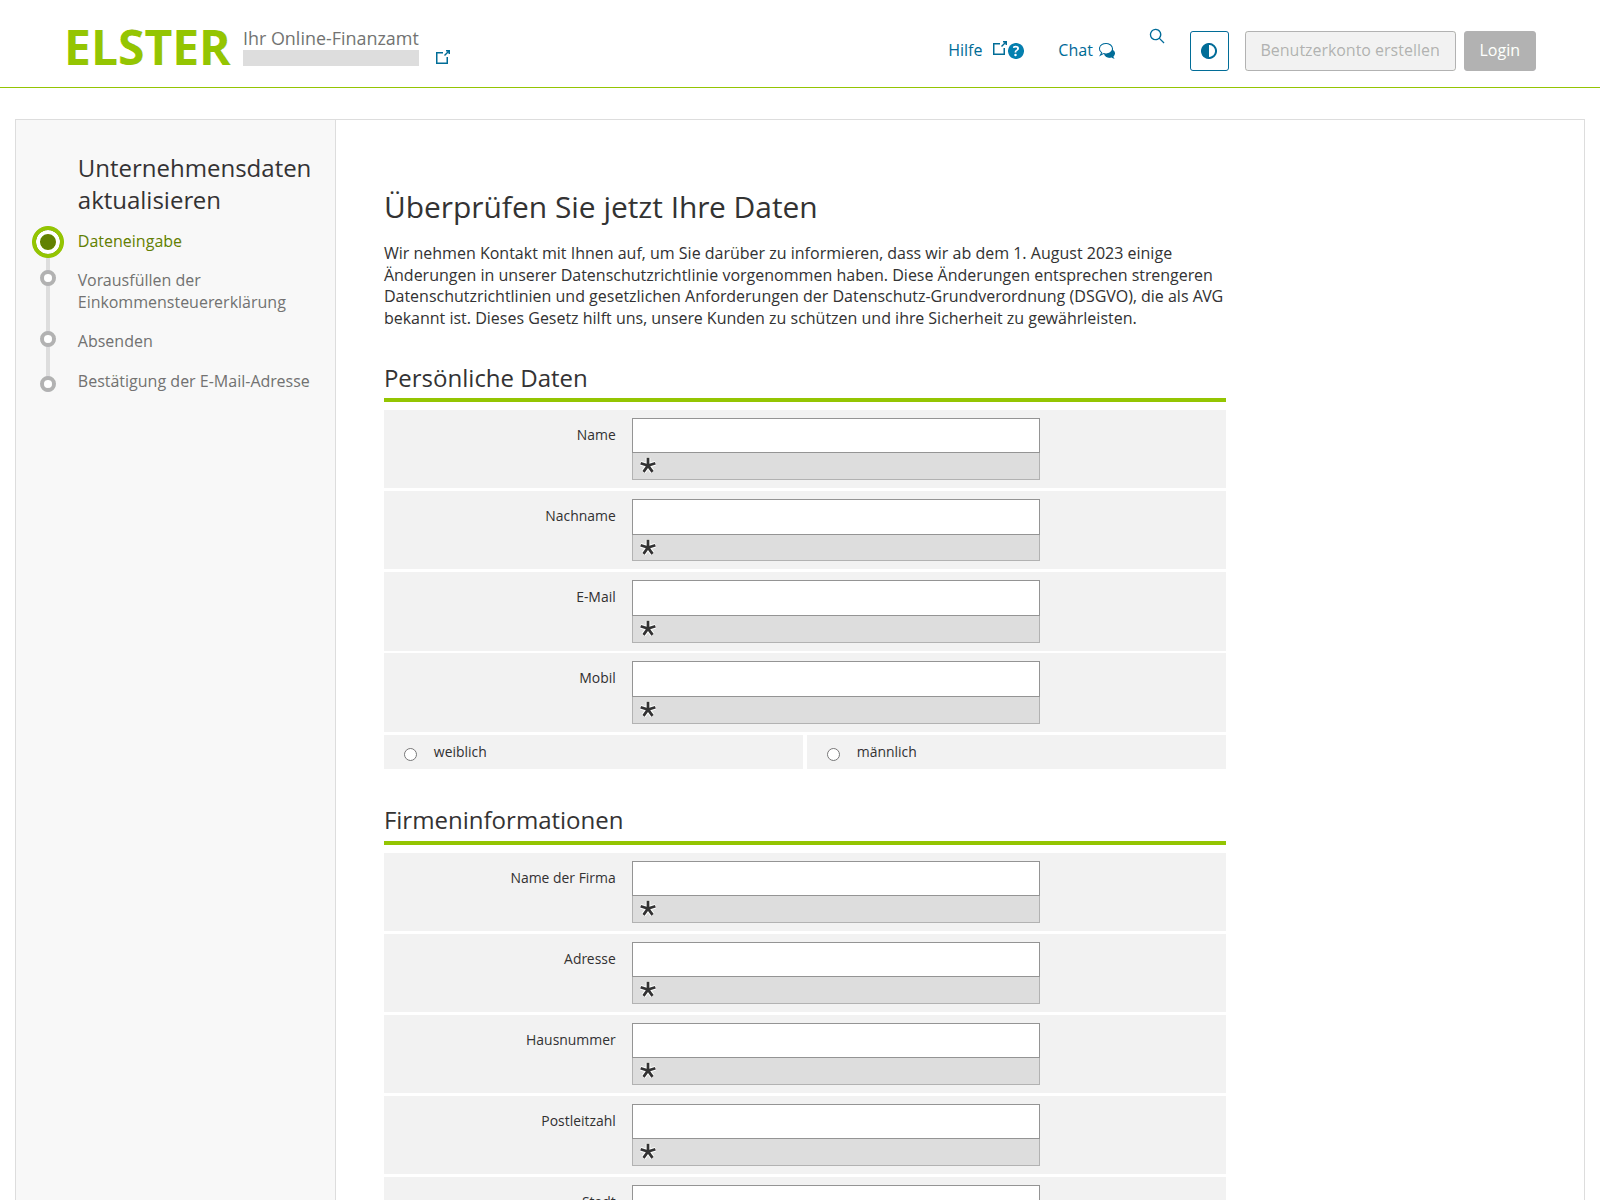
Os detentores de criptomoedas passaram a representar um alvo específico para os invasores. As autoridades fiscais alemãs falsas estão exigindo que os proprietários de carteiras “verifiquem seus ativos digitais” e citam os regulamentos da UE tendo como objetivo o cálculo de impostos. E, claro, há um “lado positivo”: obviamente, os ganhos com criptomoedas estão supostamente isentos de impostos! No entanto, para solicitar um benefício tão generoso, os usuários devem passar por um procedimento de “verificação”. O site ainda promete fazer a criptografia de dados usando um “protocolo SSL de 2048 bits”.

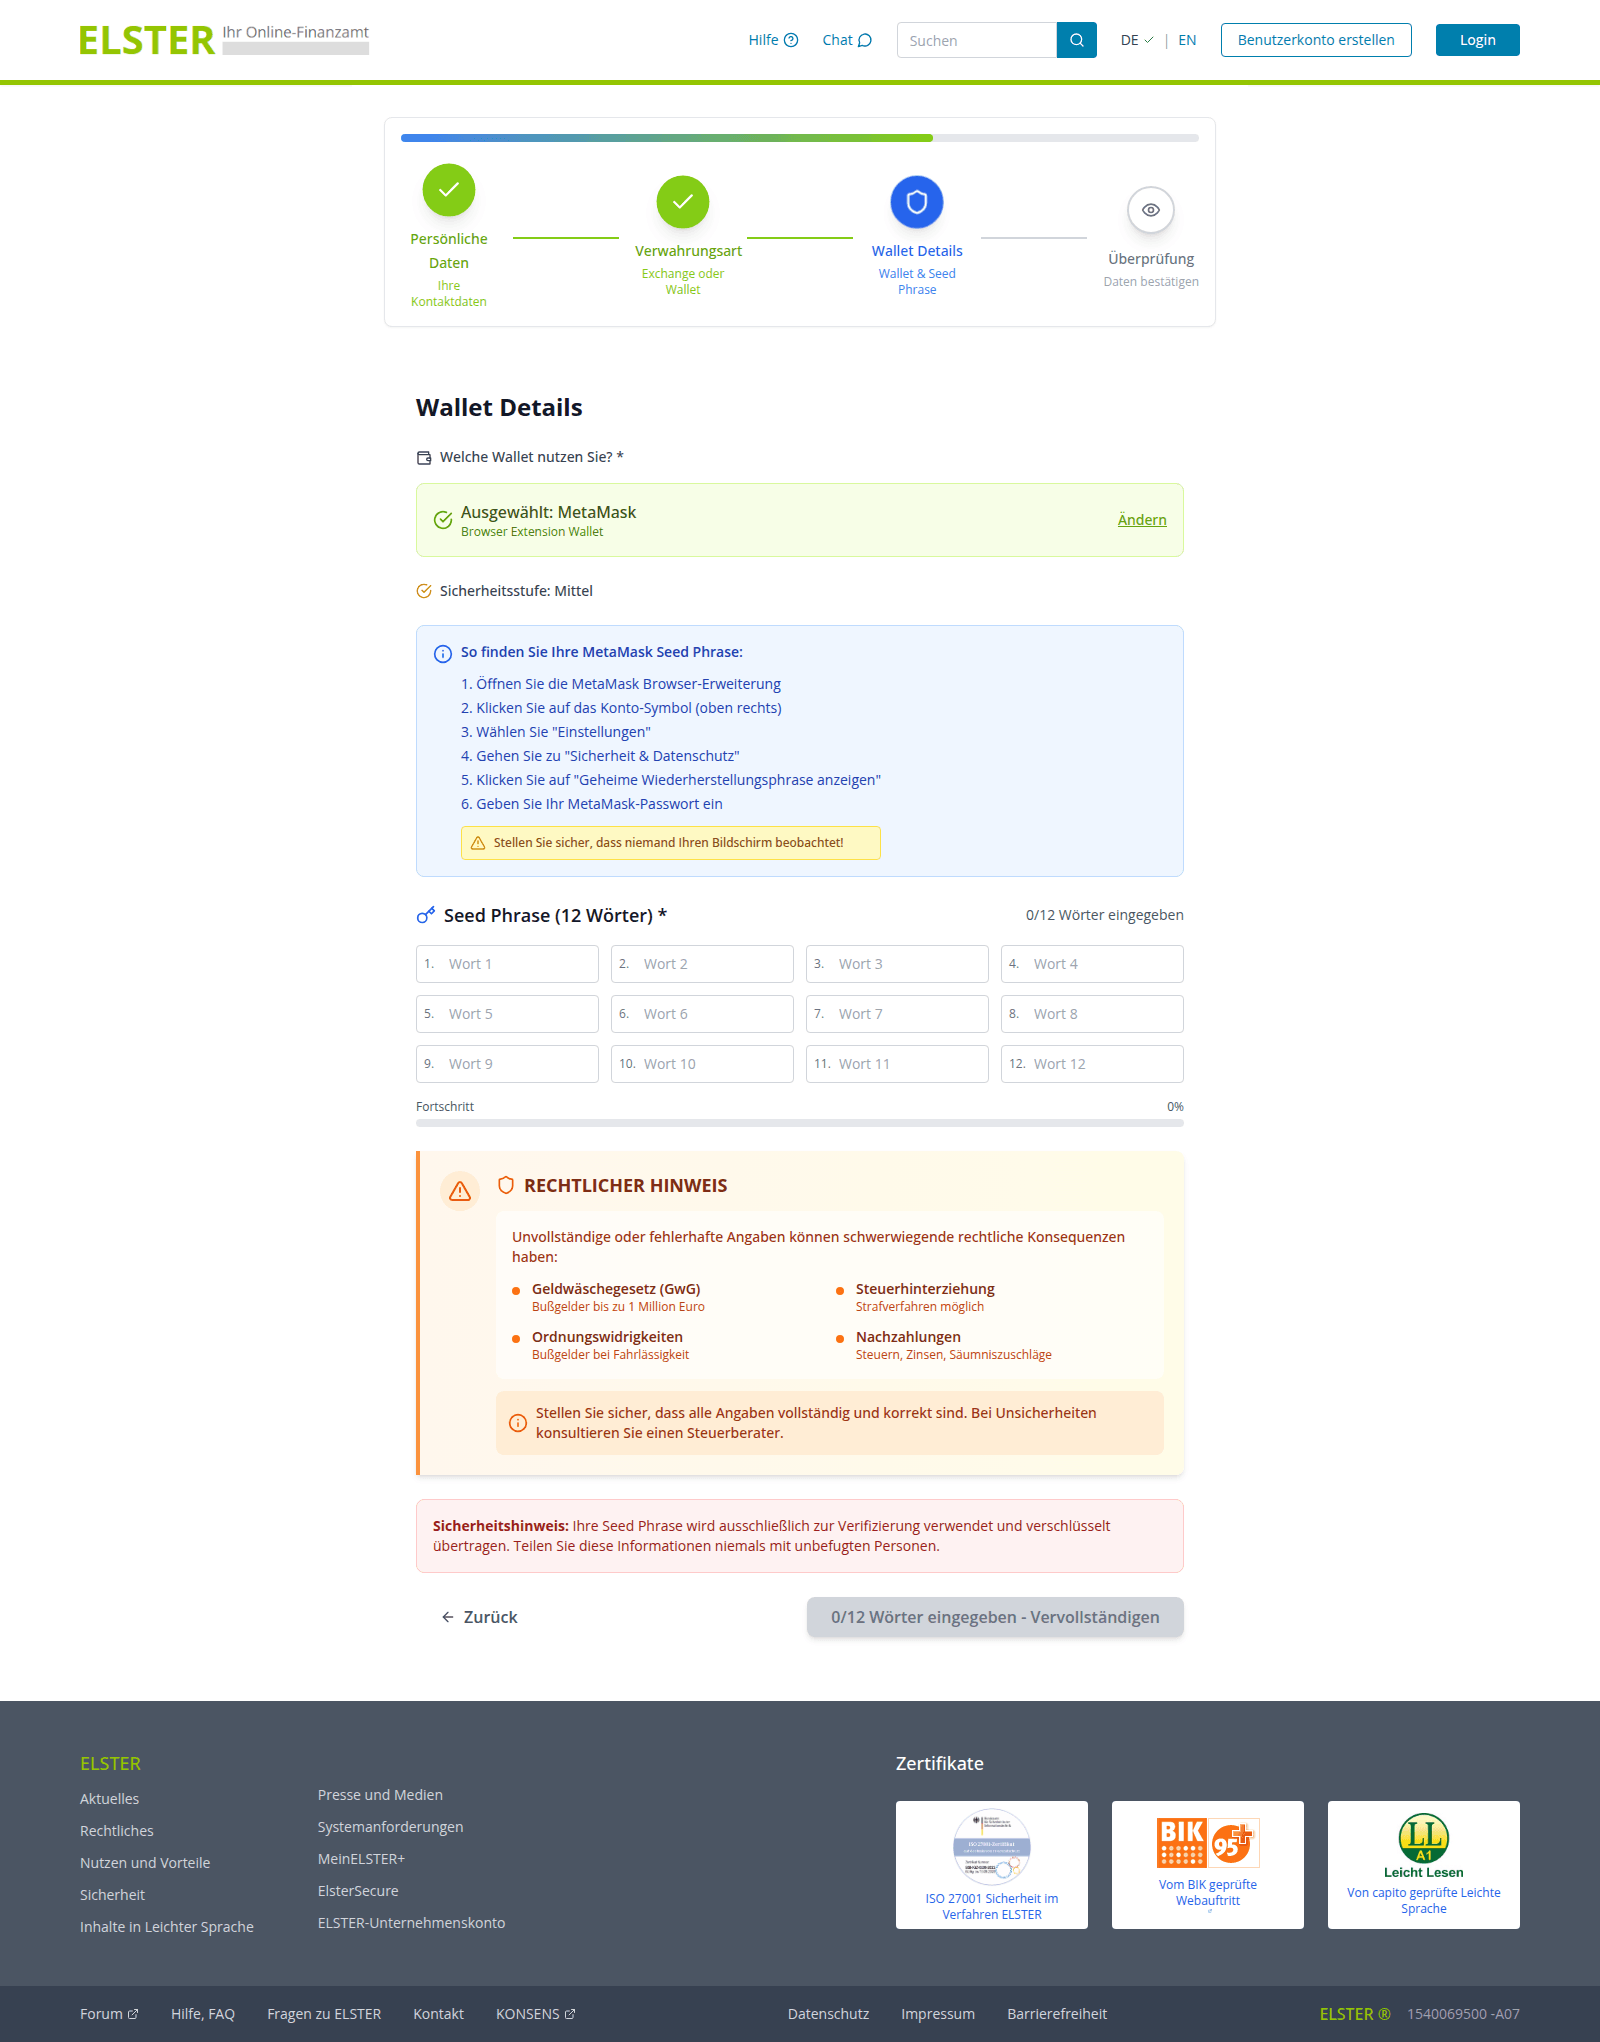
Para concluir o processo de “verificação”, os usuários são forçados a inserir a frase-semente, ou seja, a sequência exclusiva de palavras vinculadas a uma carteira de criptomoedas que concede acesso de recuperação total. Essa solicitação está associada a uma ameaça: a recusa em fornecer os dados levará a graves consequências legais, como multas de até um milhão de euros ou processo criminal.

Um anúncio no portal falso ELSTER afirma que ganhos em criptomoedas são isentos de impostos após "verificação", e que a "autoridade fiscal" não tem acesso direto às carteiras dos usuários. Dá para acreditar?
Primeiro, a pessoa é forçada a inserir as informações pessoais…
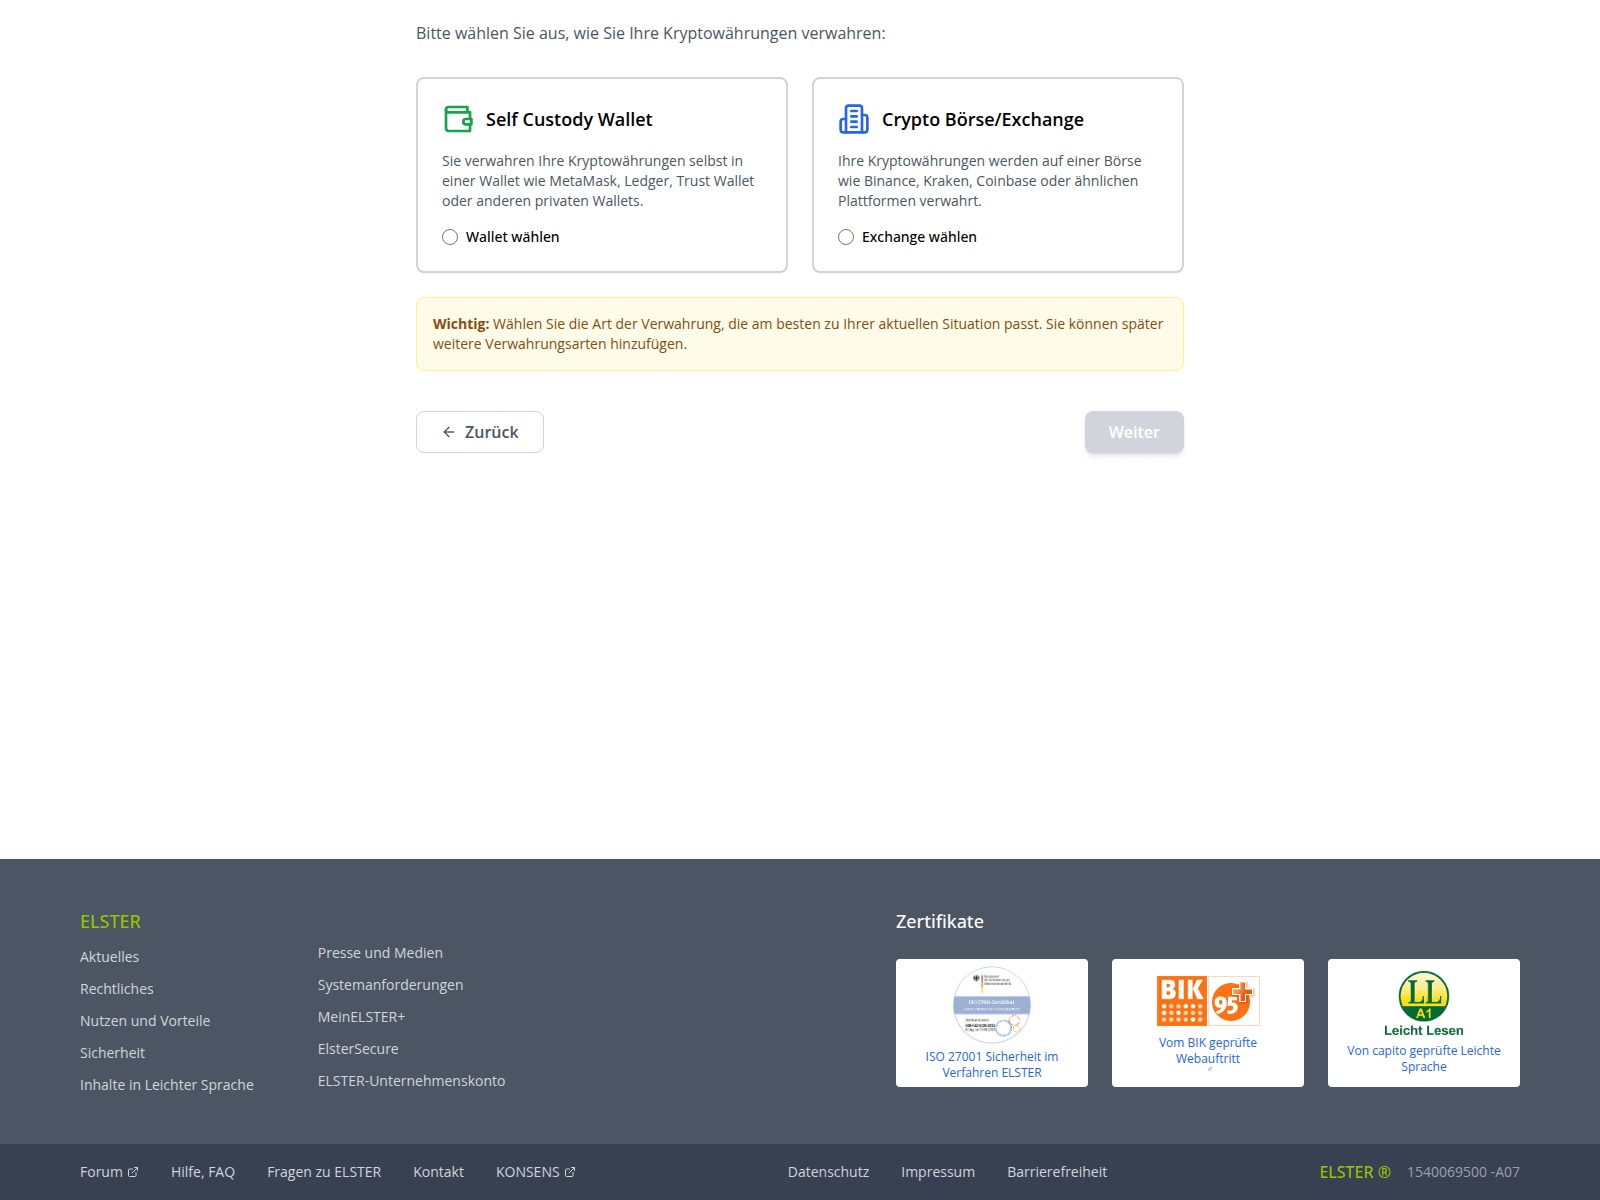
…E, em seguida, ela escolhe como verificar as participações em criptomoedas: vinculando uma carteira ou uma conta de câmbio. Entre os serviços visados por esses golpistas, podemos citar alguns, como Ledger, Trezor, Trust Wallet, BitBox02, KeepKey, MetaMask, Phantom e Coinbase
Por fim, a vítima é forçada a fornecer a frase-semente para entregar aos golpistas o controle total sobre a carteira. Os invasores muito amigavelmente alertam a vítima para que se certifique de que ninguém esteja olhando para a tela, enquanto a ameaçam com penalidades legais inexistentes por descumprimento

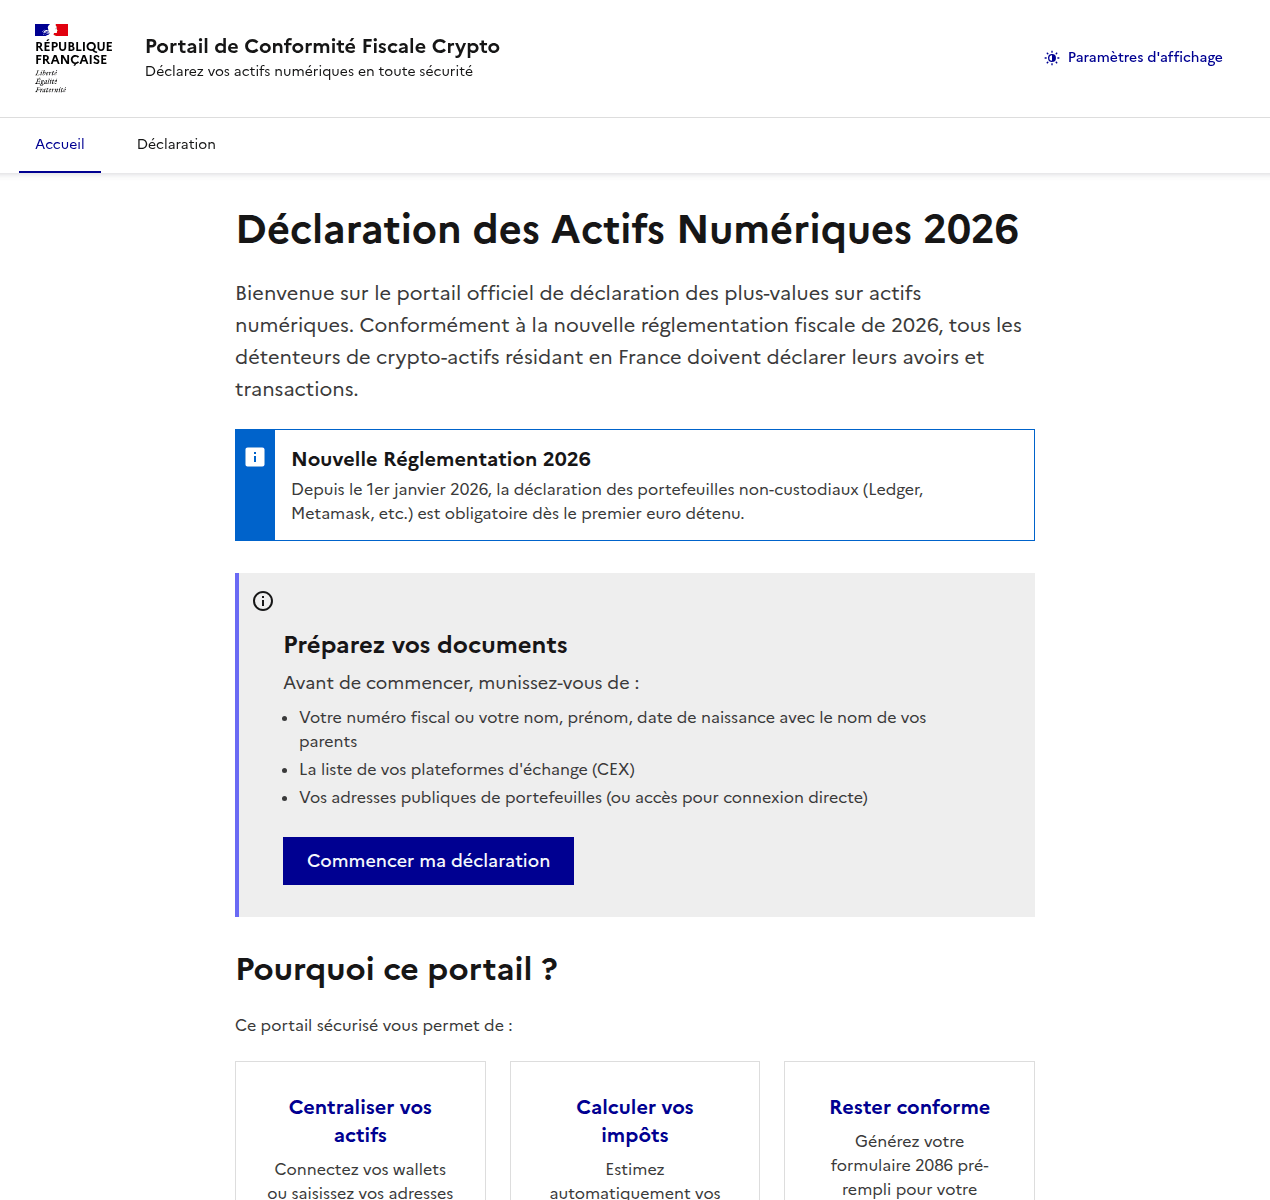
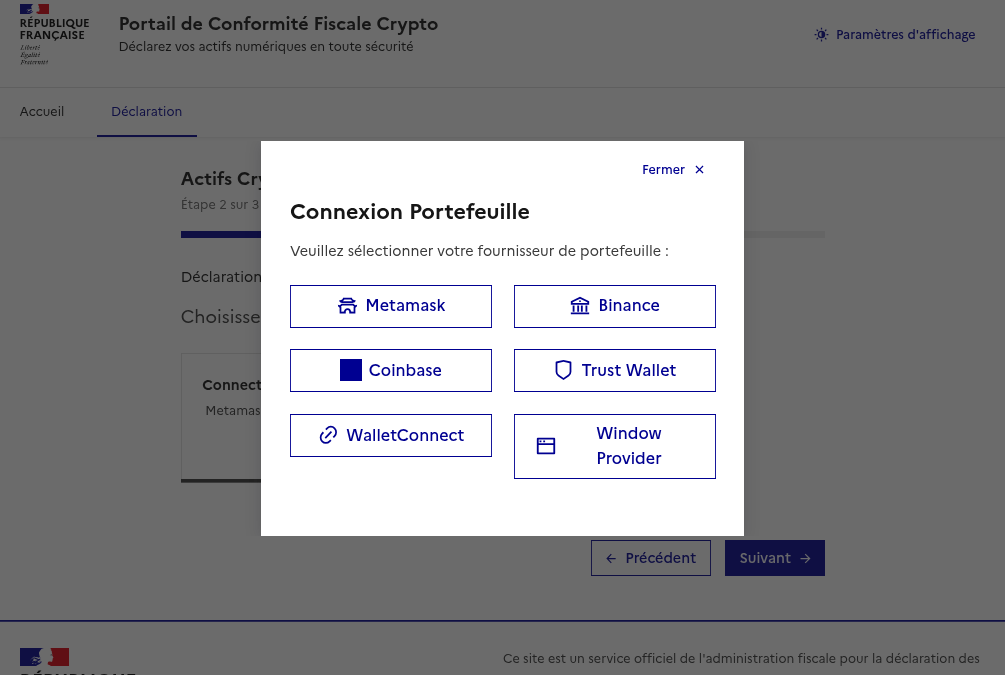
Os invasores também aplicaram um golpe semelhante em usuários franceses. Eles criaram um “portal de conformidade tributária de criptomoedas” inexistente, que imita o design do site do ministério da economia e finanças da França. O site de phishing exige, agressivamente, que os residentes franceses enviem uma “declaração de ativos digitais”.

Depois que o usuário insere as informações pessoais, os golpistas solicitam que eles insiram manualmente a frase-semente ou “vinculem” a carteira de criptomoedas ao portal. Se a vítima seguir em frente, as carteiras MetaMask, Binance, Coinbase, Trust Wallet ou WalletConnect serão drenadas.

O site de phishing exige, agressivamente, que os residentes franceses enviem uma "declaração de ativos digitais". (tradução: eles querem sequestrar as contas de criptomoedas
Uma vez que os dados pessoais são inseridos, os golpistas oferecem a opção de inserir manualmente uma frase-semente ou de "vincular" uma carteira ao portal

A IA pode ajudar com as declarações de impostos?

Quando você tem IA à disposição, capaz de gerar texto instantaneamente e preencher planilhas, há uma forte tentação de delegar tudo a ela. Infelizmente, isso pode gerar sérias consequências. Em primeiro lugar, todos os chatbots populares processam os dados em seus respectivos servidores, o que coloca suas informações confidenciais em risco de vazamento. Em segundo lugar, é comum que eles cometam erros incrivelmente tolos, e isso pode resultar em problemas reais com o fisco.

Antes de informar a um chatbot ou agente de IA quanto você ganhou no ano passado, juntamente com dados pessoais e bancários detalhados, lembre-se da frequência com que ocorrem vazamentos em serviços de IA e considere os riscos. Não informe sua renda para a IA, não forneça detalhes pessoais, como nome ou endereço, e, sob hipótese alguma, não carregue fotos ou números de documentos vitais, como passaportes, informações de seguro ou números de previdência social. Os arquivos que contêm informações confidenciais devem ser mantidos em contêineres criptografados, como o [placeholder KPM].

Se, mesmo assim, você ainda quiser usar ferramentas de IA, é recomendável executá-las localmente. Isso pode ser feito gratuitamente até mesmo em um laptop padrão, e já mostramos como configurar modelos de linguagem locais usando o DeepSeek como um exemplo. No entanto, a qualidade da saída desses modelos é geralmente inferior. É bem possível que a verificação dupla de cada dígito em uma resposta gerada por IA leve mais tempo do que apenas preencher a papelada manualmente. Não se esqueça, você é o único responsável perante a administração fiscal por quaisquer erros, e não a IA.

Por fim, fique atento aos modelos de phishing por IA que oferecem “assistência” com a declaração de impostos. Os especialistas da Kaspersky descobriram sites que pedem aos usuários o envio de notas fiscais, supostamente para a geração automatizada de declarações e solicitações de dedução. Porém, o que acontecia, de fato, era que os invasores coletavam os dados pessoais para revender na dark web ou para usar em futuros ataques de phishing, chantagem e esquemas de extorsão.

O phishing por IA rouba dados de contribuintes que buscam assistência para o preenchimento da declaração

Os criadores de uma ferramenta de IA falsa solicitam aos usuários que carreguem documentos fiscais e garantem que o site não armazena nenhum dado do usuário. Na realidade, todas as informações inseridas, como nome, endereço, documentos, pessoa de contato e número de telefone acabam nas mãos de criminosos virtuais

Lembre-se de que serviços legítimos de IA alertam para não compartilhar dados confidenciais, e documentos fiscais se enquadram nessa categoria. Quaisquer ferramentas de IA que prometem oferecer ajuda para lidar com a papelada fiscal são simplesmente uma farsa.

Como proteger a si mesmo e às suas informações

  • Faça você mesmo a sua declaração. O risco de encontrar golpistas é extremamente alto. Mesmo que uma empresa de consultoria seja legítima, a empresa receberá um dossiê completo seu: detalhes do passaporte, informações de emprego e renda, endereço e muito mais. Não se esqueça de que mesmo os serviços mais honestos não estão imunes a ataques e violações de dados.
  • Cuidado com sites falsos. Use uma solução de segurança confiável que impede a visita a sites de phishing e bloqueia downloads de arquivos maliciosos.
  • Mantenha todos os documentos importantes criptografados. Armazenar fotos, notas ou arquivos na área de trabalho ou manter mensagens com estrela em um aplicativo de mensagens não é uma forma segura de lidar com dados confidenciais. Um cofre seguro como o Kaspersky Password Manager pode armazenar mais do que apenas senhas e informações de cartão de crédito: ele também pode proteger documentos e até fotos.
  • Não confie na IA. Mesmo os chatbots mais avançados são propensos a erros e alucinações e, em princípio, os desenvolvedores podem ler qualquer conversa que você tenha com a IA. Se você absolutamente precisar usar a IA, instale e execute uma versão local em seu próprio computador.
  • Siga apenas os canais oficiais. O “inspetor fiscal chefe” do seu país ou cidade definitivamente não enviará uma mensagem para você, pois funcionários de alto escalão têm coisas mais importantes a fazer. Contate as autoridades fiscais apenas por canais oficiais e verifique o remetente de todos os e-mails recebidos. Na maioria das vezes, mesmo uma pequena diferença no nome ou no endereço é um sinal que revela uma campanha de phishing.

Leitura adicional sobre phishing e segurança de dados:

❌
❌