❌

Visualização normal

Antes de ontemBlog oficial da Kaspersky
  • ✇Blog oficial da Kaspersky
  • Por que configurar uma VPN em seu roteador Stan Kaminsky
    O uso de VPN está crescendo em todo o mundo, com uma média global estável de 20% de crescimento ao ano. Os usuários passaram a valorizar tudo o que uma VPN oferece: ela criptografa sua conexão, protege você contra o rastreamento constante do provedor de Internet (e contra os anúncios direcionados que geralmente vêm com ele), oculta seu endereço IP e sua localização e permite que você continue usando seus serviços pagos favoritos durante viagens. Isso é especialmente importante em grandes eventos
     

Por que configurar uma VPN em seu roteador

8 de Outubro de 2026, 12:34

O uso de VPN está crescendo em todo o mundo, com uma média global estável de 20% de crescimento ao ano. Os usuários passaram a valorizar tudo o que uma VPN oferece: ela criptografa sua conexão, protege você contra o rastreamento constante do provedor de Internet (e contra os anúncios direcionados que geralmente vêm com ele), oculta seu endereço IP e sua localização e permite que você continue usando seus serviços pagos favoritos durante viagens. Isso é especialmente importante em grandes eventos públicos, como torneios internacionais de futebol, os Jogos Olímpicos ou shows de artistas populares, quando aumenta consideravelmente a probabilidade de golpistas interceptarem uma conexão Wi-Fi desprotegida.

Dito isto, as VPNs também têm seus próprios inconvenientes. Um dos maiores é que muitos dispositivos inteligentes, incluindo TVs, consoles de videogame, dispositivos de streaming e dispositivos de casa inteligente, não têm suporte a VPN. Além disso, normalmente é preciso configurar a VPN separadamente em cada dispositivo da sua casa. Instalar a VPN diretamente no roteador resolve os dois problemas de uma só vez: protege toda a sua rede doméstica, incluindo os novos dispositivos adicionados. Veja mais de perto quais são os benefícios dessa configuração.

1. Todos os dispositivos recebem proteção de VPN

Ative uma VPN no roteador e todos os dispositivos conectados ao seu Wi-Fi doméstico enviarão automaticamente o tráfego por meio dessa conexão protegida e criptografada. Não é preciso fazer mais nada: conecte seu celular, laptop ou TV ao Wi-Fi e o tráfego já será roteado pela VPN.

Muitos serviços de VPN pagos limitam o número de dispositivos que podem ser usados em uma única assinatura. Mas o roteador conta apenas como um dispositivo nessa lista, mesmo que possa proteger uma dúzia ou mais de dispositivos na sua casa ao mesmo tempo.

Vale observar que a instalação de uma VPN em um roteador normalmente só é possível com serviços de VPN pagos. Os planos gratuitos geralmente não oferecem essa opção ou permitem seu uso de forma muito limitada.

2. Configure uma vez e esqueça

Configurar uma VPN em todos os celulares e computadores da casa pode ficar cansativo rapidamente. E, se os dispositivos da sua casa usam diferentes sistemas operacionais, primeiro é preciso localizar as configurações de VPN em cada um deles, pois Android, Windows, iOS e macOS lidam com isso de maneiras diferentes.

Com a configuração no roteador, você configura a VPN uma vez e ela também cobre automaticamente qualquer novo dispositivo que conectar posteriormente.

3. Proteção até para dispositivos que não têm suporte a VPN

Muitos dispositivos não conseguem executar uma VPN. Isso inclui TVs inteligentes, dispositivos de streaming, consoles de videogame e praticamente todos os dispositivos de casa inteligente disponíveis, de babás eletrônicas a aspiradores de pó robôs. Uma VPN no roteador protege todos eles, sem que você precise alterar separadamente as configurações do aspirador de pó ou da lâmpada inteligente.

4. Não há necessidade de se preocupar em ativar e desativar a VPN

Muitas pessoas querem garantir que nem um único byte de seus dados saia do dispositivo antes que a VPN seja ativada. O problema é que sempre existe um pequeno intervalo entre ligar um computador ou celular e a ativação da VPN e, durante esse intervalo, os dados trafegam pela Internet sem criptografia.

As soluções mais comuns são ativar recursos especiais, como Always On VPN ou um Botão de emergência da VPN, no sistema operacional ou no aplicativo da VPN. Uma opção mais eficaz, porém, é executar a VPN no próprio roteador. Dessa forma, a regra de “nenhum byte sem a VPN” passa a valer automaticamente para todos os dispositivos da sua rede doméstica. Mas, para ter total tranquilidade, ainda é recomendável configurar um botão de emergência também no roteador, para que, se a VPN for desconectada (por exemplo, se o servidor VPN ficar temporariamente indisponível), seus dispositivos percam completamente a conexão com a Internet, em vez de voltarem para uma conexão desprotegida.

5. Trabalhe remotamente com duas VPNs ao mesmo tempo

Outro problema comum é precisar executar dois serviços de VPN simultaneamente. Isso geralmente acontece no trabalho remoto: você precisa de uma VPN corporativa para se conectar à rede da empresa e, ao mesmo tempo, quer usar uma VPN pessoal para todo o resto. Em muitos dispositivos, executar duas conexões VPN simultaneamente para finalidades diferentes é difícil de configurar ou simplesmente não é possível. Ficar alternando constantemente entre as duas também não é conveniente e abre brechas de privacidade e segurança.

Uma VPN no roteador também resolve isso. Basta ativar a VPN corporativa no computador de trabalho, e ela será executada sobre a conexão Wi-Fi, que já está protegida pela sua VPN pessoal no roteador. Na prática, uma VPN fica dentro da outra (VPN corporativa → Wi-Fi → VPN → Internet), mas essa configuração em camadas raramente causa problemas.

6. Contorne aplicativos que bloqueiam VPNs

Alguns aplicativos bancários e de streaming podem detectar quando um aplicativo de VPN está em execução no seu dispositivo e simplesmente se recusar a funcionar. Normalmente, eles não conseguem identificar que tipo de VPN é nem por que você a está usando. Eles simplesmente não aceitam nenhuma conexão VPN ativa. Se a VPN for executada no roteador, em vez de no próprio dispositivo, esse problema desaparece.

7. Proteja convidados na sua rede doméstica

Qualquer dispositivo de amigos ou familiares que se conecte ao seu Wi-Fi também recebe automaticamente a proteção da VPN, sem que seja necessário fazer qualquer configuração no dispositivo deles.

8. Menor carga sobre seus dispositivos

Como o roteador cuida da carga de trabalho de criptografia, seus celulares, tablets e outros dispositivos mais simples podem usar menos poder de processamento e consumir menos bateria do que consumiriam se executassem a VPN diretamente.

9. Gerenciamento simplificado da VPN

Precisa trocar de servidor VPN, alterar protocolos ou ajustar outras configurações? Basta fazer isso uma vez, no roteador. Não é preciso reconfigurar cada dispositivo separadamente.

Precauções e pontos importantes

Apesar de todas as suas vantagens, executar uma VPN no roteador também envolve algumas desvantagens que vale a pena conhecer.

  • Criptografar o tráfego de uma rede inteira exige um poder de processamento considerável, portanto, em um roteador com capacidade insuficiente, a velocidade da conexão pode acabar limitada.
  • Alguns roteadores não têm suporte a VPN ou funcionam apenas com protocolos mais antigos e menos seguros, como PPTP.
  • Se o roteador foi fornecido pelo seu provedor de Internet, talvez você não tenha permissões suficientes para instalar uma VPN nele.

Em qualquer um desses casos, você pode comprar um roteador mais potente com suporte a VPNs e usá-lo no lugar do equipamento fornecido pelo provedor ou junto com ele, configurando sua rede doméstica e sua VPN no seu próprio equipamento.

Nessa configuração, seus dispositivos se conectam da seguinte maneira: dispositivo → Wi-Fi ou Ethernet → VPN pessoal no roteador → Internet. Para computadores que também se conectam a uma VPN corporativa, o caminho parece um pouco diferente: dispositivo → VPN corporativa no dispositivo → Wi-Fi ou Ethernet → VPN pessoal no roteador → Internet.

Se não for possível conectar seu próprio roteador diretamente à rede do provedor porque o modelo não tem a porta adequada (por exemplo, no caso de uma conexão de fibra), você pode usar um cabo Ethernet para conectar a entrada do seu roteador pessoal ao equipamento do provedor. Nesse caso, você pode colocar o roteador fornecido pelo provedor no modo bridge ou simplesmente desativar o Wi-Fi dele para evitar interferências sem fio desnecessárias, já que sua única função agora é conectar-se à rede do provedor e transmitir essa conexão ao seu próprio roteador.

Também vale observar que alguns serviços on-line, como bancos, sites governamentais, lojas on-line e plataformas de streaming, podem restringir ou bloquear totalmente o acesso quando detectam um endereço IP estrangeiro por meio de uma VPN. Para contornar isso, você pode desativar o Wi-Fi do celular e usar os dados móveis ou adotar uma abordagem mais sofisticada para a configuração do roteador, conforme descrito abaixo.

A maioria dos roteadores modernos permite criar mais de uma rede Wi-Fi, geralmente oferecendo pelo menos uma rede doméstica e uma rede para visitantes, cada uma com suas próprias configurações. Você pode usar esse recurso para criar duas redes: uma com a VPN sempre ativada e outra sem VPN. Assim, para serviços que não funcionam bem com VPNs, basta mudar para a rede Wi-Fi não protegida.

Se estiver disposto a dedicar um pouco mais de tempo à configuração, há uma opção ainda mais prática, conhecida como túnel dividido: configurar individualmente determinados serviços ou sites para ignorarem a VPN, enquanto todo o restante continua passando normalmente pela sua conexão VPN segura. Para fazer isso, será necessário especificar os endereços dos sites que devem ignorar a VPN.

Muitos roteadores com recursos avançados também permitem dividir os dispositivos da sua casa em grupos e definir regras de conexão diferentes para cada grupo. Dessa forma, você pode configurar sua TV inteligente para acessar serviços de streaming sem VPN, enquanto seus dispositivos de casa inteligente, computadores e celulares se conectam à Internet exclusivamente pelo canal protegido.

Como configurar uma VPN no roteador

Configurar uma VPN no roteador pode parecer mais complicado do que instalá-la em dispositivos individuais, mas proporciona muito mais praticidade e proteção para toda a sua rede doméstica.

Para isso, você precisará de um roteador com suporte a VPN e de uma assinatura de um serviço de VPN que possa gerar arquivos de configuração para roteadores usando protocolos de VPN modernos. O Kaspersky VPN é compatível com os dois protocolos de VPN mais usados, OpenVPN e WireGuard, para conectar roteadores ao serviço.

Você pode criar um Kaspersky VPN arquivo de configuração para o seu roteador seguindo nosso guia detalhado. Para obter instruções específicas para o modelo do seu roteador, recomendamos pesquisar on-line ou perguntar a um assistente de IA algo como “como configurar uma VPN no {modelo do seu roteador}“.

  • ✇Blog oficial da Kaspersky
  • Este malware para Android rouba credenciais bancárias mesmo sem conexão com a Internet Alanna Titterington
    Os pesquisadores de cibersegurança descobriram uma nova família de malware para Android, chamada Manic. Esse malware permite que criminosos espionem vítimas, roubem credenciais bancárias e assumam o controle remoto de dispositivos infectados. Mas seu truque mais extraordinário é o seguinte: o Manic pode repassar os dados roubados aos invasores, mesmo quando o dispositivo em questão não tiver conexão com a Internet. Aparentemente, interrupções aleatórias da Internet móvel parecem atrapalhar os ci
     

Este malware para Android rouba credenciais bancárias mesmo sem conexão com a Internet

11 de Setembro de 2026, 10:10

Os pesquisadores de cibersegurança descobriram uma nova família de malware para Android, chamada Manic. Esse malware permite que criminosos espionem vítimas, roubem credenciais bancárias e assumam o controle remoto de dispositivos infectados.

Mas seu truque mais extraordinário é o seguinte: o Manic pode repassar os dados roubados aos invasores, mesmo quando o dispositivo em questão não tiver conexão com a Internet. Aparentemente, interrupções aleatórias da Internet móvel parecem atrapalhar os cibercriminosos tanto quanto qualquer outra pessoa, então os agentes por trás do Manic criaram uma solução alternativa incomum.

Pessoas em vários países europeus estão em risco, da Rússia ao Reino Unido. Nesta postagem, explicamos o que esse cavalo de Troia pode realmente fazer, como ele envia clandestinamente os dados roubados aos invasores e como você pode proteger seu dispositivo Android contra Manic e outras ameaças semelhantes.

Como o Manic se espalha e quem está em risco

Os pesquisadores ainda não identificaram exatamente como os invasores estão instalando o Manic nos dispositivos das pessoas. Normalmente, malware como esse se espalha por meio de canais como:

  • Aplicativos infectados em lojas de aplicativos legítimas
  • Arquivos APK maliciosos compartilhados em sites piratas
  • Links de download enviados por meio de aplicativos de mensagens e e-mail
  • Sites fraudulentos

O Google disse a jornalistas que não encontrou nenhum vestígio do Manic se disseminando por meio de aplicativos da Google Play Store. Isso sugere que os usuários provavelmente estão instalando aplicativos infectados de fontes não oficiais.

Os especialistas rastrearam o início da infraestrutura dos invasores nesta campanha até fevereiro de 2026. As primeiras amostras do próprio malware foram encontradas no final de maio deste ano. Desde então, os criminosos por trás do cavalo de Troia refinaram as formas de se esconder da detecção no dispositivo da vítima.

Atualmente, o Manic combina os poderes de um cavalo de Troia bancário, spyware e uma ferramenta de acesso remoto que permite que um invasor controle o dispositivo. Os invasores estão especialmente interessados em dados de fontes como:

  • Aplicativos bancários e serviços de pagamento
  • Aplicativos oficiais do governo
  • Carteiras e plataformas de negociação de criptomoedas
  • Aplicativos de autenticação de dois fatores
  • Mensagens de texto e notificações: principalmente os códigos de uso único usados para verificar logins ou aprovar transações

Ao analisar quais aplicativos bancários o Manic tem como alvo, os pesquisadores conseguiram descobrir quais países ele pretende atingir. Acontece que seu alcance é amplo, abrangendo Áustria, República Tcheca, Estônia, França, Alemanha, Lituânia, Holanda, Polônia, Rússia, Eslováquia, Espanha, Ucrânia e Reino Unido.

Senhas roubadas, códigos interceptados, controle remoto: o que o Manic pode realmente fazer

Vamos analisar exatamente quais informações o Manic rouba e como ele consegue obtê-las. O principal truque do malware consiste em abusar dos serviços de acessibilidade do Android, um conjunto de recursos integrados desenvolvidos para ajudar usuários com deficiências visuais. Usados da forma pretendida, esses recursos são genuinamente úteis para pessoas com perda de visão. Mas os criminosos há muito tempo exploram silenciosamente essas ferramentas para seus próprios interesses.

Depois que o usuário concede ao aplicativo permissão para usar os Serviços de Acessibilidade, esse aplicativo pode “ver” o texto e os botões na tela, interagir com eles, rolar pelas páginas e executar ações automaticamente, tudo como se o próprio usuário estivesse fazendo isso. Os invasores usam esse recurso para ler mensagens na tela, conceder silenciosamente permissões extras ao malware, interferir nas tentativas de desinstalá-lo, desativar as proteções de segurança ou controlar outros aplicativos sem que a vítima perceba.

Com o Manic, esse abuso dos serviços de acessibilidade é combinado com os recursos avançados do próprio cavalo de Troia. Ele pode gerar um teclado invisível que fica sobreposto ao teclado real do telefone. Quando o usuário digita sua senha para fazer login em um aplicativo bancário, o Manic registra exatamente quais teclas foram pressionadas. Em seguida, ele usa os serviços de acessibilidade para reproduzir instantaneamente a mesma sequência de teclas no teclado do aplicativo real.

O Manic gera uma camada de captura transparente que cobre o teclado do telefone

O Manic gera uma camada de captura transparente que cobre o teclado do telefone, registra cada toque e o retransmite ao teclado real. Fonte

Isso significa que os invasores não precisam criar uma tela de login falsa para cada aplicativo que desejam alcançar. Uma vez que o Manic funciona como uma camada invisível sobre o aplicativo genuíno, tudo parece e se comporta como de costume, portanto, o proprietário do telefone não tem motivos para suspeitar que está entregando seu PIN ou senha a um criminoso.

O Manic não registra simplesmente tudo o que o usuário digita. Ele reconhece automaticamente o tipo de informação capturada e a classifica em categorias: senhas, logins de e-mail, códigos SMS de quatro a seis dígitos, sequências de caracteres que se parecem com frases-semente de carteiras de criptomoedas e códigos de desbloqueio ou padrões de desbloqueio do telefone. Juntamente com o próprio texto capturado, o Manic também registra de qual aplicativo ele veio, quando foi inserido, se o usuário o digitou manualmente ou usou o preenchimento automático e se o aplicativo está em sua lista de alvos.

As capacidades do Manic não param na coleta de informações. Usando os serviços de acessibilidade novamente, ele também permite que os invasores assumam o controle remoto de um dispositivo infectado. Para ocultar essa atividade, o Manic pode exibir uma tela preta ou fingir que está realizando uma atualização do sistema.

Além de usar os serviços de Acessibilidade, o malware também solicita permissão para ler mensagens de texto e notificações. Isso permite que os invasores interceptem códigos de autenticação de dois fatores e códigos de verificação de uso único antes que a vítima tenha a chance de digitá-los no aplicativo.

Em suma, o malware dá aos invasores não apenas senhas, credenciais bancárias e códigos de verificação, mas também a capacidade de controlar remotamente o telefone da vítima.

Nem mesmo ficar offline impede o roubo de dados por parte do malware

O método original do Manic para retransmitir dados roubados do dispositivo para os invasores merece uma menção especial. Ainda hoje, os dispositivos ficam offline com mais frequência do que as pessoas poderiam esperar, e os criadores do Manic criaram uma solução alternativa especificamente para essas situações.

Normalmente, um malware como esse coleta informações no dispositivo e as envia diretamente para um servidor controlado pelos invasores. Mas o que acontece quando o dispositivo infectado não tem acesso direto à Internet ou não consegue acessar o servidor de comando e controle por algum outro motivo?

Nesse caso, o Manic simplesmente armazena os dados roubados no dispositivo e começa a verificar nas proximidades outros telefones infectados que possam ser acessados por Wi-Fi ou Bluetooth. Se encontra algum com acesso à Internet, ele transfere os dados criptografados para esse telefone, que então os encaminha para o servidor dos invasores.

Mas não para por aí. Os dados podem passar por uma cadeia de dispositivos infectados. Por padrão, o Manic permite até quatro desses dispositivos de retransmissão na cadeia. Se nenhum dispositivo adequado estiver próximo, os dados simplesmente permanecem no telefone original e o Manic tenta novamente mais tarde.

Como proteger seu telefone do Manic e de outros cavalos de Troia bancários

Os malwares para Android estão cada vez mais sofisticados. Por isso, vale a pena lembrar e, de fato, seguir alguns hábitos básicos de higiene digital para usuários de telefones e tablets Android:

  • Evite instalar aplicativos de fontes não oficiais.
  • Não conceda permissão a aplicativos para usar os Serviços de Acessibilidade, a menos que isso seja absolutamente necessário e você entenda exatamente por que eles precisam dessa permissão.
  • Instale um software de segurança confiável em todos os seus dispositivos, execute verificações regularmente e leve seus avisos e recomendações a sério. Recomendamos o Kaspersky para Android. Nossos aplicativos de segurança para Android estão temporariamente indisponíveis na Google Play Store, portanto, para instalá-los em um dispositivo Android, recomendamos usar uma loja de aplicativos alternativa ou instalar o arquivo APK manualmente a partir de nosso site. Um guia passo a passo completo está disponível em nossa postagem Como instalar ou atualizar apps da Kaspersky para Android em 2026.

O malware não tem como alvo apenas os smartphones; ele também se sente em casa em outros dispositivos com Android, de dispositivos de streaming a… carros. Confira os detalhes em nossos posts relacionados:

  • ✇Blog oficial da Kaspersky
  • O que fazer ao encontrar um cartão bancário de outra pessoa Kaspersky Team
    Os grupos de bairro frequentemente ficam cheios de mensagens sobre cartões bancários perdidos que foram encontrados. As pessoas têm boas intenções e querem ajudar um vizinho, então publicam uma foto do cartão com o número e outros dados completamente visíveis. Outras pessoas dizem no grupo que deixaram o cartão com um segurança, caixa ou gerente da loja ou estabelecimento onde o encontraram, ou do mais próximo. Hoje vamos explicar por que nenhuma dessas opções é uma boa ideia e o que você realme
     

O que fazer ao encontrar um cartão bancário de outra pessoa

5 de Setembro de 2026, 08:00

Os grupos de bairro frequentemente ficam cheios de mensagens sobre cartões bancários perdidos que foram encontrados. As pessoas têm boas intenções e querem ajudar um vizinho, então publicam uma foto do cartão com o número e outros dados completamente visíveis. Outras pessoas dizem no grupo que deixaram o cartão com um segurança, caixa ou gerente da loja ou estabelecimento onde o encontraram, ou do mais próximo. Hoje vamos explicar por que nenhuma dessas opções é uma boa ideia e o que você realmente deve fazer se encontrar o cartão bancário de outra pessoa.

O que NÃO fazer ao encontrar um cartão perdido e por quê

Vamos explicar por que você não deve publicar em um grupo uma foto do cartão com os dados visíveis, ficar com ele ou entregá-lo a um desconhecido. O primeiro motivo é o mais óbvio, mas vale a pena reforçar: os dados do cartão são informações privadas e não devem ser compartilhados com pessoas que não têm motivo para vê-los. Uma foto publicada em um grupo pode acabar nas mãos de criminosos, que podem tentar usar esses dados para fazer compras fraudulentas pela internet. O pior cenário é uma foto mostrando os dois lados do cartão e também expondo o código de segurança de três dígitos, conhecido como CVC, CVV ou CVP, que fica no verso.

Agora, um ponto menos óbvio: por que você não deve publicar que encontrou um cartão, mesmo com o número borrado na foto, e ficar com ele até o proprietário aparecer. Como não há garantia de que você foi a primeira pessoa a pegar o cartão, fazer isso pode colocar você sob suspeita caso desapareça dinheiro da conta. Mesmo que você não tenha absolutamente nada a ver com qualquer furto, o simples fato de o cartão ter ficado em sua posse por algum tempo ainda pode fazer com que você tenha que dar explicações ao proprietário ou à polícia.

A mesma lógica se aplica a entregar o cartão a terceiros. Um segurança, caixa ou gerente é tão desconhecido quanto qualquer pessoa, e nenhum deles tem autoridade especial para assumir a responsabilidade por um cartão bancário encontrado. Entregar o cartão a essas pessoas dá a elas a oportunidade de usar o dinheiro de outra pessoa e, se isso acontecer, você pode acabar sob investigação.

A abordagem “o que os olhos não veem, o coração não sente”, ou seja, deixar o cartão onde o encontrou ou movê-lo para um local mais visível, é mais segura para você, mas ainda assim não é a atitude correta. Se você fizer isso, outra pessoa vai encontrá-lo, e não há garantia de que será uma pessoa bem-intencionada. Ela pode tentar retirar dinheiro da conta do verdadeiro proprietário. Portanto, essa também não é uma boa opção.

O que você DEVE fazer com um cartão bancário encontrado

Agora vamos falar sobre o que você deve fazer. A atitude correta pode surpreender você: ligue para o banco que emitiu o cartão, informe que encontrou o cartão e, depois… destrua o cartão. É possível que o proprietário ainda nem tenha percebido o desaparecimento do cartão. Com o uso de pagamentos por aproximação, um cartão físico pode ficar bastante tempo sem ser usado na carteira. O banco bloqueará o cartão, avisará o proprietário de que o cartão desapareceu e emitirá um novo.

Essa última etapa, destruir o cartão, pode surpreender e até gerar resistência, mas mantemos nossa recomendação: um cartão encontrado deve ser destruído. Dessa forma, ninguém poderá usá-lo, e você não precisará ficar com a propriedade de outra pessoa nem correr o risco de ser considerado suspeito caso desapareça dinheiro da conta. A maneira mais simples e confiável de destruir um cartão é cortá-lo cuidadosamente em pequenos pedaços com uma tesoura de cozinha e jogá-los no lixo ou reciclá-los.

Vale a pena ter algo em mente: atualmente, um cartão físico não representa uma perda tão grande para seu verdadeiro proprietário. Para começar, os bancos reemitem cartões de forma rápida e fácil. Na maioria dos bancos, você nem precisa ir a uma agência, pois o novo cartão é entregue diretamente na sua casa.

Além disso, a emissão de um novo cartão normalmente não impede o proprietário de fazer pagamentos. Em muitos casos, basta usar um cartão virtual ou outra forma de pagamento. Portanto, um cartão destruído causa muito menos transtorno ao proprietário do que o risco de ele cair nas mãos erradas e ser usado para retirar dinheiro da conta.

E se, de alguma forma, o proprietário irritado conseguir encontrar você e fizer perguntas, basta mostrar este artigo para que ele entenda o problema que você ajudou a evitar.

Quando você não deve destruir um cartão encontrado

Além dos cartões bancários, existem também cartões de múltiplas funções, como os emitidos para crianças e estudantes, que combinam algumas funções, como cartão de acesso à escola ou universidade e cartão de transporte público. Crianças, especialmente as mais novas, perdem esse tipo de cartão com bastante frequência. Restabelecer todas as funções desses cartões pode levar muito mais tempo do que reemitir um cartão bancário, e os valores armazenados neles geralmente são pequenos. Por isso, se você encontrar um desses cartões, o melhor a fazer é levá-lo à escola ou universidade indicada no cartão e entregá-lo ao segurança ou à recepção.

Em resumo: o que fazer ao encontrar um cartão bancário de outra pessoa

Para resumir, se um cartão bancário perdido chegar às suas mãos:

  1. Procure o número de telefone do banco no cartão. Normalmente, ele está impresso no próprio cartão. Caso não esteja, você pode encontrá-lo facilmente no site oficial do banco. Depois, ligue para o banco. Informe que você encontrou o cartão de outra pessoa.
  2. Depois da ligação, destrua o cartão: corte-o em pequenos pedaços com uma tesoura e jogue-os fora.

E mais um lembrete sobre o que não fazer: não publique fotos do cartão ou de seus dados em grupos de conversa ou nas redes sociais, não fique com o cartão na esperança de localizar o proprietário e não o entregue a desconhecidos.

Também recomendamos acompanhar nosso blog para ficar por dentro das ameaças online mais recentes. E fique à vontade para compartilhar este artigo no grupo do seu bairro, para que seus vizinhos saibam exatamente o que fazer caso encontrem o cartão bancário de outra pessoa.

Quanto à proteção do seu próprio dinheiro, vale a pena usar uma solução de segurança robusta e em várias camadas, que proteja seu dinheiro, cartões, carteiras e pagamentos. Saiba mais em Cinco tecnologias da Kaspersky que vão proteger suas finanças.

Quais outros riscos ocultos os cartões bancários apresentam? Descubra em nossos outros posts:

  • ✇Blog oficial da Kaspersky
  • O que sabemos sobre o roubo de criptomoedas por meio de anúncios do Adform Stan Kaminsky
    O Adform, uma importante plataforma de publicidade, permaneceu comprometido por aproximadamente 24 horas (desde o fim do dia 26 de julho até a noite de 27 de julho) após ser alvo de um ataque por invasores desconhecidos. Poucas pessoas fora do setor conhecem o nome, mas o Adform veicula cerca de 1,5 bilhão de impressões de anúncios todos os dias em dezenas de milhares de sites. Isso significa que qualquer pessoa que visitasse um site que veiculasse anúncios do Adform poderia ter sido alvo do ata
     

O que sabemos sobre o roubo de criptomoedas por meio de anúncios do Adform

25 de Agosto de 2026, 13:13

O Adform, uma importante plataforma de publicidade, permaneceu comprometido por aproximadamente 24 horas (desde o fim do dia 26 de julho até a noite de 27 de julho) após ser alvo de um ataque por invasores desconhecidos. Poucas pessoas fora do setor conhecem o nome, mas o Adform veicula cerca de 1,5 bilhão de impressões de anúncios todos os dias em dezenas de milhares de sites. Isso significa que qualquer pessoa que visitasse um site que veiculasse anúncios do Adform poderia ter sido alvo do ataque.

Os invasores não estavam tentando instalar malware. Em vez disso, eles executaram um script no navegador da vítima que verificava a área de transferência a cada três segundos. Se detectasse que um endereço de carteira de criptomoedas havia sido copiado, o script o substituía pelo endereço de carteira dos invasores. Assim, se alguém tivesse um site com o anúncio malicioso aberto em uma guia do navegador e estivesse realizando uma transação com criptomoedas em outra guia ou em um aplicativo dedicado, os fundos poderiam acabar nas mãos dos invasores. Os responsáveis pelo Adform detectaram o ataque e corrigiram o problema, mas não há garantia de que um incidente semelhante não volte a acontecer. Por isso, todos os usuários devem se proteger contra publicidade maliciosa. Confira nossas dicas no final desta postagem.

O que sabemos sobre o ataque ao Adform

Não há muitas informações disponíveis, pois a declaração oficial da empresa aborda apenas o que aconteceu e quando, sem explicar a causa do incidente. Uma pesquisa independente revelou detalhes técnicos sobre como usuários comuns foram alvo do ataque, mas nada disso explica como o próprio Adform foi invadido inicialmente.

O que está claro é que os invasores inseriram seu próprio código no JavaScript carregado em todos os sites que veiculavam anúncios do Adform. Sempre que um anúncio estava prestes a ser exibido, o script era carregado do servidor do Adform, selecionava o anúncio correto e o exibia. No entanto, os invasores haviam acrescentado um conjunto de funções maliciosas: monitorar a área de transferência, enviar ao próprio servidor dados sobre o site em que o ataque ocorreu e o endereço IP da vítima, além de substituir endereços de carteiras de Bitcoin, Ethereum e Tron.

Para que o ataque funcionasse, bastava uma guia do navegador aberta com qualquer site que veiculasse anúncios do Adform. Não importava o tipo de site, a aparência do anúncio ou a qual anunciante ele pertencia. A única coisa que importava era se o site usava HTTP ou HTTPS. Segundo o Adform, o ataque não poderia ser realizado em um site carregado por HTTPS, pois, nesse caso, a conexão com o servidor dos invasores era bloqueada.

A empresa não divulgou informações sobre quantos usuários foram afetados nem sobre quantos sites ainda veiculam conteúdo e anúncios por HTTP.

Anúncios maliciosos fazem parte do nosso dia a dia

Infelizmente, anúncios on-line perigosos se tornaram um problema sistêmico. E não estamos falando apenas de anúncios de suplementos de procedência duvidosa ou de jogos de azar. Estamos falando de anúncios que disseminam malware ou levam a sites criados para roubar dados de pagamento e outras informações valiosas. Os invasores construíram uma infraestrutura em escala industrial para realizar esse tipo de ataque e utilizam diversas abordagens.

• Invadir e comprometer servidores de anúncios. O Adform não é um caso isolado. Por exemplo, invasores já invadiram servidores de anúncios do Revive, por exemplo, e disseminaram malware por meio de anúncios no PornHub.

• Sequestro das contas de anúncios de marcas legítimas e respeitáveis. Basta roubar a senha de alguém da equipe de marketing. A partir daí, os cibercriminosos veiculam anúncios se passando pela empresa que invadiram e promovendo atualizações falsas de aplicativos, promoções fraudulentas e golpes semelhantes. Nos piores casos, como nas invasões de contas da adtech.de e da adxpansion.com, os invasores conseguiram veicular anúncios que redirecionavam as vítimas diretamente para a instalação automática de malware (downloads drive-by).

• Comprar anúncios diretamente. Isso mesmo. Os invasores simplesmente criam suas próprias contas de anunciante e veiculam anúncios para seus sites de phishing e malware, como qualquer outra empresa na Internet.

Como os anúncios aparecem praticamente em todos os lugares, em sites, aplicativos e redes sociais, essas ameaças podem surgir em praticamente qualquer contexto. E existem variações dessa ameaça tanto em computadores quanto em dispositivos móveis.

Como se proteger de anúncios maliciosos

A única maneira de reduzir significativamente o risco é bloquear o máximo possível de anúncios e combinar isso com proteção contra ataques cibernéticos em todos os seus dispositivos:

• Use um serviço de DNS seguro com filtragem de conteúdo integrada. Eles são eficazes no bloqueio da maioria das redes de anúncios conhecidas. A ideia é simples: sempre que seu dispositivo tenta se conectar a um servidor, o serviço DNS bloqueia solicitações para domínios de anúncios conhecidos. Isso desativa os anúncios em todos os lugares de uma só vez: em smart TVs, em todos os navegadores e em aplicativos para dispositivos móveis. Alguns provedores de Internet oferecem esse serviço, mas uma solução mais simples e universal é configurar o DNS seguro no roteador da sua casa seguindo nosso guia.

• Ative os bloqueadores de anúncios e rastreadores em sua solução completa de cibersegurança. Recomendamos Kaspersky Premium, que chama esse recurso de Antibanner. Esse tipo de proteção é especialmente importante durante viagens, pois o DNS seguro pode causar problemas de conexão em hotéis, restaurantes e aeroportos.

• Use proteção para o navegador. Um software de segurança básico pode impedir o download e a execução de um malware de roubo de dados, mas um pequeno script, como o usado no ataque ao Adform, ainda pode passar despercebido. Para se proteger contra esse tipo de ameaça, use uma solução capaz de analisar o que realmente está acontecendo no navegador. No Kaspersky Premium, esse recurso é oferecido pela extensão de navegador Kaspersky Protection. Ela protege contra a coleta de dados on-line, bloqueia banners de anúncios, protege seus pagamentos, protege o que você digita e bloqueia ataques de phishing.

Quer saber quais outros riscos podem estar escondidos nos anúncios on-line e como se proteger? Confira outras postagens:

• Anunciantes compartilhando seus dados com… agências de inteligência
• Descubra por que os corretores de dados criam dossiês sobre você e como impedir que eles façam isso
• Como os smartphones criam um dossiê sobre você
• Quem está rastreando você na web e como fazem isso
• Como desaparecer da Internet

Clones de carteiras de criptomoedas por phishing na App Store e outros ataques contra usuários de iOS e macOS

11 de Maio de 2026, 10:39

Mesmo que você mantenha seus criptoativos em uma cold wallet (offline) e utilize dispositivos da Apple, que têm forte reputação em segurança, cibercriminosos ainda podem encontrar formas de desviar seus valores. Esses agentes maliciosos estão combinando técnicas conhecidas em novas cadeias de ataque, incluindo a atração de vítimas diretamente dentro da App Store.

Clones de carteiras de criptomoedas

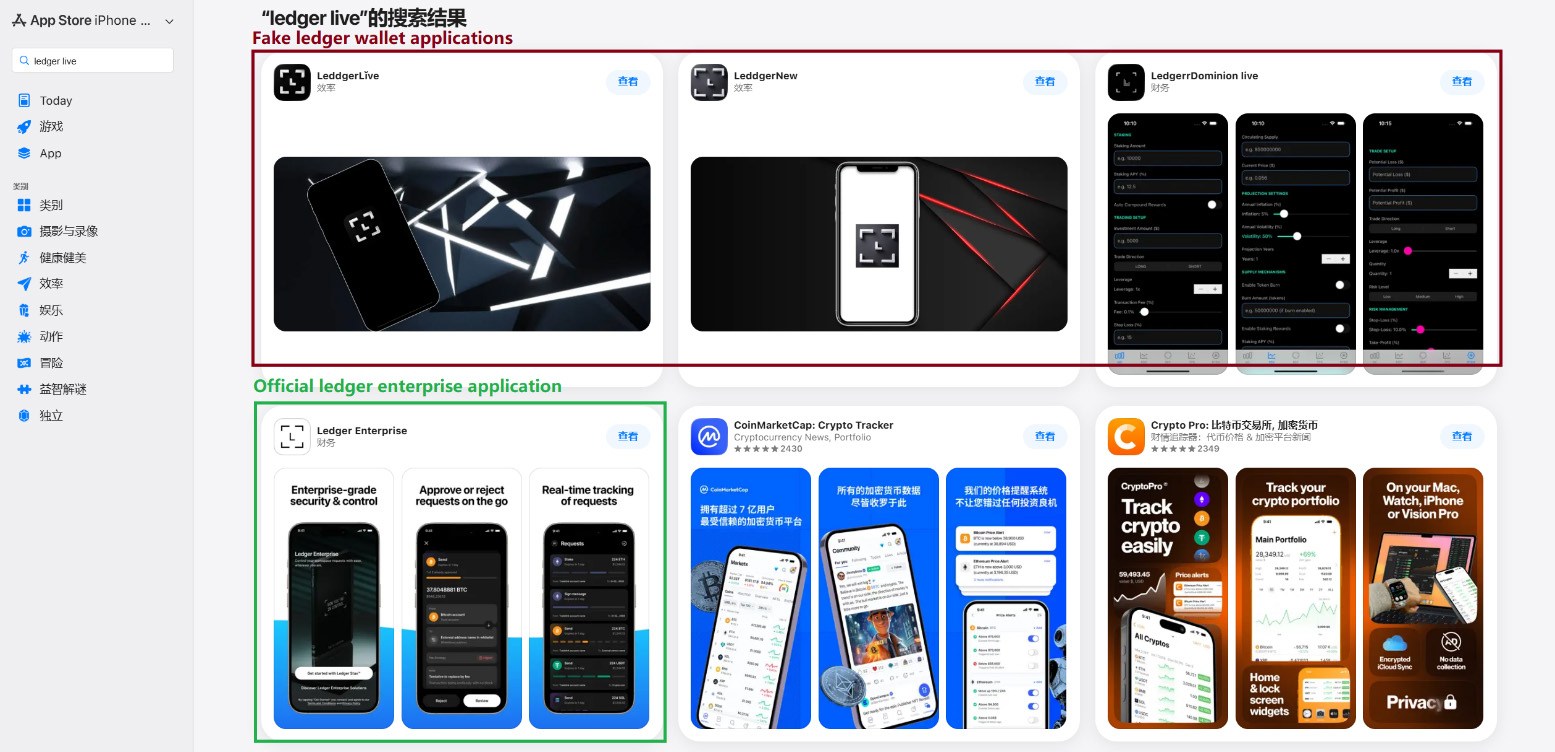
Em março passado, identificamos aplicativos de phishing no topo dos rankings da App Store chinesa, com ícones e nomes que imitavam ferramentas populares de gerenciamento de carteiras de criptomoedas. Como restrições regionais bloqueiam vários aplicativos oficiais de carteiras na App Store chinesa, invasores passaram a explorar essa lacuna. Eles criaram aplicativos falsos com ícones semelhantes aos originais e nomes com erros ortográficos intencionais, provavelmente para contornar a moderação da App Store e enganar os usuários.

Aplicativos de phishing na App Store aparecendo nos resultados de busca por Ledger Wallet (anteriormente Ledger Live)

Aplicativos de phishing na App Store aparecendo nos resultados de busca por Ledger Wallet (anteriormente Ledger Live)

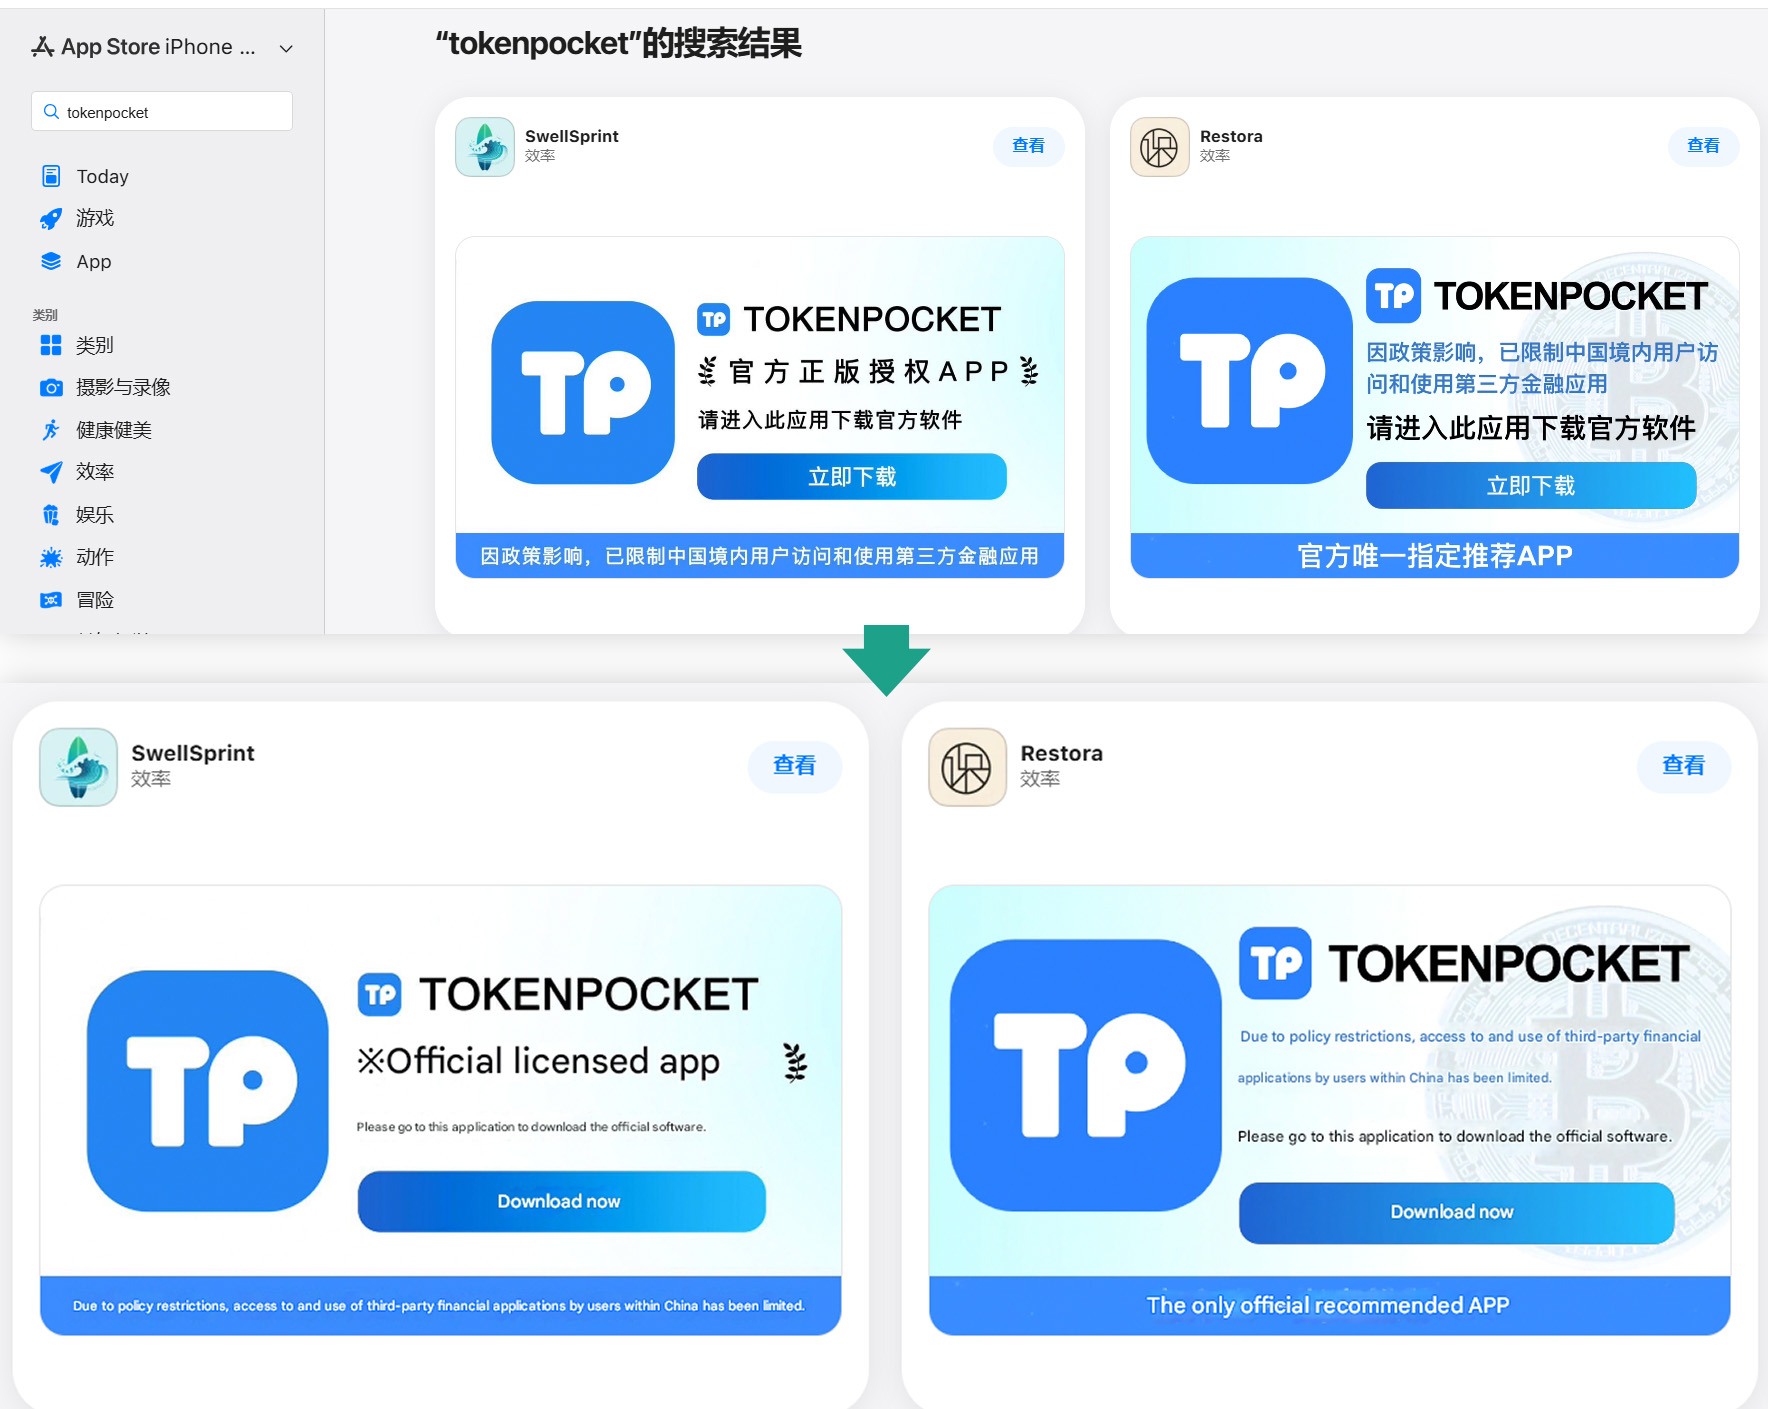
Além desses, identificamos diversos aplicativos com nomes e ícones que não tinham qualquer relação com criptomoedas. No entanto, seus banners promocionais alegavam que poderiam ser usados para baixar e instalar aplicativos oficiais de carteiras digitais que não estão disponíveis na App Store da região.

Banners em páginas de aplicativos afirmando que podem ser usados para baixar o aplicativo oficial do TokenPocket, que não está disponível na App Store local.

Banners em páginas de aplicativos afirmando que podem ser usados para baixar o aplicativo oficial do TokenPocket, que não está disponível na App Store local.

Ao todo, identificamos 26 aplicativos de phishing que se passam pelas seguintes carteiras populares:

  • MetaMask
  • Ledger
  • Trust Wallet
  • Coinbase
  • TokenPocket
  • imToken
  • Bitpie

Alguns outros aplicativos muito semelhantes ainda não apresentavam funcionalidades de phishing, mas todos os indícios apontam que estão vinculados aos mesmos agentes maliciosos. É provável que pretendam adicionar funcionalidades maliciosas em atualizações futuras.

Para conseguir a aprovação desses aplicativos na App Store, os desenvolvedores incluíram funcionalidades básicas, como jogos, calculadoras ou gerenciadores de tarefas.

Instalar qualquer um desses clones é o primeiro passo para perder seus criptoativos. Embora os aplicativos em si não roubem diretamente criptomoedas, frases-semente (frases de recuperação) ou senhas, eles funcionam como isca, explorando a confiança do usuário por estarem listados na App Store oficial. Após a instalação e uso, no entanto, o aplicativo abre um site de phishing no navegador da vítima, projetado para imitar a App Store, e então induz o usuário a instalar uma versão comprometida da carteira de criptomoedas correspondente. Os invasores criaram múltiplas versões desses módulos maliciosos, cada uma adaptada a uma carteira específica. É possível encontrar uma análise técnica detalhada desse ataque em nossa publicação no Securelist.

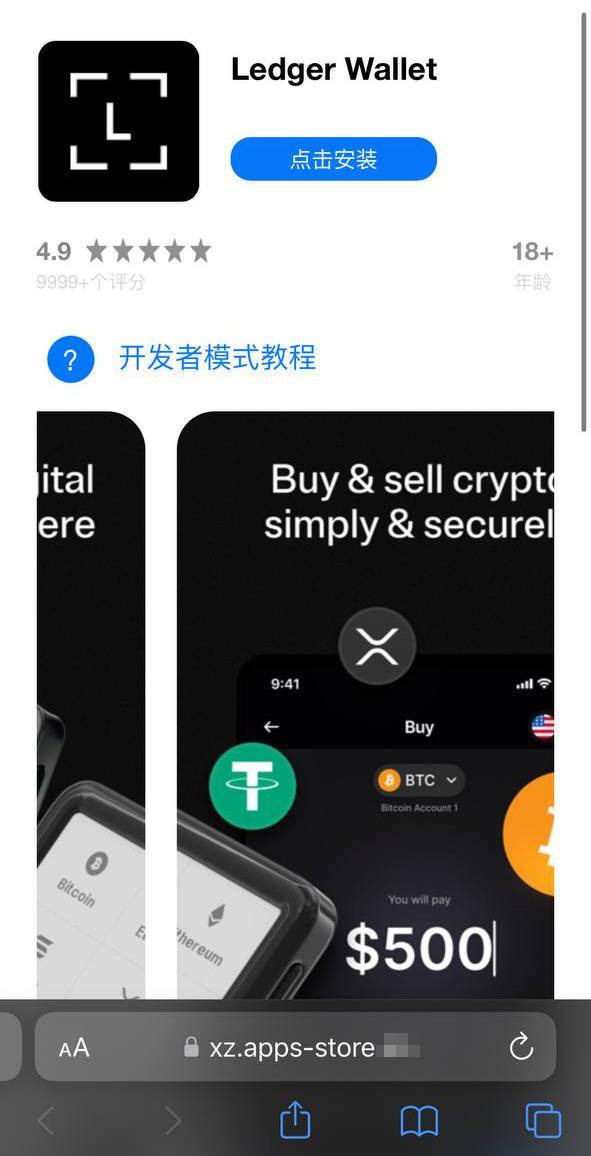
Uma vítima que cai no golpe é inicialmente induzida a instalar um perfil de provisionamento, que permite o sideload de aplicativos em um iPhone fora da App Store. Em seguida, esse perfil é utilizado para instalar o próprio aplicativo malicioso.

Um site falso da App Store induzindo o usuário a instalar um aplicativo que se passa pelo Ledger Wallet

Um site falso da App Store induzindo o usuário a instalar um aplicativo que se passa pelo Ledger Wallet

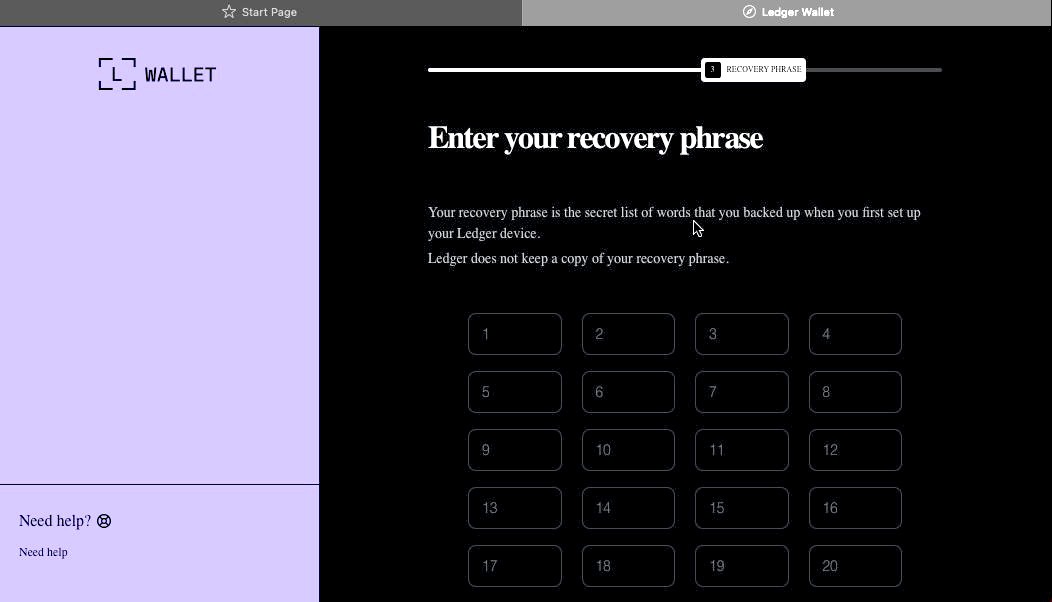
No exemplo acima, o malware é baseado no aplicativo original da Ledger, com funcionalidades de trojan integradas. O aplicativo é visualmente idêntico ao original, mas, ao ser conectado a uma carteira de hardware, exibe uma janela solicitando a frase-semente, supostamente para restaurar o acesso. Esse não é o procedimento padrão. Normalmente, é necessário apenas inserir um PIN, nunca a frase de recuperação. Caso a vítima seja enganada pela aparente legitimidade do aplicativo e insira sua frase-semente, essa informação é imediatamente enviada ao servidor dos invasores, concedendo a eles acesso total aos criptoativos da vítima.

Sideload fora da App Store

Um componente crítico desse esquema envolve a instalação de malware no iPhone da vítima por meio da evasão da App Store e de seu processo de verificação. Esse método é executado de forma semelhante ao infostealer para iOS SparkKitty, identificado anteriormente. Os invasores conseguiram obter acesso ao Apple Developer Enterprise Program. Por apenas US$ 299 por ano, e após um processo que inclui entrevista e verificação corporativa, esse programa permite que organizações emitam seus próprios perfis de configuração e aplicativos para download direto nos dispositivos dos usuários, sem necessidade de publicação na App Store.

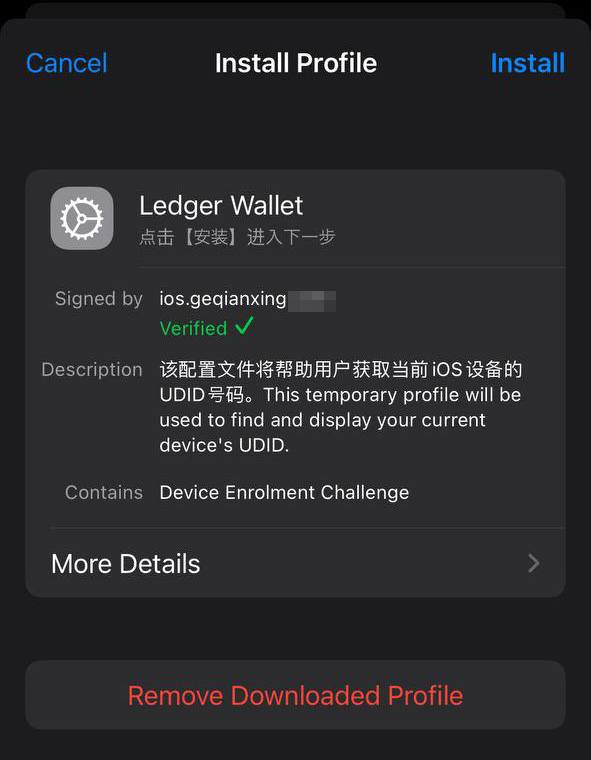
Para instalar o aplicativo, a vítima precisa primeiro instalar um perfil de configuração que viabiliza o download direto do malware, contornando a App Store. Observe o ícone de verificação verde

Para instalar o aplicativo, a vítima precisa primeiro instalar um perfil de configuração que viabiliza o download direto do malware, contornando a App Store. Observe o ícone de verificação verde

De modo geral, perfis corporativos são projetados para permitir que organizações distribuam aplicativos internos diretamente nos dispositivos de seus colaboradores. Esses aplicativos não precisam ser publicados na App Store e podem ser instalados em um número ilimitado de dispositivos. Infelizmente, esse recurso é frequentemente explorado de forma indevida. Esses perfis são amplamente utilizados para distribuir softwares que não atendem às políticas da Apple, como cassinos on-line, mods pirateados e, evidentemente, malware.

É exatamente por isso que o site falso que imita a Apple Store induz o usuário a instalar um perfil de configuração antes de disponibilizar o aplicativo assinado por esse perfil.

Roubo de criptomoedas por meio de aplicativos e extensões no macOS

Muitos usuários de criptomoedas preferem gerenciar suas carteiras em um computador, em vez de um smartphone, optando com frequência por dispositivos com macOS. Não surpreende, portanto, que a maioria dos infostealers voltados para macOS tenha como alvo dados de carteiras de criptomoedas, de uma forma ou de outra. Recentemente, porém, uma nova tática maliciosa vem ganhando força. Além de roubar dados armazenados, os atacantes passaram a incorporar diálogos de phishing diretamente em aplicativos legítimos de carteiras já instalados nos computadores das vítimas. No início deste ano, o infostealer MacSync passou a utilizar esse recurso. Ele se infiltra nos sistemas por meio de ataques do tipo ClickFix. Usuários que buscam determinados softwares são direcionados a sites falsos com instruções fraudulentas para instalar o aplicativo executando comandos no Terminal. Esse processo executa o infostealer, que coleta senhas e cookies armazenados no Chrome, conversas de mensageiros populares e dados de extensões de carteiras de criptomoedas baseadas em navegador.

No entanto, o ponto mais relevante ocorre na etapa seguinte. Se a vítima já possui um aplicativo legítimo da Trezor ou da Ledger instalado, o infostealer baixa módulos adicionais e substitui partes do aplicativo por código trojanizado. Em seguida, o malware assina novamente o arquivo modificado, de modo que, após essas alterações, o Gatekeeper, mecanismo de proteção nativo do macOS, permita a execução do aplicativo sem solicitar permissões adicionais ao usuário. Embora essa técnica nem sempre funcione, ela é eficaz em aplicativos mais simples desenvolvidos com base no Electron.

O aplicativo trojanizado, então, solicita ao usuário a frase-semente da carteira

O aplicativo trojanizado, então, solicita ao usuário a frase-semente da carteira

Ao abrir o aplicativo comprometido, ele simula um erro e inicia um suposto “processo de recuperação”, solicitando que o usuário informe a frase-semente.

Além do MacSync, desenvolvedores de outros infostealers populares para macOS também passaram a adotar essa abordagem de trojanização. Já descrevemos anteriormente um mecanismo semelhante utilizado para comprometer carteiras como Exodus e Bitcoin-Qt.

Como manter seus criptoativos seguros

Repetidamente, os invasores demonstram que nenhum dispositivo é totalmente invulnerável. Com tantos desenvolvedores e usuários de criptomoedas utilizando macOS e iOS, agentes maliciosos passaram a estruturar ataques em escala industrial para ambas as plataformas. Manter-se seguro exige uma abordagem de defesa em profundidade, aliada a ceticismo e vigilância constantes.

  • Baixe aplicativos apenas de fontes confiáveis, como o site oficial do desenvolvedor ou sua página na App Store. Como até mesmo lojas oficiais podem conter malware, verifique sempre o desenvolvedor do aplicativo.
  • Analise também a avaliação do app, a data de publicação e o número de downloads.
  • Leia as avaliações, especialmente as negativas. Ordene as avaliações por data para analisar a versão mais recente. Os invasores frequentemente começam com um aplicativo totalmente legítimo, que acumula boas avaliações, antes de introduzir funcionalidades maliciosas em uma atualização posterior.
  • Nunca copie e cole comandos no Terminal sem ter 100% de certeza sobre o que eles fazem. Esses ataques se tornaram muito populares ultimamente, muitas vezes disfarçados como etapas de instalação para aplicativos de IA como Claude Code ou OpenClaw.
  • Utilize uma solução de segurança abrangente em todos os seus computadores e smartphones. Recomendamos o Kaspersky Premium. Essa medida reduz significativamente o risco de acessar sites de phishing ou instalar aplicativos maliciosos.
  • Nunca insira sua frase-semente em um aplicativo de carteira de hardware, em um site ou em um chat. Em todos os cenários, seja migrando para uma nova carteira, reinstalando aplicativos ou recuperando uma carteira, a frase inicial deve ser inserida exclusivamente no próprio dispositivo de hardware (nunca em um aplicativo móvel ou de desktop).
  • Sempre verifique o endereço do destinatário diretamente na tela da carteira de hardware, como forma de prevenir ataques de substituição de endereço.
  • Armazene suas frases-semente da maneira mais segura possível, como em uma placa de metal ou em um envelope lacrado em um cofre. É melhor não armazená-las em um computador, mas se essa for sua única opção, use um cofre seguro e criptografado como Kaspersky Password Manager.

Ainda acredita que dispositivos da Apple são totalmente seguros? Reavalie essa percepção ao conhecer os seguintes casos:


❌
❌