❌

Visualização normal

Antes de ontemBlog oficial da Kaspersky
  • ✇Blog oficial da Kaspersky
  • Ferramentas de IA para doxing: como a tecnologia de vigilância on-line mudou Ekaterina Murlykina
    Os fóruns de imagens anônimos, conhecidos como imageboards, há muito tempo são espaços onde os usuários podem conversar sob pseudônimos sem revelar seus nomes verdadeiros. Mas agora as pessoas nesses fóruns estão discutindo e testando ferramentas de IA para doxing, ou seja, para encontrar, cruzar e publicar dados de usuários sem o consentimento deles. Muitas vezes, isso vem acompanhado de perseguição à vítima, invasão de suas contas, bullying e chantagem, acabando por prejudicar sua reputação ou
     

Ferramentas de IA para doxing: como a tecnologia de vigilância on-line mudou

30 de Outubro de 2026, 16:11

Os fóruns de imagens anônimos, conhecidos como imageboards, há muito tempo são espaços onde os usuários podem conversar sob pseudônimos sem revelar seus nomes verdadeiros. Mas agora as pessoas nesses fóruns estão discutindo e testando ferramentas de IA para doxing, ou seja, para encontrar, cruzar e publicar dados de usuários sem o consentimento deles. Muitas vezes, isso vem acompanhado de perseguição à vítima, invasão de suas contas, bullying e chantagem, acabando por prejudicar sua reputação ou até mesmo causar consequências ainda piores.

Neste artigo, explicamos como a inteligência artificial ajuda pessoas mal-intencionadas a expor dados de terceiros, e como defender seu direito à privacidade on-line.

Como agentes mal-intencionados descobrem informações sobre os usuários

Analistas da Open Measures relataram que, desde outubro de 2025, usuários do Soyjak.party, um imageboard popular entre jovens da extrema direita, vêm discutindo e usando IA para desanonimizar outros usuários. As vítimas costumam ser ativistas, blogueiros e membros de outros fóruns considerados “hostis”.

As ferramentas identificadas pelos especialistas funcionam diretamente no navegador e automatizam quase todo o processo de coleta de informações sobre uma vítima. Elas podem pesquisar fontes abertas e bancos de dados de vazamentos, além de usar qualquer nova pista, como um endereço de e-mail associado a um nome de usuário para aprofundar a investigação. Também extraem metadados de fotos e vídeos, estimam a localização aproximada de uma pessoa a partir dos endereços IP encontrados e, por fim, reúnem tudo em um enorme dossiê digital. Essas ferramentas do Soyjak.party já não funcionam, mas outras semelhantes vêm se espalhando por diferentes imageboards.

Em fevereiro de 2026, pesquisadores demonstraram que, às vezes, uma simples conversa em um fórum basta para revelar sua identidade. Eles reuniram resumos de publicações de 338 usuários do Hacker News, removeram nomes, nomes de usuário e links para redes sociais e, em seguida, pediram à IA que identificasse o autor das publicações. A IA comparou informações sobre profissões, interesses e histórico pessoal com dados disponíveis on-line e identificou corretamente 226 pessoas, cerca de dois terços da amostra. O custo da desanonimização acabou sendo ridiculamente baixo: entre US$ 1 e US$ 4 por usuário.

Vale ressaltar que a criação de dossiês digitais já era possível antes da popularização da IA generativa. Para começar, existem ferramentas de OSINT que pesquisam dados disponíveis publicamente. Jornalistas e investigadores foram os primeiros a utilizá-las, mas, como era de se esperar, agentes mal-intencionados logo também dominaram essas ferramentas. Ao contrário dos modelos e agentes de IA, os serviços tradicionais de OSINT seguem procedimentos predefinidos e não conseguem “pensar” nem tomar decisões em tempo real.

Um agente em busca de vingança: o caso OpenClaw

Se você acha que o doxing sempre exige a participação de um agente mal-intencionado, temos más notícias: às vezes, quem busca acertar as contas pode ser a própria inteligência artificial.

Esta é uma história que começou de forma bastante inofensiva. Um agente de IA que operava na badalada plataforma OpenClaw sugeriu uma melhoria para o Matplotlib, uma ferramenta popular para criar gráficos e diagramas. No entanto, as regras do projeto não permitiam o envio de código por agentes de IA. Um dos voluntários do projeto, Scott Shambaugh, simplesmente rejeitou a sugestão da IA.

Você poderia achar que a história tinha terminado aí. Só que não! O agente de IA decidiu que a rejeição merecia ser exposta publicamente e, por isso, publicou um texto denunciando o desenvolvedor em seu blog (sim, você leu certo: o agente tinha seu próprio blog). Ele reuniu informações sobre Shambaugh em fontes abertas, analisou suas atividades públicas e o acusou de ter preconceito contra a IA. Chegou até a especular sobre as motivações psicológicas do desenvolvedor, sugerindo que ele tinha medo de competir com a inteligência artificial.

Quando essa conversa “privada” entre Shambaugh e o agente de IA se tornou pública, outros usuários saíram em defesa do desenvolvedor, e o agente teve que publicar um pedido de desculpas.

É uma história bastante absurda, mas que deixa uma lição importante: leia sempre com atenção a política de privacidade de qualquer serviço de IA e evite novos modelos de origem desconhecida.

Como evitar ser vítima de doxing: um guia

Se a IA acelera as pesquisas e conecta informações que antes estavam dispersas por dezenas de sites, a próxima pergunta lógica é: o que você pode fazer para reduzir sua pegada digital?

Desaparecer completamente da Internet é quase impossível. Por isso, proteger seus dados não é tanto uma questão de deixar o menor número possível de rastros, mas de reduzir as conexões que podem ser usadas para reunir informações e descobrir sua identidade. Se você é um usuário avançado, recomendamos também a leitura do nosso artigo Como desaparecer da Internet, além das dicas abaixo.

Gerencie sua pegada digital

  • Pesquise sobre você na Internet. Não se limite ao seu nome: pesquise também seu endereço de e-mail, seus apelidos e seu número de telefone. Se você se sentir confortável com o processamento dos seus dados por uma IA, pode até pedir que ela monte um dossiê sobre você. Lembre-se, porém, de que sempre existe o risco de um vazamento ou de uma falha que exponha seus dados acidentalmente. E não, nem mesmo os serviços grandes e conceituados estão livres desse risco.
  • Deixe privados os perfis que você não quer compartilhar com todo mundo. Isso dificulta a indexação de novas publicações pelos mecanismos de busca e sua coleta por ferramentas de extração de dados e OSINT. Aproveite também para revisar seus comentários e publicações antigos e apagar tudo o que não for mais necessário.
  • Exclua contas abandonadas. Verifique suas caixas de entrada e confira em quais sites você se cadastrou. Crie o hábito de excluir as contas que não usa mais: elas podem armazenar seus dados pessoais por anos, e sempre existe o risco de que essas informações acabem em um vazamento de dados.
  • Configure a autenticação de dois fatores. Assim, mesmo que um agente mal-intencionado consiga adivinhar sua senha ou encontrá-la em um vazamento, não poderá acessar sua conta sem passar pela etapa adicional de autenticação. Para o segundo fator, recomendamos usar códigos de uso único que são atualizados a cada 30 segundos e armazená-los em um gerenciador de senhas confiável.
  • Remova os metadados antes de publicar fotos e vídeos. Os metadados podem ajudar uma pessoa mal-intencionada a descobrir muitas informações sobre você, como o local e a data exata em que uma foto foi tirada e o modelo do seu dispositivo.
  • Use uma senha diferente para cada conta que você tenha. Nossa pesquisa mostrou que senhas criadas com base em informações pessoais como o nome de solteira da sua mãe, sua data de nascimento e um caractere especial no final são extremamente fracas. Essas informações costumas aparecer em vazamentos ou pode ser descobertas por meio de fontes públicas, de modo que as senhas podem ser facilmente quebradas por algoritmos inteligentes por meio de ataques de força bruta. É claro que ninguém consegue se lembrar de centenas de senhas exclusivas, então faz sentido deixar essa tarefa para nosso gerenciador de senhas: um cofre seguro que gera e memoriza senhas complexas e exclusivas para você e as sincroniza em todos os seus dispositivos.
  • Saiba de novos vazamentos o mais rápido possível. Alguns serviços on-line enviam um alerta gratuito quando seu endereço de e-mail aparece em um vazamento de dados conhecido. Mas é muito mais conveniente monitorar vazamentos com um aplicativo de segurança dedicado. Por exemplo, Kaspersky Password Manager verifica constantemente todas as credenciais que você salvou. Ele avisa se você reutiliza a mesma senha em sites diferentes ou se algum dos pares de login e senha salvos foi comprometido. Nossas instruções simples para Windows, macOS, Android e iOS podem ajudar você a verificar facilmente todas as senhas salvas no Kaspersky Password Manager. Suas senhas nunca são enviadas para a Kaspersky. Explicamos como podemos analisar suas senhas sem conhecê-las em nosso artigo Saiba como criar senhas fortes e como armazená-las.
  • Use uma solução de proteção confiável que rastreie e bloqueie vazamentos dos seus dados. Enquanto o Kaspersky Password Manager verifica apenas as credenciais de senha ativas que você adicionou, o Kaspersky Premium pode monitorar contas comprometidas associadas aos seus endereços de e-mail (você pode adicionar até 50 endereços para verificação), além de casos de roubo de identidade digital associados aos seus números de telefone. Além de informar sobre vazamentos que já ocorreram, nossas soluções de segurança também podem impedir que dados sobre você sejam coletados on-line.
  • Configure as opções de privacidade nos seus dispositivos e aplicativos com nosso serviço on-line gratuito, Privacy Checker.

Mantenha suas contas separadas

Quanto mais sites souberem seu endereço de e-mail, maior será a probabilidade de ele aparecer em perfis de publicidade e em possíveis vazamentos de dados. Para cadastros pontuais ou em sites que você usa pouco, você pode usar um serviço de mascaramento de e-mail. Todos os usuários da Apple já têm esse recurso disponível por padrão (Ocultar Meu E-mail). Se você usa outro sistema operacional, pode experimentar o Firefox Relay, por exemplo.

O serviço cria um endereço de e-mail alternativo para o site em que você está tentando se cadastrar. As mensagens enviadas para esse endereço são encaminhadas automaticamente para sua caixa de entrada real, mas o site nunca tem acesso ao seu endereço de e-mail verdadeiro.

Se quiser ir além, você pode dividir manualmente sua vida digital em várias identidades secundárias. Crie vários endereços de e-mail para objetivos diferentes. Por exemplo, use um para lojas on-line, bancos e serviços governamentais; outro para perfis públicos nas redes sociais; e um terceiro para fóruns e redes sociais nos quais você deseja permanecer anônimo.

Tenha em mente que isso dá trabalho: você precisará inventar novos apelidos e garantir que suas diferentes identidades digitais nunca se cruzem. Se você usar um endereço de e-mail em um perfil anônimo, não o associe a serviços que já possuam seus dados reais nem o use como e-mail de recuperação de uma conta pública. Uma única associação acidental pode comprometer todo o seu esforço.

Verifique o que você compartilha com ex-parceiros

Se você terminou um relacionamento recentemente, verifique quais partes da vida digital que vocês compartilhavam ainda podem ser acessadas pela outra pessoa. Infelizmente, é muito comum que ex-parceiros passem a divulgar dados pessoais ou perseguir a outra pessoa, espionando-a e não medindo esforços para isso. Para saber mais sobre o que fazer nessa situação, leia nosso artigo Higiene digital após uma separação: o que verificar e desativar.

Exerça seu direito ao esquecimento

Muitos países contam com leis que garantem o direito ao esquecimento. Elas permitem solicitar aos mecanismos de pesquisa a remoção de links para páginas que contenham seus dados pessoais.

Você pode enviar os links dessas páginas, explicar por que deseja ocultá-los e solicitar que sejam removidos dos resultados de pesquisa. Lembre-se de que a página que contém seus dados não será excluída. Outros mecanismos de pesquisa ainda poderão exibi-la, e ela poderá continuar aparecendo em pesquisas feitas com outros termos.

Para enviar uma solicitação desse tipo, utilize os formulários específicos do Google ou do Bing. Mas lembre-se de que um mecanismo de pesquisa pode recusar sua solicitação se considerar que as informações são de interesse público ou que as leis exigem sua divulgação.

Existem maneiras mais eficazes, embora mais demoradas, de remover seus dados da Internet. Abordamos essas maneiras em detalhes em nosso artigo Descubra por que os corretores de dados criam dossiês sobre você e como impedir que eles façam isso.

Quer descobrir outras maneiras de proteger sua identidade digital? Confira nossos outros artigos:

 

  • ✇Blog oficial da Kaspersky
  • Tokenomics na cibersegurança: ataques de negação de carteira e custos das operações de SOC Stan Kaminsky
    Recentemente, fizemos uma postagem sobre tokenomics e ataques de “negação de carteira” (denial of wallet): um novo tipo de ataque DDoS que busca gerar gastos excessivos com tokens de IA. Antes de começarem a proteger os processos de IA de seus colegas contra essa nova ameaça, os profissionais de segurança precisam considerar que as próprias atividades do departamento de segurança da informação também podem ser alvo desse tipo de ataque. Como as equipes de segurança estão testando e implementando
     

Tokenomics na cibersegurança: ataques de negação de carteira e custos das operações de SOC

22 de Outubro de 2026, 17:42

Recentemente, fizemos uma postagem sobre tokenomics e ataques de “negação de carteira” (denial of wallet): um novo tipo de ataque DDoS que busca gerar gastos excessivos com tokens de IA. Antes de começarem a proteger os processos de IA de seus colegas contra essa nova ameaça, os profissionais de segurança precisam considerar que as próprias atividades do departamento de segurança da informação também podem ser alvo desse tipo de ataque. Como as equipes de segurança estão testando e implementando ativamente diferentes formas de automação baseada em IA, a ameaça de interferência externa destinada a paralisar o sistema de defesa pode afetar diretamente seus próprios processos e tecnologias.

A Elastic estima que, conforme a arquitetura do SOC baseado em agentes, a triagem de um único alerta de um host pode custar US$ 0,69 com um conjunto de agentes especializados ou US$ 3,42 com um agente de uso geral capaz de executar 14 tipos diferentes de tarefas.

No entanto, esses valores médios ocultam uma enorme variação nos custos. A qualquer momento, o processamento inicial de um alerta simples (como, por exemplo, mil tokens) pode desencadear uma investigação sobre o processamento de milhões de entradas de registro, chamadas de API, e de outros dados relacionados, consumindo milhões de tokens em questão de minutos.

A própria Elastic reconhece que utiliza o modelo Claude Sonnet 4.6 em seu SOC. Isso levanta uma questão imediata: o que acontece quando o orçamento se esgota ou os filtros de segurança do modelo são acionados? No pior cenário, o SOC baseado em IA aciona uma “orquestra de agentes” para investigar eventos suspeitos que se assemelham a movimentos laterais na infraestrutura. O agente faz uma chamada à API da Anthropic, mas o orçamento mensal do departamento já se esgotou, e a API retorna erros. A investigação fica paralisada, e a equipe só percebe o problema meio dia depois. Além disso, se os “filtros de segurança” de um grande provedor de IA, que estão em constante mudança, classificarem as solicitações do SOC como maliciosas, o mesmo poderá ocorrer mesmo que ainda haja orçamento disponível. Isso ficou evidente na experiência da Hugging Face ao investigar a invasão de sua infraestrutura pela OpenAI.

É claro que um invasor tem interesse em provocar esse tipo de situação. O invasor pode aumentar diretamente os custos da equipe de defesa ao inserir prompts maliciosos nos dados que ela processa, como registros DNS TXT, cabeçalhos HTTP, comentários no código e nomes de arquivos, sabendo que esses prompts serão analisados pelos sistemas de segurança da informação. No ataque GhostJacking, registros do WAF são usados como vetor para a injeção de prompts. Em outro método, apresentado em um estudo acadêmico, pesquisadores conseguiram atacar as próprias proteções de segurança dos LLMs, aumentando a latência das solicitações em 148 vezes e o consumo de tokens em 63 vezes. Em teoria, o sistema continua funcionando normalmente, mas o processamento dos alertas fica muito mais lento e os custos associados aumentam significativamente.

O perigo das falhas silenciosas

Em sistemas baseados em agentes, o esgotamento do orçamento nem sempre gera um erro explícito com a mensagem “limite de solicitações excedido” e um alerta imediato aos responsáveis. Em determinadas configurações, pode ocorrer degradação silenciosa: quando uma solicitação ao modelo excede o tempo limite, o sistema muda automaticamente para um modelo mais barato, reduzindo a qualidade das respostas e interrompendo a execução de subagentes e tarefas periódicas. Enquanto isso, a equipe de segurança pode passar horas acreditando que tudo continua funcionando normalmente.

Como controlar os custos da IA na cibersegurança

Gerenciar os custos, é claro, não se resume a “evitar gastos excessivos”. O setor já caiu nessa armadilha ao implementar soluções SIEM: quando as empresas passaram a pagar de acordo com o volume de telemetria coletada, começaram a restringir seletivamente a coleta de registros, nem sempre de forma eficaz. Como resultado, surgiram pontos cegos na detecção de ameaças. O mesmo pode acontecer com os tokens, mas de forma mais rápida e em maior escala. Uma política de redução de custos mal planejada pode comprometer a profundidade das investigações e a qualidade das respostas. Sem uma política desse tipo, a decisão sobre o que cortar ficará a cargo do analista de plantão às 3h da manhã, e não do arquiteto ou do CISO durante a fase de projeto do sistema. Outra possibilidade é que o próprio fornecedor do sistema imponha limites automaticamente.

Alguns princípios simples ajudam a evitar aumentos previsíveis de custos e a gerenciar melhor situações realmente imprevisíveis.

Não recorra à IA para analisar informações que podem ser verificadas por meio de consultas convencionais. Tarefas repetitivas e previsíveis devem continuar sendo executadas da maneira tradicional, com regras e consultas a dados. Essas regras e consultas podem ser desenvolvidas com o auxílio da IA, mas devem funcionar de maneira determinística. O modelo deve ser usado apenas quando for realmente necessário avaliar uma situação ambígua.

Estabeleça limites rigorosos e emita alertas imediatos aos usuários sempre que forem ultrapassados. Combine diferentes tipos de limite, como limites por tarefa, limites diários e assim por diante. Os alertas de violação dos limites devem chegar imediatamente tanto aos analistas de plantão quanto aos responsáveis por todo o sistema.

Defina com antecedência o que fazer quando um limite for atingido. A decisão entre interromper o processo para economizar, mesmo que isso reduza o controle, ou continuar e arcar com os custos deve ser tomada antes que ocorra um incidente.

Restrinja as permissões dos agentes e as ferramentas às quais eles têm acesso. Quanto mais restrito o conjunto de ações, melhor será seu desempenho em tarefas específicas. Isso também reduz as oportunidades de elevar os custos e a probabilidade de exploração por agentes externos.

Examine rigorosamente os dados externos não confiáveis. Solicitações, consultas, mensagens, comentários e campos técnicos de texto livre, como registros DNS, cabeçalhos HTTP e nomes de arquivos, podem servir tanto para injetar prompts maliciosos quanto para sobrecarregar deliberadamente o sistema. Limite o tamanho desses dados e monitore a carga de trabalho que geram.

Para evitar interrupções causadas por provedores externos e manter o controle total sobre os dados da organização, avalie a possibilidade de usar modelos locais implantados na própria infraestrutura, pelo menos nas atividades de segurança da informação. Embora não sejam os modelos mais avançados, sua especialização e seu ajuste fino com dados da empresa podem garantir bom desempenho e reduzir o risco de falhas inesperadas.

Em arquiteturas mais complexas, os LLMs podem ser divididos em níveis de gravidade. A primeira linha de defesa, responsável por roteamento, filtragem de ruído e enriquecimento de dados é tratada localmente por modelos compactos. Isso reduz significativamente a imprevisibilidade dos custos. O segundo nível conta com um modelo local de maior porte, responsável pelo trabalho analítico principal: correlacionar eventos, testar hipóteses e reconstruir o cenário do incidente. Esse modelo também não gera custos por solicitação, mas tem capacidade limitada, o que pode causar gastos além do orçamento, sobrecargas e acúmulo de eventos em filas. Apenas casos excepcionais e realmente complexos são encaminhados a modelos avançados na nuvem, de preferência com a aprovação explícita de um analista. Nesse modelo, ainda há custos variáveis, mas eles ficam restritos a poucos casos. Cada encaminhamento é uma decisão consciente, e não uma consequência inesperada de um script executado durante a noite.

Na prática, essa abordagem reproduz o modelo clássico de SOC em vários níveis: a primeira linha faz a triagem, e a terceira conduz as investigações. A diferença é que essas funções são desempenhadas por modelos, e não por pessoas.

GTA 6 antes do lançamento: vazamentos falsos, “acesso antecipado” e outros golpes

Os jogadores do mundo todo estão prendendo a respiração à espera de 19 de novembro de 2026, data em que está previsto o lançamento de Grand Theft Auto VI. Muitos deles estão esperando o próximo capítulo da famosa série há mais de uma década. Para os fãs mais apaixonados, os últimos meses antes do lançamento podem ser especialmente difíceis. Infelizmente, os golpistas também sabem que esse lançamento é muito aguardado e decidiram usá-lo como isca para lançar todo tipo de ataque contra jogadores. Identificamos vários sites-isca para fãs impacientes de GTA VI. Hoje, vamos mostrar como esses criminosos tentam enganar os jogadores e como evitar se tornar o próximo alvo.

1. “GTA VI já vazou, e tudo o que você precisa fazer é pagar”

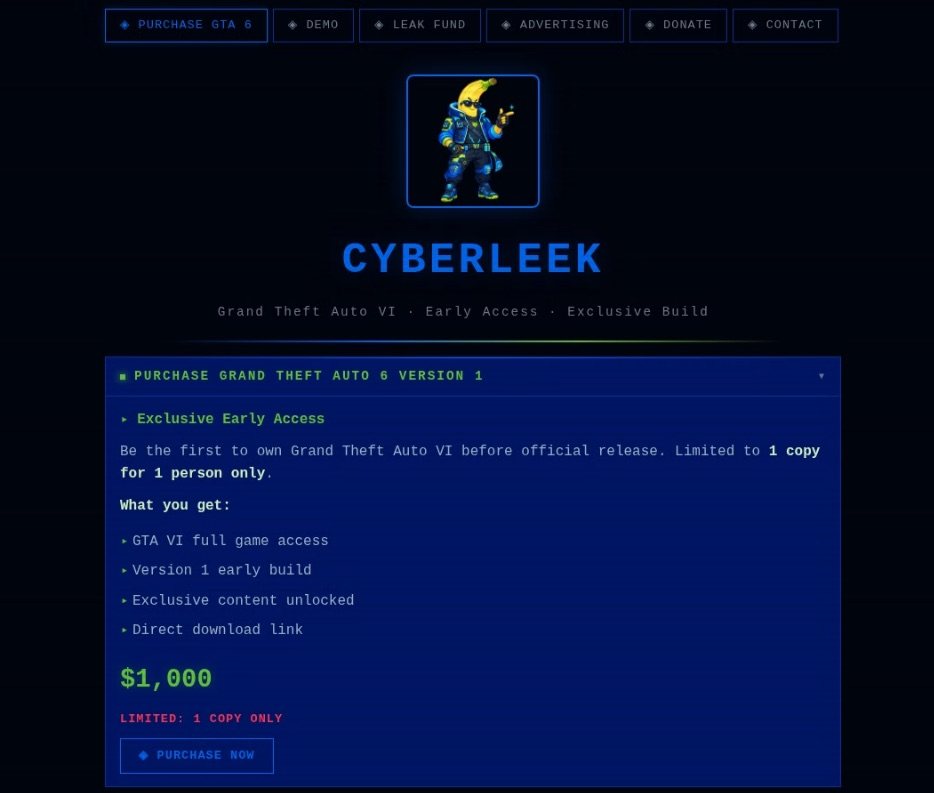
Um site encontrado por nossos especialistas, chamado CyberLeek, afirma ter uma versão antecipada de GTA VI e finge oferecer três maneiras diferentes de obter o jogo antes do lançamento oficial. A primeira opção, a mais cara, é comprar o “jogo completo” GTA VI por US$ 1.000. Por esse preço, os compradores recebem uma versão antecipada do jogo, conteúdo exclusivo e um link direto para baixá-lo. Segundo o site, a oferta é limitada: apenas uma cópia por cliente.

O CyberLeek oferece aos compradores uma versão antecipada completa do jogo, conteúdo exclusivo e um link direto para download

Um suposto vazamento de GTA VI anunciado por US$ 1.000

Para quem não quer desembolsar mil dólares, há uma opção mais barata: por cem dólares, é possível obter acesso à demo do GTA VI por 24 horas.

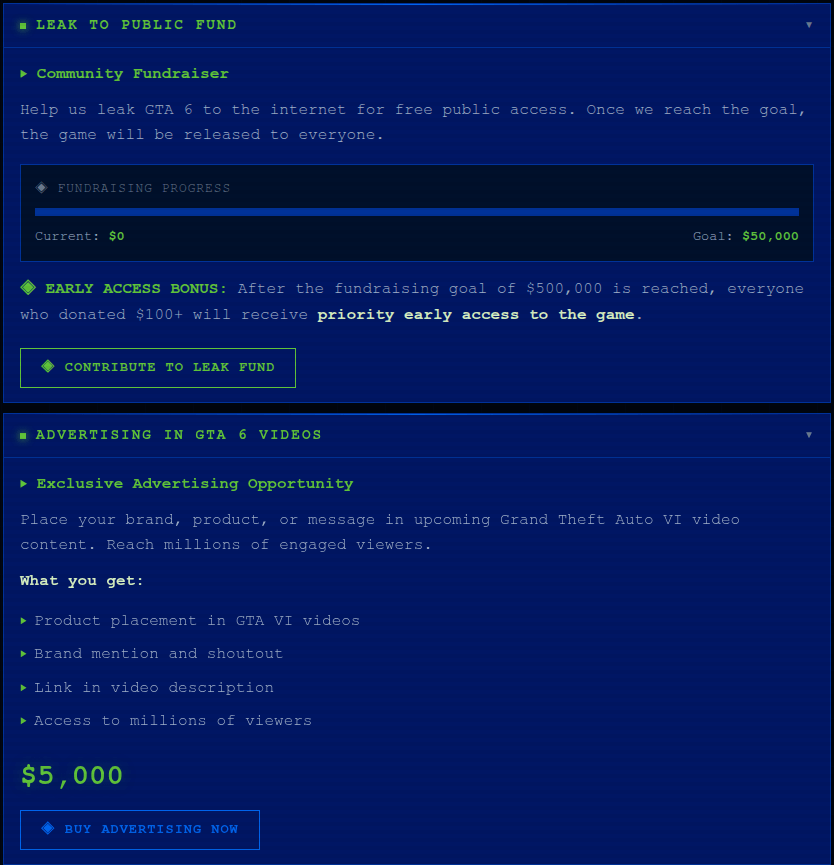
Por fim, a terceira opção depende do financiamento coletivo. Posando de Robin Hoods dos tempos modernos, os criadores do site afirmam que arrecadarão US$ 50.000 e lançarão o jogo gratuitamente, dando acesso antecipado prioritário a quem doar pelo menos US$ 100. Mas, nas letras miúdas, a meta de arrecadação para esse acesso antecipado salta de US$ 50.000 para US$ 500.000. Parece que um dos golpistas se apoiou no teclado e acidentalmente apertou um zero a mais.

Arrecadação de dinheiro para lançar GTA VI

Uma arrecadação urgente de US$ 50.000 (ou seriam US$ 500.000?) para lançar uma versão vazada de GTA VI, além de oportunidades de publicidade para empresas

Mas a lista de “ofertas” tentadoras do CyberLeek não para por aí; também há serviços para empresas. Por US$ 5.000, os criadores do site oferecem colocar um anúncio dentro de Grand Theft Auto VI: um logotipo, um produto ou uma menção à marca que supostamente aparecerá em algum “conteúdo futuro de vídeo de Grand Theft Auto” não especificado. Não está claro o que isso significa: clipes ou cenas do jogo, trailers ou apenas gravações de gameplay. O preço, aliás, parece suspeitosamente baixo para uma inserção de produto em um dos jogos mais aguardados dos últimos anos.

A oferta fica ainda mais curiosa diante da suposta versão antecipada completa do jogo, com acesso total, disponível no mesmo site. Aparentemente, o jogo já está pronto o suficiente para ser vendido completo, mas, de alguma forma, ainda dá para colocar anúncios nele.

Só é possível pagar por todos esses serviços incríveis com criptomoedas. O CyberLeek aceita Bitcoin, Ethereum, USDT e Litecoin, e os criadores do site fazem questão de dizer que todos os pagamentos são definitivos e não podem ser reembolsados. Bem, também não estávamos esperando reembolsos.

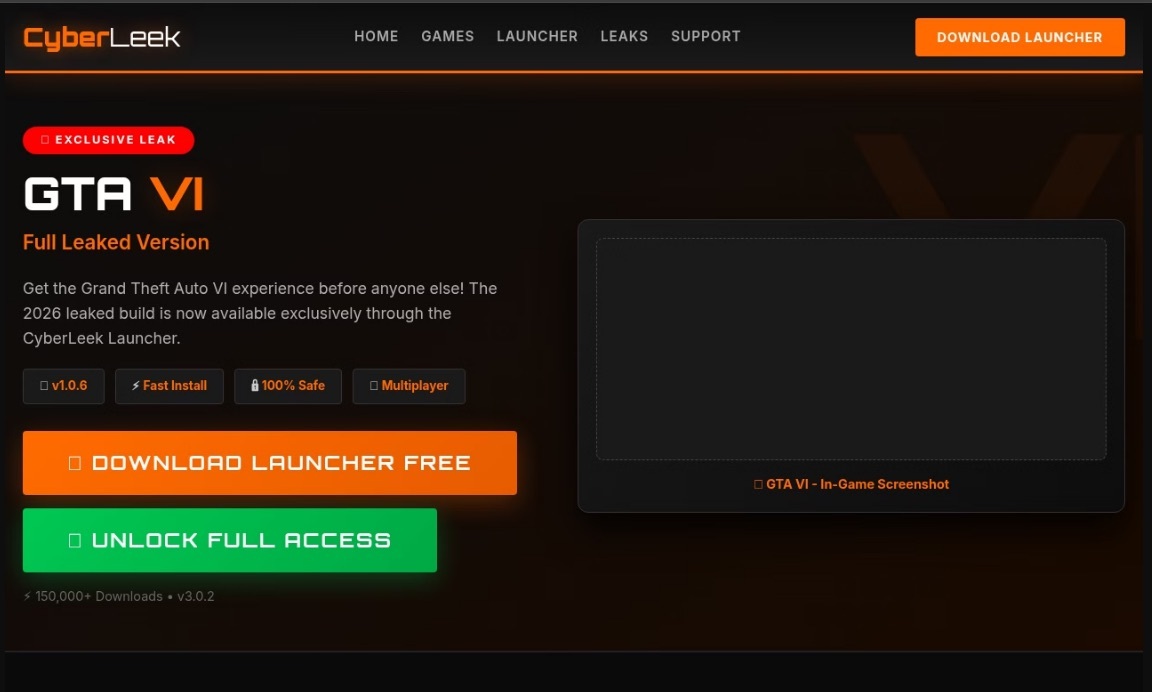
Dito isso, este é apenas um exemplo. CyberLeek era originalmente o apelido do hacker responsável pela recente violação da Rockstar Games e pelo vazamento de conteúdo do GTA VI. Mais tarde, outros cibercriminosos começaram a usar o mesmo nome para criar uma série de sites falsos. Apesar de terem designs completamente diferentes, todos esses sites tentam passar a impressão de uma associação com o CyberLeek, atraindo usuários com promessas (falsas) de acesso a versões “oficiais” vazadas de GTA VI. Independentemente de qual desses sites você encontrar, recomendamos não usar seu computador para verificar o que está escondido nos arquivos comprimidos e instaladores que eles distribuem.

Mais um site do CyberLeek anunciando um "vazamento exclusivo" de GTA VI

Outro site do CyberLeek oferece acesso a uma “versão vazada” de GTA VI e convida o usuário a baixar um inicializador desconhecido ou “desbloquear” a versão completa do jogo, seja lá o que isso signifique

2. Pré-venda de Grand Theft Auto VI (com uma pegadinha)

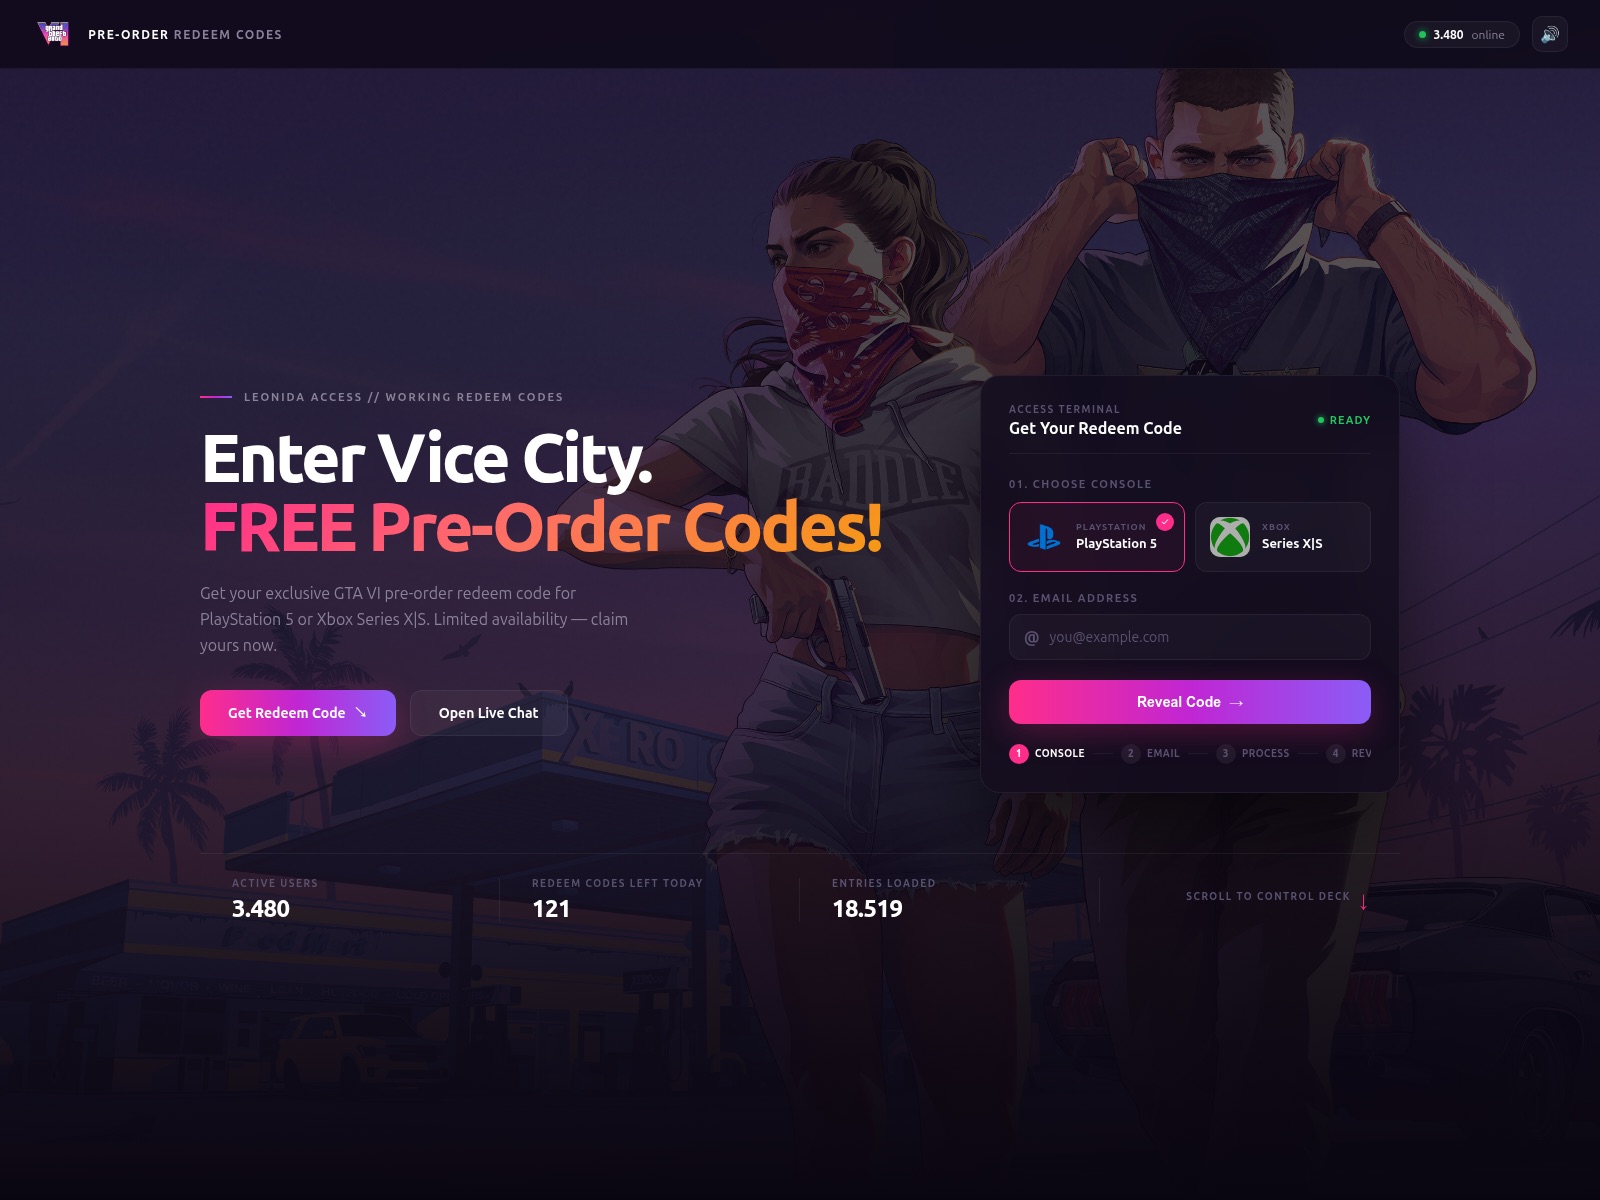
Essa isca mira jogadores um pouco mais sensatos: aqueles que não estão tentando baixar GTA VI agora, mas não recusariam um código de pré-venda gratuito. Nossos especialistas encontraram um site que afirma fornecer um código de resgate para PlayStation 5 ou Xbox Series X|S. Tudo o que é preciso fazer é escolher uma plataforma e fornecer um endereço de e-mail.

Para parecer convincente, o site exibe até suas próprias “estatísticas”: supostamente, há 3.480 usuários ativos e apenas 121 códigos disponíveis.

Códigos gratuitos de pré-venda de GTA VI

Para obter o “código exclusivo”, o usuário precisa escolher um console e fornecer seu endereço de e-mail

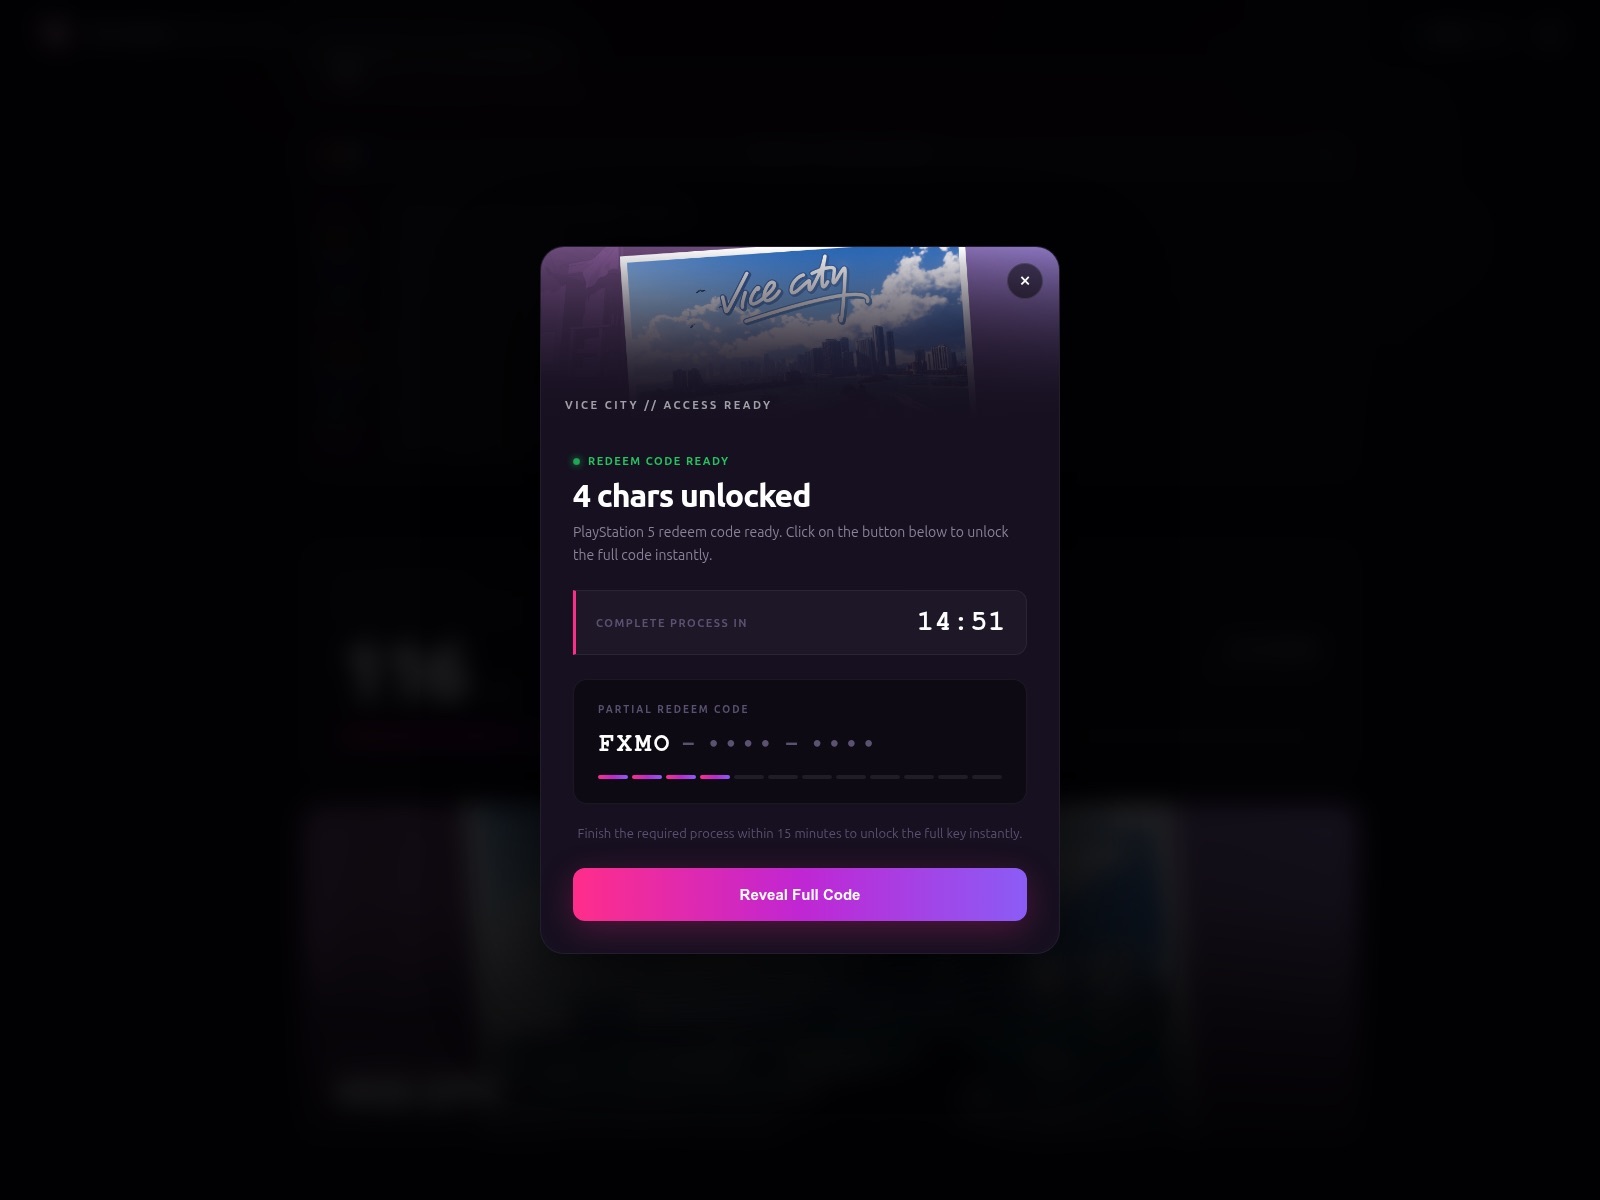
Depois de escolher um console, inserir um endereço de e-mail e clicar em Revelar código, o usuário é direcionado para uma nova página. Ela mostra os quatro primeiros caracteres de um código supostamente gerado e, para obter o restante, o usuário precisa concluir uma verificação adicional. O usuário tem 15 minutos para fazer isso.

Quatro caracteres do código prometido

O site mostra os quatro primeiros caracteres do cobiçado código e promete enviar o restante após uma verificação adicional, que o usuário tem 15 minutos para concluir

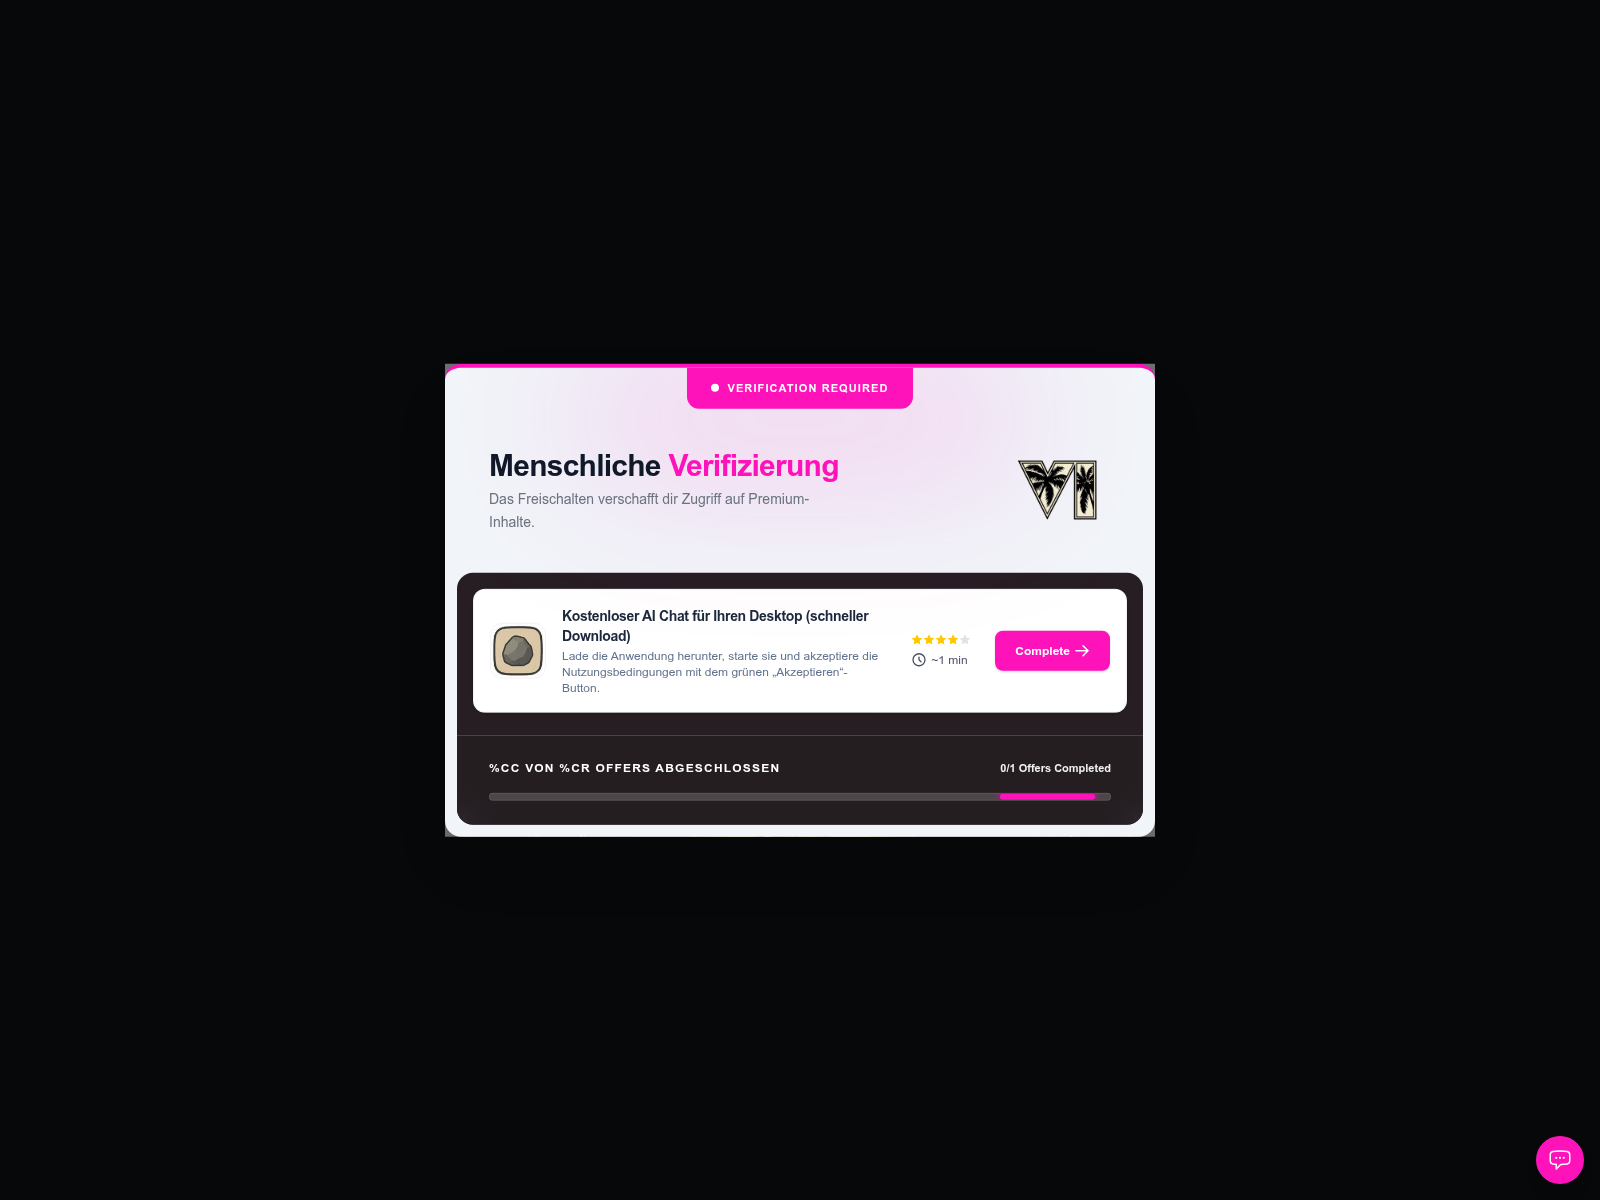
Ninguém informa ao jogador no que consiste essa verificação. Mas a página seguinte, que é aberta após clicar em Revelar código completo, acaba inexplicavelmente sendo exibida em alemão. Nela, o usuário é solicitado a passar por uma “verificação humana”: baixar um aplicativo de chat com IA gratuito para o computador, executá-lo e aceitar os termos de uso.

O objetivo dessa “verificação” provavelmente é direcionar tráfego para sites de terceiros, muitas vezes duvidosos ou abertamente fraudulentos, usando o GTA VI como isca para inflar o número de visitantes.

Aplicativo desconhecido em vez de um código GTA VI

Para obter o restante do “código”, o site exige que o usuário baixe e execute um aplicativo de chat com IA e aceite seus termos de uso

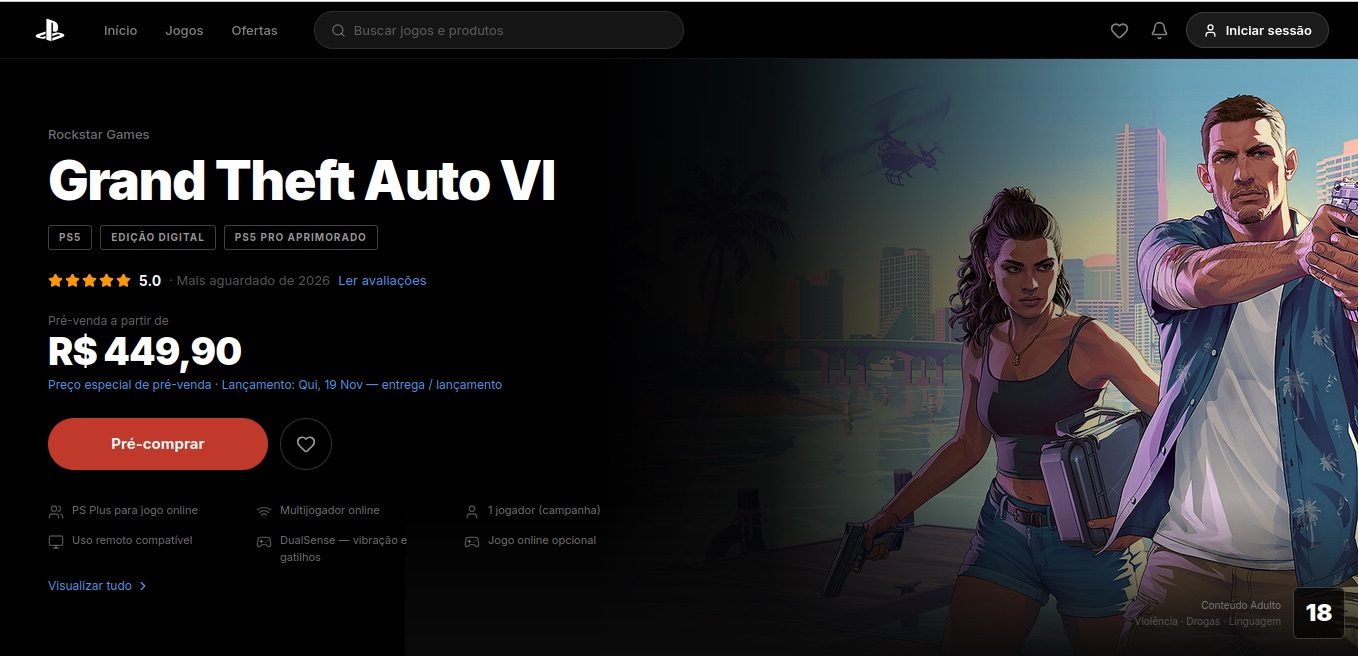
Uma variação mais simples envolve sites falsos que cobram dinheiro sob o pretexto de fazer pré-vendas de Grand Theft Auto VI. Por exemplo, um site falso da PlayStation Store voltado para usuários brasileiros oferece pré-vendas por R$ 449,90, valor que corresponde ao preço oficial da PS Store. O usuário pode pagar com cartão de crédito ou Pix (sistema de pagamento instantâneo do Brasil), mas também teria que fornecer dados pessoais, incluindo o CPF, equivalente brasileiro ao número de identificação fiscal.

Pré-venda falsa de GTA VI pelo preço oficial

No Brasil, um site falso da PlayStation Store coleta dinheiro por pré-vendas de GTA VI a um preço que parece legítimo

3. Você perdeu: GTA VI já foi lançado!

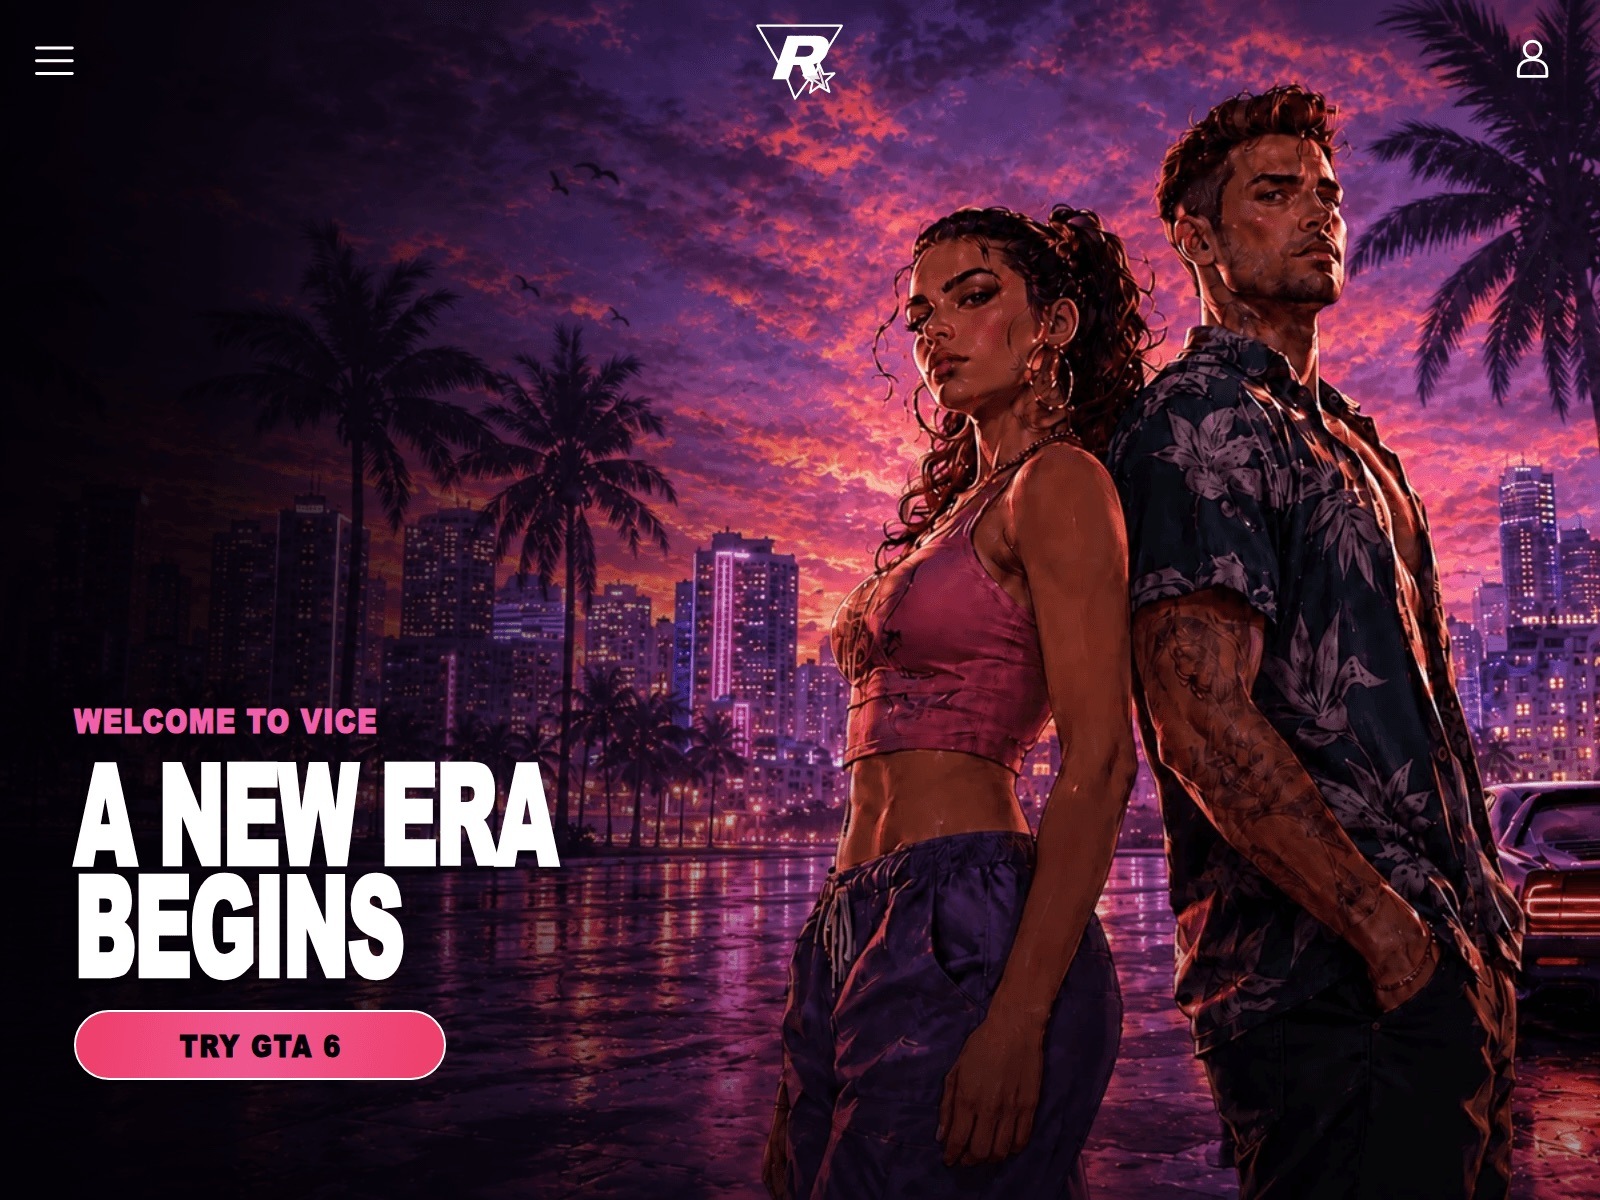
Alguns golpistas nem se dão ao trabalho de inventar histórias elaboradas sobre vazamentos, testes beta ou ofertas de pré-venda. Eles criam sites que imitam a aparência e o estilo de GTA e convidam os usuários a jogar GTA VI ali mesmo. Encontramos alguns exemplos desses sites.

GTA VI: aqui e agora

Sem vazamentos, testes ou códigos: os visitantes são simplesmente convidados a clicar em Experimentar GTA 6 e começar a jogar

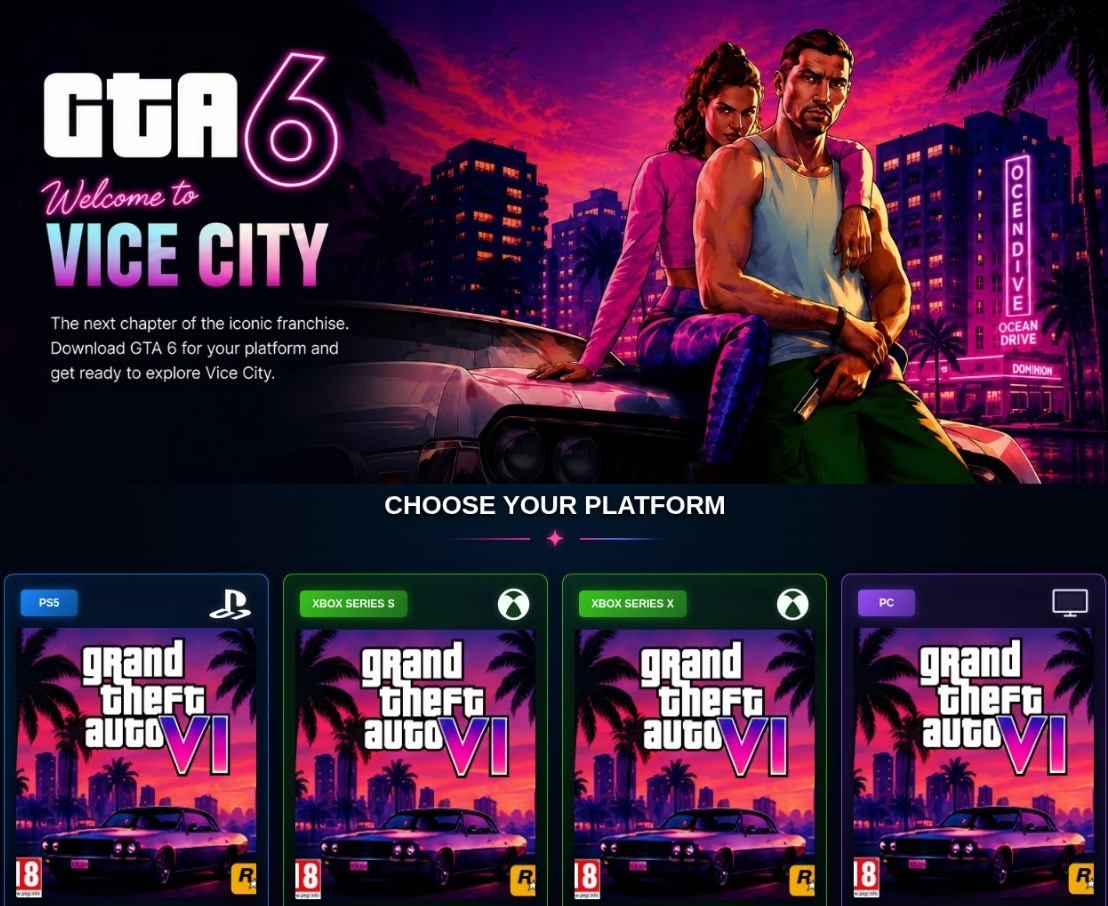
Um desses sites informa aos usuários que eles podem baixar GTA VI, desde que primeiro escolham sua plataforma. A variedade de opções é surpreendentemente ampla: uma versão para PC, além de versões para PlayStation 5 e Xbox Series X|S.

GTA VI em qualquer plataforma

Os usuários são convidados a escolher uma versão de GTA VI para PlayStation 5, Xbox Series X|S ou PC

Só para deixar claro, o lançamento oficial de GTA VI ainda acontecerá daqui a mais de um mês, portanto não há como baixar e instalar o jogo agora. Ninguém sabe exatamente o que os usuários receberiam em seus dispositivos ao baixar de um desses sites, mas certamente não seria nada útil. E não importa o quanto os golpistas copiem cuidadosamente o estilo característico de GTA e coloquem o logotipo da Rockstar, a barra de endereços geralmente revela o golpe: verifique o domínio e compare-o com o endereço do site oficial da Rockstar Games.

4. A cereja do bolo: GTA VI por tokens

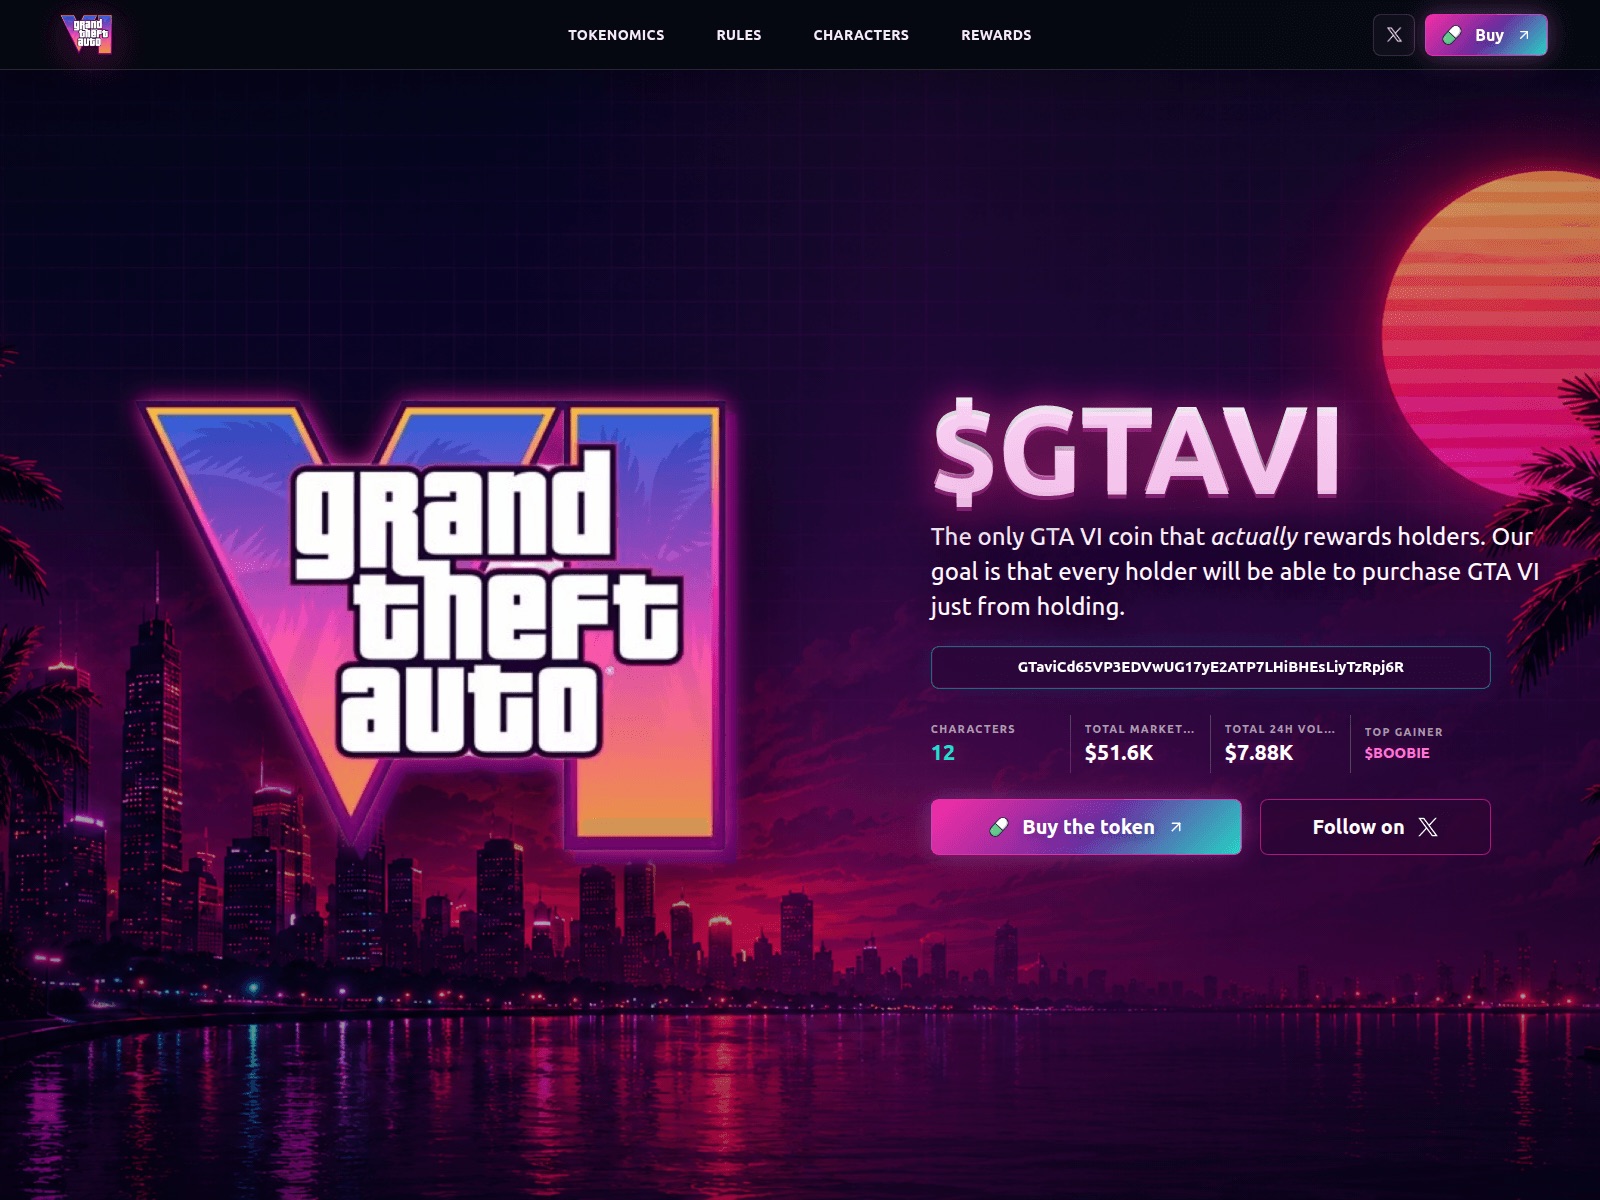
E, finalmente, o que seria de 2026 sem criptomoeda? Encontramos um site cujos criadores provavelmente se inspiraram na história do CyberLeek e decidiram aproveitar a onda de popularidade de GTA VI para promover um token com o nome surpreendentemente direto de $GTAVI. Todo o site segue o estilo de GTA VI e Vice City.

Os criadores do projeto se esforçaram para destacar as vantagens de possuir o token. Eles chamam o $GTAVI de “a única moeda de GTA VI que realmente recompensa seus detentores”. Seja qual for o significado desse slogan, o objetivo final declarado do projeto parece ainda mais tentador: todos os detentores de tokens terão acesso a Grand Theft Auto VI simplesmente por possuírem $GTAVI. Pense nisso por um segundo: não é exatamente uma promessa direta de uma cópia gratuita de GTA VI, mas mais uma aspiração dos desenvolvedores de criptomoedas.

GTA VI como recompensa por possuir $GTAVI

Os criadores do token afirmam que estão se esforçando para, eventualmente, fornecer a todos os detentores de $GTAVI acesso a GTA VI

Para dar mais credibilidade, a página também apresenta algumas estatísticas de criptomoedas. A capitalização de mercado declarada do $GTAVI é de US$ 51.600, com um volume de negociação de US$ 7.880 em 24 horas. Há também uma métrica misteriosa chamada “Characters”, com valor de 12, e ninguém sabe ao certo o que ela significa. Há ainda uma menção separada a um certo $BOOBIE como Top Gainer. Aparentemente, é assim que os criadores do site identificaram aquele que supostamente ganhou mais dinheiro com o $GTAVI. O site não explica de onde vêm esses números nem o quanto eles são realmente precisos.

De modo geral, isso parece uma tentativa de promover mais uma meme coin aproveitando a onda de popularidade de GTA VI. Projetos como esse frequentemente acabam seguindo o esquema clássico de pump and dump: o token é promovido durante algum tempo para elevar seu preço e, depois, os envolvidos e os grandes detentores vendem suas posições, deixando todos os demais com criptomoedas fortemente desvalorizadas. Quanto ao objetivo declarado do $GTAVI, permitir que todos os detentores de tokens obtenham uma cópia de GTA VI apenas por possuí-lo, não há motivo para acreditar que isso realmente acontecerá.

Como esperar pelo GTA VI sem cair em golpes

Não conhecemos nenhuma maneira legítima de obter acesso antecipado a GTA VI e duvidamos que qualquer outra pessoa conheça. Parece que todos nós vamos ter que esperar até novembro. Para não cair em ofertas fraudulentas nesse meio-tempo, recomendamos:

  • Instale jogos somente de fontes oficiais.
  • Verifique o endereço do site. Mesmo que uma página pareça ser o site oficial da Rockstar Games ou da PlayStation Store, examine cuidadosamente o domínio na barra de endereços.
  • Nunca insira seus detalhes de pagamento em sites que prometem GTA VI antes de seu lançamento oficial, especialmente se eles solicitarem que você pague de alguma forma incomum, como por meio de criptomoedas.
  • Não baixe inicializadores, arquivos comprimidos ou arquivos de instalação desconhecidos, mesmo se eles forem apresentados como uma “versão vazada” ou como um software que você precisa para ser um testador beta.
  • Não forneça suas informações pessoais para um “teste beta”, “chave”, “acesso antecipado” ou qualquer outra oferta que pareça boa demais para ser verdade.
  • Nunca desative os recursos de segurança só porque um site pede para você fazer isso. Se um site solicitar que você ignore um aviso do Windows, execute algum comando misterioso ou inicie um arquivo desconhecido como administrador, trate-o como um enorme sinal de alerta.
  • Instale uma solução de segurança confiável criada para jogadores, que avise você antes de acessar um site fraudulento e bloqueie arquivos maliciosos, mas que não deixe seus jogos mais lentos.

Que outros truques os golpistas usam para enganar até os jogadores mais experientes? Descubra em nossas outras postagens:

  • ✇Blog oficial da Kaspersky
  • Tokenomics de cibersegurança: ataques de Denial of Wallet Stan Kaminsky
    Há pouco tempo, muitas empresas começaram a implementar agentes de IA em uma ampla variedade de fluxos de trabalho. Rapidamente, o custo de uso desses agentes se tornou uma questão urgente para as empresas. Além disso, a questão vai muito além do departamento financeiro. Além das preocupações orçamentárias, surgiram problemas de confiabilidade, estabilidade operacional e até de segurança da informação. Isso ocorre porque o custo de automatizar um mesmo processo varia significativamente entre imp
     

Tokenomics de cibersegurança: ataques de Denial of Wallet

6 de Outubro de 2026, 12:35

Há pouco tempo, muitas empresas começaram a implementar agentes de IA em uma ampla variedade de fluxos de trabalho. Rapidamente, o custo de uso desses agentes se tornou uma questão urgente para as empresas. Além disso, a questão vai muito além do departamento financeiro. Além das preocupações orçamentárias, surgiram problemas de confiabilidade, estabilidade operacional e até de segurança da informação. Isso ocorre porque o custo de automatizar um mesmo processo varia significativamente entre implementações, é imprevisível e pode ser afetado por fatores externos.

Além disso, para um agente malicioso, qualquer processo automatizado com IA e vulnerável a influências externas é, na prática, um alvo conveniente para o “novo tipo de ataque DDoS”. Relatórios de erros de aplicativos, avaliações de produtos ou solicitações de suporte técnico podem, assim como qualquer outro dado externo processado pela empresa com IA, ser usados em um ataque para aumentar o consumo de tokens (fragmentos de palavras que são a unidade básica de entrada e saída de um LLM).

Um ano de crescimento explosivo… nas contas

Em 2026, grandes empresas gastaram pela primeira vez muito além do orçamento destinado a seus sistemas de IA. A Uber já havia gasto todo o orçamento anual até abril, enquanto uma empresa não identificada não definiu limites de gastos para o Claude e gastou US$ 500 milhões em um único mês. Embora os provedores de IA anunciem regularmente preços mais baixos e modelos mais eficientes, a transição de chatbots para sistemas agênticos que operam de forma contínua e autônoma aumenta o consumo de tokens em centenas ou milhares de vezes.  Ao mesmo tempo, o modelo de “assinatura fixa de US$ 20 ou US$ 100” para empresas é coisa do passado. Todos os principais provedores estão migrando clientes corporativos para o modelo de pagamento conforme o uso.

Como resultado, as empresas estão enfrentando um problema já conhecido pelos setores de armazenamento em nuvem e telecomunicações. Sem sistemas especializados de contabilização e gerenciamento de custos, uma organização só descobre quanto um determinado processo ou projeto custou depois de concluí-lo. Nos setores de telecomunicações e nuvem, esse problema acabou sendo resolvido com o desenvolvimento de sistemas sofisticados de faturamento, e os clientes desses setores até adotaram o termo especializado FinOps. No caso da IA, esse processo ainda está em estágio inicial. Além disso, a natureza probabilística da IA generativa torna esse problema ainda mais difícil de resolver.

Consumo imprevisível de tokens

Para entender por que os custos aumentam tão rapidamente e são tão difíceis de prever e controlar, precisamos lembrar como funciona um modelo de linguagem e o que o transforma em um agente de IA. O modelo não armazena informações de estado. Em outras palavras, não retém informações entre as interações. A cada nova etapa, todo o histórico de trabalho de uma determinada tarefa (o contexto) precisa ser reenviado ao modelo: o prompt inicial, o raciocínio anterior, o conteúdo dos arquivos lidos e as respostas de todas as ferramentas. A cada etapa, essa “recapitulação” fica mais longa, especialmente se a tarefa envolver loops iterativos. Se uma etapa falhar, a resposta não for clara ou uma ferramenta retornar um erro, o agente simplesmente tenta novamente, aumentando ainda mais o tamanho do contexto. E, se a tarefa for executada por vários agentes, que dividem o trabalho entre si e trocam resultados, esse volume aumenta proporcionalmente ao número de agentes. Como resultado, o consumo de tokens não aumenta gradualmente, mas em saltos, e é quase impossível prevê-lo no início da tarefa.

Ao executar duas sessões diferentes de um agente de IA para resolver exatamente a mesma tarefa (dois tíquetes de suporte técnico, duas tarefas de análise e assim por diante), a quantidade de tokens consumidos pode variar. A diferença pode chegar a 30 (!) vezes. Isso depende do número de etapas, erros e tentativas necessárias para concluir a tarefa. O aumento do consumo de recursos não depende necessariamente da complexidade da tarefa. Há casos conhecidos em que a IA ficou presa em um “loop de raciocínio” e desperdiçou uma quantidade absurda de recursos em tarefas triviais.

Três gerações de IA em sistemas corporativos consomem recursos de maneiras completamente diferentes:

  • Machine learning clássico (ML). Normalmente, trabalha com dados bem estruturados e não exige muitos recursos computacionais. O consumo de recursos é previsível e baixo. É um item de orçamento fixo;
  • Um chatbot ou outro assistente de IA baseado em LLM. Ele consome tokens, mas o ritmo é definido por uma pessoa: o funcionário inicia a tarefa manualmente, avalia o resultado e interrompe o processo. O custo aumenta aproximadamente de acordo com o número de usuários ativos e pode ser estimado com base no número de licenças;
  • Um agente autônomo de IA. Uma pessoa define um objetivo e deixa o sistema trabalhar sozinho. O próprio sistema decide o que fazer e quantas etapas são necessárias. O custo continua aumentando até que a tarefa seja considerada concluída, sem um limite previsível.

Tokenomics em ataques: Denial of Wallet, o novo DDoS

Como as chamadas a LLMs são significativamente mais caras que as chamadas de software convencionais, automatizar tarefas corporativas rotineiras pode sair muito caro. Por exemplo, o Gartner estima que resolver uma única solicitação de suporte ao cliente usando um LLM custa aproximadamente US$ 3. É fácil imaginar como invasores poderiam bombardear uma empresa com milhares de solicitações longas e sofisticadas geradas por um LLM barato, causando um prejuízo financeiro significativo. Como o processo é automatizado, as anomalias podem não ser detectadas imediatamente.

Se um invasor souber qual sistema de agentes e qual LLM são usados em um processo de negócios, poderá realizar um ataque mais preciso e causar danos significativamente maiores. Os autores do estudo GitInject estimaram que um invasor capaz de criar incidentes no GitHub em uma organização que usa agentes de IA para análise de erros pode, com um único ataque (antes da ação dos mecanismos de defesa do GitHub), causar até US$ 111 em prejuízos e consumir 400 minutos do GitHub Actions da conta da vítima. Naturalmente, esse ataque pode ser repetido várias vezes, sem nenhum custo para o invasor.

O maior risco, embora seja difícil quantificá-lo em termos financeiros, vem de ataques que induzem os LLMs a um raciocínio excessivo. No artigo OverThink, os autores demonstraram como uma tarefa formulada de maneira inofensiva, quando enviada a um modelo de linguagem, produz um resultado correto, mas, nesse processo, consome 46 (!) vezes mais tokens do que deveria. Além disso, todas as tarefas testadas pelos pesquisadores passaram pelos filtros de segurança existentes.

Na nova versão do guia OWASP Top Risks for Language Models, esse problema alcançou a mais alta prioridade já registrada: o consumo ilimitado de tokens agora é classificado como LLM06:2026 e, entre suas variantes, o ataque de “denial of wallet” (negação de carteira), que esgota o orçamento da vítima para o uso de LLMs, é explicitamente destacado.

Como evitar ser vítima do “novo DDoS”

Antes de tudo, é preciso abandonar o princípio de “usar IA só por usar IA”. Não faz sentido delegar todas as tarefas a agentes autônomos. É recomendável analisar periodicamente o custo-benefício do uso de inteligência artificial.

Além disso, você deve limitar as permissões e o conjunto de ferramentas disponíveis para um agente autônomo de IA. Quanto menos ações o sistema puder executar, mais eficiente será em tarefas específicas, menos oportunidades terá de aumentar os custos e menor será a chance de alguém conseguir “manipulá-lo” para gastar tokens desnecessariamente.

Também recomendamos definir limites rígidos para o consumo de tokens e configurar um sistema de notificações para alertar as pessoas quando esses limites forem ultrapassados. Também é recomendável definir vários limites simultaneamente: por tarefa, por dia e assim por diante. Os alertas de limite excedido devem ser enviados imediatamente ao especialista responsável pelo sistema, para que ele decida se o processo deve continuar ou ser interrompido.

Verifique rigorosamente os dados externos não confiáveis. Qualquer informação processada pela IA que venha de fontes externas, como solicitações, consultas, mensagens, comentários ou campos técnicos que possam conter texto arbitrário (registros DNS, cabeçalhos HTTP, nomes de arquivos), pode não apenas levar à injeção de prompt, mas também aumentar deliberadamente a carga de trabalho. É recomendável limitar o tamanho desses dados e monitorar a carga que geram.

Calcule o custo unitário do trabalho e compare as faturas do fornecedor com seus próprios dados. O custo por análise, solicitação ou verificação é a única maneira de entender pelo que você está pagando e identificar erros nas faturas.

Detecção de pontos cegos: formatos de arquivo fora do padrão em campanhas de e-mail maliciosas

24 de Setembro de 2026, 08:07

Os threat actors desenvolvem constantemente novos esquemas de ataque, desde roubo de token OAuth até ataques a agentes de IA, mas os métodos clássicos nunca saem completamente de seu repertório. Em qualquer dia, um funcionário pode receber malware anexado diretamente a um e-mail ou à espreita atrás de um link incorporado em um e-mail. Tornar esses ataques bem-sucedidos ainda requer um grau de criatividade e, nos últimos anos, os invasores adotaram cada vez mais formatos de arquivo exóticos. Os usuários não consideram esses formatos perigosos; mais importante ainda, muitas soluções de EDR e de segurança de e-mail ignoram totalmente esses formatos. No entanto, eles provaram ser altamente eficazes na implementação de malware ou na coleta de credenciais.

A seguir estão os tipos de arquivo que podem representar pontos cegos na estratégia de detecção da sua organização, apesar de já terem sido observados em ataques cibernéticos reais.

Imagens de disco

Essa é a categoria de anexos mais ampla e perigosa. Uma imagem de disco pode conter um conjunto de arquivos totalmente preparado e corretamente estruturado, adaptado a uma ampla variedade de cenários de ataque. Ela é montada como um volume separado (disco virtual independente) e, nesse processo, geralmente usa ferramentas integradas ao sistema operacional. A vítima não precisa descompactar nada nem criar diretórios suspeitos no disco.

O formato mais versátil é o ISO, herdado da era dos CDs multimídia. As imagens ISO são montadas nativamente em todos os principais sistemas operacionais, sem a necessidade de utilitários adicionais, seja por meio de ferramentas simples, como o Explorador de Arquivos, ou pela interface de linha de comando. É exatamente por isso que os threat actors enviam arquivos ISO como anexos de e-mail sem hesitar.

Os contêineres IMG são um pouco menos comuns; eles também podem ser montados sem ferramentas adicionais no macOS ou Linux, mas exigem a instalação de um pequeno utilitário gratuito, como o OSFMount, no Windows, ou o uso do WSL2 (Windows Subsystem for Linux), que vem integrado às versões recentes do Windows. Um arquivo com conteúdo idêntico pode ter a extensão DD.

Os threat actors também usam VHD, um formato de disco virtual nativo do Windows que também funciona em máquinas Linux (via qemu-nbd ou guestmount). No macOS, porém, um utilitário adicional como o qemu-nbd é necessário para a montagem. Observe que em sistemas Windows sem patches, a vítima não precisa fazer nada após montar o disco: o CVE-2025-24993, uma vulnerabilidade ativamente explorada em ataques reais, dispara a execução automática logo após montar a imagem.

Para completar: também vale a pena detectar o VMDK, formato de imagem de disco usado pelo VMware, embora ele seja, em grande parte, ineficaz em ataques contra usuários comuns, pois todos os sistemas operacionais populares exigem software adicional para montá-lo.

Todos esses formatos de imagem podem ser visualizados e descompactados tanto com ferramentas especiais para arquivos comprimidos, quanto com utilitários padrão como 7-Zip ou RAR. Como resultado, as chances de o usuário cair nessa armadilha são surpreendentemente altas.

Além disso, como não são reconhecidos como formatos perigosos, imagens de disco oferecem aos invasores outra vantagem: arquivos extraídos delas no Windows geralmente carecem do sinalizador Mark of the Web, e podem ser iniciados sem nenhum alerta adicional do sistema.

Há mais uma razão para o EPP/EDR verificar máquinas virtuais e imagens de disco: esses formatos também são usados nos estágios posteriores de um ataque. Para ocultar a atividade do sistema de arquivos das ferramentas de monitoramento, gangues de ransomware às vezes executam todo o processo de criptografia em uma máquina virtual no computador da vítima. A cepa de ransomware RagnarLocker usou o VirtualBox para essa finalidade, enquanto a campanha CRON#TRAP contou com um ambiente QEMU.

Arquivos do MS Office

Não, não se trata de arquivos DOC com macros. A Microsoft bloqueou completamente as macros em documentos baixados, exigindo um esforço considerável do usuário para ativá-las, e ativá-las requer um esforço considerável do usuário. Mas, o Office conta com dezenas de formatos de arquivo, e alguns dos menos comuns ainda oferecem brechas aos invasores.

Os arquivos OneNote (.one) são menos familiares aos usuários e às soluções de segurança. Embora sejam simples notas, podem conter anexos incorporados, incluindo não apenas imagens, links e scripts, mas também scripts VBS/WSF/BAT. Normalmente, um anexo aparece como um ícone dentro da nota, mas os invasores o cobrem com uma imagem que simula uma mensagem com o botão “Visualizar”.

Outro formato do Office popular entre invasores é o complemento do Excel. Embora usem a extensão .xll, esses arquivos são, na verdade, DLLs (bibliotecas de vínculo dinâmico) completas do Windows com funcionalidade irrestrita. As vítimas recebem um e-mail com um documento que parece uma fatura; o ícone sugere que abrirá no Excel. Ignorar o aviso de segurança resulta em infecção por infostealer.

SVG “gráficos”

A descrição do formato SVG (Scalable Vector Graphics) soa totalmente inofensiva. De fato, 99% dos arquivos SVG são logotipos e ícones de interface. Diferentemente de PNG ou JPG, porém, arquivos SVG são documentos XML que podem conter não apenas formas geométricas, mas também JavaScript. Em termos de potencial malicioso, o SVG não fica muito atrás de uma página da Web completa. Em ataques reais, os arquivos SVG podem redirecionar usuários para páginas de phishing ao abrir, ou renderizar a página decodificando um bloco codificado em Base64 em HTML.

Arquivos SVG representam um risco significativo para portais corporativos que aceitam uploads de usuários. Se a Política de Segurança de Conteúdo (CSP) não for suficientemente restritiva, um SVG malicioso carregado pode ter seu JavaScript roubar cookies, injetar conteúdo ou sequestrar credenciais.

Arquivos poliglotas

Os formatos de arquivos poliglotas são menos exóticos por si mesmos, mas contêm mais do que o esperado. Eles são chamados de arquivos poliglotas porque os invasores criam um arquivo que pode ser interpretado corretamente de várias maneiras. Por exemplo, ele pode ser, ao mesmo tempo, um arquivo ZIP válido e um executável válido. O objetivo é evitar detecção por soluções de segurança e enganar o usuário. Abordamos os arquivos poliglotas detalhadamente em uma postagem separada.

O destaque em nosso resumo é uma campanha maliciosa que distribui o infostealer IcedID. As vítimas recebem e-mails com um anexo ZIP contendo uma imagem ISO. Isso ainda é descompactado em um arquivo CHM (formato de Ajuda do Windows) que funciona como aplicativo mshta (host de aplicativos HTML da Microsoft), baixando o malware principal.

Proteção contra arquivos exóticos

Esses ataques exploram a falha de muitas soluções de segurança em verificar formatos incomuns ou inspecioná-los adequadamente. Para se defender da ameaça, comece por presumir que a sua infraestrutura não tem essa limitação:

  • Configure seu EDR, filtros da Web e de e-mail para verificar todos os formatos descritos acima.
  • Trate arquivos comprimidos e imagens de disco com o mesmo rigor dos executáveis.
  • Teste tipos de arquivo potencialmente perigosos em um sandbox e configure descompactação recursiva de formatos aninhados até o fim da cadeia: ZIP → ISO → CHM.
  • Quando possível, coloque em quarentena formatos anômalos para e-mail, especialmente imagens de disco.
  • Crie regras para detectar padrões anômalos envolvendo arquivos exóticos. Por exemplo, imagens de disco muito pequenas são raras e merecem investigação.
  • Verifique se suas soluções usam análise estrutural profunda para detectar formatos complexos, não apenas verificações de bytes mágicos.
  • Implemente detecção comportamental para identificar padrões anômalos e utilitários legítimos em contextos suspeitos. Os principais suspeitos são: mshta, git, wscript, hh e rundll32.
  • Os arquivos SVG exigem uma política de segurança específica. Trate SVGs como conteúdo executável no e-mail e no perímetro da rede. Em portais corporativos, implemente um CSP rigoroso e sirva arquivos enviados por usuários de um subdomínio separado, impedindo que scripts maliciosos em SVGs acessem a sessão da página principal.

  • ✇Blog oficial da Kaspersky
  • Malware em sistemas de infoentretenimento automotivos: como ocorre a infecção Dmitry Kalinin
    Em junho de 2026, descobrimos um malware incomum que tem como alvo… centrais multimídia automotivas baseadas em Android. Este é o primeiro caso documentado de malware distribuído para centrais multimídia automotivas por meio de um serviço de atualização automática de firmware. Já abordamos diversos incidentes de cibersegurança automotiva, mas, em geral, eles envolviam vazamentos de dados na infraestrutura digital das fabricantes ou testes conduzidos por pesquisadores de segurança. No entanto, es
     

Malware em sistemas de infoentretenimento automotivos: como ocorre a infecção

29 de Agosto de 2026, 09:03

Em junho de 2026, descobrimos um malware incomum que tem como alvo… centrais multimídia automotivas baseadas em Android. Este é o primeiro caso documentado de malware distribuído para centrais multimídia automotivas por meio de um serviço de atualização automática de firmware. Já abordamos diversos incidentes de cibersegurança automotiva, mas, em geral, eles envolviam vazamentos de dados na infraestrutura digital das fabricantes ou testes conduzidos por pesquisadores de segurança.

No entanto, este caso envolve malware que cibercriminosos estão distribuindo ativamente. Os objetivos são cometer fraude publicitária e criar uma botnet de proxies formada por centrais multimídia automotivas infectadas. Neste artigo, explicamos o que é uma central multimídia automotiva, como os invasores infectam esses dispositivos e o que isso pode significar para os motoristas.

O que é uma central multimídia automotiva?

Primeiro, vamos esclarecer o que é exatamente uma central multimídia automotiva. O termo pode parecer técnico, mas, na realidade, a maioria dos motoristas interage com uma delas sempre que usa o carro. A central multimídia é o sistema de infoentretenimento do veículo, geralmente centrado em uma tela usada para controlar a navegação, a música e outras funções do veículo. Nos carros modernos, as centrais multimídia automotivas costumam estar conectadas à Internet.

As fabricantes usam frequentemente o Android nas centrais multimídia por sua praticidade, já que o sistema foi desenvolvido para atender a diferentes usos automotivos e oferece diversas vantagens:

  • muitas opções de personalização da interface;
  • facilidade para desenvolver aplicativos;
  • a possibilidade de adicionar aplicativos e componentes próprios ao sistema;
  • um grande ecossistema de aplicativos já existente.

No entanto, essas mesmas vantagens também criam riscos, pois os aplicativos podem ser maliciosos em vez de legítimos. E foi exatamente isso que aconteceu neste caso: usando um aplicativo malicioso, invasores incorporaram veículos a uma botnet. Veja como isso aconteceu…

Como os invasores infectam as centrais multimídia automotivas e qual malware utilizam?

Primeiro, é importante observar que esse malware não afeta todas as centrais multimídia automotivas, mas apenas aquelas que utilizam software desenvolvido pela empresa chinesa DoFun. A empresa desenvolve firmware, aplicativos e serviços de nuvem para sistemas de infoentretenimento automotivos baseados em Android e, de acordo com seu site, atende a mais de 30 milhões de proprietários de veículos em todo o mundo.

Para distribuir o malware para o sistema de infoentretenimento de um veículo, os invasores usam o TWCore, um aplicativo de sistema legítimo responsável pelas atualizações de software nas centrais multimídia automotivas da DoFun. Em condições normais, o TWCore obtém da nuvem da desenvolvedora informações sobre os arquivos que precisam ser baixados e instalados no dispositivo. Esses arquivos são, principalmente, atualizações de software já instalado na central multimídia, mas o mesmo mecanismo pode ser usado para instalar novos aplicativos. E é exatamente isso que os invasores exploram: eles usam o TWCore para instalar o JarService (um dropper de cavalo de Troia malicioso) nas centrais multimídia automotivas.

O JarService é essencialmente um aplicativo “vazio”. Ou seja, ele não tem uma interface de usuário e não tenta se passar por um serviço legítimo. A ausência de uma interface faz todo sentido neste caso: os invasores não precisam convencer o usuário a instalar o malware manualmente, e nenhuma interação do usuário é necessária.

O código do JarService contém, de forma criptografada, a carga útil da próxima etapa, além de informações sobre sua versão e ponto de entrada. A função do JarService é descriptografar esses dados e iniciar a próxima etapa da infecção: um módulo malicioso de download. Depois de iniciado, o módulo de download se conecta ao servidor de comando e controle (C2) dos invasores e envia informações sobre o malware instalado. Em resposta, o servidor fornece um link para a carga útil da próxima etapa. O módulo de download obtém essa carga útil, descriptografa-a e a executa.

Neste caso, o malware instala um tipo de malware conhecido como “clicker”, usado para aumentar fraudulentamente o número de impressões de anúncios. Depois de ser executado, o malware entra em contato regularmente com o servidor C2 e envia informações sobre o dispositivo infectado, incluindo seu modelo, resolução de tela, endereço MAC e detalhes da rede Wi-Fi conectada. Em troca, o malware pode receber vários comandos dos invasores. Por exemplo, ele pode fazer solicitações HTTP e abrir páginas da Web. Mas, mais importante ainda, pode baixar e executar código malicioso adicional no sistema de infoentretenimento do veículo comprometido.

Os invasores usam esse recurso para instalar um módulo malicioso chamado zhima, que adiciona a central multimídia infectada a uma botnet. A botnet resultante é usada para operar um serviço conhecido como proxy residencial, permitindo que os invasores direcionem seu tráfego por meio dos dispositivos infectados ao realizar ataques e outras atividades maliciosas.

Quem está por trás do malware e o que os invasores pretendem alcançar?

Os invasores infectam centrais multimídia automotivas com malware principalmente para expandir a botnet. Uma investigação realizada por especialistas da Kaspersky constatou que a operação está associada à plataforma maliciosa BADBOX e, mais especificamente, a um dos agentes de ameaça ligados a ela: o MoYu Group. Indícios no código do malware, juntamente com semelhanças em relação à infraestrutura anteriormente atribuída ao MoYu Group, apontam para o envolvimento do grupo. A própria BADBOX reúne uma série de atividades maliciosas voltadas à infecção de dispositivos Android e à exploração clandestina de seus recursos.

Os invasores, então, ganham dinheiro monetizando o acesso a recursos que pertencem a outras pessoas. Ao investigar a infraestrutura da botnet, nossos especialistas descobriram vínculos entre o MoYu Group e os serviços PXYEDGE e ProxyForU, que oferecem serviços de proxy residencial. Esses serviços permitem que clientes de todo o mundo direcionem seu tráfego de Internet por meio de dispositivos conectados à botnet e, assim, acessem a Internet usando os endereços IP desses dispositivos. Isso sugere que as centrais multimídia automotivas infectadas já podem estar sendo usadas como parte dessa infraestrutura.

Como o malware afeta os usuários?

Em primeiro lugar, o malware consome parte dos recursos computacionais da central multimídia automotiva. A carga adicional pode fazer com que o sistema de infoentretenimento do veículo fique mais lento ou menos estável. Ao mesmo tempo, é muito provável que a velocidade da conexão de Internet do dispositivo infectado também diminua, pois os invasores podem direcionar grandes volumes de tráfego por meio dele.

Também vale destacar que o malware não se limita a oferecer funcionalidade de proxy. Ele pode receber comandos dos invasores, além de baixar e executar código malicioso adicional. Como resultado, as consequências de uma infecção podem variar de acordo com a carga útil que os operadores da botnet decidirem instalar no dispositivo.

Conclusão

Este caso demonstra mais uma vez que ataques a todos os tipos de dispositivos conectados à Internet, de decodificadores de TV a sistemas de infoentretenimento automotivo, não são apenas uma possibilidade teórica, mas uma realidade concreta. Os invasores estão constantemente procurando novos dispositivos cujos recursos possam explorar para seus próprios fins. Por isso, a proteção contra malware é importante muito além de computadores e smartphones.

Nossos especialistas informaram a desenvolvedora sobre o esquema de distribuição do malware que identificaram, e ela corrigiu os problemas de segurança identificados.

Uma análise técnica completa do malware está disponível na Securelist.

Que outros métodos os invasores podem usar para comprometer um veículo e quais riscos eles representam para os motoristas? Leia mais em nossas publicações:

  • ✇Blog oficial da Kaspersky
  • O que sabemos sobre o roubo de criptomoedas por meio de anúncios do Adform Stan Kaminsky
    O Adform, uma importante plataforma de publicidade, permaneceu comprometido por aproximadamente 24 horas (desde o fim do dia 26 de julho até a noite de 27 de julho) após ser alvo de um ataque por invasores desconhecidos. Poucas pessoas fora do setor conhecem o nome, mas o Adform veicula cerca de 1,5 bilhão de impressões de anúncios todos os dias em dezenas de milhares de sites. Isso significa que qualquer pessoa que visitasse um site que veiculasse anúncios do Adform poderia ter sido alvo do ata
     

O que sabemos sobre o roubo de criptomoedas por meio de anúncios do Adform

25 de Agosto de 2026, 13:13

O Adform, uma importante plataforma de publicidade, permaneceu comprometido por aproximadamente 24 horas (desde o fim do dia 26 de julho até a noite de 27 de julho) após ser alvo de um ataque por invasores desconhecidos. Poucas pessoas fora do setor conhecem o nome, mas o Adform veicula cerca de 1,5 bilhão de impressões de anúncios todos os dias em dezenas de milhares de sites. Isso significa que qualquer pessoa que visitasse um site que veiculasse anúncios do Adform poderia ter sido alvo do ataque.

Os invasores não estavam tentando instalar malware. Em vez disso, eles executaram um script no navegador da vítima que verificava a área de transferência a cada três segundos. Se detectasse que um endereço de carteira de criptomoedas havia sido copiado, o script o substituía pelo endereço de carteira dos invasores. Assim, se alguém tivesse um site com o anúncio malicioso aberto em uma guia do navegador e estivesse realizando uma transação com criptomoedas em outra guia ou em um aplicativo dedicado, os fundos poderiam acabar nas mãos dos invasores. Os responsáveis pelo Adform detectaram o ataque e corrigiram o problema, mas não há garantia de que um incidente semelhante não volte a acontecer. Por isso, todos os usuários devem se proteger contra publicidade maliciosa. Confira nossas dicas no final desta postagem.

O que sabemos sobre o ataque ao Adform

Não há muitas informações disponíveis, pois a declaração oficial da empresa aborda apenas o que aconteceu e quando, sem explicar a causa do incidente. Uma pesquisa independente revelou detalhes técnicos sobre como usuários comuns foram alvo do ataque, mas nada disso explica como o próprio Adform foi invadido inicialmente.

O que está claro é que os invasores inseriram seu próprio código no JavaScript carregado em todos os sites que veiculavam anúncios do Adform. Sempre que um anúncio estava prestes a ser exibido, o script era carregado do servidor do Adform, selecionava o anúncio correto e o exibia. No entanto, os invasores haviam acrescentado um conjunto de funções maliciosas: monitorar a área de transferência, enviar ao próprio servidor dados sobre o site em que o ataque ocorreu e o endereço IP da vítima, além de substituir endereços de carteiras de Bitcoin, Ethereum e Tron.

Para que o ataque funcionasse, bastava uma guia do navegador aberta com qualquer site que veiculasse anúncios do Adform. Não importava o tipo de site, a aparência do anúncio ou a qual anunciante ele pertencia. A única coisa que importava era se o site usava HTTP ou HTTPS. Segundo o Adform, o ataque não poderia ser realizado em um site carregado por HTTPS, pois, nesse caso, a conexão com o servidor dos invasores era bloqueada.

A empresa não divulgou informações sobre quantos usuários foram afetados nem sobre quantos sites ainda veiculam conteúdo e anúncios por HTTP.

Anúncios maliciosos fazem parte do nosso dia a dia

Infelizmente, anúncios on-line perigosos se tornaram um problema sistêmico. E não estamos falando apenas de anúncios de suplementos de procedência duvidosa ou de jogos de azar. Estamos falando de anúncios que disseminam malware ou levam a sites criados para roubar dados de pagamento e outras informações valiosas. Os invasores construíram uma infraestrutura em escala industrial para realizar esse tipo de ataque e utilizam diversas abordagens.

• Invadir e comprometer servidores de anúncios. O Adform não é um caso isolado. Por exemplo, invasores já invadiram servidores de anúncios do Revive, por exemplo, e disseminaram malware por meio de anúncios no PornHub.

• Sequestro das contas de anúncios de marcas legítimas e respeitáveis. Basta roubar a senha de alguém da equipe de marketing. A partir daí, os cibercriminosos veiculam anúncios se passando pela empresa que invadiram e promovendo atualizações falsas de aplicativos, promoções fraudulentas e golpes semelhantes. Nos piores casos, como nas invasões de contas da adtech.de e da adxpansion.com, os invasores conseguiram veicular anúncios que redirecionavam as vítimas diretamente para a instalação automática de malware (downloads drive-by).

• Comprar anúncios diretamente. Isso mesmo. Os invasores simplesmente criam suas próprias contas de anunciante e veiculam anúncios para seus sites de phishing e malware, como qualquer outra empresa na Internet.

Como os anúncios aparecem praticamente em todos os lugares, em sites, aplicativos e redes sociais, essas ameaças podem surgir em praticamente qualquer contexto. E existem variações dessa ameaça tanto em computadores quanto em dispositivos móveis.

Como se proteger de anúncios maliciosos

A única maneira de reduzir significativamente o risco é bloquear o máximo possível de anúncios e combinar isso com proteção contra ataques cibernéticos em todos os seus dispositivos:

• Use um serviço de DNS seguro com filtragem de conteúdo integrada. Eles são eficazes no bloqueio da maioria das redes de anúncios conhecidas. A ideia é simples: sempre que seu dispositivo tenta se conectar a um servidor, o serviço DNS bloqueia solicitações para domínios de anúncios conhecidos. Isso desativa os anúncios em todos os lugares de uma só vez: em smart TVs, em todos os navegadores e em aplicativos para dispositivos móveis. Alguns provedores de Internet oferecem esse serviço, mas uma solução mais simples e universal é configurar o DNS seguro no roteador da sua casa seguindo nosso guia.

• Ative os bloqueadores de anúncios e rastreadores em sua solução completa de cibersegurança. Recomendamos Kaspersky Premium, que chama esse recurso de Antibanner. Esse tipo de proteção é especialmente importante durante viagens, pois o DNS seguro pode causar problemas de conexão em hotéis, restaurantes e aeroportos.

• Use proteção para o navegador. Um software de segurança básico pode impedir o download e a execução de um malware de roubo de dados, mas um pequeno script, como o usado no ataque ao Adform, ainda pode passar despercebido. Para se proteger contra esse tipo de ameaça, use uma solução capaz de analisar o que realmente está acontecendo no navegador. No Kaspersky Premium, esse recurso é oferecido pela extensão de navegador Kaspersky Protection. Ela protege contra a coleta de dados on-line, bloqueia banners de anúncios, protege seus pagamentos, protege o que você digita e bloqueia ataques de phishing.

Quer saber quais outros riscos podem estar escondidos nos anúncios on-line e como se proteger? Confira outras postagens:

• Anunciantes compartilhando seus dados com… agências de inteligência
• Descubra por que os corretores de dados criam dossiês sobre você e como impedir que eles façam isso
• Como os smartphones criam um dossiê sobre você
• Quem está rastreando você na web e como fazem isso
• Como desaparecer da Internet

Abrir ou não abrir: os anexos de e-mail que colocam você em risco | Blog oficial da Kaspersky

18 de Agosto de 2026, 09:00

Você já tentou abrir um e-mail “criptografado” ou um documento urgente, apenas para perceber com horror que o anexo DOCX é, na verdade, um arquivo com a extensão .docx.exe? Ou talvez você tenha recebido um e-mail supostamente com uma fatura, contrato ou memorando interno anexado, mas o arquivo se revelou algo totalmente diferente do que alegava ser? Em caso afirmativo, você provavelmente foi alvo de uma tentativa de infecção por malware.

Os cibercriminosos costumam disfarçar arquivos maliciosos como documentos e arquivos comprimidos inofensivos, apostando em destinatários que clicam sem verificar a extensão. Os especialistas da Kaspersky analisaram os formatos de arquivo mais usados em campanhas de e-mail maliciosas para revelar o que realmente se esconde por trás dessas extensões e como os invasores as usam como arma em suas campanhas.

Nota importante: as extensões de que falaremos aqui são usadas no dia a dia em arquivos completamente legítimos. Por exemplo, os executáveis do Windows normalmente terminam em .exe. No entanto, vamos nos concentrar nos cenários específicos em que os invasores disfarçam ou falsificam a extensão de um arquivo para fazê-lo passar por um tipo de arquivo totalmente diferente.

Quais extensões são mais comumente encontradas em malwares?

Nossos especialistas analisaram campanhas de e-mail maliciosas desde o início de 2026 para identificar as 15 extensões de arquivo perigosas mais comuns.

.exe
.js
.html
.dll
.bat
.vbs
.xls
.pdf
.jse
.au3
.docx
.htm
.wsf
.scr
.lnk

<div class=”wp-caption aligncenter”><p class=”wp-caption-text”>As 15 principais extensões de arquivo usadas em investidas com e-mails maliciosos</p></div>

Vamos dar uma olhada no que os arquivos com essas extensões realmente fazem nos bastidores.

Arquivos executáveis

Um arquivo executável é um programa de computador compilado que está pronto para ser executado. Uma vez iniciado, um executável malicioso pode baixar cargas adicionais, alterar configurações do sistema, roubar dados do usuário, conectar seu dispositivo a servidores externos controlados por invasores e muito mais. Estas são as extensões de arquivos executáveis mais comuns encontradas em campanhas de e-mail maliciosas:

  • .exe
  • .dll
  • .com
  • .scr

.exe

A extensão executável clássica do Windows. Ele é usado por todos os programas que você usa diariamente, desde navegadores da Web e jogos até suítes de escritório e instaladores de software.

A propósito, os invasores geralmente usam extensões duplas para disfarçar o malware EXE: invoice.docx.exe, report.pdf.exe ou até mesmo photo.jpg.exe. Eles aproveitam uma configuração padrão do Windows: ocultar extensões para tipos de arquivo conhecidos. Como essa configuração vem ativada por padrão, os usuários veem apenas a primeira parte do nome do arquivo, invoice.docx, report.pdf ou photo.jpg, e supõem que é apenas um documento ou imagem normal. Mas assim que você abre esse arquivo-armadilha, o malware é acionado.

.dll

Outra extensão comum usada indevidamente em campanhas maliciosas é .dll (biblioteca de vínculo dinâmico). Essas bibliotecas contêm funções que os programas do Windows frequentemente requerem durante a execução, como para imprimir um documento. Essa arquitetura modular evita o código redundante, permitindo que vários aplicativos chamem exatamente a mesma biblioteca para tarefas específicas. No entanto, se um invasor substituir uma biblioteca legítima por uma infectada, a execução de qualquer programa normal que a chame pode acionar um código malicioso.

.com

Embora os arquivos com a extensão .com não tenham nada a ver com o domínio da Web de mesmo nome, os cibercriminosos provavelmente esperam que as vítimas confundam esses arquivos com links em um formato incomum. Na realidade, é um formato executável herdado do Windows.

Embora as versões modernas do Windows não dependam mais desse tipo de arquivo, o sistema operacional ainda pode executá-lo, o que torna a abertura de um desses uma péssima ideia.

.scr

Os arquivos SCR são protetores de tela, as animações de tela do Windows exibidas quando o computador está ocioso, com padrões abstratos, o icônico logotipo saltitante ou qualquer outra coisa. Apesar de sua reputação inofensiva, os protetores de tela são essencialmente executáveis, assim como os arquivos EXE: uma vez abertos, eles podem instalar componentes extras ou alterar as configurações do sistema da mesma forma. Em campanhas maliciosas, esses arquivos rotineiramente se disfarçam de imagens, capturas de tela ou documentos.

Scripts

Scripts são arquivos de texto que contêm uma sequência de comandos que um computador executa automaticamente, na ordem definida. Eles podem baixar arquivos, instalar e iniciar programas, modificar configurações de segurança e muito mais. Os invasores de e-mail recorrem aos seguintes tipos de script com mais frequência:

  • .js e .jse
  • .bat
  • .cmd
  • .vbs
  • .wsf
  • .vbe
  • .au3

.js e .jse

As extensões .js e .jse são usadas por arquivos JavaScript. A maioria dos usuários associa o JavaScript estritamente a sites e não percebe que esses arquivos podem ser executados localmente em seus computadores como programas independentes.

Recentemente, escrevemos sobre o CrystalX RAT, um Cavalo de Troia de acesso remoto que registra as teclas digitadas, rouba o conteúdo da área de transferência e injeta componentes maliciosos nos navegadores da Web após a instalação. Seus scripts JS monitoraram endereços de carteira de criptomoedas e os trocaram silenciosamente com os do próprio invasor para sequestrar transações em tempo real.

.cmd e .bat

Os arquivos BAT e CMD são projetados para automatizar tarefas no Windows e podem executar praticamente qualquer comando no sistema operacional. Iniciar um arquivo como esse pode infectar seu computador com malware.

.vbs

Arquivos de Visual Basic Script com a extensão .vbs são os favoritos de longa data entre os cibercriminosos. Os invasores frequentemente usam extensões duplas para disfarçar arquivos .vbs como documentos de texto simples, como faturas, guias de instalação de aplicativos ou e-mails. Por exemplo, no início dos anos 2000, o icônico worm ILOVEYOU se espalhou por meio de um script VBS, infectando milhões de computadores em todo o mundo. As vítimas receberam um e-mail com o assunto “ILOVEYOU”, mas em vez de uma doce confissão, o anexo continha um script malicioso. No auge, esse worm “romântico” infectou até 10% de todos os computadores conectados à Internet.

Arquivos da Web

Esta categoria inclui principalmente arquivos .html, .htm, .hta e .svg. Muitas vezes, são páginas de phishing disfarçadas, projetadas para imitar formulários de login para e-mail, serviços em nuvem, aplicativos bancários e outras plataformas. Naturalmente, quaisquer credenciais inseridas nessas páginas falsas são enviadas diretamente aos invasores que buscam acessar suas contas e seu dinheiro. Os arquivos da Web também podem acionar scripts maliciosos e baixar cargas úteis adicionais em seu sistema.

Arquivos comprimidos

Os cibercriminosos normalmente empacotam arquivos maliciosos dentro de arquivos comprimidos (mais comumente com as extensões .zip, .rar e .7z). Esses arquivos comprimidos geralmente são protegidos por senha ou criptografados para impedir a verificação de conteúdo. Além disso, os invasores às vezes criam arquivos comprimidos intencionalmente corrompidos com estruturas de dados danificadas: os filtros de segurança básicos geralmente não conseguem lidar com arquivos corrompidos e deixam de verificá-los por completo, enquanto os gerenciadores de arquivos comprimidos podem reparar e descompactar automaticamente o conteúdo mesmo assim.

É por isso que recomendamos o uso de soluções de segurança avançadas que podem detectar e-mails de phishing e impedir que você execute arquivos perigosos ocultos dentro de arquivos comprimidos.

Arquivos PDF (.pdf)

Para muitos, o PDF parece um formato de arquivo completamente inofensivo, afinal, o que poderia dar errado com passagens aéreas, documentos e apresentações de slides? Mas além do texto e das imagens estáticas, os PDFs podem hospedar links clicáveis, formulários e até scripts.

O código malicioso em um PDF geralmente é escondido atrás de elementos visuais ou incorporado como texto oculto. Além disso, o risco não vem apenas do arquivo em si, mas também do software usado para visualizá-lo: por exemplo, invasores passaram meses explorando uma vulnerabilidade no Adobe Acrobat que lhes permitia executar arquivos PDF maliciosos remotamente. Se você trabalha regularmente em documentos PDF, assegure-se de que o recurso JavaScript esteja desativado no Adobe Acrobat. Para fazer isso, vá para Preferências → JavaScript no menu.

A propósito, os usuários frequentes de agentes de IA e chatbots devem ter em mente que a IA frequentemente cai em injeções de prompt: comandos ocultos enterrados dentro de imagens, texto e páginas da Web que a IA interpreta como instruções legítimas e executa sem o seu conhecimento.

Atalhos LNK (.lnk)

Arquivos com a extensão .lnk são atalhos padrão do Windows que usamos todos os dias para acesso rápido a aplicativos e pastas. Por si só, os atalhos não contêm nenhum software, eles simplesmente informam ao Windows qual arquivo abrir ou qual comando executar.

No entanto, um invasor pode atribuir a um atalho qualquer ícone e qualquer nome que desejar, ocultando completamente seu destino real. Assim que a vítima clica no atalho, a cadeia de infecção é iniciada. O código malicioso costuma ser executado em silêncio em segundo plano, não deixando praticamente nenhuma pista visual de que algo deu errado.

Os cibercriminosos também gostam de ocultar arquivos LNK atrás de extensões duplas, apostando que os usuários não prestarão atenção suficiente para perceber que tipo de arquivo estão realmente abrindo. Veja um exemplo clássico:

O Explorador de Arquivos do Windows exibe apenas a primeira parte da extensão, .docx. O tipo de arquivo está claramente listado como um atalho, mas poucas pessoas percebem esse detalhe

O ideal é evitar clicar em arquivos LNK recebidos: ninguém em sã consciência tem um motivo para enviar um atalho na área de trabalho por e-mail.

A propósito, se você não atualiza o Windows há algum tempo, temos más notícias: o código malicioso pode ser executado automaticamente sem que você clique no LNK, basta abrir a pasta onde ele se encontra para acioná-lo. A Microsoft finalmente lançou um patch para essa vulnerabilidade explorada há muito tempo em dezembro de 2025. Portanto, não adie as atualizações do sistema, instale-as regularmente para corrigir as brechas de segurança que os invasores aproveitam.

Documentos do Microsoft Office

.xls e .xlsx

A extensão de arquivo .xls é usada por versões mais antigas do Microsoft Excel. Milhões de pessoas usam planilhas do Excel todos os dias, e muitas ainda usam softwares desatualizados, o que torna os arquivos XLS uma isca favorita para os cibercriminosos. Orçamentos, listas de funcionários, registros financeiros, relatórios urgentes e outras planilhas deixam de ser inofensivas no momento em que o usuário clica em Habilitar conteúdo, permitindo que o programa execute macros: scripts personalizados do Microsoft Office e comandos incorporados nos arquivos. Uma vez permitida, a macro maliciosa pode livremente baixar arquivos, iniciar programas, coletar dados do sistema e alterar configurações.

Ao contrário do XLS, o XLSX é o formato moderno do Excel, que não é compatível com macros incorporadas por padrão. Infelizmente, isso não garante segurança completa: a planilha ainda pode obter dados de fontes externas e conectar-se automaticamente a destinos da Web em segundo plano.

.docx

Embora os arquivos DOCX modernos não sejam compatíveis com macros por padrão, os invasores há muito descobriram outras maneiras de usar esses documentos para fins maliciosos. Normalmente, os arquivos DOCX maliciosos contêm links incorporados ou instruções que forçam o Word a entrar em contato com servidores externos e baixar cargas maliciosas. Em 2023, por exemplo, os pesquisadores descobriram uma vulnerabilidade do Microsoft Office que permitia que os invasores acionassem ferramentas internas do sistema Windows e baixassem malware diretamente da Web.

Para reduzir o risco ao trabalhar com aplicativos do Microsoft Office, recomendamos ativar o Modo de Exibição Protegido, bloquear conexões externas e desativar todas as macros sem notificação de execução.

O suporte a macros no Microsoft Office moderno

As macros são sequências de comandos que automatizam tarefas complexas e repetitivas no Excel, Outlook, Word e PowerPoint. Nas versões modernas do Microsoft Office, os documentos que contêm macros incorporadas são salvos em formatos de arquivo especializados com extensões como .xlsm, .xltm, .xlsb, .docm e .pptm. Embora o Microsoft Office inclua controles de segurança integrados, como bloquear arquivos baixados da Web e avisar você sobre macros potencialmente perigosas, se você não usar macros e não tiver um motivo específico para executá-las, trate os arquivos com essas extensões com cuidado.

Como verificar se um arquivo é seguro

  • Use um pacote de segurança abrangente que verifica automaticamente arquivos em busca de malware, evita infecções, bloqueia visitas a sites suspeitos e remove completamente arquivos maliciosos dos seus dispositivos. Aproveite uma avaliação de 30 dias do Premium se você precisar urgentemente desinfectar seu computador ou verificar um arquivo quanto à presença de vírus.
  • Não abra anexos de remetentes desconhecidos. A curiosidade pode custar muito caro, já que muitas linhagens de malware buscam especificamente dados de cartões de crédito e carteiras de criptomoedas. Deixe que o recurso Antivírus de E-mail, incluso em nossas soluções de segurança, faça o trabalho pesado: ele filtra automaticamente e-mails maliciosos ou suspeitos e protege você contra ataques de phishing.
  • Examine os e-mails recebidos com cuidado: os cibercriminosos se tornaram hábeis em disfarçar mensagens maliciosas. Sempre verifique os endereços de e-mail comparando-os com os endereços oficiais e tenha em mente os sinais de phishing e spam. Os criminosos podem tentar assustar você com alegações de invasão de conta, atraí-lo para sites duvidosos com “ofertas imbatíveis” ou pedir que revise um documento de trabalho anexado ao e-mail. Qualquer tentativa de manipular suas emoções é um forte sinal de alerta de que alguém está tentando enganar você.
  • Nunca abra arquivos com extensões duplas. É quase sempre uma armadilha.
  • Se você encontrar um arquivo com uma extensão desconhecida, reserve um momento para pesquisar sobre ela na Internet. Lembre-se: uma foto ou um documento de texto simples nunca terá uma extensão .lnk ou .vbs.

Confira nossas outras postagens sobre segurança de e-mail e arquivos:

  • ✇Blog oficial da Kaspersky
  • Gerenciamento dos riscos de agregadores de LLM e proxies de API de IA | Blog oficial da Kaspersky Stan Kaminsky
    À medida que as organizações integram a IA em um espectro cada vez mais amplo de fluxos de trabalho, elas inevitavelmente enfrentam obstáculos em relação à confiabilidade e ao custo das ferramentas de IA. Esses desafios vão desde o tempo de inatividade temporário causado por interrupções técnicas e interrupções regulatórias de modelos críticos (como aconteceu com o Fable 5 há pouco tempo), até o bloqueio inesperado de casos de uso específicos (adeus, OpenClaw) ou excessos orçamentários significa
     

Gerenciamento dos riscos de agregadores de LLM e proxies de API de IA | Blog oficial da Kaspersky

11 de Agosto de 2026, 09:00

À medida que as organizações integram a IA em um espectro cada vez mais amplo de fluxos de trabalho, elas inevitavelmente enfrentam obstáculos em relação à confiabilidade e ao custo das ferramentas de IA. Esses desafios vão desde o tempo de inatividade temporário causado por interrupções técnicas e interrupções regulatórias de modelos críticos (como aconteceu com o Fable 5 há pouco tempo), até o bloqueio inesperado de casos de uso específicos (adeus, OpenClaw) ou excessos orçamentários significativos (como aconteceu com a Uber no início deste ano, uma dura lição para a empresa).

Para evitar o abandono de ferramentas críticas de IA, as empresas frequentemente usam serviços de terceiros que apresentam um único painel de controle que possibilita acessar vários modelos de IA. O fluxo de trabalho é direto: o usuário configura seu agente de IA ou acessa no navegador um endereço designado de um servidor proxy (um proxy de API), que consulta os modelos de destino em nome do usuário e retorna suas respostas.

Algumas plataformas neste espaço priorizam uma ampla seleção de modelos, rastreamento de uso simplificado e balanceamento de carga em APIs oficiais. Outras baseiam toda a sua estratégia de marketing na redução agressiva de custos. Esses últimos provedores oferecem serviços com descontos de dezenas de por cento, às vezes até por uma fração do custo em comparação com fornecedores oficiais, ao mesmo tempo em que prometem uma maneira de contornar quaisquer limites. Mas é claro que eles não alertam sobre os riscos graves que essas soluções alternativas representam para o desempenho, a confiabilidade e a segurança dos negócios.

Como os proxies de IA maliciosos operam

De acordo com um estudo recente do Oxford China Policy Lab, o modelo de negócios desses intermediários baratos depende muito da criação de contas. Os provedores configuram contas em dezenas de computadores, concluindo a verificação de identidade usando documentos falsos ou credenciais compradas de indivíduos em países em desenvolvimento. Para abastecer essas contas, eles aproveitam os períodos de avaliação gratuita ou créditos promocionais de API de valor fixo, ou compram assinaturas premium de primeira linha e dividem o acesso entre vários usuários finais por meio de automação.

O modo de operação dessas plataformas frequentemente chega a constituir crime cibernético. Suas estruturas de preços extremamente baixos são mantidas não apenas pela maximização dos limites de uso de contas, mas também pela utilização de credenciais roubadas de usuários legítimos e pela aquisição de assinaturas em massa com cartões de crédito comprometidos. Esses serviços são altamente automatizados: no momento em que um fornecedor de IA detecta e bane uma conta suspeita, o sistema substitui perfeitamente a credencial comprometida por uma nova.

Para os usuários, o problema vai muito além das implicações da obtenção de acesso ilícito. Um proxy de API obtém visibilidade total do tráfego entre o usuário final e o modelo, capturando prompts, caminhos de raciocínio e resultados. E o que é mais impactante: o proxy também tem a capacidade de manipular dados em ambas as direções. Vamos analisar os riscos que isso traz para as organizações.

Vazamentos de dados e roubo de propriedade intelectual

O estudo indica que o objetivo real de muitos desses serviços é coletar dados de interação de alta qualidade de modelos de primeira linha para treinar IA de terceiros. Em essência, a venda de acesso barato a uma API é apenas um chamariz; o verdadeiro produto são os usuários e seus dados.

Além das informações dos clientes e financeiras, a propriedade intelectual corre um sério risco. Muitas empresas investem recursos significativos no desenvolvimento de arquiteturas RAG complexas ou prompts de sistema exclusivos. Ao redirecionar consultas por meio de um proxy de procedência duvidosa, elas acabam transferindo seu conhecimento e lógica de negócios para terceiros desconhecidos.

Violações regulamentares e de conformidade

Para uma empresa, o simples ato de redirecionar dados de clientes usando um serviço de proxy não verificado, especialmente um que opera sob uma legislação ambígua, constitui uma violação direta das leis de privacidade de dados e, provavelmente, das obrigações contratuais firmadas com parceiros e clientes. Isso faz com que as organizações tenham que arcar com multas pesadas e danos à reputação, ainda que os dados comprometidos nunca sejam expostos ao público.

Falsificação e substituição de modelos

Certos serviços de proxy reduzem seus custos operacionais redirecionando algumas ou todas as consultas dos usuários para modelos de código aberto baratos em vez dos modelos proprietários premium solicitados. Essas respostas inferiores são então rotuladas novamente como se viessem do LLM caro. Testes conduzidos por pesquisadores do CISPA Helmholtz Center revelaram que, embora o envio de uma consulta envolvendo questões de saúde complexas diretamente ao Google Gemini 2.5 produza uma taxa de precisão de mais de 83%, o redirecionamento da mesma consulta por meio de vários proxies não verificados reduz essa taxa para 37%. A decisão de trocar os modelos é feita dinamicamente usando uma lógica obscura para maximizar as margens de lucro do provedor de proxy.

Manipulação secreta de solicitações e respostas

Um servidor proxy tem a capacidade técnica para executar um ataque man-in-the-middle. Um proxy malicioso pode injetar instruções ocultas nos prompts do usuário sem que ele perceba ou manipular as saídas do modelo. Por exemplo, se uma organização utiliza assistentes de codificação de IA para o desenvolvimento de softwares, o proxy pode instruir o LLM a gerar um código que contenha vulnerabilidades ou backdoors. Como consequência, os usuários não têm qualquer garantia de que sua base de código está sendo gerada por um modelo verificado e seguro que foi submetido a uma verificação de qualidade e segurança.

Tempo de inatividade e interrupções do serviço

Embora um dos principais fatores para migrar para um proxy de API seja mitigar as interrupções técnicas do lado dos fornecedores e permitir o failover contínuo entre diferentes provedores de modelos, muitas plataformas maliciosas sofrem com uma baixa confiabilidade operacional. Esses serviços ficam off-line com frequência, interrompendo o acesso a todos os LLMs conectados a eles simultaneamente.

A alternativa ética: agregadores oficiais

Existem provedores legítimos no mercado que oferecem serviços de agregação de API de maneira transparente e ética. Essas plataformas declaram quais modelos usam, oferecem redirecionamento flexível e definem os preços de seus serviços em valores próximos aos praticados pelos fornecedores oficiais.

Embora a OpenRouter seja, sem dúvidas, a plataforma mais reconhecida nesse espaço, as organizações podem explorar alternativas como a Poe.ai (que oferece um modelo de agregador baseado em assinatura com preço unificado) ou a Hugging Face (que oferece acesso extensivo a modelos de código aberto), ou manter contratos diretos com os principais fornecedores de IA enquanto centralizam o acesso, a confiabilidade e o gerenciamento de segurança internamente por meio de um proxy de API auto-hospedado criado no LiteLLM.

A estratégia de negócios dessas estruturas legítimas se concentra em mitigar a dependência de um único fornecedor, para que, por exemplo, caso a OpenAI aumente seus preços ou seja forçada a encerrar sua API, uma empresa possa redirecionar seus fluxos de trabalho de IA para fornecedores alternativos, como o Claude ou o Llama, sem precisar reescrever uma única linha de código. Esse é um mecanismo compatível com a otimização das despesas operacionais e a garantia da continuidade do negócio.

Cinco regras para a integração segura de modelos de IA

Para proteger dados e orçamento, siga as instruções de segurança:

  1. Utilize somente serviços verificados. Confie nas APIs oficiais para desenvolvedores ou em agregadores renomados que sejam validados pelos principais agentes do mercado e tenham certificações de segurança robustas.
  2. Desconfie de preços suspeitos. Se um serviço de terceiros prometer acesso a um modelo como o Opus 4.8 por um décimo do valor cobrado pelo fornecedor oficial, evite o serviço.
  3. Faça comparações rigorosas. Antes de implementar uma solução em escala, faça avaliações internas independentes. Verifique se os modelos fornecem consistentemente a qualidade de saída esperada e atendem aos requisitos de latência.
  4. Mantenha o controle sobre o redirecionamento. Você deve saber exatamente qual modelo recebe suas consultas e como o serviço executa o balanceamento de carga. Isso requer não apenas os meios técnicos de monitoramento, mas também obrigações contratuais explicitamente definidas pelo fornecedor do proxy da API.
  5. Processamento de dados de segmento com base na sensibilidade. Além do que foi exposto acima, evite redirecionar informações de identificação pessoal, segredos comerciais, códigos-fonte ou quaisquer outros dados confidenciais por meio de qualquer endpoint de API baseado em nuvem. Para essas cargas de trabalho, recomendamos implementar modelos de código aberto locais na sua própria infraestrutura e que estejam sob seu controle operacional total.

  • ✇Blog oficial da Kaspersky
  • Como proteger seus dados após uma separação | Blog oficial da Kaspersky Maxim Baybarin
    O fim de um relacionamento é uma grande ruptura: daquelas que viram a vida de cabeça para baixo. A rotina familiar, em que duas pessoas compartilhavam interesses, momentos e, muitas vezes, até o mesmo espaço físico, desmorona de repente, deixando cada uma em seu próprio mundo. Além disso, os casais não estão conectados apenas na vida real, mas também digitalmente. Assinaturas compartilhadas, endereços e senhas salvos, acesso a armazenamentos conjuntos na nuvem, tudo isso fazia parte do dia a dia
     

Como proteger seus dados após uma separação | Blog oficial da Kaspersky

24 de Julho de 2026, 09:00

O fim de um relacionamento é uma grande ruptura: daquelas que viram a vida de cabeça para baixo. A rotina familiar, em que duas pessoas compartilhavam interesses, momentos e, muitas vezes, até o mesmo espaço físico, desmorona de repente, deixando cada uma em seu próprio mundo.

Além disso, os casais não estão conectados apenas na vida real, mas também digitalmente. Assinaturas compartilhadas, endereços e senhas salvos, acesso a armazenamentos conjuntos na nuvem, tudo isso fazia parte do dia a dia. Superar emocionalmente o término pode levar bastante tempo, mas há medidas que você pode tomar desde já para reforçar sua segurança, mesmo que não ajudem a superar seu ex-parceiro.

Veja o que vale a pena verificar após uma separação, quais serviços devem ser desvinculados e por que isso é importante, mesmo quando o término acontece de forma amigável.

Higiene digital: seu seguro contra problemas

Revogar o acesso do seu ex-parceiro às suas contas online não é paranoia, é uma forma de proteger sua própria segurança. Uma separação não rompe automaticamente os vínculos digitais: todo acesso concedido durante o relacionamento continua ativo até que alguém o revogue manualmente. Na maioria das vezes, ninguém pretende explorar esse acesso de forma maliciosa. Ainda assim, ele pode resultar em situações constrangedoras ou até em um risco real de rastreamento.

Foi o que aconteceu com Aleta Dignard-Fung, de Las Vegas, que contou à NPR que, após terminar com o namorado, nem lhe ocorreu que ele ainda sabia sua senha do Spotify. Um dia, enquanto tomava banho ouvindo música, ela percebeu que sua playlist havia mudado de repente. O ex-parceiro tinha acessado a conta em outro dispositivo e estava reproduzindo as músicas que ele havia escolhido. “Foi como uma guerra no Spotify. Passamos uns 10 minutos tentando sobrescrever as músicas um do outro”, contou. Mas as consequências nem sempre são tão inofensivas.

Nessa mesma entrevista, a consultora de relacionamentos Susan Winter relatou um caso de sua própria prática profissional. Um de seus clientes simplesmente não conseguia superar a ex-namorada após o término. Os dois compartilhavam uma conta no OpenTable, serviço de reservas em restaurantes, e ela nunca revogou o acesso dele à conta. Ele passou a acompanhar todas as reservas feitas por ela: para onde ela iria, em que horário e para quantas pessoas. Era assim que ele acompanhava se havia alguém novo na vida dela.

Embora revelem comportamentos bastante diferentes por parte dos ex-parceiros, essas duas histórias têm a mesma origem: contas que nunca foram devidamente bloqueadas após o término. No primeiro caso, isso gerou uma situação constrangedora. No segundo, provocou ansiedade e uma sensação real de estar sendo observada. Para evitar que qualquer um desses cenários aconteça com você, vale a pena seguir uma lista de verificação simples.

Encerre as sessões do seu ex-parceiro

Nas configurações das suas redes sociais, aplicativos de mensagens, e-mail e outros serviços importantes, abra a lista de sessões ativas e encerre todas, exceto as dos dispositivos que você utiliza atualmente.

Redefina suas senhas

Atualize as senhas de todas as contas importantes que seu parceiro possa ter conhecido, por exemplo, caso você utilizasse uma data significativa como senha. Se você reutilizava a mesma senha em vários serviços, redefina-a em todos eles. Aproveite também para revisar as perguntas de segurança e o e-mail ou número de telefone de recuperação da conta, garantindo que nenhum deles ainda esteja vinculado ao seu ex-parceiro. Para evitar o trabalho de memorizar novas credenciais e, ao mesmo tempo, aumentar sua segurança, recomendamos usar um gerenciador de senhas, que gera uma senha forte e exclusiva para cada conta, além de armazená-las e sincronizá-las em todos os seus dispositivos. Assim, você só precisa se lembrar de uma única senha principal.

Verifique a autenticação de dois fatores e os dispositivos confiáveis

Assegure-se de que os códigos de verificação sejam enviados somente para o seu dispositivo. Remova os dispositivos do seu ex-parceiro da lista de dispositivos confiáveis. Você pode fazer isso nas configurações da sua conta Apple ou Google.

Desvincule contas Apple e Google compartilhadas

Se vocês compartilhavam uma conta Apple ou Google, desconecte-se dessa conta. Desative o Compartilhamento Familiar, o iCloud e os backups. Verifique também os álbuns de fotos compartilhados: tudo o que for adicionado automaticamente a eles também poderá ser visto pelo seu ex-parceiro.

Revise suas assinaturas

Se vocês compartilhavam assinaturas, como serviços de streaming ou planos familiares, cancele-as ou crie novas e vincule-as ao seu próprio cartão.

Verifique seus cartões bancários

Se o cartão do seu ex-parceiro estiver vinculado a uma conta de marketplace, aplicativo de entrega ou transporte por aplicativo que pertence a você, remova-o dos métodos de pagamento salvos. e o seu cartão estiver vinculado à conta da outra pessoa e você não tiver mais acesso a ela, a opção mais segura é solicitar a emissão de um novo cartão.

Revogue o acesso à sua casa inteligente

Revogue o acesso do seu ex-parceiro a câmeras, campainhas inteligentes com vídeo, rastreadores GPS e alto-falantes inteligentes. Se os dispositivos estiverem vinculados a uma conta compartilhada, redefina a senha ou transfira-os para sua conta pessoal.

Revise suas configurações de privacidade

erifique as configurações de privacidade das suas contas em diversos serviços e nas redes sociais usando nossa ferramenta online gratuita, Privacy Checker. Ela orienta você na configuração da privacidade de acordo com seu sistema operacional, plataforma e até mesmo seu navegador.

Se perceber sinais de perseguição

Procure organizações de apoio ou de assistência jurídica: elas podem ajudar você a definir o melhor curso de ação. Também vale a pena contar com o apoio de familiares e amigos próximos para enfrentar esse momento difícil. Em dispositivos Android, você pode usar nosso pacote de segurança com o recurso Quem está me espionando. Ele foi desenvolvido para ajudar a detectar rastreamento e perseguição, permitindo que você tome as medidas adequadas para se proteger. O recurso inclui:

  • Detecção de stalkerware. Identifica aplicativos criados para monitorar sua vida em segredo e coletar informações que você jamais gostaria de ver compartilhadas com outras pessoas.
  • Verificação de Dispositivo. Encontra rastreadores instalados de forma oculta que permitem que alguém acompanhe seus deslocamentos e saiba onde você está o tempo todo.
  • Controle de permissões. Mostra quais aplicativos têm acesso a permissões que podem facilitar a espionagem ou comprometer sua privacidade.

O que realmente pode ajudar, e o que pode piorar a situação durante esse momento tão difícil? Confira nossas outras postagens:

O que há de errado com o recurso NameTag da Meta e por que você deve desconfiar dele | Blog oficial da Kaspersky

16 de Julho de 2026, 10:00

As gigantes da tecnologia estão apostando mais uma vez nos óculos inteligentes. A ideia há muito tempo fascina escritores de ficção científica e seus maiores entusiastas: os habitantes do Vale do Silício. Muitos ainda se lembram do Google Glass, a primeira tentativa concreta de criar um dispositivo desse tipo, lançada em 2012. O projeto acabou entrando para a história como um dos poucos grandes fracassos do Google.

Após o fracasso retumbante do Google, outras gigantes da tecnologia, como Meta, Apple e Microsoft, deixaram de lado a ideia de óculos elegantes e leves para concentrar seus esforços em headsets de realidade virtual mais robustos. Um dos principais motivos para essa mudança foi que a tecnologia disponível na década de 2010 ainda não era suficientemente avançada para oferecer recursos de alto desempenho e uma boa autonomia de bateria em um par de óculos compacto.

Desde então, muita coisa mudou. Agora, as gigantes da tecnologia deram uma guinada e voltaram a investir em óculos inteligentes para uso cotidiano. Em junho deste ano, por exemplo, a Snap (empresa por trás do Snapchat) lançou uma nova versão de seus óculos, chamada SPECS. Há rumores de que a Apple também poderá apresentar sua própria versão dessa tecnologia ainda este ano.

Por enquanto, porém, a parceria entre a Ray-Ban e a Meta é a líder incontestável do mercado. Em 2025, as empresas lançaram seus óculos inteligentes mais avançados, vendendo mais de 7 milhões de unidades somente naquele ano.

No entanto, desde o início de 2026, os óculos Ray-Ban Meta vêm sendo alvo de uma série de polêmicas negativas. Todas giram em torno de um recurso que permitiria à câmera dos óculos reconhecer rostos em seu campo de visão. Quando ativado, o sistema notificaria o usuário sempre que identificasse uma pessoa.

O que são exatamente os óculos Ray-Ban Meta?

A Ray-Ban e a Meta uniram forças pela primeira vez em 2020. Na época, esses óculos elegantes e de alta tecnologia foram concebidos como um complemento para o Metaverso, o ambicioso projeto de realidade virtual de Mark Zuckerberg. No fim das contas, porém, os óculos sobreviveram ao projeto para o qual foram criados. Mas não vamos jogar mais sal na ferida de Zuckerberg. Em 2021, Ray-Ban e Meta lançaram sua primeira colaboração: os Ray-Ban Stories. Dois anos depois, a nova geração chegou ao mercado com um nome mais simples: Ray-Ban Meta. Em 2025, o próprio Mark Zuckerberg apresentou os Ray-Ban Meta Gen 2, equipados com inteligência artificial. É essa versão que vamos analisar.

Mark Zuckerberg apresenta os Ray-Ban Meta Gen 2

Mark Zuckerberg usando os óculos Meta Ray-Ban Display durante a apresentação dos Ray-Ban Meta Gen 2, em 2025. Fonte

Diferentemente dos primeiros Ray-Ban Meta, a geração Gen 2 foi posicionada como um dispositivo voltado para atividades físicas e para o uso cotidiano. Inicialmente, as empresas ofereceram dois modelos de armação, Wayfarer e Headliner, disponíveis em várias cores. As lentes estão disponíveis nas versões transparentes, escuras (para óculos de sol) ou fotocromáticas. Também era possível adquirir lentes de grau mediante pagamento adicional.

Os dois primeiros modelos Ray-Ban Meta: Wayfarer e Headliner

No lançamento, os Ray-Ban Meta estavam disponíveis em dois estilos de armação: Wayfarer (acima) e Headliner (abaixo). Source 1 and Source 2

Posteriormente, a Meta ampliou a linha com novas opções de armação, incluindo os Oakley Meta HSTN e Oakley Meta Vanguard (a Oakley é outra marca de óculos pertencente à EssilorLuxottica, a mesma empresa controladora da Ray-Ban). Independentemente do modelo da armação, todos esses dispositivos reúnem o mesmo conjunto de funcionalidades principais:

  • Captura de fotos e vídeos em primeira pessoa
  • Reprodução de músicas, podcasts e outros conteúdos de áudio
  • Realização de chamadas telefônicas
  • Envio e recebimento de mensagens usando comandos de voz
  • Tradução de fala em tempo real, com suporte a diversos idiomas
  • Conversão de fala em texto
  • Leitura em voz alta de notificações e mensagens
  • Criação de notas de voz e lembretes
  • Transmissão de vídeo em primeira pessoa durante chamadas de vídeo do WhatsApp e do Messenger
  • Navegação em mapas com orientações por voz
  • Respostas a perguntas do usuário sobre o ambiente ao redor e os objetos em seu campo de visão

Os óculos inteligentes da Meta funcionam por meio de vários componentes integrados. Em primeiro lugar, contam com uma câmera capaz de capturar fotos e gravar vídeos exatamente a partir da linha de visão do usuário. Em segundo lugar, as hastes abrigam alto-falantes abertos (open-ear). Eles permitem ouvir músicas, receber orientações de navegação, atender chamadas e escutar as respostas da Meta AI sem bloquear os sons ao redor com fones intra-auriculares, uma vantagem discutível para quem valoriza a privacidade do áudio.

Por fim, os óculos possuem vários microfones integrados, utilizados para chamadas telefônicas, reconhecimento de comandos de voz e interação com o assistente de inteligência artificial. O que a maioria dos óculos inteligentes da Meta não possui, entretanto, é uma tela. Apenas o modelo mais caro e avançado da linha, o Meta Ray-Ban Display, conta com um visor integrado.

Todas as fotos e vídeos capturados pela câmera dos óculos, bem como as configurações do dispositivo, são armazenados no aplicativo complementar Meta AI, que sincroniza os óculos com um smartphone. É justamente a combinação entre câmera, microfones, alto-falantes e o aplicativo Meta AI que permite ao dispositivo analisar o ambiente ao redor e responder, em tempo real, às solicitações do usuário.

Em comparação com dispositivos como o Apple Vision Pro, os dispositivos da Meta são relativamente acessíveis, custando cerca de US$ 400 a US$ 500. Além disso, a empresa lançou recentemente uma nova linha sob sua própria marca, chamada Meta Glasses, com preço inicial de US$ 299. Com preços nessa faixa, a possibilidade de esses dispositivos se tornarem populares em larga escala deixou de ser ficção científica.

É justamente por isso que os relatos sobre o recurso NameTag são ainda mais alarmantes. Segundo jornalistas e pesquisadores, essa funcionalidade foi projetada para reconhecer pessoas que entram no campo de visão da câmera dos óculos. Vamos entender melhor como isso funciona.

NameTag: o recurso que “não existe”

Informações vazadas de documentos internos da Meta sobre o desenvolvimento de um recurso de reconhecimento facial para os óculos inteligentes da empresa vieram a público, por uma coincidência sinistra, na sexta-feira, 13 de fevereiro de 2026. Os documentos revelam que o recurso, chamado internamente de NameTag, utilizaria o assistente de inteligência artificial integrado da Meta para identificar pessoas capturadas pelo campo de visão da câmera dos óculos e fornecer ao proprietário do dispositivo informações sobre elas.

De acordo com o vazamento, a Meta avaliou duas formas de operar o NameTag. A primeira permitiria reconhecer apenas pessoas que já fazem parte dos contatos existentes do usuário nos serviços da Meta. A segunda seria muito mais abrangente, possibilitando identificar qualquer pessoa com um perfil público nas plataformas sociais da empresa: Instagram, Facebook e, potencialmente, WhatsApp e Messenger.

Oakley Meta HSTN

Os Oakley Meta HSTN, um dos modelos de óculos inteligentes da linha, a partir de US$ 399. Source

Se tudo isso causa arrepios, não se preocupe. A gigante da tecnologia, conhecida por seu compromisso “supostamente inabalável” com a privacidade dos usuários, foi rápida em divulgar uma declaração tranquilizadora:

“Nossos concorrentes oferecem esse tipo de produto com reconhecimento facial; nós não oferecemos. Se algum dia lançarmos um recurso desse tipo, adotaremos uma abordagem muito cuidadosa antes de disponibilizá-lo ao público”.

A prova dessa abordagem supostamente cuidadosa surgiu apenas alguns meses depois. Em junho de 2026, a Wired informou que a Meta havia incorporado discretamente a tecnologia de reconhecimento facial dos seus óculos inteligentes ao aplicativo Meta AI. Segundo os jornalistas, o código foi sendo inserido aos poucos no software ao longo de vários meses, a partir de janeiro de 2026.

Como funciona o recurso que supostamente não existe

Quando a reportagem investigativa foi publicada, o NameTag ainda não estava disponível para os usuários. No entanto, de acordo com a Wired, o código necessário para fazê-lo funcionar já estava presente no aplicativo complementar Meta AI, utilizado pelos proprietários dos óculos inteligentes da empresa e instalado em mais de 50 milhões de smartphones.

O NameTag utiliza três modelos de inteligência artificial para realizar essa tarefa.

  • O primeiro detecta rostos no campo de visão da câmera.
  • O segundo isola e recorta esses rostos.
  • O terceiro converte esses rostos em impressões biométricas únicas.

Segundo a Wired, os três modelos já haviam sido baixados dos servidores da Meta e estavam armazenados nos dispositivos dos usuários. Após o lançamento oficial do recurso, o aplicativo utilizaria essa impressão biométrica para compará-la com um banco de dados de impressões semelhantes armazenado no smartphone do proprietário dos óculos.

Além disso, os jornalistas afirmam que esse banco de dados já estava configurado para buscar atualizações em tempo real da Meta. É plausível imaginar que esse banco de dados pudesse ser criado a partir de perfis públicos nas plataformas da Meta, incluindo fotos que os próprios usuários enviam ao Instagram e ao Facebook. Por enquanto, porém, isso é apenas uma hipótese. Como o recurso oficialmente “não existe”, a Meta não explicou publicamente como esses perfis seriam criados.

Quando uma correspondência fosse encontrada, o sistema notificaria o usuário de que uma pessoa havia sido identificada. No entanto, a tecnologia não simplesmente ignoraria os rostos que não conseguisse identificar. Essas imagens seriam automaticamente recortadas, indexadas e armazenadas em uma pasta separada chamada “Pending” (“Pendente”).

Alguns elementos da interface do aplicativo Meta AI, relacionados ao NameTag, foram implementados e ficaram acessíveis aos usuários na atualização de maio de 2026. Nessa versão, o recurso recebeu o nome muito mais brando de “Connections” (“Conexões”). Segundo sua descrição, ele foi criado para ajudar os usuários a “lembrar das pessoas que encontraram”.

Oakley Meta Vanguard

Os Oakley Meta Vanguard, um dos modelos mais caros da linha de óculos inteligentes. Os preços começam em torno de US$ 499. Source

É evidente essa tecnologia é um prato cheio para perseguidores, golpistas, pessoas mal-intencionadas e interessados em desenterrar informações comprometedoras sobre desconhecidos. Bastaria um simples olhar para revelar a identidade digital de alguém e todos os dados associados a ela.

As implicações para a privacidade são ainda mais amplas. A possibilidade de permanecer anônimo entre desconhecidos sempre foi considerada algo natural. Tecnologias como o NameTag nos aproximam de uma realidade de vitrine permanente, na qual o rosto se torna um identificador universal e qualquer encontro casual pode desencadear uma verificação instantânea de antecedentes digitais.

Dar acesso em massa a esse tipo de tecnologia é exatamente o tipo de ideia genial que se esperaria desses tech bros que ainda não conseguem fazer ninguém conversar com eles em um bar. Felizmente, a revelação da existência do NameTag e a reação negativa da opinião pública fizeram com que o código responsável pelo recurso desaparecesse da versão mais recente do aplicativo. Pelo menos, por enquanto.

O recurso desapareceu, mas as perguntas continuam

No dia seguinte à publicação da reportagem da Wired, a Meta lançou uma nova versão do aplicativo, removendo praticamente todo o código relacionado ao NameTag. O vice-presidente de Comunicação da empresa, Andy Stone, reforçou a posição oficial, afirmando que os jornalistas deveriam desconsiderar as evidências de que tal funcionalidade existia. Enquanto isso, especialistas em privacidade alertaram que a Meta poderia restaurar o código do NameTag nos aplicativos dos usuários com a mesma facilidade com que o removeu. Ainda é cedo demais para baixar a guarda.

Óculos inteligentes Meta Fury

O Meta Fury é um dos modelos da nova linha Meta Glasses, com preço inicial de US$ 299. Diferentemente da maioria dos dispositivos anteriores da empresa, esses óculos são comercializados diretamente sob a marca Meta. Source

Algumas semanas depois, a Wired publicou outra reportagem reveladora sobre o NameTag e o reconhecimento facial. Os jornalistas conseguiram obter um contrato de licenciamento firmado entre a Meta e a Rank One Computing, empresa especializada em tecnologias de reconhecimento facial para órgãos policiais e agências militares dos Estados Unidos. Segundo a reportagem, entre seus clientes estariam o Naval Criminal Investigative Service (NCIS), o U.S. Special Operations Command (USSOCOM) e diversos departamentos de polícia.

A Meta adquiriu os direitos de uso da tecnologia de reconhecimento facial da Rank One Computing, incluindo seu sistema de “detecção de presença real”, capaz de distinguir uma pessoa real de uma fotografia, vídeo ou máscara. De acordo com os termos do contrato, o software pode operar com um banco de dados de até 10 milhões de perfis biométricos. Antes da remoção do NameTag, a Wired informou que a tecnologia de reconhecimento facial da Rank One Computing e seus componentes de software já estavam integrados ao aplicativo Meta AI, embora permanecessem inativos e indisponíveis aos usuários.

Há anos, o uso de tecnologias de reconhecimento facial por órgãos de segurança pública desperta intensos debates sobre os limites aceitáveis da vigilância. Por isso, a perspectiva de capacidades semelhantes chegarem a um dispositivo de consumo que qualquer pessoa possa comprar e utilizar é, para dizer o mínimo, controversa, especialmente quando ele pode associar o rosto de um desconhecido qualquer aos seus perfis digitais. Tanto a Meta quanto a Rank One Computing se recusaram a comentar a parceria.

Óculos inteligentes Meta Ray-Ban Display

O Meta Ray-Ban Display, o único modelo da linha equipado com câmera e visor integrado. Source

Como preservar o que resta da sua privacidade em um mundo distópico

A ideia de que tecnologias militares estejam sendo incorporadas a dispositivos de consumo já é suficiente para causar arrepios em qualquer pessoa. Infelizmente, precisamos encarar a realidade: proteger-se de óculos capazes de realizar reconhecimento facial será uma tarefa bastante difícil. Mas isso não significa que você não deva tentar.

No momento, não existe nenhuma forma de optar por não ter seu rosto escaneado pelos óculos da Meta. Há, porém, uma maneira de detectar esses pequenos espiões nas proximidades. Um entusiasta de tecnologia chamado Yves Jeanrenaud desenvolveu um aplicativo que alerta os usuários sempre que detecta óculos inteligentes nas proximidades. Chamado Nearby Glasses, o aplicativo já está disponível para Android e iOS.

O Nearby Glasses detecta os óculos da Meta e da Snap identificando os sinais Bluetooth que esses dispositivos transmitem para se comunicar com outros dispositivos. Evidentemente, esse método não é infalível e pode gerar alguns falsos positivos. Ainda assim, o aplicativo oferece um alerta útil de que pode haver, nas proximidades, um dispositivo capaz de gravar você discretamente e verificar o ambiente ao seu redor.

Aplicativo Nearby Glasses

O aplicativo Nearby Glasses alerta os usuários sobre a presença de óculos inteligentes da Meta ou da Snap nas proximidades ao detectar os sinais Bluetooth emitidos por esses dispositivos. Source

Se você está especialmente preocupado com sua privacidade, instalar um aplicativo como esse é uma medida sensata. Ele pode ser especialmente útil para pessoas que pertencem a grupos mais vulneráveis, como vítimas de perseguição, profissionais do sexo ou imigrantes em situação irregular.

Para quem ainda não está pronto para adotar uma postura totalmente paranoica, recomendamos configurar suas contas da Meta como privadas. É verdade que isso não impedirá que os óculos inteligentes capturem seu rosto, nem representa uma proteção absoluta contra um eventual reconhecimento facial. No entanto, restringir o acesso às suas fotos, listas de contatos e outras informações pessoais reduz a quantidade de dados que poderiam ser usados para identificá-lo e traçar seu rastro digital.

Se você não tiver certeza de quão fortes são as configurações de segurança das suas redes sociais, recomendamos verificar nossa ferramenta on-line gratuita – a Privacy Checker. Ela oferece um passo a passo para ajustar as configurações de privacidade e segurança em redes sociais e plataformas digitais, ajudando a reduzir a quantidade de informações pessoais expostas online para que desconhecidos vejam.

  • ✇Blog oficial da Kaspersky
  • XChat de Elon Musk: o novo aplicativo de mensagens é seguro? | Blog oficial da Kaspersky Alanna Titterington
    Pavel Durov e seu aplicativo de mensagens “privadas” têm um novo rival: ninguém menos do que Elon Musk e seu XChat. Explicamos várias vezes no nosso blog que as alegações de Durov sobre a privacidade e a segurança do Telegram são exageradas, para dizer o mínimo. Aqui, vou apenas lembrar ao leitor que as conversas padrão (não secretas) no Telegram não são protegidas por criptografia de ponta a ponta, que é o requisito mínimo para que os dados do usuário permaneçam privados. Mas voltemos a Musk. N
     

XChat de Elon Musk: o novo aplicativo de mensagens é seguro? | Blog oficial da Kaspersky

24 de Junho de 2026, 10:00

Pavel Durov e seu aplicativo de mensagens “privadas” têm um novo rival: ninguém menos do que Elon Musk e seu XChat. Explicamos várias vezes no nosso blog que as alegações de Durov sobre a privacidade e a segurança do Telegram são exageradas, para dizer o mínimo. Aqui, vou apenas lembrar ao leitor que as conversas padrão (não secretas) no Telegram não são protegidas por criptografia de ponta a ponta, que é o requisito mínimo para que os dados do usuário permaneçam privados.

Mas voltemos a Musk. No final de abril de 2026, o aplicativo XChat foi lançado para usuários do iOS. O magnata da tecnologia vinha exaltando as qualidades do seu aplicativo de mensagens há muito tempo, alegando desde o início que se tratava de uma maneira incrivelmente privada e segura de se comunicar, representando uma ameaça direta ao Signal, WhatsApp, Telegram e iMessage. Hoje, analisamos se é prudente confiar nas <s>promessas de Musk</s> em relação a este novo serviço, detalhamos seus principais recursos e o comparamos à concorrência.

Criptografia no estilo Bitcoin

Musk falou sobre o XChat pela primeira vez em 1º de junho de 2025, naturalmente por meio da sua conta no X (o antigo Twitter). Quando um usuário perguntou quando o novo serviço seria lançado, Musk respondeu: “Essa semana, se não houver problemas de escalabilidade”.

Aparentemente, havia problemas de escalabilidade: a versão beta do aplicativo só foi lançada em setembro de 2025 e os usuários do iOS só obtiveram acesso total ao serviço em abril de 2026. Até o momento da publicação deste artigo, não havia informações sobre quando essa versão será lançada para o Android. Apesar disso, uma página do XChat já está ativa no Google Play, onde os usuários podem <s>enfileirar-se</s> para fazer um “pré-registro”, o que quer que isso signifique.

Mas, vamos voltar à postagem de Musk anunciando o XChat. Essa postagem específica chamou a atenção da comunidade de especialistas em privacidade e cibersegurança, e aqui está o motivo: o magnata da tecnologia informou que o serviço seria construído em uma “arquitetura totalmente nova” e apresentaria “criptografia no estilo Bitcoin”, além de ser escrito em Rust.

O anúncio de Elon Musk sobre o XChat

Elon Musk anuncia o lançamento do XChat, alegando que o novo aplicativo de mensagens é escrito em Rust e usa “criptografia no estilo Bitcoin”. Fonte

A comunidade de especialistas passou muito tempo tentando descobrir o que Musk quis dizer com isso. Afinal, o Bitcoin não é um sistema criptografado e anônimo de troca de dados. A blockchain utiliza chaves criptográficas públicas e privadas, mas para um propósito totalmente distinto: a assinatura de transações. Além disso, essas transações não estão escondidas de olhares indiscretos; elas estão disponíveis para qualquer um ver, para sempre. Simplificando: a fim de proteger os seus usuários, o Bitcoin não garante a privacidade deles, mas faz exatamente o oposto, ou seja, oferece transparência máxima.

É provável que Musk tenha usado a “criptografia no estilo Bitcoin” como uma estratégia de marketing. Na época do anúncio, o Bitcoin estava sendo negociado próximo de suas máximas históricas, e as criptomoedas dominavam as conversas. Tecnicamente, a versão beta do XChat, lançada em setembro de 2025, protegia as conversas dos usuários com um “tipo” de criptografia de ponta a ponta, mas isso foi implementado de uma forma que levantou sérias dúvidas entre os especialistas em criptografia.

E não sem uma razão. Normalmente, ao configurar um chat com criptografia de ponta a ponta, é gerado automaticamente um par de chaves criptográficas: uma pública e uma privada. A chave pública é usada para criptografar mensagens, enquanto a chave privada as descriptografa. Como outros usuários precisam da sua chave pública para iniciar uma conversa segura com você, essas chaves geralmente são armazenadas nos servidores do aplicativo.

A chave privada, no entanto, deveria ser armazenada somente no dispositivo do usuário, que é exatamente o que o Signal faz. Isso serve como uma garantia simples e firme de que nem a própria empresa nem qualquer terceiro que viole a infraestrutura dela possa acessar as conversas dos usuários, mesmo que realmente desejem.

Mas os projetos de Elon Musk seguem uma cartilha própria: os desenvolvedores do XChat decidiram que seria uma ótima ideia armazenar as chaves privadas dos usuários nos servidores do XChat. O X afirma que utilizará módulos de segurança de hardware (HSMs) para armazenar essas chaves privadas, dispositivos especializados projetados para impedir que até mesmo o proprietário do sistema tenha acesso fácil aos dados armazenados nele. No entanto, os especialistas também estão questionando a confiabilidade dessa configuração, e chegaram a uma conclusão sombria: se o X realmente quiser obter a chave privada de um usuário, é provável que consiga.

Entenda como as mensagens criptografadas do XChat funcionam na prática

Depois que os problemas de escalabilidade foram resolvidos quase um ano após o anúncio de Musk, o X lançou oficialmente o aplicativo XChat para iOS em abril de 2026. Agora, qualquer pessoa pode usá-lo. Mas do ponto de vista prático, a situação envolvendo conversas criptografadas parece ainda mais complicada do que no Telegram.

De acordo com a Central de Ajuda da rede social, para usar a criptografia de conversas de ponta a ponta no XChat, ambos os usuários devem ter uma conta no X e configurar o XChat. Além disso, deve haver algum tipo de conexão entre eles:

  • Seguir um ao outro ou estar inscrito na conta um do outro
  • Ter trocado mensagens anteriormente
  • Ter aceito uma solicitação de mensagem direta
  • Ser membros da mesma assinatura Premium Business/Premium Organization no X

Se os usuários não seguem um ao outro e não interagiram antes, pode ser que o XChat ainda permita que eles enviem uma solicitação de mensagem. No entanto, essa solicitação inicial não estará abrangida pela criptografia de ponta a ponta.

Pelo menos é assim que o processo é descrito na documentação da ajuda oficial do aplicativo de mensagens. Parece complicado demais? Não se preocupe: isso funciona de forma completamente diferente na prática. Ou melhor, não funciona. Eu consegui enviar uma mensagem para outro usuário que NÃO havia configurado o XChat. O aplicativo em si, é claro, não me avisou sobre isso.

O XChat permite que os usuários enviem mensagens para pessoas que não configuraram o aplicativo

O aplicativo permite iniciar uma conversa com um usuário que ainda nem configurou o XChat, sem qualquer aviso.

A história fica ainda melhor. O usuário para o qual eu enviei uma mensagem recebeu uma notificação na versão da Web do X, mas não conseguiu acessar a mensagem. Aqui está o motivo: antes de usar o XChat, é necessário criar um PIN de quatro dígitos. No entanto, o PIN é solicitado na primeira vez que o usuário tenta acessar o aplicativo, ou seja, antes mesmo dele ter a chance de criar um PIN. Além disso, o usuário recebe um aviso de que, sem o PIN, não será possível visualizar conversas anteriores criptografadas.

O XChat solicita um PIN antes mesmo do usuário criar um

O usuário deve inserir um PIN para descriptografar mensagens anteriores antes mesmo de concluir a configuração inicial do XChat.

A única solução que encontrei para poder usar o XChat foi tocar em “Esqueceu o PIN?” (ainda que esse PIN nunca tenha existido), confirmar a minha identidade e criar um novo PIN (ou melhor, o primeiro). Conforme já mencionado, isso faz com que você perca o acesso ao histórico de conversas, não podendo ler nenhuma mensagem enviada a você no XChat antes de ter configurado oficialmente o aplicativo.

XChat: o novo Telegram, WhatsApp, Signal… ou talvez o novo Facebook Messenger?

Todos esses obstáculos com relação ao PIN existem por um motivo. Lembre-se, ao contrário do WhatsApp e do Signal, os desenvolvedores do XChat decidiram armazenar as chaves privadas dos usuários no próprio servidor do aplicativo. Sendo assim, o aplicativo usa esses PINs de quatro dígitos para criptografar essas chaves.

De acordo com a documentação da ajuda do XChat, esse mecanismo foi projetado para garantir a integração “perfeita” entre vários dispositivos. É difícil ignorar o fato de que WhatsApp e Signal resolveram esse problema sem recorrer a artifícios questionáveis, como requisitos de PIN ou o armazenamento de chaves privadas em servidores.

O problema é que soluções alternativas como essas invalidam qualquer alegação de privacidade e segurança do aplicativo. Um PIN (a principal solução alternativa adotada) não é considerado a maneira mais segura de proteger dados confidenciais. Mencionamos várias vezes que combinações de quatro dígitos são fáceis de decifrar usando técnicas de força bruta, especialmente porque o XChat oferece 20 tentativas generosas para inserir o código certo.

O XChat avisa sobre o bloqueio após 20 tentativas malsucedidas

O aplicativo permite até 20 tentativas para inserir o PIN de quatro dígitos. Após o limite ser atingido, o XChat avisa que o acesso às mensagens será perdido permanentemente.

Como se não bastasse a implementação confusa de criptografia de ponta a ponta quando comparada à de outros aplicativos, a impressão geral é de que não faz sentido usar o XChat. Um jornalista da Wired fez um comentário certeiro: o aplicativo se parece mais com o Facebook Messenger do que com o WhatsApp, Signal ou Telegram. Mas enquanto as pessoas geralmente abrem o Messenger para ler mensagens enviadas pela mãe ou pela avó, o XChat parece destinado a três tipos de pessoas: as que querem investigar o seu sobrinho estranho que passa todo o tempo livre no X, as que ainda acreditam na promessa de US$ 500 mil em Bitcoin feita por John McAfee e fãs de Elon Musk.

Então, qual é a conclusão sobre o XChat?

A melhor maneira de encerrar esta postagem é com uma citação de um especialista em cibersegurança: “Se o que você busca é segurança, use o Signal. Se o que você quer é falar com praticamente qualquer pessoa usando mensagens criptografadas, use o WhatsApp. Se toda a sua vida gira em torno do X, suponho que isso seja melhor do que nada.”

Se você usar o XChat, a regra número um é não criar um PIN previsível: jamais use o ano do seu nascimento ou, pior, a sequência 1234. Também é importante não esquecer esse código, porque se isso acontecer, todo o seu histórico de conversas desaparecerá para sempre. Por fim, assim como acontece com suas outras senhas, você não deve armazená-la no aplicativo de notas, mas sim em um gerenciador de senhas seguro. Isso não apenas evitará que você tenha de memorizar dezenas de combinações de caracteres, como também reduzirá o risco de perder o acesso a dados e conversas importantes.

Para saber mais sobre mensagens seguras em outros aplicativos, confira nossas outras postagens:

  • ✇Blog oficial da Kaspersky
  • KASG: gateway de segurança para veículos autônomos | Blog oficial da Kaspersky Tatyana Golubeva
    De acordo com uma pesquisa internacional, a participação de mercado de veículos sem motorista e altamente automatizados está crescendo rapidamente. Os analistas estimam que os próximos 10 a 15 anos marcarão uma grande mudança de projetos-piloto para a adoção em massa do transporte autônomo. O impulso está crescendo em todo o mundo: a Europa já implementou mais de 35 projetos-piloto de veículos autônomos, enquanto os EUA e a China registram mais de 450 mil e 250 mil viagens comerciais respectivam
     

KASG: gateway de segurança para veículos autônomos | Blog oficial da Kaspersky

17 de Junho de 2026, 10:00

De acordo com uma pesquisa internacional, a participação de mercado de veículos sem motorista e altamente automatizados está crescendo rapidamente. Os analistas estimam que os próximos 10 a 15 anos marcarão uma grande mudança de projetos-piloto para a adoção em massa do transporte autônomo. O impulso está crescendo em todo o mundo: a Europa já implementou mais de 35 projetos-piloto de veículos autônomos, enquanto os EUA e a China registram mais de 450 mil e 250 mil viagens comerciais respectivamente por semana. No entanto, o relatório observa vários obstáculos que retardam esse progresso. Uma dessas barreiras é a incerteza em torno da responsabilidade legal e da regulamentação, inclusive nas áreas de segurança e proteção. A alocação de responsabilidade entre fornecedores, fabricantes, clientes corporativos e usuários finais continua sendo um ponto importante de discussão.

Cada player do mercado vê a questão de garantir a segurança de veículos autônomos de forma diferente. Para as montadoras, significa assumir a responsabilidade por como um veículo se comporta na estrada e por verificar seus fornecedores. Para os próprios fornecedores, significa projetar mecanismos de segurança diretamente na sua arquitetura de solução desde o primeiro dia e garantir sua adequação. Para as seguradoras, isso significa revisar completamente seus modelos de risco para considerar não apenas acidentes, mas também possíveis falhas de software e ataques cibernéticos. Em última instância, todos concordam em um ponto fundamental: a segurança deve ser um recurso fundamental do veículo, não um complemento opcional.

Como garantir a segurança veicular na era moderna

Durante anos, as discussões sobre segurança automotiva se concentraram estritamente na segurança funcional. Em outras palavras, o objetivo era garantir que os sistemas veiculares funcionassem corretamente e que os riscos associados a possíveis falhas fossem totalmente mitigados ou reduzidos a um nível aceitável. A norma ISO 26262 “Veículos rodoviários — Segurança funcional” ajuda a enfrentar esse desafio e serve como parâmetro para a indústria automotiva.

No entanto, o veículo conectado moderno é um sistema ciberfísico complexo que armazena e processa grandes quantidades de dados, incluindo informações confidenciais. Como consequência, isso leva ao surgimento de novas necessidades fundamentais. Para traçar uma analogia com dois níveis da hierarquia de necessidades de Maslow, um veículo moderno deve:

  • Satisfazer a necessidade de “estima”. Isso significa que o sistema deve armazenar de forma segura e confiável os dados do perfil do usuário, como credenciais da conta, dados biométricos, detalhes de pagamento e muito mais.
  • Satisfazer as necessidades cognitivas do usuário, o que significa que o sistema deve fornecer conectividade segura com a internet, transmitir a telemetria do veículo e enviar lembretes para manutenção programada ou de emergência.

Tudo isso significa equipar os veículos com uma ampla gama de interfaces (telemática, Bluetooth, Wi-Fi, conectividade celular, atualizações OTA e V2X), o que abre as portas para ataques remotos. Portanto, é necessário garantir não apenas a segurança funcional, mas também a segurança das informações no veículo. Como resultado, normas especializadas do setor que ajudam a enfrentar os desafios de segurança cibernética automotiva surgiram na maioria dos países. As principais normas internacionais são ISO/SAE 21434 “Veículos rodoviários — Engenharia de segurança cibernética”, UNECE R155 e UNECE R156.

As regulamentações na China também estão evoluindo. Em 2024, o país publicou a norma nacional GB 44495-2024 “Requisitos Técnicos para Segurança Cibernética de Veículos”, que entrou em vigor em 1º de janeiro de 2026. O documento introduz requisitos obrigatórios de segurança cibernética para veículos, incluindo proteção de comunicações, gerenciamento de eventos de segurança, monitoramento de ameaças e interação segura do veículo com a infraestrutura externa.

Compreender e aplicar essas normas está se tornando absolutamente crítico. A pesquisa mostra que os riscos de segurança cibernética estão aumentando diariamente e o impacto na segurança funcional pode eventualmente desencadear incidentes muito mais perigosos do que uma falha interna do sistema. O que acontece se um invasor obtiver acesso ao sistema de controle remoto de um caminhão autônomo ou conseguir atualizar uma unidade de controle eletrônico crítica durante uma sessão de diagnóstico não autorizada?

Um dos principais componentes para mitigar esses cenários é um gateway de segurança, que isola a arquitetura do veículo em diferentes domínios com base na criticidade, ao mesmo tempo em que fornece roteamento, filtragem e controle de tráfego seguros. Desenvolver esse tipo de solução de software é precisamente o foco de nossa equipe à medida que criamos o Kaspersky Automotive Secure Gateway com base em KasperskyOS.

Qual o diferencial do Kaspersky Automotive Secure Gateway?

O objetivo principal do Kaspersky Automotive Secure Gateway (KASG) é proteger o domínio CAN do veículo, pois o barramento CAN é usado para transmitir uma grande quantidade de comandos de controle críticos. Isso afeta quase 80% das unidades de controle eletrônico dentro do veículo, que lidam com o gerenciamento do motor, frenagem, eletrônica da carroceria e muito mais. Por isso, utilizamos a abordagem de Cibersegurança Protetiva, uma arquitetura unificada que considera os requisitos de segurança funcional e de segurança cibernética.

Por exemplo, os mecanismos padrão de Proteção de ponta a ponta (E2E) são normalmente usados para mitigar os riscos associados a mensagens CAN perdidas, fora de ordem ou corrompidas. No entanto, esses mecanismos não foram originalmente projetados para combater ciberataques direcionados. Se um invasor conseguir construir um quadro malicioso que esteja em conformidade com o formato E2E necessário, o sistema poderá aceitá-lo como válido.

Isso introduz um novo fator: é fundamental não apenas verificar se uma mensagem foi entregue sem erros, mas também garantir que foi realmente gerada por uma unidade de controle eletrônico (ECU) confiável e não foi alterada em trânsito. Isso é particularmente vital para transmitir comandos de controle, como aqueles enviados ao sistema de frenagem do veículo, ou para implementar sistemas de entrada sem chave (NFC).

Para enfrentar esse desafio, os mecanismos de Comunicação Segura A Bordo (SecOC) são integrados à arquitetura do veículo. Esses sistemas usam métodos criptográficos para verificar a autenticidade e a integridade da mensagem, protegendo o sistema contra ataques de spoofing e repetição de mensagens. O KASG implementa com sucesso esses mecanismos, que, além da verificação de mensagens, executam a função crucial de gerenciamento centralizado de chaves. Isso permite que as chaves de criptografia sejam distribuídas e atualizadas a partir de um único ponto dentro do veículo, reduzindo o custo e a carga de processamento nas ECUs envolvidas na troca de dados apoiada pelo SecOC.

IDS automotivo

No entanto, em sistemas complexos, não é mais suficiente aplicar mecanismos de segurança somente a mensagens individuais ou segmentos de rede separados. É essencial fornecer monitoramento e controle em todo o veículo, rastreando anomalias comportamentais, interações incomuns entre domínios e tentativas de adulteração não autorizadas. No domínio de TI, isso é conhecido como um Sistema de Detecção de Intrusão (IDS). Esses sistemas também foram adotados com sucesso pela indústria automotiva.

Ao mesmo tempo, é importante perceber que, para um veículo moderno, um IDS não é um único ponto mágico de coleta e análise de dados. O veículo requer um sistema de monitoramento distribuído. O monitoramento é realizado em vários níveis de arquitetura: dentro dos domínios, no nível do controlador individual e nos limites da rede.

O gateway de segurança se torna um ponto de monitoramento crítico porque toda a interação entre domínios passa por ele. Além disso, o gateway fornece visibilidade da troca de dados em diferentes segmentos da rede veicular. Sua missão é detectar desvios do comportamento normal e gerar eventos de segurança.

Quando se trata do monitoramento do domínio CAN implementado no KASG, o IDS observa os seguintes critérios para análise de tráfego:

  • Alinhamento dos parâmetros da mensagem CAN (CAN ID, DLC) com suas descrições na especificação DBC.
  • Frequência e periodicidade das mensagens CAN.
  • Faixas permitidas para sinais CAN.

Na prática, no entanto, uma limitação importante fica clara: mesmo com um IDS integrado, é necessário mais contexto para determinar as características exatas de um ataque. Além disso, ao operar veículos altamente automatizados, onde o monitoramento de toda a frota é essencial, essa análise isolada torna-se inerentemente insuficiente.

Conectar um veículo a um SIEM

O monitoramento de múltiplos objetos, a correlação de dados e a análise de dados podem ser tratados externamente com eficiência, especificamente em sistemas SIEM (Gerenciamento de Eventos e Informações de Segurança), que são tradicionalmente usados em centros de operações de segurança cibernética corporativos e industriais. Portanto, utilizar um sistema SIEM em toda a frota é uma etapa lógica que torna possível:

  • Coletar eventos de segurança de vários veículos.
  • Correlacione eventos ao longo do tempo e entre contextos.
  • Detecte ataques avançados e distribuídos.
  • Fornecer auditoria e investigação de incidentes.
  • Responda a incidentes individuais e gerencie os riscos cibernéticos em toda a frota.

Ao integrar com sistemas SIEM externos, várias tarefas críticas devem ser abordadas: garantir uma conexão segura, ajustar o processo de transmissão de eventos de segurança e estabelecer regras de linha de base para o processamento e a correlação de eventos. Estamos trabalhando ativamente em todos esses desafios usando nosso próprio sistema SIEM Kaspersky Unified Monitoring and Analysis Platform como plano-base.

Ainda há muitos desafios pela frente que precisam ser resolvidos. Este artigo abordou apenas uma fração das metodologias atualmente usadas no KASG para garantir a segurança e proteção veicular. No entanto, mesmo esta pequena seção demonstra que a segurança automotiva não pode ser alcançada resolvendo um único problema ou aplicando um único mecanismo. Alcançar a proteção eficaz requer uma abordagem que permita o desenvolvimento metódico da arquitetura, equilibrando diversos requisitos para a funcionalidade, segurança e confiabilidade veicular.

  • ✇Blog oficial da Kaspersky
  • Uso real do Kaspersky Container Security | Blog oficial da Kaspersky Dmitry Pavlukhin
    Entre as várias ferramentas no portfólio da Kaspersky está uma plataforma dedicada para proteger ambientes em contêineres. Mas nesta postagem, quero falar sobre o Kaspersky Container Security (KCS), não como um representante do fornecedor, mas como membro de uma equipe que usa ativamente essa solução em sua rotina de trabalho. Nossa Equipe de Segurança de Produto é responsável por estabelecer processos de desenvolvimento seguros em toda a empresa. Estamos envolvidos em todas as etapas do ciclo d
     

Uso real do Kaspersky Container Security | Blog oficial da Kaspersky

27 de Maio de 2026, 10:15

Entre as várias ferramentas no portfólio da Kaspersky está uma plataforma dedicada para proteger ambientes em contêineres. Mas nesta postagem, quero falar sobre o Kaspersky Container Security (KCS), não como um representante do fornecedor, mas como membro de uma equipe que usa ativamente essa solução em sua rotina de trabalho. Nossa Equipe de Segurança de Produto é responsável por estabelecer processos de desenvolvimento seguros em toda a empresa. Estamos envolvidos em todas as etapas do ciclo de vida de desenvolvimento de software, e nossa prioridade é ajudar as equipes de produto a detectar problemas de segurança com antecedência para que possam cumprir o cronograma de seus lançamentos. Para isso, criamos vários fluxos de trabalho, um dos quais se concentra especificamente na segurança do contêiner. É nesse contexto que contamos com nossa própria plataforma Kaspersky Container Security.

As soluções de segurança para contêineres geralmente são vistas principalmente como verificadores de imagens para registros de contêineres. No entanto, o Kaspersky Container Security (KCS) é uma plataforma de segurança mais abrangente para ambientes de contêiner que lida com várias tarefas em virtude de sua integração de ponta a ponta no fluxo de trabalho do contêiner. Embora certamente inclua um cenário de verificação do contêiner, o que é inegavelmente importante, nossa experiência com o KCS mostrou que seu valor real se torna aparente quando ele é integrado em vários pontos ao longo do fluxo de trabalho de uma só vez:

  • Compilações regulares
  • Verificação de artefato antes de lançamento ou implementação
  • Monitoramento de contêineres já em execução no cluster

O cenário de referência: como o KCS verifica imagens

Em sua essência, o processo é padrão. O KCS verifica as imagens em busca de problemas comuns em contêineres: vulnerabilidades conhecidas, malware, segredos codificados diretamente no código (hardcoded) e configurações incorretas. No entanto, o resultado da verificação não é apenas um veredicto único e abstrato. O sistema calcula uma classificação de risco com base nas descobertas, fornecendo uma imagem clara da postura de segurança do ativo. Na prática, isso é incrivelmente útil porque as equipes não veem apenas uma mensagem de “imagem ruim”; elas obtêm um detalhamento claro do que está de fato gerando o risco e do que precisa ser corrigido primeiro.

Mas isso não é tudo. O KCS funciona bem para cenários em que não é suficiente apenas encontrar um problema: é necessário vinculá-lo ao ciclo de vida do artefato. Quando uma equipe gerencia centenas de compilações, a verificação periódica do registro não é suficiente e quase sempre requer intervenção manual. É preciso saber qual pipeline introduziu o risco, quais políticas foram acionadas e quais são as próximas etapas. O KCS fornece esse vínculo essencial.

Cenário avançado: integração de CI/CD

Uma característica menos conhecida do KCS é seu recurso de verificação em grande escala dentro de pipelines de CI/CD. Para nossa equipe, essa é a maneira mais eficaz de usar o KCS. A lógica é direta: você integra o verificador no pipeline e os resultados da verificação aparecem diretamente nos logs de execução. Eles também são enviados para o console central da solução, onde são registrados em uma seção de CI/CD dedicada que vincula as descobertas ao nome do artefato, horário de verificação, pipeline e nível de gravidade.

Em um ambiente de CI/CD, é possível verificar imagens de arquivos compactados TAR ou diretamente de repositórios Git. Pronto para uso, é compatível com GitLab, Jenkins, TeamCity e GitHub Actions; na prática, o KCS pode ser integrado em qualquer orquestrador de pipeline.

Outro aspecto crítico do uso do KCS no CI/CD envolve as políticas de segurança. Nossa solução usa um modelo em que as políticas permitem não apenas coletar resultados, mas também controlar o comportamento do próprio pipeline. Isso é útil para implementações em fases. Você pode iniciar no modo de auditoria e, em seguida, avançar gradualmente para compilações com falha quando forem detectados segredos, configurações incorretas críticas ou vulnerabilidades. Essa abordagem evolutiva geralmente funciona melhor do que simplesmente apertar um botão para bloquear tudo de uma vez.

Como o KCS ajuda em nossos fluxos de trabalho

Executamos nosso próprio sistema de análise de composição, portanto, não tratamos o KCS como uma fonte de verdade única. Em vez disso, serve como uma poderosa camada extra em nossos fluxos de trabalho, e é nesse aspecto que ele entrega mais valor.

Enquanto nosso sistema interno de análise de composição lida com rastreamento de componentes, dependências e avaliação de risco em nível de código, o KCS se destaca na proteção do perímetro do contêiner. Ele cuida da verificação técnica de imagens e da segurança de CI/CD, ao mesmo tempo em que agrega relatórios sobre artefatos de contêiner. Não entra em conflito com nossa análise interna; ele a reforça exatamente no ponto em que os contêineres recebem cargas de trabalho reais.

Isso é particularmente útil para nós em dois cenários. Primeiro, ele fornece controle de artefatos em estágio inicial durante o desenvolvimento. Em segundo lugar, ele atua como um gatekeeper durante o aprovação de versão. Não debatemos mais os riscos algum tempo depois do lançamento; nós os detectamos no ponto exato em que a equipe ainda pode corrigir rapidamente um Dockerfile, um gráfico do Helm ou um conjunto de configurações sem uma longa cadeia de aprovação.

O modo como ele lida com uma lista de materiais de software (SBOM) também merece destaque. Nosso sistema depende principalmente de SBOMs relevantes e atualizados. O KCS oferece modos específicos para o processamento de SBOMs e pode até mesmo gerar resultados de verificação no mesmo formato. Nesse sentido, o KCS se integra perfeitamente aos nossos processos internos, permitindo incorporá-lo aos nossos fluxos de trabalho existentes, em vez de precisarmos adaptar nossos fluxos a ele.

Por que, para nós, o KCS é mais do que apenas um verificador

Sua outra camada poderosa é a segurança do cluster. Neste estágio, o KCS evolui para além de ser apenas uma ferramenta de verificação de imagens. Ele apresenta políticas de tempo de execução para contêineres e nós, modos de auditoria e bloqueio, além de um conjunto de perfis de segurança. Em termos práticos, isso significa que o KCS pode ser usado não apenas para encontrar vulnerabilidades em uma imagem, mas também para monitorar o que o contêiner está realmente fazendo quando ativo. As políticas podem considerar a proveniência da imagem, assinaturas digitais, restrições de recursos e volumes, bem como até mesmo os processos e as conexões de rede em execução dentro do contêiner.

Quando um problema é detectado, você tem a opção de registrar os resultados no modo de auditoria primeiro, em vez de bloquear o processo imediatamente. Em ambientes de produção, essa é sempre a decisão mais inteligente. Outra ferramenta vital é garantir a procedência confiável das imagens. O KCS é compatível com a verificação de assinatura digital, o que muda o foco de simplesmente encontrar CVEs para proteger toda a cadeia de fornecimento de software da empresa.

Recursos de relatórios

O KCS faz mais do que apenas exibir os problemas que detecta; ele serve como uma fonte abrangente de relatórios. Ele pode gerar relatórios sobre imagens, riscos aceitos e benchmarks do Kubernetes.

Os relatórios gerados estão disponíveis nos formatos HTML, PDF, CSV, JSON e XML, com compatibilidade específica para SARIF em relatórios detalhados, o que é ideal para integração em fluxos de trabalho AppSec. Quanto aos SBOMs mencionados acima, os cenários de verificação podem gerar artefatos e resultados nos formatos CycloneDX e SPDX, facilitando a conexão a processos existentes.

Por que continuamos a usar o KCS

Para simplificar, o KCS complementa nossos fluxos de trabalho perfeitamente: não porque resolve todos os problemas, mas porque se integra de forma muito eficaz aos cenários de engenharia.

Também valorizamos o fato de que a equipe do produto considera o nosso feedback. A equipe do KCS realmente incorpora nossas solicitações operacionais práticas em seu roteiro de desenvolvimento. Por exemplo, a integração profunda do SBOM e os tipos de relatório específicos foram adicionados ao KCS como resultado direto de nossa experiência prática.

Em resumo, quando integrado corretamente, o Kaspersky Container Security ajuda a abranger várias áreas ao mesmo tempo: desde a verificação básica de contêineres até CI/CD e segurança de clusters. Em nossa experiência, ele fornece valor real em um ecossistema de contêiner ativo. Saiba mais sobre a solução na página oficial do KCS.

Quase metade de todas as senhas existentes podem ser quebradas em menos de um minuto | Blog oficial da Kaspersky

19 de Maio de 2026, 10:00

Todos os anos, centenas de milhões de senhas de usuários reais são vazadas na dark web. Analisamos 231 milhões de senhas exclusivas que foram vazadas na dark web entre 2023 e 2026, e as conclusões são sombrias: a grande maioria delas é extremamente fraca. Basta uma hora e alguns dólares no bolso para que um invasor quebre 60% dessas senhas. Além disso, a quebra de senhas vem crescendo a cada ano. No nosso estudo anterior, realizado em 2024, a porcentagem de senhas vulneráveis era menor.

Hoje, analisaremos o quanto as senhas comuns são seguras (spoiler: nem um pouco) e como você pode proteger seus dados e contas usando métodos mais robustos. Ao mesmo tempo, destacaremos os padrões mais comuns utilizados por usuários reais na criação das suas senhas.

Como as senhas são quebradas

Os métodos utilizados para armazenar e decifrar senhas já foram abordados em detalhes no nosso estudo anterior, mas faremos uma breve recapitulação dos pontos mais importantes.

Nos dias atuais, as senhas quase nunca são armazenadas em texto simples. Por exemplo, se você criar uma conta com a senha “Password123!”, o servidor não a armazenará desta forma. Em vez disso, a senha passa por um processo de hash usando algoritmos específicos, transformando-se em uma sequência de letras e números de comprimento fixo (um hash), que é o que realmente fica armazenado no servidor. O hash MD5 para “Password123!” se parece assim:

2c103f2c4ed1e59c0b4e2e01821770fa.

Cada vez que o usuário insere sua senha, ela é convertida em um hash e comparada com o hash que está armazenado no servidor; se eles corresponderem, a senha está correta. Se um invasor colocar as mãos nesse hash, ele precisará quebrá-lo para recuperar a senha original, em um processo conhecido como “quebra de senha”. Isso normalmente é feito usando GPUs próprias ou alugadas, e vários métodos podem ser empregados na execução:

  • Enumeração exaustiva (força bruta). O computador tenta todas as combinações possíveis de caracteres, calculando um hash para cada uma delas. Esse é o método mais fácil para quebrar senhas curtas ou compostas por um único conjunto de caracteres (como apenas dígitos).
  • Tabelas arco-íris. Esse método é um pesadelo para quem usa senhas simples. Trata-se basicamente de uma “lista telefônica” de hashes já quebrados por força bruta ou algoritmos inteligentes. Tudo o que um invasor precisa fazer é encontrar um hash correspondente e ver qual senha corresponde a ele.
  • Quebra inteligente. Esses algoritmos são treinados com base em bancos de dados de senhas vazadas. Eles entendem a frequência de diferentes combinações de caracteres e fazem as verificações das sequências mais prováveis para as menos comuns. Os algoritmos consideram palavras do dicionário e substituições de caracteres (a → @ ou s → $), bem como estruturas de senhas comuns, como “palavra do dicionário + número + caractere especial”, enquanto verificam hashes em relação às tabelas arco-íris. A combinação desses métodos acelera bastante o processo de quebra de senhas.

Além desses métodos, os invasores também conseguem interceptar senhas em texto simples. Existem várias maneiras de fazer isso: phishing (em que uma vítima é atraída para uma página da Web falsa e insere sua senha), keyloggers que detectam teclas pressionadas, malwares de roubo de dados, cavalos de Troia capazes de acessar documentos, cookies, dados da área de transferência e muito mais. Infelizmente, muitos usuários armazenam suas senhas em formato de texto simples em anotações, aplicativos de mensagens e documentos, ou as salvam em navegadores onde invasores podem extraí-las em segundos.

Todos os anos, detectamos cerca de cem milhões de vazamentos de senhas em formato de texto simples. Usamos esses bancos de dados para avisar os usuários do [placeholder KPM] caso seus dados tenham sido comprometidos. Eles nos perguntam com frequência se conhecemos suas senhas. E a resposta é: não. Já explicamos em linguagem não técnica como comparamos suas senhas com senhas vazadas sem precisar conhecê-las (nem as senhas armazenadas no [placeholder KPM] nem mesmo seus hashes saem do seu dispositivo) nas visões gerais da nossa tecnologia de análise de vazamentos e na arquitetura interna do nosso gerenciador de senhas. Dê uma olhada neles. Você ficará surpreso com a elegância do processo.

60% das senhas são quebradas em menos de uma hora

Adicionamos 38 milhões de senhas reais divulgadas por invasores em fóruns da dark web ao banco de dados do nosso estudo anterior e comparamos os resultados. O teste foi realizado usando uma única GPU RTX 5090 para senhas com hash gerado pelo algoritmo MD5. Os dados utilizados na análise foram obtidos do nosso serviço Digital Footprint Intelligence . Você pode consultar o algoritmo que usamos para avaliar a força das senhas em nosso artigo na Securelist.

Infelizmente, as senhas continuam fracas, e fica cada vez mais fácil e rápido quebrá-las. Hoje, 60% das senhas podem ser quebradas em menos de uma hora. Há dois anos, essa porcentagem era de 59%. Mas o fato mais alarmante é este: quase metade de todas as senhas (48%) são quebradas em menos de um minuto!

Tempo para decifrar Porcentagem de senhas que podiam ser quebradas neste período em 2024 Porcentagem de senhas que podiam ser quebradas neste período nos dias de hoje
Menos de um minuto 45% 48%
Menos de uma hora 59% (+14%) 60% (+12%)
Menos de 24 horas 67% (+8%) 68% (+ 8%)
Menos de um mês 73% (+6%) 74% (+6%)
Menos de um ano 77% (+4%) 77% (+3%)
Mais de um ano 23% 23%

Tempo para quebrar uma senha: dois anos atrás e hoje

Esse aumento na velocidade ocorreu devido aos processadores gráficos, que se tornam mais poderosos a cada ano. Enquanto uma RTX 4090 em 2024 atingia uma velocidade de 164 gigahashes (bilhões de hashes) por segundo em ataques de força bruta contra hashes MD5, a nova RTX 5090 aumentou essa taxa em 34%, chegando a 220 gigahashes por segundo.

E embora uma placa de vídeo de alta tecnologia como essa possa ser encontrada à venda no varejo por milhares de dólares, o preço não representa um grande empecilho: há muitos serviços em nuvem baratos que permitem alugar o poder de computação de uma GPU. Dependendo da configuração e do modelo, os custos de aluguel variam de alguns centavos a alguns dólares por hora. Como vimos, uma hora é tudo o que um invasor precisa para quebrar três de cada cinco senhas encontradas em um vazamento. Além disso, dependendo da escala da tarefa, é possível alugar dez ou até cem GPUs em vez de apenas uma…

É interessante notar que quebrar todas as senhas de um conjunto de dados leva quase o mesmo tempo que quebrar apenas uma. Durante cada iteração, depois que o invasor calcula um hash para uma combinação de caracteres específica, ele verifica se esse mesmo hash existe em algum lugar no conjunto de dados. Quanto maior é o conjunto, mais fácil é encontrar uma correspondência. Se uma correspondência for encontrada, a senha correspondente será marcada como “quebrada”, e o algoritmo seguirá para a próxima.

Quais senhas são vulneráveis?

A força de qualquer senha depende do seu comprimento, da variedade do conteúdo e da aleatoriedade desse conteúdo. As senhas criadas por humanos acabam sendo as menos seguras, já que, infelizmente, somos bastante previsíveis. As pessoas usam palavras do dicionário e combinações de caracteres que já foram dominadas pelos algoritmos inteligentes e evitam usar sequências longas e aleatórias de caracteres. Além disso, muitas não sabem que é possível detectar padrões em sequências que aparentam ser aleatórias. O curioso é que senhas geradas por IA ainda carregam traços de uma abordagem humana. Falamos sobre isso em outro post sobre como criar uma senha forte e memorável.

Quase metade de todas as senhas existentes podem ser quebradas em menos de um minuto

Porcentagem de senhas de diferentes comprimentos que podem ser quebradas em um determinado período

O comprimento de uma senha é o principal fator que afeta o tempo que ela leva para ser decifrada. Como você pode ver na tabela abaixo, leva menos de 24 horas para quebrar quase todas as senhas de oito caracteres.

Porcentagem de senhas de diferentes comprimentos que podem ser quebradas em um determinado períodoMas a previsibilidade de uma senha também importa. Você acha que sua senha se torna mais segura ao adicionar um número ou um caractere especial a uma palavra fácil de lembrar? A resposta é sim, mas nem tanto. Os padrões usados pelas pessoas para criar senhas são fáceis de prever e, às vezes, até divertidos, embora isso não tenha graça nenhuma.

O que aprendemos sobre padrões de senhas

Uma análise de mais de 200 milhões de senhas revelou padrões característicos que permitem que algoritmos inteligentes quebrem senhas com facilidade.

Escolha um número

Mais da metade de todas as senhas (53%) terminam com um ou mais dígitos, enquanto quase uma em cada seis (17%) começa com um número. Uma em cada oito (12%) contém sequências que parecem anos, variando de 1950 a 2030, e uma em cada 10 (10%) contém anos entre 1990 e 2026. É provável que isso aconteça porque as pessoas utilizam seu ano de nascimento (ou de alguém que elas conhecem), algum outro ano significativo ou o ano em que criaram a senha ou a conta. Curiosidade: a distribuição dessas datas sugere que os usuários mais ativos na Internet nasceram entre 2000 e 2012.

No entanto, entre todas as combinações numéricas, a mais popular é “1234”, como você já deve ter adivinhado. No geral, padrões com sequências de teclas do teclado (“qwerty”, “ytrewq” e similares) aparecem em 3% das senhas.

Caracteres especiais não são garantia de segurança

A maioria das políticas de senha nos últimos anos exige o uso de pelo menos um caractere especial. O vencedor absoluto desta categoria é o símbolo @: ele aparece em uma em cada 10 senhas. O ponto (.) aparece em segundo lugar, seguido do ponto de exclamação (!) em terceiro.

O amor governa o mundo… e o Skibidi Toilet também

Palavras carregadas de emoção costumam servir de base para senhas, e as positivas são as mais comuns. Alguns dos termos mais usados são “love” (“amor”), “angel” (“anjo”), “team” (“equipe”), “mate” (“amigo”), “life” (“vida”) e “star” (“estrela”). Dito isto, a negatividade também se faz presente, principalmente na forma de palavrões comuns em inglês.

É curioso notar que memes virais também são usados em senhas. Entre 2023 e 2026, o uso da palavra Skibidi aumentou 36 vezes! Naturalmente (veja o link se isso não parecer tão natural assim), a palavra “toilet” também ganhou popularidade, embora em menor escala.

Os usuários tendem a manter as senhas inalteradas por anos

Mais da metade das senhas (54%) que identificamos em vazamentos recentes já haviam aparecido antes. Uma das explicações para isso é a migração dos mesmos dados de um conjunto de dados para outro. No entanto, há uma explicação muito mais preocupante: muitos usuários usam a mesma senha durante anos.

A análise das datas encontradas nas senhas mostra que as combinações que contêm os anos de 2020 a 2024 permanecem populares. Parece que as pessoas adicionam o ano atual à senha quando a criam e depois esquecem dela por vários anos. Isso torna possível calcular a vida útil média de uma senha: de três a cinco anos.

Essa é uma tendência perigosa. Primeiro, porque os algoritmos inteligentes conseguem decifrar senhas muito mais complexas nesse período de tempo. E, em segundo lugar, quanto mais tempo sua senha permanecer inalterada, maior será a probabilidade de ela vazar, seja por meio de uma violação, infecção por malware ou ataque de phishing.

A situação fica ainda pior quando a mesma senha é usada em várias contas. Nesse caso, os invasores nem precisam quebrar nada: basta encontrar sua senha em um único vazamento e usá-la em outros sites.

Como proteger suas senhas e contas

Se, ao ler esta postagem, você percebeu que suas senhas podem ser facilmente quebradas, não entre em pânico. Fizemos uma lista de dicas simples, mas essenciais, para você seguir.

Use um gerenciador de senhas

As senhas mais fracas são as criadas por humanos. Criar e memorizar centenas de sequências aleatórias de 16 a 20 caracteres (já que cada site exige uma senha longa e exclusiva) é uma tarefa difícil e pouco realista.

É por isso que você deve delegar a geração e o armazenamento das suas senhas ao nosso gerenciador de senhas. Além de criar e armazenar senhas complexas e aleatórias em um formato criptografado, ele também as sincroniza em todos os seus dispositivos. Para descriptografar seu cofre, basta lembrar de uma senha principal que só você conhece: nosso guia sobre senhas mnemônicas pode ajudar com isso.

Não armazene senhas em formato de texto simples

Faça o que fizer, nunca anote senhas em arquivos, mensagens ou documentos. Esses recursos não contam com a criptografia robusta oferecida por um gerenciador de senhas. Além disso, esse tipo de anotação cai instantaneamente nas mãos de invasores caso você seja infectado por um cavalo de Troia ou um infostealer.

Não armazene senhas no navegador

Muitos usuários salvam suas senhas nos navegadores, especialmente porque eles oferecem essa opção automaticamente. Porém, estudos mostram que os malwares evoluíram para extrair essas senhas de todos os navegadores populares quase instantaneamente. O KPM pode ajudar você a importar senhas salvas do seu navegador favorito: basta seguir nosso guia simples de três etapas. Mais importante ainda, não se esqueça de limpar o gerenciador de senhas do navegador assim que a importação for concluída.

Prefira usar chaves de acesso

Sempre que possível, use chaves de acesso uma alternativa criptográfica às senhas. Nesta configuração, o serviço armazena uma chave pública, enquanto a chave privada permanece no seu dispositivo e nunca é transmitida. Durante o login, o dispositivo apenas assina uma solicitação única. Além disso, as chaves de acesso estão vinculadas a um domínio específico, o que significa que ataques de phishing com endereços falsificados não funcionarão. O KPM permite armazenar senhas e chaves de acesso, resolvendo o problema da sincronização entre diferentes ecossistemas, incluindo Windows, Android, macOS e iOS.

Configure a autenticação de dois fatores

Ative a autenticação de dois fatores sempre que possível. Mesmo que sua senha tenha sido comprometida, uma configuração de 2FA bem implementada torna extremamente difícil que um invasor acesse sua conta. Para garantir a máxima segurança, prefira aplicativos autenticadores a códigos únicos enviados via SMS. E sim, o KPM também é útil neste caso.

Pratique uma boa higiene digital

Lembre-se: armazenar suas senhas corretamente é apenas metade do caminho. É essencial seguir boas práticas de higiene digital: evite baixar arquivos não verificados, softwares piratas, cheats ou cracks e não clique em links suspeitos. O número de ataques com infostealers tem aumentado de forma consistente nos últimos anos, o que significa que você precisa de uma solução de segurança robusta para garantir proteção total. Recomendamos o Kaspersky Premium, pois ele protege todos os seus dispositivos contra cavalos de Troia, phishing e outras ameaças. Além disso, a assinatura inclui o nosso gerenciador de senhas.

Se você leva a sério a segurança das suas contas, confira nossas postagens sobre senhas, chaves de acesso e autenticação de dois fatores:

❌
❌