❌

Visualização normal

Antes de ontemStream principal
  • ✇Blog oficial da Kaspersky
  • Como desinstalar completamente aplicativos no Mac e liberar espaço de armazenamento Kaspersky Team
    De tempos em tempos, é preciso fazer uma arrumação, e isso vale tanto para seus dispositivos quanto para armários e gavetas. Mas uma limpeza digital pode ser mais complicada do que organizar um armário bagunçado, especialmente no macOS. Livrar-se de fotos e arquivos antigos é bastante simples, mas remover completamente um aplicativo do macOS é outra história. Você poderia imaginar que arrastar um aplicativo indesejado para a Lixeira resolveria o problema, mas, na prática, ele pode deixar para tr
     

Como desinstalar completamente aplicativos no Mac e liberar espaço de armazenamento

22 de Setembro de 2026, 07:48

De tempos em tempos, é preciso fazer uma arrumação, e isso vale tanto para seus dispositivos quanto para armários e gavetas. Mas uma limpeza digital pode ser mais complicada do que organizar um armário bagunçado, especialmente no macOS.

Livrar-se de fotos e arquivos antigos é bastante simples, mas remover completamente um aplicativo do macOS é outra história. Você poderia imaginar que arrastar um aplicativo indesejado para a Lixeira resolveria o problema, mas, na prática, ele pode deixar para trás arquivos de configurações, cache, logs, arquivos auxiliares e outros resíduos relacionados. Com o tempo, todos esses resíduos se acumulam e consomem espaço de armazenamento.

Para facilitar esse tipo de limpeza, o Kaspersky para macOS agora inclui um recurso chamado App Cleaner. Ele remove aplicativos junto com todos os arquivos relacionados e também consegue localizar resíduos de aplicativos que você excluiu anteriormente. Neste post, explicamos de onde vêm esses arquivos residuais, mostramos como usar o App Cleaner e esclarecemos por que instalar a primeira ferramenta de limpeza para Mac que você encontrar na Internet não é uma boa ideia.

Por que aplicativos excluídos deixam rastros no Mac

Entre os produtos Apple, o macOS funciona de maneiras um tanto peculiares. Mais cedo ou mais tarde, todo usuário de longa data se depara com essas particularidades, embora isso não nos impeça de continuar adorando o sistema. Com os aplicativos não é diferente: a forma como o macOS lida com eles é mais complexa do que parece.

A maioria das pessoas imagina um aplicativo no macOS como um único item específico. Pense no Photoshop: é aquele ícone conhecido com as letras Ps, na pasta Aplicativos do Finder, pronto para ser iniciado com um clique. Nos bastidores, porém, a estrutura é mais complexa. O que parece ser um único item no Finder é, na verdade, um pacote de aplicativo: uma pasta que contém o próprio programa e tudo de que ele precisa para funcionar.

Mas isso ainda é apenas parte da história. Enquanto está em execução, o Photoshop, como qualquer aplicativo, cria e usa dados armazenados fora desse pacote. Parte deles são dados de segundo plano, como cache, configurações e documentos do usuário. Outra parte corresponde ao seu próprio trabalho, como arquivos PSD. Essa distinção é importante: se você exclui o Photoshop, não espera que seus arquivos PSD desapareçam junto com ele.

Além disso, a Adobe não instala apenas o Photoshop ou o Acrobat: ela também implementa um conjunto de aplicativos comuns e serviços em segundo plano junto com eles. Arrastar o ícone Ps para a Lixeira não remove esses componentes, e o próprio desinstalador da Adobe também não.

Esses arquivos em segundo plano e serviços auxiliares podem continuar no disco depois que você exclui o aplicativo que os originou. Pior ainda, se você usar o Assistente de Migração para passar para um novo Mac, todo esse peso morto será copiado automaticamente. Assim, é perfeitamente possível nunca ter instalado um único aplicativo da Adobe ou da Microsoft no Mac atual e, ainda assim, carregar megabytes ou até gigabytes de arquivos inúteis associados a eles.

Localizar esses arquivos por conta própria não é fácil, principalmente porque a maioria das pessoas nem sabe que eles existem. Mesmo que você desconfie de que algo esteja escondido no disco, provavelmente não saberá onde procurar nem como os arquivos se chamam. Para complicar ainda mais, os nomes dos arquivos raramente deixam claro a qual aplicativo pertencem.
O App Cleaner chegou ao Kaspersky Premium for macOS

O novo recurso App Cleaner ajuda a remover aplicativos junto com os arquivos deixados por eles.

A maioria desses arquivos em segundo plano fica armazenada em pastas específicas do macOS. Uma das principais é a Biblioteca, que contém pastas como Application Support (dados de aplicativos) e Caches (arquivos temporários). Mas não é tão fácil acessar a Biblioteca. Desde o OS X 10.7, o Finder a mantém oculta por padrão. Para encontrá-la, abra o menu Ir no Finder enquanto mantém pressionada a tecla Option. Só então a Biblioteca será exibida.

Mesmo que você esteja disposto a explorar a Biblioteca, ainda terá de descobrir por conta própria quais dos muitos arquivos pertencem a quais aplicativos e quais podem ser excluídos com segurança. Felizmente, você não precisa fazer isso manualmente, pois é exatamente disso que o App Cleaner cuida.

Como o App Cleaner localiza e remove aplicativos sem deixar rastros

O App Cleaner não remove apenas o aplicativo. Também localiza todos os arquivos relacionados a ele. Para isso, identifica automaticamente quais arquivos pertencem a cada aplicativo, principalmente por meio do identificador exclusivo do aplicativo (bundle ID) e dos locais de arquivo mais comuns. Isso permite eliminar os resíduos de um aplicativo mesmo quando eles estão espalhados por diferentes pastas do macOS.

Vale lembrar que uma limpeza completa como essa também remove os dados salvos do aplicativo. Portanto, se você o reinstalar mais tarde, precisará configurar tudo novamente, por exemplo, restaurar extensões do navegador, e também poderá perder arquivos de jogos salvos. Dito isso, o App Cleaner nunca mexe nos seus próprios arquivos. Se você excluir o Photoshop com ele, os arquivos residuais desaparecerão, enquanto seus arquivos PSD permanecerão exatamente onde estão.

Não é possível remover os arquivos adicionais separadamente do próprio aplicativo. O App Cleaner oferece a opção de excluir tudo junto, como um único conjunto. Mas, se você já tiver excluído um aplicativo da maneira convencional e os dados dele tiverem permanecido no sistema, o App Cleaner também poderá localizá-los e removê-los.

Se você excluir acidentalmente algo de que precisava, não se preocupe. O App Cleaner primeiro move tudo para a Lixeira, em vez de excluir definitivamente. Enquanto a Lixeira não for esvaziada, você poderá restaurar os arquivos a partir dela. E, se não tiver fechado o App Cleaner desde a exclusão, poderá restaurá-los diretamente pelo aplicativo. Os arquivos só desaparecem de vez quando a Lixeira é esvaziada. Mais adiante, mostraremos como desfazer uma exclusão acidental.

Como remover um aplicativo com o Kaspersky App Cleaner: guia passo a passo

Agora vamos colocar isso em prática. Para usar o App Cleaner, abra o Kaspersky para macOS e acesse a seção App Cleaner. Você a encontrará na tela principal do aplicativo, em um bloco próprio do App Cleaner, ou em Desempenho, no menu à esquerda.
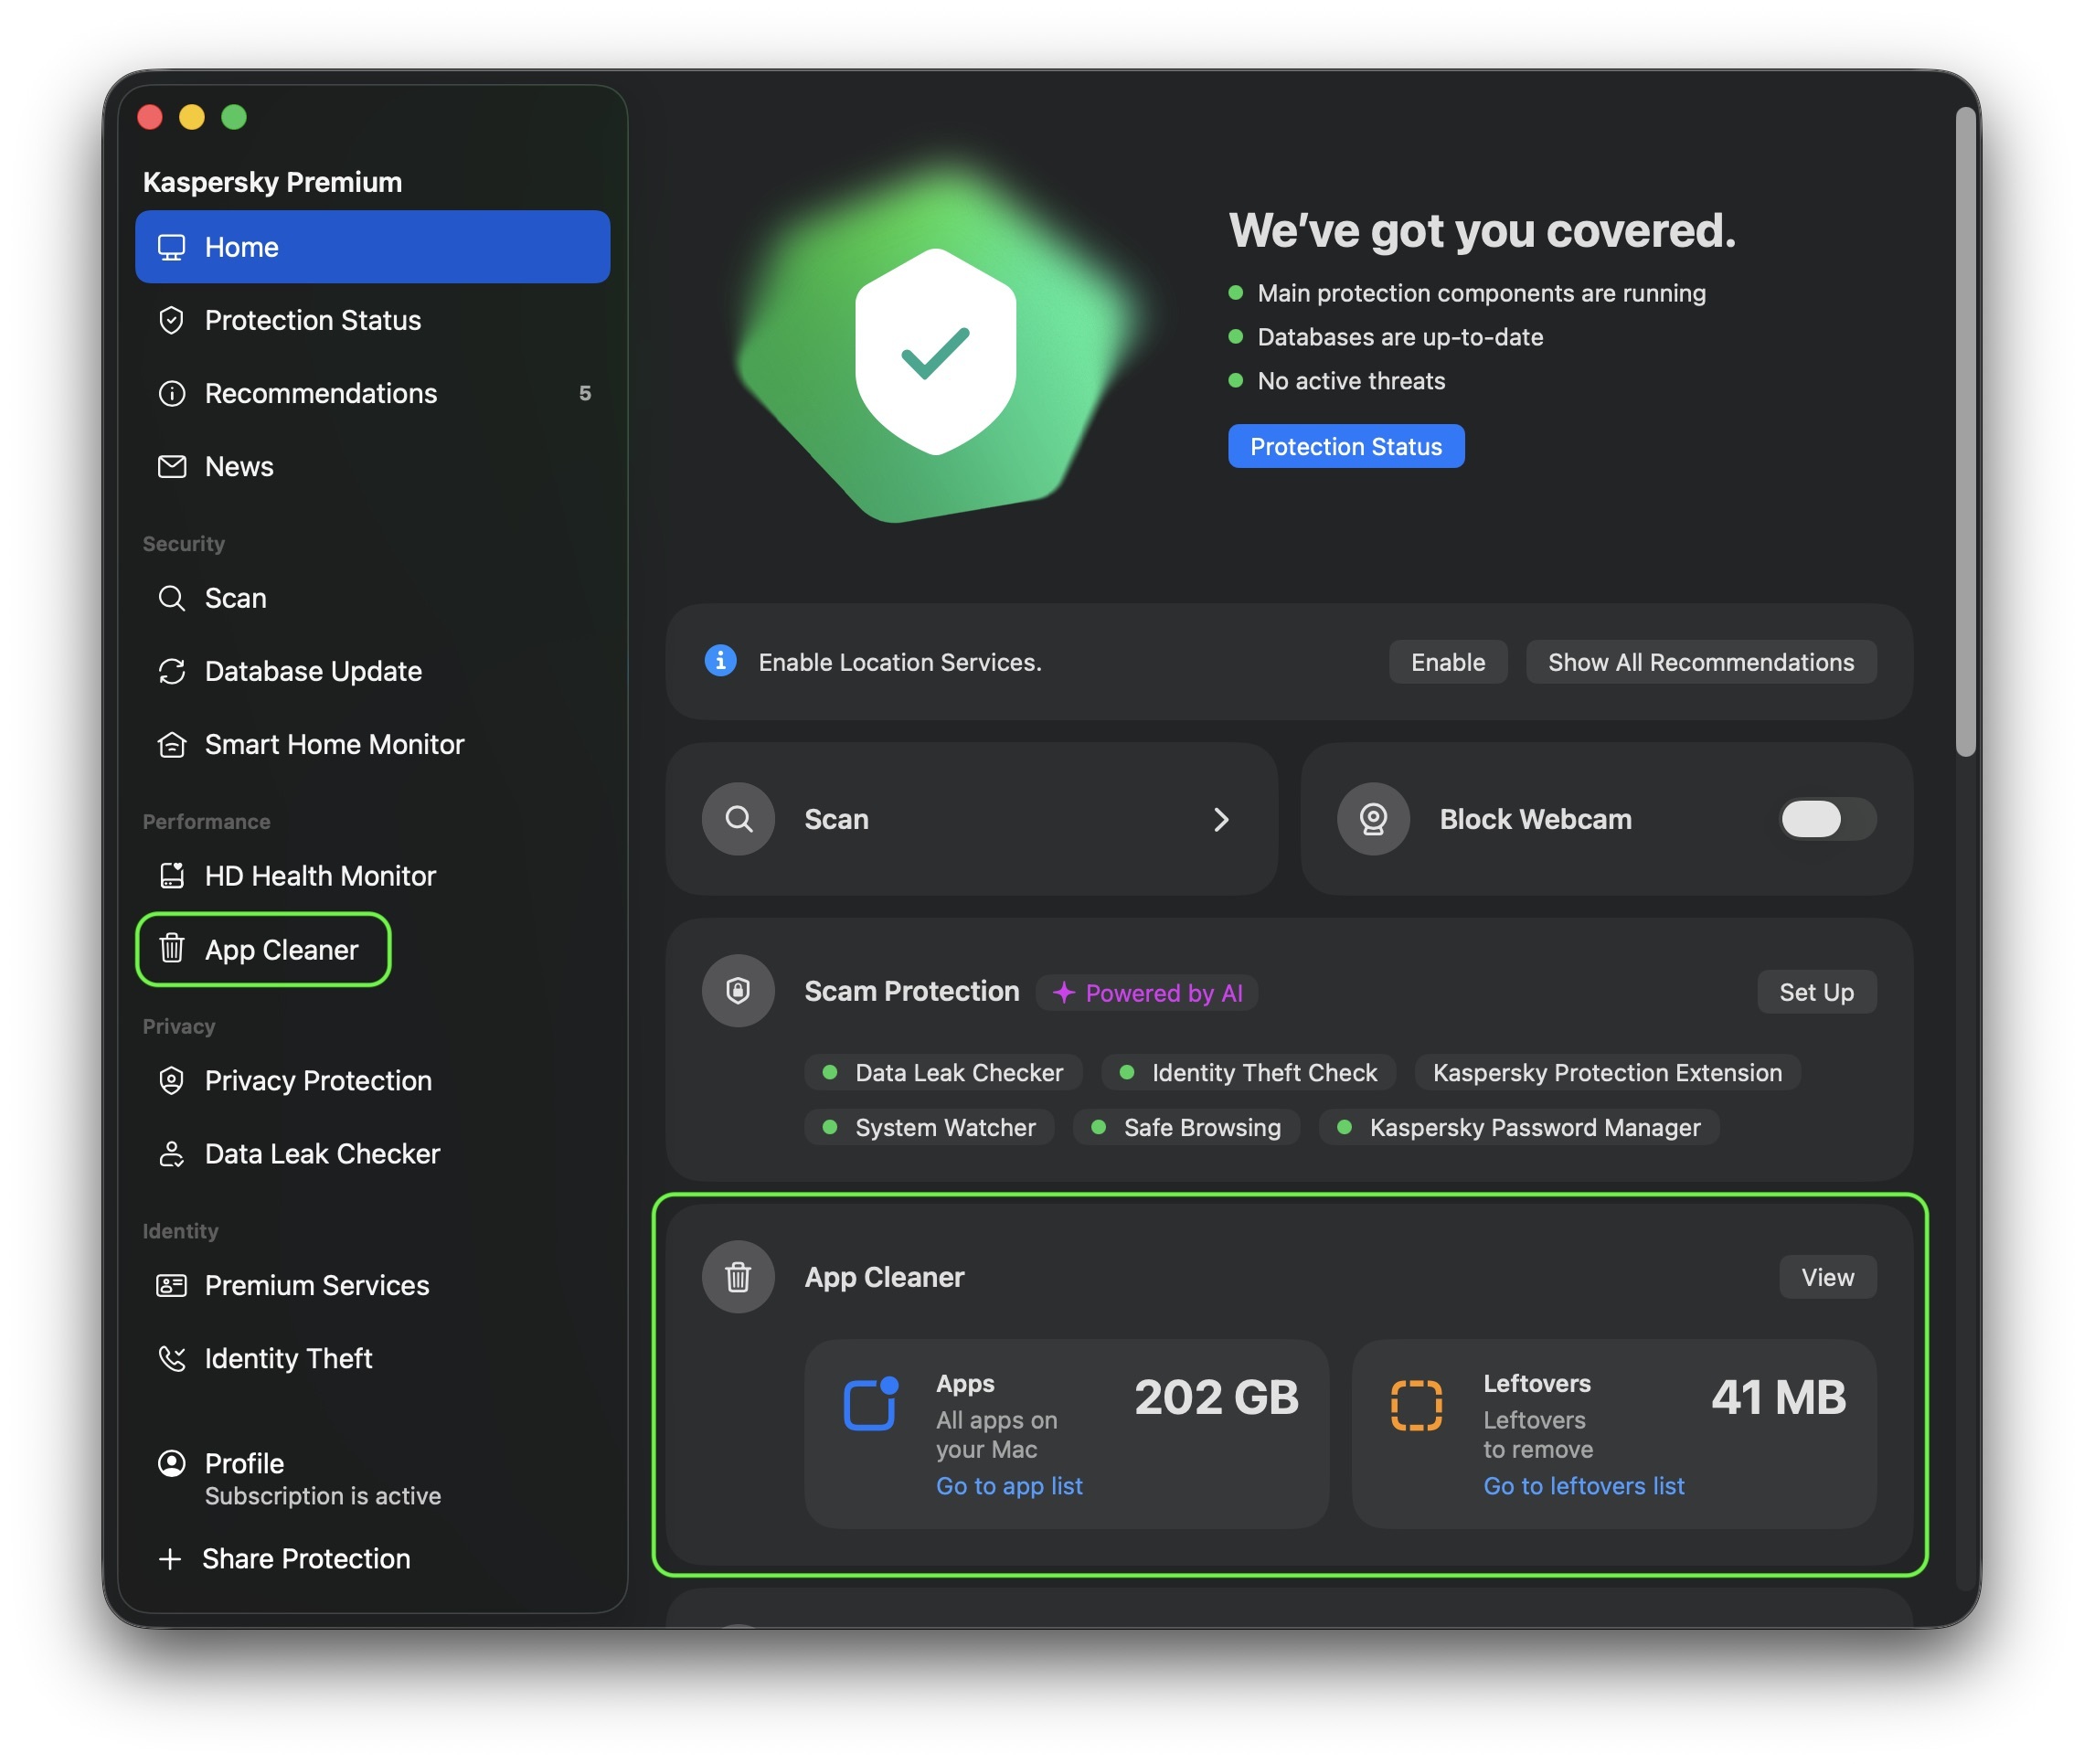
Onde encontrar o App Cleaner no Kaspersky Premium

Pode-se abrir o App Cleaner na tela principal do Kaspersky for macOS ou pela seção Desempenho, no menu à esquerda.

Na guia Aplicativos, você pode ver todos os aplicativos instalados no Mac. Selecione os aplicativos de que não precisa mais, clique em Remover e confirme sua escolha para excluí-los junto com todos os arquivos relacionados. Os arquivos excluídos são movidos para a Lixeira, de onde podem ser restaurados, se necessário. Pronto para se despedir deles de vez? Basta esvaziar a Lixeira.

Antes de remover qualquer item, o App Cleaner mostra não apenas o aplicativo, mas também todos os arquivos associados que serão excluídos com ele, além do espaço ocupado por cada um e do local onde estão armazenados. Assim, você sabe exatamente o que será eliminado antes de confirmar a ação.
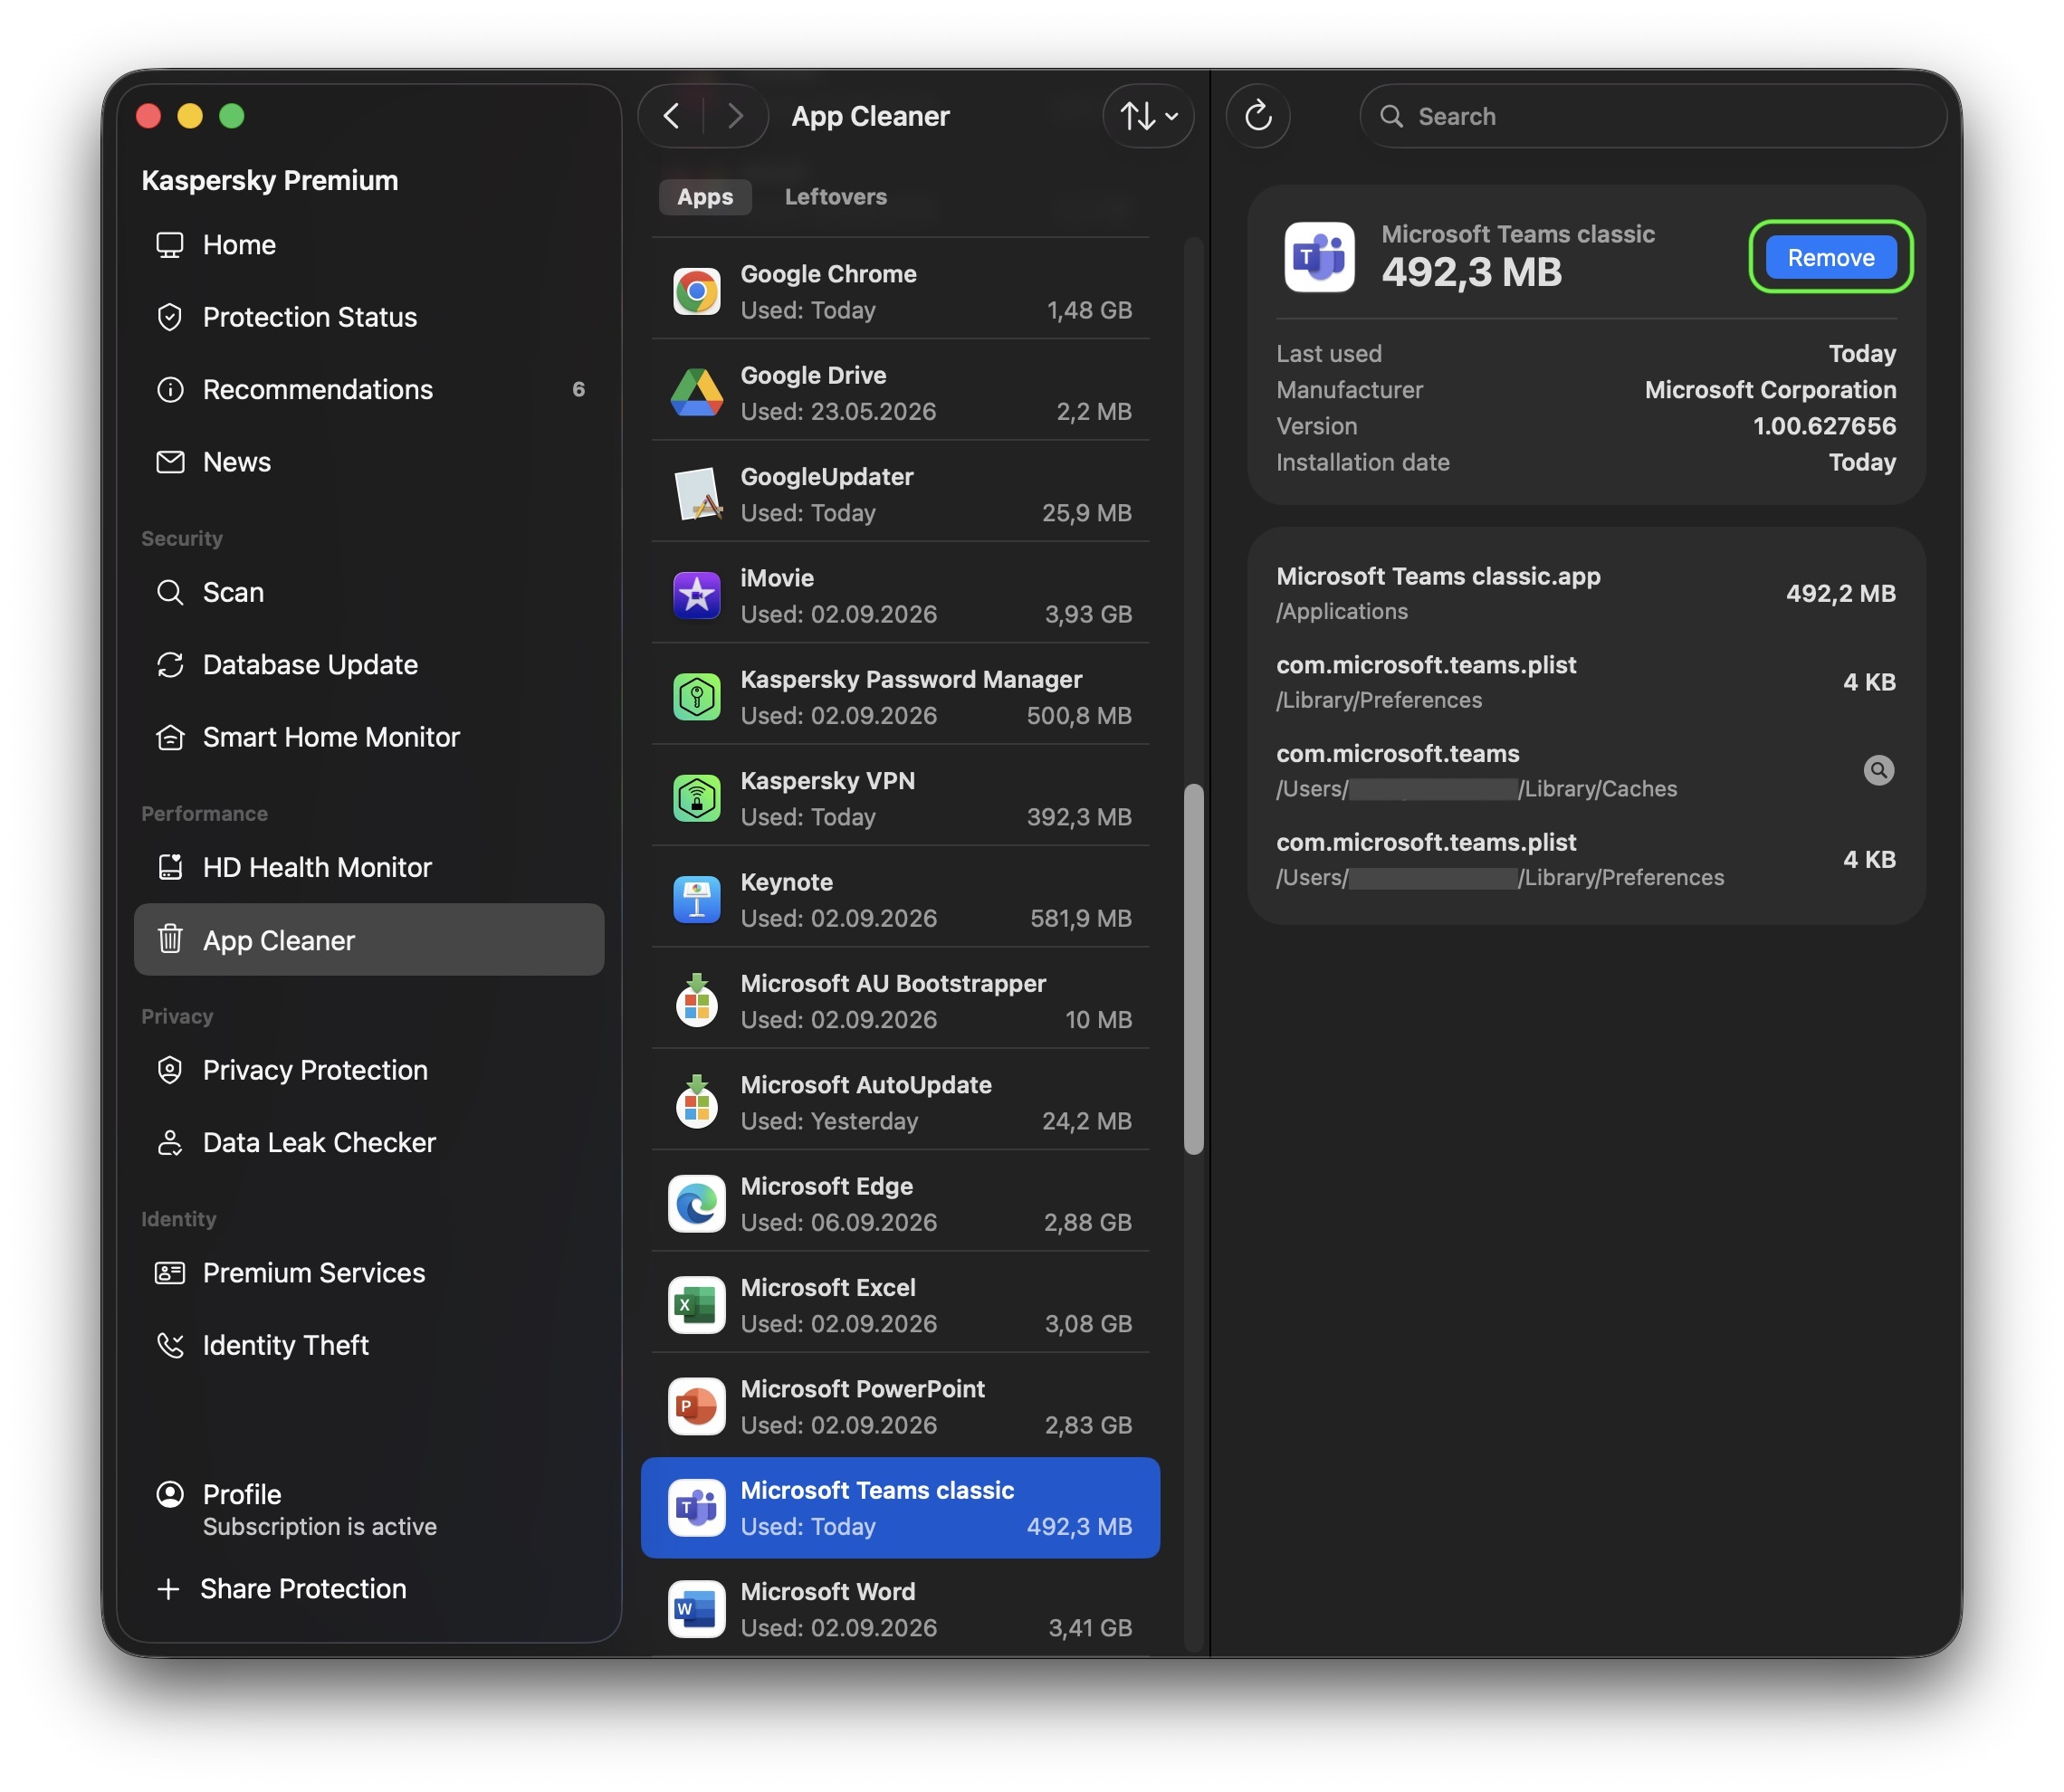
Como remover um aplicativo usando o App Cleaner

Selecione o aplicativo que deseja remover na guia Aplicativos e clique em Remover. O App Cleaner o excluirá juntamente com seus arquivos relacionados

O App Cleaner também ajuda a encontrar e excluir cópias duplicadas de aplicativos, seja porque foram copiadas por engano ou porque o mesmo aplicativo foi instalado de diferentes fontes. Para liberar espaço, é possível remover todas as cópias duplicadas de uma só vez ou selecionar quais excluir.

O App Cleaner também consegue localizar resíduos de aplicativos que você excluiu anteriormente da maneira convencional, arrastando-os para a Lixeira. Esses itens aparecem em uma guia separada chamada Resíduos, onde é possível ver o que restou, quanto espaço ocupa e onde está armazenado. Para eliminá-los, clique em Remover e confirme clicando em Excluir. Como sempre, se mudar de ideia, você poderá restaurar esses arquivos pela Lixeira.
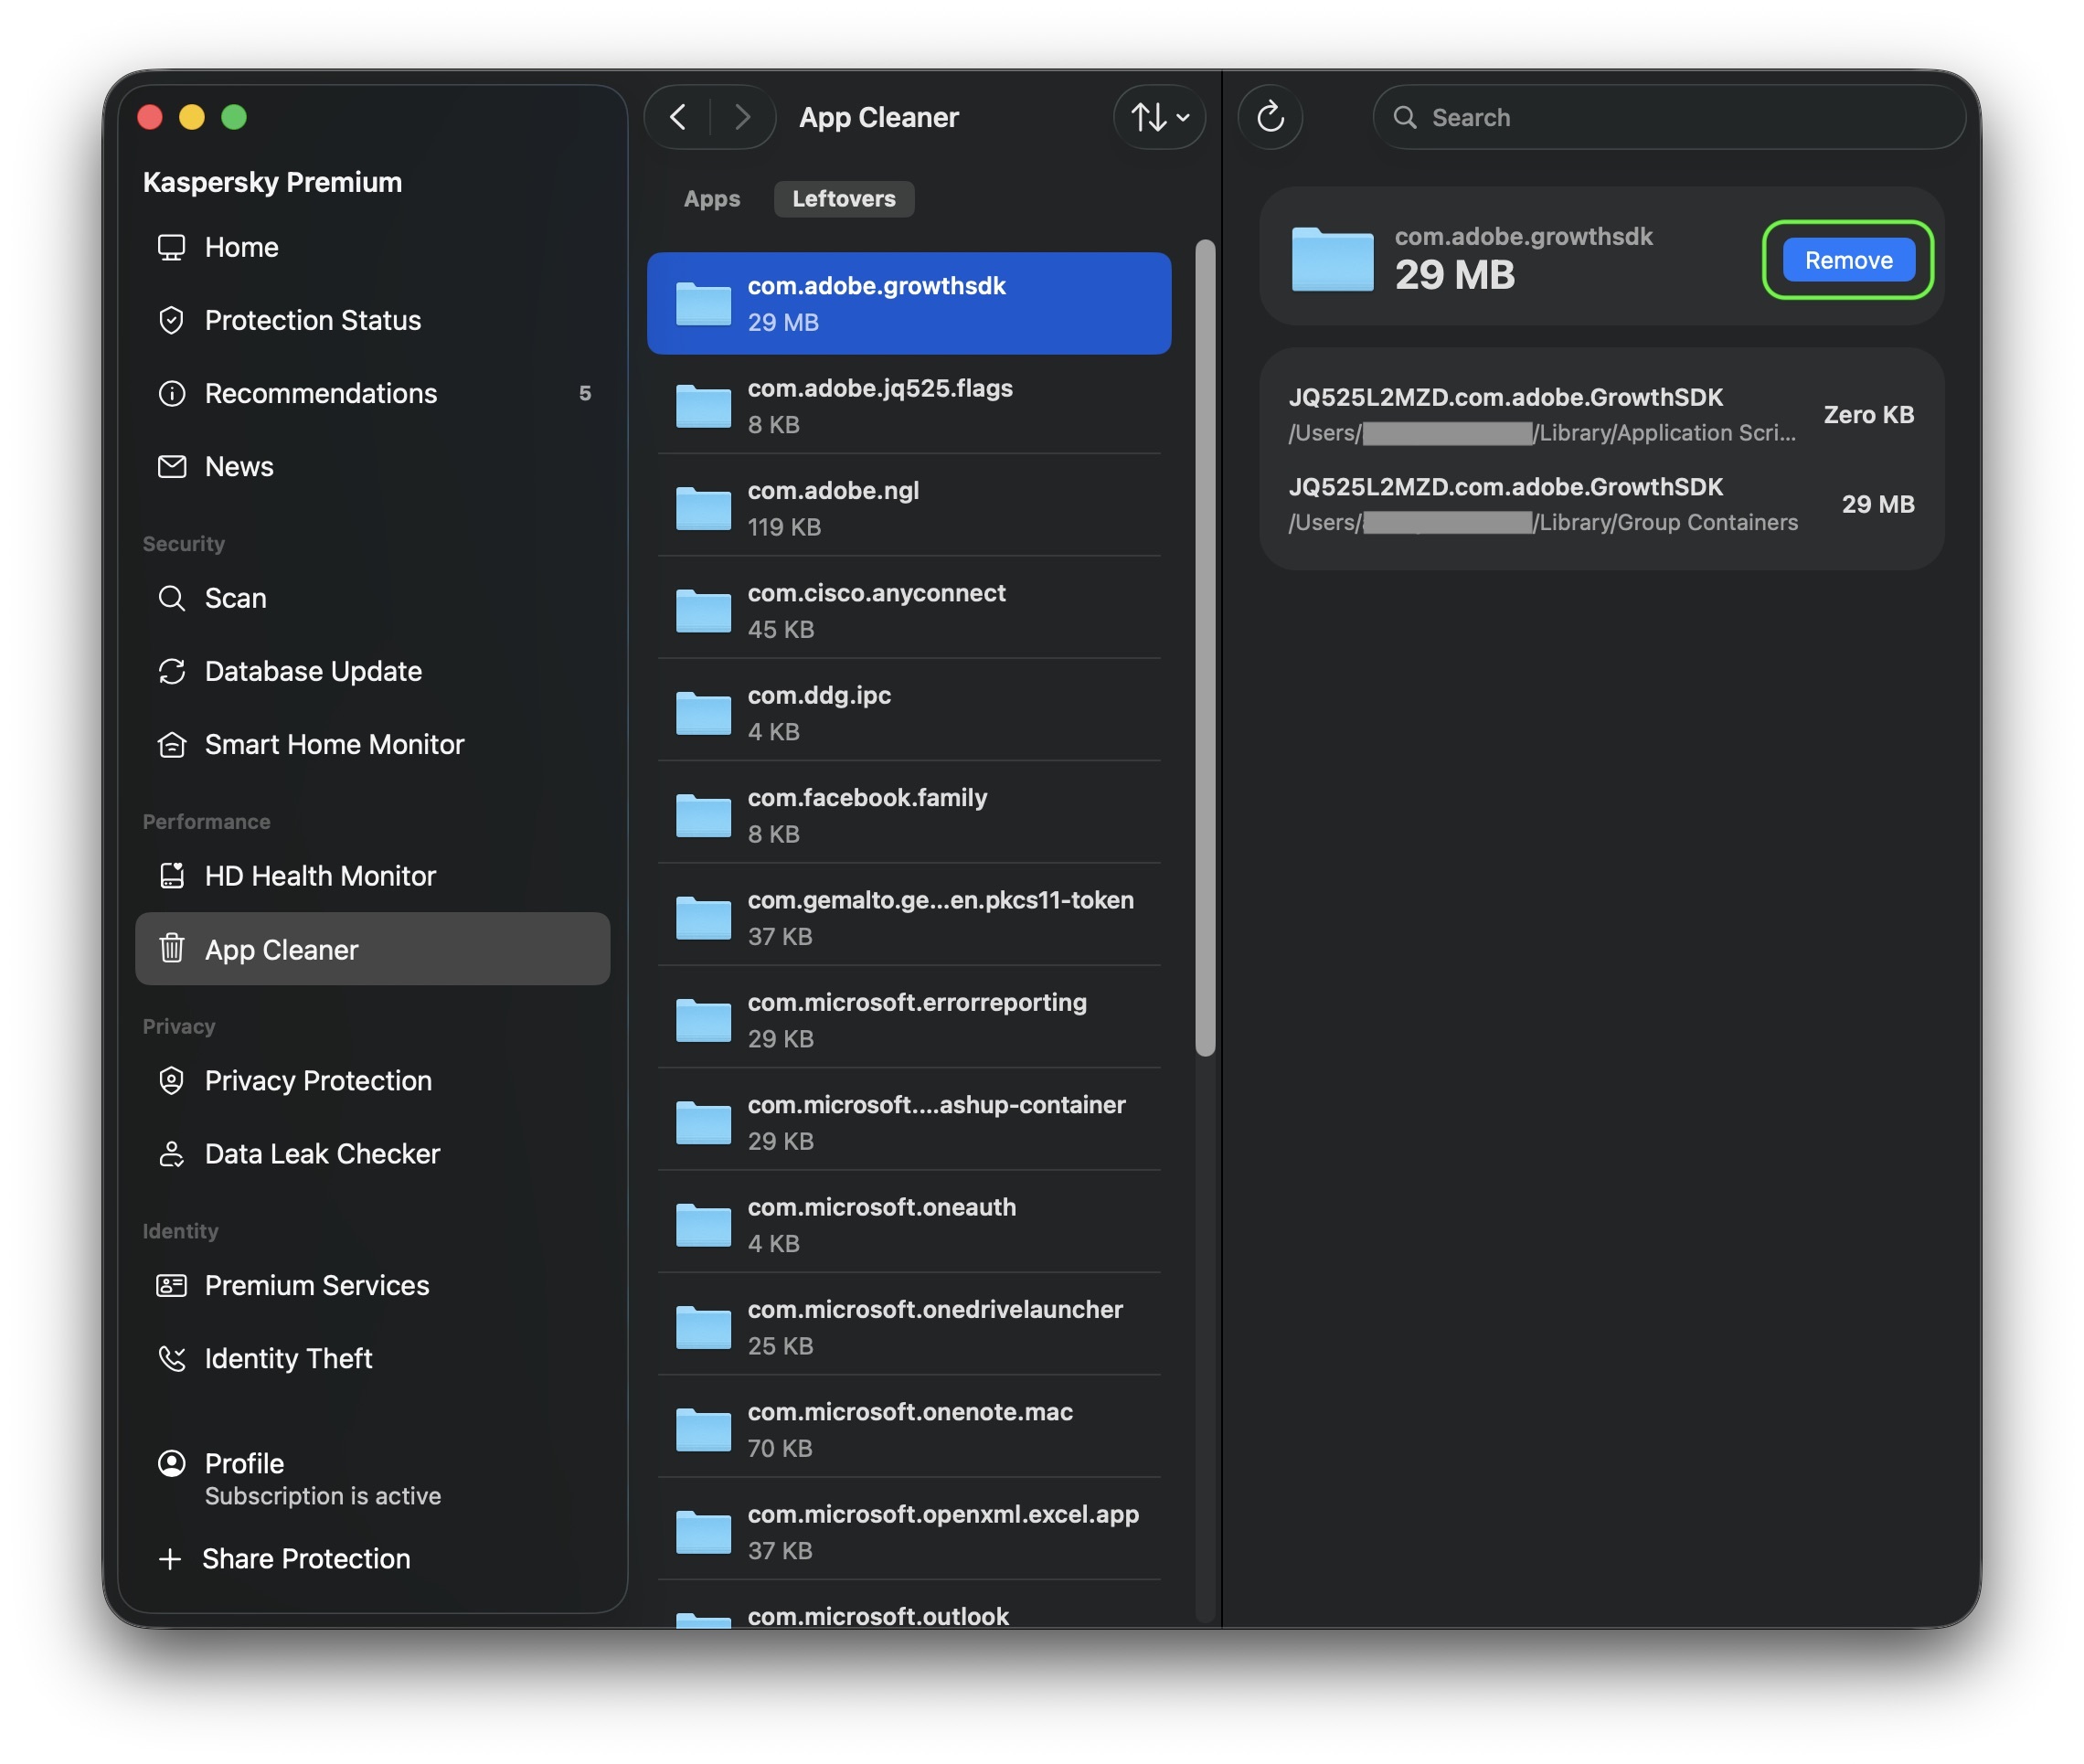
Como remover os arquivos restantes de aplicativos antigos

A guia Resíduos reúne os arquivos deixados pelos aplicativos que você já excluiu. Selecione os arquivos que não são mais necessários e clique em Remover.

Antes de fechar o Kaspersky for macOS e esvaziar a Lixeira, confira se você não excluiu acidentalmente algum software de que precisa. Se isso tiver acontecido, você poderá restaurar um aplicativo junto com todos os seus arquivos diretamente pelo App Cleaner: selecione o aplicativo excluído na lista e clique em Restaurar tudo. Depois que fechar o Kaspersky para macOS, ainda será possível recuperar os arquivos excluídos pela Lixeira, desde que ela ainda não tenha sido esvaziada.
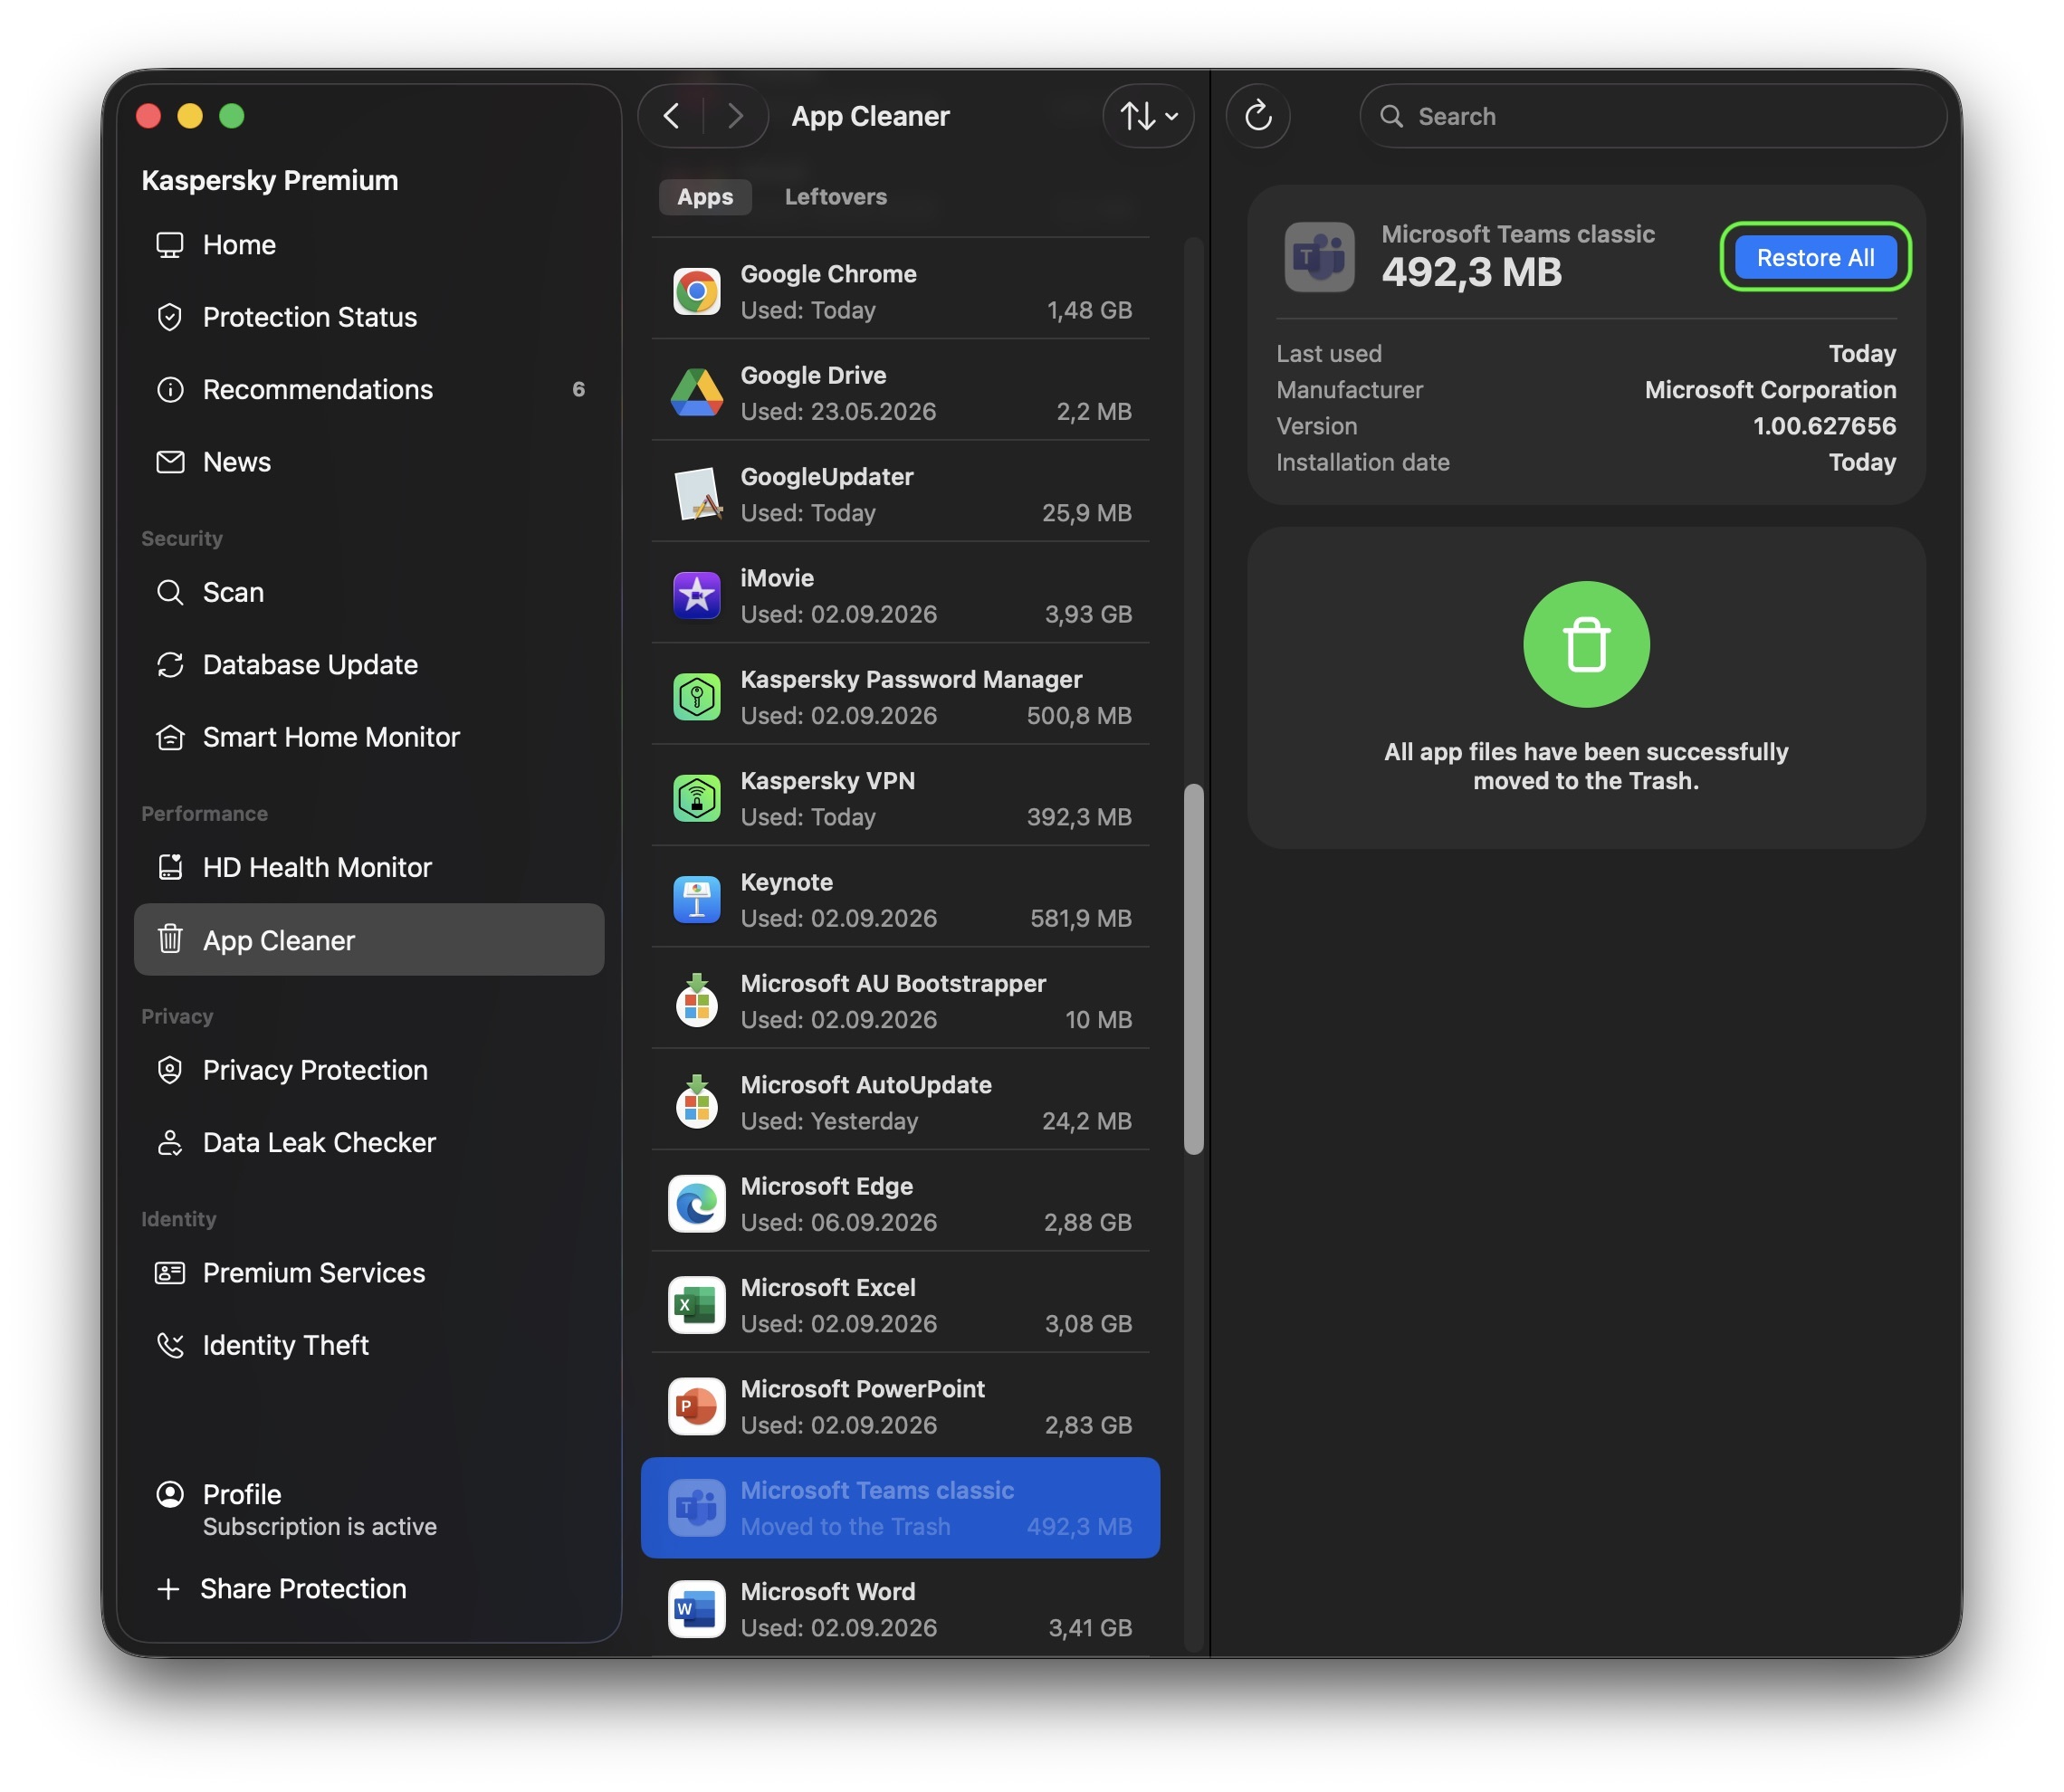
Como restaurar um aplicativo excluído

Selecione o aplicativo excluído e clique em Restaurar tudo. O App Cleaner restaurará o aplicativo junto com os arquivos relacionados

Os arquivos residuais funcionam da mesma forma. Enquanto o Kaspersky para macOS estiver aberto, será possível restaurá-los pelo App Cleaner. Depois que ele for fechado, a Lixeira será a alternativa para recuperá-los.

Depois de liberar espaço na unidade, também vale a pena verificar o estado geral dela. É aí que entra outro recurso do Kaspersky para macOS, o Hard Disk Health Monitor.

Nem toda ferramenta de limpeza é segura

Na hora de fazer uma limpeza no Mac, pode ser tentador simplesmente baixar o primeiro aplicativo que promete remover arquivos desnecessários e liberar espaço. Mas é importante ter cuidado ao escolher o programa. Criminosos costumam disfarçar malware como utilitários legítimos e conhecidos de limpeza para Mac. Os pesquisadores da Kaspersky já encontraram versões falsas que se passavam por CleanMyMac, Mole e CCleaner Pro.

Com a Kaspersky, você não precisa procurar uma ferramenta de limpeza separada. O App Cleaner já vem integrado ao Kaspersky para macOS. Isso significa que uma única solução protege seu dispositivo contra ameaças cibernéticas e remove resíduos indesejados de aplicativos, sem o risco de baixar acidentalmente um software malicioso disfarçado de ferramenta de limpeza.

O que mais há de novo no Kaspersky for macOS

O App Cleaner ajuda você a organizar seu Mac com rapidez e segurança, liberando tempo para que você cuide dos seus próprios arquivos, algo que nenhum aplicativo ainda consegue fazer por você. Para ter acesso ao App Cleaner e a outros recursos avançados de proteção, adquira o Kaspersky Premium for macOS ou inscreva-se para um teste gratuito.

Esse não é o único novo recurso do Kaspersky for macOS. O aplicativo agora inclui o Scam Protection Hub, uma central única de controle para proteção contra fraudes digitais com tecnologia de IA. Há também o Compre sem preocupações, que agora está disponível em todos os nossos produtos de segurança para uso doméstico. Além dos nossos filtros já consolidados para sites maliciosos, esse recurso bloqueia links para sites de procedência duvidosa, como lojas on-line que imitam marcas conhecidas para vender produtos falsificados.

Ainda acha que o macOS é imune a ameaças? Pense novamente. Nossa pesquisa constatou que os usuários de Mac, na verdade, se deparam com ameaças cibernéticas com mais frequência do que os usuários de Windows! Quer saber como são essas ameaças? Confira nossas outras postagens:

Quase metade de todas as senhas existentes podem ser quebradas em menos de um minuto | Blog oficial da Kaspersky

19 de Maio de 2026, 10:00

Todos os anos, centenas de milhões de senhas de usuários reais são vazadas na dark web. Analisamos 231 milhões de senhas exclusivas que foram vazadas na dark web entre 2023 e 2026, e as conclusões são sombrias: a grande maioria delas é extremamente fraca. Basta uma hora e alguns dólares no bolso para que um invasor quebre 60% dessas senhas. Além disso, a quebra de senhas vem crescendo a cada ano. No nosso estudo anterior, realizado em 2024, a porcentagem de senhas vulneráveis era menor.

Hoje, analisaremos o quanto as senhas comuns são seguras (spoiler: nem um pouco) e como você pode proteger seus dados e contas usando métodos mais robustos. Ao mesmo tempo, destacaremos os padrões mais comuns utilizados por usuários reais na criação das suas senhas.

Como as senhas são quebradas

Os métodos utilizados para armazenar e decifrar senhas já foram abordados em detalhes no nosso estudo anterior, mas faremos uma breve recapitulação dos pontos mais importantes.

Nos dias atuais, as senhas quase nunca são armazenadas em texto simples. Por exemplo, se você criar uma conta com a senha “Password123!”, o servidor não a armazenará desta forma. Em vez disso, a senha passa por um processo de hash usando algoritmos específicos, transformando-se em uma sequência de letras e números de comprimento fixo (um hash), que é o que realmente fica armazenado no servidor. O hash MD5 para “Password123!” se parece assim:

2c103f2c4ed1e59c0b4e2e01821770fa.

Cada vez que o usuário insere sua senha, ela é convertida em um hash e comparada com o hash que está armazenado no servidor; se eles corresponderem, a senha está correta. Se um invasor colocar as mãos nesse hash, ele precisará quebrá-lo para recuperar a senha original, em um processo conhecido como “quebra de senha”. Isso normalmente é feito usando GPUs próprias ou alugadas, e vários métodos podem ser empregados na execução:

  • Enumeração exaustiva (força bruta). O computador tenta todas as combinações possíveis de caracteres, calculando um hash para cada uma delas. Esse é o método mais fácil para quebrar senhas curtas ou compostas por um único conjunto de caracteres (como apenas dígitos).
  • Tabelas arco-íris. Esse método é um pesadelo para quem usa senhas simples. Trata-se basicamente de uma “lista telefônica” de hashes já quebrados por força bruta ou algoritmos inteligentes. Tudo o que um invasor precisa fazer é encontrar um hash correspondente e ver qual senha corresponde a ele.
  • Quebra inteligente. Esses algoritmos são treinados com base em bancos de dados de senhas vazadas. Eles entendem a frequência de diferentes combinações de caracteres e fazem as verificações das sequências mais prováveis para as menos comuns. Os algoritmos consideram palavras do dicionário e substituições de caracteres (a → @ ou s → $), bem como estruturas de senhas comuns, como “palavra do dicionário + número + caractere especial”, enquanto verificam hashes em relação às tabelas arco-íris. A combinação desses métodos acelera bastante o processo de quebra de senhas.

Além desses métodos, os invasores também conseguem interceptar senhas em texto simples. Existem várias maneiras de fazer isso: phishing (em que uma vítima é atraída para uma página da Web falsa e insere sua senha), keyloggers que detectam teclas pressionadas, malwares de roubo de dados, cavalos de Troia capazes de acessar documentos, cookies, dados da área de transferência e muito mais. Infelizmente, muitos usuários armazenam suas senhas em formato de texto simples em anotações, aplicativos de mensagens e documentos, ou as salvam em navegadores onde invasores podem extraí-las em segundos.

Todos os anos, detectamos cerca de cem milhões de vazamentos de senhas em formato de texto simples. Usamos esses bancos de dados para avisar os usuários do [placeholder KPM] caso seus dados tenham sido comprometidos. Eles nos perguntam com frequência se conhecemos suas senhas. E a resposta é: não. Já explicamos em linguagem não técnica como comparamos suas senhas com senhas vazadas sem precisar conhecê-las (nem as senhas armazenadas no [placeholder KPM] nem mesmo seus hashes saem do seu dispositivo) nas visões gerais da nossa tecnologia de análise de vazamentos e na arquitetura interna do nosso gerenciador de senhas. Dê uma olhada neles. Você ficará surpreso com a elegância do processo.

60% das senhas são quebradas em menos de uma hora

Adicionamos 38 milhões de senhas reais divulgadas por invasores em fóruns da dark web ao banco de dados do nosso estudo anterior e comparamos os resultados. O teste foi realizado usando uma única GPU RTX 5090 para senhas com hash gerado pelo algoritmo MD5. Os dados utilizados na análise foram obtidos do nosso serviço Digital Footprint Intelligence . Você pode consultar o algoritmo que usamos para avaliar a força das senhas em nosso artigo na Securelist.

Infelizmente, as senhas continuam fracas, e fica cada vez mais fácil e rápido quebrá-las. Hoje, 60% das senhas podem ser quebradas em menos de uma hora. Há dois anos, essa porcentagem era de 59%. Mas o fato mais alarmante é este: quase metade de todas as senhas (48%) são quebradas em menos de um minuto!

Tempo para decifrar Porcentagem de senhas que podiam ser quebradas neste período em 2024 Porcentagem de senhas que podiam ser quebradas neste período nos dias de hoje
Menos de um minuto 45% 48%
Menos de uma hora 59% (+14%) 60% (+12%)
Menos de 24 horas 67% (+8%) 68% (+ 8%)
Menos de um mês 73% (+6%) 74% (+6%)
Menos de um ano 77% (+4%) 77% (+3%)
Mais de um ano 23% 23%

Tempo para quebrar uma senha: dois anos atrás e hoje

Esse aumento na velocidade ocorreu devido aos processadores gráficos, que se tornam mais poderosos a cada ano. Enquanto uma RTX 4090 em 2024 atingia uma velocidade de 164 gigahashes (bilhões de hashes) por segundo em ataques de força bruta contra hashes MD5, a nova RTX 5090 aumentou essa taxa em 34%, chegando a 220 gigahashes por segundo.

E embora uma placa de vídeo de alta tecnologia como essa possa ser encontrada à venda no varejo por milhares de dólares, o preço não representa um grande empecilho: há muitos serviços em nuvem baratos que permitem alugar o poder de computação de uma GPU. Dependendo da configuração e do modelo, os custos de aluguel variam de alguns centavos a alguns dólares por hora. Como vimos, uma hora é tudo o que um invasor precisa para quebrar três de cada cinco senhas encontradas em um vazamento. Além disso, dependendo da escala da tarefa, é possível alugar dez ou até cem GPUs em vez de apenas uma…

É interessante notar que quebrar todas as senhas de um conjunto de dados leva quase o mesmo tempo que quebrar apenas uma. Durante cada iteração, depois que o invasor calcula um hash para uma combinação de caracteres específica, ele verifica se esse mesmo hash existe em algum lugar no conjunto de dados. Quanto maior é o conjunto, mais fácil é encontrar uma correspondência. Se uma correspondência for encontrada, a senha correspondente será marcada como “quebrada”, e o algoritmo seguirá para a próxima.

Quais senhas são vulneráveis?

A força de qualquer senha depende do seu comprimento, da variedade do conteúdo e da aleatoriedade desse conteúdo. As senhas criadas por humanos acabam sendo as menos seguras, já que, infelizmente, somos bastante previsíveis. As pessoas usam palavras do dicionário e combinações de caracteres que já foram dominadas pelos algoritmos inteligentes e evitam usar sequências longas e aleatórias de caracteres. Além disso, muitas não sabem que é possível detectar padrões em sequências que aparentam ser aleatórias. O curioso é que senhas geradas por IA ainda carregam traços de uma abordagem humana. Falamos sobre isso em outro post sobre como criar uma senha forte e memorável.

Quase metade de todas as senhas existentes podem ser quebradas em menos de um minuto

Porcentagem de senhas de diferentes comprimentos que podem ser quebradas em um determinado período

O comprimento de uma senha é o principal fator que afeta o tempo que ela leva para ser decifrada. Como você pode ver na tabela abaixo, leva menos de 24 horas para quebrar quase todas as senhas de oito caracteres.

Porcentagem de senhas de diferentes comprimentos que podem ser quebradas em um determinado períodoMas a previsibilidade de uma senha também importa. Você acha que sua senha se torna mais segura ao adicionar um número ou um caractere especial a uma palavra fácil de lembrar? A resposta é sim, mas nem tanto. Os padrões usados pelas pessoas para criar senhas são fáceis de prever e, às vezes, até divertidos, embora isso não tenha graça nenhuma.

O que aprendemos sobre padrões de senhas

Uma análise de mais de 200 milhões de senhas revelou padrões característicos que permitem que algoritmos inteligentes quebrem senhas com facilidade.

Escolha um número

Mais da metade de todas as senhas (53%) terminam com um ou mais dígitos, enquanto quase uma em cada seis (17%) começa com um número. Uma em cada oito (12%) contém sequências que parecem anos, variando de 1950 a 2030, e uma em cada 10 (10%) contém anos entre 1990 e 2026. É provável que isso aconteça porque as pessoas utilizam seu ano de nascimento (ou de alguém que elas conhecem), algum outro ano significativo ou o ano em que criaram a senha ou a conta. Curiosidade: a distribuição dessas datas sugere que os usuários mais ativos na Internet nasceram entre 2000 e 2012.

No entanto, entre todas as combinações numéricas, a mais popular é “1234”, como você já deve ter adivinhado. No geral, padrões com sequências de teclas do teclado (“qwerty”, “ytrewq” e similares) aparecem em 3% das senhas.

Caracteres especiais não são garantia de segurança

A maioria das políticas de senha nos últimos anos exige o uso de pelo menos um caractere especial. O vencedor absoluto desta categoria é o símbolo @: ele aparece em uma em cada 10 senhas. O ponto (.) aparece em segundo lugar, seguido do ponto de exclamação (!) em terceiro.

O amor governa o mundo… e o Skibidi Toilet também

Palavras carregadas de emoção costumam servir de base para senhas, e as positivas são as mais comuns. Alguns dos termos mais usados são “love” (“amor”), “angel” (“anjo”), “team” (“equipe”), “mate” (“amigo”), “life” (“vida”) e “star” (“estrela”). Dito isto, a negatividade também se faz presente, principalmente na forma de palavrões comuns em inglês.

É curioso notar que memes virais também são usados em senhas. Entre 2023 e 2026, o uso da palavra Skibidi aumentou 36 vezes! Naturalmente (veja o link se isso não parecer tão natural assim), a palavra “toilet” também ganhou popularidade, embora em menor escala.

Os usuários tendem a manter as senhas inalteradas por anos

Mais da metade das senhas (54%) que identificamos em vazamentos recentes já haviam aparecido antes. Uma das explicações para isso é a migração dos mesmos dados de um conjunto de dados para outro. No entanto, há uma explicação muito mais preocupante: muitos usuários usam a mesma senha durante anos.

A análise das datas encontradas nas senhas mostra que as combinações que contêm os anos de 2020 a 2024 permanecem populares. Parece que as pessoas adicionam o ano atual à senha quando a criam e depois esquecem dela por vários anos. Isso torna possível calcular a vida útil média de uma senha: de três a cinco anos.

Essa é uma tendência perigosa. Primeiro, porque os algoritmos inteligentes conseguem decifrar senhas muito mais complexas nesse período de tempo. E, em segundo lugar, quanto mais tempo sua senha permanecer inalterada, maior será a probabilidade de ela vazar, seja por meio de uma violação, infecção por malware ou ataque de phishing.

A situação fica ainda pior quando a mesma senha é usada em várias contas. Nesse caso, os invasores nem precisam quebrar nada: basta encontrar sua senha em um único vazamento e usá-la em outros sites.

Como proteger suas senhas e contas

Se, ao ler esta postagem, você percebeu que suas senhas podem ser facilmente quebradas, não entre em pânico. Fizemos uma lista de dicas simples, mas essenciais, para você seguir.

Use um gerenciador de senhas

As senhas mais fracas são as criadas por humanos. Criar e memorizar centenas de sequências aleatórias de 16 a 20 caracteres (já que cada site exige uma senha longa e exclusiva) é uma tarefa difícil e pouco realista.

É por isso que você deve delegar a geração e o armazenamento das suas senhas ao nosso gerenciador de senhas. Além de criar e armazenar senhas complexas e aleatórias em um formato criptografado, ele também as sincroniza em todos os seus dispositivos. Para descriptografar seu cofre, basta lembrar de uma senha principal que só você conhece: nosso guia sobre senhas mnemônicas pode ajudar com isso.

Não armazene senhas em formato de texto simples

Faça o que fizer, nunca anote senhas em arquivos, mensagens ou documentos. Esses recursos não contam com a criptografia robusta oferecida por um gerenciador de senhas. Além disso, esse tipo de anotação cai instantaneamente nas mãos de invasores caso você seja infectado por um cavalo de Troia ou um infostealer.

Não armazene senhas no navegador

Muitos usuários salvam suas senhas nos navegadores, especialmente porque eles oferecem essa opção automaticamente. Porém, estudos mostram que os malwares evoluíram para extrair essas senhas de todos os navegadores populares quase instantaneamente. O KPM pode ajudar você a importar senhas salvas do seu navegador favorito: basta seguir nosso guia simples de três etapas. Mais importante ainda, não se esqueça de limpar o gerenciador de senhas do navegador assim que a importação for concluída.

Prefira usar chaves de acesso

Sempre que possível, use chaves de acesso uma alternativa criptográfica às senhas. Nesta configuração, o serviço armazena uma chave pública, enquanto a chave privada permanece no seu dispositivo e nunca é transmitida. Durante o login, o dispositivo apenas assina uma solicitação única. Além disso, as chaves de acesso estão vinculadas a um domínio específico, o que significa que ataques de phishing com endereços falsificados não funcionarão. O KPM permite armazenar senhas e chaves de acesso, resolvendo o problema da sincronização entre diferentes ecossistemas, incluindo Windows, Android, macOS e iOS.

Configure a autenticação de dois fatores

Ative a autenticação de dois fatores sempre que possível. Mesmo que sua senha tenha sido comprometida, uma configuração de 2FA bem implementada torna extremamente difícil que um invasor acesse sua conta. Para garantir a máxima segurança, prefira aplicativos autenticadores a códigos únicos enviados via SMS. E sim, o KPM também é útil neste caso.

Pratique uma boa higiene digital

Lembre-se: armazenar suas senhas corretamente é apenas metade do caminho. É essencial seguir boas práticas de higiene digital: evite baixar arquivos não verificados, softwares piratas, cheats ou cracks e não clique em links suspeitos. O número de ataques com infostealers tem aumentado de forma consistente nos últimos anos, o que significa que você precisa de uma solução de segurança robusta para garantir proteção total. Recomendamos o Kaspersky Premium, pois ele protege todos os seus dispositivos contra cavalos de Troia, phishing e outras ameaças. Além disso, a assinatura inclui o nosso gerenciador de senhas.

Se você leva a sério a segurança das suas contas, confira nossas postagens sobre senhas, chaves de acesso e autenticação de dois fatores:

❌
❌