❌

Visualização normal

Antes de ontemStream principal

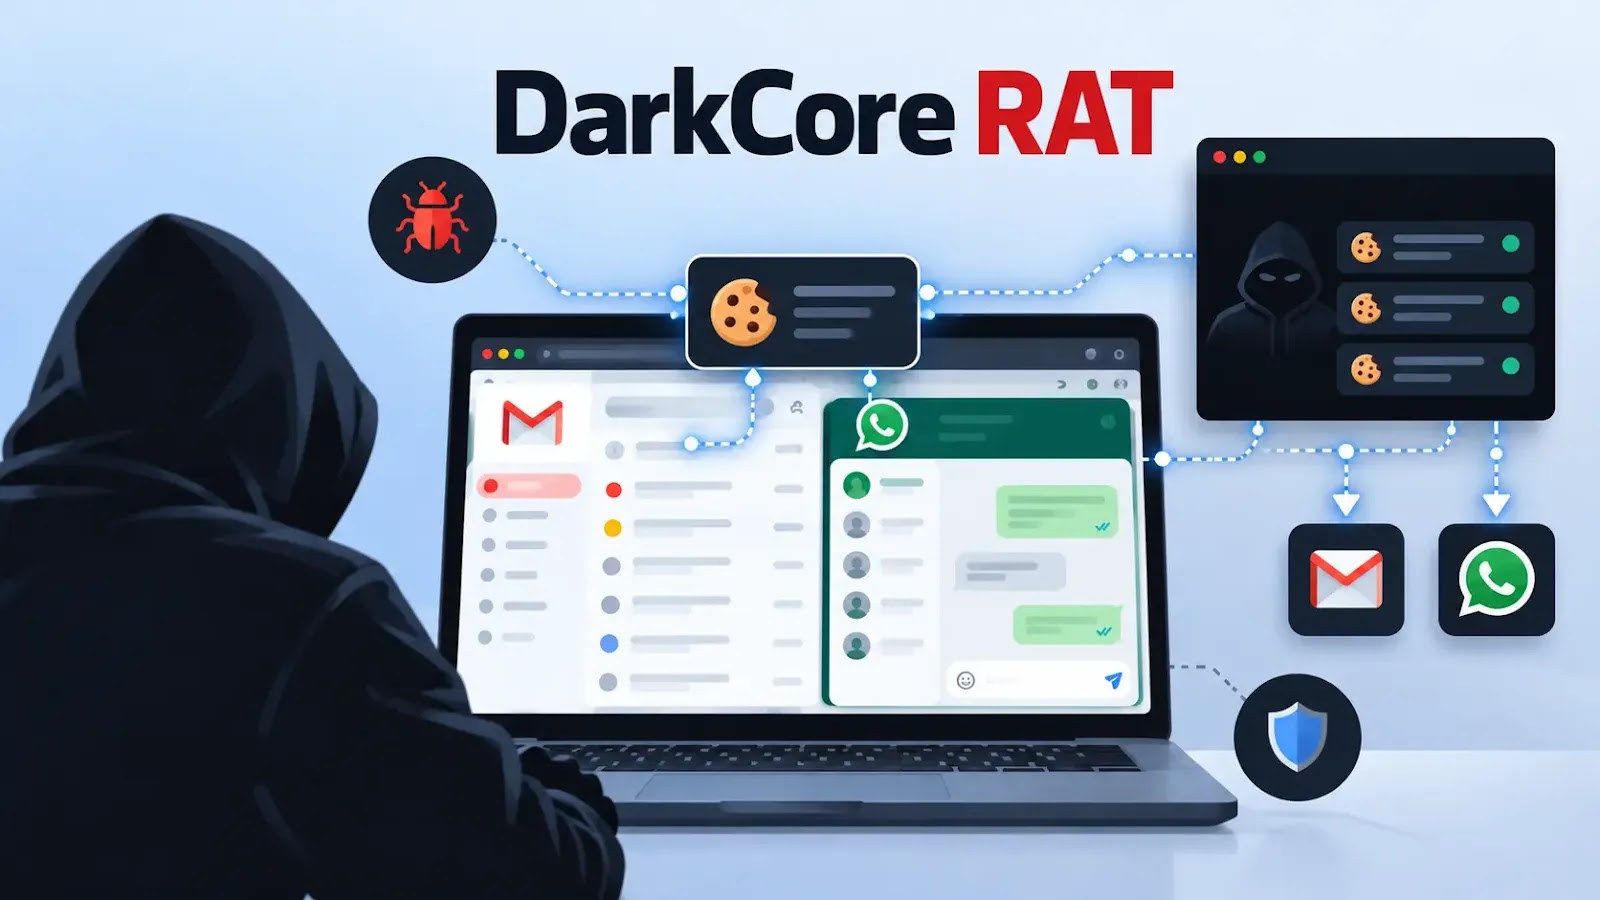
Hackers Can Use DarkCore RAT to Hijack Gmail and WhatsApp Sessions Without Passwords

DarkCore, a remote access trojan marketed with a dedicated browser for reusing stolen sessions, potentially letting attackers access Gmail, WhatsApp, and MediaFire without entering passwords. Its advertised reverse proxy routes traffic through the infected device’s IP address, making unauthorized activity resemble legitimate access from the victim. The findings combine a cybercrime marketplace advertisement with analysis […]

The post Hackers Can Use DarkCore RAT to Hijack Gmail and WhatsApp Sessions Without Passwords appeared first on GBHackers Security | #1 Globally Trusted Cyber Security News Platform.

  • ✇Open Source Intelligence Brasil
  • Criptografar Gmail com Mailvelope osintbrasil.blogspot.com
    Como Criptografar Gmail com Mailvelope (PGP): Tutorial Passo a Passo | RDS @RDSWEB TUTORIALPGPGMAIL Como Criptografar seu Gmail com Mailvelope Criptografia PGP ponta a ponta direto no navegador: do zero ao primeiro e-mail protegido, com links oficiais e vídeos. Por RDS @RDSWEB. Entenda os termos antes de começar Criptografar Gmail aqui significa proteger o conteúdo da mensagem para que só o destinatário consiga lê-la, nem mesmo o provedor. O Mailvelope
     

Criptografar Gmail com Mailvelope

Como Criptografar Gmail com Mailvelope (PGP): Tutorial Passo a Passo | RDS @RDSWEB
TUTORIALPGPGMAIL

Como Criptografar seu Gmail com Mailvelope

Criptografia PGP ponta a ponta direto no navegador: do zero ao primeiro e-mail protegido, com links oficiais e vídeos. Por RDS @RDSWEB.

Entenda os termos antes de começar

Criptografar Gmail aqui significa proteger o conteúdo da mensagem para que só o destinatário consiga lê-la, nem mesmo o provedor. O Mailvelope é uma extensão gratuita de navegador que adiciona PGP/OpenPGP ao webmail. Na criptografia ponta a ponta, a mensagem é cifrada no seu computador com a chave pública do destinatário e só é aberta com a chave privada dele. Isso importa para quem troca informação sensível por e-mail: diretoria, jurídico, compliance e auditoria.

Antes de começar

  • Navegador desktop: Google Chrome, Mozilla Firefox ou Microsoft Edge.
  • Conta Gmail pessoal. Gmail dentro de Google Workspace exige a licença Mailvelope Business for Workspace.
  • Um gerenciador de senhas para guardar a senha da sua chave.

Passo a passo

1. Instale a extensão

Instale pela loja oficial do seu navegador e aceite as permissões pedidas na instalação.

2. Abra o Mailvelope

Clique no ícone da extensão, no canto superior direito do navegador, para iniciar a configuração das chaves.

3. Gere seu par de chaves

Na tela de configuração, escolha Generate key.

  • Informe seu nome, o e-mail do Gmail que vai usar e uma senha forte e única.
  • Mantenha marcada a opção de enviar a chave pública ao servidor de chaves do Mailvelope, para que outras pessoas a encontrem.
  • Já tem um par de chaves? Use Import Keys e selecione o arquivo .asc.

4. Verifique o e-mail e faça o backup

Você receberá uma mensagem criptografada com o assunto de verificação do servidor de chaves.

  • Abra-a no Gmail do computador com Mailvelope ativo, digite a senha da chave e clique no link de confirmação.
  • Em Key Management, clique em Create a Backup e guarde o arquivo em local seguro (pendrive ou gerenciador de senhas).

5. Adicione as chaves de quem vai receber

Para o Gmail, as chaves de quem usa Mailvelope e publicou a chave no servidor são encontradas automaticamente.

  • Outros casos: em Key Management, Search, busque pelo e-mail do contato nos servidores de chaves.
  • Ou importe o arquivo .asc de chave pública que o contato enviou.

6. Envie um e-mail criptografado

Com a extensão instalada, aparece um botão do Mailvelope ao lado do botão Escrever no Gmail (recarregue a aba se não aparecer).

  • Na primeira vez, confirme o alerta do Google Using the Gmail API e conceda as permissões.
  • No editor do Mailvelope, digite o destinatário: se a chave for encontrada, o endereço fica verde; se ficar vermelho, importe a chave dele (passo 5).
  • Escreva a mensagem, anexe arquivos dentro do editor (eles também são criptografados) e clique em Submit.

7. Leia um e-mail criptografado

A mensagem aparece como uma carta lacrada.

  • Clique nela, digite a senha da sua chave privada e o conteúdo é exibido.
  • Use a seta vermelha que o Mailvelope adiciona para responder também de forma criptografada.

Pontos de atenção

  • O assunto não é criptografado. Só o corpo da mensagem e os anexos são protegidos. Nunca coloque dado confidencial no assunto.
  • Sem recuperação de senha. O Mailvelope não guarda a senha da sua chave. Se você a perder, não há como recuperá-la.
  • Backup da chave. Reinstalar o navegador ou a extensão apaga o chaveiro local. Guarde o backup e a senha separados e seguros.
  • Metadados continuam visíveis. Remetente, destinatário e horário não são protegidos pela criptografia do conteúdo.
  • Só funciona se o destinatário tiver chave PGP. Combine o canal de troca das chaves e confira a identidade do contato antes de enviar algo sensível.

Vídeos dedicados

Vídeos e buscas curadas para acompanhar o passo a passo na tela:

Tutorial em vídeo: Gmail + Mailvelope no Chrome

Vídeo da Citadelo com a instalação da extensão e o envio de mensagens cifradas.

Assistir na página da Citadelo

Mailvelope Gmail tutorial (YouTube)

Resultados de vídeos em inglês sobre configuração e uso no Gmail.

Abrir busca no YouTube

Criptografar Gmail com Mailvelope (PT-BR)

Vídeos em português sobre criptografia de e-mail com PGP no navegador.

Abrir busca no YouTube

Criptografia assimétrica explicada

Base teórica de chave pública e privada. O próprio Mailvelope indica um vídeo de 5 minutos no guia oficial.

Guia oficial com o vídeo

Limitações do Mailvelope (Hak5 1417)

Episódio crítico sobre os riscos de criptografia baseada em extensão de navegador. Bom para conhecer o modelo de ameaça.

Abrir busca no YouTube

Links oficiais e leitura complementar

Boas práticas de sigilo por e-mail

  • Confirme a chave do contato por outro canal (telefone ou presencial).
  • Use senha longa e exclusiva na chave, guardada em gerenciador de senhas.
  • Ative verificação em duas etapas na conta Google.
  • Não use o assunto para dados sensíveis.
  • Defina uma política interna para documentos sigilosos e trocas com advogados e conselho.

Diagnóstico de Due Diligence e Busca de Bens

Comunicação sigilosa protege a decisão. Quando a decisão envolve parceiros, sócios, contrapartes ou patrimônio, a diretoria e o jurídico precisam de informação verificada, com rastreabilidade para auditoria e conformidade com a LGPD. Atendimento 100% virtual, em pacotes fixos e publicados, sem negociação caso a caso.

  • Investigação defensiva para empresas e escritórios de advocacia: pacote fixo de R$ 5.000.
  • Diagnóstico de Due Diligence e Busca de Bens: pacote fixo, valor informado no WhatsApp.
Solicitar diagnóstico pelo WhatsApp (47) 98861-8255

Também em linkedin.com/in/rdsweb e no blog osintbrasil.blogspot.com.

Perguntas frequentes

O Mailvelope é gratuito para usar com Gmail?
A versão para usuários pessoais é gratuita. Gmail dentro de um Google Workspace exige a licença Mailvelope Business for Workspace.

O assunto do e-mail também é criptografado?
Não. Apenas o corpo da mensagem e os anexos. Não coloque informação confidencial no assunto.

Posso enviar e-mail criptografado para quem não usa Mailvelope?
Sim, se o destinatário tiver chave PGP e um software compatível com OpenPGP, e você tiver a chave pública dele.

O que acontece se eu esquecer a senha da minha chave?
Ela não pode ser recuperada, pois o Mailvelope não a armazena. Por isso, guarde a senha em um gerenciador e faça o backup da chave.

Aviso: este conteúdo foi gerado com auxílio de inteligência artificial, com base em pesquisa online em artigos de terceiros e documentação técnica de segurança da informação. Não nos responsabilizamos pela exatidão de fontes externas. Nada neste material tem caráter ofensivo ou instrucional para reproduzir ataques; a finalidade é estritamente defensiva e educacional, apoiando profissionais, empresas e equipes de segurança a se manterem atualizados e a fortalecerem a cultura de boas práticas de segurança da informação, prevenção e resposta a incidentes.

Levo clareza a cenários complexos. Transformo dados públicos e digitais em inteligência acionável para apoiar conselheiros e CEOs na tomada de decisão. Minha experiência em OSINT, Defesa, GRC, compliance e monitoramento digital fortalece estratégias corporativas, reduz riscos e garante segurança empresarial. Se sua empresa busca decisões mais seguras e embasadas, posso ser o parceiro certo para apoiar sua liderança.

Entusiasta de #direito #cybersecurity #osint #socmint #datascience #intelligence.

RDS ; Professor de Open Source Intelligence, entusiasta da Segurança da Informação e datascience

RDS @RDSWEB | LinkedIn | Facebook | Instagram | OSINT Brasil

WhatsApp
  • ✇Cybersecurity News
  • Google Privacy Policy Change Raises Gmail Ad Concerns Do Son
    A Google privacy policy change adds an exception to its Gmail ad pledge via Personal Intelligence. See how to turn it off. Related Posts: iOS 27.1 iPhone Duo Release Targets Foldable Hardware OpenAI Cuts Internet Access for Frontier Model Training NS2JB Brings a Switch 2 Jailbreak With Codex Help The post Google Privacy Policy Change Raises Gmail Ad Concerns appeared first on Daily CyberSecurity.
     

Gmail’s New Feature Warns You Before Revealing You Were BCC’d

4 de Agosto de 2026, 13:26

Gmail now warns BCC recipients before they reply all, helping prevent accidental exposure of their involvement and email address.

The post Gmail’s New Feature Warns You Before Revealing You Were BCC’d appeared first on TechRepublic.

  • ✇Malwarebytes
  • Claude for Chrome flaw could let rogue extensions access your Gmail
    First reported in May, ClaudeBleed is basically a “fake remote control” problem. A sneaky browser extension can pretend to be Claude’s own website and secretly drive the Claude for Chrome extension to read your data and take action in your accounts. The Claude for Chrome browser extension is an assistant that has the user’s permission to access services like Gmail or Google Drive when you ask it to. ClaudeBleed happens because the extension can’t reliably tell the difference between the user
     

Claude for Chrome flaw could let rogue extensions access your Gmail

15 de Julho de 2026, 11:25

First reported in May, ClaudeBleed is basically a “fake remote control” problem. A sneaky browser extension can pretend to be Claude’s own website and secretly drive the Claude for Chrome extension to read your data and take action in your accounts.

The Claude for Chrome browser extension is an assistant that has the user’s permission to access services like Gmail or Google Drive when you ask it to. ClaudeBleed happens because the extension can’t reliably tell the difference between the user asking for help and a malicious script asking on their behalf.

So instead of you clicking a button to say “Claude, read this email,” a rogue extension can whisper the same request behind your back, and Claude obliges. Or it can have Claude draft or send an email in your name.

Once a malicious extension can send commands to Claude as if it were you, it can:

  • Ask Claude to read your Gmail, fetch Google Drive files, or clone private GitHub repositories, depending on what tools Claude for Chrome exposes.
  • Have Claude send emails or manipulate documents under your logged‑in session, with no obvious indication that the request didn’t come from you.
  • Leave you seeing only a normal‑looking Claude interaction or brief permission prompt, while the real driver is the rogue extension running in the background.

Anthropic acknowledged the researchers’ reports the next day, then closed both of them as resolved. But according to the researchers, while Anthropic’s fix addressed some symptoms, it left the fundamental privilege handoff and agency controls brittle. For example, an allowlist patch changed what could be asked, but not who could ask it.

After examining the latest version of Claude for Chrome, Manifold Security wrote:

“Eight Claude for Chrome releases later, the bypass is still six lines of JavaScript. We reported it to Anthropic in May. The code is unchanged in the latest version.”

How to stay safe

Users should remember that Claude for Chrome is still officially in beta before trusting it to perform tasks automatically. Some pointers:

  • Turn off Act without asking in Claude for Chrome. This removes the assistant’s ability to perform actions without your approval, making it much harder for a rogue extension to abuse its permissions.
  • Review your Chrome extensions and remove anything you don’t fully trust. Any extension that can run scripts on claude.ai may be able to trigger Claude’s tasks, so keep your extension list as small as possible. If you don’t recognize or use an extension, remove it.
  • Be cautious about giving AI browser assistants access to sensitive accounts like Gmail, Google Docs, and Google Calendar. Limiting which services the assistant can access reduces your exposure if something goes wrong.
  • Until Anthropic ships a more comprehensive fix, consider disabling Claude for Chrome on systems where you handle sensitive mail, documents, or business accounts.

Stop threats before they can do any harm.

Malwarebytes Browser Guard blocks phishing pages and malicious sites automatically. Free, one click to install. Add it to your browser →

  • ✇Arstechnica
  • Google says Gmail security is “strong and effective” as it denies major breach Ryan Whitwam
    The sky is falling, and Gmail has supposedly been hacked to bits by malicious parties unknown. Or has it? Reports circulated last week claiming that Gmail was the subject of a major data breach, citing a series of warnings Google has distributed and increasing reports of phishing attacks. The hysteria was short-lived, though. In a brief post on its official blog, Google says that Gmail's security is "strong and effective," and reports to the contrary are mistaken. This story seems to have develo
     

Google says Gmail security is “strong and effective” as it denies major breach

2 de Setembro de 2025, 15:39

The sky is falling, and Gmail has supposedly been hacked to bits by malicious parties unknown. Or has it? Reports circulated last week claiming that Gmail was the subject of a major data breach, citing a series of warnings Google has distributed and increasing reports of phishing attacks. The hysteria was short-lived, though. In a brief post on its official blog, Google says that Gmail's security is "strong and effective," and reports to the contrary are mistaken.

This story seems to have developed due to a random confluence of security events. Google experienced a Gmail data breach in June, but the attack was limited to the company's corporate Salesforce server. The hacker was able to access publicly available information like business names and contact details, but no private information was compromised.

Over the following weeks, Google alerted Gmail users to an increase in phishing attacks in July and August. It didn't offer many details, but many believed the spike in phishing was related to the corporate server breach. Indeed, more people are talking about hacking attempts on social media right now. This led to the claim that Gmail's entire user base of 2.5 billion people was about to be hacked at any moment, with some reports advising everyone to change their passwords and enable two-factor authentication. While that's generally good security advice, Google says the truth is much less dramatic.

Read full article

Comments

© Ryan Whitwam

❌
❌