❌

Visualização de leitura

SMS of Death: Android under attack, an invisible SMS can block calls and emergency services

SMS of Death lets attackers crash Android call services with a hidden, zero-click message, blocking phone calls, even emergency calls too.

A specially manipulated SMS message is enough to crash Android’s phone service, interrupt ongoing calls, and temporarily render the smartphone unusable. The attack requires no interaction from the victim and can even compromise the ability to contact emergency services.

The vulnerability, dubbed the SMS of Death, is bringing renewed attention to the security of the messaging system in Android smartphones. The issue, documented by independent researcher Mark Blaszczyk, allows a remote attacker to cause a disruption in phone service by sending a single, specially crafted WAP Push message.

WAP Push (Wireless Application Protocol Push) is a particular message transmitted over the mobile network, generally in the form of a binary SMS, which contains structured data and is processed automatically by the smartphone without requiring user intervention. Unlike a traditional SMS, it can carry notifications, links to Internet resources, and configurations for mobile services.

The most worrying aspect is the execution method. It’s a zero-click attack, in which the recipient doesn’t have to open the message, select a link, or authorize any action. The content is automatically processed by the operating system and can cause the process responsible for phone functionality to crash.

The vulnerability affects “WapPushOverSms“, an Android framework component located in the “frameworks/opt/telephony” path, responsible for interpreting and managing WAP Push messages received by the device.

The technical cause lies in the incorrect handling of a numeric value used during message interpretation. Specifically, the “decodeWapPdu()” function, the researcher explains, reads the length of the WSP header through a value encoded as “uintvar” , initially returned as a 64-bit number. The value is subsequently converted to a 32-bit integer without prior range checking. This operation can transform a seemingly valid number into a negative value, which is then used to determine the size of an array. The consequence of this is a “NegativeArraySizeException” exception, thrown when Android attempts to allocate a negative-sized array. The exception is not handled correctly in the processing path and causes the “com.android.phone” process, responsible for telephony functions, to terminate.

The researcher demonstrated that a five-byte WSP header can generate the value “-2147483648“, which is sufficient to trigger the issue. Therefore, it is not necessary to transmit particularly large amounts of content to cause the issue.

“A 5-byte uintvar of 88 80 80 80 00 decodes to 0x80000000. Cast to a signed 32-bit int, that is -2147483648. Allocating new byte[-2147483648] throws an uncaught NegativeArraySizeException on the telephony main thread, killing com.android.phone:” reads the analysis.

An invisible attack that also interrupts emergency calls

The message is transmitted as a data SMS via the WAP Push channel on port 2948. Unlike a regular SMS, it isn’t displayed in the message inbox and doesn’t generate a user-recognizable notification. The sender’s number isn’t normally visible in the conversation, and when the device receives the message, Android automatically starts processing it. A crash in the phone process causes a temporary loss of connectivity and interrupts active voice calls, including those to emergency services.

According to the researcher’s published evidence, each message processing can cause a disruption in telephone service lasting about one to two seconds, during which the component is rebooted. However, the problem can become much more serious if the message is processed repeatedly.

One of the most significant aspects of SMS of Death is the ability to transform a simple crash into a persistent Denial of Service condition. The malicious message can remain in the incoming SMS queue and be reprocessed during subsequent delivery attempts. The telephone operator’s retransmission mechanism can also contribute to a repeat of the event, causing further service disruptions.

The researcher reports observing intermittent crashes for up to a week after receiving a single message. Sending around twenty specially crafted messages can render the device unusable for an extended period. In more severe cases, the phone process can continue to crash during system startup, triggering a condition similar to a boot loop. Recovery may require using the Android Debug Bridge (ADB) on a computer, directly intervening in the queue of messages waiting to be processed. For a typical user, this is far from a simple procedure.

A threat to communications availability

SMS of Death demonstrates how a cyberattack doesn’t necessarily have to involve information theft, code execution, or device control to have significant consequences. In this case, the target is phone service availability, a crucial feature especially when contacting emergency services. The ability to interrupt communications without any user interaction makes this vulnerability particularly sensitive. To reduce exposure, it’s important to check the Android security patch level installed and apply available updates, paying particular attention to devices no longer receiving manufacturer support.

Testing conducted by Mark Blah has shown that the issue is reproducible on several devices, including the Google Pixel 9 and Samsung smartphones from the Galaxy and Galaxy A families. The vulnerable code appears to be present on Android versions ranging from Android 12 to Android 17. However, the availability of the fix is ​​not uniform across all generations of the operating system.

According to documentation published by the researcher, Google has distributed a fix via the October 2026 security update for Android 14, 15, 16, and 17. Older devices, such as those running Android 12 and 13, may remain exposed if they do not receive corrective updates.

It's assigned CVE-2026-58882 and a Critical severity in the November 2026 Android Security Bulletin. We've had it listed as one of the patches included in our security preview releases since our 2026072901 release which you can see in the release notes:https://t.co/tBoWBpALw1

— GrapheneOS (@GrapheneOS) October 29, 2026

About the author: Salvatore Lombardo (X @Slvlombardo)

Electronics engineer and Clusit member, for some time now, espousing the principle of conscious education, he has been writing for several online magazine on information security. He is also the author of the book “La Gestione della Cyber Security nella Pubblica Amministrazione”. “Education improves awareness” is his slogan.

Follow me on Twitter: @securityaffairs and Facebook and Mastodon

Pierluigi Paganini

(SecurityAffairs – hacking, SMS of Death)
Ferramentas de IA para doxing: como a tecnologia de vigilância on-line mudou

Os fóruns de imagens anônimos, conhecidos como imageboards, há muito tempo são espaços onde os usuários podem conversar sob pseudônimos sem revelar seus nomes verdadeiros. Mas agora as pessoas nesses fóruns estão discutindo e testando ferramentas de IA para doxing, ou seja, para encontrar, cruzar e publicar dados de usuários sem o consentimento deles. Muitas vezes, isso vem acompanhado de perseguição à vítima, invasão de suas contas, bullying e chantagem, acabando por prejudicar sua reputação ou até mesmo causar consequências ainda piores.

Neste artigo, explicamos como a inteligência artificial ajuda pessoas mal-intencionadas a expor dados de terceiros, e como defender seu direito à privacidade on-line.

Como agentes mal-intencionados descobrem informações sobre os usuários

Analistas da Open Measures relataram que, desde outubro de 2025, usuários do Soyjak.party, um imageboard popular entre jovens da extrema direita, vêm discutindo e usando IA para desanonimizar outros usuários. As vítimas costumam ser ativistas, blogueiros e membros de outros fóruns considerados “hostis”.

As ferramentas identificadas pelos especialistas funcionam diretamente no navegador e automatizam quase todo o processo de coleta de informações sobre uma vítima. Elas podem pesquisar fontes abertas e bancos de dados de vazamentos, além de usar qualquer nova pista, como um endereço de e-mail associado a um nome de usuário para aprofundar a investigação. Também extraem metadados de fotos e vídeos, estimam a localização aproximada de uma pessoa a partir dos endereços IP encontrados e, por fim, reúnem tudo em um enorme dossiê digital. Essas ferramentas do Soyjak.party já não funcionam, mas outras semelhantes vêm se espalhando por diferentes imageboards.

Em fevereiro de 2026, pesquisadores demonstraram que, às vezes, uma simples conversa em um fórum basta para revelar sua identidade. Eles reuniram resumos de publicações de 338 usuários do Hacker News, removeram nomes, nomes de usuário e links para redes sociais e, em seguida, pediram à IA que identificasse o autor das publicações. A IA comparou informações sobre profissões, interesses e histórico pessoal com dados disponíveis on-line e identificou corretamente 226 pessoas, cerca de dois terços da amostra. O custo da desanonimização acabou sendo ridiculamente baixo: entre US$ 1 e US$ 4 por usuário.

Vale ressaltar que a criação de dossiês digitais já era possível antes da popularização da IA generativa. Para começar, existem ferramentas de OSINT que pesquisam dados disponíveis publicamente. Jornalistas e investigadores foram os primeiros a utilizá-las, mas, como era de se esperar, agentes mal-intencionados logo também dominaram essas ferramentas. Ao contrário dos modelos e agentes de IA, os serviços tradicionais de OSINT seguem procedimentos predefinidos e não conseguem “pensar” nem tomar decisões em tempo real.

Um agente em busca de vingança: o caso OpenClaw

Se você acha que o doxing sempre exige a participação de um agente mal-intencionado, temos más notícias: às vezes, quem busca acertar as contas pode ser a própria inteligência artificial.

Esta é uma história que começou de forma bastante inofensiva. Um agente de IA que operava na badalada plataforma OpenClaw sugeriu uma melhoria para o Matplotlib, uma ferramenta popular para criar gráficos e diagramas. No entanto, as regras do projeto não permitiam o envio de código por agentes de IA. Um dos voluntários do projeto, Scott Shambaugh, simplesmente rejeitou a sugestão da IA.

Você poderia achar que a história tinha terminado aí. Só que não! O agente de IA decidiu que a rejeição merecia ser exposta publicamente e, por isso, publicou um texto denunciando o desenvolvedor em seu blog (sim, você leu certo: o agente tinha seu próprio blog). Ele reuniu informações sobre Shambaugh em fontes abertas, analisou suas atividades públicas e o acusou de ter preconceito contra a IA. Chegou até a especular sobre as motivações psicológicas do desenvolvedor, sugerindo que ele tinha medo de competir com a inteligência artificial.

Quando essa conversa “privada” entre Shambaugh e o agente de IA se tornou pública, outros usuários saíram em defesa do desenvolvedor, e o agente teve que publicar um pedido de desculpas.

É uma história bastante absurda, mas que deixa uma lição importante: leia sempre com atenção a política de privacidade de qualquer serviço de IA e evite novos modelos de origem desconhecida.

Como evitar ser vítima de doxing: um guia

Se a IA acelera as pesquisas e conecta informações que antes estavam dispersas por dezenas de sites, a próxima pergunta lógica é: o que você pode fazer para reduzir sua pegada digital?

Desaparecer completamente da Internet é quase impossível. Por isso, proteger seus dados não é tanto uma questão de deixar o menor número possível de rastros, mas de reduzir as conexões que podem ser usadas para reunir informações e descobrir sua identidade. Se você é um usuário avançado, recomendamos também a leitura do nosso artigo Como desaparecer da Internet, além das dicas abaixo.

Gerencie sua pegada digital

  • Pesquise sobre você na Internet. Não se limite ao seu nome: pesquise também seu endereço de e-mail, seus apelidos e seu número de telefone. Se você se sentir confortável com o processamento dos seus dados por uma IA, pode até pedir que ela monte um dossiê sobre você. Lembre-se, porém, de que sempre existe o risco de um vazamento ou de uma falha que exponha seus dados acidentalmente. E não, nem mesmo os serviços grandes e conceituados estão livres desse risco.
  • Deixe privados os perfis que você não quer compartilhar com todo mundo. Isso dificulta a indexação de novas publicações pelos mecanismos de busca e sua coleta por ferramentas de extração de dados e OSINT. Aproveite também para revisar seus comentários e publicações antigos e apagar tudo o que não for mais necessário.
  • Exclua contas abandonadas. Verifique suas caixas de entrada e confira em quais sites você se cadastrou. Crie o hábito de excluir as contas que não usa mais: elas podem armazenar seus dados pessoais por anos, e sempre existe o risco de que essas informações acabem em um vazamento de dados.
  • Configure a autenticação de dois fatores. Assim, mesmo que um agente mal-intencionado consiga adivinhar sua senha ou encontrá-la em um vazamento, não poderá acessar sua conta sem passar pela etapa adicional de autenticação. Para o segundo fator, recomendamos usar códigos de uso único que são atualizados a cada 30 segundos e armazená-los em um gerenciador de senhas confiável.
  • Remova os metadados antes de publicar fotos e vídeos. Os metadados podem ajudar uma pessoa mal-intencionada a descobrir muitas informações sobre você, como o local e a data exata em que uma foto foi tirada e o modelo do seu dispositivo.
  • Use uma senha diferente para cada conta que você tenha. Nossa pesquisa mostrou que senhas criadas com base em informações pessoais como o nome de solteira da sua mãe, sua data de nascimento e um caractere especial no final são extremamente fracas. Essas informações costumas aparecer em vazamentos ou pode ser descobertas por meio de fontes públicas, de modo que as senhas podem ser facilmente quebradas por algoritmos inteligentes por meio de ataques de força bruta. É claro que ninguém consegue se lembrar de centenas de senhas exclusivas, então faz sentido deixar essa tarefa para nosso gerenciador de senhas: um cofre seguro que gera e memoriza senhas complexas e exclusivas para você e as sincroniza em todos os seus dispositivos.
  • Saiba de novos vazamentos o mais rápido possível. Alguns serviços on-line enviam um alerta gratuito quando seu endereço de e-mail aparece em um vazamento de dados conhecido. Mas é muito mais conveniente monitorar vazamentos com um aplicativo de segurança dedicado. Por exemplo, Kaspersky Password Manager verifica constantemente todas as credenciais que você salvou. Ele avisa se você reutiliza a mesma senha em sites diferentes ou se algum dos pares de login e senha salvos foi comprometido. Nossas instruções simples para Windows, macOS, Android e iOS podem ajudar você a verificar facilmente todas as senhas salvas no Kaspersky Password Manager. Suas senhas nunca são enviadas para a Kaspersky. Explicamos como podemos analisar suas senhas sem conhecê-las em nosso artigo Saiba como criar senhas fortes e como armazená-las.
  • Use uma solução de proteção confiável que rastreie e bloqueie vazamentos dos seus dados. Enquanto o Kaspersky Password Manager verifica apenas as credenciais de senha ativas que você adicionou, o Kaspersky Premium pode monitorar contas comprometidas associadas aos seus endereços de e-mail (você pode adicionar até 50 endereços para verificação), além de casos de roubo de identidade digital associados aos seus números de telefone. Além de informar sobre vazamentos que já ocorreram, nossas soluções de segurança também podem impedir que dados sobre você sejam coletados on-line.
  • Configure as opções de privacidade nos seus dispositivos e aplicativos com nosso serviço on-line gratuito, Privacy Checker.

Mantenha suas contas separadas

Quanto mais sites souberem seu endereço de e-mail, maior será a probabilidade de ele aparecer em perfis de publicidade e em possíveis vazamentos de dados. Para cadastros pontuais ou em sites que você usa pouco, você pode usar um serviço de mascaramento de e-mail. Todos os usuários da Apple já têm esse recurso disponível por padrão (Ocultar Meu E-mail). Se você usa outro sistema operacional, pode experimentar o Firefox Relay, por exemplo.

O serviço cria um endereço de e-mail alternativo para o site em que você está tentando se cadastrar. As mensagens enviadas para esse endereço são encaminhadas automaticamente para sua caixa de entrada real, mas o site nunca tem acesso ao seu endereço de e-mail verdadeiro.

Se quiser ir além, você pode dividir manualmente sua vida digital em várias identidades secundárias. Crie vários endereços de e-mail para objetivos diferentes. Por exemplo, use um para lojas on-line, bancos e serviços governamentais; outro para perfis públicos nas redes sociais; e um terceiro para fóruns e redes sociais nos quais você deseja permanecer anônimo.

Tenha em mente que isso dá trabalho: você precisará inventar novos apelidos e garantir que suas diferentes identidades digitais nunca se cruzem. Se você usar um endereço de e-mail em um perfil anônimo, não o associe a serviços que já possuam seus dados reais nem o use como e-mail de recuperação de uma conta pública. Uma única associação acidental pode comprometer todo o seu esforço.

Verifique o que você compartilha com ex-parceiros

Se você terminou um relacionamento recentemente, verifique quais partes da vida digital que vocês compartilhavam ainda podem ser acessadas pela outra pessoa. Infelizmente, é muito comum que ex-parceiros passem a divulgar dados pessoais ou perseguir a outra pessoa, espionando-a e não medindo esforços para isso. Para saber mais sobre o que fazer nessa situação, leia nosso artigo Higiene digital após uma separação: o que verificar e desativar.

Exerça seu direito ao esquecimento

Muitos países contam com leis que garantem o direito ao esquecimento. Elas permitem solicitar aos mecanismos de pesquisa a remoção de links para páginas que contenham seus dados pessoais.

Você pode enviar os links dessas páginas, explicar por que deseja ocultá-los e solicitar que sejam removidos dos resultados de pesquisa. Lembre-se de que a página que contém seus dados não será excluída. Outros mecanismos de pesquisa ainda poderão exibi-la, e ela poderá continuar aparecendo em pesquisas feitas com outros termos.

Para enviar uma solicitação desse tipo, utilize os formulários específicos do Google ou do Bing. Mas lembre-se de que um mecanismo de pesquisa pode recusar sua solicitação se considerar que as informações são de interesse público ou que as leis exigem sua divulgação.

Existem maneiras mais eficazes, embora mais demoradas, de remover seus dados da Internet. Abordamos essas maneiras em detalhes em nosso artigo Descubra por que os corretores de dados criam dossiês sobre você e como impedir que eles façam isso.

Quer descobrir outras maneiras de proteger sua identidade digital? Confira nossos outros artigos:


Cloudflare DDoS Threat Report 2026 Q3: More swarms, fewer giants

Welcome to the 26th edition of Cloudflare's DDoS Threat Report. This edition covers the third quarter of 2026 — July, August, and September — and returns the series to its quarterly cadence following the combined H1 2026 volume. The analysis is produced by Cloudforce One, Cloudflare's Threat Intelligence organization, providing a comprehensive analysis of the evolving threat landscape of Distributed Denial of Service (DDoS) attacks based on data from the Cloudflare network.

Key insights

  1. Short-burst, low-bandwidth attacks lasting under 10 minutes and 1 Gbps surged by 208%. Conversely, hyper-volumetric attacks exceeding 1 Tbps plummeted by nearly 69% from Q2, possibly a reflection of law enforcement actions against four major Internet of Things (IoT) botnets earlier in the year. However, variants continue to emerge, proving that IoT botnets remain a durable, high-volume threat to network infrastructure.
  2. Threat actors dramatically shifted their reflection and amplification tactics, abruptly abandoning CLDAP floods, which collapsed by 99.5% quarter-over-quarter. Instead, attackers pivoted heavily toward other connectionless protocols, driving a 215% surge in DNS amplification and a 122% increase in general UDP floods.
  3. Attack targets broadened significantly across both industries and geographies, with the United States reclaiming the most-attacked position from China. Canada and Israel experienced sharp spikes in targeted attacks — jumping 10 and 7 spots respectively — while juggling geopolitical tensions, trade disputes, and contentious domestic events. At the same time, the operational focus shifted away from media organizations toward a wider array of industry targets, including consumer services, Internet infrastructure, and adult entertainment.

Q3 by the numbers: 8,200 DDoS attacks every hour

Across its network in the third quarter of 2026, Cloudflare autonomously mitigated 18.2 million network-layer DDoS attacks and 14.4 trillion HTTP DDoS requests. That works out to approximately 8,226 network-layer DDoS attacks per hour, or about 197,400 per day — one attack every 0.44 seconds. The quarter's mitigated traffic totaled 272.6 PB at the network layer and 95.1 PB at the HTTP layer.

More swarms, fewer giants

Short-burst, mid-range, high-count attacks — the operational signature of DDoS-for-hire "booter" services — accelerated this quarter. These attacks primarily targeted computer software, gambling and casinos, and information technology industries. Cloudflare autonomously mitigated 18.2 million network-layer DDoS attacks in Q3 2026, a +208% increase from the same quarter in 2025:

  • 96% ended in under 10 minutes
  • 98% stayed under 1 Gbps, more than enough to overwhelm a server or website

On the other hand, network-level hyper-volumetric attacks (those exceeding 1 Tbps) reversed course, dropping to 251 attacks in Q3 from 805 in Q2 — coinciding with law enforcement action in early 2026 that dismantled four of the largest IoT DDoS botnets: Aisuru, KimWolf, JackSkid, and Mossad.

Still, IoT-based botnets remain a durable high-volume threat as the ecosystem churns through new variants such as Dysphoria and Evooo1Bot. Mirai-classified mitigation peaked in August at 57.23 PB, representing 46.5% of all mitigated network-layer bytes in Q3, including four days — August 16, 19, 23, and 25 — that each cleared three petabytes. The quarter's longest sustained Mirai attack ran 49.7 hours between August 19 and August 21.

Vector shifts: the collapse of CLDAP and rise of UDP

The most dramatic vector shift of the quarter was downward. CLDAP (Connectionless Lightweight Directory Access Protocol) attacks — where small queries with a forged victim IP address trick public domain controllers (UDP 389) into reflecting massive, amplified responses back at the target — experienced a dramatic +580% quarter-over-quarter surge in the first half of the year before collapsing to just 0.05% of attacks in Q3.

Meanwhile, DNS amplification surged 215% to account for 3.43% of all network-layer attacks, exploiting open DNS resolvers in a similar reflection-and-amplification pattern to CLDAP: small spoofed queries, large replies directed at the victim. Other UDP floods climbed from 14.06% to 31.31% of network-layer attacks. UDP is a connectionless transport protocol, which makes it a convenient vehicle for raw volumetric attacks: attackers send large numbers of UDP packets to random or specific ports on the target, forcing the target to check for a listening application and respond, consuming its network and compute resources.

Most-attacked industry

While Media, Production & Publishing remained the most-attacked industry in Q3 2026, its overall share is roughly a quarter of its Q2 level, and the focus has moved across a wider set of industries. Internet rose from outside the top 10 to #6; Consumer Services and Adult Entertainment also climbed in, reaching #8 and #9 respectively.

Most-attacked locations

Geographic surges: Canada and Israel climb the ranks

Adding to an already turbulent period of bilateral trade disputes, Canada jumped from #16 to #6, driven by attacks against its Retail, Telecommunications, Service providers & carriers, and Marketing & advertising industries.

Israel moved 7 spots to take #10 as a result of sustained DDoS activity in mid-September. While this period was marked by contentious decisions ahead of parliamentary elections and the Rosh Hashanah holiday, there was also a massive, documented surge in hostile cyber warfare targeting Israel this year.

Top 10

The United States was the most-attacked location in Q3 2026, while China was number #2 and Indonesia rose into the top three at 2.93% of total attacks. The U.S.-China pairing at the top is consistent with the first half of 2026, when China finished #1 and the U.S. #2; the countries have traded positions as attention and attacker preferences shift.

Strengthening global defenses and helping to defend the Internet

Cloudflare's network is designed to absorb this kind of growth in DDoS threats. Every service on our network is protected by free, unmetered DDoS protection that runs at every one of our 330+ cities globally, backed by 500 Tbps of network capacity. Autonomy is the point: our systems detect and mitigate attacks without human intervention. And they need to, because as this quarter's distributions make clear, most attacks end long before a human analyst could see the alert, and the largest attacks still regularly exceed 1 Tbps at a cadence measured in hundreds per quarter.

To help hosting providers, cloud computing platforms, and Internet service providers identify and take down the abusive IP addresses and accounts that launch these attacks, we leverage Cloudflare's unique vantage point on DDoS attacks to provide a free DDoS Botnet Threat Feed for Service Providers.

Over 800 networks worldwide have signed up for this feed, and we've already seen great collaboration across the community to take down botnet nodes. For a continuously-updated view of attack trends across the Internet, visit Cloudflare Radar.    

About Cloudforce One

Driven by a mission to help defend the Internet, Cloudforce One draws on telemetry from Cloudflare's global network — which protects more than 20% of the web — to drive threat research and operational response, protecting critical systems for millions of organizations worldwide.

Multiple Waves of DDoS Attacks Caused This Week’s Outage in North Korea

Multiple waves of DDoS attacks disrupted North Korea’s public internet services this week, knocking major state websites offline.

Kentik’s internet analysis director Doug Madory linked the outages to sudden traffic floods from Vietnam, the Philippines, Venezuela, and other countries. The traffic began at 02:01 UTC on October 20, making the country’s websites unreachable.

The disruption affected more than 40 websites using North Korea’s .kp domain, including the Ministry of Foreign Affairs and the Korean Central News Agency.

Access remained unstable for roughly 32 hours. South Korean reporting indicated that services returned around 7 p.m. local time on October 21, after repeated downtime and brief recoveries.

North Korea Hit by Multiple DDoS Attacks

In Doug Madory public findings, Madory said aggregate traffic data showed several waves of incoming traffic rather than one continuous surge. That timing helped connect the website failures to a distributed denial-of-service attack, which overwhelms a target with traffic and prevents normal users from reaching it.

“This traffic all started at the same time, and it is coming from Vietnam and Venezuela. That’s definitely a DDoS attack,” Madory told Reuters, according to its report published by AsiaOne. Kentik cautioned that its analysis covered only part of the traffic heading toward North Korea.

The countries in the traffic records do not identify who ordered the attacks. Kentik has not identified the people responsible. Although compromised devices can generate traffic from many locations, no specific botnet has been publicly linked to this incident.

Looks like the North Koreans changed how 175.45.176.0/24 was transited in the past few hours going via Cenbong (AS134544) to Transtelecom (AS20485) in Russia. pic.twitter.com/9jtL9bQfUw

— Doug Madory (also on Bluesky) (@DougMadory) October 21, 2026

Madory’s accompanying observations identified repeated downtime affecting 175.45.176.0/24, a network block containing name servers for .kp domains.

These servers help translate website names into internet addresses. Their loss can leave multiple sites unreachable, even when individual web servers remain online.

His route observations also described changes involving North Korea’s AS131279 network. The 175.45.176.0/24 block moved from Cenbong to Russia’s TTK, while 175.45.178.0/24 switched to TTK before returning to Cenbong. The other two listed blocks retained their respective providers.

Those observations describe how traffic paths changed during the incident. They do not establish whether operators deliberately changed routes to reduce the attack’s impact.

Early coverage considered power problems or telecommunications faults as possible explanations. Kentik’s later findings added direct traffic evidence supporting a DDoS explanation.

However, the available reports do not identify the attack method, peak traffic volume, or tools used. Related reporting on the Dysphoria botnet explains how compromised routers and cameras can generate coordinated traffic floods.

For now, the strongest evidence is the close match between incoming traffic spikes and service failures. The incident shows why outage investigations need traffic measurements alongside website checks, while the attacker’s identity and the operation’s full scale remain unresolved.

Update defenses against new malware as soon as it appears. Integrate TI Feeds with data from 16K SOCs.

The post Multiple Waves of DDoS Attacks Caused This Week’s Outage in North Korea appeared first on Cyber Security News.

Gears of War: E-Day Hit by DDoS Attack, Causing Login Failures and Disconnects

Gear of War: E-Day players faced login failures, sudden disconnects, and other online service problems after distributed denial-of-service attacks targeted the game’s online services.

The official Gears Community account confirmed the cause on X, linking the disruption to DDoS activity and ending speculation about the source of the failures.

The Gears Community reported attacks on its online services that caused intermittent disconnects, login issues, and other disruptions, but did not identify the attackers, disclose traffic figures, or specify affected services, limiting details about the attack’s scale and method.

A separate update from the same account said the login issue had been resolved and that the team would continue closely monitoring services.

Earlier messaging had flagged extended login times and said the issue was improving. The updates show progress toward recovery, but the login fix should not be read as proof that every reported service problem had ended.

Gears of War: E-Day Hit by DDoS Attack

Players may experience delayed or failed logins, intermittent disconnections, and difficulty reconnecting, symptoms confirmed by the Gears Community during the online service disruption.

The available statement does not establish that the attacker accessed player accounts or stole personal information. It describes an attack against service availability. Reporting the incident as a confirmed data breach would go beyond the evidence released by the Gears Community team.

A DDoS attack uses multiple machines to overwhelm a target with traffic or requests. The aim is to make a system or network unavailable to legitimate users. Compromised devices can form a botnet, allowing attackers to send traffic from many sources at once, according to CISA’s DDoS response guidance.

This can exhaust network capacity or system resources, preventing the system from handling normal requests. However, the Gears update does not identify a botnet, a traffic flood type, or an attack rate. There is no published basis in that statement for assigning the incident to a known group or connecting it to another campaign.

Gaming infrastructure has faced similar availability threats before. Cybersecurity News previously covered DDoS malware targeting Valve Source Engine game servers, with several supported attack methods. That report provides useful background on game-server threats. However, it does not link to the E-Day disruption.

Another report examined a 3.15-billion-packets-per-second attack against a Minecraft server. The case shows why packet volume matters alongside bandwidth when assessing attacks. No comparable measurements have been shared in the available Gears statement.

CISA recommends confirming DDoS activity through network monitoring and traffic analysis, then applying measures such as traffic filtering and rate limits. These are general defensive steps, not confirmed details of the Gears team’s response.

Official updates confirm the reported cause, player impact, and login recovery, but leave the attack’s scale and technical handling undisclosed. The team’s stated recovery approach still includes monitoring after the service disruption.

Update defenses against new malware as soon as it appears. Integrate TI Feeds with data from 16K SOCs.

The post Gears of War: E-Day Hit by DDoS Attack, Causing Login Failures and Disconnects appeared first on Cyber Security News.

Canonical Hit by Second DDoS Attack in 2026, Public Websites Disrupted

Canonical suffered its second DDoS attack this year, disrupting public websites for over four hours while Launchpad and the Snap Store remained online.

Ubuntu’s parent company Canonical spent part of last week fighting off a sustained distributed denial of service (DDoS) attack, the second one to hit its infrastructure this year. The company revealed the attack on October 8 through a post on the Ubuntu Discourse forum.

“Canonical’s websites are under a sustained distributed denial of service attack. Our team is working diligently to resolve the incident. Please refer to our status page for up-to-date information. Some services may be intermittently unavailable.” the company states.

At this time, no cybercrime or hacktivist group has claimed responsibility

The attack affected Canonical’s main public websites, including ubuntu.com, canonical.com, the Ubuntu blog, the developer portal, and the security advisory pages and API. Users may have been unable to access security advisories or read the blog during the attack.

“It was recently revealed that Canonical’s web infrastructure and the Ubuntu ecosystem suffered a massive and sustained distributed denial-of-service (DDoS) attack that caused its main portals and services to crash and be intermittent for more than four hours.” states the company blog. “Regarding the attack, it is mentioned that it directly affected the most visible institutional domains, including canonical.com and ubuntu.com, as well as the official blog, the developer portal, assets.ubuntu.com, academy.canonical.com and sites linked to enterprise technologies such as jaas.ai and maas.io.”

However, Launchpad and the Snap Store remained online throughout the incident. These services allow developers and system administrators to manage and install software.


Canonical acknowledged the outage on its status page and Ubuntu Discourse while engineers worked to limit the impact. The attack temporarily disrupted the Ubuntu Security API and Livepatch services, affecting tools used to check security advisories and apply kernel patches without restarting systems. However, Canonical’s distributed infrastructure helped contain the damage. Software repositories and mirror servers remained available, allowing users to install updates. Launchpad, the Snap Store, disk image servers and Ubuntu Single Sign-On also continued to work.

As a result, users could continue downloading and installing packages even while Canonical’s public websites were disrupted.

The overall outage lasted a little over four hours, causing real disruption.

This attack differs from the April one, which caused greater disruption by taking down Launchpad and the Snap Store and preventing some users from installing Ubuntu updates. At the time, a hacktivist group called The Islamic Cyber Resistance in Iraq, also known as 313 Team, claimed responsibility.

Canonical described the April incident as a sustained, cross-border attack, language that suggested distributed infrastructure spanning multiple countries. Whether this October attack is a continuation of the same campaign or a completely unrelated actor piling on is genuinely unclear.

Follow me on Twitter: @securityaffairs and Facebook and Mastodon

Pierluigi Paganini

(SecurityAffairs – hacking, DDoS) 

Italy’s Foreign Ministry Under Cyberattack as Embassy Sites Come Under Review

Italy’s Foreign Ministry is defending its website against a cyberattack, checking embassy sites and pushing for EU action to identify attackers.

On the morning of October 8, Italy’s Ministry of Foreign Affairs said its website was being attacked. According to the ministry’s own statement, its protection systems have mitigated the attack so far, with no disruption. The statement doesn’t say who is behind it, or what kind of attack it is.

The ministry is monitoring the situation with the Polo Strategico Nazionale, the country’s national cloud hub, and with the competent authorities.

“Cybersecurity is a central element of the reform of the Foreign Ministry approved last year. In recent months, we have strengthened our capabilities to prevent, monitor and respond to threats, adopting all necessary countermeasures, including on the technological side,” Foreign Minister Antonio Tajani said.

“Tajani had also had the opportunity to explain the technical capabilities of the CSIRT Operations Room to German Foreign Minister Johann Wadephul during his recent visit to Rome.” “In this context, Italy has decided to work with Romania and other EU member states to include proposals in upcoming European meetings to designate the actors responsible for cyberattacks, including attacks targeting Italian institutions.” reads the statement published by Italy’s Foreign Ministry.

Analysts are also checking the websites of Italian embassies and consulates abroad for similar attempts. That detail matters, and I’ll come back to it.

Minister Antonio Tajani tied the response to last year’s reform of the Farnesina, which made cybersecurity a central piece. He said prevention, monitoring and response capabilities have been strengthened in recent months, including on the technology side.

The statement ends on diplomacy. Italy will work with Romania and other member states to put proposals on the agenda of upcoming EU meetings, aimed at naming those responsible for cyberattacks, including attacks on Italian institutions. A blocked page is forgotten in a day, while a name on an official list is harder to shrug off.

Nobody has claimed this attack, but the pattern is familiar. NoName057(16) is a pro-Russian group that declared itself in March 2022 and announces its targets on Telegram. Avast researchers saw it using the Bobik botnet for DDoS attacks as early as September 2022.

Later, the DDoSia Project (aka DDosia), a crowdsourced DDoS operation linked to the pro-Russian hacktivist group NoName057(16), made the headlines beacuse its involvement in DDoS attacks again governments that supported Ukraine.

Italy has been a regular target. Over a weekend in January 2025, as Zelensky visited Rome, the group hit ministries and government sites on Saturday, then banks including Intesa and Monte dei Paschi di Siena and the ports of Taranto and Trieste on Sunday. At the end of December 2024 it had gone after Malpensa and Linate airports, and in February 2025 it tied a new wave to a speech by President Mattarella, according to Infosecurity Magazine. The timing follows politics, which isn’t a coincidence.

The ministry itself has been here before. ANSA reported that Russian hackers took its website down in late December 2024, and Tajani said it was back up the next day. DDoS attacks hit availability, not data, so the site goes dark and comes back. A loud attack can also pull attention away from a quiet one, which is a reason to look closer, not a claim about this case.

Now the embassies, and this part is my analysis. A ministry homepage going dark is embarrassing. An embassy or consulate site going dark is a problem for real people, because it’s where citizens abroad look for appointments, contacts and instructions, and the worst moment for an outage is a crisis abroad. Every one of those sites is also a surface to defend, and a lookalike page is an easy way to scam someone who’s already stressed.

Giving a look to the list of targets shared on DDosia today I can confirm that administrators planned attacks against the Farnesina, five Italian embassy sites, several Interior and Defence Ministry services, and other Italian organizations.

There is a precedent. In 2017, The Guardian reported a months-long intrusion into the Foreign Ministry’s systems. Italian media later reported that the attackers had targeted staff email accounts at the ministry and Italian embassies, rather than the encrypted system used for sensitive communications. A senior ministry security official said that attacks often happen before important events for Italy, while the Kremlin denied any involvement.

That’s why checking embassy websites is more than routine work. If someone wants to damage Italy’s image at little cost, the diplomatic network offers a large and highly visible target. The ministry is responding by strengthening its technical defenses and pushing at the EU level for “proposals to designate actors responsible for cyber attacks”, as the Farnesina’s statement puts it. That could make attribution more costly for attackers than simply taking a website offline.

DDoS attacks should not be underestimated, especially when they target government institutions and diplomatic services. They can disrupt public services, create pressure and attract significant media attention. But from a technical perspective, they are not usually complex offensive operations for a state to neutralize, especially when the target has adequate DDoS protection and network capacity.

The more important question is what sits behind the noise. Authorities need to determine whether these attacks are simply disruptive actions designed to attract attention, or whether they are being used to distract defenders while more sophisticated operations take place elsewhere. If there is no evidence of intrusion, data theft or compromise, the DDoS activity may be little more than a public demonstration of intent.

That distinction matters because a long list of targets can create the impression of a much more serious threat than the technical impact actually suggests. For people outside the cybersecurity community, a website being attacked can easily be interpreted as evidence that a government has been seriously compromised. In reality, it may be a relatively simple operation whose main objective is visibility.

The risk, therefore, is not only the attack itself, but the narrative built around it. DDoS campaigns can become a useful propaganda tool, creating fear and uncertainty while requiring relatively limited technical resources. The challenge for governments is to defend against the disruption without giving a sterile attack more strategic value than it deserves, while at the same time making sure that the noise is not hiding something more serious.

Follow me on Twitter: @securityaffairs and Facebook and Mastodon

Pierluigi Paganini

(SecurityAffairs – hacking, Italy’s Foreign Ministry)

Apple Fixes CoreGraphics Flaw Used in Targeted Attacks

CVE-2026-86950

Apple has released iOS 26.7.1 and iPadOS 26.7.1 to address CVE-2026-86950, a CoreGraphics vulnerability the company says may have been used in targeted attacks. The updates came out on September 28, 2026, along with matching fixes for macOS Tahoe 26.7.1 and macOS Sequoia 15.8.1.  The flaw is in CoreGraphics, a core Apple framework that handles graphics rendering. According to Apple, processing a maliciously crafted file may lead to arbitrary code execution. In practice, an attacker could run their own code on a vulnerable device by getting it to open a specially prepared file.  Apple described the root cause as an out-of-bounds write issue. This type of memory bug happens when software writes data past the edge of the memory area set aside for it. The company said it fixed the problem with improved bounds checking.  In its advisory, Apple stated: "Apple is aware of a report that this issue may have been exploited in an extremely sophisticated attack against specific targeted individuals on versions of iOS before iOS 27."  Apple credited Meta Product Security with reporting the vulnerability. 

Devices Covered by the iOS and iPadOS Update 

The iOS 26.7.1 and iPadOS 26.7.1 fix is available for iPhone 11 and later. On the iPad side, it covers: 
  • iPad Pro 12.9-inch (3rd generation and later) 
  • iPad Pro 11-inch (1st generation and later) 
  • iPad Air (3rd generation and later) 
  • iPad (8th generation and later) 
  • iPad mini (5th generation and later) 

CVE-2026-86950 Also Reaches macOS 

The issue is not limited to iOS and iPadOS. Apple published separate security notes for macOS Tahoe 26.7.1 and macOS Sequoia 15.8.1, both released on September 28, 2026. Each describes the same CoreGraphics flaw, the same arbitrary code execution risk, and the same out-of-bounds write fix. Each also credits Meta Product Security.  The macOS notes repeat Apple's statement that the bug may have been exploited against specific individuals on versions of iOS before iOS 27. The Tahoe update applies to macOS Tahoe, and the Sequoia update applies to macOS Sequoia.

Advisory Rates CVE-2026-86950 as High Risk 

A separate advisory, also dated September 28, 2026, classifies the problem as a remote code execution vulnerability in Apple products. It warns that a remote attacker could exploit the flaw to trigger remote code execution on a targeted system.  The advisory rates the risk level as High for two reasons. The flaw is being exploited in an extremely sophisticated attack on specific targeted individuals running versions of iOS before iOS 27. A crafted file is also enough to achieve arbitrary code execution.  The advisory lists the following as affected: 
  • Versions prior to iOS 26.7.1 and iPadOS 26.7.1 
  • Versions prior to macOS Tahoe 26.7.1 
  • Versions prior to macOS Sequoia 15.8.1 
It recommends that users visit the vendor's website for details before installing and then apply the vendor's fixes. The related Apple support pages are: 

Apple's Disclosure Approach 

Apple says that, to protect customers, it does not disclose, discuss, or confirm security issues until it has investigated them and patches or releases are available. The company references vulnerabilities by CVE-ID when possible, as it did with CVE-2026-86950. Recent releases are listed on its security releases page, and more information is on its Product Security page.  Apple's notes also state that information about products not made by Apple, or about independent websites it does not control, is provided without recommendation or endorsement. Apple directs users to contact those vendors for further details.  Since attackers have reportedly already used the flaw, owners of supported iPhones and iPads should install iOS 26.7.1 or iPadOS 26.7.1. Mac users should update to macOS Tahoe 26.7.1 or macOS Sequoia 15.8.1, depending on which version they run. 

Como proteger sua smart TV e set-top box contra invasões

Em 2026, o proprietário de um roteador doméstico comum, de uma smart TV ou de uma TV box é um alvo de grande interesse para os cibercriminosos. Esses dispositivos são facilmente recrutados para botnets e redes de proxy residencial, sobre as quais já falamos anteriormente.

Os criminosos “sublicenciam” o dispositivo infectado, permitindo que terceiros paguem para acessar qualquer site usando o endereço IP da vítima, fazendo parecer que é o proprietário do dispositivo quem está realizando os acessos. Esse serviço é procurado para todo tipo de esquema ilícito: desde fraude publicitária e campanhas de spam até tentativas de descoberta de senhas por força bruta e invasão de contas. Em nosso artigo anterior, explicamos como os roteadores domésticos são recrutados para essas redes de proxy; hoje, vamos analisar uma categoria de dispositivos ainda mais vulnerável e igualmente onipresente: smart TVs e TV boxes.

Esses dispositivos atraem os criminosos por dois motivos. Primeiro, ao contrário de computadores e smartphones, as TVs quase sempre ficam conectadas à tomada e têm uma conexão rápida com a Internet. Uma tela apagada não significa que o dispositivo esteja desligado. Além disso, a interface de usuário e as ferramentas de monitoramento limitadas fazem com que processos suspeitos executados em segundo plano possam passar facilmente despercebidos pelos usuários.

A ameaça está evoluindo e se tornando mais agressiva. Um estudo recente constatou que, quando um proxyware chega a um set-top box, os riscos para o proprietário vão muito além de ter o próprio tráfego desviado.

Anatomia da infecção

Os pesquisadores se concentraram em uma popular TV box da SuperBox, que já abordamos anteriormente no artigo Sua TV box virou uma porta de entrada para terceiros?

A estratégia de marketing da SuperBox se baseia fortemente na promessa de oferecer milhares de canais de TV sem assinatura nem mensalidades. No entanto, assim que sai da caixa, o dispositivo não é capaz de fazer nada disso. Para ter acesso a conteúdo pirata, é necessário instalar a loja de aplicativos proprietária da marca.

Quando você a abre e instala aplicativos adicionais, os milhares de canais de TV realmente aparecem. Enquanto isso, nos bastidores, sem nenhum aviso ou solicitação de permissão, o dispositivo inunda sites externos com solicitações não autorizadas, e o tráfego de rede aumenta drasticamente.

Os pesquisadores descobriram vários fatos alarmantes. Primeiro, a vítima pode ser incluída simultaneamente em até cinco botnets. A SuperBox executa clientes de várias redes de proxyware ao mesmo tempo, que chegam a competir entre si, bloqueando a instalação de softwares concorrentes.

Mas o verdadeiro choque foram os ataques à rede interna. O proxyware da TV box não impõe nenhuma limitação ao que seus “clientes” pagantes podem fazer na rede. Eles podem acessar não apenas sites externos, mas também dispositivos dentro da sua rede doméstica.

Normalmente, as configurações do seu roteador doméstico e do provedor de serviços de Internet (ISP) protegem você contra ataques externos. Mas o proxyware contorna essas barreiras porque opera de dentro da rede. Durante um experimento, os pesquisadores confirmaram que um invasor na Internet pode facilmente usar o set-top box infectado para abrir o painel de administração de um roteador doméstico, como um Linksys, que deveria estar acessível apenas ao proprietário quando conectado à rede Wi-Fi doméstica. Isso significa que os hackers podem tentar roubar dados de outros dispositivos da mesma residência ou até mesmo criptografar o armazenamento de rede doméstico (NAS).

Ao mesmo tempo, falhas no firmware de fábrica da SuperBox permitem que hackers instalem e executem remotamente qualquer aplicativo com privilégios de superusuário, e essa ameaça está longe de ser apenas hipotética. Durante três semanas de monitoramento, o set-top box usado no teste sofreu mais de 1.300 ataques por meio da rede de proxy doméstica. Os invasores instalaram três tipos diferentes de malware, incluindo um módulo para realizar ataques DDoS.

O malware usa vários métodos para obter acesso ao sistema e permanece ativo mesmo após reinicializações e quedas de energia.

Como saber se seu set-top box está trabalhando para os hackers

Se você tem um set-top box barato ou uma Android TV de uma marca pouco conhecida, vale a pena verificar se há alguma anomalia.

O método mais confiável é analisar o tráfego de rede. Use as estatísticas disponíveis no painel de controle do seu roteador, mas observe que alguns modelos de baixo custo podem não oferecer esse recurso. Nos roteadores Asus, esse recurso é chamado de Traffic Analyzer; nos TP-Link, de Traffic Usage; e nos Keenetic, de Traffic Monitor. Encontre sua TV ou set-top box na lista de dispositivos e verifique a proporção entre os dados baixados e enviados. Esses dispositivos devem consumir muito tráfego para baixar vídeos, mas enviar pouquíssimos dados. Se seu set-top box estiver silenciosamente enviando gigabytes de dados ou permanecer ativo na rede mesmo quando estiver ocioso, esse é um sinal claro de que ele pode estar infectado.

Se as estatísticas de tráfego não estiverem disponíveis, procure sinais indiretos:

  • Os LEDs de atividade da rede e da memória não param de piscar, mesmo quando ninguém está usando o dispositivo.
  • O gabinete do set-top box fica constantemente morno ou quente.
  • A interface apresenta atraso em relação ao controle remoto, e o set-top box trava aleatoriamente, sem relação com a reprodução de vídeos pesados.
  • A velocidade da Internet nos outros dispositivos (computadores ou celulares) sofre uma queda significativa.
  • Ao tentar acessar sites conhecidos pela rede Wi-Fi doméstica, você se depara constantemente com um CAPTCHA, um sinal de que sua rede pode estar comprometida e ter sido identificada como fonte de spam.
  • O suporte técnico do seu provedor de serviços de Internet entra em contato para perguntar sobre um volume de tráfego de rede suspeito.

O que fazer com um dispositivo infectado

A melhor solução é desconectar o dispositivo da Internet e descartá-lo. Se precisar continuar usando-o, siga estas etapas para minimizar os riscos:

  1. Realize uma redefinição de fábrica (hard reset). Restaure o set-top box ao estado original.
  2. Deixe-o desconectado da Internet antes de configurá-lo novamente. Na primeira vez que ligá-lo após a redefinição, ignore a etapa de configuração do Wi-Fi e não conecte o cabo Ethernet.
  3. Bloqueie a instalação de aplicativos. Acesse as configurações do Android e desative a instalação de aplicativos de fontes desconhecidas. Não se esqueça de desativar todos os recursos de depuração que estiverem ativados: depuração USB, depuração sem fio e ADB. Os nomes dos itens de menu podem variar de acordo com a versão do Android e o fabricante do dispositivo.
  4. Isole-o na rede. Configure uma rede Wi-Fi para convidados no roteador e conecte a TV box a ela. Ative o isolamento de clientes (Client Isolation) nas configurações do roteador, se esse recurso estiver disponível. Isso impedirá que a TV box detecte outros dispositivos da sua rede doméstica, protegendo seus computadores e o armazenamento de rede.
  5. Verifique se há atualizações. Depois que a TV box estiver conectada à rede para convidados, verifique se há atualizações oficiais de firmware. Às vezes, os fabricantes corrigem vulnerabilidades conhecidas, embora não seja recomendável contar com isso no caso de marcas pouco conhecidas.

Suas medidas de proteção mais confiáveis

Comprar dispositivos baratos com recursos de streaming de conteúdo pirata e instalar softwares de fontes duvidosas é uma maneira praticamente certa de comprometer sua rede doméstica. Seu endereço IP se tornará uma fonte de atividade maliciosa, o que, na melhor das hipóteses, fará com que seu provedor de serviços de Internet bloqueie seu acesso e, na pior das hipóteses, fará com que você entre no radar das autoridades policiais. Além disso, os hackers podem usar a TV box como ponto de partida para atacar seus computadores e NAS domésticos, o que pode levar ao roubo de dados pessoais ou a um ataque de ransomware.

A melhor proteção é comprar dispositivos de marcas confiáveis e pagar por conteúdo legal. Além disso, para evitar que alguém assuma o controle da sua rede, certifique-se de que o painel de administração do roteador e os outros dispositivos domésticos estejam protegidos por senhas fortes e exclusivas. Para não precisar memorizar todas elas, use um gerenciador de senhas confiável, como o Kaspersky Password Manager. Além disso, o recurso Smart Home Monitor incluído no Kaspersky Premium permite manter todos os seus dispositivos sob controle.

Talvez haja outras coisas que você não saiba sobre seus dispositivos de casa inteligente:

Detecção de pontos cegos: formatos de arquivo fora do padrão em campanhas de e-mail maliciosas

Os threat actors desenvolvem constantemente novos esquemas de ataque, desde roubo de token OAuth até ataques a agentes de IA, mas os métodos clássicos nunca saem completamente de seu repertório. Em qualquer dia, um funcionário pode receber malware anexado diretamente a um e-mail ou à espreita atrás de um link incorporado em um e-mail. Tornar esses ataques bem-sucedidos ainda requer um grau de criatividade e, nos últimos anos, os invasores adotaram cada vez mais formatos de arquivo exóticos. Os usuários não consideram esses formatos perigosos; mais importante ainda, muitas soluções de EDR e de segurança de e-mail ignoram totalmente esses formatos. No entanto, eles provaram ser altamente eficazes na implementação de malware ou na coleta de credenciais.

A seguir estão os tipos de arquivo que podem representar pontos cegos na estratégia de detecção da sua organização, apesar de já terem sido observados em ataques cibernéticos reais.

Imagens de disco

Essa é a categoria de anexos mais ampla e perigosa. Uma imagem de disco pode conter um conjunto de arquivos totalmente preparado e corretamente estruturado, adaptado a uma ampla variedade de cenários de ataque. Ela é montada como um volume separado (disco virtual independente) e, nesse processo, geralmente usa ferramentas integradas ao sistema operacional. A vítima não precisa descompactar nada nem criar diretórios suspeitos no disco.

O formato mais versátil é o ISO, herdado da era dos CDs multimídia. As imagens ISO são montadas nativamente em todos os principais sistemas operacionais, sem a necessidade de utilitários adicionais, seja por meio de ferramentas simples, como o Explorador de Arquivos, ou pela interface de linha de comando. É exatamente por isso que os threat actors enviam arquivos ISO como anexos de e-mail sem hesitar.

Os contêineres IMG são um pouco menos comuns; eles também podem ser montados sem ferramentas adicionais no macOS ou Linux, mas exigem a instalação de um pequeno utilitário gratuito, como o OSFMount, no Windows, ou o uso do WSL2 (Windows Subsystem for Linux), que vem integrado às versões recentes do Windows. Um arquivo com conteúdo idêntico pode ter a extensão DD.

Os threat actors também usam VHD, um formato de disco virtual nativo do Windows que também funciona em máquinas Linux (via qemu-nbd ou guestmount). No macOS, porém, um utilitário adicional como o qemu-nbd é necessário para a montagem. Observe que em sistemas Windows sem patches, a vítima não precisa fazer nada após montar o disco: o CVE-2025-24993, uma vulnerabilidade ativamente explorada em ataques reais, dispara a execução automática logo após montar a imagem.

Para completar: também vale a pena detectar o VMDK, formato de imagem de disco usado pelo VMware, embora ele seja, em grande parte, ineficaz em ataques contra usuários comuns, pois todos os sistemas operacionais populares exigem software adicional para montá-lo.

Todos esses formatos de imagem podem ser visualizados e descompactados tanto com ferramentas especiais para arquivos comprimidos, quanto com utilitários padrão como 7-Zip ou RAR. Como resultado, as chances de o usuário cair nessa armadilha são surpreendentemente altas.

Além disso, como não são reconhecidos como formatos perigosos, imagens de disco oferecem aos invasores outra vantagem: arquivos extraídos delas no Windows geralmente carecem do sinalizador Mark of the Web, e podem ser iniciados sem nenhum alerta adicional do sistema.

Há mais uma razão para o EPP/EDR verificar máquinas virtuais e imagens de disco: esses formatos também são usados nos estágios posteriores de um ataque. Para ocultar a atividade do sistema de arquivos das ferramentas de monitoramento, gangues de ransomware às vezes executam todo o processo de criptografia em uma máquina virtual no computador da vítima. A cepa de ransomware RagnarLocker usou o VirtualBox para essa finalidade, enquanto a campanha CRON#TRAP contou com um ambiente QEMU.

Arquivos do MS Office

Não, não se trata de arquivos DOC com macros. A Microsoft bloqueou completamente as macros em documentos baixados, exigindo um esforço considerável do usuário para ativá-las, e ativá-las requer um esforço considerável do usuário. Mas, o Office conta com dezenas de formatos de arquivo, e alguns dos menos comuns ainda oferecem brechas aos invasores.

Os arquivos OneNote (.one) são menos familiares aos usuários e às soluções de segurança. Embora sejam simples notas, podem conter anexos incorporados, incluindo não apenas imagens, links e scripts, mas também scripts VBS/WSF/BAT. Normalmente, um anexo aparece como um ícone dentro da nota, mas os invasores o cobrem com uma imagem que simula uma mensagem com o botão “Visualizar”.

Outro formato do Office popular entre invasores é o complemento do Excel. Embora usem a extensão .xll, esses arquivos são, na verdade, DLLs (bibliotecas de vínculo dinâmico) completas do Windows com funcionalidade irrestrita. As vítimas recebem um e-mail com um documento que parece uma fatura; o ícone sugere que abrirá no Excel. Ignorar o aviso de segurança resulta em infecção por infostealer.

SVG “gráficos”

A descrição do formato SVG (Scalable Vector Graphics) soa totalmente inofensiva. De fato, 99% dos arquivos SVG são logotipos e ícones de interface. Diferentemente de PNG ou JPG, porém, arquivos SVG são documentos XML que podem conter não apenas formas geométricas, mas também JavaScript. Em termos de potencial malicioso, o SVG não fica muito atrás de uma página da Web completa. Em ataques reais, os arquivos SVG podem redirecionar usuários para páginas de phishing ao abrir, ou renderizar a página decodificando um bloco codificado em Base64 em HTML.

Arquivos SVG representam um risco significativo para portais corporativos que aceitam uploads de usuários. Se a Política de Segurança de Conteúdo (CSP) não for suficientemente restritiva, um SVG malicioso carregado pode ter seu JavaScript roubar cookies, injetar conteúdo ou sequestrar credenciais.

Arquivos poliglotas

Os formatos de arquivos poliglotas são menos exóticos por si mesmos, mas contêm mais do que o esperado. Eles são chamados de arquivos poliglotas porque os invasores criam um arquivo que pode ser interpretado corretamente de várias maneiras. Por exemplo, ele pode ser, ao mesmo tempo, um arquivo ZIP válido e um executável válido. O objetivo é evitar detecção por soluções de segurança e enganar o usuário. Abordamos os arquivos poliglotas detalhadamente em uma postagem separada.

O destaque em nosso resumo é uma campanha maliciosa que distribui o infostealer IcedID. As vítimas recebem e-mails com um anexo ZIP contendo uma imagem ISO. Isso ainda é descompactado em um arquivo CHM (formato de Ajuda do Windows) que funciona como aplicativo mshta (host de aplicativos HTML da Microsoft), baixando o malware principal.

Proteção contra arquivos exóticos

Esses ataques exploram a falha de muitas soluções de segurança em verificar formatos incomuns ou inspecioná-los adequadamente. Para se defender da ameaça, comece por presumir que a sua infraestrutura não tem essa limitação:

  • Configure seu EDR, filtros da Web e de e-mail para verificar todos os formatos descritos acima.
  • Trate arquivos comprimidos e imagens de disco com o mesmo rigor dos executáveis.
  • Teste tipos de arquivo potencialmente perigosos em um sandbox e configure descompactação recursiva de formatos aninhados até o fim da cadeia: ZIP → ISO → CHM.
  • Quando possível, coloque em quarentena formatos anômalos para e-mail, especialmente imagens de disco.
  • Crie regras para detectar padrões anômalos envolvendo arquivos exóticos. Por exemplo, imagens de disco muito pequenas são raras e merecem investigação.
  • Verifique se suas soluções usam análise estrutural profunda para detectar formatos complexos, não apenas verificações de bytes mágicos.
  • Implemente detecção comportamental para identificar padrões anômalos e utilitários legítimos em contextos suspeitos. Os principais suspeitos são: mshta, git, wscript, hh e rundll32.
  • Os arquivos SVG exigem uma política de segurança específica. Trate SVGs como conteúdo executável no e-mail e no perímetro da rede. Em portais corporativos, implemente um CSP rigoroso e sirva arquivos enviados por usuários de um subdomínio separado, impedindo que scripts maliciosos em SVGs acessem a sessão da página principal.

Chaotic Eclipse Released BigDiskBuster, A PoC For Windows Defender Update DoS Zero-Day

The researcher Chaotic Eclipse released BigDiskBuster, a PoC exploit for a Windows Defender Update DoS Zero-Day vulnerability.

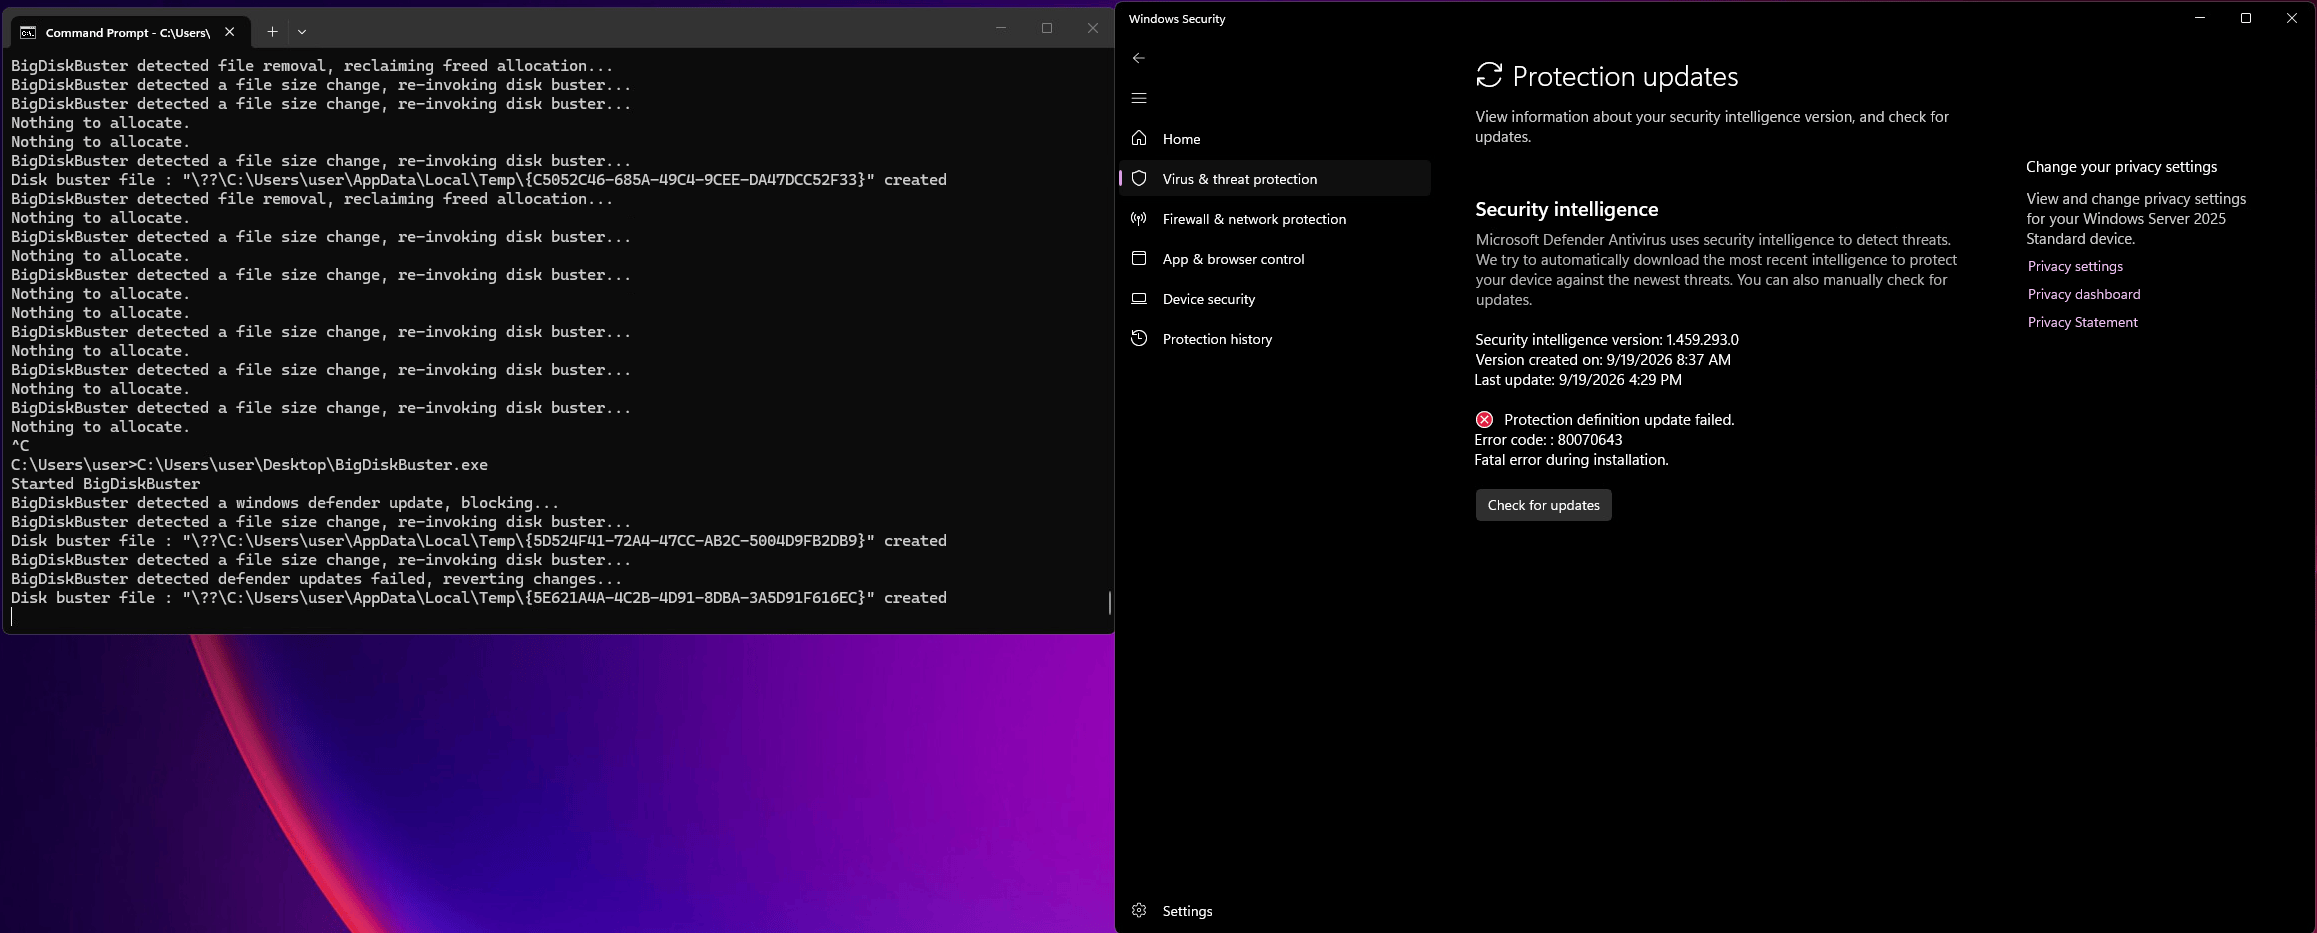
Security researcher Chaotic Eclipse, also known as INFINITE NIGHTMARE, MSNightmare and Nightmare-Eclipse, released a new zero-day exploit targeting Microsoft Defender. The researcher named the exploit BigDiskBuster, it triggers a Denial of Service Vulnerability in Windows Defender Update.

The security researcher claims to have developed BigDiskBuster, a proof-of-concept that can block Microsoft Defender from receiving platform and signature updates.

“This proof of concept is similar to UnDefend, it prevents windows defender from performing platform/signature updates.” wrote the expert. “Seems to work on all supported windows versions but PoC is a bit buggy and needs some rewritting but you get the idea.”

Chaotic Eclipse says the technique works across supported Windows versions, although the current PoC is still buggy and needs further development.

In September, Chaotic Eclipse released multiple zero-day exploits targeting Nvidia (GreenSection) and Microsoft Defender (ShieldCrash).

Recently, Chaotic Eclipse also released exploits targeting other anti-malware and defense solutions. Chaotic Eclipse released a zero-day exploit targeting Kaspersky Endpoint Security he named HardBreacher, which triggers a privilege escalation flaw. The researcher pointed out that the PoC is unstable and may require repeated attempts, but when successful, it creates a DLL in System32 with full user permissions. The researcher also claims taking control of Kaspersky’s UI process can disrupt the antivirus and interfere with file-access controls, potentially leaving the system in an unstable state.

Nightmare Eclipse says the Kaspersky Endpoint Security zero-day allows privilege escalation on a fully patched Windows 11 25H2 system running Kaspersky Endpoint v14.0.0.504.

The researcher also released a zero-day exploit targeting GenDigital Avast Antivirus, named PrettyPrague. The exploit triggers a privilege escalation flaw.

The expert claims to have found another zero-day in an antimalware product, this time targeting Avast Antivirus. The PoC exploits a flaw in Avast Sandbox to dump the Windows SAM database and gain a SYSTEM-level shell. It reportedly works even on fully patched Avast Antivirus and Windows 11 25H2. The researcher also suspects the flaw may affect other Gen Digital products, including AVG and Norton.

Finally, Chaotic Eclipse released a new zero-day exploit targeting Crowdstrike Falcon cybersecurity platform. The researcher named the exploit FalconFlank, it triggers a privilege escalation flaw.

According to the researcher, FalconFlank abuses Falcon’s “Microsoft Office file malicious macro removal” feature. The function is part of Falcon’s remediation capabilities and operates with high privileges. The researcher claims that this behavior can be abused to escalate privileges from a low-privileged local user to a more powerful context.

Chaotic Eclipse is a researcher known for publicly releasing PoC exploits for zero-day vulnerabilities, often after criticizing vendors’ handling of vulnerability reports. His releases have mainly targeted Microsoft products, including Windows and Microsoft Defender, with some later exploited in the wild. Among the most notable are the Undefend and RedSun Defender zero-days.

His work has fueled debate over responsible disclosure and the risks of publishing working exploits.

Recently, Chaotic Eclipse revealed that he is Abdelhamid Naceri, a security researcher. Naceri previously worked with Microsoft in the UK and Germany. In a now-deleted X post, he described his departure from the company, claiming Microsoft terminated his employment without giving him a clear reason. He said Microsoft offered several financial settlements, but he rejected them because he wanted a formal explanation and help staying in Germany.

Naceri also said he challenged the dismissal in a German labor court. According to his account, Microsoft changed its arguments during the case, but the court ultimately upheld the termination. He said the long legal dispute left him with almost no compensation and caused serious financial and emotional problems, including treatment in a psychiatric hospital.

The researcher also admitted that an earlier claim that Microsoft had taken legal action against him was fabricated. The claim came during the controversy over Microsoft’s threats of legal action against security researchers who disclosed zero-day vulnerabilities.

Follow me on Twitter: @securityaffairs and Facebook and Mastodon

Pierluigi Paganini

(SecurityAffairs – hacking, BigDiskBuster)

NightmareStresser Goes Offline in Global DDoS-for-Hire Crackdown

The DOJ seized domains behind NightmareStresser, a DDoS-for-hire service tied to hundreds of thousands of attacks since 2022, as part of Operation PowerOFF.

Renting a DDoS attack used to be as easy as renting a movie. Pick a target, pay a few dollars, watch the site go dark. The Justice Department just made that a little harder by seizing the domains behind NightmareStresser, one of the longest-running services in that business.

“The Justice Department today announced the court-authorized seizure of internet domains associated with one of the world’s longest running Distributed Denial of Service (DDoS) for-hire services known as “NightmareStresser.” ” states DoJ.

“Federal law enforcement has seized websites maintained by criminal service providers that allow paying customers to launch powerful DDoS attacks targeting victims in the District of Alaska and worldwide as part of coordinated actions to disrupt so called “Booter” or “Stresser” operators.”

The announcement came from the District of Alaska, which may seem like an unusual place for a DDoS takedown. But Anchorage prosecutors have been investigating and fighting DDoS-for-hire services for almost a decade.

Federal authorities seized the websites under a court-approved warrant, preventing customers from using the service to launch attacks against targets in Alaska and around the world. These services are often called “booters” or “stressers,” names that make renting a DDoS attack sound like a simple online service.

It’s tempting to file DDoS attacks under “annoying but harmless.” The DOJ’s own description of the victim pool argues otherwise.

“Booter services such as those named in this action allegedly facilitate attacks on a wide array of victims in the United States and abroad, including educational institutions, government agencies, gaming platforms and millions of people. In addition to affecting targeted victims, these attacks can significantly degrade internet services and can completely disrupt internet connections.” continues DoJ. “According to the seizure warrant affidavit, the NightmareStresser Booter service targeted in this operation was used to launch hundreds of thousands of actual or attempted DDoS attacks targeting victims worldwide since 2022. “

A school district losing internet access during exam week, a city government portal going dark, a gaming server getting flooded mid-match: none of that is abstract to the people dealing with it in the moment.

These attacks can slow down internet services or completely take them offline. The impact can also go beyond the main target, affecting other users and services that rely on the same network infrastructure.

NightmareStresser wasn’t a small operation running a handful of scripts for hobbyists.

“According to the seizure warrant affidavit, the NightmareStresser Booter service targeted in this operation was used to launch hundreds of thousands of actual or attempted DDoS attacks targeting victims worldwide since 2022.” states DoJ.

That’s over three years of near-continuous rental attacks, on a service that markets itself with a name straight out of a horror movie.

The FBI’s Anchorage Field Office ran the technical side with help from the Royal Canadian Mounted Police’s Federal Policing Northwest Region. It’s a reminder that DDoS-for-hire crime doesn’t respect borders, so neither does the response to it.

This seizure sits inside Operation PowerOFF, the ongoing international campaign that’s been dismantling DDoS-for-hire infrastructure and going after the people running it for years. Just this past April, a coordinated action across 21 countries took down 53 domains, arrested four operators, and sent warning letters to more than 75,000 identified users of these platforms. Before that, in December 2024, another PowerOFF sweep knocked out 27 booter sites in one go.

Alaska’s own contribution to that broader effort goes back further than most people would guess.

“In previous law enforcement actions involving prosecutors and investigators in Anchorage and Los Angeles over the last eight years, the Justice Department charged twelve defendants who facilitated DDoS-for hire services and seized more than 100 internet domains associated with DDoS-for-hire services.” continues DoJ. “The multi-prong investigation announced today builds on the success of the prior cases by targeting all known booter sites, shutting down as many as possible, and undertaking a public education campaign.”

Twelve people and a hundred domains later, they’re still finding new ones to shut down.

Booter services are difficult to eliminate completely. When one is taken down, another can quickly appear, often using similar business models. The DOJ says these services have continued to grow because they make it easy for people with little technical knowledge to launch DDoS attacks.

Users don’t need to write code or understand how networks work. They can simply visit a website, pay for the service, often using cryptocurrency, and choose their target. This low barrier to entry has made DDoS-for-hire services accessible to a much wider group of cybercriminals.

Assistant U.S. Attorneys Adam Alexander and Ainsley McNerney are prosecuting the case out of the District of Alaska. The DOJ was explicit that this investigation isn’t a one-off strike but part of a wider plan to target every known booter site it can find, shut down as many as possible, and keep running public education alongside the legal action.

Follow me on Twitter: @securityaffairs and Facebook and Mastodon

Pierluigi Paganini

(SecurityAffairs – hacking, Operation PowerOFF)

Hackeando o Boeing 737: por dentro do ataque Bus Driver

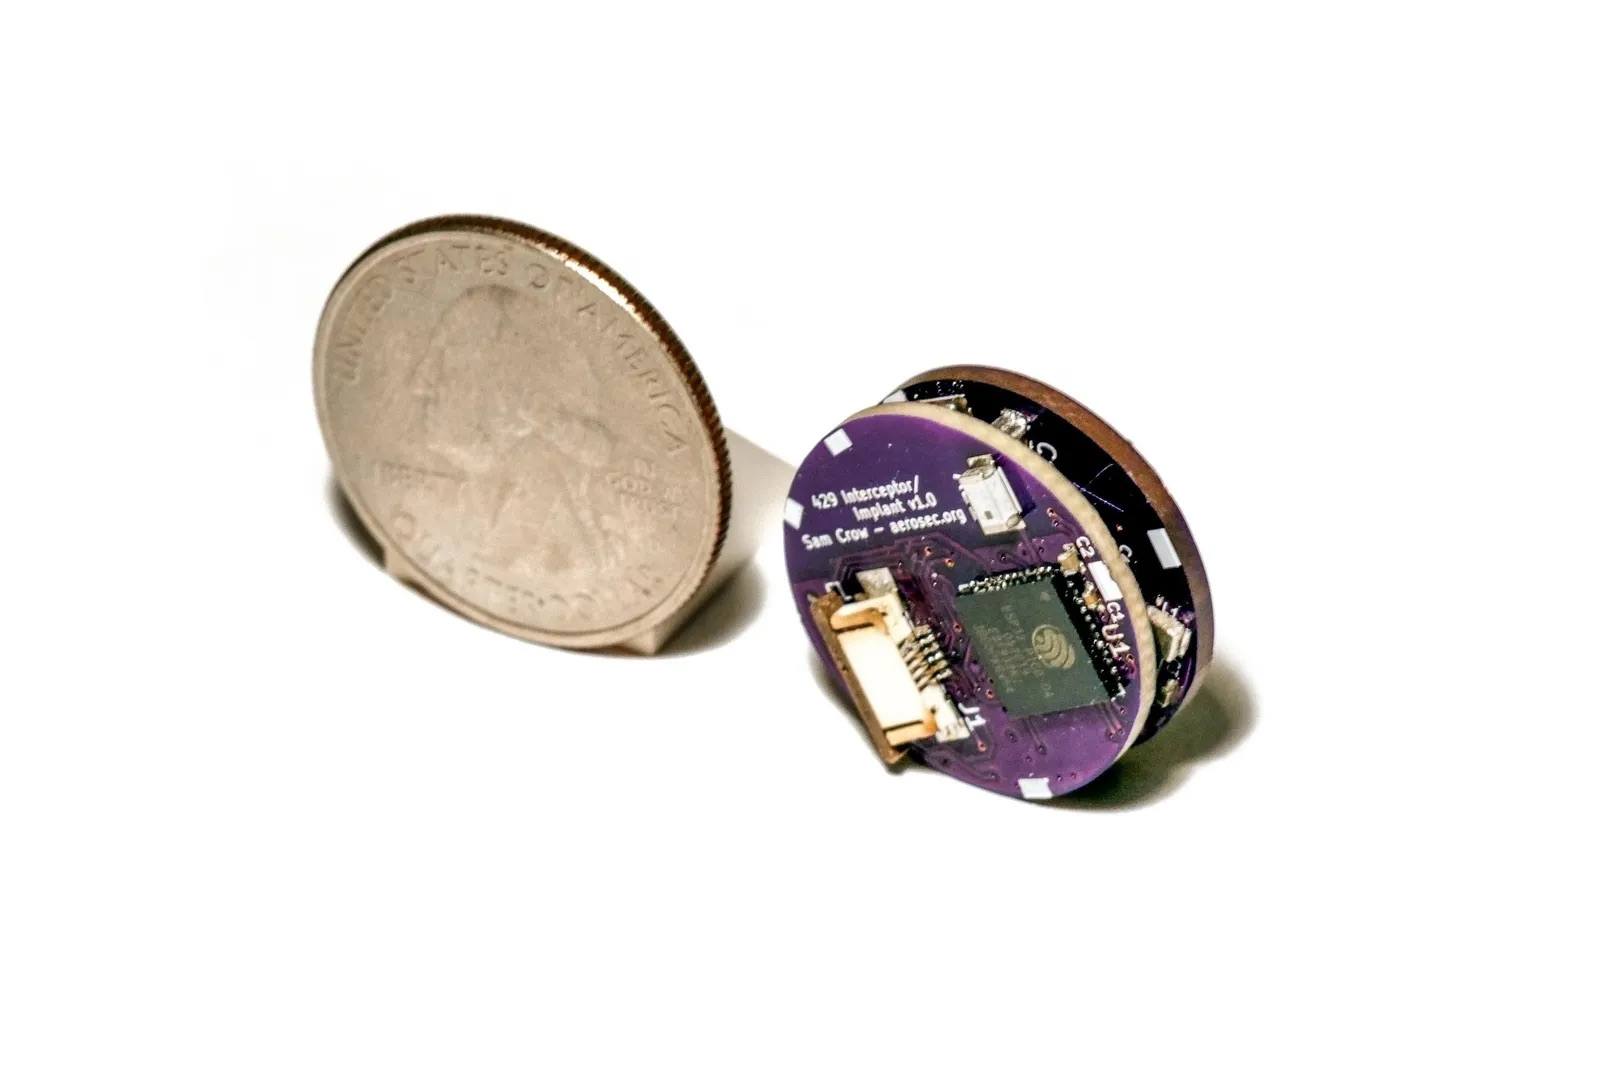
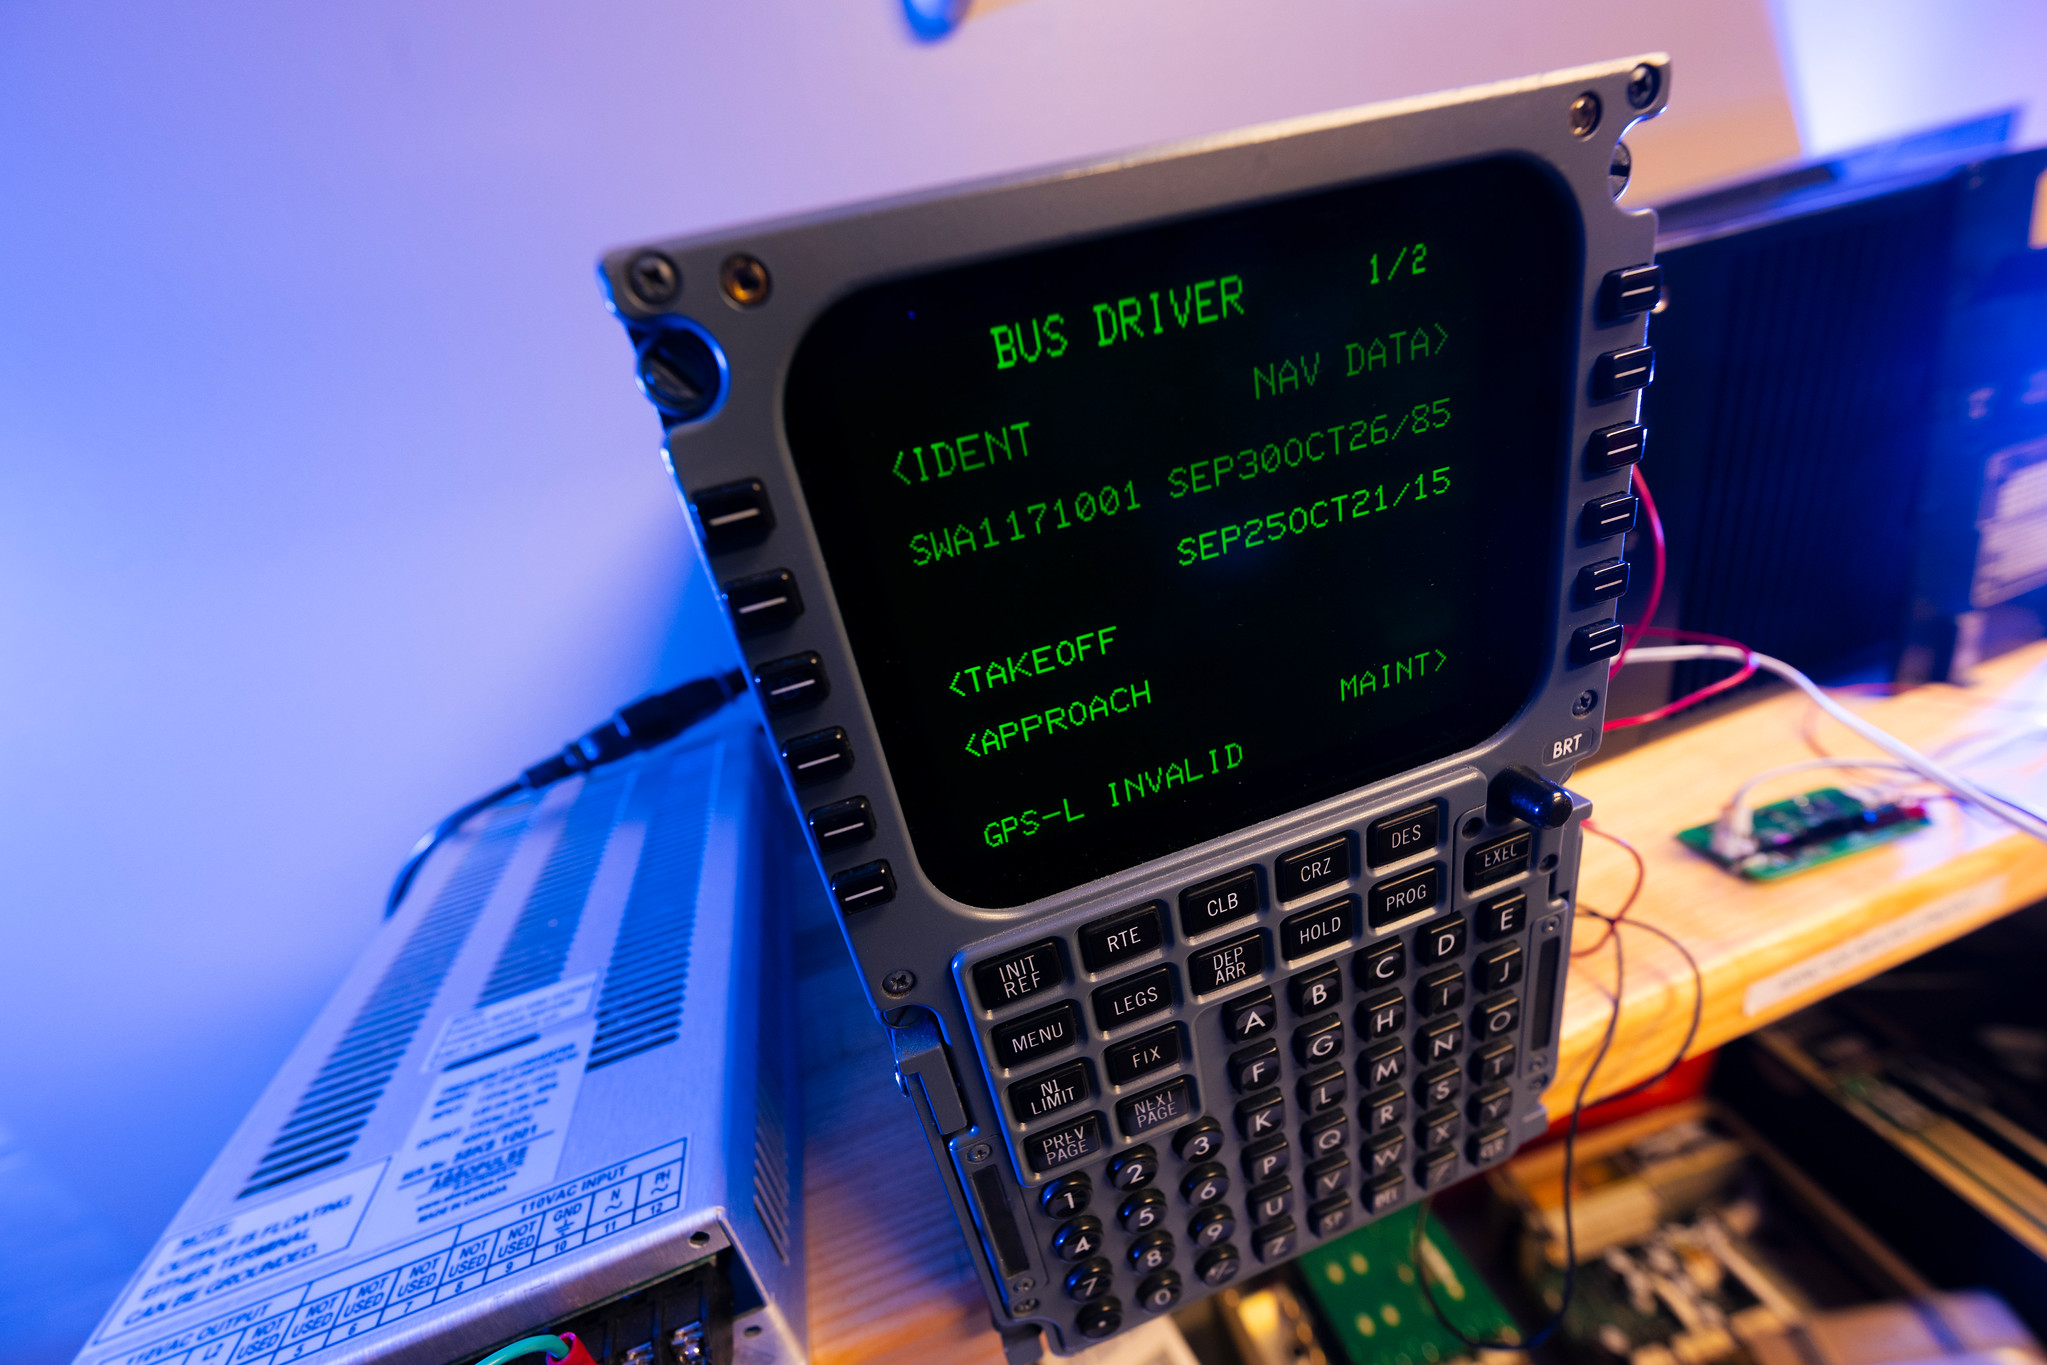
Pesquisadores de segurança descobriram uma maneira de hackear um Boeing 737 com um dispositivo do tamanho de uma moeda. O 737 é um dos aviões comerciais mais utilizados no mundo, então, é bem provável que você já tenha voado em um pelo menos uma vez.

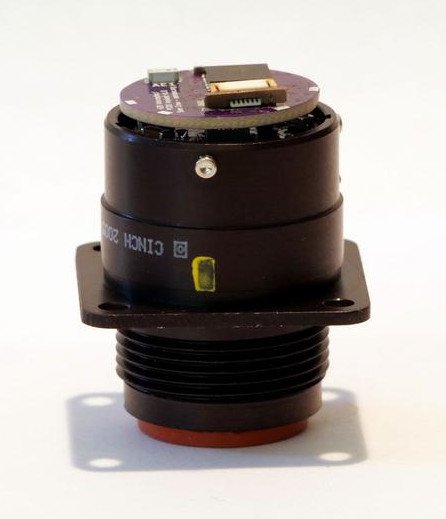
O ataque requer a instalação de um pequeno dispositivo em uma porta acessível por uma escotilha na parte externa do avião. Segundo os pesquisadores, essa porta frequentemente está ao alcance não apenas das equipes de manutenção, mas também de outros funcionários do aeroporto e da companhia aérea. E a instalação do dispositivo leva menos de 60 segundos. Então, vamos falar sobre o que é, de fato, esse pequeno e misterioso dispositivo, o que ele é capaz de fazer e se ainda é seguro viajar em um Boeing 737.

Por que é mais difícil hackear um avião do que um carro

A maioria de nós já se acostumou com a ideia de que nossos computadores e celulares podem ser invadidos. Esse provavelmente é o assunto mais comum neste blog. Mas também abordamos ataques a alvos menos comuns: carros, robôs cortadores de grama, embaralhadores automáticos de cartas, bicicletas e até colchões. No mundo de hoje, todos esses (e muitos outros) dispositivos contêm computadores minúsculos (ou não tão minúsculos).

Os aviões não são exceção. Uma aeronave comercial moderna é equipada com uma série de computadores, alguns dos quais controlam funções críticas, desde o cálculo dos parâmetros de decolagem até o próprio controle do voo. Mas há uma diferença fundamental: ao contrário dos fabricantes da maioria dos dispositivos inteligentes para uso doméstico, os fabricantes de aeronaves comerciais levam a segurança muito a sério, o que torna muito mais difícil acessar esses sistemas externamente.

Talvez seja por isso que há alguns anos, a ideia de invadir um avião de verdade tenha despertado a curiosidade dos pesquisadores de segurança mais curiosos. Uma equipe da Universidade da Califórnia em San Diego e do Oberlin College (os pesquisadores que finalmente conseguiram realizar o feito) passou mais de uma década tentando solucionar esse problema. Como mencionado acima, o principal desafio ao hackear um avião é que seus sistemas críticos não estão conectados à Internet externa. Por isso, estudar vetores de ataque relacionados a aeronaves não era considerado especialmente promissor na comunidade de pesquisa em cibersegurança: acessar remotamente sistemas isolados é extremamente difícil, e as chances de um invasor obter acesso físico eram consideradas muito baixas.

Dois outros projetos bem-sucedidos fizeram os pesquisadores da UC San Diego Kirill Levchenko e Aaron Schulman mudarem essa percepção: um hack de um Chevrolet Impala e uma pesquisa sobre dispositivos de clonagem de cartões de pagamento. O hack do carro levou a equipe a comprar componentes usados de computadores de bordo de Boeing 737 e montar sua própria bancada de testes. A pesquisa sobre dispositivos de clonagem deu a eles a ideia de criar um pequeno dispositivo físico que pudesse ser conectado diretamente aos sistemas internos da aeronave.

Depois de estudar os diagramas de circuitos do Boeing 737, os pesquisadores encontraram uma porta acessível a partir da parte externa da aeronave, ela é protegida apenas por uma escotilha destrancada. Essa porta se conecta a um canal de dados chamado barramento ARINC 429, que liga o computador de gerenciamento de voo (FMC) da aeronave à unidade de controle e exibição multifuncional (MCDU).

 Um “bus driver” no comando

Em sua bancada de testes, os pesquisadores verificaram o que aconteceria caso se conectassem ao barramento ARINC 429 por meio dessa porta e enviassem sinais elétricos mais potentes do que os normalmente trocados entre os componentes do Boeing. Eles descobriram que isso permitia substituir comandos legítimos pelos próprios comandos. A partir daí, só faltava construir um dispositivo pequeno o suficiente para caber na porta que haviam encontrado.

Passo a passo, a equipe construiu um dispositivo compacto o suficiente para ser encaixado na porta desprotegida. A versão final custou menos de US$ 100 e parece ter sido construída principalmente com componentes disponíveis no mercado: um pequeno microcontrolador, componentes eletrônicos para se comunicar com o barramento e um módulo Wi-Fi. Essa última parte poderia permitir que o dispositivo se conectasse à rede Wi-Fi pública disponível durante o voo, dando ao invasor acesso pela Internet e, por fim, permitindo que ele controlasse o dispositivo remotamente. E todo o processo de instalação na porta leva menos de um minuto.

Um protótipo do dispositivo Bus Driver

O dispositivo que os pesquisadores construíram para se conectar aos sistemas do Boeing 737. Uma moeda é colocada ao lado para dar uma ideia da escala.
Foto: UC San Diego Jacobs School of Engineering. CC BY 4.0. Fonte

Os pesquisadores deram ao ataque o nome de “Bus Driver”, aparentemente em um jogo de palavras: “bus” se refere tanto a um veículo de transporte de passageiros quanto ao canal de dados que permite a comunicação entre os componentes de um sistema. O ataque permite que alguém se insira nesse canal e substitua os comandos que estão sendo enviados, assumindo, na prática, o controle do barramento.

O que o dispositivo improvisado de hacking do Boeing 737 é capaz de fazer

Uma porta desprotegida, um dispositivo do tamanho de uma moeda e acesso ao barramento: tudo isso parece promissor, mas o que os pesquisadores conseguiram fazer de fato? Que tipo de dano esse pequeno dispositivo pode causar? Ao que tudo indica, bastante. E potencialmente, até mesmo fatal. Ao obter a capacidade de adulterar os dados que trafegam entre o computador de gerenciamento de voo e a unidade de controle e exibição, os pesquisadores descobriram que poderiam interferir em vários aspectos críticos da operação da aeronave.

Teste do ataque do Bus Driver

Pesquisadores testando o Bus Driver em equipamentos aviônicos reais de um Boeing 737. A interface do ataque está em execução na tela da MCDU.
Foto: UC San Diego Jacobs School of Engineering. CC BY 4.0. Fonte

Primeiro, o dispositivo implantado pode alterar os dados usados para calcular os parâmetros de decolagem e pouso. Por exemplo, ele pode alterar o peso da aeronave sem combustível registrado, o que distorce o cálculo das velocidades necessárias para uma decolagem segura.

O dispositivo também pode manipular a temperatura presumida, que pilotos usam para determinar quanto empuxo do motor é necessário durante a decolagem. Se o sistema receber valores incorretos, em determinadas condições a aeronave pode ficar com empuxo insuficiente para decolar com segurança, podendo até mesmo ultrapassar o final da pista. Cálculos incorretos durante o pouso também apresentam riscos igualmente sérios.

O dispositivo implantado também pode alterar a rota que o piloto automático está seguindo. Em um voo de longa duração, um desvio de apenas alguns graus, sutil o suficiente para passar despercebido, poderia fazer a aeronave se afastar muito da rota e ficar sem combustível em algum ponto sobre o oceano.

Além disso, um invasor poderia usar o dispositivo para conduzir a aeronave para o espaço aéreo de um país que não faça parte de sua rota de voo autorizada. Esse tipo de desvio também pode causar tragédias: a história da aviação civil registra mais de um caso em que um avião de passageiros foi abatido por engano por forças militares após entrar em espaço aéreo restrito.

É claro que as chances de um desvio como esse passar despercebido pelos pilotos e pelo controle de tráfego são muito baixas, mas os desastres tendem a acontecer exatamente quando ocorrem vários erros humanos.

O dispositivo instalado no Boeing 737

Depois de instalado, o dispositivo fica praticamente invisível dentro da porta e é muito difícil de detectar, a menos que se saiba o que procurar. Fonte

Por fim, o dispositivo não apenas permite que alguém altere os parâmetros de voo, como também permite ocultar essas alterações dos pilotos. Por exemplo, um invasor poderia carregar uma nova rota no computador de voo e, ao mesmo tempo, alterar o que é exibido na MCDU, fazendo com que os pilotos continuem vendo a rota original.

Dito isso, os pesquisadores observam que, na maioria dos casos, uma tripulação atenta perceberia a discrepância. Os dados corretos continuam sendo exibidos em outras telas da cabine de comando, e passar para o controle manual permite que os pilotos desativem o piloto automático e retomem o controle da aeronave.

Então, devemos todos passar a viajar de trem?

Para encerrar, vou tentar tranquilizar quem sofre de aerofobia há muito tempo, e quem quer que este artigo tenha acabado de deixar com medo de voar. Os próprios pesquisadores afirmam que, apesar de tudo o que descobriram, continuam voando em Boeing 737. E, para evitar causar qualquer problema no mundo real, eles deliberadamente não revelaram exatamente qual porta usaram em seus experimentos.

Os pesquisadores também entraram em contato com a Boeing em 2020 para compartilhar suas descobertas. A Boeing levou as informações a sério e trabalhou para solucionar o problema.

Especificamente, os pesquisadores sugeriram que a Boeing removesse a porta vulnerável ou a selasse com resina epóxi, impedindo fisicamente que alguém pudesse conectar um dispositivo não autorizado. Também há opções mais complexas, como redesenhar as proteções elétricas do barramento interno para impedir que um dispositivo malicioso se sobreponha aos sinais legítimos e usar sistemas capazes de detectar esse tipo de ataque.

A longo prazo, os pesquisadores recomendam que a Boeing, assim como outros fabricantes de aeronaves, adote autenticação criptográfica para as mensagens trocadas entre os componentes aviônicos.

Não se sabe publicamente se a Boeing seguiu essa recomendação específica ou adotou suas próprias medidas para solucionar o problema. Quando os repórteres da Wired perguntaram à empresa sobre o assunto, a resposta foi bastante vaga:

“Nossos especialistas técnicos estão confiantes de que as camadas de proteção existentes na aeronave, incluindo as incorporadas ao projeto do sistema e ao ambiente operacional, oferecem mitigação suficiente para limitar significativamente a viabilidade e o risco de ataques no mundo real.”

Então, não: aparentemente, ainda não há motivo para deixar de voar em Boeing 737. Dito isso, tenho muito respeito pelos trens, então também não vou tentar convencer você a não viajar de trem nem a usar outras formas de transporte. Na verdade, já escrevi sobre hacking de trens neste blog, embora, nesse caso, o objetivo tenha sido construtivo, e não destrutivo.

Carros, cortadores de grama, embaralhadores de cartões, bicicletas, colchões inteligentes, e essa não é uma lista completa dos dispositivos que hackers já conseguiram adulterar. O que mais foi hackeado? Descubra em nossas outras postagens:

New IoT Malware Uses Public Linux Exploits to Gain Root and Launch DDoS Attacks

A newly observed IoT malware family dubbed KATARU targets internet-exposed devices through Telnet credential brute-forcing, then attempts to gain root privileges with publicly available Linux kernel exploits before enrolling compromised systems in a DDoS botnet. The sample combines familiar Mirai-style flooding functions with encrypted command-and-control, broad persistence logic, anti-analysis checks and decoy network activity designed […]

The post New IoT Malware Uses Public Linux Exploits to Gain Root and Launch DDoS Attacks appeared first on GBHackers Security | #1 Globally Trusted Cyber Security News Platform.

Smashing Security podcast #484: How websites are tracking you with silence

When a chap called Matt noticed his Bluetooth headphones wouldn't switch to his phone, he was surprised to realise the reason was a single AliExpress webpage sitting open in his browser - playing nothing at all, at zero volume. And yet somehow his hardware could hear it. Audio fingerprinting is one of the sneakiest tracking tricks on the web. Meanwhile, the intelligence agencies of the "Five Eyes" (not Five Guys) have got together and published advice on how companies should communicate after a cyber attack. The summary? For the love of God, stop calling every breach "sophisticated." All this and more in episode 484 of the "Smashing Security" podcast with cybersecurity expert and keynote speaker Graham Cluley, and special guest Danny Palmer.

Tengu Mirai-Style Linux Bot Hides as Kernel Worker to Launch DDoS and Proxy Attacks

A newly analyzed Linux malware sample, dubbed Tengu, combines Mirai-style botnet tradecraft with broad persistence, DDoS, SSH probing, and proxy capabilities. The stripped 32-bit ELF masquerades as a Linux kernel worker process while targeting servers, embedded devices, and IoT-adjacent systems. It has no symbols, uses NX protection and partial RELRO, and carries a SHA-256 hash […]

The post Tengu Mirai-Style Linux Bot Hides as Kernel Worker to Launch DDoS and Proxy Attacks appeared first on GBHackers Security | #1 Globally Trusted Cyber Security News Platform.

Pontos cegos na detecção: como os arquivos poliglotas são criados

Arquivos criados com a técnica poliglota têm aparecido cada vez mais em ciberataques nos últimos anos. Eles permitem que os invasores façam o malware passar pelos filtros de e-mail e pelos verificadores de arquivos, enganem as vítimas em ataques de phishing e dificultem as investigações de incidentes. Para conseguir isso, os invasores constroem deliberadamente um arquivo que o sistema pode interpretar como formatos diferentes, dependendo do aplicativo em que ele é aberto.  Um exemplo clássico é um arquivo que pode ser tratado como uma imagem PNG ou um arquivo ZIP. Basta alterar a extensão do arquivo ou simplesmente usar um ou outro aplicativo para abri-lo.

Vamos entender por que é possível criar arquivos desse tipo, quais combinações de formatos já foram usadas em ataques reais e como as organizações podem se proteger contra essa ameaça.

Por que é possível criar arquivos poliglotas

Os formatos de dados por trás dos arquivos poliglotas raramente são exóticos. Tudo se resume a uma combinação inteligente de formatos comuns que são estruturalmente compatíveis. Os poliglotas exploram pelo menos uma das seguintes peculiaridades em determinados formatos de arquivo:

  • A maioria dos formatos de arquivo precisa ser decodificada a partir do primeiro byte, mas alguns precisam ser lidos a partir do final. O exemplo mais claro é um arquivo ZIP: um início corrompido ou ausente não impede que os aplicativos leiam o arquivo, porque todos os cabeçalhos necessários ficam no final. Isso permite que os invasores simplesmente concatenem dois arquivos (no exemplo acima, um PNG e um ZIP). A parte inicial é lida como uma imagem PNG válida, enquanto a parte final é lida como um arquivo ZIP válido.
  • Muitos formatos funcionam como bonecas russas matrioscas: embora externamente tenham uma extensão específica correspondente ao uso pretendido, internamente o arquivo é, essencialmente, um arquivo ZIP que contém os dados necessários. Esse grupo inclui documentos modernos do Office (DOCX/XLSX/PPTX), pacotes de instalação do Android (APK), arquivos de biblioteca Java (JAR) e muitos outros.
  • Alguns formatos não têm requisitos estruturais rígidos ou têm requisitos suficientemente flexíveis para que o aplicativo que processa o arquivo consiga localizar o trecho de que precisa, mesmo quando esse trecho não está no início.

O repositório Polydet no GitHub apresenta vários exemplos de combinações possíveis de arquivos para criar um arquivo poliglota. De acordo com a classificação da MITRE, essa técnica se enquadra na categoria Masquerading (T1036.008, Masquerade File Type).

Exemplos de arquivos poliglotas em ciberataques conhecidos

Análises de campanhas de malware disponíveis publicamente revelam diversos tipos de arquivos poliglotas. Os invasores adaptam todo o cenário do ataque a uma combinação específica de tipos de arquivo.

O grupo Head Mare entregou o malware PhantomPyramid como um anexo ZIP. O arquivo consistia em código executável do Windows (EXE), com um pequeno arquivo ZIP concatenado ao final. Quando a vítima abriu o arquivo compactado, ele continha um arquivo com a extensão PDF.LNK que, então, iniciava esse mesmo anexo poliglota, desta vez como um arquivo executável.

No ataque documentado pela JPCERT, os invasores criaram um arquivo que começava como PDF e era detectado como PDF pela maioria dos verificadores, mas tinha uma extensão DOC e era aberto nos aplicativos do Office como um arquivo DOC válido contendo macros maliciosas.

Os ataques que disseminaram os cavalos de Tróia StrRAT e Ratty usaram um arquivo poliglota criado a partir de um pacote de instalação assinado do Windows (MSI), com código Java malicioso (JAR) anexado ao final.

Os ataques do StrelaStealer usaram um arquivo poliglota com extensão HTML: uma biblioteca do Windows (DLL) com um documento HTML de chamariz concatenado ao final. Um atalho no arquivo compactado iniciou o arquivo duas vezes: uma vez por meio do comando start (o equivalente a um clique duplo, que abriu um navegador exibindo o documento HTML) e outra por meio do rundll32 (que iniciou a DLL maliciosa).

Em um ataque simulado, mas engenhoso, os pesquisadores concatenaram dois arquivos ZIP comuns e descobriram que diferentes ferramentas populares de compactação exibiam o arquivo combinado de maneiras diferentes: algumas mostravam apenas o primeiro arquivo compactado, outras apenas o segundo, e outras mostravam ambos ao mesmo tempo, como se fossem um único arquivo compactado com conteúdo compartilhado. Se o invasor estiver familiarizado com a infraestrutura da vítima e souber quais softwares estão instalados, poderá usar essa combinação para mostrar um arquivo às ferramentas de segurança e outro à vítima.

Os invasores empregaram uma complexa matriosca de malware em uma campanha que distribuiu o infostealer IcedID. Eles anexaram um arquivo ZIP aos e-mails de phishing; descompactá-lo produziu um arquivo ISO. Esse ISO, por sua vez, era descompactado em um arquivo CHM (Ajuda do Windows) criado com a técnica poliglota. Quando a vítima o abriu com a ferramenta padrão de Ajuda do Windows, o arquivo executou um script JavaScript incorporado ao conteúdo da ajuda, que iniciou o aplicativo padrão mshta (host de aplicativos HTML da Microsoft) e o direcionou para esse mesmo arquivo CHM. Os autores da campanha empacotaram um aplicativo HTA dentro do arquivo CHM de forma que sua presença não interferisse na leitura do arquivo como um documento de ajuda inócuo. O manipulador de HTA, por sua vez, simplesmente ignora todos os dados irrelevantes no início do arquivo até encontrar o script HTA.

Como as ferramentas de segurança lidam com arquivos poliglotas

Os exemplos acima deixam claro como esse truque de leitura dupla permite que os invasores implantem malware no computador da vítima. Mas como os filtros de e-mail e os sistemas EDR realmente lidam com arquivos desse tipo? A resposta depende inteiramente da solução específica, portanto, isso precisa ser verificado, seja por meio da análise da documentação técnica do fornecedor, seja pela execução de um teste controlado na infraestrutura corporativa, com todas as devidas precauções.  De modo geral, apenas dois pontos são válidos em todos os casos:

  • A maioria das soluções de segurança não confia na extensão informada de um arquivo; em vez disso, verifica seu início para determinar sua estrutura real. É por isso que, no ataque descrito acima, o arquivo PDF com extensão DOC foi analisado como um PDF inofensivo, enquanto a macro maliciosa estava na parte DOC concatenada.
  • Se um arquivo começar como algo inofensivo (por exemplo, uma imagem) e sua extensão corresponder, uma análise mais sofisticada provavelmente não será aplicada a ele. Os invasores podem explorar isso: as instruções que acompanham o arquivo podem orientar a vítima a renomeá-lo para que o comportamento do sistema acabe associado à segunda carga útil, e não à imagem.

Como proteger uma organização contra ataques de arquivos poliglotas

A defesa contra arquivos poliglotas não requer soluções técnicas ou organizacionais complexas. O que exige são boas práticas de segurança sólidas e consistentes em toda a organização:

  • use listas fechadas de aplicativos autorizados a serem executados nas estações de trabalho dos funcionários. exclua aplicativos do Windows desatualizados, ferramentas administrativas da Microsoft não utilizadas, softwares de acesso remoto e de transferência de arquivos e qualquer outro software considerado potencialmente perigoso ou obsoleto.
  • use soluções de segurança de e-mail avançadas e equipadas com CDR (tecnologia de Desarme e Reconstrução de Conteúdo, que desarma anexos suspeitos e os reconstrói em versões mais seguras) e tecnologia de detonação (que executa anexos suspeitos em um ambiente isolado para análise). configure a análise aprofundada para anexos que apresentem sinais externos de serem arquivos poliglotas: todos os arquivos compactados e do Office, arquivos com extensões não padrão e assim por diante.
  • da mesma forma, configure a solução EDR para realizar uma análise aprofundada de possíveis arquivos poliglotas.
  • crie regras de monitoramento que gerem alertas para combinações incomuns entre um processo e os arquivos que ele recebe para processamento, como um arquivo CHM iniciado por meio do mshta ou um arquivo HTML iniciado por meio do rundll32, como nos exemplos acima.
  • adicione informações básicas sobre arquivos poliglotas ao programa de conscientização em segurança utilizado pela organização, para que os usuários fiquem atentos quando forem orientados a alterar a extensão de um arquivo ou a manipulá-lo de alguma forma incomum, por exemplo, abrindo-o em um aplicativo específico.

Malware em sistemas de infoentretenimento automotivos: como ocorre a infecção

Em junho de 2026, descobrimos um malware incomum que tem como alvo… centrais multimídia automotivas baseadas em Android. Este é o primeiro caso documentado de malware distribuído para centrais multimídia automotivas por meio de um serviço de atualização automática de firmware. Já abordamos diversos incidentes de cibersegurança automotiva, mas, em geral, eles envolviam vazamentos de dados na infraestrutura digital das fabricantes ou testes conduzidos por pesquisadores de segurança.

No entanto, este caso envolve malware que cibercriminosos estão distribuindo ativamente. Os objetivos são cometer fraude publicitária e criar uma botnet de proxies formada por centrais multimídia automotivas infectadas. Neste artigo, explicamos o que é uma central multimídia automotiva, como os invasores infectam esses dispositivos e o que isso pode significar para os motoristas.

O que é uma central multimídia automotiva?

Primeiro, vamos esclarecer o que é exatamente uma central multimídia automotiva. O termo pode parecer técnico, mas, na realidade, a maioria dos motoristas interage com uma delas sempre que usa o carro. A central multimídia é o sistema de infoentretenimento do veículo, geralmente centrado em uma tela usada para controlar a navegação, a música e outras funções do veículo. Nos carros modernos, as centrais multimídia automotivas costumam estar conectadas à Internet.

As fabricantes usam frequentemente o Android nas centrais multimídia por sua praticidade, já que o sistema foi desenvolvido para atender a diferentes usos automotivos e oferece diversas vantagens:

  • muitas opções de personalização da interface;
  • facilidade para desenvolver aplicativos;
  • a possibilidade de adicionar aplicativos e componentes próprios ao sistema;
  • um grande ecossistema de aplicativos já existente.

No entanto, essas mesmas vantagens também criam riscos, pois os aplicativos podem ser maliciosos em vez de legítimos. E foi exatamente isso que aconteceu neste caso: usando um aplicativo malicioso, invasores incorporaram veículos a uma botnet. Veja como isso aconteceu…

Como os invasores infectam as centrais multimídia automotivas e qual malware utilizam?

Primeiro, é importante observar que esse malware não afeta todas as centrais multimídia automotivas, mas apenas aquelas que utilizam software desenvolvido pela empresa chinesa DoFun. A empresa desenvolve firmware, aplicativos e serviços de nuvem para sistemas de infoentretenimento automotivos baseados em Android e, de acordo com seu site, atende a mais de 30 milhões de proprietários de veículos em todo o mundo.

Para distribuir o malware para o sistema de infoentretenimento de um veículo, os invasores usam o TWCore, um aplicativo de sistema legítimo responsável pelas atualizações de software nas centrais multimídia automotivas da DoFun. Em condições normais, o TWCore obtém da nuvem da desenvolvedora informações sobre os arquivos que precisam ser baixados e instalados no dispositivo. Esses arquivos são, principalmente, atualizações de software já instalado na central multimídia, mas o mesmo mecanismo pode ser usado para instalar novos aplicativos. E é exatamente isso que os invasores exploram: eles usam o TWCore para instalar o JarService (um dropper de cavalo de Troia malicioso) nas centrais multimídia automotivas.

O JarService é essencialmente um aplicativo “vazio”. Ou seja, ele não tem uma interface de usuário e não tenta se passar por um serviço legítimo. A ausência de uma interface faz todo sentido neste caso: os invasores não precisam convencer o usuário a instalar o malware manualmente, e nenhuma interação do usuário é necessária.

O código do JarService contém, de forma criptografada, a carga útil da próxima etapa, além de informações sobre sua versão e ponto de entrada. A função do JarService é descriptografar esses dados e iniciar a próxima etapa da infecção: um módulo malicioso de download. Depois de iniciado, o módulo de download se conecta ao servidor de comando e controle (C2) dos invasores e envia informações sobre o malware instalado. Em resposta, o servidor fornece um link para a carga útil da próxima etapa. O módulo de download obtém essa carga útil, descriptografa-a e a executa.

Neste caso, o malware instala um tipo de malware conhecido como “clicker”, usado para aumentar fraudulentamente o número de impressões de anúncios. Depois de ser executado, o malware entra em contato regularmente com o servidor C2 e envia informações sobre o dispositivo infectado, incluindo seu modelo, resolução de tela, endereço MAC e detalhes da rede Wi-Fi conectada. Em troca, o malware pode receber vários comandos dos invasores. Por exemplo, ele pode fazer solicitações HTTP e abrir páginas da Web. Mas, mais importante ainda, pode baixar e executar código malicioso adicional no sistema de infoentretenimento do veículo comprometido.

Os invasores usam esse recurso para instalar um módulo malicioso chamado zhima, que adiciona a central multimídia infectada a uma botnet. A botnet resultante é usada para operar um serviço conhecido como proxy residencial, permitindo que os invasores direcionem seu tráfego por meio dos dispositivos infectados ao realizar ataques e outras atividades maliciosas.

Quem está por trás do malware e o que os invasores pretendem alcançar?

Os invasores infectam centrais multimídia automotivas com malware principalmente para expandir a botnet. Uma investigação realizada por especialistas da Kaspersky constatou que a operação está associada à plataforma maliciosa BADBOX e, mais especificamente, a um dos agentes de ameaça ligados a ela: o MoYu Group. Indícios no código do malware, juntamente com semelhanças em relação à infraestrutura anteriormente atribuída ao MoYu Group, apontam para o envolvimento do grupo. A própria BADBOX reúne uma série de atividades maliciosas voltadas à infecção de dispositivos Android e à exploração clandestina de seus recursos.

Os invasores, então, ganham dinheiro monetizando o acesso a recursos que pertencem a outras pessoas. Ao investigar a infraestrutura da botnet, nossos especialistas descobriram vínculos entre o MoYu Group e os serviços PXYEDGE e ProxyForU, que oferecem serviços de proxy residencial. Esses serviços permitem que clientes de todo o mundo direcionem seu tráfego de Internet por meio de dispositivos conectados à botnet e, assim, acessem a Internet usando os endereços IP desses dispositivos. Isso sugere que as centrais multimídia automotivas infectadas já podem estar sendo usadas como parte dessa infraestrutura.

Como o malware afeta os usuários?

Em primeiro lugar, o malware consome parte dos recursos computacionais da central multimídia automotiva. A carga adicional pode fazer com que o sistema de infoentretenimento do veículo fique mais lento ou menos estável. Ao mesmo tempo, é muito provável que a velocidade da conexão de Internet do dispositivo infectado também diminua, pois os invasores podem direcionar grandes volumes de tráfego por meio dele.

Também vale destacar que o malware não se limita a oferecer funcionalidade de proxy. Ele pode receber comandos dos invasores, além de baixar e executar código malicioso adicional. Como resultado, as consequências de uma infecção podem variar de acordo com a carga útil que os operadores da botnet decidirem instalar no dispositivo.

Conclusão

Este caso demonstra mais uma vez que ataques a todos os tipos de dispositivos conectados à Internet, de decodificadores de TV a sistemas de infoentretenimento automotivo, não são apenas uma possibilidade teórica, mas uma realidade concreta. Os invasores estão constantemente procurando novos dispositivos cujos recursos possam explorar para seus próprios fins. Por isso, a proteção contra malware é importante muito além de computadores e smartphones.

Nossos especialistas informaram a desenvolvedora sobre o esquema de distribuição do malware que identificaram, e ela corrigiu os problemas de segurança identificados.

Uma análise técnica completa do malware está disponível na Securelist.

Que outros métodos os invasores podem usar para comprometer um veículo e quais riscos eles representam para os motoristas? Leia mais em nossas publicações:

❌