Entrar

France Awards Airbus 25-Year Contract for Military Network Gateways

Em 2026, o proprietário de um roteador doméstico comum, de uma smart TV ou de uma TV box é um alvo de grande interesse para os cibercriminosos. Esses dispositivos são facilmente recrutados para botnets e redes de proxy residencial, sobre as quais já falamos anteriormente.
Os criminosos “sublicenciam” o dispositivo infectado, permitindo que terceiros paguem para acessar qualquer site usando o endereço IP da vítima, fazendo parecer que é o proprietário do dispositivo quem está realizando os acessos. Esse serviço é procurado para todo tipo de esquema ilícito: desde fraude publicitária e campanhas de spam até tentativas de descoberta de senhas por força bruta e invasão de contas. Em nosso artigo anterior, explicamos como os roteadores domésticos são recrutados para essas redes de proxy; hoje, vamos analisar uma categoria de dispositivos ainda mais vulnerável e igualmente onipresente: smart TVs e TV boxes.
Esses dispositivos atraem os criminosos por dois motivos. Primeiro, ao contrário de computadores e smartphones, as TVs quase sempre ficam conectadas à tomada e têm uma conexão rápida com a Internet. Uma tela apagada não significa que o dispositivo esteja desligado. Além disso, a interface de usuário e as ferramentas de monitoramento limitadas fazem com que processos suspeitos executados em segundo plano possam passar facilmente despercebidos pelos usuários.
A ameaça está evoluindo e se tornando mais agressiva. Um estudo recente constatou que, quando um proxyware chega a um set-top box, os riscos para o proprietário vão muito além de ter o próprio tráfego desviado.
Os pesquisadores se concentraram em uma popular TV box da SuperBox, que já abordamos anteriormente no artigo Sua TV box virou uma porta de entrada para terceiros?
A estratégia de marketing da SuperBox se baseia fortemente na promessa de oferecer milhares de canais de TV sem assinatura nem mensalidades. No entanto, assim que sai da caixa, o dispositivo não é capaz de fazer nada disso. Para ter acesso a conteúdo pirata, é necessário instalar a loja de aplicativos proprietária da marca.
Quando você a abre e instala aplicativos adicionais, os milhares de canais de TV realmente aparecem. Enquanto isso, nos bastidores, sem nenhum aviso ou solicitação de permissão, o dispositivo inunda sites externos com solicitações não autorizadas, e o tráfego de rede aumenta drasticamente.
Os pesquisadores descobriram vários fatos alarmantes. Primeiro, a vítima pode ser incluída simultaneamente em até cinco botnets. A SuperBox executa clientes de várias redes de proxyware ao mesmo tempo, que chegam a competir entre si, bloqueando a instalação de softwares concorrentes.
Mas o verdadeiro choque foram os ataques à rede interna. O proxyware da TV box não impõe nenhuma limitação ao que seus “clientes” pagantes podem fazer na rede. Eles podem acessar não apenas sites externos, mas também dispositivos dentro da sua rede doméstica.
Normalmente, as configurações do seu roteador doméstico e do provedor de serviços de Internet (ISP) protegem você contra ataques externos. Mas o proxyware contorna essas barreiras porque opera de dentro da rede. Durante um experimento, os pesquisadores confirmaram que um invasor na Internet pode facilmente usar o set-top box infectado para abrir o painel de administração de um roteador doméstico, como um Linksys, que deveria estar acessível apenas ao proprietário quando conectado à rede Wi-Fi doméstica. Isso significa que os hackers podem tentar roubar dados de outros dispositivos da mesma residência ou até mesmo criptografar o armazenamento de rede doméstico (NAS).
Ao mesmo tempo, falhas no firmware de fábrica da SuperBox permitem que hackers instalem e executem remotamente qualquer aplicativo com privilégios de superusuário, e essa ameaça está longe de ser apenas hipotética. Durante três semanas de monitoramento, o set-top box usado no teste sofreu mais de 1.300 ataques por meio da rede de proxy doméstica. Os invasores instalaram três tipos diferentes de malware, incluindo um módulo para realizar ataques DDoS.
O malware usa vários métodos para obter acesso ao sistema e permanece ativo mesmo após reinicializações e quedas de energia.
Se você tem um set-top box barato ou uma Android TV de uma marca pouco conhecida, vale a pena verificar se há alguma anomalia.
O método mais confiável é analisar o tráfego de rede. Use as estatísticas disponíveis no painel de controle do seu roteador, mas observe que alguns modelos de baixo custo podem não oferecer esse recurso. Nos roteadores Asus, esse recurso é chamado de Traffic Analyzer; nos TP-Link, de Traffic Usage; e nos Keenetic, de Traffic Monitor. Encontre sua TV ou set-top box na lista de dispositivos e verifique a proporção entre os dados baixados e enviados. Esses dispositivos devem consumir muito tráfego para baixar vídeos, mas enviar pouquíssimos dados. Se seu set-top box estiver silenciosamente enviando gigabytes de dados ou permanecer ativo na rede mesmo quando estiver ocioso, esse é um sinal claro de que ele pode estar infectado.
Se as estatísticas de tráfego não estiverem disponíveis, procure sinais indiretos:
A melhor solução é desconectar o dispositivo da Internet e descartá-lo. Se precisar continuar usando-o, siga estas etapas para minimizar os riscos:
Comprar dispositivos baratos com recursos de streaming de conteúdo pirata e instalar softwares de fontes duvidosas é uma maneira praticamente certa de comprometer sua rede doméstica. Seu endereço IP se tornará uma fonte de atividade maliciosa, o que, na melhor das hipóteses, fará com que seu provedor de serviços de Internet bloqueie seu acesso e, na pior das hipóteses, fará com que você entre no radar das autoridades policiais. Além disso, os hackers podem usar a TV box como ponto de partida para atacar seus computadores e NAS domésticos, o que pode levar ao roubo de dados pessoais ou a um ataque de ransomware.
A melhor proteção é comprar dispositivos de marcas confiáveis e pagar por conteúdo legal. Além disso, para evitar que alguém assuma o controle da sua rede, certifique-se de que o painel de administração do roteador e os outros dispositivos domésticos estejam protegidos por senhas fortes e exclusivas. Para não precisar memorizar todas elas, use um gerenciador de senhas confiável, como o Kaspersky Password Manager. Além disso, o recurso Smart Home Monitor incluído no Kaspersky Premium permite manter todos os seus dispositivos sob controle.
Talvez haja outras coisas que você não saiba sobre seus dispositivos de casa inteligente:
- Sua TV box virou uma porta de entrada para terceiros?
- A sua TV, seu smartphone e seus alto-falantes inteligentes estão espionando você?
- Cinco regras para impedir que câmeras IP espionem você
- Os riscos ocultos de usar dispositivos Android baratos
- Seu roteador está trabalhando secretamente para inteligências estrangeiras?
Pesquisadores de segurança descobriram uma maneira de hackear um Boeing 737 com um dispositivo do tamanho de uma moeda. O 737 é um dos aviões comerciais mais utilizados no mundo, então, é bem provável que você já tenha voado em um pelo menos uma vez.
O ataque requer a instalação de um pequeno dispositivo em uma porta acessível por uma escotilha na parte externa do avião. Segundo os pesquisadores, essa porta frequentemente está ao alcance não apenas das equipes de manutenção, mas também de outros funcionários do aeroporto e da companhia aérea. E a instalação do dispositivo leva menos de 60 segundos. Então, vamos falar sobre o que é, de fato, esse pequeno e misterioso dispositivo, o que ele é capaz de fazer e se ainda é seguro viajar em um Boeing 737.
A maioria de nós já se acostumou com a ideia de que nossos computadores e celulares podem ser invadidos. Esse provavelmente é o assunto mais comum neste blog. Mas também abordamos ataques a alvos menos comuns: carros, robôs cortadores de grama, embaralhadores automáticos de cartas, bicicletas e até colchões. No mundo de hoje, todos esses (e muitos outros) dispositivos contêm computadores minúsculos (ou não tão minúsculos).
Os aviões não são exceção. Uma aeronave comercial moderna é equipada com uma série de computadores, alguns dos quais controlam funções críticas, desde o cálculo dos parâmetros de decolagem até o próprio controle do voo. Mas há uma diferença fundamental: ao contrário dos fabricantes da maioria dos dispositivos inteligentes para uso doméstico, os fabricantes de aeronaves comerciais levam a segurança muito a sério, o que torna muito mais difícil acessar esses sistemas externamente.
Talvez seja por isso que há alguns anos, a ideia de invadir um avião de verdade tenha despertado a curiosidade dos pesquisadores de segurança mais curiosos. Uma equipe da Universidade da Califórnia em San Diego e do Oberlin College (os pesquisadores que finalmente conseguiram realizar o feito) passou mais de uma década tentando solucionar esse problema. Como mencionado acima, o principal desafio ao hackear um avião é que seus sistemas críticos não estão conectados à Internet externa. Por isso, estudar vetores de ataque relacionados a aeronaves não era considerado especialmente promissor na comunidade de pesquisa em cibersegurança: acessar remotamente sistemas isolados é extremamente difícil, e as chances de um invasor obter acesso físico eram consideradas muito baixas.
Dois outros projetos bem-sucedidos fizeram os pesquisadores da UC San Diego Kirill Levchenko e Aaron Schulman mudarem essa percepção: um hack de um Chevrolet Impala e uma pesquisa sobre dispositivos de clonagem de cartões de pagamento. O hack do carro levou a equipe a comprar componentes usados de computadores de bordo de Boeing 737 e montar sua própria bancada de testes. A pesquisa sobre dispositivos de clonagem deu a eles a ideia de criar um pequeno dispositivo físico que pudesse ser conectado diretamente aos sistemas internos da aeronave.
Depois de estudar os diagramas de circuitos do Boeing 737, os pesquisadores encontraram uma porta acessível a partir da parte externa da aeronave, ela é protegida apenas por uma escotilha destrancada. Essa porta se conecta a um canal de dados chamado barramento ARINC 429, que liga o computador de gerenciamento de voo (FMC) da aeronave à unidade de controle e exibição multifuncional (MCDU).
Em sua bancada de testes, os pesquisadores verificaram o que aconteceria caso se conectassem ao barramento ARINC 429 por meio dessa porta e enviassem sinais elétricos mais potentes do que os normalmente trocados entre os componentes do Boeing. Eles descobriram que isso permitia substituir comandos legítimos pelos próprios comandos. A partir daí, só faltava construir um dispositivo pequeno o suficiente para caber na porta que haviam encontrado.
Passo a passo, a equipe construiu um dispositivo compacto o suficiente para ser encaixado na porta desprotegida. A versão final custou menos de US$ 100 e parece ter sido construída principalmente com componentes disponíveis no mercado: um pequeno microcontrolador, componentes eletrônicos para se comunicar com o barramento e um módulo Wi-Fi. Essa última parte poderia permitir que o dispositivo se conectasse à rede Wi-Fi pública disponível durante o voo, dando ao invasor acesso pela Internet e, por fim, permitindo que ele controlasse o dispositivo remotamente. E todo o processo de instalação na porta leva menos de um minuto.
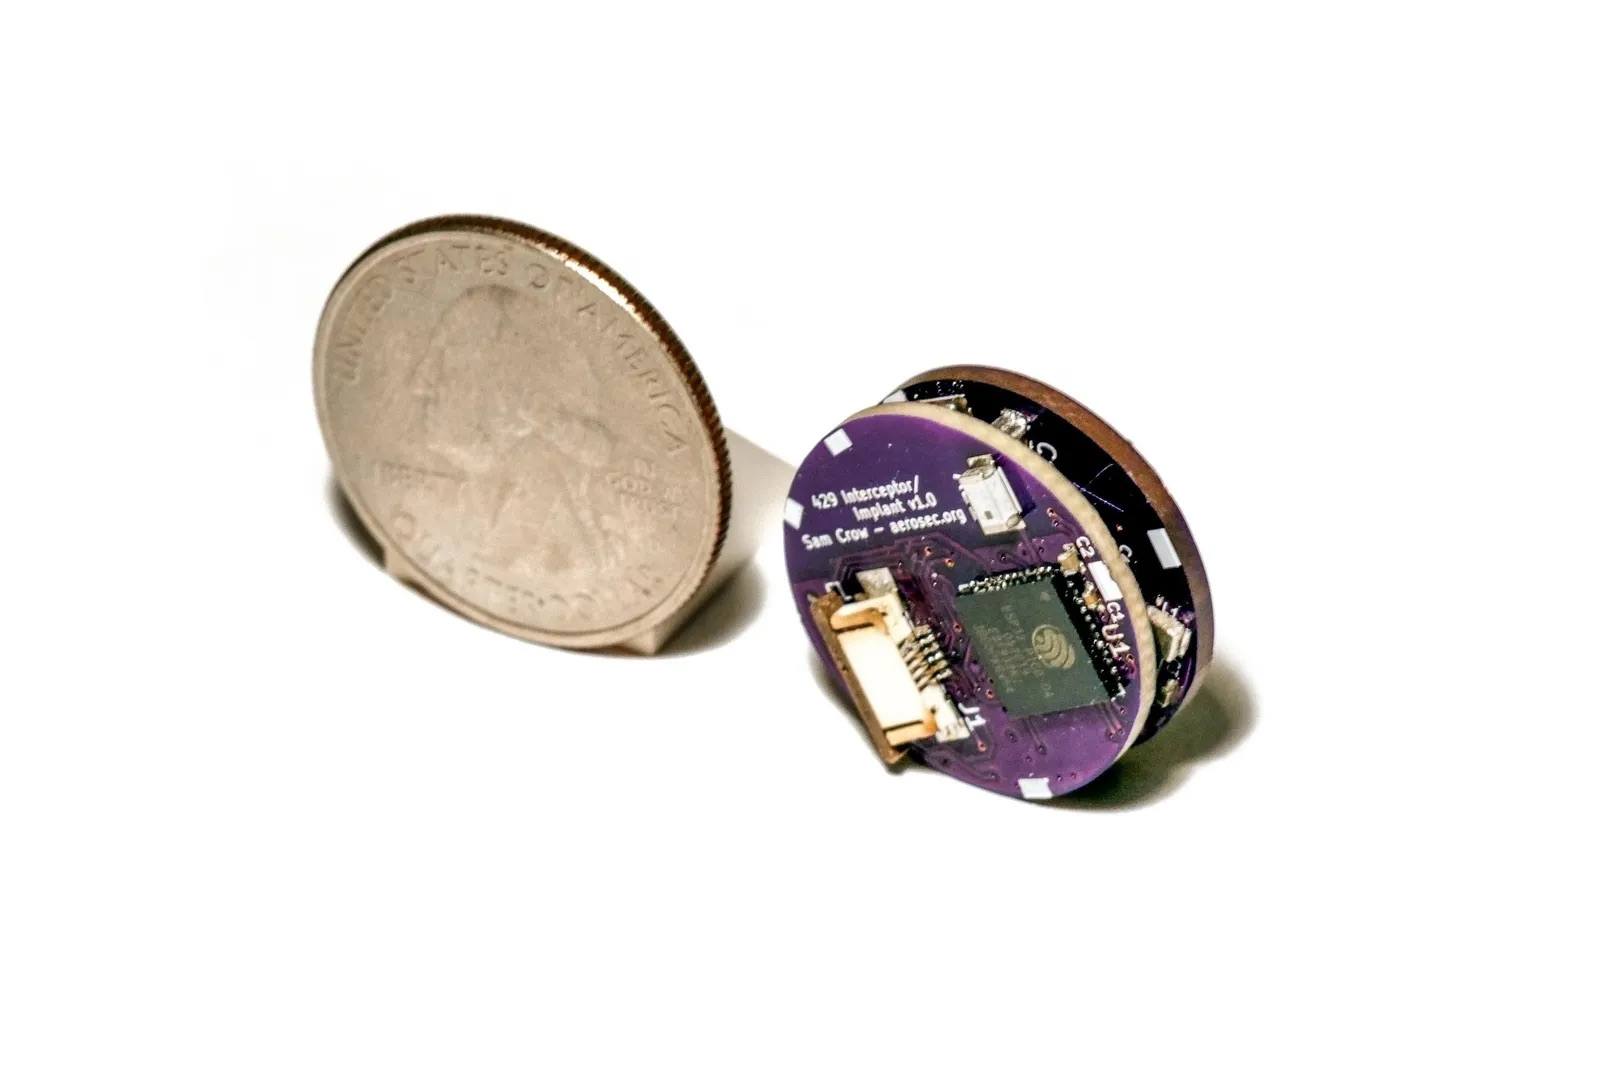
O dispositivo que os pesquisadores construíram para se conectar aos sistemas do Boeing 737. Uma moeda é colocada ao lado para dar uma ideia da escala.
Foto: UC San Diego Jacobs School of Engineering. CC BY 4.0. Fonte
Os pesquisadores deram ao ataque o nome de “Bus Driver”, aparentemente em um jogo de palavras: “bus” se refere tanto a um veículo de transporte de passageiros quanto ao canal de dados que permite a comunicação entre os componentes de um sistema. O ataque permite que alguém se insira nesse canal e substitua os comandos que estão sendo enviados, assumindo, na prática, o controle do barramento.
Uma porta desprotegida, um dispositivo do tamanho de uma moeda e acesso ao barramento: tudo isso parece promissor, mas o que os pesquisadores conseguiram fazer de fato? Que tipo de dano esse pequeno dispositivo pode causar? Ao que tudo indica, bastante. E potencialmente, até mesmo fatal. Ao obter a capacidade de adulterar os dados que trafegam entre o computador de gerenciamento de voo e a unidade de controle e exibição, os pesquisadores descobriram que poderiam interferir em vários aspectos críticos da operação da aeronave.
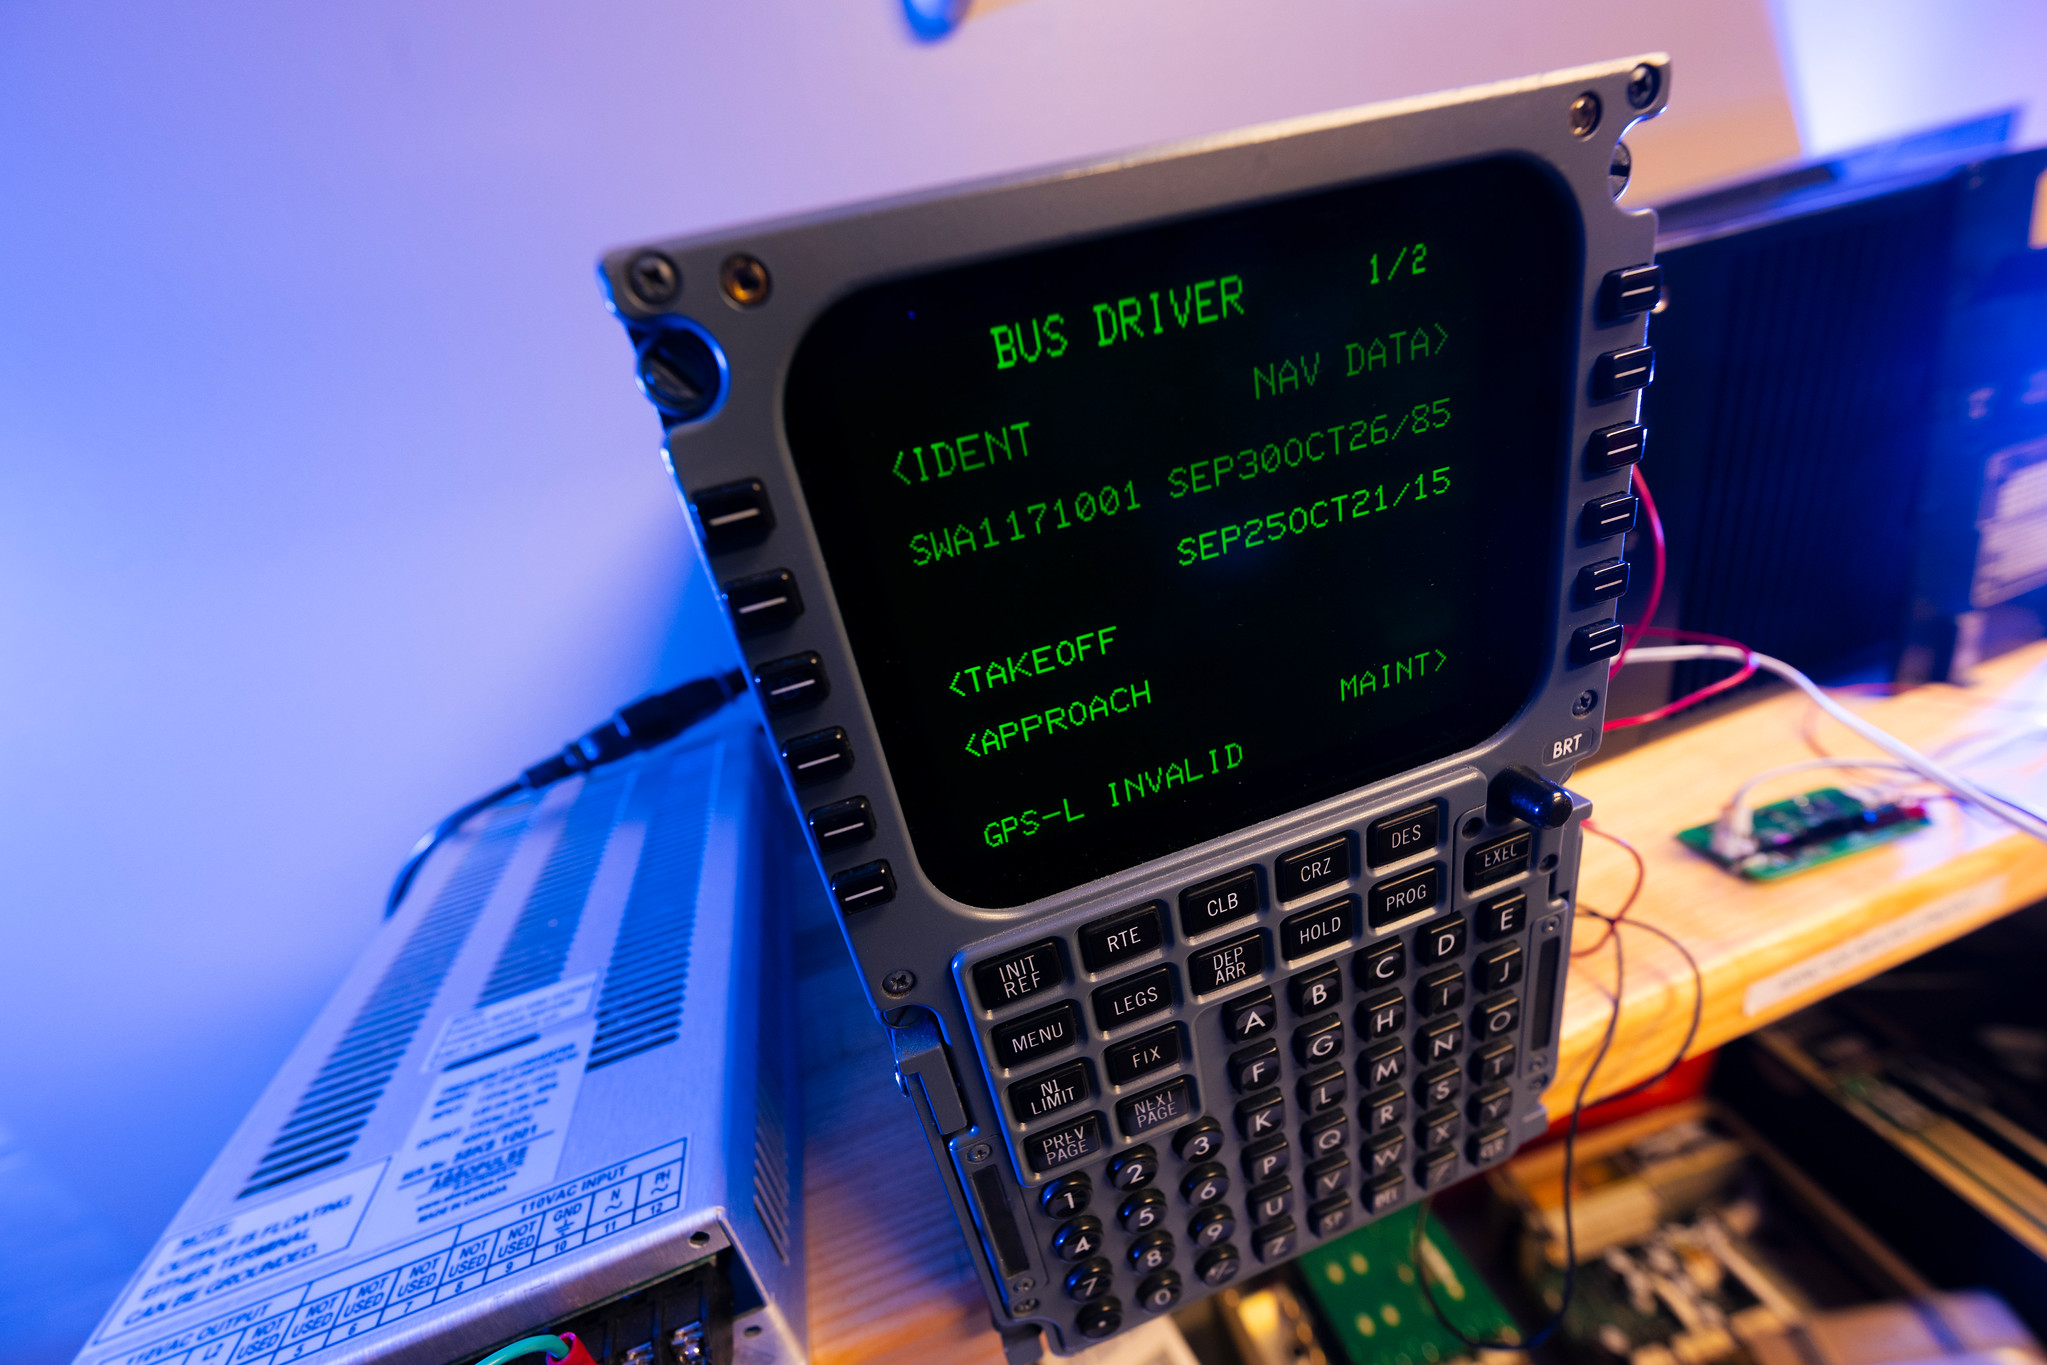
Pesquisadores testando o Bus Driver em equipamentos aviônicos reais de um Boeing 737. A interface do ataque está em execução na tela da MCDU.
Foto: UC San Diego Jacobs School of Engineering. CC BY 4.0. Fonte
Primeiro, o dispositivo implantado pode alterar os dados usados para calcular os parâmetros de decolagem e pouso. Por exemplo, ele pode alterar o peso da aeronave sem combustível registrado, o que distorce o cálculo das velocidades necessárias para uma decolagem segura.
O dispositivo também pode manipular a temperatura presumida, que pilotos usam para determinar quanto empuxo do motor é necessário durante a decolagem. Se o sistema receber valores incorretos, em determinadas condições a aeronave pode ficar com empuxo insuficiente para decolar com segurança, podendo até mesmo ultrapassar o final da pista. Cálculos incorretos durante o pouso também apresentam riscos igualmente sérios.
O dispositivo implantado também pode alterar a rota que o piloto automático está seguindo. Em um voo de longa duração, um desvio de apenas alguns graus, sutil o suficiente para passar despercebido, poderia fazer a aeronave se afastar muito da rota e ficar sem combustível em algum ponto sobre o oceano.
Além disso, um invasor poderia usar o dispositivo para conduzir a aeronave para o espaço aéreo de um país que não faça parte de sua rota de voo autorizada. Esse tipo de desvio também pode causar tragédias: a história da aviação civil registra mais de um caso em que um avião de passageiros foi abatido por engano por forças militares após entrar em espaço aéreo restrito.
É claro que as chances de um desvio como esse passar despercebido pelos pilotos e pelo controle de tráfego são muito baixas, mas os desastres tendem a acontecer exatamente quando ocorrem vários erros humanos.
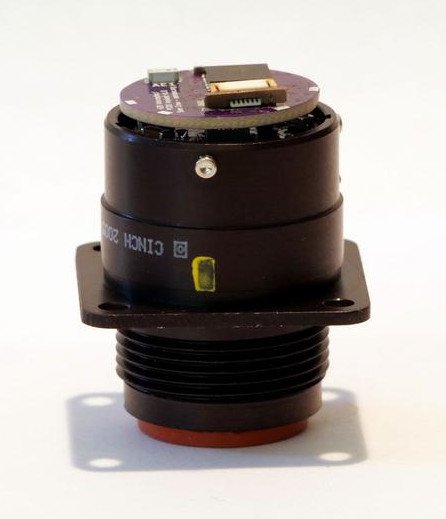
Depois de instalado, o dispositivo fica praticamente invisível dentro da porta e é muito difícil de detectar, a menos que se saiba o que procurar. Fonte
Por fim, o dispositivo não apenas permite que alguém altere os parâmetros de voo, como também permite ocultar essas alterações dos pilotos. Por exemplo, um invasor poderia carregar uma nova rota no computador de voo e, ao mesmo tempo, alterar o que é exibido na MCDU, fazendo com que os pilotos continuem vendo a rota original.
Dito isso, os pesquisadores observam que, na maioria dos casos, uma tripulação atenta perceberia a discrepância. Os dados corretos continuam sendo exibidos em outras telas da cabine de comando, e passar para o controle manual permite que os pilotos desativem o piloto automático e retomem o controle da aeronave.
Para encerrar, vou tentar tranquilizar quem sofre de aerofobia há muito tempo, e quem quer que este artigo tenha acabado de deixar com medo de voar. Os próprios pesquisadores afirmam que, apesar de tudo o que descobriram, continuam voando em Boeing 737. E, para evitar causar qualquer problema no mundo real, eles deliberadamente não revelaram exatamente qual porta usaram em seus experimentos.
Os pesquisadores também entraram em contato com a Boeing em 2020 para compartilhar suas descobertas. A Boeing levou as informações a sério e trabalhou para solucionar o problema.
Especificamente, os pesquisadores sugeriram que a Boeing removesse a porta vulnerável ou a selasse com resina epóxi, impedindo fisicamente que alguém pudesse conectar um dispositivo não autorizado. Também há opções mais complexas, como redesenhar as proteções elétricas do barramento interno para impedir que um dispositivo malicioso se sobreponha aos sinais legítimos e usar sistemas capazes de detectar esse tipo de ataque.
A longo prazo, os pesquisadores recomendam que a Boeing, assim como outros fabricantes de aeronaves, adote autenticação criptográfica para as mensagens trocadas entre os componentes aviônicos.
Não se sabe publicamente se a Boeing seguiu essa recomendação específica ou adotou suas próprias medidas para solucionar o problema. Quando os repórteres da Wired perguntaram à empresa sobre o assunto, a resposta foi bastante vaga:
“Nossos especialistas técnicos estão confiantes de que as camadas de proteção existentes na aeronave, incluindo as incorporadas ao projeto do sistema e ao ambiente operacional, oferecem mitigação suficiente para limitar significativamente a viabilidade e o risco de ataques no mundo real.”
Então, não: aparentemente, ainda não há motivo para deixar de voar em Boeing 737. Dito isso, tenho muito respeito pelos trens, então também não vou tentar convencer você a não viajar de trem nem a usar outras formas de transporte. Na verdade, já escrevi sobre hacking de trens neste blog, embora, nesse caso, o objetivo tenha sido construtivo, e não destrutivo.
Carros, cortadores de grama, embaralhadores de cartões, bicicletas, colchões inteligentes, e essa não é uma lista completa dos dispositivos que hackers já conseguiram adulterar. O que mais foi hackeado? Descubra em nossas outras postagens:
Imagine entregar seu smartphone para conserto. Alguns dias depois, você o busca e, ótimo, ele voltou a funcionar! Mas você nem perceberá que um código malicioso foi inserido no seu dispositivo, permitindo que invasores acessem seu smartphone mesmo quando ele estiver bloqueado.
Essa é a introdução da história apresentada pelos pesquisadores do Kaspersky ICS CERT, Alexander Kozlov e Sergey Anufrienko, na conferência Black Hat Asia 2026. Eles descobriram uma vulnerabilidade que desafia as premissas convencionais sobre a segurança de smartphones e dispositivos IoT. O problema está no próprio núcleo dos chips da Qualcomm.
Para compreender a gravidade dessa descoberta, primeiro precisamos entender como um dispositivo moderno que utiliza um chip da Qualcomm é inicializado. Imagine uma fortaleza com múltiplas camadas de segurança. Cada camada subsequente verifica a autorização emitida pela anterior. A base de tudo, a camada mais confiável do sistema, é o BootROM, uma memória somente leitura incorporada diretamente ao silício que não pode ser modificada após sair da fábrica.
O BootROM é o primeiro componente a ser executado quando um dispositivo é ligado. Ele verifica a assinatura do próximo carregador de inicialização, que por sua vez verifica o seguinte, criando uma cadeia de confiança que se estende até o sistema operacional. Se um invasor conseguir comprometer essa cadeia no nível do BootROM, está tudo acabado: o código malicioso será executado antes mesmo de o sistema operacional principal ser carregado.
É exatamente isso o que os invasores podem fazer ao explorar a vulnerabilidade CVE-2026-25262, descoberta pelos pesquisadores do Kaspersky ICS CERT.
A pesquisa teve início com um protocolo chamado Sahara. Trata-se de um componente do Modo de download de emergência (EDL). Ele é utilizado por fabricantes e centros de serviço para recuperar dispositivos inoperantes: o telefone é conectado a um computador via USB e um programa utilitário especial assinado pelo fabricante, neste caso a Qualcomm, é transferido para o dispositivo.
O Sahara é implementado diretamente no ARM PBL (Primary Boot Loader), ou seja, no próprio BootROM. Isso significa que o protocolo é executado antes da inicialização do sistema operacional, da verificação dos privilégios de acesso do usuário e da ativação dos controles de segurança. O dispositivo simplesmente aguarda uma conexão USB, pronto para receber dados.
O fluxo de comunicação parece simples: o dispositivo envia um handshake (HELLO) ao computador, o computador seleciona o modo, inicia-se um ciclo de transferência do programa utilitário em blocos e, por fim, o dispositivo executa o código carregado. E foi justamente na lógica de verificação desses blocos de dados que a vulnerabilidade foi identificada.
Em termos técnicos, o bug introduzido pelos desenvolvedores é classificado como CWE-123: Write-What-Where Condition. Trata-se de uma das falhas mais graves possíveis em programação de baixo nível. Ele permite que um invasor grave dados arbitrários em um endereço arbitrário na memória do dispositivo.
Sem entrar em muitos detalhes técnicos, basta dizer que, ao explorar a vulnerabilidade descoberta, os invasores conseguem acessar qualquer dado do dispositivo, incluindo senhas inseridas pelo usuário, arquivos, contatos, dados de geolocalização e até sensores de hardware, como câmera e microfone. Em determinados cenários, é possível obter controle total sobre o dispositivo. Bastam alguns minutos de acesso físico ao dispositivo por meio de uma conexão a cabo para que ele seja comprometido. Isso representa um risco caso você leve seu smartphone para conserto, entregue-o a outra pessoa para configuração e instalação de aplicativos ou simplesmente o deixe sem supervisão.
A vulnerabilidade CVE-2026-25262 afeta as seguintes séries de chips da Qualcomm: MDM9x07, MDM9x45, MDM9x65, MSM8909, MSM8916, MSM8952 e SDX50, incluindo todas as versões lançadas até o momento, enquanto a vulnerabilidade não for corrigida pelo fabricante.
Esses chips estão longe de ser obsoletos. O MDM9207, usado na maior parte da nossa pesquisa, está integrado a módulos de modem para a Internet das Coisas (IoT), equipamentos industriais, dispositivos domésticos inteligentes, sistemas de monitoramento de saúde, rastreadores logísticos e terminais bancários. O MSM8916 equipa muitos smartphones de baixo custo, enquanto o SDX50 é usado em unidades de controle automotivo.
O ponto crítico é que o invasor precisa de acesso físico ao dispositivo para realizar esse ataque. No mundo real, isso ocorre nas seguintes situações:
Bastam alguns minutos de acesso físico ao dispositivo para que um invasor insira um backdoor em camadas tão profundas do sistema que ferramentas convencionais de análise não conseguirão detectá-lo na maioria dos casos.
A Qualcomm foi notificada da descoberta em março de 2025 e confirmou a vulnerabilidade nos seus chips. Para identificá-la, o fornecedor a classificou como CVE-2026-25262 e, em 20 de abril de 2026, o Kaspersky ICS CERT publicou informações técnicas sobre a vulnerabilidade e recomendações para os usuários.
A Qualcomm incluiu essa vulnerabilidade em seu boletim de segurança de maio. Embora seja fundamentalmente impossível corrigir dispositivos já fabricados, a empresa prometeu produzir todos os chips futuros sem essa vulnerabilidade.
Se você tem um dispositivo com um chip afetado, siga as recomendações abaixo para reduzir o risco de infecção.
Caso o seu dispositivo com um chip Qualcomm vulnerável superaqueça quando ocioso, relate picos inesperados no tráfego de rede ou apresente aplicativos agindo de forma estranha, você pode ter sido vítima dessa vulnerabilidade. É possível remover o código malicioso e restaurar o dispositivo ao seu estado original simplesmente interrompendo completamente o fornecimento de energia. Isso significa remover a bateria ou deixá-la descarregar completamente até que o dispositivo se desligue. Nesse caso, é provável que o código malicioso não persista no dispositivo pois, durante nossa pesquisa, não foi possível confirmar se ele conseguiria permanecer na memória não volátil.
Quer saber mais sobre vulnerabilidades graves em smartphones Android? Confira estas postagens:
Netflix, Apple TV+, Disney+, Hulu, Amazon Prime, YouTube Premium… Hoje em dia, as famílias que seguem a lei costumam pagar, em média, de cinco a dez assinaturas apenas para assistir ao conteúdo que desejam, com gastos mensais facilmente ultrapassando a casa dos cem dólares. Não é surpresa, portanto, que as redes sociais e os marketplaces on-line estejam registrando um aumento na demanda por “caixas mágicas”. Surgidas no final de 2025, essas TV boxes Android prometem desbloquear milhares de canais e oferecer acesso gratuito a serviços de streaming mediante um único pagamento.
Os anúncios desses dispositivos estão inundando o TikTok e o Instagram: influenciadores sorridentes tiram os SuperBoxes da caixa, conectam-nos à TV e navegam por inúmeros canais. Parece a solução perfeita contra o alto preço das assinaturas, certo? Mas, na prática, essa é uma das formas mais fáceis de permitir a entrada de uma botnet na sua rede doméstica.
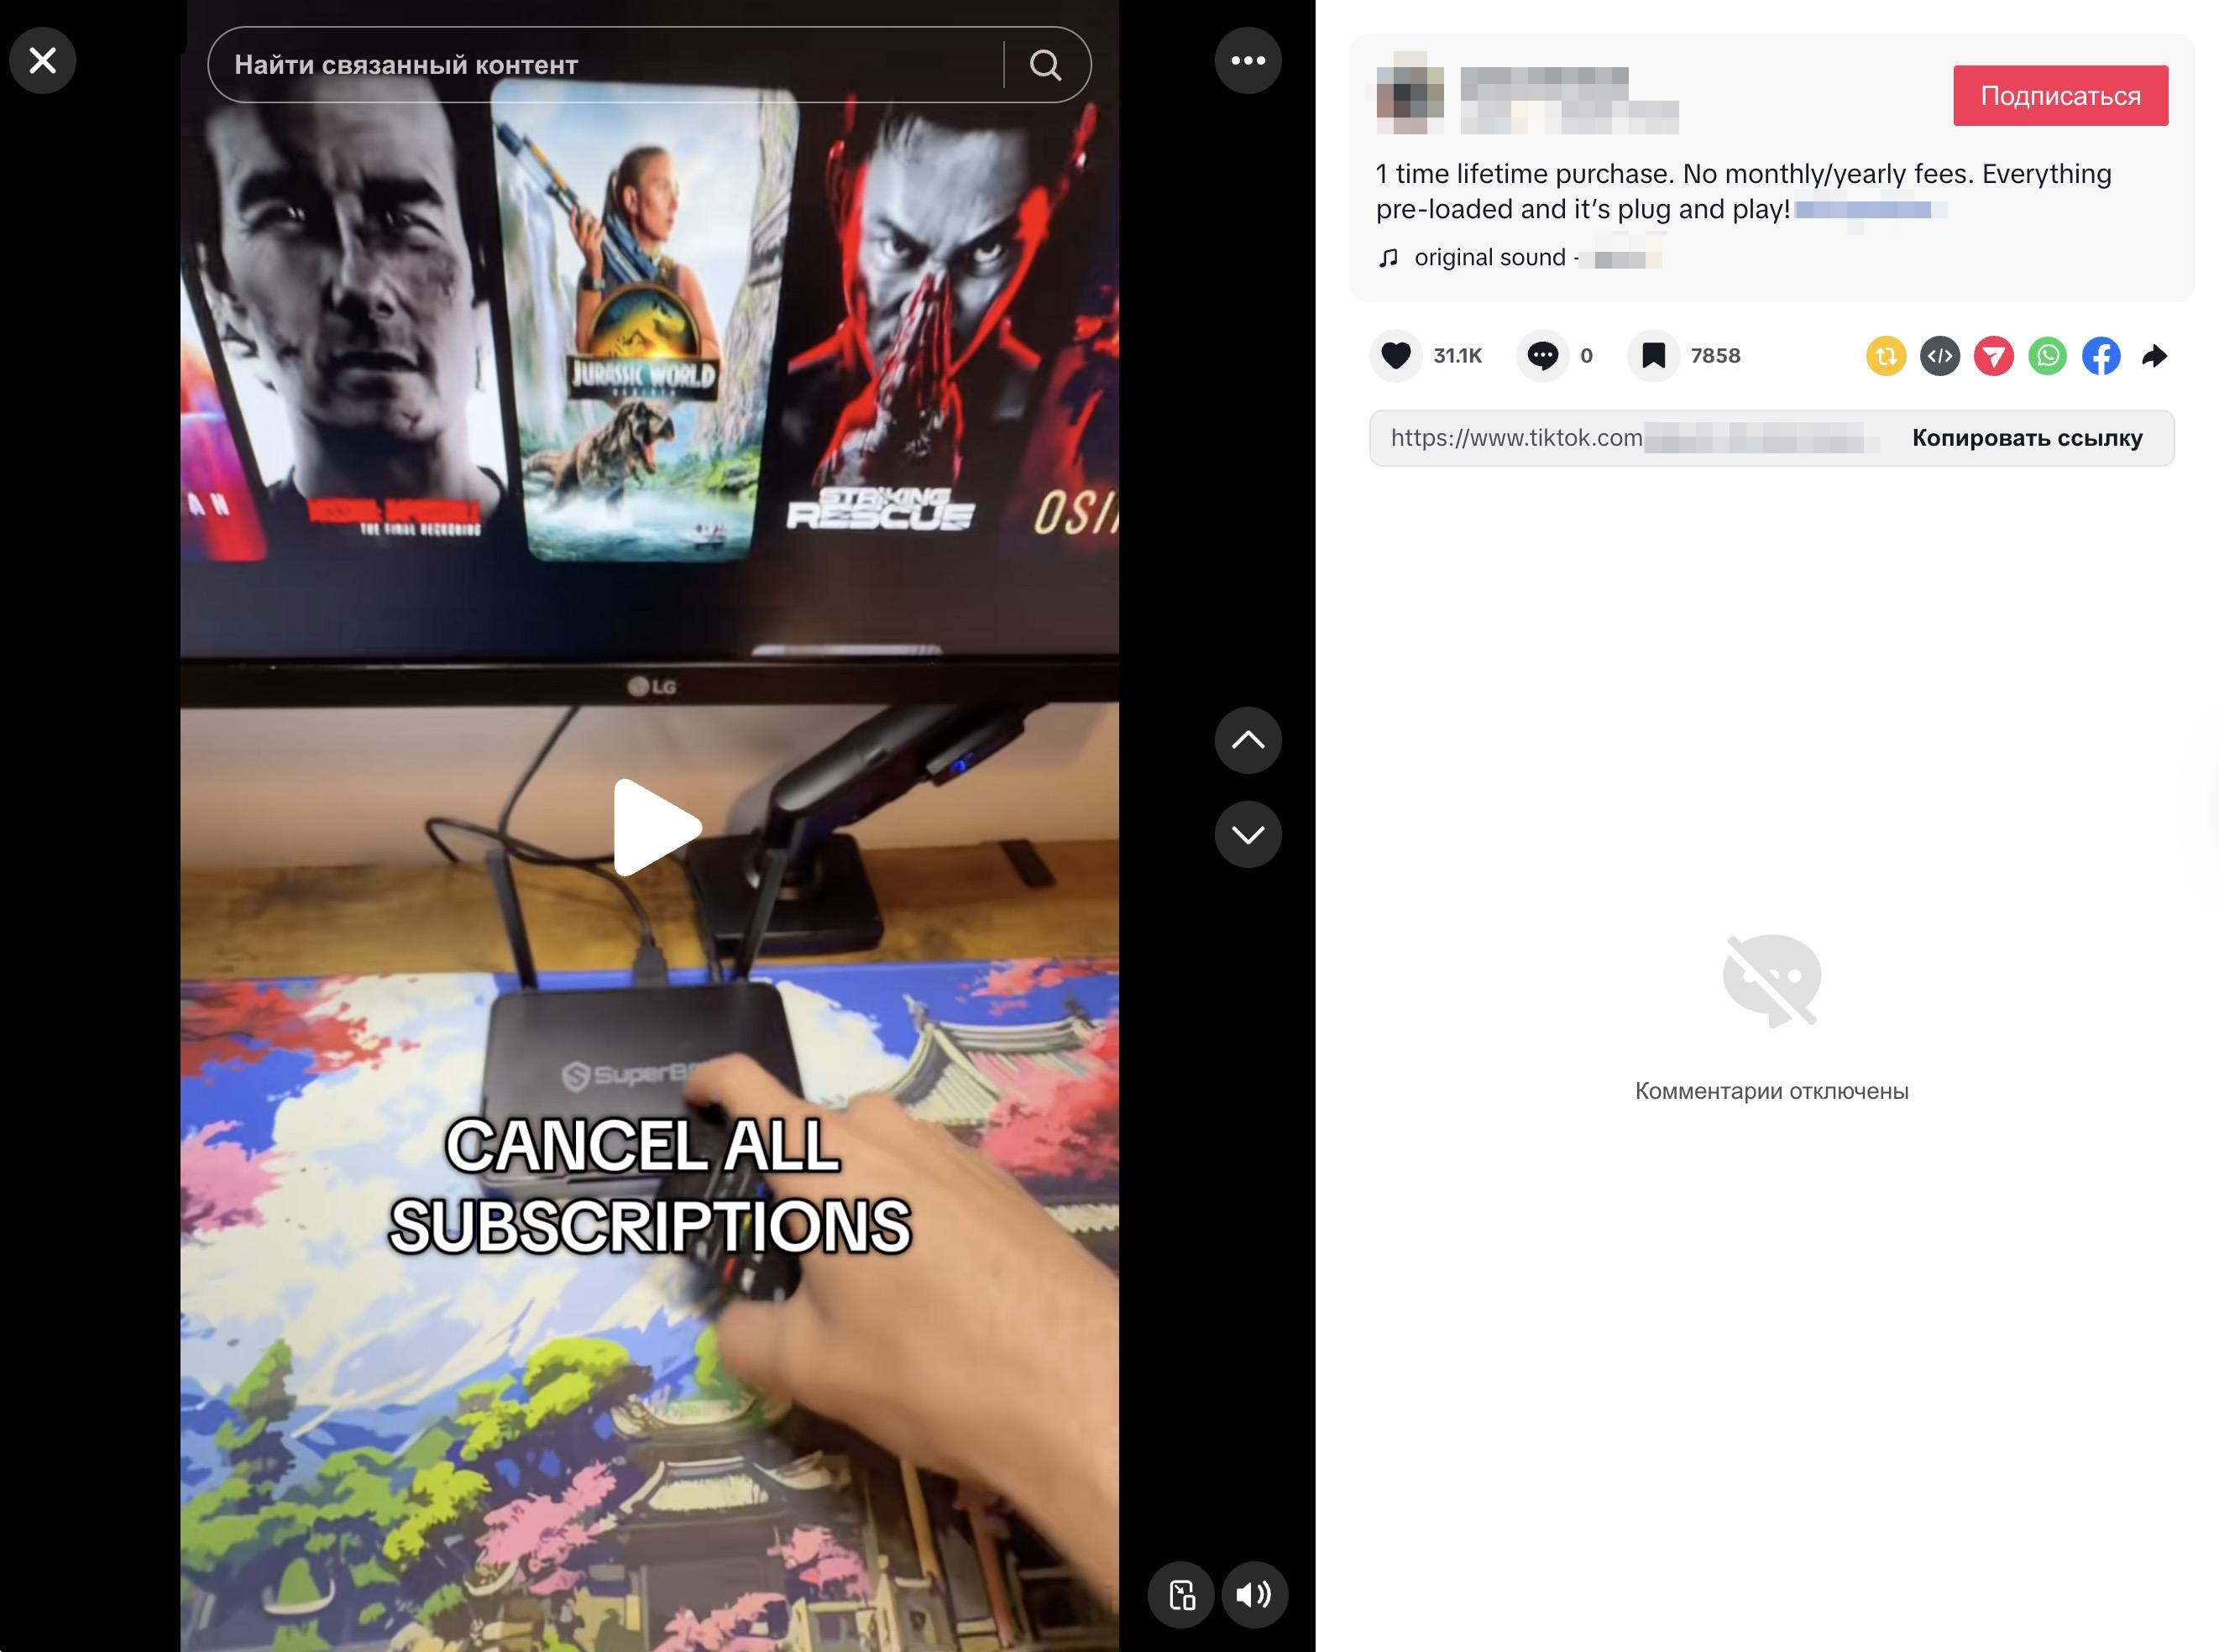
Um vídeo promocional no TikTok explicando como é ótimo quando tudo é grátis simplesmente cancelar todas as suas assinaturas
Já surgiram vários relatos sobre TV boxes maliciosas, mas agora sua divulgação atingiu uma escala realmente alarmante.
No final de 2025, analistas examinaram vários modelos do SuperBox, um dispositivo popular disponível nas principais lojas de varejo e marketplaces on-line. As descobertas foram muito preocupantes: logo após serem ligados, os dispositivos começaram a enviar solicitações aos servidores do aplicativo de mensagens chinês Tencent QQ e ao serviço de proxy Grass, efetivamente disponibilizando a largura de banda da Internet do usuário para terceiros.
Dentro do firmware, os pesquisadores descobriram aplicativos completamente incomuns em um reprodutor de mídia: um scanner de rede, um analisador de tráfego e ferramentas de sequestro de DNS. Com isso, o dispositivo não apenas transmite conteúdo pirata, mas também vasculha a rede local em busca de outros alvos (incluindo interfaces industriais SCADA) e fica pronto para participar de ataques DDoS. Também foi descoberto que os SuperBoxes contêm pastas com o nome revelador “secondstage”, um forte indício de malware em vários estágios.
Mais recentemente, em abril de 2026, o podcast Darknet Diaries publicou uma entrevista com um pesquisador de segurança conhecido pelo pseudônimo D3ada55, que compartilhou diversos detalhes preocupantes sobre essas caixas, incluindo o fato de que elas ainda eram vendidas livremente em plataformas como Amazon, Walmart e Best Buy.
O caso do SuperBox está longe de ser a única ocorrência em que os dispositivos Android foram transformados em nós de botnet ou vendidos com infecções de fábrica. Aqui estão os casos mais recentes:
Todas essas histórias compartilham a mesma origem: o cavalo de Troia Triada, documentado pela primeira vez pelos nossos pesquisadores em 2016 e apelidado na época de “um dos cavalos de Troia móveis mais avançados”. Ao longo da última década, ele evoluiu de um malware comum para um backdoor modular integrado diretamente ao firmware durante a fabricação.
Os fabricantes de TV boxes baratas cortam gastos em tudo: certificação do Google Play Protect, auditorias de firmware e atualizações de segurança. Muitos desses dispositivos são executados no Android Open Source Project sem nenhuma garantia de segurança. Em algum lugar ao longo da cadeia de suprimentos, seja na fábrica, por meio de um intermediário ou em uma distribuidora, um backdoor é injetado na imagem do firmware. Nossos especialistas suspeitam que o próprio fabricante pode nem estar ciente do comprometimento.
A escala da infecção transforma milhões de caixas idênticas na base perfeita para uma botnet: cada dispositivo comprometido representa um endereço IP exclusivo que pode ser alugado para terceiros. Operadores de botnet, como o Kimwolf, lucram com isso não apenas por meio de ataques DDoS distribuídos, mas também revendendo a largura de banda de smart TVs e TV boxes infectadas.
Uma TV box infectada fica na sala de estar, conectada ao Wi-Fi doméstico. Isso significa que ela pode detectar smartphones com aplicativos bancários, unidades de armazenamento conectadas à rede (NAS) com arquivos da família, câmeras IP, fechaduras inteligentes, computadores de trabalho e qualquer outro dispositivo conectado à sua rede Wi-Fi.
Com esse tipo de vetor de acesso inicial dentro da sua rede doméstica, um invasor pode interceptar tráfego não criptografado, falsificar solicitações de DNS, verificar portas e procurar vulnerabilidades em dispositivos vizinhos. Além disso, seu endereço IP pode ser usado para atividades fraudulentas. Como resultado, na melhor das hipóteses, seu IP acabará entrando em listas de bloqueio, e serviços legítimos começarão a barrar seu acesso por atividade suspeita; na pior, autoridades podem bater à sua porta.
Você deve ficar alerta se um dispositivo:
Quer saber como proteger seus dispositivos domésticos inteligentes? Leia mais nas nossas postagens relacionadas:
A sua TV, seu smartphone e seus alto-falantes inteligentes estão espionando você?
Seu roteador está trabalhando secretamente para inteligências estrangeiras?