Como um servidor industrial pode ser comprometido por meio da sua GPU sem deixar rastros? Um ataque tão complexo e, a princípio, teórico, normalmente aproveitaria as vulnerabilidades do hardware. Isso nem sequer diz respeito a falhas de projeto no próprio hardware, mas às particularidades de seu funcionamento, às vezes até em nível físico. Um artigo recente de pesquisadores canadenses da Universidade de Toronto descreve o GPUThor: um ataque Rowhammer novo e mais efetivo que explora precisamente esse tipo de comportamento de hardware na memória de vídeo.
Rowhammer e placas de vídeo
O GPUThor baseia-se na ideia por trás do ataque original à RAM, proposto pela primeira vez em 2014 na pesquisa Rowhammer. O Rowhammer e todos os ataques da sua classe baseiam-se em um fato simples: as células de memória não são totalmente isoladas umas das outras. O acesso repetido (ou hammering) à mesma linha de células pode, sob determinadas condições, corromper os dados (ou seja, inverter bits) nas linhas adjacentes. Depois que esse efeito for confirmado como possível, tudo o que resta é encontrar uma maneira de transformá-lo em uma arma: por exemplo, acionando uma negação de serviço ou até mesmo executando um código arbitrário.
Então, o que os servidores e aceleradores gráficos têm a ver com tudo isso? À medida que as tecnologias de inteligência artificial decolaram, também aumentou a demanda por hardware capaz de executar um grande número de cálculos paralelos semelhantes. E os aceleradores integrados nas placas de vídeo de jogos são uma opção natural para esse tipo de carga de trabalho. Isso torna os provedores de nuvem que alugam aceleradores gráficos para todos um alvo atraente para os ataques Rowhammer. O cenário hipotético funciona assim: um invasor compra o acesso a um chip gráfico e o usa para tentar comprometer toda a infraestrutura do provedor. É exatamente por isso que os ataques à memória de vídeo continuam sendo um assunto de interesse especial para os pesquisadores.
Como o ataque GPUThor funciona
Na primavera deste ano, três novos artigos foram publicados, cada um demonstrando um ataque diferente aos aceleradores da Nvidia equipados com memória GDDR6. Todos os artigos forneceram resultados bastante modestos: o maior dano foi causado quando o alvo era uma placa de vídeo para consumidores, enquanto os ataques a um acelerador de uso industrial como o Nvidia A6000 provaram ser muito menos efetivos. Além disso, nenhum dos ataques funcionou com a proteção de memória ECC (código de correção de erros) ativada.
O GPUThor também investiga a possibilidade de atacar aceleradores Ampere mais antigos da Nvidia com memória GDDR6: os pesquisadores estudaram os modelos A4000, A4500, A5000 e A6000. Mas a efetividade do novo método, medida pelo número de células cujos dados foram alterados à força, é muito maior. Os pesquisadores também argumentam que, em teoria, a técnica também poderia ser aplicada a aceleradores mais novos.
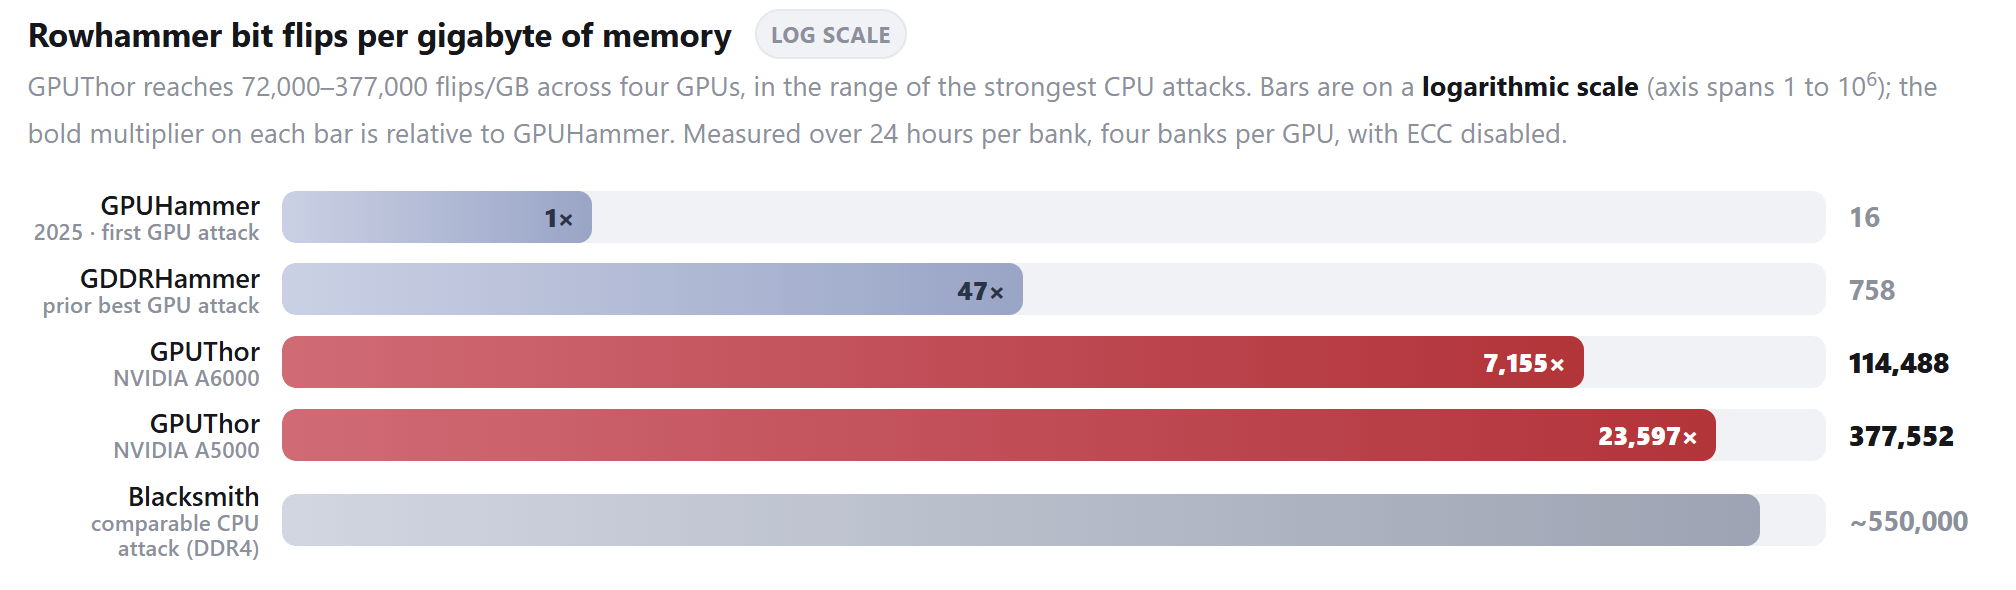
Efetividade do GPUThor em comparação com ataques anteriores. Fonte
Como esses resultados foram alcançados? O mecanismo de defesa padrão contra ataques Rowhammer é chamado Target Row Refresh (TRR), que foi examinado mais de perto pelos pesquisadores canadenses. Acontece que, se o TRR detectar tentativas repetidas de acesso, ele forçará uma atualização das células vizinhas, dificultando ou impossibilitando a corrupção de dados. Os invasores geralmente tentam derrotar o TRR acessando células aleatórias, o que confunde o sistema de defesa e reduz a sua efetividade. Os pesquisadores descobriram que nas placas Nvidia Ampere, o TRR é acionado apenas uma vez a cada 72 ciclos de atualização das células de memória. Após essa descoberta, eles aplicaram um padrão de acesso irregular, submetendo as células-alvo a um hammering muito mais intenso do que antes. O resultado: em comparação ao ataque GDDR original conhecido como GPUHammer, o GPUThor acaba sendo cerca de 7 a 23 mil vezes mais efetivo.
Resultados e perspectivas
A combinação desse padrão de ataque mais agressivo com outros refinamentos produziu inversões de 72 a 377 mil bits por gigabyte. As variantes anteriores do Rowhammer produziram apenas algumas centenas, na melhor das hipóteses. Isso permitiu que os pesquisadores alcançassem erros de bits duplos e até triplos. É fácil para o ECC corrigir um erro de bit único, mas não um de bit duplo.
O novo método também demonstra os danos reais que um ataque Rowhammer pode causar: o acesso repetido à memória de vídeo usando o GPUThor aciona uma negação de serviço. Primeiro, o acelerador é reiniciado, perdendo dados no processo e, em seguida, ele sinaliza ao administrador que precisa ser substituído.
Apesar desses resultados impressionantes, os ataques GPUThor não são bem-sucedidos. Por um lado, os pesquisadores não foram capazes de demonstrar a execução arbitrária de código como um resultado da corrupção de dados, embora eles afirmem que isso é possível mesmo com o ECC ativado. Por outro lado, um ataque milhares de vezes mais efetivo sugere a possibilidade teórica de também comprometer os aceleradores mais novos, mas isso ainda não foi comprovado.
Mesmo assim, os pesquisadores canadenses mostraram que os ataques Rowhammer aos aceleradores gráficos ainda têm um potencial inexplorado. Não seria surpreendente se pesquisas futuras demonstrassem ataques semelhantes contra dispositivos muito mais avançados que antes eram considerados bastante resistentes a eles.
Cientistas da Universidade de Tecnologia de Graz, na Áustria, publicaram recentemente um artigo detalhando um novo método para monitorar a atividade de usuários em navegadores. O aspecto mais fascinante dessa nova técnica (batizada de FROST) é que ela usa a unidade de estado sólido (SSD) do computador para espionar o usuário. Sem entrar demais em detalhes técnicos, o ataque funciona assim: um hacker atrai a vítima para um site especialmente criado; enquanto a página permanecer aberta, o hacker consegue rastrear exatamente quais aplicativos o usuário está abrindo e quais outras páginas da Web está visitando.
Mas como isso é possível? A primeira reação, naturalmente, é culpar o navegador. Porém, nos navegadores modernos, cada site é executado em um sandbox e normalmente não consegue acessar outras guias, muito menos o hardware do computador. Embora hackers encontrem brechas nessas proteções de tempos em tempos, não é isso o que acontece aqui. O ataque FROST funciona perfeitamente mesmo com todas as medidas padrão de proteção do navegador ativadas. Em vez disso, ele explora um recurso totalmente legítimo chamado Origin Private File System (OPFS), que fornece aos sites um espaço virtual próprio para armazenar dados. No entanto, embora o armazenamento seja isolado digitalmente, os dados continuam sendo gravados no mesmo SSD usado pelos demais aplicativos e páginas abertos no computador. Pesquisadores descobriram que uma página maliciosa pode identificar o que está sendo executado no computador ao enviar solicitações contínuas ao SSD e analisar pequenas variações nos tempos de acesso. Antes de entrar nos detalhes de como isso funciona, vale entender rapidamente a teoria por trás do ataque.
Introdução rápida aos ataques de canal lateral
O termo “canal lateral” se refere a um método de espionar um computador, ou mesmo um único microchip, de forma indireta. Em vez de interceptar os dados em si, um invasor pode analisar variações no consumo de energia, monitorar a temperatura de componentes específicos ou até monitorar a radiação eletromagnética, entre outras coisas. Em teoria, isso significa que alguém poderia escutar uma conversa em uma sala usando apenas um mouse, já que o sensor óptico consegue captar vibrações sonoras. Da mesma forma, monitorar oscilações na frequência do processador pode permitir que um hacker roube uma chave de criptografia. Até mesmo um simples LED em um leitor de crachá pode revelar informações suficientes sobre o funcionamento interno do dispositivo para permitir a clonagem de um cartão inteligente.
O grande atrativo desses vazamentos indiretos, pelo menos do ponto de vista do hacker, é que eles são difíceis de detectar. Os fabricantes raramente levam esse tipo de comportamento em consideração ao projetar sistemas de segurança. Por outro lado, há uma limitação evidente: extrair informações por um mecanismo que nunca foi criado para transmitir dados costuma ser um processo complexo, lento e trabalhoso. Os pesquisadores austríacos concentraram seus estudos em um subtipo específico conhecido como ataque de canal lateral por contenção. Nesse caso, o vazamento acontece porque vários processos disputam o mesmo recurso. Aqui, o recurso disputado é a largura de banda da unidade de armazenamento.
Por dentro do ataque FROST
Esse canal lateral específico já havia sido estudado antes, inclusive em um artigo publicado em 2025. Na época, porém, o cenário era relativamente simples: os pesquisadores executavam um programa no computador para gerar os dados, enquanto um segundo programa, rodando na mesma máquina, tentava interceptá-los. Embora isso funcione bem para um estudo acadêmico teórico, o modelo de ataque não era exatamente revolucionário. Afinal, se um hacker já consegue executar qualquer programa no computador, não precisa recorrer a canais laterais complexos; existem várias formas diretas de roubar dados.
Ainda assim, o estudo do ano passado não foi em vão. Ele comprovou que a resolução obtida ao monitorar um SSD é alta, que o vazamento de dados é real e que as informações capturadas podem, de fato, ser úteis. O ataque FROST é essencialmente uma continuação lógica dessa mesma ideia.
Veja como ele funciona na prática. Imagine um arquivo relativamente grande armazenado em um SSD e preenchido com dados aleatórios. Um processo específico lê esse conteúdo em intervalos regulares e mede quanto tempo leva para obter uma resposta. Essa velocidade varia dependendo do nível de ocupação da unidade com outras tarefas. Esses atrasos de acesso funcionam como sinais reveladores da atividade da unidade. Os pesquisadores austríacos demonstraram que registrar esses atrasos ao longo do tempo permite identificar com boa precisão qual outra tarefa está sendo executada naquele exato momento.
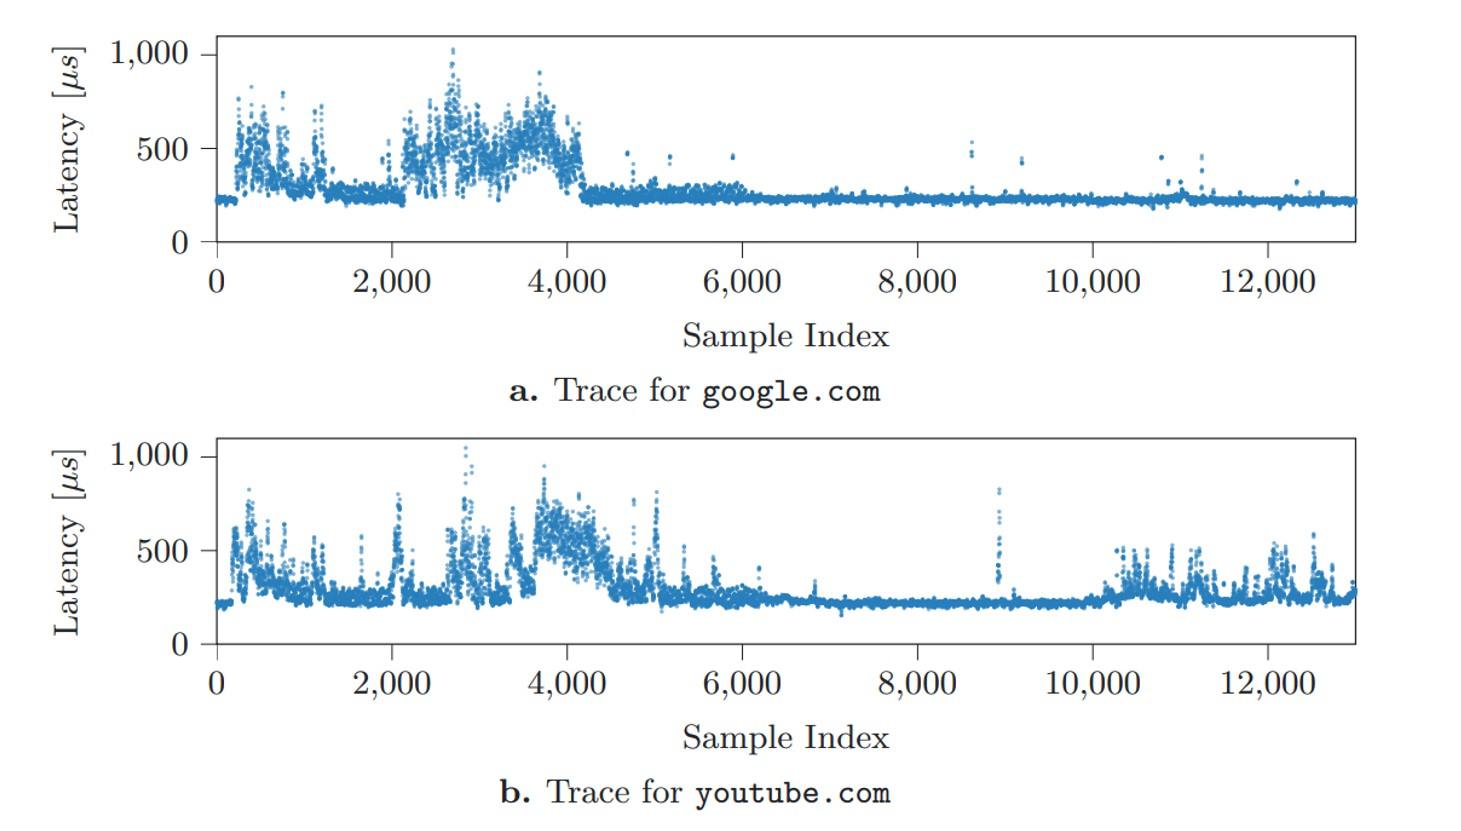
Padrões distintos de latência gerados ao abrir sites específicos Fonte
Os pesquisadores elaboraram gráficos de latência, como os acima, para vários sites e aplicativos executados localmente. O que eles encontraram foram padrões distintos, ou assinaturas digitais geradas toda vez que um site específico é carregado ou que um aplicativo é iniciado. Capturar essas janelas extremamente rápidas de carregamento exige monitoramento contínuo do SSD por um longo período. Mesmo assim, os padrões se mantiveram consistentes entre diferentes sistemas; os autores validaram o método em um desktop Linux e em um Apple Mac Mini. A partir daí, parece simples: criar um catálogo de assinaturas conhecidas, medir os atrasos reais do SSD, comparar os dois conjuntos e descobrir exatamente quais aplicativos o usuário está abrindo e quais sites está visitando. Mas como realizar esse tipo de vigilância sem levantar suspeitas e sem instalar malwares no computador da vítima?
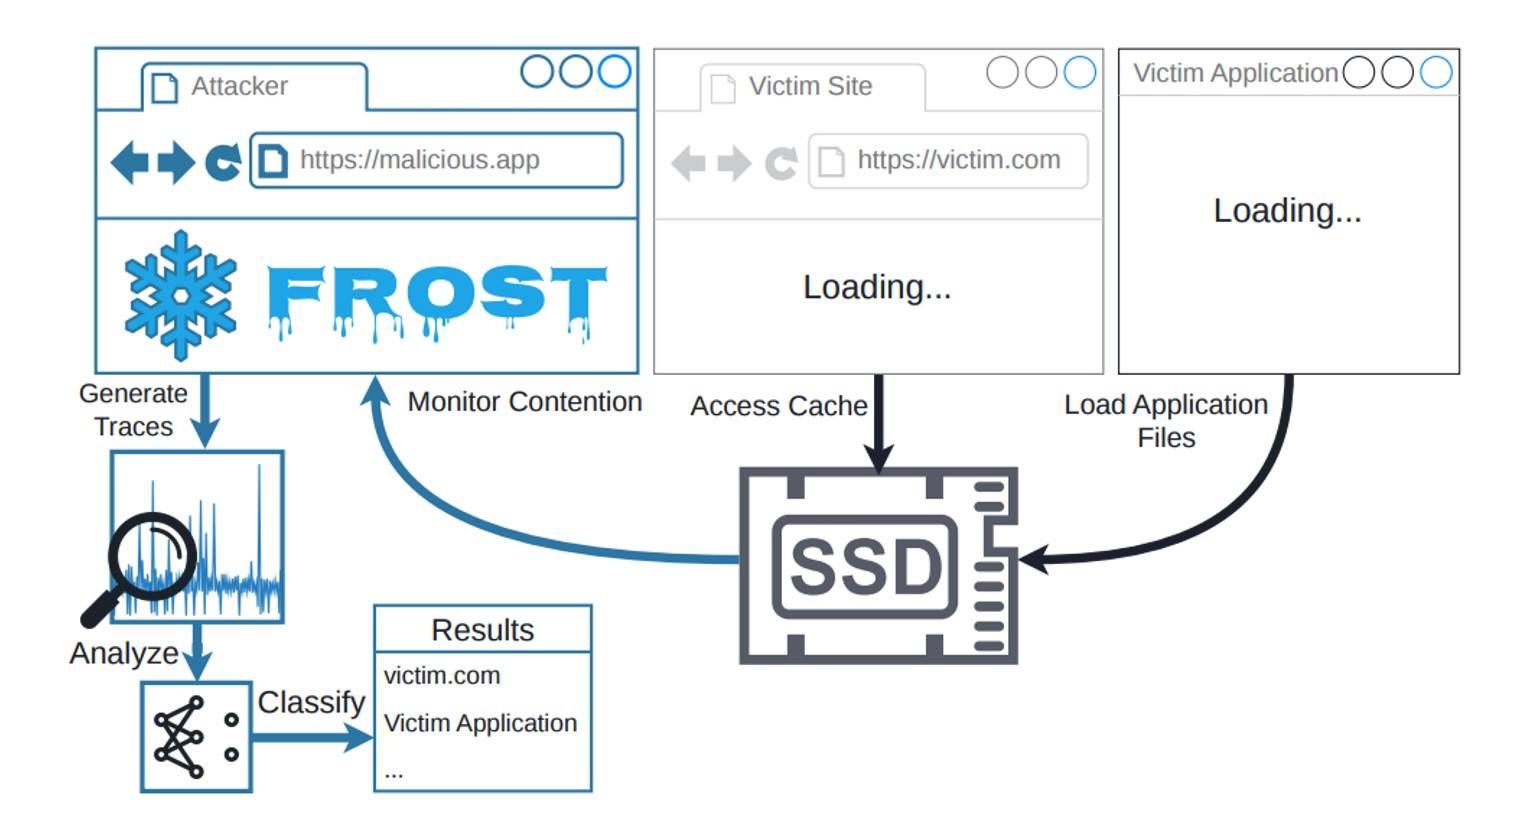
É aí que entra um recurso relativamente novo dos navegadores chamado Origin Private File System (OPFS). Um invasor hipotético não precisa convencer o usuário a baixar um cavalo de Troia malicioso. Basta fazer a vítima visitar uma página especialmente criada, que usará o OPFS para monitorar silenciosamente a atividade do SSD. A sigla reúne todos esses elementos: FROST significa Fingerprinting Remotely using OPFS-based SSD Timing (identificação remota por assinatura digital com temporização de SSD baseada em OPFS). Veja o passo a passo de como todo o ataque acontece:
Como o método FROST pode ser usado para espionar a atividade de um computador Fonte
Limitações do método
Como qualquer ataque de canal lateral, o FROST definitivamente não foi feito para ser rápido. É um processo lento e estruturado. Para descobrir exatamente o quanto, os pesquisadores construíram um ambiente de testes dedicado para medi-lo.
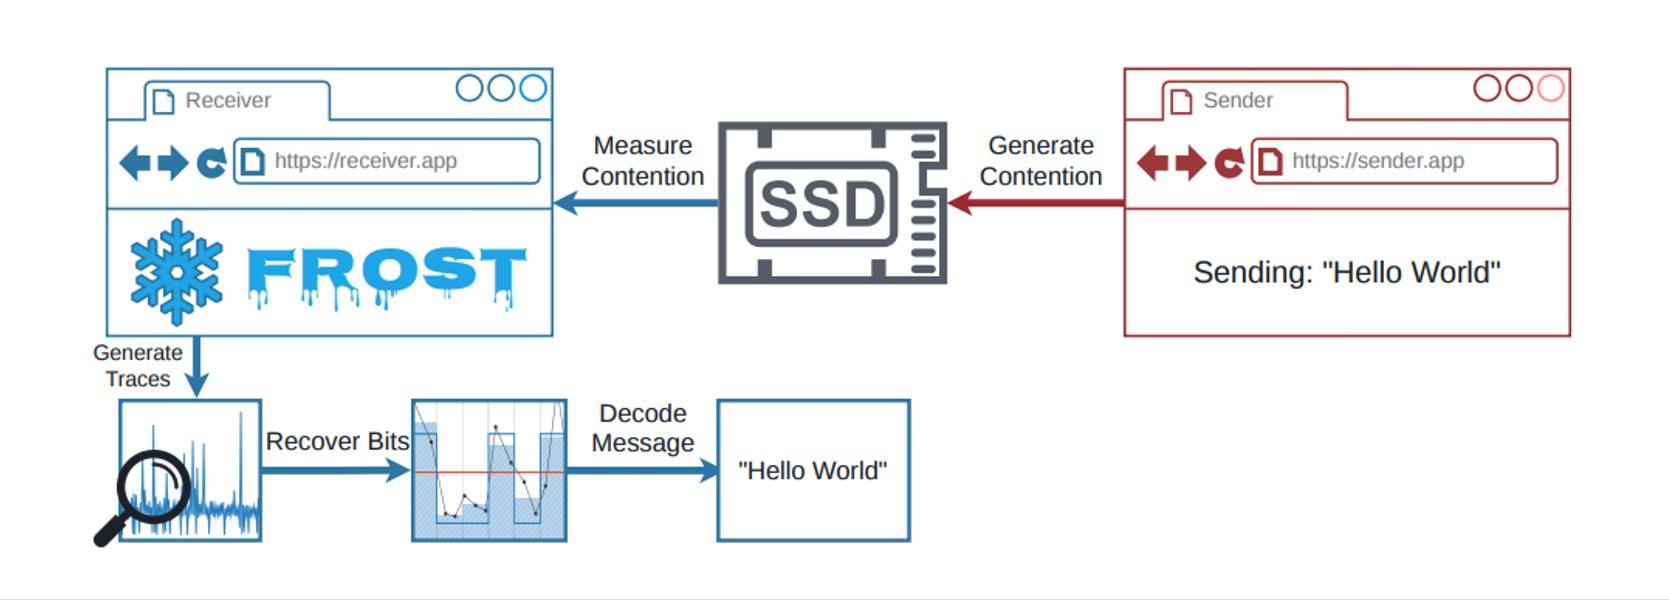
Estrutura de testes usada para medir a velocidade de extração de dados via OPFS Fonte
A equipe executou um programa em um computador para transmitir dados de forma indireta. Pense nisso como um espião digital transmitindo uma mensagem secreta alterando a forma como interage com a unidade de armazenamento. Por exemplo, um 1 no código binário da mensagem pode indicar que o programa está usando o SSD, enquanto um 0 indica que está inativo. Ao mesmo tempo, os pesquisadores configuraram no navegador um receptor que acessava a unidade de armazenamento via OPFS. Como tanto o receptor no navegador quanto o programa transmissor disputavam a largura de banda do SSD, o navegador sofria pequenos atrasos de acesso sempre que o transmissor estava enviando dados ativamente.
Essa configuração inusitada conseguiu transmitir dados a 661 bits por segundo, com quase 90% de precisão em um desktop Linux com processador AMD. Em um Apple Mac Mini executando o macOS, a taxa de transferência chegou a 719 bits por segundo, também com precisão próxima de 90%. Embora esses números sejam um pouco inferiores aos do estudo do ano passado, que dependia de aplicativos instalados diretamente no computador, a diferença não é tão grande assim.
Dito isso, a verdadeira ameaça do ataque FROST não está na transmissão bruta de dados, mas no rastreamento da atividade do usuário. Mesmo com um banco de dados de assinaturas digitais de aplicativos e sites específicos, as informações vazadas por uma página maliciosa usando OPFS são pouco precisas e difíceis de correlacionar. Afinal, um computador está constantemente lendo e gravando dados no SSD em segundo plano. Para separar esse ruído digital, os pesquisadores recorreram a uma ferramenta que está se tornando padrão em ataques cibernéticos modernos: uma rede neural. Uma IA treinada com assinaturas conhecidas de SSDs conseguiu identificar com segurança a atividade do usuário mesmo em meio a um cenário caótico de dados em segundo plano. Os resultados finais são impressionantes. No Apple Mac Mini, a IA identificou corretamente qual site o usuário abriu em 89% dos casos e detectou a abertura de aplicativos locais com 96% de precisão. Mais importante: ela conseguiu identificar até quais sites foram abertos em um navegador completamente diferente daquele que estava executando a guia maliciosa. À primeira vista, parece um cenário ideal para os hackers, exceto por uma longa lista de limitações no mundo real.
O ataque FROST representa uma ameaça real?
O simples fato de saber quais aplicativos foram abertos ou quais sites foram visitados não dá ao invasor muita vantagem. Esse tipo de dado costuma ser mais útil para anunciantes interessados em traçar o perfil digital de um usuário sem autorização; ainda assim, aplicar esse método de rastreamento em larga escala é pouco realista. O principal obstáculo é a forma como os computadores gerenciam dados: o sistema move os dados mais acessados para a memória RAM, tornando-os praticamente invisíveis ao FROST, que depende da medição da largura de banda mais lenta do SSD físico. Para contornar esse obstáculo, a página maliciosa precisaria forçar o OPFS a criar um arquivo gigantesco, com bem mais de 1 GB. Nem é preciso dizer que um site consumindo recursos do disco de forma tão agressiva levantaria suspeitas imediatamente. Soluções de EDR ou XDR provavelmente marcariam isso como atividade anômala.
No fim das contas, isso significa que o ataque FROST, como a maioria dos métodos de espionagem por canal lateral, só é viável em operações altamente direcionadas. Mas isso nos leva de volta ao ponto inicial: descobrir quais aplicativos alguém abre ou quais páginas acessa é uma recompensa relativamente pequena diante do enorme esforço necessário para executar um ataque tão sofisticado.
Ainda assim, o FROST está muito à frente da maioria dos ataques acadêmicos de canal lateral quando o assunto é aplicabilidade no mundo real. Ele não exige malware pré-instalado, e a vítima não precisa fazer nada além de abrir uma página maliciosa. No mínimo, essa pesquisa serve como um lembrete importante de como os computadores modernos são complexos e de quantos pontos cegos inesperados podem acabar abrindo caminho para vazamentos de dados. Ao desenvolver sistemas ultrasseguros para informações sigilosas, é essencial considerar as particularidades do hardware. Se o objetivo for valioso o suficiente, um invasor determinado investirá tempo para criar um ataque altamente específico e complexo. Pesquisas como esta mostram que, no universo da cibersegurança, esse cenário não é impossível.

 Entrar