❌

Visualização de leitura

Histórico do computador do ChatGPT: os riscos e uma configuração segura

Imagine seu computador mantendo um diário, como os que crianças costumavam usar para registrar o dia a dia, ou viajantes, comerciantes e nobres mantinham séculos atrás. Imagine como ele poderia ser.

Segunda-feira, 7 de setembro.

  • O usuário leu as notícias em cnn.com e bbc.co.uk (Safari).
  • O usuário respondeu ao e-mail de John Kaufman sobre as datas de entrega e, em seguida, enviou a mesma pergunta à equipe de logística (Gmail).
  • O usuário conferiu a lista de tarefas, verificou as atualizações recentes e definiu as prioridades do dia (Lista de tarefas).

Não estamos exagerando. É exatamente assim que é o novo diário do seu Mac. São vários arquivos de texto que qualquer aplicativo no computador pode ler, assim como qualquer pessoa diante do teclado. O recurso é chamado de Histórico do computador e foi lançado pela OpenAI em meados de agosto. No momento, ele só funciona no ChatGPT para Mac, requer uma assinatura Pro ou superior e está desativado por padrão. Segundo os desenvolvedores, o Histórico permite que o assistente de IA entenda rapidamente o contexto do seu trabalho e responda até a solicitações vagas, como: “envie um lembrete para quem estava trocando e-mails comigo sobre as entregas da semana passada”. É claro que essa conveniência tem um preço: seus dados são processados nos servidores da OpenAI e podem vazar do Mac, seja para um familiar intrometido ou para criminosos cibernéticos.

Como o Histórico do computador do ChatGPT funciona

Se o recurso se parece muito com o Recall, da Microsoft, ou com o Chronicle, anunciado anteriormente pela própria OpenAI, não é por acaso. Ambos foram desenvolvidos com o mesmo objetivo, mas usam métodos diferentes. Depois de o Recall se transformar em um desastre de relações públicas, a equipe responsável pelo Histórico do computador decidiu não fazer capturas de tela nem analisá-las constantemente. Em vez disso, o ChatGPT usa os recursos de Acessibilidade do macOS para ler o texto na tela e acompanhar ações: cliques do mouse, texto digitado nos campos, alternância entre aplicativos e outras ações desse tipo. Tudo isso é armazenado como um fluxo de dados brutos de atividade dentro do contêiner do ChatGPT (grupo de aplicativos), acessível somente pelo próprio ChatGPT ou por outros aplicativos aos quais você tenha concedido permissão. Em testes executados por pesquisadores forenses digitais, apenas duas horas de uso normal do computador geraram cerca de 3.500 desses eventos registrados.

Esses dados brutos permanecem no computador por até 48 horas. Durante esse período, o aplicativo do ChatGPT executa periodicamente sessões de chat ocultas em segundo plano, nas quais pede à IA que reúna eventos relacionados em um único relato. Essencialmente entradas de diário, esses resumos são arquivos de texto simples em uma pasta que qualquer aplicativo do Mac pode abrir: ~/.codex/memories/extensions/skysight/.

Quando você conversa com o assistente ou ativa recursos automatizados, essas anotações podem ser incluídas na conversa para gerar respostas mais contextualizadas. A OpenAI faz questão de destacar que o assistente pode identificar padrões nos seus fluxos de trabalho e se oferecer para automatizá-los, criando o que chama de “skills”, que reproduzem suas ações automaticamente.

Depois que um resumo fica pronto, os dados brutos de atividade que deram origem a ele são excluídos. A OpenAI afirma que não manterá essas conversas ocultas em segundo plano nem as usará para treinar a IA, exceto quando isso for exigido por lei. Já os resumos em estilo de diário inseridos nas suas conversas ficam armazenados nos servidores da OpenAI sob as mesmas regras aplicadas às suas conversas regulares e à memória do assistente. Portanto, as configurações de privacidade que você já definiu também se aplicam a eles.

O que o Histórico do computador pode ver, e o que você pode desativar

Como o recurso funciona inteiramente com ferramentas de acessibilidade, o ChatGPT só acessa o que o sistema operacional já permite que essas ferramentas acessem. Isso inclui títulos de janelas, blocos de texto, legendas de imagens no navegador, o texto que você digita em um campo e os nomes dos elementos da interface em que você clica. Assistindo a um vídeo? A IA não consegue ver o vídeo em si, mas pode ler o título da janela, o nome do site e a descrição do vídeo. Navegando por fotos? Ela vê os nomes de arquivos e pastas, mas não as imagens propriamente ditas. O áudio nunca é gravado nem armazenado, em nenhuma situação. Em uma chamada de vídeo, tudo o que é registrado é o título da janela da reunião, a menos que as legendas ao vivo estejam ativadas na própria chamada. Os campos de senha mascarados (exibidos como pontos) não são lidos, e, segundo a OpenAI, as janelas de navegação privada nunca são analisadas.

Uma diferença em relação ao Microsoft Recall é que o procedimento para ativar o recurso é apresentado de forma clara e detalhada, passo a passo. O Histórico do computador nunca se ativa sozinho. Você deve navegar até o menu de configurações, depois Integrações → Histórico do computador e ativá-lo manualmente depois de ler os avisos e as explicações. Além disso, o acesso à memória do agente precisa estar ativado para que o recurso funcione. A partir daí, você escolhe quais aplicativos e sites deseja que sejam monitorados e confirma uma série de solicitações de permissão do macOS.

Para empresas que usam assinaturas comerciais, são necessárias duas aprovações: primeiro, o administrador deve ativar o Histórico do computador para toda a organização; depois, cada funcionário deve ativá-lo individualmente.

A qualquer momento, você pode acessar Histórico do computador → Permissões e listar aplicativos e sites específicos a serem excluídos do rastreamento ou, inversamente, definir o ChatGPT para monitorar apenas uma lista limitada de sua escolha (Incluir somente estes aplicativos, Incluir somente estes sites).

Para ver a aparência do diário do seu computador, verifique Histórico do computador → Histórico. A partir daí, você pode excluir entradas individuais ou desativar diretamente na lista o monitoramento de aplicativos específicos.

Os riscos de usar o Histórico do computador do ChatGPT

Já abordamos os riscos do armazenamento centralizado de toda a atividade de uma pessoa em nosso artigo anterior sobre o Microsoft Recall, e a maior parte do que dissemos também se aplica ao Histórico do computador do ChatGPT.

  • Você pode presumir que suas conversas e seus e-mails são privados, protegidos por senhas e criptografia. Mas uma cópia das partes mais importantes dessas conversas fica armazenada em arquivos de texto simples, acessíveis a qualquer pessoa com acesso ao seu computador e a muitos outros aplicativos.
  • As pessoas com quem você troca mensagens não fazem ideia de que essa cópia adicional existe. Por exemplo, se ativarem mensagens que se autodestroem, mas não marcarem a janela do aplicativo de mensagens como privada, essa precaução não as protegerá.
  • Mesmo que você confie plenamente na OpenAI e não questione as promessas de privacidade, seus dados ainda podem ser roubados diretamente do computador por um infostealer. Os infostealers direcionados a Macs aumentaram muito nos últimos dois anos, portanto, esse não é um risco meramente hipotético. Além disso, quem cria esse tipo de malware age rápido e o mantém sempre atualizado para capturar qualquer novo tipo de dado que pareça promissor. Os arquivos da OpenAI são uma verdadeira mina de ouro para eles: tudo o que você fez, já resumido pela IA em algo fácil de ler. Embora não contenham senhas nem números de cartão de crédito, os detalhes disponíveis provavelmente são suficientes para criar um golpe de e-mail com falso pedido do chefe, de forma convincente.
  • E, se um colega de trabalho intrometido ou alguém da sua família conseguir acessar seu computador, não levaria mais que cinco minutos para ler o diário da sua vida profissional e pessoal.

Histórico do computador: desativá-lo ou apenas configurá-lo?

Recomendamos limitar o Histórico do computador ou desativá-lo completamente se seu trabalho envolver informações confidenciais. Isso se aplica especialmente a médicos, advogados e qualquer outra pessoa sujeita ao sigilo profissional ou que lide com dados pessoais ou médicos. O mesmo vale para quem mora com um familiar controlador demais ou trabalha em um escritório com colegas intrometidos.

Se nada disso se aplicar a você e você quiser experimentar a utilidade real dos recursos de pesquisa e das skills geradas automaticamente pela IA, veja como configurar o recurso com segurança.

  • Bloqueie o login do seu Mac. Desative o login automático e configure o Mac para exigir uma senha imediatamente após o protetor de tela ser ativado ou o computador sair do modo de repouso. Use uma senha forte e o Touch ID, e certifique-se de que a criptografia de disco do FileVault esteja ativada.
  • Configure suas exclusões. Adicione manualmente à lista de exclusão do Histórico do computador todos os aplicativos de mensagens que você usa para conversas privadas, além de aplicativos ou sites financeiros e qualquer outro local onde você armazene informações confidenciais.
  • Verifique regularmente. Pelo menos algumas vezes por semana, acesse as configurações do Histórico do computador para verificar quais aplicativos e sites ele está monitorando. Isso ajuda a identificar e remover quaisquer fontes de informações privadas que você tenha esquecido de excluir antes.

Seja como você configure o Histórico do computador, as duas formas mais comuns de seus dados acabarem nas mãos erradas, em qualquer Mac, são um infostealer para macOS roubá-los diretamente do computador ou você inserir suas informações em um site falso. Para se proteger contra ambos, certifique-se de usar um software de segurança completo no Mac, como o Kaspersky para macOS.

A IA pode criar riscos à privacidade que você talvez nunca tenha imaginado. Você pode ler mais sobre outros riscos em nossas outras postagens:

Como desinstalar completamente aplicativos no Mac e liberar espaço de armazenamento

De tempos em tempos, é preciso fazer uma arrumação, e isso vale tanto para seus dispositivos quanto para armários e gavetas. Mas uma limpeza digital pode ser mais complicada do que organizar um armário bagunçado, especialmente no macOS.

Livrar-se de fotos e arquivos antigos é bastante simples, mas remover completamente um aplicativo do macOS é outra história. Você poderia imaginar que arrastar um aplicativo indesejado para a Lixeira resolveria o problema, mas, na prática, ele pode deixar para trás arquivos de configurações, cache, logs, arquivos auxiliares e outros resíduos relacionados. Com o tempo, todos esses resíduos se acumulam e consomem espaço de armazenamento.

Para facilitar esse tipo de limpeza, o Kaspersky para macOS agora inclui um recurso chamado App Cleaner. Ele remove aplicativos junto com todos os arquivos relacionados e também consegue localizar resíduos de aplicativos que você excluiu anteriormente. Neste post, explicamos de onde vêm esses arquivos residuais, mostramos como usar o App Cleaner e esclarecemos por que instalar a primeira ferramenta de limpeza para Mac que você encontrar na Internet não é uma boa ideia.

Por que aplicativos excluídos deixam rastros no Mac

Entre os produtos Apple, o macOS funciona de maneiras um tanto peculiares. Mais cedo ou mais tarde, todo usuário de longa data se depara com essas particularidades, embora isso não nos impeça de continuar adorando o sistema. Com os aplicativos não é diferente: a forma como o macOS lida com eles é mais complexa do que parece.

A maioria das pessoas imagina um aplicativo no macOS como um único item específico. Pense no Photoshop: é aquele ícone conhecido com as letras Ps, na pasta Aplicativos do Finder, pronto para ser iniciado com um clique. Nos bastidores, porém, a estrutura é mais complexa. O que parece ser um único item no Finder é, na verdade, um pacote de aplicativo: uma pasta que contém o próprio programa e tudo de que ele precisa para funcionar.

Mas isso ainda é apenas parte da história. Enquanto está em execução, o Photoshop, como qualquer aplicativo, cria e usa dados armazenados fora desse pacote. Parte deles são dados de segundo plano, como cache, configurações e documentos do usuário. Outra parte corresponde ao seu próprio trabalho, como arquivos PSD. Essa distinção é importante: se você exclui o Photoshop, não espera que seus arquivos PSD desapareçam junto com ele.

Além disso, a Adobe não instala apenas o Photoshop ou o Acrobat: ela também implementa um conjunto de aplicativos comuns e serviços em segundo plano junto com eles. Arrastar o ícone Ps para a Lixeira não remove esses componentes, e o próprio desinstalador da Adobe também não.

Esses arquivos em segundo plano e serviços auxiliares podem continuar no disco depois que você exclui o aplicativo que os originou. Pior ainda, se você usar o Assistente de Migração para passar para um novo Mac, todo esse peso morto será copiado automaticamente. Assim, é perfeitamente possível nunca ter instalado um único aplicativo da Adobe ou da Microsoft no Mac atual e, ainda assim, carregar megabytes ou até gigabytes de arquivos inúteis associados a eles.

Localizar esses arquivos por conta própria não é fácil, principalmente porque a maioria das pessoas nem sabe que eles existem. Mesmo que você desconfie de que algo esteja escondido no disco, provavelmente não saberá onde procurar nem como os arquivos se chamam. Para complicar ainda mais, os nomes dos arquivos raramente deixam claro a qual aplicativo pertencem.

O App Cleaner chegou ao Kaspersky Premium for macOS

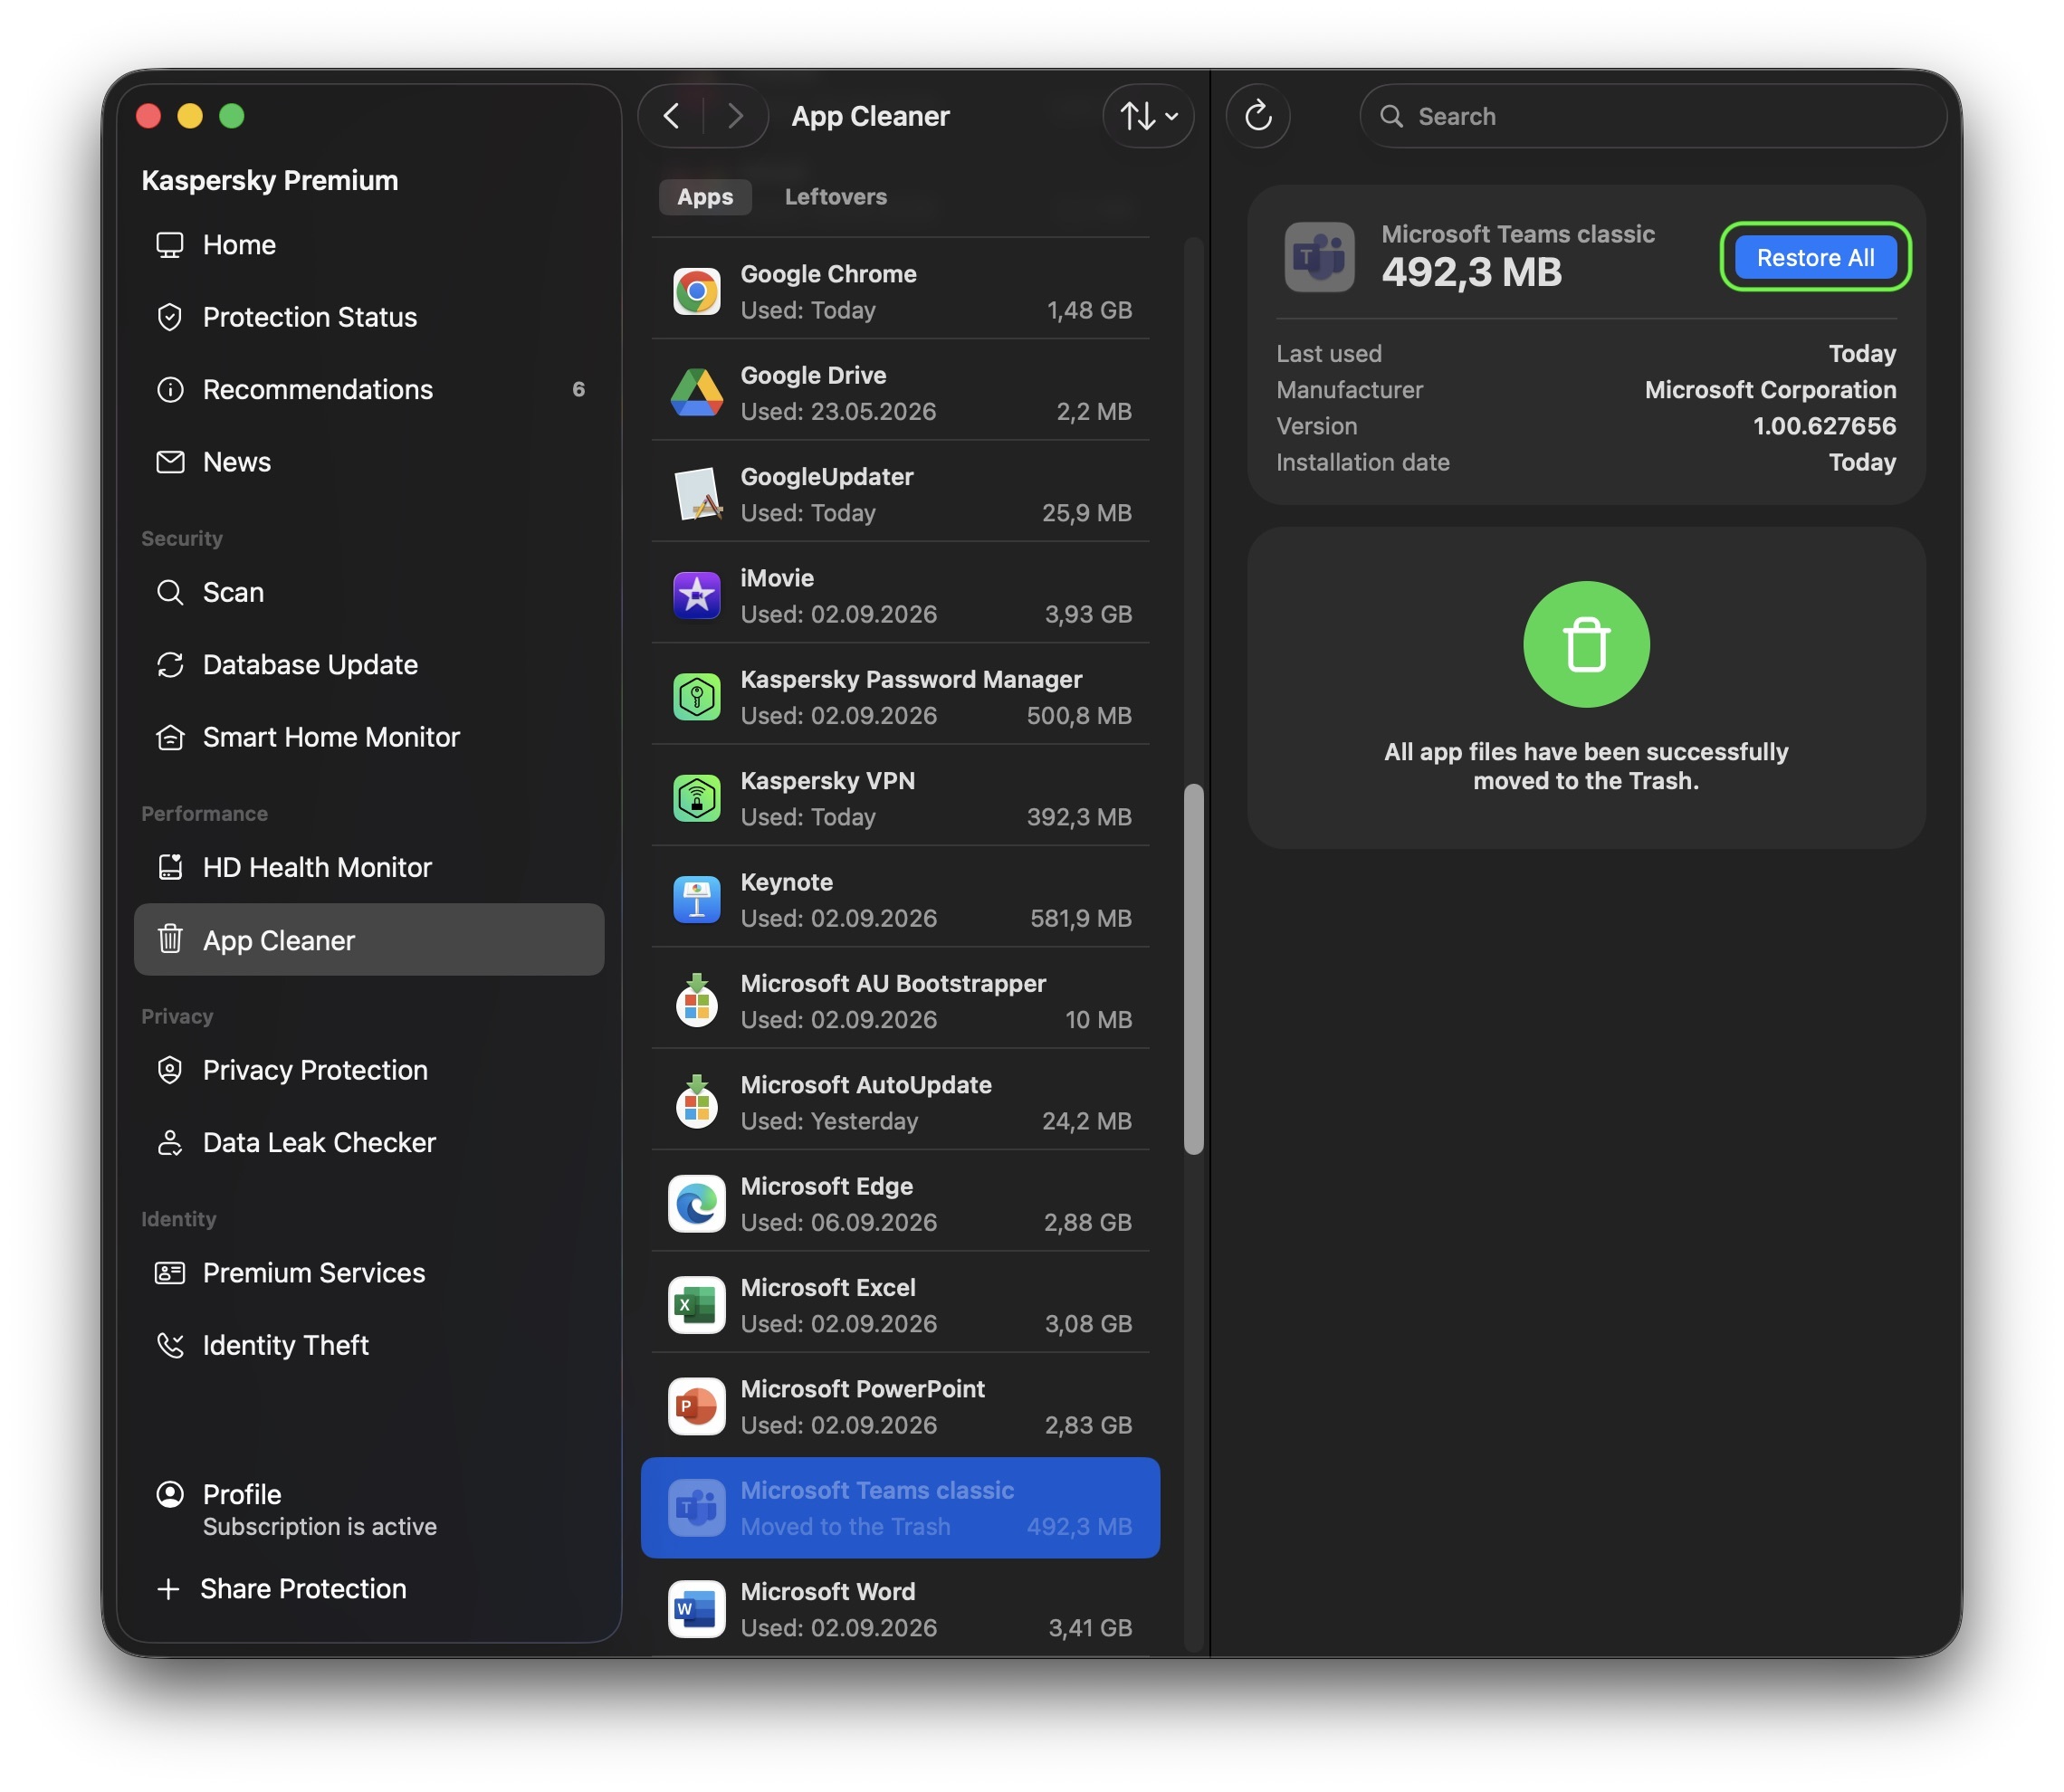
O novo recurso App Cleaner ajuda a remover aplicativos junto com os arquivos deixados por eles.

A maioria desses arquivos em segundo plano fica armazenada em pastas específicas do macOS. Uma das principais é a Biblioteca, que contém pastas como Application Support (dados de aplicativos) e Caches (arquivos temporários). Mas não é tão fácil acessar a Biblioteca. Desde o OS X 10.7, o Finder a mantém oculta por padrão. Para encontrá-la, abra o menu Ir no Finder enquanto mantém pressionada a tecla Option. Só então a Biblioteca será exibida.

Mesmo que você esteja disposto a explorar a Biblioteca, ainda terá de descobrir por conta própria quais dos muitos arquivos pertencem a quais aplicativos e quais podem ser excluídos com segurança. Felizmente, você não precisa fazer isso manualmente, pois é exatamente disso que o App Cleaner cuida.

Como o App Cleaner localiza e remove aplicativos sem deixar rastros

O App Cleaner não remove apenas o aplicativo. Também localiza todos os arquivos relacionados a ele. Para isso, identifica automaticamente quais arquivos pertencem a cada aplicativo, principalmente por meio do identificador exclusivo do aplicativo (bundle ID) e dos locais de arquivo mais comuns. Isso permite eliminar os resíduos de um aplicativo mesmo quando eles estão espalhados por diferentes pastas do macOS.

Vale lembrar que uma limpeza completa como essa também remove os dados salvos do aplicativo. Portanto, se você o reinstalar mais tarde, precisará configurar tudo novamente, por exemplo, restaurar extensões do navegador, e também poderá perder arquivos de jogos salvos. Dito isso, o App Cleaner nunca mexe nos seus próprios arquivos. Se você excluir o Photoshop com ele, os arquivos residuais desaparecerão, enquanto seus arquivos PSD permanecerão exatamente onde estão.

Não é possível remover os arquivos adicionais separadamente do próprio aplicativo. O App Cleaner oferece a opção de excluir tudo junto, como um único conjunto. Mas, se você já tiver excluído um aplicativo da maneira convencional e os dados dele tiverem permanecido no sistema, o App Cleaner também poderá localizá-los e removê-los.

Se você excluir acidentalmente algo de que precisava, não se preocupe. O App Cleaner primeiro move tudo para a Lixeira, em vez de excluir definitivamente. Enquanto a Lixeira não for esvaziada, você poderá restaurar os arquivos a partir dela. E, se não tiver fechado o App Cleaner desde a exclusão, poderá restaurá-los diretamente pelo aplicativo. Os arquivos só desaparecem de vez quando a Lixeira é esvaziada. Mais adiante, mostraremos como desfazer uma exclusão acidental.

Como remover um aplicativo com o Kaspersky App Cleaner: guia passo a passo

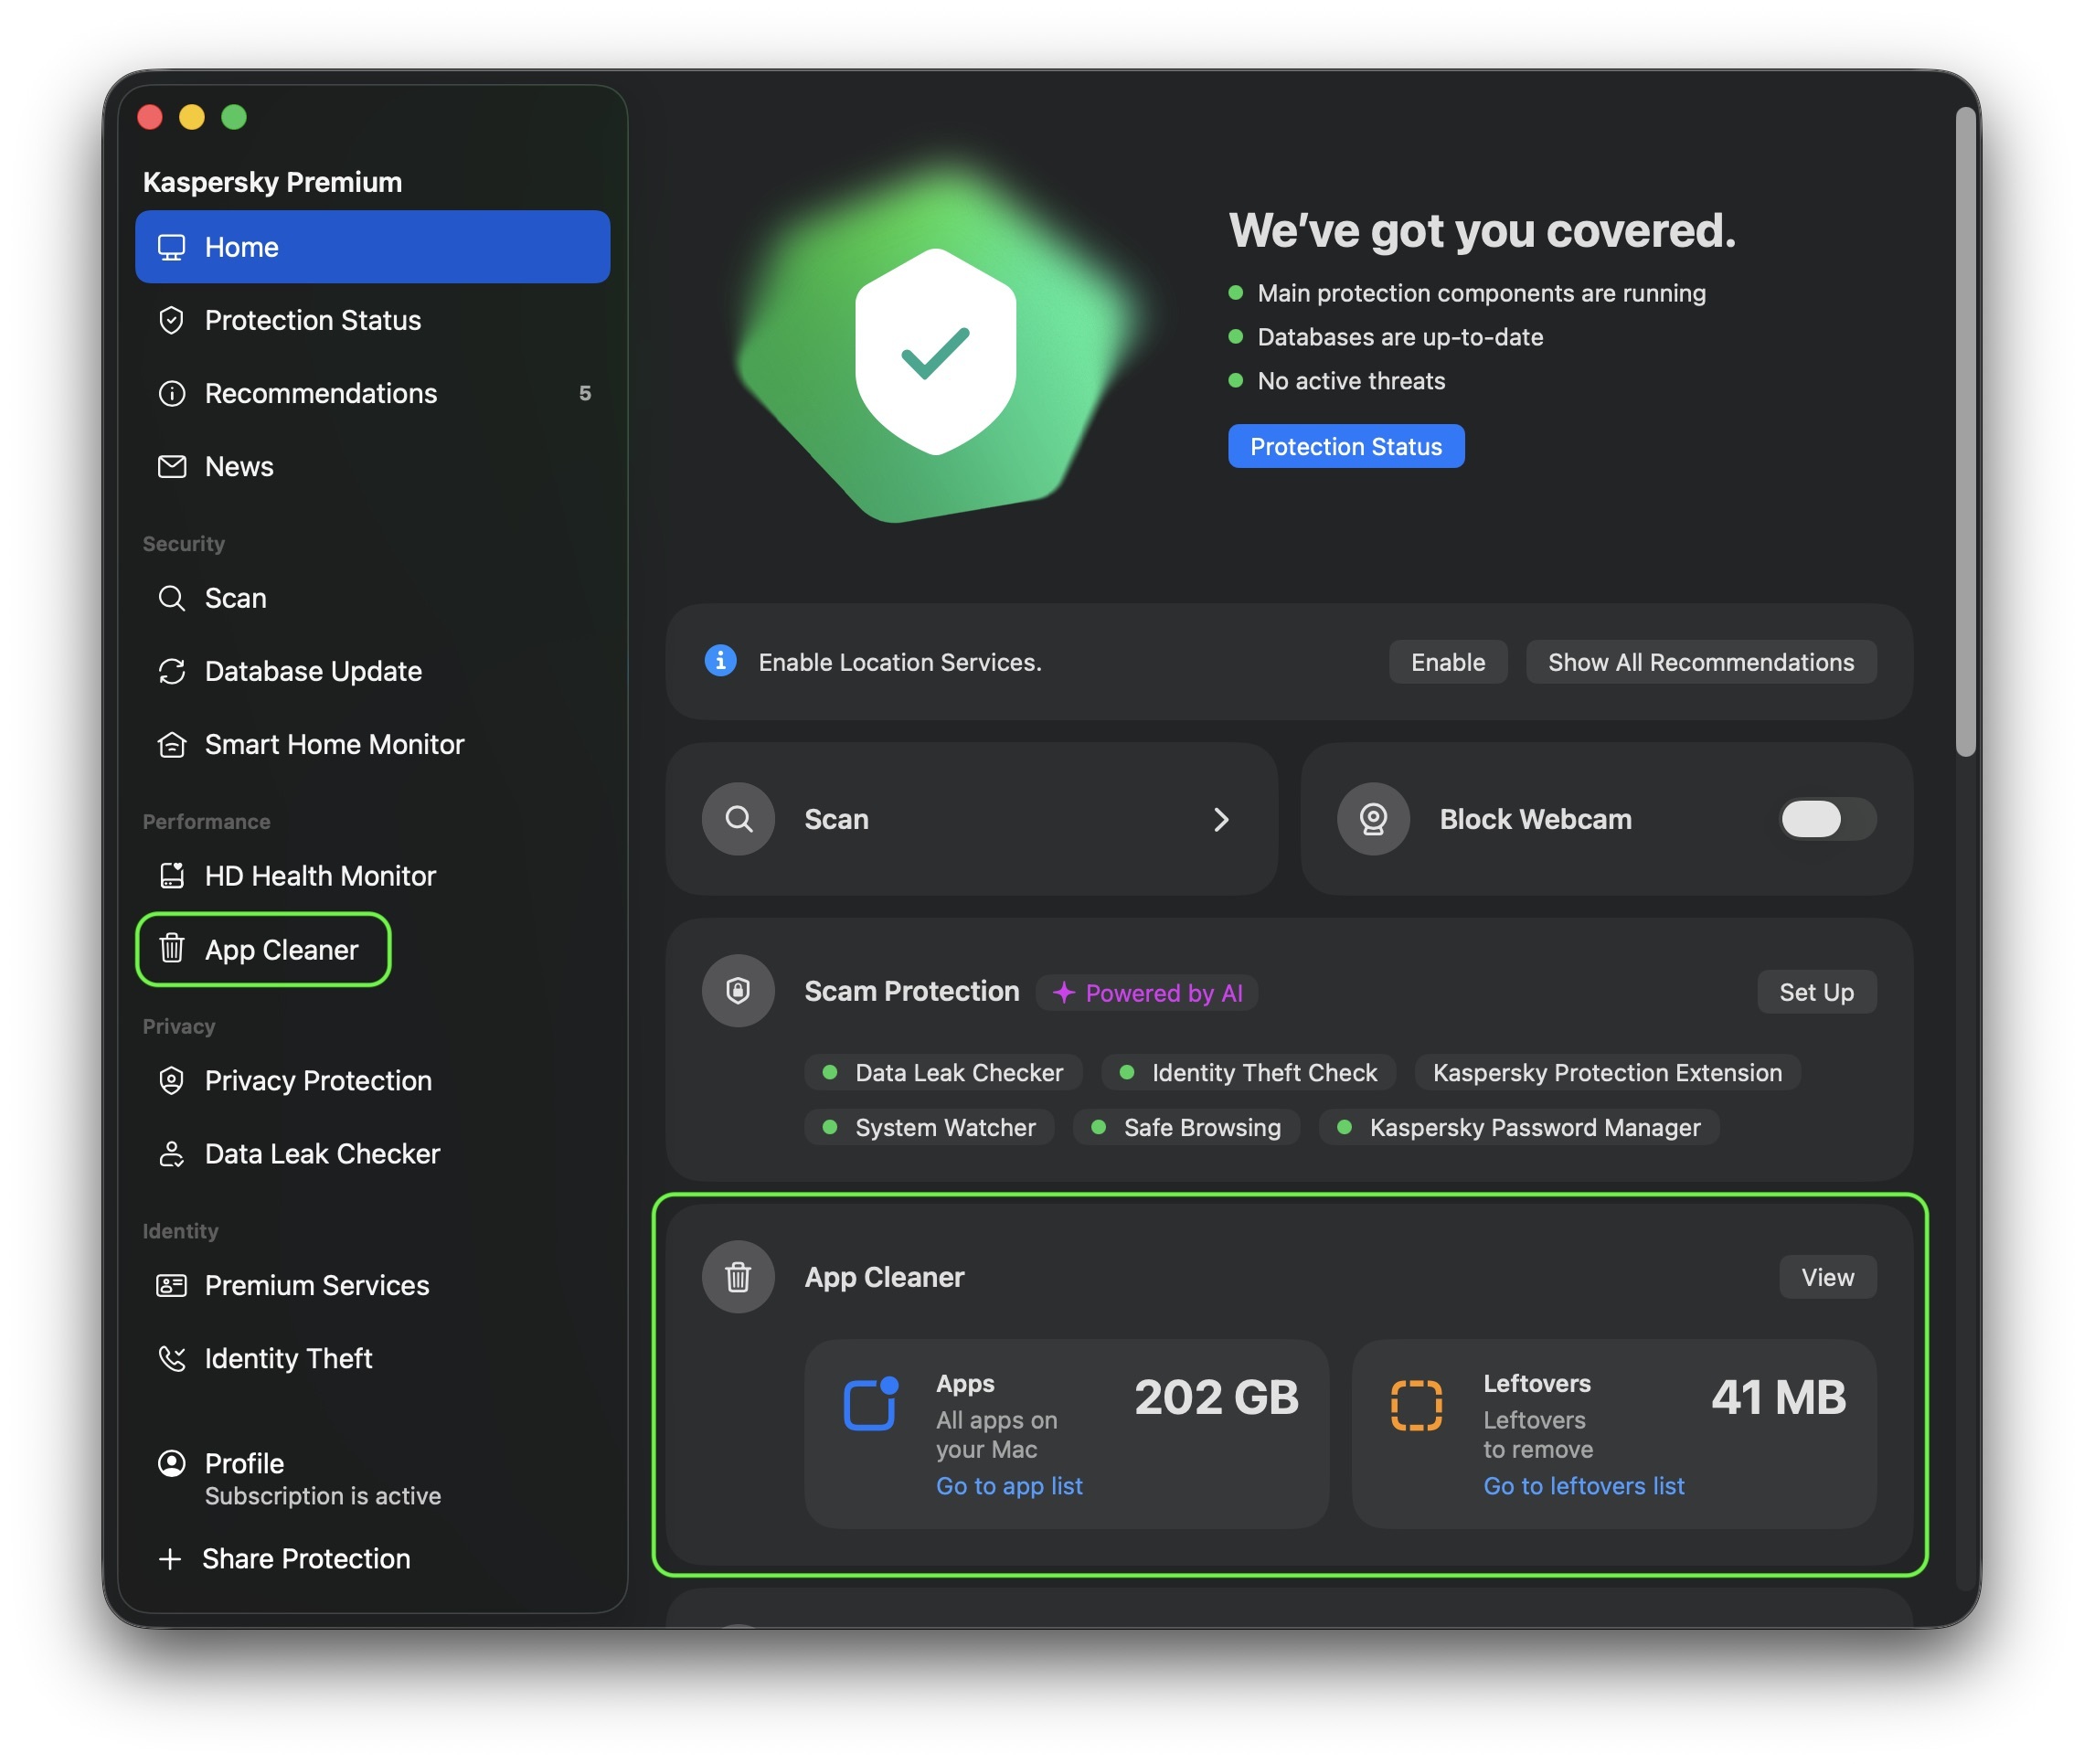
Agora vamos colocar isso em prática. Para usar o App Cleaner, abra o Kaspersky para macOS e acesse a seção App Cleaner. Você a encontrará na tela principal do aplicativo, em um bloco próprio do App Cleaner, ou em Desempenho, no menu à esquerda.

Onde encontrar o App Cleaner no Kaspersky Premium

Pode-se abrir o App Cleaner na tela principal do Kaspersky for macOS ou pela seção Desempenho, no menu à esquerda.

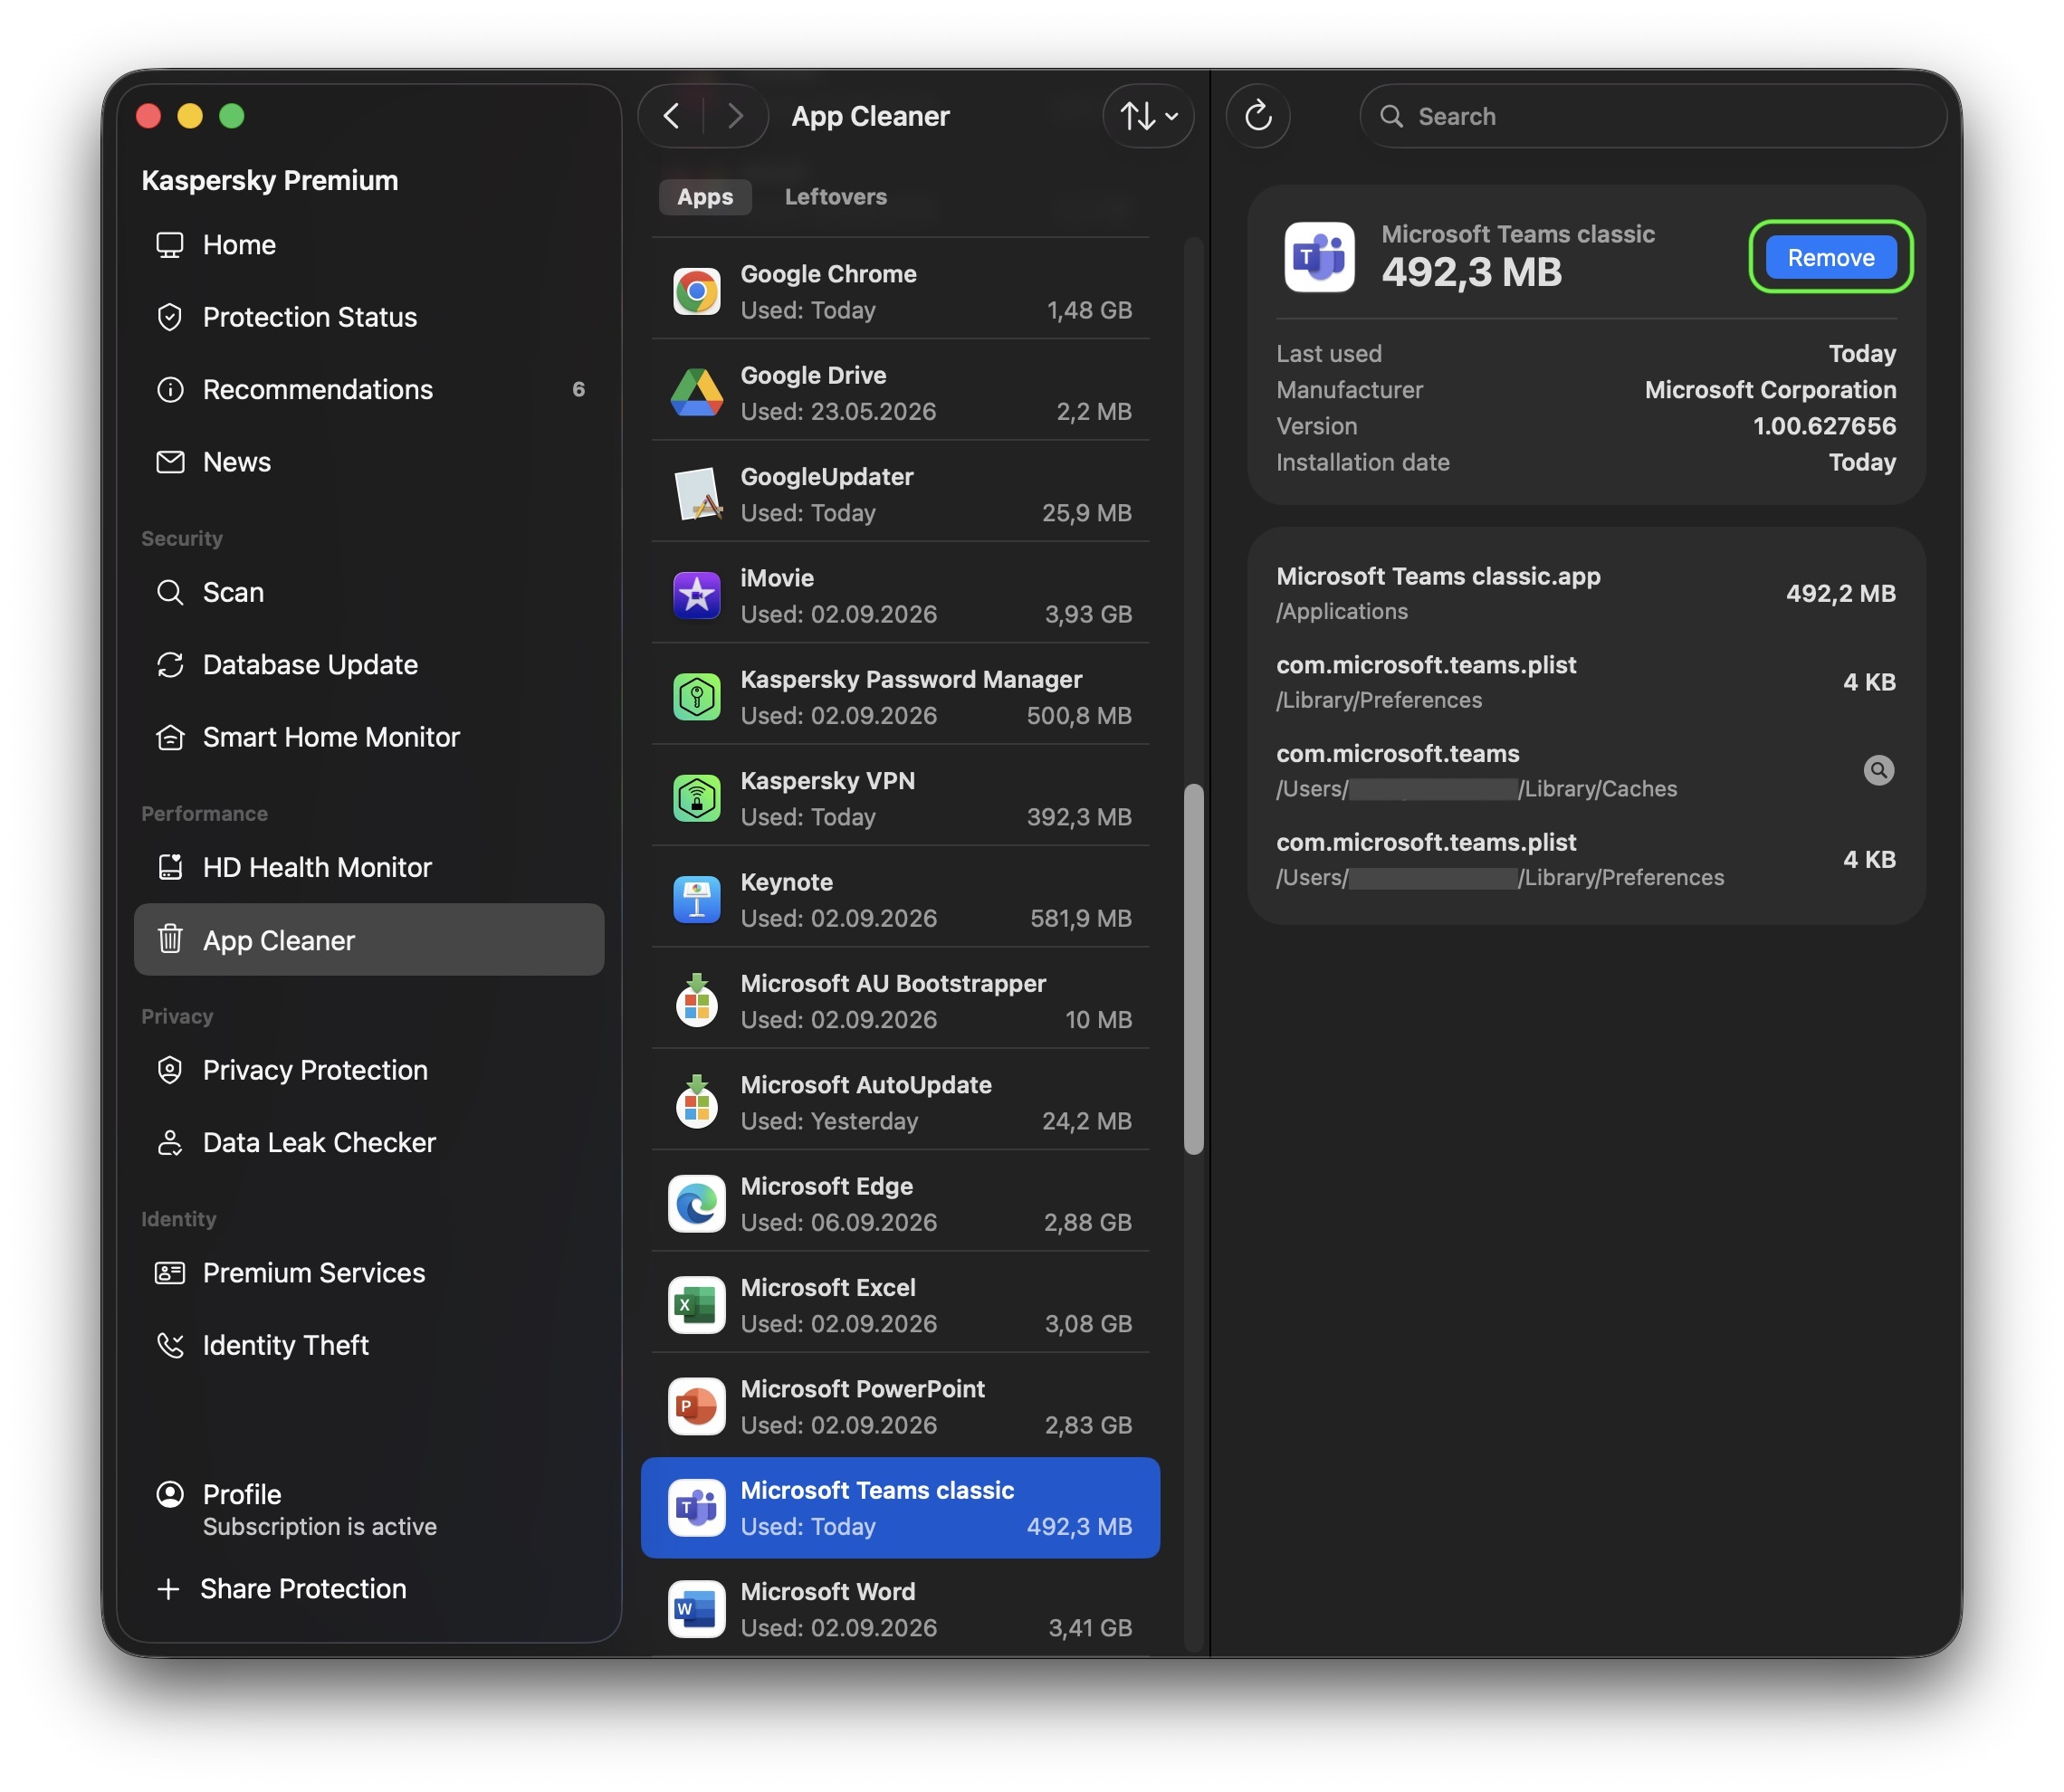
Na guia Aplicativos, você pode ver todos os aplicativos instalados no Mac. Selecione os aplicativos de que não precisa mais, clique em Remover e confirme sua escolha para excluí-los junto com todos os arquivos relacionados. Os arquivos excluídos são movidos para a Lixeira, de onde podem ser restaurados, se necessário. Pronto para se despedir deles de vez? Basta esvaziar a Lixeira.

Antes de remover qualquer item, o App Cleaner mostra não apenas o aplicativo, mas também todos os arquivos associados que serão excluídos com ele, além do espaço ocupado por cada um e do local onde estão armazenados. Assim, você sabe exatamente o que será eliminado antes de confirmar a ação.

Como remover um aplicativo usando o App Cleaner

Selecione o aplicativo que deseja remover na guia Aplicativos e clique em Remover. O App Cleaner o excluirá juntamente com seus arquivos relacionados

O App Cleaner também ajuda a encontrar e excluir cópias duplicadas de aplicativos, seja porque foram copiadas por engano ou porque o mesmo aplicativo foi instalado de diferentes fontes. Para liberar espaço, é possível remover todas as cópias duplicadas de uma só vez ou selecionar quais excluir.

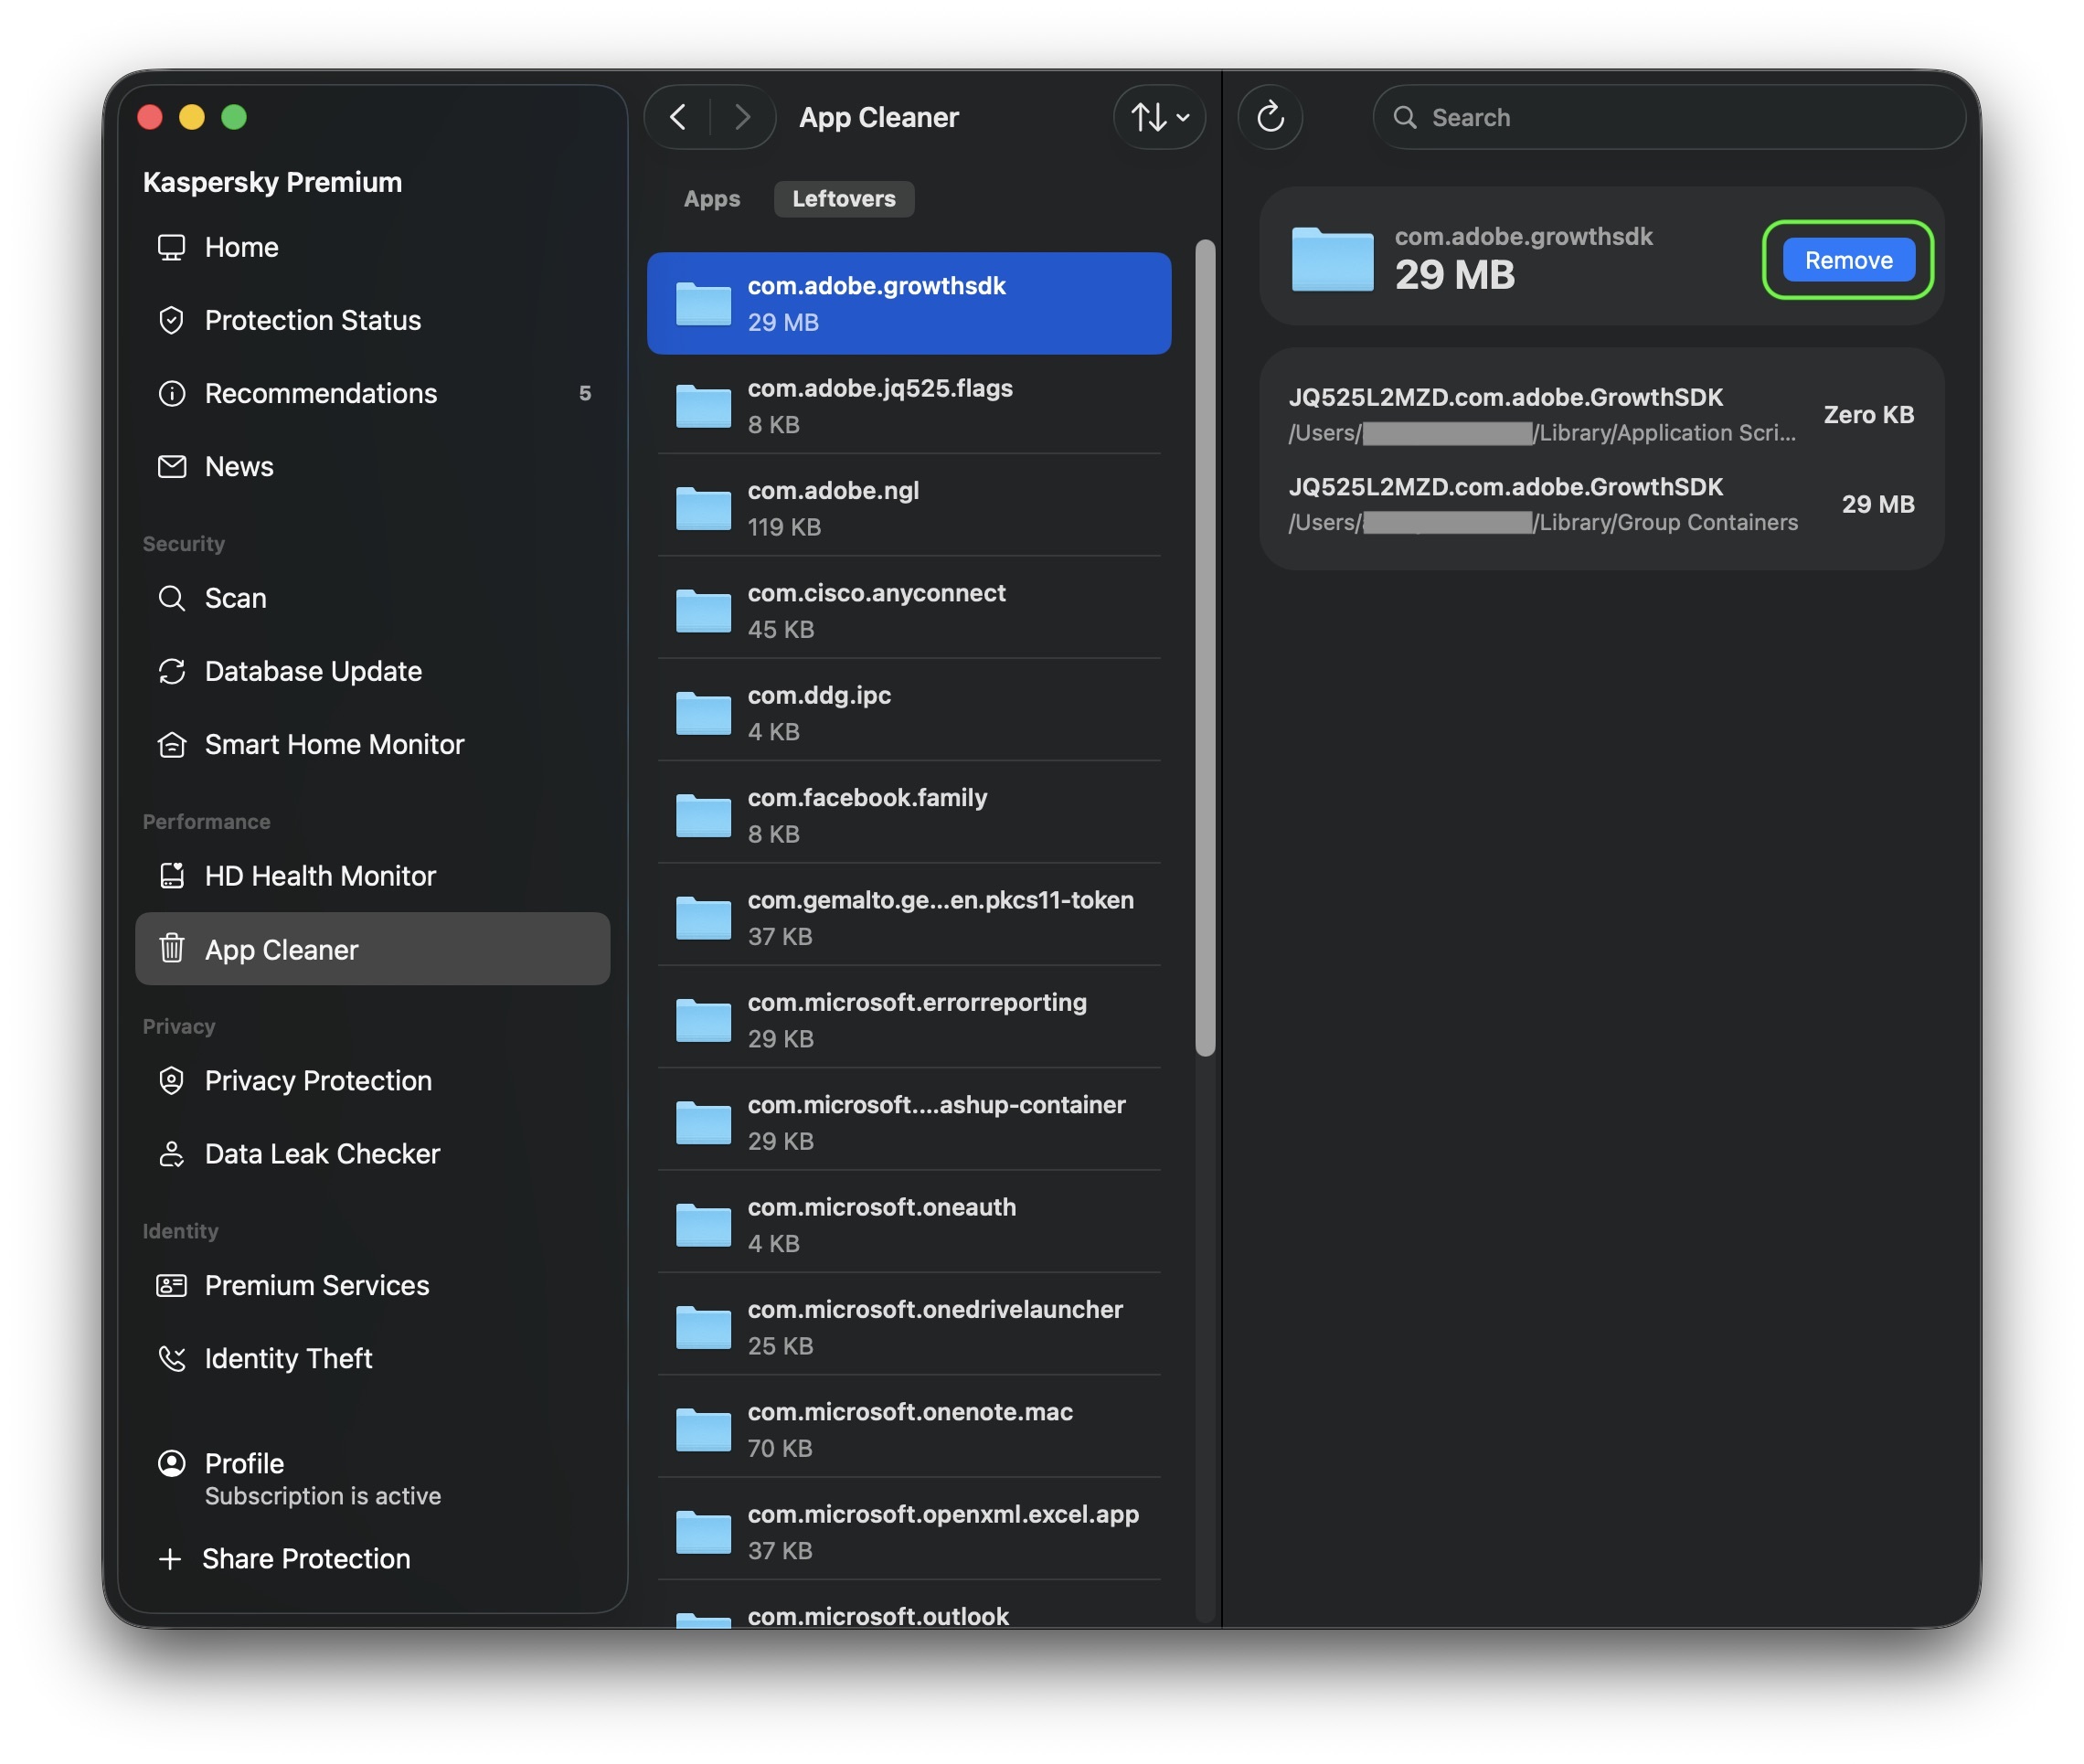
O App Cleaner também consegue localizar resíduos de aplicativos que você excluiu anteriormente da maneira convencional, arrastando-os para a Lixeira. Esses itens aparecem em uma guia separada chamada Resíduos, onde é possível ver o que restou, quanto espaço ocupa e onde está armazenado. Para eliminá-los, clique em Remover e confirme clicando em Excluir. Como sempre, se mudar de ideia, você poderá restaurar esses arquivos pela Lixeira.

Como remover os arquivos restantes de aplicativos antigos

A guia Resíduos reúne os arquivos deixados pelos aplicativos que você já excluiu. Selecione os arquivos que não são mais necessários e clique em Remover.

Antes de fechar o Kaspersky for macOS e esvaziar a Lixeira, confira se você não excluiu acidentalmente algum software de que precisa. Se isso tiver acontecido, você poderá restaurar um aplicativo junto com todos os seus arquivos diretamente pelo App Cleaner: selecione o aplicativo excluído na lista e clique em Restaurar tudo. Depois que fechar o Kaspersky para macOS, ainda será possível recuperar os arquivos excluídos pela Lixeira, desde que ela ainda não tenha sido esvaziada.

Como restaurar um aplicativo excluído

Selecione o aplicativo excluído e clique em Restaurar tudo. O App Cleaner restaurará o aplicativo junto com os arquivos relacionados

Os arquivos residuais funcionam da mesma forma. Enquanto o Kaspersky para macOS estiver aberto, será possível restaurá-los pelo App Cleaner. Depois que ele for fechado, a Lixeira será a alternativa para recuperá-los.

Depois de liberar espaço na unidade, também vale a pena verificar o estado geral dela. É aí que entra outro recurso do Kaspersky para macOS, o Hard Disk Health Monitor.

Nem toda ferramenta de limpeza é segura

Na hora de fazer uma limpeza no Mac, pode ser tentador simplesmente baixar o primeiro aplicativo que promete remover arquivos desnecessários e liberar espaço. Mas é importante ter cuidado ao escolher o programa. Criminosos costumam disfarçar malware como utilitários legítimos e conhecidos de limpeza para Mac. Os pesquisadores da Kaspersky já encontraram versões falsas que se passavam por CleanMyMac, Mole e CCleaner Pro.

Com a Kaspersky, você não precisa procurar uma ferramenta de limpeza separada. O App Cleaner já vem integrado ao Kaspersky para macOS. Isso significa que uma única solução protege seu dispositivo contra ameaças cibernéticas e remove resíduos indesejados de aplicativos, sem o risco de baixar acidentalmente um software malicioso disfarçado de ferramenta de limpeza.

O que mais há de novo no Kaspersky for macOS

O App Cleaner ajuda você a organizar seu Mac com rapidez e segurança, liberando tempo para que você cuide dos seus próprios arquivos, algo que nenhum aplicativo ainda consegue fazer por você. Para ter acesso ao App Cleaner e a outros recursos avançados de proteção, adquira o Kaspersky Premium for macOS ou inscreva-se para um teste gratuito.

Esse não é o único novo recurso do Kaspersky for macOS. O aplicativo agora inclui o Scam Protection Hub, uma central única de controle para proteção contra fraudes digitais com tecnologia de IA. Há também o Compre sem preocupações, que agora está disponível em todos os nossos produtos de segurança para uso doméstico. Além dos nossos filtros já consolidados para sites maliciosos, esse recurso bloqueia links para sites de procedência duvidosa, como lojas on-line que imitam marcas conhecidas para vender produtos falsificados.

Ainda acha que o macOS é imune a ameaças? Pense novamente. Nossa pesquisa constatou que os usuários de Mac, na verdade, se deparam com ameaças cibernéticas com mais frequência do que os usuários de Windows! Quer saber como são essas ameaças? Confira nossas outras postagens:

CrashStealer, um novo infostealer para macOS: como funciona e como se manter seguro | Blog oficial da Kaspersky

Os usuários de Mac historicamente confiaram na segurança de seu sistema operacional. Essa tranquilidade vem principalmente do controle estrito da Apple sobre o ecossistema e do fato de que o macOS sempre enfrentou menos ataques em massa do que o Windows. No entanto, isso não significa que os computadores Mac não tenham vulnerabilidades: as ameaças existem, e novas surgem o tempo todo. Nas últimas semanas, pesquisadores de segurança publicaram relatórios sobre pelo menos duas novas campanhas direcionadas a dispositivos Apple.

O malware usado em uma das campanhas foi apelidado de CrashStealer, enquanto o outro é conhecido como ClickLock. Ambos usam truques diferentes para forçar usuários a inserir a senha do Mac, que os invasores usam para roubar credenciais de contas, ativos de criptomoedas, documentos e muito mais. No post de hoje, analisamos em detalhes como o CrashStealer funciona e como evitar ser vítima dele.

Um aplicativo de videoconferência com o CrashStealer embutido

Em maio de 2026, pesquisadores identificaram os primeiros sinais de desenvolvimento desse malware e, no início de julho, detectaram sua atuação em ambiente real. O malware recebeu esse nome devido ao seu mecanismo principal: ele se disfarça da ferramenta integrada de geração de relatórios de falhas do macOS (CrashReporter), enquanto funciona como um infostealer criado para sequestrar dados confidenciais.

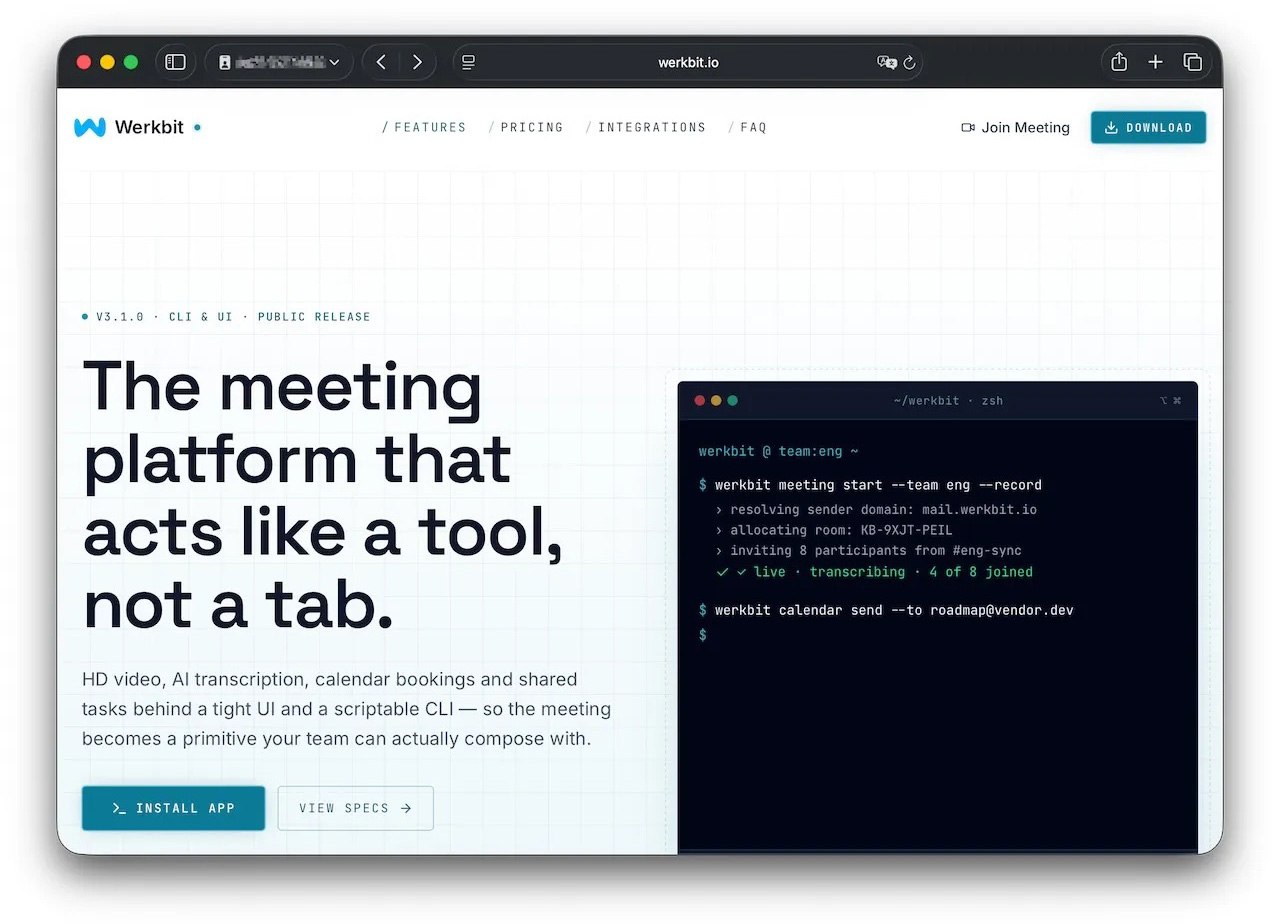
Os pesquisadores conseguiram rastrear um dos sites que os usuários visitaram para baixar o malware. O site se passa por uma plataforma legítima de distribuição da ferramenta de videoconferência Werkbit.

Segundo os pesquisadores, esse foi o site usado pelas vítimas para baixar o Werkbit, que continha, sem que elas soubessem, o malware loader CrashStealer. Fonte

No entanto, você não pode simplesmente visitar o site e baixar o software. Antes de iniciar o download, a pessoa precisa informar um PIN de reunião. Essa configuração provavelmente permite que os invasores limitem o alcance da campanha, direcionando-a apenas a vítimas específicas previamente selecionadas. Ainda não se sabe exatamente como os cibercriminosos escolhem seus alvos nem como entregam o PIN.

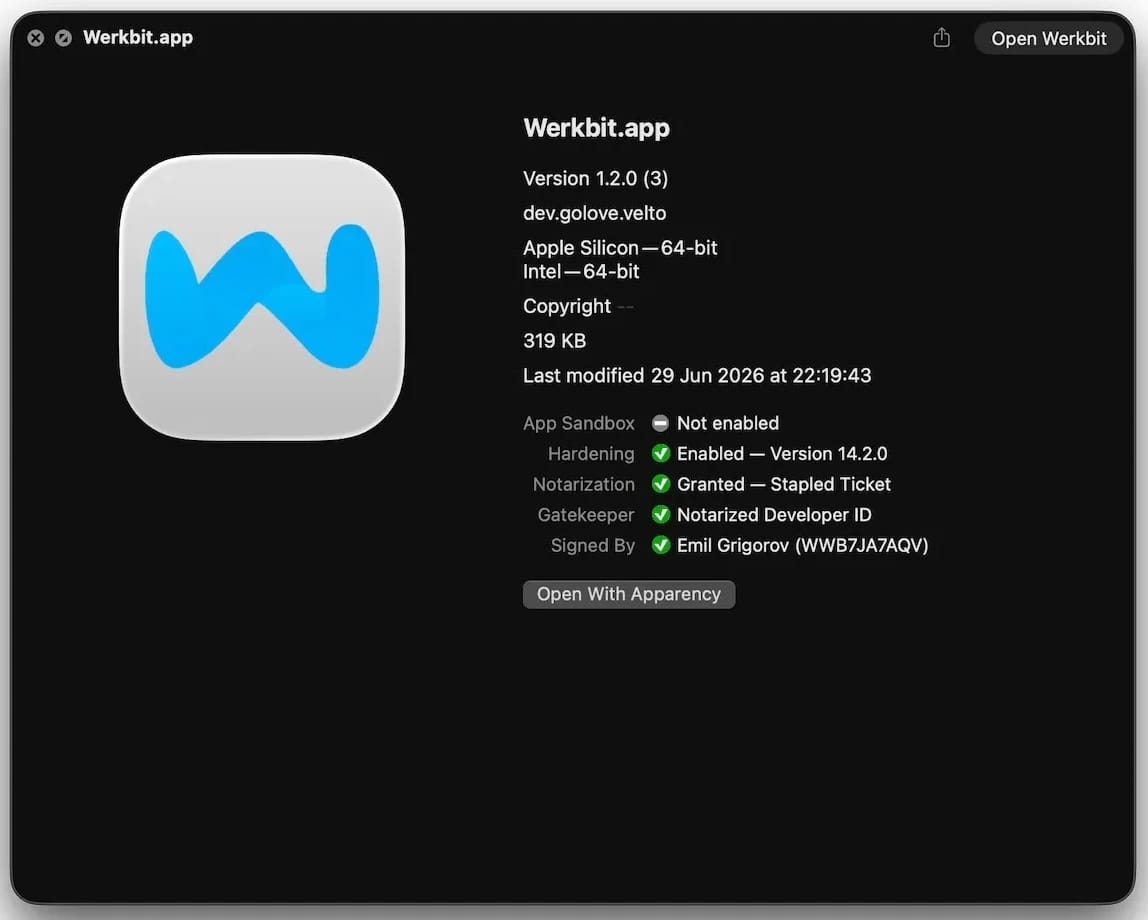
As pessoas “sortudas” que recebem um código acabam instalando a carga maliciosa inicial, chamada Werkbit Setup. Curiosamente, a carga maliciosa possui um certificado de desenvolvedor da Apple válido e foi aprovada no processo de autenticação de aplicativos da empresa, o que indica que passou pela verificação automatizada destinada a detectar código malicioso. Como resultado, os invasores conseguem contornar o Gatekeeper, mecanismo de proteção integrado do sistema operacional. Isso permite que a carga útil seja iniciada sem acionar os avisos usuais de software não confiável.

[caption] O instalador Werkbit Setup é assinado com um certificado válido de desenvolvedor da Apple e passou pelo processo de autenticação de aplicativos da empresa. Fonte

[/caption]Depois de iniciado, o Werkbit Setup primeiro se conecta ao GitHub. Pesquisadores acreditam que o uso dessa plataforma ajuda os invasores a passar despercebidos, fazendo com que as solicitações iniciais de rede pareçam muito menos suspeitas para as ferramentas de segurança. Depois de obter instruções de um repositório no GitHub, o programa se conecta diretamente ao servidor dos invasores para baixar o próprio CrashStealer.

Em seguida, o carregador salva o malware em uma pasta temporária do macOS, executa-o e apaga a maioria dos arquivos intermediários da instalação. Como resultado, em poucos segundos após a execução do Werkbit Setup, um infostealer totalmente funcional está em operação. Vale destacar que o usuário nunca recebe o aplicativo de videoconferência prometido.

Como o CrashStealer funciona

Ao contrário do carregador Werkbit Setup, o malware CrashStealer em si não é assinado com um certificado de desenvolvedor da Apple. Para evitar que os usuários desconfiem, o malware se disfarça da ferramenta de relatório de falhas do macOS, o CrashReporter, usando exatamente o mesmo nome, identificador de aplicativo e um ícone semelhante.

Depois de executado, o CrashStealer realiza uma sequência de etapas para obter acesso a dados confidenciais, estabelecer persistência no sistema e ocultar rastros:

  1. Remove metadados, incluindo o atributo que identifica o aplicativo como um arquivo baixado da Internet.
  2. Exibe uma solicitação falsa do sistema pedindo a senha do macOS do usuário.
  3. Usa as credenciais capturadas anteriormente para acessar o Keychain, o gerenciador de senhas integrado do macOS.
  4. Verifica se há ferramentas de segurança e softwares de análise de malware instalados no computador.
  5. Coleta senhas salvas nos navegadores, cookies, dados do Keychain e informações de outros gerenciadores de senhas e carteiras de criptomoedas.
  6. Criptografa os dados roubados e os prepara para envio ao servidor dos invasores.
  7. Cria uma cópia de si mesmo e estabelece persistência para ser executado automaticamente sempre que o macOS é inicializado.
  8. Exclui arquivos temporários e outros vestígios da instalação para dificultar ainda mais a detecção.

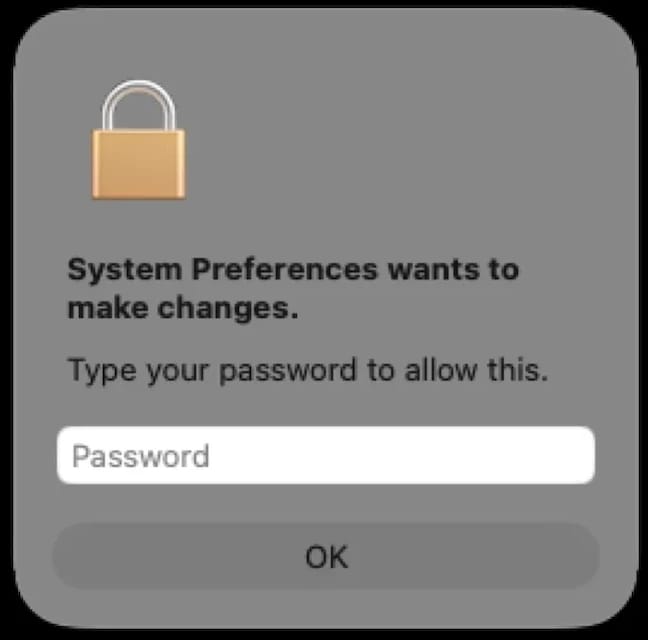
A segunda etapa merece uma análise mais detalhada. A solicitação de senha exibida ao usuário é extremamente convincente. Além disso, o malware verifica imediatamente se as credenciais estão corretas: se a pessoa cometer um erro de digitação e inserir uma senha inválida, o CrashStealer exibirá a janela novamente para que ela tente outra vez.

[caption] Depois de ser executado, o CrashStealer exibe uma janela pop-up que simula a solicitação padrão de senha do macOS. Fonte

[/caption]

Quais dados o CrashStealer tenta roubar?

A lista de alvos do CrashStealer é extensa. O principal alvo é o Keychain, o gerenciador de credenciais integrado do macOS, onde o sistema armazena credenciais de contas, chaves criptográficas, certificados, tokens e outros dados confidenciais.

Os usuários de gerenciadores de senhas de terceiros também não estão protegidos: o malware rouba dados de 14 desses serviços, incluindo 1Password, Bitwarden, LastPass, Dashlane, Keeper, KeePassXC, NordPass, Enpass e RoboForm.

Além disso, o malware coleta todas as credenciais e cookies armazenados em navegadores baseados no Chromium (Chrome, Brave, Edge, Opera, Opera GX, Vivaldi, Chromium e NAVER Whale) bem como no Firefox. Os invasores demonstram ter um grande interesse em ativos de criptomoedas: o CrashStealer tem como alvo específico os dados de 80 extensões diferentes de carteiras de criptomoedas, incluindo MetaMask, Phantom, Coinbase Wallet, Trust Wallet, Rabby, Exodus, Keplr e Solflare.

Por fim, o malware verifica as pastas Documentos e Downloads em busca de arquivos que possam ser de interesse dos cibercriminosos. O CrashStealer criptografa todos os dados roubados com o algoritmo AES-256-GCM, os compacta em um arquivo ZIP e os envia ao servidor dos invasores.

Como proteger seu dispositivo

O aumento dos ataques direcionados ao macOS é um claro sinal de alerta: quem usa dispositivos Apple precisa adotar uma postura mais proativa em relação à segurança. Recomendamos:

  • Pesquisar sobre os aplicativos na Internet antes de instalá-los
  • Dar preferência a utilitários disponíveis nas lojas de aplicativos oficiais sempre que possível
  • Usar uma solução de segurança confiável que bloqueie sites maliciosos e impeça a atividade de malware no dispositivo
  • Manter todas as suas credenciais e detalhes bancários em um gerenciador de senhas seguro. Uma opção é o Kaspersky Password Manager que, vale destacar, não foi listado entre os aplicativos visados pelo CrashStealer

As soluções de segurança da Kaspersky detectam o malware descrito nesta publicação e atribuem a ele os veredictos HEUR:Trojan-Downloader.OSX.Agent.gen e HEUR:Trojan-PSW.OSX.Agent.gen.

Clones de carteiras de criptomoedas por phishing na App Store e outros ataques contra usuários de iOS e macOS

Mesmo que você mantenha seus criptoativos em uma cold wallet (offline) e utilize dispositivos da Apple, que têm forte reputação em segurança, cibercriminosos ainda podem encontrar formas de desviar seus valores. Esses agentes maliciosos estão combinando técnicas conhecidas em novas cadeias de ataque, incluindo a atração de vítimas diretamente dentro da App Store.

Clones de carteiras de criptomoedas

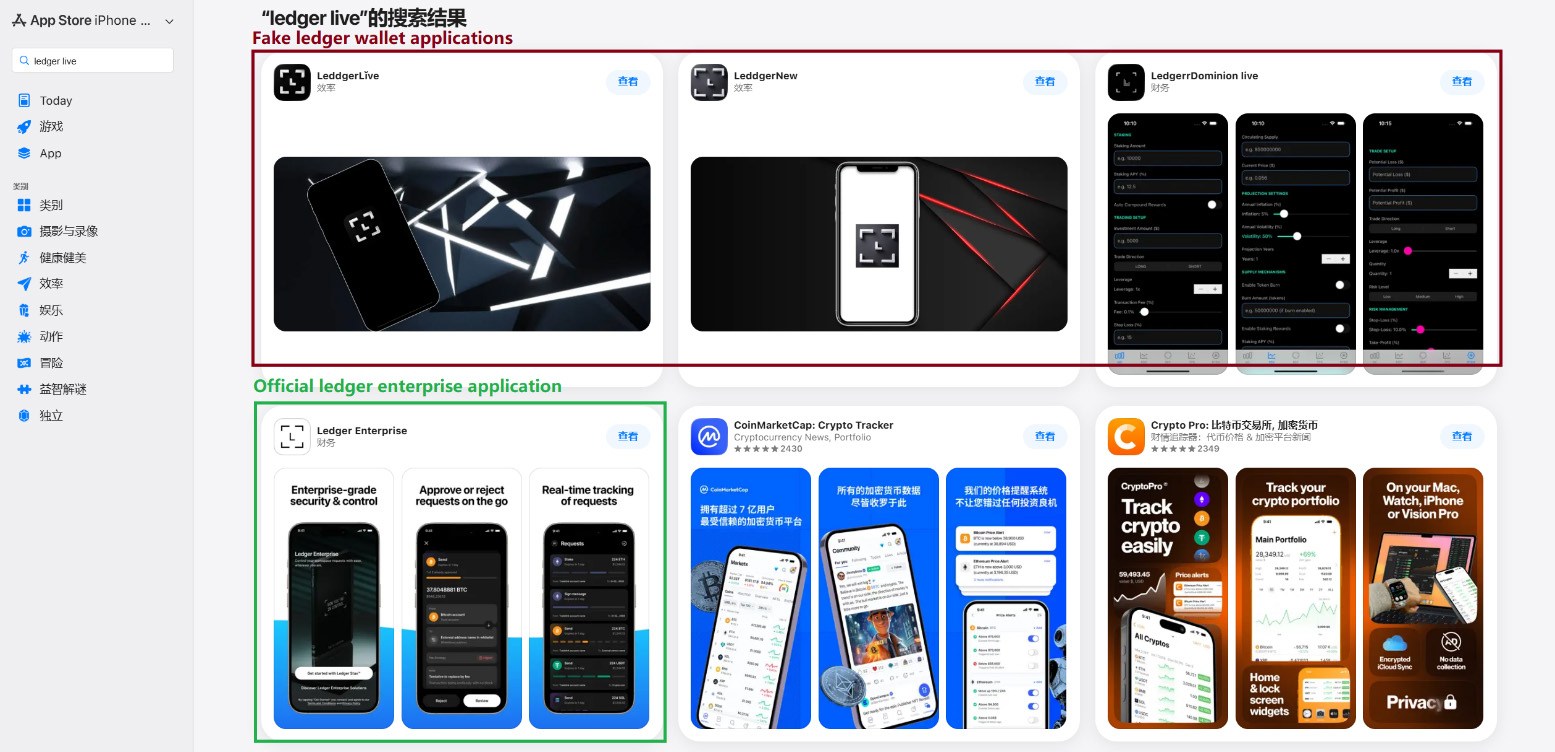
Em março passado, identificamos aplicativos de phishing no topo dos rankings da App Store chinesa, com ícones e nomes que imitavam ferramentas populares de gerenciamento de carteiras de criptomoedas. Como restrições regionais bloqueiam vários aplicativos oficiais de carteiras na App Store chinesa, invasores passaram a explorar essa lacuna. Eles criaram aplicativos falsos com ícones semelhantes aos originais e nomes com erros ortográficos intencionais, provavelmente para contornar a moderação da App Store e enganar os usuários.

Aplicativos de phishing na App Store aparecendo nos resultados de busca por Ledger Wallet (anteriormente Ledger Live)

Aplicativos de phishing na App Store aparecendo nos resultados de busca por Ledger Wallet (anteriormente Ledger Live)

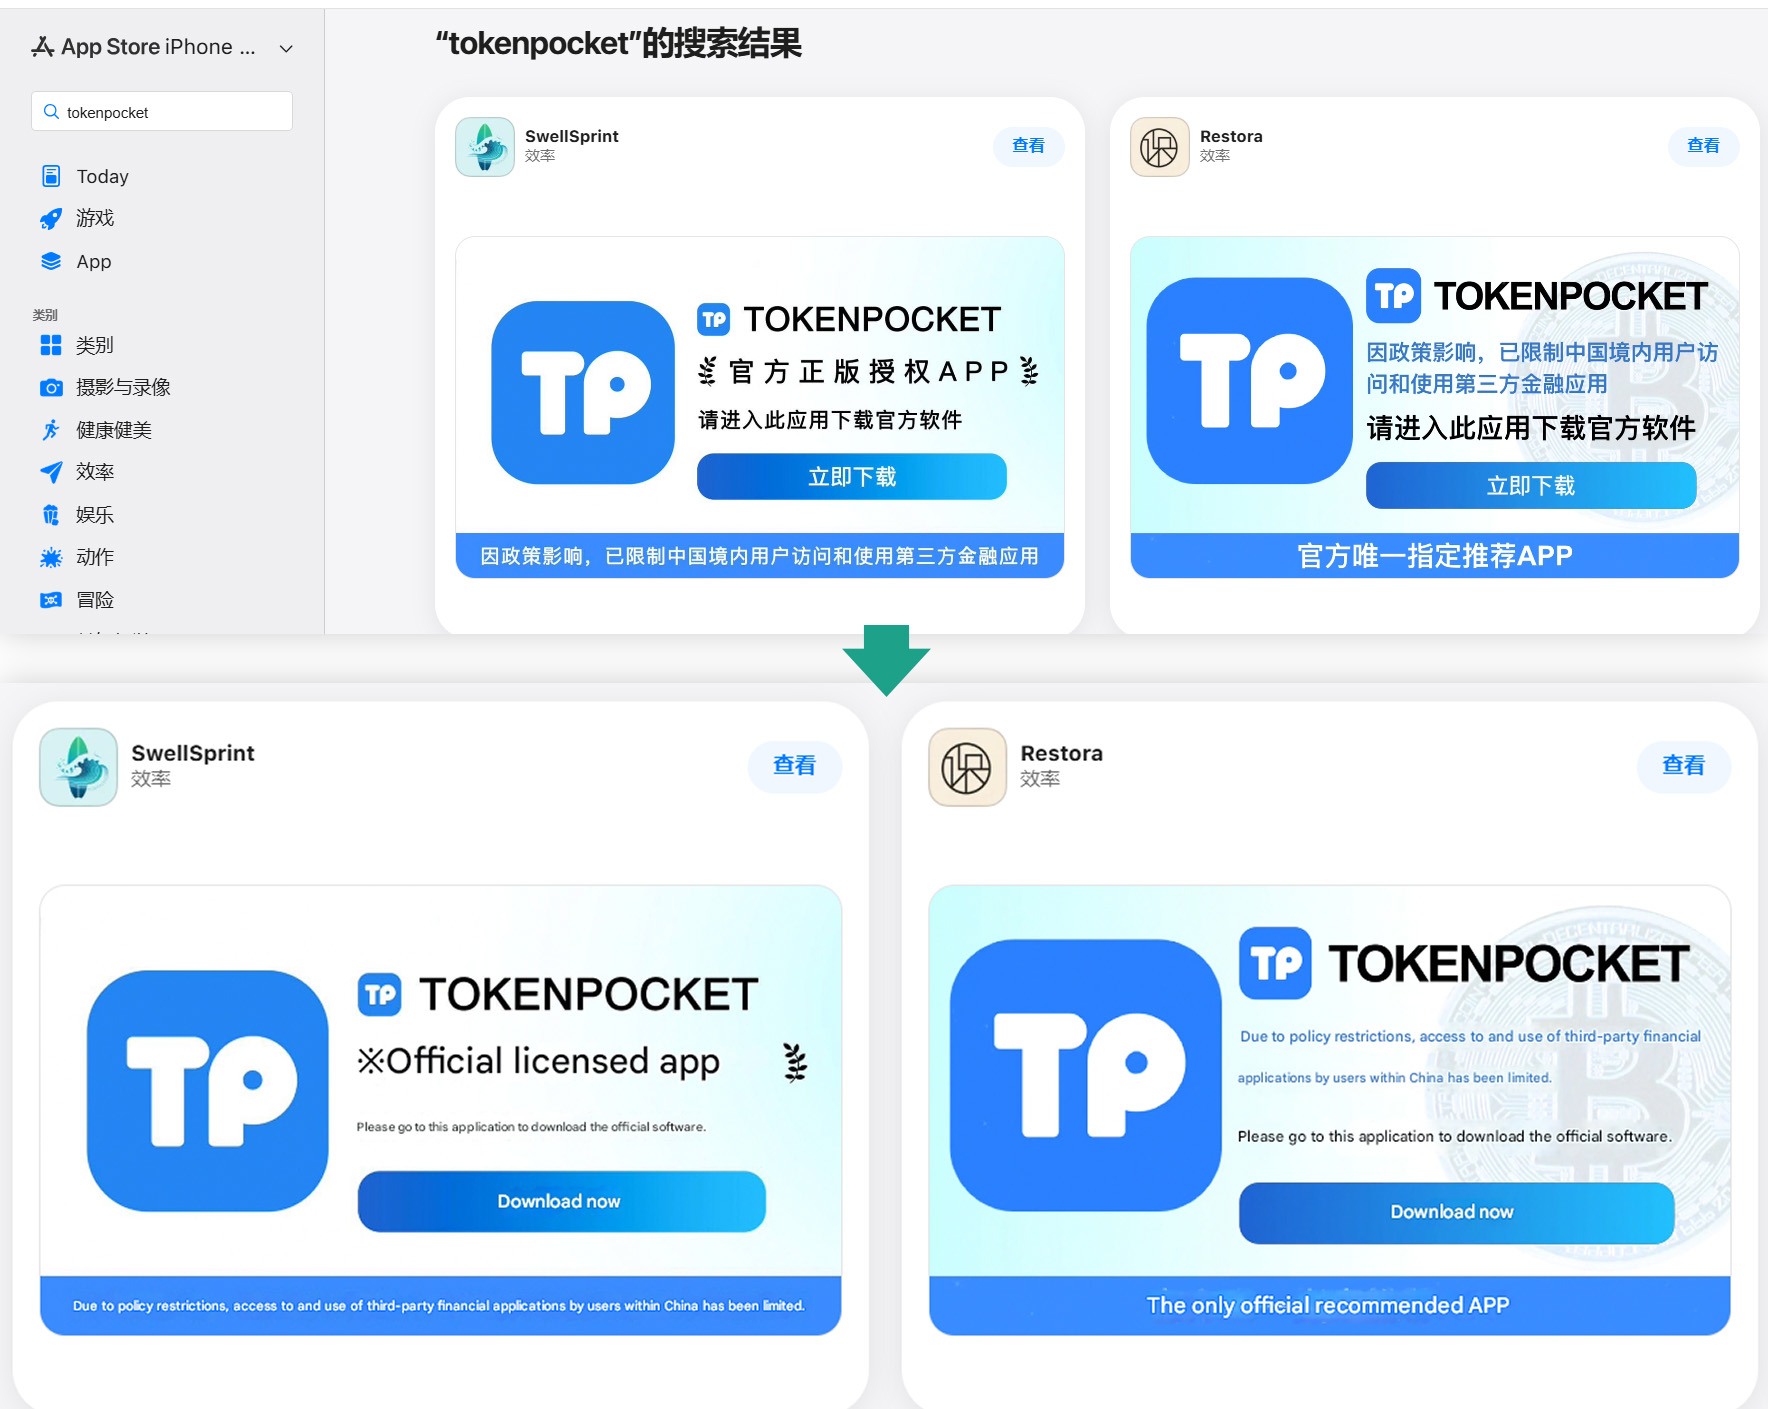
Além desses, identificamos diversos aplicativos com nomes e ícones que não tinham qualquer relação com criptomoedas. No entanto, seus banners promocionais alegavam que poderiam ser usados para baixar e instalar aplicativos oficiais de carteiras digitais que não estão disponíveis na App Store da região.

Banners em páginas de aplicativos afirmando que podem ser usados para baixar o aplicativo oficial do TokenPocket, que não está disponível na App Store local.

Banners em páginas de aplicativos afirmando que podem ser usados para baixar o aplicativo oficial do TokenPocket, que não está disponível na App Store local.

Ao todo, identificamos 26 aplicativos de phishing que se passam pelas seguintes carteiras populares:

  • MetaMask
  • Ledger
  • Trust Wallet
  • Coinbase
  • TokenPocket
  • imToken
  • Bitpie

Alguns outros aplicativos muito semelhantes ainda não apresentavam funcionalidades de phishing, mas todos os indícios apontam que estão vinculados aos mesmos agentes maliciosos. É provável que pretendam adicionar funcionalidades maliciosas em atualizações futuras.

Para conseguir a aprovação desses aplicativos na App Store, os desenvolvedores incluíram funcionalidades básicas, como jogos, calculadoras ou gerenciadores de tarefas.

Instalar qualquer um desses clones é o primeiro passo para perder seus criptoativos. Embora os aplicativos em si não roubem diretamente criptomoedas, frases-semente (frases de recuperação) ou senhas, eles funcionam como isca, explorando a confiança do usuário por estarem listados na App Store oficial. Após a instalação e uso, no entanto, o aplicativo abre um site de phishing no navegador da vítima, projetado para imitar a App Store, e então induz o usuário a instalar uma versão comprometida da carteira de criptomoedas correspondente. Os invasores criaram múltiplas versões desses módulos maliciosos, cada uma adaptada a uma carteira específica. É possível encontrar uma análise técnica detalhada desse ataque em nossa publicação no Securelist.

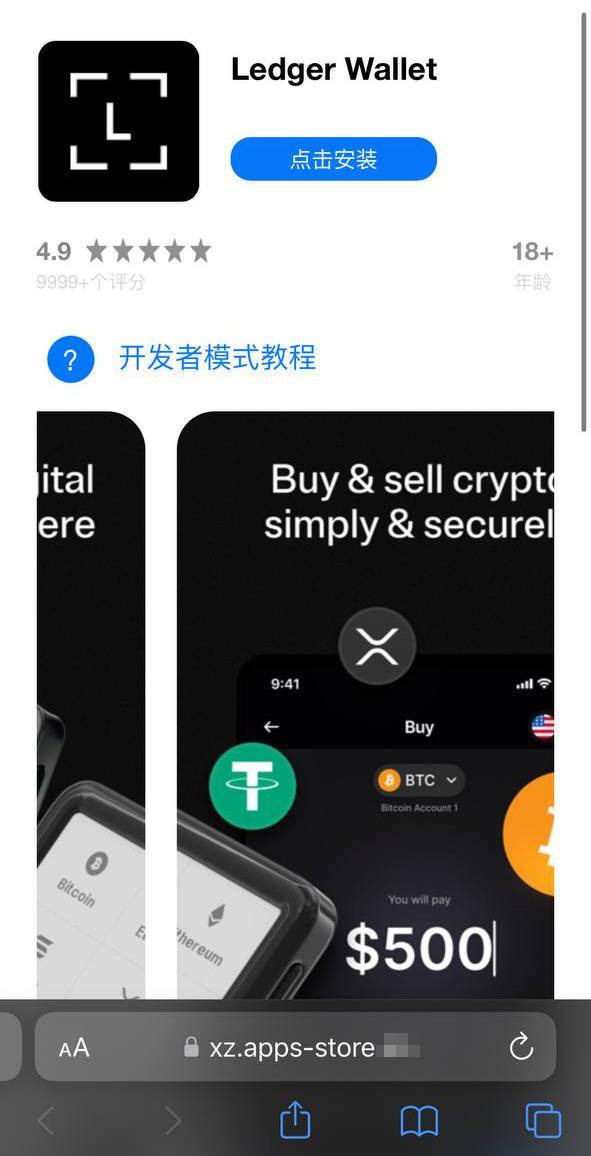
Uma vítima que cai no golpe é inicialmente induzida a instalar um perfil de provisionamento, que permite o sideload de aplicativos em um iPhone fora da App Store. Em seguida, esse perfil é utilizado para instalar o próprio aplicativo malicioso.

Um site falso da App Store induzindo o usuário a instalar um aplicativo que se passa pelo Ledger Wallet

Um site falso da App Store induzindo o usuário a instalar um aplicativo que se passa pelo Ledger Wallet

No exemplo acima, o malware é baseado no aplicativo original da Ledger, com funcionalidades de trojan integradas. O aplicativo é visualmente idêntico ao original, mas, ao ser conectado a uma carteira de hardware, exibe uma janela solicitando a frase-semente, supostamente para restaurar o acesso. Esse não é o procedimento padrão. Normalmente, é necessário apenas inserir um PIN, nunca a frase de recuperação. Caso a vítima seja enganada pela aparente legitimidade do aplicativo e insira sua frase-semente, essa informação é imediatamente enviada ao servidor dos invasores, concedendo a eles acesso total aos criptoativos da vítima.

Sideload fora da App Store

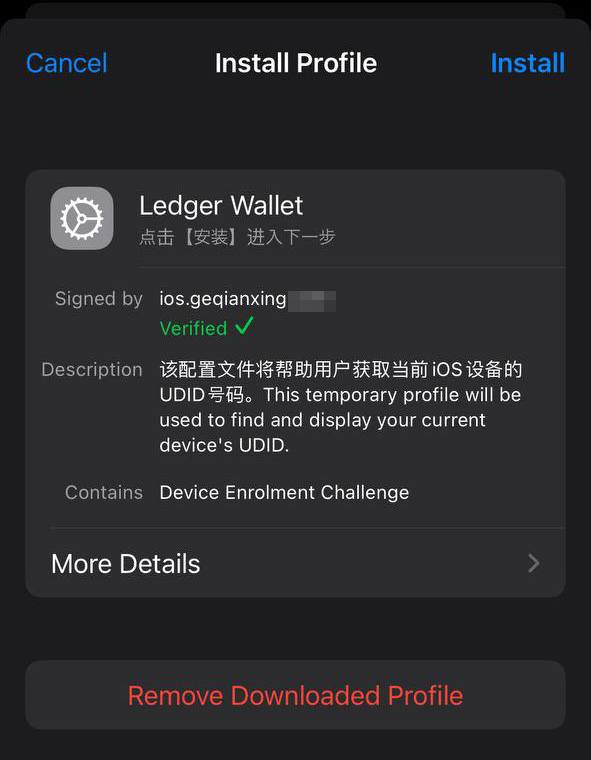
Um componente crítico desse esquema envolve a instalação de malware no iPhone da vítima por meio da evasão da App Store e de seu processo de verificação. Esse método é executado de forma semelhante ao infostealer para iOS SparkKitty, identificado anteriormente. Os invasores conseguiram obter acesso ao Apple Developer Enterprise Program. Por apenas US$ 299 por ano, e após um processo que inclui entrevista e verificação corporativa, esse programa permite que organizações emitam seus próprios perfis de configuração e aplicativos para download direto nos dispositivos dos usuários, sem necessidade de publicação na App Store.

Para instalar o aplicativo, a vítima precisa primeiro instalar um perfil de configuração que viabiliza o download direto do malware, contornando a App Store. Observe o ícone de verificação verde

Para instalar o aplicativo, a vítima precisa primeiro instalar um perfil de configuração que viabiliza o download direto do malware, contornando a App Store. Observe o ícone de verificação verde

De modo geral, perfis corporativos são projetados para permitir que organizações distribuam aplicativos internos diretamente nos dispositivos de seus colaboradores. Esses aplicativos não precisam ser publicados na App Store e podem ser instalados em um número ilimitado de dispositivos. Infelizmente, esse recurso é frequentemente explorado de forma indevida. Esses perfis são amplamente utilizados para distribuir softwares que não atendem às políticas da Apple, como cassinos on-line, mods pirateados e, evidentemente, malware.

É exatamente por isso que o site falso que imita a Apple Store induz o usuário a instalar um perfil de configuração antes de disponibilizar o aplicativo assinado por esse perfil.

Roubo de criptomoedas por meio de aplicativos e extensões no macOS

Muitos usuários de criptomoedas preferem gerenciar suas carteiras em um computador, em vez de um smartphone, optando com frequência por dispositivos com macOS. Não surpreende, portanto, que a maioria dos infostealers voltados para macOS tenha como alvo dados de carteiras de criptomoedas, de uma forma ou de outra. Recentemente, porém, uma nova tática maliciosa vem ganhando força. Além de roubar dados armazenados, os atacantes passaram a incorporar diálogos de phishing diretamente em aplicativos legítimos de carteiras já instalados nos computadores das vítimas. No início deste ano, o infostealer MacSync passou a utilizar esse recurso. Ele se infiltra nos sistemas por meio de ataques do tipo ClickFix. Usuários que buscam determinados softwares são direcionados a sites falsos com instruções fraudulentas para instalar o aplicativo executando comandos no Terminal. Esse processo executa o infostealer, que coleta senhas e cookies armazenados no Chrome, conversas de mensageiros populares e dados de extensões de carteiras de criptomoedas baseadas em navegador.

No entanto, o ponto mais relevante ocorre na etapa seguinte. Se a vítima já possui um aplicativo legítimo da Trezor ou da Ledger instalado, o infostealer baixa módulos adicionais e substitui partes do aplicativo por código trojanizado. Em seguida, o malware assina novamente o arquivo modificado, de modo que, após essas alterações, o Gatekeeper, mecanismo de proteção nativo do macOS, permita a execução do aplicativo sem solicitar permissões adicionais ao usuário. Embora essa técnica nem sempre funcione, ela é eficaz em aplicativos mais simples desenvolvidos com base no Electron.

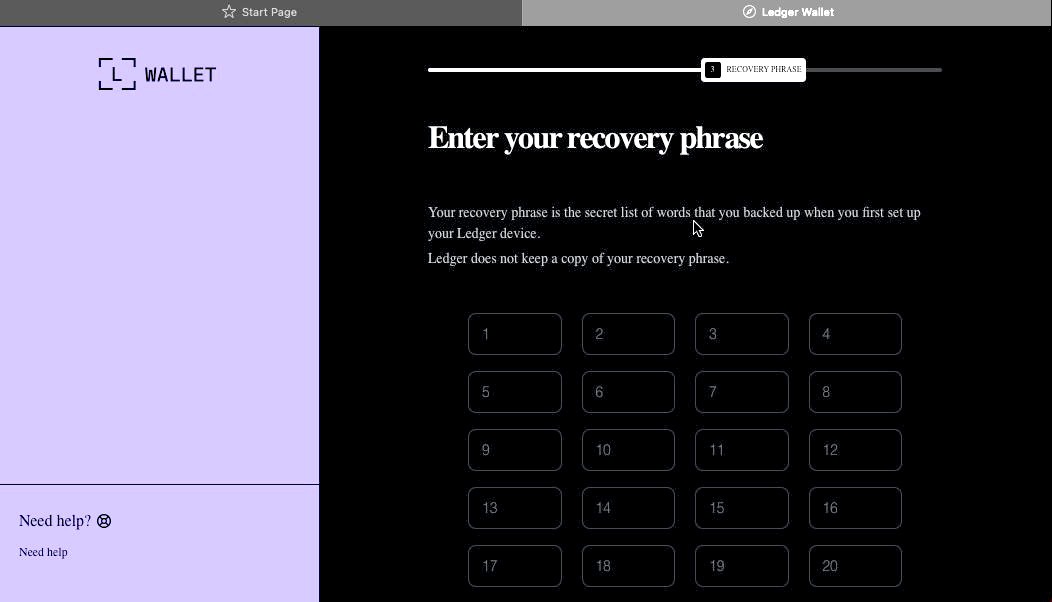
O aplicativo trojanizado, então, solicita ao usuário a frase-semente da carteira

O aplicativo trojanizado, então, solicita ao usuário a frase-semente da carteira

Ao abrir o aplicativo comprometido, ele simula um erro e inicia um suposto “processo de recuperação”, solicitando que o usuário informe a frase-semente.

Além do MacSync, desenvolvedores de outros infostealers populares para macOS também passaram a adotar essa abordagem de trojanização. Já descrevemos anteriormente um mecanismo semelhante utilizado para comprometer carteiras como Exodus e Bitcoin-Qt.

Como manter seus criptoativos seguros

Repetidamente, os invasores demonstram que nenhum dispositivo é totalmente invulnerável. Com tantos desenvolvedores e usuários de criptomoedas utilizando macOS e iOS, agentes maliciosos passaram a estruturar ataques em escala industrial para ambas as plataformas. Manter-se seguro exige uma abordagem de defesa em profundidade, aliada a ceticismo e vigilância constantes.

  • Baixe aplicativos apenas de fontes confiáveis, como o site oficial do desenvolvedor ou sua página na App Store. Como até mesmo lojas oficiais podem conter malware, verifique sempre o desenvolvedor do aplicativo.
  • Analise também a avaliação do app, a data de publicação e o número de downloads.
  • Leia as avaliações, especialmente as negativas. Ordene as avaliações por data para analisar a versão mais recente. Os invasores frequentemente começam com um aplicativo totalmente legítimo, que acumula boas avaliações, antes de introduzir funcionalidades maliciosas em uma atualização posterior.
  • Nunca copie e cole comandos no Terminal sem ter 100% de certeza sobre o que eles fazem. Esses ataques se tornaram muito populares ultimamente, muitas vezes disfarçados como etapas de instalação para aplicativos de IA como Claude Code ou OpenClaw.
  • Utilize uma solução de segurança abrangente em todos os seus computadores e smartphones. Recomendamos o Kaspersky Premium. Essa medida reduz significativamente o risco de acessar sites de phishing ou instalar aplicativos maliciosos.
  • Nunca insira sua frase-semente em um aplicativo de carteira de hardware, em um site ou em um chat. Em todos os cenários, seja migrando para uma nova carteira, reinstalando aplicativos ou recuperando uma carteira, a frase inicial deve ser inserida exclusivamente no próprio dispositivo de hardware (nunca em um aplicativo móvel ou de desktop).
  • Sempre verifique o endereço do destinatário diretamente na tela da carteira de hardware, como forma de prevenir ataques de substituição de endereço.
  • Armazene suas frases-semente da maneira mais segura possível, como em uma placa de metal ou em um envelope lacrado em um cofre. É melhor não armazená-las em um computador, mas se essa for sua única opção, use um cofre seguro e criptografado como Kaspersky Password Manager.

Ainda acredita que dispositivos da Apple são totalmente seguros? Reavalie essa percepção ao conhecer os seguintes casos:


❌