❌

Visualização de leitura

Jogos hentai com uma reviravolta perversa | Blog oficial da Kaspersky

Em abril de 2026, descobrimos uma nova campanha destinada a usuários de jogos hentai. Os invasores estão incorporando um cavalo de Troia de acesso remoto chamado Argamal nos instaladores do jogo. Enquanto oculta sua presença, ele pode controlar remotamente o computador e roubar arquivos e dados pessoais.

Veja como evitar ser vítima desse novo cavalo de Troia e como desfrutar de forma segura e anônima de conteúdo picante com (ou sem) garotas de anime.

Como os computadores são infectados com o Argamal

A maioria dos jogos infectados é distribuída em sites de jogos para adultos e de torrent. Em alguns casos, eles são postados para download em serviços de compartilhamento de arquivos e vinculados em sites de jogos.
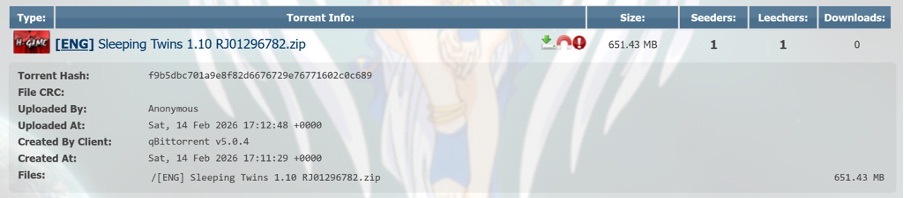
Jogo hentai trojanizado Sleeping Twins hospedado no AniRena

Exemplo de jogo trojanizado hospedado no rastreador de torrents AniRena

Curiosamente, em vez de encontrar um arquivo fictício dentro do arquivo compactado, como costuma acontecer, o usuário recebe o jogo real, construído em engines populares como RenPy ou RPG Maker. As versões piratas infectadas geralmente acabam sendo fraudes: os jogos não são iniciados, as pastas estão cheias de arquivos com extensões bizarras, tornando bastante fácil deduzir do que se trata. Aqui, no entanto, o usuário obtém a jogabilidade real que esperava. Enquanto isso, o cavalo de Troia entra e mantém um perfil completamente discreto.
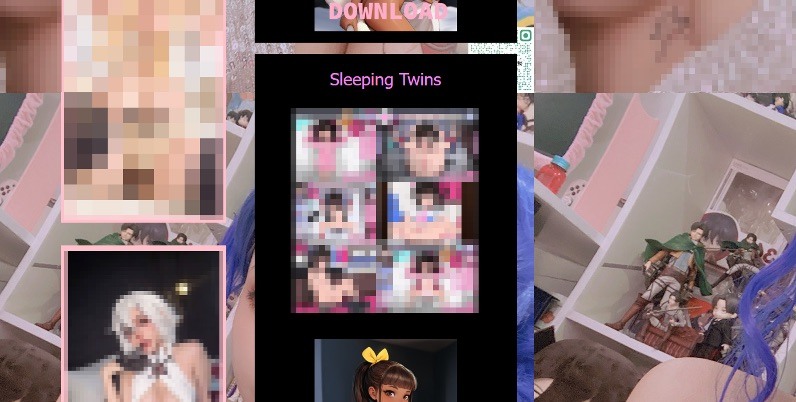
Site malicioso com uma biblioteca de jogos hentai trojanizados

Em alguns casos, os invasores hospedam uma biblioteca de jogos trojanizados em seu próprio site. As vítimas, então, baixam os jogos infectados por meio de um serviço de compartilhamento de arquivos gratuito

Junto com os arquivos legítimos no arquivo compactado, está uma DLL essencial para o funcionamento do jogo, mas ela foi adulterada: assim que o usuário inicia o jogo, a DLL infectada é carregada automaticamente na memória. Não há sinais externos de infecção: nem um instalador aparecendo em segundo plano, nem uma janela assustadora ou solicitação para que você desative o antivírus.

O Argamal age com muita cautela: em vez de se apressar imediatamente para roubar arquivos e senhas ou fazer uma bagunça digital em seu computador, o cavalo de Troia primeiro verifica se está sendo executado em uma máquina virtual ou sandbox e, em seguida, entra no modo de espera.

Durante esse período, o malware grava parâmetros ocultos no sistema, oculta os caminhos para suas DLLs e atrasa sua própria execução. Três dias depois, o computador se conecta ao GitHub, baixa um arquivo criptografado, o descriptografa e o transforma em um módulo de cavalo de Troia funcional.

Para garantir a persistência, os invasores registram o malware na tarefa do sistema WindowsColorSystem Calibration Loader, um recurso interno do Windows que é acionado a cada login do usuário para carregar perfis de cores do monitor. Antes de desligar, o malware exclui arquivos temporários e cobre seus rastros para dificultar ainda mais a detecção.

O que torna Argamal perigoso?

O Argamal é um Trojan de acesso remoto (RAT), o que significa que os invasores podem usá-lo para controlar remotamente o computador da vítima. Aqui está apenas uma pequena lista do que isso pode implicar:

  • Executar comandos arbitrários no computador
  • Baixar e executar arquivos
  • Verificar se um antivírus está instalado no PC (a propósito, nossa solução de segurança detecta e neutraliza o Argamal antes que ele possa prejudicar você)
  • Procurar e exfiltrar dados confidenciais de arquivos e configurações do sistema
  • Fazer capturas de tela e transmitir vídeo do dispositivo
  • Enviar dados ao servidor do invasor
  • Monitorar a atividade do usuário
  • Desligar ou reiniciar o dispositivo

Essencialmente, o computador infectado se transforma em uma máquina controlada remotamente. O proprietário pode continuar tranquilamente seu dia, sem saber que o dispositivo foi comprometido. No entanto, as consequências dessa infecção podem ser devastadoras.

Por exemplo, uma única senha roubada de uma nota de texto pode levar a várias contas comprometidas de uma só vez se a vítima reutilizar as mesmas credenciais em sites diferentes. É por isso que recomendamos armazenar senhas fortes e exclusivas no cofre criptografado de um gerenciador de senhas em vez de arquivos de texto simples.

Além de sequestrar contas, o cavalo de Troia permite que os invasores literalmente espionem o usuário, lendo seus bate-papos, vasculhando arquivos secretos, estudando suas preferências sexuais… Os cibercriminosos podem, então, usar essas informações altamente confidenciais para ataques subsequentes, chantagem e extorsão. Em uma postagem anterior, já falamos sobre o que fazer se você for alvo de chantagistas.

Outro cenário comum envolve roubar ou substituir em silêncio dados financeiros, por exemplo, interceptar credenciais de aplicativos bancários ou substituir endereços de carteiras de criptomoedas na área de transferência, o que envia todo o seu dinheiro direto para as contas dos invasores.

Em resumo, há uma lista completa de maneiras pelas quais os invasores podem explorar o dispositivo e os dados de uma vítima.

Argamal, yamete kudasai! Como se proteger de ameaças semelhantes

Se você decidiu se tornar o grande mestre do “Waifu Simulator Ultra Definitive Edition”, tome cuidado:

  • Use um software de segurança que seja executado em tempo real e detecte malwares sofisticados. Apesar dos esforços dos invasores para tornar o cavalo de Troia invisível, o Kaspersky Premium instantaneamente detecta e remove o Argamal dos dispositivos dos usuários.
  • Evite baixar aplicativos adultos, arquivos de instalação e conteúdo picante de fontes não confiáveis. Clicar em um “jogo XXX gratuito sem necessidade de inscrição” é uma maneira infalível de convidar um malware para o seu dispositivo. Dito isso, até mesmo plataformas oficiais como o Google Play e a App Store, infelizmente, permitem que aplicativos infectados entrem às vezes. Para não se preocupar mais com o download acidental de um cavalo de Troia ou de um infostealer, use o Premium em todos os seus dispositivos.
  • Não compartilhe mais dados do que o absolutamente necessário. Se um jogo ou site adulto insistir que você se inscreva, insira dados pessoais ou vincule contas de terceiros em vez de apenas verificar sua data de nascimento, isso é um grande sinal de perigo. Os sites raramente coletam dados confidenciais sem motivo. No melhor dos casos, essas informações acabam nas mãos de profissionais de marketing e rastreadores de anúncios. No pior, caem nas mãos de agentes mal-intencionados, que podem usá-las para chantagem, phishing ou para invadir suas outras contas.
  • Não clique em banners de anúncios em sites adultos. Até mesmo as plataformas mais populares, como o Pornhub, ocasionalmente hospedam anúncios com malware. Se você achar difícil se conter, use uma solução de segurança que bloqueará downloads de malware e impedirá redirecionamentos para sites suspeitos.
Um estudo sobre a segurança de redes Wi-Fi no México | Blog oficial da Kaspersky

A Copa do Mundo de 2026 é um dos eventos de futebol mais aguardados do ano. O torneio será sediado em três países: EUA, Canadá e México. Infelizmente, eventos desse porte atraem não apenas torcedores, mas também golpistas de todo o mundo. Já revelamos como os cibercriminosos estão se preparando para a Copa do Mundo e hoje estamos falando sobre segurança digital para os torcedores no México.

O país sediará 13 partidas e receberá milhões de turistas. Eles ficarão hospedados em hotéis, assistirão a jogos, frequentarão restaurantes, transitarão por aeroportos e visitarão pontos turísticos populares, e em todos os lugares que forem, a tentação de se conectar a redes Wi-Fi públicas será grande.

Avaliamos mais de 84.500 (!) pontos de acesso Wi-Fi públicos na Cidade do México, em Guadalajara e em Monterrey, e temos muitas informações para compartilhar sobre a segurança deles. Alerta de spoiler: muitas redes ainda usam padrões de segurança desatualizados, então, você realmente não deve sair de férias sem proteção confiável e um eSIM.

O que foi testado e de que forma

Percorrer o México a pé à procura de pontos de acesso Wi-Fi públicos teria sido um pouco complicado, embora tenha sido exatamente isso que fizemos num estudo semelhante sobre a segurança de redes Wi-Fi em Paris. Você pode conferir os resultados desse estudo na postagem Como é a segurança das redes Wi-Fi em Paris?

Dessa vez, a missão era muito mais desafiadora: mapear o cenário de redes sem fio de três grandes metrópoles. Foi por isso que recorremos ao wardriving, ou seja, usamos um smartphone ou notebook para buscar e registrar redes sem fio de dentro de um veículo em movimento. Isso é parecido com o que seu telefone faz ao procurar redes Wi-Fi próximas constantemente. Porém, em vez de nos conectarmos a elas, apenas coletamos dados.

Todas as informações foram estritamente usadas para observação passiva e análise de infraestrutura. Os especialistas da Equipe de Pesquisa e Análise Global da Kaspersky (GReAT) coletaram apenas informações de serviço transmitidas publicamente. Não houve tentativas de autenticação, interceptação de tráfego, exploração de sistemas ou interação com as redes sem fio detectadas. Os pontos de acesso móveis implementados em carros e em dispositivos móveis foram excluídos da amostra.

Nosso principal alvo era a Cidade do México, a capital do país e uma das cidades com maior densidade demográfica da América Latina. Percorremos de carro alguns dos pontos turísticos mais populares da cidade: Estádio da Cidade do México, Aeroporto Internacional, Zócalo, Paseo de la Reforma, Colonia Roma, La Condesa, Polanco e Coyoacán.

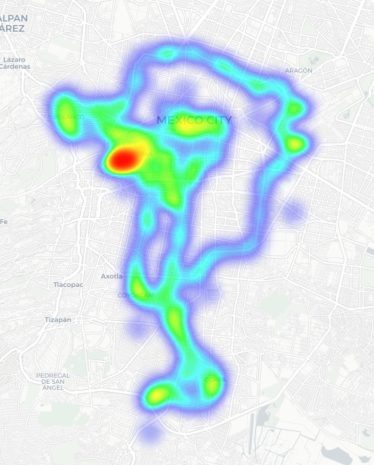
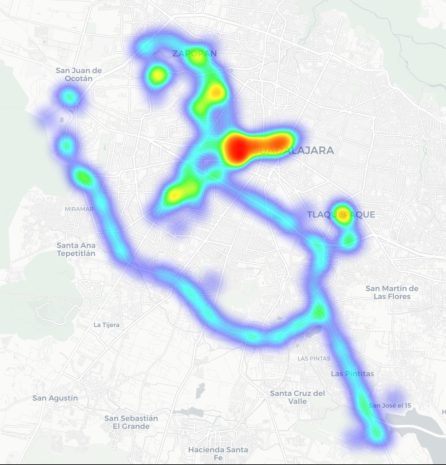
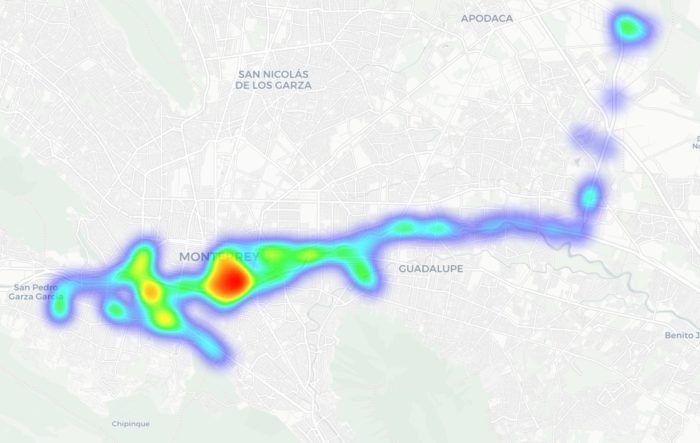
Percorremos rotas semelhantes em Guadalajara e Monterrey: estádios, avenidas principais, aeroportos e bairros populares. Abaixo, é possível ver um mapa de calor das áreas que percorremos. As regiões em vermelho representam as áreas de maior densidade de pontos de acesso público, passando pelas regiões em amarelo e verde, até chegar nas azuis, que representam a concentração mais baixa.

Mapa de calor mostrando a localização de todos os pontos de acesso Wi-Fi encontrados na Cidade do México
Mapa de calor mostrando a localização de todos os pontos de acesso Wi-Fi encontrados em Guadalajara
Mapa de calor mostrando a localização de todos os pontos de acesso Wi-Fi encontrados em Monterrey

Usamos reconhecimento passivo por rádio para registrar 84.500 sinais e 69.500 identificadores de rede exclusivos nessas três cidades. A maioria dos sinais foi captada na Cidade do México (61,4%), seguida por Guadalajara (23,6%) e Monterrey (14,8%).

O que analisamos:

  • Identificadores de rede sem fio (SSIDs): os nomes que aparecem na lista de redes Wi-Fi disponíveis
  • Informações obtidas desses identificadores
  • Configurações padrão do roteador e como os ISPs implementam suas redes
  • Frequências usadas e características do sinal
  • Carga dos canais e uso do espectro de radiofrequência
  • Configurações de segurança das redes sem fio:
    • Redes abertas e inseguras
    • Redes com WPS ativado
    • Redes seguras (WPA2/WPA3) com WPS ativado

Você pode encontrar a versão completa do estudo no blog Securelist.

Nomes de pontos de acesso Wi-Fi públicos reveladores

Os nomes das redes (SSIDs) podem revelar muitas informações de forma involuntária sobre os fabricantes do hardware, ISPs e métodos de implementação, além de revelar se um ponto de acesso pertence a uma empresa ou a um usuário.

Cerca de 34% das redes Wi-Fi públicas registradas nem sequer alteraram seus nomes, mantendo os SSIDs originais dos fabricantes dos roteadores ou usando convenções de nomenclatura padrão dos seus ISPs. Essa pode ser uma informação bastante útil para atacantes, pois esse tipo de nome de rede permite que eles saibam qual ponto de acesso pertence a determinado provedor, qual hardware está sendo usado e a sua configuração padrão provável.

Outro fato preocupante é o grande número de redes Wi-Fi (mais de 30%) que usam o endereço MAC do ponto de acesso (BSSID) como nome da rede visível. Os primeiros bytes de um BSSID contêm um Identificador organizacional único (OUI) que revela quem é o fabricante do roteador. Essa é uma informação útil para pessoas mal-intencionadas: elas podem descobrir quem fabricou o hardware e testar vulnerabilidades específicas relativas aos modelos dessa marca.

O Wi-Fi do México está bem protegido?

Pode-se considerar que um ponto de acesso protegido com WPA2/WPA3 está mais ou menos seguro. Todos os outros mecanismos de autenticação produzem resultados muito mais fracos. Agrupamos as redes Wi-Fi públicas em quatro categorias:

  • Seguras (WPA2/WPA3)
  • Inseguras (abertas/WEP)
  • Fracas (WPA)
  • Indeterminadas

Os resultados obtidos nas três cidades são muito parecidos: cerca de 82% de todos os pontos de acesso analisados estão protegidos por padrões seguros. O protocolo WPA, que é inseguro e está desatualizado, quase não é utilizado. No entanto, mais de 10% dos pontos de acesso são completamente inseguros. Quem se conecta a essas redes corre o risco de ser vítima de interceptação de tráfego e vigilância oculta.

Mas a segurança não é avaliada apenas pelos protocolos WPA. Também verificamos a presença do WPS, o conhecido recurso que possibilita a conexão rápida a uma rede sem necessidade de senha e que é altamente vulnerável a ataques. Descobriu-se que o WPS está ativado em 47% dos pontos de acesso na Cidade do México (quase a metade), 43% em Guadalajara e 41% em Monterrey. Em média, 45% dos pontos de acesso são potencialmente vulneráveis a ataques relacionados ao WPS, o que representa um sacrifício à segurança em nome da conveniência.

Além disso, esse recurso permaneceu ativo com frequência até mesmo em redes WPA2/WPA3 aparentemente seguras (cerca de metade delas utilizava WPS). Isso mostra que, para que um ponto de acesso Wi-Fi seja considerado seguro, não basta ter WPA2/WPA3, pois recursos adicionais, como o WPS, ainda podem viabilizar ataques.

O que mais os turistas precisam saber

Os riscos digitais em uma viagem não se limitam apenas a redes Wi-Fi públicas, especialmente porque muitas pessoas estão migrando do Wi-Fi público para um eSIM. Ainda há muitas ameaças em lugares com grande movimentação de pessoas: carregadores USB públicos, códigos QR com links trocados, ataques por meio de NFC e Bluetooth e, é claro, táticas de engenharia social. Vamos nos aprofundar em cada um desses fatores.

Estações de carregamento. Os carregadores USB públicos também podem ser perigosos: pessoas mal-intencionadas podem obter acesso aos dados no seu dispositivo ou tentar instalar um malware. Detalhamos esses ataques na nossa postagem Roubo de dados durante o carregamento do smartphone.

Códigos QR perigosos. Os criminosos podem disseminar códigos QR contendo phishing em pontos turísticos populares. Os pretextos podem variar bastante; por exemplo, anúncios de “eventos” para torcedores de um time específico ou links que supostamente oferecem descontos ou exibem cardápios de restaurantes. Na realidade, qualquer código QR postado na rua pode ser considerado inseguro por padrão, e você não deve utilizar seu smartphone para lê-los, a menos que tenha um Analisador de ameaças de códigos QR instalado.

Transmissões, ingressos e bolões falsos. Em postagens anteriores, descrevemos casos em que pessoas mal-intencionadas estavam distribuindo malware por meio de aplicativos IPTV falsos para aproveitar da empolgação em torno da Copa do Mundo de 2026. Lembre-se, mesmo que você planeje assistir aos jogos em casa, ainda precisa ficar alerta e não confiar em qualquer site que anuncie transmissões gratuitas, ofereça bolões ou prometa pagamentos bastante generosos.

Ataques por NFC e Bluetooth. Deixar o Bluetooth ativado em locais com grande movimentação de pessoas também pode causar problemas: alguém pode tentar descobrir seu dispositivo, rastreá-lo ou fazer uma solicitação de pareamento indesejada. Os serviços NFC com pagamentos sem contato também oferecem riscos, especialmente com relação a pagamentos em locais suspeitos.

Como proteger a si mesmo e seus dispositivos

Apesar da prevalência de pontos de acesso Wi-Fi públicos WPA2/WPA3 seguros na Cidade do México, em Guadalajara e em Monterrey, nosso estudo mostra que as redes Wi-Fi públicas continuam vulneráveis. Também é importante lembrar que os invasores podem criar redes falsas (as chamadas gêmeas do mal) disfarçadas de redes Wi-Fi públicas legítimas em aeroportos, hotéis, cafeterias e pontos turísticos.

É quase impossível para um usuário comum dizer o quanto um ponto de acesso específico é seguro ao tentar se conectar a ele. É por isso que a opção mais segura é usar dados móveis para acessar a Internet, eliminando por completo a necessidade de Wi-Fi. Além disso, não há necessidade de pesquisar as leis locais, tarifas e outras informações relativas a redes móveis para cada país que você planeja visitar. Basta comprar um cartão eSIM global  on-line em dois cliques. Explicamos como facilitar todo esse processo na postagem Internet móvel com a Kaspersky eSIM Store.

Se você ainda planeja usar uma rede Wi-Fi pública, sempre use uma VPN para proteger seu dispositivo e dados ao se conectar a redes Wi-Fi desconhecidas e desprotegidas. Isso cria um túnel criptografado entre o seu dispositivo e o servidor VPN, impossibilitando a interceptação dos seus dados ao longo do caminho. Ainda não escolheu uma VPN? Experimente a Kaspersky Secure Connection, que está incluída nas assinaturas do Kaspersky Premium e do Kaspersky Plus.

Agora, se você ainda planeja participar da Copa do Mundo sem nenhuma solução de segurança cibernética, pelo menos siga estas regras básicas de higiene digital:

  • Não use carregadores USB públicos
  • Não envie informações confidenciais por conexões que não são seguras
  • Não faça login em contas bancárias, e-mail ou redes sociais por meio de redes Wi-Fi inseguras
  • Desative o Bluetooth e o NFC ao frequentar lugares com grande movimentação de pessoas
  • Não confie nos códigos QR postados na rua
  • Somente se conecte a um Wi-Fi público quando for absolutamente necessário

Leia também os seguintes artigos e garanta que torcer pelo seu time favorito não seja apenas emocionante, mas também seguro:

❌