❌

Visualização de leitura

Como as novas vulnerabilidades do PHP colocam usuários domésticos e seus dispositivos em risco

Em 21 de outubro, duas vulnerabilidades críticas foram divulgadas no PHP, a linguagem de script usada por muitos sites e serviços online: CVE-2026-109618 e CVE-2026-109619. Os invasores podem explorá-las para executar comandos remotamente em qualquer servidor que execute PHP, sem necessidade de autenticação. O exploit foi batizado de PHP2Shell.

A equipe de segurança do PHP anunciou uma atualização emergencial em 20 de outubro e lançou os patches que corrigem as vulnerabilidades já no dia seguinte.

Anteriormente, abordamos os detalhes técnicos dessas vulnerabilidades e explicamos o que empresas e administradores de servidores devem fazer. Talvez você tenha ignorado tranquilamente essa notícia por não administrar nenhum servidor — mas, infelizmente, o problema não se limita às empresas.

Quase 70% dos sites usam PHP, incluindo serviços que utilizamos todos os dias: wikis, lojas online, dispositivos inteligentes com interfaces web, sistemas domésticos de armazenamento conectado à rede (NAS), controladores de casa inteligente e muito mais.

Hoje, explicamos como essas vulnerabilidades podem afetar você pessoalmente e o que fazer para reduzir os riscos.

Como as vulnerabilidades podem afetar usuários domésticos

Roubo de contas e dados pessoais

A vulnerabilidade permite que um invasor roube tokens de autenticação da memória do servidor. Esses tokens funcionam basicamente como passes eletrônicos, informando ao site que o usuário já fez login. Como resultado, um invasor pode conseguir acessar a conta de outra pessoa sem inserir uma senha nem um código de autenticação de dois fatores, colocando em risco mensagens, documentos, endereços de entrega, históricos de pedidos e outras informações confidenciais.

Perda de arquivos em dispositivos domésticos

Se você tem em casa um sistema de armazenamento conectado à rede (NAS) ou um sistema de videovigilância que usa uma versão vulnerável do PHP, ele também pode estar em risco. Dependendo do nível de acesso obtido, os invasores podem conseguir copiar, excluir ou criptografar os arquivos aos quais tiverem acesso.

Infecção por malware

Se um invasor obtiver acesso a um site vulnerável, poderá usá-lo praticamente da maneira que quiser: enganar visitantes para que baixem um arquivo malicioso ou cliquem em um link de phishing, exibir instruções perigosas, substituir formulários de pagamento ou páginas de login por versões maliciosas — e a lista continua. Como resultado, alguém que visite um site legítimo pode não apenas perder o acesso à própria conta, mas também perder dinheiro ou infectar acidentalmente o dispositivo com malware.

A seguir, apresentamos exemplos de serviços diretamente afetados pelas vulnerabilidades.

Quais serviços são afetados pelas vulnerabilidades do PHP

Jeedom

Jeedom é uma plataforma de casa inteligente que permite controlar iluminação, sensores, aquecimento, persianas e dispositivos IoT domésticos. Os invasores podem explorar isso de várias maneiras: desativar o alarme, acompanhar quando o morador está fora de casa, acessar as imagens do vídeo porteiro e muito mais.

Os desenvolvedores confirmaram que a nova vulnerabilidade afeta o aplicativo e já lançaram uma atualização emergencial, o Jeedom 4.6.2. Os usuários precisam executar a atualização duas vezes para que ela funcione. Segundo os desenvolvedores, uma versão totalmente corrigida para usuários domésticos será lançada nos próximos dias.

Sites que usamos todos os dias

Como mencionado acima, o PHP é usado por aproximadamente 70% dos sites. Isso não significa que todos eles sejam vulneráveis: tudo depende da versão do PHP em uso e de os responsáveis pelo site já terem feito a atualização. Muitos sites governamentais na Europa já suspenderam suas operações por causa da nova vulnerabilidade.

Infelizmente, um site pode continuar vulnerável mesmo que pareça estar funcionando normalmente. Um invasor pode conseguir assumir o controle de qualquer site legítimo cujo servidor ainda não tenha recebido o patch. Ele pode falsificar páginas de pagamento ou login, hospedar arquivos maliciosos ou convencer usuários a baixar uma “atualização urgente” que, na verdade, é malware.

Usuários comuns não têm uma maneira confiável de verificar se essas instruções ou arquivos são seguros. Por isso, use uma proteção confiável contra phishing e malware. Se você suspeitar que seus dados podem ter sido roubados, verifique as sessões ativas nas configurações da sua conta. Caso encontre alguma atividade suspeita ou dispositivos que não reconheça, encerre todas as sessões ativas e altere sua senha. Use um gerenciador de senhas — ele pode gerar uma senha realmente forte e exclusiva, que você não precisará memorizar.

Videogames

Más notícias para os gamers: alguns videogames cujos servidores usam PHP também estão em risco. Se você não quer que invasores assumam o controle de suas contas, altere as senhas das suas plataformas, lojas e contas de jogos.

Para ganhar tempo para realizar as atualizações, alguns desenvolvedores tiraram seus serviços do ar temporariamente. Final Fantasy XIV, Pokemon Champions, jogos da Bandai Namco Entertainment, Uma Musume: Pretty Derby, Granblue Fantasy, Shadowverse: Worlds Beyond e muitos outros entraram em manutenção emergencial. O Nintendo Switch Online e as lojas GOG e Steam também foram afetados.

Infelizmente, também houve consequências mais drásticas. Ontem, os desenvolvedores de World Quest anunciaram que o jogo seria encerrado definitivamente após 15 anos: ele dependia de uma infraestrutura desatualizada cuja correção seria extremamente difícil e cara. Pelo mesmo motivo, o jogo para dispositivos móveis Please Save My Pandemonium! foi encerrado depois de mais de dez anos em operação.

Armazenamento conectado à rede (NAS) doméstico

As “nuvens domésticas” se tornaram populares nos últimos anos, e por um bom motivo: muitos usuários preferem manter backups dos próprios dados em casa em vez de armazená-los online. Diversas empresas fabricam dispositivos NAS, e pelo menos três — QNAP, Synology e ASUSTOR — informaram que as vulnerabilidades afetam seus produtos. Também foi lançada uma atualização para o Unraid, um sistema operacional para servidores domésticos, armazenamento em rede e servidores de mídia.

QNAP

O fabricante confirmou que as vulnerabilidades afetam várias versões de seus sistemas operacionais para NAS — QTS e QuTS hero —, além de aplicativos como QuMagie, Note Station 3 e determinadas versões do QVR Surveillance. Um ataque bem-sucedido pode colocar em risco fotos, documentos, anotações e gravações de câmeras.

No momento da publicação, a QNAP ainda está preparando atualizações. Portanto, a principal prioridade é desconectar temporariamente o NAS da internet. A QNAP recomenda desativar o redirecionamento de portas no roteador, impedir que o NAS abra portas automaticamente e permitir o acesso ao painel de gerenciamento somente pela rede doméstica ou por meio de uma VPN.

Synology

As duas vulnerabilidades foram oficialmente confirmadas nos pacotes PHP 7.3, 7.4 e 8.0–8.4, assim como no Mail Station e no Synology Calendar. Correções já foram lançadas para o PHP a partir da versão 7.4, além do Mail Station e do Synology Calendar. O PHP 7.3 não receberá correção. A empresa também ressalta que o componente PHP integrado ao sistema operacional não pode ser acessado de fora do dispositivo, portanto o risco de ataque é muito baixo.

ASUSTOR

A ASUSTOR também confirmou oficialmente as duas vulnerabilidades e removeu imediatamente do App Central os pacotes PHP 7, 7.3, 7.4 e 8.1. A empresa recomenda fazer imediatamente um backup dos dados, remover os pacotes antigos do PHP e usar o PHP 8.3 ou 8.4.

Unraid

Na atualização do sistema operacional lançada hoje, o PHP foi atualizado para a versão 8.4.27, que inclui correções para as vulnerabilidades. Os desenvolvedores recomendam que todos os usuários atualizem para o Unraid 7.3.4. Contêineres que possuem a própria instalação do PHP precisam ser atualizados separadamente: a nova versão do PHP no sistema operacional não substitui a versão instalada dentro dos contêineres.

No momento da publicação, não encontramos confirmação pública de outros grandes fabricantes, como TerraMaster, UGREEN, Buffalo ou Western Digital, de que seus dispositivos sejam afetados por essas vulnerabilidades — apenas discussões de usuários em fóruns.

Mas o fato de apenas alguns fabricantes de NAS terem confirmado o problema até agora não garante que seus dispositivos estejam seguros — principalmente se forem relativamente antigos ou fabricados por uma empresa pouco conhecida ou que já encerrou as atividades. Nesse caso, primeiro desconecte os dispositivos da internet, mantendo-os acessíveis apenas pela rede local, e depois investigue se eles são vulneráveis.

Armazenamento em nuvem Nextcloud

O Nextcloud é uma plataforma gratuita e de código aberto para criar seu próprio armazenamento em nuvem, funcionando como alternativa ao Google Drive, Dropbox e Microsoft OneDrive. Ele permite armazenar e sincronizar arquivos entre dispositivos, compartilhá-los com outros usuários e trabalhar com documentos, fotos, calendários e contatos. Os dados podem ficar armazenados no seu próprio servidor ou NAS, em vez dos servidores de uma empresa terceirizada.

Se você armazena dados importantes no Nextcloud, verifique como sua instância de nuvem está configurada. Se você usa o Nextcloud All-in-One, atualize para a versão 14.4.1, na qual a vulnerabilidade já foi corrigida.

Se a sua instalação do Nextcloud estiver configurada de outra maneira, será necessário atualizar o PHP manualmente no dispositivo ou servidor.

Como proteger seus dispositivos e dados

  • Use proteção contra phishing e malware. Nossa solução de segurança bloqueia automaticamente páginas de phishing e malware, mesmo quando os invasores os colocam em sites legítimos.
  • Fique de olho nas atualizações. Se você tem um sistema de armazenamento conectado à rede, uma casa inteligente, um servidor doméstico, um servidor de mídia ou qualquer outro dispositivo com interface web, primeiro consulte o site do fabricante e instale todas as atualizações disponíveis. Se ainda não houver uma atualização, desative temporariamente o acesso do dispositivo à internet.
  • Use senhas fortes. A maioria das pessoas reutiliza a mesma senha, ou variações dela, em vários sites. Se um invasor encontrar uma dessas senhas em um servidor vulnerável, poderá conseguir comprometer também suas outras contas. Recomendamos gerar e armazenar senhas fortes e exclusivas no Kaspersky Password Manager para que você não precise memorizar suas credenciais. Não deixe de ativar a autenticação de dois fatores em todas as contas importantes — de preferência usando códigos de uso único gerados pelo mesmo gerenciador de senhas.
  • Mantenha um backup offline dos seus arquivos importantes. Não dependa apenas do armazenamento em nuvem — mantenha uma cópia de segurança de todos os documentos importantes em um disco rígido e em um dispositivo externo. Para mais informações sobre como fazer backups corretamente, consulte nosso artigo A Internet não se lembra de tudo.

Que outros riscos seus dispositivos domésticos podem enfrentar? Leia nossos artigos:

Novos riscos nas infraestruturas críticas de água e energia

Sinopse

A proteção de infraestruturas críticas depende de muito mais do que criptografar dados e impedir acessos não autorizados. Em ambientes industriais, uma comunicação que não chega ao destino, um comando que sofre atraso ou um equipamento de rede comprometido podem interferir diretamente na operação de bombas, válvulas, sistemas de distribuição elétrica e outros processos físicos.

Motivação

A crescente integração entre redes industriais, sistemas corporativos e serviços em nuvem amplia essas dependências e introduz novos desafios para a segurança cibernética. O problema não está apenas em quem consegue entrar em um sistema, mas também em quem pode interferir nas comunicações das quais esse sistema depende para funcionar.

Uma pesquisa divulgada pelo Homeland Security Newswire, em 16 de outubro de 2026, ilustra esse cenário ao descrever uma técnica denominada ICS-Sniper, direcionada às comunicações de sistemas industriais. O estudo oferece uma oportunidade para discutir os limites dos controles tradicionais e a importância de integrar arquitetura segura, inteligência de ameaças e resiliência operacional.

A superfície de ataque não termina no perímetro da planta

Sistemas de controle industrial, conhecidos como ICS (Industrial Control Systems), são utilizados para monitorar e controlar processos físicos. Entre eles estão os sistemas SCADA (Supervisory Control and Data Acquisition), além dos sistemas aplicados em controladores lógicos programáveis (PLC), unidades terminais remotas (RTU) e interfaces homem-máquina (HMI).

Esses componentes desempenham funções diferentes, mas dependem da troca confiável e tempestiva de informações. Sensores fornecem dados sobre o processo, controladores executam lógicas de operação e sistemas de supervisão permitem que operadores acompanhem condições e intervenham quando necessário.

Historicamente, muitos ambientes industriais foram projetados para operar de maneira isolada. A necessidade de integração com sistemas corporativos, acesso remoto, manutenção especializada e serviços em nuvem ampliou a conectividade e, consequentemente, a superfície de ataque. Essa transformação não significa que a conectividade deva ser eliminada. Ela exige que cada conexão seja compreendida, justificada, monitorada e protegida de acordo com o risco operacional.

Um roteador, um gateway industrial ou um equipamento utilizado para conectar uma planta a um serviço externo pode representar um ponto relevante nessa arquitetura. Com esse componente comprometido, o impacto não precisa se limitar ao equipamento, pois pode alcançar as comunicações necessárias ao funcionamento de processos físicos. A segurança industrial, portanto, precisa considerar não apenas os ativos finais, mas também os caminhos pelos quais circulam os dados e os comandos que sustentam a operação.

ICS-Sniper: quando o tráfego criptografado se torna um ponto de exploração

A notícia publicada pelo Homeland Security Newswire apresenta uma técnica de ataque chamada ICS-Sniper, associada à possibilidade de interferir seletivamente nas comunicações entre instalações industriais e sistemas de monitoramento ou controle conectados à nuvem. O cenário descrito depende do comprometimento prévio de um roteador situado no caminho da comunicação. A partir desse ponto, o atacante pode observar características do tráfego, como o tamanho dos pacotes e os momentos em que são transmitidos, mesmo quando o conteúdo está criptografado.

Essas características podem revelar padrões de comunicação. Quando determinadas mensagens aparecem de maneira previsível, torna-se possível tentar identificá-las por seus padrões externos e interferir seletivamente em sua entrega. O aspecto relevante é que esse tipo de ataque não exige necessariamente a quebra da criptografia. O objetivo é interferir na disponibilidade da comunicação, e não, obrigatoriamente, ler ou modificar o conteúdo protegido.

Segundo o artigo, testes laboratoriais com modelos de sistemas de tratamento de água demonstraram efeitos operacionais associados à interrupção de comunicações, incluindo atraso no início do bombeamento de água tratada e prolongamento do estado de abertura de uma válvula simulada. Esses resultados devem ser interpretados com precisão. Trata-se de efeitos demonstrados experimentalmente, não de evidência de que a mesma técnica tenha sido utilizada contra uma instalação real. A possibilidade de reproduzir consequências semelhantes depende da arquitetura, dos protocolos, das salvaguardas existentes e das características do processo industrial.

Ainda assim, a pesquisa evidencia um problema importante, pois proteger o conteúdo de uma mensagem não garante que ela chegará ao destino no momento necessário.

Do pacote de rede ao impacto físico

Em ambientes industriais, a relação entre comunicação digital e processo físico é direta. Uma mensagem pode carregar uma medição, uma solicitação de atuação, uma atualização de estado ou uma informação necessária à coordenação de diferentes componentes. A perda ou o atraso dessas mensagens pode produzir efeitos distintos, conforme o processo envolvido. Uma estação de tratamento pode perder temporariamente a capacidade de acompanhar determinadas variáveis. Um sistema de bombeamento pode operar com informações desatualizadas. Em instalações elétricas, a perda de comunicação entre equipamentos pode comprometer funções de supervisão e coordenação. Esses efeitos não são automáticos. Sistemas industriais bem projetados possuem alarmes, intertravamentos, proteções independentes e mecanismos de operação segura. O impacto depende da função afetada, do tempo de indisponibilidade, das dependências entre componentes e da capacidade de resposta do sistema.

Para a análise de riscos, é útil representar a possível cadeia de consequências:


  1. Equipamento de comunicação comprometida
  2. Interferência no Fluxo de Mensagens
  3. perda de informação ou coordenação
  4. alteração das condições operacionais
  5. possível impacto sobre o serviço.

Essa cadeia é um modelo de análise, não uma sequência inevitável. Seu valor está em ajudar a identificar onde uma falha cibernética pode atravessar a fronteira entre o ambiente digital e o processo físico.

Por essa razão, a avaliação de segurança precisa incluir consequências operacionais, e não apenas a quantidade de dados expostos ou o número de sistemas acessados.

Modelo Purdue e ISA/IEC 62443

Uma das referências utilizadas para compreender a organização de redes industriais é o modelo Purdue, associado à arquitetura de referência de sistemas de produção. Ele representa diferentes níveis funcionais, desde os dispositivos de campo e controladores até a supervisão, as operações industriais e os sistemas corporativos.

Em arquiteturas atuais, uma zona desmilitarizada industrial, ou DMZ industrial, pode ajudar a intermediar a troca de informações entre o ambiente industrial e as redes corporativas ou externas. Essa separação reduz a necessidade de conexões diretas e permite aplicar controles específicos a cada fluxo. Entretanto, a simples existência de uma DMZ não garante segurança. Regras de comunicação inadequadas, equipamentos vulneráveis e acessos administrativos excessivos podem preservar caminhos de ataque.

A ISA/IEC 62443 complementa essa abordagem ao estabelecer princípios e requisitos para a segurança de sistemas de automação e controle industrial. Entre seus conceitos estão a avaliação de riscos, a definição de zonas e condutos e a aplicação de requisitos de segurança compatíveis com as necessidades de cada ambiente. Na prática, algumas medidas merecem atenção:

  • Identificar e documentar os equipamentos que conectam a planta a redes externas e serviços em nuvem.
  • Restringir comunicações aos fluxos efetivamente necessários para a operação.
  • Proteger interfaces administrativas e acessos remotos com autenticação forte, privilégios mínimos e registros de atividade.
  • Monitorar alterações de configuração, atualizações de firmware e comportamentos anormais nos equipamentos de rede.
  • Avaliar caminhos alternativos de comunicação e os riscos introduzidos por mecanismos de redundância.

A arquitetura deve ser analisada de ponta a ponta. Segmentar a rede reduz a exposição e limita a propagação de incidentes, mas precisa ser combinado com monitoramento, gestão de vulnerabilidades e mecanismos de continuidade operacional.

Inteligência de Ameaças Cibernéticas

A Inteligência de Ameaças Cibernéticas (CTI) contribui para transformar informações sobre técnicas, vulnerabilidades e comportamentos adversários em decisões defensivas. No contexto industrial, isso exige compreender as características dos equipamentos, os protocolos utilizados, as dependências entre sistemas e as consequências que uma interrupção pode produzir.

O MITRE ATT&CK for ICS oferece uma base para organizar táticas e técnicas associadas a ambientes de controle industrial. Sua matriz inclui comportamentos relacionados ao bloqueio de comunicações, à perda de disponibilidade e à interferência no controle de processos. Essa referência pode apoiar a construção de hipóteses de investigação e a identificação de lacunas de detecção. Entretanto, a associação de um incidente a uma técnica específica exige evidências. Uma falha de comunicação, isoladamente, não comprova a presença de um adversário.

Para investigar situações suspeitas, a CTI pode orientar a correlação de diferentes fontes de informação:

  • Registros de roteadores, firewalls e gateways industriais.
  • Alterações de configuração e sessões administrativas não habituais.
  • Perdas, atrasos ou interrupções de pacotes fora dos padrões operacionais.
  • Alarmes de processo e divergências entre comandos enviados e estados observados.
  • Eventos de autenticação e atividades incomuns em acessos remotos.
  • Informações sobre vulnerabilidades conhecidas dos equipamentos envolvidos.

A análise precisa distinguir fatos confirmados, hipóteses e lacunas de informação. Essa disciplina evita conclusões precipitadas e ajuda a direcionar a coleta de evidências para as questões mais relevantes.

Outro ponto importante é a relação entre segurança cibernética e engenharia de controle. Uma anomalia de rede pode ter origem em uma falha técnica, uma mudança operacional legítima ou uma ação maliciosa. A investigação deve considerar essas possibilidades antes de atribuir a causa do evento.

Resiliência operacional: detectar, conter e continuar operando

A proteção de infraestruturas críticas precisa ir além da prevenção. Mesmo com controles adequados, falhas de equipamentos, erros de configuração e incidentes cibernéticos podem ocorrer. A capacidade de manter condições seguras e recuperar os serviços deve fazer parte do planejamento.

Quatro frentes ajudam a estruturar essa capacidade.

  • Prevenção. Manter inventários atualizados, avaliar vulnerabilidades, reduzir conexões desnecessárias e proteger os equipamentos que transportam comunicações operacionais. A gestão de riscos deve considerar tanto os ativos industriais quanto os componentes de rede e os serviços externos dos quais dependem.
  • Detecção. Estabelecer uma linha de base do comportamento normal das comunicações e correlacionar dados de rede com eventos do processo. A detecção de atrasos, perdas seletivas de mensagens e divergências entre comandos e estados físicos pode ajudar a identificar incidentes que não seriam percebidos por ferramentas tradicionais de segurança de TI.
  • Contenção. Definir procedimentos para isolar componentes comprometidos sem provocar riscos adicionais ao processo. A decisão de interromper uma conexão industrial precisa considerar as consequências para a segurança física, a continuidade do serviço e os mecanismos de proteção existentes.
  • Continuidade e recuperação. Testar procedimentos de operação local, redundância, restauração de configurações e recuperação de equipamentos. Os testes devem verificar se as alternativas de contingência realmente mantêm o processo em condições seguras e se a retomada da conectividade não reintroduz o problema.

Essas medidas precisam ser desenvolvidas em conjunto por profissionais de segurança cibernética, engenharia, operação e gestão de riscos. Em ambientes industriais, uma resposta tecnicamente correta do ponto de vista da rede pode ser inadequada se desconsiderar os requisitos do processo físico.

O contexto brasileiro

No Brasil, a proteção de infraestruturas críticas deve ser analisada à luz da Política Nacional de Segurança de Infraestruturas Críticas, da Estratégia Nacional de Segurança de Infraestruturas Críticas e dos instrumentos aplicáveis a cada setor.

No setor elétrico, a Resolução Normativa ANEEL nº 964/2021 constitui uma referência regulatória de segurança cibernética para os agentes abrangidos por suas disposições. Sua aplicação deve ser examinada em conjunto com os requisitos e procedimentos vigentes do setor.

Para sistemas de água e saneamento, as referências técnicas internacionais, como os materiais da Agência de Proteção Ambiental dos Estados Unidos (EPA), podem apoiar avaliações de risco, preparação para incidentes e planejamento de recuperação. Sua utilização no Brasil deve respeitar as características regulatórias e operacionais locais. A adoção de referências internacionais não substitui a análise das obrigações nacionais. Ela oferece, contudo, uma base técnica para identificar boas práticas e estruturar controles compatíveis com o risco.

O desafio é integrar governança, engenharia e segurança cibernética em um modelo de proteção que considere a continuidade dos serviços essenciais como um objetivo operacional.

Conclusão

A pesquisa sobre o ICS-Sniper chama atenção para uma dimensão frequentemente subestimada da segurança industrial: a possibilidade de interferir em comunicações sem necessariamente quebrar a criptografia ou comprometer diretamente os controladores.

O caso reforça que a segurança de infraestruturas críticas depende de múltiplas camadas de proteção. Criptografia, segmentação, segurança dos equipamentos de rede, monitoramento comportamental e mecanismos de continuidade possuem funções complementares. Nenhum desses controles, isoladamente, assegura a disponibilidade de um processo industrial. A proteção precisa considerar os caminhos de comunicação, as dependências tecnológicas e as consequências físicas que uma falha pode produzir.

Nesse cenário, a CTI oferece uma contribuição importante ao conectar pesquisas, vulnerabilidades, técnicas adversárias e evidências operacionais. Seu valor está em apoiar decisões fundamentadas, priorizar riscos e orientar a investigação antes que uma anomalia se transforme em uma interrupção relevante.

A questão estratégica não é apenas saber se os dados estão protegidos durante a transmissão. É também verificar se os sistemas conseguem reconhecer uma comunicação comprometida, responder com segurança e preservar a continuidade das operações.

Em infraestruturas críticas, a segurança cibernética precisa proteger não apenas a informação que circula, mas também a capacidade de manter os serviços essenciais funcionando de maneira segura e confiável.

Referências

  1. Homeland Security Newswire. Researchers uncover new cyber threat to water and energy networks. 16 out. 2026.
  2. National Institute of Standards and Technology (NIST). Guide to Operational Technology (OT) Security. Special Publication 800-82, Revision 3, setembro de 2023.
  3. International Society of Automation (ISA) / International Electrotechnical Commission (IEC). Série ISA/IEC 62443 — Security for Industrial Automation and Control Systems.
  4. MITRE. ATT&CK for Industrial Control Systems. Base de conhecimento sobre táticas e técnicas de adversários em ambientes industriais.
  5. U.S. Environmental Protection Agency (EPA). Cybersecurity for the Water Sector. Orientações para avaliação de riscos, preparação e resposta a incidentes em sistemas de água e saneamento.
  6. Brasil. Decreto nº 9.573, de 22 de novembro de 2018. Política Nacional de Segurança de Infraestruturas Críticas.
  7. Brasil. Decreto nº 10.569, de 9 de dezembro de 2020. Estratégia Nacional de Segurança de Infraestruturas Críticas.
  8. Brasil. Decreto nº 11.200, de 15 de setembro de 2022. Plano Nacional de Segurança de Infraestruturas Críticas.
  9. Agência Nacional de Energia Elétrica (ANEEL). Resolução Normativa nº 964, de 14 de dezembro de 2021. Política de segurança cibernética a ser adotada pelos agentes do setor de energia elétrica.

110 vulnerabilidades corrigidas em dispositivos Google Pixel

Em 15 de setembro deste ano, o Google publicou detalhes dos patches para 110 vulnerabilidades em seus próprios smartphones Google Pixel. Entre todas as falhas divulgadas, a CVE-2026-58704 é a que mais se destaca, pois parece que essa vulnerabilidade de dia zero está sendo explorada em ataques direcionados.

Na publicação de hoje, falamos sobre o que há de especial no Google Pixel e por que esses dispositivos recebem atualizações de segurança próprias, separadas das atualizações regulares do Android. Também abordamos as vulnerabilidades corrigidas nesta atualização mais recente, com foco especial na mencionada vulnerabilidade mais perigosa, a CVE-2026-58704, e encerramos com dicas sobre como proteger seu dispositivo e evitar ser vítima de um ciberataque.

Por que os smartphones Google Pixel recebem atualizações de segurança separadas das do Android?

O leitor pode se perguntar, com razão: já instalei as atualizações de segurança do Android deste mês no meu Google Pixel. Não é a mesma coisa? O Google Pixel usa o Android e recebe essas atualizações de segurança, detalhadas no Boletim de segurança do Android mensal. No entanto, os fabricantes de dispositivos baseados em Android usam diferentes conjuntos de componentes de hardware e software. Por isso, além das vulnerabilidades comuns a todos os dispositivos Android, existem problemas de segurança específicos dos dispositivos de cada fabricante.

Para seus próprios smartphones, o Google publica atualizações de segurança separadas, abordadas em um Boletim de atualização do Pixel específico. Em vez de substituir o Boletim de segurança do Android, esse documento o complementa, detalhando as vulnerabilidades específicas dos dispositivos fabricados pelo Google. Outros smartphones Android também recebem atualizações semelhantes de seus fabricantes.

O Boletim de atualização do Pixel de setembro de 2026 mostra claramente por que o Google precisa de atualizações separadas para seus smartphones. Muitas das vulnerabilidades corrigidas afetam componentes específicos do hardware do Pixel (ou relacionados ao hardware): o modem, o bootloader, a GPU, componentes do leitor de identificação digital e outras partes do dispositivo. Em smartphones de outros fabricantes, esses recursos podem depender de componentes de hardware e software completamente diferentes, portanto, as correções listadas no Boletim de atualização do Pixel não se aplicam a esses telefones.

Dito isso, essas vulnerabilidades ainda podem ser relevantes para proprietários de Pixel que instalaram ROMs personalizadas em seus dispositivos. Mudar para um sistema operacional diferente não altera os componentes de hardware do dispositivo e pode não substituir o firmware. Portanto, as próprias vulnerabilidades podem persistir, mas a disponibilidade dos patches e a forma como eles são instalados dependem do sistema operacional específico.

CVE-2026-58704: uma vulnerabilidade de dia zero sendo ativamente explorada

Agora vamos analisar mais de perto as vulnerabilidades específicas corrigidas pelo Google em setembro. A mais significativa é a já mencionada CVE-2026-58704.

Essa vulnerabilidade afeta o componente Cellular Modem, que gerencia a comunicação do smartphone com as redes celulares. Ela decorre de um erro lógico no código que, sob determinadas condições, permite contornar a verificação de permissões prevista.

A exploração bem-sucedida da CVE-2026-58704 permite que invasores elevem os privilégios no smartphone para obter acesso mais amplo às suas funções e dados. Observe que o ataque ocorre por meio de uma rede celular e que, inicialmente, os agentes de ameaça precisam ter privilégios de baixo nível no dispositivo-alvo.

Na prática, isso significa que os invasores não podem explorar a CVE-2026-58704 para atacar um Pixel de qualquer lugar pela Internet, pois aparentemente precisariam comprometer a rede celular à qual o smartphone-alvo já está conectado ou, mais provavelmente, forçá-lo a se conectar a uma estação rádio-base maliciosa sob seu controle.

O Google ainda não divulgou todos os detalhes dessa vulnerabilidade, e o relatório relacionado não está disponível publicamente. Como resultado, os detalhes técnicos que mostrariam a facilidade com que os invasores podem explorar a CVE-2026-58704 permanecem desconhecidos até que os patches sejam instalados em todos os dispositivos.

Ainda assim, o Google afirma haver sinais de exploração limitada da CVE-2026-58704.

O que sabemos sobre as outras 109 vulnerabilidades

Das 109 vulnerabilidades restantes encontradas nos dispositivos Google Pixel, apenas uma é classificada como moderada; as demais são de gravidade alta (62) ou crítica (46). Nove dessas falhas pertencem à categoria RCE (execução remota de código). Isso significa que, se um invasor explorar uma dessas vulnerabilidades com sucesso, poderá fazer com que o dispositivo execute código malicioso remotamente. As condições exatas para o ataque dependem da vulnerabilidade específica.

Outras 88 vulnerabilidades pertencem à categoria de elevação de privilégios (EoP). Elas permitem que um invasor que já tenha obtido determinado nível de acesso ao dispositivo amplie seus privilégios. A vulnerabilidade CVE-2026-58704 mencionada acima pertence a essa mesma categoria, motivo pelo qual o boletim de setembro lista 89 vulnerabilidades de EoP no total.

Por fim, 10 vulnerabilidades podem levar à divulgação de informações (ID) e outras duas à negação de serviço (DoS). Em resumo, é uma lista considerável de falhas, portanto, os proprietários de Google Pixel não devem esperar para instalar os patches.

Como evitar ser vítima

Os proprietários de Google Pixel podem instalar a atualização que corrige as vulnerabilidades abordadas nesta publicação seguindo este caminho: Settings (Configurações) → Security & privacy (Segurança e privacidade) → System & updates (Sistema e atualizações) → Security update (Atualizações de segurança) → Install (Instalar). Lembre-se de que o telefone será reiniciado automaticamente para concluir a instalação da atualização.

Para manter seu telefone seguro, recomendamos as seguintes medidas gerais:

  • Instale as atualizações de segurança no telefone regularmente e assim que estiverem disponíveis, seja ele um Google Pixel, um smartphone Android de outro fabricante ou até mesmo um iPhone.
  • Evite instalar aplicativos de fontes duvidosas.
  • Leia as avaliações antes de instalar aplicativos de lojas oficiais, pois malware também não é raro por lá. Os usuários que já tiveram uma experiência ruim costumam alertar sobre isso nas avaliações muito antes de os moderadores da loja removerem o aplicativo perigoso.
  • Instale uma solução de segurança confiável para evitar o download de malware e receber alertas sobre atividades suspeitas no seu dispositivo.

Detecção de pontos cegos: formatos de arquivo fora do padrão em campanhas de e-mail maliciosas

Os threat actors desenvolvem constantemente novos esquemas de ataque, desde roubo de token OAuth até ataques a agentes de IA, mas os métodos clássicos nunca saem completamente de seu repertório. Em qualquer dia, um funcionário pode receber malware anexado diretamente a um e-mail ou à espreita atrás de um link incorporado em um e-mail. Tornar esses ataques bem-sucedidos ainda requer um grau de criatividade e, nos últimos anos, os invasores adotaram cada vez mais formatos de arquivo exóticos. Os usuários não consideram esses formatos perigosos; mais importante ainda, muitas soluções de EDR e de segurança de e-mail ignoram totalmente esses formatos. No entanto, eles provaram ser altamente eficazes na implementação de malware ou na coleta de credenciais.

A seguir estão os tipos de arquivo que podem representar pontos cegos na estratégia de detecção da sua organização, apesar de já terem sido observados em ataques cibernéticos reais.

Imagens de disco

Essa é a categoria de anexos mais ampla e perigosa. Uma imagem de disco pode conter um conjunto de arquivos totalmente preparado e corretamente estruturado, adaptado a uma ampla variedade de cenários de ataque. Ela é montada como um volume separado (disco virtual independente) e, nesse processo, geralmente usa ferramentas integradas ao sistema operacional. A vítima não precisa descompactar nada nem criar diretórios suspeitos no disco.

O formato mais versátil é o ISO, herdado da era dos CDs multimídia. As imagens ISO são montadas nativamente em todos os principais sistemas operacionais, sem a necessidade de utilitários adicionais, seja por meio de ferramentas simples, como o Explorador de Arquivos, ou pela interface de linha de comando. É exatamente por isso que os threat actors enviam arquivos ISO como anexos de e-mail sem hesitar.

Os contêineres IMG são um pouco menos comuns; eles também podem ser montados sem ferramentas adicionais no macOS ou Linux, mas exigem a instalação de um pequeno utilitário gratuito, como o OSFMount, no Windows, ou o uso do WSL2 (Windows Subsystem for Linux), que vem integrado às versões recentes do Windows. Um arquivo com conteúdo idêntico pode ter a extensão DD.

Os threat actors também usam VHD, um formato de disco virtual nativo do Windows que também funciona em máquinas Linux (via qemu-nbd ou guestmount). No macOS, porém, um utilitário adicional como o qemu-nbd é necessário para a montagem. Observe que em sistemas Windows sem patches, a vítima não precisa fazer nada após montar o disco: o CVE-2025-24993, uma vulnerabilidade ativamente explorada em ataques reais, dispara a execução automática logo após montar a imagem.

Para completar: também vale a pena detectar o VMDK, formato de imagem de disco usado pelo VMware, embora ele seja, em grande parte, ineficaz em ataques contra usuários comuns, pois todos os sistemas operacionais populares exigem software adicional para montá-lo.

Todos esses formatos de imagem podem ser visualizados e descompactados tanto com ferramentas especiais para arquivos comprimidos, quanto com utilitários padrão como 7-Zip ou RAR. Como resultado, as chances de o usuário cair nessa armadilha são surpreendentemente altas.

Além disso, como não são reconhecidos como formatos perigosos, imagens de disco oferecem aos invasores outra vantagem: arquivos extraídos delas no Windows geralmente carecem do sinalizador Mark of the Web, e podem ser iniciados sem nenhum alerta adicional do sistema.

Há mais uma razão para o EPP/EDR verificar máquinas virtuais e imagens de disco: esses formatos também são usados nos estágios posteriores de um ataque. Para ocultar a atividade do sistema de arquivos das ferramentas de monitoramento, gangues de ransomware às vezes executam todo o processo de criptografia em uma máquina virtual no computador da vítima. A cepa de ransomware RagnarLocker usou o VirtualBox para essa finalidade, enquanto a campanha CRON#TRAP contou com um ambiente QEMU.

Arquivos do MS Office

Não, não se trata de arquivos DOC com macros. A Microsoft bloqueou completamente as macros em documentos baixados, exigindo um esforço considerável do usuário para ativá-las, e ativá-las requer um esforço considerável do usuário. Mas, o Office conta com dezenas de formatos de arquivo, e alguns dos menos comuns ainda oferecem brechas aos invasores.

Os arquivos OneNote (.one) são menos familiares aos usuários e às soluções de segurança. Embora sejam simples notas, podem conter anexos incorporados, incluindo não apenas imagens, links e scripts, mas também scripts VBS/WSF/BAT. Normalmente, um anexo aparece como um ícone dentro da nota, mas os invasores o cobrem com uma imagem que simula uma mensagem com o botão “Visualizar”.

Outro formato do Office popular entre invasores é o complemento do Excel. Embora usem a extensão .xll, esses arquivos são, na verdade, DLLs (bibliotecas de vínculo dinâmico) completas do Windows com funcionalidade irrestrita. As vítimas recebem um e-mail com um documento que parece uma fatura; o ícone sugere que abrirá no Excel. Ignorar o aviso de segurança resulta em infecção por infostealer.

SVG “gráficos”

A descrição do formato SVG (Scalable Vector Graphics) soa totalmente inofensiva. De fato, 99% dos arquivos SVG são logotipos e ícones de interface. Diferentemente de PNG ou JPG, porém, arquivos SVG são documentos XML que podem conter não apenas formas geométricas, mas também JavaScript. Em termos de potencial malicioso, o SVG não fica muito atrás de uma página da Web completa. Em ataques reais, os arquivos SVG podem redirecionar usuários para páginas de phishing ao abrir, ou renderizar a página decodificando um bloco codificado em Base64 em HTML.

Arquivos SVG representam um risco significativo para portais corporativos que aceitam uploads de usuários. Se a Política de Segurança de Conteúdo (CSP) não for suficientemente restritiva, um SVG malicioso carregado pode ter seu JavaScript roubar cookies, injetar conteúdo ou sequestrar credenciais.

Arquivos poliglotas

Os formatos de arquivos poliglotas são menos exóticos por si mesmos, mas contêm mais do que o esperado. Eles são chamados de arquivos poliglotas porque os invasores criam um arquivo que pode ser interpretado corretamente de várias maneiras. Por exemplo, ele pode ser, ao mesmo tempo, um arquivo ZIP válido e um executável válido. O objetivo é evitar detecção por soluções de segurança e enganar o usuário. Abordamos os arquivos poliglotas detalhadamente em uma postagem separada.

O destaque em nosso resumo é uma campanha maliciosa que distribui o infostealer IcedID. As vítimas recebem e-mails com um anexo ZIP contendo uma imagem ISO. Isso ainda é descompactado em um arquivo CHM (formato de Ajuda do Windows) que funciona como aplicativo mshta (host de aplicativos HTML da Microsoft), baixando o malware principal.

Proteção contra arquivos exóticos

Esses ataques exploram a falha de muitas soluções de segurança em verificar formatos incomuns ou inspecioná-los adequadamente. Para se defender da ameaça, comece por presumir que a sua infraestrutura não tem essa limitação:

  • Configure seu EDR, filtros da Web e de e-mail para verificar todos os formatos descritos acima.
  • Trate arquivos comprimidos e imagens de disco com o mesmo rigor dos executáveis.
  • Teste tipos de arquivo potencialmente perigosos em um sandbox e configure descompactação recursiva de formatos aninhados até o fim da cadeia: ZIP → ISO → CHM.
  • Quando possível, coloque em quarentena formatos anômalos para e-mail, especialmente imagens de disco.
  • Crie regras para detectar padrões anômalos envolvendo arquivos exóticos. Por exemplo, imagens de disco muito pequenas são raras e merecem investigação.
  • Verifique se suas soluções usam análise estrutural profunda para detectar formatos complexos, não apenas verificações de bytes mágicos.
  • Implemente detecção comportamental para identificar padrões anômalos e utilitários legítimos em contextos suspeitos. Os principais suspeitos são: mshta, git, wscript, hh e rundll32.
  • Os arquivos SVG exigem uma política de segurança específica. Trate SVGs como conteúdo executável no e-mail e no perímetro da rede. Em portais corporativos, implemente um CSP rigoroso e sirva arquivos enviados por usuários de um subdomínio separado, impedindo que scripts maliciosos em SVGs acessem a sessão da página principal.

Da vulnerabilidade à autonomia: a nova cadeia operacional dos ataques cibernéticos

Neste trabalho iremos discutir sobre como vulnerabilidades, identidade, confiança, supply chain e inteligência artificial estão convergindo para produzir operações cibernéticas mais rápidas e complexas.

Iniciamos com a afirmação de que a análise convencional de vulnerabilidades frequentemente termina no momento em que identifica a falha. No entanto, a análise de ameaças precisa começar justamente neste momento.

Vamos pensar o óbvio: Uma vulnerabilidade crítica pode permitir execução remota. Um bypass de autenticação pode permitir acesso a um sistema. Uma leitura arbitrária de arquivos pode expor informações sensíveis. Mas nenhuma dessas situações, isoladamente, descreve toda a capacidade operacional que pode ser obtida por um adversário.Portanto, a pergunta relevante para o time de CTI não é apenas:

“Qual vulnerabilidade foi identificada?”

A questão deve ser:

“O que um adversário consegue fazer com esse acesso?”

Essa mudança de perspectiva ajuda a explicar uma série de incidentes recentes. Em vez de eventos isolados, eles podem ser observados como partes de uma mesma cadeia:

Initial Access → Execution → Credential Access → Privilege Escalation → Persistence → Discovery → Lateral Movement → Collection → Exfiltration/Impact.

O ponto central é que o acesso inicial raramente representa o objetivo final.

Vamos agora considerar o recente caso do GitLab CVE-2026-85706. A falha é uma vulnerabilidade de path traversal não autenticada, classificada como CVSS 10.0. A exploração permite ao atacante fornecer um caminho arbitrário para que o servidor GitLab leia um arquivo no próprio sistema. A documentação da plataforma deixa uma distinção importante: o servidor pode ler o arquivo durante a exploração, mas isso não significa automaticamente que o conteúdo tenha sido efetivamente entregue ao atacante. É necessário investigar os indicadores apropriados para determinar eventual exfiltração.

Essa distinção é particularmente importante para CTI. Portanto, o analista não deve saltar diretamente de:

“Existe uma vulnerabilidade crítica”

para:

“Os segredos foram comprometidos.”

O raciocínio precisa seguir a cadeia:

Vulnerabilidade → leitura de arquivo → possível exposição de segredo → investigação de exfiltração → acesso subsequente.

O que interessa, portanto, é a capacidade potencial e a capacidade efetivamente observada.

A arquitetura do ativo modifica a análise sobre o acesso indevido. Esse entendimento pode ser aplicado ao Cisco Identity Services Engine. Em 16 de setembro de 2026, a Cisco publicou o alerta sobre a CVE-2026-76460, uma vulnerabilidade crítica que permite a um atacante remoto e não autenticado contornar a autenticação por meio de uma API do ISE. A fabricante classificou a falha com CVSS 10.0 e informou que não existem soluções alternativas, posteriormente, a exploração passou a ser tratada como ativa. Aqui cabe uma observação importante, o dado importante para CTI não é somente a pontuação de severidade, mas o papel do ativo e o impacto de seu comprometimento. O ISE não é simplesmente mais um servidor exposto. Ele integra mecanismos relacionados a identidade e controle de acesso.

Assim, a análise precisa considerar:

Qual ativo foi comprometido?

Que confiança esse ativo concentra?

Que identidades, políticas ou recursos dependem dele?

Que posição ele ocupa na arquitetura?

Uma mesma técnica de exploração pode produzir consequências muito diferentes dependendo do “ponto” em que ocorre.

Prosseguindo em nossa análise, historicamente, a defesa concentrou grande parte da atenção no host: proteger o computador, o servidor e a estação de trabalho. Essa visão continua válida, mas é atualmente considerada insuficiente. O atacante moderno também busca:

  • credenciais;
  • tokens de sessão;
  • chaves de API;
  • autorizações OAuth;
  • credenciais privilegiadas;
  • identidades federadas;
  • mecanismos de autenticação persistente.

A razão é simples, a identidade tornou-se um ativo operacional, pois, depois que uma identidade legítima é obtida, o adversário pode deixar de depender exclusivamente da exploração técnica. Ele passa a operar dentro do ambiente por meio de mecanismos que o próprio ambiente reconhece como legítimos. A pergunta de CTI muda então de:

“Qual máquina foi comprometida?”

para:

“Qual identidade passou a ser controlada e o que ela pode fazer?”

Esse entendimento é essencial para interpretar ataques modernos.

A confiança pode ser explorada em diferentes camadas.

  • Human Trust: O atacante convence uma pessoa a executar uma ação. O ClickFix é um exemplo direto. O CTIR Gov descreveu campanhas nas quais páginas aparentam apresentar CAPTCHA, erro ou atualização e orientam a vítima a abrir o “Executar” do Windows e colar um comando que inicia um processo malicioso.
  • Brand Trust: A marca ou plataforma conhecida funciona como elemento de credibilidade. A vítima reconhece o nome e reduz sua desconfiança.
  • Software Trust: Plugins, extensões, bibliotecas e componentes utilizados por aplicações legítimas podem ampliar a superfície de ataque.
  • Identity Trust: OAuth, SSO, sessões e tokens permitem que uma ação aparentemente legítima seja realizada dentro de uma relação de confiança previamente estabelecida.
  • Infrastructure Trust: Serviços legítimos, APIs, cloud e infraestrutura corporativa podem ser utilizados depois que o adversário consegue adquirir uma identidade ou acesso válido.

A consequência é uma superfície de ataque que já não pode ser descrita apenas como “Internet exposta”. A confiança transformou-se em superfície de ataque. Ela inclui relações de confiança. O conceito de attack chaining ajuda a interpretar esses eventos. Em vez de:

CVE → ataque

temos:

Exploit → acesso → descoberta → segredo → identidade → privilégio → persistência → movimento → impacto.

A campanha contra PaperCut é particularmente relevante nesse contexto, pois segundo a GreyNoise, um adversário utilizou centenas de agentes de IA para desenvolver, testar e executar ataques contra instalações vulneráveis do PaperCut NG/MF. A campanha comprometeu pelo menos 440 instâncias associadas a 395 organizações em 48 países. Os agentes foram utilizados em diferentes etapas da operação, desde a preparação do exploit até a expansão em escala.

Em alguns casos observados pela pesquisa, o intervalo entre o acesso inicial e a obtenção de privilégios elevados foi de poucos minutos. Em um dos casos divulgados, uma organização teria passado do acesso inicial a domínio administrativo em sete minutos. Isso muda a relevância operacional da vulnerabilidade. com o Attack chaining, a unidade de análise passa a ser a cadeia e, não apenas, a existência de um exploit para uma CVE. Sendo que a velocidade com que esse exploit pode ser transformado em uma operação faz toda a diferença.

Durante muito tempo, o modelo mental de uma operação cibernética podia ser representado como:

Reconhecimento → desenvolvimento → teste → exploração → persistência.

A automação altera esse intervalo, pois um conjunto de agentes pode executar tarefas paralelas:

Reconhecimento

↓

geração e adaptação

↓

teste

↓

execução

↓

nova tentativa

↓

escala

O caso PaperCut é relevante justamente porque a pesquisa da GreyNoise descreve agentes sendo utilizados em paralelo para construção de exploits, preparação de alvos e operações de comprometimento. A consequência para a defesa é direta, pois o tempo entre descoberta e exploração pode diminuir. Isso pressiona processos defensivos tradicionalmente baseados em ciclos mais longos de identificação, avaliação e correção. Nesse momento precisamos entender que o Agentic AI não é simplesmente “mais uma ferramenta”.

Inicialmente, torna-se necessário distinguir alguns níveis.

  • AI-assisted: O humano decide e a IA auxilia.
  • AI-augmented: A IA executa partes da operação.
  • AI-orchestrated: A IA coordena diferentes ferramentas e fluxos.

Quando falamos da Agentic AI, o sistema recebe um objetivo e executa uma sequência de ações com menor intervenção humana. Essa diferença é relevante porque a unidade operacional deixa de ser uma única tarefa. O agente pode observar um resultado, interpretar a falha, alterar a estratégia e tentar novamente. Esse comportamento iterativo que aproxima o uso de IA de um componente operacional. No caso PaperCut, a GreyNoise relatou o emprego de centenas de agentes e fluxos paralelos para escalar o comprometimento.

O debate, portanto, não deveria ser reduzido a “IA usada por criminosos”. A pergunta mais útil é:

Quais etapas da cadeia passaram a ser automatizáveis?

Não podemos subestimar a relevância do Supply chain e sua quebra de confiança, pois a mesma lógica anterior aparece quando analisamos software de terceiros. Um componente pode ser legítimo, atualizado e amplamente utilizado. Ainda assim, sua posição dentro da arquitetura pode transformá-lo em um ponto de concentração de risco. A cadeia pode ser representada assim:

Fornecedor → software → biblioteca → plugin → dependência → aplicação → organização.

Quanto mais autonomia o componente possui e quanto maiores forem suas permissões, maior pode ser a consequência da quebra dessa relação de confiança. Essa discussão ganha relevância adicional com agentes de IA, porque um plugin ou extensão utilizado por um agente pode adquirir capacidade muito maior do que teria quando empregado como simples componente passivo. Por isso, supply chain deve ser analisada não apenas como procedência do código, mas como:

“O que este componente consegue fazer dentro do ambiente?”

Existe ainda uma consequência mais ampla. O acesso digital pode alcançar processos físicos. Em 2026, autoridades norte-americanas alertaram para ataques contra controladores lógicos programáveis expostos à Internet no setor de água e saneamento, associados a interrupções ou degradações operacionais. Aqui a cadeia ganha outra dimensão:

IT → identidade → gerenciamento → OT → processo físico.

Isso demonstra por que CTI não deve avaliar uma ameaça apenas pelo sistema diretamente comprometido, necessitamos perguntar:

qual processo depende desse sistema?

Um ataque contra um servidor pode ser um incidente de TI. Um ataque contra um sistema que controla um processo operacional pode transformar o mesmo evento em um problema de continuidade, segurança ou comprometer uma infraestrutura crítica.

A nossa análise até aqui aponta para mudanças na forma como se trabalha a inteligência de ameaças cibernéticas. Esse cenário sugere uma mudança de foco.

De:

Qual CVE apareceu hoje?

Para:

Qual capacidade operacional essa ameaça pode obter?

Uma matriz de análise pode começar assim:

Elemento Pergunta de CTI
Vulnerabilidade Como o adversário entra?
Exploração Já está sendo utilizada?
Ativo Onde ocorre o acesso?
Identidade Que identidade pode ser obtida?
Credencial Que recursos ela permite acessar?
Privilégio Até onde o adversário pode chegar?
Persistência Como permanece?
TTP Como opera?
Automação/IA Que etapas podem ser aceleradas?
Infraestrutura Que outros ativos dependem desse ponto?
Impacto O que pode ser interrompido, alterado ou extraído?


Esse modelo também ajuda a separar fatos de hipóteses.

  • Uma vulnerabilidade pode existir sem exploração.
  • Uma exploração pode ocorrer sem exfiltração comprovada.
  • Uma credencial pode ser obtida sem privilégio administrativo.
  • Um acesso privilegiado pode não resultar em impacto.

Para CTI, essas diferenças são decisivas.

Os casos analisados apontam para uma arquitetura conceitual mais ampla:

Vulnerabilidade

↓

Execução / acesso

↓

Segredo

↓

Identidade

↓

Privilégio

↓

Persistência

↓

Movimentação

↓

Infraestrutura

↓

Automação / IA

↓

Impacto

Mas duas forças atravessam toda a cadeia:

  • Confiança; e
  • Automação.

A confiança permite entrar, permanecer ou parecer legítimo. A automação permite repetir, acelerar e ampliar. Essa combinação merece atenção.

A partir do tratado até aqui, podemos inferir que a existência de uma vulnerabilidade crítica continua sendo um indicador relevante, mas ela representa apenas uma parte da anatomia em análise. O verdadeiro valor analítico está em compreender a transformação:

falha → acesso → segredo → identidade → privilégio → capacidade operacional → impacto.

A campanha contra PaperCut mostra como a automação pode acelerar essa transformação em escala. O caso Cisco demonstra que uma falha em um componente relacionado à identidade pode ampliar a importância estratégica do acesso. O GitLab mostra por que a análise precisa distinguir leitura potencial de exfiltração efetivamente comprovada. O ClickFix demonstra que a confiança humana pode substituir mecanismos técnicos tradicionais de entrada. Por fim, os incidentes em ambientes OT mostram que a cadeia pode terminar muito além da máquina originalmente comprometida. Por isso, o indicador mais importante de uma ameaça não é necessariamente a existência de uma vulnerabilidade crítica, podemos afirmar que é a combinação entre acesso, identidade, privilégio, confiança, persistência, automação e velocidade operacional.

A defesa precisa acompanhar a cadeia, não apenas o evento. Fiquem seguros e sejam analíticos quando se tratar de olhar com olhos de inteligência.

Hackeando o Boeing 737: por dentro do ataque Bus Driver

Pesquisadores de segurança descobriram uma maneira de hackear um Boeing 737 com um dispositivo do tamanho de uma moeda. O 737 é um dos aviões comerciais mais utilizados no mundo, então, é bem provável que você já tenha voado em um pelo menos uma vez.

O ataque requer a instalação de um pequeno dispositivo em uma porta acessível por uma escotilha na parte externa do avião. Segundo os pesquisadores, essa porta frequentemente está ao alcance não apenas das equipes de manutenção, mas também de outros funcionários do aeroporto e da companhia aérea. E a instalação do dispositivo leva menos de 60 segundos. Então, vamos falar sobre o que é, de fato, esse pequeno e misterioso dispositivo, o que ele é capaz de fazer e se ainda é seguro viajar em um Boeing 737.

Por que é mais difícil hackear um avião do que um carro

A maioria de nós já se acostumou com a ideia de que nossos computadores e celulares podem ser invadidos. Esse provavelmente é o assunto mais comum neste blog. Mas também abordamos ataques a alvos menos comuns: carros, robôs cortadores de grama, embaralhadores automáticos de cartas, bicicletas e até colchões. No mundo de hoje, todos esses (e muitos outros) dispositivos contêm computadores minúsculos (ou não tão minúsculos).

Os aviões não são exceção. Uma aeronave comercial moderna é equipada com uma série de computadores, alguns dos quais controlam funções críticas, desde o cálculo dos parâmetros de decolagem até o próprio controle do voo. Mas há uma diferença fundamental: ao contrário dos fabricantes da maioria dos dispositivos inteligentes para uso doméstico, os fabricantes de aeronaves comerciais levam a segurança muito a sério, o que torna muito mais difícil acessar esses sistemas externamente.

Talvez seja por isso que há alguns anos, a ideia de invadir um avião de verdade tenha despertado a curiosidade dos pesquisadores de segurança mais curiosos. Uma equipe da Universidade da Califórnia em San Diego e do Oberlin College (os pesquisadores que finalmente conseguiram realizar o feito) passou mais de uma década tentando solucionar esse problema. Como mencionado acima, o principal desafio ao hackear um avião é que seus sistemas críticos não estão conectados à Internet externa. Por isso, estudar vetores de ataque relacionados a aeronaves não era considerado especialmente promissor na comunidade de pesquisa em cibersegurança: acessar remotamente sistemas isolados é extremamente difícil, e as chances de um invasor obter acesso físico eram consideradas muito baixas.

Dois outros projetos bem-sucedidos fizeram os pesquisadores da UC San Diego Kirill Levchenko e Aaron Schulman mudarem essa percepção: um hack de um Chevrolet Impala e uma pesquisa sobre dispositivos de clonagem de cartões de pagamento. O hack do carro levou a equipe a comprar componentes usados de computadores de bordo de Boeing 737 e montar sua própria bancada de testes. A pesquisa sobre dispositivos de clonagem deu a eles a ideia de criar um pequeno dispositivo físico que pudesse ser conectado diretamente aos sistemas internos da aeronave.

Depois de estudar os diagramas de circuitos do Boeing 737, os pesquisadores encontraram uma porta acessível a partir da parte externa da aeronave, ela é protegida apenas por uma escotilha destrancada. Essa porta se conecta a um canal de dados chamado barramento ARINC 429, que liga o computador de gerenciamento de voo (FMC) da aeronave à unidade de controle e exibição multifuncional (MCDU).

 Um “bus driver” no comando

Em sua bancada de testes, os pesquisadores verificaram o que aconteceria caso se conectassem ao barramento ARINC 429 por meio dessa porta e enviassem sinais elétricos mais potentes do que os normalmente trocados entre os componentes do Boeing. Eles descobriram que isso permitia substituir comandos legítimos pelos próprios comandos. A partir daí, só faltava construir um dispositivo pequeno o suficiente para caber na porta que haviam encontrado.

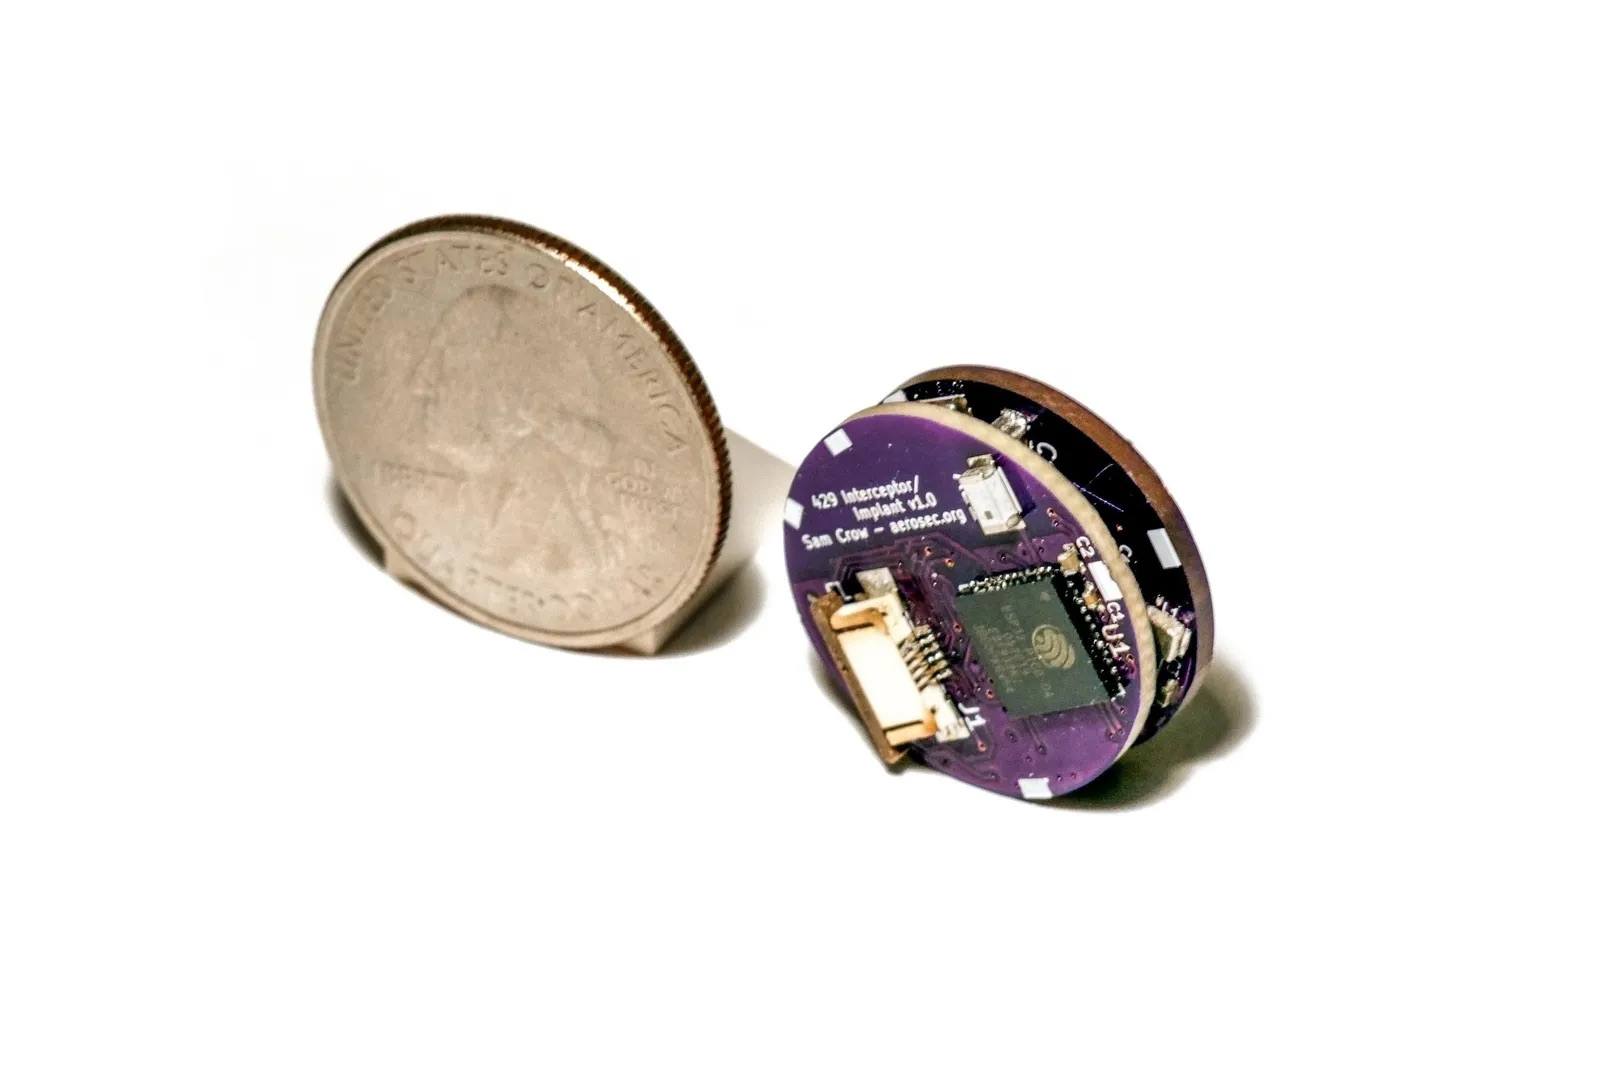
Passo a passo, a equipe construiu um dispositivo compacto o suficiente para ser encaixado na porta desprotegida. A versão final custou menos de US$ 100 e parece ter sido construída principalmente com componentes disponíveis no mercado: um pequeno microcontrolador, componentes eletrônicos para se comunicar com o barramento e um módulo Wi-Fi. Essa última parte poderia permitir que o dispositivo se conectasse à rede Wi-Fi pública disponível durante o voo, dando ao invasor acesso pela Internet e, por fim, permitindo que ele controlasse o dispositivo remotamente. E todo o processo de instalação na porta leva menos de um minuto.

Um protótipo do dispositivo Bus Driver

O dispositivo que os pesquisadores construíram para se conectar aos sistemas do Boeing 737. Uma moeda é colocada ao lado para dar uma ideia da escala.
Foto: UC San Diego Jacobs School of Engineering. CC BY 4.0. Fonte

Os pesquisadores deram ao ataque o nome de “Bus Driver”, aparentemente em um jogo de palavras: “bus” se refere tanto a um veículo de transporte de passageiros quanto ao canal de dados que permite a comunicação entre os componentes de um sistema. O ataque permite que alguém se insira nesse canal e substitua os comandos que estão sendo enviados, assumindo, na prática, o controle do barramento.

O que o dispositivo improvisado de hacking do Boeing 737 é capaz de fazer

Uma porta desprotegida, um dispositivo do tamanho de uma moeda e acesso ao barramento: tudo isso parece promissor, mas o que os pesquisadores conseguiram fazer de fato? Que tipo de dano esse pequeno dispositivo pode causar? Ao que tudo indica, bastante. E potencialmente, até mesmo fatal. Ao obter a capacidade de adulterar os dados que trafegam entre o computador de gerenciamento de voo e a unidade de controle e exibição, os pesquisadores descobriram que poderiam interferir em vários aspectos críticos da operação da aeronave.

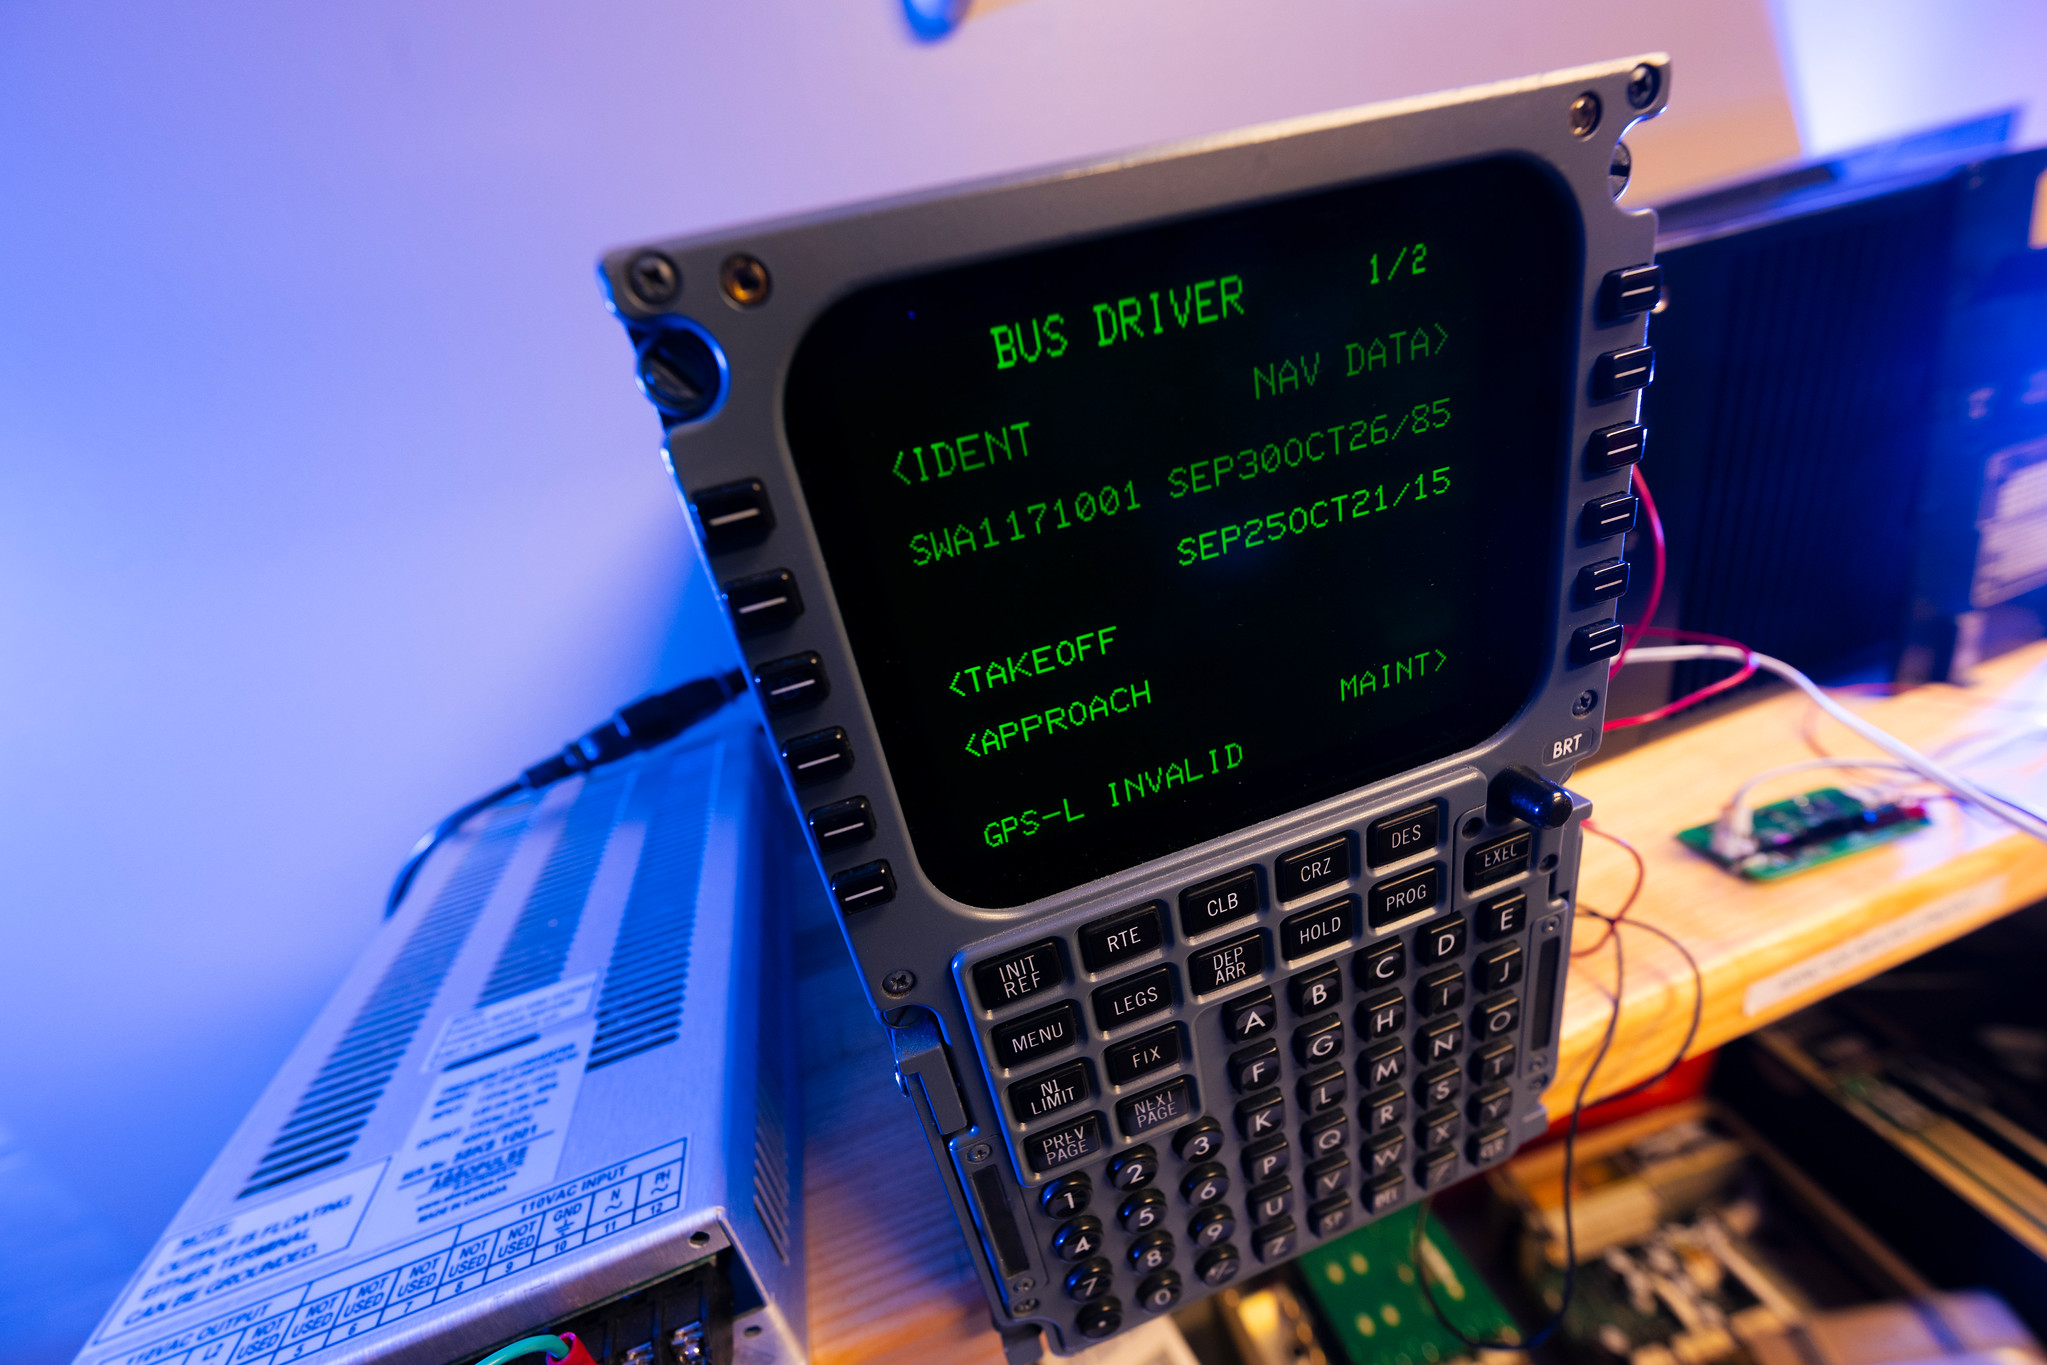
Teste do ataque do Bus Driver

Pesquisadores testando o Bus Driver em equipamentos aviônicos reais de um Boeing 737. A interface do ataque está em execução na tela da MCDU.
Foto: UC San Diego Jacobs School of Engineering. CC BY 4.0. Fonte

Primeiro, o dispositivo implantado pode alterar os dados usados para calcular os parâmetros de decolagem e pouso. Por exemplo, ele pode alterar o peso da aeronave sem combustível registrado, o que distorce o cálculo das velocidades necessárias para uma decolagem segura.

O dispositivo também pode manipular a temperatura presumida, que pilotos usam para determinar quanto empuxo do motor é necessário durante a decolagem. Se o sistema receber valores incorretos, em determinadas condições a aeronave pode ficar com empuxo insuficiente para decolar com segurança, podendo até mesmo ultrapassar o final da pista. Cálculos incorretos durante o pouso também apresentam riscos igualmente sérios.

O dispositivo implantado também pode alterar a rota que o piloto automático está seguindo. Em um voo de longa duração, um desvio de apenas alguns graus, sutil o suficiente para passar despercebido, poderia fazer a aeronave se afastar muito da rota e ficar sem combustível em algum ponto sobre o oceano.

Além disso, um invasor poderia usar o dispositivo para conduzir a aeronave para o espaço aéreo de um país que não faça parte de sua rota de voo autorizada. Esse tipo de desvio também pode causar tragédias: a história da aviação civil registra mais de um caso em que um avião de passageiros foi abatido por engano por forças militares após entrar em espaço aéreo restrito.

É claro que as chances de um desvio como esse passar despercebido pelos pilotos e pelo controle de tráfego são muito baixas, mas os desastres tendem a acontecer exatamente quando ocorrem vários erros humanos.

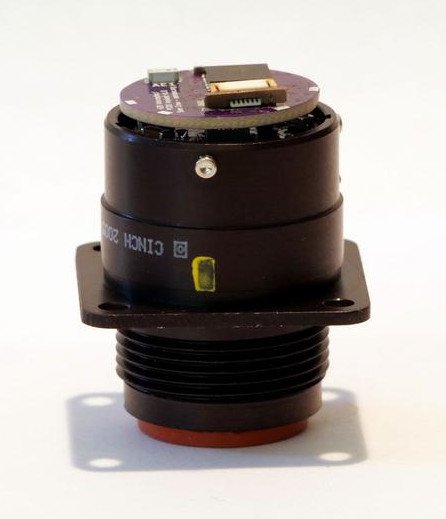
O dispositivo instalado no Boeing 737

Depois de instalado, o dispositivo fica praticamente invisível dentro da porta e é muito difícil de detectar, a menos que se saiba o que procurar. Fonte

Por fim, o dispositivo não apenas permite que alguém altere os parâmetros de voo, como também permite ocultar essas alterações dos pilotos. Por exemplo, um invasor poderia carregar uma nova rota no computador de voo e, ao mesmo tempo, alterar o que é exibido na MCDU, fazendo com que os pilotos continuem vendo a rota original.

Dito isso, os pesquisadores observam que, na maioria dos casos, uma tripulação atenta perceberia a discrepância. Os dados corretos continuam sendo exibidos em outras telas da cabine de comando, e passar para o controle manual permite que os pilotos desativem o piloto automático e retomem o controle da aeronave.

Então, devemos todos passar a viajar de trem?

Para encerrar, vou tentar tranquilizar quem sofre de aerofobia há muito tempo, e quem quer que este artigo tenha acabado de deixar com medo de voar. Os próprios pesquisadores afirmam que, apesar de tudo o que descobriram, continuam voando em Boeing 737. E, para evitar causar qualquer problema no mundo real, eles deliberadamente não revelaram exatamente qual porta usaram em seus experimentos.

Os pesquisadores também entraram em contato com a Boeing em 2020 para compartilhar suas descobertas. A Boeing levou as informações a sério e trabalhou para solucionar o problema.

Especificamente, os pesquisadores sugeriram que a Boeing removesse a porta vulnerável ou a selasse com resina epóxi, impedindo fisicamente que alguém pudesse conectar um dispositivo não autorizado. Também há opções mais complexas, como redesenhar as proteções elétricas do barramento interno para impedir que um dispositivo malicioso se sobreponha aos sinais legítimos e usar sistemas capazes de detectar esse tipo de ataque.

A longo prazo, os pesquisadores recomendam que a Boeing, assim como outros fabricantes de aeronaves, adote autenticação criptográfica para as mensagens trocadas entre os componentes aviônicos.

Não se sabe publicamente se a Boeing seguiu essa recomendação específica ou adotou suas próprias medidas para solucionar o problema. Quando os repórteres da Wired perguntaram à empresa sobre o assunto, a resposta foi bastante vaga:

“Nossos especialistas técnicos estão confiantes de que as camadas de proteção existentes na aeronave, incluindo as incorporadas ao projeto do sistema e ao ambiente operacional, oferecem mitigação suficiente para limitar significativamente a viabilidade e o risco de ataques no mundo real.”

Então, não: aparentemente, ainda não há motivo para deixar de voar em Boeing 737. Dito isso, tenho muito respeito pelos trens, então também não vou tentar convencer você a não viajar de trem nem a usar outras formas de transporte. Na verdade, já escrevi sobre hacking de trens neste blog, embora, nesse caso, o objetivo tenha sido construtivo, e não destrutivo.

Carros, cortadores de grama, embaralhadores de cartões, bicicletas, colchões inteligentes, e essa não é uma lista completa dos dispositivos que hackers já conseguiram adulterar. O que mais foi hackeado? Descubra em nossas outras postagens:

Pontos cegos na detecção: como os arquivos poliglotas são criados

Arquivos criados com a técnica poliglota têm aparecido cada vez mais em ciberataques nos últimos anos. Eles permitem que os invasores façam o malware passar pelos filtros de e-mail e pelos verificadores de arquivos, enganem as vítimas em ataques de phishing e dificultem as investigações de incidentes. Para conseguir isso, os invasores constroem deliberadamente um arquivo que o sistema pode interpretar como formatos diferentes, dependendo do aplicativo em que ele é aberto.  Um exemplo clássico é um arquivo que pode ser tratado como uma imagem PNG ou um arquivo ZIP. Basta alterar a extensão do arquivo ou simplesmente usar um ou outro aplicativo para abri-lo.

Vamos entender por que é possível criar arquivos desse tipo, quais combinações de formatos já foram usadas em ataques reais e como as organizações podem se proteger contra essa ameaça.

Por que é possível criar arquivos poliglotas

Os formatos de dados por trás dos arquivos poliglotas raramente são exóticos. Tudo se resume a uma combinação inteligente de formatos comuns que são estruturalmente compatíveis. Os poliglotas exploram pelo menos uma das seguintes peculiaridades em determinados formatos de arquivo:

  • A maioria dos formatos de arquivo precisa ser decodificada a partir do primeiro byte, mas alguns precisam ser lidos a partir do final. O exemplo mais claro é um arquivo ZIP: um início corrompido ou ausente não impede que os aplicativos leiam o arquivo, porque todos os cabeçalhos necessários ficam no final. Isso permite que os invasores simplesmente concatenem dois arquivos (no exemplo acima, um PNG e um ZIP). A parte inicial é lida como uma imagem PNG válida, enquanto a parte final é lida como um arquivo ZIP válido.
  • Muitos formatos funcionam como bonecas russas matrioscas: embora externamente tenham uma extensão específica correspondente ao uso pretendido, internamente o arquivo é, essencialmente, um arquivo ZIP que contém os dados necessários. Esse grupo inclui documentos modernos do Office (DOCX/XLSX/PPTX), pacotes de instalação do Android (APK), arquivos de biblioteca Java (JAR) e muitos outros.
  • Alguns formatos não têm requisitos estruturais rígidos ou têm requisitos suficientemente flexíveis para que o aplicativo que processa o arquivo consiga localizar o trecho de que precisa, mesmo quando esse trecho não está no início.

O repositório Polydet no GitHub apresenta vários exemplos de combinações possíveis de arquivos para criar um arquivo poliglota. De acordo com a classificação da MITRE, essa técnica se enquadra na categoria Masquerading (T1036.008, Masquerade File Type).

Exemplos de arquivos poliglotas em ciberataques conhecidos

Análises de campanhas de malware disponíveis publicamente revelam diversos tipos de arquivos poliglotas. Os invasores adaptam todo o cenário do ataque a uma combinação específica de tipos de arquivo.

O grupo Head Mare entregou o malware PhantomPyramid como um anexo ZIP. O arquivo consistia em código executável do Windows (EXE), com um pequeno arquivo ZIP concatenado ao final. Quando a vítima abriu o arquivo compactado, ele continha um arquivo com a extensão PDF.LNK que, então, iniciava esse mesmo anexo poliglota, desta vez como um arquivo executável.

No ataque documentado pela JPCERT, os invasores criaram um arquivo que começava como PDF e era detectado como PDF pela maioria dos verificadores, mas tinha uma extensão DOC e era aberto nos aplicativos do Office como um arquivo DOC válido contendo macros maliciosas.

Os ataques que disseminaram os cavalos de Tróia StrRAT e Ratty usaram um arquivo poliglota criado a partir de um pacote de instalação assinado do Windows (MSI), com código Java malicioso (JAR) anexado ao final.

Os ataques do StrelaStealer usaram um arquivo poliglota com extensão HTML: uma biblioteca do Windows (DLL) com um documento HTML de chamariz concatenado ao final. Um atalho no arquivo compactado iniciou o arquivo duas vezes: uma vez por meio do comando start (o equivalente a um clique duplo, que abriu um navegador exibindo o documento HTML) e outra por meio do rundll32 (que iniciou a DLL maliciosa).
Em um ataque simulado, mas engenhoso, os pesquisadores concatenaram dois arquivos ZIP comuns e descobriram que diferentes ferramentas populares de compactação exibiam o arquivo combinado de maneiras diferentes: algumas mostravam apenas o primeiro arquivo compactado, outras apenas o segundo, e outras mostravam ambos ao mesmo tempo, como se fossem um único arquivo compactado com conteúdo compartilhado. Se o invasor estiver familiarizado com a infraestrutura da vítima e souber quais softwares estão instalados, poderá usar essa combinação para mostrar um arquivo às ferramentas de segurança e outro à vítima.

Os invasores empregaram uma complexa matriosca de malware em uma campanha que distribuiu o infostealer IcedID. Eles anexaram um arquivo ZIP aos e-mails de phishing; descompactá-lo produziu um arquivo ISO. Esse ISO, por sua vez, era descompactado em um arquivo CHM (Ajuda do Windows) criado com a técnica poliglota. Quando a vítima o abriu com a ferramenta padrão de Ajuda do Windows, o arquivo executou um script JavaScript incorporado ao conteúdo da ajuda, que iniciou o aplicativo padrão mshta (host de aplicativos HTML da Microsoft) e o direcionou para esse mesmo arquivo CHM. Os autores da campanha empacotaram um aplicativo HTA dentro do arquivo CHM de forma que sua presença não interferisse na leitura do arquivo como um documento de ajuda inócuo. O manipulador de HTA, por sua vez, simplesmente ignora todos os dados irrelevantes no início do arquivo até encontrar o script HTA.

Como as ferramentas de segurança lidam com arquivos poliglotas

Os exemplos acima deixam claro como esse truque de leitura dupla permite que os invasores implantem malware no computador da vítima. Mas como os filtros de e-mail e os sistemas EDR realmente lidam com arquivos desse tipo? A resposta depende inteiramente da solução específica, portanto, isso precisa ser verificado, seja por meio da análise da documentação técnica do fornecedor, seja pela execução de um teste controlado na infraestrutura corporativa, com todas as devidas precauções.  De modo geral, apenas dois pontos são válidos em todos os casos:

  • A maioria das soluções de segurança não confia na extensão informada de um arquivo; em vez disso, verifica seu início para determinar sua estrutura real. É por isso que, no ataque descrito acima, o arquivo PDF com extensão DOC foi analisado como um PDF inofensivo, enquanto a macro maliciosa estava na parte DOC concatenada.
  • Se um arquivo começar como algo inofensivo (por exemplo, uma imagem) e sua extensão corresponder, uma análise mais sofisticada provavelmente não será aplicada a ele. Os invasores podem explorar isso: as instruções que acompanham o arquivo podem orientar a vítima a renomeá-lo para que o comportamento do sistema acabe associado à segunda carga útil, e não à imagem.

Como proteger uma organização contra ataques de arquivos poliglotas

A defesa contra arquivos poliglotas não requer soluções técnicas ou organizacionais complexas. O que exige são boas práticas de segurança sólidas e consistentes em toda a organização:

  • use listas fechadas de aplicativos autorizados a serem executados nas estações de trabalho dos funcionários. exclua aplicativos do Windows desatualizados, ferramentas administrativas da Microsoft não utilizadas, softwares de acesso remoto e de transferência de arquivos e qualquer outro software considerado potencialmente perigoso ou obsoleto.
  • use soluções de segurança de e-mail avançadas e equipadas com CDR (tecnologia de Desarme e Reconstrução de Conteúdo, que desarma anexos suspeitos e os reconstrói em versões mais seguras) e tecnologia de detonação (que executa anexos suspeitos em um ambiente isolado para análise). configure a análise aprofundada para anexos que apresentem sinais externos de serem arquivos poliglotas: todos os arquivos compactados e do Office, arquivos com extensões não padrão e assim por diante.
  • da mesma forma, configure a solução EDR para realizar uma análise aprofundada de possíveis arquivos poliglotas.
  • crie regras de monitoramento que gerem alertas para combinações incomuns entre um processo e os arquivos que ele recebe para processamento, como um arquivo CHM iniciado por meio do mshta ou um arquivo HTML iniciado por meio do rundll32, como nos exemplos acima.
  • adicione informações básicas sobre arquivos poliglotas ao programa de conscientização em segurança utilizado pela organização, para que os usuários fiquem atentos quando forem orientados a alterar a extensão de um arquivo ou a manipulá-lo de alguma forma incomum, por exemplo, abrindo-o em um aplicativo específico.

Malware em sistemas de infoentretenimento automotivos: como ocorre a infecção

Em junho de 2026, descobrimos um malware incomum que tem como alvo… centrais multimídia automotivas baseadas em Android. Este é o primeiro caso documentado de malware distribuído para centrais multimídia automotivas por meio de um serviço de atualização automática de firmware. Já abordamos diversos incidentes de cibersegurança automotiva, mas, em geral, eles envolviam vazamentos de dados na infraestrutura digital das fabricantes ou testes conduzidos por pesquisadores de segurança.

No entanto, este caso envolve malware que cibercriminosos estão distribuindo ativamente. Os objetivos são cometer fraude publicitária e criar uma botnet de proxies formada por centrais multimídia automotivas infectadas. Neste artigo, explicamos o que é uma central multimídia automotiva, como os invasores infectam esses dispositivos e o que isso pode significar para os motoristas.

O que é uma central multimídia automotiva?

Primeiro, vamos esclarecer o que é exatamente uma central multimídia automotiva. O termo pode parecer técnico, mas, na realidade, a maioria dos motoristas interage com uma delas sempre que usa o carro. A central multimídia é o sistema de infoentretenimento do veículo, geralmente centrado em uma tela usada para controlar a navegação, a música e outras funções do veículo. Nos carros modernos, as centrais multimídia automotivas costumam estar conectadas à Internet.

As fabricantes usam frequentemente o Android nas centrais multimídia por sua praticidade, já que o sistema foi desenvolvido para atender a diferentes usos automotivos e oferece diversas vantagens:

  • muitas opções de personalização da interface;
  • facilidade para desenvolver aplicativos;
  • a possibilidade de adicionar aplicativos e componentes próprios ao sistema;
  • um grande ecossistema de aplicativos já existente.

No entanto, essas mesmas vantagens também criam riscos, pois os aplicativos podem ser maliciosos em vez de legítimos. E foi exatamente isso que aconteceu neste caso: usando um aplicativo malicioso, invasores incorporaram veículos a uma botnet. Veja como isso aconteceu…

Como os invasores infectam as centrais multimídia automotivas e qual malware utilizam?

Primeiro, é importante observar que esse malware não afeta todas as centrais multimídia automotivas, mas apenas aquelas que utilizam software desenvolvido pela empresa chinesa DoFun. A empresa desenvolve firmware, aplicativos e serviços de nuvem para sistemas de infoentretenimento automotivos baseados em Android e, de acordo com seu site, atende a mais de 30 milhões de proprietários de veículos em todo o mundo.

Para distribuir o malware para o sistema de infoentretenimento de um veículo, os invasores usam o TWCore, um aplicativo de sistema legítimo responsável pelas atualizações de software nas centrais multimídia automotivas da DoFun. Em condições normais, o TWCore obtém da nuvem da desenvolvedora informações sobre os arquivos que precisam ser baixados e instalados no dispositivo. Esses arquivos são, principalmente, atualizações de software já instalado na central multimídia, mas o mesmo mecanismo pode ser usado para instalar novos aplicativos. E é exatamente isso que os invasores exploram: eles usam o TWCore para instalar o JarService (um dropper de cavalo de Troia malicioso) nas centrais multimídia automotivas.

O JarService é essencialmente um aplicativo “vazio”. Ou seja, ele não tem uma interface de usuário e não tenta se passar por um serviço legítimo. A ausência de uma interface faz todo sentido neste caso: os invasores não precisam convencer o usuário a instalar o malware manualmente, e nenhuma interação do usuário é necessária.

O código do JarService contém, de forma criptografada, a carga útil da próxima etapa, além de informações sobre sua versão e ponto de entrada. A função do JarService é descriptografar esses dados e iniciar a próxima etapa da infecção: um módulo malicioso de download. Depois de iniciado, o módulo de download se conecta ao servidor de comando e controle (C2) dos invasores e envia informações sobre o malware instalado. Em resposta, o servidor fornece um link para a carga útil da próxima etapa. O módulo de download obtém essa carga útil, descriptografa-a e a executa.

Neste caso, o malware instala um tipo de malware conhecido como “clicker”, usado para aumentar fraudulentamente o número de impressões de anúncios. Depois de ser executado, o malware entra em contato regularmente com o servidor C2 e envia informações sobre o dispositivo infectado, incluindo seu modelo, resolução de tela, endereço MAC e detalhes da rede Wi-Fi conectada. Em troca, o malware pode receber vários comandos dos invasores. Por exemplo, ele pode fazer solicitações HTTP e abrir páginas da Web. Mas, mais importante ainda, pode baixar e executar código malicioso adicional no sistema de infoentretenimento do veículo comprometido.

Os invasores usam esse recurso para instalar um módulo malicioso chamado zhima, que adiciona a central multimídia infectada a uma botnet. A botnet resultante é usada para operar um serviço conhecido como proxy residencial, permitindo que os invasores direcionem seu tráfego por meio dos dispositivos infectados ao realizar ataques e outras atividades maliciosas.

Quem está por trás do malware e o que os invasores pretendem alcançar?

Os invasores infectam centrais multimídia automotivas com malware principalmente para expandir a botnet. Uma investigação realizada por especialistas da Kaspersky constatou que a operação está associada à plataforma maliciosa BADBOX e, mais especificamente, a um dos agentes de ameaça ligados a ela: o MoYu Group. Indícios no código do malware, juntamente com semelhanças em relação à infraestrutura anteriormente atribuída ao MoYu Group, apontam para o envolvimento do grupo. A própria BADBOX reúne uma série de atividades maliciosas voltadas à infecção de dispositivos Android e à exploração clandestina de seus recursos.

Os invasores, então, ganham dinheiro monetizando o acesso a recursos que pertencem a outras pessoas. Ao investigar a infraestrutura da botnet, nossos especialistas descobriram vínculos entre o MoYu Group e os serviços PXYEDGE e ProxyForU, que oferecem serviços de proxy residencial. Esses serviços permitem que clientes de todo o mundo direcionem seu tráfego de Internet por meio de dispositivos conectados à botnet e, assim, acessem a Internet usando os endereços IP desses dispositivos. Isso sugere que as centrais multimídia automotivas infectadas já podem estar sendo usadas como parte dessa infraestrutura.

Como o malware afeta os usuários?

Em primeiro lugar, o malware consome parte dos recursos computacionais da central multimídia automotiva. A carga adicional pode fazer com que o sistema de infoentretenimento do veículo fique mais lento ou menos estável. Ao mesmo tempo, é muito provável que a velocidade da conexão de Internet do dispositivo infectado também diminua, pois os invasores podem direcionar grandes volumes de tráfego por meio dele.

Também vale destacar que o malware não se limita a oferecer funcionalidade de proxy. Ele pode receber comandos dos invasores, além de baixar e executar código malicioso adicional. Como resultado, as consequências de uma infecção podem variar de acordo com a carga útil que os operadores da botnet decidirem instalar no dispositivo.

Conclusão

Este caso demonstra mais uma vez que ataques a todos os tipos de dispositivos conectados à Internet, de decodificadores de TV a sistemas de infoentretenimento automotivo, não são apenas uma possibilidade teórica, mas uma realidade concreta. Os invasores estão constantemente procurando novos dispositivos cujos recursos possam explorar para seus próprios fins. Por isso, a proteção contra malware é importante muito além de computadores e smartphones.

Nossos especialistas informaram a desenvolvedora sobre o esquema de distribuição do malware que identificaram, e ela corrigiu os problemas de segurança identificados.

Uma análise técnica completa do malware está disponível na Securelist.

Que outros métodos os invasores podem usar para comprometer um veículo e quais riscos eles representam para os motoristas? Leia mais em nossas publicações:

Quando a IA encontra centenas de vulnerabilidades, o desafio deixa de ser corrigir tudo.

A atualização crítica da Oracle de julho de 2026 chamou a atenção da comunidade de segurança não apenas pelo número recorde de 1.449 correções, mas pelo que esse volume representa: a Inteligência Artificial está mudando a forma como vulnerabilidades são descobertas. Ao mesmo tempo em que fortalece a defesa, ela também cria novos desafios para as equipes de segurança, que precisam decidir rapidamente quais riscos tratar primeiro.

Durante muitos anos, a gestão de vulnerabilidades era vista como um processo relativamente previsível. Os fabricantes publicavam seus boletins de segurança, as equipes avaliavam o impacto, planejavam uma janela de manutenção e aplicavam as correções conforme a criticidade dos ativos.

Todavia, esse modelo está mudando. Em julho de 2026, o Critical Patch Update (CPU) da Oracle trouxe absurdos 1.449 novos patches distribuídos por centenas de produtos, incluindo Oracle Database, Fusion Middleware, E-Business Suite e diversos componentes de infraestrutura. O volume impressiona, mas o verdadeiro recado está por trás desses números: a descoberta de vulnerabilidades está entrando em uma nova era impulsionada pela Inteligência Artificial.

Para quem atua como CISO, gestor de risco ou analista de cibersegurança, essa mudança merece atenção. A IA deixou de ser apenas uma ferramenta para responder incidentes ou auxiliar na análise de logs. Hoje ela já participa da identificação automática de falhas de programação, revisa grandes volumes de código e ajuda pesquisadores a localizar vulnerabilidades que poderiam permanecer invisíveis durante anos. Trabalhos acadêmicos recentes e iniciativas como o DARPA AI Cyber Challenge demonstram que agentes inteligentes já conseguem apoiar a descoberta e validação de vulnerabilidades em escala cada vez maior.

Esse avanço poderia representar uma excelente notícia para quem desenvolve software, mas existe outro lado dessa história, pois quando um fornecedor publica milhares de correções simultaneamente, ele também divulga, de forma indireta, informações suficientes para que pesquisadores, e também criminosos, iniciem processos de engenharia reversa dos patches. Com apoio de IA, esse trabalho tende a ser muito mais rápido do que no passado. Além disso, indica falhas no desenvolvimento das soluções, o que gera questionamentos se os grandes desenvolvedores realmente aplicam as melhores práticas de desenvolvimento seguro e Secure by Desing.

A janela de exposição (window of exposure) surge enquanto a organização ainda está avaliando impactos, negociando períodos de manutenção ou aguardando homologações. Durante isso,  atacantes podem utilizar ferramentas automatizadas para comparar versões corrigidas e identificar exatamente qual vulnerabilidade foi eliminada. Em muitos casos, isso acelera a criação de exploits conhecidos como “1-day”, desenvolvidos logo após a publicação oficial do patch. O problema, portanto, já não é apenas descobrir vulnerabilidades, mas também o quanto conseguiremos decidir sobre quais delas realmente colocam o negócio em risco e priorizar a implementação de suas correções.

No cenário descrito, onde centenas ou milhares de correções são divulgadas simultaneamente, tentar aplicar tudo imediatamente deixa de ser uma estratégia realista. Surge um fenômeno conhecido entre equipes de segurança como patch fatigue, ou fadiga de patches: excesso de demandas, filas crescentes, recursos limitados e dificuldade para estabelecer prioridades. A pergunta deixa de ser:

“Quantos patches precisamos instalar?”

E passa a ser:

“Quais patches reduzem o maior risco para a organização?”

Essa mudança exige uma gestão muito mais orientada por inteligência do que por volume. Uma priorização madura considera diversos fatores simultaneamente:

  • o ativo está exposto à Internet?
  • existe exploração ativa conhecida?
  • há vulnerabilidades catalogadas pela CISA como exploradas em ambiente real?
  • o impacto para o negócio é elevado?
  • existe exploração pública ou PoC disponível?
  • qual a facilidade de exploração indicada pelo CVSS e por outras métricas contextuais.

Nenhuma dessas perguntas pode ser respondida apenas olhando a pontuação CVSS. Nesse momento entram em cena, o uso de Threat Intelligence, ASM e inventário de ativos, pois a gestão contínua de exposição passa a fazer parte da análise e solução.

Outro ponto importante é compreender que a IA democratiza capacidades. Se ela permite que fabricantes encontrem vulnerabilidades mais rapidamente, também reduz barreiras para pesquisadores independentes e, infelizmente, para agentes maliciosos. A comunidade de segurança já discute esse novo equilíbrio, observando que ferramentas baseadas em LLMs podem acelerar tanto a identificação quanto a correção de falhas, enquanto também aumentam o volume de análises e pesquisas sobre vulnerabilidades recém-divulgadas.

Ao chegar neste ponto da análise, podemos afirmar que o tratado não significa que a Inteligência Artificial seja um problema. Naverdade, muito pelo contrário, ela tende a se tornar um dos principais aliados dos programas modernos de Vulnerability Management. Apenas como exemplo, a IA possibilita termos modelos capazes de correlacionar CVEs, inventários, inteligência de ameaças, exposição externa e criticidade dos ativos, que poderão auxiliar equipes a decidir, em minutos, aquilo que hoje leva dias ou semanas para ser analisado manualmente.

Talvez essa seja a principal lição deixada pelo Oracle CPU de julho de 2026. O recorde de 1.449 patches não representa necessariamente que o software esteja menos seguro. Pode significar exatamente o contrário, que estamos entrando em uma fase em que as vulnerabilidades serão descobertas em uma velocidade sem precedentes graças à automação e à Inteligência Artificial. O verdadeiro diferencial competitivo não será a capacidade de instalar milhares de correções, mas de identificar rapidamente quais delas representam risco real para o negócio e agir antes que adversários façam o mesmo.

No entanto, cabe sempre reforçar que a segurança cibernética continuará sendo uma disputa entre velocidade, inteligência e capacidade de adaptação.

Infere-se, portanto, que o cenário da cibersegurança está passando por uma transformação significativa. A Inteligência Artificial deixou de ser uma promessa e passou a integrar o ciclo completo da gestão de vulnerabilidades, desde a identificação de falhas até a priorização das correções. Essa evolução amplia a capacidade de defesa das organizações, mas também acelera a atuação de agentes maliciosos que utilizam as mesmas tecnologias para reduzir o tempo entre a divulgação de uma vulnerabilidade e sua exploração.

Nesse contexto, a maturidade de um programa de segurança não será medida apenas pela quantidade de patches aplicados, mas pela capacidade de combinar inteligência de ameaças, conhecimento do ambiente, automação e gestão de riscos para tomar decisões rápidas e assertivas.

Mais do que acompanhar a evolução tecnológica, CISOs e analistas precisam desenvolver processos que permitam transformar informação em ação. A Inteligência Artificial deve ser encarada como um multiplicador de capacidades humanas, potencializando a experiência, o pensamento crítico e a capacidade de tomada de decisão.

A velocidade com que vulnerabilidades são descobertas continuará aumentando. O diferencial das organizações resilientes será sua capacidade de correlacionar inteligência, contexto e automação para reduzir a janela de exposição e responder aos riscos de forma eficiente.

Fiquem seguros e utilizem a Inteligência Artificial para evoluir suas técnicas de defesa. A tecnologia continuará evoluindo, e as organizações que aprenderem a utilizá-la de forma estratégica estarão mais preparadas para enfrentar os desafios da segurança cibernética.

As referências abaixo serviram como base técnica e conceitual para a elaboração deste artigo e são recomendadas para aprofundamento do tema.

Oracle Corporation. Critical Patch Update Advisory – July 2026. Disponível em: https://www.oracle.com/security-alerts/cpujul2026.html

Oracle Corporation. Oracle Security Alerts. Disponível em: https://www.oracle.com/security-alerts/

Cybersecurity and Infrastructure Security Agency (CISA). Known Exploited Vulnerabilities (KEV) Catalog. Disponível em: https://www.cisa.gov/known-exploited-vulnerabilities-catalog

DARPA AI Cyber Challenge (AIxCC). Competição sobre Inteligência Artificial aplicada à descoberta e correção automatizada de vulnerabilidades. Disponível em: https://aicyberchallenge.com/semifinal-competition/

The Hacker News. Google’s AI Tool Big Sleep Finds Zero-Day Vulnerability in SQLite. Disponível em: https://thehackernews.com/2024/11/googles-ai-tool-big-sleep-finds-zero.html

CSO Online. Oracle’s July Update Fixes Ten Critical Vulnerabilities in Fusion Middleware. Disponível em: https://www.csoonline.com/article/4200184/oracles-july-update-fixes-ten-10-0-vulnerabilities-in-fusion-middleware.html

GitHub Security Advisories. Base pública de avisos de segurança e vulnerabilidades. Disponível em: https://github.com/advisories

National Vulnerability Database (NVD) – NIST. Base oficial de vulnerabilidades e métricas CVSS. Disponível em: https://nvd.nist.gov/

FIRST – Forum of Incident Response and Security Teams. Common Vulnerability Scoring System (CVSS). Disponível em: https://www.first.org/cvss/

Nota: As análises e reflexões apresentadas neste artigo foram elaboradas a partir de informações públicas disponíveis nas referências acima e representam uma interpretação técnica do autor sobre as tendências relacionadas à gestão de vulnerabilidades, Inteligência Artificial aplicada à cibersegurança e gerenciamento de riscos.

Brasil é o terceiro país que mais sofreu ataques de ransomwares em junho, aponta Cohesity

O Brasil foi o terceiro país que mais sofreu ataques com ransomwares em junho, registrando 23 casos. Os dados são da plataforma Ransomware.live, iniciativa de Julien Mousqueton, CISO da Cohesity, empresa líder em segurança de dados com IA. É a primeira vez que o Brasil aparece entre os dez países mais afetados desde o início da publicação de dados do site, em janeiro.

A plataforma monitora e coleta dados de sites de vazamento de grupos de ransomware continuamente para identificar e listar novas vítimas. Ransomwares são softwares maliciosos que bloqueiam o acesso de usuários ou organizações, exigindo pagamento de resgate para restauração, sob a ameaça de vazamento ou exclusão permanente.

O Brasil só aparece atrás de Estados Unidos, com 199 casos, e Alemanha, com 49. O Reino Unido vem logo após o Brasil, com 21, seguido de Índia e Canadá, ambos com 20. França (15), Itália (15), México (14) e Tailândia (13) completam o top 10.

“A emergência do Brasil, Índia e Tailândia como alvos recém identificados pode ser reflexo de uma estratégia deliberada de focar em jurisdições com menor maturidade na resposta a incidentes e na coordenação com forças de segurança”, avalia Gustavo Leite, vice-presidente da Cohesity para América Latina.

O número total de vítimas em junho, 708, representa uma redução de 10,5% em relação às 791 registradas em maio. “Apesar dessa diminuição mensal, o volume permanece historicamente elevado quando comparado aos doze meses anteriores, deixando claro o quão intenso e consistente é o atual cenário de ameaças”, aponta Leite.

Setores mais afetados

Em junho, o mercado B2B se manteve no topo dos alvos mais atingidos, registrando 123 vítimas — uma redução de 23,1% em comparação às 160 de maio. O setor de manufatura ficou na segunda colocação, com 83 ocorrências (queda de 19,4%), seguido por tecnologia, que somou 56 vítimas (recuo de 21,1%).

O segmento de saúde contabilizou 52 vítimas, registrando uma queda de 23,5% em relação às 68 do mês anterior. Na contramão, serviços ao consumidor foi o único a apresentar crescimento: uma alta discreta de 1,9%, passando de 52 para 53 vítimas. Já o setor de serviços financeiros teve um recuo de 26,5%, somando 25 vítimas, enquanto transporte/logística baixou 25,7%, chegando a 26 registros.

Números do site Ransomware.live são divulgados todos os meses pela Cohesity, que conta com a confiança de clientes em mais de 140 países, incluindo 70% da Fortune Global 500.

Ataques com ransomware nos últimos 12 meses:

  • Junho – 708
  • Maio – 791
  • Abril – 870
  • Março – 844
  • Fevereiro – 784
  • Janeiro – 702
  • Dezembro de 2025 – 882
  • Novembro de 2025- 717
  • Outubro de 2025 – 839
  • Setembro de 2025 – 598
  • Agosto de 2025 – 530
  • Julho de 2025 – 547

Setores com ransomwares mais afetados em junho:

  1. Mercado B2B – 123 (queda de 23.1% em relação a maio)
  2. Manufatura – 83 (queda de 19.4% em relação a maio)
  3. Tecnologia – 56 (queda de 21.1% em relação a maio)
  4. Serviços ao consumidor – 53 (aumento de 1.9% em relação a maio)
  5. Saúde – 52 (queda de 23.5% em relação a maio)
  6. Agricultura e produção de alimentos – 36 (queda de 7.7% em relação a maio)
  7. Construção – 27 (queda de 15.6% em relação a maio)
  8. Transportes/logísticas – 26 (queda de 25.7% em relação a maio)
  9. Serviços financeiros – 25 (queda de 26.5% em relação a maio)
  10.  Educação – 24 (queda de 14.3% em relação a maio)

Países mais afetados por ataques com ransomwares em junho:

  1. Estados Unidos – 199
  2. Alemanha – 49
  3. Brasil – 23
  4. Reino Unido – 21
  5. Índia – 20
  6. Canadá – 20
  7. França – 15
  8. Itália – 15
  9. México – 14
  10. Tailândia – 13

Cibersegurança: Como impedir que malware bancário roube dados financeiros do celular

Um tipo de software malicioso tem chamado a atenção de especialistas: o malware bancário. Trata-se de um programa criado para acessar e roubar dados de celulares e computadores e que dá aos criminosos o controle total do dispositivo infectado. Diferente de fraudes financeiras em que o golpista se passa por outra pessoa para pedir uma transferência, aqui o criminoso convence a vítima a instalar um software malicioso que dá acesso a aplicativos, contas bancárias, mensagens e informações pessoais, podendo, inclusive, realizar movimentações financeiras sem que a vítima perceba.

Malware bancário é um mecanismo usado para aplicar golpes digitais e acessar e roubar dados financeiros de celulares e computadores. Costuma chegar até o dispositivo das vítimas por meio de engenharia social, quando o criminoso engana a pessoa para que ela mesma realize alguma ação (como clicar em um link ou baixar um aplicativo de fonte desconhecida), acreditando que se trata de algo legítimo. Depois de instalado, o software funciona como um “espião” dentro do aparelho, transmitindo para o criminoso informações confidenciais como senhas, dados de contas e códigos de segurança.

Como criminosos aplicam golpes com o malware bancário?

Os golpes se iniciam em um contato direto, geralmente por WhatsApp. O criminoso se apresenta como um contato confiável, um representante de uma empresa conhecida, ou de um serviço que a vítima já usa ou tenha interesse. Durante a conversa, ele pede que a pessoa baixe ou atualize um aplicativo, ou até mesmo clique em um link. Em alguns casos, o golpista pode até fazer uma chamada de vídeo ou telefônica para parecer mais convincente, aumentar a sensação de segurança e acompanhar o processo em tempo real, gerando pressão e sentimento de urgência.

Depois disso, o programa malicioso é instalado no celular e o criminoso passa a interferir no funcionamento do aparelho sem que a pessoa perceba. É nesse momento em que ele aproveita para realizar ações em segundo plano, como movimentações financeiras sem autorização. Em poucos minutos, os golpistas podem realizar empréstimos, transferências e outras operações, gerando prejuízos significativos para a vítima.

Como saber se o celular foi infectado?

Alguns sinais podem indicar que há algo errado com o aparelho:

  • O celular trava ou fica lento com mais frequência;
  • A bateria acaba muito mais rápido que o normal;
  • A tela fica preta ou sem resposta por alguns momentos;
  • O dispositivo reinicia ou fecha aplicativos de forma repentina;
  • O celular esquenta de forma excessiva;
  • Mensagens são enviadas automaticamente pelo celular, sem que o usuário tenha realizado a ação;
  • Presença de aplicativos desconhecidos, com nomes genéricos ou incomuns, que a pessoa não se lembra de ter instalado;
  • Mudanças inesperadas nas configurações do celular ou nos aplicativos instalados;
  • Aplicativos solicitando permissões incomuns, como acesso a acessibilidade, mensagens ou controle do dispositivo

Além dos sinais visíveis, é importante ficar atento às permissões concedidas aos aplicativos. Alguns malwares bancários solicitam acesso aos recursos de acessibilidade do celular, uma funcionalidade criada para auxiliar usuários com necessidades específicas. Quando utilizada de forma indevida, essa permissão pode permitir que aplicativos maliciosos visualizem informações exibidas na tela e executem ações no aparelho. Por isso, desconfie sempre que um aplicativo solicitar esse tipo de acesso sem uma justificativa clara.

“Se você perceber comportamentos anormais ou sentir que perdeu o controle do seu aparelho, principalmente após clicar em links desconhecidos ou instalar aplicativos fora das lojas oficiais, o mais seguro é restaurar o dispositivo para as configurações de fábrica. Essa medida ajuda a remover aplicativos ocultos, eliminar permissões indevidas e reduzir o risco de o malware continuar ativo”, orienta Rodrigo Fernandes, Supervisor de Prevenção à Fraude da DM

Dicas para se proteger

A principal forma de prevenção é nunca seguir instruções de terceiros que envolvam a instalação de aplicativos ou o acesso ao seu dispositivo. “Não clique em links suspeitos enviados por mensagem e não baixe aplicativos fora das lojas oficiais, como App Store e Google Play. Desconfie de contatos inesperados, mesmo que pareçam conhecidos, ou feitos por números de empresas que não sejam oficialmente verificados. Além disso, não realize qualquer ação, instalação ou atualização de aplicativo seguindo instruções, nem clique em links enviados por pessoas que não são da sua confiança. E nunca conceda acesso ao seu aparelho durante uma ligação”, aponta Rodrigo Fernandes.

Caí no golpe. E agora?

Se a pessoa desconfia que caiu em um golpe, o mais importante é agir rápido. “Entre em contato com o seu banco ou com a sua instituição financeira pelos canais oficiais para informar o ocorrido e tentar bloquear movimentações. Em seguida, altere suas senhas, principalmente de aplicativos bancários e e-mail, para recuperar o controle dos acessos. Se houver suspeita de instalação de aplicativo malicioso, considere restaurar o dispositivo para as configurações de fábrica. Além disso, é recomendado registrar um boletim de ocorrência, que pode ajudar no acompanhamento do caso”, aconselha o especialista.

Camadas de segurança

Para auxiliar clientes a se prevenir contra os prejuízos causados pelos golpes, a DM conta com camadas de segurança que ajudam a proteger as transações, como:

  • Confirmação de compra: em caso de movimentações suspeitas, entramos em contato por ligação ou WhatsApp pra aprovar a transação;
  • Bloqueio temporário do cartão: o cliente pode bloquear o cartão rapidamente pelo DM App em caso de suspeita;
  • Bloqueio de pagamentos de madrugada: transações realizadas em horários ou padrões considerados fora do comum são bloqueadas;
  • Gestão de limite: o usuário pode ajustar o limite conforme o seu perfil de uso, o que ajuda a reduzir possíveis prejuízos.

Além das camadas de segurança presentes no aplicativo DM, os clientes contam com recursos adicionais de proteção, como o código de segurança dinâmico (CVC), que dificulta o uso indevido dos dados do cartão em compras online.

Relatório Executivo de Inteligência Cibernética – Vazamento de Dados do domínio gov.il pertence oficialmente ao Governo do Estado de Israel

O IDCiber Threat Intelligence Center, por meio do monitoramento contínuo de fontes abertas, fóruns clandestinos e canais especializados, identificou a divulgação de uma alegada base de dados associada ao domínio governamental www.gov.il, anunciada por um ator de ameaça em 22/06/2025. Segundo a publicação analisada, o grupo afirma ter explorado uma vulnerabilidade de API e obtido acesso não autorizado a informações de aproximadamente 268.938 registros de cidadãos, contendo dados pessoais diversos. As evidências observadas incluem amostras de registros supostamente extraídos da base comprometida e disponibilizados em plataforma pública de compartilhamento de conteúdo. Em conformidade com as melhores práticas de proteção à privacidade, os dados pessoais identificáveis (PII) presentes nas amostras foram anonimizados nesta análise, não sendo reproduzidos nomes, documentos, telefones, endereços, e-mails, identificadores ou quaisquer informações que permitam a identificação direta de indivíduos.

IDCiber Threat Intelligence Center

A análise preliminar indica que o conjunto de informações alegadamente exposto contém categorias de dados de elevada sensibilidade, incluindo dados cadastrais, informações demográficas, informações de contato, dados de localização e outros atributos pessoais. Caso a autenticidade e atualidade da base sejam confirmadas pelas autoridades competentes, o incidente poderá representar riscos significativos de fraude, engenharia social, campanhas de phishing direcionado, roubo de identidade, comprometimento de contas e outras atividades criminosas. O anúncio também demonstra intenção de monetização dos dados por parte do ator de ameaça, que disponibilizou canal de contato para potenciais interessados na aquisição do conteúdo.

Até o momento da análise, as evidências observadas permitem confirmar a existência de uma publicação reivindicando a violação e exibindo amostras de registros, porém a validação integral da autenticidade, integridade, abrangência e origem dos dados requer investigação técnica complementar pelas entidades responsáveis. Considerando o potencial impacto sobre cidadãos e organizações governamentais, recomenda-se a realização de procedimentos de resposta a incidentes, validação dos dados expostos, revisão dos controles de acesso, análise de vulnerabilidades em APIs, monitoramento reforçado de credenciais e comunicação adequada às partes potencialmente afetadas.

IDCiber Threat Intelligence Center
  • Classificação do incidente: Vazamento de Dados (Data Breach)
  • Organização alvo: Domínio governamental (www.gov.il)
  • Data da divulgação identificada: 22/06/2025
  • Volume alegado de impacto: 268.938 registros
  • Tipo de informação exposta: Dados pessoais e cadastrais (PII) – informações anonimizadas neste relatório
  • Severidade estimada: Alta
  • Status: Publicação identificada e em monitoramento

Fonte: IDCiber Threat Intelligence Center.

A Quarta Onda: Inteligência Artificial, Segurança Nacional e a Nova Corrida Tecnológica

1. Introdução

Alvin Toffler (1928-2016) foi um dos futuristas do século XX. Além de ensaios sobre avanços tecnológicos, escreveu o livro O Choque do Futuro, no ano de 1970.

Em seu livro de maior sucesso, A Terceira Onda (1980), Toffler organizou a história da humanidade não por séculos ou dinastias, mas por grandes “ondas” que representaram momentos de mudanças tecnológicas e sociais.

Para Toffler, uma “onda” ocorre quando uma nova tecnologia ou forma de produzir riqueza colide com a sociedade, transformando modelos econômicos, as relações interpessoais, a forma de produção cultural e até mesmo a maneira como vivemos. As três ondas que Toffler apresentou, resumidamente, foram:

1ª Onda: A Revolução Agrícola – Iniciada há cerca de 10 mil anos, representou a transição do nomadismo para o sedentarismo. Caracterizou-se pelo domínio da agricultura e do pastoreio, onde a terra era a principal fonte de riqueza e poder.

2ª Onda: A Revolução Industrial – iniciada no final do século XVIII (Inglaterra) e que dominou os séculos XIX e XX. Os motores da mudança foram: a máquina a vapor, os combustíveis fósseis e a produção em massa.

3ª Onda: A Era da Informação – emergiu na metade do século XX (década de 1950/1960), cujos motores da mudança foram: o computador, a internet, a biotecnologia.

Ao encerrarmos o primeiro quarto do século XXI, uma ferramenta tecnológica demonstra estar revolucionando o cotidiano da sociedade e, ao mesmo tempo, desafiando nada menos do que a própria inteligência humana: a Inteligência Artificial (IA).

Diante desse cenário, então, surge uma indagação: em que medida o comunicado emitido pelo Five Eyes sobre IA faz soar o alarme para uma quarta onda?

Seria o Mythos, da Anthropic, a corrente de vento que começa a agitar os “mares da tecnologia”, os mesmos que conectam as nações por meio de uma navegação entre bits e bytes?

2) A Inteligência e o alarme

Five Eyes significa a aliança existente entre as Agências de Inteligência dos seguintes países: Austrália, Canadá, Nova Zelândia, Reino Unido e Estados Unidos da América (EUA), e representa, em última instância, a extensão do antigo projeto Echelon (vide livro Contra & Inteligência, 2024, pág. 83).

Em 22/06/2026, agências de cibersegurança ligadas ao Five Eyes emitiram um comunicado conjunto que denotou ser um alerta quanto à rápida obsolescência dos recursos tradicionais de cibersegurança, indicando que o avanço dos modelos de IA de Fronteira pode reduzir significativamente a marcha do tempo em relação à validade de premissas que orientam a cibersegurança tradicional.

Segundo o Five Eyes, as alterações tecnológicas que anteriormente eram esperadas ao longo de anos poderão ocorrer em poucos meses, exigindo maior capacidade de adaptação por parte das organizações públicas e privadas.

Em síntese, Agências de Inteligência anunciaram que ferramentas de IA estão incorporando novas e mais potentes capacidades de encontrar e explorar vulnerabilidades, cada vez mais rapidamente. Ou seja, a marcha do tempo foi acelerada pela IA reduzindo a janela temporal entre o surgimento de uma vulnerabilidade e sua exploração prática.

O alerta baseia-se na rápida evolução dos modelos de IA, que demonstram capacidades para executar, com elevado grau de automação e velocidade, atividades que tradicionalmente exigiam equipes altamente especializadas. Entre elas destacam-se:

‒        o reconhecimento técnico de infraestruturas digitais, mediante o mapeamento automatizado de ativos físicos e serviços;

‒        a identificação e correlação de vulnerabilidades em softwares, sistemas operacionais e aplicações;

‒        a análise de grandes volumes de dados para identificação de padrões, anomalias e oportunidades de exploração; e

‒        a priorização de vetores de ataque e o apoio à tomada de decisão em operações defensivas ou ofensivas no domínio cibernético.

Tarefas que antes dependiam predominantemente de operadores dedicados passam a ser executadas com maior velocidade e escala por sistemas baseados em IA, que, entre outras capacidades, podem reduzir barreiras técnicas para agentes maliciosos, ampliando a velocidade, a automação e a complexidade das operações cibernéticas.

O cenário torna-se ainda mais complexo porque amplia a capacidade operacional tanto de grupos criminosos independentes ou de atores patrocinados por Estados, tornando os ataques mais frequentes, adaptáveis e difíceis de serem detectados.

Embora muitas das recomendações já integrem as boas práticas consolidadas da cibersegurança, tal como a sempre sugerida redução da superfície de ataque, o Five Eyes orienta para que as organizações adotem estratégias baseadas em resiliência operacional, partindo do pressuposto de que incidentes de segurança poderão ocorrer.

Entre as medidas sugeridas estão:

‒        incorporação da IA para as operações defensivas;

‒        modernização de infraestruturas legadas;

‒        cadência de patching;

‒        fortalecimento dos controles de acesso e a aplicação do princípio do menor privilégio; e

‒        aprimoramento das capacidades de detecção, contenção e resposta a incidentes.

O alerta também evidencia uma mudança na dinâmica da cibersegurança. Se, nas últimas décadas, a evolução das defesas ocorreu por meio de melhorias graduais, a IA tende a reduzir significativamente os ciclos de inovação, exigindo revisões mais frequentes das arquiteturas de segurança, dos processos de governança e das estratégias de gestão de riscos. Nesse contexto, a capacidade de adaptação contínua passa a ser um componente essencial da postura de segurança das organizações.

A terminologia IA de Fronteira tornou-se mundialmente reconhecida na Cúpula de Bletchley Park, em novembro de 2023, também conhecida como Artificial Intelligence Safety Summit. Segue-se a sua definição:

2.1 What do we mean by frontier AI models?

For the purposes of this paper, we define “frontier AI models” as highly capable foundation models2 that could exhibit sufficiently dangerous capabilities. Such harms could take the form of significant physical harm or the disruption of key societal functionson a global scale, resulting from intentional misuse or accident [25, 26]. It would be prudent to assume that next-generation foundation models could possess advanced enough capabilities to qualify as frontier AI models, given both the difficulty of predicting when sufficiently dangerous capabilities will arise and the already significant capabilities of today’s models.[1] (grifei)

3) Quem é Mythos 5?

O Mythos 5 é um modelo de IA de Fronteira desenvolvido pela empresa Anthropic, pertencendo à mesma linhagem e geração do Claude.

Enquanto o Claude Fable 5 é a versão comercial e distribuída para o público e empresas, o Claude Mythos 5, como “irmão gêmeo” do Fable 5, compartilha a mesma base de dados, porém com modificações especificamente para defesa técnica avançada.

O Mythos, como modelo de testes controlados, encontrava-se enclausurado dentro de uma sandbox, uma espécie de prisão digital. Ao operar fora dessa sandbox, em pouco tempo, o Mythos encontrou centenas de falhas em sistemas operacionais, tal como o OpenBSD, navegadores, vulnerabilidades zero-day em softwares, além de bugs no Linux, inconsistências essas antes desconhecidas pelas comunidades de cybersegurança.

Essas descobertas, segundo o governo norte-americano, foram entendidas como potencialmente graves à segurança nacional dos EUA, resultando, em 12/06/2025, na diretriz de controle de exportação do Departamento de Comércio dos EUA que exigiu a suspensão imediata do acesso aos dois modelos por qualquer cidadão estrangeiro, tanto fora quanto dentro dos EUA, incluindo os próprios funcionários estrangeiros da Anthropic.

Como consequência, a Anthropic informou que, diante da dificuldade operacional de verificar, em tempo real, a nacionalidade de todos os usuários, optou por desabilitar temporariamente os modelos para toda a sua base de clientes. Segundo a Anthropic, o governo norte-americano não apresentou detalhes técnicos sobre a preocupação de segurança. A empresa declarou entender que a decisão estaria relacionada à existência de um método capaz de contornar (“jailbreak”) determinadas salvaguardas do modelo Fable 5, permitindo sua utilização para identificar vulnerabilidades de softwares.

Segundo a Anthropic, o Mythos 5 estava restrito a um conjunto limitado de organizações participantes do programa Project Glasswing, voltado para defesa cibernética e proteção de infraestruturas críticas.

A preocupação do governo norte-americano, em relação ao Mythos, seria decorrente do alerta de pesquisadores da Amazon que usaram prompts para fazer o Fable 5 fornecer informações supostamente proibidas e que poderiam auxiliar ciberataques.

Em suma, a determinação de suspensão, segundo o governo dos EUA, se deve ao potencial do modelo para acelerar a identificação de vulnerabilidades em softwares complexos, fortalecendo atividades defensivas, como auditorias de segurança e identificação preventiva de falhas. Entretanto, o mesmo modelo poderia ser empregado para apoiar agentes maliciosos a conduzirem operações ofensivas.

4) Reflexões críticas para a cybersegurança

Embora o comunicado do Five Eyes não mencione diretamente a Anthropic ou o Mythos, ambos os episódios convergem para uma mesma preocupação estratégica: o rápido aumento das capacidades ofensivas e defensivas proporcionadas pelos modelos de IA de Fronteira.

A metáfora da “quarta onda” parece ganhar consistência justamente porque os elementos disruptivos dessa transformação não decorrem apenas da evolução tecnológica em si, mas da velocidade com que os modelos de IA de Fronteira passam a alterar o equilíbrio entre ataque e defesa no domínio cibernético, com consequência diretas nas relações socioeconômicas.

A principal mensagem do comunicado é que modelos cada vez mais avançados tendem a acelerar a descoberta de vulnerabilidades, reduzir barreiras técnicas para agentes maliciosos e encurtar significativamente o ciclo de eficácia das arquiteturas tradicionais de cibersegurança.

O caso Mythos 5 da Anthropic representa um exemplo concreto para esse cenário de evolução tecnológica. Ao que tudo indica, em vez de tratar o risco apenas sob uma perspectiva teórica, o governo norte-americano passou a considerar determinados modelos de IA como ativos estratégicos, submetendo-os a mecanismos de controle compatíveis com tecnologias sensíveis de interesse para a segurança nacional, não distante do próprio espectro militar.

Sob essa perspectiva, os dois episódios (Five Eyes e Anthropic) sinalizam uma possível mudança de paradigma. A IA deixa de ser percebida apenas como uma ferramenta de inovação tecnológica e passa a integrar, de forma crescente e dual (civil e militar), as agendas de segurança nacional, governança tecnológica e competição estratégica entre Estados.

Não por acaso, CEOs de gigantes tecnológicas como o Google, OpenAI e a Anthropic estiveram presentes na última reunião do G7, realizada na cidade francesa de Évian-les-Bains, em junho de 2026, coincidentemente dias antes do comunicado das Agências de Inteligência. A ocasião foi marcada por uma deliberação conjunta voltada para o estabelecimento de diretrizes de governança para a IA, com ênfase na proteção de menores em plataformas online.

5) Conclusão parcial

Na medida em que essa nova onda tecnológica ganha forma, a atuação das Agências de Inteligência com projeção global, como o Five Eyes, torna ainda mais relevante o acompanhamento desse fenômeno sob a perspectiva da Inteligência Estratégica e da Contrainteligência Corporativa.

Até recentemente, as preocupações relacionadas à espionagem empresarial concentravam-se na proteção de pessoas, documentos, sistemas e redes. A rápida evolução dos modelos de IA, contudo, introduz uma nova categoria de ativo estratégico: a própria capacidade computacional de acelerar a identificação de vulnerabilidades, de ampliar a produção de conhecimentos técnicos especializados e de influenciar diretamente a vantagem competitiva de Estados e organizações privadas.

Nesse contexto, observa-se também o fortalecimento do que a Bravus Consultoria cita como sendo o Complexo Industrial da Inteligência (vide Contra & Inteligência, 2024, p. 104), caracterizado pela crescente integração entre governos, empresas de tecnologia, universidades, centros de pesquisa e organizações de defesa na disputa por capacidades críticas na Atividade de Inteligência e agora, mais do que nunca, em IA.

Se Alvin Toffler identificou três grandes ondas de transformação da civilização, os acontecimentos recentes sugerem que a IA poderá representar a força motriz de uma quarta onda, cujos efeitos extrapolam o ambiente tecnológico para alcançar a geopolítica, a segurança nacional e, por conseguinte, a contrainteligência corporativa.

Se essa interpretação estiver correta, talvez o alerta do Five Eyes não deva ser compreendido apenas como mais um Relatório de Inteligência (RELINT) sobre cibersegurança, mas como um dos primeiros sinais institucionais de que a IA inaugura uma nova fronteira de competição estratégica entre Estados, empresas e organizações.

Luis Fernando Baptistella

Capitão de Mar e Guerra (Vet.)

Diretor da Bravus Consultoria || Consultor em Inteligência e Contrainteligência

Autor dos livros Contra & Inteligência 4.0 e Counter & Intelligence 4.0

Pós-graduado em Inteligência Estratégica

Fontes consultadas:

https://www.cisa.gov/news-events/news/five-eyes-cyber-security-agencies-statement

Eric Geller – https://www.cybersecuritydive.com/news/ai-cyberattacks-five-eyes-frontier-models-warning/823526/

Pieter Arntz – https://www.malwarebytes.com/blog/ai/2026/06/claude-fable-5-and-mythos-5-abruptly-disabled-after-us-gov-deems-them-too-clever?utm_source=iterable&utm_medium=email&utm_campaign=b2c_pro_oth_20260622_juneweeklynewsletter_v4_178177982315&utm_content=Claude_logo

Bloqueios da Anthropic vieram após alerta da Amazon – CISO Advisor

Professor Danilo Gato – @odanilogato

Nota de Esclarecimento: Embora este artigo de opinião seja fundamentado nas referências citadas, o conceito de Quarta Onda, com base em Alvin Toffler, no que tange à Atividade de Inteligência e à Cybersegurança, é uma tese autoral desenvolvida pelo autor através de pesquisas e estudos próprios. Os direitos sobre esta metodologia/abordagem específica são reservados.


[1] Disponível em https://arxiv.org/abs/2307.03718.


Fonte: https://www.linkedin.com/pulse/quarta-onda-intelig%25C3%25AAncia-artificial-seguran%25C3%25A7a-e-nova-baptistella-xloif/

Sequestro de dados: 79% das empresas financeiras atacadas pagaram resgate a hackers

O setor financeiro global enfrenta uma crise sem precedentes na segurança digital, onde pagar o resgate de dados sequestrados virou a regra, não a exceção. Nos últimos 12 meses, 79% das instituições financeiras que sofreram ataques cibernéticos optaram por pagar os criminosos para recuperar seus sistemas. O dado alarmante faz parte de um novo estudo da Cohesity, empresa líder em segurança de dados com Inteligência Artificial, que ouviu 390 tomadores de decisão de TI e segurança em grandes corporações da América do Sul, América do Norte, Europa e Ásia.

O levantamento traça um diagnóstico severo sobre a vulnerabilidade do mercado: 77% das empresas financeiras globais já foram vítimas de cibercriminosos, sendo que mais da metade (57%) foi alvo de investidas apenas no último ano. O impacto financeiro e reputacional é quase inevitável, com 87% das organizações registrando perdas diretas de receita e 93% enfrentando severas consequências regulatórias ou legais após as invasões.

Apesar do cenário de terra arrasada, a pesquisa revela uma desconexão preocupante entre a realidade dos ataques e a percepção de segurança das lideranças. O cenário atual exige uma mudança profunda de postura, já que as ameaças deixaram de ser eventos isolados para se tornarem uma constante no ambiente digital, com frequência e sofisticação cada vez maiores.

  • Confiança em alta: Mesmo com uma em cada quatro empresas sendo atacada repetidamente, 46% dos entrevistados afirmam ter total confiança em suas estratégias de resiliência.
  • O fator IA: A Inteligência Artificial surge como a grande aposta de defesa para 39% dos executivos, que acreditam que a tecnologia assumirá um papel central na detecção de ameaças e na tomada de decisões autônomas, otimizando a eficiência das equipes internas e do SOC (Security Operations Center) na resposta a incidentes.

A Estratégia da Sobrevivência: Organização Mínima Viável (MVC)

Diante do consenso de que é praticamente impossível blindar as empresas contra todos os tipos de ameaças, o mercado financeiro passou a adotar uma nova filosofia de sobrevivência: o conceito de Minimum Viable Company (MVC), ou Organização Mínima Viável.

Em vez de gastar energia e tempo tentando reerguer toda a infraestrutura tecnológica de uma só vez após um apagão cibernético, o foco da estratégia MVC muda drasticamente. A prioridade máxima passa a ser a recuperação estritamente essencial. O objetivo é colocar de pé a menor versão funcional possível da empresa, garantindo que o negócio continue operando (mesmo que de forma limitada ou sob condições degradadas) até que a crise seja totalmente controlada.

Medidas Práticas: O Caminho para a Resiliência

Para enfrentar o aumento dessas ameaças, viabilizar a estratégia de MVC e reduzir vulnerabilidades críticas, a Clavis Segurança da Informação destaca medidas prioritárias, com foco no SOC, voltadas à proteção e rápida recuperação do ambiente digital corporativo:

Treinamento de Colaboradores: A capacitação contínua transforma o elo mais fraco em defesa activa, reduzindo drasticamente a eficácia de ataques de phishing e engenharia social.

Controle de Identidade: A adoção de Autenticação Multifator (MFA) é a barreira mais eficiente para impedir que credenciais roubadas permitam o acesso indevido a dados sensíveis.

Monitoramento e Auditoria: O acompanhamento em tempo real permite detectar anomalias rapidamente, enquanto auditorias frequentes corrigem vulnerabilidades antes que sejam exploradas por criminosos.

Automação de Segurança: O uso de ferramentas automatizadas acelera a resposta a incidentes e reduz a janela de exposição de falhas críticas, que pode superar 55 dias.

Backup e Recuperação: Manter cópias de segurança isoladas e planos de recuperação testados garante a continuidade do negócio e protege a empresa contra extorsões digitais.

A segurança de redes corporativas consolida-se como um pilar indispensável para a estabilidade e o crescimento sustentável no mercado brasileiro. Com ameaças cada vez mais ágeis e onerosas, investir em um ecossistema que integre soluções tecnológicas, processos automatizados e conscientização humana deixa de ser uma demanda técnica para se tornar um diferencial competitivo estratégico.

Incidente no Defesa Civil Alerta: análise técnica de um disparo indevido em sistema crítico nacional

Um disparo indevido no sistema Defesa Civil Alerta expôs a superfície de ataque de uma infraestrutura crítica baseada em redes móveis 4G e 5G, Cell Broadcast e integrações entre governo e operadoras. Este artigo analisa o incidente sob a ótica de arquitetura provável desse sistema, segurança cibernética e telecomunicações.

Na madrugada de sábado, um disparo indevido do sistema Defesa Civil Alerta provocou o envio de mensagens de emergência para diversas regiões do Brasil, sem que houvesse um evento emergencial real correspondente. Segundo nota oficial, a plataforma foi retirada do ar após a identificação de um acesso não autorizado e a Polícia Federal foi acionada para investigação. Embora o episódio tenha sido inicialmente tratado como “possível invasão cibernética”, a análise técnica exige uma leitura mais ampla: trata-se de um sistema altamente distribuído, dependente de múltiplas camadas de infraestrutura, desde aplicações governamentais até redes móveis 4G e 5G operadas por “telecoms”.

O Defesa Civil Alerta é baseado no conceito de Cell Broadcast Service (CBS), padronizado em redes móveis LTE e 5G. Diferente de SMS tradicional, que é ponto a ponto, o Cell Broadcast funciona como um broadcast geográfico, pois a mensagem é injetada na rede da operadora e distribuída para todos os dispositivos conectados a células específicas da antena. Isso reduz latência e garante entrega mesmo em cenários de congestionamento.

Do ponto de vista de arquitetura, o fluxo típico envolve:

  • Interface de autorização e gestão de alertas (IDAP ou equivalente institucional)
  • Sistema central de decisão da Defesa Civil
  • Gateways de integração com operadoras móveis
  • Infraestrutura de rede 4G/5G (eNodeB/gNodeB)
  • Camada de broadcast para dispositivos finais

Essa cadeia cria uma superfície de ataque ampla e distribuída, onde a segurança não depende de um único ponto, mas da coerência entre autenticação, autorização e integração entre sistemas heterogêneos. Podemos observar que, segundo documentação oficial de concepção de sistemas de alerta, esses sistemas são estruturados em quatro pilares: monitoramento de risco, análise, decisão e comunicação de alerta. O incidente em questão afeta diretamente o último pilar, que é a comunicação, mas pode ter origem em qualquer ponto anterior, incluindo a camada a integração com operadoras.

A nota oficial indica que o sistema foi “acionado remotamente por alguém não autorizado”, o que sugere uma quebra de controle de acesso lógico. Em arquiteturas modernas, isso pode ocorrer por diferentes vetores:

  • Credenciais comprometidas em sistemas administrativos
  • Token de API exposto ou mal protegido
  • Falha em autenticação entre sistemas federados
  • Exploração de vulnerabilidade em interface web ou middleware
  • Má configuração em gateways de integração com operadoras

Um ponto crítico aqui é que sistemas como o IDAP e plataformas de alerta não operam isoladamente: eles são integrados a múltiplos serviços e dependem de autenticação forte entre domínios administrativos diferentes. Qualquer falha nesse encadeamento pode permitir a emissão indevida de alertas válidos do ponto de vista técnico da rede, mas inválidos do ponto de vista de governança.

Outro aspecto relevante é o papel das redes 4G e 5G. O Cell Broadcast é implementado diretamente na camada de controle da rede móvel, o que significa que, uma vez autorizado o envio, a distribuição é extremamente eficiente e praticamente imune a congestionamentos. No entanto, essa eficiência também implica um risco: a mensagem não passa por validações individuais em cada dispositivo. Ou seja, o controle precisa ser rigorosamente feito na origem. Em termos de segurança, isso caracteriza um modelo de alto impacto e baixa granularidade de controle no endpoint, o que reforça a necessidade de proteção forte na camada de backend.

A presença de um alerta classificado como “Alerta Extremo” com conteúdo fora do padrão esperado, incluindo termos não técnicos como “misantropia”, indica possível comprometimento não apenas do canal de envio, mas também da integridade do payload da mensagem. Isso sugere que o atacante teve capacidade de manipular o conteúdo estruturado do alerta, e não apenas acioná-lo.

Nesse contexto, a análise forense digital torna-se essencial. A perícia normalmente se concentra em:

  • Logs de autenticação (quem acessou o sistema e quando)
  • Trilha de auditoria de ações administrativas
  • Integridade de APIs e tokens de sessão
  • Eventual movimentação lateral dentro de redes governamentais
  • Correlação com acessos externos via VPNs ou redes administrativas

A retirada imediata do sistema do ar indica uma ação de contenção, típica de resposta a incidentes de alta severidade. Em sistemas críticos, essa decisão é tomada para preservar evidências, impedir novos disparos e reduzir impacto operacional enquanto a integridade do ambiente é verificada.

Do ponto de vista de projeto de sistemas críticos, o incidente evidencia um ponto estrutural a ser destacada, que sistemas de alerta precisam ser desenhados sob o princípio de fail-safe control, onde qualquer comportamento fora do padrão esperado deve resultar em bloqueio automático de emissão, e não em execução.

Além disso, há uma dimensão de confiança pública. Sistemas de alerta via celular funcionam como mecanismos de alta credibilidade. Uma vez acionados incorretamente, há um risco de degradação de confiança. Este fenômeno, conhecido como alert fatigue, representa a situação onde usuários passam a ignorar notificações devido a falsos positivos.

O episódio também evidencia a complexidade da integração entre governo e operadoras de telecomunicações. Redes 4G e 5G operam com múltiplos nós distribuídos e virtualização de funções de rede (NFV), o que amplia a superfície de ataque quando há integração com sistemas externos. Embora o Cell Broadcast seja robusto do ponto de vista de entrega, ele depende criticamente da integridade da camada de sinalização e dos gateways de controle.

Em síntese, o incidente no Defesa Civil Alerta não deve ser interpretado apenas como um evento isolado de invasão, mas como um caso clássico de falha potencial em um sistema complexo com impacto nacional, onde segurança não depende apenas de software, mas da interação entre redes móveis, governança institucional e controles de acesso rigorosos.

A resposta das autoridades, que realizaram a remoção do sistema do ar e acionamento da Polícia Federal, segue o protocolo esperado em incidentes dessa natureza. O desafio agora é estrutural: reforçar autenticação, segmentação de rede, auditoria contínua e mecanismos de validação dupla antes da emissão de qualquer alerta crítico.

No final, o caso reforça uma verdade central da cibersegurança moderna, quanto mais crítico o sistema, menor pode ser a tolerância a falhas de autorização, porque o impacto não é digital, é diretamente na sociedade.

51% das instituições financeiras pesquisadas perdem mais de US$10 milhões ao ano com fraudes no Brasil

As perdas financeiras e o volume de golpes no setor bancário brasileiro continuam em uma escalada agressiva. Uma nova pesquisa da BioCatch, líder em prevenção a fraudes por inteligência comportamental, revela que 89% dos líderes bancários no Brasil relatam aumento nas tentativas de golpe em 2026. O número representa um salto notável frente aos 77% do ano anterior e supera a média global atual, que é de 81%

O estudo inédito entrevistou 100 profissionais de alta liderança (gerência, diretoria e C-suite) das áreas de gestão de fraudes, prevenção a crimes financeiros, risco e compliance no país. O perfil dos participantes reflete o peso do ecossistema financeiro nacional: 99% atuam em instituições com mais de US$ 10 milhões sob gestão, e metade (50%) gerencia ativos que superam a marca de US$ 1 bilhão.

Embora o Brasil tenha se posicionado como o mercado mais próximo das médias globais entre todos os países pesquisados, os dados nacionais de perdas e sofisticação acendem um alerta vermelho para o setor.

O prejuízo financeiro das fraudes no ecossistema brasileiro

A pressão financeira exercida pelas atividades criminosas já dita o orçamento dos grandes bancos, gerando impactos severos tanto para as instituições quanto para os usuários. No âmbito institucional, mais da metade dos entrevistados no Brasil (51%) perde acima de US$ 10 milhões para fraudes todos os anos. Ao mesmo tempo, para 19% dos entrevistados esse rombo supera os US$ 25 milhões anuais e, para 3%, o dano ultrapassa a marca de US$ 100 milhões.

Na outra ponta, o prejuízo transferido ao cliente final é igualmente alarmante. Cerca de 74% dos executivos afirmam que seus clientes perdem mais de US$ 5 milhões anualmente em fraudes autorizadas e golpes, e quase metade (44%) relata perdas de clientes acima de US$ 10 milhões ao ano.

Esse cenário é ainda mais agravado pelo dinamismo e rapidez dos ataques, que preocupam diretamente os comitês de risco: atualmente, 82% dos líderes de fraude no Brasil declaram estar muito preocupados com o aumento na velocidade da atividade fraudulenta, um índice superior aos 76% registrados na média global.

Deepfakes e novas vulnerabilidades

A inteligência artificial transformou-se rapidamente em uma arma de engenharia social nas mãos de organizações criminosas, desafiando as defesas tradicionais das instituições brasileiras. Essa nova realidade é evidente no avanço dos ataques baseados em deepfakes, já observados por quase dois terços (63%) dos executivos no Brasil nos últimos 12 meses, um índice significativamente superior à média global de 50%. Na prática, a tecnologia não está criando golpes inteiramente novos, mas tornando as táticas existentes muito mais críveis em um mercado onde o Pix, o WhatsApp, o mobile banking e o comércio em redes sociais estão profundamente enraizados no cotidiano.

Um dos reflexos disso no dia a dia do ecossistema nacional são os golpes de emergência familiar por chamadas ou mensagens no WhatsApp, em que criminosos utilizam áudios gerados por IA para imitar a voz de filhos ou cônjuges simulando uma urgência e solicitando transferências Pix imediatas. Da mesma forma, os criminosos clonam a voz de gerentes ou utilizam áudio e vídeo alterados por IA em falsas chamadas de suporte bancário; a vítima é induzida a acreditar que sua conta está sob ataque e acaba convencida a transferir fundos para uma suposta ‘conta segura’ ou a instalar softwares de acesso remoto.

Paralelamente, o país enfrenta sérias dificuldades para barrar golpes de falsificação de identidade (impersonation), com 60% dos tomadores de decisão locais classificando como muito ou extremamente difíceis de reconhecer. E, olhando para o futuro, a preocupação com a próxima onda de ataques é um consenso: para 90% dos profissionais brasileiros entrevistados, a IA Agêntica pode se tornar a maior vulnerabilidade explorável pelo crime organizado no próximo ano. E, além de tudo, 83% apontam que será extremamente desafiador mitigar o problema e distinguir ações legítimas assistidas por IA de atividades maliciosas ou manipuladas.

“A grande virada de chave tecnológica que estamos presenciando reside na evolução dos agentes de IA tradicionais para a chamada IA Agêntica. Enquanto um agente comum executa de forma rígida uma única tarefa programada, a IA Agêntica possui autonomia para traçar caminhos alternativos e contornar barreiras até atingir seu objetivo”, afirma Diego Baldin, diretor de Global Advisory da BioCatch para a América Latina.

“Quando essa tecnologia é capturada pelo crime organizado, passamos a lidar com sistemas automatizados capazes de conduzir interações complexas de engenharia social, persuadindo uma vítima até que ela esteja totalmente convencida, para só então repassar o ataque para um operador humano, que  conclui o golpe. Esse ecossistema não apenas automatiza o roubo de dados, mas é inteligente o suficiente para filtrar e priorizar as informações mais valiosas, conectar-se a outras ferramentas maliciosas e aprender com os próprios erros em tempo real. Se o algoritmo encontra um bloqueio de segurança, ele recalcula a rota autonomamente até conseguir violar o sistema.”

A urgência da inteligência interbancária

Diante de um cenário em que a autenticação tradicional perde eficácia contra a persuasão digital e a tecnologia avançada, a alta liderança bancária do país aponta o compartilhamento de dados em rede como uma das principais soluções.

A grande maioria dos executivos brasileiros (88%) acredita que o compartilhamento de inteligência entre bancos teria um impacto positivo significativo na capacidade de conter fraudes e crimes financeiros. Indo além, 89% afirmam que obter inteligência em tempo real sobre a conta destinatária envolvida em uma transação seria o divisor de águas para identificar e conter golpes financeiros antes que o dinheiro seja pulverizado.

Curiosamente, a pesquisa também revelou uma característica cultural do mercado nacional: os líderes bancários brasileiros são significativamente menos propensos do que seus pares internacionais a afirmar que suas instituições investem em prevenção de fraudes para evitar a perda de clientes (churn). Apenas 23% dos executivos no Brasil citam a perda de clientes como motivo para investimentos na área, contra 39% globalmente. O foco do país está direcionado firmemente no combate à sofisticação tática do crime e na proteção sistêmica do fluxo financeiro.

“A IA já está redefinindo a velocidade e a sofisticação das ameaças no Brasil, permitindo que criminosos escalem ataques de engenharia social com o uso de deepfakes em um ritmo muito superior à média global”, conta Baldin.

“O dado mais revelador é que no ecossistema brasileiro, ao contrário do mercado global, a liderança local investe em prevenção a fraudes motivada pela blindagem financeira imediata. Em um ambiente hiperconectado e de transações instantâneas, a urgência financeira e operacional parece ter prioridade, ao conter o vazamento monetário e a velocidade do crime. Para vencer essa corrida, o setor precisa ir além das checagens estáticas de identidade: o futuro depende do entendimento contínuo e em tempo real do comportamento e da intenção do usuário, combinado com uma rede de inteligência interbancária que neutralize as contas de laranjas usadas para lavar o produto das fraudes.”

Acesse a pesquisa completa aqui.

Gen alerta sobre uma campanha sofisticada de falsas ofertas de emprego projetada para roubar credenciais

Os pesquisadores de ameaças da Gen (NASDAQ: GEN), líder global na promoção da liberdade digital por meio de um portfólio de marcas confiáveis que inclui Norton, Avast, LifeLock e MoneyLion, entre outras, identificaram uma sofisticada campanha de fraude que utiliza falsas ofertas de emprego e processos de recrutamento aparentemente legítimos para roubar credenciais de acesso dos usuários e obter informações sensíveis. Os criminosos exploram a reputação de organizações e marcas amplamente reconhecidas, assim como o interesse gerado por grandes acontecimentos internacionais, para dar maior credibilidade aos seus golpes.

Entre os exemplos analisados, foram encontrados sites que se passavam pela FIFA e por outras entidades e marcas vinculadas a um dos eventos esportivos mais aguardados de 2026. No entanto, os pesquisadores também observaram tentativas semelhantes que utilizavam a imagem de empresas reconhecidas de diferentes setores para gerar confiança nos usuários.

A investigação revelou que os criminosos não se limitam a publicar vagas falsas. Em muitos casos, eles constroem processos completos de contratação que incluem perfis falsos de recrutadores, alguns deles baseados em fotografias e informações de profissionais reais disponíveis publicamente em plataformas como o LinkedIn. Além disso, enviam convites de calendário e direcionam as vítimas para sites projetados para imitar páginas legítimas de recrutamento.

Os pesquisadores alertam que uma página de emprego com aparência profissional não garante que seja autêntica. Os cibercriminosos podem copiar logotipos, fotografias, descrições de vagas e até botões de login de sites legítimos para criar páginas fraudulentas altamente convincentes. Além disso, o uso de ferramentas de inteligência artificial facilitou a criação desse tipo de sites maliciosos, tornando-os cada vez mais difíceis de detectar.

Uma vez no site, os usuários são convidados a iniciar sessão por meio de opções conhecidas, como o acesso com o Google. No entanto, por trás dessas páginas há formulários criados para capturar credenciais e outras informações sensíveis. Os pesquisadores observaram que algumas campanhas rejeitavam contas pessoais e solicitavam especificamente contas corporativas, com o objetivo de obter acesso a sistemas internos, arquivos e outros recursos empresariais.

“A engenharia social tornou-se cada vez mais sofisticada. Os cibercriminosos já não dependem apenas de e-mails suspeitos ou mensagens mal redigidas; agora são capazes de replicar processos completos de recrutamento, inclusive com ajuda da IA, e aproveitar a confiança gerada por marcas e organizações reconhecidas. Isso transforma as falsas ofertas de emprego em uma ameaça especialmente perigosa, já que as vítimas acreditam estar diante de uma oportunidade profissional legítima quando, na realidade, estão entregando acesso a informações valiosas”, afirma Iskander Sanchez-Rola, Diretor Sênior de IA e Inovação na Norton.

Os pesquisadores também descobriram que, uma vez que uma página maliciosa é removida, os criminosos geralmente registram novos domínios para dar continuidade à campanha. Essa capacidade de adaptação dificulta a detecção e permite que as ameaças permaneçam ativas por mais tempo.

Desde 1º de maio de 2026, os produtos da Gen, incluindo Norton, bloquearam mais de 250 ataques relacionados a essas campanhas, embora os especialistas alertem que o alcance real pode ser maior devido à constante evolução das táticas utilizadas pelos cibercriminosos.

Para ajudar os usuários a identificar esse tipo de ameaça, os especialistas da Norton recomendam:

  • Desconfiar de ofertas de emprego inesperadas ou excessivamente atraentes.
  • Verificar se as vagas provêm de sites oficiais e prestar atenção ao endereço do site.
  • Confirmar a legitimidade dos recrutadores antes de fornecer informações pessoais.
  • Evitar inserir credenciais em páginas acessadas por links recebidos por e-mail ou aplicativos de mensagens.
  • Suspeitar de qualquer processo de recrutamento que solicite credenciais corporativas ou informações sensíveis em etapas iniciais.
  • Confirmar a existência da vaga diretamente nos canais oficiais da organização.
  • Utilizar ferramentas de cibersegurança, como o Norton 360 com Norton Scam Protection, que utiliza inteligência artificial para ajudar a detectar tentativas de phishing e sites fraudulentos antes que comprometam informações pessoais ou credenciais de acesso.

À medida que as campanhas de fraude evoluem, a combinação entre engenharia social e o uso indevido de marcas reconhecidas continua se tornando uma das ferramentas mais eficazes para os cibercriminosos. Manter uma postura crítica e verificar cada etapa do processo pode ajudar a diferenciar uma oportunidade legítima de uma fraude projetada para comprometer informações pessoais e corporativas.

Sobre a Gen

A Gen (NASDAQ: GEN) é uma empresa global dedicada a impulsionar a Liberdade Digital por meio de suas marcas de consumo confiáveis, incluindo Norton, Avast, LifeLock, MoneyLion e outras. A família de marcas da Gen tem como base a oferta de segurança cibernética e empoderamento financeiro para as primeiras gerações digitais. Hoje, a Gen capacita as pessoas a viverem suas vidas digitais com segurança, privacidade e confiança para as gerações futuras. A Gen oferece produtos e serviços premiados em cibersegurança, privacidade online, proteção de identidade e bem-estar financeiro para quase 500 milhões de usuários em mais de 150 países. Saiba mais em GenDigital.com.

Sobre os Laboratórios de Ameaças da Gen

Os Laboratórios de Ameaças da Gen representam a equipe de pesquisa e tecnologia de Segurança Cibernética dentro da Gen, focada em descobrir e analisar as mais recentes ameaças digitais e golpes em todo o mundo. Com base em dados, pesquisa e experiência técnica, a equipe mapeia padrões e riscos que moldam um cenário de ameaças em constante evolução. Essas descobertas impulsionam tecnologias de segurança que protegem as pessoas em todo o portfólio de marcas confiáveis da Gen, incluindo Norton, Avast e LifeLock, entre outras.

Sobre a Norton

A Norton é líder em cibersegurança e faz parte da Gen (NASDAQ: GEN), empresa global dedicada a promover a Liberdade Digital por meio de um portfólio de marcas confiáveis para o consumidor. A Norton capacita milhões de pessoas e famílias com proteção premiada para seus dispositivos, privacidade online e identidade digital. Os produtos e serviços da Norton são certificados por organizações independentes de testes, incluindo AV-TEST, AV-Comparatives e SE Labs. A Norton também é membro fundadora da Coalition Against Stalkerware. Saiba mais em https://br.norton.com

Serviços financeiros em risco: os ataques de DDoS estão maiores, mais longos e mais complexos, segundo uma pesquisa da Akamai

Os cibercriminosos agora visam os serviços financeiros mais do que qualquer outro setor para ataques de negação de serviço distribuída (DDoS) na web e em APIs (camadas 3 e 4), revela a Akamai (NASDAQ: AKAM) em seu relatório State of the Internet (SOTI) intitulado AI-Empowered Botnets and API Visibility Gaps: Attack Trends in Financial Services. As descobertas revelam uma mudança perigosa à medida que hacktivistas pró-Irã e bots impulsionados por IA usam táticas de DDoS para interromper serviços bancários online, sistemas de pagamento e aplicações críticas.

Impulsionada por infraestruturas alimentadas por IA, a duração média dos ataques globais de DDoS das camadas 3 e 4 direcionados ao setor de serviços financeiros aumentou 738% desde 2024. Isso mostra que, embora a transformação digital tenha permitido avanços como serviços bancários online e pagamentos em tempo real, ela também facilitou as invasões.

Algumas descobertas importantes do relatório:

  • Entre os líderes de serviços financeiros entrevistados no Estudo sobre o impacto da segurança de APIs de 2026, 96% relataram pelo menos um incidente com a segurança de APIs nos últimos 12 meses, o índice mais alto entre todos os setores.

  • Em 2025, 60% do total de ataques na web e 83% das incursões contra pontos de extremidade de APIs visaram serviços bancários.

  • Quase 80% das instituições financeiras enfrentaram ataques de ransomware nos últimos dois anos, mas menos da metade adotou tecnologias avançadas de segurança.

  • A atividade avançada de bots aumentou 147% no final de 2025 e, em um estudo de caso, impressionantes 96% de todo o tráfego de websites foram identificados como bots de scraping mal-intencionados.

  • Os métodos de ataques cibernéticos contra serviços financeiros variam significativamente de acordo com a região: a EMEA é o principal alvo de DDoS das camadas 3 e 4 (62%), a APAC é a mais visada por DDoS da camada 7 (52%) e, na América do Norte, os ataques na web são os mais predominantes (44%).

“Os cibercriminosos e hacktivistas continuam impulsionando os ataques de DDoS, transformando-os em uma ameaça constante, e os serviços financeiros estão na mira”, afirma Steve Winterfeld, CISO consultivo da Akamai. “Além disso, os dados mostram que as APIs são cada vez mais visadas, pois a IA não reduz os riscos de segurança tradicionais, ela os amplifica. Felizmente, as organizações de serviços financeiros podem aproveitar as estratégias de segurança e as práticas recomendadas detalhadas neste relatório.”

O relatório também mostra tendências baseadas em dados sobre atividades criminosas, a participação do CISO da FS-ISAC, um destaque de segurança sobre recursos MITRE, um destaque de nuvem sobre as diferenças entre arquiteturas de IA e estratégias práticas de mitigação de ataques de DNS e DDoS.

Já em seu 12º ano, os relatórios SOTI Security da Akamai continuam oferecendo insights críticos sobre tendências de cibersegurança e desempenho na web, extraídos de ataques observados na infraestrutura protetiva de cibersegurança da Akamai, que lida com uma parcela significativa do tráfego global da web.

Sobre a Akamai

A Akamai é a empresa de cibersegurança e computação em nuvem que potencializa e protege negócios online. Nossas soluções de segurança líderes de mercado, inteligência avançada contra ameaças e equipe de operações globais oferecem defesa em profundidade para garantir a segurança de dados e aplicações empresariais em todos os lugares. As abrangentes soluções de computação em nuvem da Akamai oferecem desempenho e acessibilidade na plataforma mais distribuída do mundo. Empresas globais confiam na Akamai para obter a confiabilidade, a escala e a experiência necessárias para expandir seus negócios com confiança. Saiba mais em akamai.com e akamai.com/blog, ou siga a Akamai Technologies no X e no LinkedIn.

Ferramentas de vigilância baseadas em veículos

É melhor pensar no carro moderno como um computador sobre rodas que constantemente envia dados de diagnóstico para os servidores da montadora ou do revendedor. Ao entrar no carro, você encontrará dezenas de sensores: GPS, velocímetros, microfones com viva-voz, câmeras externas e até mesmo sensores menos óbvios (mas muito ativos) de pressão do pedal, pressão dos pneus, temperatura do motor e muito mais. Ainda que esses dados não sejam transmitidos à montadora em tempo real, eles são registrados na memória interna do carro e podem revelar uma grande quantidade de informações sobre as viagens, os hábitos e o entorno do motorista. Já explicamos como as montadoras coletam dados para uso comercial e para quem eles são vendidos (alerta de spoiler: as seguradoras são as maiores compradoras de telemetria), mas hoje mostraremos como os órgãos de segurança pública e as agências de inteligência utilizam essa mina de ouro.

Provas digitais

Os departamentos de polícia do mundo todo reconhecem o imenso valor dos dados armazenados nos veículos. Quando um carro ou o seu proprietário está envolvido em um crime, os investigadores fazem mais do que apenas verificar impressões digitais ou DNA. A tecnologia Car Intelligence (CARINT) permite que eles vasculhem todos os sistemas a bordo do carro, extraindo dados como:

  • Histórico de viagens fornecido pelo GPS
  • Registros de chamadas, atividade do player de mídia e comandos de voz
  • Listas de dispositivos pareados e de contatos sincronizados
  • Estatísticas de condução: quilometragem, modos de desempenho do motor e outros parâmetros técnicos

Há vários casos em que esses dados serviram como prova e desmentiram álibis. Em um caso ocorrido nos EUA, um comando de voz gravado representou a prova concreta de que a pessoa tida como suspeita era a autora do crime.

Com o aumento de carros conectados com SIM próprio e comunicação direta com a montadora, agentes de segurança pública não precisam mais de acesso físico ao veículo. Dados importantes, como o histórico de localização fornecido pelo GPS, podem ser obtidos diretamente dos servidores da montadora. Além disso, uma investigação conduzida pelo Senado dos EUA revelou que nove das 14 montadoras investigadas estavam fornecendo esses dados sem um mandado.

Os principais fornecedores de software de inteligência automotiva, como Ateros, Berla, TA9/Rayzone e Toka, vendem apenas para agências governamentais e policiais, por isso são pouco conhecidos pelo público.

Vigilância abrangente

Para rastrear pessoas, os dados extraídos do seu próprio veículo são cruzados com informações de outras fontes. Segundo vazamentos à imprensa, os principais produtos dessa categoria combinam dados do SIM do carro, registros de Bluetooth, imagens de câmeras de segurança de monitoramento urbano e informações disponibilizadas para venda por corretores de dados. Esse conjunto de dados híbrido simplifica o mapeamento abrangente dos movimentos e contatos de uma pessoa sob investigação. Jornalistas descobriram que algumas empresas permitem ativar remotamente microfones e câmeras do veículo sem que o proprietário descubra, permitindo a eles ouvir conversas em tempo real. No entanto, especialistas observam que, devido à diversidade de implementações técnicas em diferentes sistemas, invadir o sistema de um carro continua sendo uma tarefa difícil e sem garantia de sucesso. Muitas vezes, é mais simples correlacionar outros conjuntos de dados, mais acessíveis, para obter o mesmo resultado.

Ferramentas de espionagem nativas

Recursos como a ativação secreta de câmeras, microfones e outros sensores podem, em teoria, fazer parte das funcionalidades de fábrica de um veículo, em vez de serem resultado de uma invasão. Embora não tenhamos encontrado nenhuma prova pública de tais casos, sabe-se que os veículos fabricados na China estão sob crescente escrutínio em vários países. Eles foram banidos de instalações militares israelenses, com exceção de um único modelo da Chery, desde que seu sistema multimídia tenha sido removido. O Reino Unido e a Polônia também estabeleceram proibições semelhantes, sendo que os funcionários do Ministério da Defesa do Reino Unido são instruídos a não conectar o telefone de trabalho a carros fabricados na China. Na Alemanha, as análises de segurança de veículos chineses foram realizadas pelas agências especializadas BfV e ZITiS, mas as descobertas permanecem confidenciais.

Vigilância de baixo custo

Para rastrear um veículo, ou milhares deles, não é necessário invadir os sistemas a bordo nem acessar extensas redes de leitores de placas. Um estudo científico recente demonstrou que os sistemas de monitoramento da pressão dos pneus (TPMS), que à primeira vista parecem inocentes, fornecem dados suficientes para um rastreamento eficaz. Os dados desses sensores são transmitidos por rádio sem qualquer criptografia e incluem um ID exclusivo que facilita a identificação de um carro específico. Isso permite mais do que apenas confirmar o movimento do veículo; também pode ser usado para estimar o peso do motorista ou determinar se ele está viajando sozinho. Pode não parecer tão impressionante quanto acessar remotamente as câmeras de um carro, mas exige pouco investimento e funciona até em veículos mais antigos sem conexão com a Internet.

Como se proteger contra o rastreamento de veículos

Rastrear alguém pelo carro compromete a privacidade. No entanto, equilibrar a mitigação desse risco é difícil, pois muitas medidas são complexas e ineficazes, reduzindo a utilidade, a segurança e a conveniência dos veículos modernos. Assim, antes de tomar qualquer medida, você deve ponderá-la em relação ao seu perfil de risco pessoal.

Para reduzir o risco de vazamento de dados, verifique as configurações de privacidade no aplicativo do fabricante, no sistema multimídia do carro e no smartphone conectado. Um carro conectado pode transmitir para a nuvem dados sobre seu funcionamento: informações sobre viagens, localização, estilo de direção, condição do veículo e funcionamento de seus componentes. Alguns desses dados são necessários para navegação, diagnóstico e manutenção, mas nem todas as permissões são indispensáveis: revise as configurações e desative a transmissão de dados não relacionados às funções necessárias.

Tenha cuidado com as permissões de acesso ao microfone, à câmera, aos contatos, às mensagens e à geolocalização. Conecte ao carro apenas seus próprios dispositivos e não salve telefones de outras pessoas nem dispositivos Bluetooth desconhecidos no sistema. Ao sincronizar o smartphone, selecione apenas recursos dos quais precisa: chamadas, música e navegação, em vez de conceder acesso total a todos os dados do aparelho.

Não recorra a técnicos que ofereçam “desbloquear” o carro, reprogramar unidades de controle eletrônico ou instalar softwares para ampliar recursos, aumentar a potência ou interferir no funcionamento do carro. Esses softwares não foram testados pelo fabricante: eles podem agir de forma imprevisível, coletar e transmitir dados para agentes maliciosos, desativar recursos de segurança ou afetar sistemas críticos do veículo: incluindo direção, frenagem e funcionamento do motor.

Ao escolher um carro novo, pergunte na concessionária não apenas sobre a pontuação nos testes de segurança NCAP, potência do motor ou consumo de combustível, mas também sobre as tecnologias de cibersegurança utilizadas no veículo. Soluções como o Kaspersky Automotive Secure Gateway, que é baseado no KasperskyOS, fornecerão a proteção necessária para carros novos contra ameaças cibernéticas.

Que outras ameaças os carros conectados escondem? Leia mais em nossas publicações:

Como proteger sua organização contra vulnerabilidades de Wi-Fi do AirSnitch

Na conferência de segurança da informação NDSS Symposium 2026, realizada em fevereiro em San Diego, um renomado grupo de pesquisadores apresentou um estudo que revelou o ataque AirSnitch, capaz de contornar o recurso de isolamento de clientes Wi-Fi, também conhecido como rede de visitantes ou isolamento de dispositivos. Esse ataque permite conectar-se a uma rede sem fio por meio de um ponto de acesso e, a partir daí, acesse outros dispositivos conectados, inclusive os que usam identificadores de rede (SSIDs) diferentes no mesmo hardware. Os dispositivos-alvo podem facilmente estar em sub-redes sem fio protegidas por WPA2 ou WPA3. Na verdade, o ataque não quebra a criptografia; ele explora a maneira como os pontos de acesso lidam com chaves de grupo e roteamento de pacotes.

Na prática, isso significa que redes de visitantes oferecem um nível muito baixo de segurança real. Se as redes corporativa e de visitantes estiverem no mesmo dispositivo físico, o AirSnitch permite que um invasor conectado injete tráfego malicioso em SSIDs vizinhos. Em alguns casos, ele pode até realizar um ataque man-in-the-middle (MitM) completo.

A segurança do Wi-Fi e o papel do isolamento

A segurança do Wi-Fi está em constante evolução. Sempre que surge um ataque viável contra a geração de proteção mais recente, o setor responde com algoritmos e processos mais complexos. Esse ciclo começou com os ataques FMS, usados para quebrar chaves de criptografia WEP, e continua até hoje. Exemplos recentes incluem os ataques KRACK ao WPA2 e os FragAttacks, que afetam todas as versões do protocolo de segurança WEP até WPA3.

Atacar redes Wi-Fi modernas de forma eficaz (e discreta) não é uma tarefa simples. A maioria dos profissionais considera que usar WPA2/WPA3 com chaves complexas e separar redes por finalidade costuma ser suficiente para a proteção. No entanto, apenas especialistas sabem que o isolamento de clientes nunca foi padronizado nos protocolos IEEE 802.11. Fabricantes diferentes implementam esse isolamento de formas distintas, usando a Camada 2 ou 3 da arquitetura de rede (ou seja, no roteador ou no controlador Wi-Fi), o que significa que o comportamento de sub-redes isoladas varia bastante dependendo do ponto de acesso específico ou do modelo do roteador.

Embora o marketing afirme que o isolamento de clientes é ideal para impedir que visitantes de restaurantes ou hotéis ataquem uns aos outros, ou para garantir que visitantes corporativos não possam acessar nada além da Internet, na prática, esse isolamento muitas vezes depende do fato de ninguém tentar explorá-lo. É justamente isso que a pesquisa sobre o AirSnitch demonstra.

Tipos de ataques AirSnitch

O nome AirSnitch não se refere a uma única vulnerabilidade, mas a toda uma família de falhas de arquitetura em pontos de acesso Wi-Fi. Também é o nome de uma ferramenta de código aberto usada para testar roteadores quanto a esses pontos fracos específicos. Ainda assim, os profissionais de segurança precisam lembrar que a linha entre teste e ataque é bastante tênue.

O modelo desses ataques é sempre parecido: um cliente malicioso se conecta a um ponto de acesso com isolamento ativado. Outros usuários (as vítimas) estão conectados ao mesmo SSID ou a SSIDs diferentes no mesmo ponto de acesso. Esse cenário é comum; por exemplo, uma rede de visitantes pode estar aberta e sem criptografia, ou um invasor pode simplesmente obter a senha do Wi-Fi de visitante se passando por um visitante legítimo.

Para determinados ataques AirSnitch, o invasor precisa saber previamente o endereço MAC ou o IP da vítima.  Em última análise, a eficácia de cada ataque depende do fabricante do hardware (veja mais detalhes abaixo).

Ataque de GTK

Após o handshake do WPA2/WPA3, o ponto de acesso e os clientes compartilham uma Group Transient Key (GTK) para lidar com o tráfego de broadcast. Nesse cenário, o invasor encapsula os pacotes destinados a uma vítima específica dentro de um pacote de tráfego de transmissão. Em seguida, ele envia esses pacotes diretamente à vítima, falsificando o endereço MAC do ponto de acesso. Esse ataque permite apenas a injeção de tráfego, o que significa que o invasor não recebe uma resposta. Mesmo assim, já é suficiente para enviar anúncios de roteamento ICMPv6 maliciosos ou mensagens DNS e ARP ao cliente, ignorando efetivamente o isolamento. Essa é a forma mais universal do ataque, funcionando em redes WPA2/WPA3 que usam uma GTK compartilhada. Alguns pontos de acesso corporativos, no entanto, permitem a randomização da GTK por cliente, o que neutraliza esse método.

Redirecionamento de pacotes de transmissão

Nessa versão do ataque, o invasor nem precisa se autenticar primeiro no ponto de acesso. Ele envia pacotes ao ponto de acesso com um endereço de destino de transmissão (FF:FF:FF:FF:FF:FF) e a sinalização ToDS definida como 1.  Como resultado, muitos pontos de acesso tratam esse pacote como tráfego de transmissão legítimo, o criptografam usando a GTK e o enviam para todos os clientes na sub-rede, incluindo a vítima. Assim como no método anterior, é possível encapsular o tráfego especificamente destinado a uma única vítima dentro dos pacotes.

Redirecionamento via roteador

Esse ataque explora uma falha de arquitetura entre as Camadas de segurança 2 e 3 presente no hardware de alguns fabricantes. O invasor envia um pacote ao ponto de acesso, definindo o endereço IP da vítima como destino na camada de rede (L3).  No entanto, na camada sem fio (L2), o destino é definido como o próprio endereço MAC do ponto de acesso, evitando que o filtro de isolamento seja acionado. O subsistema de roteamento (L3) depois encaminha o pacote de volta à vítima, contornando completamente o isolamento da L2. Assim como nos métodos anteriores, trata-se de um ataque apenas de transmissão em que o invasor não vê a resposta.

Roubo de porta para interceptação de pacotes

O invasor se conecta à rede usando uma versão falsificada do endereço MAC da vítima e inunda a rede com respostas ARP dizendo: “este endereço MAC está na minha porta e SSID”.  O roteador da rede alvo atualiza suas tabelas MAC e começa a enviar o tráfego da vítima para essa nova porta. Com isso, o tráfego destinado à vítima acaba sendo recebido pelo invasor, mesmo que a vítima esteja conectada a outro SSID.

Se o invasor estiver em uma rede aberta e sem criptografia, isso significa que o tráfego destinado a um cliente em uma rede protegida por WPA2/WPA3 pode acabar sendo transmitido “em claro”, permitindo que qualquer pessoa próxima o capture.

Roubo de porta para envio de pacotes

Nessa versão, o invasor se conecta diretamente ao adaptador Wi-Fi da vítima e o bombardeia com solicitações ARP, falsificando o endereço MAC do ponto de acesso. Como resultado, o computador da vítima passa a enviar seu tráfego ao invasor em vez da rede. Ao combinar essas duas técnicas de roubo de porta, um invasor pode, em vários cenários, realizar um ataque completo de MitM.

Consequências práticas dos ataques AirSnitch

Ao combinar várias dessas técnicas, um hacker pode realizar algumas ações bastante graves:

  • Interceptação completa de tráfego bidirecional para um ataque MitM. Isso significa que o invasor pode capturar e modificar dados entre a vítima e o ponto de acesso sem que ela perceba.
  • Movimentação entre SSIDs. Um invasor em uma rede de visitantes pode alcançar hosts em uma rede corporativa restrita, desde que ambas usem o mesmo ponto de acesso físico.
  • Ataques ao RADIUS. Como muitas empresas usam a autenticação via RADIUS no Wi-Fi corporativo, um invasor pode falsificar o endereço MAC do ponto de acesso para interceptar os pacotes iniciais de autenticação RADIUS. A partir daí, ele pode tentar descobrir o segredo compartilhado por força bruta. Com isso em mãos, ele pode criar um servidor RADIUS e um ponto de acesso falsos para capturar dados de qualquer dispositivo que se conecte a eles.
  • Exposição de dados não criptografados em sub-redes “seguras”: o tráfego que deveria estar protegido por WPA2/WPA3 pode ser retransmitido a um cliente em uma rede de visitantes aberta, ficando exposto a qualquer pessoa próxima.

Para executar esses ataques com eficiência, um hacker precisa de um dispositivo capaz de transmitir e receber dados simultaneamente com o adaptador e o ponto de acesso da vítima. Em um cenário do mundo real, isso geralmente envolve um notebook com dois adaptadores Wi-Fi usando drivers Linux configurados especificamente para esse tipo de operação. Vale destacar que o ataque não é totalmente discreto: ele gera um grande volume de pacotes ARP, pode causar pequenas instabilidades no Wi-Fi quando é iniciado e reduzir a velocidade para cerca de 10 Mbps. Mesmo com esses sinais, ainda representa uma ameaça real em muitos ambientes.

Dispositivos vulneráveis

Como parte do estudo, vários pontos de acesso e roteadores corporativos e domésticos foram testados. A lista incluiu produtos da Cisco, Netgear, Ubiquiti, Tenda, D-Link, TP-Link, LANCOM e ASUS, além de roteadores com firmwares populares na comunidade, como DD-WRT e OpenWrt. Todos os dispositivos testados apresentaram vulnerabilidade a pelo menos algumas das técnicas descritas. Mais preocupante ainda: os modelos D-Link DIR-3040 e LANCOM LX-6500 foram vulneráveis a todas as variações do AirSnitch.

Curiosamente, alguns roteadores já contam com mecanismos de proteção que bloqueiam esses ataques, mesmo que as falhas de arquitetura de base continuem presentes. Por exemplo, o Tenda RX2 Pro desconecta automaticamente qualquer cliente cujo endereço MAC apareça simultaneamente em dois BSSIDs, o que na prática impede o roubo de porta.

Os pesquisadores destacam que qualquer administrador de rede ou equipe de segurança de TI que leve a proteção a sério deve testar suas próprias configurações. Essa é a única maneira de identificar exatamente quais ameaças se aplicam ao ambiente da organização.

Como proteger a rede corporativa contra o AirSnitch

O risco é maior para organizações que operam redes Wi-Fi de visitantes e corporativa no mesmo ponto de acesso, sem segmentação adicional por VLAN. Também há riscos significativos para empresas que utilizam RADIUS com configurações desatualizadas ou segredos compartilhados fracos para autenticação sem fio.

Em resumo, é preciso deixar de tratar o isolamento de clientes como uma medida real de segurança e passar a vê-lo apenas como um recurso de conveniência. A segurança real precisa ser tratada de outra forma:

  • Segmentar a rede com VLANs. Cada SSID deve ter sua própria VLAN, com marcação de pacotes 802.1Q aplicada de ponta a ponta: do ponto de acesso até o firewall ou roteador.
  • Implementar inspeção de pacotes mais rigorosa no nível de roteamento, dependendo dos recursos de hardware. Recursos como Inspeção dinâmica de ARP, DHCP snooping e limitação do número de endereços MAC por porta ajudam a proteger contra a falsificação de IP/MAC.
  • Ativar chaves GTK individuais por cliente, se o equipamento for compatível.
  • Usar configurações mais robustas de RADIUS e 802.1X, incluindo conjuntos de cifras modernos e segredos compartilhados robustos.
  • Registrar e analisar anomalias de autenticação EAP/RADIUS no SIEM. Isso ajuda a identificar diversas tentativas de ataque além do AirSnitch. Outros sinais de alerta a serem observados incluem um mesmo endereço MAC aparecendo em diferentes SSIDs, picos de solicitações ARP ou clientes alternando rapidamente entre BSSIDs ou VLANs.
  • Aplicar segurança em camadas superiores na topologia de rede. Muitos desses ataques perdem força se a organização tiver implementado TLS e HSTS de forma abrangente em todo o tráfego de aplicações corporativas, exigir o uso de VPN ativa em todas as conexões Wi-Fi ou tiver adotado plenamente uma arquitetura de confiança zero.

❌